Bagaimanakah cara melindungi parameter penjejakan daripada pengubahan postback? Melindungi parameter penjejakan dalam postback S2S memerlukan pembinaan muatan permintaan kanonik, pengiraan kod pengesahan mesej HMAC-SHA256 dengan kunci pelayan yang selamat, serta penguatkuasaan tetingkap cap masa yang ketat bersama-sama dengan penyahduplikasian nonce atomik.
Pengubahan parameter penjejakan dalam postback Server-to-Server (S2S) berlaku apabila pihak berniat jahat mengubah nilai pertanyaan teks biasa atau menghantar semula muatan peristiwa yang dipintas merentasi saluran penghantaran untuk menuntut komisen yang tidak sepatutnya atau meningkatkan nilai penukaran. Dengan menetapkan pensiri muatan kanonik, mengikat nonce permintaan, dan mengira kod pengesahan mesej kunci-hash (HMAC-SHA256), pasukan kejuruteraan memastikan bahawa parameter penjejakan penukaran kekal kalis ubah dan boleh disahkan antara pelayan.
| Istilah | Definisi | Entiti Berkaitan | Peranan Niat Carian |
|---|---|---|---|
| Parameter Penjejakan | Pasangan nilai-kunci telemetri yang mentakrifkan saluran, kempen, dan konteks penukaran. | Postback S2S | Teknikal / Bermaklumat |
| HMAC | Binaan kriptografi yang mengira kod pengesahan mesej melalui kunci kongsi. | Integriti Mesej | Keselamatan / Bermaklumat |
| Penipuan Iklan | Eksploitasi sengaja terhadap saluran atribusi untuk menyedut perbelanjaan pemasaran. | Pengubahan Parameter | Bermaklumat / Komersial |
Kerentanan Parameter Penjejakan Tanpa Tandatangan dalam Postback S2S
Seni Bina Atribusi Server-to-Server: Bagaimana Saluran Webhook Menghantar Isyarat Penukaran
Pengiklanan prestasi mudah alih moden sangat bergantung pada webhook Server-to-Server (S2S) untuk berkomunikasi mengenai peristiwa penukaran yang diatribusikan. Dalam seni bina postback standard, platform atribusi mudah alih atau Rakan Ukur Mudah Alih (MMP) mengambil isyarat pemasangan dan peristiwa dalam aplikasi daripada aplikasi klien. Apabila logik atribusi menetapkan sumber media yang berjaya, pelayan atribusi menghantar permintaan HTTP POST atau GET automatik ke backend pengiklan, titik akhir rangkaian iklan, atau gerbang penjejakan ahli gabungan.
Postback S2S ini membawa parameter penjejakan kontekstual yang distrukturkan sebagai badan JSON atau parameter pertanyaan URL. Muatan tipikal menyampaikan pengecam transaksi, pengecam kempen, kod rakan kongsi penerbit, atribut peranti, dan nilai peristiwa monetari. Oleh kerana pemberitahuan sisi pelayan ini mencetuskan transaksi kewangan—seperti pembayaran Kos-Per-Tindakan (CPA), bil ahli gabungan, dan penyelarasan hasil—telemetri asas mewakili sasaran komersial bernilai tinggi untuk manipulasi.
Risiko Pasangan Nilai-Kunci Teks Biasa: Pemintasan, Pengubahsuaian, dan Arbitraj Proksi
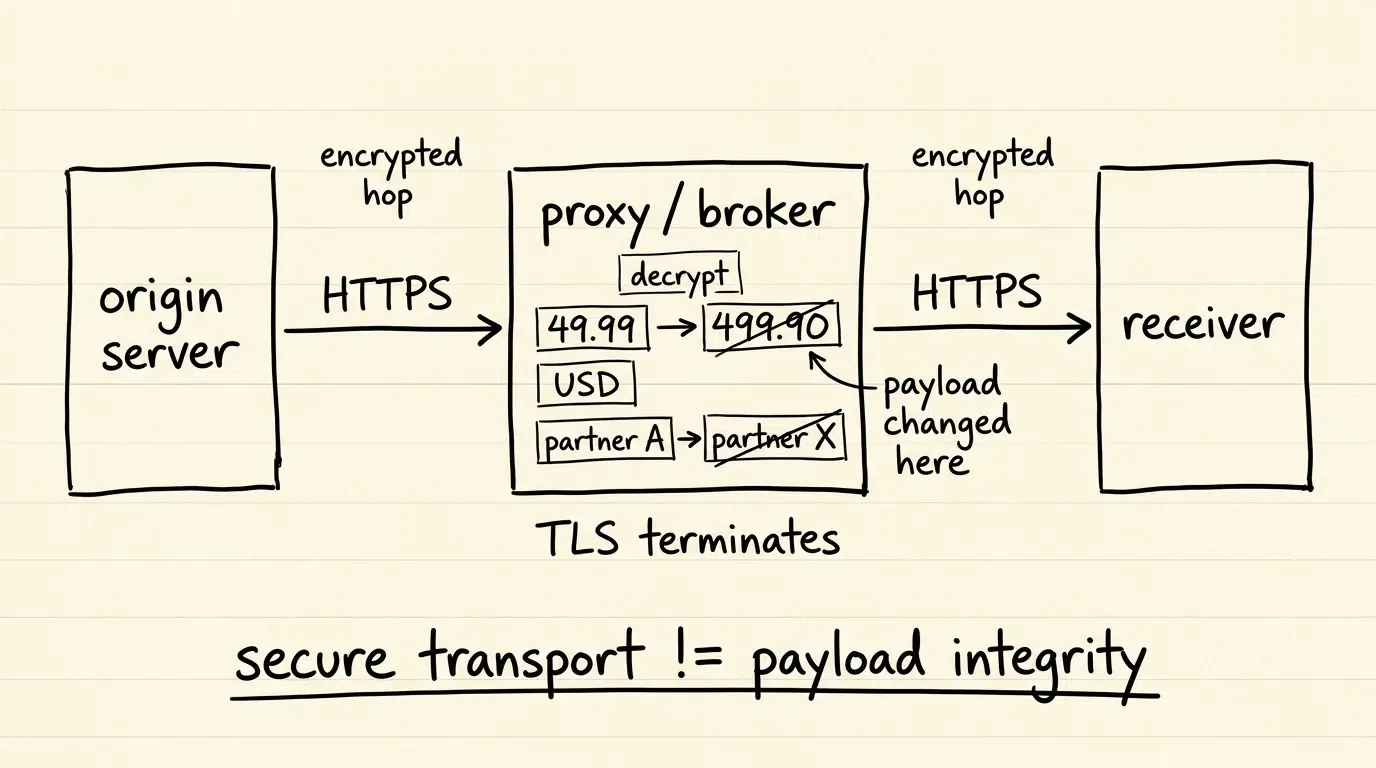
Menghantar parameter penjejakan tanpa pengesahan kriptografi lapisan aplikasi mendedahkan saluran data kepada manipulasi. Walaupun Keselamatan Lapisan Pengangkutan (TLS/HTTPS) melindungi data semasa transit antara titik sambungan pengangkutan yang disahkan, ia beroperasi secara ketat berdasarkan hop-demi-hop merentasi sambungan rangkaian bebas. Dalam operasi biasa, pengintip pada laluan tidak boleh mengubah suai trafik TLS hujung-ke-hujung yang disahkan dengan betul. Walau bagaimanapun, dalam seni bina pengiklanan berbilang peringkat, webhook penjejakan kerap merentasi nod perantara—seperti proksi terbalik, rangkaian penghantaran kandungan (CDN), pengimbang beban, dan broker penghalaan pihak ketiga—yang menamatkan sambungan TLS secara sah sebelum mewujudkan sambungan keluar baharu kepada penerima akhir.
Jika mana-mana sistem perantara yang menamatkan TLS dikompromi, tersalah konfigurasi, atau dikendalikan oleh entiti yang tidak dipercayai, muatan teks biasa boleh diubah dalam memori sebelum ia dihantar ke destinasi seterusnya. Sebagai contoh, perantara boleh menukar parameter mata wang pembayaran, meningkatkan jumlah penukaran, atau menulis semula tag pengenalan ahli gabungan, yang berkesan melencongkan hasil sambil mengekalkan penyulitan pengangkutan yang sah pada hop rangkaian berikutnya.
Mengapa Token API Statik Mudah Gagal Melindungi Integriti Parameter Semasa Transit
Kerentanan meluas dalam integrasi webhook asas adalah bergantung pada kunci API pra-kongsi statik yang dihantar dalam pengepala HTTP (seperti Authorization: Bearer <TOKEN>) atau dibenamkan terus dalam rentetan pertanyaan. Walaupun token statik mengesahkan bahawa pengirim memiliki kelayakan pra-kongsi, ia tidak memberikan ikatan kriptografi kepada kandungan muatan.
Jika perantara menangkap webhook yang membawa token API statik, token itu boleh digunakan semula untuk mengesahkan parameter yang diubah suai sepenuhnya dan berbeza. Pelayan penerima memeriksa token statik, mengesahkan kehadirannya dalam pangkalan data, dan menerima parameter yang diubah suai sebagai tulen. Untuk melindungi parameter penjejakan dengan berkesan, mekanisme pengesahan mesti mengikat kelayakan pengesahan terus kepada jujukan bait sebenar data yang dihantar.
Bagaimana Pengubahan Parameter Menyelewengkan Nilai Penukaran dan Atribusi Rakan Kongsi
Vektor Eksploitasi Parameter Sasaran: Mengubah Nilai Peristiwa, Mata Wang, dan Pengecam Rakan Kongsi
Penyerang menyasarkan parameter penjejakan khusus dalam muatan penukaran untuk memaksimumkan hasil kewangan sambil meminimumkan pengesanan:
- Nilai Peristiwa Monetari: Dalam kempen CPA berasaskan peratusan atau perkongsian hasil, perantara berniat jahat mengubah jumlah transaksi yang dilaporkan. Pembelian tulen sebanyak $49.99 boleh ditulis semula sebagai $499.90, mencetuskan komisen yang tidak sepatutnya yang sepuluh kali ganda lebih tinggi daripada transaksi komersial sebenar.
- Pengecam Mata Wang: Dengan mengubah parameter mata wang daripada denominasi bernilai rendah kepada mata wang bernilai tinggi (seperti menukar Yen Jepun kepada Dolar AS) tanpa mengubah jumlah angka, penyerang menggandakan pembayaran komisen sambil mengelak penapis pengesahan format asas.
- Tag Penghalaan Penerbit dan Rakan Kongsi: Pelakon penipuan yang beroperasi dalam rangkaian ahli gabungan menukar parameter pengenalan rakan kongsi untuk melencongkan atribusi penukaran jauh daripada sumber media yang sah kepada akaun ahli gabungan di bawah kawalan mereka.
- Pengecam Klik: Mengubah suai token atribusi hiliran membolehkan penyerang mengaitkan penukaran dengan peristiwa klik spekulatif yang dijana lebih awal, melaksanakan pencurian atribusi pada rekod penukaran sisi pelayan.
Pencurian Atribusi melalui Pertukaran Pengecam Transaksi
Pengecam transaksi berfungsi sebagai sauh penyahduplikasian dalam penjejakan penukaran. Apabila webhook penukaran tidak mempunyai integriti muatan kriptografi, pelakon berniat jahat boleh melakukan pertukaran ID transaksi.
Dengan menggantikan pengecam transaksi asal dengan pengecam yang sepadan dengan sesi tertunda atau tidak lengkap daripada saluran lain, penyerang memaksa gerbang atribusi penerima mengkreditkan kempen yang berbeza. Apabila digabungkan dengan arbitraj pemasaan, manipulasi ini menyambung semula jujukan titik sentuh sejarah, membolehkan saluran berprestasi rendah mencuri kredit atribusi daripada penemuan organik atau kempen carian berbayar.
Kesan Komersial: Pembayaran Komisen yang Meningkat dan Laporan Kewangan yang Rosak
Akibat hiliran daripada pengubahan parameter merosakkan metrik perniagaan teras dan menyedut belanjawan pemasaran:
- Pengurangan Modal Terus: Pengiklan membayar komisen ahli gabungan dan yuran agensi yang melambung atau direka sepenuhnya berdasarkan nilai penukaran yang dipalsukan.
- Pengiraan ROAS dan CAC yang Rosak: Apabila nilai penukaran dinaikkan secara tiruan atau diatribusikan kepada saluran yang salah, metrik Pulangan Perbelanjaan Iklan (ROAS) dan Kos Perolehan Pelanggan (CAC) menjadi tidak boleh dipercayai, menyebabkan pasukan pertumbuhan memperuntukkan belanjawan ke arah saluran yang terjejas.
- Percanggahan Perakaunan: Kegagalan penyelarasan muncul antara gerbang pembayaran kewangan dan papan pemuka laporan pemasaran, mewujudkan beban pentadbiran dan pertikaian kontrak antara pembeli media dan penerbit.
Membezakan Antara Ralat Pengekodan Tidak Sengaja dan Pengubahan Penipuan Sengaja
Pasukan kejuruteraan mesti membezakan manipulasi parameter yang sengaja daripada ralat penghantaran yang tidak berbahaya. Pelayan web perantara dan proksi kerap mengubah muatan secara tidak sengaja melalui penyahkodan URL yang tersalah konfigurasi, transformasi set aksara (seperti menukar UTF-8 kepada ISO-8859-1), atau menyusun semula kunci kamus JSON.
Ralat pengekodan tidak sengaja biasanya muncul sebagai rentetan yang cacat, kerosakan aksara terlepas (contohnya, %20 ditukar kepada +), atau parameter yang terpotong, mengakibatkan kegagalan penghuraian muatan keseluruhan. Sebaliknya, pengubahan parameter yang sengaja mengekalkan sintaks dan pematuhan skema yang sah sambil mengubah suai nilai logik perniagaan tertentu. Pengesahan kriptografi menyelesaikan kedua-dua masalah dengan menolak sebarang permintaan yang aliran baitnya menyimpang daripada output asal pengirim.
Rangka Kerja Teknikal untuk Pembinaan Muatan Kanonik dan Penandatanganan HMAC
Keperluan untuk Kanonikasi Deterministik Merentasi Timbunan Backend yang Pelbagai
Untuk mengesahkan integriti mesej secara kriptografi, kedua-dua pelayan penghantar (seperti platform atribusi) dan pelayan penerima (seperti backend pengiklan) mesti menjana hash kriptografi yang sama daripada data input yang sama. Walau bagaimanapun, set data yang sama boleh diserikan kepada perwakilan rentetan yang pelbagai merentasi bahasa pengaturcaraan dan pelayan web yang berbeza.
Sebagai contoh, penyusunan kunci JSON secara semula jadi adalah tidak deterministik; penyiri JSON Python, Go, Java, dan Node.js menyusun kunci objek secara berbeza. Begitu juga, parameter pertanyaan HTTP boleh diletakkan dalam jujukan sewenang-wenangnya. Untuk mengelakkan kegagalan pengesahan tandatangan pada permintaan yang sah, pasukan kejuruteraan mesti menetapkan spesifikasi kanonikasi deterministik yang menukar data permintaan sewenang-wenang kepada aliran bait yang sama sebelum melakukan hashing.
Siri Langkah demi Langkah: Penyusunan Mengikut Abjad Parameter, Pengekodan URI, dan Kawalan Pembatas
Untuk memastikan liputan kriptografi penuh merentasi kedua-dua parameter pertanyaan HTTP dan badan permintaan, pasukan kejuruteraan mesti menetapkan asas tandatangan deterministik.
Diilhamkan oleh prinsip kandungan-digest dalam RFC 9530 Digest Fields dan prinsip pengikatan komponen mesej yang diseragamkan dalam RFC 9421 HTTP Message Signatures, profil rujukan ini melakukan hash pada bait badan HTTP mentah secara terus dan bukannya bergantung pada penyirian semula JSON yang rapuh:
Jika permintaan HTTP tidak mempunyai badan (seperti postback GET standard), BodyDigest dikira ke atas rentetan bait kosong (SHA-256("")).
Untuk permintaan yang mengandungi parameter pertanyaan URL, parameter mesti dinormalkan kepada rentetan pertanyaan kanonik (CanonicalQuery):
- Pengekstrakan Parameter Semantik: Kanonikasi beroperasi pada pasangan nilai-kunci semantik yang dihuraikan selepas satu pas penyahkodan peratus yang ditakrifkan dengan baik. Jangan menyahkod nilai secara rekursif. Tanda
+literal dianggap sebagai aksara tambah literal, bukan sebagai ruang; penyahkodan form-urlencoded (+kepada ruang) tidak boleh digunakan dalam profil ini. - Takrifkan Pengekodan Aksara: Anggap semua kunci dan nilai parameter secara ketat sebagai jujukan bait UTF-8.
- Pengekodan Peratus Ketat (RFC 3986): Gunakan pengekodan peratus RFC 3986 pada semua kunci dan nilai. Apabila mengekod semula, biarkan hanya aksara tidak terpelihara RFC 3986 (
ALPHA / DIGIT / "-" / "." / "_" / "~") tidak terlepas. Pastikan ruang dikodkan sebagai%20(tidak pernah sebagai+), dan aksara pelarian heksadesimal menggunakan huruf besar (contohnya,%2A). - Penyusunan Bytewise Leksikografik: Susun semua pasangan parameter yang dikodkan dalam tertib abjad menaik mengikut bait kunci berkod mentahnya. Jika kunci adalah sama, susun mengikut bait nilai berkodnya.
- Penyertaan Deterministik: Sertai setiap kunci dan nilai dengan tanda sama dengan (
=), dan sertai pasangan bersebelahan dengan tanda ampersand (&). Jika tiada parameter pertanyaan wujud,CanonicalQuerydinilai kepada rentetan kosong ("").
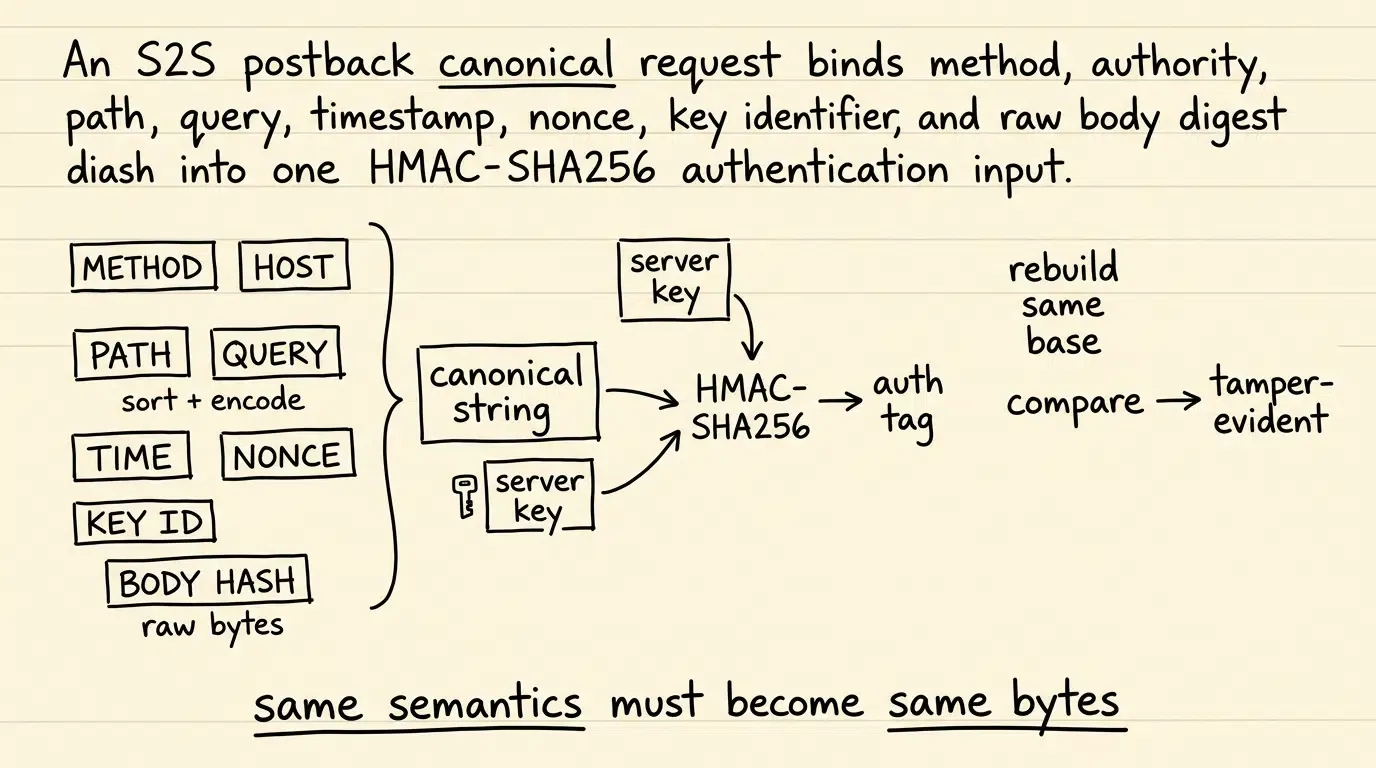
Mengira Tag Pengesahan HMAC-SHA256: Tadbir Urus Kunci Rahsia dan Pengepala Pengangkutan Selamat
Setelah komponen individu dinormalkan, pengirim membina asas tandatangan kanonik penuh. Untuk mengelakkan peninggalan parameter, kekeliruan autoriti, dan ulangan rentas perkhidmatan, asas tandatangan secara eksplisit mengikat kaedah HTTP, autoriti sasaran (hos), laluan ternormal, rentetan pertanyaan kanonik, cap masa permintaan, nonce permintaan, pengecam kunci, dan digest badan ke dalam satu rentetan yang dipisahkan oleh pembatas baris baharu (\n):
Untuk memastikan kesalingoperasian rentas platform:
- Normalisasi Autoriti: Huruf kecilkan nama hos berdaftar dan gunakan satu polisi port yang didokumenkan (contohnya, abaikan port HTTPS lalai 443 tetapi kekalkan port bukan lalai). Penanda tangan dan pengesah mesti menggunakan peraturan yang sama.
- Normalisasi Laluan: Takrifkan laluan permintaan sebagai laluan sasaran ternormal yang tepat yang didedahkan oleh lapisan gerbang yang dipersetujui, menggunakan normalisasi segmen titik RFC 3986 dan melarang penulisan semula laluan pasca-tandatangan. Oktet tidak terpelihara berkod peratus dalam PATH harus mengikuti polisi normalisasi berversi yang sama pada kedua-dua penanda tangan dan pengesah.
Pelayan penghantar mengira Kod Pengesahan Mesej Kunci-Hash (HMAC) menggunakan SHA-256 dan kunci rahsia kongsi (
Dalam profil rujukan ini, tag pengesahan 32-bait dikodkan sebagai rentetan heksadesimal huruf kecil 64-aksara dan dihantar dalam pengepala tersuai:
POST /api/v1/attribution/postback HTTP/1.1
Host: attribution.advertiser.com
X-Signature-Timestamp: 1788942598000
X-Signature-Nonce: c3d9a10b-58cc-4372-a567-0e02b2c3d479
X-Signature-Key-Id: key_partner_live_v2
X-Signature-Tag: 9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b2c
Content-Type: application/json

{"currency":"USD","event_name":"purchase","event_value":49.99,"order_id":"ord_99812","partner_id":"net_alpha"}
Untuk mengelakkan kekeliruan tafsiran kandungan dan pengubahan metadata perwakilan (seperti yang diberi amaran dalam RFC 9530 Digest Fields), titik akhir penerima secara ketat menyematkan Content-Type kepada application/json. Permintaan yang menentukan sebarang jenis media lain ditolak di pinggir sebelum penilaian kanonik. Tambahan pula, pengesahan HMAC lapisan aplikasi melengkapi dan bukannya menggantikan penyulitan pengangkutan; postback S2S masih mesti dihantar melalui HTTPS yang disahkan untuk memastikan kerahsiaan muatan.
Untuk mengelakkan kelemahan penurunan algoritma dan penggantian (seperti yang diberi amaran dalam RFC 9421), gerbang penerima menyematkan algoritma kriptografi yang dijangkakan (HMAC-SHA256) pada sisi pelayan dan bukannya menghuraikan pengepala algoritma yang tidak disahkan secara dinamik. Kunci rahsia harus dijana secara kriptografi dengan sekurang-kurangnya 128 bit entropi (menggunakan kunci 256-bit untuk profil rujukan standard) dan disimpan dalam perkhidmatan pengurusan kunci (KMS) backend yang selamat. Pengecam kunci yang tidak diketahui mesti gagal melalui carian cache tempatan bersempadan dan mengembalikan laluan kegagalan pengesahan generik dan bukannya mencetuskan carian jauh tanpa had.
Memvisualisasikan Aliran Penelanan Parameter S2S, Pengesahan Tandatangan, dan Komitmen Keadaan
Gambar rajah jujukan di bawah menggariskan aliran pengesahan hujung-ke-hujung antara platform atribusi asal dan gerbang pengiklan penerima:
[Pelayan Asal (MMP / Rakan Kongsi)]                 [Pelayan Penelanan (OpoInstall / Pengiklan)]
               │                                                             │
  1. Himpunkan Parameter Penjejakan & Badan                                     │
  2. Bina Asas Kanonik (Kaedah, Hos, Laluan, Pertanyaan, Masa, Nonce, Kunci, BodyDigest)
  3. Kira Tag HMAC-SHA256 menggunakan Kunci Rahsia                                │
  4. Hantar HTTP POST + Pengepala Tandatangan ───────────────────────────────► │
                                                                             │
                                                           5. Kuatkuasakan Penghurai & Had Saiz
                                                                             │
                                                           6. Sahkan Tetingkap Cap Masa (|t_pelayan - t_req| <= 300s)
                                                                             │
                                                           7. Bina Semula Rentetan Kanonik & Kira MAC yang Dijangkakan
                                                                             │
                                                           8. Perbandingan Tag Masa-Malar (HMAC Sama?)
                                                              ├─► GAGAL: Tamatkan & Log Percubaan Ubah (401)
                                                              └─► LULUS: Teruskan ke Pertahanan Ulangan
                                                                             │
                                                           9. Pengesahan Nonce Atomik (Semak & Simpan dalam Cache)
                                                              ├─► DUPLIKAT: Tolak Serangan Ulangan (409)
                                                              └─► UNIK: Komit Peristiwa ke Pangkalan Data & Postback (200)
Cara Mencegah Serangan Ulangan Tanpa Mendedahkan Gerbang Penelanan kepada Keracunan Keadaan
Ancaman Serangan Ulangan: Menduplikasikan Muatan Sah untuk Menyedut Belanjawan Pemasaran
Kerentanan kritikal dalam seni bina webhook adalah serangan ulangan. Dalam senario ulangan, penyerang tidak mengubah parameter penjejakan atau memecahkan hash kriptografi; sebaliknya, mereka memintas permintaan postback yang sah dan disahkan serta menghantar jujukan bait yang sama berulang kali ke titik akhir penelanan.
Oleh kerana muatan dan tag pengesahan sepadan, sistem pengesahan yang menilai hanya kesahihan HMAC akan menerima setiap permintaan yang diulang sebagai tulen. Ini membolehkan penyerang mereplikasi satu penukaran CPA $50 yang sah sebanyak beribu-ribu kali, menyedut belanjawan pemasaran melalui pembayaran komisen duplikat.
Jujukan Pengesahan Kritikal: Menguatkuasakan Pengesahan Sebelum Pembatalan Nonce
Pencegahan ulangan memerlukan gabungan tetingkap kesahihan cap masa yang pendek dengan nonce transaksi yang unik. Walau bagaimanapun, mengikat nonce transaksi terus ke dalam asas tandatangan yang disahkan adalah prasyarat mutlak. Jika nonce ditinggalkan daripada input HMAC kanonik, penyerang boleh menjana nonce rawak baharu sambil mengulang muatan asal dan tag pengesahan, memintas penyahduplikasian nonce sepenuhnya.
Tambahan pula, jujukan seni bina di mana pemeriksaan pengesahan dilaksanakan adalah penting untuk kestabilan operasi. Kecacatan keselamatan yang teruk berlaku apabila gerbang penelanan merekodkan nonce dalam cache berkeadaannya sebelum mengesahkan tag pengesahan kriptografi. Dalam jujukan yang cacat ini, penyerang yang tidak disahkan boleh membanjiri titik akhir penelanan dengan permintaan tidak disahkan yang mengandungi nonce rawak, menghabiskan kapasiti memori cache, mencetuskan tekanan pengusiran, dan merendahkan prestasi penelanan.
Untuk mencegah keracunan keadaan, pelayan penelanan mesti menguatkuasakan tertib pengesahan yang ketat:
- Pengesahan Sintaks dan Cap Masa: Sahkan bahawa cap masa permintaan masuk (
) berada dalam tetingkap sejarah yang boleh diterima berbanding waktu pelayan yang berwibawa ( ):
Permintaan di luar tetingkap ilustrasi ini digugurkan serta-merta. Ini mengehadkan tempoh penyimpanan nonce sejarah yang diperlukan dalam memori.
2. Pengesahan Tag Kriptografi: Dapatkan semula kunci rahsia yang sepadan dengan X-Signature-Key-Id, bina semula rentetan permintaan kanonik (termasuk CanonicalQuery, AUTHORITY, Nonce, dan KeyId), kira tag HMAC-SHA256 yang dijangkakan, dan lakukan perbandingan masa-malar terhadap tag pengepala masuk. Jika tag tidak sah, tamatkan permintaan serta-merta dengan status HTTP 401 Tidak Dibenarkan.
3. Pembatalan Nonce Atomik: Hanya selepas permintaan melepasi pengesahan HMAC, semak dan kekalkan nonce unik dalam cache dalam memori atomik (contohnya, Redis SET key value NX EX 720). Masa-Untuk-Hidup (TTL) cache harus melebihi jumlah tetingkap ulangan potensi (contohnya, tempoh tetingkap 600 saat ditambah margin keselamatan, berjumlah 720 saat) untuk memastikan variasi jam tepi tidak boleh menyebabkan tamat tempoh nonce pramatang. Jika nonce sudah wujud dalam cache, tolak permintaan sebagai Konflik HTTP 409.
4. Pengerasan JSON Semantik: Selepas pengesahan kriptografi, tolak muatan JSON yang mengandungi nama ahli objek duplikat atau kekaburan skema sebelum pemprosesan perniagaan.
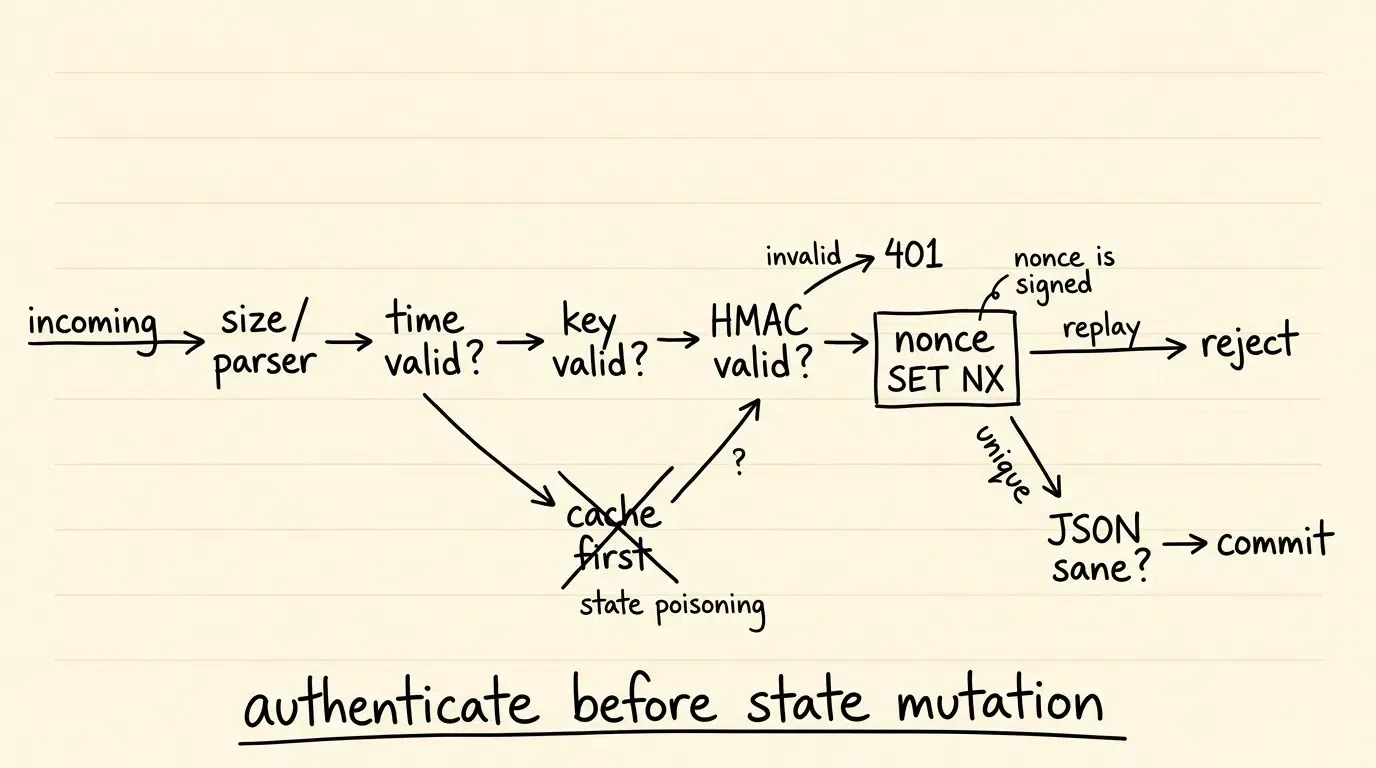
Mengurangkan Serangan Pemasaan dan Keracunan Cache
Menguatkuasakan pengesahan HMAC sebelum mutasi cache nonce menjamin bahawa hanya permintaan yang ditandatangani dengan kunci rahsia yang dibenarkan boleh menggunakan sumber memori dalam cache penyahduplikasian. Percubaan spoofing tidak disahkan dan banjir nonce rawak ditolak di pinggir sebelum sebarang mutasi keadaan backend berlaku.
Tambahan pula, algoritma perbandingan masa-malar mesti digunakan untuk pengesahan HMAC. Pengendali perbandingan rentetan standard (== atau ===) tidak dijamin memberikan perbandingan tahan pemasaan dan mungkin membocorkan tingkah laku pemasaan bergantung pada data dalam persekitaran runtime tertentu. Logik pengesahan mesti menyahkod tag heks atau Base64 kepada bait mentah, mengesahkan panjang yang dijangkakan, dan melaksanakan primitif perbandingan tahan pemasaan (seperti crypto.timingSafeEqual dalam Node.js atau MessageDigest.isEqual dalam Java).
Menstrukturkan Skema Pengesahan Postback S2S Selamat
Untuk mengekalkan pemisahan seni bina antara parameter penjejakan, pengepala pengangkutan, dan hasil pengesahan, pasukan kejuruteraan harus melog audit postback mengikut skema rujukan berstruktur.
Tempat letak skema di bawah menggambarkan muatan pengesahan postback S2S di mana parameter masuk, metadata keselamatan, dan keputusan gerbang dinyahgandingkan dengan kemas:
```json
{
  "reference_architecture": true,
  "s2s_postback_verification_record": {
    "audit_metadata": {
      "audit_id": "aud_s2s_sig_2026_0909_8812",
      "timestamp_utc": "2026-09-09T08:30:00.125Z",
      "ingestion_gateway": "edge_gateway_us_east",
      "evaluation_engine": "Enjin Rujukan Keselamatan Postback OpoInstall"
    },
    "transport_security_headers": {
      "signature_algorithm_pinned": "HMAC-SHA256",
      "request_timestamp_ms": 1788942598000,
      "request_nonce": "c3d9a10b-58cc-4372-a567-0e02b2c3d479",
      "key_identifier": "key_partner_live_v2"
    },
    "canonical_request_context": {
      "http_method": "POST",
      "authority": "attribution.advertiser.com",
      "uri_path": "/api/v1/attribution/postback",
      "canonical_query_string": "",
      "canonical_string_components": [
        "POST",
        "attribution.advertiser.com",
        "/api/v1/attribution/postback",
        "",
        "1788942598000",
        "c3d9a10b-58cc-4372-a567-0e02b2c3d479",
        "key_partner_live_v2",
        "8f9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b"
      ],
      "body_digest_algorithm": "SHA-256",
      "raw_body_bytes_digest": "8f9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b",
      "canonical_hash_input_length_bytes": "<dikira>"
    },
    "cryptographic_verification": {
      "timestamp_delta_seconds": 2.125,
      "timestamp_window_valid": true,
      "auth_tag_verification": "match_verified",
      "constant_time_comparison_result": "match_verified",
      "tamper_detected": false
    },
    "replay_defense_state": {
      "verification_precedence_enforced": true,
      "nonce_cache_lookup": "unique_entry",
      "atomic_cache_mutation": "persisted_ttl_720s",
      "replay_attack_detected": false
    },
    "postback_disposition": {
      "http_response_code": 200,
      "disposition_state": "payload_verified_and_committed",
      "verified_payload_content": {
        "currency": "USD",
        "event_name": "purchase",
        "event_value": 49.99,
        "order_id": "ord_99812",
        "partner_id": "net_alpha"
      },
      "reason_codes": [
        "HMAC_AUTH_TAG_VERIFIED",
        "TIMESTAMP_WITHIN_WINDOW",
        "NONCE_ATOMICALLY_CONSUMED"
      ]
    }
  }
}
Analisis Perbandingan Mekanisme Keselamatan Postback
Menilai Protokol Perlindungan Postback Merentasi Overhed Pengiraan dan Tahap Jaminan
Pasukan kejuruteraan menilai pelbagai mekanisme keselamatan untuk melindungi parameter penjejakan. Pemilihan optimum mengimbangi kerumitan pelaksanaan, prestasi kriptografi, dan jaminan keselamatan.
Jadual di bawah membandingkan protokol keselamatan postback standard:
| Mekanisme Keselamatan | Primitif Kriptografi | Kekuatan Utama | Pertukaran Operasi |
|---|---|---|---|
| Token Kongsi Statik | Kunci API Pra-kongsi dalam Pengepala HTTP | Overhed pengiraan rendah; persediaan mudah | Tidak mengesahkan kandungan muatan secara bebas |
| HMAC-SHA256 Simetri | Kod Pengesahan Mesej Kunci-Hash (RFC 2104) | Mengesan pengubahsuaian tanpa kebenaran; daya pemprosesan tinggi | Memerlukan storan rahsia sisi pelayan yang selamat dan kitaran hayat kunci kongsi |
| Tandatangan Digital Asimetri | Pasangan Kunci Awam/Peribadi (contohnya, Ed25519 / RSA) | Atribusi penanda tangan yang lebih kuat; kunci peribadi tidak pernah dikongsi | Overhed kriptografi lebih tinggi; memerlukan infrastruktur kunci awam |
| Mutual TLS (mTLS) | Jabat Tangan Sijil X.509 Lapisan Pengangkutan | Pengesahan rakan kriptografi pada lapisan sambungan | Pengurusan sijil yang kompleks; melindungi pengangkutan, bukan keadaan muatan |
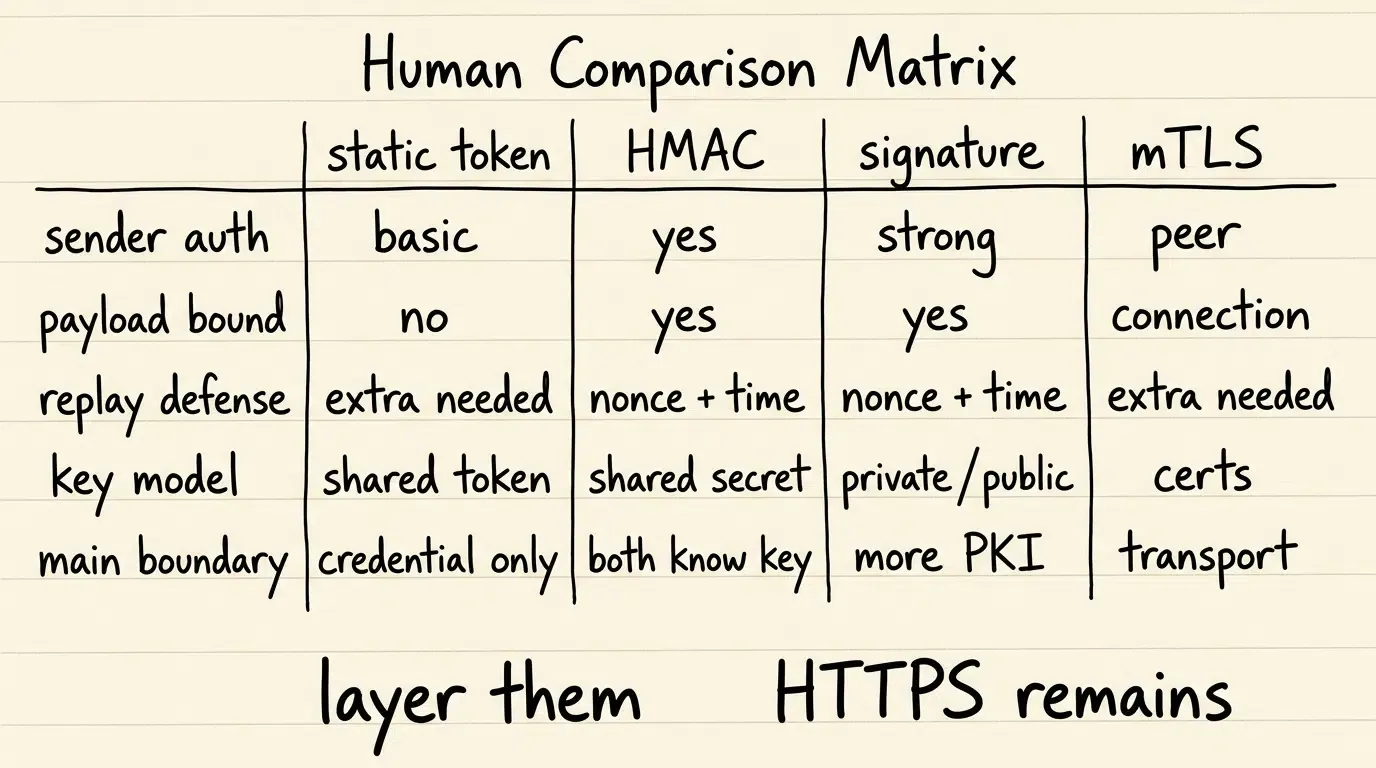
Pertukaran Seni Bina dalam Persekitaran Pengeluaran
Walaupun Mutual TLS (mTLS) mewujudkan pengesahan rakan pada lapisan pengangkutan, ia tidak memberikan bukti kalis ubah lapisan aplikasi setelah permintaan tamat di proksi terbalik perantara. Sebaliknya, tandatangan asimetri (seperti Ed25519 atau ECDSA) memberikan atribusi penanda tangan yang lebih kuat—menghalang penerima daripada menjana tandatangan yang sah—tetapi ketidakpenafian operasi masih bergantung pada jagaan kunci peribadi dan kawalan ikatan identiti yang ketat.
HMAC-SHA256 adalah murah secara pengiraan untuk muatan webhook tipikal dan umumnya sesuai untuk pengesahan server-to-server berdaya pemprosesan tinggi, memberikan pengesanan ubah yang teguh dan pengurusan kunci yang mudah antara backend perusahaan yang dipercayai.
Bilakah Penandatanganan Postback S2S Diperlukan untuk Aplikasi Mudah Alih
Keadaan Berisiko Tinggi Di Mana Penandatanganan Postback yang Disahkan Perlu Diperlukan
Penandatanganan kriptografi parameter penjejakan amat disyorkan di bawah keadaan risiko tertentu:
- Pembayaran Kos-Per-Tindakan (CPA) Bernilai Tinggi: Program pemasaran di mana peristiwa penukaran individu mencetuskan pampasan monetari dunia sebenar, komisen ahli gabungan, atau kredit kewangan.
- Rangkaian Ahli Gabungan Pihak Ketiga dan Berbilang Peringkat: Kempen di mana postback merentasi agregator iklan perantara, rangkaian sub-ahli gabungan, atau broker penghalaan luaran.
- Perkongsian Hasil dan Pengebilan Nilai Dinamik: Model perniagaan di mana yuran pengiklanan dikira sebagai peratusan daripada parameter
event_valuedinamik yang dihantar dalam postback. - Pematuhan Audit Kawal Selia dan Kewangan: Organisasi perusahaan yang tertakluk kepada audit integriti data yang memerlukan rekod perakaunan yang kalis ubah atau dikawal integriti untuk perbelanjaan pemasaran.
Keadaan yang Tidak Sesuai untuk Penandatanganan Postback yang Kompleks
Melaksanakan penandatanganan kriptografi setiap permintaan mungkin memperkenalkan overhed operasi yang tidak perlu dalam seni bina tertentu:
- Perkhidmatan Mikro Awan Peribadi Terpencil: Komunikasi perkhidmatan-ke-perkhidmatan dalaman yang beroperasi sepenuhnya dalam Virtual Private Cloud (VPC) peribadi yang selamat yang dilindungi oleh pengesahan mesh perkhidmatan dalaman.
- Telemetri Berisiko Rendah Berkelantangan Tinggi: Ping frekuensi tinggi di mana nilai transaksi peristiwa adalah sifar dan keselamatan tahap pengangkutan alternatif atau pengelompokan disahkan mencukupi untuk mengurangkan risiko.
Salah Tanggapan Biasa dalam Keselamatan Postback S2S
- Salah Tanggapan 1: HTTPS Menjadikan Penandatanganan Parameter Berlebihan: HTTPS hanya menyulitkan trafik antara titik akhir pengangkutan segera. Ia tidak menghalang perantara yang dibenarkan daripada mengubah parameter sebelum menghantar, dan ia juga tidak menghalang serangan ulangan terhadap gerbang destinasi.
- Salah Tanggapan 2: HMAC Adalah Setara dengan Tandatangan Digital Awam: HMAC bergantung pada kunci simetri kongsi yang diketahui oleh kedua-dua pengirim dan penerima. Walaupun ia menjamin bahawa entiti yang memiliki kunci tersebut mencipta tag itu, ia tidak memberikan ketidakpenafian matematik terhadap pemegang kunci yang lain, tidak seperti kriptografi kunci awam asimetri.
Soalan Lazim (FAQ)
Apakah pengubahan parameter penjejakan dalam postback pengiklanan mudah alih?
Mengapa HMAC dianggap sebagai kod pengesahan mesej dan bukannya tandatangan digital?
Mengapa pengesahan kriptografi mesti berlaku sebelum menggunakan nonce transaksi?
Ringkasan dan Rangka Kerja Keputusan
Melindungi parameter penjejakan daripada pengubahan postback adalah penting untuk menjaga pelaburan pemasaran prestasi dan mengekalkan integriti atribusi. Menghapuskan kerentanan kepada pengubahan parameter memerlukan usaha melangkaui token statik ke arah model pengesahan kriptografi yang menggabungkan pembinaan permintaan kanonik deterministik, tag pengesahan mesej HMAC-SHA256, dan pertahanan ulangan atomik.
Pasukan kejuruteraan mesti melaksanakan pintu pengesahan server-to-server yang ketat yang mengesahkan integriti permintaan sebelum mengubah keadaan dalaman atau merekodkan nilai penukaran. Dengan mengikat nonce transaksi, rentetan pertanyaan, dan konteks hos terus ke dalam asas tandatangan, mengekalkan piawaian kitaran hayat kunci simetri, dan menguatkuasakan perbandingan tandatangan masa-malar, aplikasi mudah alih boleh memastikan bahawa postback yang diterima adalah disahkan, tahan ulangan, dan kalis ubah selepas ditandatangani.
Untuk menyemak antara muka data yang tersedia dan spesifikasi integrasi keselamatan, rujuk rujukan pelaksanaan atribusi mudah alih.
Bahan Berkaitan
-
Konsep: Parameter Penjejakan, Pengubahan Postback, Serian Kanonik, Kod Pengesahan Mesej, Pertahanan Serangan Ulangan
-
Teknologi: Postback Server-to-Server, HMAC-SHA256, Gerbang Penelanan, Cache Idempotensi
-
Piawaian: RFC 2104 HMAC Keyed-Hashing untuk Pengesahan Mesej, RFC 9110 Semantik HTTP, RFC 9421 Tandatangan Mesej HTTP, RFC 9530 Medan Digest, RFC 3986 Sintaks Generik URI, OWASP API Security Top 10
-
API: Antara Muka Penelanan Peristiwa (Seni Bina Rujukan), Enjin Webhook Postback S2S
-
Dokumentasi & Rujukan Rasmi:
Share this article