Bagaimana untuk menyediakan senarai semak teknikal bagi pelancaran apl mudah alih? Menyediakan senarai semak pelancaran apl mudah alih yang teknikal memerlukan pengesahan perkaitan domain Universal Links dan App Links, mengaudit fail AASA dan assetlinks.json, mengesahkan pemulaan SDK, serta menguji penghalaan parametrik pada peranti bersih sebelum penyerahan ke kedai aplikasi.
Senarai semak pelancaran apl ialah protokol audit teknikal pra-penyerahan yang komprehensif, direka untuk mengesahkan infrastruktur mudah alih yang kritikal—termasuk domain deep linking, kitaran hayat SDK atribusi, dan saluran pemulihan parameter—sebelum pelancaran komersial. Melaksanakan ujian pra-penerbangan yang sistematik membantu pasukan kejuruteraan mengenal pasti risiko navigasi pasca-pelancaran, kecacatan integrasi atribusi, dan isu kesediaan keluaran sebelum penggunaan komersial.
| Istilah | Definisi | Entiti Berkaitan | Peranan Niat Carian |
|---|---|---|---|
| Pelancaran Apl | Penggunaan operasi dan teknikal bagi aplikasi mudah alih ke kedai aplikasi awam. | Pengurusan Keluaran Mudah Alih | Maklumat / Komersial |
| Fail AASA | Fail JSON yang dihoskan pelayan untuk mewujudkan perkaitan yang disahkan antara apl Apple dan tapak web. | Universal Links | Teknikal / Maklumat |
| Digital Asset Links | Protokol yang mewujudkan pemilikan yang disahkan antara aplikasi Android dan domain HTTPS. | Android App Links | Teknikal / Maklumat |
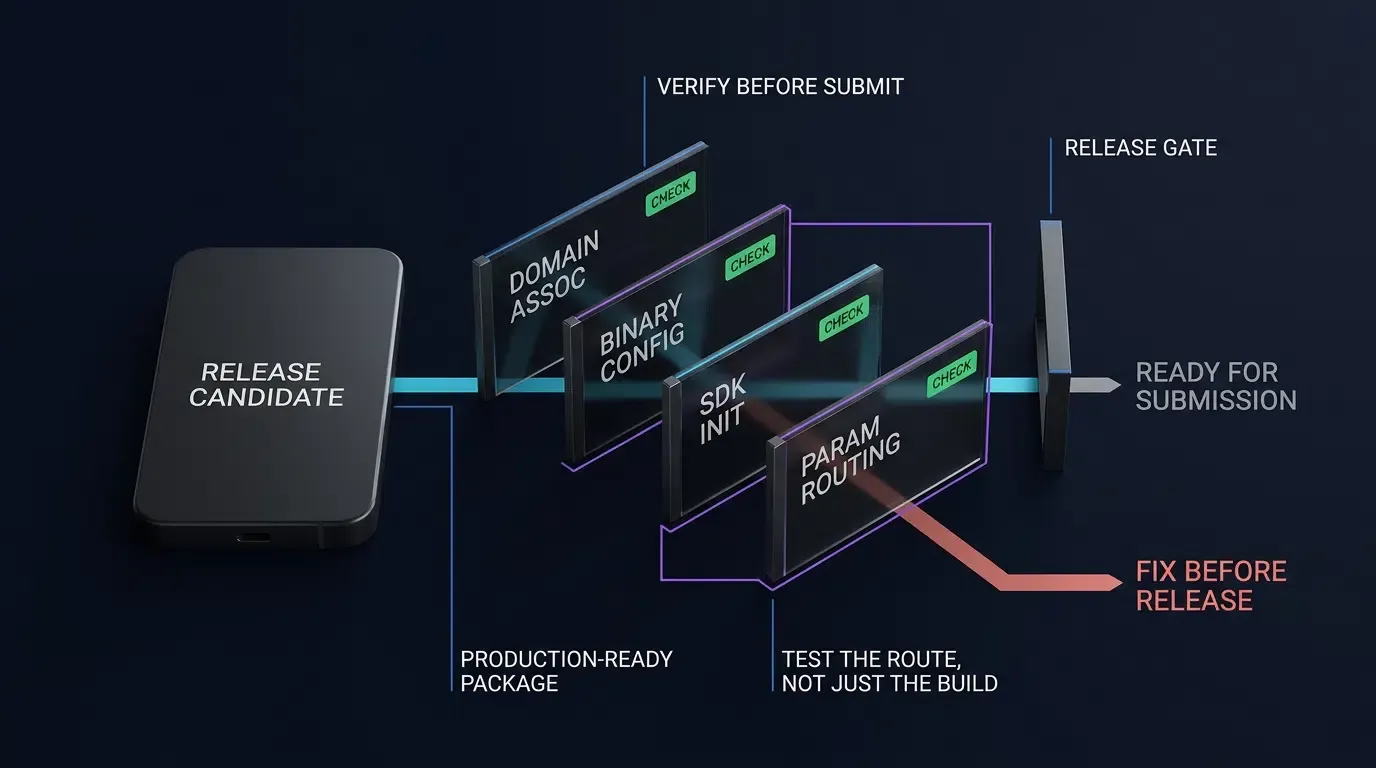
Mengapa Pengesahan Deep Link Pra-Pelancaran Melindungi ROI Pelancaran Apl Anda
Kos Komersial Kegagalan Keluaran Kedai: Mengapa Kerja Semula Pasca-Kelulusan Merosakkan Pertumbuhan
Pelancaran apl awam merupakan peristiwa penting dalam penyampaian perisian. Apabila binari melepasi semakan App Store atau pemeriksaan keselamatan automatik Google Play dan sampai ke produksi, kecuaian teknikal dalam infrastruktur deep linking atau atribusi akan mencetuskan kesesakan komersial yang serius. Jika kempen pemasaran mula mengedarkan URL penjejakan semasa perkaitan domain asas tidak berfungsi, pengguna akan menemui skrin ralat atau ralat 404 penyemak imbas dan bukannya laluan promosi yang disasarkan.
Kecacatan konfigurasi natif—seperti kelayakan Associated Domains yang salah atau pengisytiharan pakej yang tidak tepat dalam binari yang dihantar—mungkin memerlukan penyusunan semula binari, meningkatkan nombor versi, dan menyerahkan semula kepada saluran semakan kedai aplikasi. Kitaran ini sering mengambil masa beberapa hari perniagaan, menjejaskan perbelanjaan media berbayar dan mengurangkan momentum pemerolehan pengguna semasa tetingkap pelancaran yang kritikal. Sebaliknya, kecacatan perkaitan sebelah pelayan, seperti cap jari sijil tandatangan SHA-256 yang salah dalam fail assetlinks.json yang dihoskan di tapak web atau komponen laluan AASA yang dikonfigurasikan dengan salah, selalunya boleh diperbetulkan secara terus pada pelayan pengehosan tanpa membina semula aplikasi, diikuti dengan pengesahan semula domain.
Seni Bina Pra-Penerbangan: Memisahkan Penandatanganan Kod Binari daripada Pengesahan Domain
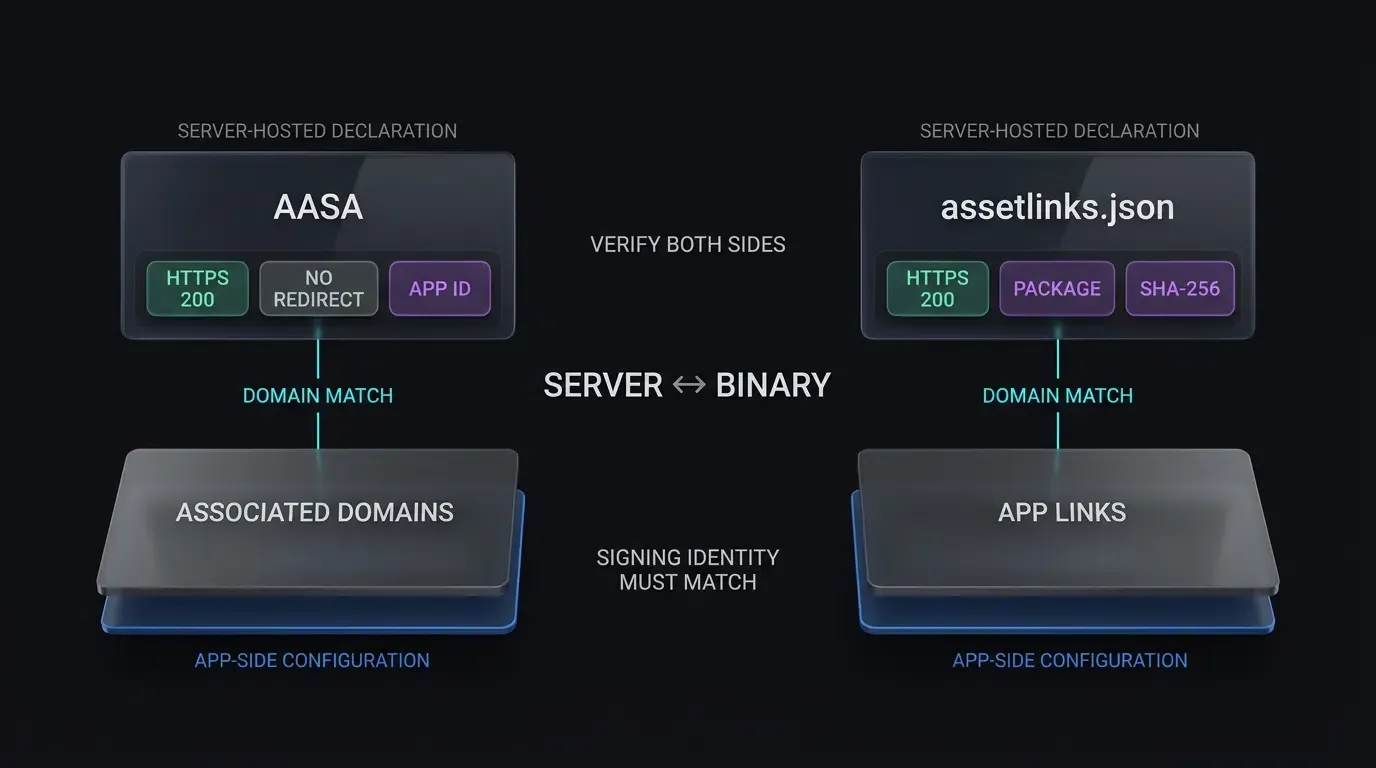
Strategi pengesahan pra-penerbangan yang berdaya tahan memisahkan penyusunan binari sebelah klien daripada pengesahan domain sebelah pelayan. Walaupun penyusunan mewujudkan logik penghalaan natif dan cangkuk SDK, sistem pengendalian mengesahkan autoriti destinasi dengan mendapatkan semula pengisytiharan JSON luaran yang dihoskan pada domain HTTPS yang ditetapkan.
Mengesahkan bahawa fail pengisytiharan yang dihoskan pelayan sepadan dengan konfigurasi binari tempatan sebelum memuat naik binaan akhir ke konsol kedai memastikan pengesahan apl-ke-tapak berjaya selepas pemasangan. OpoInstall, platform pengukuran mudah alih bebas, menyediakan aliran kerja ujian yang membolehkan pasukan keluaran mengesahkan penghantaran parameter dan pemetaan domain dalam persekitaran pementasan sebelum keluaran awam.
Mewujudkan Ambang Pintu Keluaran untuk Peringkat Pelancaran Lembut dan Produksi
Rangka kerja kejuruteraan keluaran memerlukan pintu kualiti deterministik sebelum promosi kod. Pelancaran apl yang didayakan deep link bergantung pada Universal Links dan App Links yang disahkan apabila penghalaan web-ke-apl kontekstual berada dalam skop. Pasukan yang melaksanakan pelancaran berperingkat atau pelancaran lembut geografi harus menguatkuasakan kriteria ketat merentas binaan ujian:
- Pintu Pengesahan Domain: Pengesahan automatik titik akhir perkaitan domain produksi dan pementasan melalui pertanyaan baris perintah.
- Pintu Pemulihan Mula-Sejuk: Pemulihan parameter yang disahkan merentas peranti ujian fizikal bersih selepas aliran ubah hala kedai yang disimulasikan.
- Pintu Keselamatan Sandaran: Pengesahan kemerosotan yang teratur kepada paparan utama aplikasi atau halaman pendaratan web apabila disajikan dengan rentetan penghalaan yang cacat, tamat tempoh, atau diganggu.
Cara Mengaudit iOS Universal Links dan Pengehosan AASA Sebelum Penyerahan Apl
Mengesahkan Format JSON apple-app-site-association dan Pengepala HTTPS
iOS Universal Links memerlukan fail JSON apple-app-site-association (AASA) yang dihoskan dengan selamat pada domain sasaran. Sistem pengendalian menanyakan fail ini untuk mengenal pasti laluan URL yang sepatutnya mencetuskan pelaksanaan aplikasi natif dan bukannya sesi penyemakan imbas Safari lalai.
Fail AASA mesti berada di https://<domain>/.well-known/apple-app-site-association atau https://<domain>/apple-app-site-association. Audit pra-penerbangan mesti mengesahkan kedua-dua pengepala respons HTTP dan kesahihan badan JSON:
curl -I https://app.example.com/.well-known/apple-app-site-association
curl -fsS https://app.example.com/.well-known/apple-app-site-association | jq .
Perintah awal mesti mengembalikan kod status HTTP 200 OK tanpa mengikuti ubah hala (ubah hala HTTP 301 atau 302 menyebabkan pengesahan perkaitan iOS gagal). Pelayan mesti menghidangkan muatan melalui sambungan HTTPS yang sah, menggunakan pengepala Content-Type: application/json.
Muatan JSON mesti mematuhi spesifikasi skema Apple moden dengan ketat tanpa membalut tatasusunan secara salah:
{
  "applinks": {
    "apps": [],
    "details": [
      {
        "appIDs": [ "TEAMID1234.com.example.app" ],
        "components": [
          {
            "/": "/open/*",
            "?": { "promo": "?*" },
            "comment": "Memadankan laluan kempen promosi"
          },
          {
            "/": "/help",
            "exclude": true,
            "comment": "Mengekalkan penghalaan web untuk dokumentasi bantuan"
          }
        ]
      }
    ]
  }
}
Memintas Kelewatan Penimbalan CDN Apple melalui Kelayakan Mod Pembangun
Pada iOS 14 dan lebih baharu, CDN Apple mendapatkan dan menimbal fail AASA. Apple tidak menerbitkan jaminan penyebaran 48 jam yang tetap, dan tiada kawalan pembatalan CDN secara langsung. Peranti menyemak kemas kini secara berkala; menurut panduan teknikal Apple, peranti yang dipasang menyemak kira-kira sekali seminggu, manakala memasang semula aplikasi boleh mencetuskan pengambilan semula rekod perkaitan yang dikemas kini.
Untuk ujian pembangunan sahaja, pasukan boleh menambah ?mode=developer pada kelayakan Associated Domains mereka, mendayakan Mod Pembangun dan Associated Domains Development dalam tetapan peranti, serta menjalankan binaan yang ditandatangani dengan profil peruntukan pembangunan:
<key>com.apple.developer.associated-domains</key>
<array>
    <string>applinks:app.example.com?mode=developer</string>
</array>
Oleh sebab mod alternatif ini memerlukan tandatangan pembangunan, ia berfungsi sebagai alat diagnostik pembangunan dan bukannya laluan pengesahan TestFlight atau produksi.
Mengaudit Kelayakan Binari menggunakan Alat Baris Perintah macOS
Sebelum memuat naik arkib ke TestFlight atau App Store Connect, sahkan bahawa Xcode menyematkan kelayakan Associated Domains yang dimaksudkan dengan betul semasa penyusunan binari:
codesign -d --entitlements :- /path/to/Payload/YourApp.app
Periksa output XML untuk mengesahkan bahawa kunci com.apple.developer.associated-domains wujud, tidak mengandungi ralat pemformatan atau ruang tambahan, serta menyertakan rentetan hos produksi yang dijangkakan.
Mengesahkan Penyebaran CDN AASA melalui Pertanyaan Pengesahan CDN Apple
Sebelum mempromosikan binaan kepada produksi awam, tanya cache tepi awam Apple untuk mengesahkan bahawa CDN telah mengimbas dan mengesahkan rekod AASA sebelah pelayan:
curl -v https://app-site-association.cdn-apple.com/a/v1/app.example.com
Respons CDN yang sepadan ialah isyarat diagnostik yang berguna, tetapi ia tidak sepatutnya dianggap sebagai jaminan tingkah laku Universal Link bagi setiap peranti. Sahkan keadaan perkaitan sebelah peranti apabila mendiagnosis kesediaan keluaran.
Cara Mengesahkan Android App Links dan Perkaitan Domain melalui CLI
Menstrukturkan assetlinks.json dengan Cap Jari Keystore Keluaran Produksi
Android App Links memerlukan fail pengisytiharan Digital Asset Links yang dihoskan di https://<domain>/.well-known/assetlinks.json. Pengisytiharan ini memaklumkan sistem pengendalian Android bahawa pakej mudah alih yang ditetapkan mempunyai autoriti yang disahkan untuk membuka pautan web tertentu.
Fail assetlinks.json mesti mengandungi cap jari sijil SHA-256 yang tepat daripada keystore yang digunakan untuk menandatangani binari sasaran:
[
  {
    "relation": ["delegate_permission/common.handle_all_urls"],
    "target": {
      "namespace": "android_app",
      "package_name": "com.example.app",
      "sha256_cert_fingerprints": [
        "14:6D:E9:DE:0F:70:FF:E5:43:7E:0E:36:4F:18:28:4F:73:EC:82:E6:31:43:18:B3:3E:E6:2B:6A:BD:EF:94:3E"
      ]
    }
  }
]
Untuk mengekstrak cap jari produksi daripada keystore keluaran sedia ada, jalankan utiliti Java keytool:
keytool -list -v -keystore /path/to/release.keystore -alias release_key
Jika menggunakan Google Play App Signing, pastikan cap jari yang diisytiharkan dalam assetlinks.json sepadan dengan Sijil Kunci Penandatanganan Apl yang disenaraikan dalam Konsol Google Play, dan bukannya kunci muat naik tempatan.
Mengkonfigurasi Penapis Intent: Mengasingkan App Links HTTPS yang Disahkan daripada Skim Tersuai
Selaras dengan Panduan Pembangun Android mengenai Menambah Penapis Intent untuk App Links, fail manifes harus mengasingkan penapis App Link yang disahkan daripada sandaran skim tersuai. Mencampurkan pengisytiharan skim tersuai dalam blok penapis autoVerify="true" berisiko merosakkan pengesahan hos merentas versi Android.
<!-- AndroidManifest.xml: Penapis Intent App Link yang Disahkan -->
<intent-filter android:autoVerify="true">
    <action android:name="android.intent.action.VIEW" />
    <category android:name="android.intent.category.DEFAULT" />
    <category android:name="android.intent.category.BROWSABLE" />
    <data android:scheme="http" />
    <data android:scheme="https" />
    <data android:host="app.example.com" />
</intent-filter>

<!-- Penapis Intent Berasingan untuk Skim Sandaran Tersuai -->
<intent-filter>
    <action android:name="android.intent.action.VIEW" />
    <category android:name="android.intent.category.DEFAULT" />
    <category android:name="android.intent.category.BROWSABLE" />
    <data android:scheme="yourapp" />
</intent-filter>
Melaksanakan Diagnostik Pengesahan Domain Automatik melalui Android Debug Bridge (ADB)
Selepas pemasangan tempatan binaan calon keluaran, cetuskan pengesahan domain manual melalui Android Debug Bridge (ADB) untuk mengesahkan kelulusan domain:
adb shell pm set-app-links --package com.example.app 0 all
adb shell pm verify-app-links --re-verify com.example.app
Berikan pengesah masa yang mencukupi untuk menyelesaikan permintaan rangkaian, kemudian tanya keadaan subsistem pengesahan untuk mengesahkan kelulusan domain:
adb shell pm get-app-links com.example.app
Output terminal mesti menunjukkan status disahkan:
com.example.app:
    ID: 01234567-89ab-cdef-0123-456789abcdef
    Tandatangan: [14:6D:E9:DE:0F:70:FF:E5:43:7E:0E:36...]
    Keadaan pengesahan domain:
      app.example.com: verified
Mengendalikan Keadaan Pengesahan Domain yang Dikemas Kini pada Android 12 dan Lebih Baharu
Pada Android 12 dan lebih baharu, hos yang diisytiharkan dinilai secara bebas. Jika satu domain disahkan dengan berjaya, aplikasi boleh berfungsi sebagai pengendali lalai untuk pautan daripada hos yang disahkan tersebut walaupun hos lain yang diisytiharkan gagal dalam pengesahan. Sebaliknya, pada Android 11 dan lebih rendah, pengesahan domain adalah 'semua atau tiada': jika mana-mana hos yang diisytiharkan gagal dalam pengesahan, pengesahan pautan automatik boleh gagal untuk semua hos dalam blok penapis itu. Merujuk Panduan Pembangun Android mengenai Penyelesaian Masalah App Links membantu mengenal pasti ketidakpadanan tandatangan, gelung ubah hala, atau halangan kebolehcapaian rangkaian.
Protokol Ujian Hujung-ke-Hujung untuk Penghantaran Parameter dan Pemulihan Adegan
Perbezaan Kritikal Antara Bangun Deep Link 'Warm' dan Pemulihan Parameter 'Deferred'
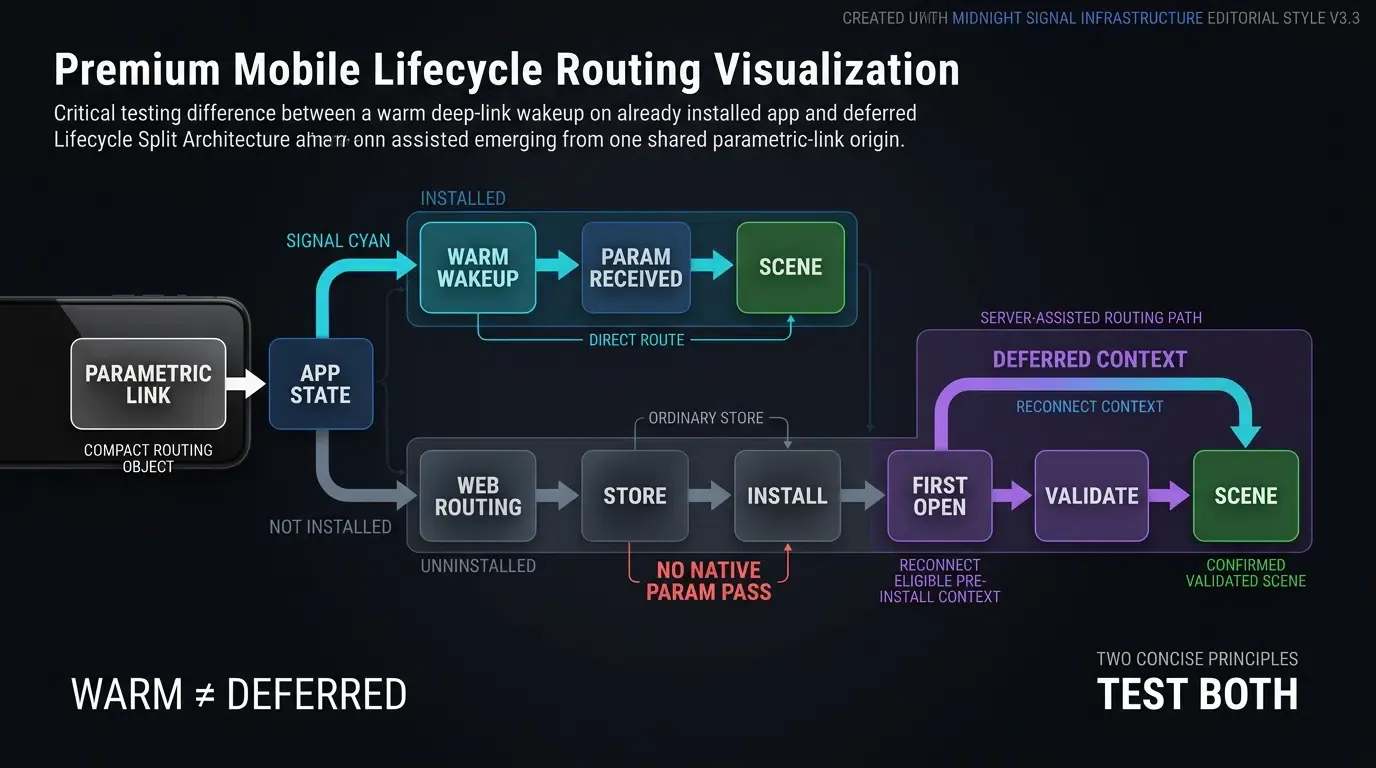
Pengesahan pra-penerbangan mesti membezakan antara dua keadaan kitaran hayat deep link utama:
- Bangun Terus (Warm Launch): Aplikasi sudah dipasang pada peranti ujian. Mengetuk Universal Link atau App Link terus memulakan atau menyambung semula proses apl, menghantar parameter pertanyaan melalui intent natif atau delegasi aktiviti pengguna.
- Pemulihan Parameter Tertunda (Cold Launch Selepas Pemasangan): Aplikasi tidak dipasang pada peranti ujian. Mengetuk pautan akan membuka halaman pendaratan penghalaan web, mengekalkan konteks, menghalakan pengguna ke kedai, dan memulihkan parameter dinamik selepas pelancaran pertama aplikasi.
Mengesahkan Pemulaan SDK Awal Tanpa Menyekat Benang Utama
SDK atribusi dan deep-linking mesti bermula awal dalam kitaran hayat aplikasi untuk mendaftarkan cangkuk intent masuk. Dalam seni bina Android, pemulaan harus berlaku dalam panggilan balik Application.onCreate(), bagi melindungi daripada pemulaan semula berbilang proses. Dalam persekitaran iOS, konfigurasi terletak dalam application(_:didFinishLaunchingWithOptions:).
Walaupun cangkuk pendaftaran awal dilaksanakan semasa permulaan aplikasi, pengiraan berat dan I/O rangkaian yang menyekat mesti kekal di luar benang UI utama Android untuk mengelakkan amaran Aplikasi Tidak Bertindak Balas (ANR).
Pelaksanaan teknikal berikut menggambarkan logik pengesahan pra-penerbangan berstruktur merentas seni bina natif Android (Kotlin) dan iOS (Swift). Pembangun boleh menyemak dokumentasi integrasi SDK untuk spesifikasi kitaran hayat khusus rangka kerja.
// Android: MainActivity.kt - Pengelogan Intent Pra-Penerbangan dan Diagnostik Penghalaan
package com.example.app

import android.content.Intent
import android.net.Uri
import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.listener.AppWakeUpAdapter
import com.opoinstall.api.model.AppData
import org.json.JSONObject

class MainActivity : AppCompatActivity() {

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // Audit intent mula-sejuk masuk
        auditLaunchIntent(intent, "onCreate")
        processDeepLink(intent)
    }

    override fun onNewIntent(intent: Intent) {
        super.onNewIntent(intent)
        setIntent(intent)

        // Audit intent sambung-semula 'warm'
        auditLaunchIntent(intent, "onNewIntent")
        processDeepLink(intent)
    }

    private fun processDeepLink(intent: Intent?) {
        if (intent == null) return

        OpoInstall.getInstance().getWakeUp(intent, object : AppWakeUpAdapter() {
            override fun onWakeUp(appData: AppData?) {
                if (appData == null) {
                    Log.d(TAG, "Tiada parameter deep link diselesaikan.")
                    return
                }

                val channel = appData.channelCode ?: "organic"
                val customData = appData.data ?: "{}"

                Log.i(TAG, "Laluan Pra-Penerbangan Disahkan - Saluran: $channel, Muatan: $customData")

                // Langkah 1: Sanitasi input, kekangan jenis, dan pengesahan laluan
                val validatedRoute = validateRoutePayload(customData)
                if (validatedRoute != null) {
                    // Langkah 2: Delegasikan kebenaran kepada perkhidmatan bahagian pelayan menggunakan sesi terautentikasi apl
                    authorizeRoute(validatedRoute) { isAuthorized ->
                        runOnUiThread {
                            if (isAuthorized) {
                                executeTargetNavigation(validatedRoute)
                            } else {
                                executeLobbyFallback("Laluan tidak dibenarkan, tamat tempoh, atau tidak tersedia.")
                            }
                        }
                    }
                } else {
                    runOnUiThread {
                        executeLobbyFallback("Muatan laluan cacat atau tidak disahkan.")
                    }
                }
            }
        })
    }

    private fun validateRoutePayload(rawJson: String): ValidatedRoute? {
        return try {
            val json = JSONObject(rawJson)
            val scene = json.optString("scene", "")
            val targetId = json.optString("target_id", "")

            // Sahkan adegan terhadap senarai putih ketat
            val allowedScenes = setOf("event_hub", "promo_detail", "guild_hall")
            if (!allowedScenes.contains(scene)) {
                return null
            }

            // Kuatkuasakan panjang dan kekangan senarai putih aksara pada pengecam sasaran
            if (targetId.isBlank() || targetId.length > 128 || !targetId.matches(Regex("^[A-Za-z0-9_-]+$"))) {
                return null
            }

            ValidatedRoute(scene, targetId)
        } catch (e: Exception) {
            Log.e(TAG, "Pengesahan muatan JSON gagal", e)
            null
        }
    }

    private fun authorizeRoute(route: ValidatedRoute, callback: (Boolean) -> Unit) {
        // Sesi terautentikasi dibekalkan oleh keadaan sesi apl; URL membekalkan konteks laluan
        BackendRouteAuthorizer.verifyRouteAuthorization(route.scene, route.targetId) { result ->
            callback(result.isAuthorized && result.isResourceAvailable)
        }
    }

    private fun executeTargetNavigation(route: ValidatedRoute) {
        Log.i(TAG, "Menghala ke adegan disahkan: ${route.scene}, ID: ${route.targetId}")
        // Laksanakan penghala navigasi dalaman ke adegan destinasi
    }

    private fun executeLobbyFallback(reason: String) {
        Log.w(TAG, "Melaksanakan sandaran lobi selamat: $reason")
        // Navigasi dengan selamat ke lobi utama lalai
    }

    private fun auditLaunchIntent(intent: Intent?, lifecycleStage: String) {
        val action = intent?.action
        val data: Uri? = intent?.data
        Log.d(TAG, "[$lifecycleStage] Tindakan: $action, URI Data: $data")
    }

    data class ValidatedRoute(val scene: String, val targetId: String)

    companion object {
        private const val TAG = "PreFlightAudit"
    }
}
// iOS: AppDelegate.swift - Audit dan Pengelogan Universal Link Pra-Penerbangan
import UIKit
import libOpoInstallSDK

@main
class AppDelegate: UIResponder, UIApplicationDelegate, OpoInstallDelegate {

    var window: UIWindow?

    func application(
        _ application: UIApplication,
        didFinishLaunchingWithOptions launchOptions: [UIApplication.LaunchOptionsKey: Any]?
    ) -> Bool {
        // Mulakan SDK OpoInstall awal tanpa menyekat benang utama
        OpoInstallSDK.initWith(self)
        return true
    }

    // Kendalikan Universal Links masuk
    func application(
        _ application: UIApplication,
        continue userActivity: NSUserActivity,
        restorationHandler: @escaping ([UIUserActivityRestoring]?) -> Void
    ) -> Bool {
        if userActivity.activityType == NSUserActivityTypeBrowsingWeb, let webpageURL = userActivity.webpageURL {
            NSLog("[PreFlightAudit] URL Universal Link Masuk: %@", webpageURL.absoluteString)
        }

        // Delegasikan penghuraian kepada SDK OpoInstall
        OpoInstallSDK.continue(userActivity)
        return true
    }

    // Pengendalian panggilan balik bangun
    func getWakeUpParams(_ appData: OpoInstallData?) {
        guard let data = appData else {
            NSLog("[PreFlightAudit] Tiada parameter dinamik dipulihkan.")
            return
        }

        let channel = data.channelCode ?? "organic"
        let payload = data.data ?? "{}"

        NSLog("[PreFlightAudit] Universal Link Disahkan - Saluran: %@, Muatan: %@", channel, payload)

        // Langkah 1: Sanitasi input, semakan panjang, dan pengesahan senarai putih
        if let validatedRoute = validateRoutePayload(payload) {
            // Langkah 2: Delegasikan kebenaran kepada perkhidmatan bahagian pelayan menggunakan sesi terautentikasi apl
            authorizeRoute(route: validatedRoute) { isAuthorized in
                DispatchQueue.main.async {
                    if isAuthorized {
                        self.navigateToScene(route: validatedRoute)
                    } else {
                        self.navigateToLobbyFallback(reason: "Laluan tidak dibenarkan, tamat tempoh, atau tidak tersedia.")
                    }
                }
            }
        } else {
            DispatchQueue.main.async {
                self.navigateToLobbyFallback(reason: "Pengesahan muatan gagal atau sasaran tamat tempoh")
            }
        }
    }

    private func validateRoutePayload(_ rawJson: String) -> (scene: String, targetId: String)? {
        guard let data = rawJson.data(using: .utf8) else { return nil }

        do {
            if let json = try JSONSerialization.jsonObject(with: data, options: []) as? [String: Any] {
                let scene = json["scene"] as? String ?? ""
                let targetId = json["target_id"] as? String ?? ""

                // Sahkan adegan terhadap senarai putih ketat
                let allowedScenes = ["event_hub", "promo_detail", "guild_hall"]
                guard allowedScenes.contains(scene) else { return nil }

                // Kuatkuasakan kekangan set panjang dan aksara pada pengecam sasaran
                let validCharacters = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789-_")
                guard !targetId.isEmpty,
                      targetId.count <= 128,
                      targetId.rangeOfCharacter(from: validCharacters.inverted) == nil else {
                    return nil
                }

                return (scene: scene, targetId: targetId)
            }
        } catch {
            NSLog("[PreFlightAudit] Gagal menyahsirikan muatan laluan JSON: %@", error.localizedDescription)
        }
        return nil
    }

    private func authorizeRoute(route: (scene: String, targetId: String), completion: @escaping (Bool) -> Void) {
        // Sesi terautentikasi dibekalkan oleh keadaan sesi apl; URL membekalkan konteks laluan
        BackendRouteAuthorizer.shared.verifyRouteAuthorization(scene: route.scene, targetId: route.targetId) { result in
            completion(result.isAuthorized && result.isResourceAvailable)
        }
    }

    private func navigateToScene(route: (scene: String, targetId: String)) {
        NSLog("[PreFlightAudit] Menghala ke adegan disahkan: %@, ID: %@", route.scene, route.targetId)
        // Laksanakan penghala navigasi dalaman ke adegan destinasi
    }

    private func navigateToLobbyFallback(reason: String) {
        NSLog("[PreFlightAudit] Menghala ke sandaran lobi selamat: %@", reason)
        // Navigasi dengan selamat ke lobi utama lalai
    }
}
Mengesahkan Sanitasi Input dan Sandaran untuk Parameter Laluan yang Cacat atau Tamat Tempoh
Oleh sebab rentetan pertanyaan URL dan muatan deep link berasal dari persekitaran web luaran, aplikasi mesti melayan muatan masuk sebagai input yang tidak dipercayai. Suite pengesahan mesti mengesahkan bahawa:
- Rentetan pertanyaan yang hilang atau null tidak menghasilkan pengecualian penunjuk-null atau ranap apl semasa pemulaan.
- Parameter laluan menguatkuasakan penghuraian jenis data yang ketat, penapis senarai putih aksara, dan had panjang.
- Kebenaran pelayan mengesahkan status sumber sasaran dan kelayakan sesi sebelum pelaksanaan adegan, mencetuskan sandaran selamat jika tamat tempoh atau tidak dibenarkan.
Mengautomasikan Pemeriksaan Kesihatan Pra-Keluaran Merentas Peranti Fizikal Bersih
Mengapa Ujian Emulator Mesti Disokong dengan Pengesahan Peranti Fizikal
Menguji deep linking dan pemulihan parameter semata-mata pada emulator perisian memperkenalkan risiko positif palsu yang ketara. Emulator berkongsi papan keratan sistem pengendalian hos asas, kekurangan pendikitan rangkaian khusus pembawa, dan gagal meniru perkhidmatan pengoptimuman bateri khusus vendor yang mungkin melambatkan tugas latar belakang SDK.
Pengesahan pra-penerbangan harus dilaksanakan pada perkakasan fizikal yang merangkumi berbilang versi sistem pengendalian merentas pelbagai persekitaran pengeluar peralatan asal (OEM).
Menguji Aliran Muat Turun Berperingkat: Menggunakan Kod QR Berparameter untuk Pengesahan Dalaman
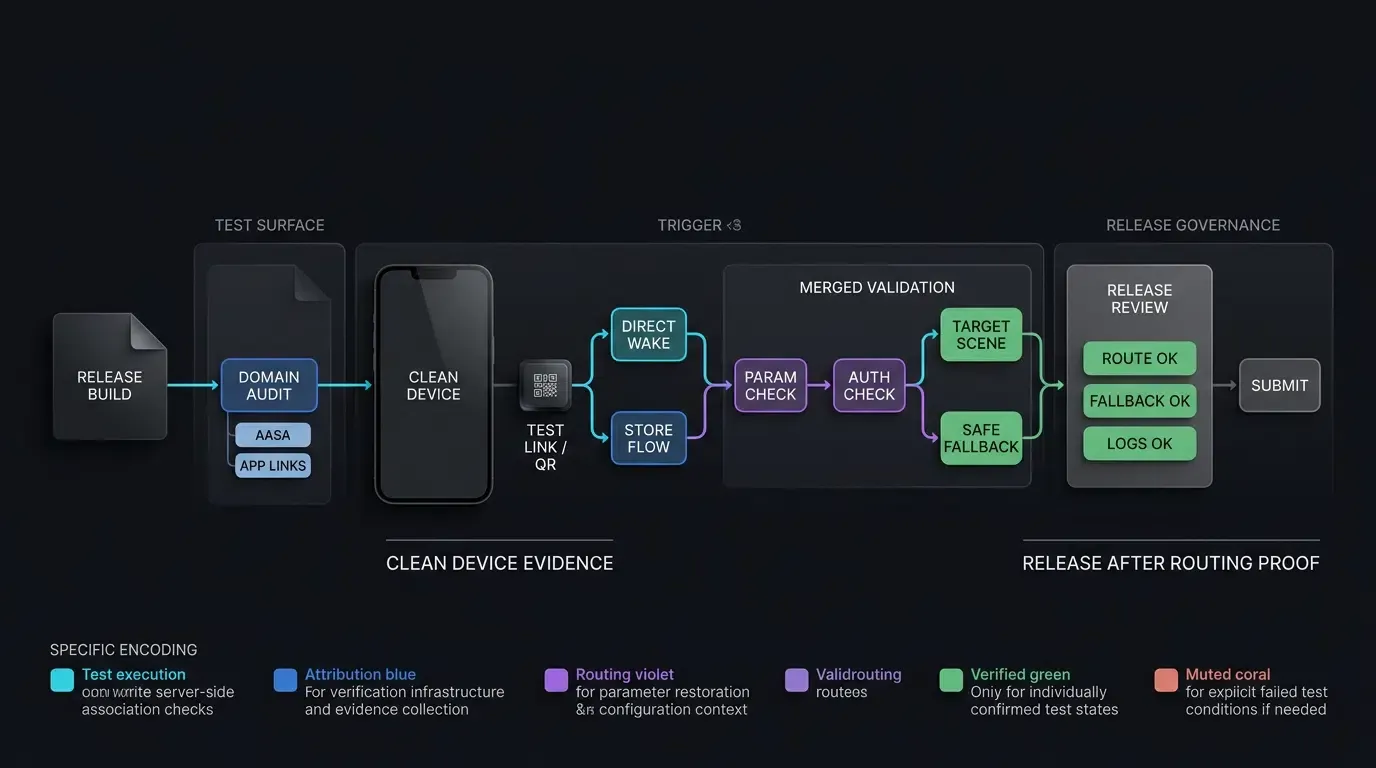
Untuk mengesahkan deferred deep linking, pasukan keluaran menggunakan rangka kerja pengesahan dua peringkat yang menguji kedua-dua mekanik tempatan dan laluan pengedaran kedai:
- Simulasi Pemasangan Tempatan: Sideload binaan pembangunan atau ad-hoc yang ditandatangani terus ke peranti fizikal yang bersih untuk mengesahkan panggilan balik SDK, prasyarat pemadanan tertunda yang didokumenkan, dan pemulihan parameter tanpa beban kedai.
- Pengesahan Pengedaran Kedai: Sebarkan binaan calon keluaran ke trek pra-keluaran rasmi—TestFlight untuk iOS dan Ujian Dalaman atau Tertutup Google Play untuk Android. Imbas kod QR ujian (
https://app.example.com/join?channelCode=QA_PreRelease&inviteCode=TEST_USER_99), ikut laluan muat turun kedai, dan sahkan bahawa apl yang dipasang mengambil semula parameter dengan tepat pada pelancaran pertama.
Menyimulasikan Pelancaran Apl Sejuk, Permulaan Semula Proses, dan Keadaan Sambung-Semula Latar Belakang
Pengesahan lengkap memerlukan pengesahan pemulihan keadaan di bawah pelbagai keadaan proses:
- Cold Boot: Melancarkan apl melalui Universal Link apabila proses telah ditamatkan sepenuhnya daripada memori peranti.
- Warm Resume: Melancarkan apl melalui pautan apabila proses digantung di latar belakang, mengesahkan
onNewIntentataucontinueUserActivitymenangkap peristiwa tersebut. - Pengusiran Tekanan Memori: Menggantung apl, menyimulasikan tekanan memori sistem melalui pilihan pembangun untuk mematikan proses latar belakang, dan mengesahkan bahawa keadaan deep-linked dipulihkan dengan boleh diramal semasa pelancaran semula apl.
[Binaan Pra-Keluaran Dikonfigurasikan]
              │
              ▼
[Audit Perkaitan Platform]
   ┌──────────┴──────────┐
   ▼                     ▼
[Semakan AASA iOS]   [Semakan DAL Android]
   │                     │
   ▼                     ▼
[Pertanyaan CDN Apple]  [Semakan ADB App-Link]
   │                     │
   └──────────┬──────────┘
              ▼
[Pemasangan Kotak Pasir Peranti Bersih]
              │
              ▼
[Pautan Parametrik & Imbasan Kod QR]
              │
              ▼
[Pengambilan & Pengesahan Parameter SDK]
   ┌──────────┴──────────┐
   ▼                     ▼
[Adegan Sasaran Dimuat] [Sandaran Selamat Dicetuskan]
              │
              ▼
[Keluaran Produksi Diluluskan]
Matriks Pengesahan Teknikal Pra-Pelancaran dan Mitigasi Kegagalan
Senarai Semak Audit Teknikal Pra-Penerbangan Komprehensif
Matriks berikut meringkaskan pusat pemeriksaan pengesahan infrastruktur utama, diagnostik baris perintah yang berkaitan, dan protokol mitigasi taktikal:
| Kategori Pusat Pemeriksaan | Ujian Pengesahan | Alat atau Perintah Diagnostik | Hasil yang Dijangkakan | Mitigasi Kegagalan |
|---|---|---|---|---|
| iOS Universal Links | Kesahihan JSON AASA dan respons HTTPS | curl -v https://domain/.well-known/apple-app-site-association |
HTTP 200, JSON sah, pengepala application/json |
Betulkan MIME type pelayan dan hapuskan ubah hala |
| Penyebaran CDN Apple | Penyemaian cache CDN tepi | curl https://app-site-association.cdn-apple.com/a/v1/domain |
JSON tertimbal sah yang sepadan dengan profil tempatan | Semak semula keadaan perkaitan CDN/peranti, pasang semula apl ujian jika perlu, atau gunakan mod pembangun yang layak untuk diagnostik pembangunan |
| Android App Links | Semakan pengesahan-automatik hos | adb shell pm get-app-links com.package.name |
Keadaan pengesahan domain: verified |
Anggap keadaan numerik >= 1024 sebagai ralat; semak cap jari dalam assetlinks.json |
| Pengambilan Parameter | Pemulihan deferred deep link | Imbasan QR ujian dalam talian OpoInstall | Parameter dihantar pada pelancaran sejuk awal | Semak pemulaan SDK awal yang tidak menyekat dan kebenaran platform yang diperlukan |
| Navigasi Enjin | Pemulihan dan kebenaran adegan | Suntikan intent deep link | Adegan sasaran dirender tanpa kegagalan menu utama | Laksanakan pintu kebenaran pelayan dan sandaran lobi |
Soalan Lazim (FAQ)
Bagaimanakah pembangun boleh menguji Universal Links sebelum memuat naik IPA ke App Store?
Mengapakah Android App Links lulus dalam binaan nyahpepijat tetapi gagal dalam binaan keluaran?
Bagaimanakah pembangun mengesahkan bahawa deferred deep linking mengekalkan parameter merentas muat turun kedai yang sebenar?
Ringkasan dan Rangka Kerja Keputusan
Pelancaran apl mudah alih yang berjaya bergantung pada pelaksanaan teknikal pra-penerbangan yang berstruktur. Mengabaikan konfigurasi pengesahan domain atau aliran kerja pemulihan parameter berisiko merosakkan kempen pemasaran dan menurunkan kualiti onboarding pengguna awal.
Dengan melaksanakan diagnostik baris perintah secara sistematik, mengaudit penyebaran CDN Apple, dan mengesahkan aliran parameter tertunda pada perkakasan fizikal, pasukan kejuruteraan dapat mengurangkan titik buta pada hari pelancaran. Mengintegrasikan peralatan yang diuji pembangun membantu mengesahkan bahawa saluran deep linking dan atribusi berfungsi secara boleh diramal sebelum keluaran awam.
Untuk mengetahui cara mengkonfigurasi dan mengesahkan aliran kerja deep linking pra-pelancaran, semak dokumentasi integrasi SDK, terokai pusat muat turun SDK OpoInstall, periksa contoh sumber terbuka di GitHub, atau konfigurasikan aplikasi ujian anda di konsol pembangun OpoInstall.
Bahan Berkaitan
-
Konsep: Senarai Semak Pelancaran Apl, Pengesahan Pra-Penerbangan, Pemulihan Adegan, Pembatalan CDN Apple, Digital Asset Links
-
Teknologi: Universal Links, Android App Links, Deferred Deep Linking, Associated Domains
-
Piawaian: IETF RFC 3986 Uniform Resource Identifier, Spesifikasi Kelayakan Associated Domains Apple, Protokol Digital Asset Links Android, Panduan Ujian Keselamatan Aplikasi Mudah Alih OWASP (MASTG)
-
API: API Pemulaan SDK OpoInstall, API Pengesahan Penapis Intent Android, Antara Muka Penghalaan NSUserActivity iOS
-
Dokumentasi & Rujukan Rasmi:
Share this article



