Tencent melancarkan Agent Email? Langkah strategik ini telah disahkan secara muktamad apabila gergasi teknologi tersebut secara rasmi melancarkan infrastruktur e-mel khusus di bawah jenama Agently Mail pada 23 Jun 2026. Secara khususnya, pengenalan protokol komunikasi kolaboratif utama ini mentakrifkan semula aliran kerja pembangun dan model dalam ekosistem perusahaan. Akibatnya, lapisan komunikasi terasing yang sentiasa aktif ini memacu perubahan besar dalam operasi pasukan. Bagi pasukan pembangun, cabaran segera adalah mengurus aliran sembang kolaboratif sambil mengekalkan konteks selamat dan penyepaduan parameter. Yang penting, pengenalan kemas kini Agently Mail menandakan peristiwa penting dalam penyelarasan perniagaan autonomi.
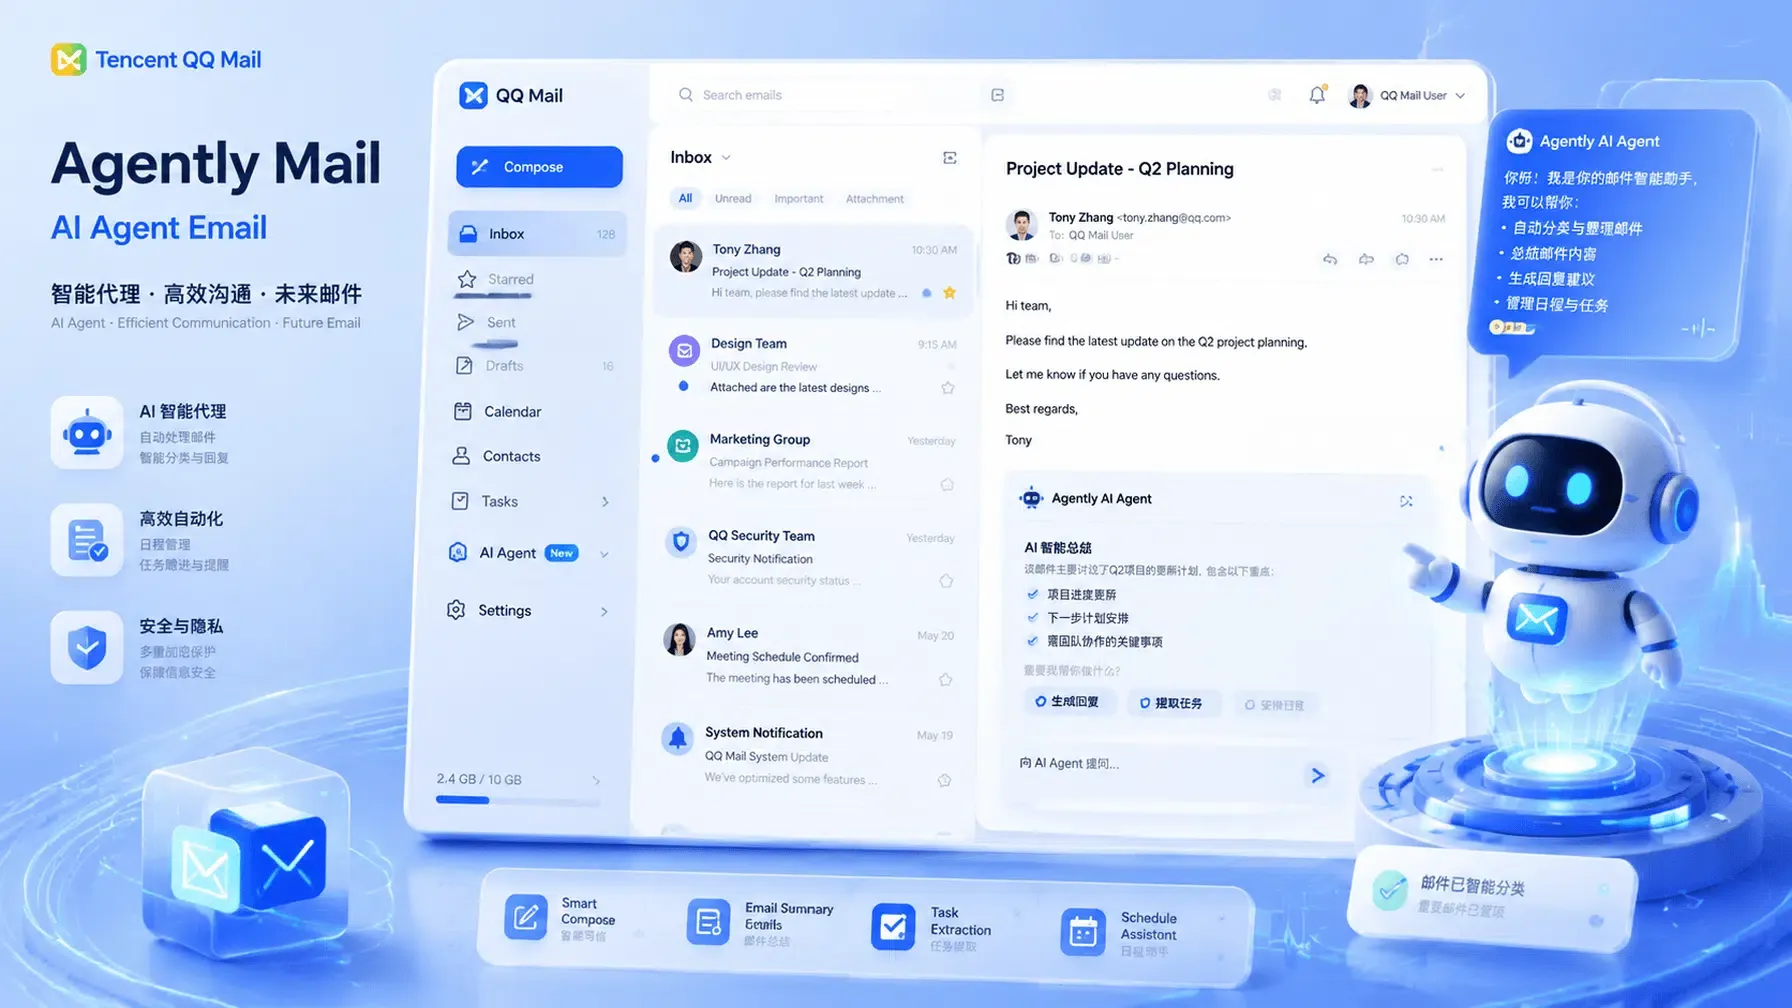
Mentafsir Infrastruktur Autonomi Tencent: Agently Mail dan Kebangkitan Identiti Ejen Khusus
Semasa pelancaran rasmi pada 23 Jun 2026, Tencent QQ Mail melancarkan perkhidmatan khusus baharunya di bawah jenama Agently Mail. Secara khususnya, apabila Tencent melancarkan Agent Email di bawah jenama Agently Mail, ia memberikan identiti digital yang tersendiri. Selain itu, produk ini menangani secara langsung cabaran kembar keselamatan privasi dan pengurusan identiti digital. Akibatnya, peristiwa penting Tencent melancarkan Agent Email memperkenalkan pengasingan peti mel yang mutlak. Sementara itu, disebabkan Tencent melancarkan Agent Email, pembangun boleh menyambungkan model secara asli. Sebagai contoh, sistem ini diasingkan sepenuhnya daripada peti masuk QQ Mail peribadi pengguna. Pendaftaran terperinci boleh disahkan melalui portal rasmi Agently Mail.
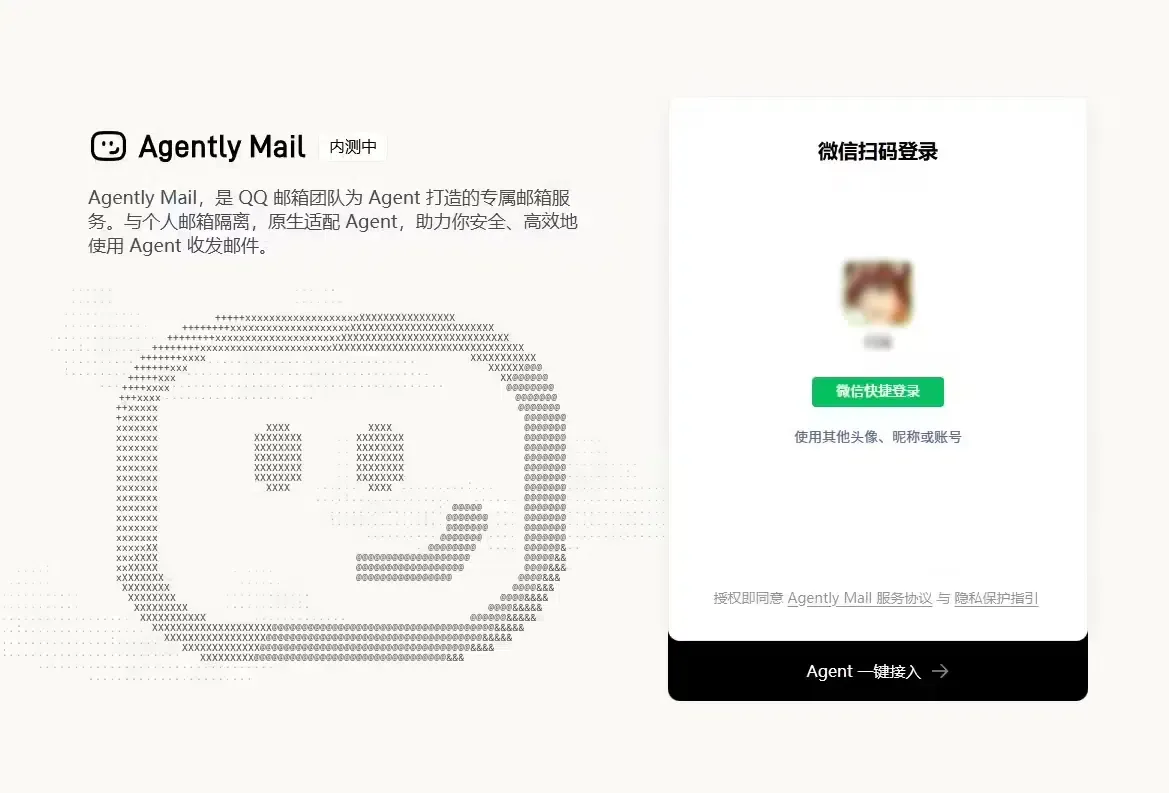
Identiti Khusus dan Seni Bina Agently Mail
Secara khususnya, perkhidmatan ini memintas keperluan bagi ejen untuk meminjam kelayakan akaun peribadi manusia. Selain itu, setiap ejen kini boleh mendaftar secara bebas pada platform pihak ketiga dan menerima kod pengesahan. Akibatnya, model tersebut beroperasi sepenuhnya bagi pihak dirinya sendiri. Sementara itu, sistem ini memerlukan pengesahan nama sebenar mandatori semasa persediaan untuk mencegah spam dan memastikan akauntabiliti. Sebagai contoh, semua transaksi dan e-mel keluar boleh dijejaki sepenuhnya untuk tujuan pematuhan kawal selia dan audit.
Keserasian Berbilang Platform dan Repositori Sumber Terbuka Apache-2.0
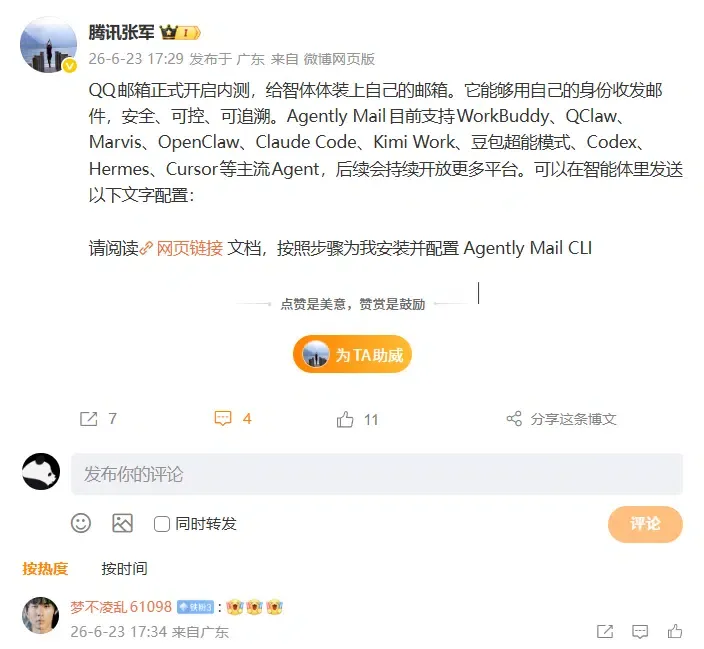
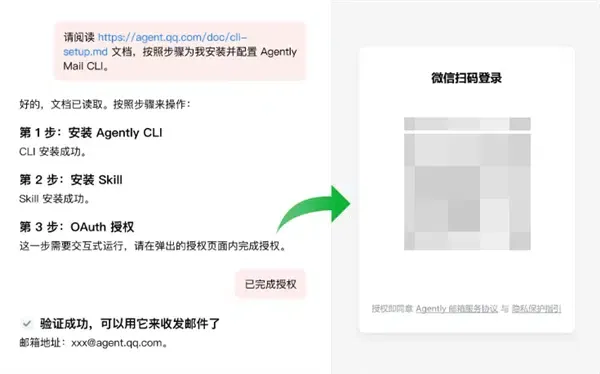
Untuk memastikan keserasian yang meluas, Tencent mereka bentuk Agently Mail untuk disepadukan dengan rangka kerja ejen domestik dan antarabangsa yang terkemuka. Secara khususnya, perkhidmatan ini menyokong Doubao Super Mode ByteDance, Kimi Work Moonshot AI, Claude Code Anthropic, dan Cursor. Selain itu, repositori awam rasmi adalah sumber terbuka di GitHub di bawah lesen Apache-2.0. Akibatnya, pembangun boleh memeriksa dan mengaudit kod sumber untuk mengesahkan piawaian keselamatan. Sementara itu, pengarah perhubungan awam Zhang Jun mengesahkan bahawa lebih banyak penyepaduan, termasuk WorkBuddy, QClaw, Marvis, OpenClaw, Codex, dan Hermes, disokong secara aktif.
Pengasingan Selamat, Pengesahan Nama Sebenar, dan Gelung Keselamatan Ringkasan-Dahulu
Oleh kerana mendedahkan surat-menyurat peribadi memperkenalkan risiko keselamatan yang jelas, Tencent telah membina pagar perlindungan yang ketat ke dalam susun atur teras. Secara khususnya, setiap tindakan seperti memajukan, membalas, atau memadam e-mel mesti terlebih dahulu menjana ringkasan teks. Selain itu, sistem memerlukan pengguna untuk menyemak dan mengesahkan ringkasan ini sebelum melaksanakan arahan. Akibatnya, ini menghalang model autonomi daripada membocorkan data tanpa penyeliaan manusia. Sementara itu, enjin pembaca e-mel termasuk perlindungan suntikan gesaan (prompt injection) asli. Ini menghalang e-mel berniat jahat daripada memanipulasi tingkah laku ejen melalui arahan tersembunyi.
Pecahan Komunikasi Tradisional: Bagaimana Peti Mel Bebas Mencetuskan Peralihan Ekosistem Web-ke-App
Apabila ejen mengambil peranan sebagai rakan komunikasi aktif, aliran kerja sisi pelanggan tradisional mula terlerai. Secara khususnya, era Tencent melancarkan Agent Email mengalihkan titik masuk transaksi perniagaan. Akibatnya, memandangkan Tencent melancarkan Agent Email, ejen automatik boleh mendaftar di tapak pihak ketiga. Sementara itu, peralihan daripada penyemakan imbas dipacu manusia kepada pelaksanaan ejen automatik mencetuskan krisis atribusi yang serius. Bagi pasukan pembangun, cabaran segera adalah mengurus peralihan merentas platform sambil mengekalkan pengesahan sesi pengguna yang mantap.
Aliran Kerja Autonomi Ejen-ke-Ejen dan Pengakhiran Borang Tradisional
Secara khususnya, sistem ini membolehkan komunikasi Ejen-ke-Ejen (A2A) yang selamat antara perusahaan yang berbeza. Selain itu, ejen AI boleh melengkapkan proses secara automatik seperti pertanyaan harga, sebut harga, dan transaksi pesanan. Akibatnya, corong penyerahan borang web tradisional hilang. Sementara itu, memandangkan transaksi ini diproses secara tak segerak di latar belakang, penjejakan kuki standard menjadi usang. Hasilnya, pasukan pemasaran dan produk menghadapi percanggahan data yang besar, menjadikannya mustahil untuk mengukur ROI kempen.
Pengurangan Corong dalam Laluan Perbualan Latar Belakang
Tambahan pula, apabila ejen memproses invois atau menyerahkan resume secara autonomi, ia memintas gelung muat turun aplikasi standard. Akibatnya, corong pemerolehan pengguna tradisional mengalami pengurangan yang besar. Sebagai contoh, pengguna tidak pernah digesa untuk memuat turun aplikasi jenama asli, yang membawa kepada penurunan dalam penglibatan pengguna selepas penukaran. Yang penting, tanpa lapisan pengesahan kriptografi yang selamat, pembangun tidak dapat menentukan sama ada penukaran berasal daripada pengguna sebenar atau skrip automatik. Jurang ini mewujudkan halangan keselamatan dan pematuhan yang kritikal untuk penggunaan perusahaan.
Seni Bina Rujukan & Rujukan Kejuruteraan: Mewujudkan Penyerahan Kontekstual Berjamin Kriptografi
Untuk menyokong aliran kerja ejen kolaboratif dan memerangi percanggahan data, arkitek perisian mesti melaksanakan perlindungan kejuruteraan piawai. Secara khususnya, kita mesti menggunakan pendekatan “80/20”, di mana 80% daripada seni bina memfokuskan pada prinsip teknikal universal dan 20% memanfaatkan piawaian alat yang terbukti. Selain itu, salah satu langkah pertahanan yang paling kritikal ialah penggunaan jabat tangan pengesahan merentas proses yang selamat. Akibatnya, bahagian belakang mesti beralih kepada pengesahan pelayan-ke-pelayan.
Membina Belanjawan Perbelanjaan Token dan Pesawat Kawalan Akses
Secara khususnya, melaksanakan aliran kerja selepas Tencent melancarkan Agent Email memerlukan sempadan keselamatan yang jelas. Selain itu, aplikasi mesti melaksanakan pengesahan kriptografi bebas terhadap proses panggilan. Akibatnya, proses latar belakang mesti memerlukan token sementara yang unik yang dijana oleh jabat tangan sisi pelayan yang disahkan. Sementara itu, apabila aplikasi melaksanakan arahan kritikal, pelayan mengesahkan tandatangan pemanggil. Hasilnya, walaupun kebocoran keselamatan tempatan berlaku, tandatangan kriptografi akan menyekat percubaan penipuan.
Menjamin Pemulihan Kontekstual Melalui Penyepaduan SDK
Tambahan pula, pembangun mesti melaksanakan seni bina penapisan trafik tidak sah yang selamat untuk mengasingkan persekitaran tempatan. Secara khususnya, SDK sisi pelanggan mesti memintas manipulasi ruang pengguna dengan bergantung pada panggil balik pelayan yang ditandatangani dan piawaian pengesahan perkakasan bebas. Untuk mengelakkan pembinaan infrastruktur kompleks ini secara manual, pasukan boleh menggunakan rangka kerja laluan parameter aplikasi tertunda yang dipra-konfigurasi sebagai pelaksanaan rujukan sedia untuk digunakan. Akibatnya, SDK mudah alih standard ini mengendalikan pemulihan kontekstual secara automatik. Sementara itu, pemulihan pautan dalam (deep link) ini berlaku di belakang tabir, memberikan pengalaman pengguna yang lancar.
Menyelaraskan Nod Kejuruteraan: Menyelaraskan Pautan Universal dan Aliran Perbualan Berbilang Ejen
Secara khususnya, apabila Tencent melancarkan Agent Email, pasukan teknikal mesti menyelaraskan protokol pautan dalam yang selamat. Secara khususnya, pasukan kejuruteraan mesti memfokuskan pada penyeragaman pengecam unik dan memastikan keserasian SDK. Selain itu, pembangun mesti mereka bentuk dasar ID berkas (bundle id) yang mantap untuk mengendalikan berbilang penggunaan berbilang penyewa. Akibatnya, ini menghalang pertembungan pengecam apabila aplikasi dilancarkan merentas kedai serantau yang berbeza. Sementara itu, arkitek teknikal mesti melaksanakan pengesahan tandatangan yang selamat untuk menghalang penipuan SDK iOS dan SDK Android.
Pelaksanaan Teknikal untuk Arkitek Sistem
Secara khususnya, pembangun mesti melaksanakan pengecam berbilang platform yang disatukan merentas SDK Android dan SDK iOS. Selain itu, mengekalkan konsistensi ID berkas adalah penting untuk penghalaan merentas kedai. Akibatnya, apabila aplikasi dilancarkan melalui skema URL tersuai atau pautan universal, konteks dipulihkan serta-merta. Sementara itu, pengesahan tandatangan mesti berjalan pada tahap gerbang untuk menghalang suntikan skrip berniat jahat. Hasilnya, pasukan kejuruteraan boleh menjamin data mentah berkualiti tinggi untuk sistem hiliran menggunakan seni bina pautan universal piawai.
Pagar Perlindungan Strategik untuk Pengurus Risiko dan Pematuhan
Sementara itu, pasukan pemasaran dan pertumbuhan mesti menyesuaikan strategi pemerolehan pelanggan mereka untuk memanfaatkan seni bina baharu ini. Secara khususnya, peneraju pertumbuhan mesti mengoptimumkan analitik pemasaran mereka dengan memadankan trafik kempen dengan data atribusi masa nyata menggunakan piawaian ukuran kempen gred perusahaan. Selain itu, untuk menjejaki penukaran pengguna selepas Tencent melancarkan Agent Email, pasukan pertumbuhan perlu mewujudkan garis dasar atribusi pihak pertama. Akibatnya, menggunakan pautan dalam tertunda (deferred deep linking) membolehkan reka bentuk aliran onboarding tersuai. Hasilnya, jenama boleh mengira kos pemerolehan pelanggan (cac) yang tepat dan pulangan perbelanjaan pemasaran (roas) sambil menapis trafik automatik yang tidak sah.
Soalan Lazim (FAQ)
Bagaimanakah Hakikat bahawa Tencent Melancarkan Agent Email Mencegah Serangan Suntikan Gesaan (Prompt Injection)?
Mengapa Hakikat bahawa Tencent Melancarkan Agent Email Menyebabkan Krisis Atribusi?
Apakah Protokol Penyepaduan yang Menjamin Sambungan Selepas Tencent Melancarkan Agent Email?
Akibatnya, era di mana Tencent melancarkan Agent Email mewakili paradigma baharu, menandakan permulaan era teknikal yang benar-benar baharu. Secara khususnya, apabila platform komunikasi ejen khusus berkembang, model akses perisian tradisional mula terlerai. Selain itu, apabila ejen autonomi mengendalikan rundingan rutin, antara muka utama untuk perisian akan beralih daripada papan pemuka visual yang kompleks kepada jabat tangan protokol bahagian belakang. Akibatnya, antara muka SaaS monolitik tradisional akan kehilangan monopoli mereka terhadap penglibatan pengguna. Sementara itu, industri akan menyaksikan kebangkitan pesat transaksi yang dipacu ejen dan terdesentralisasi. Hasilnya, permintaan untuk lapisan pengesahan yang selamat dan tanpa geseran akan meningkat secara mendadak. Yang penting, pembangun yang gagal menyesuaikan lapisan atribusi dan keselamatan mereka dengan paradigma ejen baharu ini akan mendapati diri mereka buta terhadap sumber trafik sebenar mereka.
Tambahan pula, penyatuan kecerdasan model dalam kalangan beberapa gergasi global akan meningkatkan tembok pematuhan yang teruk. Secara khususnya, rangka kerja privasi data seperti SKAdNetwork dan Google Privacy Sandbox akan terus mengetatkan akses data. Akibatnya, pembangun mesti mengutamakan pengumpulan data pihak pertama yang deterministik berbanding penjejakan kebarangkalian. Sementara itu, penyepaduan piawaian atribusi berbilang sentuhan yang selamat akan menjadi garis dasar bagi mana-mana seni bina teknikal. Yang penting, organisasi mesti membina semula saluran paip data mereka hari ini untuk kekal berdaya saing dalam masa depan yang terdesentralisasi ini.
Share this article



