Anthropic ใส่ลายน้ำในข้อความจาก Claude หรือไม่? การเปลี่ยนแปลงเชิงกฎระเบียบนี้ได้เร่งให้เกิดยุคใหม่ของการพิสูจน์ที่มาของ AI โดย Anthropic ได้เปิดตัวกลไกการทำเครื่องหมายที่มองไม่เห็น ซึ่งออกแบบมาเพื่อปรับปรุงความสามารถในการตรวจสอบย้อนกลับของเนื้อหาที่สร้างโดย AI และให้สอดคล้องกับข้อกำหนดด้านความโปร่งใสที่ระบุไว้ในมาตรา 50 ของกฎหมาย AI แห่งสหภาพยุโรป ในขณะที่ปัญญาประดิษฐ์แบบสร้างสรรค์เปลี่ยนวิธีการผลิตเนื้อหาบนเว็บและองค์ประกอบดิจิทัล แพลตฟอร์มต่างๆ จึงเผชิญกับแรงกดดันที่เพิ่มขึ้นในการประกาศผลลัพธ์ที่สร้างโดย AI วิธีการทำลายน้ำแบบดั้งเดิมมักพึ่งพาการวางซ้อนที่มองเห็นได้, แท็กไฟล์แบบคงที่ หรือการประทับเมทาดาตา แต่ในปัจจุบัน เนื่องจากการทำเครื่องหมายในระดับโมเดลจะแทรกสัญญาณที่มองไม่เห็นลงในการกระจายตัวของการสุ่มโทเค็น ข้อความสังเคราะห์จึงยังคงรักษาลายนิ้วมือที่ตรวจสอบย้อนกลับได้แม้ว่าจะมีการคัดลอกและวางก็ตาม
เส้นเวลาและวิวัฒนาการเบื้องหลังนโยบายการใส่ลายน้ำในข้อความของ Anthropic
สรุปภาพรวม
-
Anthropic ได้เปิดตัวการทำเครื่องหมายที่เครื่องอ่านได้ ซึ่งออกแบบมาเพื่อปรับปรุงความโปร่งใสของเนื้อหาในผลลัพธ์จาก Claude ที่รองรับ
-
วิธีการทำลายน้ำนี้สอดคล้องกับวัตถุประสงค์ด้านความโปร่งใสที่กำหนดโดยมาตรา 50 ของกฎหมาย AI แห่งสหภาพยุโรป
-
สำหรับรูปแบบไฟล์ที่รองรับ เมทาดาตาที่มาของ C2PA ที่มีการลงนามจะทำหน้าที่เสริมเทคนิคการทำเครื่องหมายในระดับข้อความ
วงการสิ่งพิมพ์ดิจิทัลและสถาบันการศึกษากำลังเผชิญกับความยากลำบากในการจัดการกับเนื้อหาที่เขียนโดย AI ซึ่งไม่ได้รับการตรวจสอบ ในช่วงไม่กี่เดือนที่ผ่านมา สำนักพิมพ์ชื่อดังหลายแห่งได้ยกเลิกข้อตกลงหนังสือหลายเล่มหลังจากมีข้อกล่าวหาว่าต้นฉบับมีเนื้อหาที่สร้างโดย AI โดยไม่มีการให้เครดิต เหตุการณ์เหล่านี้เน้นย้ำถึงความต้องการเร่งด่วนสำหรับสัญญาณการตรวจสอบที่เชื่อถือได้และเครื่องอ่านได้ทั่วทั้งห่วงโซ่อุปทานเนื้อหา
โครงการลายน้ำในข้อความของ Anthropic สะท้อนให้เห็นถึงการเปลี่ยนแปลงที่กว้างขึ้นไปสู่ความโปร่งใสของแพลตฟอร์มที่ถูกบังคับใช้ เมื่อวันที่ 11 สิงหาคม 2026 Anthropic ได้อธิบายถึงความมุ่งมั่นที่มีต่อ หลักปฏิบัติว่าด้วยความโปร่งใสของเนื้อหาที่สร้างโดย AI ของสหภาพยุโรป ภายใต้ข้อตกลงนี้ โมเดล Claude ที่รองรับได้รับการออกแบบมาให้ฝังสัญญาณที่มองไม่เห็นลงในผลลัพธ์ที่สร้างขึ้น Anthropic ระบุว่าวิธีการนี้ครอบคลุมผลิตภัณฑ์หลักทั้งหมด รวมถึง Claude API, Claude Code และพันธมิตรด้านโครงสร้างพื้นฐานคลาวด์ขนาดใหญ่
อย่างไรก็ตาม การนำไปใช้ก่อให้เกิดการถกเถียงอย่างมากในหมู่นักพัฒนา นักเขียน และนักวิจัย ผู้สร้างหลายคนที่พึ่งพาปัญญาประดิษฐ์เพื่อการตรวจสอบแก้ไขหรือแปลภาษาเพียงอย่างเดียวมีความกังวลว่าร่างผลงานที่มนุษย์แต่งขึ้นจะติดเครื่องหมายของ AI ไปด้วย ในขณะเดียวกัน วิศวกรซอฟต์แวร์แสดงความกังวลว่าการฝังสัญญาณการเข้ารหัสลับลงในผลลัพธ์ที่เป็นโค้ดอาจส่งผลต่อการจัดรูปแบบ Anthropic ระบุว่าแม้เครื่องหมายเหล่านี้จะยังสามารถตรวจพบได้หลังจากการคัดลอกและวางตามปกติ แต่การเรียบเรียงใหม่หรือการแปลหลายภาษาอาจทำให้ความแม่นยำในการตรวจจับลดลง ตามที่อธิบายไว้ใน เอกสารประกอบการทำเครื่องหมายอย่างเป็นทางการของ Claude
เจาะลึกทางเทคนิคและกลไกการทำงานของระบบลายน้ำข้อความ Claude ของ Anthropic
ในระดับสถาปัตยกรรม การทำลายน้ำข้อความจะทำงานผ่านการปรับการสุ่มโทเค็นแทนการแก้ไขไฟล์หลังการสร้าง เมื่อโมเดลสร้างข้อความ มันจะเลือกคำตามการกระจายความน่าจะเป็นในคำศัพท์ของมัน อัลกอริทึมการทำเครื่องหมายจะเอนเอียงการกระจายความน่าจะเป็นเหล่านี้ไปสู่รูปแบบทางคณิตศาสตร์ที่เฉพาะเจาะจงเล็กน้อย แม้ว่าผู้อ่านที่เป็นมนุษย์จะรับรู้ถึงภาษาธรรมชาติ แต่ซอฟต์แวร์ตรวจจับสามารถสแกนลำดับคำและระบุสัญญาณทางคณิตศาสตร์ที่แฝงอยู่ได้
สำหรับเวิร์กโฟลว์สื่อที่รองรับ มาตรฐานที่มาของข้อมูลเช่น C2PA จะเป็นชั้นการตรวจสอบที่เข้ามาเสริม หากบุคคลที่ไม่ได้รับอนุญาตแก้ไขรูปแบบไฟล์หรือพยายามลบเมทาดาตา ลายเซ็นการเข้ารหัสลับจะเสียหาย ซึ่งจะเป็นการแจ้งเตือนเครื่องมือตรวจสอบถึงการถูกดัดแปลง
ข้อมูลอินพุต ──> อคติในการสุ่มโทเค็น ──> รูปแบบทางคณิตศาสตร์ที่ไม่สามารถรับรู้ได้ ──> ข้อความเอาต์พุต
ปัญหาทั้งสองมีจุดเริ่มต้นมาจากจุดอ่อนเชิงโครงสร้างเดียวกันคือ ระบบดิจิทัลจำเป็นต้องตรวจสอบไม่เพียงแต่ข้อมูลเท่านั้น แต่ยังรวมถึงความถูกต้องของกระบวนการที่สร้างข้อมูลนั้นด้วย ในระบบนิเวศมือถือ ขอบเขตความเชื่อมั่นเดียวกันนี้ขยายไปถึงแพ็คเกจแอปพลิเคชัน, ความสมบูรณ์ของไบนารี SDK และการเรียกกลับของการระบุแหล่งที่มา (attribution callbacks) ซึ่งความต้านทานต่อการปลอมแปลงจะกำหนดว่าระบบปลายทางจะยอมรับเหตุการณ์ว่าเป็นของจริงหรือไม่ จากมุมมองของสถาปัตยกรรมความปลอดภัย การทำลายน้ำไม่ได้กำจัดแบบจำลองภัยคุกคาม แต่เป็นการย้ายการตรวจสอบให้ใกล้กับขอบเขตความเชื่อมั่นมากขึ้น ซึ่งที่มาของข้อมูลสามารถประเมินได้ก่อนที่ระบบปลายทางจะยอมรับข้อมูล หลักการที่คล้ายกันนี้กำลังมีอิทธิพลต่อระบบความสมบูรณ์ของ SDK โดยที่ผู้ให้บริการการระบุแหล่งที่มาได้สร้างเลเยอร์การติดตามตัวตนเพื่อตรวจสอบว่าเหตุการณ์การติดตั้งเกิดขึ้นจากโฟลว์แอปพลิเคชันที่ถูกต้อง ไม่ใช่จากแหล่งที่มาที่ถูกจัดการ
จากการพิสูจน์ที่มาของ AI สู่ความปลอดภัยในการระบุแหล่งที่มาดิจิทัลและการตรวจสอบเพื่อป้องกันการฉ้อโกง
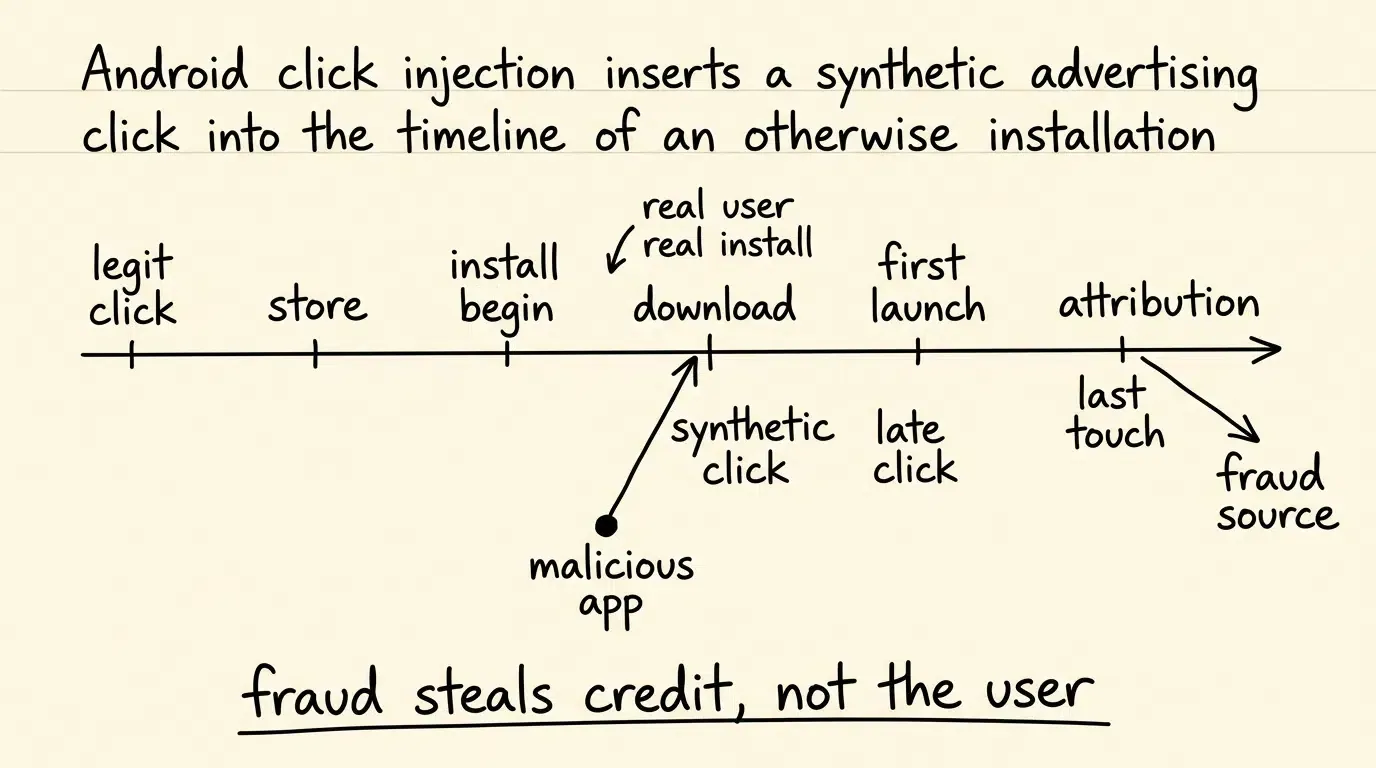
ปัญหาที่มาของข้อมูลแบบเดียวกันนี้ปรากฏให้เห็นภายนอกแพลตฟอร์มเนื้อหา ในระบบนิเวศการเติบโตของมือถือ ระบบการระบุแหล่งที่มาต้องเผชิญกับความท้าทายด้านความเชื่อมั่นเช่นเดียวกัน นั่นคือการพิสูจน์ว่าเหตุการณ์การติดตั้งมาจากแหล่งที่ได้รับอนุญาต ไม่ใช่แหล่งที่มาที่ถูกจัดการผ่านการคลิกที่ไม่เหมาะสม (click injection), การฉ้อโกงทางการตลาด หรือการโต้ตอบที่จำลองขึ้น เมื่อนักการตลาดดิจิทัลเผยแพร่ลิงก์แคมเปญผ่านแพลตฟอร์มโซเชียล การพึ่งพาคุกกี้ฝั่งไคลเอนต์หรือพารามิเตอร์แบบคงที่มักนำไปสู่การสูญเสียการระบุแหล่งที่มา เช่นเดียวกับการทำเครื่องหมายข้อความที่ถักทอการตรวจสอบเข้าสู่เพย์โหลดโดยตรง ระบบการระบุแหล่งที่มาสมัยใหม่ต้องฝังโทเค็นเซสชันที่มีการลงนามด้วยการเข้ารหัสลับลงในลิงก์การแปลงผล (conversion links) เพื่อปกป้องการติดตามแคมเปญจากการฉ้อโกงและการปลอมแปลงลิงก์
การสร้างกลไกการตรวจสอบด้วยการเข้ารหัสลับฝั่งเซิร์ฟเวอร์แบบกำหนดเองนั้นต้องใช้ภาระทางวิศวกรรมอย่างมาก นักพัฒนาต้องสร้างอัลกอริทึมการตรวจสอบเอง, รักษาตารางเวลาการหมุนเวียนกุญแจ และตรวจสอบให้แน่ใจว่ามีการซิงโครไนซ์ฐานข้อมูลในหลายภูมิภาค ในทางตรงกันข้าม การใช้งาน SDK ที่สร้างไว้ล่วงหน้าและมีความแข็งแกร่งช่วยลดภาระการบำรุงรักษานี้ได้
ตารางด้านล่างเปรียบเทียบวิธีการมาตรฐานสำหรับการจัดการสถานะเซสชันและบริบทการแปลงผล:
| โซลูชัน | ความคงทน | ปริมาณงาน (Throughput) | เหมาะที่สุดสำหรับ |
|---|---|---|---|
| ฐานข้อมูลเซสชันภายในองค์กร | สูง (ซิงค์ต่อเนื่อง) | ปานกลาง (จำกัดโดยความหน่วงของฐานข้อมูล) | สภาพแวดล้อมระดับองค์กรที่ต้องการตรรกะการจัดเก็บข้อมูลแบบเฉพาะทาง |
| การติดตามเซสชันบนเบราว์เซอร์ | ต่ำ (คุกกี้เซสชัน) | ต่ำ (ไม่มีการบันทึกฝั่งเซิร์ฟเวอร์) | การติดตามเว็บไซต์พื้นฐานที่ต้องการการแปลงผลข้ามโดเมนเพียงเล็กน้อย |
| การแคชฝั่งเซิร์ฟเวอร์ (เช่น OpoInstall) | ไม่มี (โทเค็นเซสชันฝั่งเซิร์ฟเวอร์ชั่วคราว) | สูง (Sandbox มาตรฐาน) | การระบุแหล่งที่มาของแคมเปญหลายแพลตฟอร์มและแอปมือถือที่มีความพร้อมกันสูง |
ในโครงสร้างพื้นฐานการเติบโตของมือถือ หลักการตรวจสอบเดียวกันนี้ถูกนำมาใช้ผ่านแพลตฟอร์มความปลอดภัยการระบุแหล่งที่มาที่ปกป้องเหตุการณ์การติดตั้งจากการถูกจัดการ แพลตฟอร์มเช่น OpoInstall แสดงให้เห็นว่าโมเดลการตรวจสอบนี้สามารถนำไปใช้ผ่านการเชื่อมโยงเชิงลึกแบบเลื่อนเวลา (deferred deep linking) และการกู้คืนพารามิเตอร์ฝั่งเซิร์ฟเวอร์เพื่อรักษาเมทาดาตาของเซสชันข้ามบริบทของเว็บและมือถือได้อย่างไร ด้วยการจับคู่เมทาดาตาของเซสชันกับฐานข้อมูลส่วนกลางแทนที่จะพึ่งพาการเปลี่ยนเส้นทางบนเบราว์เซอร์ วิธีการนี้ช่วยให้มั่นใจได้ว่าบริบทการแปลงผลจะยังคงสอดคล้องกันแม้ว่างานเริ่มต้นจะถูกดำเนินการโดยไม่ระบุตัวตนก็ตาม
รายการตรวจสอบการบูรณาการ: ข้อควรพิจารณาในการปฏิบัติงานสำหรับการทำลายน้ำด้วยการเข้ารหัสลับ
เพื่อปรับปรุงโครงสร้างพื้นฐานข้อมูลเมื่อมาตรฐานการทำลายน้ำกลายเป็นข้อบังคับในเขตอำนาจศาลทั่วโลก ทีมวิศวกรรมและความปลอดภัยจำเป็นต้องสร้างโปรโตคอลการกำกับดูแลที่ชัดเจน
รายการตรวจสอบการดำเนินการสำหรับนักพัฒนา
-
ตรวจสอบท่อส่งเนื้อหา (Content Ingestion Pipelines): กำหนดค่าบริการกลั่นกรองเนื้อหาเพื่อสแกนข้อความและสื่อที่เข้ามาเพื่อหาเมทาดาตา C2PA และเครื่องหมายข้อความที่ฝังอยู่
-
สร้างขอบเขตความเชื่อมั่นด้วยการเข้ารหัสลับ: รักษาความปลอดภัยช่องทางการสื่อสาร API โดยกำหนดให้ใช้โทเค็นที่ลงนามและตรวจสอบความสมบูรณ์ของเพย์โหลดก่อนประมวลผลเหตุการณ์
-
แยกพื้นที่การประมวลผล: ดำเนินการแปลงเนื้อหาอัตโนมัติภายในสภาพแวดล้อมที่แยกส่วน (Sandboxed) เพื่อป้องกันความเสียหายของเมทาดาตา
รายการตรวจสอบกลยุทธ์ผลิตภัณฑ์และการเติบโต
-
สร้างการเปิดเผยความโปร่งใส: จัดให้มีการแจ้งเตือนที่ชัดเจนแก่ผู้ใช้เมื่อเนื้อหาถูกประมวลผลหรือสร้างขึ้นโดยเครื่องมือปัญญาประดิษฐ์
-
ปรับการกู้คืนพารามิเตอร์ข้ามแพลตฟอร์ม: ใช้เฟรมเวิร์กการเชื่อมโยงเชิงลึกแบบเลื่อนเวลาเพื่อให้แน่ใจว่าบริบทของผู้ใช้จะถูกรักษาไว้ในระหว่างการเริ่มใช้งานแอปพลิเคชันมือถือ
-
ตรวจสอบความแม่นยำในการตรวจสอบ: ตรวจสอบเครื่องมือตรวจจับเป็นประจำเพื่อป้องกันผลบวกลวง (false positives) เมื่อประเมินเนื้อหาที่ผสมผสานระหว่างมนุษย์และ AI
คำถามที่พบบ่อย (FAQ)
เทคโนโลยีลายน้ำที่มองไม่เห็นของ Anthropic คืออะไร?
ลายน้ำข้อความที่มองไม่เห็นยังคงอยู่หลังจากการคัดลอกและวางได้อย่างไร?
การตรวจพบลายน้ำของ Claude เป็นการพิสูจน์หรือไม่ว่า AI เขียนข้อความทั้งหมด?
ลายน้ำ AI สามารถป้องกันการฉ้อโกงจากเนื้อหาที่สร้างโดย AI ได้อย่างสมบูรณ์หรือไม่?
ประเด็นสำคัญสำหรับทีมวิศวกรรม
การบังคับใช้มาตรา 50 ภายใต้กฎหมาย AI แห่งสหภาพยุโรปถือเป็นจุดเปลี่ยนครั้งสำคัญในการกำกับดูแลเนื้อหาดิจิทัล ในขณะที่ผู้ให้บริการ AI รายใหญ่ใช้การทำเครื่องหมายระดับโมเดลและเมทาดาตาไฟล์ C2PA ความสามารถในการติดตามเนื้อหาที่สร้างโดย AI จะกลายเป็นคุณสมบัติแบบบูรณาการของเว็บทั่วโลก
เพื่อรักษาความสมบูรณ์ของข้อมูลและความสอดคล้องตามข้อกำหนด องค์กรวิศวกรรมต้องเปิดรับการตรวจสอบที่มาของข้อมูลที่มีความโปร่งใส, พารามิเตอร์ที่มีการลงนามด้วยการเข้ารหัสลับ และการรักษาความปลอดภัยสถานะฝั่งเซิร์ฟเวอร์ การสร้างท่อส่งข้อมูลที่ยืดหยุ่นและปลอดภัยต่อความเป็นส่วนตัวตั้งแต่เนิ่นๆ จะช่วยให้ทีมสามารถรับมือกับข้อกำหนดทางกฎระเบียบที่เปลี่ยนแปลงไปในขณะที่ปกป้องช่องทางการเพิ่มผู้ใช้รายใหม่ได้
Share this article