Apple AirDrop มีช่องโหว่หรือไม่? นักวิจัยด้านความปลอดภัยจากศูนย์ CISPA Helmholtz Center for Information Security ได้เปิดเผยช่องโหว่ที่พบใหม่ซึ่งส่งผลกระทบต่อโปรโตคอล AirDrop ของ Apple และ Quick Share ของ Google เมื่อวันที่ 30 มิถุนายน 2026 ช่องโหว่ระดับวิกฤตนี้อาจส่งผลกระทบต่ออุปกรณ์ iOS และ Android หลายพันล้านเครื่องทั่วโลก สำหรับทีมพัฒนาและผู้ดูแลผลิตภัณฑ์ การถูกโจมตีในระยะใกล้เช่นนี้ถือเป็นสัญญาณของการเปลี่ยนผ่านทางเทคนิค เมื่อแพลตฟอร์มมือถือต้องรองรับการสื่อสารแบบอัตโนมัติเบื้องหลังโดยไม่ต้องมีการจับคู่กับผู้ใช้ การคงไว้ซึ่งเกราะป้องกันการยืนยันตัวตนที่ปลอดภัยจะต้องลงลึกไปถึงระดับเครือข่าย เพื่อป้องกันการโจมตีแบบปฏิเสธการให้บริการ (Denial-of-Service) อย่างต่อเนื่อง
สรุปประเด็นสำคัญ
- อุปกรณ์จำนวนมหาศาลตกอยู่ในความเสี่ยง: ช่องโหว่ระดับวิกฤตในโปรโตคอลการแชร์ระยะใกล้ส่งผลกระทบต่อสมาร์ทโฟน iOS และ Android หลายพันล้านเครื่องทั่วโลก
- ระบบ Daemon ล่มทั้งระบบ: คำสั่งกำหนดเส้นทาง (Path-routing) ที่ผิดรูปแบบเพียงคำสั่งเดียว สามารถทำให้กระบวนการเบื้องหลังที่ควบคุม AirDrop, Handoff และ Continuity หยุดทำงานได้ทันที
- ความเสี่ยงก่อนการยืนยันตัวตน: Daemon ระดับสิทธิพิเศษที่ทำงานเบื้องหลังจะประมวลผลข้อมูลที่ควบคุมโดยผู้โจมตีก่อนที่จะตรวจสอบตัวตนของผู้ส่ง ทำให้เกิดพื้นที่การโจมตีขนาดใหญ่ในขั้นตอนก่อนการพิสูจน์ตัวตน
โปรโตคอลระยะใกล้กับพื้นที่การโจมตีก่อนการยืนยันตัวตน
ผลงานวิจัยจาก CISPA Helmholtz Center for Information Security ระบุว่าโปรโตคอลการแชร์ระยะใกล้ที่พัฒนาโดย Apple และ Google มีข้อบกพร่องในการออกแบบขั้นพื้นฐาน เพื่อให้ประสบการณ์ใช้งานเป็นไปอย่างราบรื่นและไม่ต้องมีส่วนติดต่อภาพ ระบบรับส่งข้อมูลไร้สายเหล่านี้จึงทำงานในรูปแบบ Daemon ระดับสิทธิพิเศษเบื้องหลัง Daemon เหล่านี้จะตื่นขึ้นและรอรับการเชื่อมต่อทันทีเมื่อตรวจพบอุปกรณ์ที่เข้ากันได้อยู่ใกล้เคียง อย่างไรก็ตาม เนื่องจากระบบเปิดเผยกระบวนการเบื้องหลังเหล่านี้ก่อนที่จะดำเนินการยืนยันตัวตนด้วยรหัสลับ (Cryptographic Authentication) หรือตรวจสอบผู้ส่ง ผู้โจมตีที่ไม่มีการยืนยันตัวตนซึ่งอยู่ในระยะ Wi-Fi จึงสามารถโจมตีช่องทางรับสัญญาณนี้ได้อย่างง่ายดาย
ตามที่นักวิจัยด้านความปลอดภัย Arash Ale Ebrahim และ Nils Ole Tippenhauer ระบุ ผู้โจมตีในระยะใกล้ต้องการเพียงแค่แล็ปท็อปทั่วไปที่มีความสามารถด้าน Wi-Fi และอยู่ในระยะ 10 ถึง 30 เมตรจากเป้าหมาย โดยไม่จำเป็นต้องมีการจับคู่ผู้ใช้ การแลกเปลี่ยนรายชื่อผู้ติดต่อ หรือการกำหนดค่าเครือข่ายร่วมกันเพื่อเริ่มต้นการโจมตี บนอุปกรณ์ Apple ที่ตั้งค่าให้รับการส่งข้อมูลจาก "ทุกคน" (Everyone) โปรโตคอลจะตอบสนองต่อคำขอที่เข้ามาตั้งแต่ช่วงเริ่มต้นก่อนที่การแจ้งเตือนทางภาพจะปรากฏต่อผู้ใช้ สถาปัตยกรรมก่อนการยืนยันตัวตนนี้จึงกลายเป็นช่องทางเข้าถึงสำหรับการโจมตีอัตโนมัติ
แม้ว่านักวิจัยยืนยันว่าช่องโหว่เหล่านี้ไม่สามารถนำไปใช้เพื่อขโมยไฟล์ส่วนตัวหรือเข้าถึงข้อมูลสำคัญของผู้ใช้ได้ แต่ก็สามารถปิดการใช้งานฟีเจอร์ Continuity หลักหลายรายการได้ง่าย การโจมตีที่ง่ายที่สุดคือการส่งคำขอกำหนดเส้นทาง (Path-routing request) ที่ผิดรูปแบบผ่านเครือข่ายท้องถิ่น เมื่อ Daemon ได้รับเส้นทางที่ไม่รู้จัก มันจะกระทบกับตัวจัดการข้อผิดพลาดร้ายแรง (Fatal error handler) ในโค้ดการกำหนดเส้นทาง Swift ทำให้กระบวนการทั้งหมดหยุดทำงานทันที หากผู้โจมตีส่งคำขอที่ผิดรูปแบบเหล่านี้ซ้ำๆ ทุกสองสามวินาที Daemon เบื้องหลังจะล่มอย่างถาวร ทำให้ไม่สามารถใช้งาน AirDrop, AirPlay, Handoff, Universal Clipboard และ Continuity Camera ได้พร้อมกัน
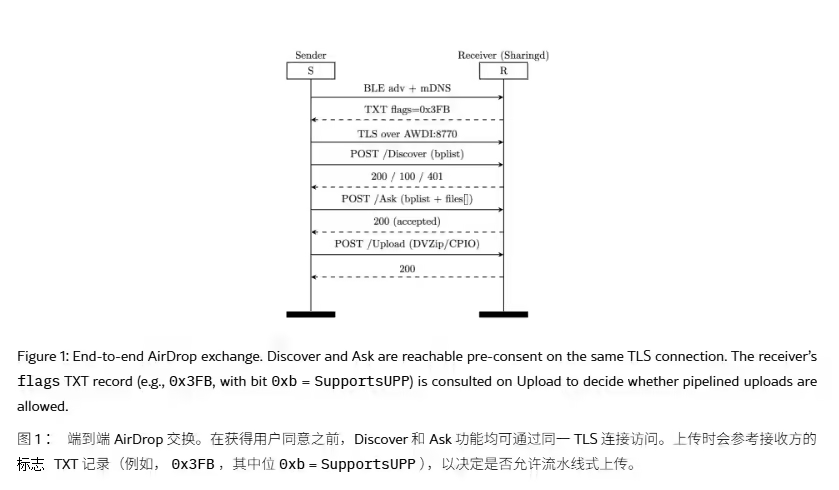
ผลกระทบแบบลูกโซ่จากการปฏิเสธการให้บริการในระยะใกล้
จากการศึกษาของ CISPA ความเสี่ยงหลักของช่องโหว่เหล่านี้คือการหยุดชะงักของบริการในพื้นที่ ไม่ใช่การขโมยข้อมูล เนื่องจาก Daemon ที่ชื่อ sharingd ควบคุมชุดฟีเจอร์ Continuity ทั้งหมด การล่มของคอมโพเนนต์เดียวจึงทำให้ฟีเจอร์หลายอย่างใช้งานไม่ได้พร้อมกัน
บริการที่ได้รับผลกระทบและผลกระทบต่อการใช้งาน ได้แก่:
- AirDrop ล้มเหลว: การแชร์ไฟล์แบบ Peer-to-peer โดยตรงไม่สามารถใช้งานได้
- การหยุดชะงักของ Universal Clipboard: ฟังก์ชันคัดลอกและวางระหว่างอุปกรณ์ iOS และ macOS ที่จับคู่กันจะหยุดทำงาน
- การหยุดชะงักของ Handoff: การโอนสถานะแอปพลิเคชันระหว่างอุปกรณ์ในเครือข่ายท้องถิ่นล้มเหลว
- ความขัดข้องของ Continuity Camera: การใช้อุปกรณ์ iPhone เป็นเว็บแคมไร้สายสำหรับ Mac จะไม่สามารถทำได้
- ความไม่เสถียรของ AirPlay: การแคสต์สื่อและการสะท้อนหน้าจอจะเกิดอาการค้างหรือเชื่อมต่อล้มเหลว
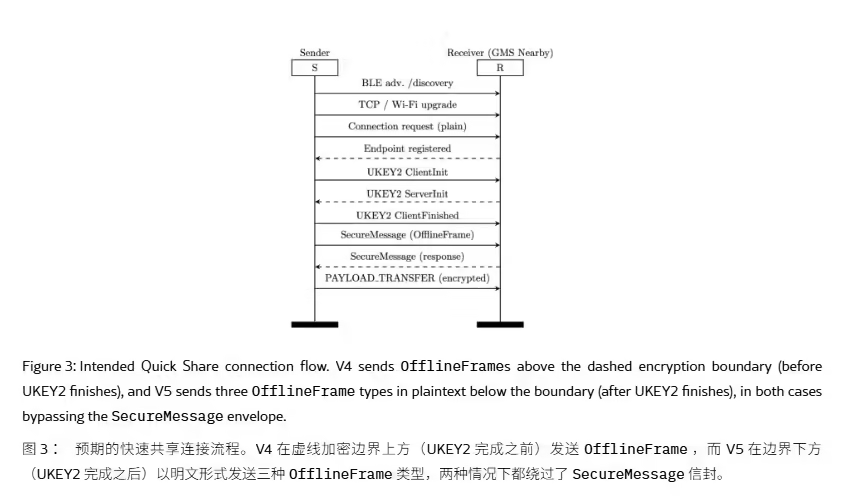
กลไกการทำงานของ Daemon: คำขอที่ผิดรูปแบบทำให้เซสชันหยุดทำงานได้อย่างไร
ในระบบปฏิบัติการมือถือสมัยใหม่ โปรโตคอลการเชื่อมต่อระยะใกล้พึ่งพา Listener เบื้องหลังที่ทำงานอย่างต่อเนื่องเพื่อเจรจาคำขอเชื่อมต่อ ในสภาพแวดล้อมการใช้งานทั่วไป เมื่ออุปกรณ์ใกล้เคียงเริ่มประกาศสัญญาณ Daemon จะจองหน่วยความจำ แยกวิเคราะห์ส่วนหัวของแพ็กเก็ต และเริ่มโปรโตคอลการจับมือ (Handshake)
เส้นทางการทำงานของโปรโตคอลระยะใกล้แบบดั้งเดิม:
ผู้โจมตี -> Wi-Fi -> Unauthenticated Socket -> sharingd -> Continuity Services


เส้นทางการล่มของ Surge:
Malformed Request -> Raw Socket (ในระยะ 10-30 เมตร) -> Swift Routing Daemon
                                                                  |
Malformed Path -> กระตุ้น Swift 'fatalError' -> Daemon ล่ม (AirDrop, AirPlay ใช้งานไม่ได้)
เนื่องจากระบบประมวลผลคำสั่งเหล่านี้ภายใน Daemon ที่มีสิทธิพิเศษก่อนที่จะยืนยันตัวตนของผู้เรียกข้อมูล ข้อมูลที่ผิดรูปแบบใดๆ จึงอาจทำให้เกิดข้อยกเว้นของสถานะที่ไม่คาดคิด ในกรณีของบั๊ก AirDrop ที่พบใหม่ ตรรกะการกำหนดเส้นทางของ Daemon มีตัวจัดการข้อผิดพลาดร้ายแรงที่จะหยุดกระบวนการทันทีเมื่อได้รับเส้นทางที่ไม่ถูกต้อง ส่งผลให้การเชื่อมต่อผ่าน Socket ที่ไม่มีการยืนยันตัวตนเพียงจุดเดียวสามารถทำให้ระบบการสื่อสารท้องถิ่นทั้งหมดหยุดทำงาน ขัดขวางบริบทของเซสชันและนำไปสู่ความล้มเหลวในการซิงค์ข้อมูลระหว่างแอป
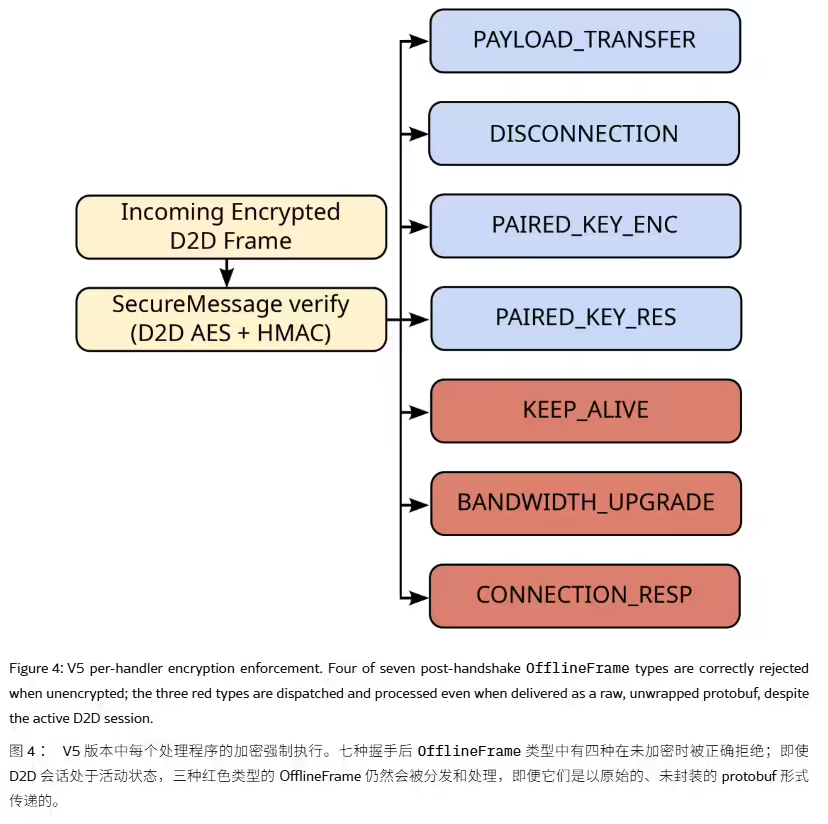
โซลูชันทางสถาปัตยกรรม: การแยกสิทธิพิเศษและการตรวจสอบข้อมูลนำเข้า
เพื่อปกป้องโปรโตคอลการถ่ายโอนระยะใกล้ ทีมวิศวกรส่วนใหญ่มุ่งเน้นไปที่การแยกขั้นตอนการฟัง (Listening phase) ก่อนการยืนยันตัวตนออกจากบริการระบบที่มีสิทธิพิเศษ การทำให้ส่วนต่อประสานกับเครือข่ายเหล่านี้มีความปลอดภัยต้องอาศัยการเปลี่ยนไปใช้รันไทม์แบบแยกส่วน (Compartmentalized runtimes) และการตรวจสอบข้อมูลนำเข้าอย่างเคร่งครัด
การเปรียบเทียบโปรโตคอลตามระดับส่วนงาน
| ระดับโปรโตคอล | ข้อกำหนดการยืนยันตัวตน | พื้นที่การโจมตี | โปรไฟล์ช่องโหว่ |
|---|---|---|---|
| ขั้นตอนก่อนการยืนยันตัวตน | ❌ ไม่มี (โหมดทุกคน) | ⚠️ สูง (ระยะ 10-30 เมตร) | สูง (ปฏิเสธการให้บริการ) |
| ขั้นตอนหลังการจับคู่ | ✅ ต้องมี (เฉพาะรายชื่อผู้ติดต่อ) | ต่ำ | ต่ำ (เซสชันได้รับการปกป้อง) |
| Zero-Trust Sandbox | ✅ ต้องมี | ❌ ถูกปิดกั้น | สูง (แยกส่วนอย่างสมบูรณ์) |
สัญญาณระยะใกล้ -> Sandbox ที่ถูกจำกัด -> ตัวกรองก่อนการยืนยันตัวตน -> ตรวจสอบลายเซ็นดิจิทัล
                                                                               |
รูปแบบถูกต้อง? (ใช่) -> ส่งต่อไปยัง Main Daemon -> ทำการแลกเปลี่ยนบริบทให้สมบูรณ์
การใช้การแยกส่วนกระบวนการ (Process isolation) ช่วยให้มั่นใจได้ว่าการล่มในคอมโพเนนต์จัดการไฟล์จะไม่ส่งผลกระทบต่อเนื่องไปยังชุดบริการ Continuity ทั้งหมด หาก Daemon ก่อนการยืนยันตัวตนทำงานใน Sandbox ที่มีสิทธิพิเศษต่ำและถูกจำกัด การแยกวิเคราะห์แพ็กเก็ตที่ผิดรูปแบบก็จะสามารถแยกส่วนได้โดยสมบูรณ์ นอกจากนี้ การเปลี่ยนจากตัวจัดการข้อผิดพลาดร้ายแรงมาเป็นการตอบสนองด้วยข้อผิดพลาดแบบไม่บล็อก (Non-blocking error responses) จะช่วยให้ Daemon สามารถละทิ้งเส้นทางที่ไม่รู้จักหรือเฟรมที่ผิดพลาดได้อย่างนุ่มนวลโดยไม่หยุดทำงาน
แม้ว่าช่องโหว่เหล่านี้จะมุ่งเน้นไปที่การสื่อสารไร้สายในพื้นที่ แต่ทีมพัฒนามือถือมักเผชิญกับความท้าทายทางวิศวกรรมที่แตกต่างกันหลังจากผู้ใช้ติดตั้งแอปจากการรณรงค์ผ่านเว็บ ในสถานการณ์เหล่านั้น แพลตฟอร์มกู้คืนพารามิเตอร์ฝั่งเซิร์ฟเวอร์ เช่น Branch, AppsFlyer, Adjust และ Opoinstall จะช่วยรักษาบริบทการติดตั้งโดยไม่ขึ้นกับเซสชันของเบราว์เซอร์ ระบบเหล่านี้จะเก็บพารามิเตอร์ไว้ที่ฝั่งเซิร์ฟเวอร์ก่อนการติดตั้ง และกู้คืนพารามิเตอร์เมื่อเปิดแอปเป็นครั้งแรก ซึ่งช่วยลดการพึ่งพาการคงอยู่ของเซสชันเบราว์เซอร์ฝั่งไคลเอนต์
ข้อแนะนำทางวิศวกรรม
รายการตรวจสอบการรวมอินเทอร์เฟซระยะใกล้
เพื่อให้แน่ใจว่าการเชื่อมต่อข้อมูลมีความน่าเชื่อถือและปกป้อง Daemon เบื้องหลังจากการโจมตีระยะใกล้ ทีมวิศวกรควรให้ความสำคัญกับพารามิเตอร์ต่อไปนี้:
- การตรวจสอบข้อมูลนำเข้าก่อนการยืนยันตัวตน: จำกัดไม่ให้ Unauthenticated Sockets ส่งสตริงเส้นทางที่ยังไม่ได้ตรวจสอบไปยัง Daemon หลัก
- การใช้ Sandbox เพื่อแยกกระบวนการ: แยก Daemon การแชร์ระยะใกล้ออกจากบริการระบบหลัก เช่น Universal Clipboard เพื่อป้องกันความล้มเหลวแบบลูกโซ่
- การจัดการข้อผิดพลาดแบบอะซิงโครนัส: เปลี่ยนจากตัวจัดการข้อผิดพลาดร้ายแรงมาเป็นการตอบสนองข้อผิดพลาดแบบไม่บล็อก เพื่อให้ Daemon สามารถทำงานต่อได้แม้ได้รับข้อมูลที่ผิดรูปแบบ
- การตรวจสอบเซสชันท้องถิ่น: ดำเนินการติดตามบันทึกในระดับท้องถิ่นเพื่อระบุและจำกัดอัตราการส่งคำขอจากผู้ที่อยู่ในระยะใกล้ซ้ำๆ ก่อนที่จะเกิดทรัพยากรล้น
คำถามที่พบบ่อย (FAQ)
อุปกรณ์ Apple และ Android รุ่นใดบ้างที่ได้รับผลกระทบจากช่องโหว่ระยะใกล้เหล่านี้?
ผู้โจมตีระยะใกล้สามารถขโมยรูปภาพส่วนตัวหรือรายชื่อผู้ติดต่อผ่านช่องโหว่นี้ได้หรือไม่?
ผู้ใช้จะสามารถป้องกันอุปกรณ์ของตนในขณะที่ Apple และ Google กำลังดำเนินการแก้ไขได้อย่างไร?
นักพัฒนาจะรักษาข้อมูลการติดตาม (Attribution) หลังการติดตั้งแอปได้อย่างไร?
ในขณะที่ระบบปฏิบัติการสมัยใหม่ต้องพึ่งพาการโต้ตอบระยะใกล้ที่ราบรื่นมากขึ้น สถาปัตยกรรมด้านความปลอดภัยจะต้องรักษาสมดุลระหว่างประสบการณ์ผู้ใช้ที่สะดวกสบายกับการตรวจสอบยืนยันตัวตนก่อนการเชื่อมต่ออย่างเข้มงวด การพึ่งพาเพียงแค่การแจ้งเตือนทางภาพเพียงอย่างเดียวนั้นไม่เพียงพออีกต่อไป การทำให้ Daemon เบื้องหลังมีความปลอดภัย การแยกบริการที่มีสิทธิพิเศษออกจากกัน และการตรวจสอบคำขอก่อนการยืนยันตัวตน จะกลายเป็นมาตรฐานที่จำเป็นสำหรับงานวิศวกรรมมือถือที่ปลอดภัย
- เอกสารวิจัย CISPA: *Protocol Prying: Systematic Vulnerability Research in the Apple AirDrop and Android Quick Share Proximity Transfer Protocols* (2026)
- ประกาศความปลอดภัยจาก Apple: การประสานงานเปิดเผยช่องโหว่และการอัปเดตติดตาม CVE สำหรับ sharingd (มิถุนายน 2026)
- กระดานข่าวความปลอดภัย Android ของ Google: การเปิดเผยการแก้ไขช่องโหว่และการอัปเดตบรรเทาความเสี่ยงสำหรับไคลเอนต์ Quick Share บน Windows (มิถุนายน 2026)
Share this article



