Apple ยื่นฎีกาคดีละเมิดคำสั่งศาลต่อศาลสูงสุดสหรัฐฯ หรือไม่? เมื่อวันที่ 14 กันยายน 2026 Apple ได้ยื่นคำร้องต่อศาลสูงสุดแห่งสหรัฐอเมริกาในคดี Apple Inc. v. Epic Games, Inc. (เลขที่ 25-1311) โดยขอให้ศาลสูงสุดเพิกถอนคำพิพากษาฐานละเมิดคำสั่งศาลแพ่งที่ลงโทษบริษัทจากกรณีโครงสร้างการปฏิบัติตามกฎการต่อต้านการชี้นำผู้ใช้ (anti-steering) แทนที่จะเป็นการโต้แย้งคำพิพากษาเดิมเรื่องการผูกขาดในปี 2021 การอุทธรณ์ครั้งนี้มุ่งเน้นไปที่ขอบเขตของอำนาจศาลในการพิจารณาความผิดฐานละเมิดคำสั่งศาล โดยเฉพาะประเด็นที่ว่าศาลอุทธรณ์ภาค 9 ทำหน้าที่เกินขอบเขตหรือไม่โดยการตัดสินว่ามีการละเมิดโดยยึดตาม “เจตนารมณ์” ของคำสั่งศาลแทนที่จะยึดตามตัวอักษรที่ระบุไว้ชัดเจน สำหรับสถาปนิกซอฟต์แวร์บนอุปกรณ์มือถือ วิศวกรระบบเรียกเก็บเงิน และทีมเพิ่มจำนวนผู้ใช้ (User Acquisition) ข้อพิพาททางกฎหมายเรื่อง App-to-Web Payment Routing นี้มีความสำคัญอย่างยิ่งต่อการออกแบบระบบ ในขณะที่นักพัฒนาปรับใช้ช่องทางการชำระเงินภายนอกเพื่อเสนอทางเลือกในการซื้อนอกเหนือจากระบบ In-App Purchase (IAP) ทีมวิศวกรจำเป็นต้องออกแบบท่อส่งข้อมูลการนำทางแบบสองทาง (bi-directional routing) ที่ยืดหยุ่น เพื่อรองรับการจัดการบริบทการกลับเข้าสู่แอป (return-context handling) เพื่อให้แอปเนทีฟสามารถดึงสถานะการทำธุรกรรมที่ถูกต้องจากบริการเรียกเก็บเงินผ่านหลังบ้านได้ด้วย Universal Links
การอุทธรณ์ต่อศาลสูงสุด: อำนาจในการพิจารณาความผิดฐานละเมิดคำสั่งศาลและคำสั่งศาลขนาด 75 คำ
ข้อพิพาทต่อหน้าศาลสูงสุดมุ่งเน้นไปที่มาตรฐานทางกฎหมายที่จำเป็นสำหรับการตัดสินว่าละเมิดคำสั่งศาลแพ่งภายใต้กฎหมายวิธีพิจารณาความแพ่งของรัฐบาลกลางข้อ 65(d) และหลักความยุติธรรมของรัฐบาลกลางที่จัดตั้งขึ้น
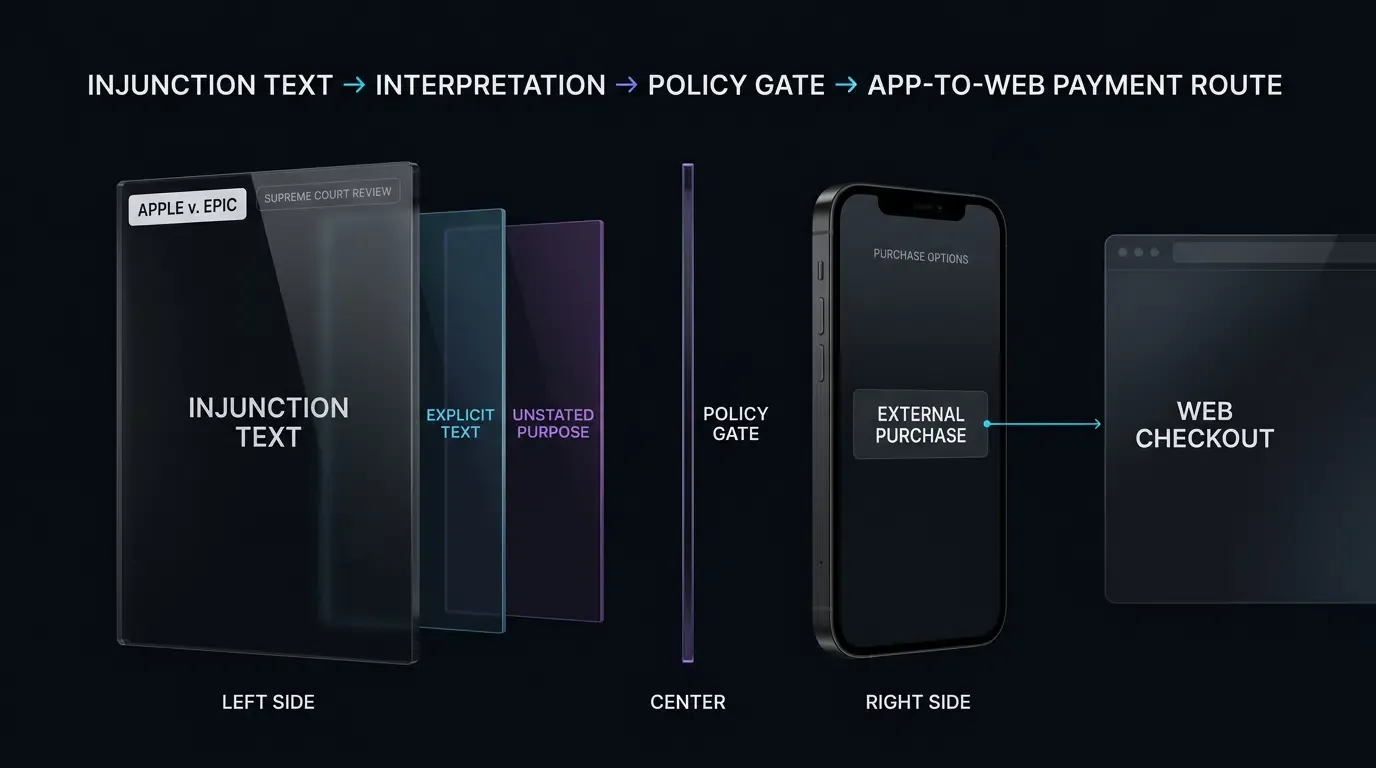
ในเดือนกันยายน 2021 ศาลชั้นต้นสหรัฐฯ ประจำเขตแคลิฟอร์เนียเหนือตัดสินว่า Apple ไม่ได้เป็นผู้ผูกขาดอย่างผิดกฎหมายภายใต้กฎหมายป้องกันการผูกขาดของรัฐบาลกลาง แต่สรุปว่าแนวทางปฏิบัติสำหรับนักพัฒนาของ Apple ที่ห้ามการชี้นำผู้ใช้นั้นขัดต่อกฎหมายว่าด้วยการแข่งขันที่ไม่เป็นธรรม (UCL) ของแคลิฟอร์เนียเนื่องจากสร้างความเสียหายจากการขาดข้อมูล เพื่อแก้ไขการละเมิดดังกล่าว ศาลชั้นต้นได้ออกคำสั่งศาลถาวรความยาว 75 คำ ห้ามไม่ให้ Apple กีดกันนักพัฒนาจากการรวม “ปุ่ม ลิงก์ภายนอก หรือคำกระตุ้นการตัดสินใจอื่นๆ ที่นำลูกค้าไปยังกลไกการซื้อ นอกเหนือจากการซื้อในแอป (In-App Purchasing)” ไว้ในแอปของตน
สรุปประเด็นสำคัญ
- ยื่นคำร้องต่อศาลสูงสุด: เมื่อวันที่ 14 กันยายน 2026 Apple ได้ยื่นคำร้องต่อศาลสูงสุดในคดี Apple Inc. v. Epic Games, Inc. (เลขที่ 25-1311) เพื่อท้าทายการที่ศาลอุทธรณ์ภาค 9 นำ “เจตนารมณ์” ของคำสั่งศาลมาใช้ในการตัดสินว่าละเมิดคำสั่งศาล
- คำถามหลักที่นำเสนอต่อศาล: ศาลสูงสุดตกลงรับพิจารณาคดีในประเด็นที่ 1 เท่านั้น คือศาลสามารถตัดสินว่าละเมิดคำสั่งศาลแพ่งโดยอ้างอิงวัตถุประสงค์ที่ไม่ระบุไว้ในคำสั่งได้หรือไม่ ในกรณีที่คำสั่งไม่ได้ระบุพฤติกรรมดังกล่าว หรือการตัดสินว่าละเมิดคำสั่งศาลต้องมีการแจ้งเตือนที่ชัดเจนภายใต้มาตรฐาน “ไม่มีเหตุผลให้สงสัยโดยสุจริต” (Taggart v. Lorenzen)
- จุดชนวนของการดำเนินงาน: ข้อกล่าวหาว่าละเมิดคำสั่งศาลมีต้นกำเนิดมาจากแผนการปฏิบัติของ Apple ในเดือนมกราคม 2024 ซึ่งอนุญาตให้มีลิงก์การซื้อภายนอก แต่ได้กำหนดค่าธรรมเนียม 12% ถึง 27% สำหรับธุรกรรมผ่านลิงก์ภายนอกภายใน 7 วัน พร้อมทั้งควบคุมการแสดงผลของปุ่ม
- ผลการพิจารณาของศาลอุทธรณ์: ศาลอุทธรณ์ภาค 9 ยืนยันคำตัดสินว่าละเมิดคำสั่งศาลโดยอ้างอิงหลักการ “เจตนารมณ์” แต่ได้เพิกถอนคำสั่งห้ามเก็บค่าธรรมเนียมผ่านลิงก์ภายนอกของศาลชั้นต้น และส่งเรื่องให้พิจารณาค่าธรรมเนียมใหม่ แม้กระบวนการของศาลชั้นต้นจะยังดำเนินอยู่ แต่อุทธรณ์ของ Apple พยายามที่จะเพิกถอนคำพิพากษาฐานละเมิดคำสั่งศาลและคำแนะนำในการพิจารณาใหม่ทั้งหมด
ตามข้อมูลจาก MacRumors และ AppleInsider สรุปคำร้องของ Apple ซึ่งเตรียมโดย Gregory G. Garre จาก Latham & Watkins โต้แย้งว่าคำสั่งศาลเดิมความยาว 75 คำนั้นไม่มีการระบุถึงค่าธรรมเนียมผ่านลิงก์ภายนอกหรือรูปแบบปุ่มเฉพาะ Apple ได้ยกเลิกการสั่งห้ามการชี้นำผู้ใช้อย่างเด็ดขาด ได้กำหนดแนวทางสำหรับ External Purchase Link และอนุญาตให้นักพัฒนาใส่ลิงก์ภายนอกได้ เมื่อ Epic ท้าทายเรื่องค่าธรรมเนียมและข้อกำหนดการออกแบบ ศาลชั้นต้นจึงพบว่า Apple ละเมิดคำสั่งศาลเพราะขัดขวางเป้าหมายด้านการแข่งขันที่กว้างกว่าของคำสั่ง
Apple โต้แย้งว่าการทำให้คำตัดสินว่าละเมิดคำสั่งศาลไม่อ้างอิงกับคำสั่งที่เป็นลายลักษณ์อักษรที่ชัดเจนนั้นเป็นการละเมิดข้อกำหนดความชัดเจนของ Rule 65(d) และทำให้คู่กรณีที่ถูกควบคุมขาดการแจ้งเตือนที่เหมาะสม ตาม เว็บไซต์ docket ของศาลสูงสุด Epic Games มีกำหนดการยื่นคำตอบในวันที่ 13 พฤศจิกายน 2026 และจะมีการแถลงด้วยวาจาตามกำหนดการที่ศาลจะกำหนดในปี 2027
ไทม์ไลน์การดำเนินคดีต่อต้านการชี้นำผู้ใช้ Epic v. Apple
| วันที่ / ช่วงเวลา | เหตุการณ์ทางขั้นตอนกฎหมาย | บริบทการดำเนินงาน |
|---|---|---|
| 10 กันยายน 2021 | คำตัดสินศาลชั้นต้น | คำสั่งศาล UCL ห้าม Apple กีดกันการทำ link-out |
| 16 มกราคม 2024 | ยื่นแผนการปฏิบัติงาน | Apple เปิดตัวกฎเกณฑ์ External Purchase Link |
| 30 เมษายน 2025 | คำสั่งละเมิดคำสั่งศาลแพ่ง | ศาลชั้นต้นตัดสินว่า Apple ละเมิดคำสั่งศาล; ห้ามเก็บค่าธรรมเนียม |
| 11 ธันวาคม 2025 | คำตัดสินศาลอุทธรณ์ภาค 9 | ยืนยันความผิดฐานละเมิดคำสั่งศาลตาม “เจตนารมณ์”; ยกเลิกกฎค่าธรรมเนียม 0% |
| 30 มิถุนายน 2026 | การพิจารณาของศาลสูงสุด | รับคำร้องฎีกาจำกัดเฉพาะประเด็นความผิดฐานละเมิดคำสั่งศาลแพ่ง (Q1) |
| 14 กันยายน 2026 | ยื่นคำร้องหลัก | Apple ยื่นคำร้องต่อศาลสูงสุด (เลขที่ 25-1311) |
| 13 พฤศจิกายน 2026 | กำหนดส่งคำตอบ | Epic Games มีกำหนดส่งคำตอบ |
วิศวกรรมระบบการชำระเงินแบบ App-to-Web
ไม่ว่าศาลสูงสุดจะแก้ไขขอบเขตทางขั้นตอนของความผิดฐานละเมิดคำสั่งศาลอย่างไร ความจริงในเชิงปฏิบัติสำหรับองค์กรวิศวกรรมนั้นถูกกำหนดไว้แล้วว่า นักพัฒนาสามารถใช้ลิงก์การซื้อภายนอกเพื่อนำผู้ใช้ไปยังหน้าชำระเงินบนเว็บได้ อย่างไรก็ตาม การดำเนินการดังกล่าวต้องแยกแยะระหว่างเฟรมเวิร์กเฉพาะของหน้าร้านค้าและข้อกำหนดทั่วไปของวิศวกรรมการชำระเงินบนเว็บมือถือ
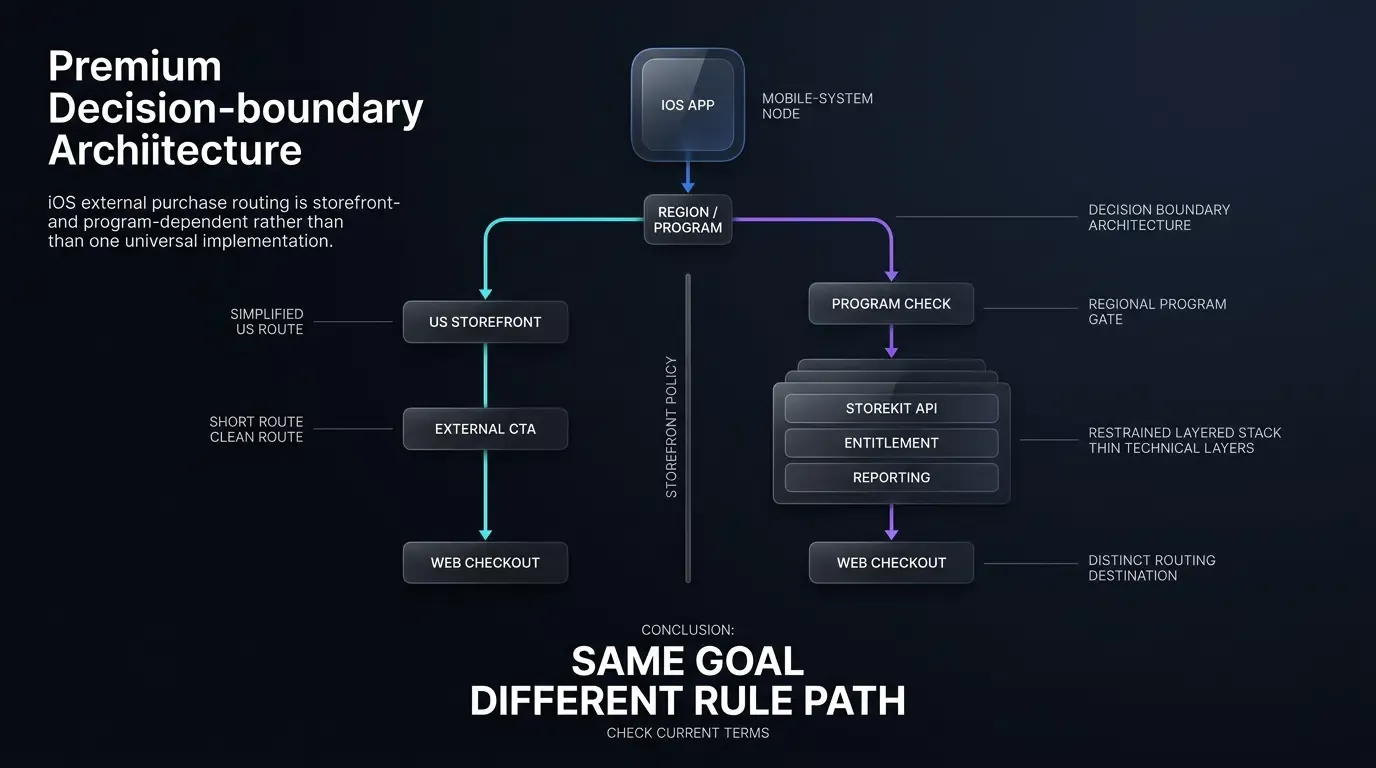
เฟรมเวิร์กหน้าร้านค้า: นโยบายสหรัฐฯ vs. เฟรมเวิร์ก StoreKit External-Purchase ระดับภูมิภาค
ความเข้าใจผิดทั่วไปในเชิงสถาปัตยกรรมคือลิงก์การชำระเงินภายนอกทั้งหมดใช้ระบบ API เดียวกัน นักพัฒนาต้องแยกส่วนการทำงานตามพื้นที่ของหน้าร้านค้าและโปรแกรมที่เกี่ยวข้อง:
- เฟรมเวิร์กหน้าร้านค้าสหรัฐฯ: หลังจากคำสั่งศาลปี 2021 แนวทางปฏิบัติของ Apple App Store อนุญาตให้แอปในหน้าร้านค้าสหรัฐฯ สามารถรวมปุ่ม ลิงก์ภายนอก หรือคำกระตุ้นการตัดสินใจอื่นๆ เพื่อนำผู้ใช้ไปยังกลไกการซื้อภายนอกระบบ IAP ได้โดยไม่ต้องมีโปรไฟล์สิทธิ์ StoreKit External Purchase Link ข้อกำหนดเชิงพาณิชย์ การประเมินระดับ และกลไกการรายงานยังคงเป็นไปตามข้อตกลงนักพัฒนาที่เกี่ยวข้อง
- เฟรมเวิร์ก StoreKit External-Purchase ระดับภูมิภาค: นอกสหรัฐฯ รูปแบบการใช้งานจะแตกต่างกันไปตามเขตอำนาจศาลและโปรแกรมของ Apple หน้าร้านค้าบางแห่ง (เช่น โปรแกรมลิงก์ภายนอกบางส่วนในเขตเศรษฐกิจยุโรปหรือรัสเซีย) จะใช้สิทธิ์ StoreKit เฉพาะ ซึ่งการเรียกใช้
ExternalPurchaseLink.open()จะแสดงหน้าต่างดำเนินการต่อและแนบโทเคนการซื้อภายนอกที่สร้างโดย Apple ไปกับ URL เพื่อการตรวจสอบ เขตอำนาจศาลและโปรแกรมอื่นๆ เช่น การชำระเงินทางเลือกในเกาหลีใต้ หรือข้อกำหนดทางธุรกิจใน EU ที่กำลังพัฒนา จะใช้ API ของ StoreKit ที่แตกต่างกัน หน้าแสดงคำบอกกล่าว และระบบรายงาน ยิ่งไปกว่านั้น ใน EU Apple ได้ประกาศการเปลี่ยนผ่านสู่ข้อกำหนดทางธุรกิจแบบรวมที่มีผลตั้งแต่วันที่ 1 ตุลาคม 2026 ซึ่งหมายความว่าข้อกำหนดเรื่องสิทธิ์ API ค่าธรรมเนียม และการรายงานจะต้องถูกประเมินเทียบกับหน้าร้านค้าและข้อตกลงของนักพัฒนาในเวลาที่ดำเนินการใช้งาน
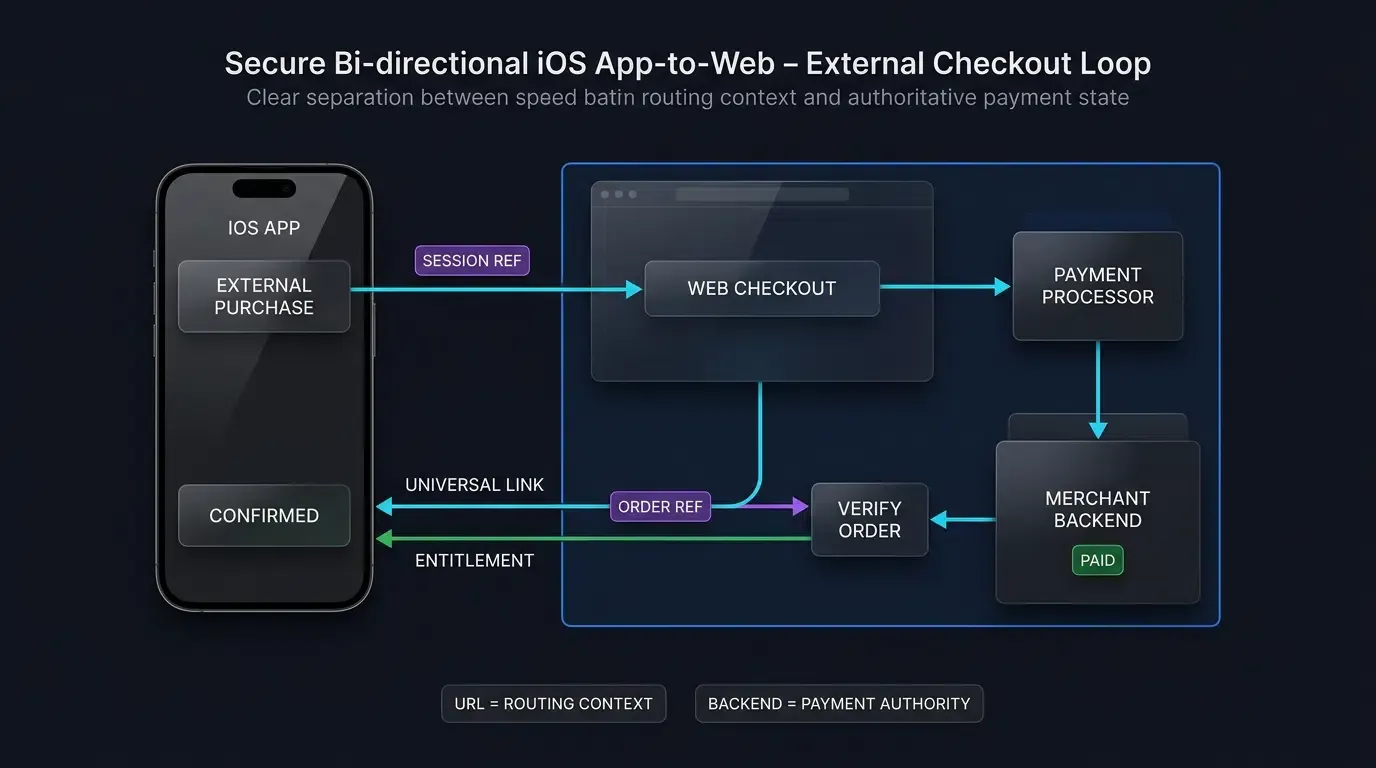
การสร้างลูปการชำระเงินบนเว็บแบบสองทาง
สถาปัตยกรรมต่อไปนี้แสดงถึงขั้นตอนการทำลิงก์ภายนอกทั่วไปที่ออกแบบโดยร้านค้า ในหน้าร้านค้าที่อยู่ภายใต้โปรแกรมแพลตฟอร์มเฉพาะ API ของ StoreKit ระดับภูมิภาคอาจเข้ามาแทนที่หรือครอบคลุมขั้นตอนการส่งข้อมูลขาออกในที่ที่จำเป็น
- การส่งข้อมูลขาออกสู่เบราว์เซอร์: แอปจะแสดงคำกระตุ้นการตัดสินใจหรือปุ่มลิงก์ เมื่อผู้ใช้โต้ตอบ แอปจะส่ง URL ภายนอกโดยใช้ตัวจัดการระบบมาตรฐาน (หรือหน้าต่าง StoreKit หากกำหนดโดย API สิทธิ์ระดับภูมิภาค) แอปจะแนบข้อมูลอ้างอิงเซสชันการชำระเงินแบบปิดและมีอายุสั้น (เช่น
https://checkout.example.com/pay?session_ref=chk_99182) เพื่อเชื่อมโยงความตั้งใจของผู้ใช้ ห้ามส่งข้อมูลส่วนบุคคลที่ละเอียดอ่อนหรือข้อมูลประจำตัวบัญชีดิบใน Query Strings ของ URL โดยเด็ดขาด - การประมวลผลธุรกรรมทางเว็บ: เกตเวย์การชำระเงินบนเว็บจะรับข้อมูลอ้างอิงเซสชัน จัดการการตรวจสอบสิทธิ์ลูกค้า และดำเนินการชำระเงินผ่านผู้ให้บริการชำระเงินภายนอก (เช่น Stripe หรือ Adyen)
- การยืนยันจากหลังบ้านร้านค้า: เมื่อผู้ให้บริการภายนอกยืนยันการชำระเงินแล้ว หลังบ้านร้านค้าจะทำเครื่องหมายคำสั่งซื้อว่าสำเร็จในฐานข้อมูลที่เชื่อถือได้และบันทึกใบเสร็จรับเงิน
- การนำทางกลับสู่แอป (Universal Links): เมื่อการชำระเงินเสร็จสิ้น หน้าสรุปผลบนเว็บจะนำเสนอหรือเริ่มขั้นตอนการกลับเข้าสู่แอปเนทีฟโดยใช้ Apple Universal Links (เช่น
https://checkout.example.com/payment-complete?order_ref=ord_8812) ที่ได้รับการยืนยัน - การประมวลผล Scene บนอุปกรณ์และการรีเฟรชสิทธิ์: ระบบปฏิบัติการจะดักจับ HTTPS Universal Link และส่งข้อมูลไปยัง
UIWindowSceneDelegateผ่านscene(_:continue:)หรือscene(_:willConnectTo:options:)แอปเนทีฟจะแยกวิเคราะห์ข้อมูลอ้างอิงคำสั่งซื้อ และสอบถามไปยังหลังบ้านผ่าน API ที่ผ่านการตรวจสอบสิทธิ์เพื่อยืนยันความเป็นเจ้าของธุรกรรมและอัปเดตสิทธิ์ของผู้ใช้ตามนั้น
+-------------------------------------------------------------------------+
|                  ท่อส่งการชำระเงิน APP-TO-WEB แบบสองทาง                  |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ แอป iOS เนทีฟ: ผู้ใช้เลือกตัวเลือกการซื้อภายนอก ]                      |
|         |                                                               |
|         |-- (ส่งลิงก์ขาออกผ่าน UIApplication.shared.open)               |
|         v                                                               |
|  [ Safari / เบราว์เซอร์เริ่มต้น: เปิดพอร์ทัลการชำระเงิน ]                 |
|  URL: https://checkout.example.com/pay?session_ref=CHK_99182            |
|         |                                                               |
|         v                                                               |
|  [ เกตเวย์การชำระเงินบนเว็บ: ดำเนินการธุรกรรมภายนอก ]                     |
|         |                                                               |
|         |-- (หลังบ้านร้านค้ายืนยันการชำระเงิน & บันทึกใบเสร็จ)            |
|         v                                                               |
|  [ หน้าสรุปผลบนเว็บ: เริ่มขั้นตอนการกลับด้วย Universal Link ที่ยืนยันแล้ว ] |
|  URL: https://checkout.example.com/payment-complete?order_ref=ORD_8812  |
|         |                                                               |
|         v                                                               |
|  [ iOS ดักจับ HTTPS Domain Association (AASA ที่ผ่านการตรวจสอบแล้ว) ]    |
|         |                                                               |
|         +---------------------------------------+                       |
|         | (แอปทำงานอยู่ในหน่วยความจำ)           | (แอปเปิดใหม่ Cold Launch)|
|         v                                       v                       |
|  [ scene(_:continue:) ]                 [ scene(_:willConnectTo:) ]     |
|         |                                       |                       |
|         +-------------------+-------------------+                       |
|                             |                                           |
|                             v                                           |
|  [ แอปสอบถามหลังบ้านร้านค้าเพื่อดึงสิทธิ์ที่ถูกต้อง ]                     |
|                             |                                           |
|                             v                                           |
|  [ ลำดับชั้น Scene แสดงหน้าจอยืนยัน & ปลดล็อกสินค้าดิจิทัล ]              |
|                                                                         |
+-------------------------------------------------------------------------+
สถาปัตยกรรมนี้เน้นย้ำขอบเขตความปลอดภัยที่สำคัญ: พารามิเตอร์ Query ของ URL ต้องไม่ทำหน้าที่เป็นหลักฐานการซื้อที่เชื่อถือได้ Universal Link ที่เข้ามาจะให้บริบทสำหรับการนำทางกลับเท่านั้น การเติมเต็มสิทธิ์ดิจิทัลที่ถูกต้องจะต้องดึงข้อมูลโดยตรงจากบริการเรียกเก็บเงินหลังบ้านของร้านค้าเสมอ
// ตัวอย่าง Swift implementation แสดงการนำทางกลับที่ปลอดภัยจากการชำระเงินบนเว็บภายนอก
// ตรวจสอบ Universal Links ที่เข้ามาภายใน UIWindowSceneDelegate แยกวิเคราะห์ข้อมูลอ้างอิงคำสั่งซื้อ
// และสอบถามบริการเรียกเก็บเงินหลังบ้านที่เชื่อถือได้เพื่ออัปเดตสิทธิ์โดยไม่ต้องอาศัยคุกกี้เบราว์เซอร์

import UIKit

struct CheckoutCompletionPayload {
    let orderRef: String
}

final class PaymentReturnRouter {
    static let shared = PaymentReturnRouter()

    // Host ที่อนุญาตเพื่อบังคับขอบเขตความปลอดภัยของการนำทาง
    private let authorizedHost = "checkout.example.com"
    private let authorizedPathPrefix = "/payment-complete"

    private init() {}

    /// แยกวิเคราะห์และตรวจสอบ Universal Link ที่เข้ามาเพื่อดึงคำใบ้การเสร็จสิ้นการชำระเงินที่ไม่ใช่หลักฐาน
    func parseReturnURL(_ url: URL) -> CheckoutCompletionPayload? {
        guard let components = URLComponents(url: url, resolvingAgainstBaseURL: true),
              components.scheme == "https",
              components.host == authorizedHost,
              components.path.hasPrefix(authorizedPathPrefix),
              let queryItems = components.queryItems else {
            return nil
        }

        guard let orderRef = queryItems.first(where: { $0.name == "order_ref" })?.value else {
            return nil
        }

        return CheckoutCompletionPayload(orderRef: orderRef)
    }

    /// นำทางลำดับชั้นวิวและมอบหมายการตรวจสอบธุรกรรมที่ถูกต้องให้กับหลังบ้าน
    func handlePaymentCompletion(payload: CheckoutCompletionPayload, in window: UIWindow?) {
        // หมายเหตุ: พารามิเตอร์ Query ของ URL ไม่ใช่หลักฐานการซื้อ
        // แอปเนทีฟสอบถามบริการหลังบ้านผ่านช่องทางที่ผ่านการตรวจสอบสิทธิ์โดยไม่คำนึงถึงพารามิเตอร์ Query
        BackendBillingService.shared.verifyExternalOrder(orderRef: payload.orderRef) { result in
            DispatchQueue.main.async {
                guard let nav = window?.rootViewController as? UINavigationController else { return }

                switch result {
                case .success(let orderState):
                    if orderState.isPaid {
                        let successVC = OrderSuccessViewController(orderRef: payload.orderRef, entitlements: orderState.entitlements)
                        nav.pushViewController(successVC, animated: true)
                    } else {
                        let pendingVC = OrderPendingViewController(orderRef: payload.orderRef)
                        nav.pushViewController(pendingVC, animated: true)
                    }
                case .failure(let error):
                    print("การตรวจสอบคำสั่งซื้อล้มเหลว: \(error.localizedDescription)")
                    let failureVC = OrderFailureViewController()
                    nav.pushViewController(failureVC, animated: true)
                }
            }
        }
    }
}

// UIWindowSceneDelegate จับการส่ง Universal Link ทั้งในกรณี Cold-launch และ Warm-session
class SceneDelegate: UIResponder, UIWindowSceneDelegate {
    var window: UIWindow?

    // กรณี 1: เชื่อมต่อ Scene ระหว่างการเปิดหรือเปิดใช้งานเมื่อกลับมาจาก Safari
    func scene(_ scene: UIScene, willConnectTo session: UISceneSession, options connectionOptions: UIScene.ConnectionOptions) {
        guard let windowScene = scene as? UIWindowScene else { return }

        let window = UIWindow(windowScene: windowScene)
        let navigationController = UINavigationController(rootViewController: StorefrontViewController())
        window.rootViewController = navigationController
        self.window = window
        window.makeKeyAndVisible()

        if let userActivity = connectionOptions.userActivities.first(where: { $0.activityType == NSUserActivityTypeBrowsingWeb }),
           let incomingURL = userActivity.webpageURL,
           let payload = PaymentReturnRouter.shared.parseReturnURL(incomingURL) {
            PaymentReturnRouter.shared.handlePaymentCompletion(payload: payload, in: window)
        }
    }

    // กรณี 2: ส่ง Universal Link ไปยัง Scene ที่มีอยู่แล้วหรือถูกพักการทำงานในหน่วยความจำ
    func scene(_ scene: UIScene, continue userActivity: NSUserActivity) {
        guard userActivity.activityType == NSUserActivityTypeBrowsingWeb,
              let incomingURL = userActivity.webpageURL,
              let payload = PaymentReturnRouter.shared.parseReturnURL(incomingURL) else {
            return
        }

        PaymentReturnRouter.shared.handlePaymentCompletion(payload: payload, in: self.window)
    }
}

struct OrderState {
    let isPaid: Bool
    let entitlements: [String]
}

// Stub แสดงลำดับชั้นของ ViewController และบริการเรียกเก็บเงิน
final class BackendBillingService {
    static let shared = BackendBillingService()
    private init() {}

    func verifyExternalOrder(orderRef: String, completion: @escaping (Result<OrderState, Error>) -> Void) {
        // สอบถามหลังบ้านร้านค้าผ่าน API ที่ปลอดภัยเพื่อยืนยันสถานะธุรกรรมและสิทธิ์
        completion(.success(OrderState(isPaid: true, entitlements: ["unlimited_access", "premium_tier"])))
    }
}

class StorefrontViewController: UIViewController {
    override func viewDidLoad() {
        super.viewDidLoad()
        title = "หน้าร้านค้า"
        view.backgroundColor = .systemBackground
    }
}

class OrderSuccessViewController: UIViewController {
    let orderRef: String
    let entitlements: [String]

    init(orderRef: String, entitlements: [String]) {
        self.orderRef = orderRef
        self.entitlements = entitlements
        super.init(nibName: nil, bundle: nil)
    }

    required init?(coder: NSCoder) { fatalError("init(coder:) ยังไม่ได้ถูก implement") }

    override func viewDidLoad() {
        super.viewDidLoad()
        title = "ยืนยันคำสั่งซื้อแล้ว"
        view.backgroundColor = .systemGroupedBackground
    }
}

class OrderPendingViewController: UIViewController {
    let orderRef: String
    init(orderRef: String) {
        self.orderRef = orderRef
        super.init(nibName: nil, bundle: nil)
    }
    required init?(coder: NSCoder) { fatalError("init(coder:) ยังไม่ได้ถูก implement") }
    override func viewDidLoad() {
        super.viewDidLoad()
        title = "กำลังดำเนินการคำสั่งซื้อ"
        view.backgroundColor = .secondarySystemBackground
    }
}

class OrderFailureViewController: UIViewController {
    override func viewDidLoad() {
        super.viewDidLoad()
        title = "การชำระเงินล้มเหลว"
        view.backgroundColor = .systemGroupedBackground
    }
}
การเพิ่มจำนวนผู้ใช้บนมือถือและขอบเขตการติดตั้ง
ในขณะที่การกำหนดเส้นทางแบบ App-to-Web ควบคุมผู้ใช้เดิมที่ออกจากแอปเพื่อทำธุรกรรม ร้านค้าดิจิทัลมักเผชิญกับความท้าทายในเชิงปฏิบัติในทางกลับกัน: การหาลูกค้าใหม่บนเว็บเปิดและเปลี่ยนให้พวกเขามาใช้งานแอปบนมือถือ
ในแคมเปญการตลาดแบบหลายช่องทาง ผู้ที่มีโอกาสเป็นลูกค้ามักพบหน้าร้านค้าบนเว็บหรือหน้า Landing Page ส่งเสริมการขายผ่านโซเชียลมีเดีย การตลาดเนื้อหา หรือโฆษณาบนเว็บ ในหน้าเว็บเหล่านี้ ลูกค้าอาจลงทะเบียนบัญชี สมัครสมาชิก หรือเลือกโปรโมชันก่อนติดตั้งแอป
+-------------------------------------------------------------------------+
|                 เส้นทางการหาผู้ใช้มือถือแบบแยกส่วน                      |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ จุดสัมผัสภายนอก: หน้าร้านค้าบนเว็บ / หน้า Landing Page โปรโมชัน ]      |
|  บริบทที่จับได้: ?campaign_id=fall_sale&promo_code=SAVE20&sku=8831     |
|         |                                                               |
|         v                                                               |
|  [ ผู้ใช้โต้ตอบกับแคมเปญ / คลิก CTA "ดาวน์โหลดแอปมือถือ" ]              |
|         |                                                               |
|         v                                                               |
|  [ เปลี่ยนเส้นทางไป Apple App Store ]                                   |
|         |                                                               |
|         v                                                               |
|  [ ขอบเขตการติดตั้ง: ขั้นตอนการดาวน์โหลดปกติจาก App Store ไม่สามารถ      |
|    กู้คืนบริบทเว็บโดยอัตโนมัติในการเปิดครั้งแรก ]                        |
|         |                                                               |
|         v                                                               |
|  [ ผู้ใช้เปิดแอปครั้งแรก (Cold Boot) ]                                   |
|  พฤติกรรมเริ่มต้น: หน้าโฮมทั่วไป; บริบทแคมเปญบนเว็บหายไป               |
|         |                                                               |
|         v                                                               |
|  [ เอ็นจิ้น Deferred Deep Linking: การจับคู่สัญญาณผ่านเซิร์ฟเวอร์ ]      |
|         |                                                               |
|         v                                                               |
|  [ บริบทที่เหมาะสมถูกกู้คืน: แอปนำทางไปยังหน้าเข้าสู่ระบบหรือรับรางวัล ] |
|         |                                                               |
|         v                                                               |
|  [ แอปยืนยันผู้ใช้ & หลังบ้านยืนยันสิทธิ์แยกต่างหาก ]                    |
|                                                                         |
+-------------------------------------------------------------------------+
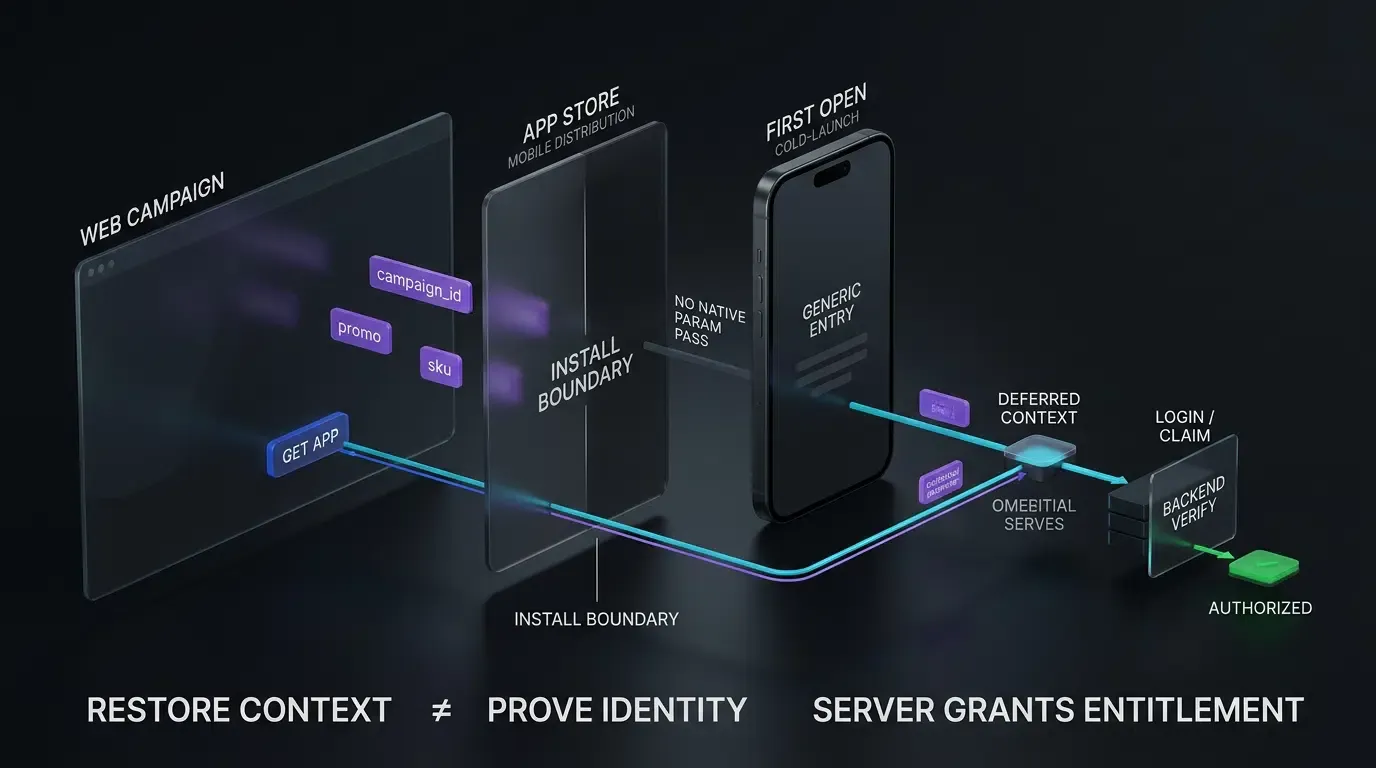
เมื่อผู้ใช้ที่ยังไม่ได้ติดตั้งแอปนำทางจากหน้าร้านค้าบนเว็บไปยัง App Store ช่องทางการแจกจ่ายของระบบปฏิบัติการมาตรฐานจะไม่ส่งพารามิเตอร์ Query ของเว็บ—เช่น แท็กแคมเปญ โทเคนพันธมิตร หรืออ้างอิงคำสั่งซื้อที่รอดำเนินการ—ไปยังแอปพลิเคชันที่ติดตั้งใหม่ ในการเปิดแอปครั้งแรก แอปจะไม่สามารถระบุได้ว่าแคมเปญส่งเสริมการขายหรือรายการสินค้าบนเว็บใดที่กระตุ้นให้เกิดการดาวน์โหลด
เพื่อเชื่อมขอบเขตการติดตั้งนี้ ทีมวิศวกรจึงประเมินเฟรมเวิร์กการจัดการลิงก์ต่างๆ ตลอดเส้นทางลูกค้า:
| สถาปัตยกรรมการกำหนดเส้นทาง | สถานะแอปเป้าหมาย | การรักษาพารามิเตอร์ข้ามการติดตั้ง | โมเดลความเป็นเจ้าของ |
|---|---|---|---|
| Custom URI Schemes | ติดตั้งแอปแล้ว | ไม่มีจุดหมายปลายทางหากแอปไม่อยู่; ต้องมีการจัดการ fallback | แอปเป็นเจ้าของ (ภาระงานสูง) |
| Verified Universal Links | ติดตั้งแอปแล้ว | ไปยังหน้าเว็บ fallback; ไม่กู้คืนบริบทเว็บหลังติดตั้งจาก Store | โดเมน + แอปเป็นเจ้าของ (ต้องมี AASA) |
| StoreKit External Purchase APIs | ติดตั้งแอปแล้ว | ขึ้นอยู่กับหน้าร้านค้าและโปรแกรม; บางขั้นตอนต้องใช้สิทธิ์ของ Apple | แพลตฟอร์มจัดการ (ตามกฎโปรแกรมระดับภูมิภาค) |
| Deferred Deep Linking (DDL) | ยังไม่ติดตั้ง | กู้คืนพารามิเตอร์ก่อนติดตั้งในการเปิดเครื่องครั้งแรก | SDK ช่วยเหลือ (การจัดการการระบุแหล่งที่มาและเส้นทาง) |
ในสถาปัตยกรรมมือถือระดับโปรดักชัน ทีมพัฒนาจะปรับใช้เฟรมเวิร์ก Deferred Deep Linking เช่น Branch, AppsFlyer, Adjust หรือ Opoinstall แพลตฟอร์มอย่าง Opoinstall จะบันทึกข้อมูลเมตาของการคลิกเว็บก่อนติดตั้ง—เช่น รหัสแคมเปญการตลาดหรือรหัส SKU สินค้า—ก่อนที่ผู้ใช้จะเปลี่ยนไปยัง App Store
เมื่อแอปเปิดขึ้นครั้งแรก SDK จะสอบถามหลังบ้านการระบุแหล่งที่มาเพื่อจับคู่กับเซสชันการคลิกเว็บก่อนหน้า ตามเอกสารอย่างเป็นทางการบน หน้าแรกของ Opoinstall เฟรมเวิร์กการส่งผ่านพารามิเตอร์แบบหน่วงเวลานี้สามารถกู้คืนพารามิเตอร์ในการเปิดเครื่องครั้งแรกได้สูงสุดถึง 98% ของกรณีที่เข้าเงื่อนไข เป็นทางเลือกอัตโนมัติแทนการใส่รหัสโปรโมชันด้วยตนเองหรือการนำทางทั่วไปในการเปิดแอปครั้งแรก
การรักษาขอบเขตทางสถาปัตยกรรมให้แม่นยำเป็นเรื่องสำคัญ: Deferred deep linking ไม่ได้ทำหน้าที่ตรวจสอบบัญชีผู้ใช้ พิสูจน์ความเป็นเจ้าของธุรกรรม หรือข้ามผ่านนโยบายการตรวจสอบของแพลตฟอร์ม มันเพียงกู้คืนบริบทก่อนการติดตั้ง (เช่น อ้างอิงคำสั่งซื้อหรือแท็กร้าง) เพื่อให้แอปนำทางผู้ใช้ไปยังหน้าเข้าสู่ระบบหรือหน้าแลกรับสิทธิ์ที่ถูกต้อง ซึ่งการตรวจสอบตัวตนและการปลดล็อกสิทธิ์ผ่านหลังบ้านจะต้องทำอย่างเป็นอิสระ
คำถามที่พบบ่อย (FAQ)
ปัญหาหลักที่ศาลสูงสุดตกลงที่จะตัดสินในคดี *Apple v. Epic Games* คืออะไร?
ลิงก์การซื้อภายนอกทุกลิงก์บน iOS จำเป็นต้องมีสิทธิ์ StoreKit External Purchase Link หรือไม่?
แอปมือถือรักษาสถานะอย่างไรเมื่อกลับมาจากการชำระเงินบนเว็บภายนอก?
คำแนะนำเชิงกลยุทธ์สำหรับทีมวิศวกรรมมือถือ
การตรวจสอบคดี Apple v. Epic Games ของศาลสูงสุดตอกย้ำถึงวิวัฒนาการทางกฎหมายและข้อบังคับที่เกิดขึ้นอย่างต่อเนื่องในตลาดแอปพลิเคชันมือถือ อย่างไรก็ตาม สถาปนิกซอฟต์แวร์และวิศวกรเรียกเก็บเงินไม่สามารถละเลยเรื่องการกำหนดเส้นทางการชำระเงินได้โดยรอเพียงผลลัพธ์ทางตุลาการเท่านั้น
องค์กรวิศวกรรมที่ดำเนินงานแอป iOS ทั่วโลกควรยึดระบบตามหลักการสถาปัตยกรรม 3 ประการ:
-
แยกตรรกะการชำระเงินระดับภูมิภาค: แยกการใช้งานการกำหนดเส้นทางชำระเงินระหว่างกฎเกณฑ์การทำลิงก์ภายนอกมาตรฐานของสหรัฐฯ และเฟรมเวิร์กสิทธิ์ StoreKit เฉพาะระดับภูมิภาค เพื่อให้มั่นใจถึงการปฏิบัติตามกฎระเบียบในแต่ละหน้าร้านค้า
-
เสริมความแข็งแกร่งให้ Universal Link Callbacks: สร้างตัวจัดการ Universal Link ที่ทนทานภายใน
UIWindowSceneDelegateที่สามารถตรวจสอบ Scheme, Host และ Path ที่คาดหวังได้ โดยให้ถือว่าพารามิเตอร์ที่เข้ามาเป็นเพียงคำใบ้สำหรับการนำทาง ไม่ใช่ใบเสร็จธุรกรรมที่เชื่อถือได้ -
แยกบริบทการระบุแหล่งที่มาออกจากสิทธิ์การชำระเงิน: ใช้ Deferred Deep Linking เพื่อรักษาความตั้งใจของผู้ใช้ตลอดขั้นตอนการติดตั้งแอป ในขณะที่ต้องมั่นใจว่าการตรวจสอบสิทธิ์บัญชีและการปลดล็อกสิทธิ์ดิจิทัลยังคงได้รับการบังคับใช้อย่างเคร่งครัดโดยบริการหลังบ้านที่ปลอดภัยและเชื่อถือได้
เอกสารอ้างอิง
-
Supreme Court of the United States. (2026). Docket for No. 25-1311, Apple Inc., Petitioner v. Epic Games, Inc..
-
Supreme Court of the United States. (2026). Brief for Petitioner Apple Inc., No. 25-1311.
-
United States Court of Appeals for the Ninth Circuit. (2025). Epic Games, Inc. v. Apple, Inc., No. 25-2935, 161 F.4th 1162.
-
Apple Developer. (2026). App Store Review Guidelines. Apple Documentation.
-
Apple Developer. (2026). StoreKit External Purchase Link Entitlement. Apple Documentation.
-
Apple Developer. (2026). Supporting Universal Links in your app. Apple Documentation.
-
Apple Developer. (2026). Managing your app’s life cycle with UIWindowScene. Apple Documentation.
-
MacRumors. (2026). Apple Asks Supreme Court to Throw Out App Store Contempt Ruling.
-
AppleInsider. (2026). Apple standing its ground in Epic’s App Store fee suit.
-
Opoinstall. (2026). Deferred Deep Linking and Parameterized App Installation Overview.
Share this article