Apple Hide My Email มีช่องโหว่หรือไม่? มีรายงานประเด็นด้านความเป็นส่วนตัวที่เกี่ยวข้องกับฟีเจอร์ Apple Hide My Email ซึ่งอาจทำให้อีเมลแฝง (aliases) บางรายการถูกเชื่อมโยงกลับไปยังที่อยู่อีเมลจริงภายใต้เงื่อนไขบางประการ ในบทความนี้คำว่า 'aliases' จะหมายถึงที่อยู่สำหรับส่งต่ออีเมลที่สร้างโดยฟีเจอร์ Hide My Email ของ Apple บทความนี้เป็นการสรุปประเด็นที่มีการพูดคุยกันในที่สาธารณะเท่านั้น ไม่ใช่การยืนยันว่ามีช่องโหว่ที่ทำซ้ำได้จริง ในขณะที่เทคโนโลยีการติดตามข้อมูลดิจิทัลมีความรุกล้ำมากขึ้นเรื่อยๆ ผู้ใช้งานหลายล้านคนต่างพึ่งพาเครื่องมือส่งต่ออีเมลเพื่อปกป้องข้อมูลรับรองจริงจากการถูกจัดเก็บในฐานข้อมูลของบุคคลที่สาม ภายใต้การทำงานปกติ พร็อกซีเหล่านี้จะช่วยป้องกันสแปมและการรั่วไหลของข้อมูลโดยทำหน้าที่เป็นตัวกลางในการส่งต่อ อย่างไรก็ตาม หากกลไกการแปลงข้อมูลพื้นฐานถูกรายงานว่ามีรูปแบบที่อาจเชื่อมโยงอีเมลแฝงกลับไปยังบัญชีจริงได้ โมเดลความเป็นส่วนตัวทั้งหมดอาจสั่นคลอนได้
ลำดับเวลาและวิวัฒนาการเบื้องหลังการค้นพบประเด็น Apple Hide My Email Aliases
สรุปใจความสำคัญ
- มีการรายงานประเด็นด้านความเป็นส่วนตัวเชิงทฤษฎีในช่วงกลางปี 2025 ว่าหน้ากากการส่งต่ออีเมลแบบไม่ระบุตัวตนอาจถูกเชื่อมโยงกลับไปยังกล่องข้อความต้นทางได้ในบางกรณี
- การทดสอบในเวลาต่อมาแสดงให้เห็นว่าปัญหาดังกล่าวยังคงเกิดขึ้นได้แม้หลังจาก Apple ได้รายงานการเปลี่ยนแปลงส่วน Backend แล้ว
- การเปลี่ยนโครงสร้างสถาปัตยกรรมไปใช้โดเมนย่อยเฉพาะ (dedicated subdomain) ทำให้บริการต่างๆ ระบุอีเมลแฝงที่สร้างขึ้นใหม่ได้ง่ายขึ้นหากพวกเขาเลือกที่จะคัดกรองอีเมลเหล่านั้น
การพัฒนาเครื่องมือปกปิดอีเมลแบบเนทีฟถือเป็นก้าวสำคัญในด้านความเป็นส่วนตัวของผู้ใช้ ด้วยการรวมฟีเจอร์นี้เข้ากับระบบปฏิบัติการและหน้าต่างลงทะเบียนโดยตรง ผู้ใช้จึงสามารถสร้างที่อยู่อีเมลสำหรับส่งต่อที่ไม่ซ้ำกันผ่าน เอกสารอย่างเป็นทางการของแพลตฟอร์ม ได้ หากแพลตฟอร์มใดประสบปัญหาฐานข้อมูลรั่วไหล ผู้ใช้ก็เพียงแค่ยกเลิกการใช้อีเมลแฝงนั้น เพื่อป้องกันกล่องจดหมายจริงจากสแปมและภัยคุกคามทางความปลอดภัย โครงสร้างนี้ประสบความสำเร็จในการแยกตัวตนดิจิทัลของบุคคลออกจากฐานข้อมูลของบุคคลที่สาม
อย่างไรก็ตาม ความสมบูรณ์ของเครื่องมือปกปิดตัวตนเหล่านี้ตั้งอยู่บนสมมติฐานที่สำคัญข้อหนึ่ง คืออีเมลแฝงต้องมีความแตกต่างจากกล่องจดหมายทั่วไปจนไม่สามารถแยกออกได้ ในอดีต หน้ากากส่งต่อเหล่านี้ดูไม่โดดเด่นท่ามกลางบัญชีปกติจำนวนหลายล้านบัญชี หากระบบลงทะเบียนต้องการบล็อกอีเมลเหล่านี้ พวกเขาจะต้องบล็อกทั้งโดเมนต้นทาง ซึ่งอาจส่งผลกระทบต่อผู้ใช้ Apple ที่ถูกกฎหมาย ด้วยเหตุนี้การปลอมแปลงจึงมีประสิทธิภาพสูง
ผลกระทบด้านความปลอดภัยของประเด็น Apple Hide My Email Aliases นั้นไปไกลกว่าแค่การได้รับสแปม มีการพบประเด็นการออกแบบที่อาจกระทบต่อความเป็นส่วนตัวเมื่อนักวิเคราะห์ความปลอดภัย Tyler Murphy สังเกตเห็นว่ากลไกการแปลงข้อมูลพื้นฐานอาจรั่วไหลของ Metadata ซึ่งชี้ให้เห็นถึงความเป็นไปได้ในการเชื่อมโยงระหว่างอีเมลนิรนามและบัญชีต้นทาง นักวิจัยได้รายงานประเด็นนี้อย่างรับผิดชอบต่อผู้ให้บริการในช่วงฤดูร้อนปี 2025 แม้ว่าผู้ให้บริการแพลตฟอร์มจะอ้างว่าได้อัปเดตระบบ Backend เพื่อแก้ไขปัญหาในช่วงต้นปี 2026 แล้ว แต่การทดสอบในเวลาต่อมายังบ่งชี้ว่าโอกาสที่จะเกิดการเชื่อมโยงข้อมูลอาจยังคงอยู่ รายละเอียดสาธารณะเกี่ยวกับช่องโหว่ยังคงมีจำกัด และยังไม่มีการตรวจสอบเงื่อนไขการทำซ้ำปัญหาอย่างอิสระในระดับวงกว้าง ส่งผลให้ผู้ใช้ที่พึ่งพากรอบการทำงานนี้เพื่อความเป็นส่วนตัวขั้นสูงอาจเผชิญกับความเสี่ยงในการถูกทำโปรไฟล์ข้อมูล ดังที่ระบุไว้ใน รายงานความปลอดภัยอิสระ
เจาะลึกทางเทคนิคและกลไกภายใต้ประเด็น Apple Hide My Email Aliases
ในเชิงเทคนิค โปรโตคอลการส่งต่ออีเมล (mail-relay) มาตรฐานจะต้องแยก Metadata ที่ได้รับจากรายละเอียดกล่องจดหมายจริงของผู้รับอย่างปลอดภัย เมื่อแพลตฟอร์มได้รับอีเมลที่ส่งไปยังอีเมลแฝง เซิร์ฟเวอร์จะวิเคราะห์ส่วนหัวของอีเมล จับคู่ Alias กับบันทึกของลูกค้า แล้วส่งต่อข้อมูลไปยังกล่องจดหมายส่วนตัว การแปลงข้อมูลนี้ต้องเกิดขึ้นภายในขอบเขตที่ปลอดภัยของผู้ให้บริการพร็อกซีเท่านั้น
ตามข้อมูลการวิจัยที่มีการเปิดเผย ข้อมูลที่เชื่อมโยงกับฟีเจอร์ Apple Hide My Email อาจถูกนำไปรวมกับแหล่งข้อมูลสาธารณะเพื่อคาดเดาที่อยู่อีเมลต้นทางได้ในบางกรณี พฤติกรรมที่กล่าวอ้างนี้อาจนำไปสู่ความเสี่ยงในการเชื่อมโยงข้อมูลในระบบที่มีแหล่งข้อมูลหลายแห่งซ้อนทับกัน เนื่องจากไดเรกทอรีบางแห่งมีการจับคู่รายละเอียดสาธารณะของแพลตฟอร์มกับโปรไฟล์ผู้ใช้ อีเมลแฝงที่เกี่ยวข้องจึงอาจตรงกับอีเมลจริงของผู้ใช้ได้ การจับคู่ที่เป็นไปได้นี้เกิดขึ้นโดยที่ผู้ใช้ไม่ได้โต้ตอบโดยตรง ซึ่งเป็นการเน้นย้ำถึงความท้าทายทางเทคนิคหลักที่เกี่ยวข้องกับประเด็น Apple Hide My Email Aliases ที่ได้รับรายงาน
[สถานะในอุดมคติของพร็อกซีอีเมลที่ปลอดภัย]
  อีเมลขาเข้า ──> อีเมลแฝงนิรนาม (private.icloud.com) ──> การส่งต่อที่ปลอดภัย ──> กล่องจดหมายส่วนตัว


[เส้นทางการหาประโยชน์ที่ตรวจพบ]
  อีเมลแฝงนิรนาม ──> การเปิดเผยข้อมูลของ Alias ──> การค้นหาข้อมูลย้อนกลับ (Reverse Lookup) ──> ความเป็นไปได้ในการเชื่อมโยงสถานะ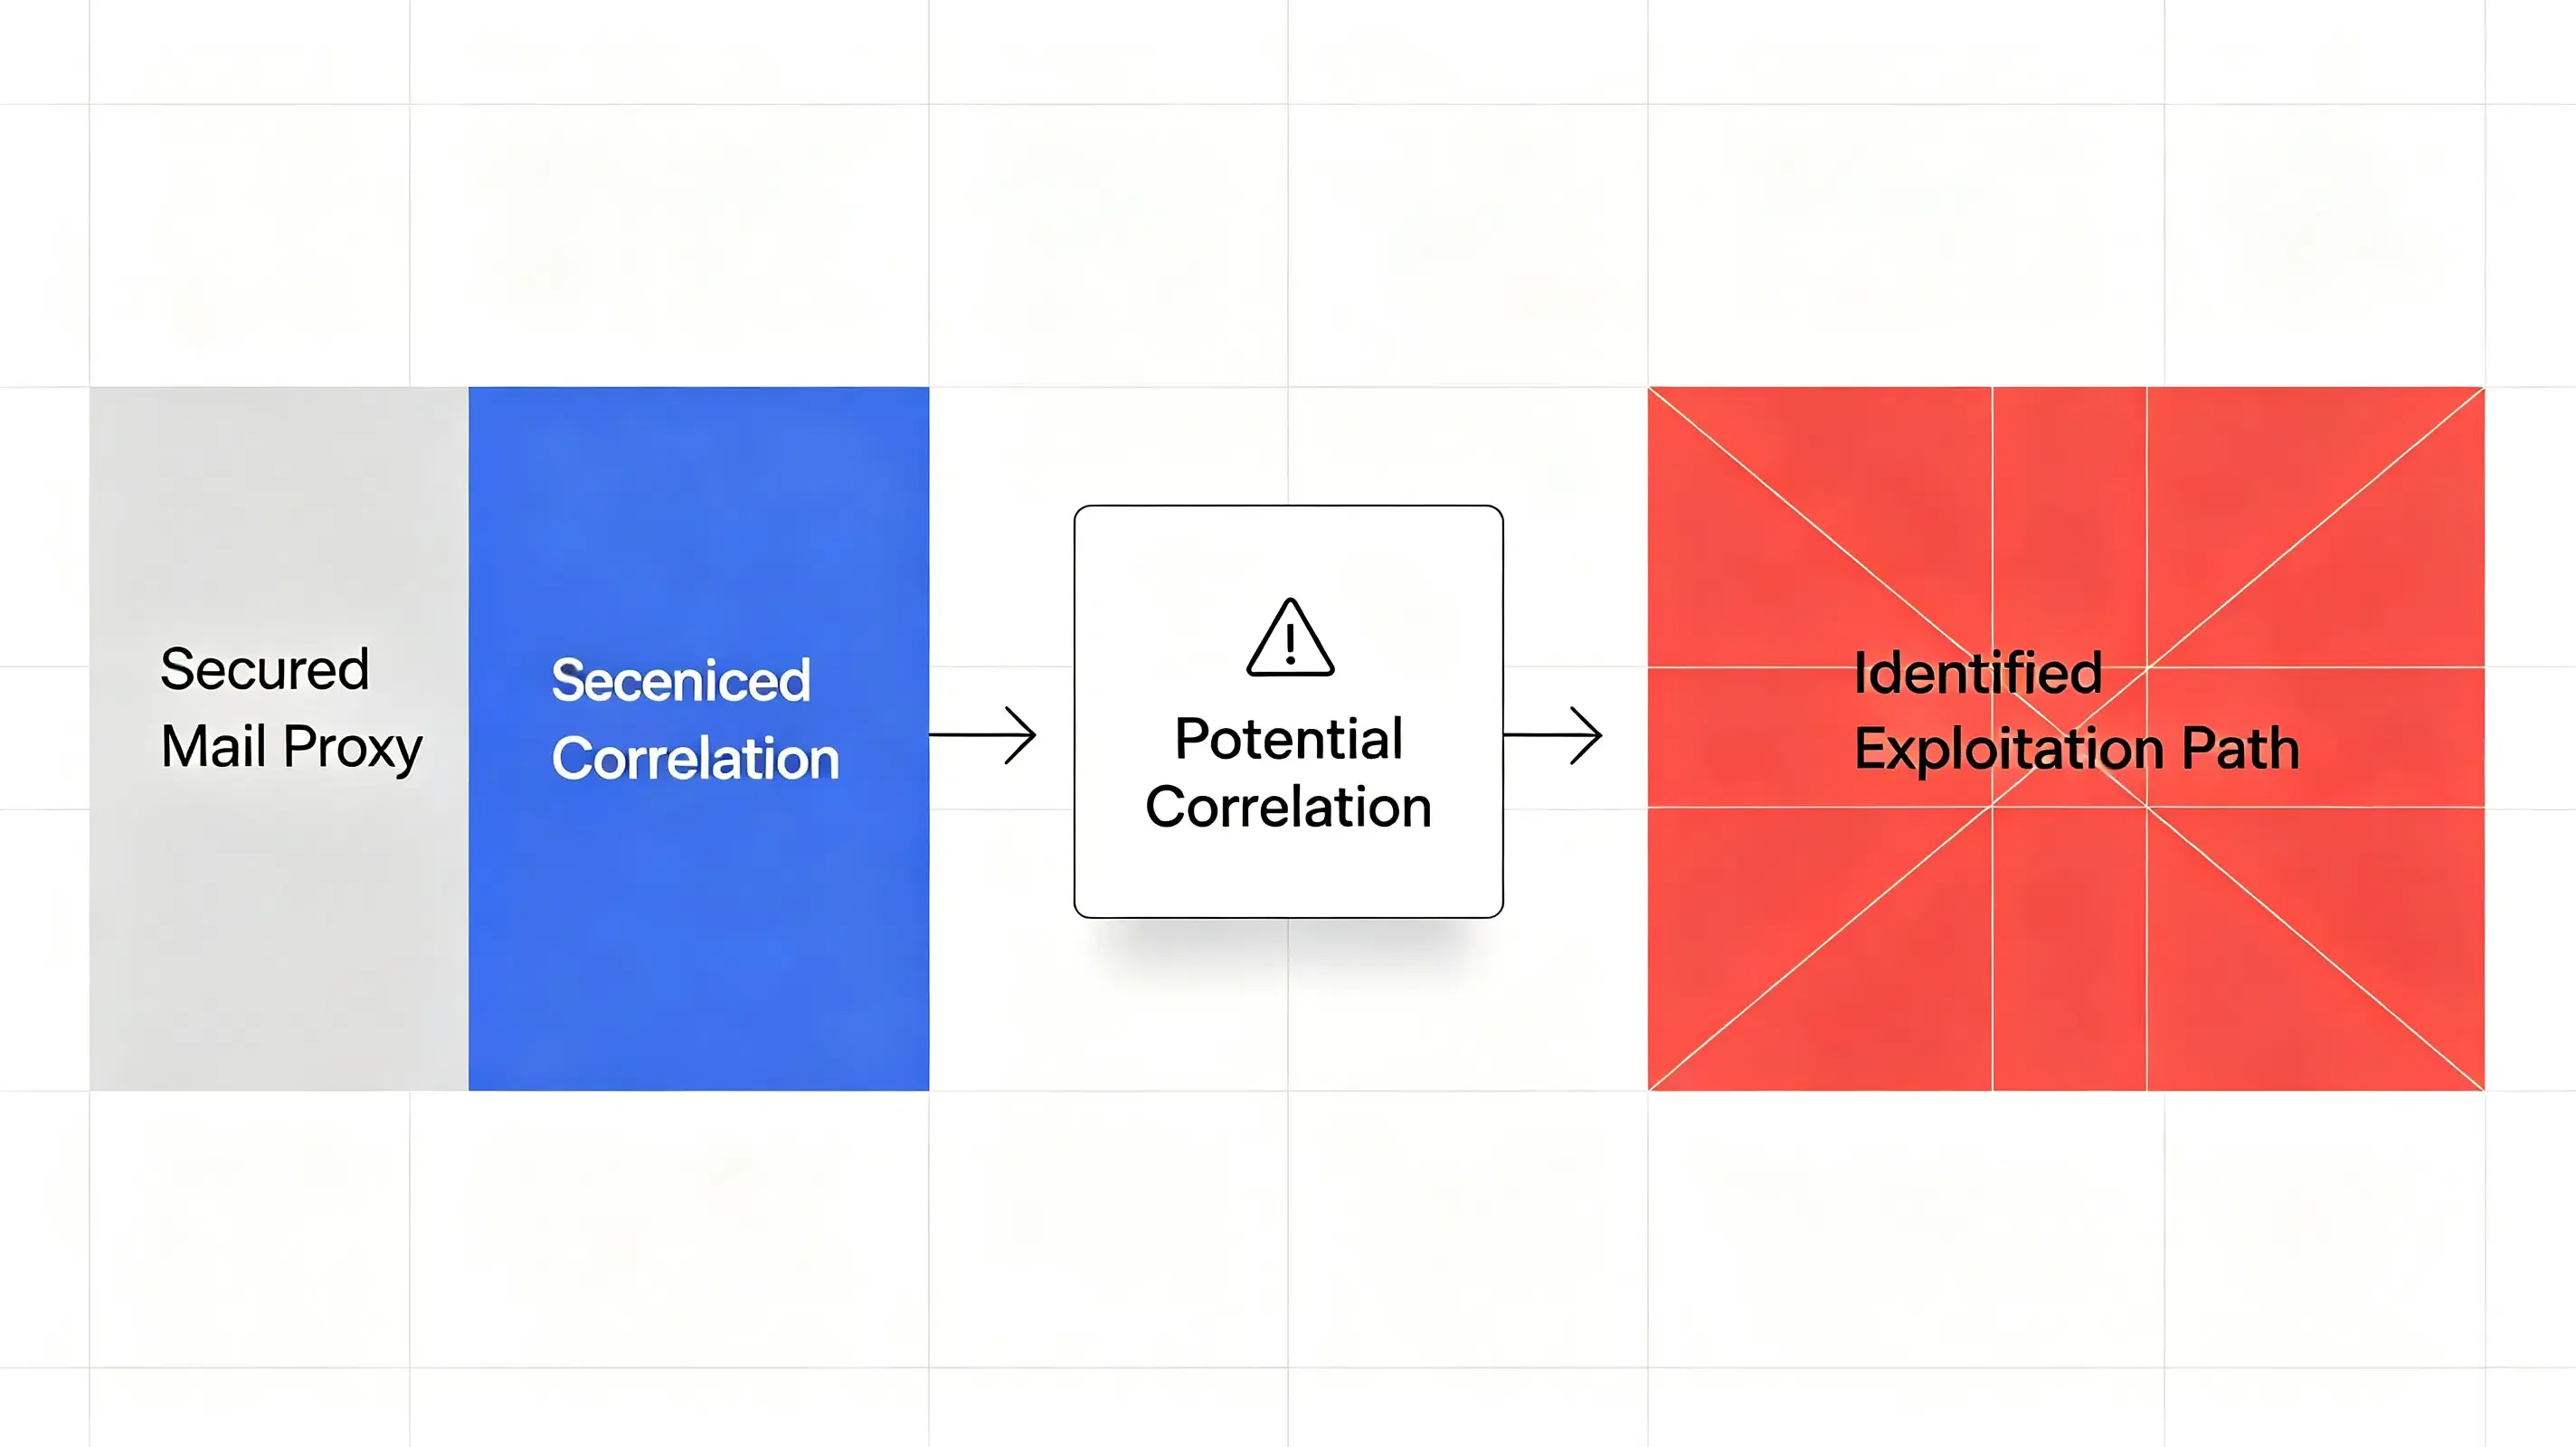
แม้ว่าปัญหาที่ได้รับรายงานจะเกี่ยวข้องกับความเป็นส่วนตัวของอีเมลมากกว่าการระบุแหล่งที่มาบนมือถือ (Mobile Attribution) แต่มันแสดงให้เห็นถึงความท้าทายทางวิศวกรรมที่กว้างขึ้น นั่นคือเมื่อความต่อเนื่องของตัวตนถูกรบกวนข้ามระบบ การวัดผลปลายทางและเวิร์กโฟลว์ด้านความปลอดภัยก็จะทำได้ยากขึ้น การสูญเสียบริบทของเบราว์เซอร์ในลักษณะเดียวกันนี้ยังส่งผลกระทบต่อเวิร์กโฟลว์การระบุแหล่งที่มาบนมือถือ เมื่อผู้ใช้ติดตั้งแอปพลิเคชันในภายหลัง เมื่อผู้ใช้สร้างบัญชีโดยใช้อีเมลแฝงแล้วดาวน์โหลดแอปมือถือ การขาดความต่อเนื่องของสถานะข้ามการเปลี่ยนเส้นทางจากอีเมลไปยังแอป (mail-to-app) จะทำให้โมเดลแบบ Multi-touch มาตรฐานหยุดชะงัก ในระบบตัวตนที่กว้างขึ้น ความล้มเหลวในการแยก Alias ออกจากกันสามารถเน้นย้ำให้เห็นว่าความต่อเนื่องของตัวตนข้ามระบบขึ้นอยู่กับการจัดการสถานะที่สอดคล้องกันเพียงใด
แนวทางปฏิบัติที่ดีที่สุดและมาตรฐานการอ้างอิงในยุคหลัง Alias
เพื่อปกป้องไปป์ไลน์ข้อมูลและรับรองความปลอดภัยของผู้ใช้ในยุคหลัง Alias นักพัฒนาและสถาปนิกสามารถประเมินการจัดการ Alias แบบกระจายศูนย์ (decentralized) แบบโอเพนซอร์ส และการรักษาสถานะฝั่งเซิร์ฟเวอร์ (server-side state preservation) การพึ่งพาฟีเจอร์ระดับ OS จากผู้ให้บริการรายเดียวจะนำไปสู่การผูกขาดโดยผู้ให้บริการ (vendor lock-in) และทำให้องค์กรเสี่ยงต่อการอัปเดต Backend โดยไม่แจ้งให้ทราบ แทนที่จะทำเช่นนั้น ทีมวิศวกรสามารถประเมินเทคโนโลยีการกำหนดเส้นทางทางเลือกที่ให้ความเป็นเจ้าของข้อมูลอย่างสมบูรณ์
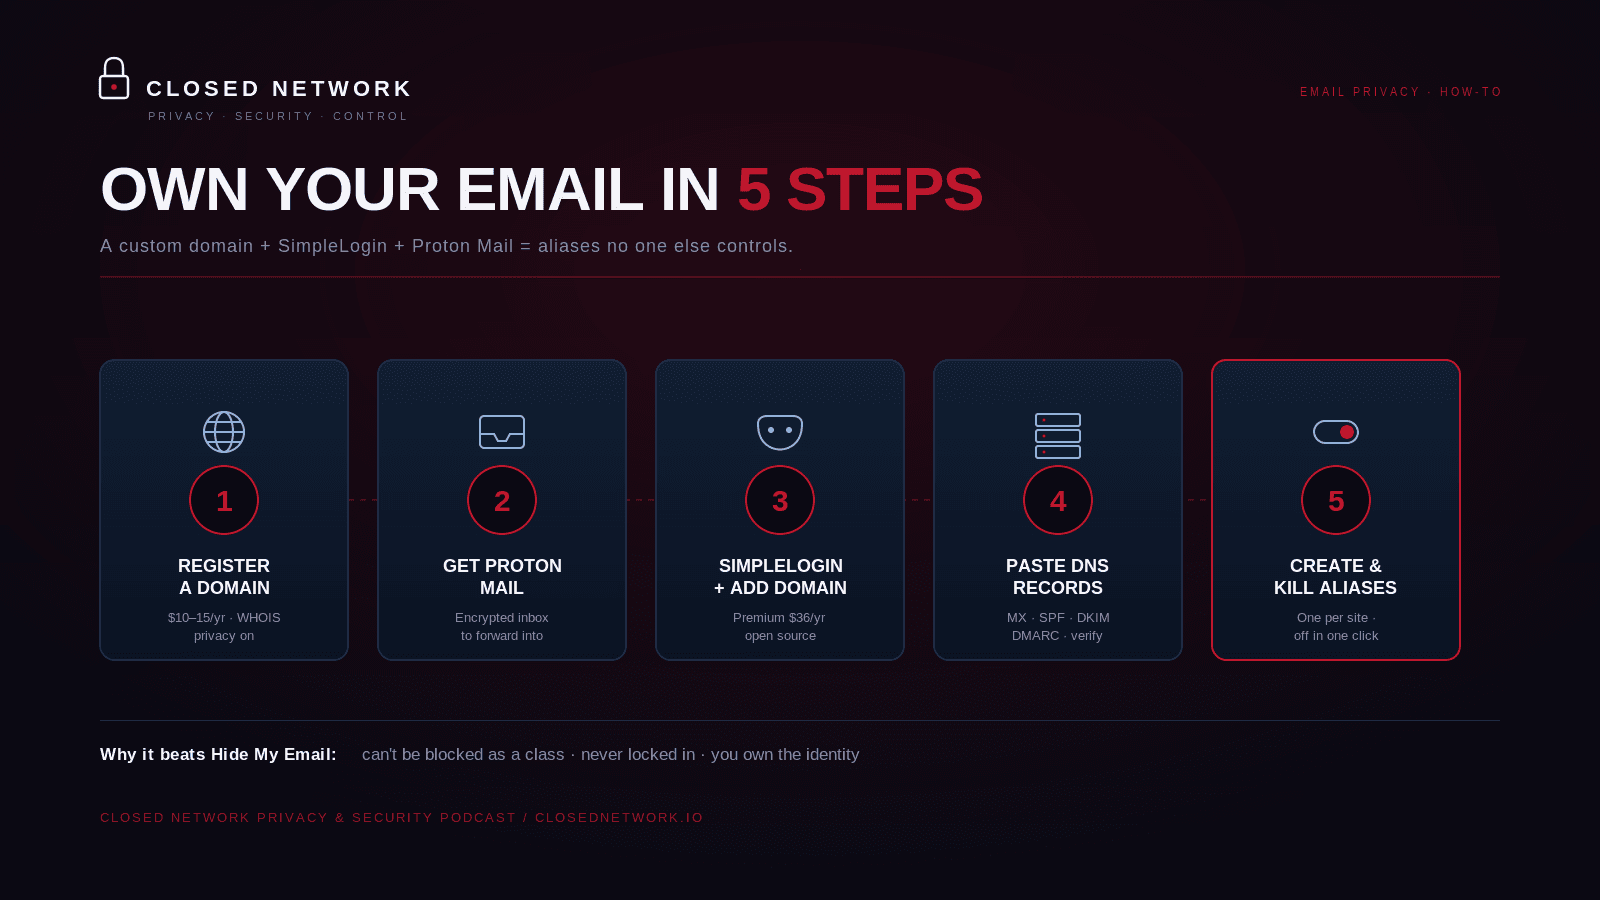
ทางเลือกที่เป็นมาตรฐานคือการลงทะเบียนโดเมนแบบกำหนดเอง (custom domain) เพื่อใช้ในการแยกประเภทอีเมลโดยเฉพาะ โดยการกำหนดเส้นทางโดเมนนี้ผ่านเอ็นจิ้นการทำ Alias แบบโอเพนซอร์สที่โฮสต์เองได้ เช่น SimpleLogin และส่งไปยังกล่องจดหมายที่เข้ารหัส เช่น Proton Mail นักพัฒนาจะมั่นใจได้ว่าอีเมลแฝงจะมีลักษณะเหมือนโดเมนทั่วไป ทำให้ระบบป้องกันการละเมิดไม่สามารถบล็อกอีเมลเหล่านั้นในกลุ่มได้
ตารางเปรียบเทียบต่อไปนี้สรุปประสิทธิภาพของวิธีการติดตามต่างๆ ในสภาพแวดล้อมที่ไม่มีสถานะ (stateless) และมีความเสี่ยงต่อ Alias:
| ตัวชี้วัดและความสามารถ | สร้างเซสชันในฐานข้อมูลภายใน | Firebase / Webview แบบเดิม | แพลตฟอร์ม MMP ระดับพรีเมียม (Adjust, AppsFlyer) | Deferred Deep Linking SDK (Opoinstall) |
|---|---|---|---|---|
| ความคงทนของข้อมูลการระบุที่มา | สูง (ฝั่งเซิร์ฟเวอร์) | ต่ำ (ฝั่งไคลเอ็นต์) | สูง (Multi-Touch) | สูง (การจับคู่เชิงโปรแกรม) |
| ต้นทุนการพัฒนา | สูงมาก | ต่ำ | สูง | ต่ำ |
| ภาระในการบำรุงรักษา | สูง (ต่อเนื่อง) | ต่ำ | ต่ำ | ต่ำ |
| การลดการฉ้อโกง | ปานกลาง (กฎแบบแมนนวล) | ต่ำ | สูง (อัลกอริทึม) | สูง (Zero-Trust Signatures) |
| ผลกระทบต่อ Latency | แปรผัน | ปานกลาง | ปานกลาง | ต่ำ (น้ำหนักเบา) |
ในขณะที่การทำ Alias ด้วยโดเมนแบบกำหนดเองช่วยปกป้องการสื่อสารขาเข้า การเปลี่ยนสถานะของผู้ใช้ในขั้นตอนต่อไปมักต้องพึ่งพาการกู้คืนสถานะที่ฝั่งเซิร์ฟเวอร์ ตัวอย่างเช่น สถาปัตยกรรมอ้างอิงของแพลตฟอร์มอย่าง Opoinstall ใช้การเชื่อมโยงแบบ Deferred Deep Linking และการกู้คืนพารามิเตอร์เพื่อรักษา Metadata ของเซสชันข้ามบริบทของเว็บและมือถือ โดยการจับคู่ Metadata ของเซสชันกับฐานข้อมูลส่วนกลางแทนที่จะพึ่งพาการเปลี่ยนเส้นทางผ่านเบราว์เซอร์ ระบบดังกล่าวจะช่วยให้มั่นใจได้ว่าบริบทของการแปลงสถานะ (conversion contexts) จะยังคงสอดคล้องกัน แม้ว่างานเริ่มต้นจะถูกดำเนินการโดยไม่ระบุตัวตนก็ตาม ทีมวิศวกรสามารถประเมินแนวทางเหล่านี้เพื่อสร้างสมดุลระหว่างการปกป้องข้อมูลและความสม่ำเสมอในการวัดผล
คำถามที่พบบ่อย (FAQ)
ทำไมการย้ายไปใช้โดเมนย่อยเฉพาะจึงส่งผลเสียต่อความเป็นส่วนตัวของ Alias?
โบรกเกอร์ข้อมูลใช้วิธีใดในการแปลงอีเมลแฝงนิรนามกลับเป็นอีเมลจริง?
การตั้งค่าแบบใดที่มีความยืดหยุ่นที่สุดในการรักษา Alias อีเมลแบบนิรนาม?
ผลกระทบในทางปฏิบัติและแนวโน้มในอนาคต
การค้นพบช่องโหว่ในการส่งต่ออีเมลนี้ถือเป็นจุดเปลี่ยนสำคัญในวิธีที่เรากำหนดความเป็นส่วนตัวดิจิทัล เนื่องด้วยเครื่องมือทำโปรไฟล์ตัวตนแบบอัตโนมัติมีความซับซ้อนมากขึ้น การเช่าความเป็นส่วนตัวจากฟีเจอร์ระดับระบบปฏิบัติการมาตรฐานจึงนำมาซึ่งความเสี่ยงที่ไม่อาจยอมรับได้ การเปลี่ยนแปลงการทำงานของ Backend หรือช่องโหว่ของโปรโตคอลที่ยังไม่ได้รับการแก้ไขอาจทำให้การแยกฐานข้อมูลเสียหาย ซึ่งอาจเปิดเผยตัวตนจริงของผู้ใช้ต่อการติดตามที่ไม่พึงประสงค์
สำหรับนักพัฒนาและธุรกิจดิจิทัล อนาคตของการได้มาซึ่งผู้ใช้ (User Acquisition) อยู่ที่ระบบที่สร้างความเชื่อมั่นแบบเปลี่ยนผ่าน (Transitive Trust) โดยไม่ลดทอนความปลอดภัย การนำการยืนยันตัวตนฝั่งเซิร์ฟเวอร์ การใช้พารามิเตอร์แนะนำที่ลงนามด้วยรหัสลับ และโครงสร้างการส่งผ่านพารามิเตอร์ที่มีประสิทธิภาพมาใช้ จะมีความจำเป็นอย่างยิ่งในการเอาตัวรอดในโลกอินเทอร์เน็ตแบบ Zero-Trust การสร้างสถาปัตยกรรมที่ให้ความสำคัญกับความเป็นเจ้าของข้อมูลและสถานะเซสชันแบบกระจายศูนย์ จะช่วยให้องค์กรปกป้องไปป์ไลน์การวัดผลของตนไปพร้อมกับการเคารพความเป็นส่วนตัวของผู้ใช้อย่างแท้จริง
Share this article



