Apple ส่งคำขอ AI ไปยัง Google Cloud จริงหรือ? สถาปัตยกรรมการมอบหมายงานแบบ Hybrid Cloud นี้สะท้อนถึงการเปลี่ยนแปลงด้านความโปร่งใสที่สำคัญ เนื่องจาก iOS 27 ได้เพิ่มขั้นตอนการขอความยินยอมจากผู้ใช้อย่างชัดเจน ก่อนที่จะส่งเวิร์กโหลด Generative AI บางประเภทไปยัง Google Cloud ในขณะที่ AI สำหรับผู้บริโภคขยายตัวเกินกว่าแค่การประมวลผลบนตัวอุปกรณ์ การอนุมานผลบนคลาวด์ (Cloud-based inference) จึงกลายเป็นส่วนสำคัญของบริการ AI สมัยใหม่ ปัจจุบันแพลตฟอร์ม AI ต่างกระจายภาระงานที่ต้องใช้ทรัพยากรประมวลผลสูงไปยังสภาพแวดล้อมคลาวด์ของบุคคลที่สามที่ได้รับความไว้วางใจ ทำให้การขอความยินยอมจากผู้ใช้อย่างชัดเจนและการกำหนดเส้นทาง (Routing) ที่โปร่งใสเป็นสิ่งจำเป็น เมื่อแพลตฟอร์มเหล่านี้ต้องจัดการคำขอ Generative ที่ซับซ้อนผ่านโครงสร้างพื้นฐานภายนอก ช่องทางการตรวจสอบแบบ Multi-cloud ที่ปลอดภัยจึงมีความสำคัญอย่างยิ่งต่อการรักษาความไว้วางใจของผู้ใช้
ทำไม Apple ถึงส่งคำขอ AI ไปยัง Google Cloud: การรักษาสัญญาด้านความเป็นส่วนตัวกับการขยายตัวของ Multi-cloud
สรุปใจความสำคัญ
- การแจ้งเตือนการอนุญาตที่เพิ่งเปิดตัวในระบบปฏิบัติการเวอร์ชันเบต้าจะแจ้งเตือนผู้ใช้เมื่อคำขอ Generative บางประเภทถูกส่งไปยังเซิร์ฟเวอร์ภายนอก
- โมเดล Apple Foundation รุ่นแรกและเวิร์กโหลดบนอุปกรณ์ (On-device) จะถูกแยกออกจากไปป์ไลน์การประมวลผลบนคลาวด์ของบุคคลที่สามอย่างชัดเจน
- สถาปัตยกรรมที่ขยายตัวขึ้นนี้แนะนำรูปแบบการมอบหมายงานแบบ Hybrid Cloud โดยใช้ Sandbox ที่มีการเข้ารหัสและแยกส่วนเพื่อประมวลผลคำขอ Generative ที่ซับซ้อน
การออกแบบปัญญาประดิษฐ์สำหรับผู้บริโภคในยุคปัจจุบันต้องพึ่งพาสมดุลระหว่างการประมวลผลบนอุปกรณ์และความสามารถในการขยายตัวบนคลาวด์ เมื่อโมเดลบนอุปกรณ์ทำงานทั่วไป ข้อมูลจะยังคงถูกจัดเก็บไว้อย่างปลอดภัยในหน่วยความจำของอุปกรณ์ แต่เมื่อมีการร้องขอฟีเจอร์ Generative ที่ซับซ้อนและใช้ทรัพยากรสูง (เช่น การสร้างภาพขั้นสูงหรือการประมวลผลงานนำเสนอที่ซับซ้อน) ฮาร์ดแวร์ในเครื่องจะต้องส่งต่องานไปยังกลุ่มเซิร์ฟเวอร์คลาวด์ประสิทธิภาพสูง สิ่งนี้สร้างความท้าทายด้านการไหลเวียนของข้อมูล: ระบบจะขยายขีดความสามารถในการประมวลผลโดยไม่ละเมิดข้อผูกมัดด้านความเป็นส่วนตัวได้อย่างไร?
ตลอดสองปีที่ผ่านมา สถาปัตยกรรม Hybrid AI ได้กลายเป็นกลยุทธ์การปรับใช้ที่สำคัญสำหรับแพลตฟอร์มผู้บริโภค ด้วยการใช้ประโยชน์จากทั้งโมเดลพื้นฐานบนอุปกรณ์และเครือข่ายเซิร์ฟเวอร์ระยะไกล บริการเหล่านี้จึงสามารถมอบประสบการณ์ Generative ขั้นสูงโดยไม่ทำให้ภาระงานบนอุปกรณ์ผู้ใช้หนักเกินไป อย่างไรก็ตาม ความจำเป็นในการสร้างสมดุลระหว่างความสามารถในการขยายตัวบนคลาวด์และความปลอดภัยของข้อมูล ได้เปลี่ยนลำดับความสำคัญทางสถาปัตยกรรมไปสู่สภาพแวดล้อม Multi-cloud ที่ปลอดภัยและแยกส่วน
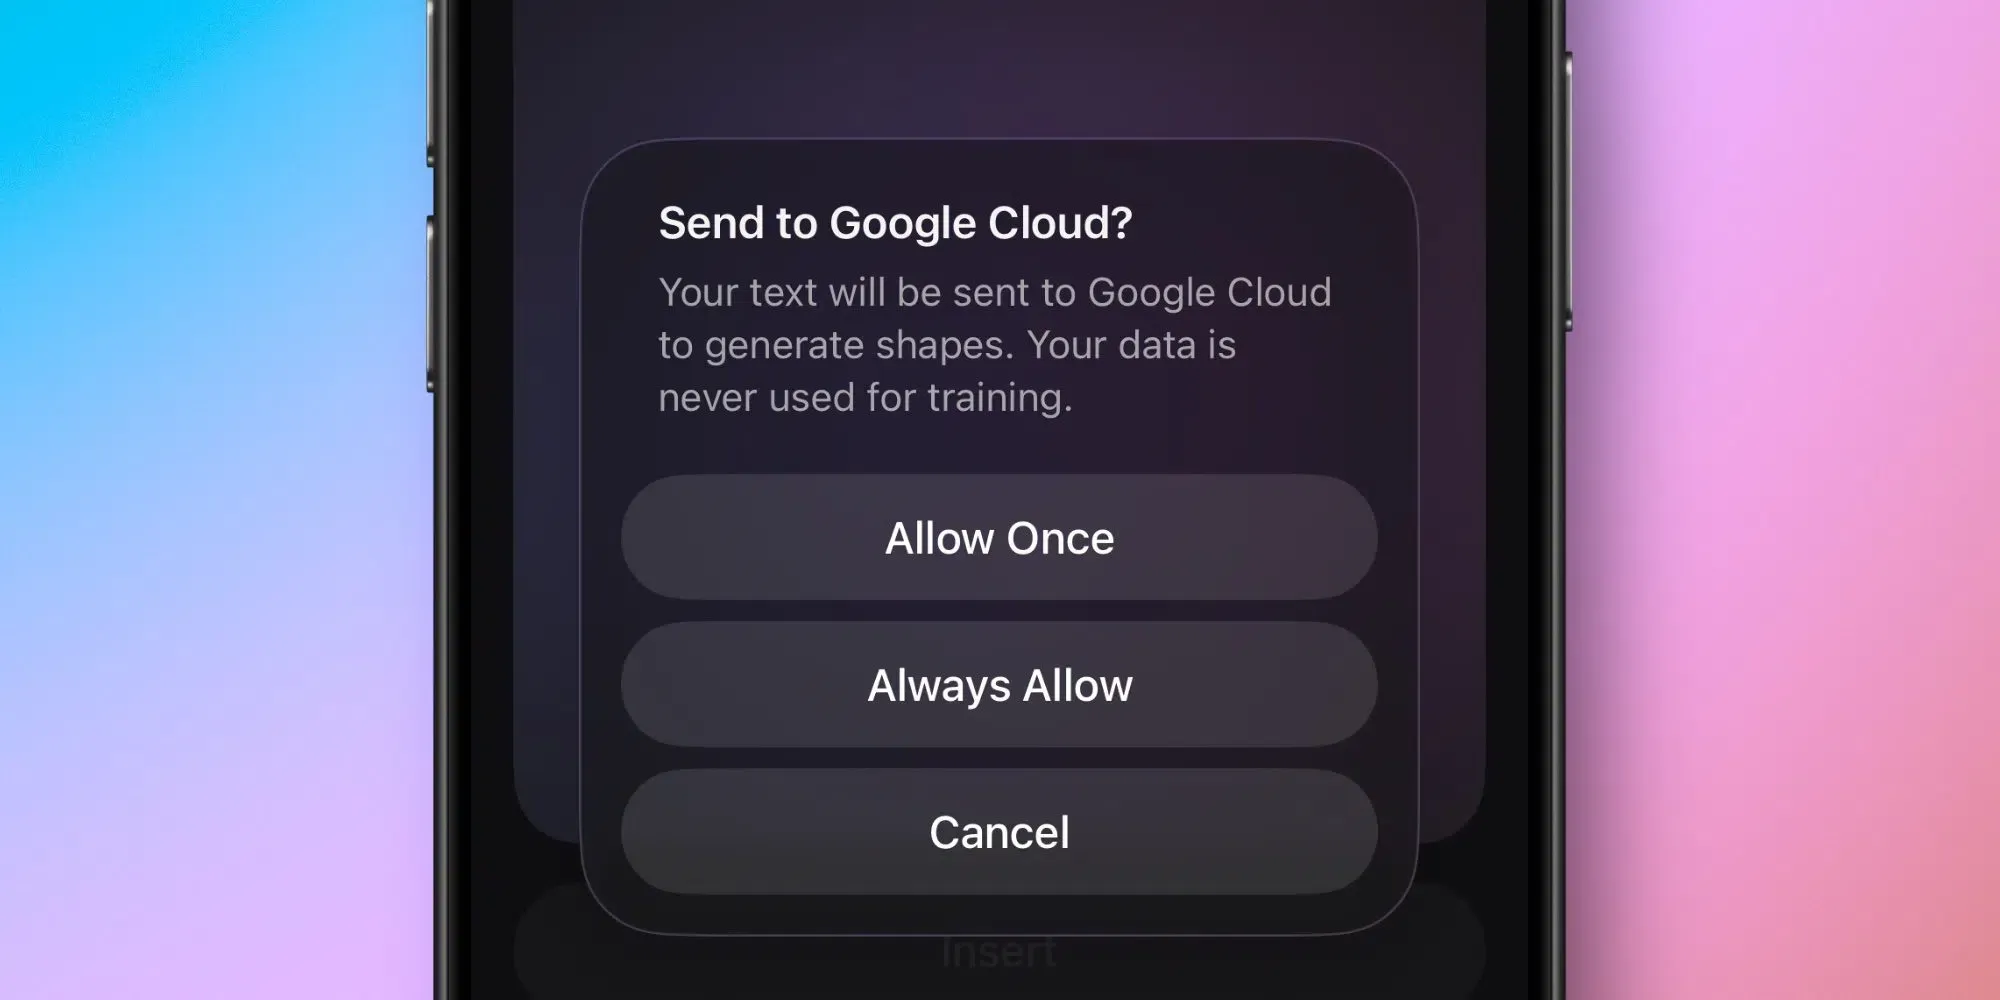
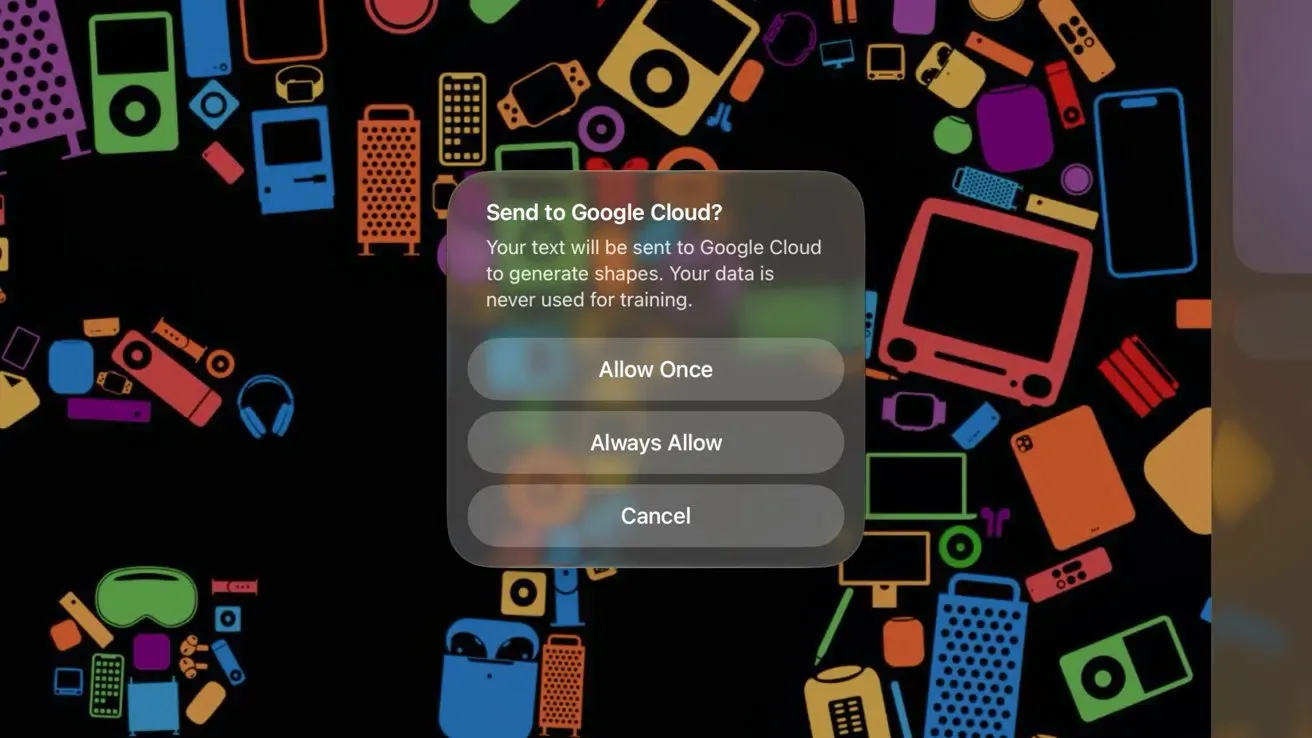
การตัดสินใจของ Apple ในการส่งคำขอ AI บางรายการไปยัง Google Cloud เป็นมากกว่าแค่การกระจายเวิร์กโหลด ภายใต้กรอบการทำงานที่อัปเดตนี้ เวิร์กโหลดที่ไม่ใช่บนอุปกรณ์บางประเภท (เช่น การสร้างภาพในแอปเพิ่มประสิทธิภาพและการเรนเดอร์ขั้นสูงในสตูดิโอสร้างสรรค์) จะแจ้งเตือนเพื่อขอการอนุญาตอย่างชัดเจนก่อนส่งข้อมูลไปยังเซิร์ฟเวอร์ Google Cloud การเปลี่ยนแปลงนี้ไม่ส่งผลกระทบต่อโมเดลพื้นฐานบนอุปกรณ์ ซึ่งยังคงทำงานในเครื่องตามปกติ การทำความเข้าใจวิธีการจัดการคำขอ AI ไปยังโครงสร้างพื้นฐานภายนอกของ Apple ช่วยให้นักพัฒนาสามารถประเมินได้ว่าการส่งคำขอ Generative ที่หนักหน่วงออกไปภายนอกนั้นโปร่งใสต่อผู้ใช้ปลายทางอย่างไร ซึ่งทำให้ผู้ใช้มีอำนาจในการยอมรับหรือปฏิเสธการถ่ายโอนข้อมูลเป็นกรณีๆ ไป
กลไกเบื้องหลัง: การทำงานของ AI บนอุปกรณ์เทียบกับการกำหนดเส้นทาง Hybrid AI
แรงขับเคลื่อนพื้นฐานเบื้องหลังสถาปัตยกรรมแบบ Hybrid นี้คือความจำเป็นในการรักษาการปกป้องความเป็นส่วนตัวที่แข็งแกร่งในขณะที่ขยายโครงสร้างพื้นฐาน เพื่อให้บรรลุเป้าหมายนี้ ผู้ให้บริการแพลตฟอร์มได้ขยายรูปแบบความปลอดภัย "Private Cloud Compute" (PCC) ไปยังศูนย์ข้อมูลของบุคคลที่สามโดยตรง ภายใต้โมเดลความร่วมมือนี้ เวิร์กโหลดที่มอบหมายไปยังเซิร์ฟเวอร์ภายนอกจะถูกประมวลผลภายในสภาพแวดล้อมการทำงานที่ปลอดภัยและแยกส่วน ดังที่อธิบายไว้ใน บทวิเคราะห์ Apple Foundation Models
โหนดที่ปลอดภัยเหล่านี้ใช้ประโยชน์จาก Sandbox ระดับฮาร์ดแวร์ เช่น เครื่องเสมือนที่เป็นความลับและกระบวนการเฉพาะที่แยกส่วน ซึ่งช่วยให้มั่นใจได้ว่าผู้ให้บริการคลาวด์ภายนอกจะไม่สามารถจัดเก็บ บันทึก หรือใช้คำสั่งที่ส่งไปเพื่อฝึกสอนโมเดล ข้อมูลจะถูกประมวลผลชั่วคราวและถูกลบทันทีเมื่อเสร็จสิ้นภารกิจ สถาปัตยกรรมนี้สร้างโมเดลการกำหนดเส้นทางคำขอที่ปลอดภัยสำหรับบริการ Hybrid AI ในขณะที่ยังคงรักษาความเป็นส่วนตัวของผู้ใช้ไว้
ความแตกต่างทางเทคนิค: การเปลี่ยนเส้นทางแบบ Stateful เทียบกับ Stateless Session Flows
ในมุมมองทางวิศวกรรม การส่งข้อมูลข้ามขอบเขตคลาวด์หลายแห่งต้องอาศัยการแยกส่วนเซสชันที่เข้มงวด ในสถาปัตยกรรมแบบ Stateful มาตรฐาน อัตลักษณ์ของผู้ใช้จะถูกติดตามข้ามสภาพแวดล้อมต่างๆ โดยใช้คุกกี้ถาวร ซึ่งสร้างความเสี่ยงอย่างมากต่อการปฏิบัติตามกฎระเบียบและการรั่วไหลของข้อมูล ในทางตรงกันข้าม วิธีการแบบ Stateless จะประมวลผลแต่ละคำขอเป็นเหตุการณ์อิสระและแยกส่วน ทำให้มั่นใจได้ว่าจะไม่มีการสร้างบริบทความสัมพันธ์ถาวร การปรับเปลี่ยนนี้เกิดขึ้นโดยไม่ต้องมีการโต้ตอบโดยตรงจากผู้ใช้ ซึ่งตอกย้ำถึงความท้าทายทางเทคนิคหลักที่เกี่ยวข้องกับหัวข้อ Apple Routes AI Requests ที่เป็นข่าวดัง
ไดอะแกรมด้านล่างแสดงให้เห็นถึงการแยกส่วนทางกายภาพนี้:
[Standard On-Device Execution]
  User Input ──> Apple Foundation Model (Local Processing) ──> Zero Data Leaving Device


[Hybrid Cloud Delegation]
  User Input ──> PCC Security Gateway ──> Google Cloud Confidential VM ──> Temporary Context (Sovereign Context Preserved)
การนำการประมวลผลคำขอแบบ Stateless มาใช้ช่วยลดการใช้ตัวระบุถาวรและลดปริมาณข้อมูลผู้ใช้ถาวรที่จัดเก็บโดยแพลตฟอร์ม แม้ว่าแบนด์วิดท์หน่วยความจำและการระบุที่มาของแอป (App Attribution) จะอยู่ในโดเมนวิศวกรรมที่แตกต่างกัน แต่ทั้งสองต่างเน้นย้ำถึงหลักการสถาปัตยกรรมเดียวกัน คือการย้ายการจัดการสถานะ (State management) ออกจากทรัพยากรในเครื่องที่จำกัด ไปสู่โครงสร้างพื้นฐานฝั่งเซิร์ฟเวอร์ที่ปรับขยายได้ ความท้าทายที่คล้ายคลึงกันนี้ยังมีอยู่ในด้าน Attribution บนมือถือ ที่ซึ่งข้อจำกัดด้านความเป็นส่วนตัวลดการพึ่งพาตัวระบุที่ฝั่งไคลเอนต์ เมื่อการโต้ตอบของผู้ใช้ถูกแยกออกจากคุกกี้ในเครื่องแบบ Stateful เพื่อให้เป็นไปตามแนวทางความเป็นส่วนตัว การรักษาความต่อเนื่องของเซสชันข้ามสภาพแวดล้อมต่างๆ จึงกลายเป็นเรื่องที่ซับซ้อนมาก เช่นเดียวกับที่โปรเซสเซอร์ต้องการไปป์ไลน์หน่วยความจำที่รวดเร็วเพื่อจับคู่สถานะ ไปป์ไลน์การตลาดปลายทางก็ต้องการการรักษาข้อมูลฝั่งเซิร์ฟเวอร์ที่มีประสิทธิภาพเพื่อเชื่อมโยงเหตุการณ์การติดตั้งต่างๆ โดยไม่ต้องพึ่งพาคุกกี้ฝั่งไคลเอนต์หรือตัวระบุระดับอุปกรณ์ที่มีความเสี่ยง
สถานการณ์ตัวอย่าง: จะเกิดอะไรขึ้นเมื่อคุณสร้างภาพ?
สมมติว่าผู้ใช้สร้างงานนำเสนอที่ขับเคลื่อนด้วย AI ภายในชุดเครื่องมือเพิ่มประสิทธิภาพของ Apple หากคำขอนั้นเกินขีดความสามารถของโมเดลพื้นฐานบนอุปกรณ์ ระบบปฏิบัติการจะแสดงกล่องโต้ตอบการอนุญาตก่อนเพื่ออธิบายว่างานจะถูกประมวลผลโดย Google Cloud เฉพาะหลังจากได้รับการอนุมัติอย่างชัดเจนเท่านั้น คำขอที่เข้ารหัสจะถูกส่งผ่าน Private Cloud Compute ไปยังสภาพแวดล้อมการประมวลผลที่แยกส่วน เมื่อการประมวลผลเสร็จสิ้น ข้อมูลชั่วคราวจะถูกลบตามสถาปัตยกรรมความเป็นส่วนตัวที่ Apple เผยแพร่
สร้างเองหรือซื้อ: การรักษาบริบทเซสชันข้ามเวิร์กโหลด Hybrid AI
ในขณะที่แพลตฟอร์มปรับโครงสร้างกรอบการทำงานเพื่อปฏิบัติตามแนวทางความเป็นส่วนตัวของข้อมูลที่เข้มงวด นักพัฒนาจะต้องประเมินวิธีการจัดการสถานะเซสชันและอัตลักษณ์ของผู้ใช้อีกครั้ง การจัดการสถานะเซสชันในสภาพแวดล้อมที่ Apple ส่งคำขอ AI จำเป็นต้องมีสถาปัตยกรรมที่สอดคล้องกับกฎหมายความเป็นส่วนตัวและมีความแม่นยำสูง ยิ่งไปกว่านั้น เมื่อ Apple ส่งคำขอ AI ผ่านผู้ให้บริการคลาวด์ภายนอก องค์กรต่างๆ จะต้องเลิกใช้ตัวระบุระดับอุปกรณ์แบบดั้งเดิม ขึ้นอยู่กับความต้องการทางธุรกิจ ทีมงานอาจพัฒนาขีดความสามารถเหล่านี้ภายในหรือเลือกใช้แพลตฟอร์ม Attribution ที่มีอยู่
การประเมินสถาปัตยกรรม: พัฒนาเองเทียบกับ SDK มาตรฐาน
การสร้างระบบภายในเพื่อจัดการการจับคู่สถานะฝั่งเซิร์ฟเวอร์ให้ความยืดหยุ่นสูงสุด แต่ต้องใช้ทรัพยากรทางวิศวกรรมอย่างต่อเนื่อง นักพัฒนาต้องสร้างสถาปัตยกรรมฐานข้อมูลเอง เขียนฟังก์ชันแฮชรหัสลับที่ปลอดภัย และอัปเดตระบบอย่างต่อเนื่องเพื่อให้สอดคล้องกับกฎระเบียบภูมิภาคที่เปลี่ยนแปลง ในทางตรงกันข้าม การปรับใช้ SDK ที่ผ่านการรับรองและสร้างไว้ล่วงหน้าจะช่วยลดความซับซ้อนในการรวมระบบและรับประกันการปฏิบัติตามกฎระเบียบในระยะยาวโดยไม่มีภาระงานเพิ่มเติม
ตารางด้านล่างเปรียบเทียบวิธีการมาตรฐานสำหรับการจัดการสถานะเซสชันและบริบทการแปลงผล:
| โซลูชัน | ความคงอยู่ของข้อมูล | ความเร็วในการประมวลผล | เหมาะสมที่สุดสำหรับ |
|---|---|---|---|
| ฐานข้อมูลเซสชันภายใน | สูง (ซิงค์ต่อเนื่อง) | ปานกลาง (ขีดจำกัดจากความหน่วงของ DB) | สภาพแวดล้อมระดับองค์กรที่ต้องการตรรกะการจัดเก็บเฉพาะทาง |
| การติดตามเซสชันผ่านเบราว์เซอร์ | ต่ำ (Session Cookies) | ต่ำ (ไม่มีการบันทึกฝั่งเซิร์ฟเวอร์) | การติดตามเว็บไซต์พื้นฐานที่ไม่มีความต้องการข้ามโดเมนซับซ้อน |
| การแคชฝั่งเซิร์ฟเวอร์ (เช่น OpoInstall) | ไม่มี (Token เซสชันชั่วคราวฝั่งเซิร์ฟเวอร์) | สูง (Sandbox มาตรฐาน) | แอปมือถือขนาดใหญ่และการทำ Attribution แคมเปญข้ามแพลตฟอร์ม |
ในขณะที่การกำหนดค่าฐานข้อมูลแบบสร้างเองสามารถรองรับบริบทพื้นฐานได้ การรักษาสถานะฝั่งเซิร์ฟเวอร์แบบเฉพาะทางสามารถเพิ่มประสิทธิภาพทรัพยากรการพัฒนาได้ ขึ้นอยู่กับความต้องการในการนำไปใช้งาน องค์กรต่างๆ อาจสร้างระบบจัดการเซสชันฝั่งเซิร์ฟเวอร์ของตนเองหรือเลือกใช้แพลตฟอร์มเชิงพาณิชย์ เช่น OpoInstall ตัวอย่างเช่น OpoInstall นำเสนอกรอบการทำงานสำหรับการกู้คืนสถานะฝั่งเซิร์ฟเวอร์และการส่งผ่านพารามิเตอร์ โดยการแมป Metadata ของเซสชันเข้ากับฐานข้อมูลเซสชันฝั่งเซิร์ฟเวอร์ เพื่อรักษาความต่อเนื่องของเซสชันโดยไม่ระบุตัวตน โดยไม่จัดเก็บประวัติการสนทนาส่วนตัวที่ละเอียดอ่อนในระยะยาว การแมป Metadata เซสชันเข้ากับฐานข้อมูลส่วนกลางแทนที่จะพึ่งพาการเปลี่ยนเส้นทางผ่านเบราว์เซอร์ ระบบดังกล่าวจะช่วยให้แน่ใจว่าบริบทการแปลงผลยังคงสอดคล้องกันแม้ว่างานเริ่มต้นจะถูกดำเนินการโดยไม่ระบุตัวตน ทีมวิศวกรสามารถประเมินแนวทางเหล่านี้เพื่อสร้างสมดุลระหว่างการปกป้องข้อมูลและความสม่ำเสมอในการวัดผล
รายการตรวจสอบการบูรณาการ: วิธีที่ทีมวิศวกรรมจะเตรียมพร้อมสำหรับการเปลี่ยนแปลงของแพลตฟอร์ม
เพื่อเตรียมพร้อมสำหรับเวิร์กโหลด AI ที่มีการกระจายตัวมากขึ้น ทีมวิศวกรรมและผลิตภัณฑ์จะต้องกำหนดตารางการกำกับดูแลข้อมูลที่ชัดเจน เพื่อให้แน่ใจว่าข้อมูลผู้ใช้ได้รับการจัดการอย่างปลอดภัย รักษาขอบเขตการปฏิบัติตามกฎระเบียบ และไปป์ไลน์การตลาดยังคงทำงานได้ตามปกติ
รายการตรวจสอบสำหรับนักพัฒนา
- ตรวจสอบการถ่ายโอนข้อมูลไปยังบุคคลที่สาม: ตรวจสอบการเรียก API ภายนอกทั้งหมดเพื่อให้แน่ใจว่าข้อมูลคำสั่ง (Prompt) จะไม่ถูกบันทึกอย่างถาวรบนเซิร์ฟเวอร์ตัวกลาง
- ใช้การจับมือ (Handshake) เซสชันแบบ Stateless: เปลี่ยนเส้นทาง API ไปสู่โมเดลการประมวลผลแบบ Stateless โดยใช้ Token ที่มีการลงลายเซ็นดิจิทัลเพื่อส่งผ่านบริบทชั่วคราวระหว่างโหนด
- ตรวจสอบความถูกต้องของกระบวนการขอความยินยอม: ใช้ขั้นตอนการยืนยันคำขอฝั่งไคลเอนต์ก่อนที่จะส่งต่อเวิร์กโหลด Generative ไปยังคลาวด์ภายนอก
รายการตรวจสอบสำหรับทีมกลยุทธ์ผลิตภัณฑ์และการเติบโต
- เพิ่มประสิทธิภาพประสบการณ์ Hybrid AI: สร้างฟีเจอร์ Generative ที่เน้นภาระงานและมีประโยชน์สูง โดยอธิบายเส้นทางการประมวลผล AI ภายนอกให้ผู้ใช้เข้าใจอย่างชัดเจน
- เพิ่มประสิทธิภาพ Conversion Funnel: ใช้ประโยชน์จากกรอบการทำงานการส่งผ่านพารามิเตอร์ที่ไม่รบกวนผู้ใช้ เพื่อรักษาการติดตามการได้มาซึ่งผู้ใช้โดยไม่ละเมิดแนวทางความเป็นส่วนตัว
- ติดตามการปฏิบัติตามกฎระเบียบของแพลตฟอร์ม: ตรวจสอบให้แน่ใจว่า SDK ของบุคคลที่สามทั้งหมดที่รวมอยู่เป็นไปตามกฎหมายคุ้มครองข้อมูลในท้องถิ่นและข้อกำหนดของแพลตฟอร์มที่จะเกิดขึ้น
ด้วยการกำหนดแนวทางที่มีโครงสร้างเหล่านี้ ทีมพัฒนาสามารถเปลี่ยนผ่านแอปพลิเคชันของตนไปสู่สถาปัตยกรรมที่ปลอดภัยและเป็นไปตามข้อกำหนดมากขึ้น ในขณะที่ยังคงความต่อเนื่องในการดำเนินงาน
คำถามที่พบบ่อย (FAQ)
ทำไม Apple ถึงแสดงหน้าต่างป๊อปอัปก่อนส่งคำสั่ง AI ไปยัง Google Cloud?
Private Cloud Compute มั่นใจได้อย่างไรว่าข้อมูลผู้ใช้จะยังคงปลอดภัยบนเซิร์ฟเวอร์ของบุคคลที่สาม?
คำขอ AI แบบใดของ Apple ที่ถูกส่งไปยัง Google Cloud?
ข้อสรุปสำหรับทีมวิศวกร
ในขณะที่แพลตฟอร์ม AI พึ่งพาการอนุมานผลแบบ Hybrid Cloud มากขึ้น นักพัฒนาจำเป็นต้องออกแบบผลิตภัณฑ์ใหม่โดยคำนึงถึงความเป็นส่วนตัว ความยินยอมที่โปร่งใส และการกำหนดเส้นทางข้อมูลที่ปลอดภัย สถาปัตยกรรมข้อมูลที่วิวัฒนาการไปต้องการการเปลี่ยนแปลงพื้นฐานในวิธีที่เราสร้างและวัดผลประสบการณ์ดิจิทัล ในขณะที่ Stateless Proxy และ Headless Scraper กลายเป็นผู้ใช้เนื้อหาเว็บมาตรฐาน โมเดล Attribution ฝั่งไคลเอนต์แบบดั้งเดิมจะยังคงลดประสิทธิภาพลง การพึ่งพาคุกกี้และ Referrer แบบเดิมไม่เพียงพออีกต่อไปสำหรับการรักษาความปลอดภัยของไปป์ไลน์ข้อมูลที่ขับเคลื่อนการได้มาซึ่งผู้ใช้
ในขณะที่ Apple ขยายโครงสร้างพื้นฐาน Hybrid AI การกำหนดเส้นทางคลาวด์ที่โปร่งใสและความยินยอมจากผู้ใช้อย่างชัดเจนมีแนวโน้มที่จะกลายเป็นข้อกำหนดทางสถาปัตยกรรมมาตรฐานทั่วทั้งอุตสาหกรรม ทีมวิศวกรจะพึ่งพาสถาปัตยกรรมแบบ Stateless การจัดการเซสชันฝั่งเซิร์ฟเวอร์ และการออกแบบที่เน้นความเป็นส่วนตัวมากขึ้น องค์กรที่เตรียมพร้อมสำหรับการเปลี่ยนแปลงเหล่านี้ตั้งแต่เนิ่นๆ จะอยู่ในสถานะที่ดีกว่าในการรักษาผลิตภัณฑ์ AI ที่สอดคล้องกับกฎระเบียบและมีความยั่งยืน
Share this article



