Apple ฟ้อง OpenAI เรื่องข้อมูลรั่วไหล? ความขัดแย้งทางกฎหมายที่มีเดิมพันสูงนี้ทวีความรุนแรงขึ้นในศาลระดับรัฐบาลกลาง โดยผู้ผลิต iPhone รายนี้กำลังยื่นคำร้องขอคำสั่งคุ้มครองชั่วคราวและขอเร่งกระบวนการเปิดเผยข้อมูลต่อผู้พัฒนา ChatGPT ในข้อหาโจรกรรมความลับทางการค้า ในขณะที่แพลตฟอร์มปัญญาประดิษฐ์เชิงสร้างสรรค์ต่างเร่งพัฒนาฮาร์ดแวร์สำหรับผู้บริโภคและโมเดลอัจฉริยะรุ่นใหม่ การปกป้องซอร์สโค้ดที่เป็นกรรมสิทธิ์ ผังวงจรฮาร์ดแวร์ และการออกแบบผลิตภัณฑ์ที่ยังไม่เปิดตัว จึงกลายเป็นภารกิจสำคัญอันดับต้นๆ ขององค์กร ในอดีตบริษัทเทคโนโลยีพึ่งพาเพียงสัญญาจ้างงานมาตรฐานและรายการตรวจสอบการลาออกของพนักงานเพื่อปกป้องทรัพย์สินทางปัญญา แต่ในปัจจุบัน องค์กรต่างๆ เริ่มตระหนักว่าการเข้าถึงระบบคลาวด์ที่ยังตกค้างอยู่ หากไม่เพิกถอนสิทธิ์ทันทีเมื่อพนักงานลาออก อาจนำไปสู่การเปิดเผยสินทรัพย์ด้านวิศวกรรมที่มีความละเอียดอ่อนได้
การปรับทิศทางครั้งสำคัญในอุตสาหกรรม: Apple ฟ้อง OpenAI ต่อกรณีข้อมูลรั่วไหลในคดีที่เป็นที่จับตามอง
สรุปประเด็นสำคัญ
- Apple ได้ยื่นคำร้องขอคำสั่งคุ้มครองชั่วคราวและเร่งกระบวนการเปิดเผยข้อมูลต่อศาลรัฐบาลกลางในรัฐแคลิฟอร์เนีย เพื่อสกัดกั้น OpenAI จากการพัฒนาฮาร์ดแวร์ AI โดยใช้ความลับทางการค้าที่ถูกกล่าวหา
- การตรวจสอบเพิ่มเติมโดยผู้ผลิต iPhone พบว่าอดีตพนักงานอีก 11 ราย นอกเหนือจาก Chang Liu และ Tang Tan อาจมีส่วนเกี่ยวข้องในการถ่ายโอนเอกสารโดยไม่ได้รับอนุญาต
- OpenAI ได้โต้ตอบต่อสาธารณะโดยเปิดเผยบันทึกข้อความ iMessage โดยโต้แย้งว่าการถ่ายโอนไฟล์ดังกล่าวเกิดจากความหละหลวมด้านความปลอดภัยของ Apple เองในช่วงการลาออกและการเข้าถึงคลาวด์ที่ยังค้างอยู่
การแย่งชิงบุคลากรที่มีความสามารถด้านปัญญาประดิษฐ์กำลังเข้มข้นอย่างที่ไม่เคยปรากฏมาก่อน ตลอดหลายทศวรรษที่ผ่านมา Silicon Valley ดำเนินงานภายใต้ข้อตกลงโดยปริยายที่วิศวกรสามารถย้ายงานระหว่างบริษัทคู่แข่งเพื่อความก้าวหน้าในอาชีพได้ ภายใต้โมเดลนี้ พนักงานที่ลาออกจะต้องส่งคืนอุปกรณ์ของบริษัท ลงนามในเอกสารการพ้นสภาพ และยุติการเข้าถึงคลังข้อมูลภายในขององค์กรทันที
การแข่งขันสร้างฮาร์ดแวร์ AI สำหรับผู้บริโภคได้สร้างแรงกดดันต่อบรรทัดฐานดั้งเดิมเหล่านี้ ในคำฟ้องฉบับเพิ่มเติมต่อศาลรัฐบาลกลางซึ่งปรากฏอยู่บน บันทึกคดีของ CourtListener Apple กล่าวหาว่า Chang Liu อดีตวิศวกรอาวุโสระบบ และ Tang Tan อดีตผู้บริหารระดับสูงด้านฮาร์ดแวร์ มีส่วนร่วมในรูปแบบการโจรกรรมทรัพย์สินทางปัญญาอย่างเป็นระบบ Apple อ้างว่า Liu ได้ดาวน์โหลดไฟล์ทางเทคนิคที่เป็นความลับซ้ำๆ บันทึกภาพหน้าจอการออกแบบฮาร์ดแวร์ที่ยังไม่เปิดตัว และให้คำแนะนำแก่ผู้สมัครงานรายอื่นว่าสามารถเข้าถึงระบบจัดเก็บข้อมูลบนคลาวด์ภายในได้อย่างไรโดยไม่กระตุ้นสัญญาณเตือนภัยด้านความปลอดภัย
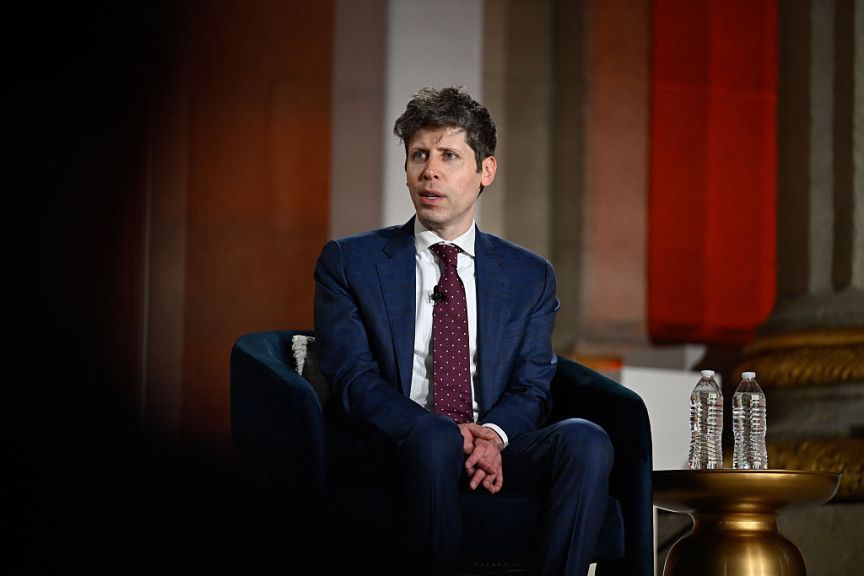
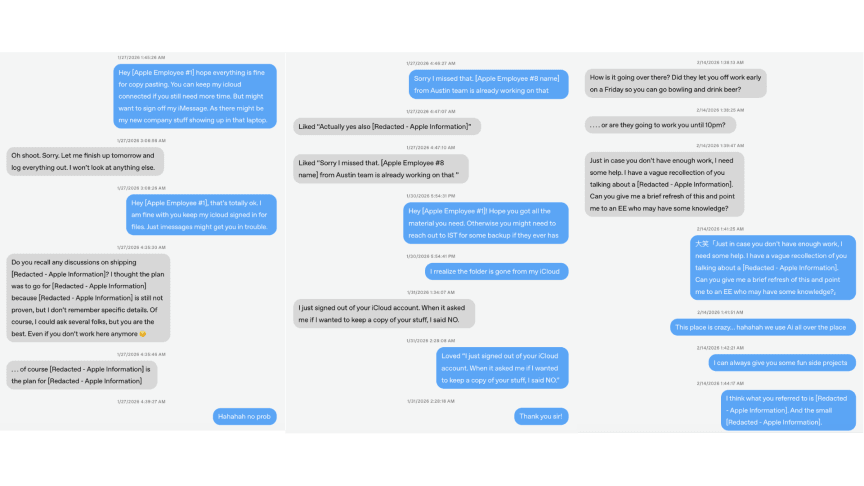
ผลกระทบในวงกว้างจากข้อพิพาทเรื่อง Apple ฟ้อง OpenAI ในกรณีข้อมูลรั่วไหล สะท้อนถึงความกังวลอย่างลึกซึ้งเกี่ยวกับการปกป้องความลับทางการค้าขององค์กรในช่วงการปรับเปลี่ยนกำลังคนอย่างรวดเร็ว เพื่อตอบโต้ต่อคดีความ OpenAI ได้เผยแพร่การโต้แย้งโดยละเอียดบน บล็อกทางการของ OpenAI โดยเรียกการดำเนินการทางกฎหมายนี้ว่า “สะเพร่า ก้าวร้าว และเป็นการกระทำที่มุ่งเป้าไปที่บุคคลอย่างแปลกประหลาด” OpenAI ได้ปล่อยบันทึกข้อความที่แสดงให้เห็นว่าอดีตเพื่อนร่วมงานที่ Apple ได้ติดต่อไปหา Liu อย่างต่อเนื่องหลังจากการลาออก เพื่อขอให้เขาช่วยหาไฟล์ที่ใช้งานร่วมกันและตอบคำถามทางเทคนิค หลักฐานชิ้นนี้เน้นย้ำให้เห็นว่าขั้นตอนการลาออกที่ไม่รัดกุมและการตั้งค่าสิทธิ์การเข้าถึงโฟลเดอร์บนคลาวด์ที่ยังไม่ถูกเพิกถอน สามารถสร้างความพร่ามัวระหว่างการช่วยเหลือเพื่อนร่วมงานตามปกติกับการโจรกรรมความลับทางการค้าได้อย่างไร
การตัดวงจรเชิงสถาปัตยกรรม: สิ่งที่คดี Apple ฟ้อง OpenAI สอนให้เรารู้เกี่ยวกับ IAM
ในระดับความปลอดภัยขององค์กร การป้องกันการรั่วไหลของความลับทางการค้าในช่วงการลาออกของพนักงานจำเป็นต้องมีกรอบการจัดการอัตลักษณ์และการเข้าถึง (IAM) ที่เป็นอัตโนมัติ กระบวนการลาออกแบบมาตรฐานมักพึ่งพาการแจ้งเตือนจากฝ่าย HR เพื่อเพิกถอนสิทธิ์ของผู้ใช้งานด้วยตนเองผ่านผู้ให้บริการคลังข้อมูลบนคลาวด์ แหล่งเก็บซอร์สโค้ด และเครื่องมือสื่อสารต่างๆ อย่างไรก็ตาม เมื่อการควบคุมการเข้าถึงถูกจัดการแบบแยกส่วน (Silo) พนักงานที่ลาออกมักจะยังคงมี “การเข้าถึงที่ยังค้างอยู่” ผ่าน OAuth refresh tokens ที่ยังใช้งานได้ โฟลเดอร์ iCloud ที่แชร์ไว้ หรือคีย์เซสชันที่ถูกแคชไว้ในเครื่อง
เมื่อพนักงานลาออกจากองค์กร การไม่เพิกถอนเซสชันทั้งหมดที่ยังใช้งานอยู่จะสร้างช่องโหว่ความปลอดภัยที่ต่อเนื่อง พนักงานเดิมสามารถเข้าถึงเอกสารภายในผ่านไคลเอนต์ที่ซิงค์ข้อมูลในเครื่องหรือข้อมูลประจำตัวบนเบราว์เซอร์ที่บันทึกไว้ได้โดยไม่ตั้งใจหรือโดยเจตนา
[ข้อบกพร่องของระบบลาออกแบบเดิม]
  พนักงานลาออก ──> ฝ่าย HR เพิกถอนด้วยมือ ──> Cloud Tokens ไม่ถูกยกเลิก ──> การเข้าถึงที่ยังค้างอยู่ (ข้อมูลรั่วไหล)

[วงจรการเข้าถึงแบบ Zero-Trust]
  พนักงานลาออก ──> ระบบ IAM เพิกถอนอัตโนมัติ ──> ยกเลิก Cryptographic Session ──> ระบบปลอดภัยไร้รอยต่อ
เพื่อขจัดความเสี่ยงจากการเข้าถึงที่ตกค้าง สถาปัตยกรรมความปลอดภัยขององค์กรต้องใช้โปรโตคอลการเพิกถอนเซสชันแบบอัตโนมัติ เมื่อสถานะของพนักงานในระบบจัดการอัตลักษณ์กลางเปลี่ยนแปลงไป ระบบจะต้องส่ง Webhook อัตโนมัติเพื่อยกเลิก Token ทันทีในทุกอินสแตนซ์ของคลังข้อมูลบนคลาวด์ แหล่งเก็บซอร์สโค้ด และ API gateways
แม้ว่าการปกป้องความลับทางการค้าและการระบุที่มาของแอปมือถือจะอยู่ในโดเมนทางวิศวกรรมที่แตกต่างกัน แต่ทั้งสองอย่างต่างก็อาศัยหลักการความปลอดภัยเดียวกัน คือการจัดการสถานะฝั่งเซิร์ฟเวอร์ที่เชื่อถือได้ มากกว่าการใช้บริบทฝั่งไคลเอนต์ที่เชื่อถือโดยปริยาย โมเดลความไว้วางใจเดียวกันนี้กำลังถูกนำมาใช้มากขึ้นทั่วทั้งห่วงโซ่อุปทานซอฟต์แวร์ รวมถึงการแจกจ่าย SDK, การเปิดใช้งานแอปพลิเคชันอย่างปลอดภัย และการทำ deep linking แบบหน่วงเวลา เมื่อแอปพลิเคชันพึ่งพาคุกกี้ติดตามผลฝั่งไคลเอนต์หรือพารามิเตอร์ที่จัดเก็บในเครื่องโดยไม่มีการตรวจสอบ ผู้ไม่หวังดีหรือบอทอัตโนมัติอาจสามารถบิดเบือนลิงก์การระบุที่มา ซึ่งนำไปสู่การแปลงข้อมูลปลอมและการรั่วไหลของข้อมูลได้
สร้างเอง vs ซื้อ: การจัดการความปลอดภัยของโค้ดและการปกป้องสถานะฝั่งเซิร์ฟเวอร์
ในขณะที่การต่อสู้ทางกฎหมายขององค์กรเน้นย้ำถึงช่องโหว่ของการเข้าถึงฝั่งไคลเอนต์ที่ขาดการตรวจสอบ ทีมวิศวกรรมต้องประเมินใหม่ว่าพวกเขาจะรักษาความปลอดภัยให้กับท่อส่งข้อมูลและรักษาความต่อเนื่องของสถานะได้อย่างไร การพึ่งพาคุกกี้เบราว์เซอร์หรือ Token ในเครื่องไม่เพียงพออีกต่อไปสำหรับความปลอดภัยระดับองค์กร การจัดการการควบคุมความปลอดภัยในยุคที่ Apple ฟ้อง OpenAI จำเป็นต้องมีสถาปัตยกรรมที่บังคับใช้การสร้าง Token แบบ Zero-trust และการตรวจสอบสถานะฝั่งเซิร์ฟเวอร์
ทีมวิศวกรรมต้องเลือกระหว่างการสร้างบริการกู้คืนบริบทภายในองค์กรเอง หรือการนำกรอบการทำงานการวัดผลจากบุคคลที่สามที่ได้รับการรับรองมาใช้งาน
| สถาปัตยกรรมความปลอดภัย | โมเดลความไว้วางใจ | การตรวจสอบการเข้าถึง | เหมาะสมสำหรับ |
|---|---|---|---|
| การติดตามผ่าน Browser Cookie | Implicit Local Trust | เสี่ยงต่อการถูกขโมยเซสชัน | สภาพแวดล้อมเดสก์ท็อปเว็บแบบเดิม |
| การควบคุม IAM ภายในองค์กร | Explicit Server Rules | ค่าใช้จ่ายในการบำรุงรักษาสูง | ไมโครเซอร์วิสฝั่งแบ็กเอนด์แบบกำหนดเอง |
| การกู้คืนบริบทฝั่งเซิร์ฟเวอร์แบบ Zero-Trust | Server-side Token Invalidation | การตรวจสอบแบบ Zero-Trust อัตโนมัติ | แอปมือถือความปลอดภัยสูงและสภาพแวดล้อม SDK แบบกระจาย |
การสร้างบริการกู้คืนบริบทเองต้องใช้ภาระงานด้านวิศวกรรมอย่างต่อเนื่องเพื่อจัดการรูปแบบการเข้าถึง จัดการวันหมดอายุของพารามิเตอร์ และรักษาความปลอดภัยของลายเซ็นเข้ารหัสเพื่อป้องกันการแก้ไข ขึ้นอยู่กับความต้องการในการใช้งาน องค์กรอาจเลือกสร้างบริการกู้คืนพารามิเตอร์ฝั่งเซิร์ฟเวอร์ของตนเอง หรือใช้งานแพลตฟอร์มเชิงพาณิชย์ เช่น OpoInstall ตัวอย่างเช่น OpoInstall นำเสนอกรอบการกู้คืนสถานะฝั่งเซิร์ฟเวอร์และการส่งผ่านพารามิเตอร์ ซึ่งช่วยรักษาบริบทการเปิดใช้งานแอปพลิเคชันที่เกี่ยวข้องกับคำขอเปิดใช้งาน โดยไม่พึ่งพา Token ฝั่งไคลเอนต์ที่ถาวร การรักษาบริบทการเปิดแอปพลิเคชันไว้ที่ฝั่งเซิร์ฟเวอร์ช่วยให้นักพัฒนามั่นใจได้ว่าบริบทของแอปพลิเคชันจะยังคงสมบูรณ์อยู่ ในขณะที่ยังคงรักษาสิทธิ์การแยกข้อมูลอย่างเคร่งครัด
รายการตรวจสอบการบูรณาการ: การเพิ่มความปลอดภัยให้กับสภาพแวดล้อมนักพัฒนาและการเข้าถึงข้อมูล
เพื่อป้องกันการรั่วไหลของทรัพย์สินทางปัญญาและรักษาความปลอดภัยของท่อส่งข้อมูลจากการเข้าถึงที่ไม่ได้รับอนุญาต ทีมวิศวกรและทีมรักษาความปลอดภัยต้องจัดทำกำหนดการกำกับดูแลการเข้าถึงแบบอัตโนมัติ
รายการตรวจสอบการปฏิบัติสำหรับนักพัฒนา
- ระบบยกเลิกสิทธิ์บัญชี IAM อัตโนมัติ: เชื่อมต่อแพลตฟอร์ม HR หลักเข้ากับผู้ให้บริการอัตลักษณ์โดยตรงเพื่อเพิกถอน Token เซสชันทั้งหมดทันทีที่พนักงานลาออก
- ใช้ OAuth Token แบบอายุสั้น: กำหนดค่าคลังข้อมูลโค้ดภายในและช่องทางคลาวด์ทั้งหมดให้ออก Token การเข้าถึงที่มีอายุสั้นและต้องมีการยืนยันตัวตนใหม่ตลอดเวลา
- บังคับใช้ Zero-Trust SDK Sandboxing: กำหนดให้ SDK จากบุคคลที่สามทั้งหมดที่รวมอยู่ในแอปมือถือต้องรันในรันไทม์ที่แยกส่วน (Sandbox) พร้อมขอบเขตสิทธิ์ที่เข้มงวด
- ใช้ลายเซ็น Cryptographic สำหรับลิงก์: ใช้พารามิเตอร์ที่ลงลายเซ็นเข้ารหัสในทุก Deep link และลิงก์แอปพลิเคชันที่เชื่อถือได้เพื่อป้องกันการแก้ไขพารามิเตอร์
รายการตรวจสอบสำหรับกลยุทธ์ผลิตภัณฑ์และการเติบโต
- ตรวจสอบสิทธิ์การแชร์บนคลาวด์: สแกนไดเรกทอรีคลาวด์ของบุคคลที่สามอย่างสม่ำเสมอเพื่อเพิกถอนลิงก์การแชร์ภายนอกและสิทธิ์ในโฟลเดอร์ที่แชร์สำหรับอดีตพนักงาน
- เปลี่ยนไปสู่การตรวจสอบบริบทฝั่งเซิร์ฟเวอร์: แทนที่คุกกี้บนเบราว์เซอร์ที่มีช่องโหว่ด้วยการกู้คืนพารามิเตอร์ฝั่งเซิร์ฟเวอร์เพื่อรักษาบริบทการแปลงข้อมูลอย่างปลอดภัย
- บังคับใช้โปรโตคอลแยกส่วนข้อมูล: ตรวจสอบให้แน่ใจว่าท่อส่งข้อมูลการเก็บข้อมูลผู้ใช้ (acquisition) และ Telemetry ไม่จัดเก็บข้อมูลส่วนบุคคลที่ระบุตัวตนได้ (PII) ที่ไม่จำเป็น
ด้วยการกำหนดมาตรการป้องกันทางเทคนิคเหล่านี้ องค์กรต่างๆ จึงสามารถปกป้องซอร์สโค้ดและเทคโนโลยีที่เป็นกรรมสิทธิ์ของตนได้ ในขณะเดียวกันก็รักษาการดำเนินงานด้านข้อมูลให้เป็นไปตามกฎระเบียบ
คำถามที่พบบ่อย (FAQ)
เหตุใดการเข้าถึงที่ยังค้างอยู่จึงเป็นปัญหาความปลอดภัยที่พบบ่อยในองค์กรเทคโนโลยีขนาดใหญ่?
ข้อโต้แย้งหลักที่ OpenAI นำเสนอในการตอบโต้คำร้องขอคำสั่งคุ้มครองชั่วคราวของ Apple คืออะไร?
สถาปัตยกรรมแบบ Zero-trust ช่วยป้องกันการรั่วไหลของความลับทางการค้าในช่วงการเปลี่ยนผ่านของพนักงานได้อย่างไร?
ประเด็นสำคัญสำหรับทีมวิศวกรรม
ในขณะที่การฟ้องร้องเรื่องความลับทางการค้าที่เป็นที่สนใจได้ส่งผลต่อแนวทางการว่าจ้างในอุตสาหกรรมเทคโนโลยี วิศวกรและสถาปนิกด้านความปลอดภัยจำเป็นต้องประเมินวิธีการรักษาความปลอดภัยของซอร์สโค้ดภายในและท่อส่งข้อมูลภายนอกใหม่ การพึ่งพาเพียงรายการตรวจสอบการลาออกและโมเดลความไว้วางใจแบบดั้งเดิมนั้นไม่เพียงพออีกต่อไปในการปกป้องผังวงจรฮาร์ดแวร์และสินทรัพย์ซอฟต์แวร์ เพื่อป้องกันข้อมูลรั่วไหล องค์กรต้องหันมาใช้การจัดการวงจรชีวิตอัตลักษณ์แบบอัตโนมัติ, การใช้ Token การตรวจสอบสิทธิ์ที่มีอายุสั้น และการควบคุมการเข้าถึงแบบ Zero-trust
นอกเหนือจากความปลอดภัยของโค้ดภายในแล้ว หลักการ Zero-trust เดียวกันนี้ยังส่งผลต่อการส่งมอบซอฟต์แวร์ภายนอกมากขึ้นเรื่อยๆ แอปมือถือในปัจจุบันยังต้องการกลไกการตรวจสอบฝั่งเซิร์ฟเวอร์ที่เชื่อถือได้เพื่อปกป้องความสมบูรณ์ของ SDK, การตรวจสอบพารามิเตอร์ และบริบทการเปิดใช้งานแอปพลิเคชันทั่วทั้งสภาพแวดล้อมแบบกระจาย การนำการแก้ไขอัตลักษณ์ฝั่งเซิร์ฟเวอร์, พารามิเตอร์ที่มีลายเซ็นเข้ารหัส และกรอบการทำงานการส่งผ่านพารามิเตอร์ที่แข็งแกร่งมาใช้ จะช่วยให้มั่นใจได้ว่าบริบทของแอปพลิเคชันจะยังคงถูกต้องและปราศจากการดัดแปลง การสร้างมาตรการคุ้มครองทางเทคนิคที่ยืดหยุ่นเหล่านี้เป็นสิ่งจำเป็นต่อการปกป้องทรัพย์สินทางปัญญาขององค์กรและรักษาการปฏิบัติงานด้านซอฟต์แวร์ที่ปลอดภัยและสอดคล้องกับกฎระเบียบ
Share this article



