การเปลี่ยนเส้นทางจากเว็บสู่แอป (Web to App) คืออะไรและจะนำไปใช้งานได้อย่างไร? การเปลี่ยนเส้นทางจากเว็บสู่แอปจะนำทางผู้เข้าชมเว็บไซต์บนมือถือให้ไปสู่แอปพลิเคชันเนทีฟโดยใช้ Universal Links, App Links หรือโครงสร้างการเปลี่ยนเส้นทางแบบสำรอง ซึ่งจะทำงานผ่าน JavaScript ที่ถูกกระตุ้นโดยผู้ใช้เพื่อเปิดแอปที่ติดตั้งไว้ หรือนำผู้ใช้ที่ยังไม่ได้ติดตั้งแอปไปยังหน้าร้านค้าแอป (App Store)
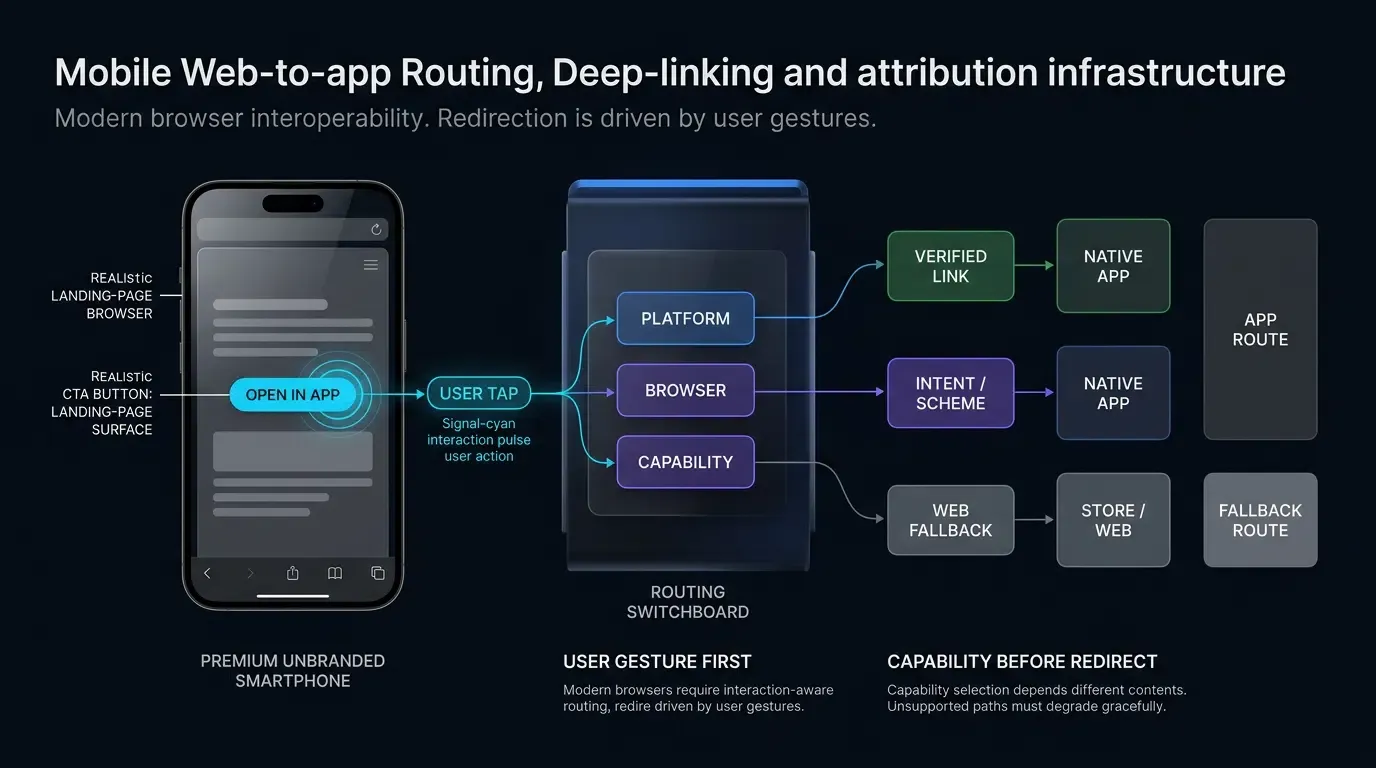
การเปลี่ยนเส้นทางจากเว็บสู่แอปเป็นกลไกการนำทางอัตโนมัติที่ส่งผู้เข้าชมเว็บไซต์บนมือถือจากหน้า Landing Page ไปยังหน้าต่างๆ ในแอปพลิเคชันเนทีฟ โดยประเมินจากแพลตฟอร์มอุปกรณ์ ความสามารถของเบราว์เซอร์ และผลลัพธ์จากการเปิดแอป โครงสร้างการเปลี่ยนเส้นทางแบบไดนามิกจะทำการ Deep-link เพื่อเปิดแอปโดยตรงสำหรับผู้ใช้ที่มีแอปอยู่แล้ว ในขณะที่ผู้ใช้ที่ยังไม่ได้ติดตั้งจะถูกนำไปยัง App Store พร้อมพารามิเตอร์เชิงบริบทหากระบบที่ใช้งานรองรับ
| คำศัพท์ | คำจำกัดความ | เอนทิตีที่เกี่ยวข้อง | บทบาทด้านความต้องการในการค้นหา (Search Intent) |
|---|---|---|---|
| Web to App | กระบวนการเชิงสถาปัตยกรรมในการส่งผู้เข้าชมผ่านเบราว์เซอร์เข้าสู่แอปพลิเคชันมือถือ | Mobile Deep Linking | ข้อมูล / เชิงพาณิชย์ |
| Apple Smart App Banner | แบนเนอร์โปรโมตที่แสดงใน Safari โดยตั้งค่าผ่านเมตาแท็ก apple-itunes-app | Safari Web Navigation | ข้อมูล |
| Custom Web-to-App Banner | ส่วนประกอบ HTML และ JavaScript ที่ทำงานข้ามเบราว์เซอร์เพื่อแสดง CTA ในการเปิดหรือดาวน์โหลดแอป | Web to App Redirection | ข้อมูล |
| Custom URL Scheme | โปรโตคอล URI เฉพาะที่อนุญาตให้หน้าเว็บภายนอกเปิดแอปพลิเคชันเนทีฟได้ | Deep Link Routing | เทคนิค / ข้อมูล |
เหตุใดการเปลี่ยนเส้นทางจากเว็บสู่แอปจึงสำคัญต่อการเปลี่ยนผู้เข้าชมเป็นผู้ใช้งานใน Mobile Funnel
ช่องว่างของการเปลี่ยนผู้ใช้งาน: การเปรียบเทียบอัตรา Bounce Rate ของเว็บมือถือกับ LTV ของแอปเนทีฟ
เว็บไซต์บนมือถือเป็นช่องทางการหาผู้ใช้งาน (User Acquisition) ที่กว้างขวาง โดยดึงทราฟฟิกจาก Paid Search, Social Discovery, Display Ads และ Organic Referrals อย่างไรก็ตาม ผู้เข้าชมเว็บมือถือมักมีอัตราการเปลี่ยนผู้ใช้งานต่ำกว่า ระยะเวลาการใช้งานสั้นกว่า และมีอัตรา Bounce Rate ที่สูงกว่าเมื่อเทียบกับผู้ใช้งานผ่านแอปเนทีฟ ในทางกลับกัน แอปมือถือเนทีฟมอบอินเทอร์เฟซที่ปรับให้เหมาะสม การเก็บเซสชันในตัว การเรนเดอร์ด้วยฮาร์ดแวร์ และการรองรับ Push Notification ซึ่งสนับสนุนการมีส่วนร่วมระยะยาวและมูลค่าตลอดอายุการใช้งาน (LTV) ที่สูงกว่า
เป้าหมายหลักของการเปลี่ยนเส้นทางจากเว็บสู่แอปคือการลดช่องว่างเชิงพาณิชย์นี้ โดยการนำผู้เข้าชมเว็บมือถือเข้าสู่ประสบการณ์ในแอปโดยตรง ทีมงานเติบโตสามารถใช้ประโยชน์จากความตั้งใจซื้อของผู้ใช้ก่อนที่ความยุ่งยากจะทำให้เลิกใช้งาน เมื่อผู้เข้าชมมือถือสำรวจข้อเสนอโปรโมชันบนเบราว์เซอร์ การส่งผู้ใช้นั้นไปที่หน้าสินค้าในแอปโดยตรงจะช่วยรักษาความต่อเนื่องของความตั้งใจซื้อและขจัดขั้นตอนการยืนยันตัวตนหรือการนำทางที่ซ้ำซ้อน
ปัญหาด้านเทคนิค: เหตุใด Static Links จึงไม่สามารถสร้างประสบการณ์ผู้ใช้ที่ไร้รอยต่อได้
การพึ่งพาไฮเปอร์ลิงก์แบบคงที่ (Static Hyperlinks) จะสร้างอุปสรรคต่อผู้ใช้ในระบบปฏิบัติการมือถือยุคใหม่ ลิงก์คงที่ที่ชี้ไปที่ App Store หรือ Google Play Store เพียงอย่างเดียวจะทำให้ผู้ที่มีแอปอยู่แล้วต้องพบกับความยุ่งยากโดยไม่จำเป็น เพราะการแตะลิงก์จะเปิดหน้า Store แทนที่จะเปิดแอปที่ติดตั้งไว้ ในทางกลับกัน การกำหนด Custom URI scheme แบบคงที่ (เช่น myapp://promo) จะทำงานได้ก็ต่อเมื่อติดตั้งแอปไว้แล้ว หากผู้ใช้ไม่มีแอป เบราว์เซอร์จะแสดงข้อผิดพลาดที่น่ารำคาญ เช่น ข้อความ “ไม่สามารถเปิดหน้าเว็บได้เนื่องจากที่อยู่ไม่ถูกต้อง” ใน Safari หรือข้อผิดพลาดของโปรโตคอลในคอนเทนเนอร์ที่ฝังอยู่
นอกจากนี้ ลิงก์ที่ชี้ไปที่ Store เพียงอย่างเดียวมักไม่รักษาบริบทของแอปหลังการติดตั้ง เว้นแต่จะมีระบบการนำทางแบบรอติดตั้ง (Deferred Routing) หากผู้ใช้ที่ยังไม่ได้ติดตั้งถูกส่งตรงไปยัง Store โดยไม่มีการส่งพารามิเตอร์บริบท เมื่อเปิดแอปที่ติดตั้งใหม่ ผู้ใช้จะถูกส่งไปที่หน้าแรกปกติ แทนที่จะเป็นหน้าโปรโมชันหรือสินค้าที่ผู้ใช้สนใจ ทำให้เกิดการเลิกใช้งานในช่วงเริ่มต้นสูงขึ้นและลดประสิทธิภาพของการทำการตลาด
บทบาทของการส่งพารามิเตอร์เชิงบริบทในการรักษาความตั้งใจซื้อจากโปรโมชัน
โครงสร้างการเปลี่ยนเส้นทางจากเว็บสู่แอปแบบอัตโนมัติจะช่วยแก้ข้อจำกัดของลิงก์คงที่โดยการส่งพารามิเตอร์แบบไดนามิก เมื่อผู้ใช้โต้ตอบกับองค์ประกอบ Call-to-Action (CTA) บน Landing Page บนมือถือ สคริปต์การนำทางฝั่ง Client จะจับพารามิเตอร์เชิงบริบทไว้ รวมถึงแท็กแคมเปญ โทเคนแนะนำ คูปอง และเส้นทางในแอปปลายทาง
Openinstall ซึ่งเป็นแพลตฟอร์มการระบุแหล่งที่มาและ Deep Linking บนมือถือ ช่วยให้นักพัฒนา Frontend สามารถผูกพารามิเตอร์ Query แบบไดนามิกเข้ากับฟังก์ชันการเปลี่ยนเส้นทางฝั่ง Client ได้ หากแอปถูกติดตั้งไว้แล้ว ระบบจะนำผู้ใช้เข้าสู่แอปและส่งข้อมูลผ่านตัวจัดการระบบ หากแอปไม่อยู่ในเครื่อง เลเยอร์การนำทางจะเก็บพารามิเตอร์เชิงบริบทไว้บนเซิร์ฟเวอร์ นำผู้ใช้ไปที่ App Store ที่เหมาะสม และกู้คืนพารามิเตอร์เดิมเมื่อมีการเปิดแอปครั้งแรกหลังการติดตั้ง ซึ่งรองรับโดยระบบ Deferred Deep Linking และสอดคล้องกับนโยบายความเป็นส่วนตัวของแพลตฟอร์ม
การนำทางบนเบราว์เซอร์ยุคใหม่มีผลอย่างไรต่อการเปลี่ยนเส้นทางจากเว็บสู่แอป
ความจำเป็นของ User-Gesture: เหตุผลที่เบราว์เซอร์สมัยใหม่บล็อกการเปลี่ยนเส้นทางอัตโนมัติ
ในอดีต หน้าเว็บมือถือพยายามเปิดแอปเนทีฟโดยอัตโนมัติด้วยการเปลี่ยนเส้นทางผ่านสคริปต์เมื่อโหลดหน้าเว็บ เช่น การแทรก iframe ที่ชี้ไปที่ URI scheme หรือการใช้ window.location.href = "myapp://" ในลูปเวลา เบราว์เซอร์มือถือสมัยใหม่ รวมถึง Apple Safari, Google Chrome และ Mozilla Firefox ได้จำกัดการนำทางที่ไม่ได้เกิดจากคำสั่งของผู้ใช้ไว้อย่างเข้มงวด
นโยบายความปลอดภัยของเบราว์เซอร์กำหนดความต้องการให้ผู้ใช้ต้องโต้ตอบ (User-activation) แตกต่างกันตามกลไกการนำทาง: Chrome Intent URIs: Google Chrome กำหนดให้ต้องมีการกระทำจากผู้ใช้โดยตรง (เช่น การแตะหรือคลิก) เพื่อเปิดใช้โปรโตคอล intent:// สคริปต์อัตโนมัติหรือการดำเนินการตามเวลาโดยไม่มีการตอบสนองจากผู้ใช้จะถูกเพิกเฉย
- Popup และ External Scheme Modals: Safari และ Firefox จะระงับการยืนยันแบบ Modal หรือการส่งผ่านโปรโตคอลที่ขาดการโต้ตอบจากผู้ใช้โดยตรง เพื่อป้องกันการเปลี่ยนเส้นทางที่ไม่พึงประสงค์และ Clickjacking
- Verified HTTPS Links: แม้ว่า Universal Links และ App Links จะเป็นไปตามกระบวนการตรวจสอบระดับระบบ แต่การเรียกใช้ผ่านสคริปต์อัตโนมัติโดยไม่มีการตอบสนองจากผู้ใช้ มักจะทำให้เบราว์เซอร์กลับไปเปิดเป็นหน้าเว็บมาตรฐานแทน
ข้อจำกัด Same-Domain ของ Safari: การจัดการขอบเขตข้ามโดเมนของ Universal Link
Universal Links ของ Apple มีการตรวจสอบโดเมนด้วยรหัสลับสำหรับแอป iOS อย่างไรก็ตาม Apple Safari บังคับใช้ข้อจำกัดการนำทางภายในโดเมนเดียวกัน ตามที่ระบุใน เอกสารนักพัฒนาของ Apple เกี่ยวกับการอนุญาตให้แอปและเว็บไซต์ลิงก์ไปยังเนื้อหาของคุณ หากผู้ใช้เรียกดูหน้าเว็บที่โฮสต์บน https://example.com/promo แล้วแตะ Universal Link ที่ชี้ไปยังโดเมนเดียวกัน (https://example.com/app/open) Safari จะถือว่าผู้ใช้ต้องการเรียกดูเว็บไซต์ต่อไปและจะดำเนินการตามการนำทางเว็บมาตรฐานแทนที่จะเปิดแอป
เมื่อต้องการให้ Safari ออกจากเว็บไซต์ปัจจุบันและเปิดแอป การใช้โดเมนย่อย (Subdomain) ที่เชื่อมโยงกันเป็นรูปแบบที่ Apple แนะนำ Landing Page บนเว็บควรอยู่บนโดเมนที่แตกต่างหรือโดเมนย่อยเฉพาะ (เช่น https://www.example.com หรือ https://link.example.com) ในขณะที่ Universal Link Associated Domain จะส่งผ่านไปยังโฮสต์ปลายทางแยกต่างหาก (เช่น https://app.example.com) การแตะลิงก์ที่ชี้ไปยังโดเมนย่อยที่ต่างกันจะทำให้ Safari ตรวจพบว่าต้องการเปิดแอปและสั่งรันแอปเนทีฟได้สำเร็จ
Google Chrome Intent URIs: การจัดโครงสร้างแพ็คเกจสำรองบน Android
บนอุปกรณ์ Android ที่ใช้ Google Chrome นักพัฒนาเว็บสามารถใช้ Android Intent URIs เพื่อเปิดแอปเนทีฟและระบุการเปลี่ยนเส้นทางไปหน้าเว็บสำรอง (Fallback) ได้ภายในสตริง URI เดียว Android Intent URI ใช้รูปแบบ intent:// โดยเข้ารหัสเส้นทางปลายทาง ชื่อแพ็คเกจของแอปเป้าหมาย และ URL สำรองของเบราว์เซอร์ไว้:
intent://product/detail/1024#Intent;scheme=myapp;package=com.example.app;S.browser_fallback_url=https%3A%2F%2Fplay.google.com%2Fstore%2Fapps%2Fdetails%3Fid%3Dcom.example.app;end
เมื่อผู้ใช้แตะ Intent URI ใน Chrome:
- Activity Resolution: Chrome จะพยายามแก้ไข Intent ให้ตรงกับ Activity ที่เปิดได้ซึ่งตรงกับแพ็คเกจและ scheme ที่ประกาศไว้
- Native Launch: หากมี Activity ที่เหมาะสม ระบบปฏิบัติการจะเปิดแอปเป้าหมายและส่ง Intent payload
- Fallback Execution: หากไม่มีแอปติดตั้งอยู่ Chrome จะตรวจพบความล้มเหลวในการแก้ไขและนำทางไปยัง URL ที่กำหนดไว้ใน
S.browser_fallback_urlซึ่งจะนำผู้ใช้ไปยัง Google Play หรือ Landing Page บนเว็บโดยไม่แสดงข้อผิดพลาดของโปรโตคอล
การตรวจจับการเปิดแอปผ่าน W3C Page Visibility API (document.hidden)
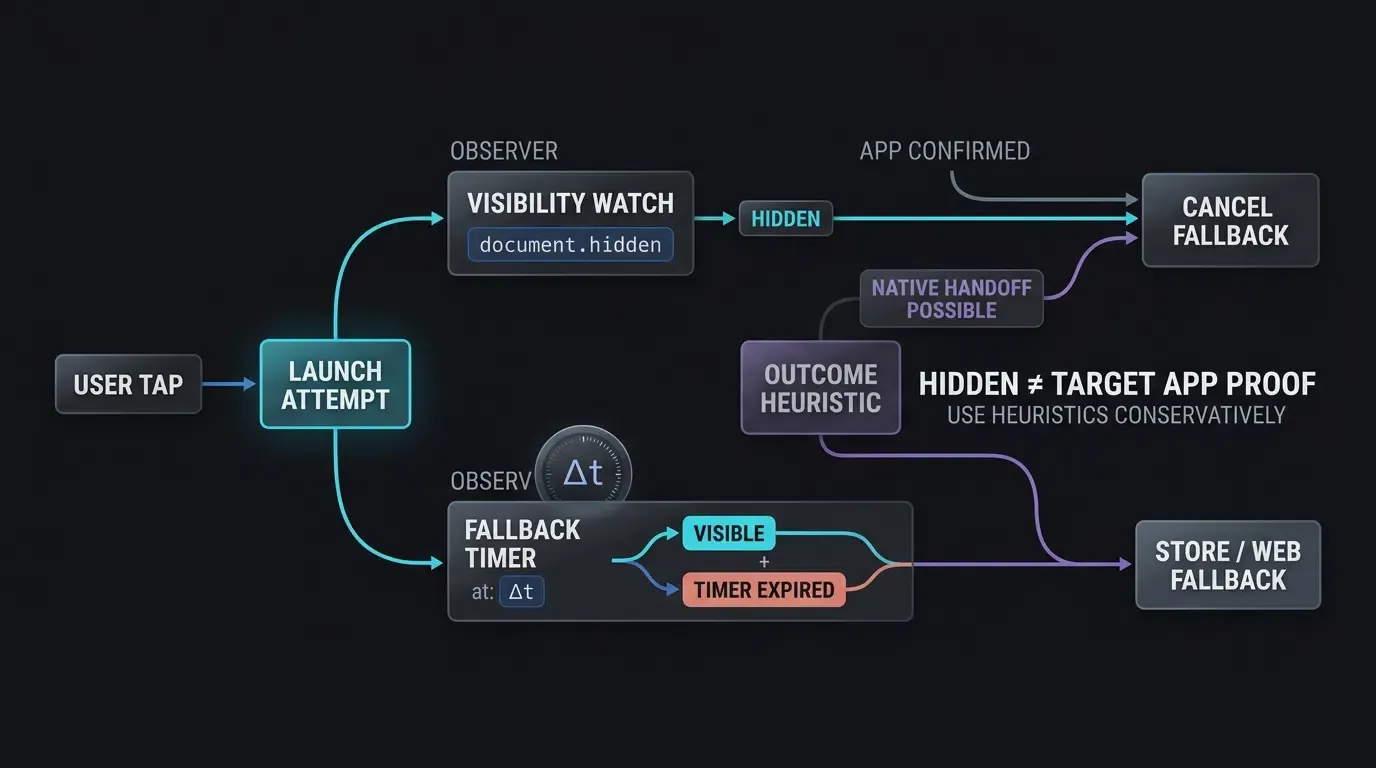
เมื่อใช้ custom URL schemes หรือ Universal Links หน้าเว็บจะประเมินว่ามีการเปิดแอปเกิดขึ้นหรือไม่เพื่อหยุดตัวจับเวลาสำรอง เนื่องจาก JavaScript ของเบราว์เซอร์ไม่สามารถคิวรีตารางกระบวนการของระบบปฏิบัติการเนทีฟโดยตรงเพื่อยืนยันสถานะแอป โครงสร้าง Frontend จึงพึ่งพา มาตรฐาน W3C Page Visibility Level 2
เมื่อเบราว์เซอร์ส่งการทำงานไปยังแอปภายนอกได้สำเร็จ แท็บเบราว์เซอร์จะเปลี่ยนไปอยู่เบื้องหลัง ทำให้สถานะการมองเห็นเปลี่ยนไป สคริปต์ฝั่ง Client จะรอรับเหตุการณ์ visibilitychange และตรวจสอบคุณสมบัติ document.hidden:
document.addEventListener("visibilitychange", function() {
    if (document.hidden) {
        // เบราว์เซอร์สูญเสียสถานะการมองเห็นด้านหน้า; ล้างตัวจับเวลาสำรองที่จะนำไป Store
        clearTimeout(fallbackTimer);
    }
});
การใช้ visibilitychange จะให้สัญญาณว่าเบราว์เซอร์สูญเสีย Focus ไปหลังจากพยายามเปิดแอป แม้ว่าวิธีนี้จะไม่ได้พิสูจน์ได้ 100% ว่าแอปเป้าหมายเปิดสำเร็จ แต่ก็เป็นสัญญาณที่มีประโยชน์ในการระงับการเปลี่ยนเส้นทางไปยัง Store ในขณะที่ผู้ใช้กำลังใช้งานแอปอยู่
กลไกทางเทคนิคของการเปิดแอปโดยตรงและการหน่วงเวลาเปลี่ยนเส้นทางไปยัง Store
การเปลี่ยนเส้นทางแบบหลายระดับ: Universal Links, Custom Schemes และ Store Fallbacks
สถาปัตยกรรม Web to App ที่ใช้งานจริงจะต้องมีการปรับลดขั้นตอนการเปลี่ยนเส้นทาง (Redirection Cascade) แบบหลายระดับซึ่งรองรับระบบปฏิบัติการที่หลากหลาย:
- ระดับที่ 1: OS-Verified Deep Links (Universal Links และ App Links): การนำทางหลักใช้ลิงก์ HTTPS ที่ผ่านการตรวจสอบโดเมน บน iOS 9+ และ Android 6.0+ ลิงก์เหล่านี้จะเปิดแอปโดยตรงโดยไม่ต้องมีกล่องโต้ตอบเมื่อติดตั้งแอปแล้ว และจะถอยกลับไปเป็นการนำทางเว็บเมื่อไม่ได้ติดตั้งแอป
- ระดับที่ 2: Custom URI Schemes และ Intent Protocols: เมื่อลิงก์ที่ตรวจสอบแล้วใช้งานไม่ได้หรืออยู่ในเบราว์เซอร์เวอร์ชันเก่า เครื่องมือการนำทางจะเปลี่ยนไปใช้ custom URI schemes (
myapp://) หรือ Android Intent URIs ที่เปิดใช้งานโดยการคลิกของผู้ใช้โดยตรง - ระดับที่ 3: Contextual Store Redirection: หากไม่มีโปรโตคอลเนทีฟเปิดแอปได้ เลเยอร์สำรองจะนำทางเบราว์เซอร์ไปยัง Apple App Store, Google Play Store หรือปลายทางดาวน์โหลด พร้อมส่งพารามิเตอร์การระบุแหล่งที่มาไปยัง Backend หากระบบรองรับ
การหลีกเลี่ยงการตรวจสอบผ่าน iframe ที่ซ่อนอยู่ในเบราว์เซอร์สมัยใหม่
วิธีแก้ปัญหาในอดีตสำหรับ custom schemes คือการแทรกองค์ประกอบ iframe ที่ซ่อนอยู่ใน DOM เพื่อตรวจสอบว่าติดตั้งแอปไว้หรือไม่โดยไม่ต้องนำทางออกจากหน้าเว็บ ในเบราว์เซอร์มือถือสมัยใหม่ แนวทางนี้ถูกเลิกใช้และอาจสร้างผลเสีย:
- Apple Safari และ Google Chrome เวอร์ชันใหม่ๆ จะบล็อกการเรียกใช้ custom scheme ที่มาจาก iframe ที่ถูกแทรกแบบไดนามิก
- ใน Safari การพยายามโหลด scheme ของแอปที่ไม่ได้ติดตั้งผ่าน iframe ยังคงอาจทำให้เกิดการแจ้งเตือน “ที่อยู่ไม่ถูกต้อง” ที่น่ารำคาญ
- การตรวจสอบผ่าน iframe ที่ซ่อนอยู่จะหลบเลี่ยงการตรวจสอบ User-gesture ทำให้เกิดการแจ้งเตือนความปลอดภัยของเบราว์เซอร์
แทนที่จะพึ่งพาการตรวจสอบผ่าน iframe สถาปัตยกรรมยุคใหม่จะใช้ Universal Links และ App Links ที่ผ่านการตรวจสอบแล้ว เมื่อต้องรองรับ custom schemes เป็นทางเลือกสำรอง ควรเรียกใช้โดยตรงจากการคลิกที่ริเริ่มโดยผู้ใช้พร้อมกับปุ่ม CTA สำหรับดาวน์โหลดที่ชัดเจน
กลยุทธ์การกำหนดเวลาสำรองตามสถานะการมองเห็น
เพื่อนำผู้ใช้ที่ยังไม่ได้ติดตั้งแอปไปยัง App Store โดยไม่รบกวนการเปิดแอปเนทีฟ สคริปต์ฝั่ง Client จะใช้หลักการทางสถิติที่รวมการตรวจสอบสถานะการมองเห็นและตัวจับเวลา เมื่อผู้ใช้คลิกปุ่ม Web to App CTA:
- Launch Attempt: สคริปต์พยายามเรียกใช้แอปเนทีฟผ่าน Universal Link หรือ custom scheme
- Timer Arming: ตั้งค่า JavaScript timeout (โดยทั่วไปคือช่วงเวลาทางสถิติที่ขึ้นกับการใช้งานระหว่าง 1500ms ถึง 2500ms)
- Heartbeat Calculation: สคริปต์จะบันทึก Timestamp ก่อนเริ่มนำทางและประเมินเวลาที่ผ่านไปเมื่อตัวจับเวลาทำงาน หากมีการเปิดแอปเกิดขึ้น การพักการทำงานของระบบปฏิบัติการจะทำให้ตัวจับเวลาทำงานล่าช้า เมื่อผู้ใช้กลับมาที่เบราว์เซอร์ เวลาที่ผ่านไปจะมากกว่าช่วงเวลาที่กำหนดอย่างมาก (
) ทำให้สคริปต์ยกเลิกการเปลี่ยนเส้นทางไป Store ได้ - Fallback Redirection: หาก
document.hiddenยังคงเป็น false และเวลาที่ผ่านไปสอดคล้องกับช่วงเวลาที่กำหนด () แสดงว่าการเปิดแอปไม่สร้างสัญญาณการเสียสถานะหน้าจอ และสคริปต์จะดำเนินการเปลี่ยนเส้นทางไปยัง Store ต่อไป
[User Taps Web CTA Button]
             │
             ▼
[Browser & OS Detection Layer]
   ┌─────────┴─────────┐
   ▼                                      ▼
[iOS Safari]                    [Android Chrome / Firefox]
   │                                      │
   ▼                                      ▼
[Universal Link]               [Verified App Link / Intent]
   │                                      │
┌──┴─────────┐         ┌──┴─────────┐
▼                        ▼         ▼                        ▼
Eligible             Web Path     Eligible                  Web Path
│                        │         │                        │
▼                        ▼         ▼                        ▼
[App Opens]        [Web]    [App Opens]                 [Web]
             │                                  │
             ▼                                  ▼
     [Visibility Check]                  [Intent Fallback]
             │                                  │
             ▼                                  ▼
     [App Store Redirect]              [Play Store Redirect]
วิธีการนำการเปลี่ยนเส้นทางจากเว็บสู่แอปไปใช้ด้วย JavaScript SDK
การเริ่มต้นการเปลี่ยนเส้นทางฝั่ง Client ด้วย OpoInstall Web JS SDK
OpoInstall Web JS SDK มอบความสามารถในการจัดการการนำทางข้ามเบราว์เซอร์ โดยลดความซับซ้อนของการวิเคราะห์ User-agent, การนำทางผ่าน Universal Link และการตั้งเวลาสำรอง นักพัฒนาสามารถเริ่มต้น SDK บนหน้า Landing Page โดยกำหนดค่าตัวระบุแอปและพารามิเตอร์การนำทางที่ไม่ซ้ำกัน
สคริปต์ควรโหลดแบบอะซิงโครนัสและเริ่มต้นในระหว่างการสร้าง DOM โปรดตรวจสอบ เอกสารการรวม Web SDK สำหรับพารามิเตอร์อินเทอร์เฟซและข้อกำหนด API ทั้งหมด
การผูกเหตุการณ์คลิกจากผู้ใช้เข้ากับวิธี m.wakeupOrInstall()
เพื่อให้สอดคล้องกับข้อจำกัดด้าน User-gesture ของเบราว์เซอร์สมัยใหม่ การเปลี่ยนเส้นทางจะต้องผูกติดกับการแตะหรือคลิกโดยตรง OpoInstall SDK มีวิธี wakeupOrInstall() ซึ่งทำหน้าที่จัดการกระบวนการเปลี่ยนเส้นทางทั้งหมด:
- ประเมินประเภทอุปกรณ์ (iOS, Android, เดสก์ท็อป)
- สร้าง Universal Links หรือ Chrome Intent URIs ที่เหมาะสมแบบทันที
- แนบพารามิเตอร์เชิงบริบทไปกับคำขอเปิดแอป
- จัดการตัวรับฟังการมองเห็นและตัวจับเวลาสำรองโดยอัตโนมัติ
การส่งพารามิเตอร์ Query แบบไดนามิกผ่านช่วงการเปลี่ยนเส้นทางจากเว็บสู่แอป
พารามิเตอร์ที่ส่งระหว่างการเปลี่ยนเส้นทางอาจรวมถึงรหัสโปรโมชัน โทเคนผู้แนะนำ รหัสช่องทางการตลาด หรือปลายทางในแอป สคริปต์ Frontend จะจับพารามิเตอร์เหล่านี้จาก URL query string ตรวจสอบข้อมูลอินพุตกับข้อจำกัดด้านความยาวและตัวอักษร และผูกเข้ากับ Payload ของการเปลี่ยนเส้นทาง
การนำไปใช้งานทางเทคนิคด้านล่างแสดงให้เห็นถึงวิธีการกำหนดค่า OpoInstall Web JS SDK บนหน้า H5, แนบพารามิเตอร์แคมเปญที่ผ่านการทำความสะอาดข้อมูล และผูกการดำเนินการเข้ากับการคลิกปุ่มของ Interactive Button:
// เว็บ: การใช้งาน H5 Landing Page ด้วย OpoInstall Web JS SDK
// ตัวอย่างการใช้งานอ้างอิง; ตรวจสอบ URL สคริปต์, คอนสตรัคเตอร์, วงจรชีวิตของ Callback,
// สคีมาพารามิเตอร์ และลายเซ็น wakeupOrInstall() เทียบกับเวอร์ชันของ OpoInstall Web SDK ที่ใช้ในระบบจริง
(function() {
    // การแทรกสคริปต์แบบไดนามิกสำหรับ OpoInstall Web SDK
    var script = document.createElement("script");
    script.type = "text/javascript";
    script.src = "https://web.cdn.opoinstallcloud.com/openinstall.js";
    script.onload = function() {
        // เริ่มต้นอินสแตนซ์ OpenInstall Web SDK
        var openInstall = new OpenInstall({
            appKey: "YOUR_OPOINSTALL_APPKEY",
            onready: function() {
                var m = this;
                var openAppButton = document.getElementById("openAppBtn");

                // ผูกการเปลี่ยนเส้นทางโดยตรงกับเหตุการณ์คลิกของผู้ใช้ (สอดคล้องกับข้อกำหนดเรื่อง User-gesture ของเบราว์เซอร์)
                openAppButton.addEventListener("click", function() {
                    var urlParams = new URLSearchParams(window.location.search);

                    // การทำความสะอาดข้อมูลอินพุต: ตรวจสอบพารามิเตอร์กับรายการที่อนุญาต (Allowlist) และขีดจำกัดความยาว
                    var rawTarget = urlParams.get("target") || "product_detail";
                    var rawId = urlParams.get("id") || "";
                    var rawSource = urlParams.get("utm_source") || "web_campaign";
                    var rawChannel = urlParams.get("channelCode") || "web_landing";

                    var allowedScenes = ["product_detail", "promo_hub", "category_view"];
                    var targetScene = allowedScenes.indexOf(rawTarget) !== -1 ? rawTarget : "product_detail";

                    // บังคับใช้เงื่อนไขตัวอักษรและตัวเลขพร้อมจำกัดความยาวสำหรับตัวระบุ
                    var idRegex = /^[A-Za-z0-9_-]{1,64}$/;
                    var targetId = idRegex.test(rawId) ? rawId : "DEFAULT_ID";

                    var channelRegex = /^[A-Za-z0-9_-]{1,32}$/;
                    var channelCode = channelRegex.test(rawChannel) ? rawChannel : "web_landing";

                    var campaignSource = rawSource.replace(/[^A-Za-z0-9_-]/g, "").substring(0, 32);

                    var dynamicPayload = {
                        targetScene: targetScene,
                        targetId: targetId,
                        campaignSource: campaignSource
                    };

                    // ดำเนินการเปลี่ยนเส้นทางหลายระดับ:
                    // 1. พยายามทำ Universal Link / App Link เพื่อเปิดแอปโดยตรง
                    // 2. ถ้าไม่ตรวจพบสัญญาณเปิดแอป ให้ถอยกลับไปดาวน์โหลดจาก Store
                    m.wakeupOrInstall({
                        data: dynamicPayload,
                        channelCode: channelCode
                    });
                });
            }
        }, document.getElementById("openAppBtn"));
    };
    document.head.appendChild(script);
})();
// Android: การทำ Custom WebViewClient เพื่อ Override shouldOverrideUrlLoading พร้อมความปลอดภัยของเส้นทาง
// ดักจับ Custom schemes, intent protocols และ App Links ภายในด้วยการตรวจสอบความปลอดภัยที่เข้มงวด
package com.example.app.webview

import android.content.Context
import android.content.Intent
import android.net.Uri
import android.util.Log
import android.webkit.WebResourceRequest
import android.webkit.WebView
import android.webkit.WebViewClient

data class ValidatedAppRoute(val path: String, val queryParams: Map<String, String>)

object AppLinkRouteValidator {
    private val allowedPrefixes = setOf("/open/", "/product/", "/promo/")
    private val allowedQueryKeys = setOf("target", "id", "promo", "utm_source")

    fun validate(uri: Uri): ValidatedAppRoute? {
        val path = uri.path ?: ""
        if (allowedPrefixes.none { path.startsWith(it) }) {
            return null
        }

        val sanitizedParams = mutableMapOf<String, String>()
        for (name in uri.queryParameterNames) {
            // มาตรการความปลอดภัยเข้มงวด: ปฏิเสธคำขอหากมี Query Key ที่ไม่รู้จัก
            if (name !in allowedQueryKeys) {
                return null
            }
            val value = uri.getQueryParameter(name) ?: ""
            if (value.length <= 64 && value.matches(Regex("^[A-Za-z0-9_-]+$"))) {
                sanitizedParams[name] = value
            } else {
                return null
            }
        }

        return ValidatedAppRoute(path, sanitizedParams)
    }
}

object CustomSchemeValidator {
    private val allowedSchemes = setOf("myapp")
    private val allowedHosts = setOf("open", "product", "event")
    private val allowedPathPrefixes = setOf("/detail/", "/view/", "/main/")
    private val allowedQueryKeys = setOf("target", "id", "promo", "utm_source")

    fun validate(uri: Uri): Uri? {
        val scheme = uri.scheme?.lowercase() ?: return null
        val host = uri.host?.lowercase() ?: return null
        val path = uri.path ?: ""

        if (!allowedSchemes.contains(scheme) || !allowedHosts.contains(host)) {
            return null
        }

        if (allowedPathPrefixes.none { path.startsWith(it) }) {
            return null
        }

        for (name in uri.queryParameterNames) {
            if (name !in allowedQueryKeys) return null
            val value = uri.getQueryParameter(name) ?: ""
            if (value.length > 128 || !value.matches(Regex("^[A-Za-z0-9_-]+$"))) {
                return null
            }
        }

        return uri
    }
}

class CustomWebViewClient(
    private val context: Context,
    private val internalRouter: (ValidatedAppRoute) -> Unit
) : WebViewClient() {

    override fun shouldOverrideUrlLoading(view: WebView?, request: WebResourceRequest?): Boolean {
        request ?: return false

        // ข้อกำหนดด้านความปลอดภัย: จำกัดการนำทางแอปภายนอกไว้ที่หน้าจอหลัก (Main Frame) เท่านั้น
        if (!request.isForMainFrame) {
            return false // Subframes และ iframes ไม่สามารถเรียก intents ภายนอกหรือ custom schemes
        }

        val url = request.url.toString()
        return handleUrlNavigation(url)
    }

    @Deprecated("Deprecated in Java")
    override fun shouldOverrideUrlLoading(view: WebView?, url: String?): Boolean {
        if (url == null) return false

        val uri = Uri.parse(url)
        val scheme = uri.scheme?.lowercase()

        // Callback รุ่นเก่าขาด metadata isForMainFrame ที่เชื่อถือได้; ห้าม route schemes ภายนอก
        return if (scheme == "http" || scheme == "https") {
            false // อนุญาตให้โหลดเนื้อหาเว็บมาตรฐาน
        } else {
            Log.w("WebViewClient", "บล็อก scheme ภายนอกใน callback รุ่นเก่า: $scheme")
            true // ระงับข้อผิดพลาดของ scheme โดยไม่เปิด intent ภายนอก
        }
    }

    private fun handleUrlNavigation(url: String): Boolean {
        val uri = Uri.parse(url)
        val scheme = uri.scheme?.lowercase() ?: return false

        // 1. จัดการ HTTP / HTTPS และ Internal App Links
        if (scheme == "http" || scheme == "https") {
            // ตรวจสอบว่า URL ตรงกับโดเมน App Link ของแอปหรือไม่
            if (scheme == "https" && uri.host?.lowercase() == "app.example.com") {
                val validatedRoute = AppLinkRouteValidator.validate(uri)
                if (validatedRoute != null) {
                    Log.i("WebViewClient", "Internal App Link ตรวจสอบแล้ว, ส่งต่อไปยัง router ภายใน")
                    internalRouter(validatedRoute)
                } else {
                    Log.w("WebViewClient", "ปฏิเสธ Internal App Link ที่ผิดรูปแบบหรือไม่ได้รับอนุญาต: $uri")
                }
                return true // จัดการภายใน; ยกเลิกการโหลด webview
            }
            return false // อนุญาตให้ WebView โหลดเนื้อหาเว็บตามปกติ
        }

        // 2. ตรวจสอบ custom schemes กับ allowlists ที่เข้มงวด
        val validatedUri = CustomSchemeValidator.validate(uri)
        if (validatedUri != null) {
            return launchSafeIntent(Intent(Intent.ACTION_VIEW, validatedUri))
        }

        // 3. จัดการ Chrome Intent URIs
        if (scheme == "intent") {
            return try {
                val parsed = Intent.parseUri(url, Intent.URI_INTENT_SCHEME)
                val targetPackage = parsed.`package`
                val allowedPackages = setOf("com.example.app", "com.example.partner")

                if (targetPackage != null && allowedPackages.contains(targetPackage)) {
                    val rawDataUri = parsed.data
                    if (rawDataUri != null) {
                        val validatedDataUri = CustomSchemeValidator.validate(rawDataUri)
                        if (validatedDataUri != null) {
                            // สร้าง Intent ACTION_VIEW ที่สะอาดใหม่ แทนที่จะรันออบเจ็กต์ที่แยกออกมาโดยตรง
                            val safeIntent = Intent(Intent.ACTION_VIEW, validatedDataUri).apply {
                                `package` = targetPackage
                                addCategory(Intent.CATEGORY_BROWSABLE)
                                flags = Intent.FLAG_ACTIVITY_NEW_TASK
                            }
                            launchSafeIntent(safeIntent)
                        } else {
                            Log.w("WebViewClient", "ปฏิเสธ Intent ที่มี URI ข้อมูลไม่ถูกต้อง: $rawDataUri")
                            true
                        }
                    } else {
                        Log.w("WebViewClient", "ปฏิเสธ Intent ที่ขาด payload ข้อมูล URI")
                        true
                    }
                } else {
                    Log.w("WebViewClient", "ปฏิเสธ Intent ที่พุ่งเป้าไปที่แพ็คเกจที่ไม่ผ่านการตรวจสอบ: $targetPackage")
                    true // ยกเลิก Intent ที่ไม่ได้รับการตรวจสอบ
                }
            } catch (e: Exception) {
                Log.e("WebViewClient", "ไม่สามารถแยกวิเคราะห์ URI ของ intent: $url", e)
                true // ระงับข้อผิดพลาด
            }
        }

        // ปฏิเสธ schemes ที่ไม่รู้จักเพื่อหลีกเลี่ยงข้อผิดพลาด net::ERR_UNKNOWN_URL_SCHEME
        Log.w("WebViewClient", "บล็อกการนำทางด้วย scheme ที่ไม่ผ่านการตรวจสอบ: $scheme")
        return true
    }

    private fun launchSafeIntent(intent: Intent): Boolean {
        return try {
            intent.flags = Intent.FLAG_ACTIVITY_NEW_TASK
            context.startActivity(intent)
            true
        } catch (e: Exception) {
            Log.w("WebViewClient", "ไม่พบ Activity ที่รองรับ Intent: ${intent.data}", e)
            true // ป้องกันการแครชของ webview
        }
    }
}
// iOS: การนำ WKNavigationDelegate ไปใช้สำหรับ Universal Links และการดักจับ Custom Scheme
// ดักจับการนำทางภายใน WKWebView และบังคับใช้ขอบเขตความปลอดภัยของโดเมน, เส้นทาง และคิวรี
import UIKit
import WebKit

struct ValidatedAppRoute {
    let path: String
    let queryParams: [String: String]
}

class AppRouteValidator {
    static let allowedPrefixes = ["/open/", "/product/", "/promo/"]
    static let allowedQueryKeys = ["target", "id", "promo", "utm_source"]

    static func validate(url: URL) -> ValidatedAppRoute? {
        let path = url.path
        guard allowedPrefixes.contains(where: { path.hasPrefix($0) }) else {
            return nil
        }

        var sanitizedParams: [String: String] = [:]
        if let components = URLComponents(url: url, resolvingAgainstBaseURL: false),
           let queryItems = components.queryItems {
            let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
            for item in queryItems {
                let name = item.name
                // ปฏิเสธ URL หากมี Query Keys ที่ไม่รู้จัก
                guard allowedQueryKeys.contains(name) else { return nil }
                let value = item.value ?? ""
                if value.count <= 64 && value.rangeOfCharacter(from: validChars.inverted) == nil {
                    sanitizedParams[name] = value
                } else {
                    return nil
                }
            }
        }

        return ValidatedAppRoute(path: path, queryParams: sanitizedParams)
    }
}

class CustomSchemeValidator {
    static let allowedSchemes = ["myapp"]
    static let allowedHosts = ["open", "product", "event"]
    static let allowedPathPrefixes = ["/detail/", "/view/", "/main/"]
    static let allowedQueryKeys = ["target", "id", "promo", "utm_source"]

    static func validate(url: URL) -> URL? {
        guard let scheme = url.scheme?.lowercased(), allowedSchemes.contains(scheme) else {
            return nil
        }
        guard let host = url.host?.lowercased(), allowedHosts.contains(host) else {
            return nil
        }

        let path = url.path
        if !path.isEmpty && !allowedPathPrefixes.contains(where: { path.hasPrefix($0) }) {
            return nil
        }

        // ตรวจสอบ Query parameter ด้วยมาตรการความปลอดภัยที่เข้มงวด
        if let components = URLComponents(url: url, resolvingAgainstBaseURL: false),
           let queryItems = components.queryItems {
            let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
            for item in queryItems {
                guard allowedQueryKeys.contains(item.name) else { return nil }
                let value = item.value ?? ""
                if value.count > 128 || value.rangeOfCharacter(from: validChars.inverted) != nil {
                    return nil
                }
            }
        }

        return url
    }
}

class CustomWebViewController: UIViewController, WKNavigationDelegate {

    var webView: WKWebView!

    override fun viewDidLoad() {
        super.viewDidLoad()

        let configuration = WKWebViewConfiguration()
        webView = WKWebView(frame: view.bounds, configuration: configuration)
        webView.navigationDelegate = self
        view.addSubview(webView)
    }

    func webView(
        _ webView: WKWebView,
        decidePolicyFor navigationAction: WKNavigationAction,
        decisionHandler: @escaping (WKNavigationActionPolicy) -> Void
    ) {
        guard let url = navigationAction.request.url else {
            decisionHandler(.allow)
            return
        }

        let scheme = url.scheme?.lowercased() ?? ""

        // 1. จัดการ Host App Associated Domain (Universal Link ของแอปเอง)
        // หมายเหตุจากเอกสารของ Apple: การเปิด Universal Link ของตัวเองผ่าน UIApplication.open() จะไม่นำทางกลับเข้าแอป
        // มันจะต้องได้รับการตรวจสอบและส่งต่อไปยัง router ภายในแอปโดยตรง
        if let host = url.host?.lowercased(), host == "app.example.com" {
            NSLog("[WKWebView] ตรวจพบ Host Associated Domain: %@", url.path)
            if let validatedRoute = AppRouteValidator.validate(url: url) {
                AppInternalRouter.shared.navigate(to: validatedRoute)
            } else {
                NSLog("[WKWebView] ระงับเส้นทางภายในที่ผิดรูปแบบหรือไม่ได้รับอนุญาต: %@", url.absoluteString)
            }
            decisionHandler(.cancel)
            return
        }

        // 2. จัดการ Custom Schemes พร้อมการ Allowlist และการตรวจสอบเส้นทาง
        if scheme != "http" && scheme != "https" && scheme != "about" {
            if let validatedURL = CustomSchemeValidator.validate(url: url) {
                UIApplication.shared.open(validatedURL, options: [:]) { success in
                    if !success {
                        NSLog("[WKWebView] ไม่สามารถเปิด custom scheme ที่อนุญาตได้: %@", validatedURL.absoluteString)
                    }
                }
            } else {
                NSLog("[WKWebView] ระงับ scheme หรือเส้นทางที่ไม่ได้รับอนุญาต: %@", url.absoluteString)
            }
            decisionHandler(.cancel)
            return
        }

        // 3. อนุญาตการนำทางเว็บปกติ
        decisionHandler(.allow)
    }
}
การข้ามผ่าน Sandbox ของ WebView และเบราว์เซอร์ภายในแอป
ความท้าทายจาก In-App Browser: การจัดการ WebView ที่มีข้อจำกัดในแอปโซเชียล
ทราฟฟิกบนเว็บมือถือส่วนใหญ่มีจุดกำเนิดมาจากลิงก์ที่แชร์ภายในแพลตฟอร์มโซเชียลมีเดียและแอปส่งข้อความ (เช่น WeChat, Line, Instagram และ Facebook Messenger) เมื่อผู้ใช้แตะลิงก์ในแอปเหล่านี้ แพลตฟอร์มจะแสดง Landing Page ภายใน in-app browser (WebView) ที่ฝังตัวแทนที่จะเปิดเบราว์เซอร์เริ่มต้นของระบบ (Safari หรือ Chrome)
เนื่องจาก in-app browser ของโซเชียลบังคับใช้ Sandbox เฉพาะของตน ความสามารถจึงแตกต่างกันอย่างมาก:
- บางสภาพแวดล้อมจะดักจับและบล็อก custom URI schemes (
myapp://) โดยสิ้นเชิง - การส่งผ่าน Universal Link อาจถูกจำกัด ทำให้ผู้ใช้ติดอยู่ใน webview ของแอปโซเชียล
- การดาวน์โหลดไฟล์ APK โดยตรงหรือการเปลี่ยนเส้นทางไปยัง Store ภายนอกอาจถูกบล็อกตามนโยบายแพลตฟอร์มและเวอร์ชันของแอป
แทนที่จะสมมติว่ามีกลไกการออกสู่เบราว์เซอร์อัตโนมัติที่เป็นสากล สถาปัตยกรรม Web to App ควรตรวจจับสภาพแวดล้อมรันไทม์เหล่านี้และให้คำแนะนำที่ชัดเจนแก่ผู้ใช้เพื่อเปิดลิงก์ในเบราว์เซอร์เริ่มต้นของระบบ (เช่น ผ่านเมนู "เปิดใน Safari" หรือ "เปิดใน Chrome")
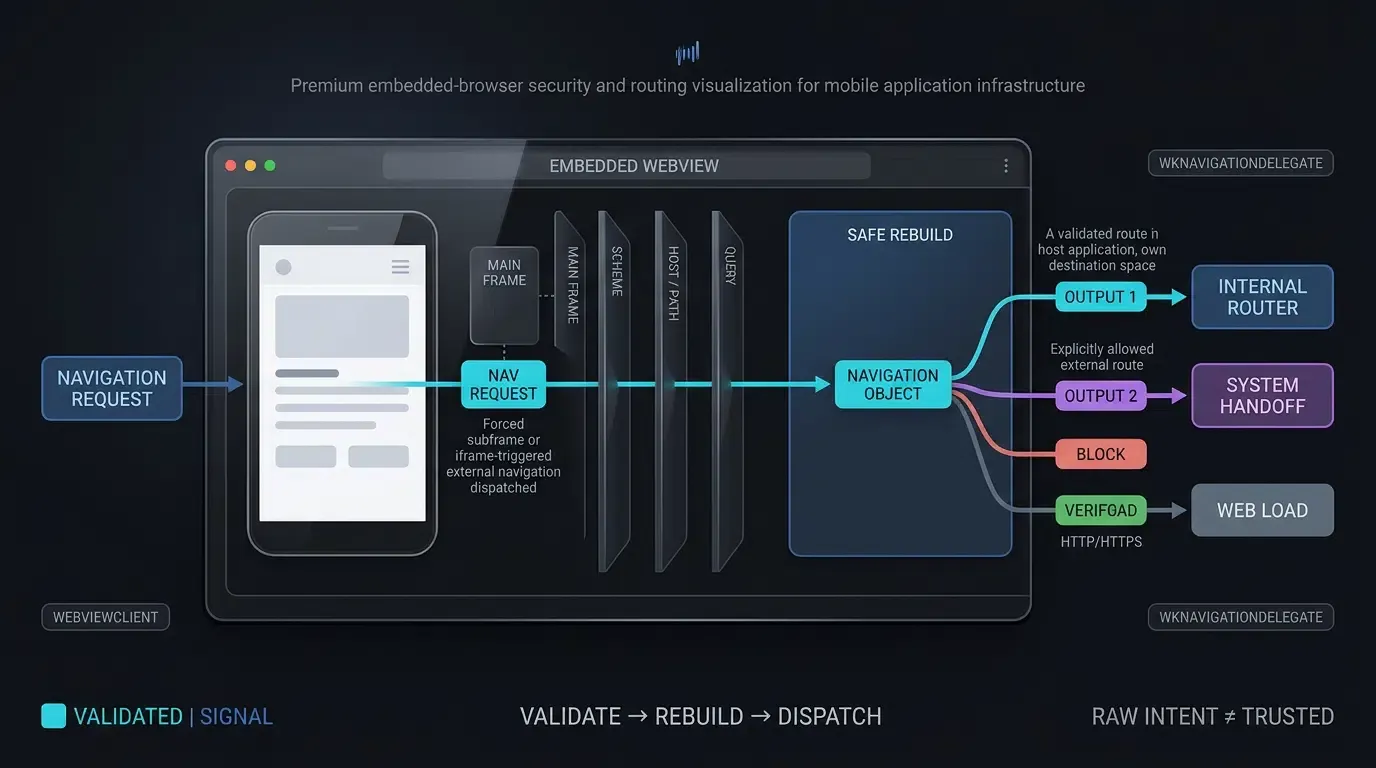
การจัดการ Android WebView: การทำ Override shouldOverrideUrlLoading พร้อมการตรวจสอบที่เข้มงวด
เมื่อแอปพลิเคชันมือถือฝัง WebView ไว้ภายในอินเทอร์เฟซเนทีฟของตน นักพัฒนาต้องกำหนดค่าการดักจับการนำทางให้เหมาะสม ตามค่าเริ่มต้น WebView ของ Android จะรู้จักเฉพาะโปรโตคอลเว็บมาตรฐาน (http:// และ https://) เมื่อหน้าเว็บภายใน WebView พยายามนำทางไปยัง custom URI scheme (myapp://) หรือ intent URI (intent://) WebView จะแสดงข้อผิดพลาดของโปรโตคอล: net::ERR_UNKNOWN_URL_SCHEME
ตามที่ระบุใน เอกสารอ้างอิงสำหรับนักพัฒนา Android เกี่ยวกับ WebViewClient shouldOverrideUrlLoading นักพัฒนาต้องขยาย WebViewClient และ override shouldOverrideUrlLoading เพื่อให้สอดคล้องกับ คำแนะนำของ OWASP เกี่ยวกับการรักษาความปลอดภัยแอปมือถือสำหรับการทำ Deep Links ที่ไม่ปลอดภัย นักพัฒนาต้องบังคับใช้ allowlisting ของ scheme อย่างเข้มงวด ตรวจสอบว่าเหตุการณ์การนำทางมาจากหน้าจอหลัก (request.isForMainFrame) เพื่อป้องกันการใช้ iframe ในทางที่ผิด และสร้าง ACTION_VIEW intents ที่ปลอดภัย แทนการส่งออบเจ็กต์ Intent ดิบที่ไม่มีการจำกัดไปยังระบบปฏิบัติการ
การจัดการ iOS WKWebView: การใช้ decidePolicyForNavigationAction และขอบเขตของโดเมน
บน iOS แอปที่ฝังส่วนประกอบ WKWebView ต้องจัดการนโยบายการนำทางผ่าน คำแนะนำของ Apple สำหรับ WKNavigationDelegate
ข้อแตกต่างทางสถาปัตยกรรมที่สำคัญคือ Universal Links ตามที่ Apple ระบุไว้ หากแอปพลิเคชันเรียก UIApplication.shared.open() บน Universal Link ที่ชี้ไปยังโดเมนที่เกี่ยวข้องของ ตัวแอปเอง iOS จะไม่เปิดลิงก์ในแอปในฐานะ Universal Link ดังนั้น:
- Host App Associated Domains: หาก URL ตรงกับโดเมนที่เกี่ยวข้องของแอปเอง (
app.example.com) แอปพลิเคชันต้องยกเลิกการโหลด webview (decisionHandler(.cancel)) ตรวจสอบเส้นทางและพารามิเตอร์กับ allowlists ที่เข้มงวด และเรียกใช้ router ภายในแอปโดยตรง - Allowed External Schemes: หาก URL มี custom scheme ที่อนุญาตซึ่งพุ่งเป้าไปที่แอปภายนอก ให้ตรวจสอบ scheme, host, path และรูปแบบ query กับ allowlist ก่อนส่งต่อไปยัง
UIApplication.shared.open
ความแตกต่างระหว่าง Apple Smart App Banners กับ Custom Web-to-App Banners
ในกรณีที่การเปลี่ยนเส้นทางเต็มหน้าจออาจรบกวนประสบการณ์ผู้ใช้ (เช่น บล็อกเนื้อหา พอร์ทัลข่าว หรือเอกสารทางเทคนิค) ทีมงานเติบโตจะใช้แบนเนอร์โปรโมชัน ทีมวิศวกรรมควรแยกแยะความแตกต่างระหว่างสถาปัตยกรรมแบนเนอร์สองรูปแบบ:
- Apple Smart App Banners: คุณสมบัติเนทีฟของ Safari ที่ประกาศผ่าน
<meta name="apple-itunes-app" content="app-id=myAppID">แบนเนอร์นี้จะแสดงผลแบบเนทีฟโดย Safari บนอุปกรณ์ iOS โดยไม่ใช้ JavaScript แต่จะไม่แสดงผลบน Android หรือเบราว์เซอร์ของบุคคลที่สาม - Custom Web-to-App CTA Banners: ส่วนประกอบ HTML ที่แสดงผลผ่าน JavaScript ซึ่งสามารถแสดงได้บนเบราว์เซอร์มือถือหลักทั้งหมด ในขณะที่พฤติกรรมการเปิดแอปจะขึ้นอยู่กับเบราว์เซอร์และแพลตฟอร์ม แบนเนอร์เหล่านี้แสดงไอคอนแอป ชื่อแอป คะแนน และ CTA ตามบริบท โดยเรียกใช้
m.wakeupOrInstall()เพื่อส่งพารามิเตอร์รันไทม์เข้าสู่แอปเนทีฟโดยตรง นักพัฒนาสามารถรับไลบรารีฝั่ง Client ได้โดยตรงจาก ศูนย์ดาวน์โหลด OpoInstall SDK
ตารางความเข้ากันได้ของการเปลี่ยนเส้นทางจากเว็บสู่แอปข้ามเบราว์เซอร์
การประเมินโปรโตคอลการเปลี่ยนเส้นทางในสภาพแวดล้อมเบราว์เซอร์มือถือ
เนื่องจากผู้ให้บริการเบราว์เซอร์อัปเดตนโยบายความปลอดภัยการนำทางอย่างต่อเนื่อง ทีมวิศวกรรมจึงต้องประเมินโปรโตคอลการเปลี่ยนเส้นทางกับรันไทม์ของเบราว์เซอร์เฉพาะเพื่อรักษา Funnel ผู้ใช้ที่เชื่อถือได้
ความสามารถทางเทคนิคและข้อจำกัดเชิงพฤติกรรมของสภาพแวดล้อมเบราว์เซอร์
ตารางด้านล่างสรุปความเข้ากันได้ทางเทคนิคข้ามเบราว์เซอร์ ข้อจำกัดเรื่องการโต้ตอบจากผู้ใช้ และกลไกสำรอง:
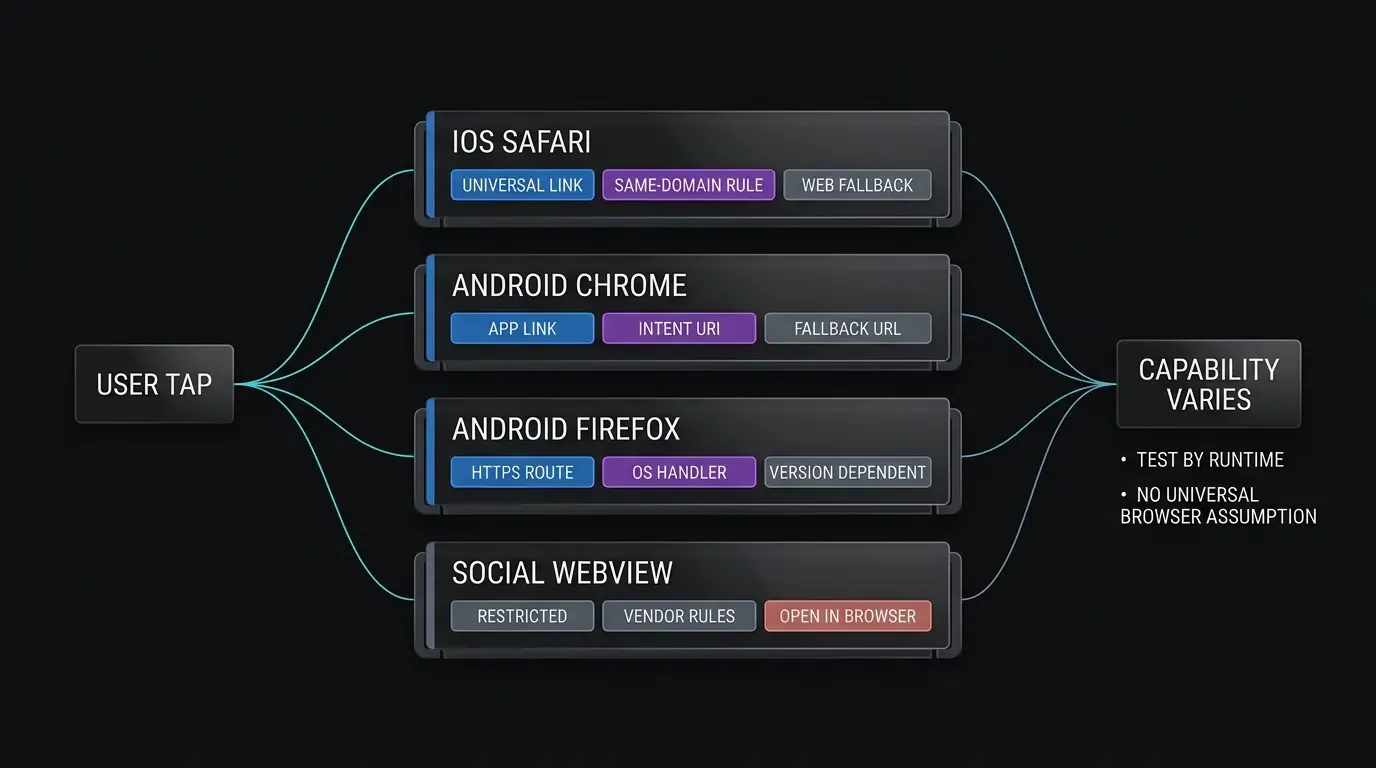
| เบราว์เซอร์ / สภาพแวดล้อม | โปรโตคอลหลักที่รองรับ | ข้อจำกัดการโต้ตอบจากผู้ใช้ | พฤติกรรมการเปิดแอป | กลไกสำรองเมื่อไม่ได้ติดตั้ง |
|---|---|---|---|---|
| iOS Safari | Universal Links | ต้องมีการกระทำจากผู้ใช้สำหรับ custom schemes; แนะนำรูปแบบโดเมนย่อยสำหรับ Universal Links | เปิดแอปโดยตรงหากตรงเงื่อนไขและผ่านการตรวจสอบ | โหลด URL ในเบราว์เซอร์ |
| Android Chrome | Android App Links / Intent URIs | ต้องมีการกระทำจากผู้ใช้โดยตรงสำหรับ intent:// และ custom schemes |
ข้ามกล่องเลือกแอปหากโฮสต์ผ่านการตรวจสอบแล้ว | นำทางไปยัง S.browser_fallback_url หรือ Play Store |
| Android Firefox | HTTPS links / OS-supported app routing | ขึ้นอยู่กับเวอร์ชันเบราว์เซอร์; ตรวจสอบพฤติกรรม Firefox Android ในปัจจุบัน | อาจแตกต่างกันไปตามเวอร์ชันของ Firefox และสถานะการจัดการลิงก์ใน Android | ทำตามลิงก์เว็บมาตรฐาน |
| In-App Social WebViews | แตกต่างกันตามแอปและเวอร์ชัน | ขึ้นอยู่กับ Sandbox ของคอนเทนเนอร์โซเชียลและการดักจับการคลิก | มักถูกดักจับหรือจำกัด | แนะนำผู้ใช้ให้เปิดในเบราว์เซอร์เริ่มต้นของระบบ (Safari / Chrome) |
| Embedded Android WebView | ดักจับผ่าน shouldOverrideUrlLoading |
แอปโฮสต์ควบคุมกฎการใช้งาน | ต้องมีการ override WebViewClient |
แสดงข้อผิดพลาด net::ERR_UNKNOWN_URL_SCHEME เว้นแต่จะได้รับการจัดการ |
คำถามที่พบบ่อย (FAQ)
การเปลี่ยนเส้นทางจากเว็บสู่แอปจัดการกับผู้ใช้ที่ยังไม่ได้ติดตั้งแอปอย่างไร?
ทำไมการเปลี่ยนเส้นทางแบบโปรแกรมถึงล้มเหลวเมื่อไม่มีเหตุการณ์คลิกจากผู้ใช้?
ฉันจะป้องกันข้อผิดพลาด net::ERR_UNKNOWN_URL_SCHEME ใน Android WebViews ได้อย่างไร?
สรุปและกรอบการตัดสินใจ
การทำให้กระบวนการเปลี่ยนเส้นทางจากเว็บสู่แอปเป็นอัตโนมัติต้องอาศัยการเชื่อมช่องว่างระหว่าง Sandbox ของเบราว์เซอร์และระบบปฏิบัติการมือถือเนทีฟ การพึ่งพาลิงก์คงที่หรือ custom schemes ที่ไม่ผ่านการตรวจสอบจะทำให้เกิดความยุ่งยาก กระตุ้นการแจ้งเตือนความปลอดภัยของเบราว์เซอร์ และเพิ่มอัตราการเลิกใช้งานตลอดการเดินทางของผู้ใช้
การปรับใช้ไปป์ไลน์การเปลี่ยนเส้นทางหลายระดับ ซึ่งรวมถึง Universal Links ที่ผ่านการตรวจสอบแล้ว, App Links, JavaScript ที่กระตุ้นโดยการโต้ตอบของผู้ใช้ และทางเลือกสำรองไปยัง Store ที่ราบรื่น จะช่วยลดความล้มเหลวในการนำทางในระดับเบราว์เซอร์และสนับสนุนการเปลี่ยนผ่านเข้าสู่แอปเนทีฟได้ราบรื่นยิ่งขึ้น การจับคู่ Web SDK ฝั่ง Client เข้ากับตัวจัดการ WebView ที่ยืดหยุ่นและบังคับใช้ allowlist จะช่วยให้ทีมวิศวกรรมลดอุปสรรคในการเปลี่ยนผู้เข้าชมและสนับสนุนเป้าหมายด้านความผูกพันของผู้ใช้งาน
หากต้องการเรียนรู้วิธีดำเนินการการเปลี่ยนเส้นทางจากเว็บสู่แอปที่มีประสิทธิภาพ โปรดดู เอกสารการรวม Web SDK, ดาวน์โหลดไลบรารี Client จาก ศูนย์ดาวน์โหลด OpoInstall SDK, สำรวจ อ้างอิงการใช้งาน Mobile Attribution หรือลงทะเบียนแอปพลิเคชันของคุณบน คอนโซลนักพัฒนา OpoInstall
วัสดุที่เกี่ยวข้อง
-
แนวคิด: Web to App Redirection, Universal Links, Android App Links, Custom URL Scheme, Apple Smart App Banner
-
เทคโนโลยี: W3C Page Visibility API, Android WebViewClient, iOS WKNavigationDelegate, Intent URIs
-
มาตรฐาน: IETF RFC 3986 Uniform Resource Identifier, Apple Associated Domains Specification, Android Digital Asset Links Protocol, OWASP Mobile Application Security Testing Guide (MASTG)
-
API: OpoInstall Web JS SDK
wakeupOrInstallAPI, AndroidshouldOverrideUrlLoading, iOSdecidePolicyForNavigationAction -
เอกสารและอ้างอิงอย่างเป็นทางการ:
Share this article