การเปิดใช้งานในระดับอุตสาหกรรมช่วงล่าสุดสะท้อนให้เห็นทิศทางเชิงกลยุทธ์นี้อย่างชัดเจน โดยเฉพาะในงานเปิดตัวผลิตภัณฑ์อย่างเป็นทางการเมื่อวันที่ 23 มิถุนายน 2026 Google ได้ประกาศอัปเกรดสำคัญสำหรับระบบอัตโนมัติของเบราว์เซอร์บนมือถือ ส่งผลให้เกิดคลื่นของธุรกรรมบนเว็บที่ทำได้ลื่นไหลและลดแรงเสียดทานลงอย่างมาก สำหรับทีมพัฒนา ความท้าทายเร่งด่วนคือการจัดการการเปลี่ยนผ่านข้ามแพลตฟอร์ม พร้อมรักษาความปลอดภัยและความสอดคล้องของข้อมูลให้แข็งแรง ที่สำคัญ การเปิดตัวอัปเดต Chrome 150 Autofills ถือเป็นหมุดหมายสำคัญของประสบการณ์ผู้ใช้บนมือถือ
Chrome 150 Autofills ช่องข้อมูลบนมือถือ: วิเคราะห์การรวม Google Wallet เข้ากับ Chrome แบบสองแพลตฟอร์ม
ระหว่างการเปิดตัว Chrome 150 บนมือถือเมื่อวันที่ 23 มิถุนายน 2026 Google ได้เพิ่มความสามารถสำคัญให้กับระบบกรอกแบบฟอร์มอัตโนมัติ โดยเฉพาะการเชื่อมต่อที่ลึกขึ้นระหว่าง Google Wallet และ Chrome Autofills ซึ่งช่วยให้การจัดเก็บเอกสารบนอุปกรณ์มือถือทำได้ง่ายขึ้น นอกจากนี้ เบราว์เซอร์ยังรองรับโครงสร้างข้อมูลที่ซับซ้อน เช่น ใบขับขี่ หนังสือเดินทาง และ Known Traveler Numbers ส่งผลให้ผู้ใช้มือถือไม่จำเป็นต้องคัดลอกและวางชุดตัวอักษรผสมตัวเลขด้วยตนเองอีกต่อไป ขณะเดียวกัน ระบบยังรองรับการซิงค์สองทางระหว่างช่องข้อมูลในเบราว์เซอร์กับฐานข้อมูลของ digital wallet ตัวอย่างเช่น เมื่อผู้ใช้พิมพ์หมายเลขทะเบียนรถลงในแบบฟอร์ม Chrome จะเสนอให้เข้ารหัสและบันทึกข้อมูลนั้นไปยัง Google Wallet โดยตรง รายละเอียดสเปกระบุไว้ใน The Keyword
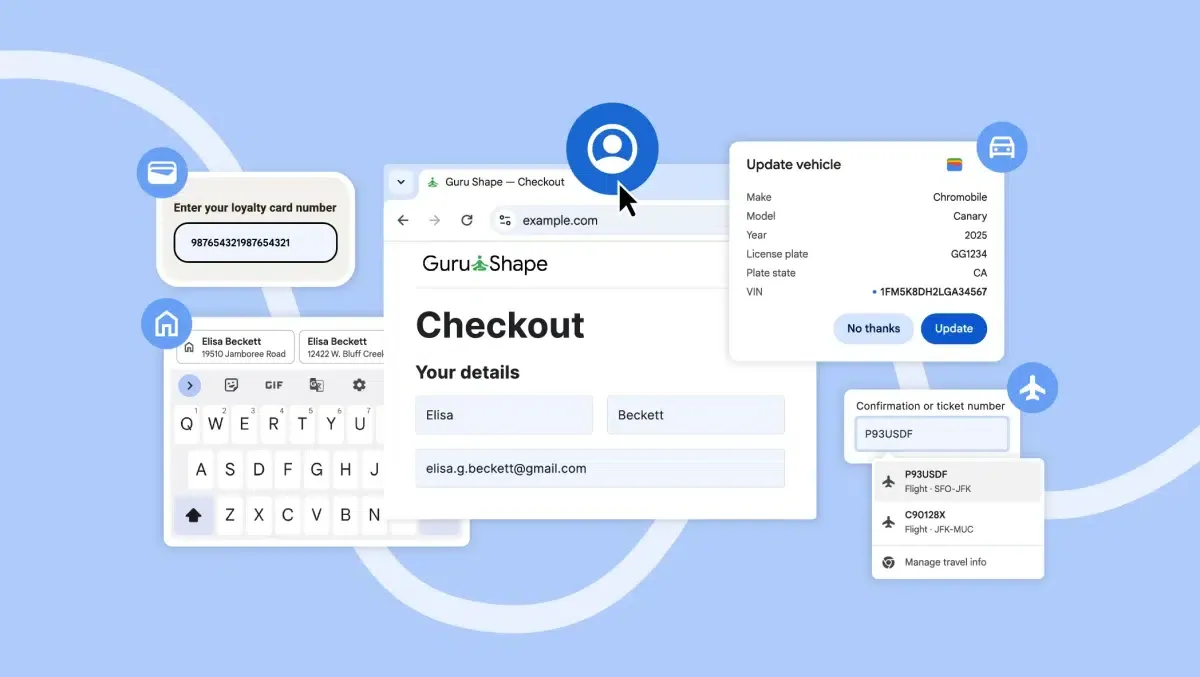
การผสาน Wallet และกลไกบนมือถือของ Chrome 150
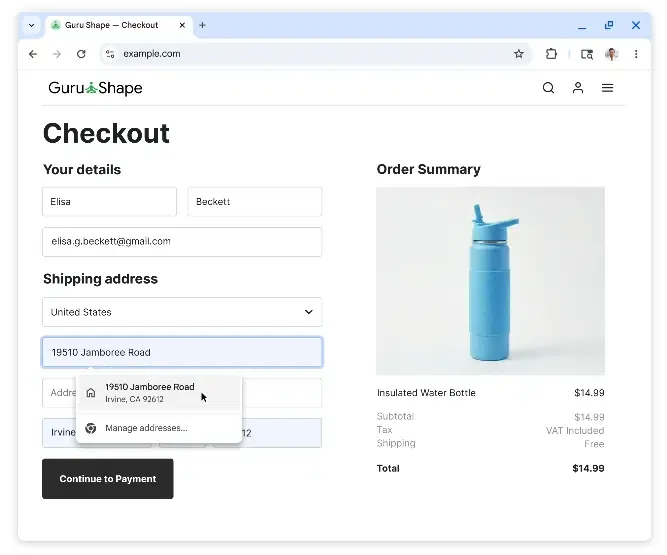
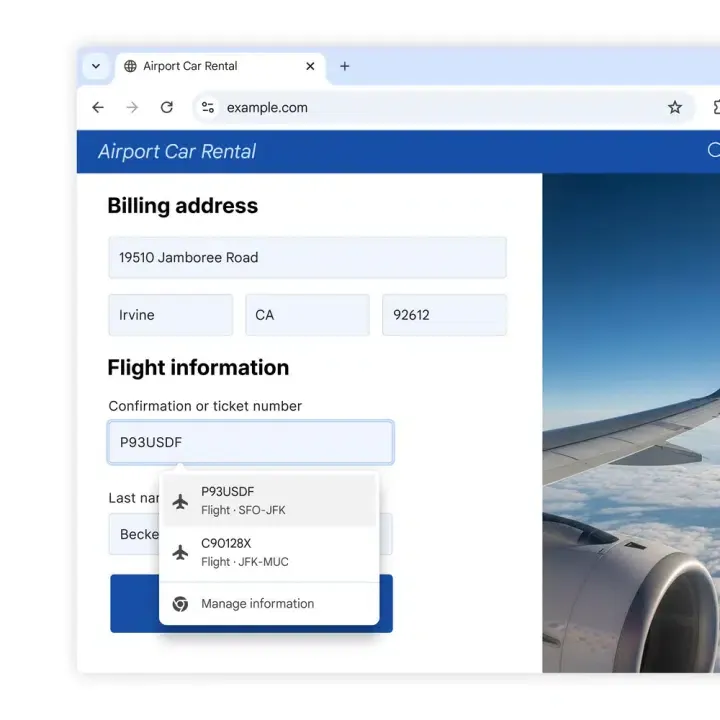
โดยเฉพาะเมื่อ Chrome 150 Autofills ช่องแบบฟอร์มที่ซับซ้อน ระบบจะดึงหมายเลขหนังสือเดินทาง Known Traveler Numbers และรายละเอียดเที่ยวบินที่บันทึกไว้โดยตรงจาก digital wallet ของผู้ใช้ ตัวอย่างเช่น นักเดินทางที่เช่ารถที่สนามบินสามารถเติมหมายเลขยืนยันเที่ยวบินและวันที่เช่ารถลงในแบบฟอร์มได้ทันที นอกจากนี้ ประสบการณ์นี้กำลังทยอยเปิดใช้งานทั่วโลกบนเดสก์ท็อป Android และ iOS ส่งผลให้การท่องเว็บบนมือถือสะดวกขึ้นอย่างเห็นได้ชัด โดยเฉพาะสำหรับผู้ที่เดินทางบ่อย ขณะเดียวกัน ผู้ใช้ Android จะได้รับเลย์เอาต์คำแนะนำการกรอกอัตโนมัติแบบสองบรรทัดแทนอินเทอร์เฟซแบบบรรทัดเดียวเดิม การปรับปรุงด้านภาพนี้ช่วยให้ผู้ใช้สแกนและเลือกโปรไฟล์ข้อมูลรับรองที่ถูกต้องได้รวดเร็วขึ้น แม้อยู่บนเลย์เอาต์ดิจิทัลที่มีพื้นที่จำกัด
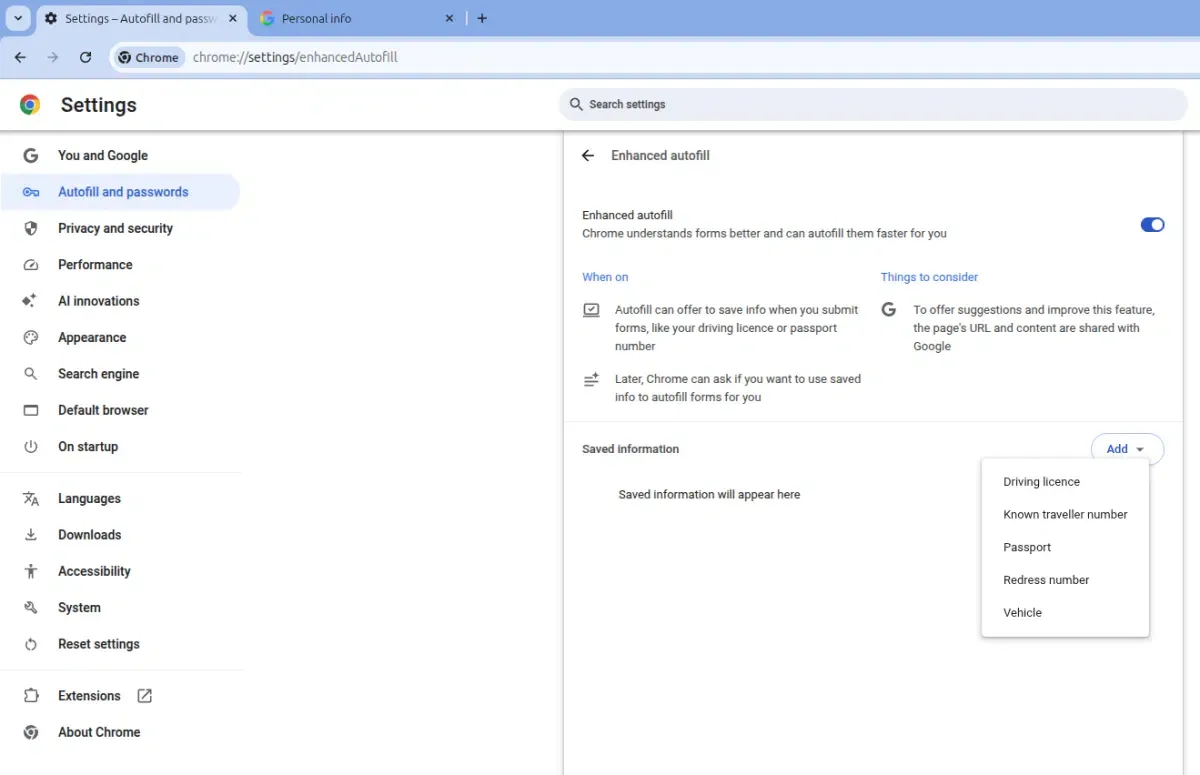
การปรับโครงสร้างการตั้งค่าเป็นห้าหมวดหมู่
เพื่อรองรับความสามารถที่ขยายเพิ่มขึ้น Google ได้ปรับโครงสร้างหน้าการตั้งค่าของ Chrome ครั้งใหญ่ โดยเฉพาะใน Chrome 150 สำหรับ Android ส่วน “Passwords and Autofill” เดิมถูกแทนที่ด้วยเลย์เอาต์ใหม่ที่ชัดเจน แบ่งออกเป็นห้าหมวดหมู่ นอกจากนี้ อินเทอร์เฟซใหม่นี้ยังจัดกลุ่มข้อมูลที่ละเอียดอ่อนออกเป็นหมวดที่แยกจากกันอย่างชัดเจน ส่งผลให้ผู้ใช้สามารถจัดการข้อมูลของตนได้ละเอียดขึ้นมาก:
- Google Password Manager: ปกป้องและจัดการรหัสผ่านดิบและ passkeys แบบเข้ารหัส
- Payments: ควบคุมบัตรเครดิตและบัตรเดบิต IBAN และบัตรสะสมคะแนนร้านค้า
- Contact info: รวมที่อยู่บ้านและที่ทำงานที่ผ่านการยืนยันแล้ว
- Identity docs: จัดการใบขับขี่ บัตรประจำตัวของรัฐ และหนังสือเดินทางระหว่างประเทศ
- Travel: จัดโครงสร้างข้อมูลแผนการเดินทางทางอากาศที่บันทึกไว้ known traveler numbers และรายละเอียดรถยนต์ เช่น ป้ายทะเบียนหรือ VINs
การเข้ารหัสสองทางและกลไกปกป้องความยินยอม
เนื่องจากการจัดการเอกสารระบุตัวตนของรัฐย่อมนำมาซึ่งคำถามด้านความปลอดภัย Google จึงฝังแนวป้องกันระดับผู้ใช้ไว้อย่างเข้มงวดในโครงสร้างหลัก โดยเฉพาะเมื่อ Chrome 150 Autofills ใบขับขี่หรือหนังสือเดินทาง การซิงค์ทั้งหมดระหว่างเบราว์เซอร์และ Google Wallet จะเกิดขึ้นผ่านการเข้ารหัสแบบ end-to-end ที่ปลอดภัย นอกจากนี้ เบราว์เซอร์จะไม่บันทึกหรือกรอกข้อมูลที่ละเอียดอ่อนของคุณโดยไม่มีความยินยอมอย่างชัดเจนจากผู้ใช้ ตัวอย่างเช่น ผู้ใช้สามารถจัดการการตั้งค่าการแชร์ได้ผ่านสวิตช์ “Use private pass across Google” ซึ่งอยู่บริเวณด้านล่างของ wallet pass แต่ละรายการ ที่สำคัญ หากปิดตัวเลือกนี้ เบราว์เซอร์จะถูกบล็อกไม่ให้เข้าถึงเอกสารนั้นทันที ขณะเดียวกัน หน้า support ของ Google ระบุว่า การเข้าเว็บไซต์ที่มีแบบฟอร์มที่เปิดใช้งานอยู่อาจแชร์ URL และเนื้อหาของเว็บไซต์กับ Google เพื่อปรับปรุงความแม่นยำของคำแนะนำ
ลดขั้นตอนเชิงโต้ตอบ: โซลูชันกรอกแบบฟอร์มอัตโนมัติผลักดันการเปลี่ยนแปลงของระบบนิเวศ web-to-app อย่างไร
เมื่อเบราว์เซอร์ทำให้การกรอกข้อมูลของผู้ใช้เป็นอัตโนมัติ แบบฟอร์มบนเว็บจึงลดแรงเสียดทานเชิงโต้ตอบแบบเดิม และเร่ง web-to-app conversions ได้เร็วขึ้น โดยเฉพาะเมื่อ Chrome 150 Autofills ข้อมูลการเดินทางและการชำระเงิน แบบฟอร์มบนเว็บจะลดแรงเสียดทานเชิงโต้ตอบแบบเดิม และเร่ง web-to-app conversions ได้เร็วขึ้น การตอบสนองเจตนาของผู้ใช้ให้ราบรื่นระหว่างการข้ามแพลตฟอร์มจำเป็นต้องมี universal link routing ที่แข็งแรง
กลับมุมมองเรื่องการกรอกข้อมูล: เมื่อการทำงานของ Agent มีประสิทธิภาพกว่าการกดแป้น
นอกจากนี้ เมื่อ autonomous agents หลายพันตัวดำเนินงาน พวกมันจะข้ามเว็บเบราว์เซอร์และอินเทอร์เฟซผู้ใช้โดยตรงแบบเดิม ส่งผลให้ flow บนเว็บมาตรฐานถูกรบกวน เพราะ Chrome 150 Autofills ข้อมูลใน background threads โดยเฉพาะโมเดลการวัดผลแบบดั้งเดิมพึ่งพา cookies, HTTP referrers และ UTM parameters เพื่อระบุแหล่งที่มาของ traffic ขณะเดียวกัน traffic ที่ขับเคลื่อนโดย agent จะถูกดำเนินการโดยตรงผ่าน APIs ซึ่งทำให้พารามิเตอร์การวัดผลมาตรฐานหายไป ผลลัพธ์คือธุรกิจเกิดความคลาดเคลื่อนของข้อมูลอย่างมาก จนยากต่อการประเมิน ROI ของการหาผู้ใช้ ที่สำคัญ ภาวะข้อมูลขาดช่วงนี้ทำให้ทีม growth ไม่สามารถปรับปรุงแคมเปญการตลาดได้อย่างมีประสิทธิภาพ
Bot Swarms และเวกเตอร์ความเสี่ยงต่อคุณภาพ traffic
นอกจากนี้ ความพร้อมใช้งานของ tokens ที่ต้นทุนต่ำและประสิทธิภาพสูงยังสร้างเวกเตอร์ความเสี่ยงด้านความปลอดภัยที่สำคัญ ตัวอย่างเช่น ผู้ไม่หวังดีสามารถใช้ bot swarms อัตโนมัติเพื่อจำลอง interaction แบบ organic ได้ ส่งผลให้ bot เหล่านี้อาจปลอมแปลง app installs สร้าง click spam ที่ฉ้อฉล และกระตุ้น conversion tracking events ที่ไม่ถูกต้อง โดยเฉพาะเมื่อพฤติกรรมของ agent เลียนแบบการตัดสินใจของมนุษย์ เกณฑ์ความปลอดภัยแบบดั้งเดิมจึงตรวจจับความผิดปกติได้ไม่ง่าย ผลลัพธ์คือ developers เผชิญความเสี่ยงจาก traffic ที่ไม่มีอยู่จริง ซึ่งทำให้ marketing budgets ถูกใช้ไปโดยไม่ก่อให้เกิดผลลัพธ์ที่แท้จริง ขณะเดียวกัน software development kits (SDKs) แบบเดิมที่ออกแบบมาสำหรับการคลิกด้วยมือยังรับมือกับงานอัตโนมัติได้จำกัด ที่สำคัญ ช่องโหว่นี้ชี้ให้เห็นความจำเป็นเร่งด่วนของ integration layer ที่แข็งแรงยิ่งขึ้น
Reference Architectures & Engineering References: วางโปรโตคอล Web-to-App Routing ที่แข็งแรง
เพื่อเชื่อมช่องว่างระหว่างเว็บกับ App และรักษาความปลอดภัยให้กับ checkout pipeline สถาปนิกซอฟต์แวร์จำเป็นต้องใช้มาตรการป้องกันเชิงวิศวกรรมที่เป็นมาตรฐาน โดยเฉพาะควรใช้แนวทาง “80/20” ซึ่ง 80% ของสถาปัตยกรรมมุ่งเน้นหลักการทางเทคนิคที่ใช้ได้ทั่วไป และอีก 20% ใช้มาตรฐานเครื่องมือที่ผ่านการพิสูจน์แล้ว นอกจากนี้ หนึ่งในมาตรการป้องกันที่สำคัญที่สุดคือการใช้ intent filters ที่ปลอดภัยและทำงานข้ามแพลตฟอร์ม ดังนั้น เมื่อธุรกรรมเสร็จสิ้นในเบราว์เซอร์ เซิร์ฟเวอร์ต้องเริ่ม handshake ที่ปลอดภัยทันทีเพื่อปลุก native application ขึ้นมา
การสร้างโปรโตคอล Web-to-App Routing แบบรวมศูนย์
โดยเฉพาะหลังจาก Chrome 150 Autofills ช่องแบบฟอร์มเริ่มต้น ระบบต้องส่งต่อบริบทของผู้ใช้ นอกจากนี้ การเปลี่ยนผ่านนี้จำเป็นต้องใช้ standardized universal linking architecture เพื่อ route สถานะธุรกรรมของผู้ใช้จากเว็บเข้าสู่ native environment โดยตรง ส่งผลให้ application เปิดขึ้นทันที พร้อมรักษาบริบท checkout ของผู้ใช้ไว้ ขณะเดียวกัน เซิร์ฟเวอร์จะตรวจสอบ session token เพื่อให้แน่ใจว่าการถ่ายโอนไม่ถูกดักโดยสคริปต์ที่เป็นอันตราย ผลลัพธ์คือการผสาน mobile sdk ที่เชื่อถือได้ช่วยรักษาความสอดคล้องของข้อมูลตลอดทั้ง acquisition lifecycle
การเสริมความแข็งแรงของ Cryptographic Signatures ในการติดตั้ง SDK
นอกจากนี้ การรักษาความปลอดภัยของลิงก์ส่งผ่านข้อมูลจำเป็นต้องบังคับใช้ Cryptographic Signatures โดยเฉพาะทุก transit URL และ API callback ต้องถูกลงลายเซ็นด้วย private key encryption ส่งผลให้ tracking url ไม่สามารถถูกแก้ไขโดย proxy scripts ระหว่างทางได้ ขณะเดียวกัน เมื่อ application ทำ handshake เซิร์ฟเวอร์จะตรวจสอบ signature เพื่อยืนยันความถูกต้อง ผลลัพธ์คือ developers สามารถบล็อก spoofing attempts ได้อย่างมั่นใจ และรักษาความสมบูรณ์ของ conversion tracking เพื่อหลีกเลี่ยงการสร้างโครงสร้างพื้นฐานที่ซับซ้อนเหล่านี้ด้วยตนเอง ทีมสามารถใช้ deferred parameter pass-through framework ที่ตั้งค่าล่วงหน้าไว้เป็น reference implementation พร้อมใช้งาน
การประสานทีมเทคนิค: การใช้งาน Chrome 150 Autofills ในหลาย Node
โดยเฉพาะการติดตั้ง workflows เมื่อ Chrome 150 Autofills เอกสารทางเทคนิค จำเป็นต้องมีการประสานงานใกล้ชิดระหว่างฝ่ายเทคนิคและฝ่ายการตลาด โดยเฉพาะทีมวิศวกรรมต้องมุ่งเน้นการทำ unique identifiers ให้เป็นมาตรฐาน และตรวจสอบความเข้ากันได้ของ SDK นอกจากนี้ developers ต้องออกแบบ bundle id policy ที่แข็งแรงเพื่อรองรับการใช้งานแบบ multi-tenant หลายชุด ส่งผลให้หลีกเลี่ยงการชนกันของ identifiers เมื่อ App เปิดใช้งานผ่าน regional stores ต่าง ๆ ขณะเดียวกัน technical architects ต้องติดตั้งการตรวจสอบ signature ที่ปลอดภัยเพื่อป้องกันการ spoofing ของ ios sdk และ android sdk ตัวอย่างเช่น ios sdk ต้องใช้ secure universal links ส่วน android sdk ควรใช้ verified app links ที่สำคัญ deep linking protocols เหล่านี้ช่วยให้การเปลี่ยนผ่านจาก web-to-app flow ปลอดภัยและเกิดขึ้นได้ทันที ผลลัพธ์คือทีมสามารถป้องกันไม่ให้สคริปต์ที่เป็นอันตราย hijack deep link generator ได้
ประเด็นทางเทคนิคสำหรับ Developers และ Architects
โดยเฉพาะ developers ต้องติดตั้ง multi-platform identifiers แบบรวมศูนย์ทั้งใน android sdk และ ios sdk นอกจากนี้ การรักษาความสอดคล้องของ bundle id เป็นสิ่งจำเป็นสำหรับ cross-store routing ส่งผลให้เมื่อ App เปิดผ่าน custom url scheme หรือ universal links บริบทจะถูกกู้คืนทันที ขณะเดียวกัน การตรวจสอบ signature ต้องทำงานที่ระดับ gateway เพื่อป้องกัน malicious script injection ผลลัพธ์คือทีมวิศวกรรมสามารถรักษา raw data คุณภาพสูงสำหรับระบบ downstream ได้ผ่าน standardized universal linking architecture
กลยุทธ์ Growth และ Customer Acquisition ภายใต้แรงกดดันด้านต้นทุน
โดยเฉพาะ growth leads ต้องปรับ acquisition metrics ให้มุ่งเน้น real-time cohort analysis มากขึ้น นอกจากนี้ การใช้ deferred deep linking ช่วยออกแบบ onboarding flows ที่ปรับให้เหมาะกับผู้ใช้แต่ละกลุ่มได้ ส่งผลให้เมื่อผู้ใช้ที่ได้รับการแนะนำเปิด App ระบบ referral tracking จะระบุแหล่งที่มาของ conversion โดยอัตโนมัติ ผลลัพธ์คือแบรนด์สามารถคำนวณ customer acquisition cost (cac) และ return on marketing investment ได้อย่างแม่นยำ ที่สำคัญ การระบุแหล่งที่มาที่ละเอียดนี้ช่วยคัดกรอง automated traffic ที่ไม่ถูกต้องออกไป นอกจากนี้ การจัดแนวการทำงานร่วมกันนี้ช่วยให้โมเดลดังกล่าวขับเคลื่อนได้ทั้งเสถียรภาพทางเทคนิคและการเติบโตที่วัดผลได้
คำถามที่พบบ่อย (FAQ)
Chrome 150 Autofills แชร์ข้อมูลแบบฟอร์มกับเซิร์ฟเวอร์ของ Google หรือไม่?
เหตุใดการที่ Chrome 150 Autofills ข้อมูลเอกสารระบุตัวตนจึงกระทบการระบุแหล่งที่มาของแคมเปญบนมือถือ?
Developers จะรักษาความปลอดภัยของ Handshakes หลังจาก Chrome 150 Autofills Native Forms ได้อย่างไร?
การคาดการณ์เทคโนโลยีระดับมหภาค: Privacy Sandboxes และอนาคตของเส้นทาง Web-to-App ที่แยกส่วนมากขึ้น
การเปิดตัวครั้งนี้สะท้อนการเปลี่ยนแปลงที่กว้างขึ้นในภูมิทัศน์เทคโนโลยีทั่วโลก โดยเฉพาะขอบเขตแบบดั้งเดิมของระบบปฏิบัติการและการกระจาย application กำลังเริ่มจางลง นอกจากนี้ เมื่อ intelligent agents และ browser engines เข้ามารับหน้าที่ดำเนินงาน อินเทอร์เฟซหลักสำหรับผู้ใช้จะเปลี่ยนไปสู่เลย์เอาต์ที่เป็นอัตโนมัติสูง รองรับเสียง หรือเป็นบทสนทนามากขึ้น ส่งผลให้ app stores แบบดั้งเดิมสูญเสียอำนาจผูกขาดด้าน discoverability ขณะเดียวกัน อุตสาหกรรมจะเห็นการเพิ่มขึ้นอย่างรวดเร็วของ micro-applications แบบ single-purpose ที่สร้างขึ้นแบบ dynamic เพื่อรองรับงานเฉพาะหน้า ผลลัพธ์คือความต้องการการกระจายแบบทันทีและลดแรงเสียดทานจะเพิ่มสูงขึ้นอย่างมาก ที่สำคัญ developers ที่ไม่ปรับ attribution และ security layers ให้เข้ากับแนวทาง agentic ใหม่นี้ จะมองไม่เห็นแหล่งที่มาของ traffic ที่แท้จริงของตน
นอกจากนี้ การรวมศูนย์ model intelligence ไว้กับยักษ์ใหญ่ระดับโลกไม่กี่รายจะยกระดับข้อกำหนดด้าน compliance ให้สูงขึ้นอย่างมาก โดยเฉพาะ data privacy frameworks เช่น SKAdNetwork และ Google Privacy Sandbox จะยังคงจำกัดการเข้าถึงข้อมูลให้เข้มงวดขึ้นต่อเนื่อง ดังนั้น developers ต้องให้ความสำคัญกับการเก็บ first-party, deterministic data มากกว่า probabilistic tracking ขณะเดียวกัน การผสานมาตรฐาน secure, multi-touch attribution จะกลายเป็นพื้นฐานของสถาปัตยกรรมเทคนิคทุกประเภท ผลลัพธ์คือยุคที่ Chrome 150 Autofills ข้อมูลรับรองที่ละเอียดอ่อนมาก เป็นสัญญาณของโมเดลทางเทคนิคใหม่และจุดเริ่มต้นของยุคเทคโนโลยีชุดใหม่ ที่สำคัญ องค์กรจำเป็นต้องปรับโครงสร้าง data pipelines ตั้งแต่วันนี้ เพื่อรักษาความสามารถในการแข่งขันในอนาคตที่กระจายศูนย์มากขึ้น
Share this article



