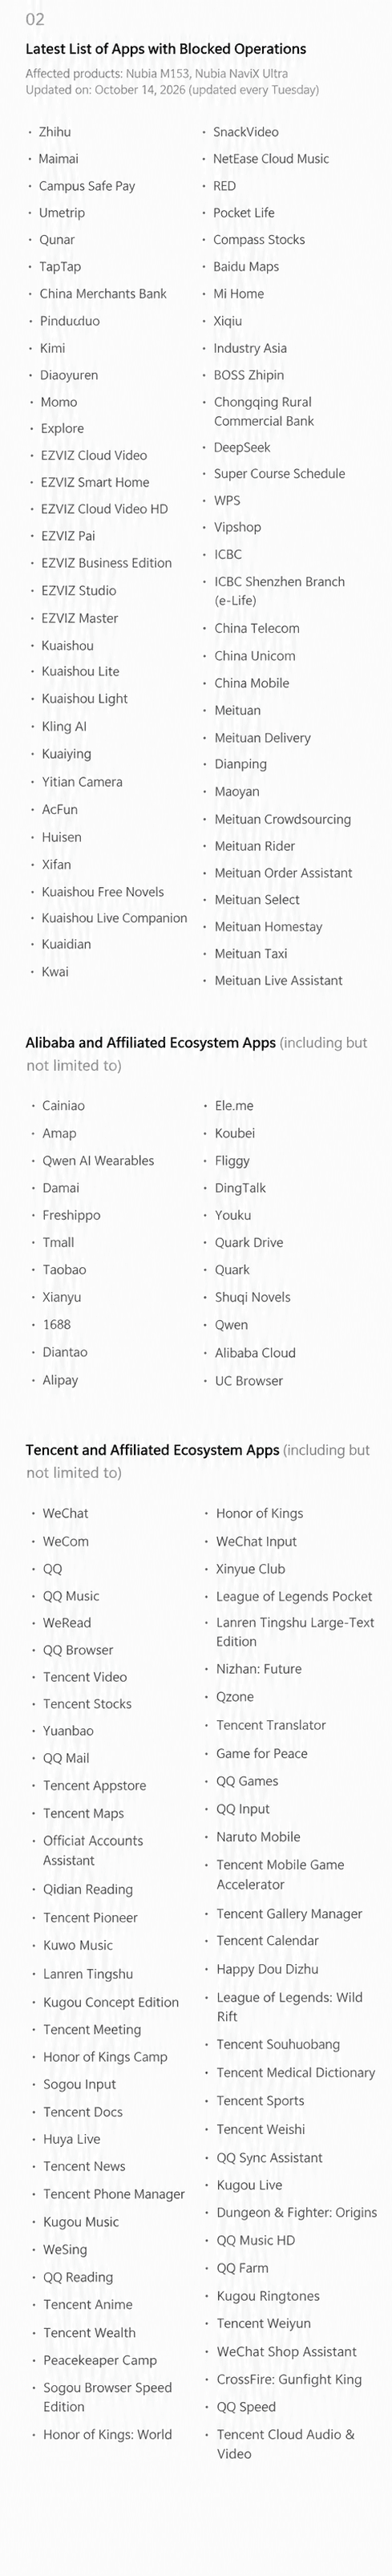
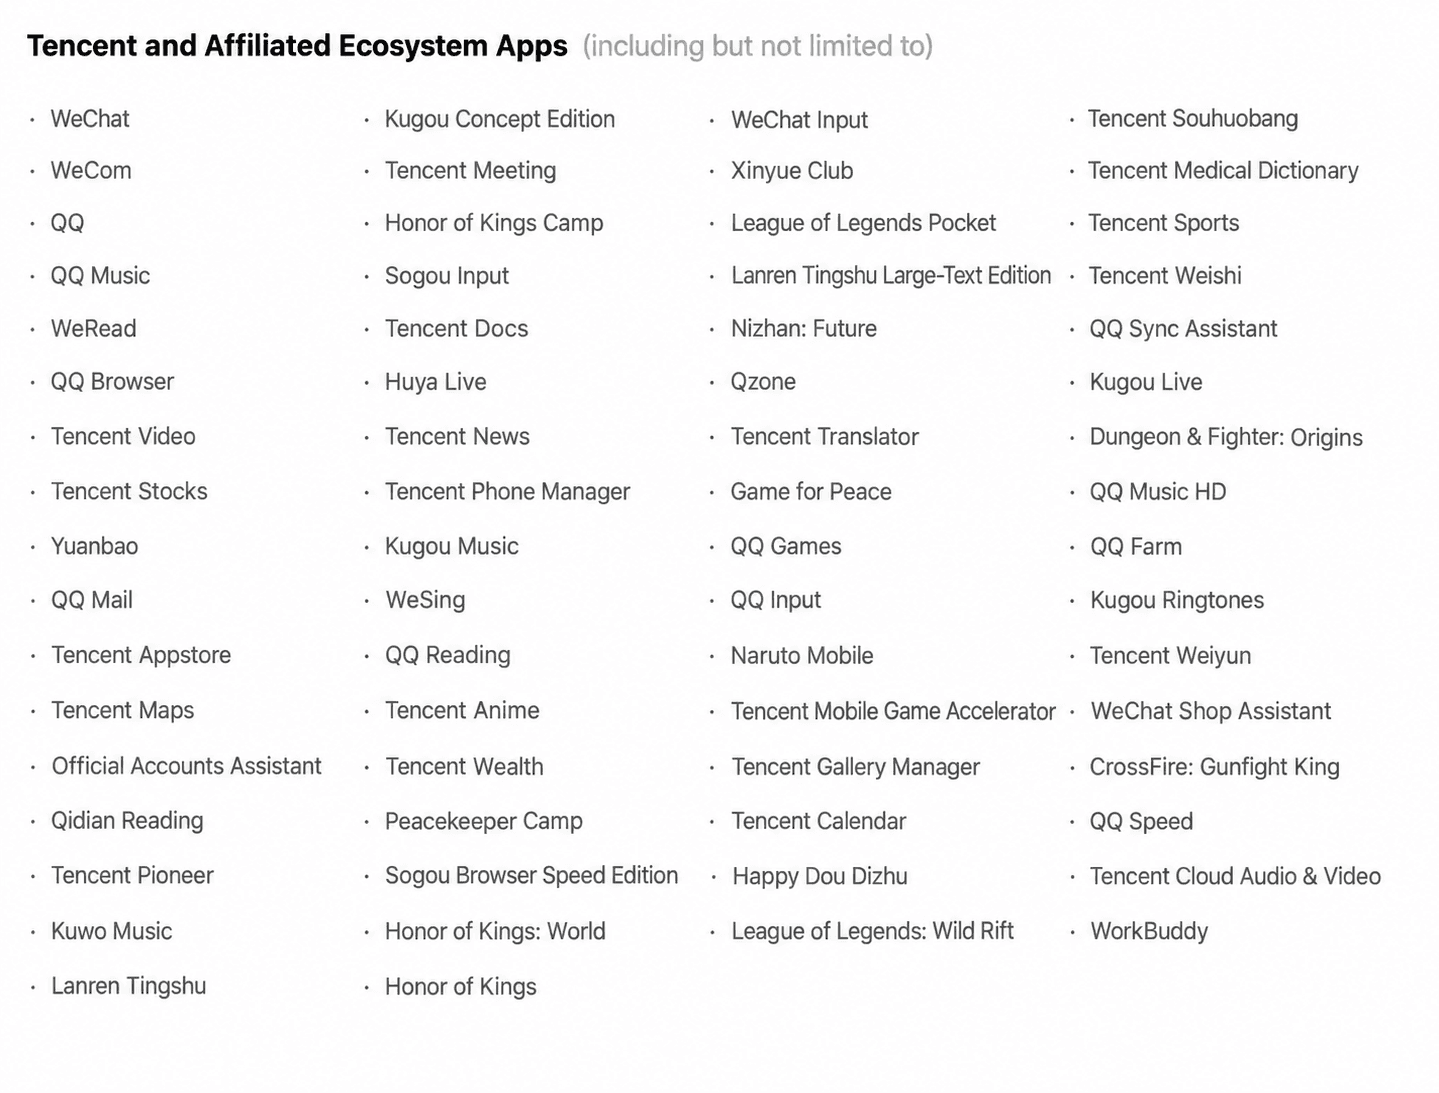
Doubao เปิดใช้งานระบบอัตโนมัติบนหน้าจอ? ผู้ช่วยอัจฉริยะบนมือถือ Doubao ของ ByteDance ได้สิ้นสุดระยะเวลารับฟังความคิดเห็นสาธารณะ 30 วัน สำหรับโปรโตคอลการดำเนินการอัตโนมัติบนหน้าจอ (Screen Automation Execution Protocol หรือ SAEP) เมื่อวันที่ 14 ตุลาคม 2026 โดยเริ่มใช้นโยบายปฏิเสธตามค่าเริ่มต้น (Opt-out by default) ซึ่งอนุญาตให้ AI Agent สามารถทำงานอัตโนมัติบนหน้าจอข้ามแอปพลิเคชัน Android ของบุคคลที่สามที่ไม่ได้ปฏิเสธ อย่างไรก็ตาม รายชื่อแอปพลิเคชันเริ่มต้นจำนวน 151 แอป ซึ่งได้รับการอัปเดตอย่างรวดเร็วในวันที่ 14 ตุลาคม เป็น 153 แอป ได้ลงทะเบียนปฏิเสธสิทธิ์การทำงานอัตโนมัติผ่านกราฟิกอย่างเป็นทางการ นำโดยแอปพลิเคชันจาก Tencent จำนวน 65 แอป และจาก Alibaba จำนวน 23 แอป ซึ่งคิดเป็นสัดส่วนประมาณร้อยละ 57.5 ของทะเบียนการปฏิเสธที่ได้รับการอัปเดต เนื่องจากปัญญาประดิษฐ์เชิง autónoma เปลี่ยนผ่านจากอินเทอร์เฟซแชทบนคลาวด์ไปสู่การปฏิบัติงานระดับอุปกรณ์ สถานการณ์นี้จึงเน้นย้ำถึงความท้าทายที่ซับซ้อนทั้งในด้านเทคนิคและการกำกับดูแล ในการสร้างสมดุลระหว่างการทำงานอัตโนมัติที่สั่ง 4 โดยผู้ใช้กับขอบเขตความปลอดภัยของแอปพลิเคชัน โมเดลธุรกิจ และการป้องกันบอท
ไทม์ลอนและการพัฒนาเบื้องหลัง: การเปิดตัว SAEP และการปฏิเสธของแอปพลิเคชัน
สรุปสาระสำคัญ
- ผู้ช่วยอัจฉริยะบนมือถือ Doubao สิ้นสุดระยะเวลาประกาศ SAEP 30 วัน ในวันที่ 14 ตุลาคม 2026 โดยเปลี่ยนผ่านไปสู่การทยอยเปิดตัวระบบอัตโนมัติ GUI สำหรับแอปพลิเคชัน Android ของบุคคลที่สามที่ไม่ได้ประกาศปฏิเสธ
- ทะเบียนการปฏิเสธขยายตัวจากแอปพลิเคชันเริ่มต้น 151 แอป เป็น 153 แอป ในวันที่ 14 ตุลาคม โดยซอฟต์แวร์ในเครือ Tencent และ Alibaba มีจำนวนรวมกัน 88 รายการ หรือคิดเป็นประมาณร้อยละ 57.5 ของรายการทั้งหมด
- โปรโตคอลนี้ควบคุมระบบอัตโนมัติผ่านกราฟิกบนสมาร์ทโฟนที่รองรับ Agent โดยกำหนดกลไกการประกาศและการตรวจสอบสำหรับการทำงานข้ามแอปพลิเคชัน
วิวัฒนาการของปัญญาประดิษฐ์บนอุปกรณ์ได้รุดหน้าอย่างรวดเร็ว จากระบบช่วยเหลือด้วยข้อความสนทนาไปสู่ระบบอัตโนมัติของส่วนติดต่อผู้ใช้แบบกราฟิก (GUI) แทนที่จะรอให้บริการของบุคคลที่สามเปิดใช้งานเอปียีเฉพาะตัว เอเจนต์ GUI จะตีความองค์ประกอบภาพบนหน้าจอด้วยคอมพิวเตอร์วิทัศน์ วิเคราะห์ส่วนควบคุมแบบโต้ตอบ และดำเนินการป้อนข้อมูลสัมผัสและคีย์บอร์ดเสมือน ในทางทฤษฎี ความสามารถสำรองนี้ช่วยให้ผู้ช่วยสามารถทำงานเวิร์กโฟลว์ข้ามแอปพลิเคชันในนามของผู้ใช้ผ่านแอปพลิเคชันรุ่นเก่าหรือแอปพลิเคชันที่ยังไม่ได้ผสานรวมระบบได้
เพื่อสร้างการกำกับดูแลสำหรับการโต้ตอบอัตโนมัติเหล่านี้ ByteDance จึงได้แนะนำโปรโตคอล Screen Automation Execution Protocol (SAEP) ในฐานะกรอบการประกาศสำหรับเอเจนต์ GUI บนมือถือ ดังรายละเอียดในเอกสารสำหรับนักพัฒนา Doubao SAEP อย่างเป็นทางการ ภายใต้กรอบงานนี้ นักพัฒนาสามารถกำหนดได้ว่าเอเจนต์ภายนอกได้รับอนุญาตให้โต้ตอบกับแอปพลิเคชันในระดับแพ็กเกจ ระดับ Activity เฉพาะ หรือระดับ Intent เชิงฟังก์ชันหรือไม่ พร้อมทั้งกำหนดขอบเขตสำหรับการโต้ตอบที่ละเอียดอ่อน เช่น หน้าจอการยืนยันตัวตนหรือการชำระเงิน
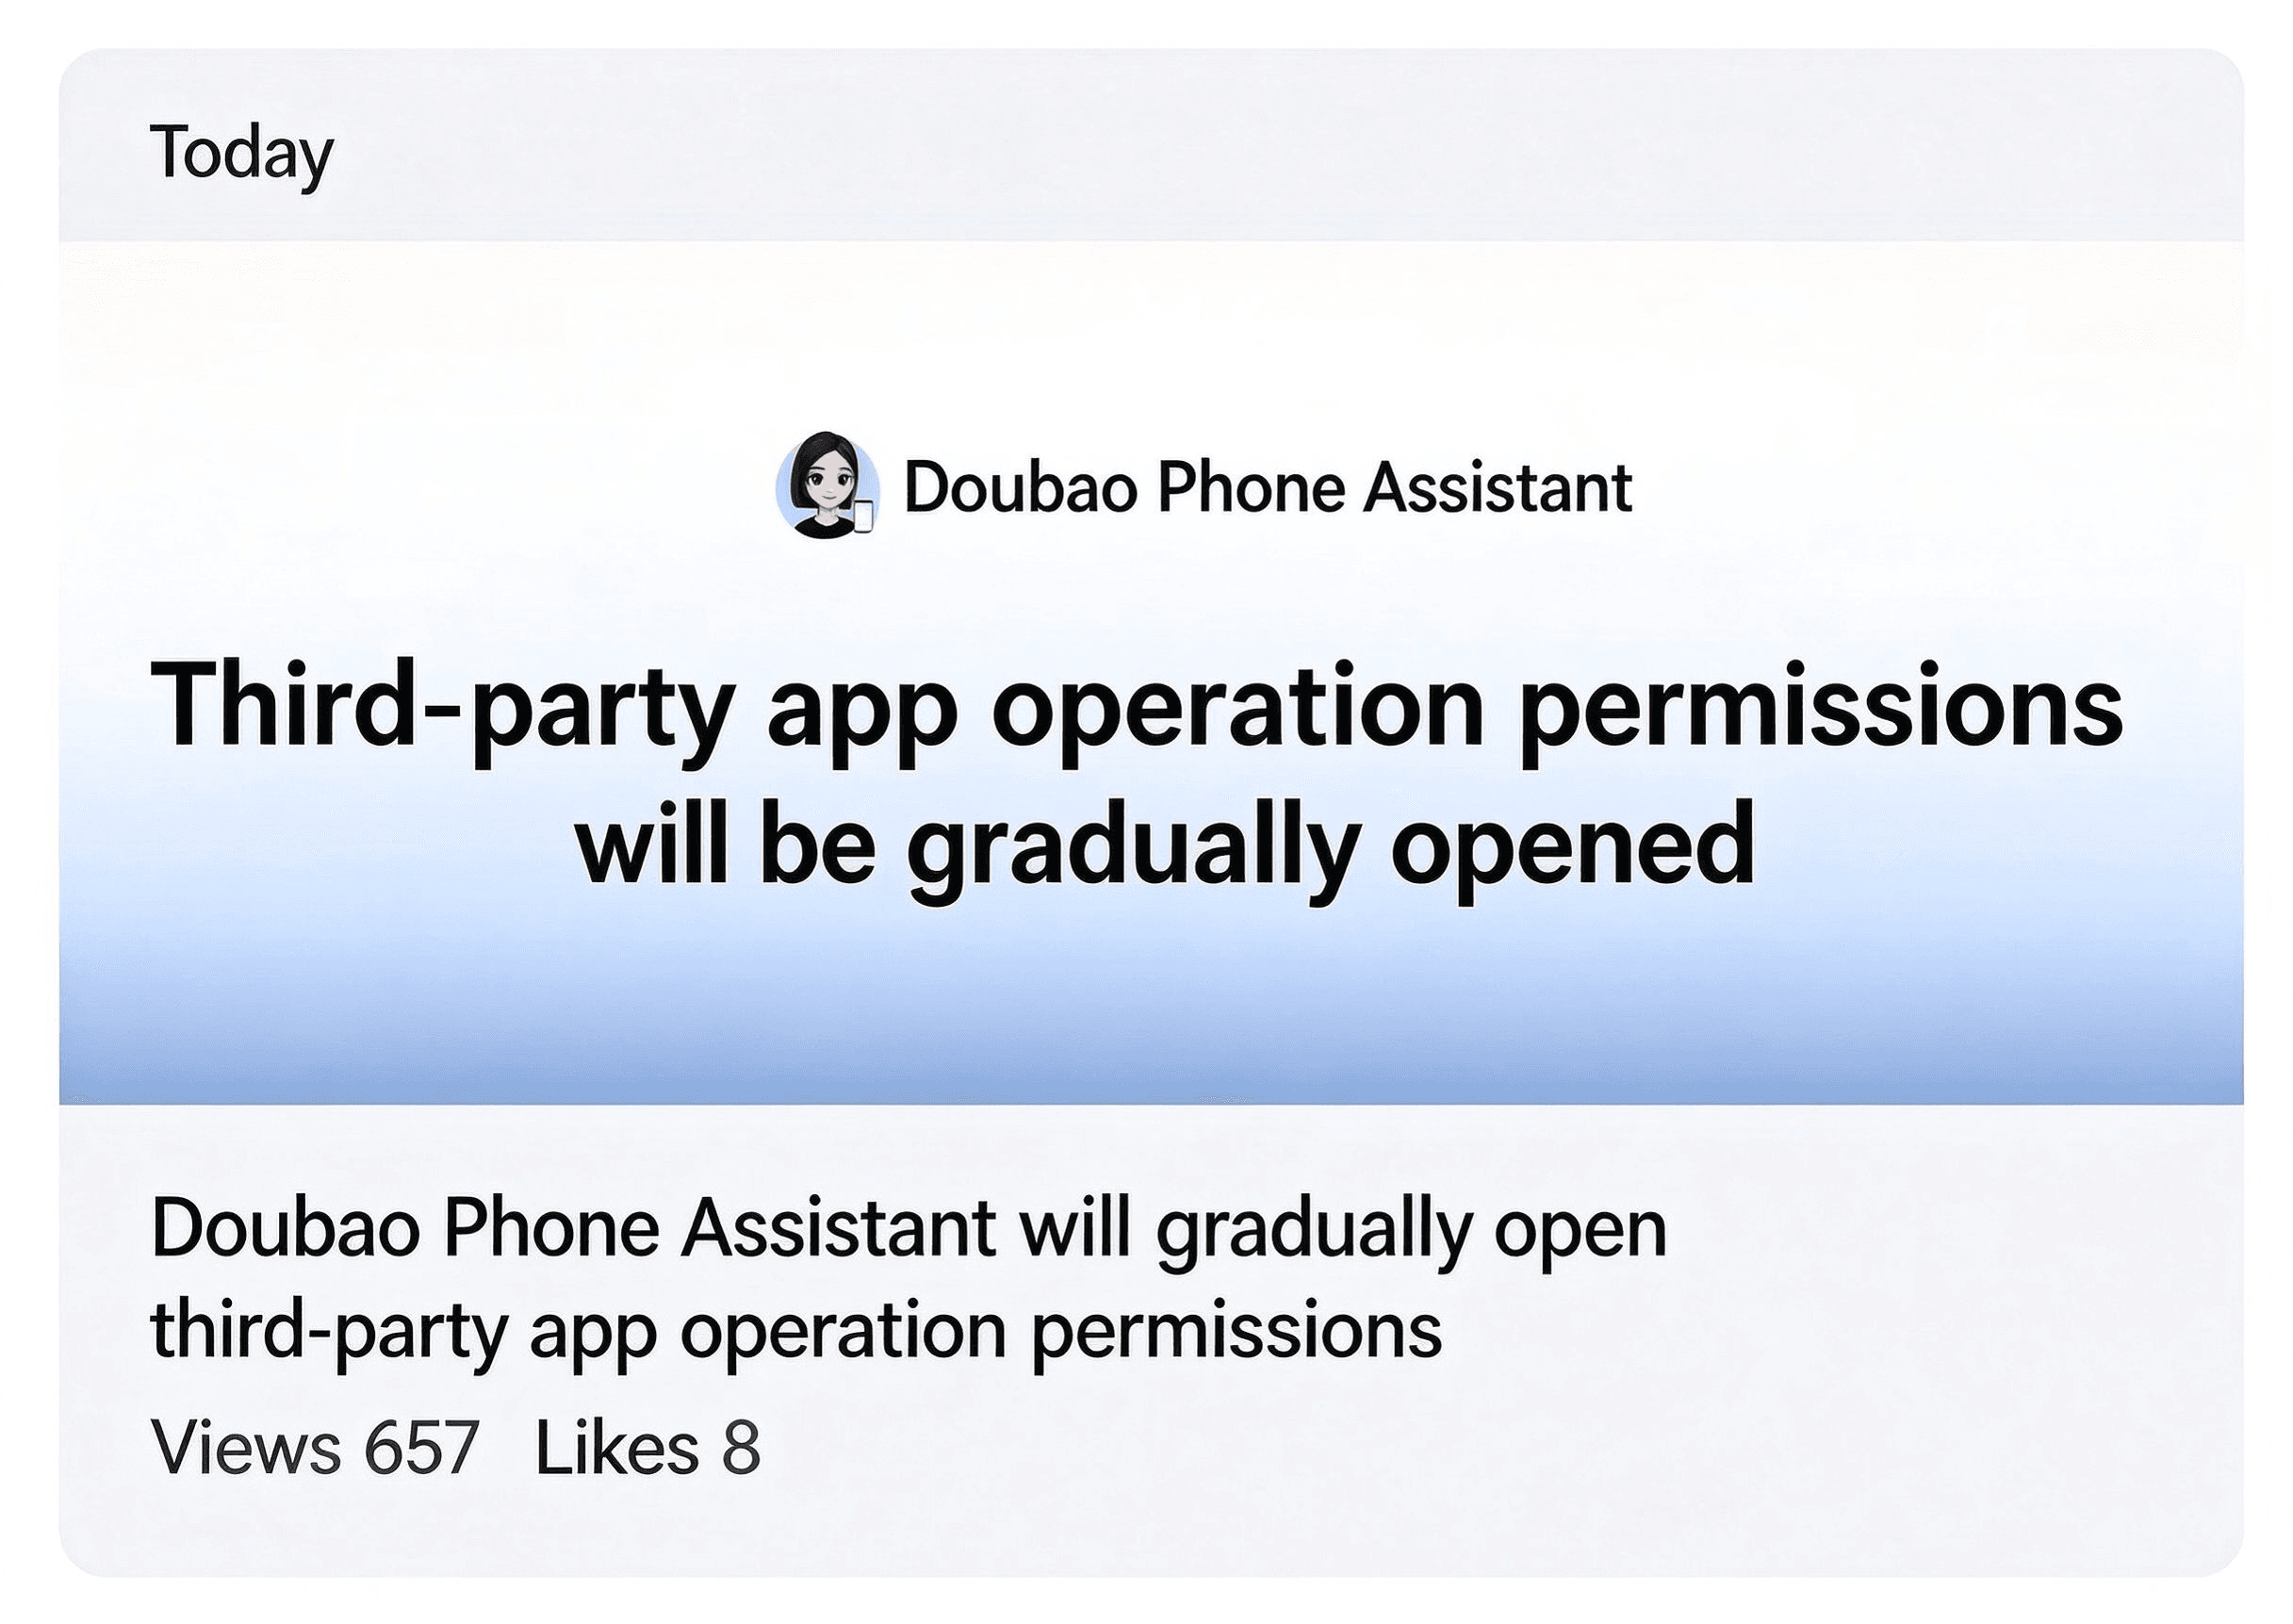
ในช่วงเวลาประกาศ 30 วัน ซึ่งเริ่มต้นเมื่อวันที่ 14 ตุลาคม 2026 ผู้ช่วยจะทำงานเฉพาะกับยูทิลิตี้ของระบบและแอปพลิเคชันที่สมัครใจเข้าร่วมอย่างชัดเจนเท่านั้น เมื่อสิ้นสุดช่วงเวลานั้นในวันที่ 14 ตุลาคม กรอบงานได้เปลี่ยนผ่านไปสู่โมเดลปฏิเสธตามค่าเริ่มต้น (Opt-out) โดยแอปพลิเคชันที่ไม่ได้ลงทะเบียนปฏิเสธอย่างเป็นทางการจะเข้าสู่ขั้นตอนการพิจารณาความพร้อมแบบแบ่งระยะสำหรับการทำงานอัตโนมัติผ่าน GUI
ในเวลาเดียวกัน ByteDance ได้เผยแพร่ทะเบียนเริ่มต้นของแอปพลิเคชันที่ไม่เข้าร่วมจำนวน 151 แอป ซึ่งตัวเลขนี้ได้รับการอัปเดตในวันเดียวกันเป็น 153 แอป ดังที่รายงานโดยรายงานของ Nanfang Daily เกี่ยวกับการเปิดตัว SAEP ทะเบียนนี้ครอบคลุมบริการสำหรับผู้บริโภคชื่อดัง ได้แก่ WeChat, QQ, Taobao, Alipay, Meituan, Pinduoduo, Xiaohongshu, Didi และแอปพลิเคชันธนาคารรายใหญ่ เช่น ICBC และธนาคาร China Merchants Bank นอกจากนี้ แอปพลิเคชัน AI คู่แข่ง รวมถึง Kimi ของ Moonshot AI และ DeepSeek ก็ได้ยื่นประกาศปฏิเสธอย่างเป็นทางการเช่นกัน ตามที่ระบุไว้ในรายงานของ Beijing News เกี่ยวกับทะเบียนการปฏิเสธ
ความขัดแย้งนี้สะท้อนถึงความละเอียดอ่อนทางเทคนิคเกี่ยวกับการทำงานอัตโนมัติบนอุปกรณ์ ในระบบปฏิบัติการมือถือสมัยใหม่ แอปพลิเคชันที่จัดการธุรกรรมทางการเงินที่ละเอียดอ่อนหรือเกมที่มีการแข่งขันสูงมักจะตรวจสอบสภาพแวดล้อมการทำงานเพื่อหาเหตุการณ์การสัมผัสจำลอง ฮุกการเข้าถึงเบื้องหลัง หรือไดรเวอร์อินพุตที่ไม่ได้ตรวจสอบ เมื่อเอเจนต์ซอฟต์แวร์ภายนอกโต้ตอบกับอินเทอร์เฟซไคลเอนต์โดยใช้โปรแกรม กลไกความปลอดภัยฝั่งไคลเอนต์อาจทำเครื่องหมายเซสชันนั้นว่าเป็นสภาพแวดล้อมการทำงานที่ผิดปกติ ซึ่งจำเป็นต้องมีมาตรฐานระดับโปรโตคอลที่ชัดเจนเพื่อแยกระหว่างความช่วยเหลือผู้ใช้ที่ได้รับอนุญาตกับระบบอัตโนมัติที่ยังไม่ได้ตรวจสอบ
สถาปัตยกรรมทางเทคนิค: การกำกับดูแล SAEP และขอบเขตของระบบอัตโนมัติ GUI
ในเลเยอร์ระบบปฏิบัติการ ข้อถادีเกี่ยวกับผู้ช่วยอัจฉริยะบนมือถือ Doubao แสดงให้เห็นถึงการแลกเปลี่ยนทางวิศวกรรมระหว่างการบูรณาการ API แบบมีโครงสร้างและระบบอัตโนมัติกราฟิกจำลอง
ByteDance ได้จัดโครงสร้างกลยุทธ์ระบบอัตโนมัติข้ามแอปพลิเคชันรอบๆ สองระดับที่แตกต่างกัน:
- โปรโตคอลเอเจนต์ที่มีโครงสร้าง (MCP และ A2A): ระดับการบูรณาการที่ต้องการอาศัยกรอบการสื่อสารที่มีโครงสร้าง รวมถึง Model Context Protocol และมาตรฐาน Agent-to-Agent ในโมเดลนี้ แอปพลิเคชันจะเปิดเผยเอปียีปลายทางที่ผ่านการตรวจสอบสิทธิ์ด้วยสคีมาที่กำหนดไว้อย่างสมัครใจ แม้ว่าโปรโตคอลที่มีโครงสร้างจะให้การแลกเปลี่ยนข้อมูลที่ตรวจสอบได้ แต่ความปลอดภัยในโลกความเป็นจริงขึ้นอยู่กับการใช้งานการตรวจสอบโทเค็น การขนส่งด้วยการเข้ารหัส และขอบเขตความยินยอมที่ชัดเจนของผู้ใช้ โดยการนำไปใช้ของบุคคลที่สามกำลังดำเนินไปอย่างค่อยเป็นค่อยไป
- ระบบสำรอง GUI (Graphical User Interface Fallback): เมื่อ API แบบมีโครงสร้างไม่พร้อมใช้งาน ผู้ช่วยจะสำรองไปใช้ระบบอัตโนมัติ GUI เส้นทางนี้ใช้บัฟเฟอร์การแสดงผล การจดจำอักขระด้วยแสง (OCR) และการฉีดอินพุตการสัมผัสผ่านโปรแกรมเพื่อนำทางอินเทอร์เฟซในลักษณะเดียวกับที่มนุษย์ใช้งาน
เพื่อป้องกันการขูดข้อมูลหน้าจอที่ไม่มีการควบคุม ข้อกำหนด SAEP จึงกำหนดขั้นตอนการประเมินนโยบายที่ชัดเจน แผนผังด้านล่างแสดงสถาปัตยกรรมการตัดสินใจเชิงแนวคิดที่ระบุไว้ในเอกสารทางเทคนิคอย่างเป็นทางการ:
[ User-Authorized Agent Task ]
              │
              ▼
[ Agent Identity & Trust Verification ]
              │
              ▼
[ SAEP Policy Evaluation ]
(System Baseline + App Policy + User Authorization + Task Context)
              │
    ┌─────────┼─────────┐
    ▼         ▼         ▼
[ ALLOW ]  [ BLOCK ]  [ CALL_USER ]
    │         │         │
    ▼         ▼         ▼
[ Controlled  [ Operation [ User Takeover
  Execution ]   Blocked ]   Required ]
              │
              ▼
[ Decision & Execution Audit Logging ]
การออกแบบที่เผยแพร่ของ SAEP กำหนดพื้นฐานความปลอดภัยของระบบที่นโยบายของแอปพลิเคชันไม่สามารถลดทอนลงได้ กิจกรรมที่มีความเสี่ยงสูง รวมถึงการโอนเงิน การยืนยันตัวตนบัญชี การเผยแพร่เนื้อหา การลบ และการเปลี่ยนแปลงสิทธิ์ อาจต้องมีการยืนยันเพิ่มเติมจากผู้ใช้ การเข้าควบคุมโดยผู้ใช้ หรือการบล็อกการทำงาน ทั้งนี้ขึ้นอยู่กับนโยบายที่มีผลบังคับใช้และเวอร์ชันของระบบที่รองรับ ความสมบูรณ์ของการบังคับใช้ในระดับ Intent จะต้องได้รับการตรวจสอบในบิลด์เป้าหมาย นอกจากนี้ สถาปัตยกรรมยังรวมถึงการบันทึกข้อมูลที่มีโครงสร้าง (Structured Logging) ซึ่งช่วยให้นักพัฒนากล่าวตรวจสอบได้ว่าเอเจนต์ร้องขออะไรและเกิดการดำเนินการใดขึ้นบ้าง
แม้จะมีตัวควบคุมที่บันทึกไว้เหล่านี้ แต่การปฏิเสธอย่างเป็นทางการของ 153 แอปพลิเคชันก็มีสาเหตุมาจากข้อกังวลด้านความปลอดภัยและการดำเนินงานขั้นพื้นฐาน:
- ความแตกต่างระหว่างระบบอัตโนมัติ UI และการฉ้อโกงที่เป็นอันตราย: การฉีดการสัมผัสอัตโนมัติและการนำทาง UI ผ่านโปรแกรมมีความแตกต่างจากการฉีดคลิกโฆษณาที่เป็นอันตรายหรือการขโมยข้อมูลประจำตัว (Credential Stuffing) อย่างไรก็ตาม กลไกความเสี่ยงฝั่งไคลเอนต์มักจะทำเครื่องหมายรูปแบบการสัมผัสที่รวดเร็วและไม่ใช่ของมนุษย์ รวมถึงการใช้ฮุกการเข้าถึงว่าเป็นพฤติกรรมที่ผิดปกติ แอปพลิเคชันทางการเงินและเกมใช้ระบบฮิวริสติกป้องกันบอทที่ละเอียดอ่อนซึ่งออกแบบมาเพื่อปกป้องความสมบูรณ์ของบัญชี ทำให้มีความระมัดระวังโดยธรรมชาติเครื่องมือระบบอัตโนมัติของบุคคลที่สาม
- บริบทที่ละเอียดอ่อนและการคุ้มครองข้อมูล: การจับภาพบัฟเฟอร์หน้าจอสำหรับการประมวลผล OCR ทำให้เกิดความเสี่ยงต่อการเปิดเผยข้อความบนหน้าจอที่เป็นความลับ เช่น ยอดเงินในบัญชีหรือข้อความส่วนตัว ซึ่งจำเป็นต้องมีการตรวจสอบการแบ่งส่วนภายในอุปกรณ์อย่างเข้มงวด
- ข้อพิจารณาเชิงพาณิชย์และเส้นทางของผู้ใช้: แอปพลิเคชันที่ออกแบบรอบฟีดการค้นหาแบบมีผู้สนับสนุน สรุปหน้าจอ (Splash Display) และโปรโมชันในแอปพึ่งพาการมีส่วนร่วมโดยตรงของมนุษย์ นักวิเคราะห์อุตสาหกรรมสังเกตเห็นว่าเส้นทางปฏิบัติงานอัตโนมัติที่ข้ามจุดสัมผัสทางภาพระดับกลางจะเปลี่ยนตัวชี้วัดการมีส่วนร่วมมาตรฐานและโมเดลธุรกิจของแพลตฟอร์ม
การแลกเปลี่ยนทางสถาปัตยกรรม: การเปรียบเทียบโมเดลการบูรณาการและการรักษาสถานะ
การที่นักพัฒนาปฏิเสธเป็นวงกว้างภายใต้กรอบงาน SAEP แสดงให้เห็นว่าระบบอัตโนมัติกราฟิกที่ไม่มีการควบคุมเผชิญกับข้อจำกัดในทางปฏิบัติอย่างรุนแรงในระบบนิเวศที่คำนึงถึงความปลอดภัย ทีมซอฟต์แวร์มือถือต้องประเมินรูปแบบสถาปัตยกรรมที่แตกต่างกันเพื่อสร้างสมดุลระหว่างระบบอัตโนมัติของผู้ใช้และความปลอดภัยของแอปพลิเคชัน
ตารางด้านล่างเปรียบเทียบแนวทางมาตรฐานของอุตสาหกรรมสำหรับการเปิดใช้งานเวิร์กโฟลว์ข้ามแอปพลิเคชันและความต่อเนื่องของเซสชัน:
| รูปแบบสถาปัตยกรรม | ขอบเขตทางเทคนิคหลัก | ขอบเขตการปฏิบัติงาน | กลไกการกำกับดูแลและการตรวจสอบ |
|---|---|---|---|
| Declared GUI Automation (SAEP) | การแยกวิเคราะห์หน้าจอภาพและการจำลองการป้อนข้อมูลสำรอง | ทำงานข้ามองค์ประกอบ UI ที่มองเห็นได้ผ่านตัวควบคุมระบบ | ไฟล์นโยบายแอปแบบประกาศและบันทึกการตรวจสอบการทำงานระดับระบบ |
| Structured Agent Protocols (MCP / A2A) | การเรียกใช้เครื่องมือฟังก์ชันโดยตรงผ่าน RPC ที่มีโครงสร้าง | จำกัดเฉพาะจุดสิ้นสุดสีมาที่เปิดเผยอย่างชัดเจน | โทเค็นเฉพาะโปรโตคอล ขอบเขตการอนุญาต และสิทธิ์ของแอปพลิเคชัน |
| OS-Level Deep Linking (Universal Links) | การกำหนดเส้นทางเนื้อหามาตรฐานเข้าสู่แอปพลิเคชันมือถือดั้งเดิม | แซนด์บ็อกซ์ของแอปพลิเคชันดั้งเดิมและลำดับชั้นมุมมอง | ไฟล์เชื่อมโยงโดเมนที่ตรวจสอบแล้วและรูปแบบ URL ระบบที่ลงทะเบียนไว้ |
| Mobile Attribution & Parameter Recovery | การวัดผลการได้มาซึ่งผู้ใช้และความต่อเนื่องของการเริ่มใช้งาน | จุดสิ้นสุดเซิร์ฟเวอร์ต่อเซิร์ฟเวอร์และการจับมือ SDK มือถือ | สัญญาณการระบุแหล่งที่มาที่สนับสนุนโดยแพลตฟอร์ม การบูรณาการ SDK การเชื่อมโยงพารามิเตอร์ที่ได้รับอนุญาต และการตรวจสอบการฉ้อโกงเฉพาะผลิตภัณฑ์ |
ในสภาพแวดล้อมการวัดผลบนมือถือและการได้มาซึ่งผู้ใช้ ทีมวิศวกรต้องเผชิญกับชุดความท้าทายแยกต่างหากที่เกี่ยวข้องกับการระบุแหล่งที่มาของแคมเปญ สัญญาณการติดตั้ง และการกู้คืนพารามิเตอร์หลังการติดตั้ง แพลตฟอร์มการระบุแหล่งที่มาบนมือถือ เช่น Adjust, AppsFlyer และ OpoInstall ดำเนินการภายในเส้นทางการตลาดมือถือและการบูรณาการ SDK ที่รองรับ แทนที่จะควบคุมระบบอัตโนมัติ GUI ของบุคคลที่สาม
ตัวอย่างเช่น OpoInstall อธิบายถึงความสามารถในการระบุแหล่งที่มาบนมือถือ ลิงก์ลึกแบบดีเฟอร์ (deferred deep linking) การส่งผ่านพารามิเตอร์แคมเปญ และการตรวจสอบการฉ้อโกงต่อสาธารณะ ฟังก์ชันเหล่านี้อาจช่วยให้ผู้เผยแพร่โฆษณาประเมินประสิทธิภาพการได้มาซึ่งผู้ใช้และกู้คืนบริบทการเริ่มใช้งานที่มีสิทธิ์ในเส้นทาง Android และ iOS ที่รองรับ ภายใต้สัญญาณการระบุแหล่งที่มาที่มีอยู่ การกำหนดค่า SDK สิทธิ์ของแพลตฟอร์ม และข้อกำหนดความเป็นส่วนตัวที่เกี่ยวข้อง ฟังก์ชันเหล่านี้ไม่ได้กำหนดว่าการโต้ตอบนั้นดำเนินการโดย Doubao Phone Assistant หรือไม่ แทนที่การควบคุมการเข้าถึง SAEP หรือรับประกันอย่างอิสระว่าพฤติกรรมอัตโนมัติทั้งหมดสามารถแยกแยะได้จากกิจกรรมของมนุษย์
รายการตรวจสอบทางวิศวกรรม: การใช้งานและการตรวจสอบนโยบายเอเจนต์อัตโนมัติ
ในขณะที่ผู้ช่วยอัจฉริยะ AI บนอุปกรณ์ขยายขีดความสามารถในการทำงาน ทีมพัฒนาและรักษาความปลอดภัยบนมือถือควรตรวจสอบเชิงรุกว่าแอปพลิเคชันของตนโต้ตอบกับกรอบงานเอเจนต์อัตโนมัติอย่างไร
รายการตรวจสอบการใช้งานสำหรับนักพัฒนา
- ตรวจสอบข้อกำหนด SAEP และการรองรับระบบ: ศึกษาเอกสารโปรโตคอล SAEP อย่างเป็นทางการเพื่อประเมินความเข้ากันได้กับเวอร์ชัน Android เป้าหมาย ตรวจสอบว่าเฟิร์มแวร์ระบบเบื้องหลังรองรับจุดสิ้นสุดนโยบายที่ประกาศไว้หรือไม่
- กำหนดค่าการประกาศ SAEP ผ่านสคีมาที่จัดทำเอกสาร: กำหนดค่าการประกาศนโยบาย SAEP โดยใช้สคีมา JSON ที่มีเอกสารอ้างอิงจาก
AndroidManifest.xmlตรวจสอบความพร้อมใช้งานของ SAEP และความสามารถในการบังคับใช้เฉพาะบนเวอร์ชันระบบที่รองรับเป้าหมายก่อนพึ่งพานโยบาย - ปกป้องขั้นตอนธุรกรรมที่ละเอียดอ่อน: ตรวจสอบให้แน่ใจว่าขั้นตอนการชำระเงิน ฟิลด์ป้อนข้อมูลประจำตัว และขั้นตอนการแก้ไขบัญชีบังคับใช้สิ่งกีดขวางการตรวจสอบสิทธิ์ที่เหมาะสม พร้อมทั้งตรวจสอบว่าเส้นทางที่สำคัญกระตุ้นการเข้าควบคุมโดยผู้ใช้หรือการบล็อกการทำงาน
- ตรวจสอบพฤติกรรมการเข้าควบคุมของระบบ: ทดสอบพฤติกรรมของแอปพลิเคชันภายใต้การโต้ตอบของเอเจนต์จำลอง เพื่อตรวจสอบว่าระบบหยุดการทำงานชั่วคราวอย่างถูกต้องเมื่อพบเกณฑ์การเข้าควบคุมของผู้ใช้
- ตรวจสอบบันทึกการตรวจสอบการดำเนินงาน: ประเมินบันทึกการตรวจสอบการตัดสินใจและการดำเนินการเป็นประจำหากได้รับการสนับสนุน ตรวจสอบการดำเนินการที่ร้องขอโดยเอเจนต์ที่ลงทะเบียน และทบทวนนโยบายการบันทึกเทียบกับบิลด์ระบบในเครื่อง
รายการตรวจสอบผลิตภัณฑ์และการกำกับดูแล
- ประเมินความตั้งใจของผู้ใช้เทียบกับขอบเขตความปลอดภัย: ประเมินว่าระบบอัตโนมัติที่สั่งการโดยผู้ใช้มอบความสะดวกสบายที่จับต้องได้สำหรับงานประจำหรือไม่ ในขณะเดียวกันก็รักษาข้อจำกัดที่เข้มงวดต่อการกระทำที่ไม่สามารถย้อนกลับได้
- ประเมินผลกระทบต่อจุดสัมผัสเชิงพาณิชย์: วิเคราะห์ว่าการทำงานอัตโนมัติจนเสร็จสิ้นส่งผลกระทบต่อการแสดงผลโฆษณาที่จำเป็น ขั้นตอนการเริ่มใช้งาน หรือการเปิดเผยทางกฎหมายหรือไม่
- ตรวจสอบทะเบียนการปฏิเสธอย่างเป็นทางการ: สำหรับทีมที่เลือกที่จะปฏิเสธ ให้ตรวจสอบว่ามีการส่งประกาศการปฏิเสธอย่างเป็นทางการและสะท้อนอยู่ในข้อมูลอัปเดตทะเบียนของแพลตฟอร์มภายในกรอบเวลาสามวันทำการที่กำหนดไว้
คำถามที่พบบ่อย (FAQ)
โปรโตคอลการดำเนินการอัตโนมัติบนหน้าจอ (SAEP) คืออะไร?
เหตุใดแอปพลิเคชัน 153 แอปจึงปฏิเสธระบบอัตโนมัติบนหน้าจอของ Doubao อย่างเป็นทางการ?
ความแตกต่างทางเทคนิคระหว่าง MCP และระบบอัตโนมัติ GUI คืออะไร?
กลไกการปฏิเสธ (Opt-out) ของ SAEP ทำงานอย่างไรหลังจากช่วงเวลารับฟังความคิดเห็นสาธารณะ?
นัยในทางปฏิบัติและแนวโน้มในอนาคต
การตอบสนองของอุตสาหกรรมต่อการเปิดตัว SAEP ของ Doubao Phone Assistant เน้นย้ำถึงความท้าทายสำคัญสำหรับการประมวลผลแบบแวดล้อม (Ambient Computing): ระบบอัตโนมัติของงานที่สั่งการโดยผู้ใช้ไม่สามารถข้ามสถาปัตยกรรมความปลอดภัยและธุรกิจของระบบนิเวศแอปพลิเคชันสมัยใหม่ได้ ในขณะที่โมเดลหลายรูปแบบ (Multimodal Models) สามารถตีความและโต้ตอบกับอินเทอร์เฟซกราฟิกใดๆ ได้ในทางเทคนิค แต่ซอฟต์แวร์ระดับองค์กรต้องการความยินยอมที่ชัดเจน ตัวตนที่ตรวจสอบได้ และขอบเขตความรับผิดชอบที่ชัดเจนก่อนที่จะให้สิทธิ์การดำเนินการ
สำหรับนักพัฒนามือถือและสถาปนิกความปลอดภัย หนทางข้างหน้าอยู่ที่ความร่วมมือระดับโปรโตคอลที่มีโครงสร้าง มากกว่าการจำลองภาพที่ไม่มีการควบคุม ในขณะที่ระบบอัตโนมัติ GUI มีทางเลือกสำรองชั่วคราวสำหรับงานยูทิลิตี้อย่างง่าย แต่การบูรณาการระดับองค์กรที่ยั่งยืนจะมุ่งเน้นไปที่โปรโตคอลเอเจนต์ที่ผ่านการตรวจสอบสิทธิ์ ขอบเขตสิทธิ์ที่ชัดเจน และการรักษาสถานะฝั่งเซิร์ฟเวอร์ที่แข็งแกร่ง องค์กรวิศวกรรมที่กำหนดประกาศเจตนาที่ชัดเจนในวันนี้จะอยู่ในตำแหน่งที่ดีที่สุดในการสร้างสมดุลระหว่างความสะดวกสบายของระบบอัตโนมัติกับการปกป้องข้อมูลที่เข้มงวดในเศรษฐกิจเอเจนต์ที่กำลังเกิดขึ้น
เอกสารอ้างอิง
-
ByteDance Doubao Platform. ข้อกำหนดโปรโตคอลการดำเนินการอัตโนมัติบนหน้าจอ (SAEP) Specification.
-
Nanfang Daily. แอปมือถือกว่า 150 แอปปฏิเสธระบบอัตโนมัติบนหน้าจอของ Doubao Phone Assistant.
-
Beijing News. Doubao AI Phone เผยแพร่ทะเบียนการปฏิเสธแอปหลังการตรวจสอบ SAEP.
-
Anthropic. ข้อกำหนดและสถาปัตยกรรม Model Context Protocol.
Share this article