Google DeepMind เปิดตัว Gemini 3.8 Flash Cyber? การใช้งานโมเดลคู่รุ่นนี้ถือเป็นหมุดหมายสำคัญในวิศวกรรมปัญญาประดิษฐ์เชิงสร้างสรรค์ เนื่องจาก Google ได้ผสานรวมการใช้เหตุผลอัตโนมัติระยะยาวเข้ากับความสามารถด้านความปลอดภัยทางไซเบอร์เชิงรับเฉพาะทางอย่างเป็นทางการ โมเดลตระกูลอัปเดตนี้ประกาศอย่างเป็นทางการเมื่อวันที่ 2 กันยายน 2026 โดยมาถึงสามสัปดาห์หลังจาก Gemini 3.7 Flash และนับเป็นการเปิดตัวรุ่น Flash ครั้งที่สามในรอบหกสัปดาห์ โดยนำเสนอสองรุ่นที่แตกต่างกัน ได้แก่ โมเดลการทำงานมาตรฐานที่ออกแบบมาสำหรับวิศวกรรมซอฟต์แวร์และการดำเนินการของเอเจนต์ และ Gemini 3.8 Flash Cyber ซึ่งเป็นโมเดลผู้เชี่ยวชาญที่สร้างขึ้นโดยเฉพาะสำหรับการค้นหาช่องโหว่อัตโนมัติและการแก้ไขโค้ดอัตโนมัติ ด้วยการรักษาราคาต่อหน่วยในช่วงเริ่มต้นให้คงที่ในขณะที่ขยายความสามารถในการใช้เหตุผลแบบวนซ้ำ Google เน้นย้ำถึงการเปลี่ยนผ่านที่เร่งตัวขึ้นไปสู่โมเดลพื้นฐานเฉพาะงานที่มุ่งเน้นการป้องกัน
สถาปัตยกรรมและเศรษฐศาสตร์โทเค็นของ Gemini 3.8 Flash
สรุปภาพรวม
- Google เปิดตัว Gemini 3.8 Flash พร้อมกับรุ่น Gemini 3.8 Flash Cyber เฉพาะกิจ เมื่อวันที่ 2 กันยายน 2026 โดยคงราคาช่วงเปิดตัวไว้เท่าเดิมที่ $0.75 ต่อล้านอินพุตโทเค็น และ $3.75 ต่อล้านเอาต์พุตโทเค็น จนถึงวันที่ 31 ธันวาคม 2026
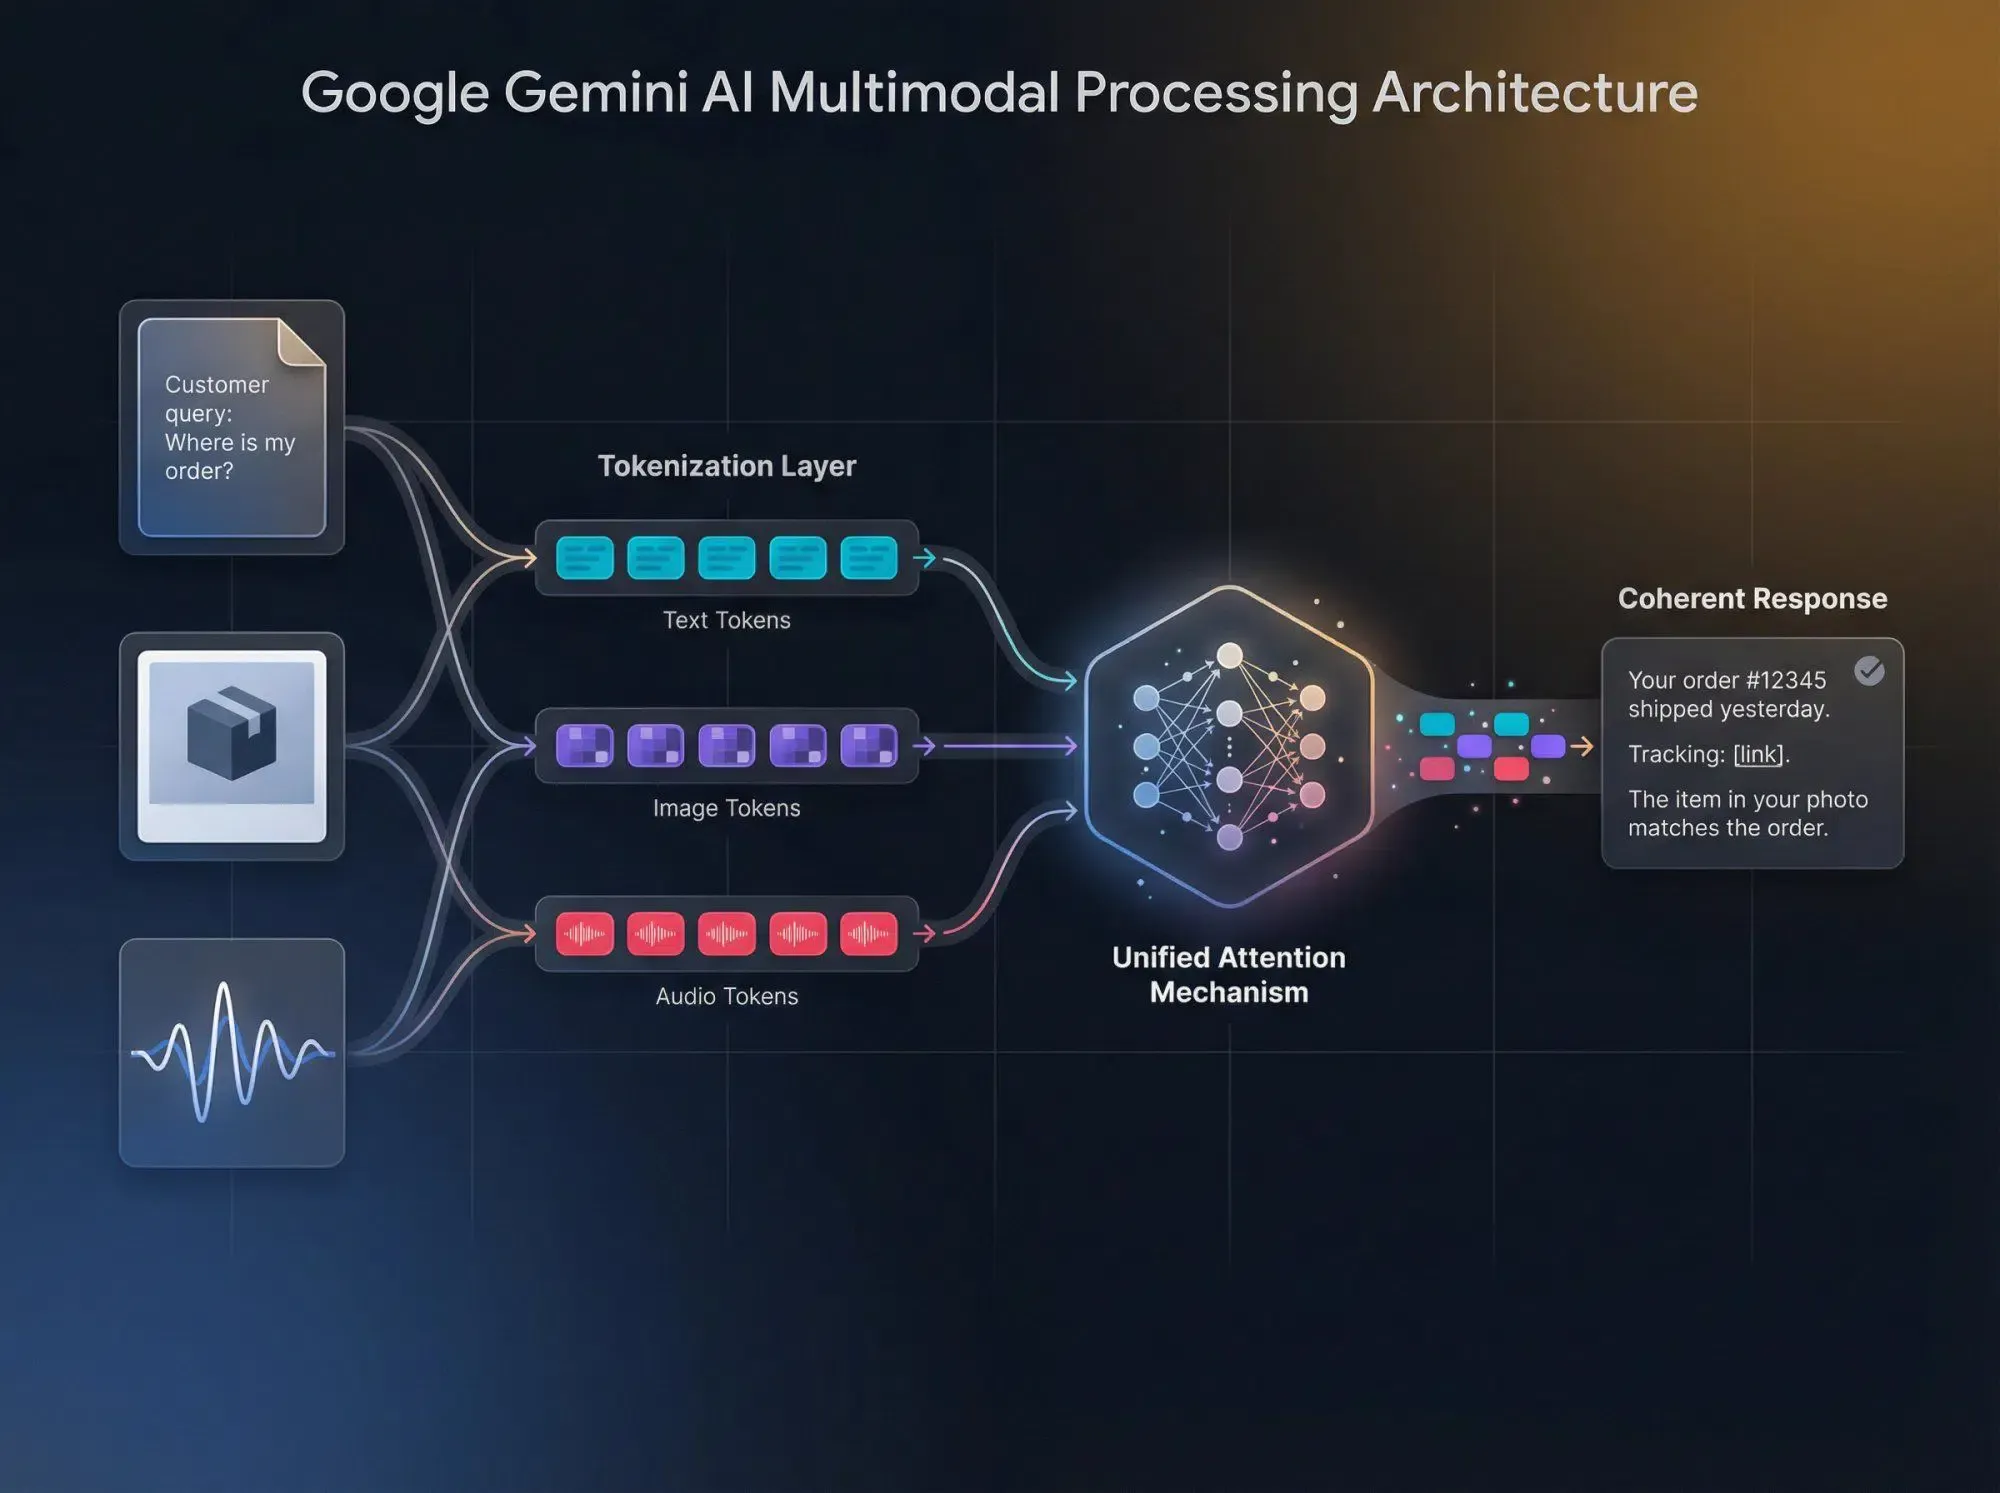
- โมเดลพื้นฐานมาพร้อมกับหน้าต่างบริบท (context window) ขนาด 1,048,576 โทเค็น ขีดจำกัดเอาต์พุต 65,536 โทเค็น และระดับการคิดที่กำหนดค่าได้ (ต่ำ ปานกลาง และสูง) เพื่อสร้างความสมดุลระหว่างความหน่วงและความลึกในการประมวลผล
- Gemini 3.8 Flash Cyber จำกัดสิทธิ์เฉพาะผู้ปกป้องระบบที่ได้รับการยืนยันผ่านโปรแกรม Fairwind ของ Google โดยทำคะแนนได้ 86.2% บน CyberGym และ 47.2% บน pass@1 ของเกณฑ์มาตรฐานการแก้ไขข้อบกพร่องอัตโนมัติ CWE-Bench
การเปิดตัว Gemini 3.8 Flash สะท้อนให้เห็นถึงพลวัตการแข่งขันที่พัฒนาไปในด้านวิศวกรรมโมเดลระดับแนวหน้า แทนที่จะเน้นการขยายพารามิเตอร์จำนวนมหาศาลเพียงอย่างเดียว นักพัฒนาโมเดลพื้นฐานกำลังเพิ่มประสิทธิภาพการดำเนินการภายในคลาสโมเดลขนาดเบาเพิ่มมากขึ้น Gemini 3.8 Flash ถูกออกแบบมาเพื่อจัดการกับเวิร์กโฟลว์ของเอเจนต์หลายขั้นตอนที่ซับซ้อนและวิศวกรรมซอฟต์แวร์ระยะยาว ในขณะที่ยังคงความเร็วและการเข้าถึงของโครงสร้างพื้นฐานที่มีปริมาณงานสูงไว้ได้
ในการประเมินมาตรฐานอุตสาหกรรม Gemini 3.8 Flash แสดงให้เห็นถึงการเติบโตที่วัดผลได้เหนือกว่ารุ่นก่อนหน้า จากข้อมูลของ ประกาศเปิดตัว Gemini 3.8 Flash จาก Google DeepMind โมเดลนี้ทำคะแนนได้ 73.7% บน DeepSWE v1.1 สำหรับวิศวกรรมซอฟต์แวร์ระยะยาว เทียบกับ 65.3% ของ Gemini 3.7 Flash นอกจากนี้ยังทำคะแนนได้ 61.4% บน Vals Finance Agent v2 และ 10.0% บนเกณฑ์มาตรฐานเอเจนต์กฎหมายของ Harvey ซึ่งแซงหน้าโมเดลแนวหน้าขนาดใหญ่หลายรุ่นในงานเฉพาะทาง
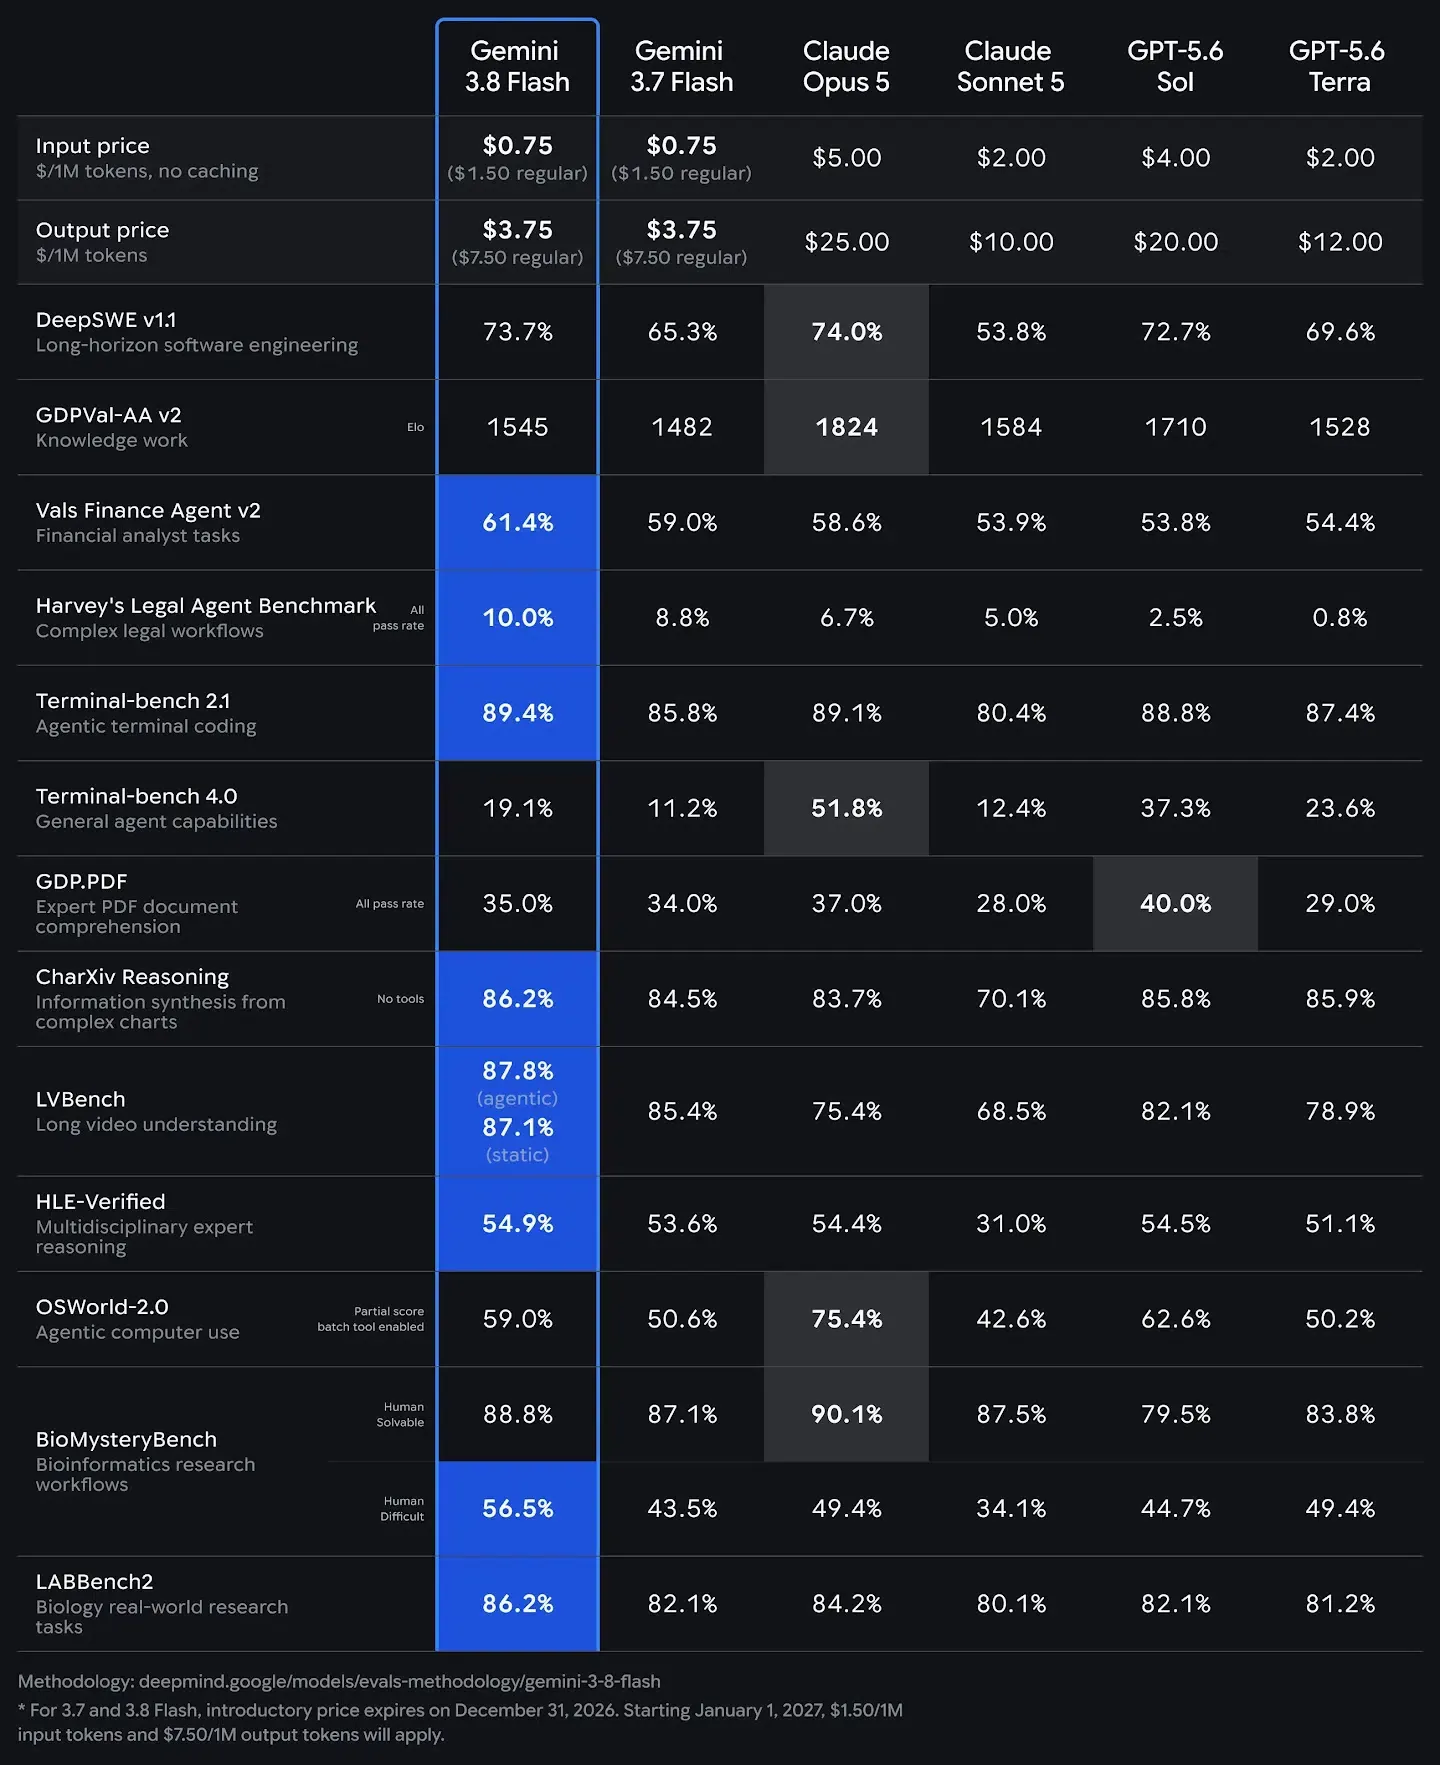
อย่างไรก็ตาม ต้นทุนการดำเนินงานได้สร้างข้อควรพิจารณาที่สำคัญสำหรับทีมวิศวกรรม แม้ว่าราคาช่วงเปิดตัวต่อโทเค็นจะยังคงเหมือนกับ Gemini 3.7 Flash แต่ เอกสารสำหรับนักพัฒนา Google AI ระบุไว้อย่างชัดเจนว่า 3.8 Flash “ทำงานหนักขึ้น” เป็นค่าเริ่มต้น โดยจะเรียกขั้นตอนการใช้เหตุผลเพิ่มเติมและเรียกเครื่องมือซ้ำๆ กับพรอมต์ที่ซับซ้อน สำหรับการใช้งานระดับองค์กรที่มีปริมาณมาก การตั้งค่าความพยายามที่สูงขึ้นอาจนำไปสู่การบริโภคโทเค็นรวมที่เพิ่มขึ้นต่อภารกิจ ซึ่งกระตุ้นให้นักพัฒนาต้องประเมินว่าจะใช้การกำหนดค่าความพยายามที่ต่ำลงหรือใช้งาน Gemini 3.7 Flash ต่อไปสำหรับการดำเนินการที่คำนึงถึงต้นทุนเมื่อใด
ความเชี่ยวชาญเชิงรับและการแก้ไขช่องโหว่อัตโนมัติ
การเปิดตัว Gemini 3.8 Flash Cyber ตอบสนองต่อความท้าทายทางโครงสร้างที่เพิ่มขึ้นในการพัฒนาซอฟต์แวร์สมัยใหม่ นั่นคือการเร่งตัวของการค้นหาช่องโหว่ด้วย AI ในขณะที่เครื่องมือสแกนอัตโนมัติมีความเชี่ยวชาญมากขึ้นในการค้นหาข้อบกพร่องของซอฟต์แวร์ในฐานโค้ดขนาดใหญ่ ทีมวิศวกรรมเชิงรับจึงจำเป็นต้องมีโมเดลเฉพาะทางที่สามารถวิเคราะห์การพึ่งพา (dependencies) ระบุช่องโหว่ที่ไม่เคยรู้มาก่อน และสร้างแพตช์ตัวเลือกที่ใช้งานได้จริงด้วยความเร็วระดับเครื่องจักร
เพื่อรับมือกับความท้าทายนี้ Gemini 3.8 Flash Cyber จึงได้รับการปรับจูนมาโดยเฉพาะสำหรับการแก้ไขปัญหาเชิงรับ จากเอกสารใน การ์ดโมเดล Google DeepMind โมเดลนี้บรรลุอัตราความสำเร็จมากกว่า 70% ในเกณฑ์มาตรฐานช่องโหว่หลายภาษาภายในที่ครอบคลุมภาษายี่สิบภาษา ในการตรวจสอบความถูกต้องในโลกแห่งความเป็นจริง ทีมรักษาความปลอดภัยของ Chrome รายงานว่ารุ่นไซเบอร์สร้างแพตช์ช่องโหว่ที่ถูกต้องได้มากกว่าโมเดลเชิงพาณิชย์เอนกประสงค์ขนาดใหญ่ถึง 2.6 เท่า
ความต้านทานต่อการแทรกแซงพรอมต์และการควบคุมการเข้าถึงแบบจำกัด
คุณลักษณะทางเทคนิคที่สำคัญของการเปิดตัว Gemini 3.8 คือความต้านทานต่อการโจมตีด้วยการแทรกแซงพรอมต์ทางอ้อม (indirect prompt injection) ในสภาพแวดล้อมของเอเจนต์ที่โมเดลอ่านอินพุตภายนอกที่ไม่น่าเชื่อถือ เช่น ผลลัพธ์การขูดข้อมูลเว็บ อีเมลลูกค้า หรือเพย์โหลด API ของบุคคลที่สาม การแทรกแซงพรอมต์ถือเป็นภัยคุกคามที่รุนแรง ตามแผนภูมิการประเมิน Gray Swan ที่เผยแพร่โดย Google, Gemini 3.8 Flash มีอัตราความสำเร็จในการโจมตีอยู่ที่ 5.5% ภายในสิบห้าครั้ง ในขณะที่ Gemini 3.8 Flash Cyber บันทึกไว้ที่ 6.0% ซึ่งถือเป็นการปรับปรุงที่น่าสังเกตเหนือกว่า Gemini 3.7 Flash (9.2%)
แผนผังด้านล่างแสดงการไหลเวียนของการปฏิบัติงานของไปป์ไลน์การป้องกันทางไซเบอร์ของเอเจนต์เมื่อเทียบกับการสแกนโค้ดแบบสถิตทั่วไป:
[การวิเคราะห์แบบสถิตตามกฎ/การไหลของข้อมูล]
  คอมมิตซอร์ซโค้ด ──> ตัวสแกน AST/การไหลของข้อมูลแบบสถิต ──> บันทึกการวินิจฉัยแบบสถิต ──> การคัดกรองโดยนักพัฒนาด้วยตนเอง

[ไปป์ไลน์การป้องกันทางไซเบอร์ของเอเจนต์]
  คอมมิตซอร์ซโค้ด ──> Gemini 3.8 Flash Cyber ──> การใช้เหตุผลเกี่ยวกับช่องโหว่ / การตรวจสอบความถูกต้องของตัวเลือก ──> การสร้างแพตช์ตัวเลือก
เนื่องจากโมเดลไซเบอร์รวมการบรรเทาผลกระทบที่ยืดหยุ่นกว่าเพื่อจัดการกับการวิจัยความปลอดภัยเชิงรุก Google จึงจำกัดการเข้าถึงผ่าน โปรแกรม Fairwind ของ Google โดยให้ความสำคัญกับหน่วยงานรัฐบาล ผู้ดำเนินการโครงสร้างพื้นฐานสำคัญ และผู้ดูแลซอฟต์แวร์ที่ได้รับการยืนยัน การแจกจ่ายแบบควบคุมนี้เน้นย้ำถึงความสมดุลระหว่างการเปิดใช้งานการป้องกันซอฟต์แวร์อัตโนมัติและการป้องกันการสร้างเอ็กซ์พลอยต์ที่เป็นอันตราย
การประเมินกระบวนทัศน์ความปลอดภัยของโค้ดในเวิร์กโฟลว์ CI/CD สมัยใหม่
ในขณะที่เอเจนต์อัตโนมัติรับผิดชอบมากขึ้นในสภาพแวดล้อมการพัฒนา ทีมวิศวกรรมจะต้องประเมินว่าระเบียบวิธีตรวจสอบความปลอดภัยที่แตกต่างกันทำงานอย่างไรภายใต้เงื่อนไขการผลิต การรักษาความปลอดภัยแอปพลิเคชันสมัยใหม่จำเป็นต้องสร้างความสมบูรณ์ในที่เก็บโค้ด (code repositories) ไปป์ไลน์การสร้าง และการพึ่งพาขณะรันไทม์
การประเมินทางเทคนิค: การวิเคราะห์แบบสถิตเทียบกับการแก้ไขปัญหาเชิงรับของเอเจนต์
การจัดการการแก้ไขช่องโหว่ตลอดวงจรชีวิตการพัฒนาซอฟต์แวร์จำเป็นต้องมีกลยุทธ์ทางเทคนิคที่แตกต่างกัน ขึ้นอยู่กับว่าเวิร์กโหลดเกี่ยวข้องกับการตรวจสอบไวยากรณ์ก่อนคอมมิต (pre-commit) การทดสอบขณะรันไทม์ หรือการแพตช์เชิงความหมายอัตโนมัติ:
| สถาปัตยกรรมความปลอดภัย | วิธีการตรวจสอบหลัก | ขอบเขตของการวิเคราะห์ | ลักษณะการทำงาน | การใช้งานหลัก |
|---|---|---|---|---|
| การวิเคราะห์โค้ดแบบสถิต (SAST) | AST, การไหลของข้อมูล และกฎเชิงความหมาย | ที่เก็บซอร์ซโค้ด | การจับคู่กฎที่รวดเร็วและเป็นไปตามกำหนดวิธี | การควบคุมก่อนคอมมิตและคำขอพูล (pull-request gating) |
| การวิเคราะห์แบบไดนามิก (DAST) | การฉีดเพย์โหลดขณะรันไทม์ | อินเทอร์เฟซแอปพลิเคชันที่กำลังทำงาน | ภาระงานสูง ทดสอบจุดสิ้นสุดที่ใช้งานจริง | สภาพแวดล้อมสเตจจิ้งก่อนเผยแพร่ |
| การป้องกันของเอเจนต์ (Flash Cyber) | การใช้เหตุผลเชิงบริบทและการสังเคราะห์ | ฐานโค้ดหลายภาษา | ประเมินข้อบกพร่องของตรรกะและสร้างแพตช์ตัวเลือกสำหรับการตรวจสอบอัตโนมัติ | การแก้ไขช่องโหว่อัตโนมัติอย่างต่อเนื่อง |
การบูรณาการการใช้เหตุผลเกี่ยวกับช่องโหว่อัตโนมัติเข้ากับห่วงโซ่อุปทานซอฟต์แวร์ช่วยให้องค์กรสามารถระบุข้อบกพร่องทางตรรกะที่ซับซ้อนซึ่งรอดพ้นจากการสแกนตามรูปแบบได้ แทนที่จะเป็นเพียงการสร้างการแจ้งเตือนแบบสถิต โมเดลเชิงรับสามารถสร้างกรณีทดสอบเฉพาะจุดและสังเคราะห์คำขอพูล (pull requests) ที่เป็นตัวเลือกสำหรับการตรวจสอบ ซึ่งช่วยลดเวลาเฉลี่ยในการแก้ไขทั่วทั้งสถาปัตยกรรมซอฟต์แวร์องค์กรที่ซับซ้อน
รายการตรวจสอบทางวิศวกรรม: การเสริมความปลอดภัยให้ไปป์ไลน์การพัฒนาด้วยโมเดลเฉพาะทาง
เพื่อเตรียมไปป์ไลน์การพัฒนาสำหรับการบูรณาการโมเดลพื้นฐานที่เน้นการใช้เหตุผลและเอเจนต์ความปลอดภัยเฉพาะทาง ทีมวิศวกรรมสามารถนำแนวปฏิบัติในการตรวจสอบที่มีโครงสร้างมาใช้
รายการตรวจสอบการใช้งานสำหรับนักพัฒนา
- ตรวจสอบการกำหนดค่าความพยายามในการอนุมาน (Inference Effort): ตรวจสอบการเรียก API เพื่อกำหนดค่าระดับการคิดที่เหมาะสม (ต่ำ ปานกลาง หรือสูง) เพื่อให้มั่นใจว่าการใช้เหตุผลความพยายามสูงสงวนไว้สำหรับงานที่ซับซ้อนเพื่อควบคุมการใช้โทเค็น
- บูรณาการการทดสอบแพตช์อัตโนมัติ: สร้างสภาพแวดล้อมการตรวจสอบความถูกต้องแบบแซนด์บ็อกซ์เพื่อสร้าง ทดสอบ และเรียกใช้ชุดการถดถอย (regression suites) บนแพตช์โค้ดตัวเลือกที่สร้างโดยโมเดลเชิงรับโดยอัตโนมัติ
- ปรับใช้ระบบป้องกันการแทรกแซงทางอ้อม: ทำความสะอาดแหล่งข้อมูลภายนอกทั้งหมดก่อนส่งบริบทไปยังเอเจนต์อัตโนมัติ พร้อมทั้งตรวจสอบความถูกต้องของผลลัพธ์เทียบกับสคีมาที่มีโครงสร้าง
รายการตรวจสอบการกำกับดูแลความปลอดภัยและโครงสร้างพื้นฐาน
- สมัครเข้าถึงสำหรับผู้ปกป้องระบบที่ได้รับการตรวจสอบ: องค์กรที่ดำเนินงานโครงสร้างพื้นฐานที่สำคัญหรือดูแลรักษาที่เก็บโค้ดสาธารณะสามารถสมัครเข้าร่วมโครงการ Google Fairwind เพื่อเข้าถึงเครื่องมือไซเบอร์เฉพาะทาง
- ตรวจสอบแนวโน้มการใช้งานโทเค็น: นำการติดตามโทเค็นแบบเรียลไทม์มาใช้เพื่อวัดว่าโมเดลการใช้เหตุผลใหม่เปลี่ยนต้นทุนเฉลี่ยต่อภารกิจที่เสร็จสมบูรณ์ในเวิร์กโฟลว์เบื้องหลังหรือไม่
- สร้างประตูตรวจสอบเวลาสร้าง (Build-Time Verification Gates): บังคับใช้การตรวจจับข้อผิดพลาดอัตโนมัติ (linting) การทดสอบหน่วย (unit testing) และการตรวจสอบความถูกต้องด้วยการเข้ารหัสกับการแก้ไขโค้ดที่สร้างโดยโมเดลทั้งหมดก่อนที่จะรวมเข้ากับที่เก็บการผลิต
ด้วยการปรับเวิร์กโฟลว์การพัฒนาให้สอดคล้องกับแนวปฏิบัติเหล่านี้ ทีมงานจึงสามารถใช้ประโยชน์จากโมเดลการใช้เหตุผลขั้นสูง ในขณะที่ยังคงรักษากลไกเศรษฐศาสตร์ของโครงสร้างพื้นฐานที่คาดเดาได้และขอบเขตความปลอดภัยที่แข็งแกร่ง
คำถามที่พบบ่อย (FAQ)
ความแตกต่างระหว่าง Gemini 3.8 Flash และ 3.8 Flash Cyber คืออะไร
เหตุใด Gemini 3.8 Flash จึงอาจเพิ่มต้นทุนโทเค็นทั้งที่ราคาต่อหน่วยไม่เปลี่ยนแปลง
Gemini 3.8 Flash Cyberจัดการกับการแก้ไขโค้ดอัตโนมัติอย่างไร
นัยทางปฏิบัติและมุมมองในอนาคต
การเปิดตัวคู่ของ Gemini 3.8 Flash และ Gemini 3.8 Flash Cyber เน้นย้ำถึงการเติบโตอย่างต่อเนื่องของโครงสร้างพื้นฐานปัญญาประดิษฐ์เชิงสร้างสรรค์ ในขณะที่ความฉลาดเชิงพื้นฐานกลายเป็นสินค้าโภคภัณฑ์ ความแตกต่างด้านประสิทธิภาพกำลังเปลี่ยนไปสู่ความสามารถในการใช้เหตุผลเฉพาะทาง ความทนทานต่อการแทรกแซงพรอมต์ และการป้องกันเฉพาะโดเมน
สำหรับองค์กรวิศวกรรม การนำทางในภูมิทัศน์นี้ต้องอาศัยความสมดุลระหว่างความฉลาดของโมเดลและความมีวินัยทางเศรษฐกิจ ด้วยการนำการตรวจสอบโค้ดเชิงรับ การติดตามประสิทธิภาพของโทเค็น และการบังคับใช้การตรวจสอบความถูกต้องแบบแซนด์บ็อกซ์อย่างเข้มงวดมาใช้ในไปป์ไลน์การบูรณาการอย่างต่อเนื่อง นักพัฒนาจึงสามารถสร้างสถาปัตยกรรมซอฟต์แวร์ที่มีความยืดหยุ่นและสามารถเติบโตได้ในระบบนิเวศที่เป็นอัตโนมัติมากขึ้นเรื่อยๆ
ข้อมูลอ้างอิง
-
Google DeepMind. Introducing Gemini 3.8 Flash and 3.8 Flash Cyber. https://blog.google/innovation-and-ai/models-and-research/gemini-models/3-8-flash-and-3-8-flash-cyber/
-
Google DeepMind. Gemini 3.8 Flash Model Card. https://deepmind.google/models/model-cards/gemini-3-8-flash/
-
Google DeepMind. The Fairwind Program for Trusted Cyber Defenders. https://deepmind.google/fairwind-program/
-
Google AI for Developers. Gemini 3.8 Flash Model Documentation. https://ai.google.dev/gemini-api/docs/models/gemini-3.8-flash
-
The Verge. Google says its new Gemini 3.8 Flash model works harder. https://www.theverge.com/ai-artificial-intelligence/988742/google-gemini-3-8-flash
-
VentureBeat. Google’s Gemini 3.8 Flash is built for agents while its Cyber twin hunts vulnerabilities. https://venturebeat.com/security/googles-gemini-3-8-flash-is-built-for-agents-while-its-cyber-twin-hunts-vulnerabilities
Share this article



