Google กำหนดให้มีการยืนยันตัวตนนักพัฒนา Android ในเดือนมกราคม 2027 หรือไม่? Google ยืนยันว่าจะเริ่มบังคับใช้ข้อกำหนดการยืนยันตัวตนนักพัฒนา Android ทั่วโลกในเดือนมกราคม 2027 โดยเริ่มต้นกับผู้จัดจำหน่ายแอปรายใหญ่ 7 ราย ก่อนจะค่อยๆ ขยายไปยังประเทศอื่นๆ และแหล่งติดตั้งทั้งหมดบนอุปกรณ์ Android ที่ผ่านการรับรองในอีกหลายเดือนถัดมา การประกาศดังกล่าวมีขึ้นเมื่อวันที่ 19 พฤศจิกายน 2026 โดย Matthew Forsythe ผู้อำนวยการฝ่ายจัดการผลิตภัณฑ์ด้านความปลอดภัยของแอป Android บน บล็อกนักพัฒนา Android (Android Developers Blog) โดยต่อยอดมาจากมาตรการคุ้มครองระดับภูมิภาคที่มีผลบังคับใช้ตั้งแต่วันที่ 30 กันยายน 2026 ในร้านค้าที่เข้าร่วมโครงการในบราซิล อินโดนีเซีย สิงคโปร์ และไทย ภายใต้นโยบายนี้ นักพัฒนาที่เผยแพร่นอก Google Play ซึ่งรวมถึงร้านค้าของแอปพลิเคชันจากผู้ผลิตอุปกรณ์ (OEM), แหล่งเก็บโค้ดแบบโอเพนซอร์ส และการดาวน์โหลดไฟล์ APK โดยตรง จะต้องยืนยันตัวตนและลงทะเบียนชื่อแพ็กเกจ (package names) รวมถึงคีย์สำหรับเซ็นชื่อ (signing keys) เพื่อรักษาพฤติกรรมการติดตั้งตามมาตรฐาน
ไทม์ไลน์การเปิดตัวและขอบเขตของผู้จัดจำหน่ายสำหรับการยืนยันตัวตนนักพัฒนา Android
สรุปสาระสำคัญ
- การเปิดตัวทั่วโลกเริ่มต้นในเดือนมกราคม 2027 กับผู้จัดจำหน่ายที่เข้าร่วม 7 ราย ได้แก่ Google Play, Samsung Galaxy Store, Honor, Oppo, Xiaomi, Transsion และ Vivo ขณะที่ Google ระบุว่ามาตรการคุ้มครองจะขยายไปยังร้านค้า ประเทศ และแหล่งติดตั้งอื่นๆ ในอีกหลายเดือนถัดมา โดย คู่มือผู้จัดจำหน่าย ของ Google ได้ระบุเป้าหมายความพร้อมสำหรับการบังคับใช้ในวงกว้างคือวันที่ 1 มีนาคม 2027
- Google รายงานว่ามีแอปพลิเคชันหลายล้านรายการที่ได้รับการลงทะเบียนแล้วตั้งแต่เดือนมกราคม 2026 ซึ่งครอบคลุมการติดตั้งแอป Android ทั่วโลกมากกว่า 99% แม้ว่าแพ็กเกจที่ไม่ได้ลงทะเบียนนอก Google Play จะต้องเผชิญกับการบล็อกการติดตั้ง เว้นแต่ผู้ใช้จะเปิดใช้งานขั้นตอนการข้ามผ่าน (bypass flow) ระยะเวลา 24 ชั่วโมงที่ซ่อนอยู่
- จากความคิดเห็นของนักพัฒนา Google ได้เพิ่มขีดจำกัดการแชร์สำหรับระดับการจัดจำหน่ายแบบจำกัดฟรีเป็น 50 อุปกรณ์ที่ได้รับอนุญาต และปล่อยระบบอัตโนมัติ API สองตัวพร้อมกับคู่มือที่เป็นทางการสำหรับแหล่งเก็บโค้ดโอเพนซอร์สและร้านค้าแอปพลิเคชันของบุคคลที่สาม
Google ได้เปิดตัว โครงการริเริ่มการยืนยันตัวตนนักพัฒนา Android เป็นครั้งแรกในเดือนสิงหาคม 2025 โดยกำหนดให้การลงทะเบียนตัวตนเป็นเลเยอร์ความรับผิดชอบที่มุ่งทำให้กลุ่มผู้ประสงค์ร้ายแจกจ่ายแพ็กเกจที่เป็นอันตรายซ้ำๆ ได้ยากขึ้นหลังจากถูกถอดถอน แม้ว่านักพัฒนาบน Google Play จะผ่านกระบวนการยืนยันตัวตนมาแล้ว แต่กรอบการทำงานใหม่นี้ได้ขยายการลงทะเบียนในระดับแพ็กเกจไปยังช่องทางการจัดจำหน่ายนอก Google Play บนอุปกรณ์ Android ที่ผ่านการรับรอง
อ้างอิงจาก Ars Technica บริการตรวจสอบระบบเบื้องหลังได้ถูกปรับใช้กับอุปกรณ์ที่ได้รับการรับรองจาก Google ที่ใช้งาน Android 8 Oreo หรือใหม่กว่า ซึ่งครอบคลุมโทรศัพท์มือถือที่ได้รับการรับรองส่วนใหญ่ทั่วโลก ขณะที่อุปกรณ์ที่ไม่ได้รับการรับรองจะไม่ได้รับผลกระทบ ในวันที่ 30 กันยายน 2026 มาตรการคุ้มครองผู้ใช้เริ่มใช้งานในร้านค้าที่เข้าร่วมในบราซิล อินโดนีเซีย สิงคโปร์ และไทย เมื่อการเปิดตัวในภูมิภาคเริ่มต้นขึ้นแล้ว Google จึงยืนยันว่าการบังคับใช้ทั่วโลกจะดำเนินการเป็นระยะๆ เริ่มตั้งแต่เดือนมกราคม 2027

ทรัพยากรสำหรับผู้จัดจำหน่ายแอป ของ Google กำหนดให้วันที่ 1 มีนาคม 2027 เป็นเป้าหมายความพร้อมสำหรับร้านค้าบุคคลที่สามที่เข้าร่วม เพื่อสะท้อนว่าการยืนยันตัวตนมีผลบังคับใช้แล้ว ในขณะเดียวกัน ประกาศการเปิดตัวเมื่อวันที่ 19 พฤศจิกายน ของ Google ระบุว่ามาตรการคุ้มครองจะยังคงขยายตัวอย่างค่อยเป็นค่อยไปในประเทศที่เหลือและแหล่งติดตั้งทั้งหมดบนอุปกรณ์ที่ได้รับการรับรองตลอดช่วงหลายเดือนหลังจากการเปิดตัวในเดือนมกราคม 2027
| ไมล์สโตนการเปิดตัว | ขอบเขตที่ได้รับการยืนยัน | ช่วงเวลาที่มีผลบังคับใช้ |
|---|---|---|
| ประกาศโครงการ | แนะนำนโยบายการยืนยันตัวตนและการลงทะเบียนแพ็กเกจ | สิงหาคม 2025 |
| เปิดให้ลงทะเบียนสำหรับนักพัฒนา | เปิดให้มีการลงทะเบียนทั่วโลกสำหรับนักพัฒนา | มีนาคม 2026 |
| เปิดตัวการจัดจำหน่ายแบบจำกัดและระบบข้ามผ่าน | แนะนำระดับนักเรียน/ผู้ที่ชื่นชอบฟรี และขั้นตอนขั้นสูง 24 ชั่วโมง (Advanced Flow) | สิงหาคม 2026 |
| เปิดใช้งานการเปิดตัวระดับภูมิภาค | เปิดใช้งานสำหรับร้านค้าที่เข้าร่วมในบราซิล อินโดนีเซีย สิงคโปร์ และไทย | 30 กันยายน 2026 |
| เปิดตัวกับ 7 ผู้จัดจำหน่ายระดับโลก | เริ่มเปิดตัวทั่วทั้ง Google Play, Galaxy Store, Honor, Oppo, Xiaomi, Transsion และ Vivo | มกราคม 2027 |
| ความพร้อมของร้านค้าในวงกว้าง | เป้าหมายความพร้อมสำหรับผู้จัดจำหน่ายแอปบุคคลที่สามที่เข้าร่วม | 1 มีนาคม 2027 (เป้าหมาย) |
| แหล่งติดตั้งทั้งหมด | การขยายตัวทีละน้อยทั่วประเทศที่เหลือและแหล่งติดตั้งทั้งหมดบนอุปกรณ์ที่ได้รับการรับรอง | เดือนถัดๆ ไป (2027) |
กลไกการลงทะเบียนทางเทคนิคและความคลาดเคลื่อนของข้อมูลประจำตัว
ในเลเยอร์ทางเทคนิค เอกสารการลงทะเบียนแอปโอเพนซอร์ส และคู่มือผู้จัดจำหน่ายของ Google ระบุว่าการลงทะเบียนแอปจะผูก ชื่อแพ็กเกจ (package name) ที่ไม่ซ้ำกันและ ลายนิ้วมือใบรับรอง SHA-256 (SHA-256 certificate fingerprint) ของคีย์สำหรับเซ็นชื่อเข้ากับบัญชี Android Developer Console หรือ Google Play Console ที่ได้รับการยืนยันแล้ว Google ระบุว่าการลงทะเบียนแอปพลิเคชันแต่ละรายการใช้เวลาไม่ถึงสิบนาที และบริษัทกำลังทำการยืนยันตัวตนของนักพัฒนา แทนที่จะเป็นการตรวจสอบเนื้อหาของไฟล์ไบนารีที่อยู่นอก Play
สำหรับการจัดจำหน่ายเชิงพาณิชย์และทั่วไป Ars Technica รายงานว่าการยืนยันตัวตนอย่างเต็มรูปแบบต้องใช้บัตรประจำตัวที่ออกโดยรัฐบาลและค่าธรรมเนียมการลงทะเบียน $25 นอกจากนี้ Ars Technica ยังตั้งข้อสังเกตว่า ในขณะที่ ID แอปยอดนิยมถูกแคชไว้บนอุปกรณ์โดยตรงสำหรับการตรวจสอบแบบออฟไลน์ การติดตั้งแอปพลิเคชันที่พบได้น้อยกว่าผ่านการ sideload อาจต้องอาศัยการเชื่อมต่อเครือข่ายที่ใช้งานได้ไปยังเซิร์ฟเวอร์ของ Google เพื่อยืนยันสถานะการลงทะเบียนก่อนที่การติดตั้งจะดำเนินต่อไป
สำหรับข้อยกเว้นทางเขตอำนาจศาล คำถามที่พบบ่อยเกี่ยวกับการยืนยันตัวตน ของ Google ระบุว่า แม้ว่านักพัฒนาที่ตั้งอยู่ในประเทศที่อยู่ภายใต้มาตรการคว่ำบาตรอย่างครอบคลุมจะไม่สามารถทำการยืนยันตัวตนนักพัฒนา Android ให้เสร็จสมบูรณ์ได้เนื่องจากข้อจำกัดทางกฎหมาย แต่การตรวจสอบการยืนยันตัวตนจะไม่ทำงานบนอุปกรณ์ Android ที่ได้รับการรับรองซึ่งตั้งอยู่ทางกายภาพในประเทศเหล่านั้น ส่งผลให้ผู้ใช้ที่อยู่ภายในเขตอำนาจศาลภายใต้มาตรการคว่ำบาตรสามารถติดตั้งแอปต่อไปได้โดยไม่ต้องมีการตรวจสอบการยืนยันตัวตน
ระดับการจัดจำหน่ายแบบจำกัดและความคลาดเคลื่อนของขีดจำกัดที่มีการรายงาน
เพื่อหลีกเลี่ยงการบล็อกโปรเจกต์ในชั้นเรียนและต้นแบบส่วนบุคคล Google จึงได้แนะนำ บัญชีการจัดจำหน่ายแบบจำกัด ในเดือนสิงหาคม 2026 บัญชีเหล่านี้ไม่มีค่าใช้จ่ายและไม่ต้องยืนยันตัวตนด้วยบัตรประชาชน แต่ยังคงต้องใช้บัญชี Google ที่เปิดใช้งานการยืนยันแบบสองขั้นตอน (2-Step Verification) และมีโปรไฟล์การชำระเงินของ Google ที่ระบุชื่อจริงและที่อยู่ตามกฎหมายของนักพัฒนา การแชร์แอปภายใต้ระดับนี้จะใช้การเชื่อมต่อเพื่อให้อำนาจแก่อุปกรณ์ผ่านรหัส QR หรือลิงก์
แหล่งข้อมูลสาธารณะสะท้อนถึงความคลาดเคลื่อนเล็กน้อยในวิธีการอธิบายขีดจำกัดก่อนการขยายตัว:
- เอกสารอย่างเป็นทางการของ Google: แม้ว่า คู่มือการจัดจำหน่ายแบบจำกัด แบบเดี่ยวของ Google และรายการคำถามที่พบบ่อยก่อนหน้านี้จะเคยระบุเพดานไว้ที่ 20 อุปกรณ์ แต่ ประกาศการเปิดตัวเมื่อวันที่ 19 พฤศจิกายน 2026 ของ Google ระบุอย่างชัดเจนว่าขีดจำกัดการแชร์ได้รับการขยาย “จาก 20 เป็น 50 อุปกรณ์ที่ได้รับอนุญาต”
- การรายงานจากสื่อรอง: รายงานจาก Ars Technica อธิบายการปรับเปลี่ยนนี้ว่าเป็นการเพิ่มขึ้นจากขีดจำกัดเริ่มต้นที่ “การติดตั้งรวม 25 ครั้ง เป็น 50 ครั้ง”
Google ยังไม่ได้เผยแพร่การปรับปรุงข้อมูลเพื่ออธิบายตัวเลขพื้นฐานเริ่มต้นที่แตกต่างกันซึ่งอ้างอิงโดยสื่อภายนอก แม้ว่าแหล่งข่าวทั้งสองจะยืนยันว่าเพดานที่อัปเดตแล้วอยู่ที่ 50 อุปกรณ์หรือการติดตั้งก็ตาม
ระบบอัตโนมัติ API และปัญหาความขัดแย้งในการเซ็นชื่อแอปใหม่ของร้านค้า
สำหรับองค์กรที่จัดการแค็ตตาล็อกขนาดใหญ่หรือไปป์ไลน์การจัดจำหน่ายของบุคคลที่สาม การป้อนข้อมูลผ่านคอนโซลด้วยตนเองทำให้เกิดความขัดแย้งในการดำเนินงาน เพื่อแก้ไขปัญหานี้ Google จึงได้ปล่อยอินเทอร์เฟซโปรแกรมสองรายการที่บันทึกไว้ใน ทรัพยากรผู้จัดจำหน่าย:
- Android Developer ID Status API: ช่วยให้ร้านค้าและผู้จัดจำหน่ายสามารถตรวจสอบแค็ตตาล็อกแอปที่มีอยู่ได้ โดยการคิวรีว่าชื่อแพ็กเกจเฉพาะและลายนิ้วมือใบรับรองการเซ็นชื่อ SHA-256 ได้รับการลงทะเบียนแล้วหรือไม่
- Android Developer Console API: ใช้การมอบอำนาจ OAuth 2.0 เพื่อให้ร้านค้าที่เข้าร่วมหรือแหล่งเก็บโค้ดโอเพนซอร์สามารถลงทะเบียนชื่อแพ็กเกจและคีย์การเซ็นชื่อที่จัดการโดยร้านค้าได้โดยตรงในนามของนักพัฒนาที่ได้รับการยืนยันตัวตนแล้ว
รายละเอียดเกี่ยวกับคีย์การเซ็นชื่อมีความสำคัญอย่างยิ่งสำหรับการจัดจำหน่ายข้ามร้านค้าและแบบโอเพนซอร์ส ตามที่อธิบายไว้ใน คู่มือการลงทะเบียนแอปโอเพนซอร์ส ของ Google หากแหล่งเก็บโค้ดโอเพนซอร์สหรือร้านค้าบุคคลที่สาม ทำการเซ็นชื่อใหม่ (re-signs) ไฟล์ APK โดยใช้คีย์แพลตฟอร์มของตนเองแทนที่จะเป็นคีย์เดิมของนักพัฒนา นักพัฒนาจะต้องดึงข้อมูลและลงทะเบียนลายนิ้วมือ SHA-256 ที่ลงชื่อโดยร้านค้านั้น หรือพึ่งพาการบูรณาการ Console API ของแหล่งเก็บโค้ด มิฉะนั้น ตัวตรวจสอบอุปกรณ์จะปฏิบัติต่อแพ็กเกจที่มีการเซ็นชื่อใหม่เสมือนว่าเป็นแพ็กเกจที่ยังไม่ได้ลงทะเบียน
เส้นทางการข้ามผ่านของผู้ใช้, ข้อยกเว้น และข้อแลกเปลี่ยนในระบบนิเวศแบบเปิด
แม้ว่า Google จะกำหนดกรอบโปรแกรมนี้เป็นการตอบสนองต่อมัลแวร์ที่ใช้หลักจิตวิทยา (social-engineering malware) แต่ Google ก็เผชิญกับกระแสคัดค้านจากผู้ดูแลระบบโอเพนซอร์สและผู้ใช้ขั้นสูงเกี่ยวกับข้อจำกัดในการ sideloading เพื่อเป็นการตอบสนอง ทางบริษัทจึงได้จัดส่งกลไกการเลือกไม่เข้าร่วม (opt-out mechanism) ซึ่งบันทึกไว้ใน ความช่วยเหลือของ Android (Android Help) และ คำถามที่พบบ่อยเกี่ยวกับการยืนยันตัวตน ที่เรียกว่า ขั้นตอนนี้ (Advanced Flow)
ภายใต้ขั้นตอนนี้ ผู้ใช้ที่มีประสบการณ์สามารถอนุญาตการติดตั้งจากนักพัฒนาที่ยังไม่ได้ยืนยันตัวตนได้ แต่เวิร์กโฟลว์นี้จะสร้างความขัดแย้งที่จงใจ อ้างอิงจาก บทสรุปของ Ars Technica และเอกสารสนับสนุนของ Google ผู้ใช้จะต้องปลดล็อกตัวเลือกสำหรับนักพัฒนา (Developer Options) เปิดใช้งานปุ่มสลับแพ็กเกจที่ยังไม่ได้ยืนยัน ยืนยันผ่าน PIN ของอุปกรณ์ว่าไม่ได้กระทำภายใต้การบังคับ รีบูตเครื่อง และรอผ่าน ระยะเวลาหน่วงด้านความปลอดภัยบังคับ 24 ชั่วโมง ก่อนที่จะเลือกติดตั้งแบบชั่วคราวหรือไม่มีกำหนดสำหรับแอปที่ยังไม่ได้ยืนยันตัวตน
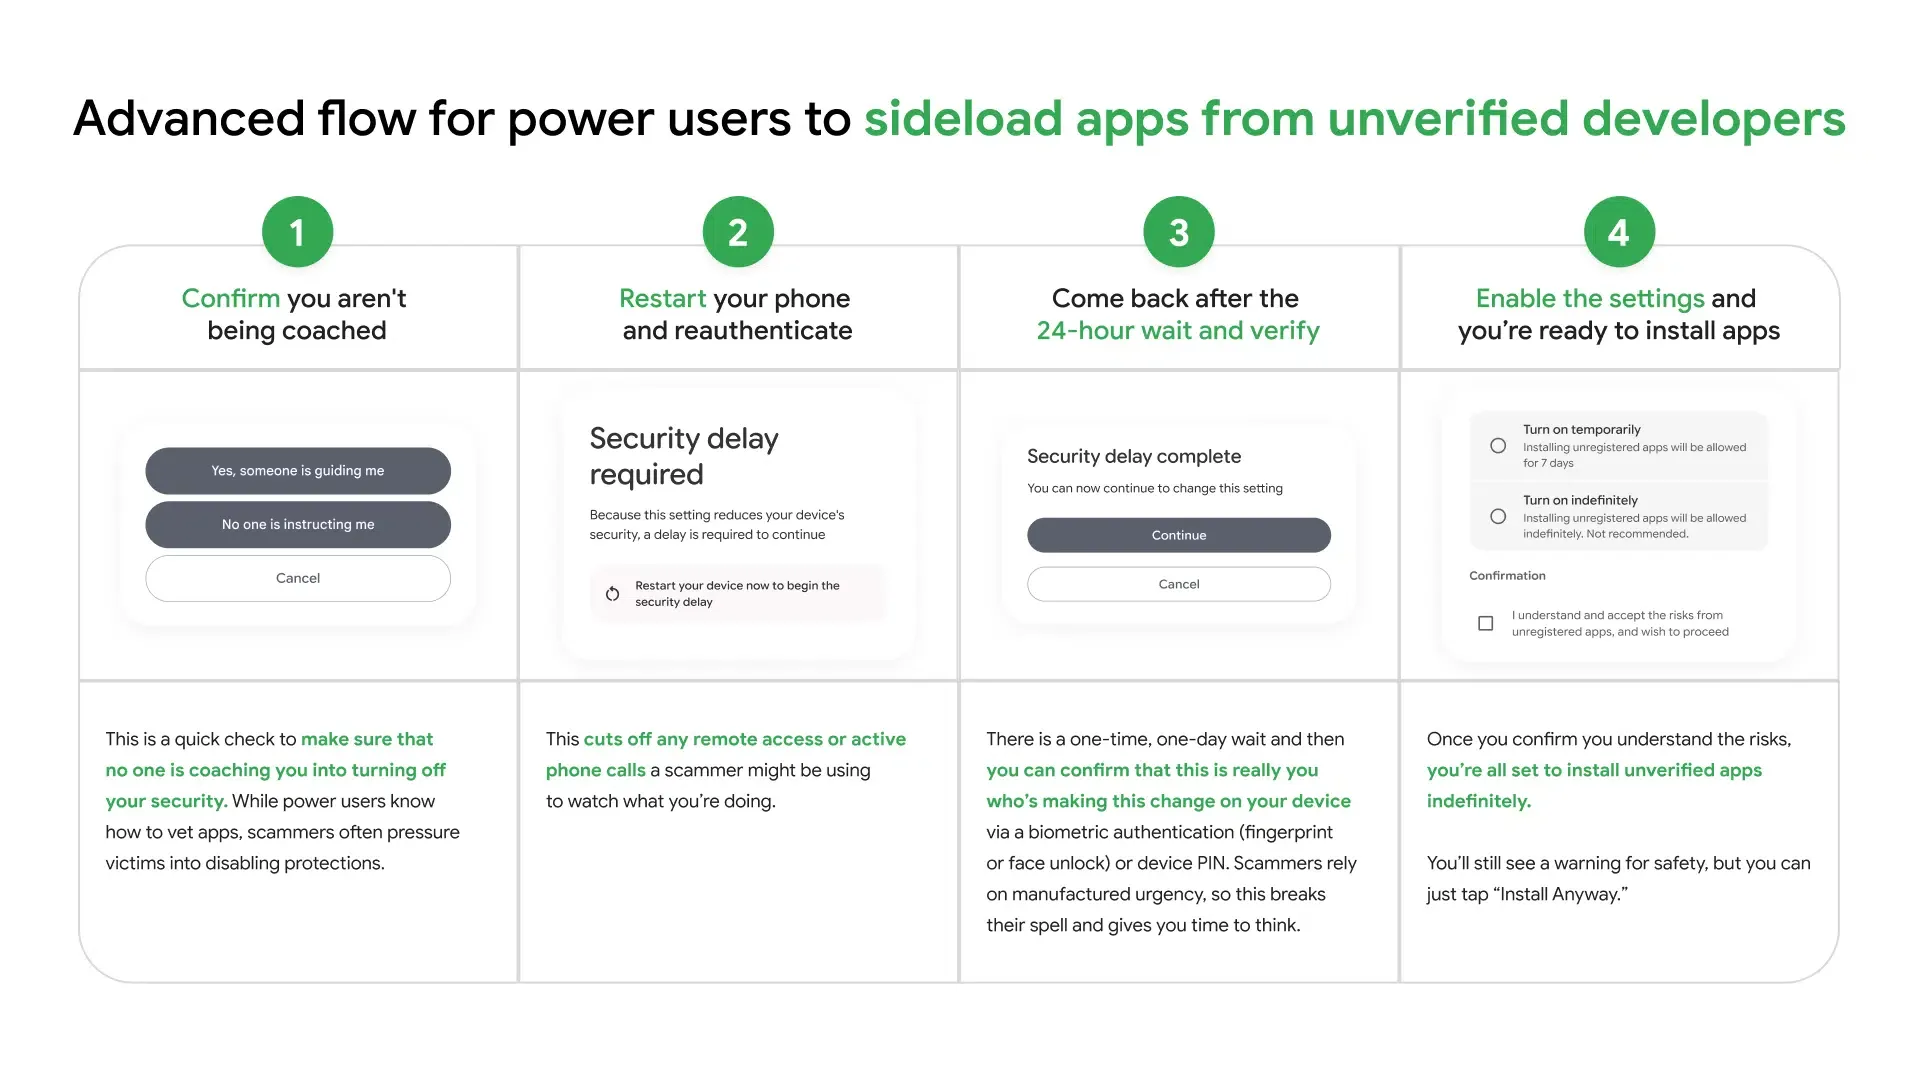
คำถามที่พบบ่อยเกี่ยวกับการยืนยันตัวตน ของ Google ยังยืนยันขอบเขตที่ชัดเจนซึ่งการตรวจสอบการยืนยันตัวตนจะไม่บล็อกการติดตั้ง:
- Android Debug Bridge (ADB): การติดตั้งโดยนักพัฒนาที่ดำเนินการผ่าน ADB จะยังคงได้รับการยกเว้นจากการตรวจสอบการลงทะเบียนแพ็กเกจบนอุปกรณ์ที่ได้รับการรับรอง
- อุปกรณ์ที่จัดการโดยองค์กร (Enterprise Managed Devices): แอปพลิเคชันส่วนตัวที่ปรับใช้ผ่านร้านค้าอุปกรณ์ที่จัดการขององค์กรไม่ต้องมีการยืนยันตัวตน แม้ว่า Google จะแนะนำให้ลงทะเบียนก็ตาม
- อุปกรณ์ที่ไม่ได้รับการรับรอง (Uncertified Devices): อุปกรณ์ Android ที่ไม่ได้รับการรับรองจะอยู่นอกเหนือขอบเขตของตัวตรวจสอบระบบ
ความรับผิดชอบในการจัดจำหน่ายหลายช่องทางหลังการยืนยันตัวตนนักพัฒนา Android
เมื่อการบังคับใช้ขยายออกไปทั่วแหล่งติดตั้งในปี 2027 ทีมงานที่จัดจำหน่ายซอฟต์แวร์ Android ผ่าน Google Play, ร้านค้าพันธมิตร OEM ทั้ง 6 แห่ง และหน้า Landing Page แบบ Web-to-APK โดยตรง จะต้องเผชิญกับการแบ่งแยกที่ชัดเจนยิ่งขึ้นระหว่าง สิทธิ์ในการติดตั้ง (installation eligibility) และ การส่งมอบบริบทหลังการติดตั้ง (post-install context delivery) การผ่านการยืนยันแพ็กเกจและคีย์ของ Google จะผ่านเลเยอร์การยืนยันตัวตนของนักพัฒนาโดยไม่ต้องเรียกใช้งาน Advanced Flow เป็นเวลา 24 ชั่วโมง ในขณะที่การตรวจสอบแพลตฟอร์ม ร้านค้า และความเข้ากันได้อื่นๆ อาจยังคงมีผลอยู่ แต่ตัวการยืนยันการจัดจำหน่ายเองไม่ได้ส่งแท็กแคมเปญการตลาด, รหัสอ้างอิง (referral codes) หรือสถานะ deep-link ปลายทางไปยังแอปที่เปิดตัวใหม่
โมเดลความรับผิดชอบเชิงแนวคิด (สถาปัตยกรรมที่ไม่ใช่อย่างเป็นทางการ)
หมายเหตุ: แผนผังและตารางด้านล่างนี้นำเสนอ โมเดลความรับผิดชอบเชิงแนวคิด ที่แสดงให้เห็นว่าสแต็กการจัดจำหน่าย Android แบบหลายช่องทางแยกการยืนยันตัวตน, การจัดส่ง และการส่งต่อพารามิเตอร์อย่างไร นี่ไม่ใช่โทโพโลยีการใช้งานภายในอย่างเป็นทางการของ Google
[ บิลด์นักพัฒนา & รีจิสทรี ]
  เซ็นชื่อ APK (คีย์ SHA-256) ──> ลงทะเบียนแพ็กเกจ + ลายนิ้วมือคีย์ (Play / Developer Console)
                                       │
                                       ▼
[ การจัดจำหน่ายหลายช่องทาง ]
  Google Play / 6 ร้านค้า OEM / เว็บ APK โดยตรง ──> ตรวจสอบตัวตรวจสอบอุปกรณ์ (Android 8+ ที่ได้รับการรับรอง)
                                       │
                                       ▼
[ เลเยอร์บริบทหลังการติดตั้ง ]
  Parameter SDK (เช่น OpoInstall) ──> ส่งมอบพารามิเตอร์เว็บในการเปิดตัวครั้งแรก ──> แบ็กเอนด์ของแอปตรวจสอบความถูกต้อง
ทีมงานที่เผยแพร่ผ่าน Google Play และร้านค้า Android นอก Google Play จะได้รับประโยชน์จากการมอบหมายความรับผิดชอบทางวิศวกรรมที่แตกต่างกันในแต่ละเลเยอร์ แทนที่จะนำการปฏิบัติตามข้อกำหนดของร้านค้ามารวมกับการ Attribution:
| คอมโพเนนต์ | ความรับผิดชอบเชิงภาพประกอบ | ขอบเขตและข้อจำกัด |
|---|---|---|
| Android Developer Console / Play Console | ผูกตัวตนนักพัฒนาที่ได้รับการยืนยันเข้ากับชื่อแพ็กเกจและลายนิ้วมือการเซ็นชื่อ SHA-256 จัดเตรียม ID Status และ Console API | สร้างความรับผิดชอบในการติดตั้งเท่านั้น ไม่จัดการการ Attribution การอ้างอิงหรือการกำหนดเส้นทางภายในแอป |
| ผู้จัดจำหน่ายแอป (Play & 6 ร้านค้า OEM) | ตรวจสอบแพ็กเกจที่ส่งมา, จัดการการเซ็นชื่อใหม่ฝั่งร้านค้าหากมี และแสดงสถานะการแสดงรายการ | บังคับใช้นกฎการจัดจำหน่ายเฉพาะของร้านค้า Play Install Referrer จำกัดเฉพาะการติดตั้งบน Google Play เท่านั้น |
| Parameter Pass-Through SDK (เช่น OpoInstall) | ส่งผ่านพารามิเตอร์โปรโมชันเว็บ, คำเชิญ หรือห้องที่รองรับผ่านการติดตั้งไปยังการเปิดแอปครั้งแรก | ทำงานอย่างเคร่งครัดในฐานะเฟรมเวิร์กส่งผ่านพารามิเตอร์การติดตั้ง ไม่ยืนยันตัวตนนักพัฒนา, ไม่ข้ามการยืนยันตัวตนของ Android, ไม่ตรวจสอบสิทธิ์ผู้ใช้ และไม่ตรวจสอบความถูกต้องของ IAP |
| แบ็กเอนด์ธุรกิจของนักพัฒนา | ตรวจสอบสิทธิ์ผู้ใช้, ตรวจสอบใบเสร็จ, บังคับใช้กฎป้องกันการละเมิด และผูกพารามิเตอร์ที่จัดส่งเข้ากับบันทึกของผู้ใช้ | ทำหน้าที่เป็นแหล่งข้อมูลที่น่าเชื่อถือเพียงแห่งเดียวสำหรับสถานะบัญชี, สิทธิ์ และการกระทบยอดแคมเปญ |
เนื่องจาก Install Referrer API ดั้งเดิมของ Google Play ใช้กับการติดตั้งผ่าน Play Store เท่านั้น ทีมงานที่ดำเนินแคมเปญ Web-to-APK หรือจัดจำหน่ายผ่าน Honor, Oppo, Xiaomi, Transsion, Vivo และ Samsung Galaxy Store อาจจับคู่การลงทะเบียนแพ็กเกจที่เป็นไปตามข้อกำหนดเข้ากับเลเยอร์การส่งผ่านพารามิเตอร์การติดตั้งแยกต่างหาก เช่น OpoInstall เพื่อกู้คืนบริบทคำเชิญหรือแคมเปญเมื่อเปิดใช้งานครั้งแรก — โดยมีเงื่อนไขว่า APK พื้นฐานและคีย์การเซ็นชื่อเฉพาะช่องทางจะต้องได้รับการลงทะเบียนอย่างถูกต้องภายใต้กฎการยืนยันตัวตนของ Google ก่อน
รายการตรวจสอบทางวิศวกรรมสำหรับทีมที่ใช้หลายร้านค้าและทีม APK โดยตรง
ทีมวิศวกรรมและทีมเผยแพร่ที่จัดจำหน่ายแพ็กเกจ Android นอก Google Play ควรตรวจสอบไปป์ไลน์การเผยแพร่ของตนก่อนที่การเปิดตัวในเดือนมกราคม 2027 จะเริ่มต้นขึ้น:
- ตรวจสอบลายเซ็นแพ็กเกจนอก Play: สำหรับแอปที่จัดจำหน่ายผ่านทั้ง Google Play และร้านค้า OEM หรือดาวน์โหลดจากเว็บไซต์โดยตรง ให้ยืนยันใน Play Console ว่าชื่อแพ็กเกจและใบรับรองการเซ็นชื่อ SHA-256 ที่ใช้งานอยู่ทุกรายการ ซึ่งรวมถึงคีย์ที่มีการเซ็นชื่อใหม่โดยร้านค้า ได้รับการลงทะเบียนแล้ว
- บูรณาการการตรวจสอบสถานะ ID ใน CI/CD: เชื่อมต่อระบบอัตโนมัติในการเผยแพร่เข้ากับ Android Developer ID Status API เพื่อตรวจหาตัวแปรบิลด์ที่ยังไม่ได้ลงทะเบียนหรือคีย์การเซ็นชื่อที่มีการหมุนเวียนก่อนการจัดจำหน่าย
- คำนึงถึงเวิร์กโฟลว์การเซ็นชื่อใหม่ของร้านค้า: หากจัดจำหน่ายผ่านร้านค้าบุคคลที่สามหรือแหล่งเก็บโค้ดโอเพนซอร์สที่มีการเซ็นชื่อไฟล์ไบนารีใหม่ ให้ดึงลายนิ้วมือ SHA-256 ที่ลงชื่อโดยผู้จัดจำหน่ายขั้นสุดท้าย หรือให้การมอบอำนาจ OAuth 2.0 ผ่าน Android Developer Console API
- แยกการยืนยันตัวตนออกจากการส่งมอบพารามิเตอร์: ถือว่าการลงทะเบียนตัวตนเป็นข้อกำหนดเบื้องต้นสำหรับสิทธิ์ในการติดตั้งบนอุปกรณ์ที่ได้รับการรับรอง ในขณะที่เก็บการส่งมอบพารามิเตอร์, การตรวจสอบความถูกต้องของใบเสร็จ และการตรวจสอบสิทธิ์ผู้ใช้ให้อยู่แยกต่างหากในเลเยอร์แบ็กเอนด์และ SDK ที่อุทิศให้เฉพาะ
คำถามที่พบบ่อย (FAQ)
การยืนยันตัวตนนักพัฒนา Android จะบล็อกการ sideloading APK โดยสมบูรณ์หรือไม่?
นักพัฒนาบน Google Play จำเป็นต้องลงทะเบียนอะไรบ้างหรือไม่หากเผยแพร่บน Play เท่านั้น?
แหล่งเก็บโค้ดโอเพนซอร์สและร้านค้าบุคคลที่สามจัดการกับการเซ็นชื่อ APK ใหม่ (re-signing) อย่างไร?
บัญชีผู้ที่ชื่นชอบฟรี (free hobbyist account) จำกัดอุปกรณ์ไว้ที่ 20, 25 หรือ 50 เครื่อง?
ประเด็นสำคัญสำหรับทีมวิศวกรรม
การเปิดตัวการยืนยันตัวตนนักพัฒนา Android ทั่วโลกของ Google ในเดือนมกราคม 2027 ส่งสัญญาณถึงการเปลี่ยนผ่านเชิงโครงสร้างในวิธีที่ Android จัดการกับที่มาของซอฟต์แวร์ข้ามช่องทางนอก Play ด้วยการร่วมมือกับ Google Play, Samsung Galaxy Store, Honor, Oppo, Xiaomi, Transsion และ Vivo ณ วันเปิดตัว — โดยเริ่มต้นในเดือนมกราคมและขยายไปยังร้านค้าและแหล่งติดตั้งอื่นๆ บนอุปกรณ์ที่ได้รับการรับรองในอีกหลายเดือนถัดมา — Google กำลังผูกความสามารถในการติดตั้งขั้นพื้นฐานเข้ากับการลงทะเบียนคีย์การเข้ารหัสและตัวตนนักพัฒนาที่ได้รับการยืนยัน
สำหรับทีมวิศวกรรมมือถือและทีมเผยแพร่ ความสำคัญเร่งด่วนในการดำเนินงานคือสุขอนามัยของคีย์ (key hygiene) มากกว่าการเขียนโค้ดใหม่ การตรวจสอบชื่อแพ็กเกจที่ใช้งานอยู่ทั้งหมด การติดตามลายนิ้วมือการเซ็นชื่อใหม่ที่จัดการโดยร้านค้าข้ามช่องทาง OEM และโอเพนซอร์ส และการบูรณาการ API สถานะเข้ากับไปป์ไลน์การบูรณาการอย่างต่อเนื่อง (continuous integration pipelines) จะเป็นตัวกำหนดว่าช่องทางการจัดจำหน่ายนอก Play จะยังคงใช้งานได้อย่างราบรื่นหรือไม่เมื่อมีการบังคับใช้จริง
ข้อมูลอ้างอิง
-
บล็อกนักพัฒนา Android (Android Developers Blog). การขยายการยืนยันตัวตนนักพัฒนา Android ในปี 2027 (Expanding Android developer verification in 2027) ประกาศการเปิดตัวอย่างเป็นทางการหลัก (19 พ.ย. 2026)
-
บล็อกนักพัฒนา Android (Android Developers Blog). ยกระดับความปลอดภัย Android ด้วยการยืนยันตัวตนนักพัฒนา (Elevating Android security with developer verification) ประกาศโครงการอย่างเป็นทางการเริ่มต้น (ส.ค. 2025)
-
นักพัฒนา Android (Android Developers). ทรัพยากรสำหรับผู้จัดจำหน่ายแอป | การยืนยันตัวตนนักพัฒนา Android (Resources for app distributors | Android developer verification) เอกสารทางเทคนิคอย่างเป็นทางการเกี่ยวกับเป้าหมายความพร้อมของร้านค้าและระบบอัตโนมัติ API
-
นักพัฒนา Android (Android Developers). ลงทะเบียนแอปของคุณบนแหล่งเก็บโค้ดโอเพนซอร์ส | การยืนยันตัวตนนักพัฒนา Android (Register your app on open-source repositories | Android developer verification) คู่มืออย่างเป็นทางการเกี่ยวกับชื่อแพ็กเกจ, ลายนิ้วมือ SHA-256 และการเซ็นชื่อแอปใหม่โดยร้านค้า
-
นักพัฒนา Android (Android Developers). ลงทะเบียนสำหรับการจัดจำหน่ายแบบจำกัดบนอุปกรณ์ Android (Register for limited distribution on Android devices) ข้อกำหนดอย่างเป็นทางการสำหรับบัญชีการจัดจำหน่ายแบบจำกัดฟรีสำหรับนักเรียนและผู้ที่ชื่นชอบ
-
นักพัฒนา Android (Android Developers). คำถามที่พบบ่อย | การยืนยันตัวตนนักพัฒนา Android (Frequently asked questions | Android developer verification) เอกสารนโยบายอย่างเป็นทางการที่ครอบคลุม ADB, ข้อยกเว้นขององค์กร, ภูมิภาคที่ถูกคว่ำบาตร และ Advanced Flow
-
ความช่วยเหลือของ Android (Android Help). อนุญาตการติดตั้งแอปจากนักพัฒนาที่ยังไม่ได้ยืนยันตัวตน (Allow app installs from unverified developers) คู่มือสนับสนุนผู้ใช้ปลายทางอย่างเป็นทางการสำหรับกระบวนการข้ามผ่าน Advanced Flow ระยะเวลา 24 ชั่วโมง
-
Ars Technica. Google จะเปิดตัวข้อกำหนดการยืนยันตัวตนแอป Android ทั่วโลกในเดือนมกราคม 2027 (Google will launch Android app verification requirement globally in January 2027) รายงานอิสระเกี่ยวกับการปรับใช้ตัวตรวจสอบ Android 8+, ค่าธรรมเนียม $25 และข้อควรพิจารณาในการแคชแบบออฟไลน์ (20 พ.ย. 2026)
-
Ars Technica. Google ให้รายละเอียดกระบวนการใหม่ 24 ชั่วโมงในการ sideload แอป Android ที่ยังไม่ได้ยืนยัน (Google details new 24-hour process to sideload unverified Android apps) บทสรุปอิสระของกลไกการเลือกไม่เข้าร่วม Advanced Flow ระยะเวลา 24 ชั่วโมง
-
เอกสารประกอบของ OpoInstall (OpoInstall Documentation). เอกสารทางเทคนิคอย่างเป็นทางการของ OpoInstall (OpoInstall Official Technical Documentation) ข้อกำหนดอ้างอิงสำหรับเฟรมเวิร์กการส่งผ่านพารามิเตอร์การติดตั้ง
Share this article