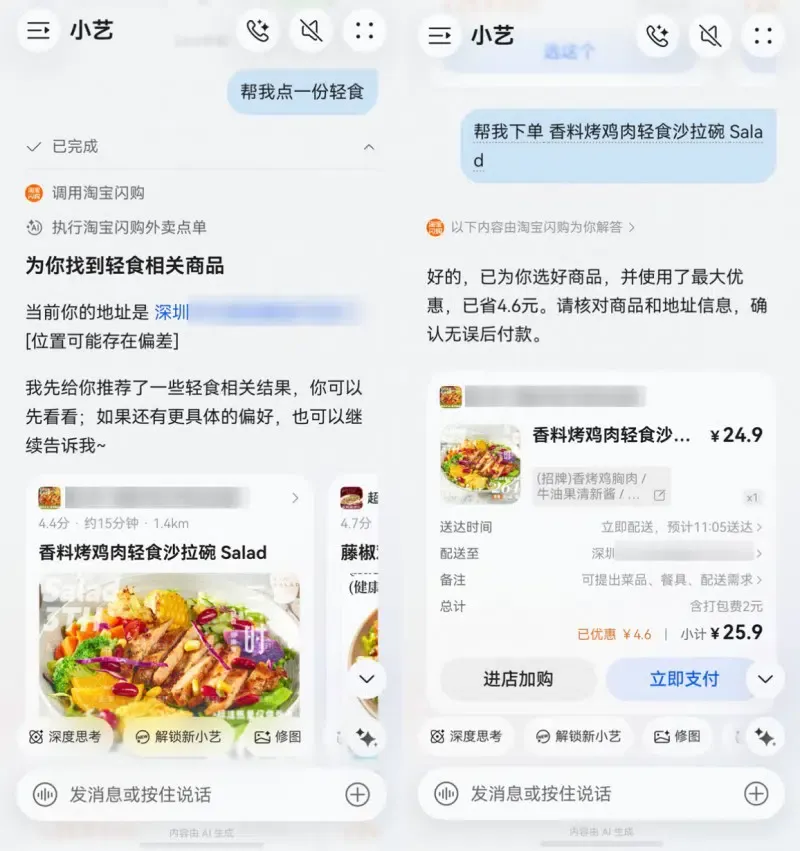
Huawei Celia สั่งอาหารได้แล้วหรือ? ทาง Huawei ได้ยืนยันการผสานการทำงานระบบการผลิตของตัวแทน Taobao Instant Commerce เข้ากับระบบผู้ช่วย Celia โดยตรงเมื่อวันที่ 22 กันยายน 2026 ขับเคลื่อนด้วยสถาปัตยกรรมของ HarmonyOS 7 การใช้งานนี้ช่วยให้ผู้ใช้สามารถทำกระบวนการจัดส่งอาหารทั้งหมด ตั้งแต่การค้นหาร้านค้าในพื้นที่ การกรองเมนู การสร้างตะกร้าสินค้าอัตโนมัติ ไปจนถึงการชำระเงินให้เสร็จสิ้นผ่านคำสั่งภาษาธรรมชาติได้อย่างสมบูรณ์ เมื่อ Huawei Celia สั่งอาหารผ่านบริการแพลตฟอร์มเบื้องหลัง สิ่งนี้ตอกย้ำถึงการเปลี่ยนแปลงเชิงโครงสร้างครั้งสำคัญในการประมวลผลบนมือถือ: การค้นหาบริการกำลังข้ามผ่านตัวเปิดแอปพลิเคชันแบบเดิมเพื่อหันมาใช้การส่งมอบเจตนา (Intent Dispatching) ในระดับซิสเต็มแทน สำหรับสถาปนิกซอฟต์แวร์และทีมวิศวกรรมมือถือ การปรับแนวทางสถาปัตยกรรมนี้แสดงให้เห็นว่าเหตุใดการ路由 (Routing) ซิสเต็มที่ผ่านการตรวจสอบแล้ว การส่งมอบเซสชันที่ยืดหยุ่น และกลไก deep-link ที่ได้รับการตรวจสอบความถูกต้อง จึงมีความสำคัญอย่างยิ่งในการรักษabบริบทของการทำธุรกรรมข้ามสภาพแวดล้อมไคลเอนต์ที่หลากหลาย
วิวัฒนาการตามลำดับเวลาและเหตุการณ์สำคัญของระบบนิเวศอัจฉริยะ
ความพร้อมในการดำเนินงานของการสั่งอาหารอัตโนมัติภายใน Celia สะท้อนถึงการเปลี่ยนแปลงครั้งใหญ่หลายปีในภูมิทัศน์การประมวลผลบนมือถือ ตลอดช่วงยุคสมาร์ทโฟน การโต้ตอบดิจิทัลของผู้บริโภคยึดติดกับโครงสร้างแอปพลิเคชันเป็นหลัก ผู้ใช้ปลดล็อกอุปกรณ์ ค้นหาไอคอนแอปพลิเคชันด้วยตนเอง อ่านเมนู ตรวจสอบรายการ และชำระเงินภายในแซนด์บ็อกซ์ซอฟต์แวร์ที่แยกออกจากกัน แม้จะใช้งานได้ แต่โมเดลเดิมนี้สร้างภาระด้านความคิดและการดำเนินงานให้กับผู้ใช้ที่ต้องจัดการกับเวิร์กโฟลว์หลายแอปที่กระจัดกระจาย
สรุปสาระสำคัญ
- การสั่งซื้อด้วยเสียง: การผสานการทำงานเชิงพาณิชย์ระหว่างผู้ช่วย Celia ของ HarmonyOS 7 และตัวแทน Taobao Instant Commerce ของ Alibaba ช่วยให้สามารถสั่งอาหารแบบครบวงจรผ่านคำสั่งเสียงที่เป็นธรรมชาติ โดยไม่ต้องนำทางผ่านหน้าร้านแอปพลิเคชันแบบเดิม
- ขนาดของระบบนิเวศ HarmonyOS: ข้อมูลระบบนิเวศปี 2026 ของ Huawei แสดงให้เห็นว่าอุปกรณ์ที่ใช้งาน HarmonyOS 6 และ HarmonyOS 7 ทะลุ 85 ล้านเครื่องแล้ว ขณะที่การอัปเดตแพลตฟอร์มก่อนหน้านี้ระบุว่ามีนักพัฒนาที่ลงทะเบียนแล้วกว่า 11 ล้านคน และมีแอปพลิเคชันและบริการมากกว่า 400,000 รายการ นอกจากนี้ การประชุมในอุตสาหกรรมยังระบุยอดดาวน์โหลดแอปต่อวันมากกว่า 200 ล้านครั้ง
- โครงสร้างพื้นฐานตัวแทนแบบรวมศูนย์: การใช้งานนี้ดำเนินการภายในระบบนิเวศตัวแทนของ HarmonyOS 7 ที่สร้างขึ้นรอบ ๆ HarmonyOS Agent Framework 2.0 โดยใช้การประมวลผลแบบผสมผสานทั้งบนอุปกรณ์และคลาวด์เพื่อประสานเจตนาของระบบทั่วถึงความสามารถของแพลตฟอร์ม 2,100 รายการ ทักษะพาร์ทเนอร์ 500 รายการ และตัวแทนเฉพาะโดเมนมากกว่า 2,000 รายการ
การเปิดตัวตัวแทนสนทนาแบบรวมศูนย์เริ่มเข้ามาช่วยแก้ปัญหาความขัดแย้งนี้ด้วยการดักจับเจตนาที่ระดับรากของระบบปฏิบัติการ ดังที่บันทึกไว้ในภาพรวมแพลตฟอร์ม HarmonyOS อย่างเป็นทางการ Huawei วางตำแหน่งผู้ช่วยระดับซิสเต็มของตนไม่เพียงแต่เป็นผู้ฟังเสียงแบบPassive แต่เป็นชั้นประสานงานที่ขับเคลื่อนด้วยเจตนา ตลอดปี 2026 Huawei ได้ให้รายละเอียดว่าแพลตฟอร์มมีการพัฒนาอย่างไรจากการรองรับไบนารีพื้นฐานไปสู่การสร้างสรรค์สถาปัตยกรรมร่วมกัน ด้วยฐานผู้ใช้งานที่ใช้งานอยู่มากกว่า 85 ล้านเครื่องบน HarmonyOS 6 และ HarmonyOS 7 รากฐานแบบกระจายของแพลตฟอร์มจึงรองรับแอปพลิเคชันและบริการแพลตฟอร์มที่มีให้เลือกมากกว่า 400,000 รายการในปัจจุบัน
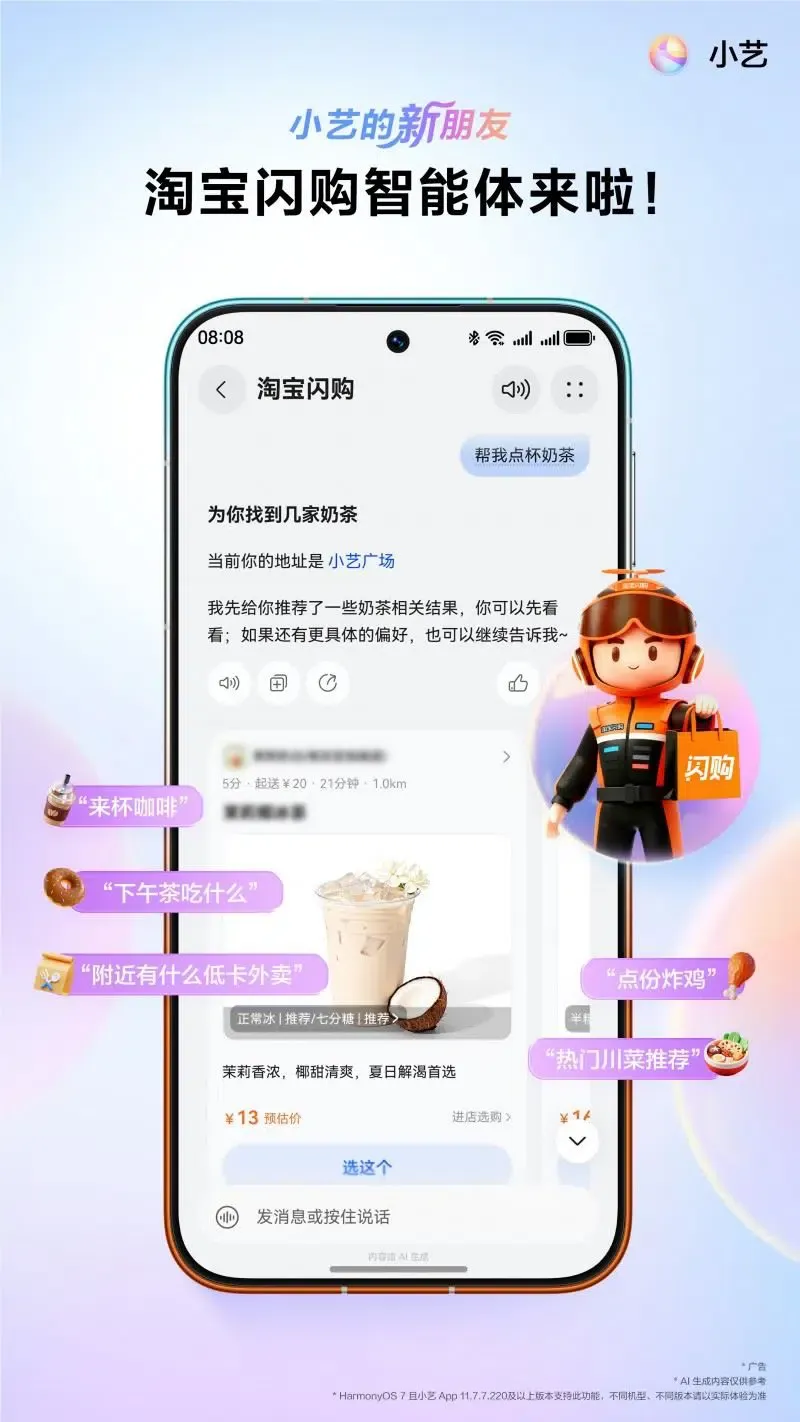
การแสดงออกทางปฏิบัติของโครงสร้างพื้นฐานนี้ปรากฏผ่านการเปิดตัวตัวแทน Taobao Instant Commerce สู่ผู้บริโภค แทนที่จะต้องให้ผู้ใช้เปิดซอฟต์แวร์จัดส่งอาหารเฉพาะกิจด้วยตนเอง Celia กลับจัด องคพักษ์ การโต้ตอบแบบไดนามิก ผู้ใช้ที่ป้อนคำสั่งที่กำกวม เช่น การขออาหารรสจัดหรือสั่งกาแฟอเมริกาโนเย็นช็อตเสริมพร้อมน้ำแข็งน้อย จะกระตุ้นการระบุตัวตนแบบอัตโนมัติ กรอบงานตัวแทนจะวิเคราะห์ตำแหน่งทางภูมิศาสตร์ ดึงข้อมูลความพร้อมของร้านค้า ใช้ความชอบด้านอาหารของผู้ใช้ จับคู่คูปองส่งเสริมการขายที่เข้าเงื่อนไขโดยอัตโนมัติ และแสดงการ์ดเช็คเอาต์แบบอินเทอร์แอกทีฟบนหน้าจอ
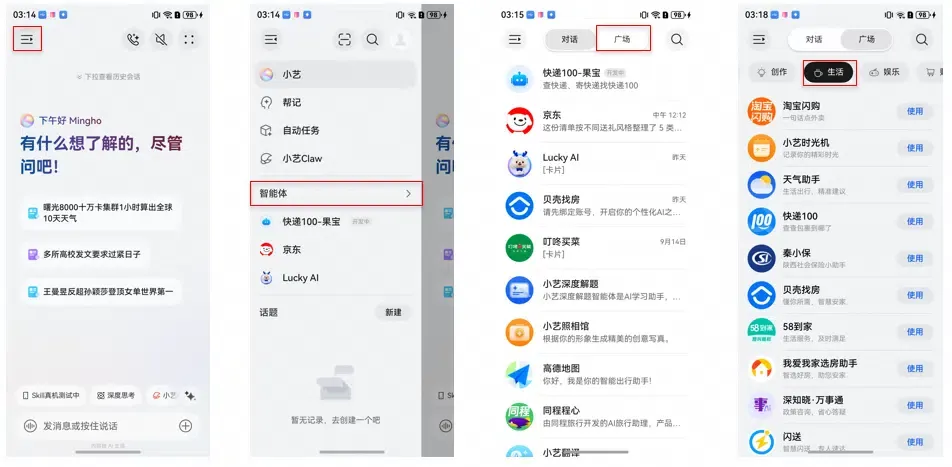
ในการใช้งานจริงปัจจุบัน การค้นหาอาหาร การเลือกเมนู การยืนยันที่อยู่ และการตรวจสอบการชำระเงินขั้นสุดท้ายจะดำเนินการภายในบัตรสนทนาของ Celia ทั้งหมด อย่างไรก็ตาม ในเวิร์กโฟลว์ของระบบนิเวศที่กว้างขึ้น ขอบเขตย่อมปรากฏขึ้นอย่างหลีกเลี่ยงไม่ได้ หากเวิร์กโฟลว์ของพาร์ทเนอร์จำเป็นต้องโอนผู้ใช้ไปยังเนทีฟไคลเอนต์สำหรับการโต้ตอบที่ไม่รองรับภายในหน้าจอผู้ช่วย เช่น การแก้ไขข้อพิพาทขั้นสูง การโต้ตอบความภักดีของร้านค้าแบบกำหนดเอง หรือการปรับเปลี่ยนคำสั่งซื้อที่ซับซ้อน แอปที่รับช่วงต่อจะต้องกู้คืนบริบทที่เกี่ยวข้องอย่างปลอดภัย ความสมบูรณ์ทางวิศวกรรมของการเปลี่ยนผ่านนั้นจะเป็นตัวกำหนดความสำเร็จสูงสุดของเส้นทางผู้ใช้
เจาะลึกทางเทคนิคและความยากลำบากในการส่งผ่าน Context
เบื้องหลังการนำเสนอผ่านการสนทนา การถ่ายโอนสถานะที่มีโครงสร้างระหว่างผู้ช่วยระบบปฏิบัติการและเนทีฟไคลเอนต์ของบุคคลที่สามนั้นมีความซับซ้อนทางสถาปัตยกรรม ผู้ช่วยระดับซิสเต็มทำหน้าที่เป็นสภาพแวดล้อมการทำงานที่ประสานกัน ประเมินเจตนาของผู้ใช้และส่งเพย์โหลดที่มีโครงสร้าง ในทางตรงกันข้าม ซอฟต์แวร์ไคลเอนต์เชิงพาณิชย์ขึ้นอยู่กับสถาปัตยกรรมที่ขับเคลื่อนด้วยสถานะและ UI ซึ่งควบคุมโดยวงจรชีวิตของคอมโพเนนต์ที่แยกจากกัน
+-----------------------------------------------------------------------------------------+
|                  ลำดับการส่งมอบจากผู้ช่วยระบบไปยังแอปพลิเคชันเนทีฟ                     |
+-----------------------------------------------------------------------------------------+
|                                                                                         |
|  [ อินพุตเสียงของผู้ใช้ ] ---> "สั่งอเมริกาโนเย็นช็อตเสริม น้ำแข็งน้อย"                   |
|                                                                                         |
|  [ ผู้ช่วย OS (Celia) ]                                                                 |
|         |                                                                               |
|         +---> HarmonyOS Agent Framework 2.0 (การแก้ปัญหาเจตนา)                          |
|         |                                                                               |
|         +---> ผูกตำแหน่งทางภูมิศาสตร์และความชอบที่บันทึกไว้ (การเลือก้านค้า)                |
|         |                                                                               |
|         v                                                                               |
|  [ ตัวแทนพาร์ทเนอร์ (Taobao Instant Commerce) ]                                         |
|         |                                                                               |
|         +---> สร้างพอยเตอร์ชั่วคราวทึบแสง: { handoff_id: "hnd_9921_alpha" }               |
|         |     (สถานะแคนอนิกัลเก็บไว้อย่างปลอดภัยบนเซิร์ฟเวอร์แบ็กเอนด์)                     |
|         |                                                                               |
|         v                                                                               |
|  [ ขอบเขตเงื่อนไข: จำเป็นต้องมีการปฏิบัติตามที่ซับซ้อนหรือยกระดับสู่เนทีฟ ]                |
|         |                                                                               |
|         +---------------------------------------+---------------------------------------+
|         |                                       |                                       |
|         v                                       v                                       |
|  ( Custom URI Scheme )                 ( Verified App Link Protocol )                   |
|         |                                       |                                       |
|  * ไม่มีการตรวจสอบความเป็นเจ้าของโดเมน  * ตรวจสอบความเป็นเจ้าของโดเมนผ่าน Asset Links |
|  * ความเสี่ยงสูงที่สคีมาจะชนกัน         * ลดความเสี่ยงเรื่องการชนกันอย่างมีนัยสำคัญ |
|  * อาจแสดงตัวเลือกให้ผู้ใช้เลือก         * ส่งตรงไปยัง Activity / UIAbility ทันที        |
|         |                                       |                                       |
|         v                                       v                                       |
|  [ วงจรชีวิตแอปพลิเคชันที่รับ: การดำเนินการกู้คืนฉากเป้าหมาย ]                           |
|  * แอปดึง handoff_id ทึบแสงจาก URI ของ HTTPS ที่ผ่านการตรวจสอบแล้ว                       |
|  * ส่งโทเค็นแบบอะซิงโครนัสไปยังบริการตรวจสอบแบ็กเอนด์ที่เชื่อถือได้                        |
|  * แบ็กเอนด์ตรวจสอบวันหมดอายุ, Nonce ใช้ครั้งเดียว และการผูกบัญชี                      |
|  * เซิร์ฟเวอร์ส่งคืนร้านค้า, SKU และสถานะเส้นทางเป้าหมายที่ถูกต้อง                         |
|  * ไคลเอนต์เรนเดอร์อินเทอร์เฟซปลายทางอย่างปลอดภัยโดยไม่มีสถานะ URI ที่เชื่อถือฝั่งไคลเอนต์ |
|                                                                                         |
+-----------------------------------------------------------------------------------------+
การจัดลำดับเจตนาและการจับมือด้วยโทเค็นความปลอดภัย
เมื่อผู้ช่วยประสานงานคำสั่งซื้อ จะแปลงคำขอระดับสูงให้เป็นพารามิเตอร์ที่มีโครงสร้าง หากขั้นตอนการโต้ตอบจำเป็นต้องเปลี่ยนไปใช้แอปพลิเคชันเนทีฟแบบสแตนด์อโลน จะต้องถ่ายโอนบริบทนี้อย่างปลอดภัย ทั้ง Custom URI Schemes และ Verified App Links สามารถพกพาพารามิเตอร์พาธและคิวรีได้ แต่การรับประกันความปลอดภัยนั้นแตกต่างกันอย่างสิ้นเชิง
Custom URI schemes ขาดการตรวจสอบความเป็นเจ้าของโดเมน แอปพลิเคชันใดๆ ที่ติดตั้งบนระบบปฏิบัติการสามารถประกาศสคีมาที่เหมือนกันได้ ทำให้เกิดความเสี่ยงในการชนกันซึ่งแอปที่ไม่น่าเชื่อถืออาจดักจับคำขอการนำทาง ในทางตรงกันข้าม Verified App Links จะสร้างความเป็นเจ้าของโดเมนผ่านไฟล์ Manifest ที่โฮสต์บนเซิร์ฟเวอร์
จากมุมมองของสถาปัตยกรรมเชิงป้องกัน ห้ามใส่ข้อมูลประจำตัวที่ละเอียดอ่อนลงใน URL เด็ดขาด แม้ว่าตัวระบุสาธารณะทั่วไป เช่น รายการสินค้าหรือชื่อร้านค้า จะปรากฏบ่อยในลิงก์เว็บ แต่แอปพลิเคชันไคลเอนต์ควรถือว่าพารามิเตอร์ทางธุรกิจที่จัดเตรียมโดย URL ทั้งหมดเป็นคำแนะนำในการขนส่งที่ไม่น่าเชื่อถือ มากกว่าที่จะเป็นสถานะการทำธุรกรรมที่เชื่อถือได้ การอนุญาตให้เนทีฟไคลเอนต์เชื่อถือค่าคิวรี URI อย่างไม่ลืมหูลืมตาจะทำให้ช่องทางการสั่งซื้อเสี่ยงต่อการถูกแก้ไขพารามิเตอร์และการโจมตีแบบ Replay การออกแบบความปลอดภัยสมัยใหม่นิยมส่งตัวระบุอ้างอิงทึบแสงที่มีอายุสั้น (เช่น handoff_id ชั่วคราว) เมื่อเปิดใช้งาน เนทีฟไคลเอนต์จะแลกเปลี่ยนโทเค็นทึบแสงนี้กับบริการแบ็กเอนด์ที่ปลอดภัยผ่านช่องทางที่ผ่านการตรวจสอบสิทธิ์แล้ว เซิร์ฟเวอร์จะตรวจสอบวันหมดอายุ ตัวตนของผู้โทร และความถูกต้องครั้งเดียว (Idempotency) ก่อนที่จะส่งคืนสถานะการทำธุรกรรมที่ถูกต้อง ซึ่งช่วยป้องกันการกลายพันธุ์ฝั่งไคลเอนต์ที่ไม่น่าเชื่อถือ
ความไม่ตรงกันของวงจรชีวิตรันไทม์
การเปลี่ยนผ่านจากผู้ช่วยระดับซิสเต็มไปสู่เนทีฟไคลเอนต์จะต้องจัดการกับวงจรชีวิตแอปพลิเคชันมือถือเบื้องหลัง ในสภาพแวดล้อม Android กระบวนการนี้จะเน้นไปที่วงจรชีวิตของ Activity; ใน HarmonyOS จะเกี่ยวข้องกับสถาปัตยกรรม UIAbility เมื่อเจตนาของระบบทริกเกอร์อินสแตนซ์แอปพลิเคชันที่ทำงานอยู่แล้ว แพลตฟอร์มโฮสต์จะไม่เรียกใช้วิธีการเริ่มต้นมาตรฐานตั้งแต่ต้น แต่จะส่งคำขอขาเข้าไปยังตัวจัดการเหตุการณ์พื้นหลังสู่เบื้องหน้าเฉพาะ
หากทีมวิศวกรรมใช้งานตรรกะการเราต์เฉพาะภายในฮุกวงจรชีวิตเริ่มต้น (เช่น onCreate) การเรียกใช้งานใดๆ ที่เกิดขึ้นในขณะที่แอปพลิเคชันอยู่ในสถานะหน่วยความจำที่ถูกระงับจะข้ามขั้นตอนการเริ่มต้น ระบบปฏิบัติการจะนำแอปขึ้นมาข้างหน้า แต่เจตนาการนำทางขาเข้าจะถูกละทิ้ง ส่งผลให้ผู้ใช้พบกับแดชบอร์ดหน้าแรกทั่วไปแทนที่จะเป็นมุมมองร้านค้าที่ตั้งใจไว้ ทำให้บริบทสูญหายหรือต้องสร้างใหม่ด้วยตนเอง
+-----------------------------------------------------------------------------------------+
|                 การเปรียบเทียบกลไกการเราต์ข้ามขอบือรันไทม์                             |
+-----------------------+------------------------------+----------------------------------+
| เมตริกสถาปัตยกรรม     | Custom URI Scheme            | Verified App Link                |
+-----------------------+------------------------------+----------------------------------+
| การตรวจสอบโดเมน      | ไม่มี                        | ตรวจสอบผ่าน Digital Asset Links  |
| ตัวเลือกระบบ          | อาจแสดงตัวเลือกของระบบ        | โดยทั่วไปจะเราต์ตรงโดยอัตโนมัติ  |
| รองรับพารามิเตอร์      | รองรับพาทและคิวรีเต็มรูปแบบ   | รองรับพาทและคิวรีเต็มรูปแบบ     |
| ความเสี่ยงการชนกัน    | สูง (ไม่จำกัดการตั้งชื่อ)    | ต่ำ (ผูกกับโดเมนที่ตรวจสอบแล้ว)  |
| การกู้คืนบริบท        | แอปต้องเป็นผู้ดำเนินการเอง   | แอปต้องเป็นผู้ดำเนินการเอง       |
| การจัดการวงจรชีวิต    | แอปต้องเป็นผู้ดำเนินการเอง   | แอปต้องเป็นผู้ดำเนินการเอง       |
+-----------------------+------------------------------+----------------------------------+
ช่องว่างของบริบทข้ามขอบเขตการติดตั้งแอปพลิเคชัน
ความท้าทายเชิงโครงสร้างจะทวีความรุนแรงขึ้นเมื่อผู้บริโภคยังไม่ได้ติดตั้งแอปพลิเคชันพาร์ทเนอร์เนทีฟบนฮาร์ดแวร์ของตน ในขณะที่ผู้ช่วยระบบอย่าง Celia ดำเนินการความสามารถของพาร์ทเนอร์ผ่านการ์ดที่เรนเดอร์บนคลาวด์ วงจรการแปลงรอง เช่น การแลกรับรางวัลความภักดี การติดตามคำสั่งซื้ออย่างละเอียด หรือการจัดการข้อพิพาทของฝ่ายบริการลูกค้า มักจะสนับสนุนให้ติดตั้งแอปพลิเคชันในเครื่อง
การเปลี่ยนผ่านจากเว็บไปสโตร์แบบทั่วไปจะไม่ส่งสถานะ URL ที่กำหนดโดยแอปพลิเคชันไปยังการเปิดใช้งานเนทีฟครั้งแรกของแอปโดยอัตโนมัติ จำเป็นต้องมีกลไกเฉพาะแพลตฟอร์มเมื่อบริบทนั้นต้องรอดพ้นจากการติดตั้ง บน Android Google Play Install Referrer API มีกลไกในการส่งพารามิเตอร์แคมเปญและอ้างอิงไปยังแอปที่ติดตั้งใหม่ ภายในระบบนิเวศของ Huawei AppGallery Connect App Linking มีความสามารถในการเชื่อมโยงแบบดีเฟอร์ (Deferred capabilities) โดยนำทางผู้ใช้ไปยัง AppGallery เมื่อไม่ได้ติดตั้งและกู้คืนพารามิเตอร์ปลายทางในแอปเมื่อเปิดใช้งานครั้งแรก เมื่อใช้งานผ่านช่องทางการจัดจำหน่ายเว็บและหลายสโตร์ที่หลากหลาย ทีมงานจึงพึ่งพาโครงสร้างพื้นฐานการเราต์แบบดีเฟอร์เพื่อประสานสถานะก่อนการติดตั้งกับการเปิดแอปแบบเย็น (Cold app launches)
แนวปฏิบัติที่ดีที่สุดและมาตรฐานการใช้งานอ้างอิง
เพื่อกำจัดความขาดตอนของบริบทระหว่างการดำเนินการข้ามพื้นผิว ทีมวิศวกรรมมือถือจะต้องใช้งานสถาปัตยกรรมการเราต์ที่ได้รับการตรวจสอบความถูกต้องทางวิทยาการเข้ารหัสลับและได้มาตรฐาน ด้วยการผูกตรรกะการนำทางเข้ากับโดเมนแพลตฟอร์มที่ตรวจสอบได้และจัดโครงสร้างตัวจัดการวงจรชีวิตไคลเอนต์ แอปพลิเคชันจึงสามารถรับพารามิเตอร์ภายนอกและกู้คืนสถานะรันไทม์ได้อย่างน่าเชื่อถือ
+-----------------------------------------------------------------------------------------+
|                  สถาปัตยกรรมการตรวจสอบโดเมนด้วยวิทยาการเข้ารหัสลับ                        |
+-----------------------------------------------------------------------------------------+
|                                                                                         |
|  [ โฮสต์เว็บของนักพัฒนา: https://order.example.com ]                                     |
|         |                                                                               |
|         +---> โฮสต์: /.well-known/assetlinks.json (Android Digital Asset Links)         |
|               - namespace: "android_app"                                                |
|               - package_name: "com.example.storeapp"                                    |
|               - sha256_cert_fingerprints: [ "14:6D:E9:DE:..." ]                         |
|                                                                                         |
|  [ ท่อส่งการตรวจสอบระบบ Android ]                                                       |
|         |                                                                               |
|         +---> ไคลเอนต์ Manifest: <intent-filter android:autoVerify="true">               |
|         +---> ระบบคิวรี /.well-known/assetlinks.json ผ่าน HTTPS                         |
|         +---> ตรวจสอบว่าลายนิ้วมือใบรับรองตรงกับคีย์การเซ็นชื่อในเครื่อง                  |
|         +---> เราต์ URL https://order.example.com ไปยังเนทีฟไคลเอนต์โดยตรง              |
|                                                                                         |
|  [ ท่อส่ง App Linking ของแอปเนทีฟ HarmonyOS ]                                           |
|         |                                                                               |
|         +---> โมดูลไคลเอนต์ module.json5 กำหนดค่าทักษะด้วย domainVerify: true           |
|         +---> ประกาศการกระทำ: ["ohos.want.action.viewData"], เอนทิตี: ["browsable"]     |
|         +---> เรียกใช้โดยโปรแกรมผ่าน UIAbilityContext.openLink()                           |
|                                                                                         |
+-----------------------------------------------------------------------------------------+
การตรวจสอบโดเมนผ่านวิทยาการเข้ารหัสลับด้วย App Links ที่ได้มาตรฐาน
สภาพแวดล้อมมือถือสมัยใหม่พึ่งพาความไว้วางใจแบบสองทางที่ตรวจสอบได้ระหว่างโดเมนอินเทอร์เน็ตและไบนารีแอปพลิเคชันเพื่อให้แน่ใจว่าการเราต์มีความปลอดภัย Android ทำสิ่งนี้ผ่าน App Links ที่สนับสนุนโดยการประกาศ Digital Asset Links ในขณะที่ iOS ใช้ Universal Links ที่ยึดกับไฟล์ Apple App Site Association
ในระหว่างการติดตั้งแพ็คเกจหรือวงจรการอัปเดตบน Android ระบบปฏิบัติการจะตรวจสอบการเชื่อมโยงโดเมนที่ประกาศไว้ หากกำหนดค่าด้วย android:autoVerify="true" ระบบปฏิบัติการมือถือจะคิวรีโดเมนเป้าหมายผ่านการเชื่อมต่อ HTTPS ที่ปลอดภัย:
[https://order.example.com/.well-known/assetlinks.json](https://order.example.com/.well-known/assetlinks.json)
เมื่อลายนิ้วมือ SHA-256 ที่ประกาศในคำสั่ง Digital Asset Links ระยะไกลตรงกับใบรับรองการเซ็นชื่อของแพ็คเกจแอปพลิเคชันที่ติดตั้ง ระบบปฏิบัติการจะลงทะเบียนโดเมนนั้น การเรียกใช้ลิงก์ครั้งต่อๆ ไปมักจะเราต์เข้าสู่เนทีฟไคลเอนต์โดยตรงโดยไม่มีกล่องโต้ตอบการเลือก ทั้งนี้ขึ้นอยู่กับการตั้งค่าลิงก์ระบบของผู้ใช้
ในการพัฒนาแอปพลิเคชันเนทีฟของ HarmonyOS นักพัฒนาจะกำหนดค่าการตรวจสอบโดเมนภายในไฟล์กำหนดค่า module.json5 โดยประกาศคุณสมบัติ domainVerify ภายในบล็อกทักษะของ Ability และจัดการตัวกระตุ้นการนำทางผ่าน API openLink()
<!-- AndroidManifest.xml: การประกาศ Verified App Links -->
<activity
    android:name=".routing.ContextRoutingActivity"
    android:exported="true"
    android:launchMode="singleTask">

    <!-- Intent Filter สำหรับการตรวจสอบโดเมนด้วยวิทยาการเข้ารหัสลับ -->
    <intent-filter android:autoVerify="true">
        <action android:name="android.intent.action.VIEW" />

        <category android:name="android.intent.category.DEFAULT" />
        <category android:name="android.intent.category.BROWSABLE" />

        <!-- ปลายทางโดเมนที่เป็นเจ้าของโดยนักพัฒนาที่เชื่อถือได้ -->
        <data android:scheme="https" />
        <data android:host="order.example.com" />
        <data android:pathPrefix="/checkout/handoff" />
    </intent-filter>
</activity>
การจัดการฮุกวงจรชีวิตสถานะในเนทีฟไคลเอนต์
เมื่อสร้างตัวตนทางวิทยาการเข้ารหัสลับแล้ว แอปพลิเคชันจะต้องจับภาพ ถอดรหัส และเราต์พารามิเตอร์ตามบริบทในทุกสถานะรันไทม์ เพื่อให้แน่ใจว่าพารามิเตอร์จะรอดพ้นจากการเปลี่ยนผ่านจากพื้นหลังไปสู่เบื้องหน้า นักพัฒนาจะต้องผูกตรรกะการเราต์เข้ากับทั้งตัวจัดการการเปิดใช้งานหลักและคอลแบกเจตนาแบบรีแอคทีฟ
ภายในสถาปัตยกรรม Android สิ่งนี้กำหนดให้ต้องประมวลผลเจตนาภายในทั้ง onCreate() และ onNewIntent() ในสถาปัตยกรรม HarmonyOS ที่ใช้โมเดล Stage วิศวกรจะใช้การจัดการที่สอดުރ้องกันภายในฮุก onCreate() และ onNewWant() ของ UIAbility ที่กำหนด
เพื่อให้แน่ใจว่ามีการป้องกันเชิงลึก (Defense-in-depth) URI ขาเข้าจะต้องผ่านการตรวจสอบสมาคม โฮสต์ พาธ และพารามิเตอร์อย่างเข้มงวด ไคลเอนต์จะต้องบังคับใช้นโยบาย Allowlist ของโฮสต์และพาธที่เชื่อถือได้ ปฏิเสธคีย์คิวรีที่ไม่คาดคิด และตรวจสอบข้อจำกัดของรูปแบบ สิ่งสำคัญที่สุดคือ ไคลเอนต์จะต้องไม่ถือว่าเอนทิตีทางธุรกิจภายใน URL เป็นความจริงที่ผ่านการตรวจสอบสิทธิ์แล้ว แต่แอปพลิเคชันจะส่งเฉพาะตัวระบุอ้างอิงทึบแสงที่ผ่านการตรวจสอบแล้วไปยังบริการแบ็กเอนด์ รอการอนุญาตทางวิทยาการเข้ารหัสลับและการแก้สถานะแคนอนิกัลก่อนที่จะดำเนินการนำทางไปยังปลายทาง
package com.example.storeapp.routing;

import android.content.Intent;
import android.net.Uri;
import android.os.Bundle;
import android.os.Handler;
import android.os.Looper;
import android.view.View;
import android.widget.ProgressBar;
import android.widget.Toast;
import androidx.annotation.NonNull;
import androidx.annotation.WorkerThread;
import androidx.appcompat.app.AppCompatActivity;
import java.io.IOException;
import java.util.Set;
import java.util.concurrent.ExecutorService;
import java.util.concurrent.Executors;
import java.util.regex.Pattern;

public class ContextRoutingActivity extends AppCompatActivity {

    private static final String ALLOWED_SCHEME = "https";
    private static final String ALLOWED_HOST = "order.example.com";
    private static final String EXACT_PATH = "/checkout/handoff";
    private static final String PATH_PREFIX = "/checkout/handoff/";

    // Unescaped regex literal: hyphen placed at class end without backslash escapes
    private static final Pattern SAFE_ID_PATTERN = Pattern.compile("^[a-zA-Z0-9_-]{1,64}$");

    private final ExecutorService backgroundExecutor = Executors.newSingleThreadExecutor();
    private final Handler mainThreadHandler = new Handler(Looper.getMainLooper());
    private ProgressBar loadingIndicator;

    @Override
    protected void onCreate(Bundle savedInstanceState) {
        super.onCreate(savedInstanceState);
        setupLoadingInterface();
        handleIncomingRoutingIntent(getIntent());
    }

    @Override
    protected void onNewIntent(Intent intent) {
        super.onNewIntent(intent);
        setIntent(intent);
        handleIncomingRoutingIntent(intent);
    }

    private void setupLoadingInterface() {
        loadingIndicator = new ProgressBar(this);
        loadingIndicator.setIndeterminate(true);
        setContentView(loadingIndicator);
    }

    private void handleIncomingRoutingIntent(Intent intent) {
        if (intent == null || !Intent.ACTION_VIEW.equals(intent.getAction())) {
            navigateToDefaultDashboard();
            return;
        }

        Uri uri = intent.getData();
        if (!isUriValidAndSafe(uri)) {
            navigateToDefaultDashboard();
            return;
        }

        // Extract exclusively the opaque handoff reference identifier
        String handoffId = uri.getQueryParameter("handoff_id");
        if (handoffId != null) {
            loadingIndicator.setVisibility(View.VISIBLE);
            initiateSecureHandoffExchange(handoffId);
        } else {
            navigateToDefaultDashboard();
        }
    }

    private boolean isUriValidAndSafe(Uri uri) {
        if (uri == null || !uri.isHierarchical()) {
            return false;
        }

        // Validate scheme, host, and path against strict allowlist
        if (!ALLOWED_SCHEME.equalsIgnoreCase(uri.getScheme())) {
            return false;
        }
        if (!ALLOWED_HOST.equalsIgnoreCase(uri.getHost())) {
            return false;
        }
        String path = uri.getPath();
        if (path == null || (!path.equals(EXACT_PATH) && !path.startsWith(PATH_PREFIX))) {
            return false;
        }

        // Enforce strict query key allowlist: only handoff_id is permitted
        Set<String> parameterNames = uri.getQueryParameterNames();
        if (parameterNames == null || parameterNames.size() != 1 || !parameterNames.contains("handoff_id")) {
            return false;
        }

        String handoffId = uri.getQueryParameter("handoff_id");
        return handoffId != null && SAFE_ID_PATTERN.matcher(handoffId).matches();
    }

    private void initiateSecureHandoffExchange(@NonNull String handoffId) {
        backgroundExecutor.execute(() -> {
            try {
                // Fail-closed authorization pattern: client dispatches opaque token to backend
                // Navigation executes exclusively upon authenticated, non-null server state
                CanonicalHandoffState canonicalState = queryBackendHandoffService(handoffId);

                mainThreadHandler.post(() -> {
                    if (!isFinishing() && !isDestroyed()) {
                        if (canonicalState != null && canonicalState.isValid()) {
                            dispatchToVerifiedCheckout(canonicalState);
                        } else {
                            handleValidationFailure("Session expired or invalid transaction state");
                        }
                    }
                });
            } catch (Exception e) {
                mainThreadHandler.post(() -> {
                    if (!isFinishing() && !isDestroyed()) {
                        handleValidationFailure("Network communication failure during authorization");
                    }
                });
            }
        });
    }

    @WorkerThread
    private CanonicalHandoffState queryBackendHandoffService(String handoffId) throws IOException {
        // Production contract: dispatch authenticated TLS request via client networking stack
        // (e.g., OkHttp / Retrofit) to exchange handoffId for canonical merchant and SKU details.
        // Sample implementation fails closed by default until wired to production API service.
        throw new UnsupportedOperationException("Production implementation requires authenticated backend exchange endpoint");
    }

    private void dispatchToVerifiedCheckout(CanonicalHandoffState state) {
        Intent checkoutIntent = new Intent(this, CheckoutActivity.class);
        checkoutIntent.putExtra("EXTRA_CANONICAL_MERCHANT_ID", state.merchantId);
        checkoutIntent.putExtra("EXTRA_CANONICAL_SKU", state.sku);
        startActivity(checkoutIntent);
        finish();
    }

    private void handleValidationFailure(String message) {
        Toast.makeText(this, message, Toast.LENGTH_SHORT).show();
        navigateToDefaultDashboard();
    }

    private void navigateToDefaultDashboard() {
        Intent homeIntent = new Intent(this, MainActivity.class);
        startActivity(homeIntent);
        finish();
    }

    @Override
    protected void onDestroy() {
        super.onDestroy();
        backgroundExecutor.shutdown();
    }

    // Immutable canonical data structure holding server-verified business state
    public static class CanonicalHandoffState {
        public final String merchantId;
        public final String sku;
        public final boolean authorized;

        public CanonicalHandoffState(String merchantId, String sku, boolean authorized) {
            this.merchantId = merchantId;
            this.sku = sku;
            this.authorized = authorized;
        }

        public boolean isValid() {
            return authorized && merchantId != null && sku != null;
        }
    }
}
ด้วยการแยกการวิเคราะห์ URI และการตรวจสอบแบบอะซิงโครนัสไปยังตัวแทนการเราต์แบบแยกส่วน (Decoupled routing delegate) แอปพลิเคชันจึงแยกการตรวจสอบความปลอดภัยออกจากกระบวนการเรนเดอร์มุมมองภาพ ตัวควบคุมการนำทางจะแก้ไขข้อมูลอ้างอิงการส่งมอบแบบทึบแสงเทียบกับแบ็กเอนด์ที่ได้รับการตรวจสอบสิทธิ์ ตรวจสอบสถานะแคนอนิกัลที่ส่งคืน และหลังจากนั้นจึงเราต์ไปยังมุมมองการปฏิบัติงาน
การแก้ปัญหาช่องว่างของบริบทข้ามขอบเขตการติดตั้ง
เมื่อการค้นหาบริการเริ่มต้นภายในผู้ช่วย AI และนำไปสู่การดาวน์โหลดแอปพลิเคชัน การรักษาสืบทอดเจตนาของผู้ใช้ข้ามอุปสรรคในการติดตั้งจำเป็นต้องมีการกู้คืนพารามิเตอร์แบบดีเฟอร์ ลิงก์แบบดั้งเดิมล้มเหลวในจุดนี้เนื่องจากที่เก็บแอปพลิเคชันสาธารณะทำหน้าที่เป็นผู้คุมประตูแบบไร้สถานะ (Stateless gatekeepers)
+-----------------------------------------------------------------------------------------+
|               สถาปัตยกรรมการลิงก์แบบดีเฟอร์และวงจรชีวิตการกู้คืน                      |
+-----------------------------------------------------------------------------------------+
|                                                                                         |
|  1. การลงทะเบียนจุดสัมผัสก่อนการติดตั้ง                                                 |
|     * ผู้ใช้โต้ตอบกับลิงก์แนะนำของผู้ช่วยหรือการ์ดค้นหา H5                              |
|     * ปลายทางเว็บจะบันทึกบริบทก่อนการติดตั้งที่มีสิทธิ์ในรีจิสทรีของเซิร์ฟเวอร์           |
|                                                                                         |
|  2. การเปลี่ยนผ่านไปยังสโตร์แพลตฟอร์ม                                                  |
|     * เปลี่ยนเส้นทางไปยังตลาดแอปอย่างเป็นทางการ (Google Play / Huawei AppGallery)         |
|     * รักษาบริบทผ่านบริการแพลตฟอร์ม (Install Referrer / AppGallery Linking)              |
|                                                                                         |
|  3. การประสานบริบทในการเปิดใช้งานครั้งแรก                                               |
|     * แอปพลิเคชันเริ่มต้นเป็นครั้งแรกบนฮาร์ดแวร์ปลายทาง                                  |
|     * แก้ไขบริบทผ่าน API ของแพลตฟอร์มหรือกลไกการประสานเซิร์ฟเวอร์                        |
|                                                                                         |
|  4. การกู้คืนปลายทางในแอป                                                                |
|     * ส่งคืนพารามิเตอร์เป้าหมายไปยังตัวควบคุมแอปพลิเคชันหลักโดยตรง                       |
|     * แอปพลิเคชันนำทางไปยังร้านค้าหรือหน้าจอตะกร้าสินค้าที่กำหนดโดยอัตโนมัติ             |
|                                                                                         |
+-----------------------------------------------------------------------------------------+
องค์กรด้านวิศวกรรมประเมินวิธีการจัดการการเราต์ข้ามวงจรชีวิตนี้ผ่านสองแนวทางที่แตกต่างกัน:
- สถาปัตยกรรมภายในแบบเฉพาะตัว (Bespoke Internal Architecture): การสร้างโครงสร้างพื้นฐานแบบกำหนดเองช่วยให้องค์กรสามารถควบคุมที่เก็บข้อมูล คำจำกัดความของโปรโตคอล และนโยบายความปลอดภัยได้อย่างเต็มที่ อย่างไรก็ตาม มันกำหนดให้ทีมวิศวกรรมต้องแบกรับภาระการบำรุงรักษาที่สำคัญ ซึ่งรวมถึงการจัดการฐานข้อมูลพารามิเตอร์ที่มีความพร้อมกันสูง การจัดการ API ผู้อ้างอิงเฉพาะสโตร์ การรักษาปลายทาง iOS AASA และ Android Asset Link และการอัปเดตไลบรารีการเราต์ไคลเอนต์เมื่อกฎความเป็นส่วนตัวของระบบปฏิบัติการเปลี่ยนแปลงไป
- แพลตฟอร์มการเราต์สำเร็จรูป (Turnkey Routing Platforms): แพลตฟอร์มการเราต์ที่มีการจัดการช่วยให้เกิดการนามธรรมที่เป็นมาตรฐานข้าม Android App Links, iOS Universal Links, API ผู้อ้างอิงสโตร์ และการสำรองข้อมูลบนเว็บ ซึ่งช่วยเร่งการบูรณาการข้ามช่องทางการจัดจำหน่ายที่หลากหลาย อย่างไรก็ตาม ทีมงานต้องชั่งน้ำหนักข้อดีเหล่านี้กับเรื่องการพึ่งพาซอฟต์แวร์ของบุคคลที่สาม ต้นทุนโครงสร้างพื้นฐานที่เกิดขึ้น และข้อพิจารณาในการปฏิบัติตามข้อกำหนดเกี่ยวกับวิธีที่ SDK ภายนอกรวบรวมและประมวลผลข้อมูลเมตาของอุปกรณ์ ตัวอย่างหนึ่งของเครื่องมือเฉพาะทางที่ออกแบบมาเพื่อจัดการกับการกู้คืนพารามิเตอร์แบบดีเฟอร์และการส่งมอบ deep linking คือ Opoinstall
+-----------------------------------------------------------------------------------------+
|                    รายการตรวจสอบทางวิศวกรรม: การเราต์และการบูรณาการบริบท                |
+-----------------------------------------------------------------------------------------+
| [ ] โฮสต์ assetlinks.json ที่ถูกต้องซึ่งมีลายนิ้วมือ SHA-256 ของใบรับรองการผลิต       |
| [ ] ประกาศปลายทางเว็บที่เป็นของนักพัฒนาใน Manifest ด้วย android:autoVerify="true"     |
| [ ] ใช้การวิเคราะห์เจตนาภายในทั้ง onCreate() และ onNewIntent() / onNewWant()           |
| [ ] บังคับใช้การตรวจสอบ URI อย่างเข้มงวด (allowlist สคีมา, โฮสต์, pathPrefix และคีย์คิวรี) |
| [ ] ส่งตัวระบุทึบแสงที่มีอายุสั้นแทนโทเค็นเซสชันแบบข้อความธรรมดาใน URL                 |
| [ ] ตรวจสอบว่าปลายทางแบ็กเอนด์บังคับใช้การตรวจสอบสิทธิ์ วันหมดอายุ และความถูกต้องครั้งเดียว |
| [ ] ใช้การเราต์สำรองสำหรับผู้ใช้ที่ไม่ได้ติดตั้งโดยใช้บริการผู้อ้างอิงแพลตฟอร์ม          |
| [ ] ตรวจสอบพฤติกรรมการเชื่อมโยงเชิงลึกข้ามสถานะเริ่มต้นเย็น, พื้นหลัง และถูกปิด         |
+-----------------------------------------------------------------------------------------+
คำถามที่พบบ่อย (FAQ)
Celia ทริกเกอร์การสั่งอาหาร Taobao โดยไม่ต้องเปิดแอปเต็มรูปแบบได้อย่างไร?
เหตุใด Custom URL Schemes จึงไม่สามารถให้การตรวจสอบโดเมนที่ปลอดภัยได้?
แอปจะรักษาสืบทอดบริบทได้อย่างไรเมื่อผู้ใช้ต้องติดตั้งแอปก่อน?
นัยสำคัญในทางปฏิบัติและมุมมองในอนาคต
การผสานการทำงานอย่างลึกซึ้งของตัวแทน Taobao Instant Commerce เข้ากับผู้ช่วย Celia ของ Huawei ถือเป็นก้าววิวัฒนาการในสถาปัตยกรรมซอฟต์แวร์มือถือ เมื่อโมเดลปัญญาประดิษฐ์เติบโตจากเครื่องมือสนทนาแบบพาสซีฟไปสู่ชั้นการดำเนินการเชิงรุก โมเดลการนำทางมือถือที่กระจัดกระจายและเน้นไอคอนมาอย่างยาวนานกำลังเข้าสู่ช่วงเปลี่ยนผ่าน อุปกรณ์มือถือกำลังเปลี่ยนไปสู่การประสานงานที่ขับเคลื่อนด้วยเจตนา ซึ่งผู้ช่วยระบบจะตีความวัตถุประสงค์ระดับสูงของผู้ใช้และประกอบความสามารถบริการเบื้องหลังเข้าด้วยกันแบบไดนามิก
สำหรับทีมวิศวกรรมซอฟต์แวร์ไคลเอนต์และสถาปัตยกรรม การเปลี่ยนแปลงของระบบนิเวศนี้จำเป็นต้องมีการประเมินการออกแบบแอปพลิเคชันใหม่ทั้งหมด แอปพลิเคชันจะไม่สามารถสร้างขึ้นเพียงเพื่อให้เป็นปลายทางกราฟิกที่มีอยู่ในตัวเองอีกต่อไป แต่จะต้องเปิดเผยอินเทอร์เฟซแบบโมดูลาร์ที่เครื่องอ่านได้ ซึ่งมีความสามารถในการสื่อสารแบบสองทางกับระบบปฏิบัติการโฮสต์ การมั่นใจว่าบริบทของผู้ใช้ สถานะการตรวจสอบสิทธิ์ และประวัติการทำธุรกรรมไหลลื่นระหว่างผู้ช่วยสนทนาระดับซิสเต็มและอินเทอร์เฟซเนทีฟที่เป็นกรรมสิทธิ์ถือเป็นข้อกำหนดที่จำเป็นสำหรับการจัดส่งบริการดิจิทัลสมัยใหม่
ในอนาคต ความทนทานของสถาปัตยกรรมการค้าองค์กรจะขึ้นอยู่กับความเสถียรของกลไกการขนส่งเบื้องหลัง องค์กรที่ลงทุนในการเชื่อมโยงโดเมนที่ผ่านการตรวจสอบทางวิทยาการเข้ารหัสลับ การจัดการวงจรชีวิต Activity และ UIAbility ที่ยืดหยุ่น และโครงสร้างพื้นฐานการเราต์แบบดีเฟอร์ที่แข็งแกร่ง จะสามารถเชื่อมช่องว่างระหว่างการค้นหาผ่านการสนทนาและการปฏิบัติงานจริงได้อย่างประสบความสำเร็จ ด้วยการเชี่ยวชาญการเราต์บริบทข้ามพื้นผิว นักพัฒนาสามารถมั่นใจได้ว่าไม่ว่าการทำธุรกรรมจะเริ่มต้นผ่านการแตะหน้าจอ การกวาดนิ้ว หรือประโยคคำพูดเดี่ยว ความสมบูรณ์ในการปฏิบัติงานของเส้นทางผู้ใช้จะยังคงอยู่ครบถ้วน
Share this article