Microsoft Outlook เตรียมบล็อกไฟล์แนบ MSIX หรือไม่? Microsoft ยืนยันว่า Outlook เวอร์ชันเว็บและ Outlook สำหรับ Windows ใหม่ จะบล็อกการแนบไฟล์ .msix และ .msixbundle โดยค่าเริ่มต้นตั้งแต่ช่วงต้นเดือนพฤศจิกายน 2026 ตามการอัปเดตของศูนย์ข้อความ Microsoft 365 (MC1488841) รูปแบบการติดตั้ง Windows สมัยใหม่เหล่านี้กำลังถูกเพิ่มเข้าไปในรายการ BlockedFileTypes ทั้งในนโยบายกล่องจดหมายแบบค่าเริ่มต้นและแบบกำหนดเองทั่วทั้ง Exchange Online แม้ว่า Microsoft จะออกแบบรูปแบบคอนเทนเนอร์ MSIX มาเพื่อยกระดับการติดตั้งแอปบน Windows ด้วยการจำกัดสิทธิ์ (Sandboxing) และการตรวจสอบลายเซ็น แต่เหตุการณ์การโจมตีในอดีตที่อาศัยช่องโหว่ของโปรโตคอลการจัดการตัวติดตั้ง (Installer Protocol Handler) ได้นำไปสู่การเพิ่มข้อจำกัดความปลอดภัยในระดับแพลตฟอร์ม การเปลี่ยนแปลงนี้ส่งผลกระทบต่อองค์กรที่อาศัย Outlook เหล่านี้ในการส่งแพ็กเกจติดตั้ง Windows ผ่านทางอีเมล ซึ่งทำให้ผู้ดูแลระบบและผู้พัฒนาซอฟต์แวร์ต้องทบทวนนโยบายการแนบไฟล์และมองหาวิธีการแจกจ่ายซอฟต์แวร์ทางเลือก
เหตุใด Outlook จึงบล็อกไฟล์แนบ MSIX
ภาพรวมโดยย่อ
-
Microsoft จะบล็อกไฟล์แนบ .msix และ .msixbundle โดยค่าเริ่มต้นใน Outlook เวอร์ชันเว็บและ Outlook สำหรับ Windows ใหม่ ตั้งแต่ต้นเดือนพฤศจิกายน 2026
-
นามสกุลไฟล์ดังกล่าวจะถูกเพิ่มเข้าไปในพารามิเตอร์ BlockedFileTypes ภายใน OwaMailboxPolicy ทั่วทั้ง Exchange Online ทั่วโลก
-
ผู้ดูแลระบบสามารถกำหนดรายการอนุญาต (Whitelist) รูปแบบไฟล์เหล่านี้ได้โดยใช้คุณสมบัติ AllowedFileTypes หากเวิร์กโฟลว์ภายในจำเป็นต้องมีการแบ่งปันแพ็กเกจผ่านทางอีเมลโดยตรง
การแจกจ่ายซอฟต์แวร์ผ่านช่องทางอีเมลเป็นประเด็นความขัดแย้งเชิงปฏิบัติการระหว่างความสะดวกสบายและความปลอดภัยขององค์กรมาโดยตลอด ทีมพัฒนาและแผนก IT มักใช้อีเมลเพื่อส่งแอปพลิเคชันเวอร์ชันทดสอบ ยูทิลิตีภายใน และแพ็กเกจติดตั้งให้แก่เพื่อนร่วมงานหรือผู้ทดสอบขององค์กรโดยตรง รูปแบบ MSIX ซึ่งเปิดตัวในฐานะผู้สืบทอดที่ทันสมัยต่อจากตัวติดตั้ง .exe และ .msi รุ่นเก่า ถูกสร้างขึ้นโดยเฉพาะเพื่อรองรับการติดตั้งแบบคอนเทนเนอร์ การถอนการติดตั้งที่คาดการณ์ได้ และการเพิ่มประสิทธิภาพพื้นที่จัดเก็บข้อมูลบนสถาปัตยกรรม Windows
อย่างไรก็ตาม การแจกจ่ายแพ็กเกจที่สามารถรันได้โดยตรงผ่านการแนบไฟล์อีเมลนั้นเป็นการข้ามขั้นตอนการประเมินความปลอดภัยส่วนกลาง เมื่อผู้ใช้ได้รับตัวติดตั้งผ่านกล่องจดหมาย การตรวจสอบด้วยสายตาเพียงอย่างเดียวไม่สามารถระบุได้อย่างน่าเชื่อถือว่าไฟล์ไบนารีที่ถูกบีบอัดนั้นถูกดัดแปลงหรือลงนามโดยหน่วยงานที่ไม่ได้รับอนุญาตหรือไม่ เนื่องจากอีเมลยังคงเป็นช่องทางหลักในการเข้าถึงเบื้องต้นสำหรับการโจมตีทางไซเบอร์ เกตเวย์ความปลอดภัยจึงต้องบังคับใช้นโยบายจำกัดรูปแบบไฟล์ที่เข้มงวดเพื่อป้องกันไม่ให้พนักงานที่ไม่มีความเชี่ยวชาญด้านเทคนิคเผลอรันโค้ดที่เป็นอันตราย

ข้อจำกัดในการใช้งานนี้เกิดขึ้นเมื่อ Outlook จำกัดการเข้าถึงไฟล์แนบเหล่านี้ในระดับองค์กร ทำให้ผู้พัฒนาซอฟต์แวร์ต้องพิจารณาการแชร์ไฟล์รูปแบบอื่นแทน ตามรายงานจาก BleepingComputer ข้อจำกัดนี้ใช้กับทั้งแพ็กเกจ .msix แบบเดี่ยวและไฟล์ .msixbundle ซึ่งรวมการสร้างแอปพลิเคชันสำหรับหลายสถาปัตยกรรมไว้ในคอนเทนเนอร์เดียวกัน เมื่อนโยบายเริ่มบังคับใช้อย่างสมบูรณ์ในช่วงกลางเดือนพฤศจิกายน ความพยายามในการเปิดหรือดาวน์โหลดไฟล์แนบเหล่านี้ในไคลเอนต์ Outlook ที่รองรับจะถูกบล็อกโดยค่าเริ่มต้น
นโยบาย OWA Mailbox บล็อกการเข้าถึงไฟล์แนบ MSIX อย่างไร
การเปลี่ยนแปลงของ Microsoft ในเดือนพฤศจิกายน 2026 จะอัปเดตข้อจำกัดไฟล์แนบภายในนโยบายกล่องจดหมาย OWA ของ Exchange Online ใน Outlook เวอร์ชันเว็บและ Outlook สำหรับ Windows ใหม่ รายการ BlockedFileTypes ที่กำหนดไว้จะทำหน้าที่ตัดสินว่านามสกุลไฟล์แนบใดที่ผู้ใช้ไม่สามารถเปิดหรือดาวน์โหลดได้
นี่คือการควบคุมการเข้าถึงไฟล์แนบที่นำไปใช้กับประสบการณ์การใช้งาน Outlook ที่รองรับ ไม่ควรตีความว่าเป็นกฎการปฏิเสธการส่ง SMTP แบบครอบจักรวาล หรือเป็นการสั่งแบนแพ็กเกจการติดตั้ง MSIX ทั่วทั้ง Windows
แผนภาพด้านล่างแสดงขั้นตอนการทำงานของข้อจำกัดการเข้าถึงไฟล์แนบควบคู่ไปกับช่องทางการส่งซอฟต์แวร์มาตรฐานของ Windows:
ข้อความที่มีไฟล์แนบ .msix / .msixbundle ──> กล่องจดหมาย Exchange Online ──> Outlook เวอร์ชันเว็บ / Outlook สำหรับ Windows ใหม่ ──> ข้อจำกัดไฟล์แนบตามนโยบาย OwaMailboxPolicy ──> บล็อกการเปิด/ดาวน์โหลดโดยค่าเริ่มต้น ──> ผู้ดูแลระบบสามารถกำหนดข้อยกเว้นสำหรับประเภทไฟล์ที่อนุญาตได้
นโยบายนี้จัดการกับความเสี่ยงเฉพาะด้านการเข้าถึงไฟล์แนบ ไม่ได้ห้ามผู้เผยแพร่ไม่ให้แจกจ่ายแพ็กเกจ MSIX ผ่านช่องทาง Windows อื่นๆ ที่รองรับ และไม่ได้ยกเลิกความจำเป็นในการลงนามแอปพลิเคชัน การตรวจสอบชื่อเสียง หรือการปกป้องเครื่องปลายทาง
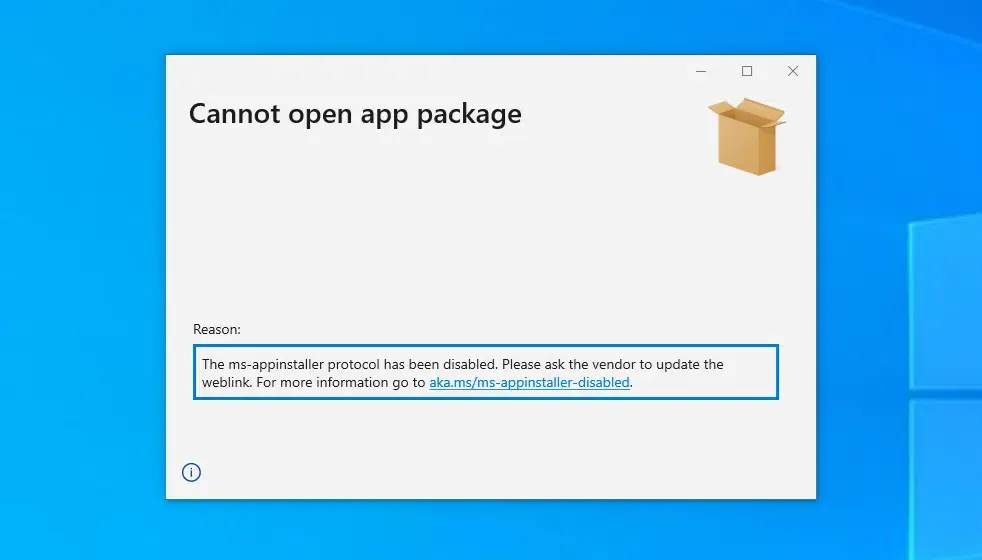
การเปลี่ยนแปลงนโยบายของ Outlook ครั้งนี้เกิดขึ้นหลังจากช่วงเวลาที่เกิดความกังวลด้านความปลอดภัยเกี่ยวกับกลไกการส่งตัวติดตั้งของ Windows ในเดือนธันวาคม 2023 Microsoft ได้ปิดการทำงานของตัวจัดการ URI ms-appinstaller โดยค่าเริ่มต้น หลังจากมีรายงานการแคมเปญมัลแวร์ที่ใช้ช่องโหว่ในขั้นตอนการติดตั้ง ตามรายละเอียดจาก Microsoft Security Response Center มาตรการก่อนหน้านี้จัดการกับความเสี่ยงในการติดตั้งผ่านโปรโตคอล ในขณะที่การอัปเดต Outlook ในเดือนพฤศจิกายน 2026 นี้เป็นการจำกัดการเข้าถึงไฟล์แนบตัวติดตั้งที่ระบุในไคลเอนต์อีเมลที่รองรับแยกต่างหาก ผู้โจมตีเคยรวมมัลแวร์ไว้ในแพ็กเกจ MSIX ที่มีการลงนามเพื่อส่งตระกูลมัลแวร์อย่าง Black Basta และ DarkGate ซึ่งนำไปสู่การปรับปรุงความปลอดภัยของแพ็กเกจในผลิตภัณฑ์ต่างๆ ของ Microsoft อย่างต่อเนื่อง
แม้ว่าการบล็อกไฟล์แนบจะช่วยลดการรันไฟล์โดยอัตโนมัติภายใน Outlook แต่นักวิเคราะห์ความปลอดภัยตั้งข้อสังเกตว่าการกรองอีเมลเพียงอย่างเดียวไม่สามารถกำจัดการส่งแพ็กเกจที่เป็นอันตรายได้ทั้งหมด ผู้ไม่ประสงค์ดีอาจพยายามหลีกเลี่ยงการบล็อกนามสกุลไฟล์ของเกตเวย์โดยการเปลี่ยนนามสกุลไฟล์หรือฝังลิงก์ดาวน์โหลดภายนอกไว้ในเนื้อหาอีเมล ด้วยเหตุนี้ การป้องกันระดับองค์กรจึงจำเป็นต้องก้าวข้ามการบล็อกไฟล์แนบแบบคงที่ไปสู่การใช้ช่องทางการจัดจำหน่ายที่ตรวจสอบได้และคลังเก็บแพ็กเกจส่วนกลาง ตามบทวิเคราะห์โดย The Next Web
ทางเลือกแทนการส่งตัวติดตั้ง MSIX ผ่านอีเมล
การอัปเดตนโยบายไฟล์แนบของ Microsoft สร้างข้อจำกัดในการจัดส่งสำหรับองค์กรที่แลกเปลี่ยนตัวติดตั้ง MSIX ผ่านไคลเอนต์ Outlook ที่ได้รับผลกระทบ องค์กรเหล่านั้นสามารถตรวจสอบได้ว่าพอร์ทัลดาวน์โหลดที่ผ่านการตรวจสอบ การปรับใช้ซอฟต์แวร์ระดับองค์กรที่มีการจัดการ คลังเก็บไฟล์ที่ได้รับอนุมัติ หรือข้อยกเว้นนโยบายในวงจำกัด จะเหมาะสมกับความต้องการด้านความปลอดภัยและการปฏิบัติงานมากกว่าหรือไม่
การประเมินทางสถาปัตยกรรม: ช่องทางการส่งซอฟต์แวร์
ผู้เผยแพร่ซอฟต์แวร์ต้องเลือกระหว่างการจัดการโครงสร้างพื้นฐานการดาวน์โหลดภายใน การกำหนดค่ายกเว้นอีเมลขององค์กร หรือการใช้ระบบการส่งซอฟต์แวร์ที่มีการจัดการ
ตารางเปรียบเทียบด้านล่างประเมินรูปแบบการจัดจำหน่ายแอปพลิเคชัน Windows มาตรฐาน:
| วิธีการจัดจำหน่าย | สถานการณ์ที่เหมาะสม | ข้อพิจารณาด้านความปลอดภัย | ความต้องการด้านการบริหารจัดการ |
|---|---|---|---|
| ไฟล์แนบ Outlook MSIX | เวิร์กโฟลว์ภายในที่มีอยู่ | ถูกบล็อกไม่ให้เปิด/ดาวน์โหลดโดยค่าเริ่มต้นในไคลเอนต์ที่ได้รับผลกระทบ | ข้อยกเว้นนโยบาย OWA ที่ชัดเจน |
| พอร์ทัลดาวน์โหลดที่ผ่านการตรวจสอบ | การดาวน์โหลดซอฟต์แวร์องค์กรโดยตรง | การลงนาม, ชื่อเสียง, การพิสูจน์ตัวตน และการตรวจสอบเครื่องปลายทาง | การบำรุงรักษาและการโฮสต์พอร์ทัล |
| การปรับใช้ซอฟต์แวร์ระดับองค์กร | แอป Windows ที่ควบคุมโดยองค์กร | การปรับใช้ส่วนกลางและการจัดการอุปกรณ์ | การบริหารจัดการ IT และการกำหนดนโยบาย |
| Microsoft Store | แอป Windows ที่เผยแพร่อย่างเป็นทางการ | การส่งขึ้น Store และการตรวจสอบแพลตฟอร์ม | การลงทะเบียนผู้เผยแพร่และการจัดการเวอร์ชัน |
ทีมวิศวกรรมควรประเมินวิธีการจัดจำหน่ายตามนโยบายความปลอดภัย โครงสร้างพื้นฐานการปรับใช้ที่มีอยู่ และความต้องการของผู้ใช้ในองค์กร พอร์ทัลดาวน์โหลดที่ผ่านการพิสูจน์ตัวตนและเครื่องมือการปรับใช้ที่จัดการได้สามารถควบคุมการเข้าถึงจากศูนย์กลางและตรวจสอบย้อนกลับได้ แต่ความปลอดภัยจะขึ้นอยู่กับการกำหนดค่าที่ถูกต้อง การตรวจสอบความถูกต้องของแพ็กเกจ และการป้องกันเครื่องปลายทาง
รายการตรวจสอบสำหรับผู้ดูแลระบบและผู้เผยแพร่
เพื่อปรับตัวให้เข้ากับการอัปเดตนโยบาย Exchange Online ในขณะที่ยังคงรักษาการส่งซอฟต์แวร์ที่ราบรื่น ทีมปฏิบัติการด้านวิศวกรรมและ IT ควรนำเวิร์กโฟลว์การจัดจำหน่ายที่มีโครงสร้างมาใช้
รายการตรวจสอบสำหรับผู้ดูแลระบบ IT
-
ตรวจสอบความต้องการนโยบายขององค์กร: ทบทวนว่าแผนกภายในมีความจำเป็นที่ต้องได้รับไฟล์แนบ .msix หรือ .msixbundle ผ่านทางอีเมลอย่างถูกต้องหรือไม่
-
กำหนดค่า PowerShell AllowedFileTypes: หากทีมเฉพาะกลุ่มจำเป็นต้องส่งไฟล์ผ่านอีเมล ให้ใช้ Exchange Online PowerShell เพื่อเพิ่ม
.msixและ.msixbundleลงในคุณสมบัติAllowedFileTypesบนนโยบายกล่องจดหมายเป้าหมาย โดยอ้างอิงจาก เอกสาร Microsoft Learn -
เปลี่ยนผู้ส่งให้ใช้ระบบคลาวด์: แนะนำให้ทีมภายในแชร์แอปพลิเคชันผ่านลิงก์ OneDrive for Business หรือ SharePoint ที่ผ่านการพิสูจน์ตัวตน แทนการส่งไฟล์แนบอีเมลโดยตรง ตาม คำแนะนำการสนับสนุนของ Microsoft
รายการตรวจสอบสำหรับผู้เผยแพร่และนักพัฒนาซอฟต์แวร์
-
ย้ายจากการส่งไฟล์แนบไปยังเว็บพอร์ทัล: ลบลิงก์ไฟล์แนบโดยตรงจากอีเมลแนะนำการใช้งานขาออก แล้วแทนที่ด้วยลิงก์ไปยังพอร์ทัลดาวน์โหลด HTTPS ที่ผ่านการพิสูจน์ตัวตน
-
รักษามาตรฐานการลงนามแพ็กเกจและชื่อเสียง: ลงนามแพ็กเกจ Windows โดยใช้วิธีการลงนามโค้ดที่รองรับ ตรวจสอบห่วงโซ่ใบรับรอง และคำนึงถึงการตรวจสอบชื่อเสียงโดย Microsoft Defender SmartScreen อย่าเข้าใจผิดว่าใบรับรอง EV จะลบคำเตือนความปลอดภัยโดยอัตโนมัติ
-
สื่อสารการอัปเดตนโยบายแก่ลูกค้า: ให้คำแนะนำที่ชัดเจนแก่ผู้ใช้งานในองค์กรเกี่ยวกับวิธีการจัดจำหน่ายทางเลือก เพื่อป้องกันการหยุดชะงักในการติดตั้งเมื่อการบล็อกของ Outlook มีผลบังคับใช้
คำถามที่พบบ่อย (FAQ)
Outlook เวอร์ชันใดบ้างที่ได้รับผลกระทบจากการบล็อกไฟล์แนบ MSIX?
ผู้ดูแลระบบ IT ยังสามารถอนุญาตไฟล์แนบ MSIX สำหรับผู้ใช้ภายในได้หรือไม่?
ทำไม Microsoft ถึงบล็อกรูปแบบการแพ็กเกจที่ทันสมัยของตนเองใน Outlook?
ประเด็นสำคัญสำหรับทีมวิศวกรรม
ผู้เผยแพร่ซอฟต์แวร์และทีมวิศวกรรมขององค์กรที่ได้รับผลกระทบจากข้อจำกัดใหม่ของ Outlook ควรทบทวนเวิร์กโฟลว์การส่งแพ็กเกจติดตั้ง พอร์ทัลดาวน์โหลดที่ผ่านการพิสูจน์ตัวตน การปรับใช้แอปพลิเคชันที่มีการจัดการ และ App Store ที่รองรับ นำเสนอทางเลือกแทนการแนบไฟล์โดยตรง ในขณะที่การลงนามโค้ด การตรวจสอบชื่อเสียง และความปลอดภัยของเครื่องปลายทางยังคงมีความจำเป็นโดยไม่คำนึงถึงช่องทางการจัดจำหน่าย
องค์กรต้องปรับสถาปัตยกรรมการส่งข้อมูลเพื่อสะท้อนแนวทาง Zero-Trust สำหรับไฟล์แนบอีเมล ด้วยการนำทางผู้ใช้ผ่านพอร์ทัลที่ผ่านการพิสูจน์ตัวตน การนำมาตรฐานการลงนามโค้ดมาใช้ และการจัดการข้อยกเว้นนโยบายอย่างรอบคอบ ทีมเทคนิคจะสามารถรักษาเวิร์กโฟลว์การจัดจำหน่ายซอฟต์แวร์ที่ปลอดภัยโดยไม่รบกวนประสิทธิภาพการทำงานของผู้ใช้ปลายทาง
เอกสารอ้างอิง
-
Microsoft 365 Message Center — MC1488841 Archive — คลังข้อมูลบุคคลที่สามของการแจ้งเตือน Microsoft 365 Message Center ที่ระบุรายละเอียดเกี่ยวกับไทม์ไลน์ ขอบเขต และพารามิเตอร์นโยบายสำหรับการบล็อกไฟล์แนบ .msix และ .msixbundle
-
Microsoft Security Response Center — Microsoft Addresses App Installer Abuse — คำแนะนำด้านความปลอดภัยอย่างเป็นทางการที่ให้รายละเอียดเกี่ยวกับแคมเปญของอาชญากรไซเบอร์ในอดีตที่ใช้ช่องโหว่ตัวจัดการการติดตั้งของ Windows
-
Microsoft Support — Blocked Attachments in Outlook — ภาพรวมอย่างเป็นทางการของนามสกุลไฟล์ที่ถูกบล็อกโดยค่าเริ่มต้น แนวทางความปลอดภัย และทางเลือกในการแบ่งปันไฟล์
-
Microsoft Learn — Set-OwaMailboxPolicy Documentation — เอกสารทางเทคนิคที่ให้รายละเอียดพารามิเตอร์ BlockedFileTypes และ AllowedFileTypes สำหรับผู้ดูแลระบบ Exchange Online
-
BleepingComputer — Microsoft Outlook to Block MSIX Attachments — รายงานทางเทคนิคเกี่ยวกับการประกาศ MC1488841 ใน Message Center และการใช้ช่องโหว่โดยผู้โจมตีในอดีต
-
The Next Web — Microsoft Blocks Two Windows Installer Formats — บทวิเคราะห์การเปลี่ยนแปลงนโยบายของ Exchange Online ผลกระทบด้านกฎระเบียบ และทางเลือกในการแจกจ่ายซอฟต์แวร์ระดับองค์กร
Share this article