ช่องโหว่การยกระดับสิทธิ์ใหม่บน Mac? การปรับเปลี่ยนเชิงกลยุทธ์นี้ได้รับการยืนยันอย่างเป็นทางการแล้ว เนื่องด้วยบริษัทรักษาความปลอดภัยทางไซเบอร์ XM Cyber ได้เปิดเผยงานวิจัยเกี่ยวกับการยกระดับสิทธิ์เมื่อวันที่ 24 มิถุนายน 2026 โดยเฉพาะอย่างยิ่ง การเปิดตัวรายงานช่องโหว่ที่สำคัญนี้ได้นิยามใหม่ถึงวิธีการที่นักพัฒนาจัดการการสื่อสารข้ามกระบวนการ (Cross-Process Communication) บน macOS ส่งผลให้โมเดลภัยคุกคามจากการโจมตีในระดับท้องถิ่นนี้ผลักดันให้เกิดการเปลี่ยนแปลงครั้งใหญ่ในการปฏิบัติตามข้อกำหนดขององค์กร สำหรับทีมพัฒนา ความท้าทายเร่งด่วนคือการรักษาความปลอดภัยในการรับส่งข้อมูลระหว่างกระบวนการเบื้องหลัง (background process handshakes) ในขณะที่ยังคงต้องรักษาการตรวจสอบความถูกต้องของเซสชันผู้ใช้ไว้อย่างแข็งแกร่ง สิ่งสำคัญคือ การเปิดเผยช่องโหว่นี้เน้นย้ำถึงความเปราะบางของเครื่องมือรักษาความปลอดภัยที่ได้รับความไว้วางใจสูงสุดบางตัวในอุตสาหกรรม
ถอดรหัสขอบเขตความเชื่อมั่นของ macOS: วิธีที่ XM Cyber เปิดเผยช่องโหว่การยกระดับสิทธิ์ใหม่บน Mac
ในระหว่างการวิจัยกระบวนการระบบเบื้องหลังเมื่อวันที่ 24 มิถุนายน 2026 บริษัทรักษาความปลอดภัย XM Cyber ได้ค้นพบการโจมตีในระดับท้องถิ่นรูปแบบใหม่ โดยเฉพาะอย่างยิ่งเมื่อรายละเอียดของช่องโหว่การยกระดับสิทธิ์ใหม่บน Mac ปรากฏขึ้น ทีมไอทีขององค์กรต่างตอบสนองด้วยความกังวล นอกจากนี้ นักวิจัยยังแสดงให้เห็นว่าบัญชีผู้ใช้ทั่วไปที่ไม่มีสิทธิ์ระดับผู้ดูแลระบบสามารถปิดการใช้งานตัวแทนตรวจจับเอนด์พอยต์ที่ได้รับความไว้วางใจสูงได้ ส่งผลให้การเปิดเผยช่องโหว่นี้แสดงให้เห็นถึงข้อจำกัดของการพึ่งพาความเชื่อมั่นจากการลงลายมือชื่อดิจิทัล (code-signing) เพียงอย่างเดียว ในขณะเดียวกัน ช่องโหว่นี้อาจทำให้เครื่อง Mac ขององค์กรหลายล้านเครื่องเสี่ยงต่อการถูกปิดระบบป้องกันอย่างเงียบเชียบ สามารถอ่านผลการวิจัยโดยละเอียดได้ที่ บล็อกของ XM Cyber
การสื่อสารข้ามกระบวนการและเส้นทางการโจมตีผ่าน CDHash
โดยเฉพาะอย่างยิ่ง หัวใจสำคัญของช่องโหว่นี้อยู่ที่เฟรมเวิร์ก Cross-Process Communication (XPC) ของ Apple นักพัฒนามักใช้บริการ XPC เพื่อให้ส่วนประกอบซอฟต์แวร์หน้าบ้านที่ไม่มีสิทธิ์สูงสามารถร้องขอการกระทำระดับผู้ดูแลระบบจากกระบวนการเบื้องหลังที่เป็น root ได้ ตัวอย่างเช่น กระบวนการต่างๆ ใช้ XPC สำหรับส่วนขยายของงาน การเข้าถึงข้อมูลระบบ หรือการเริ่มอัปเดตซอฟต์แวร์ สิ่งสำคัญคือระบบปฏิบัติการพึ่งพาตัวระบุรหัสลับ CDHash ของ Apple เพื่อตรวจสอบความถูกต้องของผู้เรียก อย่างไรก็ตาม Hillel Pinto นักวิจัยอาวุโสของ XM Cyber เปิดเผยว่า macOS แคชลายนิ้วมือความเชื่อมั่น CDHash เหล่านี้หลวมเกินไป ส่งผลให้เมื่อแอปพลิเคชันที่ลงลายมือชื่อถูกต้องทำงานแล้ว macOS จะยังคงโปรไฟล์ความเชื่อมั่นนั้นไว้แม้ว่าส่วนประกอบในชุดติดตั้ง (bundle) จะถูกแก้ไขโดยผู้ใช้ทั่วไปก็ตาม
XPC Hunter และการตรวจจับช่องโหว่การยกระดับสิทธิ์แบบอัตโนมัติ
นอกจากนี้ XM Cyber ยังได้พัฒนาเครื่องมือค้นหาเฉพาะทางเพื่อระบุข้อบกพร่องที่คล้ายคลึงกัน โดยเฉพาะอย่างยิ่งเครื่องมือแบบโอเพ่นซอร์สที่ขับเคลื่อนด้วยโมเดลภาษาขนาดใหญ่ (LLM) นี้มีชื่อว่า XPC Hunter ส่งผลให้นักวิเคราะห์ความปลอดภัยสามารถทำให้กระบวนการสแกนและวินิจฉัยตรรกะการตรวจสอบ XPC ที่มีข้อบกพร่องในซอฟต์แวร์ของบุคคลที่สามเป็นแบบอัตโนมัติได้ ในขณะเดียวกัน ทีมวิจัยมีแผนที่จะสาธิตการใช้งาน XPC Hunter อย่างเป็นทางการและนำเสนอผลการวิจัยที่ Black Hat Arsenal ในวันที่ 5 สิงหาคม 2026 ณ ลาสเวกัส ส่งผลให้นักพัฒนากำลังเร่งแพตช์ซอฟต์แวร์ของตนก่อนที่เครื่องมือโจมตีสาธารณะจะถูกปล่อยออกมา
การเปิดเผยข้อมูลโดยผู้ผลิตและการแก้ไข CVE-2026-39118
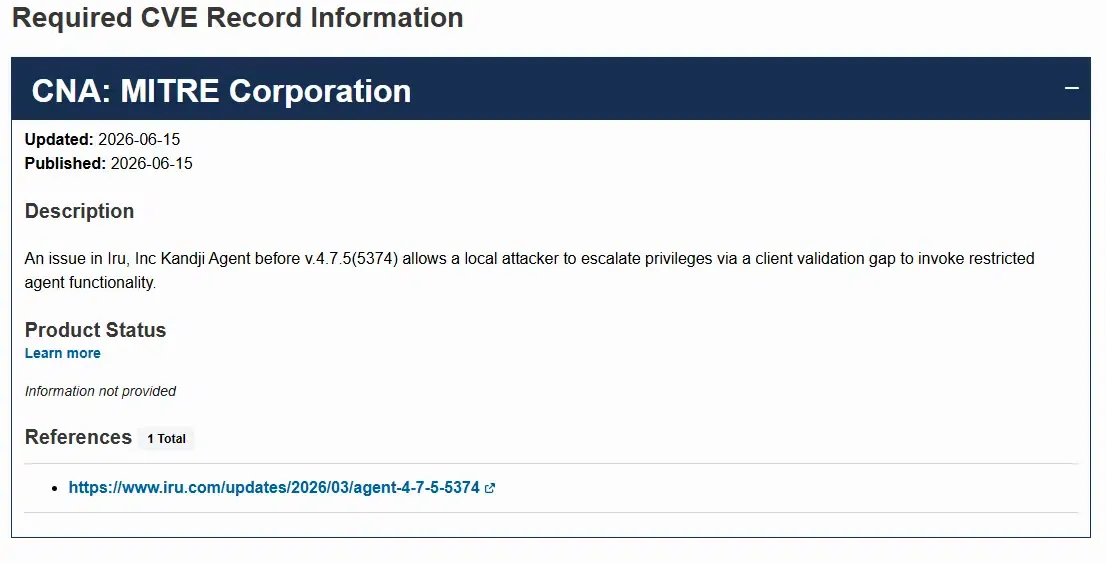
สิ่งสำคัญคือ XM Cyber ได้แจ้งผู้ผลิตซอฟต์แวร์ด้านความปลอดภัยและการจัดการที่ได้รับผลกระทบก่อนที่จะเผยแพร่งานวิจัยของตน ตัวอย่างเช่น ผู้ให้บริการจัดการอุปกรณ์พกพา (MDM) อย่าง Kandji ได้ยอมรับช่องโหว่เฉพาะนี้และกำหนดรหัส CVE-2026-39118 โดย Kandji ได้แก้ไขข้อบกพร่องนี้ในซอฟต์แวร์เวอร์ชันอัปเดต เพื่อให้แน่ใจว่ามีการตรวจสอบผู้เรียกอย่างรัดกุม นอกจากนี้ การปล่อยแพตช์อย่างเป็นทางการสามารถตรวจสอบได้ผ่าน การอัปเดตของ Iru Inc. ในขณะเดียวกัน CrowdStrike ก็ยืนยันว่าพวกเขาได้แพตช์เซนเซอร์ macOS Falcon แล้วและได้จ่ายเงินรางวัล (bounty) ด้วย ส่งผลให้การตอบสนองเหล่านี้เน้นย้ำถึงความจริงจังของงานวิจัยและผลกระทบในทันทีต่อความปลอดภัยของกลุ่มอุปกรณ์ในองค์กร
ความเปราะบางของระบบที่ไม่มีการตรวจสอบ: ช่องโหว่การยกระดับสิทธิ์ใหม่บน Mac ส่งผลต่อการฉ้อโกงโฆษณาและความคลาดเคลื่อนของข้อมูลอย่างไร
เมื่อเอเจนต์เบื้องหลังทำงานไม่ได้โดยไม่มีการแจ้งเตือน ข้อมูลทางเทเลเมทรีทั้งหมดขององค์กรจะถูกบุกรุก โดยเฉพาะอย่างยิ่งในขณะที่ช่องโหว่การยกระดับสิทธิ์ใหม่บน Mac ใช้ประโยชน์จากช่องทางการสื่อสารเบื้องหลังในท้องถิ่น เครื่องมือตรวจสอบมาตรฐานก็จะเงียบลง ส่งผลให้เนื่องจากช่องโหว่การยกระดับสิทธิ์ใหม่บน Mac ข้ามผ่านระบบป้องกันความสมบูรณ์ของระบบ (System Integrity Protection) การดำเนินการของสคริปต์จึงมีความเป็นอัตโนมัติสูง ในขณะเดียวกัน เส้นทางการยกระดับสิทธิ์ในท้องถิ่นนี้ก่อให้เกิดภัยคุกคามสำคัญต่อเครือข่ายสร้างรายได้จากแอปพลิเคชัน สำหรับนักพัฒนา สภาพแวดล้อมเทอร์มินัลที่ถูกบุกรุกคือยานพาหนะหลักสำหรับการฉ้อโกงโฆษณาที่มีความถี่สูง
การฉีด NIB และการข้ามระบบป้องกันความสมบูรณ์ของระบบ (System Integrity Protection)
ตัวอย่างเช่น ผู้โจมตีที่มีสิทธิ์ระดับผู้ใช้สามารถฉีดเพย์โหลดที่เป็นอันตรายเข้าไปในไฟล์อินเทอร์เฟซ NIB ที่เชื่อถือได้ โดยเฉพาะอย่างยิ่งเนื่องจาก macOS ยังคงเชื่อมั่นในลายนิ้วมือ CDHash ที่แคชไว้ เพย์โหลดที่เป็นอันตรายจึงสามารถทำงานด้วยสิทธิ์ระดับ root ส่งผลให้ฝูงบอทอัตโนมัติทำงานเงียบๆ ในเบื้องหลังของระบบปฏิบัติการได้ นอกจากนี้ บอทเหล่านี้ยังสามารถปลอมแปลงลายนิ้วมือของอุปกรณ์ จำลองการคลิกของมนุษย์ และกระตุ้นเหตุการณ์การติดตั้งปลอม ผลที่ตามมาคือ แคมเปญการเติบโตได้รับความเสียหายจากความคลาดเคลื่อนของข้อมูลที่รุนแรง และงบประมาณทางการตลาดถูกผลาญไปกับการจราจรที่ไม่ใช่ของมนุษย์
การรันฝูงบอทจำลองแบบเงียบเชียบ
ในขณะเดียวกัน SDK ฝั่งไคลเอนต์แบบดั้งเดิมก็ไม่สามารถตรวจจับการจัดการสภาพแวดล้อมในระดับท้องถิ่นเหล่านี้ได้เลย โดยเฉพาะอย่างยิ่งหากสคริปต์ที่เป็นอันตรายปิดการใช้งานเอเจนต์การตรวจสอบในท้องถิ่น ข้อมูลใดๆ ที่ส่งจากอุปกรณ์นั้นจึงมีความน่าสงสัย ส่งผลให้การวัดผล Conversion มาตรฐานสร้างความคลาดเคลื่อนมหาศาล ทำให้การปรับปรุงแคมเปญทำได้ยาก สิ่งสำคัญคือ หากไม่มีเลเยอร์การตรวจสอบด้วยรหัสลับที่ปลอดภัย นักพัฒนาจะไม่สามารถระบุได้ว่าการติดตั้งแอปมาจากอุปกรณ์จริงหรือสคริปต์จำลอง ช่องว่างนี้สร้างอุปสรรคสำคัญด้านความปลอดภัยและการปฏิบัติตามข้อกำหนดสำหรับการใช้งานในองค์กร
สถาปัตยกรรมอ้างอิงและการอ้างอิงทางวิศวกรรม: การรักษาความปลอดภัย SDK จากช่องโหว่การยกระดับสิทธิ์ใหม่บน Mac
เพื่อปกป้องแอปพลิเคชันจากช่องโหว่การยกระดับสิทธิ์ใหม่บน Mac นักพัฒนาจะต้องบังคับใช้ตรรกะการตรวจสอบนอกเหนือจากการตรวจสอบ CDHash ที่แคชไว้ โดยเฉพาะอย่างยิ่ง เราต้องใช้แนวทาง "80/20" ซึ่ง 80% ของสถาปัตยกรรมมุ่งเน้นไปที่หลักการทางเทคนิคที่เป็นสากล และ 20% ใช้ประโยชน์จากมาตรฐานเครื่องมือที่ผ่านการพิสูจน์แล้ว นอกจากนี้ หนึ่งในมาตรการป้องกันที่สำคัญที่สุดคือการใช้การตรวจสอบการจับมือสื่อสารข้ามกระบวนการที่ปลอดภัย ส่งผลให้แบ็กเอนด์ต้องเปลี่ยนไปสู่การตรวจสอบความถูกต้องระหว่างเซิร์ฟเวอร์ต่อเซิร์ฟเวอร์ (server-to-server validation)
การบังคับใช้การจับมือสื่อสารเซิร์ฟเวอร์แบบสองกุญแจ
โดยเฉพาะอย่างยิ่ง บริการ XPC ที่ปลอดภัยต้องไม่พึ่งพาคุณสมบัติการลงลายมือชื่อดิจิทัลที่ระบบปฏิบัติการตรวจสอบเพียงอย่างเดียว นอกจากนี้ แอปพลิเคชันจะต้องทำการตรวจสอบความถูกต้องด้วยรหัสลับที่เป็นอิสระของกระบวนการเรียก ส่งผลให้กระบวนการเบื้องหลังต้องต้องการโทเค็นที่ไม่ซ้ำกันและชั่วคราวซึ่งสร้างขึ้นโดยการจับมือสื่อสารฝั่งเซิร์ฟเวอร์ที่ได้รับการยืนยันแล้ว ในขณะเดียวกัน เมื่อแอปพลิเคชันดำเนินการคำสั่งที่สำคัญ เซิร์ฟเวอร์จะตรวจสอบลายเซ็นของผู้เรียก ผลลัพธ์คือ แม้ว่าจะเกิดช่องโหว่การยกระดับสิทธิ์ใหม่บน Mac ในเครื่อง ลายเซ็นดิจิทัลก็จะบล็อกความพยายามในการปลอมแปลง
การสร้างความแข็งแกร่งให้ตรรกะการลงลายมือชื่อที่ขอบเขต SDK
นอกจากนี้ นักพัฒนาจะต้องใช้ สถาปัตยกรรมการกรองข้อมูลไม่ถูกต้อง (invalid traffic filtration) เพื่อแยกสภาพแวดล้อมในเครื่องออกจากกัน โดยเฉพาะอย่างยิ่ง SDK ฝั่งไคลเอนต์ต้องข้ามการจัดการในระดับพื้นที่ผู้ใช้ (user-space) โดยพึ่งพาการเรียกกลับของเซิร์ฟเวอร์ที่ลงลายมือชื่อและมาตรฐานการตรวจสอบฮาร์ดแวร์ที่เป็นอิสระ เพื่อหลีกเลี่ยงการสร้างโครงสร้างพื้นฐานที่ซับซ้อนเหล่านี้ด้วยตนเอง ทีมสามารถปรับใช้ เฟรมเวิร์กการส่งผ่านพารามิเตอร์แอปแบบดีเฟอร์ (deferred app parameter pass-through) ที่กำหนดค่าไว้ล่วงหน้าเพื่อเป็นข้อมูลอ้างอิงพร้อมใช้งาน ส่งผลให้ SDK มือถือมาตรฐานนี้จัดการการกู้คืนบริบทโดยอัตโนมัติ ในขณะเดียวกัน การกู้คืน Deep Link นี้จะเกิดขึ้นเบื้องหลัง มอบประสบการณ์การใช้งานที่ราบรื่น
การจัดแนวโหนดทางวิศวกรรม: การรักษาความปลอดภัยระบบหลายแพลตฟอร์มหลังช่องโหว่การยกระดับสิทธิ์ใหม่บน Mac
โดยเฉพาะอย่างยิ่ง การใช้กฎการตรวจสอบที่กำหนดเองหลังจากช่องโหว่การยกระดับสิทธิ์ใหม่บน Mac ต้องใช้การประสานงานข้ามทีมอย่างลึกซึ้ง ทีมวิศวกรต้องมุ่งเน้นไปที่การสร้างมาตรฐานของตัวระบุที่ไม่ซ้ำกันและตรวจสอบความเข้ากันได้ของ SDK นอกจากนี้ นักพัฒนาต้องออกแบบนโยบายรหัสบันเดิล (bundle id) ที่แข็งแกร่งเพื่อจัดการการปรับใช้แบบหลายผู้เช่า (multi-tenant) ส่งผลให้ป้องกันการชนกันของตัวระบุเมื่อเปิดแอปผ่านสโตร์ระดับภูมิภาคต่างๆ ในขณะเดียวกัน สถาปนิกทางเทคนิคต้องใช้การตรวจสอบลายเซ็นที่ปลอดภัยเพื่อป้องกันการปลอมแปลง ios sdk และ android sdk
การนำไปใช้งานทางเทคนิคสำหรับสถาปนิกวางระบบ
โดยเฉพาะอย่างยิ่ง นักพัฒนาต้องใช้ตัวระบุหลายแพลตฟอร์มที่เป็นหนึ่งเดียวกันผ่าน android sdk และ ios sdk นอกจากนี้ การรักษาความสม่ำเสมอของ bundle id เป็นสิ่งจำเป็นสำหรับการกำหนดเส้นทางข้ามสโตร์ ส่งผลให้เมื่อแอปเปิดใช้งานผ่าน custom url scheme หรือ universal links บริบทจะถูกกู้คืนทันที ในขณะเดียวกัน การตรวจสอบลายเซ็นต้องทำงานที่ระดับเกตเวย์เพื่อป้องกันการฉีดสคริปต์ที่เป็นอันตราย ผลลัพธ์คือ ทีมวิศวกรสามารถรับประกันข้อมูลดิบคุณภาพสูงสำหรับระบบปลายทางโดยใช้ สถาปัตยกรรมลิงก์สากลที่เป็นมาตรฐาน
แนวทางป้องกันเชิงกลยุทธ์สำหรับผู้จัดการความเสี่ยงและการปฏิบัติตามข้อกำหนด
ในขณะเดียวกัน ทีมการตลาดและการเติบโตต้องปรับกลยุทธ์การหาลูกค้าใหม่เพื่อใช้ประโยชน์จากสถาปัตยกรรมใหม่นี้ โดยเฉพาะอย่างยิ่ง ผู้นำฝ่ายเติบโตต้องปรับปรุงการวิเคราะห์การตลาดด้วยการจับคู่การจราจรของแคมเปญกับข้อมูลการระบุที่มาแบบเรียลไทม์โดยใช้ มาตรฐานการวัดผลแคมเปญระดับองค์กร นอกจากนี้ การใช้ Deferred Deep Linking ช่วยให้สามารถออกแบบขั้นตอนการต้อนรับผู้ใช้ (onboarding) ที่ปรับแต่งได้ ส่งผลให้เมื่อผู้ใช้ที่ถูกแนะนำเปิดแอป การติดตามการแนะนำจะระบุแหล่งที่มาของการแปลงโดยอัตโนมัติ ผลลัพธ์คือ แบรนด์สามารถคำนวณต้นทุนการได้มาซึ่งลูกค้า (cac) และผลตอบแทนจากการลงทุนทางการตลาด (roas) ได้อย่างแม่นยำ สิ่งสำคัญคือการระบุที่มาที่แม่นยำนี้จะกรองการจราจรที่เป็นบอทอัตโนมัติออกไป
คำถามที่พบบ่อย (FAQ)
เหตุใดการที่ช่องโหว่การยกระดับสิทธิ์ใหม่บน Mac เกิดขึ้น จึงทำให้ผู้โจมตีสามารถข้ามการแจ้งเตือนของผู้ดูแลระบบได้?
ช่องโหว่การยกระดับสิทธิ์ใหม่บน Mac ทำให้แอปพลิเคชันองค์กรเสี่ยงต่อการฉ้อโกงโฆษณาอย่างไร?
โปรโตคอลการป้องกันใดที่สามารถป้องกันการโจมตีหลังจากช่องโหว่การยกระดับสิทธิ์ใหม่บน Mac?
ท่าทีเฉยเมยของผู้จำหน่ายระบบปฏิบัติการสะท้อนถึงการเปลี่ยนแปลงที่กว้างขึ้นในภูมิทัศน์เทคโนโลยีระดับโลก โดยเฉพาะอย่างยิ่ง มีรายงานว่า Apple ระบุว่าพวกเขาไม่มีแผนที่จะแก้ไขปัญหาการแคช CDHash โดยตรงใน macOS นอกจากนี้ หมายความว่าความรับผิดชอบในการบรรเทาช่องโหว่การยกระดับสิทธิ์ตกเป็นภาระของนักพัฒนาบุคคลที่สามทั้งหมด ส่งผลให้นักพัฒนาต้องกระตือรือร้นในการปกป้องแอปพลิเคชันของตนแทนที่จะรอแพตช์ความปลอดภัยระดับระบบ ในขณะเดียวกัน อุตสาหกรรมจะได้เห็นการเพิ่มขึ้นอย่างรวดเร็วของโมเดลการสื่อสารแบบ Zero-Trust ที่สร้างขึ้นแบบไดนามิกซึ่งออกแบบมาสำหรับแอปพลิเคชันองค์กร
นอกจากนี้ การรวมศูนย์ความฉลาดของโมเดลในกลุ่มยักษ์ใหญ่ระดับโลกไม่กี่รายจะสร้างกำแพงด้านการปฏิบัติตามข้อกำหนดที่รุนแรง โดยเฉพาะอย่างยิ่งกรอบความเป็นส่วนตัวของข้อมูล เช่น SKAdNetwork และ Google Privacy Sandbox จะยังคงกระชับการเข้าถึงข้อมูลให้แน่นขึ้น ส่งผลให้นักพัฒนาต้องจัดลำดับความสำคัญของการเก็บข้อมูลแบบ First-party ที่เป็นแบบกำหนดได้ (deterministic) มากกว่าการติดตามแบบความน่าจะเป็น ในขณะเดียวกัน การบูรณาการมาตรฐานการระบุที่มาแบบ Multi-touch ที่ปลอดภัยจะกลายเป็นบรรทัดฐานสำหรับสถาปัตยกรรมทางเทคนิคใดๆ ผลลัพธ์คือยุคที่ช่องโหว่การยกระดับสิทธิ์ใหม่บน Mac เป็นตัวแทนได้เปลี่ยนภาระด้านความปลอดภัยโดยตรง ส่งสัญญาณถึงจุดเริ่มต้นของยุคทางเทคนิคใหม่ทั้งหมด สิ่งสำคัญคือองค์กรต้องสร้างโครงสร้างพื้นฐานของข้อมูลใหม่ในวันนี้เพื่อรักษาความสามารถในการแข่งขันในอนาคตที่มีการกระจายอำนาจนี้
Share this article



