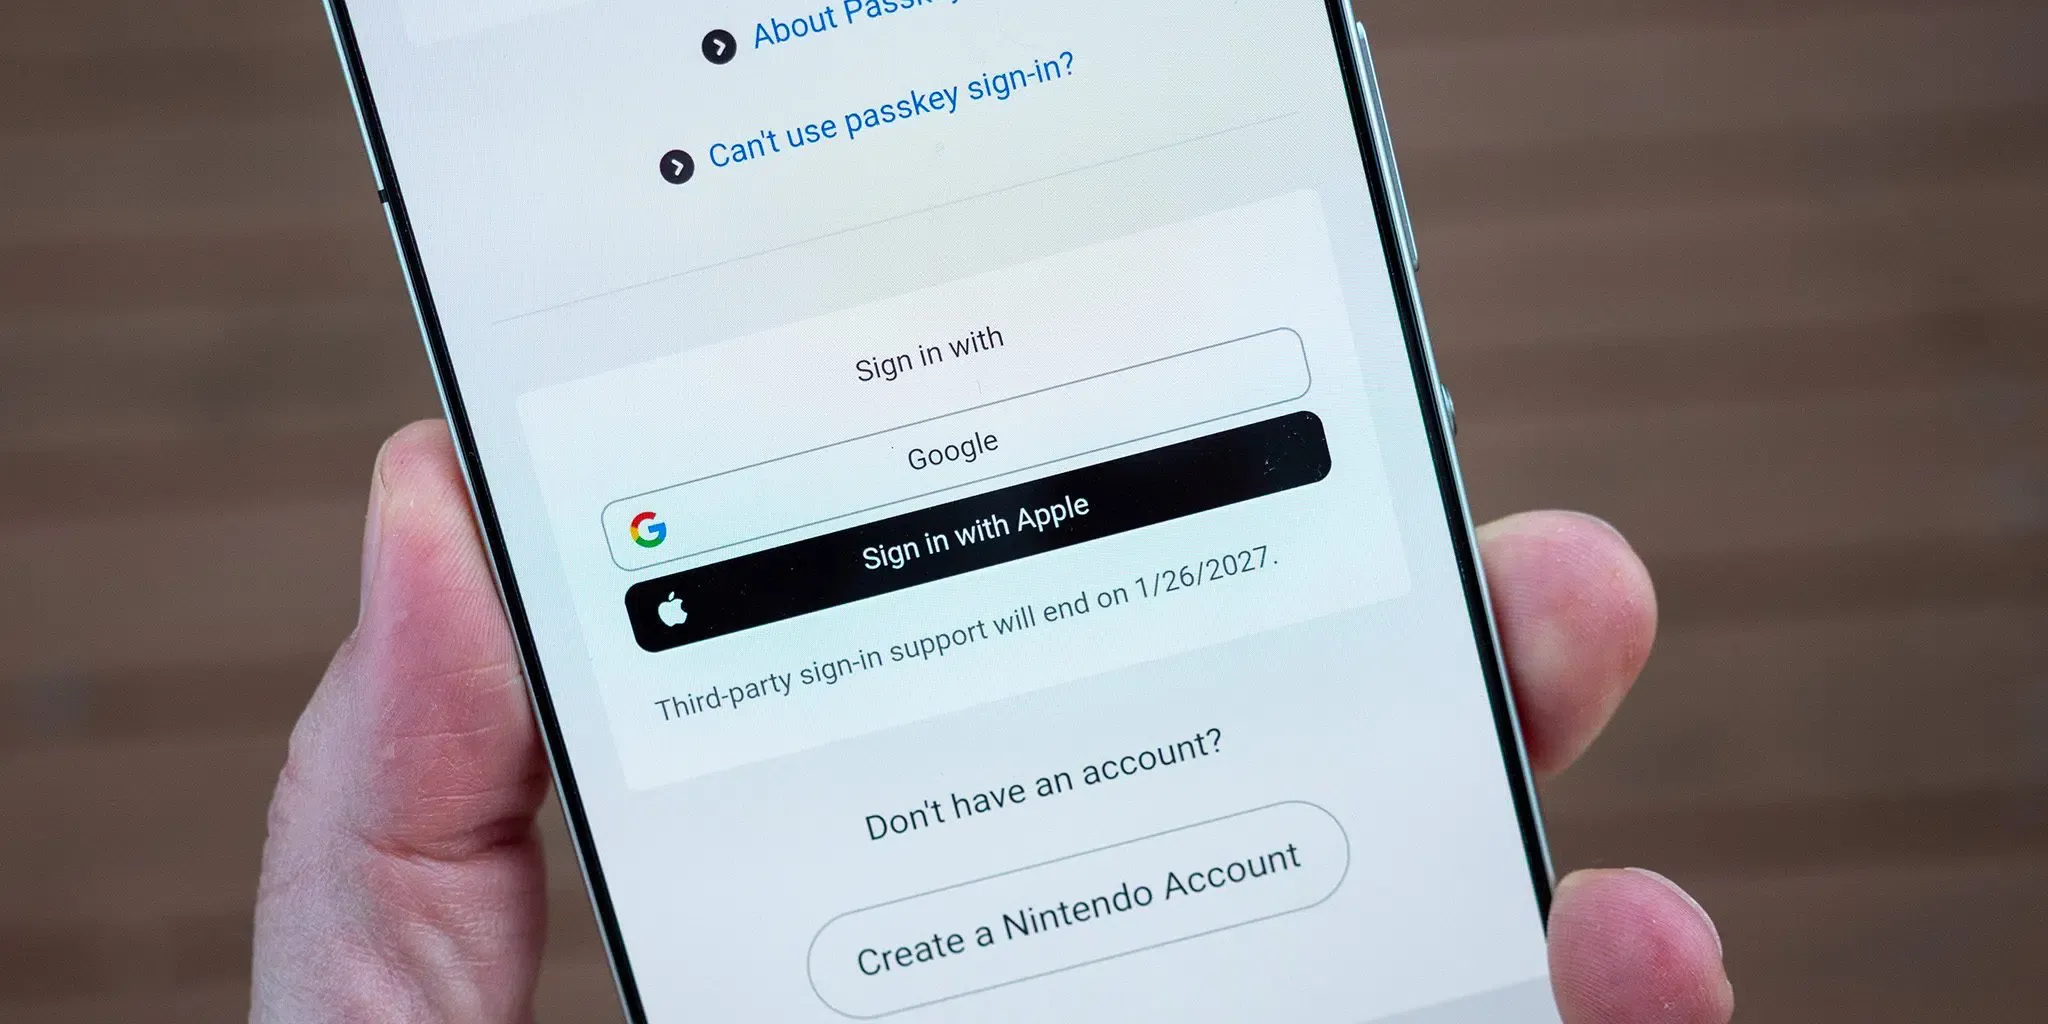
Nintendo ถอดระบบเข้าสู่ระบบผ่านบัญชีบุคคลที่สาม? Nintendo ได้ยืนยันใน ประกาศสนับสนุนอย่างเป็นทางการ ว่า Nintendo Accounts จะหยุดรับการเข้าสู่ระบบผ่าน Google และ Apple ตั้งแต่วันที่ 26 มกราคม 2027 เป็นต้นไป โดยกำหนดให้ผู้ใช้งานต้องยืนยันตัวตนผ่านที่อยู่อีเมลหรือ Sign-In ID พร้อมรหัสผ่าน หรือใช้งานพาสคีย์ (Passkey) ที่ลงทะเบียนไว้ การเปลี่ยนแปลงนโยบายนี้มีผลกับผู้เล่นบนระบบนิเวศของ Nintendo Switch, Nintendo Switch 2, Switch Lite และ Switch OLED รวมถึงแอปพลิเคชันบนมือถือ Nintendo Switch แม้ว่า Nintendo จะไม่ได้เปิดเผยเหตุผลเชิงกลยุทธ์หรือเชิงเทคนิคเบื้องหลังการตัดสินใจนี้ แต่การเปลี่ยนผ่านดังกล่าวก็ถือเป็นการยุติการเข้าสู่ระบบแบบ federated ภายนอกบนแพลตฟอร์ม สำหรับทีมวิศวกรและทีมเติบโตที่ดูแลแอปพลิเคชันมือถือ การเปลี่ยนแปลงนี้แสดงให้เห็นว่าอัปเดตการยืนยันตัวตนมีอิทธิพลต่อฟันเนลการเริ่มต้นใช้งานอย่างไร และเหตุใดแอปพลิเคชันจึงควรแยกการกู้คืนพารามิเตอร์การได้มาซึ่งผู้ใช้ (Acquisition parameter recovery) ออกจากขั้นตอนการเข้าสู่ระบบบัญชี
ปัญหาเชิงปฏิบัติการและอุปสรรคในการเริ่มต้นใช้งาน: การยกเลิกการเข้าสู่ระบบแบบ Federated บน Nintendo Accounts
สรุปสาระสำคัญ
- มีผลตั้งแต่วันที่ 26 มกราคม 2027 เวลา 16:00 น. ตามเวลามาตรฐานญี่ปุ่น (JST) (แม้อาจมีการเลิกใช้งานจริงล่าช้ากว่ากำหนดเล็กน้อยเนื่องจากการซ่อมบำรุงระบบ) Nintendo Accounts จะปิดใช้งานการเข้าสู่ระบบและการสร้างบัญชีใหม่ผ่านข้อมูลประจำตัวของ Google และ Apple
- การอัปเดตนี้จะยกเลิกภารกิจ My Nintendo Platinum Points สำหรับการเชื่อมโยงบัญชี Google และผู้ใช้งานที่ยังไม่มีรหัสผ่านเดี่ยวควรทำตามคำแนะนำการตั้งค่าหรือกู้คืนรหัสผ่านของ Nintendo หากต้องการใช้รหัสผ่านสำรอง
- ผู้เล่นที่เข้าสู่ระบบค้างไว้บนอุปกรณ์ที่ใช้งานอยู่แล้วอาจยังคงยืนยันตัวตนได้ต่อไปโดยไม่มีการขัดจังหวะทันที แต่ระบบจะขอข้อมูลประจำตัวทุกครั้งที่มีการแสดงหน้าจอเข้าสู่ระบบใหม่
ความสะดวกสบายของการยืนยันตัวตนแบบ federated จากบุคคลที่สามช่วยให้แพลตฟอร์มความบันเทิงดิจิทัลลดอุปสรรคในการลงทะเบียนช่วงแรกมาโดยตลอด ด้วยการมีตัวเลือกการเข้าสู่ระบบผ่าน Google และ Apple ทำให้บริการสำหรับผู้บริโภคช่วยให้ผู้เล่นที่อาจเข้ามาใหม่สามารถข้ามฟอร์มที่มีหลายช่อง การสร้างรหัสผ่าน และการยืนยันอีเมลด้วยตนเองไปได้ แนวทางนี้ช่วยให้แพลตฟอร์มต่างๆ สามารถปรับปรุงขั้นตอนการเริ่มต้นใช้งานผ่านพอร์ทัลเว็บและแอปพลิเคชันเสริมบนมือถือให้ราบรื่นยิ่งขึ้น
อย่างไรก็ตาม การพึ่งพาผู้ให้บริการยืนยันตัวตนภายนอกทำให้เกิดการพึ่งพาทางเทคนิคจากบุคคลที่สามและการบำรุงรักษาการบูรณาการอย่างต่อเนื่อง Nintendo ได้ลดจุดเชื่อมต่อเหล่านี้ลงทีละน้อยเมื่อเวลาผ่านไป โดยก่อนหน้านี้ได้ ยุติการเข้าสู่ระบบผ่าน Facebook และ Twitter ไปเมื่อวันที่ 25 ตุลาคม 2022 เมื่อการเข้าสู่ระบบผ่าน Google และ Apple กำลังจะสิ้นสุดลงเช่นกัน ผู้เล่นจึงต้องพึ่งพาข้อมูลประจำตัวบัญชีโดยตรงหรือพาสคีย์เท่านั้น

การถอดระบบเข้าสู่ระบบแบบ federated ออกทำให้เกิดข้อควรพิจารณาเชิงปฏิบัติสำหรับผู้ใช้งานปัจจุบัน เมื่อการเปลี่ยนผ่านมีผลในวันที่ 26 มกราคม 2027 ผู้เล่นที่พบหน้าจอเข้าสู่ระบบบนคอนโซลหรือแอปมือถือจะต้องใช้ข้อมูลประจำตัวโดยตรงหรือพาสคีย์ที่ใช้งานได้ ผู้เล่นที่เดิมทีสร้าง Nintendo Account ผ่าน Google หรือ Apple และไม่เคยกำหนดรหัสผ่านอิสระควรทำกระบวนการตั้งค่ารหัสผ่านให้เสร็จสิ้นผ่าน พอร์ทัล Nintendo Account
การเปลี่ยนผ่านนี้จำเป็นต้องได้รับการจัดการอย่างระมัดระวังโดยผู้ใช้ที่ลงทะเบียนผ่าน Sign in with Apple โดยใช้ฟีเจอร์ Hide My Email ในการตั้งค่าดังกล่าว Apple ได้สร้างนามแฝงการส่งต่อแบบสุ่ม (เช่น @privaterelay.appleid.com) แทนที่จะแชร์กล่องจดหมายหลักของผู้ใช้ ตามที่ระบุไว้ใน คำแนะนำ Sign in with Apple ของ Apple การปิดใช้งานการส่งต่ออีเมลจะทำให้ข้อความที่ส่งไปยังที่อยู่นักส่งต่อดังกล่าวไม่สามารถส่งถึงกล่องจดหมายส่วนตัวของผู้ใช้ได้ ซึ่งจะปิดกั้นอีเมลการกู้คืนหากมีการขอรีเซ็ตรหัสผ่านในภายหลัง ในทางกลับกัน การหยุดใช้ Sign in with Apple จะปรับเปลี่ยนสถานะการให้สิทธิ์ที่เชื่อมโยงไว้ ผู้ใช้ในสถานการณ์นี้ควรตรวจสอบว่าที่อยู่นักส่งต่อของตนกำลังส่งต่อเมลอยู่จริง และตั้งค่ารหัสผ่านโดยตรงก่อนที่จะปรับการตั้งค่า Apple ID หากสูญเสียการเข้าถึง ผู้ใช้จะต้องติดต่อฝ่ายบริการลูกค้าของ Nintendo โดยตรง
บริบททางเทคนิค: การเข้าสู่ระบบแบบ Federated, รหัสผ่าน และพาสคีย์
ในมุมมองด้านสถาปัตยกรรม การเข้าสู่ระบบแบบ federated มักใช้ OpenID Connect ซึ่งเป็นเลเยอร์ยืนยันตัวตนที่สร้างขึ้นบน OAuth 2.0 โดยมอบหมายการตรวจสอบความถูกต้องของตัวตนให้กับผู้ให้บริการยืนยันตัวตนภายนอก แม้ว่าโมเดลนี้จะทำให้การเริ่มต้นใช้งานง่ายขึ้น แต่ก็เป็นการผูกความพร้อมใช้งานของบัญชีเข้ากับโครงสร้างพื้นฐานของบุคคลที่สาม เงื่อนไขการบริการภายนอก และขั้นตอนการกู้คืนตัวตนภายนอก เมื่อผู้ให้บริการภายนอกประสบปัญหาการให้บริการหรือการปรับเปลี่ยนนโยบาย บริการที่พึ่งพาอยู่ก็อาจประสบปัญหาการยืนยันตัวตนตามไปด้วย
แทนที่จะพึ่งพาผู้ให้บริการยืนยันตัวตนภายนอก Nintendo แนะนำให้ผู้ใช้งาน ลงทะเบียนพาสคีย์ พาสคีย์ถูกสร้างขึ้นตามมาตรฐานอุตสาหกรรมแบบเปิดที่พัฒนาโดย FIDO Alliance และมาตรฐานใน ข้อกำหนด W3C WebAuthn โดยเข้ามาแทนที่รหัสผ่านที่ใช้ร่วมกันด้วยวิทยาการเข้ารหัสลับคีย์อสมมาตร (Asymmetric public-key cryptography)
การเปรียบเทียบโปรโตคอล: Federated Identity, รหัสผ่าน และพาสคีย์
เมื่อลงทะเบียนพาสคีย์ ไคลเอนต์จะสร้างคู่คีย์สาธารณะ-ส่วนตัว (Public-private key pair) คีย์ส่วนตัวจะยังคงอยู่ภายในโปรแกรมจัดการข้อมูลประจำตัวหรือตัวยืนยันตัวตนฮาร์ดแวร์ของผู้ใช้ ในขณะที่คีย์สาธารณะจะถูกลงทะเบียนไว้กับบริการที่พึ่งพา ขึ้นอยู่กับการตั้งค่าของผู้ใช้ พาสคีย์สามารถผูกติดกับอุปกรณ์เครื่องเดียวหรือคีย์ความปลอดภัยฮาร์ดแวร์ หรือซิงค์ข้ามระบบนิเวศของผู้ใช้ผ่านพวงกุญแจคลาวด์ที่เข้ารหัสแบบ end-to-end
ในระหว่างการยืนยันตัวตน เซิร์ฟเวอร์จะออกโจทย์เข้ารหัสลับ (Cryptographic challenge) ไคลเอนต์จะลงนามในโจทย์นี้โดยใช้คีย์ส่วนตัว ซึ่งปลดล็อกด้วยการยืนยันตัวตนบนอุปกรณ์ในเครื่อง เช่น ไบโอเมตริกซ์หรือ PIN ตามที่บันทึกไว้ใน เอกสารบัญชีของ Nintendo ข้อมูลไบโอเมตริกซ์จะยังคงอยู่บนอุปกรณ์ส่วนบุคคลและจะไม่ถูกส่งไปยังเซิร์ฟเวอร์ของ Nintendo
| ฟีเจอร์ | การเข้าสู่ระบบแบบ Federated | การยืนยันตัวตนด้วยรหัสผ่าน | การยืนยันตัวตนด้วยพาสคีย์ |
|---|---|---|---|
| พื้นฐานการยืนยันตัวตน | การยืนยันตัวตนจากผู้ให้บริการภายนอก เช่น โทเค็น OIDC ID | การตรวจสอบความถูกต้องของความลับที่ใช้ร่วมกัน (Shared secret) | Public-key challenge-response |
| การพึ่งพาผู้ให้บริการ | ขึ้นอยู่กับผู้ให้บริการยืนยันตัวตนและนโยบายการเข้าสู่ระบบของพวกเขา | ขึ้นอยู่กับการใช้งานการยืนยันตัวตนและการกู้คืนของบริการนั้นๆ | ขึ้นอยู่กับตัวยืนยันตัวตน (Authenticator); ข้อมูลประจำตัวที่ซิงค์ยังต้องอาศัยผู้ให้บริการพาสคีย์ด้วย |
| การป้องกันการฟิชชิ่ง (Phishing Resistance) | ขึ้นอยู่กับวิธีการยืนยันตัวตนของผู้ให้บริการและการใช้งานสหพันธ์ (Federation) | รหัสผ่านที่นำมาใช้ซ้ำอาจถูกฟิชชิ่งได้ | ออกแบบมาสำหรับการยืนยันตัวตนที่ป้องกันการฟิชชิ่ง |
| ข้อควรพิจารณาในการกู้คืน | การกู้คืนของผู้ให้บริการและกฎการเชื่อมโยงบัญชีเฉพาะของบริการ | ขั้นตอนการกู้คืนที่กำหนดโดยบริการ | ข้อมูลประจำตัวสำรอง การกู้คืนของผู้ให้บริการ หรือขั้นตอนการกู้คืนที่กำหนดโดยบริการ |
ด้วยการรองรับพาสคีย์ควบคู่ไปกับรหัสผ่านแบบเดิม แพลตฟอร์มต่างๆ จึงช่วยลดความเสี่ยงจากการใช้รหัสผ่านซ้ำและการเก็บเกี่ยวข้อมูลประจำตัว (Credential harvesting) อย่างไรก็ตาม พาสคีย์ยังคงขึ้นอยู่กับความเข้ากันได้ของระบบปฏิบัติการ เบราว์เซอร์ และฮาร์ดแวร์ ด้วยข้อจำกัดเหล่านี้ Nintendo จึงยังคงรองรับที่อยู่อีเมลและ Sign-In IDs พร้อมรหัสผ่านเป็นตัวเลือกมาตรฐานในการเข้าสู่ระบบและการกู้คืน
การยืนยันตัวตนจะเป็นตัวกำหนดว่าผู้ใช้คือใคร ในขณะที่พารามิเตอร์การได้มาซึ่งผู้ใช้จะอธิบายถึงแคมเปญหรือคำเชิญที่เกิดขึ้นก่อนการติดตั้ง แอปพลิเคชันควรเก็บรักษาบริบทการกำหนดเส้นทางที่รอดำเนินการไว้แยกต่างหากจากการเข้าสู่ระบบ จากนั้นจึงตรวจสอบความถูกต้องหลังจากการยืนยันตัวตนก่อนที่จะใช้การแนะนำเพื่อน (Referral) รางวัล หรือการเข้าถึงห้องเล่นเกม เมื่อเส้นทางการเริ่มต้นใช้งานครอบคลุมตั้งแต่หน้าเว็บโปรโมชัน การติดตั้งแอป และการตั้งค่าบัญชี การรักษาบริบทข้ามขั้นตอนเหล่านี้จึงต้องมีการจัดการแบบแยกส่วน (Decoupled handling)
สร้างเองเทียบกับซื้อสำเร็จ: การจัดการการเริ่มต้นใช้งานของผู้เล่นและความต่อเนื่องของเซสชัน
สำหรับนักพัฒนาเกมมือถืออิสระและบริการดิจิทัล การปรับเปลี่ยนการยืนยันตัวตนเน้นย้ำถึงความท้าทายที่กว้างขึ้นในวงจรชีวิตของผู้ใช้ เมื่อปุ่มเข้าสู่ระบบของบุคคลที่สามถูกปรับเปลี่ยนหรือถอดออก ฟันเนลการลงทะเบียนอาจประสบปัญหาอุปสรรคที่เพิ่มขึ้น หากผู้เล่นติดตั้งเกมจากคำเชิญ แคมเปญโปรโมชัน หรืออีเวนต์ร่วมมือกันโดยเฉพาะ การต้องทำตามขั้นตอนการลงทะเบียนหรือการตั้งค่ารหัสผ่านหลายขั้นตอนที่ไม่คาดคิดอาจขัดจังหวะเส้นทางของผู้ใช้ที่ตั้งใจไว้
เพื่อบรรเทาสิ่งนี้ ทีมพัฒนาจึงแยกการยืนยันตัวตนของผู้ใช้กับการส่งมอบพารามิเตอร์การได้มาซึ่งผู้ใช้ออกจากกัน ระบบยืนยันตัวตนจะตรวจสอบข้อมูลประจำตัวของผู้ใช้ ในขณะที่ไปป์ไลน์พารามิเตอร์การติดตั้งจะรักษาข้อมูลว่าผู้ใช้มาจากไหนและควรได้รับบริบทในเกมใดหลังจากเข้าสู่ระบบ
การประเมินสถาปัตยกรรมส่งมอบพารามิเตอร์
เมื่อทีมวิศวกรต้องการให้แน่ใจว่ารหัสแนะนำเพื่อน แท็กแคมเปญ หรือพารามิเตอร์ deep link สามารถอยู่รอดผ่านกระบวนการติดตั้งและลงทะเบียนได้ โดยทั่วไปพวกเขาจะประเมิน 3 แนวทางหลัก:
| แนวทาง | บทบาทที่รองรับ | ข้อจำกัดสำคัญ | ความรับผิดชอบของวิศวกร |
|---|---|---|---|
| การส่งมอบพารามิเตอร์ภายในองค์กร (In-House) | ใช้งานการส่งมอบบริบทโดยใช้กลไกแพลตฟอร์มที่รองรับ | ความครอบคลุมและความน่าเชื่อถือขึ้นอยู่กับการออกแบบที่กำหนดเอง | ดูแลรักษาการบูรณาการ การควบคุมความเป็นส่วนตัว การตรวจสอบความถูกต้อง และระบบสำรอง |
| Google Play Install Referrer | ดึงข้อมูลผู้แนะนำการติดตั้งที่มีอยู่จาก Google Play | เฉพาะ Android และการติดตั้งผ่าน Google Play ที่รองรับเท่านั้น | แยกวิเคราะห์ข้อมูลผู้แนะนำและตรวจสอบความถูกต้องของการกำหนดเส้นทางหรือสิทธิ์การแนะนำเพื่อน |
| SDK พารามิเตอร์เฉพาะทาง | กู้คืนพารามิเตอร์กำหนดเองที่บันทึกไว้ในเวิร์กโฟลว์การติดตั้งที่รองรับ | ขึ้นอยู่กับแพลตฟอร์ม เบราว์เซอร์ การบูรณาการ และเงื่อนไขการจับคู่ | บูรณาการ SDK รักษาบริบทที่รอดำเนินการ และจัดการพารามิเตอร์ที่ขาดหายไป |
สำหรับแอปพลิเคชันมือถือที่รันแคมเปญการได้มาซึ่งผู้ใช้ภายนอก โซลูชันเฉพาะทางอย่าง OpoInstall มี เฟรมเวิร์กส่งผ่านพารามิเตอร์การติดตั้ง ด้วยการดึงพารามิเตอร์กำหนดเอง (เช่น ID ผู้เชิญหรือช่องทางแคมเปญ) เมื่อเปิดแอปเป็นครั้งแรก แอปพลิเคชันสามารถแคชเพย์โหลดที่รอดำเนินการไว้ในเครื่องหรือบนเซิร์ฟเวอร์ได้
เมื่อผู้ใช้ทำกระบวนการยืนยันตัวตนมาตรฐานเสร็จสิ้น—ไม่ว่าจะผ่านการเข้าสู่ระบบด้วยอีเมลและรหัสผ่านหรือพาสคีย์—แบ็กエンドของแอปพลิเคชันจะตรวจสอบความถูกต้อง สิทธิ์ และวันหมดอายุของพารามิเตอร์ เพื่อมอบรางวัลการแนะนำเพื่อนหรือคืนค่าห้องเกมที่ตั้งใจไว้ วิธีนี้ช่วยแยกการรักษาบริบทของแคมเปญให้ออกจากผู้ให้บริการยืนยันตัวตนเบื้องหลัง
รายการตรวจสอบการบูรณาการ: วิธีที่ทีมพัฒนาสามารถปรับตัวต่อการเลิกใช้งานระบบยืนยันตัวตน
ทีมวิศวกรและผลิตภัณฑ์ที่จัดการการยืนยันตัวตนผู้ใช้และการเริ่มต้นใช้งานบนมือถือควรตรวจสอบระบบของตนเพื่อให้แน่ใจว่าการอัปเดตการยืนยันตัวตนจะไม่ขัดขวางการแปลงสภาพผู้ใช้ (User conversion)
รายการตรวจสอบการใช้งานสำหรับนักพัฒนา
- ตรวจสอบการพึ่งพาตัวตน: ตรวจสอบแบ็กเอนด์การยืนยันตัวตนเพื่อระบุบัญชีผู้ใช้ที่พึ่งพาผู้ให้บริการยืนยันตัวตนภายนอก และสร้างเวิร์กโฟลว์การตั้งค่ารหัสผ่านตามความจำเป็น
- รองรับมาตรฐาน WebAuthn สมัยใหม่: ดำเนินการตรวจสอบความถูกต้องฝั่งเซิร์ฟเวอร์สำหรับข้อมูลประจำตัว FIDO2/WebAuthn รองรับทั้งตัวยืนยันตัวตนแพลตฟอร์มและพิธีกรรมการยืนยันตัวตนข้ามอุปกรณ์
- รักษาระบบสำรองข้อมูลประจำตัวแบบอิสระ: จัดเตรียมเส้นทางการกู้คืนที่ผ่านการทดสอบโดยใช้อยู่อีเมลที่ได้รับการยืนยันหรือรหัสกู้คืนสำรอง หากผู้ใช้สูญเสียการเข้าถึงอุปกรณ์ยืนยันตัวตนหลัก
- ตรวจสอบความถูกต้องของพารามิเตอร์การเริ่มต้นใช้งานฝั่งเซิร์ฟเวอร์: เมื่อใช้ deferred deep linking เพื่อส่งมอบรางวัลการแนะนำเพื่อนหรือแคมเปญหลังเข้าสู่ระบบ ให้แน่ใจว่าแบ็กเอนด์ของแอปพลิเคชันตรวจสอบความถูกต้องของพารามิเตอร์ ตรวจสอบประทับเวลาหมดอายุ จัดการการสลับบัญชี และป้องกันการแลกรับรางวัลซ้ำ
รายการตรวจสอบกลยุทธ์ผลิตภัณฑ์และการเติบโต
- สื่อสารกำหนดเส้นตายของนโยบายล่วงหน้า: แจ้งเตือนและให้คำแนะนำที่ชัดเจนภายในแอปแก่ผู้ใช้ล่วงหน้าก่อนกำหนดตัดการเข้าสู่ระบบ เพื่อป้องกันไม่ให้บัญชีถูกล็อก
- ตรวจสอบจุดที่ผู้ใช้ละทิ้งการลงทะเบียน (Drop-Off Points): ติดตามอัตราการแปลงสภาพในแต่ละขั้นตอนของฟันเนลการลงทะเบียนเพื่อระบุว่าการสร้างข้อมูลประจำตัวทำให้ผู้ใช้เลิกใช้งานหรือไม่
- รักษาบริบทแคมเปญหลังการยืนยันตัวตน: แคชพารามิเตอร์การได้มาซึ่งผู้ใช้ที่เข้ามาตลอดขั้นตอนการเข้าสู่ระบบเริ่มต้น เพื่อให้ผู้ใช้ถูกนำทางไปยังเนื้อหาในแอปที่ต้องการเมื่อการยืนยันตัวตนเสร็จสมบูรณ์
การปฏิบัติตามแนวทางเหล่านี้ช่วยให้ทีมวิศวกรสามารถรักษาสถาปัตยกรรมยืนยันตัวตนที่ปลอดภัยและเป็นอิสระได้โดยไม่สูญเสียความต่อเนื่องในการเริ่มต้นใช้งานของผู้ใช้
คำถามที่พบบ่อย (FAQ)
ผู้เล่นยังคงสามารถเข้าถึงเกมดิจิทัลที่ซื้อไว้ได้หรือไม่ หากพวกเขาอัปเดตการเข้าสู่ระบบไม่ทันวันที่ 26 มกราคม?
การยุติการเข้าสู่ระบบผ่าน Google และ Apple หมายความว่า Nintendo กำหนดให้ต้องใช้พาสคีย์หรือไม่?
ฟีเจอร์ Hide My Email ของ Apple ส่งผลต่อการกู้คืนรหัสผ่านสำหรับ Nintendo Accounts อย่างไร?
ข้อคิดสำคัญสำหรับทีมวิศวกร
ประกาศของ Nintendo เปลี่ยนแปลงวิธีการเข้าสู่ระบบที่ใช้งานได้สำหรับ Nintendo Accounts แต่ไม่ได้หมายความว่าอุตสาหกรรมกำลังถอยห่างจากการยืนยันตัวตนแบบ federated สำหรับทีมมือถือ บทเรียนเชิงปฏิบัติคือการรักษาการเข้าถึงบัญชี บริบทการได้มาซึ่งผู้ใช้ และการกำหนดเส้นทางหลังเข้าสู่ระบบให้อยู่ในลักษณะที่สามารถทดสอบได้อย่างเป็นอิสระ
การยืนยันตัวตน การลงทะเบียนผู้ใช้ และการติดตามพารามิเตอร์แคมเปญทำหน้าที่ที่แตกต่างกันภายในวงจรชีวิตของแอปพลิเคชัน การจับคู่การยืนยันตัวตนแบบ first-party ที่ปลอดภัยเข้ากับเฟรมเวิร์กการกู้คืนพารามิเตอร์ฝั่งเซิร์ฟเวอร์ จะช่วยให้องค์กรวิศวกรรมสามารถปกป้องบัญชีผู้ใช้ได้พร้อมๆ กับมอบประสบการณ์การเริ่มต้นใช้งานที่ราบรื่นข้ามแพลตฟอร์มต่างๆ
ข้อมูลอ้างอิง
-
Nintendo Support. ประกาศเกี่ยวกับการยุติการเข้าสู่ระบบผ่าน Google และ Apple สำหรับ Nintendo Accounts บุลเล็ตินฝ่ายสนับสนุนลูกค้าอย่างเป็นทางการ
-
Nintendo Support. วิธีลงทะเบียนพาสคีย์สำหรับ Nintendo Account คู่มือการกำหนดค่าอย่างเป็นทางการ
-
Nintendo Support. คำถามที่พบบ่อยเกี่ยวกับ Nintendo Account เอกสารสนับสนุนอย่างเป็นทางการ
-
Nintendo Support. การยุติการเข้าสู่ระบบผ่าน Facebook และ Twitter สำหรับ Nintendo Accounts ประกาศสนับสนุนย้อนหลัง
-
Apple Support. จัดการแอปที่คุณใช้งานร่วมกับ Sign in with Apple คู่มือเทคนิคอย่างเป็นทางการ
-
Google Developers. เอกสารประกอบ Google Play Install Referrer API ข้อมูลอ้างอิงสำหรับนักพัฒนา Android
-
FIDO Alliance. พาสคีย์: สิ่งที่นักพัฒนาควรรู้ ภาพรวมอุตสาหกรรมการยืนยันตัวตน
-
World Wide Web Consortium (W3C). การยืนยันตัวตนบนเว็บ: API สำหรับเข้าถึงข้อมูลประจำตัวคีย์สาธารณะ ระดับ 2 ข้อแนะนำทางเทคนิคอย่างเป็นทางการ
-
OpenID Foundation. OpenID Connect Core 1.0 ผสมผสานชุดข้อผิดแก้ (errata set) 2 ข้อกำหนดเลเยอร์ตัวตน
-
OpoInstall. เอกสารประกอบ OpoInstall – Deferred Deep Linking และการส่งมอบพารามิเตอร์ เอกสารการบูรณาการสำหรับนักพัฒนา
Share this article



