OpenAI Astra เคลียร์เกม CAPTCHA ได้ครบ 48 ด่าน? Sharif Shameem นักพัฒนาได้สาธิตให้เห็นว่า GPT-6 Astra ของ OpenAI สามารถพิชิตเกม CAPTCHA บนเว็บเบราว์เซอร์ของ Neal Agarwal ได้ครบทั้ง 48 ด่าน ซึ่งแสดงให้เห็นว่าปริศนาที่ใช้การมองเห็นเพียงอย่างเดียวเริ่มกลายเป็นสัญญาณที่อ่อนแอเกินไปสำหรับการแยกแยะมนุษย์ออกจากเอเจนต์ AI ขั้นสูงที่สามารถใช้งานคอมพิวเตอร์ได้ ในขณะที่โมเดล AI แบบมัลติโมดัลมีความสามารถในการวิเคราะห์หน้าจอเดสก์ท็อปและดำเนินการตามคำสั่งบน UI ได้ ระบบทดสอบเว็บแบบเดิมจึงเผชิญกับข้อจำกัดทางเทคนิคที่เพิ่มมากขึ้น ในอดีตระบบออนไลน์มักใช้ปริศนาภาพ การจดจำวัตถุ และเกมตรรกะเชิงโต้ตอบเป็นเกราะป้องกันหลักจากสคริปต์อัตโนมัติ แต่ในปัจจุบัน เอเจนต์ขั้นสูงสามารถตีความเนื้อหาบนหน้าจอและดำเนินการตามขั้นตอนแบบโต้ตอบได้ ส่งผลให้ทีมรักษาความปลอดภัยต้องปรับไปใช้การประเมินความเสี่ยงแบบฝั่งเซิร์ฟเวอร์ (Server-side) ที่มีความซับซ้อนมากขึ้น
ทำไมการสาธิต CAPTCHA ของ Astra ถึงเป็นเรื่องสำคัญ
สรุปใจความสำคัญ
- Sharif Shameem นักพัฒนาสาธิตให้เห็นว่า GPT-6 Astra สามารถนำทางและเคลียร์เกมปริศนายืนยันตัวตน “I Am Not a Robot” ของ Neal Agarwal ได้ครบทั้ง 48 ด่าน
- การสาธิตนี้ตอกย้ำความก้าวหน้าของวิสัยทัศน์แบบมัลติโมดัล ความสามารถในการใช้งานคอมพิวเตอร์ และการประมวลผลงานที่ต้องอาศัยบริบทระยะยาว
- ระบบจัดการบอทสมัยใหม่หันมาผสมผสานสัญญาณจากฝั่งไคลเอนต์และเบราว์เซอร์เข้ากับการตรวจสอบและประเมินความเสี่ยงที่ฝั่งเซิร์ฟเวอร์ แทนที่จะพึ่งพาเพียงปริศนาภาพเพียงอย่างเดียว
ระบบยืนยันตัวตนบนอินเทอร์เน็ตพึ่งพาความท้าทายแบบ CAPTCHA (Completely Automated Public Turing test to tell Computers and Humans Apart) มาโดยตลอดเพื่อใช้เป็นด่านแรกในการป้องกันทราฟฟิกอัตโนมัติ ผู้ดูแลเว็บไซต์ได้นำปริศนาเหล่านี้มาใช้เพื่อป้องกันไม่ให้สคริปต์อัตโนมัติพยายามสุ่มรหัสผ่าน ขูดข้อมูลที่มีลิขสิทธิ์ หรือสร้างบัญชีจำนวนมาก โดยมีสมมติฐานพื้นฐานว่าการตีความข้อความที่บิดเบี้ยว การระบุวัตถุในตารางภาพ หรือการขยับเมาส์อย่างแม่นยำนั้นต้องอาศัยทักษะการมองเห็นและการควบคุมกล้ามเนื้อของมนุษย์
สมมติฐานนั้นถูกทดสอบเมื่อ Sharif Shameem นักพัฒนานำ GPT-6 Astra มาทดลองกับเกมเบราว์เซอร์ “I Am Not a Robot” ของ Neal Agarwal เกมดังกล่าวมีทั้งหมด 48 ด่าน โดยมีระดับความยากที่เพิ่มขึ้น ตั้งแต่การติ๊กช่องยืนยันมาตรฐาน ไปจนถึงการเลือกภาพที่ซับซ้อน ปริศนาการจับเวลา และคำถามเชิงตรรกะย้อนกลับที่ผู้ใช้ต้องตอบผิดเพื่อพิสูจน์ความเป็นมนุษย์ ซึ่ง Astra สามารถผ่านได้ครบทั้ง 48 ด่านโดยการประมวลผลเฟรมภาพจากเบราว์เซอร์ ประเมินกฎของแต่ละด่าน และส่งคำสั่งเมาส์และคีย์บอร์ดผ่านระบบซอฟต์แวร์ที่ออกแบบมาเพื่อควบคุมคอมพิวเตอร์โดยเฉพาะ
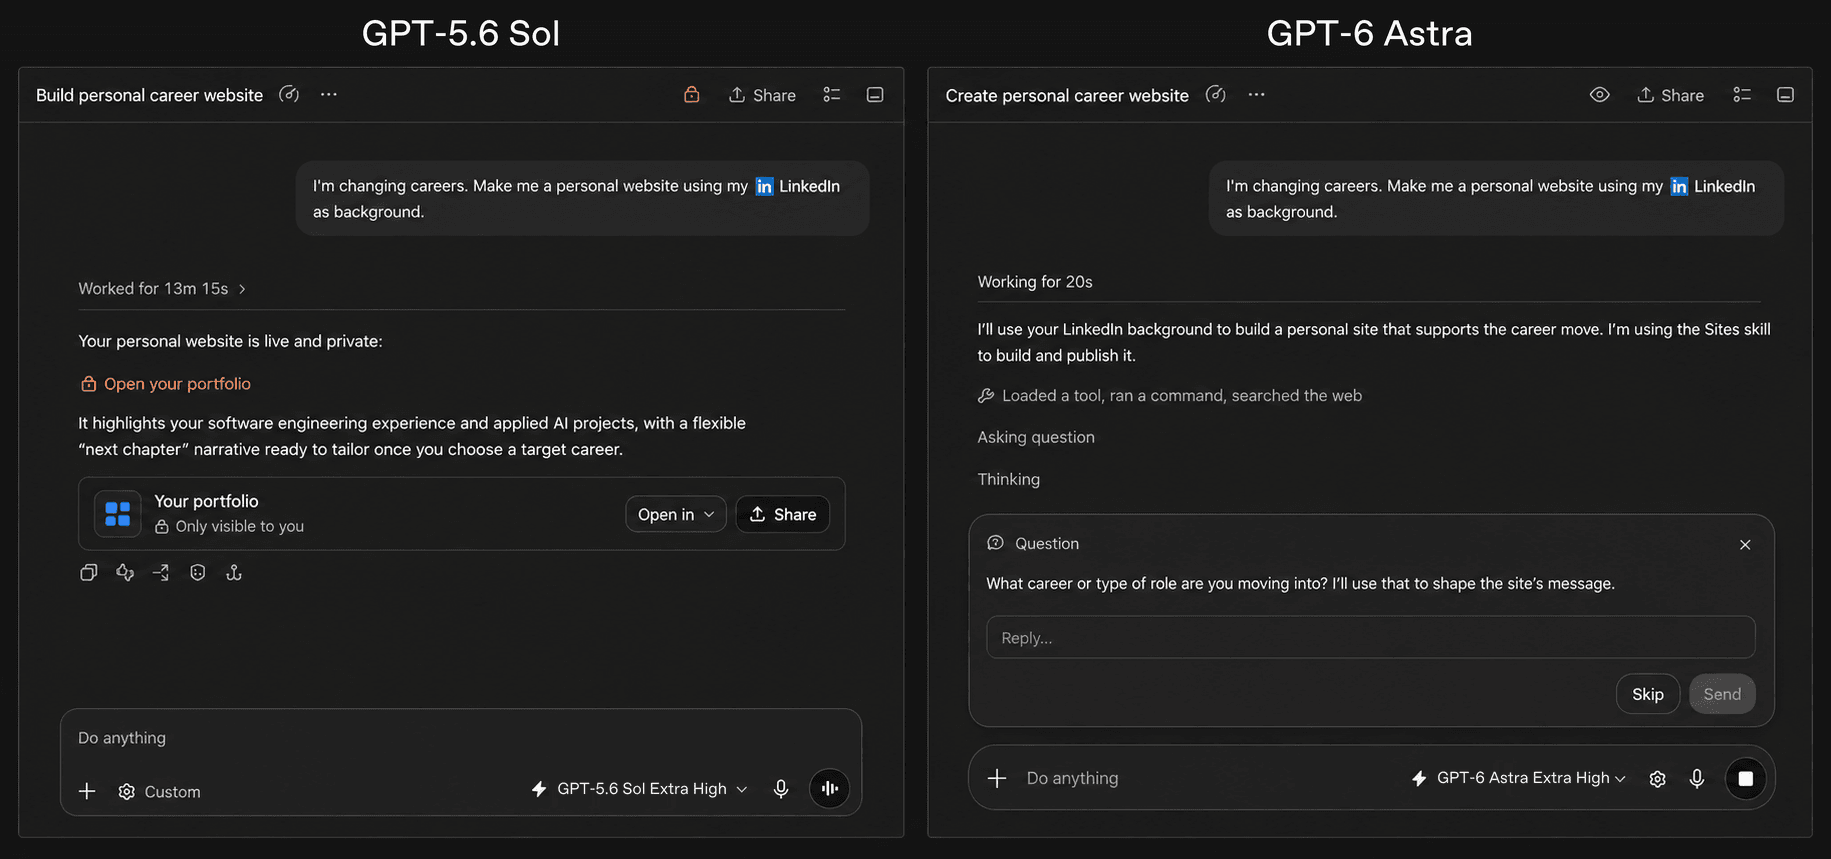
การสาธิตนี้สะท้อนถึงการปรับปรุงประสิทธิภาพในวงกว้างของมาตรฐานเอเจนต์ AI ตามเอกสารเผยแพร่อย่างเป็นทางการของ OpenAI Astra ระบุว่าโมเดลนี้ทำคะแนนได้ 99.9% ใน ARC-AGI-3 ภายใต้สภาพแวดล้อมการวิจัย และมีประสิทธิภาพเหนือกว่าเกณฑ์มาตรฐานการกระทำของมนุษย์ในระดับ 96% ของด่านทั้งหมด นอกจากนี้บน OSWorld 2.0 ทาง Astra ยังทำงานบนเดสก์ท็อปได้เร็วกว่า GPT-5.6 Sol ถึง 47% พร้อมทำคะแนนได้ 72.6% ตามข้อมูลที่รายงานโดยสื่ออุตสาหกรรมอย่าง Numerama การสาธิตนี้พิสูจน์ให้เห็นว่าการแก้ปริศนาภาพไม่ใช่ทักษะเฉพาะของมนุษย์อีกต่อไป แม้ว่าแพลตฟอร์มจัดการบอทในภาคธุรกิจจะยังคงต้องอาศัยข้อมูลทางเทคนิคเพิ่มเติมจากฝั่งเซิร์ฟเวอร์ก็ตาม
เจาะลึกทางเทคนิคและกลไกเบื้องหลังของเหตุการณ์ OpenAI Astra เคลียร์ CAPTCHA 48 ด่าน
ในระดับโปรโตคอล ความสามารถของ Astra ในการโต้ตอบกับองค์ประกอบเว็บเกิดจากวิสัยทัศน์แบบมัลติโมดัล การประมวลผลหน้าจอแบบเรียลไทม์ และเครื่องมือสำหรับการควบคุมคอมพิวเตอร์ แทนที่จะประมวลผลเพียงข้อความหรือการจำแนกภาพแยกส่วน โมเดลจะได้รับภาพหน้าจอเดสก์ท็อป กำหนดแผนการทำงาน และดำเนินการผ่านส่วนประสานงานซอฟต์แวร์ภายนอกเพื่อสร้างเหตุการณ์บน UI จริง
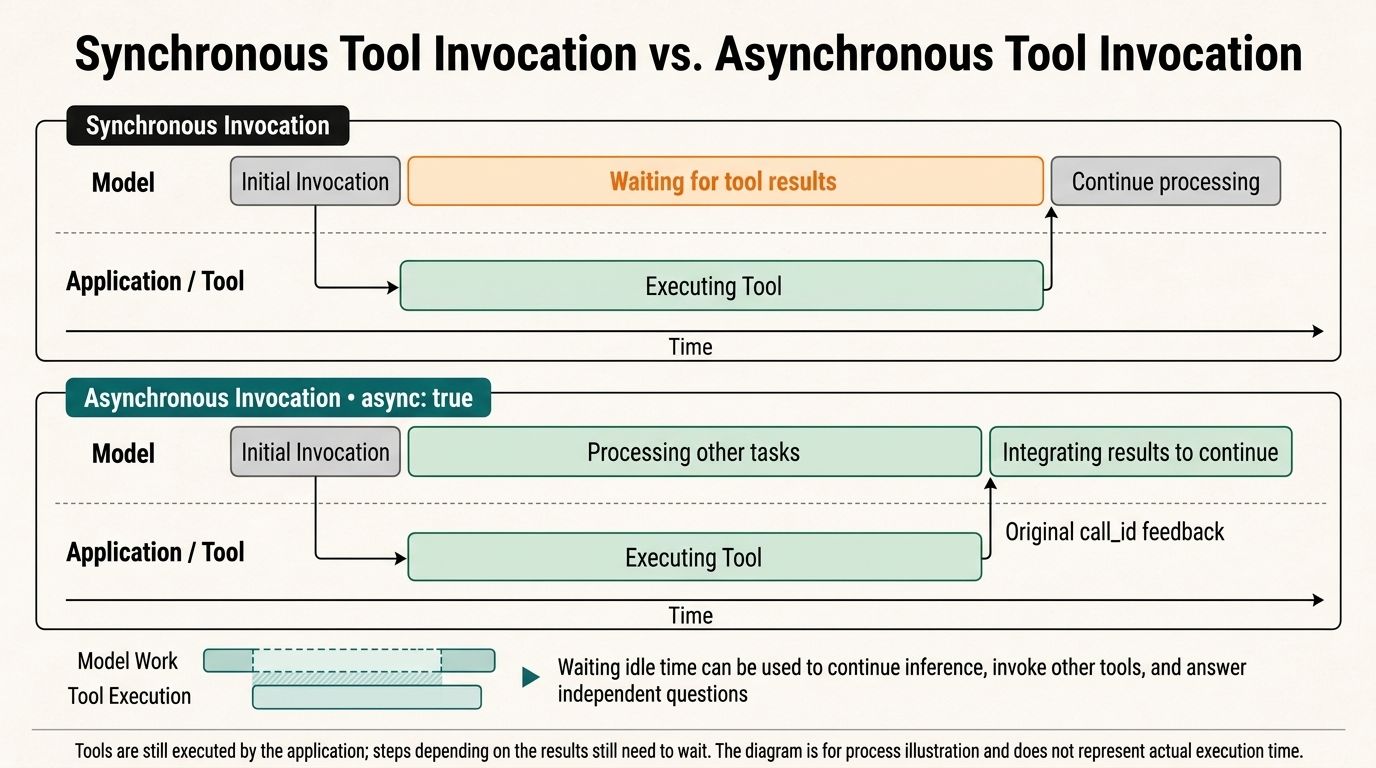
เพื่อรองรับขั้นตอนการทำงานที่ซับซ้อนและมีหลายขั้นตอน API ของ Astra จึงเพิ่มการรองรับการเรียกใช้เครื่องมือแบบอะซิงโครนัส (Asynchronous) ซึ่งช่วยให้สภาพแวดล้อมของแอปพลิเคชันสามารถเรียกใช้เครื่องมือในเบื้องหลังได้ในขณะที่โมเดลยังคงทำหน้าที่ประมวลผลเชิงเหตุผลในระดับสูง แม้การสาธิต CAPTCHA ในครั้งนี้จะไม่ได้ระบุชัดเจนว่าฟีเจอร์นี้เป็นสิ่งจำเป็นสำหรับการเคลียร์เกม 48 ด่านหรือไม่
สถาปัตยกรรม: ลูปการทำงานมาตรฐานของเอเจนต์ที่ควบคุมคอมพิวเตอร์
เมื่อเอเจนต์ AI โต้ตอบกับเว็บแอปพลิเคชัน มันจะใช้ลูปการรับรู้และการกระทำที่ทำซ้ำๆ แทนที่จะเป็นการแสวงหาประโยชน์จากช่องโหว่ระดับโปรโตคอล
แผนภาพด้านล่างแสดงลูปการทำงานมาตรฐานของเอเจนต์:
[ลูปการทำงานมาตรฐานของเอเจนต์]
  Input ภาพหน้าจอ ──> ระบบวิสัยทัศน์มัลติโมดัลของ Astra ──> ตัดสินใจการกระทำ ──> ดำเนินการผ่าน UI ──> อัปเดตสถานะสภาพแวดล้อม
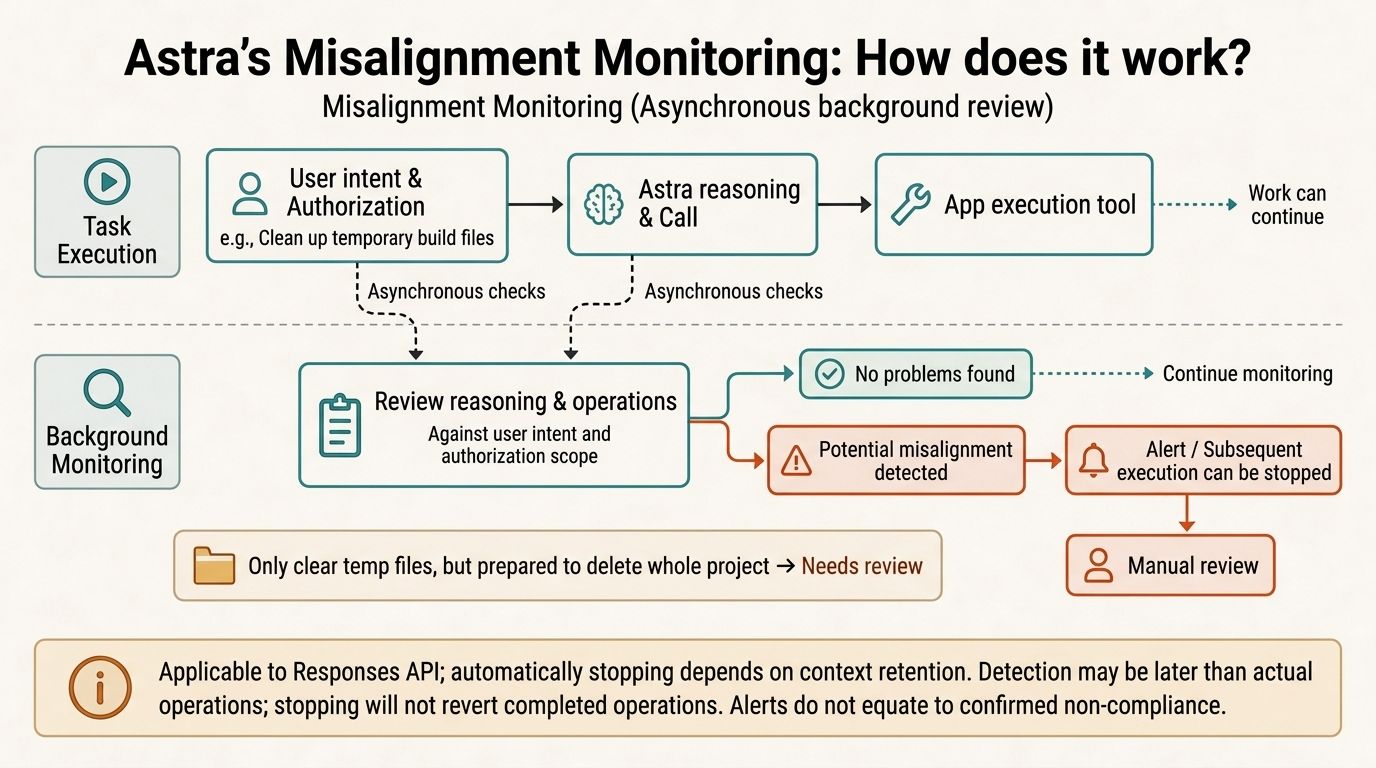
นอกเหนือจากงานบนเบราว์เซอร์แล้ว OpenAI ยังได้ประเมินความสามารถด้านความปลอดภัยทางไซเบอร์ของ Astra ผ่านเกณฑ์มาตรฐานหลายอย่าง ตามที่ระบุไว้ในศูนย์รวมข้อมูลความปลอดภัยของ OpenAI ในการทดสอบ ExploitBench โมเดลทำคะแนนได้ 100% และใน SRE-Bench โมเดลสามารถแก้ไขงานย้อนวิศวกรรมซอฟต์แวร์ได้ถึง 88.0% ตั้งแต่ครั้งแรกที่พยายาม ในระหว่างการประเมินความปลอดภัยภายใน โมเดลยังสามารถระบุช่องโหว่ Zero-day สองรายการที่ไม่เคยปรากฏมาก่อน เพื่อจัดการความสามารถที่เพิ่มขึ้นนี้ OpenAI ได้ติดตั้งระบบตรวจสอบความไม่สอดคล้อง (Misalignment Monitoring) ในเบื้องหลังเพื่อทำหน้าที่แจ้งเตือนหรือหยุดการทำงานของเอเจนต์ที่อาจมีพฤติกรรมผิดปกติ
แม้ความสามารถทางเทคนิคเหล่านี้จะแสดงให้เห็นถึงความก้าวหน้าอย่างน่าทึ่ง แต่ผู้เชี่ยวชาญด้านความปลอดภัยตั้งข้อสังเกตว่าการแก้เกมปริศนาบนเบราว์เซอร์นั้นแตกต่างจากการเจาะเข้าสู่โครงสร้างพื้นฐานป้องกันบอทเชิงพาณิชย์ ตามที่ระบุไว้ในเอกสารของ Google reCAPTCHA และ Cloudflare Turnstile ระบบในระดับการใช้งานจริงจะประเมินสัญญาณหลายอย่างประกอบกัน แทนที่จะพึ่งพาแค่ปริศนาภาพเพียงอย่างเดียว
สถาปัตยกรรมความปลอดภัยแบบหลายชั้นที่ฝั่งเซิร์ฟเวอร์ในยุคหลังปริศนา
การที่เอเจนต์ขั้นสูงสามารถแก้ปริศนาภาพได้เป็นเครื่องบ่งชี้ว่าสถาปัตยกรรมความปลอดภัยต้องมองว่าปริศนาเหล่านี้เป็นเพียงหนึ่งในหลายสัญญาณ ไม่ใช่ด่านหน้าหลักเพียงด่านเดียว การพึ่งพาปริศนาฝั่งไคลเอนต์เพียงอย่างเดียวสร้างภาระให้กับผู้ใช้ทั่วไป ในขณะที่ลดทอนประสิทธิภาพการป้องกันบอทลงเรื่อยๆ
ระบบจัดการบอทระดับองค์กรส่วนใหญ่จะรวมสัญญาณหลายประเภทเข้าด้วยกัน ตัวอย่างเช่น Google reCAPTCHA ใช้การวิเคราะห์ความเสี่ยงที่ปรับตัวได้ผ่านพฤติกรรม อุปกรณ์ IP และประวัติการเข้าชม ในขณะที่ Cloudflare Turnstile จะประเมินสัญญาณจากเบราว์เซอร์และไคลเอนต์พร้อมทั้งต้องใช้การตรวจสอบโทเค็นที่ฝั่งเซิร์ฟเวอร์
กลยุทธ์การป้องกันบอทแบบหลายชั้น
ทีมวิศวกรรมความปลอดภัยกำลังนำเฟรมเวิร์กการป้องกันเชิงลึก (Defense-in-depth) มาใช้เพื่อปกป้องจุดปลายทาง (Endpoints) โดยไม่เพิ่มภาระให้กับผู้ใช้:
- การให้คะแนนความเสี่ยงที่ฝั่งเซิร์ฟเวอร์ (Server-Side Risk Scoring): ประเมินส่วนหัวของคำขอ HTTP (HTTP Request Headers) และสัญญาณความปลอดภัยของเครือข่ายก่อนที่จะแสดงความท้าทายใดๆ ที่ฝั่งผู้ใช้งาน
- การวิเคราะห์ข้อมูลเชิงพฤติกรรม: ติดตามตัวชี้วัดการโต้ตอบที่ไม่ใช่ภาพ เช่น จังหวะการส่งคำขอ เส้นทางการใช้งานเซสชัน และรูปแบบการเรียกใช้ API ตามช่วงเวลา
- การยืนยันตัวตนที่แข็งแกร่ง: สำหรับขั้นตอนที่ต้องการความปลอดภัยสูง สามารถใช้ WebAuthn และ Passkeys เพื่อยืนยันตัวตนผู้ใช้ผ่านข้อมูลรับรองกุญแจสาธารณะตามมาตรฐาน W3C ซึ่งช่วยเสริมการป้องกันบอทได้
- การจำกัดอัตรา (Rate Limiting): บังคับใช้โควตาคำขอที่เข้มงวดและปรับเปลี่ยนได้ตามความเหมาะสมในจุดสำคัญ เช่น การล็อกอิน การสมัครสมาชิก และการรีเซ็ตรหัสผ่าน
การสาธิตนี้ไม่ได้พิสูจน์ว่าระบบ CAPTCHA หรือแพลตฟอร์มจัดการบอทสมัยใหม่ล้าสมัย แต่เป็นตัวเตือนว่าทีมรักษาความปลอดภัยต้องปรับตัวให้มองว่าปริศนาภาพเป็นเพียงสัญญาณรองในสถาปัตยกรรมความปลอดภัยที่เน้นการประเมินความเสี่ยงแบบครอบคลุม
รายการตรวจสอบทางวิศวกรรมสำหรับการป้องกันบอท
เพื่อปกป้องจุดปลายทางบนเว็บและโครงสร้างพื้นฐานดิจิทัลในยุคที่เอเจนต์ที่ใช้งานคอมพิวเตอร์ได้แพร่หลายขึ้น ทีมงานวิศวกรรมและรักษาความปลอดภัยควรปรับใช้ขั้นตอนการตรวจสอบที่เป็นระบบ
รายการตรวจสอบสำหรับนักพัฒนา
- ลดการพึ่งพาปริศนาภาพเป็นด่านแรก: เปลี่ยนขั้นตอนการล็อกอินและการลงทะเบียนไปสู่การวิเคราะห์ความเสี่ยงที่ฝั่งเซิร์ฟเวอร์แทน
- ใช้การจำกัดอัตราที่ API Gateway: บังคับใช้ขีดจำกัดของคำขอที่เข้มงวดบนจุดเชื่อมต่อสำหรับการยืนยันตัวตน
- ใช้การยืนยันตัวตนที่แข็งแกร่ง: นำ WebAuthn และ Passkeys มาใช้งานเพื่อการเข้าถึงบัญชีอย่างปลอดภัย
- เฝ้าระวังความผิดปกติของ API: ติดตามความหน่วงของเซสชัน ความสม่ำเสมอของ Header และรูปแบบคำขอที่ผิดปกติ
รายการตรวจสอบด้านผลิตภัณฑ์และกลยุทธ์ความปลอดภัย
- ลดภาระการยืนยันตัวตนของผู้ใช้: ยกเลิกการใช้ปริศนาภาพที่ซับซ้อนสำหรับทราฟฟิกที่มีความเสี่ยงต่ำเพื่อเพิ่มอัตราการใช้งาน
- สร้างฐานข้อมูลความเสี่ยงแบบหลายสัญญาณ: ผสมผสานชื่อเสียงของเครือข่าย พฤติกรรมเซสชัน ความเร็วของคำขอ และสัญญาณการยืนยันตัวตนเฉพาะแพลตฟอร์ม
- ตรวจสอบจุดสำคัญที่มีความเสี่ยงสูงอย่างสม่ำเสมอ: ทำการทดสอบระบบอัตโนมัติและทบทวนความผิดปกติในขั้นตอนการใช้งานที่สำคัญ
การดำเนินการตามแนวทางวิศวกรรมเหล่านี้ช่วยให้องค์กรสามารถรักษาความปลอดภัยของขอบเขตดิจิทัลไปพร้อมกับการมอบประสบการณ์การใช้งานที่ราบรื่นและเป็นธรรมชาติให้กับผู้ใช้จริง
คำถามที่พบบ่อย (FAQ)
การเคลียร์เกม CAPTCHA ได้หมายความว่าระบบความปลอดภัยบอทในภาคธุรกิจใช้งานไม่ได้แล้วใช่หรือไม่?
เอเจนต์ที่ควบคุมคอมพิวเตอร์แก้ปริศนาภาพเชิงโต้ตอบได้อย่างไร?
ทางเลือกที่ดีที่สุดนอกเหนือจากการใช้ CAPTCHA แบบภาพคืออะไร?
สรุปสำหรับทีมรักษาความปลอดภัย
การสาธิตที่ OpenAI Astra เคลียร์เกม CAPTCHA ได้ 48 ด่านแสดงให้เห็นถึงความก้าวหน้าอย่างรวดเร็วของเอเจนต์ที่ควบคุมคอมพิวเตอร์และมีวิสัยทัศน์แบบมัลติโมดัล ในขณะที่เอเจนต์ซอฟต์แวร์มีความสามารถในการตีความหน้าจอและสั่งการบนเดสก์ท็อปได้ การพึ่งพาปริศนาภาพเพียงอย่างเดียวในฐานะด่านป้องกันหลักจึงไม่เพียงพออีกต่อไป ทีมรักษาความปลอดภัยที่นำเอาการประเมินความเสี่ยงแบบหลายชั้นที่ฝั่งเซิร์ฟเวอร์ การยืนยันตัวตนที่แข็งแกร่ง และการวิเคราะห์พฤติกรรมอย่างต่อเนื่องมาปรับใช้ จะอยู่ในตำแหน่งที่ดีกว่าในการปกป้องโครงสร้างพื้นฐานดิจิทัลเมื่อเอเจนต์ที่สามารถควบคุมคอมพิวเตอร์ได้เริ่มมีความสามารถที่เหนือชั้นขึ้น
อ้างอิง
-
OpenAI. GPT-6 Astra System Card and Release Announcement. https://openai.com/index/gpt-6-astra/
-
OpenAI. Updating Our Preparedness Framework and Safety Standards. https://openai.com/index/path-to-astra/
-
Numerama. GPT-6 Astra Completes All 48 Levels of CAPTCHA Game. https://www.numerama.com/tech/2326999-je-ne-suis-pas-un-robot-gpt-6-astra-a-valide-les-48-niveaux-dun-jeu-de-captchas-concus-pour-sarracher-les-cheveux.html
-
Google Cloud. reCAPTCHA Website Security and Fraud Protection. https://cloud.google.com/security/products/recaptcha
-
Cloudflare Docs. Cloudflare Turnstile Overview and Architecture. https://developers.cloudflare.com/turnstile/
-
W3C. Web Authentication: An API for accessing Public Key Credentials - Level 3. https://www.w3.org/TR/webauthn-3/
-
ARC Prize Foundation. ARC-AGI-3 Benchmark Evaluation Results. https://arcprize.org/
Share this article



