OpenAI ติดตั้งระบบคุกกี้ติดตามจริงหรือไม่? การตรวจสอบเชิงเทคนิคที่เผยแพร่เมื่อวันที่ 20 กันยายน 2026 โดยนักวิจัยความปลอดภัยอิสระ Buchodi แสดงให้เห็นว่า เมื่อ OpenAI ติดตั้งกลไกคุกกี้ติดตามบนเว็บไซต์ร้านค้าภายนอก ฝั่งเว็บไคลเอนต์จะเริ่มกระบวนการระบุตัวตนที่ส่งเหตุการณ์การท่องเว็บไปยังระบบจัดเก็บข้อมูลโฆษณาของแพลตฟอร์ม โครงสร้างพื้นฐานนี้มีศูนย์กลางอยู่ที่ตัวระบุแบบถาวรที่ชื่อว่า __obi ซึ่งกำหนดค่าด้วยสิทธิ์ข้ามไซต์ (cross-site permissions) และถูกจัดประเภทในเอกสารทางการว่าเป็นคุกกี้ประเภท Analytics ไม่ใช่ส่วนประกอบด้านการตลาด แม้ว่าสถาปัตยกรรมโปรโตคอลจะสร้างเงื่อนไขทางเทคนิคสำหรับการเชื่อมโยงปฏิสัมพันธ์เชิงพาณิชย์กับตัวระบุบัญชีหรือตัวระบุชั่วคราวแบบถาวร แต่การจับข้อมูลการจราจรภายนอกยืนยันได้ว่ามีการส่งข้อมูลไปยังปลายทางฝั่ง Edge อย่างไรก็ตาม การรวมฐานข้อมูลฝั่งเซิร์ฟเวอร์ขั้นสุดท้ายยังไม่สามารถตรวจสอบได้จากภายนอก
การปรับเปลี่ยนอุตสาหกรรมและสรุปข่าวสาร
จุดตัดระหว่างปัญญาประดิษฐ์เชิงสร้างสรรค์และการสร้างรายได้เชิงพาณิชย์มาถึงจุดเปลี่ยนสำคัญหลังจากการเปิดเผยทางเทคนิคผ่าน บทความของ Buchodi เกี่ยวกับการเก็บข้อมูลโฆษณาข้ามไซต์ การสอบสวนอิสระได้ตรวจสอบว่าเซสชันของผู้ใช้ที่โต้ตอบกับ ChatGPT เกี่ยวข้องกับกิจกรรมบนเว็บผ่านโดเมนเชิงพาณิชย์ภายนอกอย่างไร แทนที่จะทำงานภายในอินเทอร์เฟซที่แยกส่วน แต่การโต้ตอบที่ฝั่งไคลเอนต์จะกระตุ้นกระบวนการระบุตัวตนเบื้องหลังเพื่อส่งข้อมูลเมตาการท่องเว็บกลับไปยังโครงสร้างพื้นฐานการจัดเก็บโฆษณา
สรุปภาพรวม
- การออกตัวระบุข้ามไซต์ (Cross-Site Identifier): เว็บไคลเอนต์ที่เยี่ยมชม
chatgpt.comจะได้รับ JSON Web Token สำหรับซิงค์ OBI แบบชั่วคราว ซึ่งจะแลกเปลี่ยนเป็นคุกกี้ถาวรที่มีอายุหนึ่งปีชื่อ__obiภายใต้โดเมน.openai.com - การส่งคุกกี้ก่อนประมวลผลในการทดสอบบน Chrome Android: เมื่อมีการดึงสคริปต์วัดผลโฆษณาภายนอกจาก
bzrcdn.openai.comเน็ตเวิร์กสแต็กของเบราว์เซอร์จะแนบ__obiโดยอัตโนมัติก่อนที่จะมีการประมวลผล JavaScript ฝั่งไคลเอนต์ - การเก็บข้อมูลจาก DOM และฟอร์ม: แท็กวัดผลโฆษณาที่ติดตั้งไว้จะวิเคราะห์ข้อมูลที่ป้อนในฟอร์ม, องค์ประกอบ HTML ที่แสดงผล และแท็กเมเนเจอร์ เพื่อส่งตัวบ่งชี้ทางภูมิศาสตร์และสตริงเส้นทาง URL ไปยังปลายทางของ OpenAI
การวิเคราะห์เชิงประจักษ์ได้ติดตามการแลกเปลี่ยนข้อมูลเครือข่ายสดผ่านเฟรมเวิร์กการทดสอบที่ยาวนานหลายเดือน ชุดข้อมูลได้ประเมินคำขอ HTTP จำนวน 23,929 รายการที่เกิดขึ้นผ่านพิกเซลโฆษณา 936 รายการบนโฮสต์เนมที่ไม่ซ้ำกัน 1,029 แห่ง ผลการวิจัยยืนยันว่ากิจกรรมเชิงพาณิชย์ภายนอก รวมถึงการโต้ตอบกับแคตตาล็อกสินค้า, การค้นหาสินค้า และขั้นตอนการชำระเงิน จะถูกส่งไปยังปลายทางของ OpenAI พร้อมกับโทเคนไคลเอนต์แบบถาวรเป็นประจำ
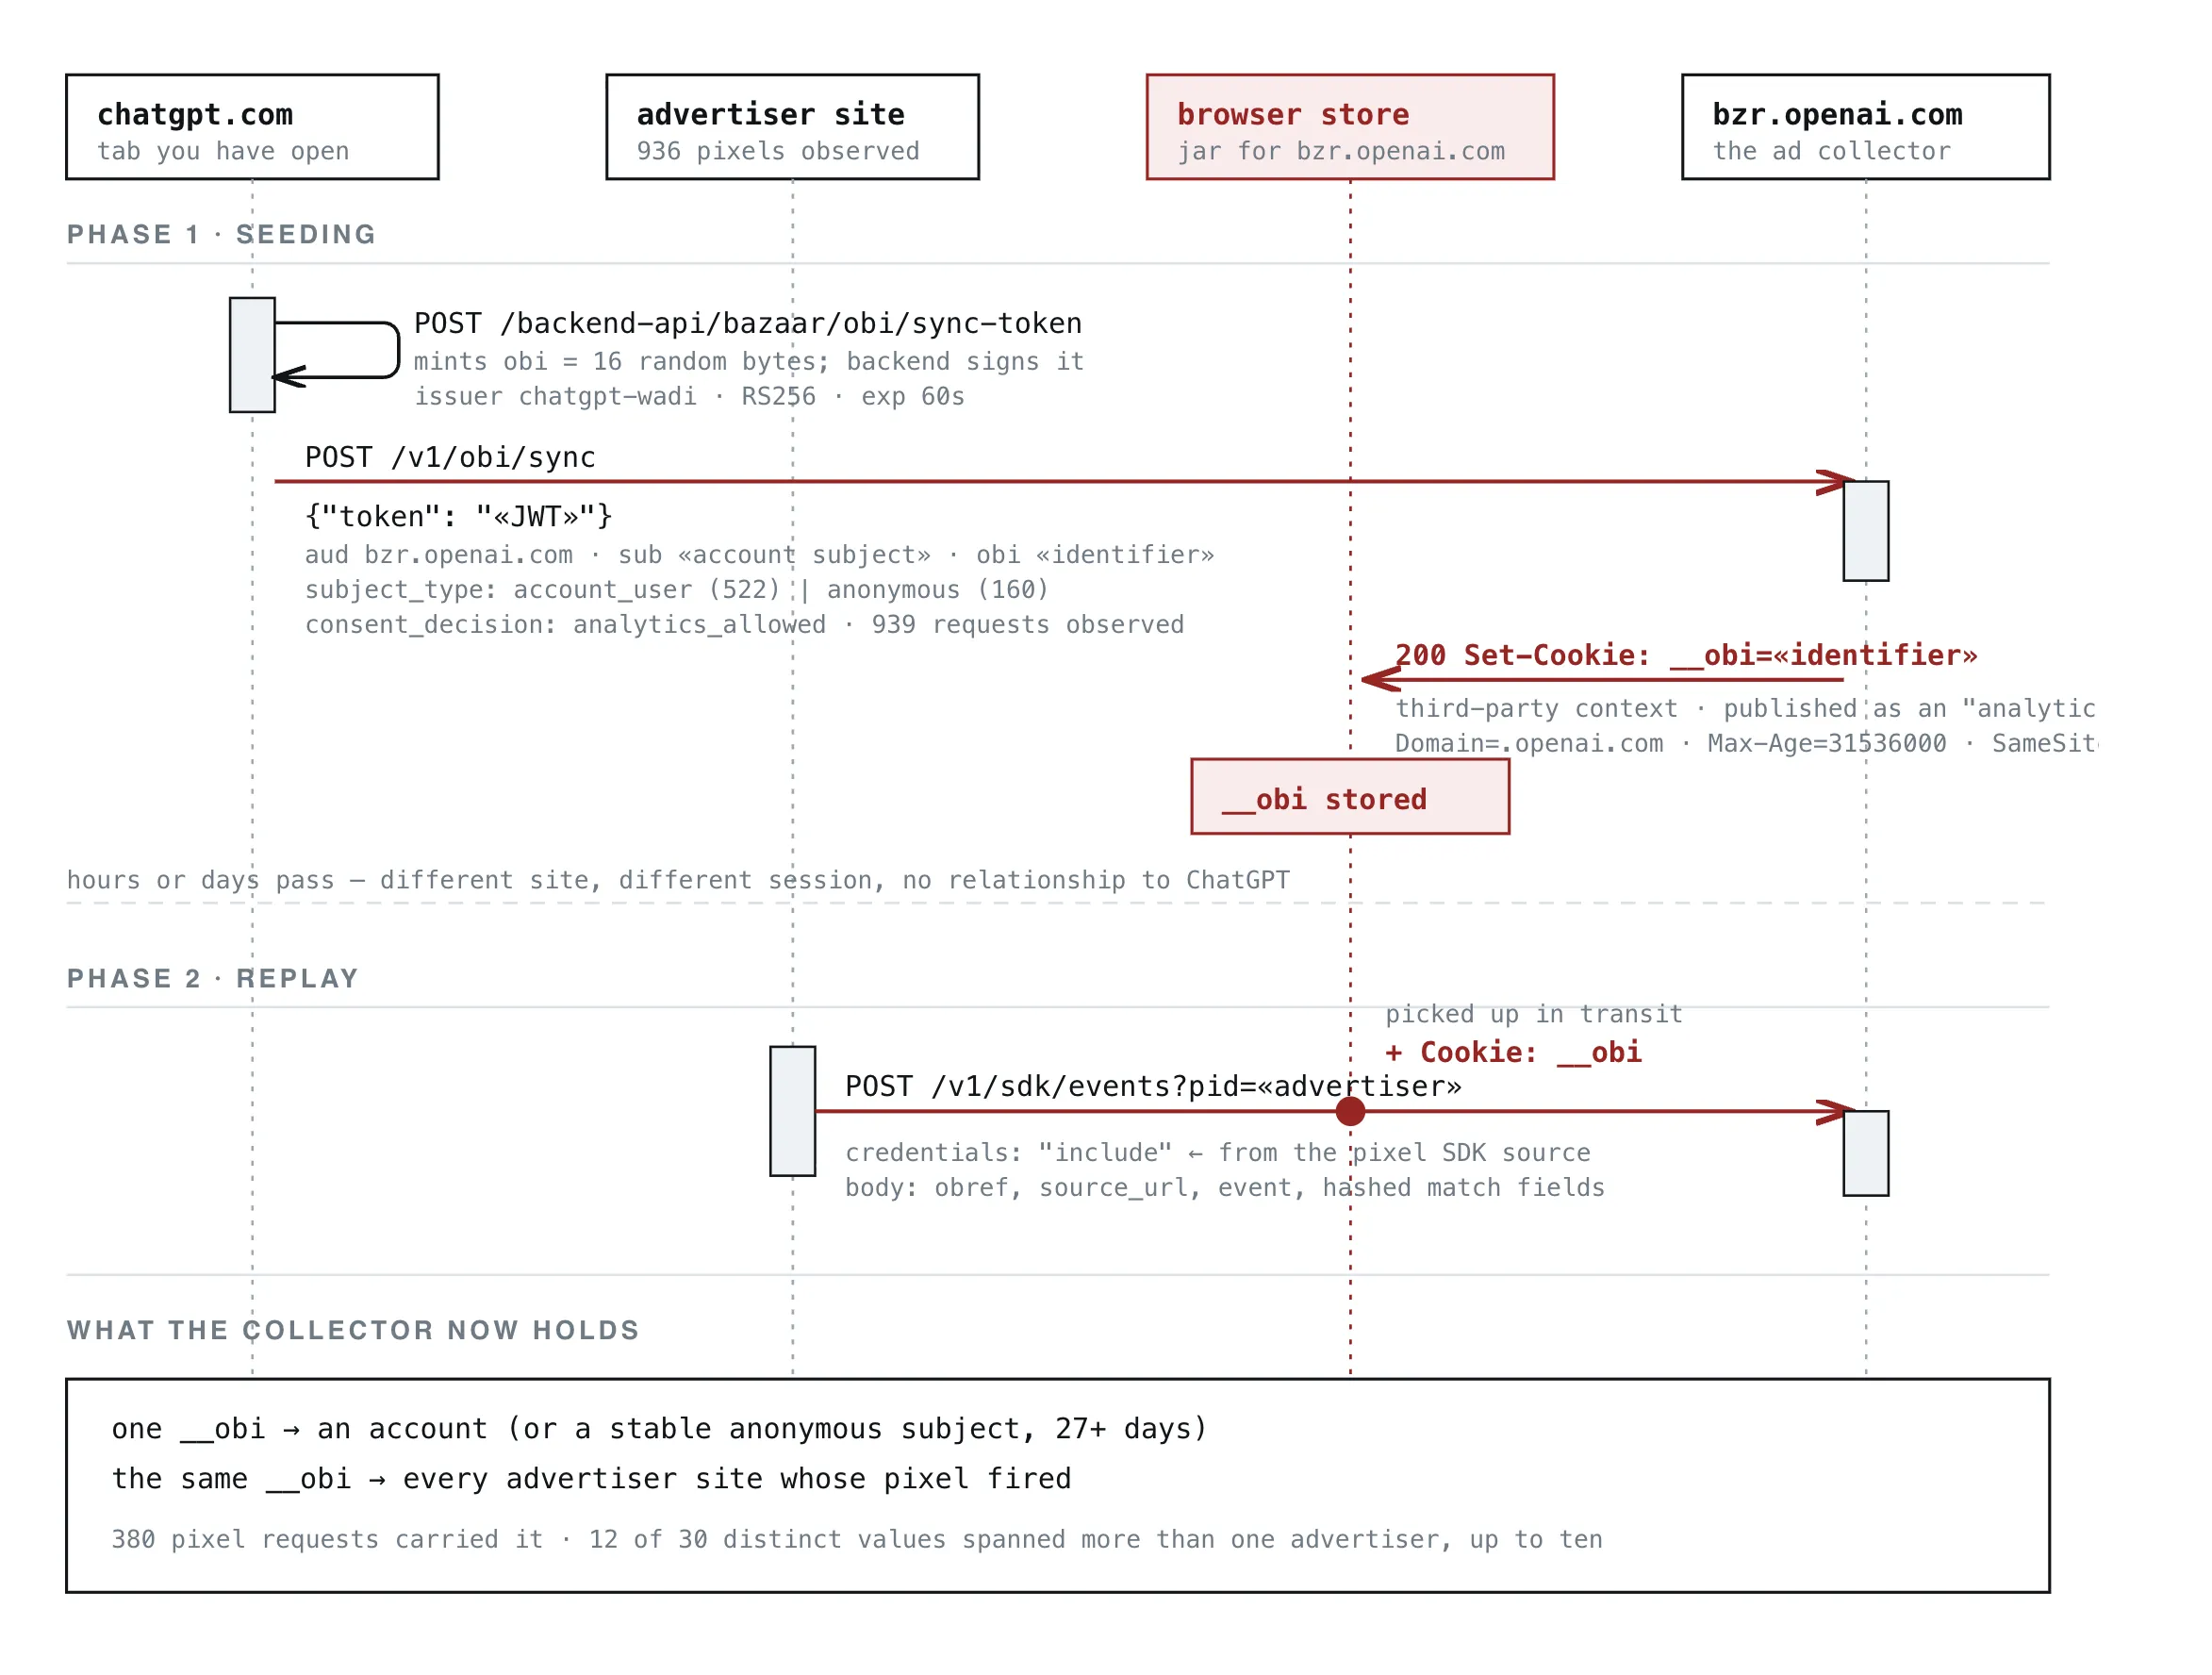
บนอุปกรณ์ทดสอบของนักวิจัย ค่า __obi เดียวกันถูกส่งจากเว็บไซต์เชิงพาณิชย์ 12 แห่งที่ใช้การตั้งค่าพิกเซลที่แตกต่างกัน 13 รูปแบบ รวมถึงพอร์ทัลอย่าง Chewy, Wayfair, ThriftBooks, Eventbrite, HelloFresh, Coursera และ SeatGeek ในกลุ่มตัวอย่างการจราจรที่กว้างขึ้น ค่า __obi 12 จาก 30 ค่าปรากฏในบริบทของโฆษณาหลายรายการ โดยมีหนึ่งค่าที่พบในโดเมนเชิงพาณิชย์สิบแห่งแยกกัน
ลำดับเวลาการระบุตัวตนข้ามไซต์
| ระยะเหตุการณ์ | การทำงานของโปรโตคอล | ขอบเขตทางเทคนิคและขอบเขตการแยกส่วน |
|---|---|---|
| การเริ่มต้นเซสชัน | POST /sync-token |
RS256 JWT ผูกบัญชีหรือตัวระบุหัวข้อที่ไม่ระบุชื่อเข้ากับโทเคนที่มีอายุ 60 วินาที |
| การคงอยู่ของคุกกี้ | Set-Cookie: __obi |
SameSite=None ระบุว่าคุกกี้มีสิทธิ์ส่งข้ามไซต์ได้ |
| การวัดผลผู้ขาย (Merchant Attribution) | GET /sdk/oaiq.min.js |
เน็ตเวิร์กสแต็กของเบราว์เซอร์แนบคุกกี้ในระหว่างการดึงสคริปต์เริ่มต้น |
คำจำกัดความอย่างเป็นทางการใน นโยบายคุกกี้ของ OpenAI จัดประเภท __obi ภายใต้คุกกี้ประเภท Analytics โดยกำหนดอายุการใช้งาน 365 วัน เนื่องจากสถาปัตยกรรมความยินยอมของ OpenAI กำกับดูแล __obi ผ่านความยินยอมด้านการวิเคราะห์ ไม่ใช่การควบคุมด้านการตลาดโดยเฉพาะ ดังนั้นการปฏิเสธความยินยอมด้านการตลาดเพียงอย่างเดียวจึงไม่สามารถหยุดการติดตั้งคุกกี้ในการทดสอบที่สังเกตได้
การตัดการเชื่อมต่อทางสถาปัตยกรรมภายใน
กลไกการทำงานของ __obi ขึ้นอยู่กับขั้นตอนการแลกเปลี่ยนสามระยะที่เชื่อมต่อเซสชันเบราว์เซอร์ของผู้ใช้, ปลายทางการจัดเก็บโฆษณา และร้านค้าเชิงพาณิชย์ของบุคคลที่สาม ร่องรอยของเครือข่ายแสดงให้เห็นว่าการยืนยันตัวตนแบบเข้ารหัสชั่วคราวถูกแปลงเป็นตัวระบุฝั่งไคลเอนต์ที่ยาวนาน
กระบวนการเริ่มต้นบน chatgpt.com เบราว์เซอร์ไคลเอนต์สร้างเอนโทรปี 16 ไบต์และส่งคำขอ HTTP ไปยังแบ็กเอนด์ของแพลตฟอร์มภายใน:
POST /backend-api/bazaar/obi/sync-token
เซสชันที่ไม่ได้ตรวจสอบสิทธิ์จะเรียกใช้ /backend-anon/bazaar/obi/sync-token บริการออกโทเคนภายใน ซึ่งระบุโดยการอ้างสิทธิ์ JWT iss ว่าเป็น chatgpt-wadi จะส่งคืน JSON Web Token ที่ลงนามโดย RS256 ซึ่งมีการอ้างสิทธิ์ตัวตนที่แมปเอนโทรปีสุ่มเข้ากับข้อมูลเมตาของบัญชีภายใน
{
  "iss": "chatgpt-wadi",
  "aud": "bzr.openai.com",
  "purpose": "obi_sync",
  "operation": "set",
  "consent_decision": "analytics_allowed",
  "consent_policy_version": "user_granular_consent_v1",
  "sub": "«redacted: 64-hex account subject»",
  "subject_type": "account_user",
  "obi": "«redacted: 22-char identifier»",
  "exp": "«iat + 60s»"
}
เพย์โหลดที่ลงนามจะบังคับใช้ระยะเวลาหมดอายุ 60 วินาที (exp) เบราว์เซอร์ไคลเอนต์จะส่งโทเคนนี้ไปยังโดเมนโฆษณาของ OpenAI ทันทีผ่านคำขอ POST แบบอะซิงโครนัส:
POST https://bzr.openai.com/v1/obi/sync
เซิร์ฟเวอร์ Edge ของ OpenAI ประมวลผลโทเคนและตอบกลับด้วยส่วนหัว HTTP ที่สั่งให้เบราว์เซอร์จัดเก็บคุกกี้ถาวร
HTTP/2 200 OK
Set-Cookie: __obi=«redacted»; Domain=.openai.com; HttpOnly; Max-Age=31536000; Path=/; SameSite=None; Secure
การกำหนด SameSite=None พร้อมกับแฟล็ก Secure ทำให้คุกกี้มีสิทธิ์สำหรับการส่งข้ามไซต์ในกรณีที่เบราว์เซอร์อนุญาตคุกกี้บุคคลที่สาม ต่างจากคุกกี้แอปพลิเคชันมาตรฐานที่ใช้ SameSite=Lax หรือจำกัดไว้เฉพาะโดเมนย่อยต้นทาง __obi จะแนบไปกับคำขอข้ามไซต์ขาออกที่ส่งไปยัง *.openai.com
+-------------------------------------------------------------------------+
|     [ ผังโปรโตคอลแนวคิด: การแลกเปลี่ยนโทเคน OBI และพิกเซลโฆษณา ]       |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ เซสชันเบราว์เซอร์ผู้ใช้ (chatgpt.com) ]                                 |
|          |                                                              |
|          +---> ขอ Sync Token: POST /backend-api/.../sync-token     |
|          |     ตอบกลับ: 60s RS256 JWT (หัวข้อบัญชีหรือนิรนาม)   |
|          |                                                              |
|          +---> แลกเปลี่ยนโทเคน: POST bzr.openai.com/v1/obi/sync          |
|                ตอบกลับ: Set-Cookie: __obi (SameSite=None; 1 ปี)      |
|                                                                         |
+-------------------------------------------------------------------------+
|  [ ร้านค้าของผู้ขาย (ไซต์ที่มีการฝังพิกเซลของ OpenAI) ]     |
|          |                                                              |
|          +---> เบราว์เซอร์ดึง: <script src="bzrcdn.../oaiq.min.js">    |
|          |     * เน็ตเวิร์กสแต็กแนบ __obi ในการดึงสคริปต์ * |
|          |                                                              |
|          +---> พิกเซลรวบรวมข้อความ DOM, แท็กเมเนเจอร์ และอินพุต    |
|          |                                                              |
|          v                                                              |
|  [ ปลายทางของ OpenAI (bzr.openai.com/v1/sdk/events) ]          |
|  ส่งข้อมูล: รหัสไปรษณีย์ + ค่า Hashed + URI Path ที่ทำความสะอาดแล้ว          |
|                                                                         |
+-------------------------------------------------------------------------+
หน้าร้านของพันธมิตรจะดำเนินการลูปการสื่อสารให้สมบูรณ์ ผู้ขายที่โฆษณาผ่าน ChatGPT จะฝังรหัสวัดผลการแปลงของ OpenAI (oaiq.min.js) เมื่อผู้ใช้ไปยังร้านค้าที่รวมเข้าด้วยกัน เบราว์เซอร์จะแยกวิเคราะห์แท็กสคริปต์:
GET https://bzrcdn.openai.com/sdk/oaiq.min.js
เนื่องจากคำขอตรงกับขอบเขต .openai.com เน็ตเวิร์กสแต็กของเบราว์เซอร์จะผนวก __obi เข้ากับการเรียกสคริปต์เริ่มต้น การส่งข้อมูลนี้จะเกิดขึ้นก่อนที่ JavaScript ของพิกเซลจะดำเนินการ ซึ่งหมายความว่าตรรกะฝั่งไคลเอนต์ภายในพิกเซลไม่สามารถข้ามคำขอที่ได้รับรองความถูกต้องนี้ได้ อย่างไรก็ตาม ตัวบล็อกเนื้อหาระดับเครือข่าย, DNS sinks หรือส่วนขยายเบราว์เซอร์ที่บล็อกโดเมนของคำขอโดยตรงจะสามารถป้องกันการเชื่อมต่อได้อย่างสมบูรณ์
การดักจับข้อมูลเครือข่ายเผยให้เห็นว่า SDK วัดผลจะแยกแอตทริบิวต์ระดับหน้าเว็บผ่านช่องทางหลัก 4 ช่องทาง:
การจำแนกประเภทข้อมูลที่ถูกจัดเก็บ
| ช่องทางต้นทาง | กลไกการจัดเก็บ | ขอบเขตทางเทคนิคและการเปิดเผยฟิลด์ |
|---|---|---|
in (อินพุตชัดเจน) |
พารามิเตอร์ Merchant API | มูลค่าธุรกรรม, รหัสสินค้า, สัญลักษณ์สกุลเงิน |
fm (เก็บจากฟอร์ม) |
การสกัดกั้นอินพุต DOM | ค่าอินพุตฟอร์ม, องค์ประกอบการชำระเงิน, ข้อมูลติดต่อ |
ht (การไล่ดู DOM) |
การแยกวิเคราะห์ HTML | หัวข้อเนื้อหา, สตริงยืนยัน, องค์ประกอบข้อความ |
js (การดึงแท็กเมเนเจอร์) |
การสกัดกั้น Data-Layer | เชื่อมต่อกับ window.dataLayer.push และอาร์เรย์แท็ก Adobe |
มีการบันทึกเหตุการณ์การจัดเก็บอัตโนมัติ 685 รายการผ่านแหล่งข้อมูล DOM และแท็ก (fm, ht, และ js) เมื่อเทียบกับพารามิเตอร์ที่ผู้ขายส่งให้ 255 รายการ (in) SDK จะตรวจสอบสถาปัตยกรรมแท็กมาตรฐาน โดยแยกวิเคราะห์ข้อมูลที่ส่งผ่าน Google Tag Manager และไปป์ไลน์ Adobe Analytics ตัวระบุส่วนบุคคล เช่น ที่อยู่อีเมล, หมายเลขโทรศัพท์ และชื่อเต็ม จะถูกประมวลผลด้วยการทำ SHA-256 hashing ก่อนส่ง ในทางตรงกันข้าม ตัวบ่งชี้ทางภูมิศาสตร์ ได้แก่ ประเทศ, ภูมิภาค, เมือง และรหัสไปรษณีย์ จะถูกส่งในรูปแบบข้อความปกติ แอตทริบิวต์รหัสไปรษณีย์ปรากฏในการบันทึกที่แตกต่างกัน 100 รายการในโฮสต์เนม 28 แห่ง
โครงสร้าง URL จะถูกส่งไปยังปลายทางด้วย แม้พารามิเตอร์คิวรีจะถูกละไว้ แต่ต้นทางและเส้นทางยังคงอยู่ บันทึกที่สังเกตพบยืนยันเส้นทางที่แสดงถึงการค้นหาอ้างอิงทางการแพทย์, เวิร์กโฟลว์การจัดการหนี้ทางการเงิน และแบบฟอร์มรับคำร้องทางกฎหมายที่ถูกส่งไปยังปลายทางจัดเก็บข้อมูล
ระบบแยกส่วนและการป้องกันระดับเบราว์เซอร์
กลไกของการส่งคุกกี้ข้ามไซต์สะท้อนให้เห็นถึงความแตกต่างทางสถาปัตยกรรมพื้นฐานในเบราว์เซอร์สมัยใหม่ เบราว์เซอร์ที่แตกต่างกันบังคับใช้ค่าเริ่มต้นการแบ่งพาร์ติชันสถานะที่แตกต่างกัน ซึ่งเป็นตัวกำหนดว่าตัวระบุของบุคคลที่สามสามารถส่งผ่านขอบเขตต้นทางได้หรือไม่
สถาปัตยกรรมการแยกคุกกี้ของเบราว์เซอร์
| สภาพแวดล้อมเบราว์เซอร์ | รูปแบบการแยกที่จัดเก็บ | การจัดการ SameSite=None |
การจัดการเส้นทางที่สังเกตพบ |
|---|---|---|---|
| Chrome for Android | Shared Profile Cookie Jar | รองรับการส่งข้ามไซต์เมื่ออนุญาตคุกกี้บุคคลที่สาม | ยืนยันการส่งในการทดสอบ; ขึ้นอยู่กับการตั้งค่าคุกกี้ของบุคคลที่สามของผู้ใช้และองค์กร |
| Apple Safari (WebKit) | Intelligent Tracking Prevention | บล็อกที่จัดเก็บของบุคคลที่สามตามค่าเริ่มต้น | ถูกบล็อกโดยค่าเริ่มต้นในเส้นทางข้ามไซต์ที่สังเกตพบนี้ |
| Chrome on iOS | Enforced WebKit Runtime | อยู่ภายใต้ข้อจำกัดที่จัดเก็บของ WebKit | ถูกบล็อกโดยค่าเริ่มต้นในเส้นทางข้ามไซต์ที่สังเกตพบนี้ |
| Mozilla Firefox | Total Cookie Protection | แบ่งพาร์ติชันคุกกี้ตามไซต์ระดับบนสุด | สถานะบุคคลที่สามถูกแยกส่วนโดยค่าเริ่มต้น; การโต้ตอบ __obi เฉพาะไม่ได้ทดสอบแยกต่างหาก |
| Brave Browser | Shields Storage Partitioning | แบ่งพาร์ติชันและบล็อกสถานะข้ามไซต์ | สถานะบุคคลที่สามถูกแยกส่วน/บล็อกโดยค่าเริ่มต้น; การโต้ตอบ __obi เฉพาะไม่ได้ทดสอบแยกต่างหาก |
ตามรายละเอียดในเอกสารจาก ภาพรวมการป้องกันการติดตามของ WebKit สภาพแวดล้อม WebKit จะจำกัดการจัดเก็บข้ามไซต์โดยค่าเริ่มต้น Intelligent Tracking Prevention (ITP) จะยับยั้งคุกกี้ของบุคคลที่สามในการเรียกเครือข่ายภายนอก ทำให้ร้านค้าบน iOS Safari และ iOS Chrome ไม่สามารถส่ง __obi ได้ ในทำนองเดียวกัน ข้อกำหนดทางสถาปัตยกรรมของ Mozilla เกี่ยวกับ การปกป้องคุกกี้แบบรวมและการแบ่งพาร์ติชันสถานะต้นทาง ให้รายละเอียดว่าคุกกี้ถูกแบ่งพาร์ติชันโดยต้นทางระดับบนสุดอย่างไร ซึ่งเป็นการแยกคุกกี้ที่สร้างภายใต้ openai.com ออกจากหน้าเว็บของผู้ขายภายนอก
การสอบสวนได้ทำซ้ำกลไกทั้งหมดบน Chrome สำหรับ Android โดยเฉพาะ ตามที่บันทึกไว้ใน นโยบายการจัดการคุกกี้ของ Google Chrome คุกกี้ของบุคคลที่สามที่กำหนดค่าด้วย SameSite=None; Secure จะได้รับอนุญาตในการดึงเครือข่ายข้ามไซต์ เว้นแต่ผู้ใช้หรือผู้ดูแลระบบอุปกรณ์จะเปิดใช้งานการบล็อกคุกกี้ของบุคคลที่สาม ซึ่งอำนวยความสะดวกในการสื่อสารระหว่างร้านค้าและปลายทางโฆษณาของ OpenAI
เปรียบเทียบการจัดประเภทความยินยอมและพฤติกรรมที่สังเกตพบ
| แอตทริบิวต์การประเมิน | ขอบเขตนโยบายคุกกี้ที่ระบุ | การติดตั้งขณะรันไทม์ที่สังเกตพบ |
|---|---|---|
| การกำหนดหมวดหมู่ | จัดเป็นคุกกี้ Analytics | กำหนดค่าด้วย SameSite=None; Secure สำหรับการส่งข้ามไซต์ |
| การอ้างสิทธิ์ความยินยอม | แยกจาก oai_consent_marketing |
กำกับดูแลโดย analytics_allowed ในโทเคนที่ถอดรหัส |
| ผลลัพธ์การปฏิเสธการตลาด | มุ่งเน้นการใช้งานโฆษณาและส่งเสริมการขาย | สังเกตพบว่ายังคงทำงานบนคำขอของผู้ขายเมื่อปฏิเสธความยินยอมด้านการตลาด |
| โปรไฟล์การเก็บข้อมูล | อธิบายว่าเป็นการประเมินการใช้งานและประสิทธิภาพ | บรรจุข้อมูลฟอร์มการชำระเงิน, รหัสไปรษณีย์ข้อความปกติ และเส้นทาง URI |
การจัดหมวดหมู่ __obi ภายในนโยบายทางกฎหมายของ OpenAI นำมาซึ่งคำถามด้านธรรมาภิบาลที่สำคัญ OpenAI ให้ตัวเลือกความยินยอมที่แยกจากกันสำหรับการวิเคราะห์ (oai_consent_analytics) และการตลาด (oai_consent_marketing) โทเคนซิงค์ทุกรายการที่ถอดรหัสระหว่างการทดสอบทางเทคนิคมีแอตทริบิวต์ consent_decision: analytics_allowed
เนื่องจากบริการออกโทเคนพื้นฐานผูกการสร้างเข้ากับความยินยอมด้านการวิเคราะห์ การปฏิเสธคุกกี้ด้านการตลาดเพียงอย่างเดียวจึงไม่สามารถหยุดการออกหรือการส่ง __obi ในขั้นตอนการทดสอบที่สังเกตได้ โครงสร้างนี้ทำให้เกิดคำถามภายใต้มาตรฐานการกำกับดูแลข้อมูลระหว่างประเทศว่า การวัดผลการแปลงโฆษณาข้ามไซต์สอดคล้องกับการวิเคราะห์เชิงหน้าที่ขั้นพื้นฐาน หรือควรจัดเป็นข้อมูลทางไกลด้านการตลาดหรือไม่
การประเมินทางวิศวกรรมต้องรักษาความแตกต่างที่ชัดเจนระหว่างการส่งเครือข่ายที่สังเกตพบและการจัดการข้อมูลแบ็กเอนด์ บันทึกการจราจรยืนยันว่าพอร์ทัลของผู้ขายส่ง __obi ควบคู่ไปกับตัวบ่งชี้คำสั่งซื้อ, แอตทริบิวต์ฟอร์ม และเส้นทาง URL ไปยัง bzr.openai.com โดยได้รับสถานะ HTTP 202 Accepted แม้ว่าการรวมตัวระบุหัวข้อระดับบัญชีไว้ในโทเคนการอนุญาตเริ่มต้นจะทำให้การระบุบัญชีมีความเป็นไปได้ทางเทคนิคตามการออกแบบ แต่การสังเกตเครือข่ายภายนอกไม่สามารถยืนยันได้อย่างอิสระว่าระบบแบ็กเอนด์ของ OpenAI เชื่อมโยงเหตุการณ์ขาเข้าเหล่านี้เข้ากับประวัติการสนทนาของผู้ใช้หรือไม่
รายการตรวจสอบทางวิศวกรรมและตารางการตรวจสอบ
ทีมวิศวกรรมระดับองค์กรที่จัดการพอร์ทัลเว็บและกลุ่มปลายทางควรประเมินการตั้งค่าแท็กของบุคคลที่สามเพื่อให้แน่ใจว่าสคริปต์ภายนอกสอดคล้องกับมาตรฐานความเป็นส่วนตัวและการจัดการข้อมูลขององค์กร
รายการตรวจสอบการกำกับดูแลแท็กสำหรับเว็บมาสเตอร์องค์กร
การตรวจสอบการนำเข้าสคริปต์และแท็ก
- [ ] ตรวจสอบเทมเพลตแอปพลิเคชันเพื่อระบุการพึ่งพาที่โหลดทรัพยากรจาก
bzrcdn.openai.com - [ ] ประเมินว่า Subresource Integrity (SRI) หรือการโฮสต์ที่ระบุเวอร์ชันสอดคล้องกับโมเดลการปรับใช้ของผู้ขายหรือไม่
- [ ] ตรวจสอบการกำหนดค่าการจัดการแท็กเพื่อตรวจสอบว่าแท็กการตลาดเข้าถึงบัสธุรกรรมภายในหรือไม่
การตรวจสอบ Data-Layer และการจัดการฟิลด์
- [ ] ประเมินขอบเขตการเข้าถึงโครงสร้าง
window.dataLayerและadobeDataLayer - [ ] ตรวจสอบว่ารหัสไปรษณีย์และฟิลด์ที่อยู่จำเป็นต้องได้รับการปิดบังก่อนการส่งแท็กภายนอกหรือไม่
- [ ] ตรวจสอบการตั้งค่า “Automatic Matching” ใน OpenAI Ads Manager เพื่อประเมินว่าการแยกวิเคราะห์ DOM เหมาะสมกับเวิร์กโฟลว์การชำระเงินหรือไม่
การตรวจสอบนโยบายความปลอดภัยของเนื้อหา (CSP)
- [ ] ตรวจสอบคำสั่ง
connect-srcเพื่อกำหนดปลายทางที่ได้รับอนุญาตสำหรับบีคอนการส่งข้อมูลระยะไกล - [ ] ประเมินนโยบาย
script-srcเพื่อป้องกันการทำงานของสคริปต์ภายนอกที่ไม่ได้ตรวจสอบ - [ ] ตรวจสอบขั้นตอนการชำระเงินและขั้นตอนการรับข้อมูลลูกค้าเพื่อให้แน่ใจว่าเส้นทางที่ละเอียดอ่อนยังคงได้รับการป้องกันจากบีคอนของบุคคลที่สาม
การกำหนดค่าปลายทางและสุขอนามัยการจัดเก็บ
การกำหนดค่ากลุ่มอุปกรณ์มือถือ
- [ ] ประเมินโปรไฟล์การกำหนดค่า Chrome for Android ทั่วทั้งอุปกรณ์ขององค์กร
- [ ] ประเมินผลกระทบการดำเนินงานของการเปิดใช้ข้อจำกัดคุกกี้บุคคลที่สามทั่วทั้งปลายทางที่มีการจัดการ
- [ ] ตรวจสอบการปรับใช้การกำหนดค่าเบราว์เซอร์ที่เน้นความเป็นส่วนตัวตามที่ข้อกำหนดทางธุรกิจอนุญาต
การตรวจสอบสุขอนามัยของตัวตนและเซสชัน
- [ ] ตรวจสอบการจราจรขาออกของเครือข่ายองค์กรสำหรับการเรียกซ้ำไปยัง
bzr.openai.com - [ ] สร้างกิจวัตรการบำรุงรักษาโปรไฟล์เป็นประจำทั่วทั้งเซสชันเบราว์เซอร์ที่ไม่ได้จัดการ
- [ ] ยืนยันว่าการออกแบบฟอร์มขององค์กรหลีกเลี่ยงการเปิดเผยอินพุตข้อความปกติของผู้ใช้ต่อบริบทสคริปต์โดยรอบ
การใช้นโยบายความปลอดภัยของเนื้อหาที่มีโครงสร้างและการตรวจสอบขอบเขตการรับแท็กสามารถช่วยให้ทีมวิศวกรรมลดการเปิดเผยข้อมูลบุคคลที่สามโดยไม่ตั้งใจในระหว่างการทำธุรกรรมเชิงพาณิชย์
คำถามที่พบบ่อย (FAQ)
การปฏิเสธความยินยอมด้านการตลาดเพียงอย่างเดียวจะหยุดคุกกี้ __obi หรือไม่?
ทำไม Safari บน iOS ถึงบล็อกการติดตามนี้ ในขณะที่ Chrome บน Android อนุญาต?
เว็บไซต์ร้านค้าของบุคคลที่สามสามารถอ่านคุกกี้ __obi ได้โดยตรงหรือไม่?
นัยยะทางปฏิบัติและแนวโน้มในอนาคต
การตรวจสอบทางเทคนิคของกรอบคุกกี้ __obi แสดงให้เห็นถึงความสัมพันธ์ที่เปลี่ยนแปลงไปในทางพัฒนาการระหว่างแพลตฟอร์ม AI เชิงสนทนาและสถาปัตยกรรมโฆษณาออนไลน์ ในช่วงหลายปีที่ผ่านมา ระบบโฆษณาดิจิทัลได้ใช้กลไกสถานะของเบราว์เซอร์เพื่อเชื่อมต่อการโต้ตอบของผู้ใช้ผ่านเว็บไซต์อิสระต่างๆ การนำรูปแบบการวัดผลเหล่านี้มาใช้กับอินเทอร์เฟซเชิงสนทนาทำให้เกิดข้อพิจารณาใหม่ๆ ผู้ใช้มักจะป้อนรายละเอียดทางวิชาชีพ, เทคนิค และส่วนบุคคลที่ละเอียดอ่อนลงในแพลตฟอร์มเชิงสนทนาโดยสันนิษฐานว่าสภาพแวดล้อมเหล่านี้แยกออกจากเครือข่ายโฆษณาที่กว้างกว่า
หากในที่สุดการวัดผลจากผู้ขายถูกเชื่อมโยงเข้ากับอัตลักษณ์ระดับบัญชีตามที่การออกแบบโปรโตคอลดูเหมือนจะอนุญาต การรวมกันดังกล่าวจะสร้างโปรไฟล์พฤติกรรมที่ละเอียดมาก ในขณะที่ตัวแทน AI จัดการงานเชิงปฏิบัติมากขึ้น เช่น การจัดตารางเวลา, การจองการเดินทาง และการจัดซื้อสินค้า ขอบเขตการดำเนินงานระหว่างอรรถประโยชน์เชิงสนทนาโดยตรงและการทำโปรไฟล์เชิงพาณิชย์จะต้องมีการกำหนดที่ชัดเจน
การนำทางผ่านการเปลี่ยนแปลงนี้ต้องการให้ทีมวิศวกรรมใช้การกำกับดูแลที่มีระเบียบวินัยทั่วทั้งคุณสมบัติของเว็บ องค์กรที่จัดการไซต์ที่หันหน้าเข้าหาลูกค้าต้องตรวจสอบการรวมสคริปต์ของบุคคลที่สาม, ทบทวนการเปิดเผยข้อมูลของแท็กเมเนเจอร์ และบังคับใช้นโยบายความปลอดภัยของเนื้อหาที่แม่นยำ ในขณะเดียวกัน มาตรฐานการจัดเก็บข้อมูลของเบราว์เซอร์ที่เปลี่ยนแปลงไปยังคงจำกัดการแชร์ข้อมูลข้ามไซต์ทั่วทั้งแพลตฟอร์ม ความเป็นส่วนตัวระยะยาวในสภาพแวดล้อมเว็บสมัยใหม่จะขึ้นอยู่กับขอบเขตทางเทคนิคฝั่งไคลเอนต์ที่แข็งแกร่ง ไม่ใช่เพียงการประกาศนโยบายเท่านั้น
ข้อมูลอ้างอิง
Share this article