Tencent เปิดตัว Agent Email? การปรับกลยุทธ์ครั้งนี้ได้รับการยืนยันอย่างเป็นทางการเมื่อยักษ์ใหญ่ด้านเทคโนโลยีรายนี้เปิดตัวโครงสร้างพื้นฐานอีเมลเฉพาะทางภายใต้แบรนด์ Agently Mail เมื่อวันที่ 23 มิถุนายน 2026 โดยเฉพาะอย่างยิ่ง การแนะนำโปรโตคอลการสื่อสารเพื่อการทำงานร่วมกันนี้ได้กำหนดมาตรฐานใหม่ให้กับเวิร์กโฟลว์ของนักพัฒนาและโมเดลภายในระบบนิเวศขององค์กร ผลที่ตามมาคือเลเยอร์การสื่อสารแบบแยกส่วนที่ทำงานอยู่ตลอดเวลานี้ได้ขับเคลื่อนการเปลี่ยนแปลงครั้งใหญ่ในการดำเนินงานของทีม สำหรับทีมพัฒนา ความท้าทายในทันทีคือการจัดการกระแสการสนทนาที่ต้องทำงานร่วมกันไปพร้อมกับการรักษาความปลอดภัยของบริบทและการเชื่อมต่อพารามิเตอร์ สิ่งสำคัญคือการอัปเดต Agently Mail ถือเป็นก้าวสำคัญของการประสานงานทางธุรกิจแบบอัตโนมัติ
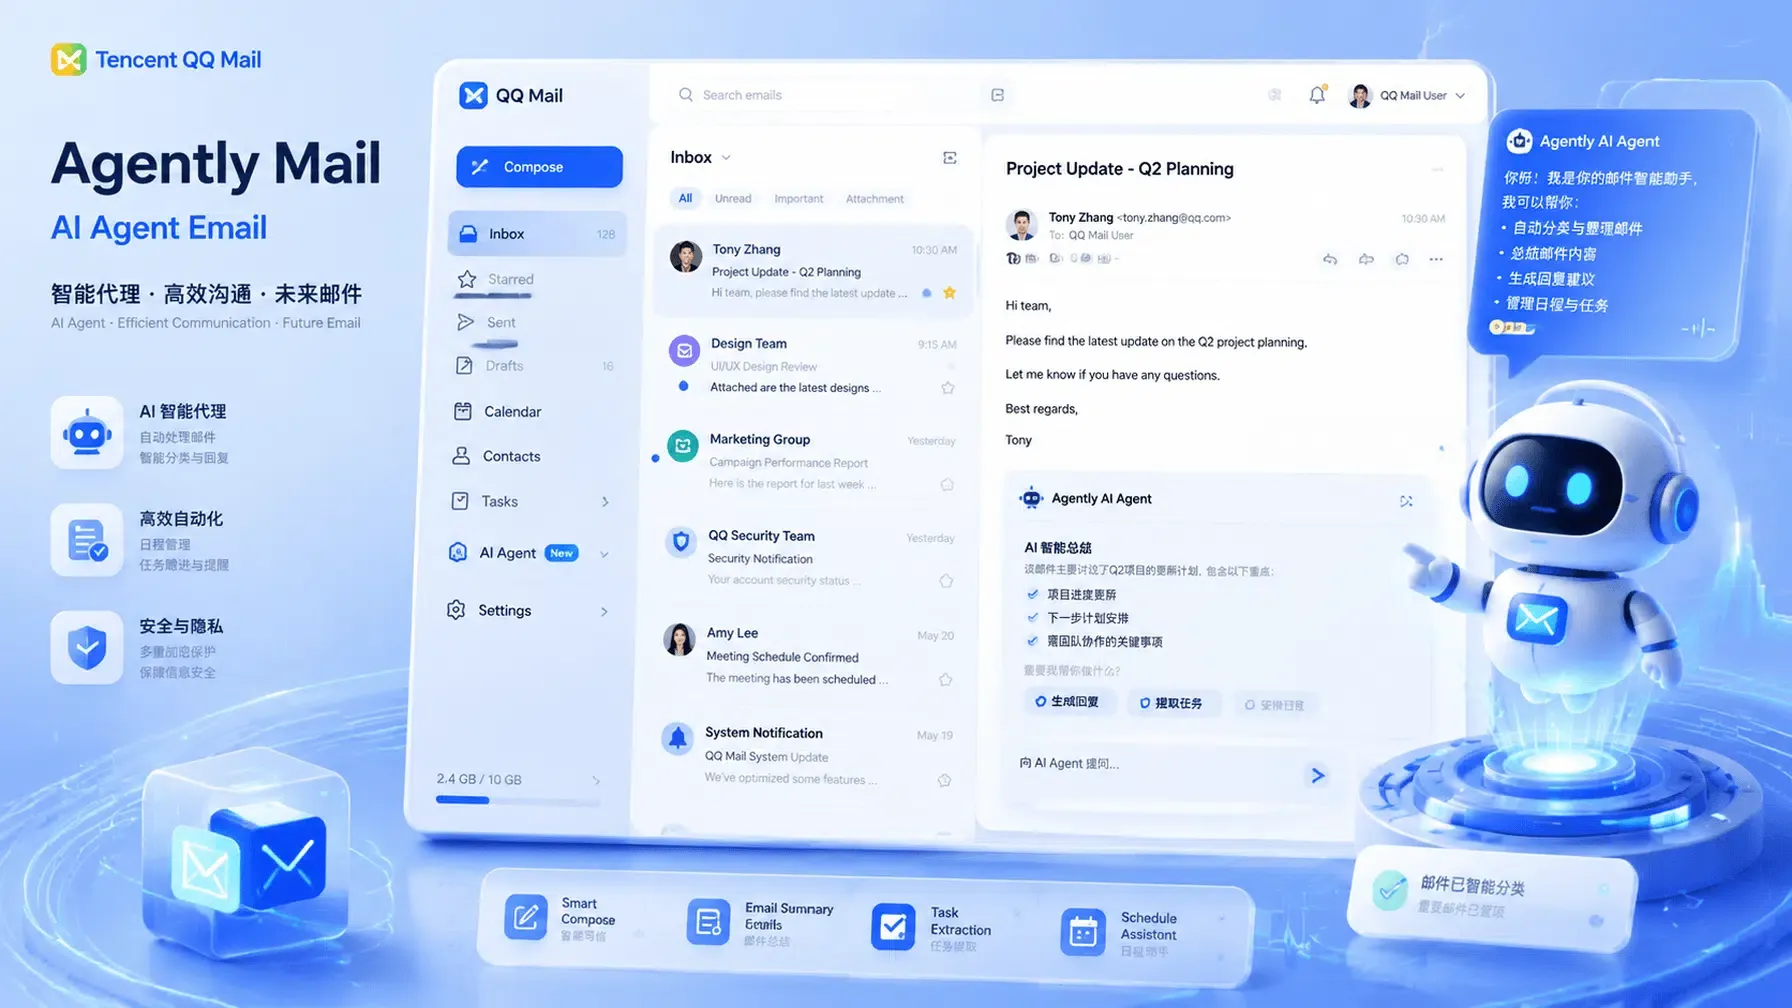
ถอดรหัสโครงสร้างพื้นฐานอัตโนมัติของ Tencent: Agently Mail และการเกิดขึ้นของอัตลักษณ์ Agent เฉพาะทาง
ระหว่างการเปิดตัวอย่างเป็นทางการในวันที่ 23 มิถุนายน 2026 Tencent QQ Mail ได้เปิดตัวบริการเฉพาะทางใหม่ภายใต้แบรนด์ Agently Mail โดยเมื่อ Tencent เปิดตัว Agent Email ภายใต้แบรนด์ Agently Mail ระบบจะกำหนดอัตลักษณ์ดิจิทัลแบบแยกส่วนขึ้นมา นอกจากนี้ผลิตภัณฑ์ดังกล่าวยังตอบโจทย์ความท้าทายทั้งในด้านความปลอดภัยของความเป็นส่วนตัวและการจัดการอัตลักษณ์ดิจิทัล ส่งผลให้ความสำเร็จในการเปิดตัวของ Tencent ครั้งนี้เป็นการนำการแยกส่วนของกล่องจดหมายอย่างสมบูรณ์แบบมาใช้งาน ในขณะเดียวกัน เนื่องจาก Tencent เปิดตัว Agent Email นักพัฒนาจึงสามารถเชื่อมต่อกับโมเดลต่างๆ ได้โดยตรง ตัวอย่างเช่น ระบบนี้ถูกแยกออกจากกล่องจดหมาย QQ Mail ส่วนตัวของผู้ใช้อย่างสิ้นเชิง การลงทะเบียนโดยละเอียดสามารถตรวจสอบได้ผ่านพอร์ทัลทางการ Agently Mail.
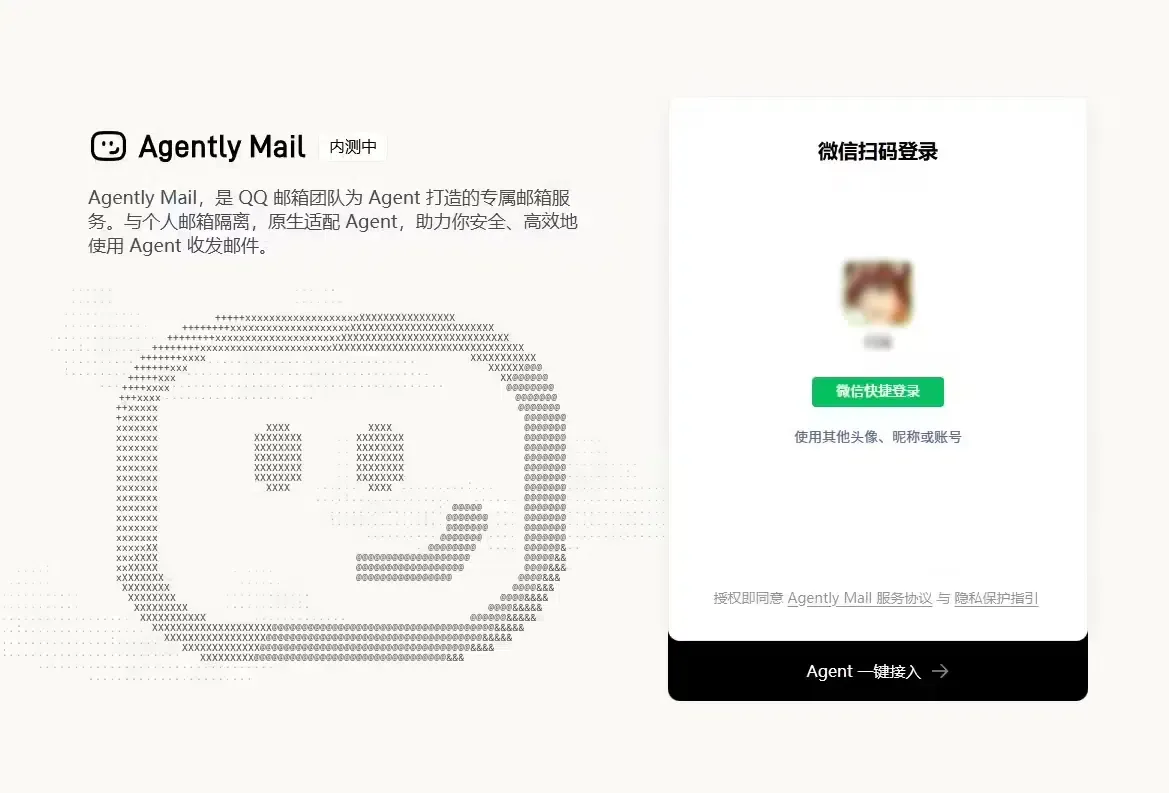
อัตลักษณ์เฉพาะทางและสถาปัตยกรรมของ Agently Mail
บริการนี้ช่วยลดความจำเป็นในการให้ Agent ยืมข้อมูลประจำตัวบัญชีส่วนบุคคลของมนุษย์ นอกจากนี้ Agent แต่ละตัวยังสามารถลงทะเบียนบนแพลตฟอร์มของบุคคลที่สามและรับรหัสยืนยันได้อย่างอิสระ ส่งผลให้โมเดลสามารถทำงานในนามของตนเองได้อย่างสมบูรณ์ ในขณะเดียวกัน ระบบยังกำหนดให้มีการยืนยันตัวตนด้วยชื่อจริงในระหว่างการตั้งค่าเพื่อป้องกันสแปมและรับประกันความรับผิดชอบ ตัวอย่างเช่น ธุรกรรมและอีเมลขาออกทั้งหมดสามารถตรวจสอบย้อนกลับได้เพื่อวัตถุประสงค์ในการปฏิบัติตามกฎระเบียบและการตรวจสอบ
ความเข้ากันได้หลายแพลตฟอร์มและคลังซอร์สโค้ดแบบเปิด Apache-2.0
เพื่อรับประกันความเข้ากันได้ในวงกว้าง Tencent ได้ออกแบบ Agently Mail ให้สามารถทำงานร่วมกับกรอบการทำงานของ Agent ชั้นนำทั้งในและต่างประเทศได้ โดยเฉพาะอย่างยิ่ง บริการนี้รองรับ Doubao Super Mode ของ ByteDance, Kimi Work ของ Moonshot AI, Claude Code ของ Anthropic และ Cursor นอกจากนี้ คลังซอร์สโค้ดสาธารณะอย่างเป็นทางการยังเปิดให้ใช้งานบน GitHub ภายใต้ใบอนุญาต Apache-2.0 ส่งผลให้นักพัฒนาสามารถตรวจสอบและตรวจสอบมาตรฐานความปลอดภัยของซอร์สโค้ดได้ ในขณะเดียวกัน Zhang Jun ผู้อำนวยการฝ่ายประชาสัมพันธ์ยืนยันว่ามีการรองรับการเชื่อมต่อเพิ่มเติม เช่น WorkBuddy, QClaw, Marvis, OpenClaw, Codex และ Hermes
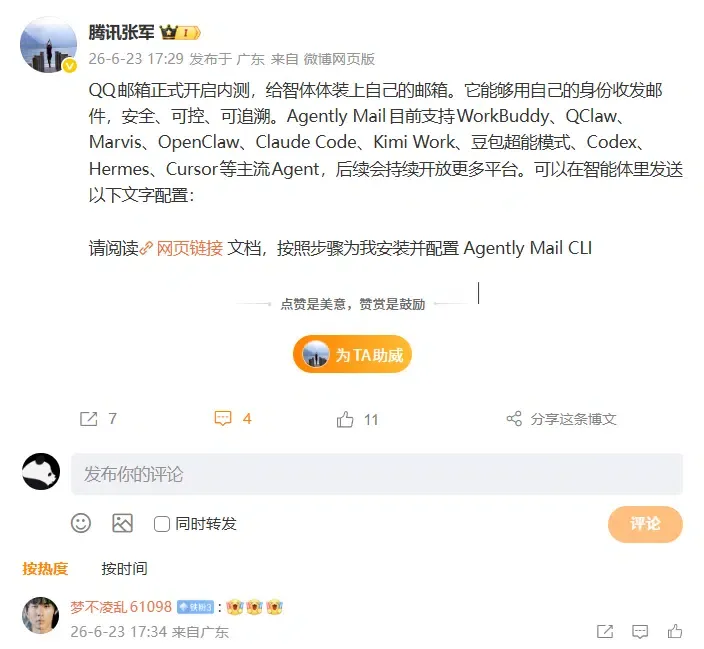
การแยกส่วนที่ปลอดภัย การยืนยันตัวตนด้วยชื่อจริง และวงจรความปลอดภัยที่เน้นการสรุปเนื้อหา
เนื่องจากการเปิดเผยข้อมูลการติดต่อส่วนตัวทำให้เกิดความเสี่ยงด้านความปลอดภัย Tencent จึงได้สร้างเกราะป้องกันที่เข้มงวดไว้ในโครงสร้างหลัก โดยเฉพาะอย่างยิ่ง ทุกการกระทำเช่น การส่งต่อ การตอบกลับ หรือการลบอีเมล จะต้องสร้างบทสรุปข้อความขึ้นมาก่อน นอกจากนี้ ระบบยังกำหนดให้ผู้ใช้ตรวจสอบและยืนยันบทสรุปดังกล่าวก่อนดำเนินการคำสั่ง ส่งผลให้สามารถป้องกันไม่ให้โมเดลอัตโนมัติรั่วไหลข้อมูลโดยปราศจากการกำกับดูแลของมนุษย์ ในขณะเดียวกัน เครื่องมืออ่านอีเมลยังมาพร้อมกับการป้องกันการแทรกคำสั่ง (Prompt Injection) ซึ่งจะช่วยป้องกันไม่ให้เมลที่เป็นอันตรายเข้ามาควบคุมพฤติกรรมของ Agent ผ่านคำสั่งที่ซ่อนอยู่
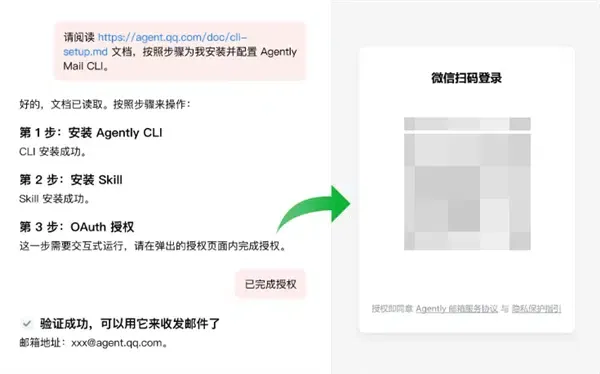
การแยกส่วนของการสื่อสารแบบดั้งเดิม: การที่กล่องจดหมายอิสระขับเคลื่อนการเปลี่ยนแปลงของระบบนิเวศจากเว็บสู่แอป
ในขณะที่ Agent เข้ามารับบทบาทเป็นพันธมิตรการสื่อสารเชิงรุก เวิร์กโฟลว์ฝั่งผู้ใช้แบบดั้งเดิมก็เริ่มเปลี่ยนแปลงไป โดยเฉพาะอย่างยิ่ง ในยุคที่ Tencent เปิดตัว Agent Email จุดเข้าสู่ธุรกรรมทางธุรกิจได้เปลี่ยนไป ส่งผลให้เมื่อ Tencent เปิดตัว Agent Email เหล่า Agent อัตโนมัติสามารถลงทะเบียนบนเว็บไซต์ของบุคคลที่สามได้ ในขณะเดียวกัน การเปลี่ยนแปลงจากการเรียกดูโดยมนุษย์ไปสู่การดำเนินการของ Agent อัตโนมัตินี้ได้จุดชนวนให้เกิดวิกฤตการระบุแหล่งที่มา (Attribution Crisis) สำหรับทีมพัฒนา ความท้าทายในทันทีคือการจัดการการเปลี่ยนผ่านข้ามแพลตฟอร์มไปพร้อมกับการรักษาความปลอดภัยของการยืนยันเซสชันของผู้ใช้
เวิร์กโฟลว์อัตโนมัติแบบ Agent-to-Agent และจุดจบของแบบฟอร์มแบบดั้งเดิม
โดยเฉพาะอย่างยิ่ง ระบบช่วยให้สามารถสื่อสารแบบ Agent-to-Agent (A2A) ที่ปลอดภัยระหว่างองค์กรต่างๆ ได้ นอกจากนี้ AI agents ยังสามารถทำกระบวนการต่างๆ ให้เสร็จสิ้นโดยอัตโนมัติ เช่น การสอบถามราคา การเสนอราคา และธุรกรรมการสั่งซื้อ ส่งผลให้ช่องทางการส่งแบบฟอร์มบนเว็บแบบดั้งเดิมหายไป ในขณะเดียวกัน เนื่องจากธุรกรรมเหล่านี้ถูกประมวลผลแบบอะซิงโครนัสในเบื้องหลัง การติดตามด้วยคุกกี้แบบมาตรฐานจึงกลายเป็นเรื่องล้าสมัย ส่งผลให้ทีมการตลาดและผลิตภัณฑ์เผชิญกับข้อมูลที่ไม่สอดคล้องกัน ทำให้ไม่สามารถวัดผลตอบแทนจากการลงทุน (ROI) ของแคมเปญได้อย่างแม่นยำ
การสูญเสียของผู้ใช้ในช่องทางสนทนาที่ประมวลผลในเบื้องหลัง
นอกจากนี้ เมื่อ Agent ประมวลผลใบแจ้งหนี้หรือส่งเรซูเม่โดยอัตโนมัติ มันจะข้ามลูปการดาวน์โหลดแอปแบบมาตรฐานไป ส่งผลให้ช่องทางการหาผู้ใช้แบบดั้งเดิมมีการสูญเสียจำนวนมาก ตัวอย่างเช่น ผู้ใช้จะไม่ได้รับคำแนะนำให้ดาวน์โหลดแอปพลิเคชันหลักของแบรนด์ นำไปสู่การลดลงของการมีส่วนร่วมของผู้ใช้หลังจากการเปลี่ยนสถานะ สิ่งสำคัญคือหากไม่มีเลเยอร์การยืนยันแบบเข้ารหัสที่ปลอดภัย นักพัฒนาจะไม่สามารถระบุได้ว่าการเปลี่ยนสถานะมาจากผู้ใช้จริงหรือสคริปต์อัตโนมัติ ช่องว่างนี้สร้างอุปสรรคสำคัญด้านความปลอดภัยและการปฏิบัติตามกฎระเบียบสำหรับการปรับใช้ในองค์กร
สถาปัตยกรรมอ้างอิงและอ้างอิงทางวิศวกรรม: การสร้างการส่งผ่านบริบทที่ปลอดภัยด้วยการเข้ารหัส
เพื่อปกป้องเวิร์กโฟลว์ของ Agent ที่ทำงานร่วมกันและแก้ไขปัญหาข้อมูลที่ไม่สอดคล้องกัน สถาปนิกซอฟต์แวร์ต้องนำมาตรการป้องกันทางวิศวกรรมที่ได้มาตรฐานมาใช้ โดยเฉพาะอย่างยิ่ง เราต้องใช้แนวทางแบบ "80/20" โดยที่ 80% ของสถาปัตยกรรมเน้นไปที่หลักการทางเทคนิคสากล และ 20% ใช้ประโยชน์จากมาตรฐานเครื่องมือที่ผ่านการพิสูจน์แล้ว นอกจากนี้ หนึ่งในมาตรการป้องกันที่สำคัญที่สุดคือการใช้การตรวจสอบแบบจับมือ (Handshake) ระหว่างกระบวนการที่ปลอดภัย ส่งผลให้แบ็คเอนด์ต้องเปลี่ยนไปสู่การตรวจสอบความถูกต้องระหว่างเซิร์ฟเวอร์กับเซิร์ฟเวอร์
การสร้างงบประมาณการใช้ Token และระนาบการควบคุมการเข้าถึง
โดยเฉพาะอย่างยิ่ง การปรับใช้เวิร์กโฟลว์หลังจาก Tencent เปิดตัว Agent Email จำเป็นต้องมีขอบเขตความปลอดภัยที่ชัดเจน นอกจากนี้ แอปพลิเคชันจะต้องดำเนินการตรวจสอบความถูกต้องด้วยการเข้ารหัสแยกต่างหากของกระบวนการเรียกใช้งาน ผลที่ตามมาคือกระบวนการเบื้องหลังต้องใช้โทเค็นชั่วคราวที่ไม่ซ้ำกันซึ่งสร้างขึ้นจากการตรวจสอบแบบจับมือทางฝั่งเซิร์ฟเวอร์ ในขณะเดียวกัน เมื่อแอปพลิเคชันดำเนินการคำสั่งที่สำคัญ เซิร์ฟเวอร์จะตรวจสอบลายเซ็นของผู้เรียกใช้งาน ส่งผลให้แม้จะมีการรั่วไหลของความปลอดภัยในระดับท้องถิ่น ลายเซ็นดิจิทัลจะสามารถบล็อกความพยายามในการปลอมแปลงได้
การรักษาความปลอดภัยการเรียกคืนบริบทผ่านการผสานรวม SDK
นอกจากนี้ นักพัฒนาต้องนำ สถาปัตยกรรมการกรองการจราจรที่ไม่ถูกต้อง ที่ปลอดภัยมาใช้เพื่อแยกสภาพแวดล้อมภายในเครื่อง โดยเฉพาะอย่างยิ่ง SDK ฝั่งไคลเอนต์ต้องข้ามการจัดการในระดับผู้ใช้โดยอาศัยการเรียกกลับของเซิร์ฟเวอร์ที่ลงนามและมาตรฐานการยืนยันฮาร์ดแวร์อิสระ เพื่อหลีกเลี่ยงการสร้างโครงสร้างพื้นฐานที่ซับซ้อนเหล่านี้ด้วยตนเอง ทีมงานสามารถปรับใช้ เฟรมเวิร์กการส่งผ่านพารามิเตอร์แอปที่ล่าช้า ที่กำหนดค่าไว้ล่วงหน้าเพื่อใช้เป็นตัวอย่างอ้างอิงที่พร้อมใช้งาน ส่งผลให้ SDK มือถือมาตรฐานนี้จัดการการเรียกคืนบริบทโดยอัตโนมัติ ในขณะเดียวกัน การเรียกคืน Deep Link นี้จะเกิดขึ้นในเบื้องหลัง ทำให้ผู้ใช้ได้รับประสบการณ์ที่ราบรื่น
การประสานโหนดทางวิศวกรรม: การประสานงาน Universal Linking และกระแสการสนทนาแบบหลาย Agent
โดยเฉพาะอย่างยิ่ง เมื่อ Tencent เปิดตัว Agent Email ทีมเทคนิคต้องประสานงานโปรโตคอล Deep Linking ที่ปลอดภัย โดยทีมวิศวกรรมต้องมุ่งเน้นไปที่การสร้างมาตรฐานตัวระบุเฉพาะและการรับประกันความเข้ากันได้ของ SDK นอกจากนี้ นักพัฒนาต้องออกแบบนโยบาย Bundle ID ที่แข็งแกร่งเพื่อจัดการกับการปรับใช้แบบ Multi-tenant หลายรายการ ส่งผลให้สามารถป้องกันการทับซ้อนของตัวระบุเมื่อเปิดแอปผ่านร้านค้าในภูมิภาคต่างๆ ในขณะเดียวกัน สถาปนิกทางเทคนิคต้องใช้การตรวจสอบลายเซ็นที่ปลอดภัยเพื่อป้องกันการปลอมแปลง SDK สำหรับ iOS และ Android
การดำเนินการทางเทคนิคสำหรับสถาปนิกของระบบ
โดยเฉพาะอย่างยิ่ง นักพัฒนาต้องนำตัวระบุหลายแพลตฟอร์มที่เป็นหนึ่งเดียวกันมาใช้ทั้งใน Android SDK และ iOS SDK นอกจากนี้ การรักษาความสม่ำเสมอของ Bundle ID ถือเป็นสิ่งสำคัญสำหรับการกำหนดเส้นทางข้ามร้านค้า ส่งผลให้เมื่อแอปเปิดผ่าน URL Scheme ที่กำหนดเองหรือ Universal Links บริบทจะถูกกู้คืนในทันที ในขณะเดียวกัน การตรวจสอบลายเซ็นต้องทำงานในระดับเกตเวย์เพื่อป้องกันการแทรกสคริปต์ที่เป็นอันตราย ผลที่ตามมาคือทีมวิศวกรรมสามารถรับประกันข้อมูลดิบคุณภาพสูงสำหรับระบบปลายทางโดยใช้ สถาปัตยกรรม Universal Linking ที่ได้มาตรฐาน
เกราะป้องกันเชิงกลยุทธ์สำหรับผู้จัดการความเสี่ยงและการปฏิบัติตามกฎระเบียบ
ในขณะเดียวกัน ทีมการตลาดและการเติบโตต้องปรับกลยุทธ์การหาลูกค้าเพื่อใช้ประโยชน์จากสถาปัตยกรรมใหม่นี้ โดยเฉพาะอย่างยิ่ง ผู้นำฝ่ายเติบโตต้องเพิ่มประสิทธิภาพการวิเคราะห์การตลาดด้วยการจับคู่การเข้าชมแคมเปญกับข้อมูลการระบุแหล่งที่มาแบบเรียลไทม์โดยใช้ มาตรฐานการวัดผลแคมเปญระดับองค์กร นอกจากนี้ เพื่อติดตามการเปลี่ยนสถานะของผู้ใช้หลังจาก Tencent เปิดตัว Agent Email ทีมเติบโตจำเป็นต้องสร้างฐานการระบุแหล่งที่มาแบบ First-party ส่งผลให้การใช้ Deep Linking แบบล่าช้าช่วยให้สามารถออกแบบขั้นตอนการเริ่มต้นใช้งาน (Onboarding) แบบกำหนดเองได้ ผลที่ตามมาคือแบรนด์สามารถคำนวณต้นทุนการหาลูกค้า (CAC) และผลตอบแทนจากการใช้จ่ายทางการตลาด (ROAS) ได้อย่างแม่นยำ พร้อมทั้งกรองการจราจรที่ผิดปกติจากอัตโนมัติออกไปได้
คำถามที่พบบ่อย (FAQ)
การที่ Tencent เปิดตัว Agent Email ช่วยป้องกันการโจมตีแบบ Prompt Injection ได้อย่างไร?
เหตุใดการที่ Tencent เปิดตัว Agent Email จึงทำให้เกิดวิกฤตการระบุแหล่งที่มา?
โปรโตคอลการผสานรวมใดที่ช่วยรักษาความปลอดภัยการเชื่อมต่อหลังจาก Tencent เปิดตัว Agent Email?
ผลที่ตามมาคือ ยุคที่ Tencent เปิดตัว Agent Email แสดงถึงกระบวนทัศน์ใหม่ ซึ่งเป็นสัญญาณของการเริ่มต้นยุคทางเทคนิคใหม่ทั้งหมด โดยเฉพาะอย่างยิ่ง เมื่อแพลตฟอร์มการสื่อสารสำหรับ Agent ขยายตัวออกไป รูปแบบการเข้าถึงซอฟต์แวร์แบบดั้งเดิมก็เริ่มสลายตัว นอกจากนี้ เมื่อ Agent อัตโนมัติรับหน้าที่เจรจางานประจำ อินเทอร์เฟซหลักสำหรับซอฟต์แวร์จะเปลี่ยนจากแดชบอร์ดภาพที่ซับซ้อนไปสู่การสื่อสารผ่านโปรโตคอลแบ็คเอนด์ ส่งผลให้อินเทอร์เฟซ SaaS แบบโมโนลิทิกแบบดั้งเดิมจะสูญเสียการผูกขาดการมีส่วนร่วมของผู้ใช้ ในขณะเดียวกัน อุตสาหกรรมจะพบกับการเพิ่มขึ้นอย่างรวดเร็วของธุรกรรมที่ขับเคลื่อนโดย Agent แบบกระจายศูนย์ ส่งผลให้ความต้องการเลเยอร์การยืนยันที่ปลอดภัยและไร้แรงเสียดทานเพิ่มขึ้นอย่างมาก สิ่งสำคัญคือ นักพัฒนาที่ไม่สามารถปรับปรุงเลเยอร์การระบุแหล่งที่มาและความปลอดภัยของตนให้เข้ากับกระบวนทัศน์ใหม่นี้ได้ จะพบว่าตนเองไม่สามารถมองเห็นแหล่งที่มาของการจราจรที่แท้จริงได้
นอกจากนี้ การรวมศูนย์ของความฉลาดของโมเดลไว้ในมือยักษ์ใหญ่ระดับโลกเพียงไม่กี่รายจะสร้างกำแพงการปฏิบัติตามกฎระเบียบที่เข้มงวด โดยเฉพาะอย่างยิ่ง กรอบการทำงานด้านความเป็นส่วนตัวของข้อมูล เช่น SKAdNetwork และ Google Privacy Sandbox จะยังคงจำกัดการเข้าถึงข้อมูลให้เข้มงวดขึ้นเรื่อยๆ ส่งผลให้นักพัฒนาต้องให้ความสำคัญกับการรวบรวมข้อมูลแบบ First-party ที่กำหนดได้มากกว่าการติดตามแบบความน่าจะเป็น ในขณะเดียวกัน การผสานรวมมาตรฐานการระบุแหล่งที่มาแบบหลายจุดสัมผัส (Multi-touch) ที่ปลอดภัยจะกลายเป็นมาตรฐานพื้นฐานสำหรับสถาปัตยกรรมทางเทคนิคทุกแห่ง สิ่งสำคัญคือ องค์กรต่างๆ ต้องสร้างไปป์ไลน์ข้อมูลของตนขึ้นใหม่ตั้งแต่วันนี้เพื่อรักษาความสามารถในการแข่งขันในอนาคตที่มีการกระจายตัวนี้
Share this article



