IAP คืออะไรและส่งผลต่อรายได้ของเกมอย่างไร? การซื้อสินค้าภายในแอป (In-App Purchase หรือ IAP) คือระบบพาณิชย์ดิจิทัลที่ช่วยให้ผู้เล่นสามารถซื้อสินค้าเสมือนจริงได้ ซึ่งช่วยขับเคลื่อนรายได้จากเกมมือถือที่มีอัตรากำไรสูงโดยตรง เมื่อผสานการทำงานเข้ากับการตรวจสอบความถูกต้องของใบเสร็จฝั่งเซิร์ฟเวอร์และการติดตามการแอตทริบิวชัน
การซื้อสินค้าภายในแอป (In-App Purchase หรือ IAP) คือระบบการเรียกเก็บเงินที่รวมอยู่ในแพลตฟอร์ม ซึ่งช่วยให้ผู้เล่นเกมมือถือสามารถซื้อเนื้อหาดิจิทัล, สกุลเงินเสมือนจริง, การปลดล็อกถาวร และการสมัครสมาชิกแบบต่อเนื่องภายในแอปพลิเคชันได้โดยตรง การใช้การตรวจสอบความถูกต้องของใบเสร็จที่ควบคุมโดยเซิร์ฟเวอร์และการเชื่อมโยงธุรกรรมที่ได้รับการตรวจสอบแล้วเข้ากับบริบทการแอตทริบิวชันการได้มาซึ่งผู้ใช้ ช่วยให้สตูดิโอเกมสามารถปกป้องเศรษฐกิจเสมือนจริงจากการฉ้อโกงการเรียกเก็บเงิน พร้อมทั้งเปิดใช้งานการวิเคราะห์ผู้จ่ายเงินและรายได้ในระดับช่องทางได้ในจุดที่สามารถแก้ไขการแอตทริบิวชันได้
| คำศัพท์ | คำจำกัดความ | เอนทิตีที่เกี่ยวข้อง | บทบาทความตั้งใจในการค้นหา |
|---|---|---|---|
| IAP | การขายดิจิทัลโดยตรงของสินค้าเสมือนจริง, สกุลเงิน หรือเนื้อหาภายในแอป | ไมโครทรานแซกชัน | เชิงเทคนิค / ให้ข้อมูล |
| การตรวจสอบใบเสร็จ (Receipt Validation) | การตรวจสอบโทเค็นการซื้อที่ลงนามโดยสโตร์ฝั่งเซิร์ฟเวอร์เพื่อป้องกันการฉ้อโกงการเรียกเก็บเงิน | StoreKit 2 / Google Play API | ด้านความปลอดภัย / การปฏิบัติงาน |
| การติดตาม Conversion | การแอตทริบิวชันโปรแกรมของเหตุการณ์รายได้ไปยังแหล่งที่มาทางการตลาดเฉพาะ | การปรับแต่ง ROAS | เชิงพาณิชย์ / เชิงเทคนิค |
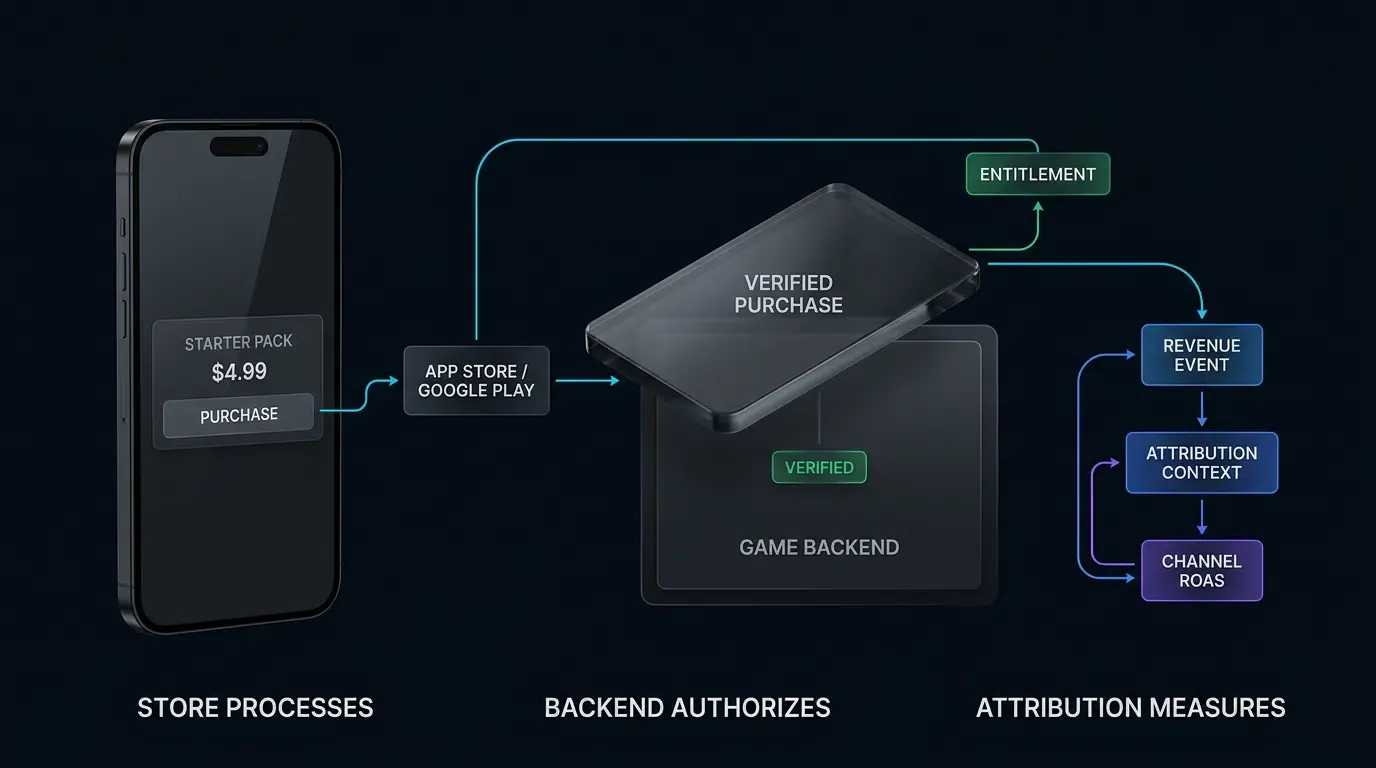
สถาปัตยกรรมหลักของการซื้อสินค้าภายในแอปในการสร้างรายได้จากเกมมือถือ
กลไกเชิงพาณิชย์ของ IAP: การขับเคลื่อนมูลค่าตลอดอายุการใช้งานที่มีอัตรากำไรสูงในเกมเล่นฟรี (Free-to-Play)
ในเกมมือถือประเภทเล่นฟรี (Free-to-Play) การซื้อสินค้าภายในแอป (IAP) ถือเป็นกลไกหลักของรายได้เชิงพาณิชย์ที่มีอัตรากำไรสูง แตกต่างจากการสร้างรายได้จากโฆษณาที่สร้างรายได้เพิ่มขึ้นในระดับเศษสตางค์ต่อการแสดงผล IAP สามารถจับความเต็มใจในการจ่ายเงินของผู้บริโภคได้โดยตรง ไมโครทรานแซกชันช่วยให้ผู้เล่นสามารถซื้อสกุลเงินเสมือนจริง, ไอเทมตกแต่ง, การสุ่มกาชา, การเติมพลังงาน และการขยายเนื้อหาผ่านขั้นตอนการเรียกเก็บเงินของแพลตฟอร์มเนทีฟได้โดยตรง
เนื่องจากธุรกรรม IAP ให้ความหนาแน่นของรายได้สูงต่อหนึ่งธุรกรรม ผู้เล่นที่ยอมจ่ายเงินจึงเป็นผู้กำหนดความสำเร็จเชิงพาณิชย์และความเร็วในการคืนทุนของแคมเปญการได้มาซึ่งผู้ใช้ การเพิ่มรายได้ IAP สูงสุดกำหนดให้สตูดิโอต้องสร้างท่อส่งธุรกรรมที่แข็งแกร่ง ได้แก่ การอำนวยความสะดวกในการชำระเงินที่ราบรื่นบนฝั่งไคลเอนต์, การรักษาความปลอดภัยในการส่งมอบสินค้าดิจิทัลผ่านการตรวจสอบความถูกต้องฝั่งเซิร์ฟเวอร์ และการแอตทริบิวชันรายได้จากการซื้อกลับไปยังแหล่งที่มาของการได้มาซึ่งผู้ใช้ทางการตลาด เพื่อคำนวณผลตอบแทนจากงบการตลาด (ROAS)
การบูรณาการสโตร์โดยตรง: การจัดการระบบเรียกเก็บเงินของ Apple App Store Connect และ Google Play Console
การใช้งาน IAP จำเป็นต้องมีการบูรณาการทางเทคนิคอย่างลึกซึ้งกับแบ็กエンドของสโตร์แพลตฟอร์ม:
- Apple App Store Connect: จัดการคำจำกัดความของผลิตภัณฑ์ดิจิทัล, ระดับราคา, คำอธิบายที่แปลเป็นภาษาท้องถิ่น และกลุ่มการสมัครสมาชิก ธุรกรรมจะถูกประมวลผลผ่านเฟรมเวิร์ก StoreKit ของ Apple บน iOS
- Google Play Console: จัดการแคตตาล็อกผลิตภัณฑ์ในแอป, แผนพื้นฐาน, ข้อเสนอการสมัครสมาชิก และราคาที่แปลเป็นภาษาท้องถิ่น การซื้อจะถูกจัดการผ่าน Google Play Billing Library บน Android
เมื่อธุรกรรมถูกประมวลผลผ่านระบบการเรียกเก็บเงินของแพลตฟอร์ม Apple หรือ Google จะจัดการส่วนสำคัญของการประมวลผลการชำระเงินของผู้บริโภค, ภาษี, การแปลราคาเป็นภาษาท้องถิ่น และวงจรชีวิตการค้าฝั่งสโตร์ อย่างไรก็ตาม การดำเนินงานบนทั้งสองแพลตฟอร์มจำเป็นต้องมีการแปลงความแตกต่างของการกำหนดค่าผลิตภัณฑ์, สถานะวงจรชีวิต และรูปแบบใบเสร็จให้อยู่ในระบบเศรษฐกิจแบ็กเอนด์ของเกมที่เป็นหนึ่งเดียว
ความเป็นจริงของการกระจายตัวของผู้จ่ายเงิน: เหตุใดการรักษาความปลอดภัยและการติดตามกลุ่มส่วนน้อยที่จ่ายเงินจึงเป็นตัวกำหนดการคืนทุนของสตูดิโอ
ในเกมมือถือประเภทเล่นฟรี การสร้างรายได้จากผู้เล่นจะเป็นไปตามการกระจายตัวแบบพาเรโต (Pareto-like distribution): มีผู้เล่น active รายวันส่วนน้อยเท่านั้นที่ทำธุรกรรมด้วยเงินจริง และกลุ่มผู้ใช้จ่ายเงินจำนวนมากมักจะเป็นผู้สร้างสัดส่วนรายได้ภายในแอปโดยรวมส่วนใหญ่
เนื่องจากรายได้กระจุกตัวอยู่ในกลุ่มผู้จ่ายเงินนี้ การติดตามและรักษาความปลอดภัยของทุกธุรกรรมจึงเป็นสิ่งสำคัญ การไม่ตรวจสอบการซื้อจะเปิดช่องให้ผู้ไม่หวังดีสามารถสร้างสกุลเงินเสมือนที่ไม่ได้รับอนุญาตโดยใช้โปรแกรมจำลองการเรียกเก็บเงินในเครื่อง ซึ่งจะทำให้เศรษฐกิจภายในเกมไม่มีเสถียรภาพ ในทางกลับกัน การไม่เชื่อมโยงเหตุการณ์การซื้อเข้ากับข้อมูลการแอตทริบิวชันจะทำให้ทีมการตลาดประสิทธิภาพทำงานอย่างมืดบอด ส่งผลให้ไม่สามารถระบุได้ว่าช่องทางโฆษณา, แคมเปญ และชิ้นงานโฆษณาใดที่สามารถดึงดูดผู้ใช้ที่มียอดใช้จ่ายสูงเข้ามาได้
StoreKit 2 และ Google Play Billing จัดการวงจรชีวิตธุรกรรมอย่างไร
เครื่องมือสถานะธุรกรรม (Transaction State Machine): จากการเริ่มต้นของผู้ใช้จนถึงการส่งมอบสิทธิ์ขั้นสุดท้าย
การซื้อสินค้าภายในแอปบนมือถือที่สมบูรณ์จะปฏิบัติตามเครื่องมือสถานะหลายขั้นตอน ซึ่งครอบคลุมถึงแอปพลิเคชันไคลเอนต์, สโตร์แพลตฟอร์ม และแบ็กเอนด์เกมที่มีอำนาจตัดสินใจ:
- การค้นหาผลิตภัณฑ์ (Product Query): ไคลเอนต์จะค้นหา SDK การเรียกเก็บเงินของแพลตฟอร์ม (
StoreKit 2บน iOS,BillingClientบน Android) เพื่อดึงข้อมูลราคาและเมทาเดตาของผลิตภัณฑ์ที่แปลเป็นภาษาท้องถิ่น - การเริ่มต้นการซื้อ (Purchase Initiation): ผู้เล่นเรียกกระบวนการซื้อ ซึ่งจะปรากฏหน้าต่างชำระเงินของระบบปฏิบัติการเนทีฟ
- การประมวลผลการชำระเงิน (Payment Processing): Apple หรือ Google จะตรวจสอบรายละเอียดการชำระเงิน, หักเงินจากบัญชีผู้บริโภค และสร้างโทเค็นธุรกรรมหรือใบเสร็จที่ลงนามด้วยลายมือชื่อเข้ารหัส
- การส่งมอบฝั่งไคลเอนต์ (Client Delivery): สโตร์แพลตฟอร์มจะส่งคืนโทเค็นการซื้อหรือข้อมูลธุรกรรมที่ลงนามแล้วไปยังตัวรับฟังการซื้อของไคลเอนต์เกม
- การตรวจสอบฝั่งเซิร์ฟเวอร์ (Server Verification): ไคลเอนต์จะส่งต่อโทเค็น, ตัวระบุคำสั่งซื้อ (ถ้ามี) และบริบทบัญชีไปยังแบ็กเอนด์เกม
- การตรวจสอบฝั่งสโตร์ (Store Validation): แบ็กเอนด์เกมจะตรวจสอบความถูกต้องของโทเค็นโดยตรงกับ API เซิร์ฟเวอร์ของ Apple หรือ Google
- การให้สิทธิ์ (Entitlement Grant): เมื่อการตรวจสอบสำเร็จ แบ็กเอนด์เกมจะให้เครดิตบัญชีของผู้เล่นในฐานข้อมูล
- การสิ้นสุดกระบวนการเฉพาะแพลตฟอร์ม (Platform-Specific Finalization):
- Apple StoreKit 2: หลังจากการส่งมอบสิทธิ์ที่ได้รับอนุญาตจากแบ็กเอนด์ ธุรกรรมของ Apple สามารถสิ้นสุดได้โดยการเรียก
Transaction.finish()ในแอป หรือสำหรับสถาปัตยกรรมสิทธิ์ที่จัดการโดยเซิร์ฟเวอร์ ให้เรียกใช้เอนด์จุด App Store Server APIFinish Transaction(POST /inApps/v1/transactions/{transactionId}/finish) จำเป็นต้องมีเส้นทางสิ้นสุดที่สำเร็จเพียงเส้นทางเดียวเท่านั้น - Google Play Billing: แบ็กเอนด์หรือไคลเอนต์จะรับทราบการซื้อ (สำหรับสินค้าที่ไม่ใช่สินค้าสิ้นเปลือง/การสมัครสมาชิก) หรือใช้สิ้นเปลือง (สำหรับสินค้าสิ้นเปลือง) โดยใช้ Google Play API
- Apple StoreKit 2: หลังจากการส่งมอบสิทธิ์ที่ได้รับอนุญาตจากแบ็กเอนด์ ธุรกรรมของ Apple สามารถสิ้นสุดได้โดยการเรียก
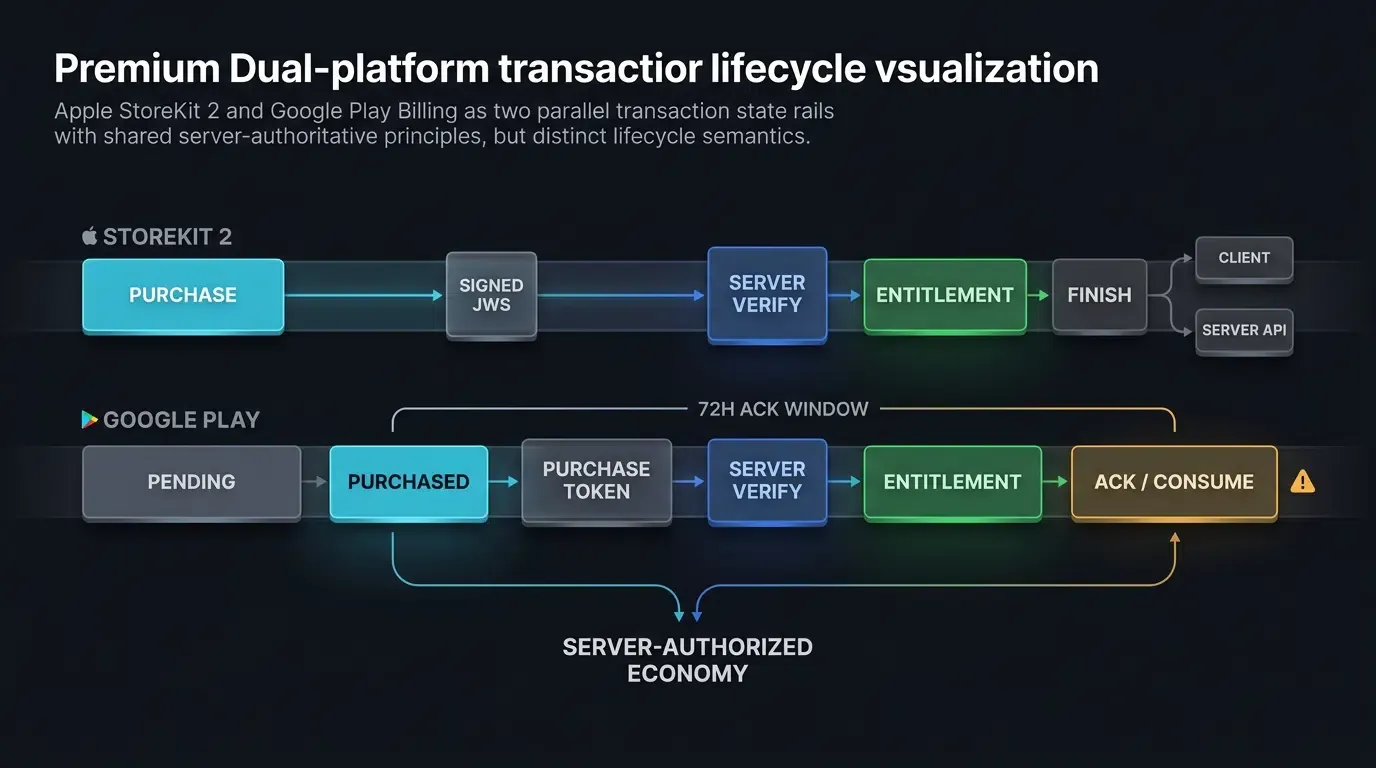
สถาปัตยกรรม Apple StoreKit 2: ลายมือชื่อ JSON Web Signatures ที่เข้ารหัสและ App Store Server API
StoreKit 2 นำเสนอข้อมูลธุรกรรมที่ลงนามโดย Apple ในรูปแบบ JSON Web Signature (JWS) ซึ่งมาตรฐานภายใต้ IETF RFC 7515 เป็นเส้นทางตรวจสอบธุรกรรมสมัยใหม่ ในขณะที่ไฟล์ใบเสร็จ App Store รุ่นเก่าจะยังคงอยู่เพื่อความเข้ากันได้ย้อนหลัง แต่เอนด์จุด verifyReceipt รุ่นเก่าได้ถูกเลิกใช้งานสำหรับสถาปัตยกรรมตรวจสอบเซิร์ฟเวอร์ใหม่แล้ว
ใน StoreKit 2 ทุกธุรกรรมจะถูกแสดงเป็นสตริง JWS ที่ลงนามซึ่งประกอบด้วยส่วนหัว (header), เพย์โหลด (payload) และลายมือชื่อ (signature):
เพย์โหลดที่ถอดรหัสแล้วประกอบด้วยเมทาเดตาที่ผ่านการตรวจสอบแล้ว: transactionId, originalTransactionId, productId, purchaseDate, bundleId, environment และ revocationDate แบ็กเอนด์เกมจะตรวจสอบลายมือชื่อ JWS โดยใช้ห่วงโซ่ใบรับรองรากสาธารณะของ Apple หรือตรวจสอบสถานะธุรกรรมแบบเซิร์ฟเวอร์ต่อเซิร์ฟเวอร์โดยการค้นหา App Store Server API (https://api.storekit.apple.com/inApps/v1/transactions/{transactionId})
สถาปัตยกรรม Google Play Billing: โทเค็นการซื้อ, รหัสคำสั่งซื้อ และกฎการรับทราบ 3 วัน
Google Play Billing บน Android ใช้เฟรมเวิร์กการตรวจสอบตามโทเค็น เมื่อทำธุรกรรมเสร็จสิ้น Google Play จะส่งคืนออบเจ็กต์ Purchase ที่ให้ purchaseToken และข้อมูลผลิตภัณฑ์ และอาจรวมถึง orderId เมื่อมีการสร้างขึ้นสำหรับกระบวนการค้านั้นๆ
ข้อกำหนดในการดำเนินงานที่สำคัญใน Google Play Billing คือกฎการรับทราบภาคบังคับภายใน 3 วัน:
- นาฬิกาการรับทราบตามสถานะ: สำหรับการซื้อที่ต้องมีการรับทราบ ระยะเวลารับทราบ 3 วัน (72 ชั่วโมง) จะเริ่มต้นอย่างเคร่งครัดเมื่อ Google Play เปลี่ยนสถานะธุรกรรมเข้าสู่สถานะ
PURCHASEDเวลาที่ใช้ในสถานะPENDINGจะไม่นับรวมในระยะเวลานี้ - ผลิตภัณฑ์แบบซื้อครั้งเดียว: สินค้าที่ไม่ใช่สินค้าสิ้นเปลืองต้องได้รับการรับทราบโดยใช้
BillingClient.acknowledgePurchase()บนไคลเอนต์หรือpurchases.products.acknowledgeผ่าน Google Play Developer API สินค้าสิ้นเปลืองต้องได้รับการบริโภคโดยใช้BillingClient.consumeAsync()หรือเอนด์จุดการบริโภคฝั่งเซิร์ฟเวอร์ - การรับทราบการสมัครสมาชิก: รับทราบการซื้อการสมัครสมาชิกที่แนะนำโทเค็นการซื้อใหม่ เช่น การซื้อครั้งแรก, การอัปเกรด/ดาวน์เกรดแผน หรือการสมัครใหม่ การต่ออายุอัตโนมัติในภายหลังปกติไม่ต้องรับทราบซ้ำ การสมัครสมาชิกแบบชำระเงินล่วงหน้าระยะเวลาสั้นสามารถใช้กำหนดเส้นตายการรับทราบที่สั้นลงได้ เช่น Google กำหนดให้แผนชำระเงินล่วงหน้าที่สั้นกว่าหนึ่ง週間ต้องได้รับการรับทราบภายในครึ่งหนึ่งของระยะเวลาแผน
- บทลงโทษการคืนเงินอัตโนมัติ: หากการซื้อไม่ได้รับการรับทราบหรือบริโภคภายในระยะเวลาที่กำหนดหลังจากเข้าสู่สถานะ
PURCHASED, Google Play จะเพิกถอนธุรกรรมโดยอัตโนมัติ, คืนเงินให้กับผู้ใช้ และยกเลิกคำสั่งซื้อนั้น
การจัดการการขัดจังหวะของธุรกรรม: การซื้อที่รอดำเนินการ, การหลุดของการเชื่อมต่อ และการชำระเงินที่รอการตัดบัญชี
ธุรกรรมบนมือถือในโลกแห่งความเป็นจริงมักพบกับการหยุดชะงักของเครือข่าย, แอปขัดข้อง หรือความล่าช้าในการชำระเงินภายนอก (เช่น คำขออนุมัติจากผู้ปกครองหรือวิธีการชำระเงินด้วยเงินสด)
สถาปัตยกรรมกระบวนการเรียกเก็บเงินที่แข็งแกร่งต้องจัดการสถานะแบบอะซิงโครนัส:
- ธุรกรรมที่รอดำเนินการ (Pending Transactions): เมื่อการชำระเงินต้องมีการยืนยันจากภายนอก แพลตฟอร์มจะส่งคืนสถานะ
PENDINGเกมต้องไม่ให้ไอเทมทันที แต่เซิร์ฟเวอร์เกมจะใช้การแจ้งเตือนเซิร์ฟเวอร์ของสโตร์ (Apple Server Notifications v2 หรือ Google Real-Time Developer Notifications) เป็นตัวกระตุ้นในการค้นหาสถานะการซื้อที่เชื่อถือได้จาก API ของสโตร์อีกครั้งเมื่อการชำระเงินผ่านแล้ว - การซื้อที่ถูกขัดจังหวะและการกู้คืนเซสชัน: หากไคลเอนต์ขัดข้องระหว่างการชำระเงินเสร็จสิ้นและการตรวจสอบเซิร์ฟเวอร์ StoreKit 2 และ Google Play Billing จะรักษาสถานะธุรกรรมไว้ ในการเปิดแอปพลิเคชันถัดไป ไคลเอนต์จะต้องฟัง
Transaction.updatesบน iOS หรือค้นหาqueryPurchasesAsync()บน Android เพื่อกู้คืนธุรกรรมที่ยังไม่เสร็จ
เฟรมเวิร์กทางเทคนิคสำหรับการตรวจสอบใบเสร็จฝั่งเซิร์ฟเวอร์และการป้องกันการฉ้อโกง
ช่องโหว่ของการตรวจสอบฝั่งไคลเอนต์: การใช้พร็อกซี่ในเครื่อง, การฮุกไบนารี และใบเสร็จปลอม
การพึ่งพาลอจิกฝั่งไคลเอนต์บนอุปกรณ์เพียงอย่างเดียวเพื่อตรวจสอบการซื้อจะทำให้เกิดช่องโหว่ทางเศรษฐกิจอย่างรุนแรง ในรูปแบบภัยคุกคามบนมือถือ สภาพแวดล้อมรันไทม์ฝั่งไคลเอนต์ต้องถือว่าไม่น่าเชื่อถือ
เวกเตอร์การโจมตี IAP ฝั่งไคลเอนต์ทั่วไปประกอบด้วย:
- เฟรมเวิร์กจำลองการเรียกเก็บเงิน (Billing Emulation Frameworks): เครื่องมือบนอุปกรณ์ Android ที่รูทแล้วหรือ iOS ที่เจลเบรกแล้วจะดักจับการเรียกใช้ API การเรียกเก็บเงิน และส่งคืนการเรียกกลับความสำเร็จในการซื้อปลอมไปยังแอปพลิเคชันไคลเอนต์โดยตรง
- พร็อกซี่ Man-in-the-Middle (MitM) ในเครื่อง: พร็อกซี่ดักจับจะแทนที่การตอบสนองของเซิร์ฟเวอร์ด้วยเพย์โหลดความสำเร็จจำลอง ซึ่งหลอกลวงกิจวัตรการตรวจสอบฝั่งไคลเอนต์เท่านั้น
- การแก้ไขไบนารี (Binary Modification): ผู้โจมตีแก้ไขไบนารีไคลเอนต์ที่คอมไพล์แล้วเพื่อข้ามการตรวจสอบในเครื่องโดยสิ้นเชิง
แม้ว่า VerificationResult บนอุปกรณ์ของ StoreKit 2 จะให้การตรวจสอบด้วยการเข้ารหัสบนอุปกรณ์ แต่โค้ดไคลเอนต์ยังคงสามารถถูกจัดการได้บนรันไทม์ที่ถูกบุกรุก ไอเทมเศรษฐกิจเสมือนจริงที่เชื่อถือได้จะต้องได้รับอนุญาตเฉพาะจากเซิร์ฟเวอร์แบ็กเอนด์ที่ตรวจสอบธุรกรรมอย่างเป็นอิสระกับ API สโตร์ของ Apple หรือ Google เท่านั้น
การสร้างท่อส่งการตรวจสอบที่เชื่อถือได้จากเซิร์ฟเวอร์: การกำหนดเส้นทางเกตเวย์ไปยัง Store API
ท่อส่งการตรวจสอบฝั่งเซิร์ฟเวอร์ที่มีความยืดหยุ่นจะแยกคำขอของไคลเอนต์,สื่อสารกับ API สโตร์ของแพลตฟอร์มผ่านข้อมูลรับรองบริการที่ปลอดภัย และบังคับใช้กฎธุรกิจที่เข้มงวดก่อนที่จะเปลี่ยนแปลงบันทึกฐานข้อมูล
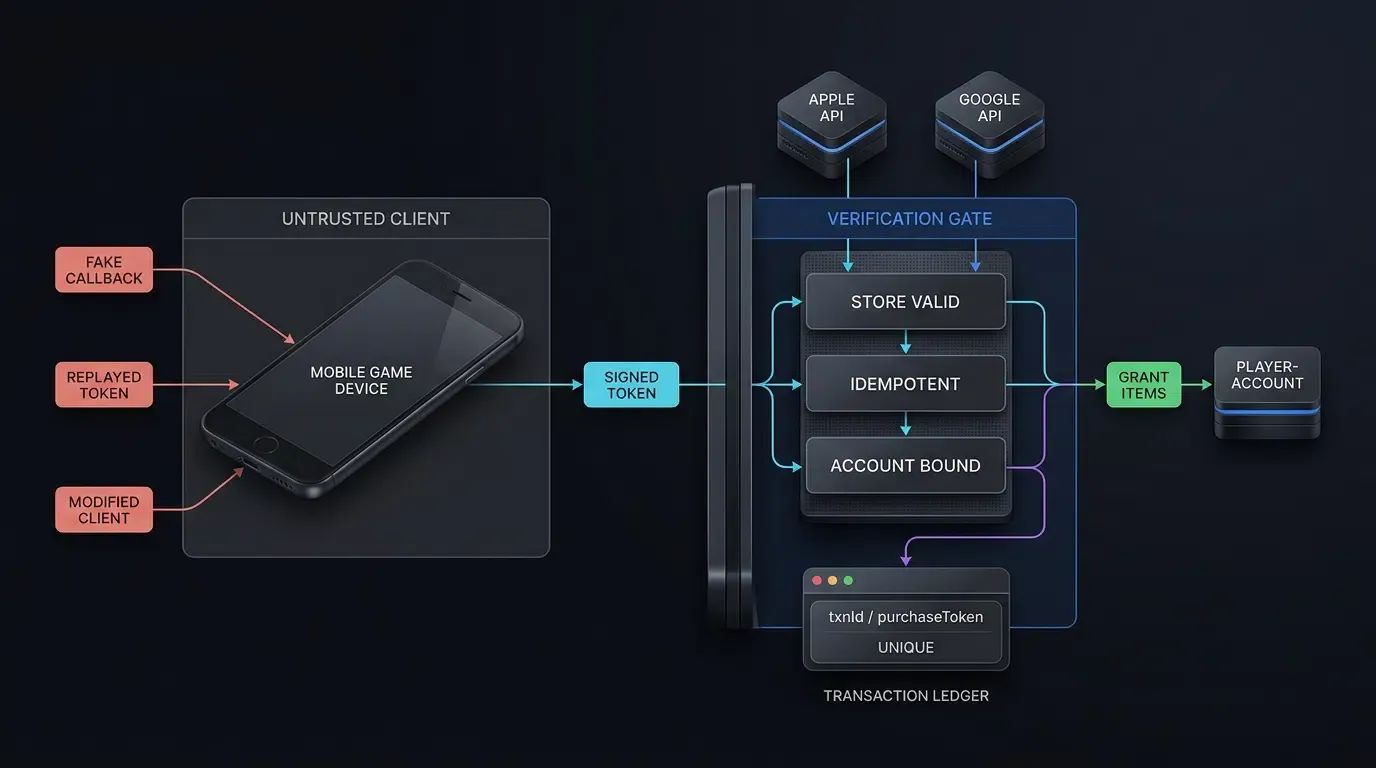
ท่อส่งการตรวจสอบ IAP ที่ปลอดภัยระหว่างไคลเอนต์ เซิร์ฟเวอร์ และสโตร์:

[ไคลเอนต์เกมมือถือ]           [เซิร์ฟเวอร์แบ็กเอนด์เกม]          [Apple / Google Store API]
         │                              │                                     │

    1. เริ่มต้นการซื้อ                  │                                     │
    2. สโตร์คืนโทเค็นที่ลงนาม ────────┼─────────────────────────────────────► (ประมวลผลการเรียกเก็บเงิน)
         │                              │                                     │
    3. ส่งโทเค็นและเพย์โหลด ─────────────►│                                     │
         │                              4. ตรวจสอบลายมือชื่อและบริบทแอป ──►
         │                              │                                     │
         │                              │◄── 5. ส่งคืนธุรกรรมที่ตรวจสอบแล้ว ──┘
         │                              │    (สถานะ: ตรวจสอบแล้ว, ผลิตภัณฑ์, โทเค็น)
         │                              │
         │                              6. ตรวจสอบ Idempotency (purchaseToken/txnId)
         │                              7. ให้เครดิตไอเทมเสมือนจริงในเกม
         │                              │
         │                              8. การสิ้นสุดกระบวนการที่เชื่อถือได้:
         │                              │  ├─► Apple (ตัวเลือก A): ไคลเอนต์เรียก ──► (StoreKit finish())
         │                              │  ├─► Apple (ตัวเลือก B): เซิร์ฟเวอร์ S2S ────► (App Store Finish Txn API)
         │                              │  └─► Google: เซิร์ฟเวอร์ S2S API ──────────► (Play consume/acknowledge)
         │                              │
    4. บันทึก Telemetry ของไคลเอนต์ ──────►│
       (ปรับเทียบกับบันทึกแบ็กเอนด์)     │
ในการตรวจสอบธุรกรรม Apple StoreKit 2 JWS จำเป็นต้องมีลายมือชื่อการเข้ารหัสที่ถูกต้อง แต่ยังไม่เพียงพอสำหรับการอนุญาตสิทธิ์ แบ็กเอนด์ต้อง:
- ตรวจสอบลายมือชื่อ JWS กับห่วงโซ่ใบรับรองรากของ Apple
- เริ่มต้นเครื่องมือตรวจสอบด้วยบริบทแอปที่คาดไว้: ตรวจสอบว่า
bundleIdของธุรกรรมตรงกับแอป,environmentตรงกับ Production หรือ Sandbox และตรวจสอบให้แน่ใจว่าบริบทเครื่องมือตรวจสอบการผลิตรวมถึง Apple ID ของแอปตามที่ App Store Server Library กำหนด - ตรวจสอบตัวระบุผลิตภัณฑ์, สถานะธุรกรรม และสถานะการเพิกถอนก่อนที่จะให้สิทธิ์ดิจิทัล แนะนำให้ใช้ฟังก์ชันการตรวจสอบอย่างเป็นทางการของ App Store Server Library ของ Apple แทนการเขียนโปรแกรมแยกวิเคราะห์การเข้ารหัสเอง
สำหรับ Google Play Billing แบ็กเอนด์จะได้รับ purchaseToken จากไคลเอนต์ สำหรับผลิตภัณฑ์แบบซื้อครั้งเดียว แบ็กเอนด์จะค้นหา purchases.productsv2.getproductpurchasev2 เพื่อดึงสถานะการซื้อที่เชื่อถือได้ สำหรับการสมัครสมาชิก แบ็กเอนด์จะค้นหา purchases.subscriptionsv2.get หลังจากส่งมอบสิทธิ์แล้ว แบ็กเอนด์จะรับทราบหรือบริโภคการซื้อโดยใช้เอนด์จุดที่เหมาะสม
คีย์ส่วนตัว App Store Server API .p8 และข้อมูลรับรอง Google Cloud Service Account จะต้องยังคงอยู่ฝั่งเซิร์ฟเวอร์อย่างเคร่งครัด โดยจัดเก็บไว้ในห้องนิรภัยความลับที่มีการจัดการ (KMS); ห้ามจัดส่งข้อมูลรับรองใดๆ ไว้ภายในไบนารีแอปพลิเคชันไคลเอนต์หรือคอมมิตลงในซอร์สโค้ดเด็ดขาด
ทีมงานสามารถตรวจสอบเอกสารการตรวจสอบการโกงที่มีอยู่สำหรับอินเทอร์เฟซทางเทคนิคและพารามิเตอร์การตรวจจับการฉ้อโกง
การป้องกันการโจมตีแบบ Replay: การบังคับใช้ Idempotency ของโทเค็นธุรกรรมและการผูกบัญชี
เพื่อทำให้การโจมตีด้วยการเล่นซ้ำใบเสร็จเป็นโมฆะ เซิร์ฟเวอร์เกมจะต้องบังคับใช้ Idempotency ระดับฐานข้อมูลอย่างเข้มงวด:
- คีย์ Idempotency หลัก: สำหรับ Google Play ให้ใช้
purchaseTokenเป็นคีย์การขจัดข้อมูลซ้ำซ้อนในฐานข้อมูลหลัก เนื่องจากโทเค็นการซื้อมีความเฉพาะตัวทั่วโลกในทุกธุรกรรม สำหรับ Apple ให้ใช้transactionId - เมทาเดตาสงเคราะห์: จัดเก็บ Google
orderId(ถ้ามี) และ AppleoriginalTransactionIdเป็นเมทาเดตาเชิงพาณิชย์สนับสนุนสำหรับการคืนเงินและการปรับเทียบฝ่ายสนับสนุนลูกค้า - การประมวลผลแบบอะตอม (Atomic Processing): เมื่อมีคำขอตรวจสอบใบเสร็จเข้ามา ให้ตรวจสอบว่า
purchaseTokenหรือtransactionIdได้รับการประมวลผลแล้วหรือไม่ หากมีอยู่แล้ว ให้ส่งคืนสถานะสิทธิ์ที่มีอยู่โดยไม่ต้องให้ไอเทมเสมือนจริงซ้ำ - การผูกบัญชี (Account Binding): ตรวจสอบว่าธุรกรรมถูกผูกไว้กับบัญชีผู้เล่นที่ร้องขอเพื่อป้องกันการฉีดใบเสร็จข้ามบัญชี
สคีมา JSON ด้านล่างแสดงเพย์โหลดการตรวจสอบใบเสร็จฝั่งเซิร์ฟเวอร์:
{
  "reference_architecture": true,
  "illustrative_values": true,
  "iap_server_verification_record": {
    "telemetry_metadata": {
      "verification_id": "ver_iap_2026_0915_9981",
      "timestamp_utc": "2026-09-15T09:30:00.120Z",
      "app_id": "com.example.game.rpg",
      "player_account_id": "usr_99812401"
    },
    "store_transaction_context": {
      "platform": "iOS",
      "store_environment": "Production",
      "store_transaction_id": "2000000123456789",
      "original_transaction_id": "2000000123456789",
      "product_id": "com.example.game.starter_pack",
      "product_type": "Consumable",
      "purchase_date_utc": "2026-09-15T09:29:45.000Z"
    },
    "apple_verifier_context": {
      "validation_protocol": "Apple_App_Store_Server_API_v2",
      "expected_bundle_id": "com.example.game.rpg",
      "expected_environment": "Production",
      "production_app_apple_id_configured": true,
      "transaction_bundle_id_match": true,
      "transaction_environment_match": true,
      "jws_signature_verified": true,
      "root_certificate_chain_valid": true,
      "revocation_status": "none",
      "ownership_type": "PURCHASED"
    },
    "commercial_revenue_telemetry": {
      "currency": "USD",
      "gross_customer_amount_minor": 499,
      "gross_amount_source": "store_transaction_price",
      "net_developer_proceeds_minor": null,
      "net_proceeds_status": "pending_financial_reconciliation",
      "store_fee_minor": null,
      "accounting_basis": "gross_purchase_price_until_reconciled"
    },
    "security_and_idempotency_state": {
      "idempotency_key": "txn_2000000123456789",
      "database_duplicate_check": "unique_new_transaction",
      "account_binding_verified": true,
      "entitlement_grant_status": "items_credited_successfully"
    },
    "attribution_reconciliation": {
      "attribution_channel": "partner_ad_network_video",
      "campaign_id": "cmp_rpg_launch_us",
      "revenue_event_logged_to_attribution": true,
      "ad_network_postback_eligible": true
    }
  }
}
การใช้งาน SDK ติดตามฝั่งไคลเอนต์แบบ Dual Platform สำหรับเหตุการณ์การซื้อ
ข้อกำหนดสำหรับ Telemetry รายได้ที่แม่นยำในการแอตทริบิวชันและการวิเคราะห์
การวัดแคมเปญการได้มาซึ่งผู้ใช้ที่แม่นยำจำเป็นต้องมีการส่ง telemetry การซื้อจากแอปพลิเคชันไคลเอนต์หรือเซิร์ฟเวอร์เกมไปยังแพลตฟอร์มแอตทริบิวชัน การติดตามการซื้อภายในแอปช่วยให้ทีมการตลาดสามารถประเมินผลตอบแทนจากงบการตลาด (ROAS), คำนวณการรักษาผู้ใช้กลุ่มผู้จ่ายเงิน และฝึกฝนอัลกอริทึมการประมูลเครือข่ายโฆษณาแบบโปรแกรมได้
เหตุการณ์ SDK ฝั่งไคลเอนต์ทำหน้าที่เป็นตัวบ่งชี้ telemetry ทันที ในขณะที่รายงานทางการเงินที่เชื่อถือได้และสัญญาณการประมูลควรได้รับการปรับเทียบกับบันทึกธุรกรรมที่ตรวจสอบโดยเซิร์ฟเวอร์
เมื่อบันทึก telemetry การซื้อ เหตุการณ์จะต้องมีพารามิเตอร์เชิงพาณิชย์ที่จำเป็น:
- ตัวระบุเหตุการณ์ (Event Identifier): คีย์เหตุการณ์มาตรฐาน (เช่น
iap_purchase) - จำนวนเงิน (Monetary Amount): มูลค่าธุรกรรมที่แสดงในหน่วยย่อยจำนวนเต็มตามเลขชี้กำลังสกุลเงิน ISO 4217 (เช่น 499 สำหรับ $4.99 USD หรือ 500 สำหรับ ¥500 JPY ซึ่งไม่มีทศนิยม)
- รหัสสกุลเงิน (Currency Code): รหัสสกุลเงินสามตัวอักษรตามมาตรฐาน ISO 4217 (เช่น
USD,EUR,JPY) - ตัวระบุธุรกรรม (Transaction Identifier): การอ้างอิงธุรกรรมแบ็กเอนด์ที่ไม่ซ้ำกันหรือรหัสคำสั่งซื้อสาธารณะ เพื่อเปิดใช้งานการขจัดข้อมูลซ้ำซ้อนอัตโนมัติโดยไม่ต้องเปิดเผยโทเค็นแพลตฟอร์มดิบให้กับ SDK การตลาด
การใช้งาน Android Kotlin: การรายงานเหตุการณ์การซื้อที่ตรวจสอบแล้วผ่าน saveEvent
บน Android เกมที่บูรณาการกับ OpoInstall SDK แบบเนทีฟจะรายงานเหตุการณ์การซื้อโดยใช้ API saveEvent การใช้งานจะส่งผ่านคีย์เหตุการณ์, มูลค่าจำนวนเงินในหน่วยย่อยจำนวนเต็ม และเมทาเดตาคู่คีย์-ค่ากำหนดเอง
การใช้งาน iOS Swift: การรายงานเหตุการณ์การซื้อที่ตรวจสอบแล้วผ่าน reportEffectPoint
บน iOS เกมที่บูรณาการกับ OpoInstall SDK แบบเนทีฟจะรายงานเหตุการณ์การซื้อโดยใช้ API reportEffectPoint การใช้งานจะส่งผ่านตัวระบุจุดเอฟเฟกต์, มูลค่าจำนวนเงินจำนวนเต็มในหน่วยย่อย และดิกชันนารีเอฟเฟกต์ที่มีเมทาเดตาธุรกรรม
นักพัฒนาที่กำลังมองหาแพ็กเกจ SDK ฝั่งไคลเอนต์และเอกสารการบูรณาการสามารถศึกษาแหล่งข้อมูลการบูรณาการ SDK สำหรับแนวทางการใช้งาน โปรดทราบว่าชื่อ API และลายเซ็นเป็นตัวอย่างเฉพาะเวอร์ชัน โปรดตรวจสอบกับเอกสารประกอบ SDK ที่ใช้งานจริงในปัจจุบัน
ตัวอย่างโค้ดด้านล่างแสดงการติดตาม IAP ฝั่งไคลเอนต์ผ่าน Android Kotlin และ iOS Swift:
// การใช้งาน Android (Kotlin)
// ไฟล์: IapPurchaseHandler.kt
package com.example.game.billing

import android.content.Context
import com.opoinstall.api.OpoInstall
import java.util.HashMap

class IapPurchaseHandler(private val context: Context) {

    /**
     * รายงานเหตุการณ์การซื้อไปยัง OpoInstall attribution SDK สำหรับ telemetry การตลาด
     * หมายเหตุ: การบัญชีการเงินที่เชื่อถือได้จะถูกปรับเทียบดาวน์stream ผ่านใบเสร็จที่ตรวจสอบโดยเซิร์ฟเวอร์
     *
     * @param backendPurchaseEventId การอ้างอิงธุรกรรมที่ไม่ซ้ำกันหรือรหัสคำสั่งซื้อที่ตรวจสอบแล้ว
     * @param productId ตัวระบุ SKU (เช่น com.example.game.starter_pack)
     * @param amountMinor มูลค่าธุรกรรมทางการเงินในหน่วยย่อยจำนวนเต็ม (เช่น 499 สำหรับ $4.99 USD)
     * @param currency รหัสสกุลเงิน ISO 4217 (เช่น USD, JPY)
     */
    fun trackPurchaseTelemetry(
        backendPurchaseEventId: String,
        productId: String,
        amountMinor: Long,
        currency: String
    ) {
        require(amountMinor in 0..Int.MAX_VALUE.toLong()) { "amountMinor เกินช่วงเหตุการณ์จำนวนเต็มของ SDK" }

        val extraData = HashMap<String, String>()
        extraData["transaction_reference"] = backendPurchaseEventId
        extraData["product_id"] = productId
        extraData["currency"] = currency
        extraData["revenue_basis"] = "store_purchase_price"

        // รายงาน telemetry การซื้อไปยัง OpoInstall SDK
        OpoInstall.getInstance().saveEvent("iap_purchase", amountMinor.toInt(), extraData)
    }
}
// การใช้งาน iOS (Swift)
// ไฟล์: IapPurchaseTracker.swift
import Foundation
import libOpoInstallSDK

class IapPurchaseTracker: NSObject {

    /**
     * รายงานเหตุการณ์การซื้อไปยัง OpoInstall attribution SDK สำหรับ telemetry การตลาด
     * หมายเหตุ: การบัญชีการเงินที่เชื่อถือได้จะถูกปรับเทียบดาวน์stream ผ่านใบเสร็จที่ตรวจสอบโดยเซิร์ฟเวอร์
     *
     * @param backendPurchaseEventId การอ้างอิงธุรกรรมที่ไม่ซ้ำกันหรือ Apple Transaction ID
     * @param productId ตัวระบุผลิตภัณฑ์ในแอป (เช่น "com.example.game.starter_pack")
     * @param amountMinor มูลค่าธุรกรรมทางการเงินในหน่วยย่อยจำนวนเต็ม (เช่น 499 สำหรับ $4.99 USD)
     * @param currency รหัสสกุลเงิน ISO 4217 (เช่น "USD", "JPY")
     */
    @objc public static func trackPurchaseTelemetry(
        backendPurchaseEventId: String,
        productId: String,
        amountMinor: Int,
        currency: String
    ) {
        let effectDictionary: [String: String] = [
            "transaction_reference": backendPurchaseEventId,
            "product_id": productId,
            "currency": currency,
            "revenue_basis": "store_purchase_price"
        ]

        // รายงาน telemetry การซื้อไปยัง OpoInstall SDK
        OpoInstallSDK.defaultManager()?.reportEffectPoint(
            "iap_purchase",
            effectValue: amountMinor,
            effectDictionary: effectDictionary
        )
    }
}
วิธีปรับเทียบ Telemetry การซื้อสินค้าภายในแอปกับการแอตทริบิวชันการได้มาซึ่งผู้ใช้
การเชื่อมโยงรายได้ในเกมเข้ากับช่องทางทางการตลาดเริ่มต้น
การติดตามการแอตทริบิวชันจะเชื่อมโยงเหตุการณ์การซื้อในเกมกลับไปยังแหล่งที่มาทางการตลาด, แคมเปญ และชิ้นงานโฆษณาเฉพาะที่ได้ผู้เล่นรายนั้นมา เมื่อผู้เล่นติดตั้งเกม SDK การแอตทริบิวชันจะบันทึกจุดสัมผัสการได้มาซึ่งผู้ใช้ (เช่น Google Search, TikTok Ad, Meta Campaign หรือการค้นพบแบบออร์แกนิก)
เมื่อธุรกรรม IAP เกิดขึ้นในอีกหลายวันหรือหลายสัปดาห์ต่อมา เอ็นจิ้นการแอตทริบิวชันจะเชื่อมโยงรายได้เข้ากับจุดสัมผัสการติดตั้งเดิม ซึ่งช่วยให้สตูดิโอสามารถแยกแยะเมตริกทางการเงินที่ปะปนกัน เชื่อมโยงธุรกรรมที่ตรวจสอบแล้วเข้ากับบริบทการแอตทริบิวชันการได้มาซึ่งผู้ใช้ที่มีอยู่ และเปิดใช้งานการวิเคราะห์รายได้ในระดับช่องทางในจุดที่สามารถแก้ไขการแอตทริบิวชันได้
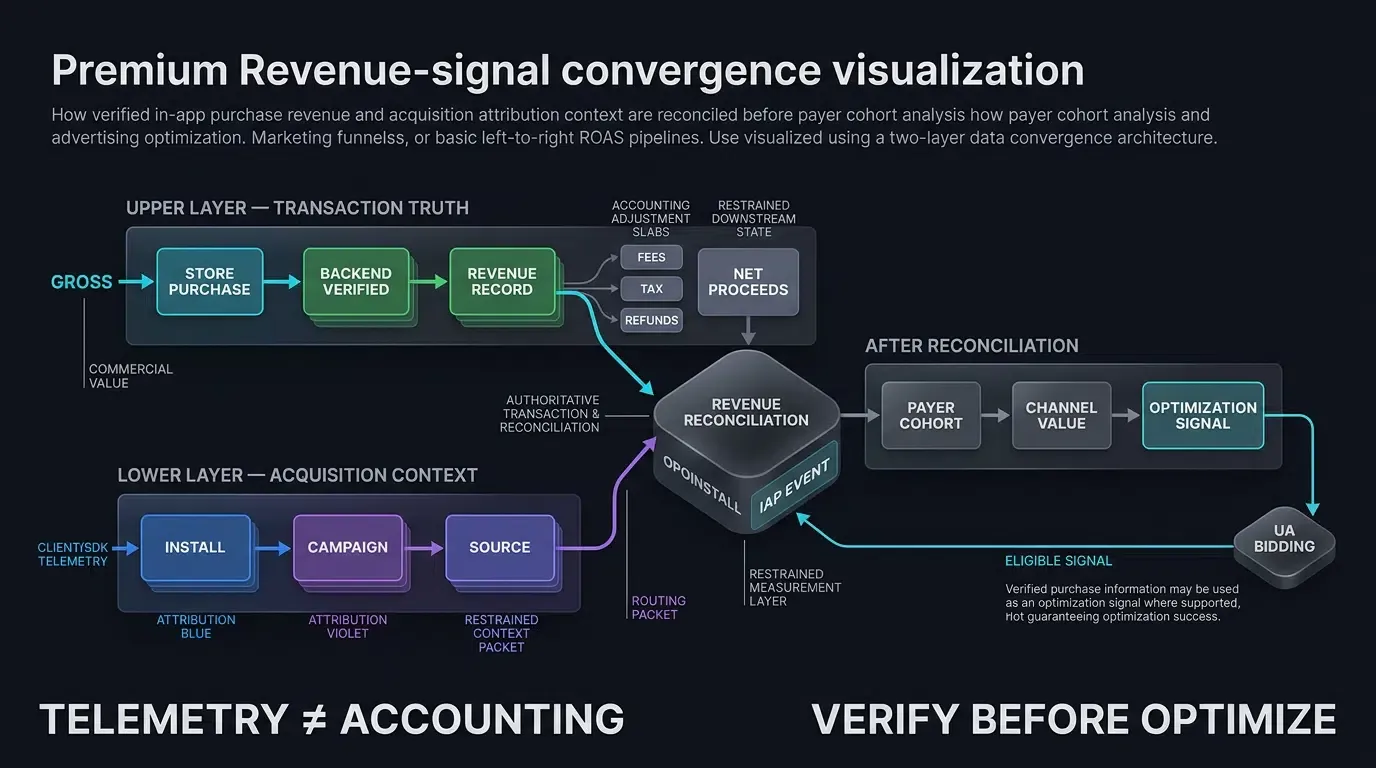
การปรับเทียบรายได้รวมของสโตร์เทียบกับรายได้ทางบัญชีสุทธิ
เพื่อรักษาความถูกต้องทางการเงิน ท่อส่งวิศวกรรมข้อมูลจะต้องปรับเทียบการใช้จ่ายรวมของลูกค้าที่รายงาน ณ จุดชำระเงินกับรายได้สุทธิที่ได้รับจริง
การปรับเทียบจำเป็นต้องคำนึงถึงการหักลดมาตรฐานของสโตร์:
- ค่าธรรมเนียมคอมมิชชันแพลตฟอร์ม: ค่าบริการสโตร์จะแตกต่างกันไปตามแพลตฟอร์ม, โปรแกรม, ระดับนักพัฒนา และประเภทผลิตภัณฑ์ (เช่น อัตรมาตรฐาน, โปรแกรมสำหรับนักพัฒนารายย่อย หรือการลดหย่อนระยะเวลาการสมัครสมาชิก)
- ภาษีท้องถิ่นและภาษีมูลค่าเพิ่ม (VAT): ภาษีหัก ณ ที่จ่ายที่หักโดยสโตร์แพลตฟอร์มก่อนการจ่ายเงินให้นักพัฒนา
- การคืนเงินและการปฏิเสธการชำระเงิน (Refunds and Chargebacks): Apple และ Google จะให้รายงานการคืนเงินและการแจ้งเตือนนักพัฒนาแบบเรียลไทม์เมื่อลูกลูกค้าง / มีข้อพิพาทเกี่ยวกับธุรกรรมหรือเริ่มต้นการปฏิเสธการชำระเงิน
เหตุการณ์ฝั่งไคลเอนต์บันทึกราคาสื้อรวม (store_purchase_price); คลังข้อมูลจะต้องใช้การปรับเทียบค่าธรรมเนียมสโตร์ในขั้นต่อไปเพื่อคำนวณรายได้สุทธิที่ได้รับจริงสำหรับการสร้างแบบจำลอง LTV ทางการเงิน
การติดตามกลุ่มผู้จ่ายเงินดาวน์สตรีม: ขอบเขต LTV ของ IAP สะสม
พฤติกรรมของผู้จ่ายเงินจะเปิดเผยออกมาตามกรอบเวลาตามยาว สตูดิโอประเมินมูลค่าตลอดอายุการใช้งานของการซื้อสินค้าภายในแอปสะสม (
โดยที่:
คืออัตราการรักษาผู้ใช้กลุ่มเดิมแบบคลาสสิกในวันที่ คือสัดส่วนของผู้ใช้ active จากกลุ่มการได้มาเดียวกันที่ทำ IAP ในวันที่ผ่านไป คือรายได้ IAP สุทธิเฉลี่ยในกลุ่มผู้จ่ายเงิน active ในวันเดียวกันนั้น
แหล่งที่มาของการได้มาซึ่งผู้ใช้อาจแสดงเวลาของผู้จ่ายเงินและรูปแบบการใช้จ่ายระยะยาวที่แตกต่างกัน ความแตกต่างเหล่านี้ควรได้รับการวัดผลเชิงประจักษ์ตามช่องทาง แทนที่จะอนุมานจากป้ายชื่อช่องทาง
การปรับแต่งการประมูลการได้มาซึ่งผู้ใช้: การป้อนสัญญาณ IAP ที่ตรวจสอบแล้วให้กับระบบประมูลอัตโนมัติของเครือข่ายโฆษณา
เครือข่ายโฆษณาแบบโปรแกรมสมัยใหม่ใช้โมเดลการเพิ่มประสิทธิภาพการเรียนรู้ของเครื่อง (เช่น Target ROAS หรือ Value Optimization) เพื่อระบุผู้เล่นที่มีแนวโน้มการใช้จ่ายสูง
ในจุดที่มีการสนับสนุน สัญญาณการซื้อที่ตรวจสอบแล้วสามารถส่งต่อเป็นเหตุการณ์การเพิ่มประสิทธิภาพหรือโพสต์แบ็กมูลค่าไปยังแพลตฟอร์มโฆษณาที่เข้าร่วมได้ ซึ่งช่วยให้เครือข่ายโฆษณาสามารถเปลี่ยนงบประมาณการประมูลไปยังกลุ่มเป้าหมายที่มีพฤติกรรมการซื้อที่ได้รับการตรวจสอบแล้วโดยอัตโนมัติ ซึ่งช่วยปรับปรุงประสิทธิภาพของแคมเปญ
การวิเคราะห์เปรียบเทียบประเภทผลิตภัณฑ์ซื้อภายในแอปและนโยบายสโตร์
การประเมินกลไกการดำเนินงาน, กฎทางบัญชี และความต้องการวงจรชีวิตข้ามประเภทผลิตภัณฑ์
สโตร์แอปมือถือจัดประเภทการซื้อสินค้าภายในแอปออกเป็นหมวดหมู่ทางเทคนิคและเชิงพาณิชย์ที่แตกต่างกัน
ตารางด้านล่างเปรียบเทียบการจำแนกประเภทผลิตภัณฑ์ IAP มาตรฐานข้ามระบบนิเวศ Apple StoreKit และ Google Play Billing:
| การจำแนกประเภทผลิตภัณฑ์ | ประเภทผลิตภัณฑ์ Apple StoreKit | ประเภทผลิตภัณฑ์ Google Play | กฎการคืนค่าของแพลตฟอร์ม | กรณีการใช้งานในเกมทั่วไป |
|---|---|---|---|---|
| สินค้าสิ้นเปลือง (Consumable) | Consumable | One-Time Product (Consumable) | ดูแลโดยเซิร์ฟเวอร์เกม; สโตร์จะไม่กู้คืนโดยอัตโนมัติ | ทอง, อัญมณี, การเติมพลังงาน, การเปิดกาชา |
| สินค้าที่ไม่ใช่สินค้าสิ้นเปลือง (Non-Consumable) | Non-Consumable | One-Time Product (Non-Consumable) | สามารถกู้คืนข้ามอุปกรณ์ของผู้ใช้ผ่านธุรกรรมสโตร์เนทีฟ | การลบโฆษณา, การปลดล็อกตัวละคร, การขยายเนื้อหาเรื่องราว |
| การสมัครสมาชิกต่ออายุอัตโนมัติ | Auto-Renewable Subscription | Subscription (Auto-Renewing Base Plan) | จัดการและต่ออายุอัตโนมัติโดยแพลตฟอร์มสโตร์ | สมาชิก VIP, แบทเทิลพาสตามฤดูกาล |
| การสมัครสมาชิกแบบไม่ต่ออายุ / ชำระเงินล่วงหน้า | Non-Renewing Subscription | Subscription (Prepaid Base Plan) | ต้องจัดการระยะเวลาฝั่งเซิร์ฟเวอร์ด้วยตนเองบน iOS; Google จัดการเงื่อนไขการชำระเงินล่วงหน้า | บัตรรับอัญมณีรายวัน 30 วัน, การเข้าถึงอีเวนต์จำกัด |
การปรับเศรษฐกิจของเกมให้สอดคล้องกับแนวทางปฏิบัติของสโตร์แพลตฟอร์ม
การเรียกเก็บเงินของแพลตฟอร์มยังคงเป็นกลไกเริ่มต้นสำหรับธุรกรรมสินค้าดิจิทัลในแอป อย่างไรก็ตาม ตัวเลือกการชำระเงินภายนอกที่ได้รับอนุญาตและโปรแกรมการเรียกเก็บเงินทางเลือกจะแตกต่างกันไปตามหน้าร้าน, ภูมิภาค, สิทธิ์ของโปรแกรม และนโยบายของแพลตฟอร์ม (เช่น ข้อกำหนด Digital Markets Act ของสหภาพยุโรป, ลิงก์การซื้อภายนอกหน้าร้านของสหรัฐอเมริกา หรือโปรแกรมการเรียกเก็บเงินทางเลือกในภูมิภาคเกาหลีใต้และญี่ปุ่น) นักพัฒนาจะต้องประเมินกฎเฉพาะที่ใช้กับแต่ละตลาดการจัดจำหน่าย แทนที่จะสมมติว่ามีกฎการชำระเงินระดับโลกเพียงกฎเดียว
นอกจากนี้ แนวทางปฏิบัติของแพลตฟอร์ม (เช่น แนวทางปฏิบัติในการตรวจสอบ Apple App Store) กำหนดให้เกมที่มีไอเทมเสมือนจริงแบบสุ่ม (เช่น กลไกกาชาหรือกล่องสุ่ม) ต้องเปิดเผยความน่าจะเป็นในการดึงไอเทมแต่ละประเภทอย่างชัดเจนก่อนทำการซื้อ
สตูดิโอเกมควรบังคับใช้การตรวจสอบ IAP ฝั่งเซิร์ฟเวอร์อย่างเข้มงวดเมื่อใด
### เงื่อนไขที่เหมาะสมสำหรับการตรวจสอบที่เชื่อถือได้จากเซิร์ฟเวอร์ภาคบังคับทีมพัฒนาเกมควรบังคับใช้การตรวจสอบใบเสร็จฝั่งเซิร์ฟเวอร์อย่างเข้มงวดภายใต้เงื่อนไขการดำเนินงานเฉพาะ:
- เกมที่มีผู้เล่นหลายคนและเกมการแข่งขัน: ชื่อที่มีเศรษฐกิจเสมือนจริงร่วมกัน, กระดานผู้นำ หรือการซื้อขายของผู้เล่น ซึ่งการใช้ประโยชน์จากสกุลเงินที่ไม่ได้มาจากการทำงานจะทำลายความสมดุลของการแข่งขัน
- ผลกระทบเชิงพาณิชย์ที่มีนัยสำคัญ: ไมโครทรานแซกชันใดๆ ที่การเติมเต็มการฉ้อโกงสามารถส่งผลกระทบอย่างมีนัยสำคัญต่อรายได้, สินค้าคงคลังที่ซื้อขายได้, การจ่ายเงินอัตโนมัติ หรือสัญญาณการเพิ่มประสิทธิภาพดาวน์สตรีม
- แคมเปญที่ป้อนโพสต์แบ็กไปยังเครือข่ายโฆษณา: ท่อส่งการได้มาซึ่งผู้ใช้ที่เหตุการณ์การซื้อกระตุ้นโพสต์แบ็กเครือข่ายโฆษณาแบบเรียลไทม์หรือการจ่ายเงินแบบแอฟฟิลิเอต ซึ่งเหตุการณ์ที่ถูกปลอมแปลงจะทำลายอัลกอริทึมการประมูลอัตโนมัติ
เงื่อนไขที่ไม่เหมาะสมสำหรับท่อส่งเซิร์ฟเวอร์ที่ซับซ้อน
การปรับใช้โครงสร้างพื้นฐานการตรวจสอบแบบเซิร์ฟเวอร์ต่อเซิร์ฟเวอร์ที่ซับซ้อนจะทำให้เกิดค่าใช้จ่ายที่ไม่จำเป็นในสถานการณ์จำกัด:
- เกมเล่นคนเดียวแบบออฟไลน์สแตนด์อโลน: เกมแคชชวลแบบออฟไลน์ที่ไม่มีเซิร์ฟเวอร์แบ็กเอนด์หรือบัญชี ซึ่งการตรวจสอบ StoreKit และ Google Play Billing บนไคลเอนต์เนทีฟให้การป้องกันพื้นฐาน โดยมีเงื่อนไขว่าสตูดิโอยอมรับการแลกเปลี่ยนความปลอดภัยฝั่งไคลเอนต์ที่มีอยู่
- ต้นแบบการเล่นเกมยุคแรก: ต้นแบบซอฟต์ลันช์ที่ประเมินการรักษาผู้ใช้ด้วยกลไกหลักก่อนที่จะสร้างโครงสร้างพื้นฐานการเรียกเก็บเงินแบ็กเอนด์ที่ปรับขนาดได้
ข้อผิดพลาดทั่วไปและช่องโหว่ด้านความปลอดภัยในการใช้งาน IAP
- ข้อผิดพลาดที่ 1: การส่งมอบไอเทมเสมือนจริงฝั่งไคลเอนต์: การให้เครดิตสกุลเงินเสมือนจริงหรือไอเทมภายในตัวรับฟังการซื้อของไคลเอนต์โดยตรงโดยไม่มีการตรวจสอบใบเสร็จเซิร์ฟเวอร์ จะทำให้เกมมีความเสี่ยงต่อโปรแกรมจำลองการเรียกเก็บเงินพื้นฐาน
- ข้อผิดพลาดที่ 2: การละเลยการรับทราบของ Google Play: การไม่รับทราบหรือบริโภคการซื้อของ Google Play ภายในหน้าต่างที่จำเป็นหลังจากเข้าสู่สถานะ
PURCHASEDจะส่งผลให้มีการคืนเงินคำสั่งซื้ออัตโนมัติและสูญเสียรายได้ - ข้อผิดพลาดที่ 3: การละเว้นการขจัดข้อมูลซ้ำซ้อนของธุรกรรมที่ไม่ซ้ำกัน: การไม่บังคับใช้ข้อจำกัด
purchaseToken(Google) หรือtransactionId(Apple) ที่ไม่ซ้ำกันในสคีมาฐานข้อมูลจะนำไปสู่การให้ไอเทมซ้ำระหว่างการลองใหม่ของเครือข่ายหรือการโจมตีแบบเล่นซ้ำ
คำถามที่พบบ่อย (FAQ)
การซื้อสินค้าภายในแอปคืออะไรและสร้างรายได้ให้กับเกมมือถืออย่างไร?
เหตุใดการตรวจสอบใบเสร็จ IAP ฝั่งไคลเอนต์จึงมีความเสี่ยงต่อการฉ้อโกงการเรียกเก็บเงิน?
การติดตามการซื้อสินค้าภายในแอปช่วยปรับปรุง ROAS การได้มาซึ่งผู้ใช้เกมอย่างไร?
สรุปและเฟรมเวิร์กการตัดสินใจ
การใช้งานโครงสร้างพื้นฐานการซื้อสินค้าภายในแอปที่ยืดหยุ่นจำเป็นต้องมีการผสมผสานระหว่างวงจรชีวิตการเรียกเก็บเงินมาตรฐานของแพลตฟอร์ม, การตรวจสอบใบเสร็จที่ควบคุมโดยเซิร์ฟเวอร์ และการติดตามการแอตทริบิวชันแบบละเอียด การเพิ่มรายได้ IAP สูงสุดขึ้นอยู่กับการปกป้องเศรษฐกิจเสมือนจริงจากการแสวงหาประโยชน์จากการเรียกเก็บเงินในเครื่อง, การบังคับใช้การตรวจสอบ Idempotency และการเชื่อมโยงเหตุการณ์การซื้อที่ตรวจสอบแล้วเข้ากับช่องทางการได้มาซึ่งผู้ใช้
ด้วยการบูรณาการ StoreKit 2 และ Google Play Billing ที่ปลอดภัยเข้ากับ SDK การวัดบนมือถือ สตูดิโอเกมสามารถปกป้องสตรีมการสร้างรายได้ของตน, เพิ่มประสิทธิภาพงบการตลาดไปยังกลุ่มผู้เล่น LTV สูง และสร้างการเติบโตของการดำเนินงานสดที่ยั่งยืน
หากต้องการสำรวจว่าการติดตาม SDK ฝั่งไคลเอนต์และการแอตทริบิวชันช่องทางสามารถกำหนดค่าได้อย่างไรสำหรับท่อส่งการสร้างรายได้ของเกมคุณ โปรดศึกษาข้อมูลอ้างอิงการใช้งานการแอตทริบิวชันบนมือถือ
วัสดุที่เกี่ยวข้อง
-
แนวคิด: In-App Purchase, การตรวจสอบใบเสร็จ, StoreKit 2, Google Play Billing, การติดตามกลุ่มผู้จ่ายเงิน, IAP-ROAS
-
เทคโนโลยี: App Store Server API, Google Play Developer API, Attribution SDK, JSON Web Signature (JWS)
-
มาตรฐาน: IETF RFC 7515 JSON Web Signature (JWS), W3C Mobile Web Best Practices, OWASP Mobile Application Security
-
API: Google Play Billing Library, Google Play Developer API (Productsv2), Apple StoreKit 2 Transaction API, Apple App Store Server API (Finish Transaction), OpoInstall Event Tracking Interfaces (saveEvent, reportEffectPoint)
-
เอกสารทางการและข้อมูลอ้างอิง &:
Share this article