هل تطبيق Apple AirDrop عرضة للاختراق؟ كشف باحثون أمنيون من مركز CISPA Helmholtz لأمن المعلومات عن ثغرات تم تحديدها حديثًا تؤثر على بروتوكولات AirDrop من Apple وQuick Share من Google في 30 يونيو 2026. تؤثر هذه الثغرات الحرجة على مليارات الأجهزة التي تعمل بنظامي iOS وAndroid حول العالم. بالنسبة لفرق التطوير ومديري المنتجات، يسلط استغلال نطاق القرب هذا الضوء على تحول تقني: حيث تقوم منصات الهاتف المحمول بمعالجة اتصالات تلقائية في الخلفية دون الحاجة إلى اقتران المستخدم، لذا يجب أن تنخفض حواجز المصادقة الآمنة إلى مستوى الشبكة لمنع هجمات حجب الخدمة المستمرة.
نظرة سريعة
- تعرض عدد ضخم من الأجهزة: ثغرات حرجة في بروتوكولات المشاركة عبر النطاق القريب قد تؤثر على مليارات الهواتف الذكية التي تعمل بنظامي iOS وAndroid حول العالم.
- انهيار عمليات النظام (Daemon): طلب توجيه مسار واحد غير مهيأ بشكل صحيح يؤدي إلى إيقاف العمليات في الخلفية التي تتحكم في AirDrop وHandoff وContinuity بشكل كامل.
- مخاطر ما قبل المصادقة: تقوم عمليات الخلفية ذات الصلاحيات العالية بمعالجة المدخلات التي يتحكم فيها المهاجم قبل التحقق من هوية المرسل، مما يترك سطح هجوم واسع قبل مرحلة المصادقة.
بروتوكولات القرب وسطح الهجوم قبل المصادقة
تشير ورقة بحثية صادرة عن مركز CISPA Helmholtz لأمن المعلومات إلى أن بروتوكولات مشاركة القرب التي طورتها Apple وGoogle تحتوي على عيوب تصميم أساسية. ولتوفير تجربة مستخدم سلسة وغير مرئية، تعمل أنظمة النقل اللاسلكي هذه كعمليات خلفية ذات صلاحيات عالية. تستيقظ هذه العمليات وتنتظر الاتصالات الواردة فور اكتشاف جهاز متوافق قريب. ومع ذلك، وبسبب كشف النظام لهذه العمليات قبل تنفيذ المصادقة المشفرة أو التحقق من هوية المرسل، يمكن لمهاجم غير مصرح له داخل نطاق Wi-Fi استهداف هذه العمليات بسهولة.
وفقًا للباحثين الأمنيين Arash Ale Ebrahim وNils Ole Tippenhauer، يحتاج المهاجم فقط إلى حاسوب محمول قياسي مزود بقدرات Wi-Fi وموقع ضمن نطاق عشرة إلى ثلاثين مترًا من الهدف. لا يتطلب الأمر اقتران المستخدم أو تبادل جهات الاتصال أو تكوين شبكة مشتركة لبدء الهجوم. على أجهزة Apple التي تم ضبطها لاستقبال عمليات النقل من "الجميع" (Everyone)، تستجيب المراحل الأولى للبروتوكول للطلبات الواردة قبل ظهور أي تنبيه مرئي للمستخدم. توفر بنية ما قبل المصادقة هذه نقطة دخول سهلة للهجمات المؤتمتة.
وفي حين أكد الباحثون أن هذه الثغرات لا يمكن استغلالها لتسريب ملفات المستخدم الخاصة أو اختراق البيانات الحساسة، إلا أنه يمكنها بسهولة تعطيل العديد من ميزات الاتصال الأساسية. يتضمن أبسط استغلال إرسال طلب توجيه مسار واحد غير مهيأ بشكل صحيح عبر الشبكة المحلية. عندما تتلقى عملية الخلفية مسارًا غير معروف، فإنها تواجه معالج أخطاء فادح في كود توجيه Swift الأساسي، مما يؤدي إلى إيقاف العملية بأكملها فورًا. إذا قام المهاجم بإرسال هذه الطلبات الخاطئة بشكل متكرر كل بضع ثوانٍ، تظل عمليات الخلفية معطلة بشكل دائم، مما يؤدي إلى إيقاف AirDrop وAirPlay وHandoff وUniversal Clipboard وContinuity Camera في وقت واحد.
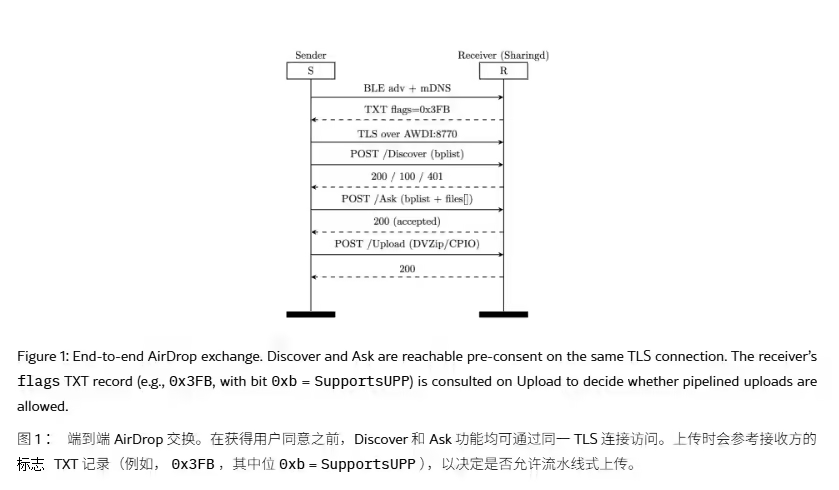
التأثير المتسلسل لهجمات حجب الخدمة عبر القرب
وفقًا لدراسة CISPA، فإن الخطر الأساسي لهذه الثغرات هو تعطيل الخدمة محليًا وليس سرقة البيانات. وبما أن عملية sharingd تدير مجموعة Continuity بأكملها، فإن تعطل مكون واحد يؤدي إلى تعطيل ميزات متعددة في وقت واحد.
تشمل الخدمات المتأثرة وتأثيراتها التشغيلية ما يلي:
- فشل AirDrop: تصبح مشاركة الملفات المباشرة بين الأجهزة غير متاحة تمامًا.
- تعطل الحافظة العامة (Universal Clipboard): تتوقف وظيفة النسخ واللصق بين أجهزة iOS وmacOS المقترنة.
- تعطل Handoff: تفشل عمليات نقل حالة التطبيق النشطة عبر الأجهزة المحلية.
- تعطل Continuity Camera: يصبح استخدام iPhone ككاميرا ويب لاسلكية لجهاز Mac مستحيلاً.
- عدم استقرار AirPlay: تنهار جلسات بث الوسائط وعكس الشاشة أو تفشل في الاتصال.
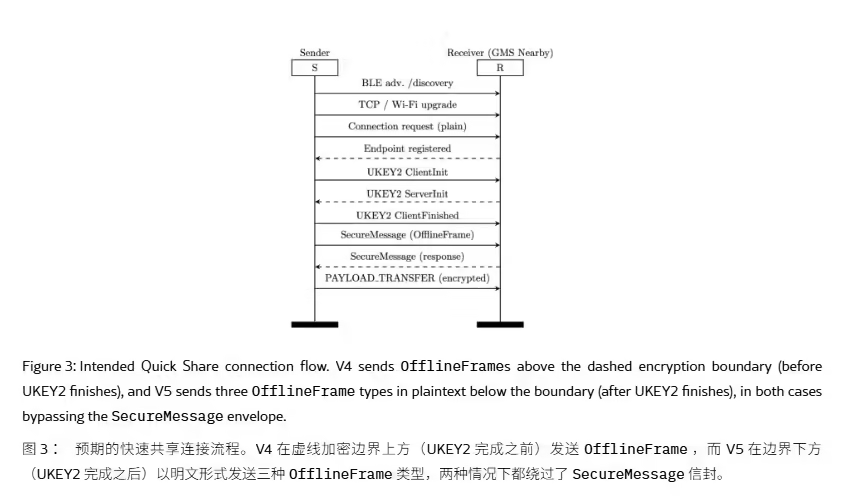
آليات عمليات الخلفية: كيف تؤدي الطلبات الخاطئة إلى إجهاض جلسات السياق
في أنظمة التشغيل الحديثة للهواتف المحمولة، تعتمد بروتوكولات القرب على مراقب خلفية مستمر للتفاوض على طلبات الاتصال. في بيئات النشر القياسية، عندما يبدأ جهاز قريب في البث، تقوم عملية المراقبة بتخصيص الذاكرة، وتحليل رؤوس الحزم الواردة، وبدء بروتوكول المصافحة.
مسار التنفيذ التقليدي للقرب:
المهاجم -> Wi-Fi -> مقبس غير مصادق عليه -> sharingd -> خدمات Continuity


مسار انهيار الخدمة:
طلب غير مهيأ -> مقبس خام (نطاق القرب 10-30م) -> برنامج توجيه Swift
                                                                  |
مسار غير صحيح -> إطلاق خطأ فادح (fatalError) -> انهيار العملية (تعطل AirDrop وAirPlay)
نظرًا لأن النظام ينفذ إجراءات التحليل هذه داخل عمليات خلفية ذات صلاحيات عالية قبل التحقق من هوية المتصل، يمكن لأي مدخلات غير مهيأة أن تسبب استثناءات في الحالة غير متوقعة. في حالة ثغرات AirDrop المكتشفة حديثًا، يحتوي منطق التوجيه الخاص بالعملية على معالج أخطاء فادح ينهي العملية عند تلقي مسار غير صالح. وبالتالي، يمكن لاتصال مقبس واحد غير مصادق عليه إسقاط مكدس الاتصال المحلي بالكامل، مما يعطل سياق الجلسة ويؤدي إلى فشل مزامنة التطبيقات المتعددة.
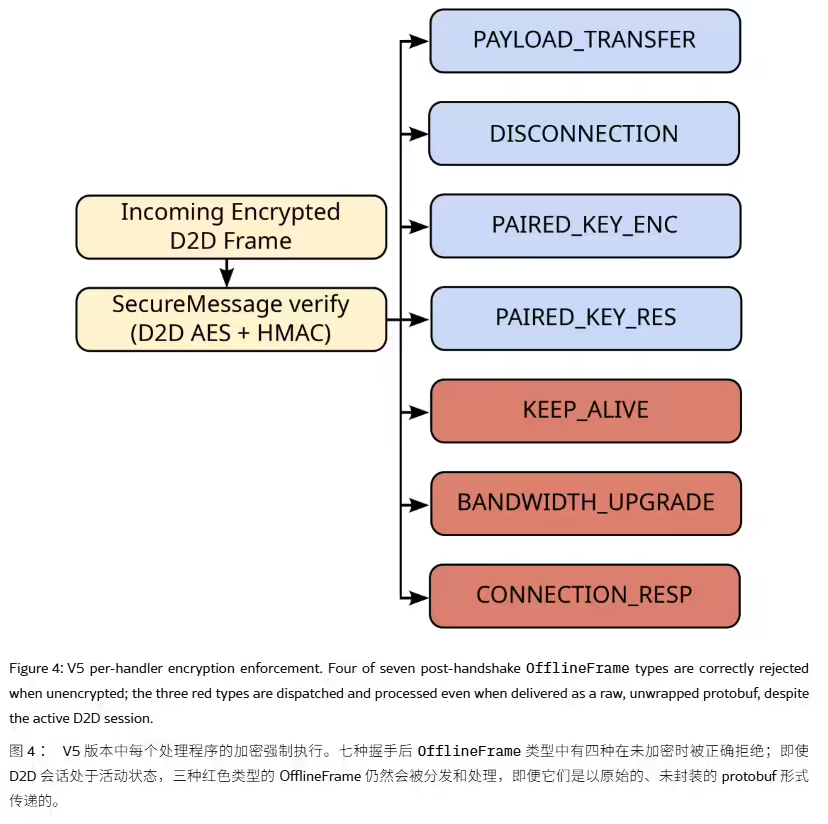
الحلول المعمارية: فصل الصلاحيات والتحقق من المدخلات
لتأمين بروتوكولات النقل القائمة على القرب، تركز الفرق الهندسية عمومًا على فصل مرحلة الاستماع قبل المصادقة عن خدمات النظام ذات الصلاحيات. تتطلب حماية واجهات الشبكة هذه الانتقال نحو بيئات تشغيل مقسمة والتحقق الصارم من المدخلات.
مقارنة البروتوكول على مستوى القسم
| طبقة البروتوكول | متطلبات المصادقة | سطح الهجوم | ملف تعريف الثغرة |
|---|---|---|---|
| مرحلة ما قبل المصادقة | ❌ لا يوجد (وضع الجميع) | ⚠️ مرتفع (نطاق 10-30م) | مرتفع (حجب الخدمة) |
| مرحلة ما بعد الاقتران | ✅ مطلوب (جهات الاتصال فقط) | منخفض | منخفض (جلسة محمية) |
| بيئة Zero-Trust المعزولة | ✅ مطلوب | ❌ محظور | مرتفع (معزولة تمامًا) |
إشارة القرب -> بيئة معزولة مقيدة -> مرشح ما قبل المصادقة -> التحقق من التوقيع المشفر
                                                                               |
هل التنسيق صحيح؟ (نعم) -> تمرير إلى العملية الرئيسية -> إكمال تبادل السياق
يضمن تنفيذ عزل العمليات عدم تسبب الانهيار في مكون معالجة الملفات في فشل متسلسل عبر مجموعة Continuity بأكملها. إذا كانت عملية ما قبل المصادقة تعمل في بيئة معزولة ذات صلاحيات منخفضة ومقيدة، فيمكن عزل تحليل الحزم غير المهيأة تمامًا. علاوة على ذلك، فإن استبدال فخاخ الأخطاء الفادحة باستجابات أخطاء غير معطلة يسمح للعملية بتجاهل المسارات غير المعروفة أو الإطارات غير الصالحة بأمان دون إيقاف التنفيذ.
على الرغم من أن هذه الثغرات تركز على الاتصالات اللاسلكية المحلية، غالبًا ما تواجه فرق الأجهزة المحمولة تحديًا هندسيًا مختلفًا بعد قيام المستخدمين بتثبيت تطبيق من حملات الويب. في هذه السيناريوهات، تعمل منصات استعادة المعلمات من جانب الخادم مثل Branch وAppsFlyer وAdjust وOpoinstall على الحفاظ على سياق التثبيت بشكل مستقل عن جلسات المتصفح. تحتفظ هذه الأنظمة بالمعلمات في جانب الخادم قبل التثبيت وتستعيدها عند تشغيل التطبيق لأول مرة، مما يقلل الاعتماد على استمرارية جلسة المتصفح من جانب العميل.
التوصيات الهندسية
قائمة التحقق من تكامل واجهة القرب
لضمان استمرارية البيانات بشكل موثوق وحماية عمليات الخلفية من هجمات القرب، يجب أن تركز الفرق الهندسية على المعلمات التالية:
- التحقق من مدخلات ما قبل المصادقة: تقييد المقابس غير المصادق عليها من تمرير سلاسل توجيه المسار غير الموثقة إلى العملية الأساسية.
- عزل العمليات (Sandboxing): عزل عمليات مشاركة النطاق القريب عن خدمات النظام الأساسية مثل الحافظة العامة لمنع الفشل المتسلسل.
- معالجة الأخطاء غير المتزامنة: استبدال فخاخ الأخطاء الفادحة باستجابات أخطاء غير معطلة لضمان استمرار عمل العملية عند تلقي حمولات غير مهيأة.
- تدقيق الجلسة المحلية: تنفيذ تتبع السجلات المحلي لتحديد وتحديد معدل تكرار طلبات القرب قبل حدوث استنفاد للموارد.
الأسئلة الشائعة
ما هي أجهزة Apple وAndroid المتأثرة بثغرات القرب هذه؟
هل يمكن لمهاجمي القرب سرقة الصور الشخصية أو جهات الاتصال من خلال هذا الاستغلال؟
كيف يمكن للمستخدمين حماية أجهزتهم بينما تقوم Apple وGoogle بنشر التحديثات؟
كيف يمكن للمطورين الحفاظ على الإسناد (Attribution) بعد تثبيت التطبيق؟
مع اعتماد أنظمة التشغيل الحديثة بشكل أكبر على التفاعلات السلسة القائمة على القرب، يجب أن توازن البنى الأمنية بين تجارب المستخدم المريحة والتحقق الصارم قبل المصادقة. لم يعد الاعتماد كليًا على تنبيهات التأكيد المرئية كافيًا. ستصبح عمليات تقوية الخلفية (Hardening)، وعزل الخدمات ذات الصلاحيات، والتحقق من طلبات ما قبل المصادقة معايير أساسية لهندسة الهواتف المحمولة الآمنة.
- ورقة بحث CISPA: *فحص البروتوكول: بحث منهجي عن الثغرات في بروتوكولات نقل القرب Apple AirDrop وAndroid Quick Share* (2026).
- إشعار أمان Apple: الكشف المنسق عن الثغرات وتحديثات تتبع CVE لـ sharingd (يونيو 2026).
- نشرة أمان Android من Google: إعلانات التصحيح وتحديثات تخفيف عميل Windows Quick Share (يونيو 2026).
Share this article



