هل تكشف ميزة "إخفاء بريدي الإلكتروني" من Apple عن العناوين الحقيقية؟ أبلغ باحثون عن مخاوف تتعلق بالخصوصية تؤثر على ميزة "إخفاء بريدي الإلكتروني" في Apple، والتي قد تسمح بربط بعض الأسماء المستعارة بالعناوين الحقيقية في ظروف معينة. في هذا المقال، نشير بكلمة "أسماء مستعارة" إلى عناوين إعادة التوجيه التي تنشئها ميزة Apple المذكورة. هذا المقال يلخص النقاشات المعلنة ولا يؤكد وجود ثغرة قابلة للاستغلال بشكل مؤكد. مع تزايد وتيرة تقنيات التتبع الرقمي، يعتمد ملايين المستخدمين على أدوات إخفاء البريد لعزل بيانات اعتمادهم الحقيقية عن قواعد بيانات الأطراف الخارجية. في الظروف العادية، توفر هذه الوكلاء حماية للمستخدمين من البريد المزعج وانتهاكات البيانات عبر العمل كوسطاء. ومع ذلك، عندما تظهر تقارير تشير إلى أن آلية التحويل الأساسية قد تسمح بربط الأسماء المستعارة بالحسابات الحقيقية، ينهار نموذج الخصوصية بالكامل.
التسلسل الزمني وتطور خلفية اكتشاف الأسماء المستعارة في ميزة Apple
نظرة عامة
- تم الإبلاغ بمسؤولية عن مخاوف خصوصية نظرية في منتصف عام 2025، تشير إلى أن أقنعة إعادة التوجيه المجهولة قد ترتبط في بعض الحالات بصناديق البريد الأصلية.
- أشارت اختبارات لاحقة إلى أن المشكلة قد تظل قابلة للتكرار حتى بعد تغييرات Apple في البنية التحتية.
- أدى التحول المعماري الموازي إلى نطاق فرعي مخصص إلى تسهيل عملية تعرف الخدمات على الأسماء المستعارة الجديدة إذا اختارت تصفيتها.
مثّل تطوير أدوات تمويه البريد الإلكتروني الأصلية علامة فارقة في خصوصية المستخدم. وبدمجها مباشرة في أنظمة التشغيل ونوافذ التسجيل، أتاحت هذه الأدوات للأفراد إنشاء عناوين إعادة توجيه فريدة من خلال التوثيق الرسمي للمنصة. في حال تعرضت إحدى المنصات لاختراق، يمكن للمستخدم ببساطة إنهاء هذا الاسم المستعار المحدد، مما يحمي صندوق وارده الحقيقي من التهديدات الأمنية والرسائل التسويقية غير المرغوب فيها. نجح هذا الإطار في فصل هوية المستخدم الرقمية عن قواعد بيانات الأطراف الخارجية.
ومع ذلك، تعتمد سلامة أدوات التمويه هذه على افتراض حاسم: يجب أن يظل الاسم المستعار غير قابل للتمييز تماماً عن صناديق البريد العادية. تاريخياً، كانت هذه الأقنعة لا تُلاحظ وسط ملايين الحسابات الطبيعية. ولمنع هذه الحسابات المؤقتة، كان يتعين على أنظمة التسجيل حظر النطاق الأصلي بالكامل، مما قد يؤثر على مستخدمي Apple الشرعيين. وبالتالي، كان التمويه فعالاً للغاية.
تتجاوز التداعيات الأمنية لمخاوف الأسماء المستعارة في Apple مجرد التعرض للرسائل المزعجة. ظهرت مخاوف تتعلق بتصميم الخصوصية عندما لاحظ محلل الأمن تايلر ميرفي أن آلية التحويل الأساسية قد تسرب بيانات وصفية، مما يشير إلى وجود ارتباط محتمل بين العناوين المجهولة وحساباتها المصدرية. وقد أبلغ الباحث عن هذه القضية بمسؤولية لشركة التقنية في صيف عام 2025. ورغم ادعاء مشغل المنصة إطلاق تحديث للنظام في أوائل عام 2026 لحل المشكلة، تشير الاختبارات اللاحقة إلى أن احتمالية ربط البيانات قد تظل قائمة. لا تزال التفاصيل العامة حول هذه الثغرة محدودة ولم يتم التحقق من ظروف تكرارها بشكل مستقل على نطاق واسع. ونتيجة لذلك، قد يواجه المستخدمون الذين يعتمدون على هذا الإطار للحصول على خصوصية تامة مخاطر غير متوقعة، كما ورد في تقارير أمنية مستقلة.
تحليل تقني معمق لآليات عمل مخاوف الأسماء المستعارة في Apple
من الناحية التقنية، يجب أن تقوم بروتوكولات إعادة توجيه البريد القياسية بفصل البيانات الوصفية الواردة عن تفاصيل صندوق البريد الحقيقي للمستلم بشكل آمن. عندما تتلقى المنصة رسالة بريد إلكتروني موجهة إلى اسم مستعار مجهول، يقوم خادم إعادة التوجيه بتحليل ترويسات الرسالة، ومطابقة الاسم المستعار مع سجل العميل المرتبط، وإعادة توجيه المحتوى إلى صندوق الوارد الخاص. يجب أن تتم عملية التحويل هذه بالكامل داخل النطاق الآمن لمزود خدمة الوكيل.
وفقاً للبحث المنشور، يمكن من حيث المبدأ دمج المعلومات المرتبطة بميزة Apple مع مصادر بيانات متاحة للجمهور لاستنتاج عنوان البريد الإلكتروني الأساسي في ظروف معينة. قد يقدم هذا السلوك مخاطر ارتباط في الأنظمة التي تتداخل فيها مصادر بيانات متعددة. ونظراً لأن بعض الأدلة تربط تفاصيل المنصات العامة بملفات تعريف المستخدمين، فقد يتطابق الاسم المستعار المرتبط مع البريد الإلكتروني الحقيقي للمستخدم. يحدث هذا التطابق المحتمل دون تفاعل مباشر من المستخدم، مما يسلط الضوء على التحديات التقنية الجوهرية المرتبطة بموضوع الأسماء المستعارة في Apple.
[الحالة المثالية لوكيل البريد الآمن]
  البريد الوارد ──> اسم مستعار مجهول (private.icloud.com) ──> إعادة توجيه آمنة ──> صندوق وارد خاص


[مسار الاستغلال المحدد]
  اسم مستعار مجهول ──> كشف معلومات الاسم المستعار ──> بحث عكسي في الدليل ──> ارتباط الحالة المحتمل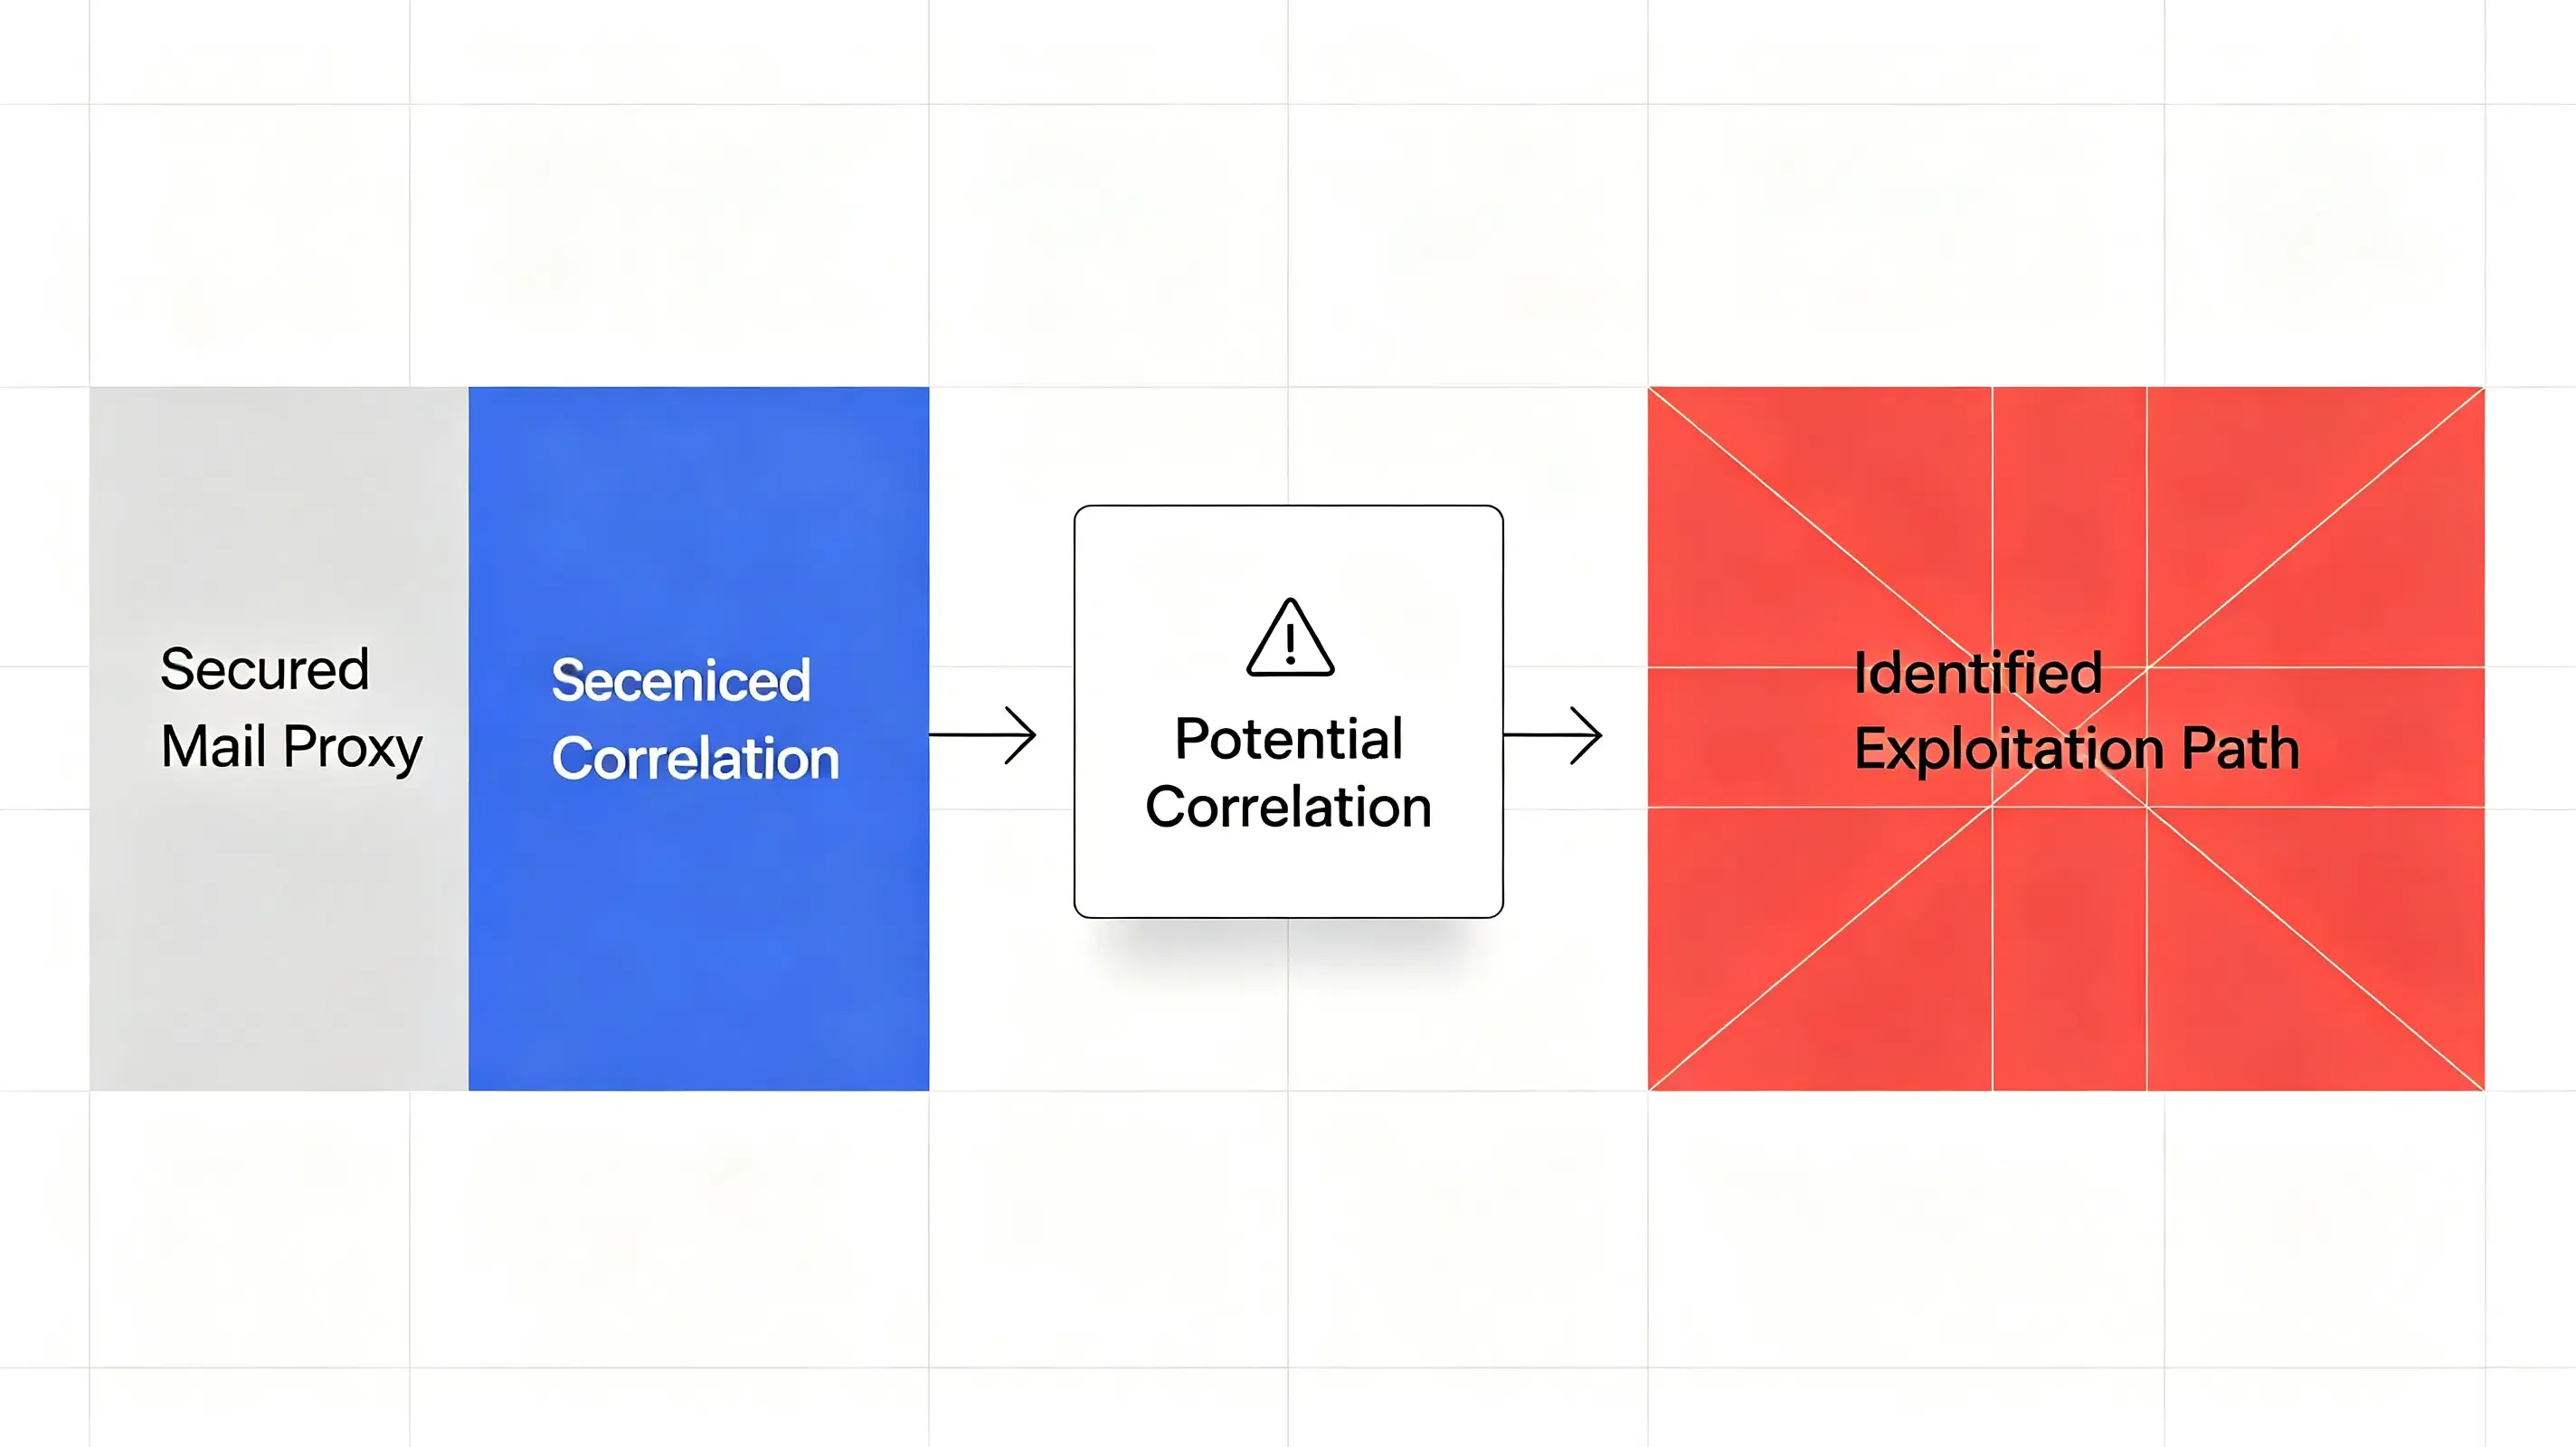
على الرغم من أن المشكلة المبلغ عنها تتعلق بخصوصية البريد الإلكتروني وليس بالإسناد التقني للهاتف المحمول، إلا أنها توضح تحدياً هندسياً أوسع: بمجرد تعطيل استمرارية الهوية عبر الأنظمة، تصبح عمليات القياس وسير العمل الأمني اللاحقة أكثر صعوبة. نفس فقدان سياق المتصفح يؤثر أيضاً على عمليات إسناد الهاتف المحمول عندما يقوم المستخدم بتثبيت التطبيق. عندما ينشئ مستخدم حساباً باستخدام اسم مستعار مقنع ويقوم لاحقاً بتنزيل تطبيق الهاتف، فإن غياب استمرارية الحالة عبر عمليات إعادة التوجيه القياسية من البريد إلى التطبيق يعطل نماذج اللمسات المتعددة. وفي أنظمة الهوية الأوسع، تسلط حالات فشل عزل الأسماء المستعارة الضوء على كيفية اعتماد استمرارية الهوية عبر الأنظمة على معالجة متسقة للحالة.
أفضل الممارسات ومعايير التنفيذ المرجعية في عصر ما بعد الأسماء المستعارة
لحماية خطوط أنابيب البيانات وضمان أمان المستخدم في عصر ما بعد الأسماء المستعارة، يمكن للمطورين والمهندسين تقييم إدارة الأسماء المستعارة اللامركزية مفتوحة المصدر والحفاظ على الحالة من جانب الخادم. الاعتماد على ميزات مستوى نظام التشغيل لمزود واحد يؤدي إلى تقييد مؤسسي للنظام ويترك المنظمات عرضة لتحديثات صامتة في الخلفية. بدلاً من ذلك، يمكن لفرق الهندسة تقييم تقنيات توجيه بديلة تمنح ملكية كاملة للبيانات.
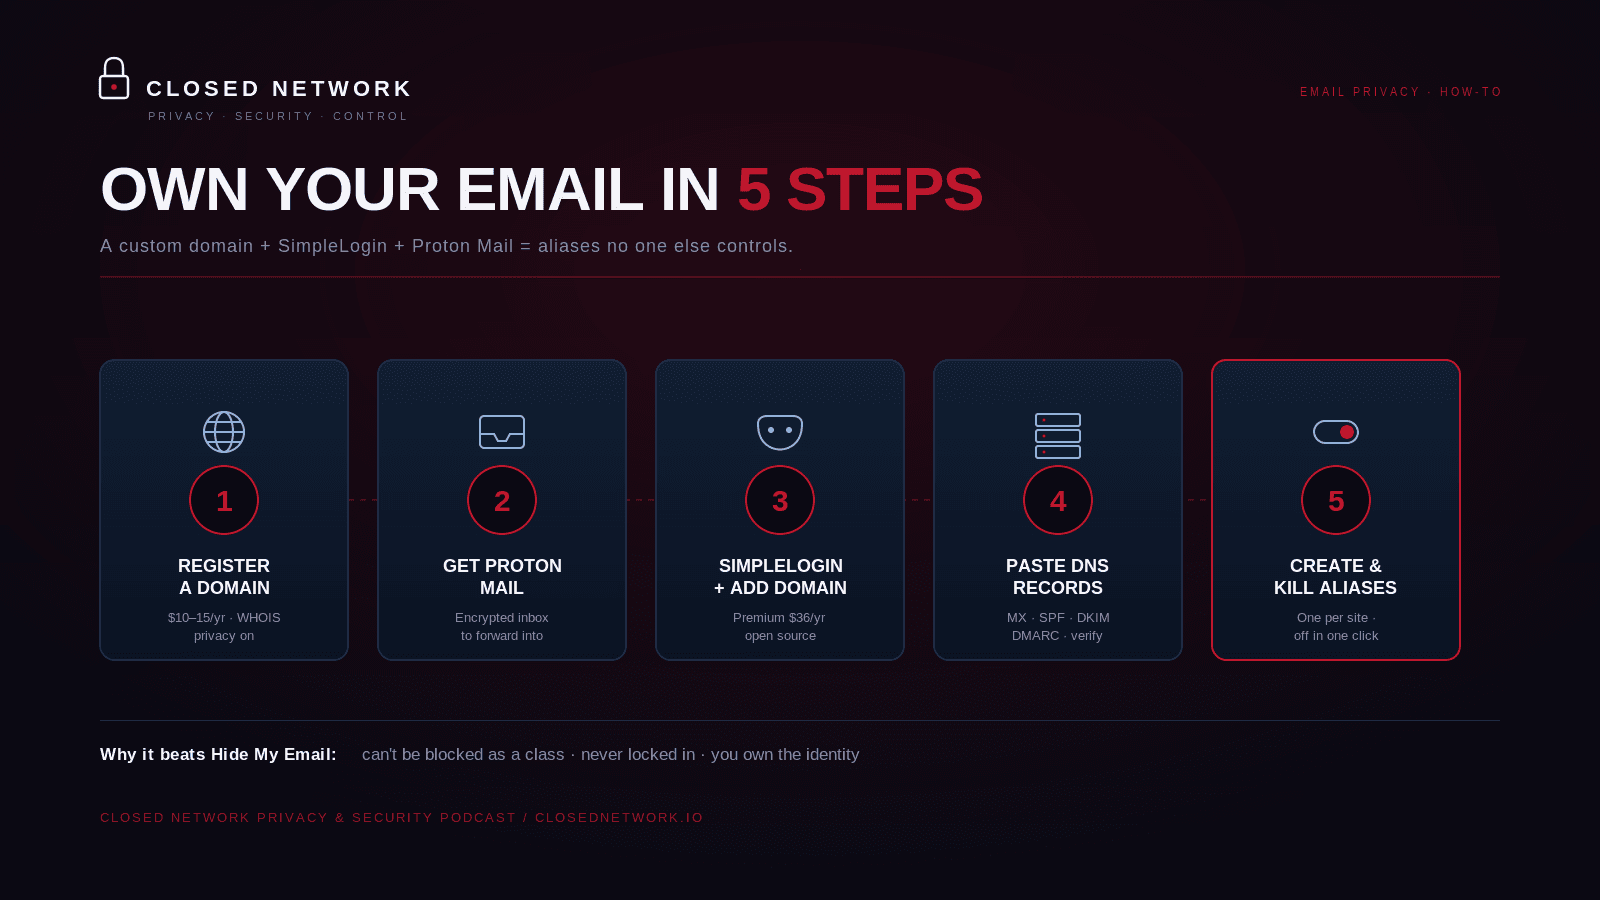
يتضمن البديل القياسي تسجيل نطاق مخصص حصرياً لتقسيم البريد الإلكتروني. ومن خلال توجيه هذا النطاق عبر محرك مستعار مفتوح المصدر ومستضاف ذاتياً مثل SimpleLogin وتوجيهه إلى صندوق بريد مشفر مثل Proton Mail، يمكن للمطورين ضمان ظهور أسماء مستعارة كأنها نطاقات مخصصة قياسية، مما يمنع أنظمة مكافحة الإساءة من حظرها كمجموعة.
يوضح مصفوفة المقارنة التالية أداء منهجيات التتبع المختلفة في بيئة تعاني من اختراق الأسماء المستعارة:
| المقاييس والقدرات | بناء جلسة قاعدة البيانات الداخلية | إعادة توجيه Firebase / Webview القديمة | منصات MMP الممتازة (Adjust, AppsFlyer) | حزمة تطوير برمجيات الروابط العميقة المؤجلة (OpoInstall) |
|---|---|---|---|---|
| بقاء الإسناد | عالي (جانب الخادم) | منخفض (جانب العميل) | عالي (متعدد اللمسات) | عالي (تعيين برمجي) |
| تكلفة التطوير | عالية جداً | منخفضة | عالية | منخفضة |
| عبء الصيانة | عالي (مستمر) | منخفض | منخفض | منخفض |
| تخفيف الاحتيال | متوسط (قواعد يدوية) | منخفض | عالي (خوارزمي) | عالي (توقيعات الثقة الصفرية) |
| تأثير التأخير | متغير | متوسط | متوسط | منخفض (بصمة خفيفة جداً) |
بينما تحمي الأسماء المستعارة للنطاقات المخصصة الاتصالات الواردة، يعتمد التحويل اللاحق غالباً على استعادة الحالة من جانب الخادم. على سبيل المثال، تستخدم بنيات مرجعية للمنصات، مثل OpoInstall، الروابط العميقة المؤجلة واستعادة المعاملات للحفاظ على بيانات الجلسة الوصفية عبر سياقات الويب والهاتف المحمول الموزعة. من خلال ربط البيانات الوصفية للجلسة بقاعدة بيانات مركزية بدلاً من الاعتماد على إعادة التوجيه المستند إلى المتصفح، يضمن مثل هذا النظام بقاء سياقات التحويل متسقة حتى عند تنفيذ المهام الأولية بشكل مجهول. يمكن لفرق الهندسة تقييم هذه الأساليب لتحقيق التوازن بين حماية البيانات واتساق القياس.
الأسئلة الشائعة (FAQ)
لماذا يعد الانتقال إلى نطاق فرعي مخصص أمراً سلبياً لخصوصية الأسماء المستعارة؟
كيف يقوم وسطاء البيانات بتحويل الأسماء المستعارة المجهولة إلى عناوين بريد إلكتروني حقيقية؟
ما هو الإعداد الأكثر مرونة للحفاظ على أسماء مستعارة مجهولة للبريد الإلكتروني؟
التداعيات العملية والتوقعات المستقبلية
يمثل اكتشاف ثغرة إعادة التوجيه هذه نقطة تحول حاسمة في كيفية تعريفنا للخصوصية الرقمية. مع تزايد تطور أدوات تحديد الهوية الآلية، فإن استئجار خصوصيتك من ميزات نظام التشغيل القياسية ينطوي على مخاطر غير مقبولة. يمكن لتغيير في تنفيذ الخلفية أو ثغرة في البروتوكول لم يتم حلها أن يعرض عزل قاعدة البيانات للخطر، مما قد يكشف عن هويات المستخدمين الحقيقية لعمليات تتبع غير مرغوب فيها.
بالنسبة للمطورين والشركات الرقمية، فإن مستقبل اكتساب المستخدمين يعتمد على الأنظمة التي تؤسس ثقة انتقالية دون المساس بالأمن. سيكون تنفيذ التحقق من الهوية من جانب الخادم، ومعاملات الإحالة الموقعة تشفيرياً، وأطر عمل تمرير المعاملات القوية أمراً أساسياً للبقاء في إنترنت يعتمد على الثقة الصفرية. من خلال بناء بنيات تعطي الأولوية لملكية البيانات وحالة الجلسة اللامركزية، يمكن للمؤسسات حماية خطوط أنابيب القياس الخاصة بها مع احترام خصوصية المستخدم الفعلية.
Share this article



