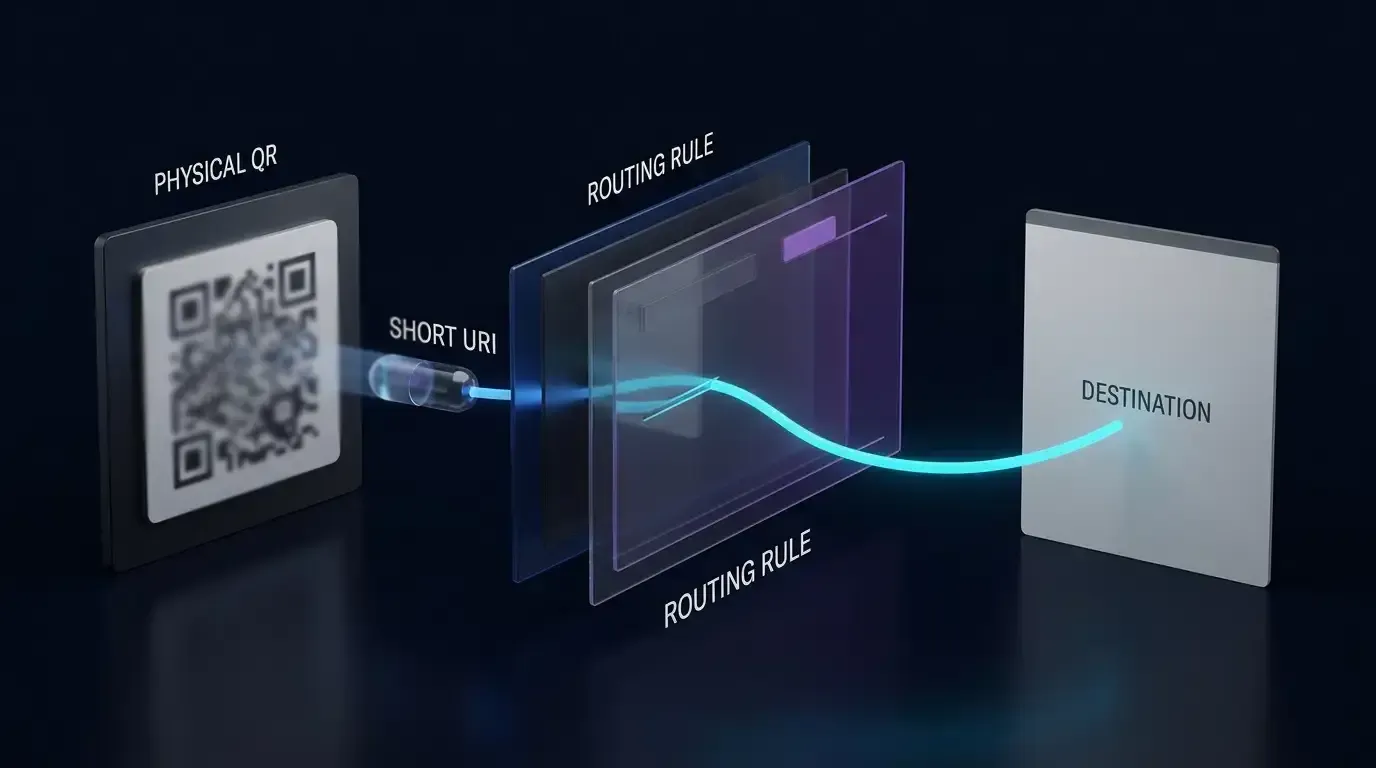
كيف تقوم بإعداد تتبع الإحالات التلقائي للهواتف المحمولة؟ يتطلب إعداد تتبع الإحالات التلقائي دمج مجموعة أدوات تطوير (SDK) للإسناد، وإرفاق رمُّز إحالة غامض (shareCode) برابط مشاركة الويب، والتقاطه على صفحة الهبوط، والاستفادة من روابط التعمق المؤجل المدعومة من المنصة لمحاولة استرداد المعلمات عند الإطلاق الأول للتطبيق.
تتبع الإحالات التلقائي هو إطار عمل هندسي يربط برمجياً عمليات تثبيت تطبيقات الجوال بأنشطة مشاركة المستخدمين الحاليين. من خلال نقل مُعرِّف داعي غامض (shareCode) عبر صفحات هبوط الويب ومحاولة حل هذا السياق عند الإطلاق الأولي للتطبيق، يقلل تتبع الإحالات التلقائي من إدخال رمز الترويج اليدوي ويدعم الإسناد عبر حاويات متصفح داخل التطبيق.
| المصطلح | التعريف | الكيان المرتبط | دور نية البحث |
|---|---|---|---|
| تتبع الإحالة | الإسناد البرمجي لاكتساب المستخدمين في المراحل اللاحقة لجلسات مشاركة المستخدمين الحاليين المحددة. | تثبيت معلمات التطبيق | معلوماتي / تجاري |
| برنامج تتبع الإحالة | مجموعة أدوات تطوير وبنية تحتية للخادم مصممة لأتمتة ربط الداعي بالمدعو. | الربط العميق المؤجل | تجاري |
| برنامج إحالة التطبيق | مبادرة نمو تحفز المستخدمين الحاليين على دعوة أقرانهم الجدد لتثبيت التطبيق. | إحصائيات القنوات والتتبع | تجاري |
| نظام الإحالة | البنية التحتية التقنية المتكاملة التي تدير توليد الروابط والإسناد وإصدار المكافآت. | حزمة تطوير الويب (Web JS SDK) | تقني |
نظرة عامة على البنية: كيف يربط تتبع الإحالات التلقائي المشاركات الاجتماعية بتثبيتات التطبيقات
التحليل الميكانيكي لأنظمة الإحالة القديمة: لماذا تخفض رموز الترويج اليدوية سرعة مسار التحويل
تعتمد برامج إحالة الجوال التقليدية على رموز ترويجية أبجدية رقمية يدوية. في تدفق العمل القديم هذا، يقوم المستخدم الحالي بتوليد رمز دعوة (مثل INVITE2026)، ونسخ النص يدويًا، وإرساله إلى زميل عبر الرسائل القصيرة أو المراسلة الاجتماعية. يجب على المستخدم المدعو بعد ذلك تنزيل التطبيق من متجر التطبيقات، وإكمال التسجيل، وتحديد موقع حقل إدخال رمز ترويجي مخصص، ونسخ سلسلة الأحرف بدقة.
تفرض هذه العملية اليدوية احتكاكًا كبيرًا عبر مسار الاستحواذ:
- الانخفاض الإدراكي والميكانيكي: ينسى المستخدمون غالبًا نسخ رمز القسيمة، أو يفشلون في العثور على إدخال الاسترداد ضمن قوائم الإعداد العميق، أو يتخلى عن العملية عندما تفشل الرموز بسبب حالة الأحرف أو أخطاء النسخ.
- تسرب القنوات وكشط الرموز: من السهل استخراج الرموز الأبجدية الرقمية ونشرها على مواقع تجميع القسائم العامة أو لوحات المنتديات. هذا يقطع علاقة نظير إلى نظير الأصيلة، مما يسمح للمستخدمين العضويين غير المُحالين بالمطالبة بالمكافآت مع تقويض اقتصاديات وحدات الحملة.
- نقاط العمى في القياس: الاعتماد فقط على رموز الترويج اليدوية يترك معالم المسار الوسيط (مثل انطباعات الروابط، ونقرات عرض الويب الاجتماعي، ومعدلات إرسال المتجر) غير مقاسة ما لم يتم نشر أدوات تحليل منفصلة.
خط أنابيب المشاركة البرمجية: إجراء الداعي، وتجهيز الويب، وتسليم المتجر، وحل اليوم 0
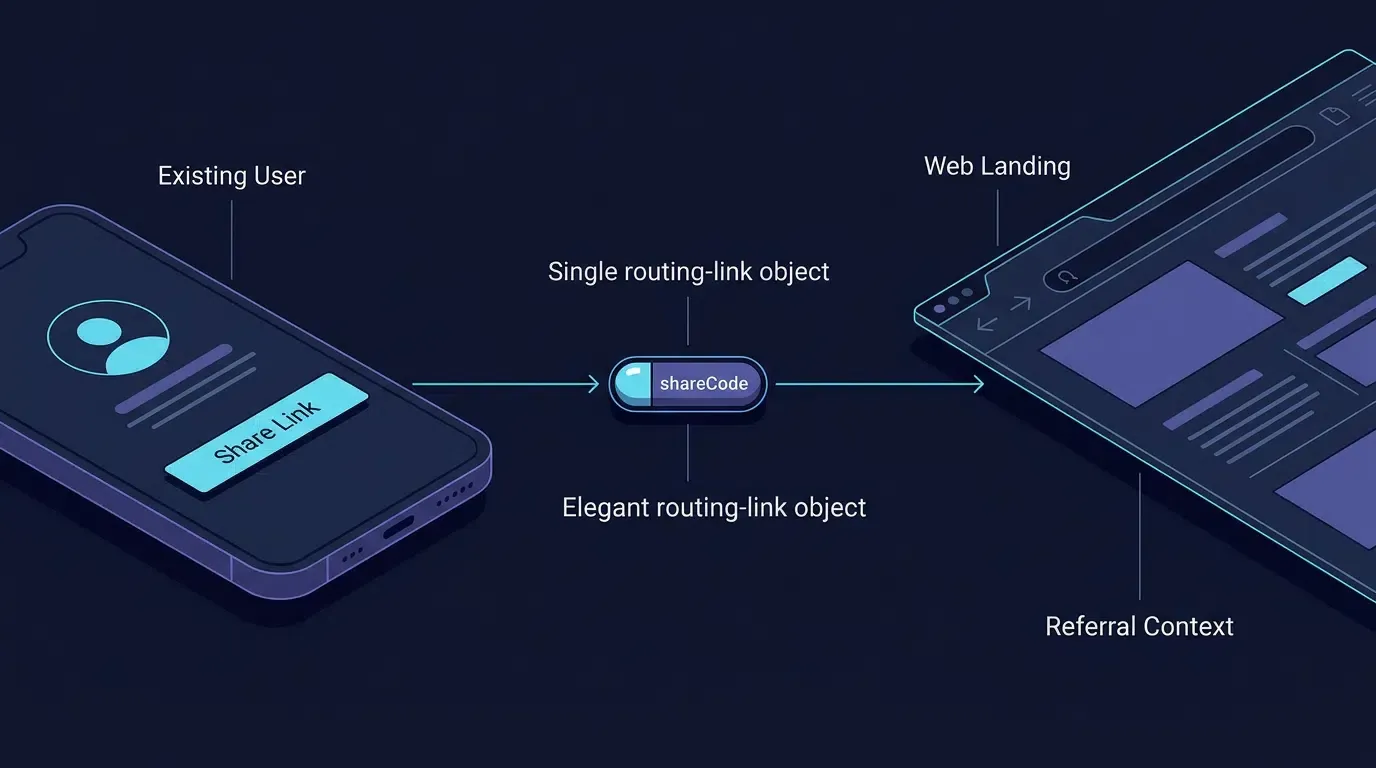
يستبدل تتبع الإحالات التلقائي النسخ اليدوي بخط أنابيب مستمر لتمرير المعلمات برمجياً. بدلاً من توزيع رابط متجر غير معالم جنباً إلى جنب مع قسيمة نصية منفصلة، يقوم التطبيق بدمج هوية الداعي مباشرة في عنوان URL لمشاركة الويب التفاعلي.
تعمل دورة الحياة التقنية عبر أربع مراحل منفصلة:
[مستخدم حالي يدعو صديقاً] ──> يستدعي shareTelemetry.reportIntent(shareCode, Platform)
              │
              ▼
[توليد رابط ويب ديناميكي] ───> يلحق ?shareCode=usr_9f82a1b4 برابط الوجهة
              │
              ▼
[مشاركة داخل WeChat/Line] ────> يضغط الصديق على الرابط داخل Webview معزول
              │
              ▼
[تجهيز وتسليم Web JS SDK] ─> يخزن السياق مؤقتاً ويشغل إطلاق التطبيق / تنزيل المتجر
              │
              ▼
[الإطلاق الأول للتطبيق على الجهاز] ───> SDK الأصلي يستعلم عن استرداد المعلمات
              │
              ▼
[ربط الواجهة الخلفية للتطبيق] ──> الواجهة الخلفية تحقق من الرمز وتنشئ ربطاً معلقاً
              │
              ▼
[معلمة التفعيل المتحقق منها] ─> تدفع الواجهة الخلفية المكافأة عند إكمال المعلمة
عندما يفتح المستخدم المدعو الرابط، تنفذ صفحة هبوط الويب المستضافة مجموعة أدوات تطوير ويب (Web JS SDK) تستخرج رمز الداعي (shareCode) وتجهيز سياق الإحالة. عندما يتابع المستخدم تثبيت التطبيق الأصلي فتحه، يسترد حزم تطوير البرامج (SDK) العميل الحمولة المجهزة أثناء الإطلاق الأول، مما يمكن الواجهة الخلفية للتطبيق من ربط علاقة الإحالة تلقائياً دون الحاجة إلى إدخال بيانات يدوية من أي من المشاركين.
استرداد الإطلاق الأول بعد المتجر: القيود الخاصة بالمنصة
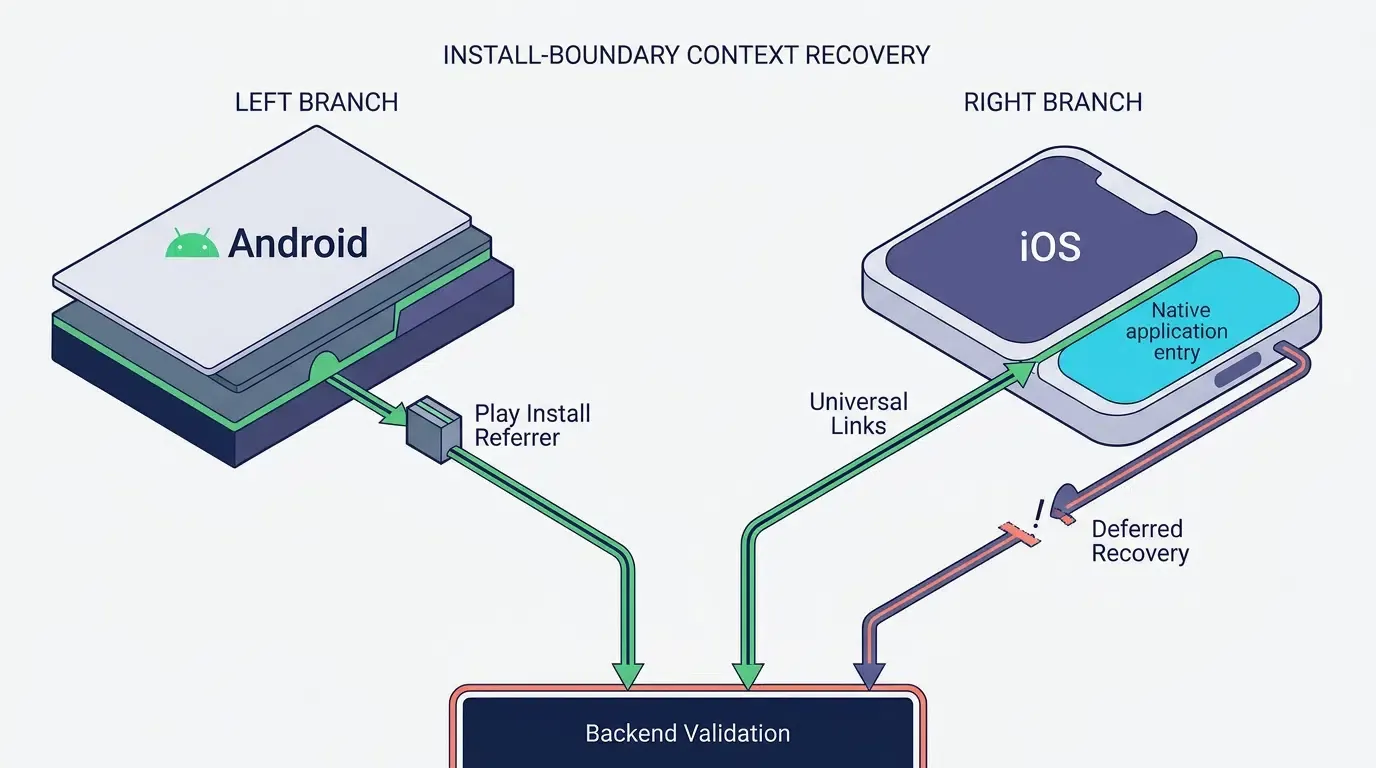
بعد أن يقوم المستخدم بتثبيت تطبيق من متجر تطبيقات، يعتمد استرداد معلمات الإحالة على المنصة وآلية التنفيذ التي ينفذها التطبيق أو مجموعة أدوات تطوير الإسناد (SDK). تمرير shareCode عبر عنوان URL للويب لا يضمن، بحد ذاته، أن تصبح المعلمة متاحة للتطبيق المثبت حديثاً.
- Android / Google Play: يمكن لمرجع تثبيت Google Play توفير بيانات تعريف الإحالة المدعومة المرتبطة بتثبيت متجر Play. يجب على التطبيق تكوين واختبار حمولة المرجع الفعلية والتحقق من أن المعلمات المتوقعة تنجو من إعادة التوجيه وتدفق التثبيت. قد تستخدم مجموعات تطوير البرامج (SDK) التابعة لجهات خارجية آليات إضافية، والتي يجب توثيقها بشكل منفصل.
- iOS / App Store: لا يقوم متجر التطبيقات تلقائياً بنقل معلمات استعلام صفحة الهبوط التعسفية إلى تطبيق مثبت. تدعم الروابط العامة (Universal Links) التوجيه المباشر عندما يكون التطبيق مثبتاً بالفعل وتكون تكوين النطاق المرتبط صالحاً؛ وهي لا تضمن، وحدها، استرداد المعلمات المؤجل بعد تثبيت جديد.
- أدوات تطوير الإسناد (SDKs): استخدم فقط آليات الاسترداد المُوثَّقة لإصدار SDK والمنصة الدقيقين اللذين يتم نشرهم. تحقق من التنفيذ، وجمع البيانات، وتداعيات الخصوصية بدلاً من افتراض أن مجموعة أدوات تطوير البرامج (SDK) يمكنها استرداد كل معلمة إحالة عبر كل متجر ومسار تثبيت.
إذا تعذر استرداد سياق الإحالة من خلال آليات مدعومة، فاسمح للمستخدم بإكمال عملية الإعداد وسجل التثبيت على أنه غير مُسند. لا تستنتج أو تصنع علاقة إحالة من مطابقة غير متحقق منها.
إسناد iOS وحدود الخصوصية
يجب ألا تعتمد عمليات تطبيق إحالة iOS على بصمات الأجهزة المحظورة لتحديد هوية المستخدم أو الجهاز عبر التطبيقات أو مواقع الويب. تمنع متطلبات الخصوصية واستخدام البيانات الخاصة بشركة Apple اشتقاق معرف فريد من إشارات الجهاز أو المتجر أو التكوين أو الموقع أو الشبكة لهذا الغرض. لا يجعل تفويض شفافية تتبع التطبيقات البصمات المحظورة بخلاف ذلك مسموحة.
استخدم الروابط العامة (Universal Links) لتوجيه التطبيق المباشر المتحقق منه عند تثبيت التطبيق. لاسترداد الإحالة بعد التثبيت، استخدم آلية موثقة تم مراجعة سلوكها لإصدار SDK المنشور ومتطلبات Apple المعمول بها. راجع إفصاحات الخصوصية الخاصة بـ SDK وإعلانات واجهة برمجة التطبيقات ذات السبب المطلوب عند الاقتضاء، ولكن لا تعامل وجود بيان خصوصية كدليل على أن تنفيذ الإسناد متوافق.
إذا كانت مجموعة أدوات تطوير البرامج (SDK) المحددة تعتمد على طريقة مطابقة لا يمكن التحقق من السماح بها، فلا توصي بهذه الطريقة لنشر نظام iOS. احصل على توضيح من موفر SDK واختر بديلاً متوافقاً. حيث لا يمكن لأي آلية مسموحة إنشاء علاقة الإحالة بشكل موثوق، حافظ على تدفق الإعداد العادي وقم بتسمية التثبيت على أنه غير مُسند.
المرجع: خصوصية مستخدم Apple واستخدام البيانات.
انظر أيضاً: تتبع الإحالة ──> تثبيت معلمات التطبيق
الخطوة 1: تجهيز واجهة برمجة تطبيقات تقارير المشاركة من جانب العميل
تهيئة حزمة تطوير البرامج (SDK) للإسناد الأصلي على نقاط دخول Android و iOS
قبل أن يتمكن التطبيق من الإبلاغ عن نشاط المشاركة أو استرداد سياق الإحالة الوارد، يجب أن تبدأ مجموعة أدوات تطوير البرامج (SDK) للجوال الأصلي في وقت مبكر من دورة حياة التطبيق.
في نظام أندرويد، تنتمي التهيئة إلى طريقة onCreate() لفئة الفرعية المخصصة Application، مما يضمن إنشاء مستمعي الإسناد هياكل الذاكرة الأساسية قبل تركيب مكونات واجهة المستخدم الأمامية. في نظام iOS، تحدث التهيئة داخل مندوب التنفيذ application(_:didFinishLaunchingWithOptions:).
يمكن للمطورين الحصول على حزم تطوير البرامج (SDK) الرسمية للجوال مباشرة من مركز تنزيل OpoInstall SDK.
استدعاء طريقة الإبلاغ عن المشاركة قبل تشغيل أوراق مشاركة نظام التشغيل الأصلي
يجب أن يسجل التطبيق نية المشاركة قبل فتح واجهة مشاركة المنصة. نفذ ذلك من خلال خدمة القياس عن بعد المملوكة للتطبيق أو طريقة مجموعة أدوات تطوير الإسناد (SDK) المتحقق منها مقابل إصدار SDK الدقيق قيد الاستخدام. يوضح المثال أدناه تجريد shareTelemetry.reportIntent(...) المملوك للتطبيق؛ وهي ليست واجهة برمجة تطبيقات رسمية لـ OpoInstall. يجب أن ينفذ المحول طلب الشبكة الفعلي، ومعالجة الأخطاء، وسلوك رد الاتصال للتطبيق المنشور.
للحفاظ على قياس عن بعد نظيف، يجب على الفرق الهندسية التمييز بين خمسة أحداث متميزة في دورة حياة المشاركة:
- بدء نية المشاركة (
share_intent_initiated): تسجل واجهة مستخدم التطبيق العميل أن المستخدم النقر فوق إجراء الدعوة. - إرسال المشاركة (
share_dispatched): يمرر التطبيق العميل الحمولة إلى منصة وجهة محددة (على سبيل المثال، إطلاق نية اجتماعية صريحة) أو يفتح محدد مشاركة النظام. - اكتمال المشاركة (
share_completed): ترجع مجموعة أدوات تطوير البرامج الاجتماعية التابعة لجهة خارجية رد اتصال إتمام موثق يؤكد نشر الرسالة أو إرسالها (قابل للتطبيق فقط عند استخدام حزم تطوير البرامج الاجتماعية المخصصة لجهات خارجية مع دعم رد الاتصال). - النقر فوق الإحالة (
referral_click): يفتح المستلم صفحة هبوط الويب، مما يؤدي إلى تشغيل تسجيل الدخول من جانب الويب. - ربط الإحالة (
referral_bound): يكمل المستلم تسجيل الحساب، وتقوم الواجهة الخلفية بالتحقق منshareCodeالمرشح وتكتب علاقة الإحالة في قاعدة البيانات.
يلتقط تسجيل القياس عن بعد للمشاركة نية المستخدم في المشاركة. يتيح ذلك لخطوط أنابيب التحليلات فهرسة shareCode الخاص بالداعي مقابل قناة المنصة المخصصة، مما يهيئ النظام لربط زيارات صفحة هبوط الويب اللاحقة.
تحديد معرفات المنصة: تعيين القنوات الاجتماعية
المعرفات التالية هي أمثلة توضيحية فقط. استخدم تعداد القنوات الدقيق المدعوم بإصدار SDK المنشور، وتحقق من كل معرف مقابل مرجع واجهة برمجة التطبيقات الرسمي الخاص به:
- شبكات المراسلة المغلقة:
WechatSession(محادثة WeChat المباشرة)،WechatTimeline(لحظات WeChat)،Line،WhatsApp،FacebookMessenger. - موجزات وسائل التواصل الاجتماعي والمدونات الصغيرة العامة:
Twitter،Facebook،Instagram،Weibo،Douyin،TikTok. - نقل نظام التشغيل المباشر:
Sms،Email،Copy(نسخ رابط الحافظة)، وOther(محدد مشاركة النظام).
عندما يطلق التطبيق ورقة مشاركة نظام عامة حيث لا يمكن تحديد تحديد وجهة المستخدم النهائية مقدماً، يجب تصنيف الحدث على أنه Other بدلاً من ترميز شبكة اجتماعية معينة.
هيكلة رموز هوية الداعي: أفضل الممارسات لتنسيق shareCode
يعمل shareCode كرمز تجاري على مستوى التطبيق يربط التثبيت الجديد بالحساب المُحيل. بينما يمكن للمطورين استخدام سلسلة أبجدية رقمية عشوائية، فإن الالتزام بأفضل الممارسات الهيكل يمنع تلف المعلمات:
- رموز غامضة صادرة عن الخادم: يجب أن يكون
shareCodeرمز إحالة غامض صادر عن الخادم (مثل رمز آمن لعنوان URL أو UUID مثلusr_9f82a1b4) بدلاً من معرف تزايد تلقائي لقاعدة بيانات خام قابل للتعديل (1024). تحل الواجهة الخلفية للتطبيق هذا الرمز إلى حساب الداعي، وتفرض حدود انتهاء الصلاحية وال معدل. - قيود الطول: حافظ على صغر الرمز (موصى به أقل من 64 حرفاً؛ وصارماً
\le 128 حرفاً) لتجنب تضخيم أطوال عناوين URL أو تشغيل اقتطاع السلسلة في تطبيقات المراسلة. - مجموعات الأحرف الآمنة: قصر الأحرف على القيم الأبجدية الرقمية الآمنة لعناوين URL، الشرطات، والشرطات السفلية (
[A-Za-z0-9_-]). تجنب محددات المواد الخام مثل&،=،?، أو المسافات التي تغير تحليل URI.
على أندرويد 11 (مستوى API 30) والإصدارات الأحدث، يتطلب الاستعلام عما إذا كانت حزم الوسائط الاجتماعية التابعة لجهات خارجية مثبتة إعلان عناصر <queries> المقابلة داخل AndroidManifest.xml وفقاً لـ دليل مطوري Google Android حول رؤية الحزم في Android 11. يوضح نمط التنفيذ أدناه كيفية إعلان رؤية الحزم، والتعامل مع مهلة الإبلاغ عن المشاركة غير الحظرية، وإدارة عمليات إعادة تعيين الحالة الآمنة لدورة الحياة، وإرسال النوايا الاجتماعية الصريحة مع بدائل الحافظة:
<!-- Android Configuration and Client-Side Share Implementation -->
<!-- Part 1: AndroidManifest.xml Package Visibility & Application Declarations -->
<!-- File: app/src/main/AndroidManifest.xml -->
<manifest xmlns:android="http://schemas.android.com/apk/res/android"
    package="com.example.app">

    <!-- Explicit package visibility declarations required for Android 11+ (API 30+) -->
    <queries>
        <package android:name="com.tencent.mm" />
        <package android:name="jp.naver.line.android" />
    </queries>

    <application
        android:name=".CustomApplication"
        android:allowBackup="true"
        android:icon="@mipmap/ic_launcher"
        android:label="@string/app_name"
        android:roundIcon="@mipmap/ic_launcher_round"
        android:supportsRtl="true"
        android:theme="@style/Theme.AppCompat.Light.NoActionBar">

        <activity
            android:name=".InviteActivity"
            android:exported="true">
            <intent-filter>
                <action android:name="android.intent.action.MAIN" />
                <category android:name="android.intent.category.LAUNCHER" />
            </intent-filter>
        </activity>
    </application>
</manifest>
// Android Application Lifecycle Entry
// Part 2: CustomApplication.kt (SDK Lifecycle Initialization)
// File: app/src/main/java/com/example/app/CustomApplication.kt

package com.example.app

import android.app.Application
import com.opoinstall.api.OpoInstall

class CustomApplication : Application() {
    override fun onCreate() {
        super.onCreate()

        // Initialize OpoInstall core client on main thread before activity mounting
        OpoInstall.initialize(this)
    }
}
// Android Share Activity Implementation
// Part 3: InviteActivity.kt (Application Telemetry & Targeted Dispatch with Clipboard Fallback)
// File: app/src/main/java/com/example/app/InviteActivity.kt

package com.example.app

import android.content.ClipData
import android.content.ClipboardManager
import android.content.Context
import android.content.Intent
import android.content.pm.PackageManager
import android.net.Uri
import android.os.Bundle
import android.os.Handler
import android.os.Looper
import android.util.Log
import android.widget.Button
import android.widget.Toast
import androidx.appcompat.app.AppCompatActivity
import java.util.concurrent.atomic.AtomicBoolean

class InviteActivity : AppCompatActivity() {

    companion object {
        private const val TAG = "ReferralShareTracking"
        // Example application-owned redirect endpoint; replace with a deployed HTTPS route
        private const val BASE_INVITE_HOST = "promo.example.com"
        private const val BASE_INVITE_PATH = "invite.html"

        // Target platform packages for explicit intent routing
        private const val PACKAGE_WECHAT = "com.tencent.mm"
        private const val PACKAGE_LINE = "jp.naver.line.android"

        // Application-defined example timeout; tune and test for the actual telemetry service
        private const val SHARE_TIMEOUT_MS = 800L
    }

    // Debounce guard to prevent rapid concurrent share intent invocations
    private val isSharingInProgress = AtomicBoolean(false)

    // Application-owned telemetry adapter abstraction
    private val shareTelemetry = ShareTelemetryService()

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_invite)

        val btnShareWeChat = findViewById<Button>(R.id.btn_share_wechat)
        val btnShareLine = findViewById<Button>(R.id.btn_share_line)
        val btnShareGeneric = findViewById<Button>(R.id.btn_share_generic)

        // Illustrative mock token: In production, retrieve server-issued token from authenticated session
        val currentInviterToken = "usr_9f82a1b4"

        btnShareWeChat.setOnClickListener {
            initiateShareFlow(currentInviterToken, "WechatSession", targetPackage = PACKAGE_WECHAT)
        }

        btnShareLine.setOnClickListener {
            initiateShareFlow(currentInviterToken, "Line", targetPackage = PACKAGE_LINE)
        }

        btnShareGeneric.setOnClickListener {
            // Unsegmented system share sheet; platform classified as Other
            initiateShareFlow(currentInviterToken, "Other", targetPackage = null)
        }
    }

    /**
     * Helper to verify if target social app is installed before reporting specific channel telemetry.
     * Requires <queries> declaration in AndroidManifest.xml on Android 11+ (API 30+).
     */
    private fun isAppInstalled(packageName: String?): Boolean {
        if (packageName.isNullOrEmpty()) return false
        return try {
            packageManager.getPackageInfo(packageName, PackageManager.GET_ACTIVITIES)
            true
        } catch (e: PackageManager.NameNotFoundException) {
            false
        } catch (e: Exception) {
            Log.w(TAG, "Package inspection exception for $packageName: ${e.message}")
            false
        }
    }

    /**
     * Copies the full invitation URL to the system clipboard as a final fallback.
     */
    private fun copyInviteLinkToClipboard(shareUri: String): Boolean {
        return try {
            val clipboard = getSystemService(Context.CLIPBOARD_SERVICE) as ClipboardManager
            clipboard.setPrimaryClip(ClipData.newPlainText("Referral invitation link", shareUri))
            true
        } catch (e: Exception) {
            Log.e(TAG, "Failed to copy invite link: ${e.message}", e)
            false
        }
    }

    private fun showShareFailureFallback(shareUri: String) {
        val copied = copyInviteLinkToClipboard(shareUri)
        val message = if (copied) {
            "Unable to open sharing app. Invite link copied to clipboard."
        } else {
            "Unable to open sharing app or copy invite link."
        }
        Toast.makeText(this, message, Toast.LENGTH_LONG).show()
    }

    /**
     * Records sharing intent via application-owned telemetry with non-blocking timeout fallback.
     *
     * @param shareCode Opaque inviter token (strictly <= 128 characters)
     * @param platformIdentifier Target social channel matching reporting taxonomy
     * @param targetPackage Specific application package name, or null for generic system chooser
     */
    private fun initiateShareFlow(shareCode: String, platformIdentifier: String, targetPackage: String?) {
        // Enforce debounce check
        if (!isSharingInProgress.compareAndSet(false, true)) {
            Log.d(TAG, "Share invocation already in progress. Ignoring duplicate click.")
            return
        }

        val isTargetInstalled = isAppInstalled(targetPackage)
        val effectivePlatform = if (isTargetInstalled) platformIdentifier else "Other"
        val effectivePackage = if (isTargetInstalled) targetPackage else null

        val isDispatched = AtomicBoolean(false)
        val mainHandler = Handler(Looper.getMainLooper())

        // Non-blocking timeout runnable: Ensures UI share sheet opens even if network handshake is delayed
        val timeoutRunnable = Runnable {
            if (isDispatched.compareAndSet(false, true)) {
                Log.w(TAG, "Pre-share reporting timed out after ${SHARE_TIMEOUT_MS}ms. Proceeding with dispatch.")
                dispatchShareSafely(shareCode, effectivePlatform, effectivePackage)
            }
        }
        mainHandler.postDelayed(timeoutRunnable, SHARE_TIMEOUT_MS)

        // Asynchronously report sharing intent via application-owned telemetry adapter
        shareTelemetry.reportIntent(shareCode, effectivePlatform) { result ->
            mainHandler.removeCallbacks(timeoutRunnable)
            if (isDispatched.compareAndSet(false, true)) {
                if (result.isFailure) {
                    Log.w(TAG, "Share telemetry failed: ${result.exceptionOrNull()?.message}")
                } else {
                    Log.d(TAG, "Share intent recorded for $effectivePlatform")
                }
                mainHandler.post {
                    dispatchShareSafely(shareCode, effectivePlatform, effectivePackage)
                }
            }
        }
    }

    /**
     * Executes intent dispatch with lifecycle check and guaranteed state reset in finally block.
     */
    private fun dispatchShareSafely(shareCode: String, platform: String, targetPackage: String?) {
        try {
            if (isFinishing || isDestroyed) {
                Log.d(TAG, "Activity finished or destroyed; skipping share dispatch.")
                return
            }
            dispatchShareAction(shareCode, platform, targetPackage)
        } catch (e: Exception) {
            Log.e(TAG, "Share dispatch encountered unhandled exception: ${e.message}", e)
        } finally {
            isSharingInProgress.set(false)
        }
    }

    private fun dispatchShareAction(shareCode: String, platform: String, targetPackage: String?) {
        // Construct destination URL safely using Uri.Builder to enforce RFC 3986 encoding
        val shareUri = Uri.Builder()
            .scheme("https")
            .authority(BASE_INVITE_HOST)
            .appendEncodedPath(BASE_INVITE_PATH)
            .appendQueryParameter("shareCode", shareCode)
            .appendQueryParameter("platform", platform)
            .build()
            .toString()

        val shareMessage = "Join me on the app and get a welcome voucher! Download here: $shareUri"

        val sendIntent = Intent(Intent.ACTION_SEND).apply {
            putExtra(Intent.EXTRA_TEXT, shareMessage)
            type = "text/plain"
        }

        if (targetPackage != null) {
            sendIntent.setPackage(targetPackage)
            try {
                startActivity(sendIntent)
                return
            } catch (e: Exception) {
                Log.w(TAG, "Target app launch failed: ${e.message}", e)
            }
        }

        // Use system share chooser when target app is unavailable or launching targeted share failed
        try {
            sendIntent.setPackage(null)
            val fallbackChooser = Intent.createChooser(sendIntent, "Invite Friends via:")
            startActivity(fallbackChooser)
        } catch (e: Exception) {
            Log.e(TAG, "System share chooser failed: ${e.message}", e)
            showShareFailureFallback(shareUri)
        }
    }
}

// Illustrative application-owned telemetry service interface
class ShareTelemetryService {
    fun reportIntent(shareCode: String, platform: String, callback: (Result<Unit>) -> Unit) {
        // Implementation: dispatch network request to application telemetry backend
        callback(Result.success(Unit))
    }
}
لتسجيل ملف تعريف التطبيق واسترداد مفاتيح التكوين اللازمة لتتبع المشاركة، يمكن للفرق الوصول إلى وحدة تحكم مطوري OpoInstall.
الخطوة 2: تكوين مجموعة أدوات تطوير الويب (Web JS SDK) لالتقاط معلمات المشاركة الديناميكية
دمج حزمة تطوير البرامج (Web SDK) عبر محول متحقق من الإصدار
إن تنفيذ صفحة الهبوط أدناه هو نمط تكامل توضيحي، وليس تكاملاً متحققاً منه جاهزاً لـ OpoInstall SDK. قبل النشر، تأكد من عنوان URL لحزمة JavaScript الدقيق، وتوقيع التهيئة، ورد اتصال الجاهزية، وتخزين أو طريقة التثبيت، ومخطط المعلمات مقابل الوثائق الرسمية لإصدار SDK الذي يتم نشره.
حافظ على السلوك الخاص بـ SDK خلف محول تطبيق صغير. يجب أن يكشف المحول عن نتيجة تهيئة موثقة وعملية تنشيط أو تثبيت واحدة لصفحة الهبوط. قم بتعيين هذه العمليات إلى واجهة برمجة تطبيقات المورد الفعلية فقط بعد التحقق من أسماء الطرق المقابلة، وسلوك رد الاتصال، ومتطلبات التكوين.
يجب أن تستمر صفحة الهبوط في التحقق من صحة shareCode الوارد، والحفاظ على معلمات الإحالة على مسارات الرجوع المعتمدة، ومنع التنقل المزدوج. إذا فشلت حزمة SDK في التهيئة أو كانت نقطة الإدخال الموثقة الخاصة بها غير متاحة، فاستخدم مسار الرجوع المكوّن. لا تدعي أن البديل يمكنه استرداد الإسناد المؤجل ما لم يتم اختبار الواجهة الخلفية وتكامل المنصة لدعمها.
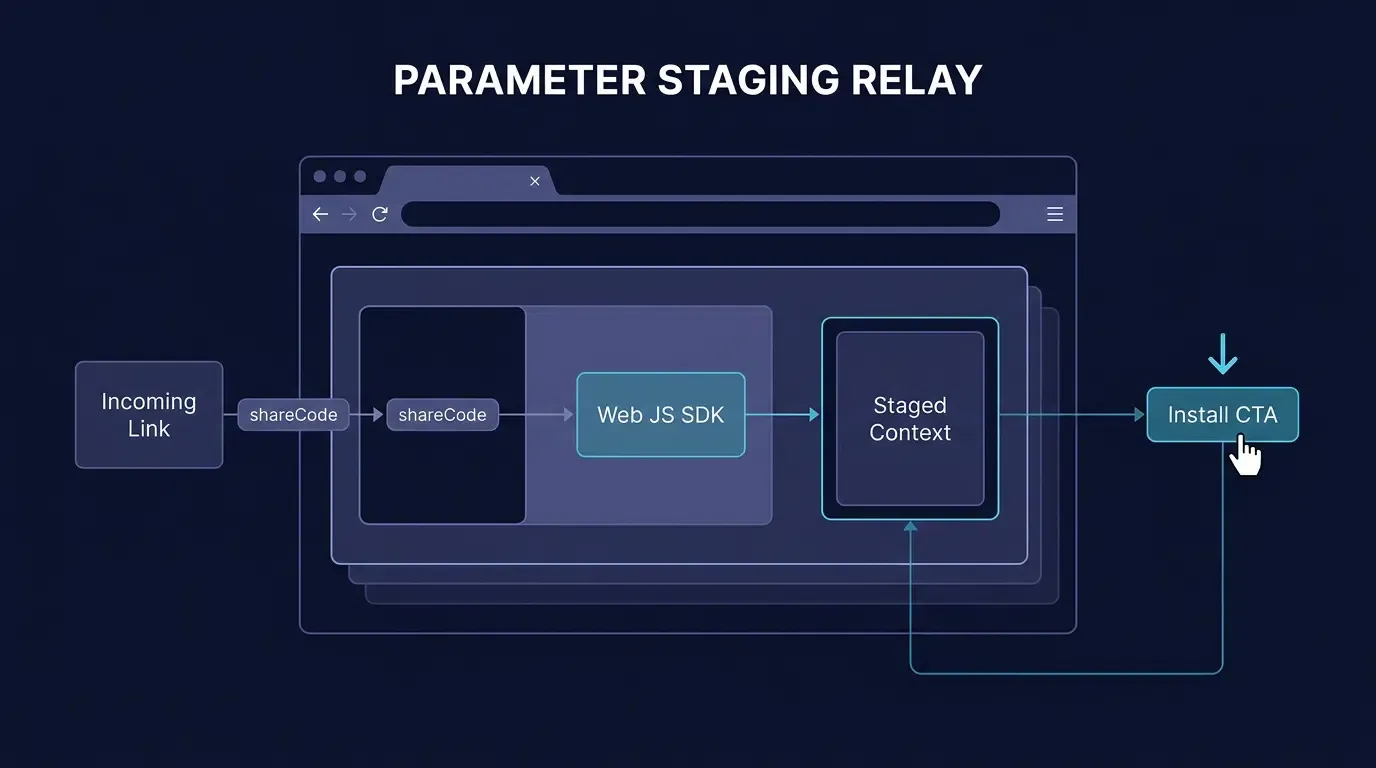
أتمتة استخراج سلسلة استعلام shareCode عبر URLSearchParams للمتصفح
عند إنشاء عناوين URL للمشاركة، يلحق التطبيق رمز الداعي كمعلمة استعلام (على سبيل المثال، https://promo.example.com/invite.html?shareCode=usr_9f82a1b4&platform=WechatSession).
على صفحة الهبوط، تستخرج البرامج النصية من جانب العميل هذه القيمة باستخدام واجهات المتصفح القياسية مثل URLSearchParams. للدفاع ضد الإدخال الضار أو البرمجة النصية عبر المواقع (XSS)، يجب على البرنامج النصي التحقق من صحة الرمز مقابل قائمة السماح ونمط التنسيق قبل تهيئة مجموعة أدوات تطوير البرامج (SDK):
const query = new URLSearchParams(window.location.search);
const rawShareCode = query.get("shareCode");
const safePattern = /^[A-Za-z0-9_-]{1,128}$/;
const sanitizedShareCode = (rawShareCode && safePattern.test(rawShareCode)) ? rawShareCode : "";
تجهيز سياق الإحالة في الذاكرة المؤقتة ومخازن المؤقت للنظام
عند تهيئة مجموعة أدوات تطوير الويب (Web JS SDK)، فإنها تبتلع shareCode المعقم جنبًا إلى جنب مع أي معرفات حملة إضافية (channelCode). عندما ينقر المستخدم على زر الحث على اتخاذ إجراء الأساسي، تنسق حزمة SDK تجهيز السياق:
- تسجيل خادم الإسناد: يرسل البرنامج النصي طلب شبكة غير متزامن يربط جلسة الويب الحالية وسياق العميل بـ
shareCode. - تجهيز لوحة لصق النظام: تخضع إمكانية الوصول إلى الحافظة لأذونات المتصفح، ومتطلبات تنشيط المستخدم، وسياسات الأمان الخاصة بالتنفيذ. يجب أن يتعامل تنفيذ الويب مع تجهيز الحافظة كتحسين اختياريا وتوفير بديل عند رفض الوصول أو عدم توفره.
- تنسيق التراجع: إذا تقيد الوصول إلى الحافظة، أو تم رفضه بواسطة مطالبة المستخدم، أو مسحه بإجراءات المستخدم اللاحقة، تعود بنية الإسناد إلى مطابقة جلسة الخادم أو قنوات مرجع التثبيت المدعومة من المنصة.
ربط زر CTA للتنزيل لتنفيذ تسجيل المعلمات المؤجلة
تربط صفحة الهبوط زر التنزيل الأساسي الخاص بها مباشرة بطريقة تنفيذ SDK (wakeupOrInstall()).
تدير مجموعة أدوات تطوير الويب (Web JS SDK) داخلياً دورة حياة إعادة التوجيه: فهي تبدأ محاولة إيقاظ التطبيق عبر المخططات المكوّنة أو الروابط العامة، وإذا لم يتم تثبيت التطبيق، فإنها تنفذ إعادة توجيه مؤجلة إلى متجر التطبيقات المكوّن. يجب أن يعتمد رمز Userland على إدارة التنقل الداخلية لـ SDK أثناء التنفيذ العادي، مع الاحتفاظ بالتنقل الاحتياطي المباشر للسيناريوهات التي يفشل فيها تحميل البرنامج النصي لـ SDK، أو يلقي استثناء متزامن، أو يتم حظره بواسطة عناصر تحكم أمان المتصفح.
يوضح نمط التنفيذ أدناه كيفية دمج مجموعة أدوات تطوير الويب (Web JS SDK) لالتقاط معلمات استعلام shareCode الواردة، واكتشاف حاويات الوسائط الاجتماعية داخل التطبيق، وإدارة حالة طابور النقرات، والحفاظ على المعلمات عبر مسارات التراجع دون مفاتيح مكررة أو أجزاء URI مشوهة:
<!-- Web JS SDK Dynamic Share Parameter Ingestion and Routing -->
<!-- File: /var/www/html/invite.html -->
<!--
INTEGRATION NOTE:
This example requires an adapter verified against the deployed SDK version.
Do not assume that the constructor, CDN path, callback, or method names shown
in an illustrative snippet match the current vendor SDK.
-->
<!DOCTYPE html>
<html lang="en">
<head>
    <meta charset="UTF-8">
    <meta name="viewport" content="width=device-width, initial-scale=1.0">
    <title>Accept Your Referral Invitation</title>
    <!-- Include verified OpoInstall Web JS SDK from official CDN -->
    <script src="https://web.cdn.opoinstallcloud.com/opoinstall.js"></script>
    <style>
        body {
            font-family: -apple-system, BlinkMacSystemFont, "Segoe UI", Roboto, sans-serif;
            margin: 0;
            padding: 20px;
            text-align: center;
            background-color: #f8fafc;
        }
        .card {
            background: #ffffff;
            border-radius: 12px;
            padding: 32px 24px;
            max-width: 420px;
            margin: 40px auto;
            box-shadow: 0 4px 6px -1px rgba(0,0,0,0.1);
        }
        button {
            background-color: #2563eb;
            color: #ffffff;
            border: none;
            padding: 14px 28px;
            font-size: 16px;
            font-weight: 600;
            border-radius: 8px;
            cursor: pointer;
            width: 100%;
            margin-top: 20px;
        }
        button:disabled {
            background-color: #94a3b8;
            cursor: not-allowed;
        }
        /* Visual guidance overlay for restricted in-app webview containers */
        .webview-guide-mask {
            display: none;
            position: fixed;
            top: 0;
            left: 0;
            width: 100%;
            height: 100%;
            background: rgba(0, 0, 0, 0.85);
            color: #ffffff;
            z-index: 9999;
            padding-top: 40px;
            box-sizing: border-box;
        }
        .guide-arrow {
            font-size: 32px;
            text-align: right;
            padding-right: 30px;
        }
        .guide-text {
            font-size: 18px;
            line-height: 1.6;
            margin-top: 20px;
            padding: 0 30px;
        }
    </style>
</head>
<body>
    <main class="card">
        <h1>Welcome to the App</h1>
        <p id="invite-desc">Your friend has invited you to join. Tap below to install and claim your welcome credit.</p>

        <!-- Primary conversion button -->
        <button id="btn-install" type="button">Download and Claim Bonus</button>

        <!-- Example application-owned redirect endpoint; replace with a deployed HTTPS route -->
        <p style="margin-top: 16px; font-size: 14px;">
            <a id="fallback-store-link" href="https://promo.example.com/app-redirect">Direct Store Link</a>
        </p>
    </main>

    <!-- Overlay prompt displayed inside restricted messaging webviews (WeChat, Line) -->
    <div id="webview-guide" class="webview-guide-mask">
        <div class="guide-arrow">↗</div>
        <div class="guide-text">
            Tap the menu in the top-right corner (•••) and select <strong>"Open in Browser"</strong> (Safari / Chrome) to download the app.
        </div>
    </div>

    <script>
    /**
     * Extracts and sanitizes the shareCode query parameter from window.location.
     * Enforces URL-safe alphanumeric bounds up to 128 characters per specification.
     */
    function getSanitizedShareCode() {
        try {
            const query = new URLSearchParams(window.location.search);
            const rawCode = query.get("shareCode");
            const pattern = /^[A-Za-z0-9_-]{1,128}$/;
            return (rawCode && pattern.test(rawCode)) ? rawCode : "";
        } catch (e) {
            console.error("Failed to parse search params:", e);
            return "";
        }
    }

    /**
     * Extracts and sanitizes the platform query parameter.
     */
    function getSanitizedPlatform() {
        try {
            const query = new URLSearchParams(window.location.search);
            const rawPlatform = query.get("platform");
            const pattern = /^[A-Za-z0-9_]{1,32}$/;
            return (rawPlatform && pattern.test(rawPlatform)) ? rawPlatform : "";
        } catch (e) {
            return "";
        }
    }

    /**
     * Detects restricted in-app browser containers (WeChat, Line, WhatsApp, Facebook).
     */
    function detectInAppBrowser() {
        const ua = navigator.userAgent.toLowerCase();
        return {
            isWeChat: ua.indexOf("micromessenger") !== -1,
            isLine: ua.indexOf("line/") !== -1,
            isWhatsApp: ua.indexOf("whatsapp") !== -1,
            isFacebook: ua.indexOf("fbav") !== -1 || ua.indexOf("instagram") !== -1
        };
    }

    /**
     * Safely decodes a URI component, falling back to raw string on malformed percent encoding.
     */
    function safeDecode(str) {
        if (!str) return "";
        try {
            return decodeURIComponent(str.replace(/\+/g, " "));
        } catch (e) {
            return str;
        }
    }

    /**
     * Executes fallback navigation, replacing or updating the shareCode parameter
     * across URL parsing and string fallback paths without corrupting URL fragments.
     */
    function executeFallbackNavigation(fallbackLink, shareCode, platform) {
        if (!fallbackLink || !fallbackLink.href) {
            console.error("Fallback destination link is undefined.");
            return;
        }

        let destinationUrl = fallbackLink.href;
        try {
            const url = new URL(destinationUrl, window.location.origin);
            if (shareCode) {
                url.searchParams.set("shareCode", shareCode);
            }
            if (platform) {
                url.searchParams.set("platform", platform);
            }
            destinationUrl = url.toString();
        } catch (err) {
            console.warn("URL API parsing failed, applying robust string fallback:", err);
            const hashIndex = destinationUrl.indexOf("#");
            const fragment = hashIndex !== -1 ? destinationUrl.substring(hashIndex) : "";
            const rawBase = hashIndex !== -1 ? destinationUrl.substring(0, hashIndex) : destinationUrl;

            const qIndex = rawBase.indexOf("?");
            const pathname = qIndex !== -1 ? rawBase.substring(0, qIndex) : rawBase;
            const queryString = qIndex !== -1 ? rawBase.substring(qIndex + 1) : "";

            const params = {};
            if (queryString) {
                const pairs = queryString.split("&");
                for (let i = 0; i < pairs.length; i++) {
                    if (!pairs[i]) continue;
                    const parts = pairs[i].split("=");
                    const key = safeDecode(parts[0]);
                    const value = parts.length > 1 ? safeDecode(parts.slice(1).join("=")) : "";
                    if (key) {
                        params[key] = value;
                    }
                }
            }

            if (shareCode) params["shareCode"] = shareCode;
            if (platform) params["platform"] = platform;

            const serializedPairs = [];
            for (const k in params) {
                if (Object.prototype.hasOwnProperty.call(params, k)) {
                    serializedPairs.push(encodeURIComponent(k) + "=" + encodeURIComponent(params[k]));
                }
            }

            const newQuery = serializedPairs.length > 0 ? "?" + serializedPairs.join("&") : "";
            destinationUrl = pathname + newQuery + fragment;
        }

        window.location.href = destinationUrl;
    }

    document.addEventListener("DOMContentLoaded", function() {
        const shareCode = getSanitizedShareCode();
        const platform = getSanitizedPlatform();
        const inApp = detectInAppBrowser();
        const installBtn = document.getElementById("btn-install");
        const guideOverlay = document.getElementById("webview-guide");
        const fallbackLink = document.getElementById("fallback-store-link");

        // Display visual guidance mask if opened in restricted containers that intercept downloads
        if (inApp.isWeChat || inApp.isLine) {
            if (guideOverlay) guideOverlay.style.display = "block";
        }

        // Immediately update static fallback link's href on DOM load so direct taps preserve parameters
        if (fallbackLink && fallbackLink.href) {
            try {
                const initialUrl = new URL(fallbackLink.href, window.location.origin);
                if (shareCode) initialUrl.searchParams.set("shareCode", shareCode);
                if (platform) initialUrl.searchParams.set("platform", platform);
                fallbackLink.href = initialUrl.toString();
            } catch (e) {
                // Fallback parsing handled at click time
            }
        }

        // Package dynamic parameters for OpoInstall ingestion
        const dynamicData = {
            shareCode: shareCode,
            platform: platform
        };

        // SDK readiness and one-shot action state
        let isSdkReady = false;
        let isSdkBlocked = false;
        let isClickQueued = false;
        let actionStarted = false;
        let installerInstance = null;
        let clickTimeoutId = null;

        // Application-defined initialization fallback threshold, not a verified vendor default
        const SDK_CLICK_TIMEOUT_MS = 1500;

        function clearClickTimeout() {
            if (clickTimeoutId !== null) {
                clearTimeout(clickTimeoutId);
                clickTimeoutId = null;
            }
        }

        function restoreInstallButton() {
            if (!installBtn) return;
            installBtn.disabled = false;
            installBtn.textContent = "Download and Claim Bonus";
        }

        function triggerSdkWakeup() {
            try {
                if (installerInstance && typeof installerInstance.wakeupOrInstall === "function") {
                    installerInstance.wakeupOrInstall({
                        data: dynamicData,
                        channelCode: "viral_social_share"
                    });
                } else {
                    executeFallbackNavigation(fallbackLink, shareCode, platform);
                }
            } catch (err) {
                console.error("SDK wakeup failed:", err);
                executeFallbackNavigation(fallbackLink, shareCode, platform);
            }
        }

        // All navigation paths must pass through this one-shot guard
        function runOnce(action) {
            if (actionStarted) return;
            actionStarted = true;
            isClickQueued = false;
            clearClickTimeout();

            if (installBtn) {
                installBtn.disabled = true;
                installBtn.textContent = "Opening...";
            }

            action();
        }

        function handleInstallClick() {
            if (actionStarted) return;

            if (isSdkReady) {
                runOnce(triggerSdkWakeup);
                return;
            }

            if (isSdkBlocked) {
                runOnce(function() {
                    executeFallbackNavigation(fallbackLink, shareCode, platform);
                });
                return;
            }

            // Queue the click while the SDK initializes
            isClickQueued = true;
            if (installBtn) {
                installBtn.disabled = true;
                installBtn.textContent = "Connecting to App Store...";
            }

            clearClickTimeout();

            clickTimeoutId = setTimeout(function() {
                if (actionStarted || isSdkReady || !isClickQueued) {
                    return;
                }
                isSdkBlocked = true;
                runOnce(function() {
                    executeFallbackNavigation(fallbackLink, shareCode, platform);
                });
            }, SDK_CLICK_TIMEOUT_MS);
        }

        if (installBtn) {
            installBtn.addEventListener("click", handleInstallClick);
        }

        // Initialize the Web JS SDK
        if (typeof OpoInstall === "function") {
            try {
                // Replace with the application key obtained from the configured vendor console;
                // never commit production secrets to public source control.
                installerInstance = new OpoInstall({
                    appKey: "OPOINSTALL_APPKEY_PLACEHOLDER",
                    onready: function() {
                        if (this && typeof this.wakeupOrInstall === "function") {
                            installerInstance = this;
                        }

                        isSdkReady = true;
                        clearClickTimeout();

                        // A late callback must never repeat a completed action
                        if (actionStarted) return;

                        if (isClickQueued) {
                            runOnce(triggerSdkWakeup);
                        } else {
                            restoreInstallButton();
                        }
                    }
                });
            } catch (err) {
                console.error("OpoInstall initialization failed:", err);
                isSdkBlocked = true;
                clearClickTimeout();

                if (isClickQueued) {
                    runOnce(function() {
                        executeFallbackNavigation(fallbackLink, shareCode, platform);
                    });
                } else {
                    restoreInstallButton();
                }
            }
        } else {
            console.warn("OpoInstall SDK unavailable; fallback navigation enabled.");
            isSdkBlocked = true;
            restoreInstallButton();
        }
    });
    </script>
</body>
</html>
الخطوة 3: استرداد معلمات الإحالة وربط الحسابات
استرداد سياق الإحالة أثناء الإطلاق الأول للتطبيق
بعد التثبيت، يجب أن يحاول التطبيق استرداد سياق الإحالة باستخدام الآلية التي تدعمها المنصة ومجموعة تطوير البرامج (SDK) للإسناد المنشورة.
لا تفترض أن المعلمة الموجودة في عنوان URL لصفحة هبوط الويب ستنجو تلقائياً من تثبيت متجر التطبيقات.
على أندرويد، قد يستخدم التطبيق مرجع تثبيت Google Play عندما يدعم مسار التثبيت وحمولة المرجع المكوّنة ذلك. إذا كانت مجموعة أدوات تطوير الإسناد التابعة لجهة خارجية توفر واجهة برمجة تطبيقات استرداد إضافية، تحقق من توقيع طريقتها، وسلوك رد الاتصال، ومخطط الحمولة مقابل إصدار SDK الدقيق قيد الاستخدام.
على نظام iOS، يجب معاملة التعامل المباشر مع الروابط العامة واسترداد الإحالة بعد التثبيت كتدفقات منفصلة. يجب أن يستخدم التطبيق آلية موثقة ومسموح بها من المنصة للاسترداد المؤجل. إذا تعذر التحقق من الآلية أو تعذر استرداد سياق الإحالة، فتابع الإعداد دون إسناد التثبيت إلى داعٍ.
الاسترداد غير الحظري وسلوك إعادة المحاولة
يجب ألا يحظر استرداد الإحالة مؤشر ترابط واجهة المستخدم الرئيسية أو يمنع المستخدم من إكمال التسجيل. تعامل مع عملية الاسترداد كعملية غير متزامنة، وقم بتطبيق مهلة مناسبة لـ SDK الفعلي أو خدمة التطبيق، وسجل نتيجة مميزة للاسترداد الناجح، والنتائج الفارغة، والمهلة، والفشل.
قم بتكوين المهلة وفقاً لسلوك SDK المُوثّق ومتطلبات الإعداد للتطبيق. أي قيمة مهلة موضحة في هذا المثال هي تكوين على مستوى التطبيق، وليست افتراضية للمورد ما لم تؤكد وثائق SDK ذات الصلة ذلك صراحةً.
يمكن محاولة إعادة المحاولة عندما تدعم واجهة برمجة التطبيقات الموثقة ذلك وكان لدى التطبيق سياسة إعادة محاولة محددة. امنع طلبات ربط الحسابات المكررة وتجنب إصدار المكافآت بشكل متكرر عند وصول رد اتصال متأخر بعد اكتمال التسجيل.
التحقق من الإحالة من جانب الخادم
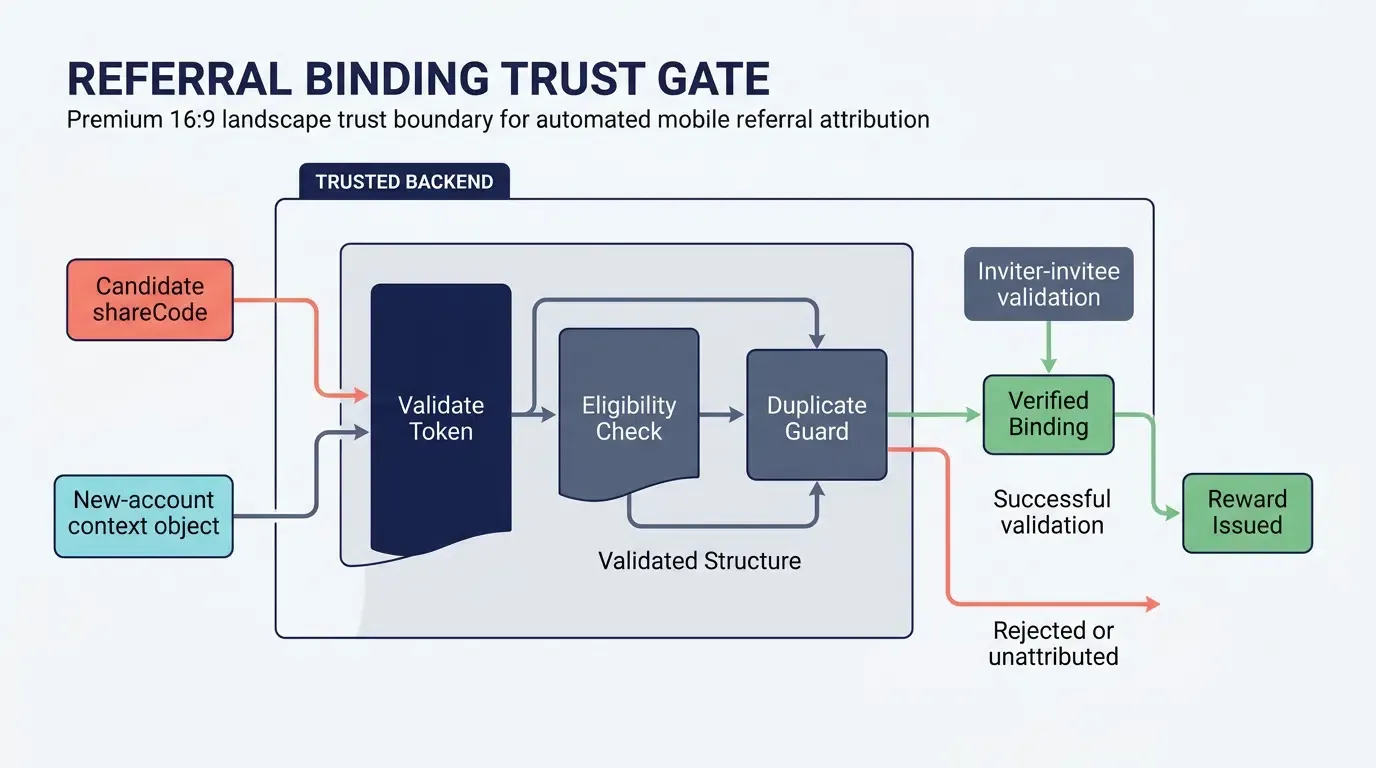
تعامل مع جميع قيم الإحالة المُبلغ عنها من قبل العميل كمدخلات غير موثوقة. يجب على الواجهة الخلفية للتطبيق التحقق من صحة رمز الداعي المرشح، والتحقق من أهلية المدعو، وفرض قواعد عمل برنامج الإحالة قبل إنشاء الربط.
استخدم قيد تفرد على مستوى قاعدة البيانات أو التحكم في المعاملات المكافئ لمنع ارتباطات داعين متعددين لنفس المدعو. حافظ على فصل ربط الإحالة عن إصدار المكافآت، ولا تفرج عن المكافآت إلا بعد التحقق من معلمة التفعيل المطلوبة على الخادم.
إدارة قيود المتصفح داخل التطبيق في WeChat و Line و WhatsApp
حاجز وضع الحماية للحاوية: كيف تعترض تطبيقات المراسلة المخططات المخصصة وتنزيلات APK المباشرة
تحدث الغالبية العظمى من مشاركات الإحالة الفيروسية داخل تطبيقات مراسلة الجوال. ومع ذلك، فإن منصات مثل WeChat و Line و WhatsApp تعرض روابط ويب خارجية داخل إطارات ويب معزولة داخل التطبيق والتي غالباً ما تعترض أو تقيد أو تعدل التنزيلات الثنائية المباشرة ومخططات الربط العميق اعتماداً على إصدار نظام التشغيل وسياسات أمان الحاوية.
عندما ينقر المستخدم المدعو على رابط إحالة داخل متصفح داخل التطبيق:
- يتم اعتراض تنزيلات APK المباشرة: على أندرويد، تتم غالباً اعتراض أو حظر محاولات تنزيل ملفات ثنائية
.apkمباشرة من صفحة هبوط الويب بواسطة حاوية إطار الويب. - يتم حظر مخططات عنوان URL المخصصة: غالباً ما يفشل تنفيذ مخططات عنوان URL الخاصة (
myapp://invite?code=123)، مما يمنع إطلاق التطبيق الأصلي المباشر للمستخدمين الذين لديهم التطبيق مثبت بالفعل. - قد يتم قمع الروابط العامة (Universal Links): تعترض تطبيقات مراسلة معينة التنقل الصادر، مما يمنع الروابط العامة القياسية لنظام iOS من الحل نحو الخارج لنظام التشغيل.
اكتشاف رؤوس وكيل المستخدم داخل التطبيق
للتعامل مع قيود الحاوية هذه بأمان، يجب على صفحة هبوط المشاركة فحص سلسلة User-Agent للمتصفح الوارد أثناء تحميل DOM الأولي:
- اكتشاف WeChat: فحص
navigator.userAgentبحثاً عنMicroMessenger. - اكتشاف Line: فحص
navigator.userAgentبحثاً عنLine/. - اكتشاف WhatsApp: فحص
navigator.userAgentبحثاً عنWhatsApp. - Facebook / Messenger / Instagram: فحص
navigator.userAgentبحثاً عنFBAVأوInstagram.
تقييم تكتيكات إعادة التوجيه: التسليم المباشر للتطبيق مقابل الانتقال إلى متصفح النظام
تعرض أنظمة التشغيل والتطبيقات الاجتماعية سلوكيات تنقل متميزة:
- بيئات WeChat و Line: تقيد هذه الحواويات التنزيلات الثنائية المباشرة وتنفذ مخططات خارجية. غالباً ما تؤدي محاولة إعادة التوجيه التلقائي إلى تشغيل شاشات تحذير المنصة. تعرض صفحة الهبوط إرشادات مرئية صريحة تحث المستخدم على فتح الرابط في متصفح النظام الافتراضي للجهاز (Safari على iOS، و Chrome على Android).
- بيئة WhatsApp: على تطبيقات iOS و Android الحديثة، تفتح WhatsApp عادة روابط الويب في منافذ عرض داخل التطبيق يوفرها النظام (مثل SFSafariViewController على iOS أو علامات تبويب Chrome المخصصة على Android). تسمح هذه البيئات بالتنقل عبر الويب القياسي وتدعم الانتقال إلى متاجر تطبيقات المنصة, على الرغم من أن مخططات عنوان URL المخصصة قد تظل تتطلب نقرة صريحة من المستخدم.
تنفيذ إرشادات المستخدم اللطيفة: تراكب مطالبات القائمة الأصلية عندما تتعثر إعادة التوجيه المباشر
عندما يمنع إطار الويب داخل التطبيق التسليم البرمجي الخارجي، تنشر صفحات الهبوط إرشادات مرئية للمستخدم:
- تراكبات القناع الشرطي: عند اكتشاف
MicroMessengerأوLine/، اعرض تراكب مرئي عالي التباين يشير نحو الزاوية العلوية اليمنى من الشاشة. - نسخ الإجراء الصريح: توجيه المستخدم: "انقر فوق القائمة في الزاوية العلوية اليمنى (•••) وحدد 'فتح في المتصفح' (Safari / Chrome) لتنزيل التطبيق."
- الحفاظ على حالة المعلمة: إذا انتقل المستخدم إلى متصفح خارجي عن طريق تحميل نفس عنوان URL، تظل معلمات الاستعلام (
?shareCode=...) سليمة في شريط العناوين، بشرط ألا تؤدي عمليات إعادة التوجيه الوسيطة إلى تجريدها. عند إعادة تحميل صفحة الهبوط في Safari أو Chrome، تعمل مجموعة أدوات تطوير الويب (Web JS SDK) بنظافة وتجهز سياق الإحالة.
استكشاف مشكلات قطرات معلمات الإحالة عبر مسارات التحويل الاجتماعية وإصلاحها
تشخيص تجريد المعلمات عبر وكلاء تضمين الروابط داخل التطبيق العدوانية
توجه منصات اجتماعية معينة روابط خارجية مشتركة من خلال نطاقات التفاف الروابط الوسيطة أو التضمين (مثل l.facebook.com على Facebook أو t.co على Twitter). في بعض الحالات، تجرد قفزات إعادة التوجيه هذه معلمات الاستعلام غير القياسية أو تلحق معرفات نقر داخلية متعارضة (fbclid).
لمنع فقدان المعلمات عبر عمليات إعادة التوجيه الاجتماعية ذات القفزات المتعددة:
- تسمية المعلمات القياسية: التزم بمفاتيح الاستعلام الأبجدية الرقمية القياسية مثل
shareCodeوchannelCodeوفقاً لـ IETF RFC 3986. - التحقق من صحة الرابط قبل الرحلة: اختبار حل الرابط عبر جلسات الدردشة الحية على شبكات المراسلة المستهدفة، وفحص
window.location.searchعلى صفحة الهبوط النهائية للتحقق من أن معلمةshareCodeتنجو من جميع عمليات إعادة التوجيه الوسيطة.
التعامل مع مشاركات ويب سطح المكتب: عندما يفتح المستخدمون روابط إحالة الجوال على متصفحات الكمبيوتر الشخصي
بينما تم تصميم حملات الإحالة للأجهزة المحمولة، غالباً ما يفتح المستخدمون روابط الدردشة على أجهزة الكمبيوتر المكتبية (مثل WhatsApp Web أو WeChat لـ Mac/Windows أو Slack). إذا كان مستخدم سطح المكتب يسهل الوصول إلى صفحة هبوط تنزيل الجوال، تفشل عمليات إعادة توجيه متجر الجوال.
تتعامل صفحات هبوط المؤسسات مع حركة مرور سطح المكتب من خلال التدهور المستجيب:
- اكتشاف بيئة سطح المكتب: تكتشف مجموعة أدوات تطوير الويب (Web JS SDK) أنظمة تشغيل سطح المكتب (
WindowsوmacOSوLinux). - توليد رمز الاستجابة السريعة الديناميكي: بدلاً من عرض زر متجر جوال غير قابل للنقر، يمكن للقوالب المستجيبة عرض حاوية رمز الاستجابة السريعة شرطياً على منافذ عرض سطح المكتب.
- المسح عبر الأجهزة: يقوم المستخدم بمسح رمز الاستجابة السريعة لشاشة سطح المكتب بجهازه المحمول. يفرز رمز الاستجابة السريعة عنوان URL للوجهة مع
shareCodeالأصلي، وينقل جلسة الإحالة من سطح المكتب إلى الجوال.
تخفيف قيود الوصول إلى لوحة لصق نظام التشغيل
تحكم عناصر تحكم خصوصية نظام التشغيل في الوصول إلى الحافظة:
- قواعد تركيز واجهة Android: بموجب Android 10 (مستوى API 29) والإصدارات الأحدث، لا تستطيع التطبيقات في الخلفية قراءة بيانات الحافظة عبر Android ClipboardManager. يجب أن تؤجل مجموعة أدوات تطوير البرامج (SDK) الأصلية فحص الحافظة حتى تكتسب النشاط الرئيسي للتطبيق تركيز النافذة النشط.
- مطالبات لوحة لصق iOS: على نظام iOS 16 والإصدارات الأحدث، قد يؤدي الوصول البرمجي إلى Apple UIPasteboard إلى تشغيل إشعار نظام أو مطالبة تطلب من المستخدم السماح باللصق من متصفح المصدر.
- تنسيق التراجع للشبكة: تأخذ بنية الإسناد في الاعتبار هذه القيود من خلال معاملة مخازن الحافظة المحلية كتحسين انتهازي، مع العودة إلى مطابقة جلسة الخادم عندما يتم رفض قراءات الحافظة أو عدم توفرها.
بروتوكول التحقق قبل الرحلة لمسارات إحالة وسائل التواصل الاجتماعي عبر الأجهزة الفيزيائية
قبل إطلاق حملة إحالة للعملاء، يجب على فرق هندسة النمو تنفيذ قائمة التحقق من الصحة المنتظمة التالية:
- تراجع المشاركة المستهدفة لنظام Android: تأكد من أنه عند إلغاء تثبيت WeChat أو Line، يعود التطبيق بأمان إلى محدد مشاركة النظام.
- تراجع نسخ رابط الحافظة لنظام Android: تأكد من أنه إذا فشل محدد مشاركة النظام أو ألقى استثناءً، يتم نسخ رابط الإحالة الكامل إلى الحافظة ويتم عرض إشعار toast.
- تأخير H5 SDK والتنقل لمرة واحدة: محاكاة تأخير تهيئة مجموعة أدوات تطوير البرامج (SDK) يتجاوز 1500 مللي ثانية للتحقق من أن التنقل الاحتياطي ينفذ بنظافة وأن أحداث
onreadyالمتأخرة لا تشغيل عمليات تنقل مزدوجة. - الاحتفاظ بمعلمة H5 والشظايا: اختبار التنقل الاحتياطي لصفحة الهبوط مع عناوين URL التي تحتوي على معلمات استعلام موجودة، ومفاتيح مكررة، و
#fragmentsللتحقق من استبدال المعلمات النظيفة. - الروابط العامة لنظام iOS وتسليم المتجر: اختبار فتح التطبيق المباشر للمستخدمين الحاليين وتقييم استرداد المعلمات بعد التثبيت مقابل قواعد مكافحة البصمات الخاصة بشركة Apple.
- إرسال رسائل الوسائط الاجتماعية المباشرة: إرسال الروابط إلى جلسات دردشة WeChat و Line النشطة للتحقق من أن تراكبات اكتشاف متصفح الويب داخل التطبيق توجه المستخدمين إلى Safari أو Chrome دون إسقاط
shareCode. - ربط الخلفية وإدمان المكافآت: تحقق من أن الواجهة الخلفية للتطبيق تقبل الرموز المرشحة، وترفض الارتباطات المكررة، وتحتفظ بالمكافآت في حالة معلقة حتى يتم إكمال المعالم التي تم التحقق منها.
تحليل مقارن لهندسة تتبع الإحالة
مقارنة هندسة تتبع الإحالة
| البعد المعماري | رموز الترويج اليدوية | بصمة الجهاز | معلمات الإحالة الصريحة مع الاسترداد المدعوم من المنصة |
|---|---|---|---|
| احتكاك إعداد المستخدم | يتطلب إدخالاً يدوياً | قد يكون منخفضاً عند نجاح المطابقة | منخفض عند استرداد سياق الإحالة بنجاح |
| أساس الإسناد | الرمز الذي أدخله المستخدم وتم التحقق منه بواسطة الواجهة الخلفية | المطابقة الاحتمالية استناداً إلى إشارات خاصة بالتنفيذ | سياق إحالة صريح مقترن بآلية استرداد مدعومة |
| موثوقية الإسناد | يعتمد على إدخال الرمز الدقيق والتحقق منه | يمكن أن يتأثر بتغييرات الإشارات، وقيود المنصة، ومتطلبات الخصوصية | يعتمد على استمرارية المعلمات، وإمكانيات المنصة، وآلية الاسترداد المحددة |
| الخصوصية والامتثال | يتطلب التعامل الآمن مع الرموز وعناصر التحكم المضادة للإساءة | يجب تقييمه مقابل سياسات المنصة المعمول بها؛ يجب عدم استخدام البصمات المحظورة | يتطلب مراجعة تنفيذ SDK وقواعد المنصة المعمول بها |
| التعقيد التشغيلي | تنفيذ أولي بسيط نسبياً؛ الاسترداد اليدوي يخلق احتكاكاً إضافياً | يتطلب منطق مطابقة ومراقبة ومراجعة السياسة | يتطلب توجيه الروابط، والتكامل الخاص بالمنصة، والتحقق من الخلفية، ومعالجة التراجع |
المقايضات في التعقيد التنفيذي، واحتكاك التحويل، ودقة الإسناد
تعتبر الرموز الترويجية اليدوية واضحة نسبياً في التنفيذ، لكنها تتطلب من المستخدمين إدخال واسترداد الرمز. يمكن أن يفرض هذا احتكاكاً ويخلق فرصاً لمشاركة الرموز خارج علاقة الإحالة المقصودة.
قد تبدو بصمة الجهاز وكأنها تقلل من تفاعل المستخدم، لكن موثوقيتها تعتمد على تنفيذ المطابقة والإشارات المتاحة. يجب عدم استخدامها في الأماكن التي تتعارض فيها مع متطلبات الخصوصية المعمول بها، بما في ذلك قيود Apple على البصمات المحظورة.
توفر معلمات الإحالة الصريحة تمثيلاً واضحاً على مستوى الأعمال للداعي المقصود. ومع ذلك، فإن حمل رمز في عنوان URL للويب لا يعادل استرداد هذا الرمز بعد تثبيت متجر التطبيقات. يجب أن تجمع الحلول الشاملة بين استمرارية المعلمات، وآلية الاسترداد المدعومة من المنصة، والتحقق من جانب الخادم. عندما يفشل الاسترداد، يجب أن يظل التثبيت غير مُسند بدلاً من تعيينه لداعٍ غير متحقق منه.
الأسئلة الشائعة (FAQ)
كيف يمرر تتبع الإحالة التلقائي المعلمات عبر متجر التطبيقات بدون رموز ترويجية؟
لماذا يتم إسقاط معلمات الإحالة عند مشاركة الروابط داخل WeChat أو Line؟
كيف تمنع الواجهة الخلفية للتطبيق حلقات الإحالة الاحتيالية؟
الملخص وإطار القرار
يمكن أن يقلل تتبع إحالة الجوال التلقائي من إدخال رمز الإحالة اليدوي عن طريق حمل رمز داعي صريح من خلال تدفق مشاركة الويب والتحقق من علاقة الإحالة الناتجة على الواجهة الخلفية للتطبيق.
يتطلب التنفيذ الموثوق أكثر من مجرد إضافة معلمة استعلام shareCode. يجب أن تحافظ صفحة الهبوط على الرمز من خلال عمليات إعادة التوجيه المدعومة، ويجب أن يستخدم التطبيق آلية استرداد متحقق منها للمنصة ذات الصلة، ويجب أن تتحقق الواجهة الخلفية من أهلية الحساب وتفرض الربط المترابط وإصدار المكافآت.
يجب تقييم أندرويد و iOS بشكل منفصل. يمكن لمرجع تثبيت Google Play توفير بيانات تعريف التثبيت المدعومة على أندرويد. على نظام iOS، تدعم الروابط العامة التوجيه المباشر عند تثبيت التطبيق، لكنها لا تضمن تلقائياً استرداد المعلمات المؤجل بعد تثبيت متجر التطبيقات. يجب توثيق واختبار ومراجعة أي آلية استرداد إضافية مقابل متطلبات خصوصية المنصة المعمول بها.
لنشر الإنتاج، تحقق من جميع أسماء طرق SDK، وقيم التكوين، ومعرفات القنوات، ومخططات رد الاتصال مقابل الإصدار الدقيق الذي يتم دمجه. اختبر رحلة كاملة على أجهزة نظيفة وفي تطبيقات المراسلة المستهدفة. عندما يتعذر استرداد الإحالة من خلال آلية مدعومة، اسمح للمتابعة بالإعداد وسجل النتيجة على أنها غير مُسندة بدلاً من إنشاء علاقة إحالة غير متحقق منها.
قد توفر حزم تطوير البرامج (SDK) ووثائق مطوري OpoInstall مكونات لتنفيذ هذه البنية. تأكد من الإمكانيات المحددة وسلوك المنصة الذي يدعمه الإصدار المنشور قبل الاعتماد عليها في حملة إحالة للإنتاج.
لتفاصيل التكامل، راجع وثائق مطوري OpoInstall، و مركز تنزيل OpoInstall SDK، و وحدة تحكم مطوري OpoInstall. استخدم وثائق منصة أندرويد و Apple الرسمية المقابلة للتحقق من التثبيت وسلوك الخصوصية ذي الصلة بالتطبيق.
المواد ذات الصلة
-
المفاهيم: تتبع الإحالة التلقائي، ربط الداعي بالمدعو، الربط العميق المؤجل، عزل إطار الويب داخل التطبيق
-
التقنيات: مجموعة أدوات تطوير إسناد الجوال، Web JS SDK، الروابط العامة (Universal Links)، روابط أندرويد (Android App Links)، S2S Postbacks
-
المعايير: IETF RFC 3986 بناء الجملة العام لمعرف الموارد المنتظم (URI)، واجهة برمجة تطبيقات الحافظة W3C ومواصفات الأحداث
-
واجهات التكامل: قياس نية المشاركة المملوك للتطبيق، أو واجهة برمجة تطبيقات مرجع التثبيت أو الإسناد المُوثَّقة لإصدار SDK المنشور، أو توجيه الارتباط العميق الخاص بالمنصة، أو التحقق من الإحالة من جانب الخادم.
-
التوثيق الرسمي والمراجع:
Share this article