هل أطلقت Cursor ميزة Build Live Apps؟ في 5 نوفمبر 2026، أصدرت Cursor رسمياً ميزة Cursor Build Live Apps، مما يتيح للمستخدمين في الخطط المدفوعة التي تتيح ميزة الوكلاء السحابيين إمكانية بناء واستضافة ومشاركة تطبيقات الويب الحية مباشرة من موجهات اللغة الطبيعية. وفي حين أن مساعدي البرمجة المدعومين بالذكاء الاصطناعي قد قللوا من تكلفة كتابة البرمجيات، أشارت Cursor إلى أن معظم الأدوات التي ينشئها المستخدمون لا تغادر نطاق localhost أبداً نظراً لأن إعداد الاستضافة، وقواعد البيانات، والمصادقة، والأمان لا تزال تمثل عقبة يدوية. ومن خلال هذا التحديث، يقوم الوكيل السحابي بتهيئة هيكل تطبيق الويب، وتوفير قاعدة بيانات PostgreSQL عند الحاجة، وإعداد مصادقة تسجيل الدخول الموحد (SSO)، وإجراء فحوصات الأمان الخاصة بالمنصة قبل النشر، ونشر المشروع على عنوان URL قابل للمشاركة دون الحاجة إلى إعداد البنية التحتية يدوياً.
من الجهاز المحلي إلى بيئة الإنتاج: ما تقدمه ميزة Build Live Apps من Cursor
لمحة سريعة
- نطاق الإطلاق: تم إطلاقه في 5 نوفمبر 2026 لجميع خطط Cursor المدفوعة مع تفعيل الوكلاء السحابيين؛ تتطلب الميزة تنفيذًا سحابيًا ولا تعمل على الوكلاء المحليين.
- المجموعة التقنية المُدارة: تقوم تلقائياً بتهيئة هياكل تطبيقات الويب، وتوفير قواعد بيانات PostgreSQL عند الحاجة، وإعداد مصادقة SSO الخاصة بـ Cursor، والنشر على الاستضافة السحابية المُدارة.
- الحوكمة والمشاركة: تُجري فحوصات أساسية إلزامية ومراجعات أمان وكيلة قابلة للتخصيص قبل النشر، وتتطلب تسجيل الدخول إلى Cursor للتطبيقات الخاصة وتطبيقات فرق العمل، وتُعطل المشاركة العامة افتراضياً في خطط الفرق والشركات (ما لم يتم تمكينها بواسطة المسؤول)، وتدعم مفاتيح واجهة برمجة تطبيقات Cursor المُصادقة عبر رؤوس الطلبات للنصوص البرمجية الآلية أو روبوت Grok.
يتطلب نقل أداة داخلية من جهاز المطور المحلي إلى بيئة حية عادةً توفير حسابات سحابية، ومثيلات قواعد بيانات، ومزودي هوية، وخطوط أنابيب للنشر. وفقاً لـ سجل التغييرات لميزة Build Live Apps من Cursor، تقوم المنصة بتخطي هذه الخطوات ليتمكن الموظفون عبر أقسام المبيعات، والعمليات، والشؤون القانونية، والمالية، والهندسة من بناء ومشاركة أدوات الويب الفعالة عبر رابط مباشر.
داخل مؤسسة Cursor نفسها، استخدمت الفرق سير العمل لنشر عدة فئات من البرمجيات الداخلية:
- أدوات التشغيل الداخلية لتسجيل الفعاليات، وتعيين حسابات العملاء، وجدولة المكاتب.
- عروض الوسائط المتعددة الموجهة للعملاء والتي تجمع بين الشرائح، والفيديو، والعروض التوضيحية التفاعلية للمنتجات.
- بوابات الإعداد والتمكين والتدريب للموظفين الجدد.
- لوحات بيانات المبيعات الفورية التي تتبع مقاييس خطوط المبيعات وفرص الصفقات.
- بوابات إدارة الخدمات الهندسية.
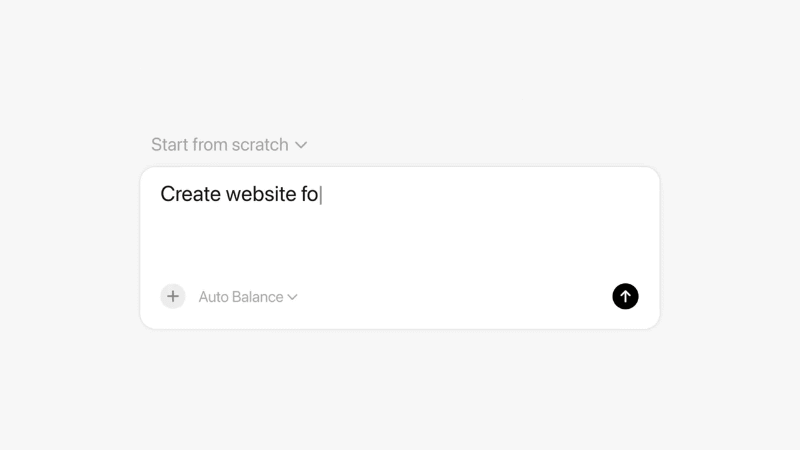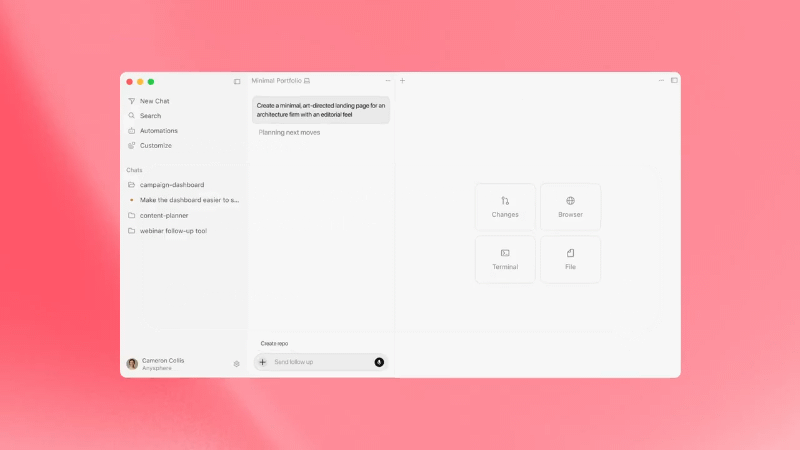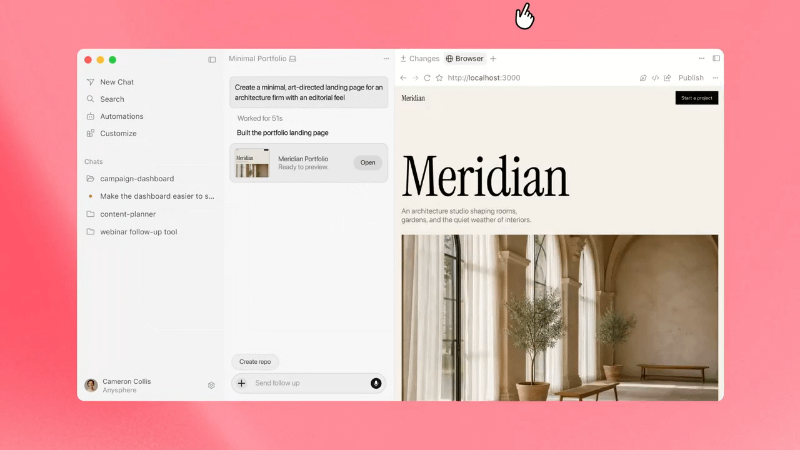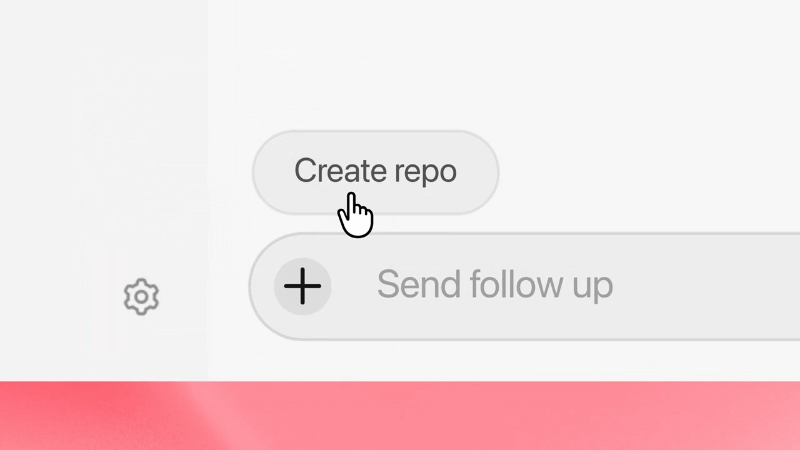
كما هو موضح في تقرير The New Stack حول سير عمل نشر التطبيقات في Cursor، فإن نقل التطبيق من فكرة أولية إلى رابط حي يمر بخلاث أربع مراحل داخل واجهة الوكيل السحابي:
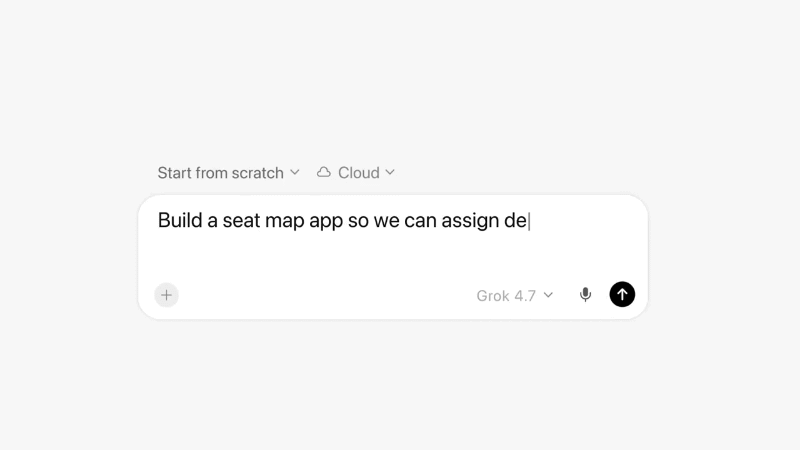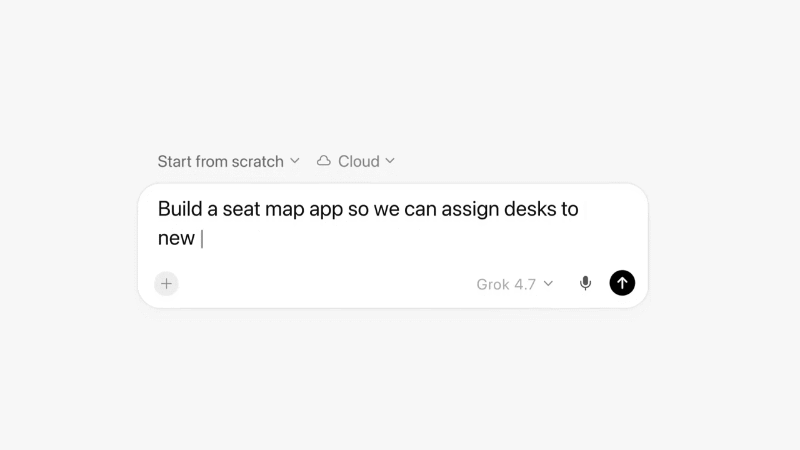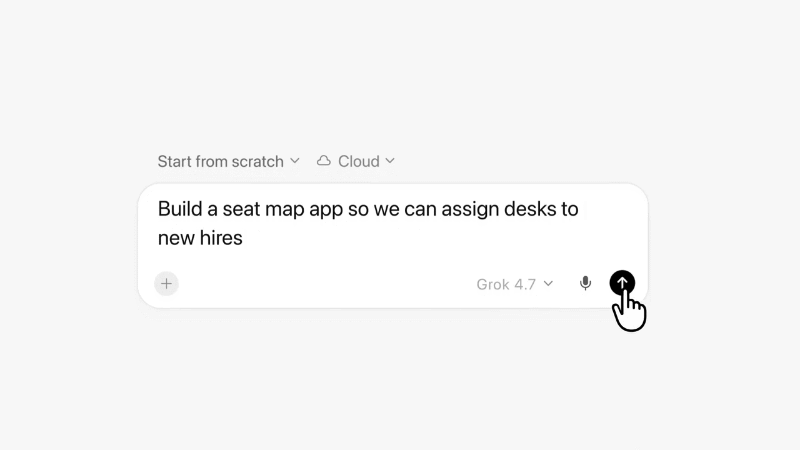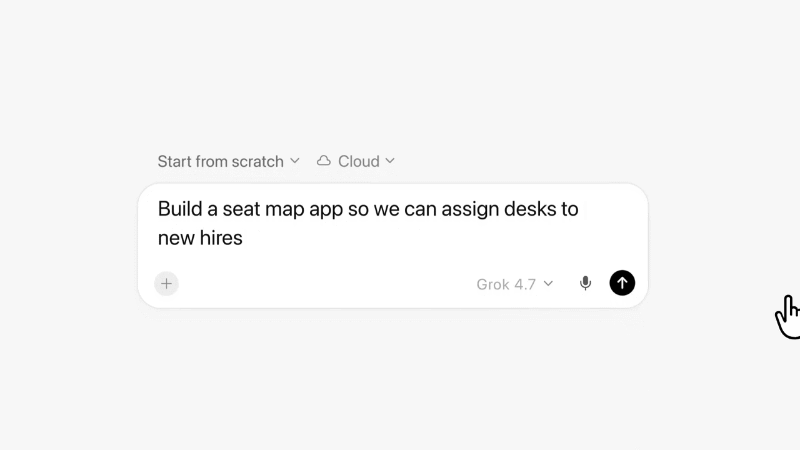
أولاً، يبدأ المستخدم تشغيل وكيل سحابي ويصف تطبيق الويب المطلوب بلغة واضحة. ثانياً، ينشئ الوكيل السحابي التطبيق، ويوفر مكونات الواجهة الخلفية المطلوبة مثل قاعدة بيانات والمصادقة، ويهيء بيئة الاستضافة، ويجري فحوصات آليّة.
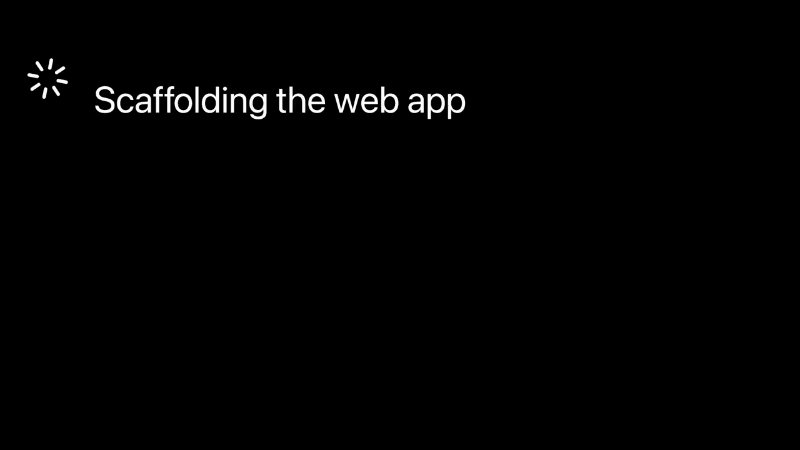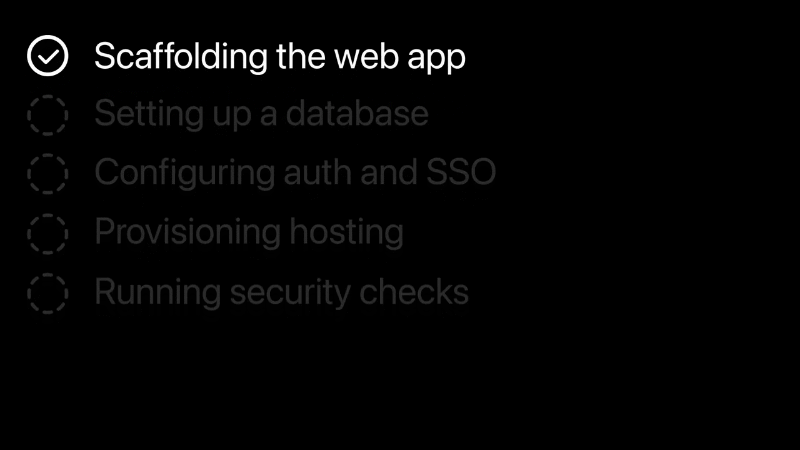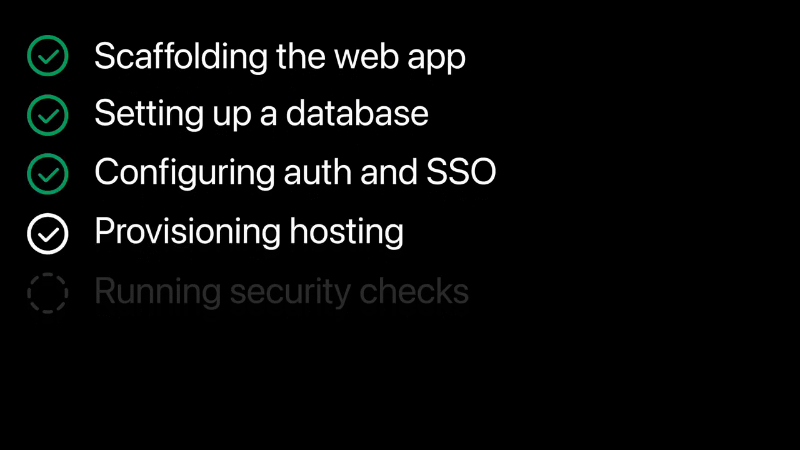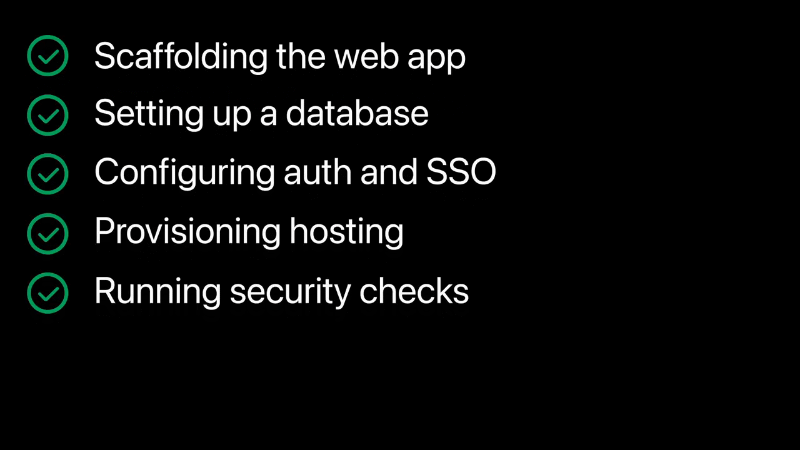 ثالثاً، بمجرد انتهاء البناء، يمكن للمستخدم معاينة التطبيق التفاعلي داخل مساحة العمل، وفتح نافذة النشر، واختيار نطاق فريد، وتكوين إعدادات نطاق الوصول قبل عرض الأداة للمستخدمين الآخرين.
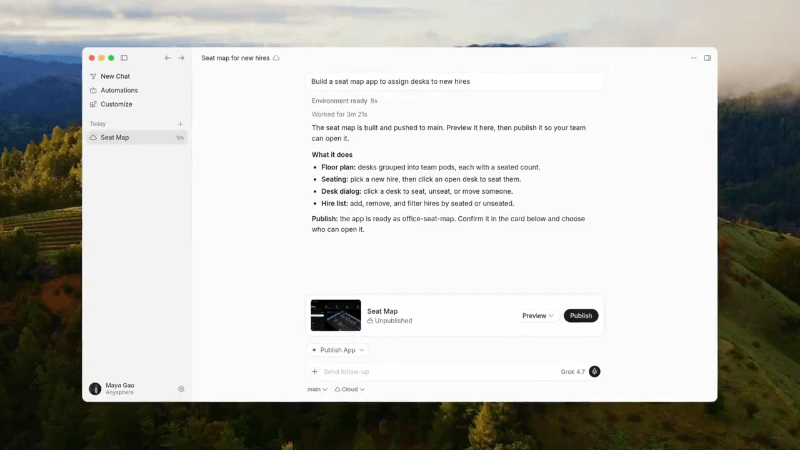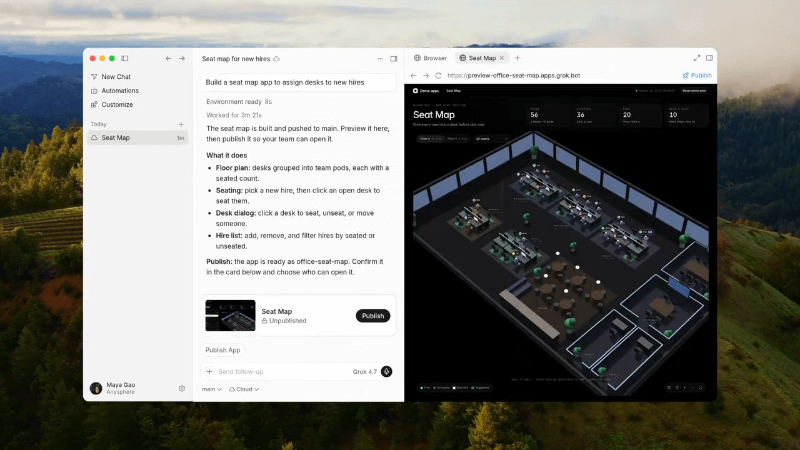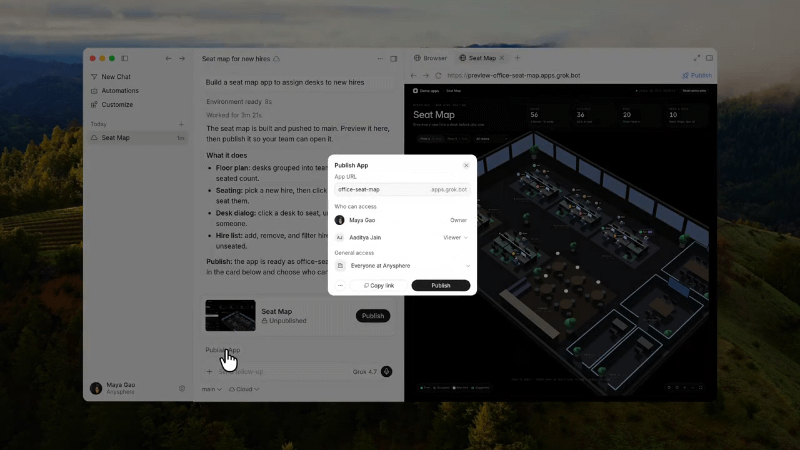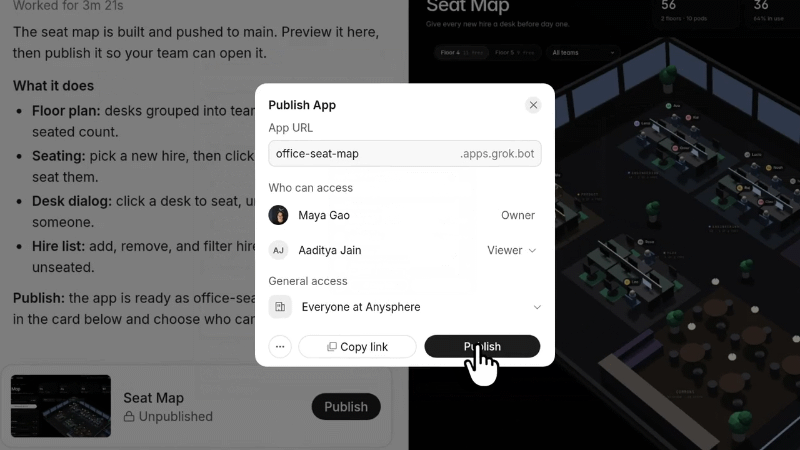
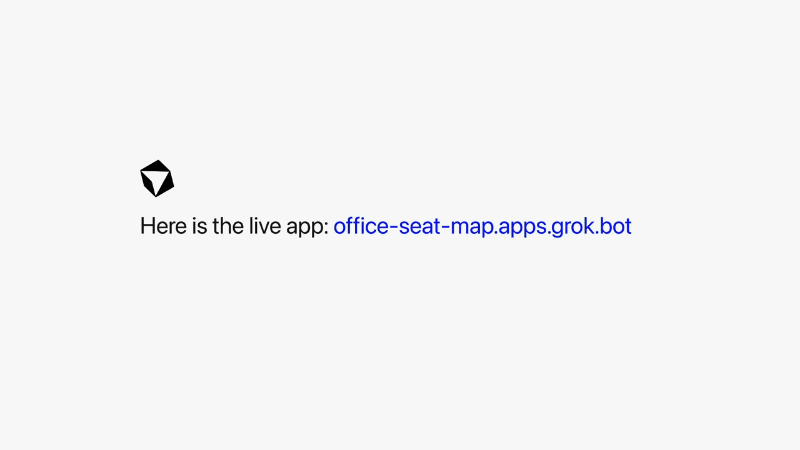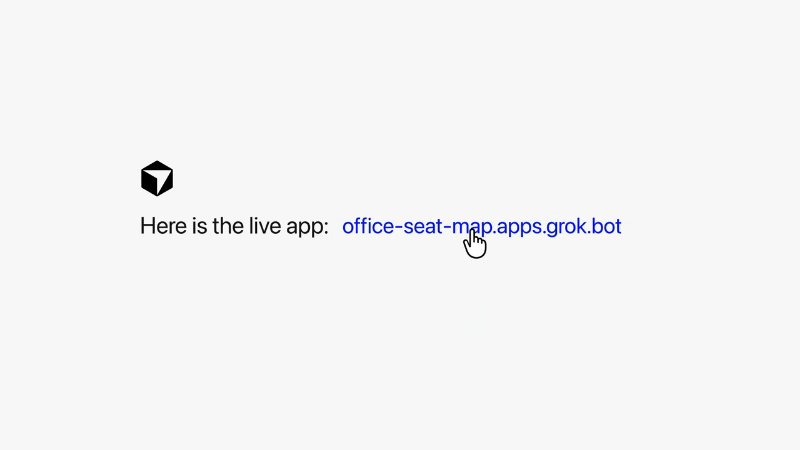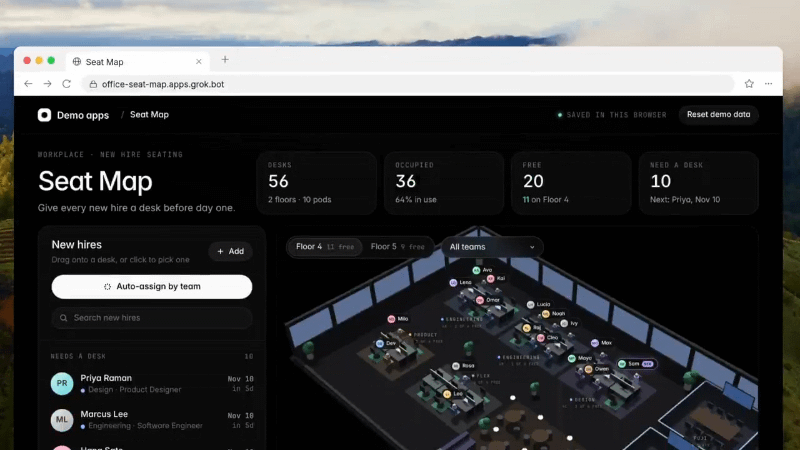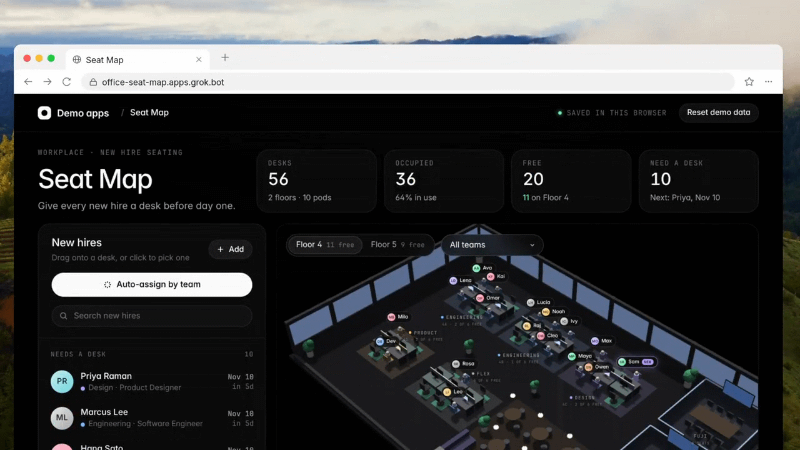
وأخيراً، بعد اجتياز فحوصات ما قبل النشر وتأكيد المستخدم لعملية النشر، تُرجع Cursor رابطاً حياً يفتح التطبيق المنشور - مثل أداة تفاعلية لخريطة مقاعد المكتب - مباشرة في المتصفح.
خفايا الأمور: الوكلاء السحابيون، والاستضافة المُدارة، ومصادر المستودعات
تعتمد الأساس التقني لميزة Cursor Build Live Apps على وكلاء Cursor السحابيين، والتي تتيح للمستخدمين تشغيل وكلاء برمجة غير متزامنين في بيئات بعيدة دون الحاجة لإبقاء أجهزة الكمبيوتر المحمولة الخاصة بهم مفتوحة. ونظراً لأن خط أنابيب النشر يوفر قواعد بيانات سحابية، وخدمات هوية، واستضافة مُدارة، فإن هذه الميزة تعمل حصرياً من خلال الوكلاء السحابيين ولا يمكن استخدامها مع الوكلاء الذين يعملون محلياً.
بدأت Cursor في تقليص الفجوة بين إنشاء الكود والنشر الحي في 27 أغسطس 2026، عندما قدمت سير عمل أولياً لـ بدء المشاريع من الصفر ومعاينتها على عنوان URL حي. ومع ذلك، تطلب النشر إلى عنوان URL حي في هذا الإصدار الأبكر من المستخدمين ربط حسابات Vercel الخارجية الخاصة بهم.
يزيل تحديث 5 نوفمبر الحاجة إلى قيام المستخدمين بربط أو إدارة حساب استضافة منفصل. وفي حين أن سجل التغييرات الخاص بـ Cursor لم يذكر اسم مزود السحابة الأساسي الخاص بها، فقد ذكرت The New Stack - نقلاً عن بيان صادر عن Vercel على منصة X - أن طبقة الاستضافة المُدارة مبنية على Vercel for Platforms، حيث تقوم Cursor تلقائياً بإنشاء حساب استضافة مخصص ومعزول لكل فريق أو مشترك فردي.
إن عملية التوفير الشاملة، ومراجعة الأمان، وتدفق النشر مُهيكلة على النحو التالي:
[Source Input: Natural Language Prompt / Cursor Origin / GitHub Repo]
                                 │
                                 ▼
              [Cursor Cloud Agent Execution Environment]
              ├── Scaffolds Web App Codebase
              ├── Provisions PostgreSQL Database (When Needed)
              ├── Configures Cursor SSO Authentication
              └── Prompts for External Secrets (Managed So Agent Never Sees Raw Values)
                                 │
                                 ▼
         [Pre-Publish Gate: Deterministic + Agentic Security Reviews]
              ├── Runs Mandatory Baseline Checks (e.g., Exposed Secrets)
              └── Evaluates Agentic & Custom Team Admin Security Rules
                                 │
        (Meets Mandatory Checks & Applicable Approval Rules)
                                 │
                                 ▼
      [Managed Deployment to User-Selected Domain & Isolated Hosting]
              ├── Private & Team Access (Requires Cursor Sign-In; Public Off by Default on Teams/Enterprise)
              ├── Public Access (Available on Personal Plans or When Enabled by Team Admins)
              └── Programmatic Access (Cursor API Key via Request Headers)
يمكن للمطورين بدء عمليات النشر من مصدرين للمستودعات:
- مستودعات Cursor Origin الجديدة أو الحالية: يقوم المستخدمون الذين يبدؤون من الصفر بإنشاء مستودع تلقائياً على Cursor Origin، وهي منصة استضافة Git المرتكزة على الوكلاء والتي أطلقتها Cursor في 17 أغسطس 2026.
- مستودعات GitHub الحالية: يمكن للمهندسين الذين لديهم مشاريع حالية على GitHub استخدام وكيل سحابي لإعداد ونشر التطبيق دون ترحيل مستودعهم إلى Origin. وفقاً لـ Cursor، يُخطط لدعم GitLab ومزودي Git الآخرين في التحديثات القادمة.
بوابات أمان ما قبل النشر وحوكمة الوصول
يتطلب تمكين نشر الويب السريع عبر المؤسسة وجود ضوابط حول التعامل مع بيانات الاعتماد، والتحقق قبل النشر، ونطاق الوصول، وهو ما تفصله Cursor في وثائق تطبيقات الوكيل السحابي.
عزل الأسرار وهرمية مراجعة ما قبل النشر
عندما يحتاج التطبيق إلى الاتصال ببنية تحتية خارجية - مثل مستودع بيانات الشركات أو واجهة برمجة تطبيقات طرف ثالث - تطلب Cursor من المستخدم المفاتيح المطلوبة. وفقاً لـ Cursor، تتم إدارة هذه الأسرار بحيث لا يرى الوكيل قيم الأسرار الخام.
قبل أن يصبح التطبيق حياً، يجب على المستخدم نشره صراحةً، مما يؤدي إلى تشغيل نوعين من فحوصات المنصة:
- الفحوصات الحتمية: تعمل عمليات الفحص القائمة على قواعد أساسية دائماً لاكتشاف المشكلات الشائعة مثل الأسرار المدمجة في الكود، أو الرموز المميزة، أو بيانات الاعتماد المكشوفة في ملفات التطبيق.
- مراجعات الأمان الوكيلة: تفحص المراجعات المدعومة بالذكاء الاصطناعي المشروع بحثاً عن مشكلات أمان أوسع وتوجه المستخدم بشأن ما يجب إصلاحه في حالة فشل الفحص.
يتمتع مدراء الفرق بإمكانية رؤية جميع تطبيقات الفريق المنشرة والأسرار المخزنة. يمكن للمسؤولين إضافة قواعد مراجعة أمان مخصصة، وإلغاء نشر أي تطبيق حي، والموافقة على بعض الإصدارات التي تم الإبلاغ عنها بواسطة مراجعات الأمان. ومع ذلك، فإن الموافقة الإدارية ليست تجاوزاً غير مشروط لكل فحص: تظل الحمايات الأساسية الإلزامية مفروضة، وقد تم تصميم اجتياز عمليات فحص ما قبل النشر لتقليل مخاطر تسرب بيانات الاعتماد الشائعة بدلاً من ضمان خلو منطق التطبيق المخصص أو أذونات قاعدة البيانات الخارجية من الثغرات الأمنية.
نطاقات الوصول ومفاتيح واجهة برمجة التطبيقات المستندة إلى رؤوس الطلبات
بمجرد أن يجتاز التطبيق الفحوصات المطلوبة ويتم نشره على عنوان URL المحدد الخاص به، يتم التحكم في الوصول بواسطة نوع الخطة وطريقة المصادقة:
- وصول الفرق والشركات: يمكن مشاركة التطبيقات مع أفراد محددين، أو مجموعات مستخدمين، أو المؤسسة بأكملها. تتطلب التطبيقات الخاصة وتطبيقات فرق العمل تسجيل الدخول إلى Cursor. يتم تعطيل المشاركة العامة افتراضياً في خطط الفرق والشركات، ولكن يمكن للمسؤولين تمكينها؛ ويمكن فتح التطبيقات المشاركة علناً بواسطة أي شخص لديه الرابط.
- المشاركة العامة للخطط الشخصية: يمكن للمشتركين في الخطط الشخصية نشر تطبيقات بإمكانية الوصول العام بحيث يمكن لأي شخص لديه عنوان URL فتح تطبيق الويب.
- الوصول البرمجي عبر مفاتيح واجهة برمجة التطبيقات: للسماح للنصوص البرمجية الآلية، أو مهام التكامل المستمر (CI)، أو الوكلاء الخارجيين مثل روبوت Grok بالتفاعل مع التطبيق المنشور، يمكن للمستخدمين تكوين مفتاح واجهة برمجة تطبيقات Cursor. وبدلاً من كشف بيانات الاعتماد في عناوين URL القابلة للمشاركة، تقوم العملاء البرمجية بالمصادقة عن طريق تمرير مفتاح واجهة برمجة تطبيقات Cursor في رؤوس طلبات HTTP، مع إدارة المفاتيح بشكل منفصل على المستوى الشخصي أو مستوى الفريق.
السياق التنافسي: منافسة Lovable وReplit وGrok Build
من خلال دمج الاستضافة المُدارة، وتوفير PostgreSQL عند الطلب، ومصادقة SSO مباشرة في سير عمل الوكيل السحابي الخاص بها، تدخل Cursor في منافسة مباشرة مع منصات التطبيقات المدفوعة بالموجهات مثل Lovable وReplit. ومن حيث التموضع في السوق، وبينما جذبت Lovable وReplit تاريخياً صانعي المحتوى الاستهلاكي والمطورين الأفراد، يؤكد إعلان Cursor على برمجيات المؤسسات الداخلية - مما يساعد خبراء المجالات على بناء أدوات تشغيلية دون انتظار هندسة البنية التحتية المخصصة - مع الاستمرار في دعم نشر الويب العام للمشتركين الأفراد.
تجلس هذه الميزة أيضاً جنباً إلى جنب مع المنتجات ضمن منظومة إيلون ماسك التكنولوجية الأوسع نطاقاً في أعقاب استحواذ SpaceX على Cursor في أغسطس 2026، وهي صفقة تم الكشف عنها في ملف هيئة الأوراق المالية والبورصات الخاص بـ SpaceX بقيمة حقوق ملكية ضمنية تبلغ 60 مليار دولار (مقابل استحواذ محاسبي قدره 42.5 مليار دولار). أطلقت شركة xAI التابعة لـ SpaceX مسبقاً وضع Grok Build للسماح للمستخدمين بإنشاء تطبيقات خفيفة الوزن وألعاب داخل محادثات Grok ومشاركتها عبر روابط grok.me. وفي حين يركز Grok Build على الإنشاء القائم على المحادثة، فإن ميزة Cursor Build Live Apps ترتكز على التطوير المدعوم بالمستودعات (Cursor Origin و GitHub)، وقواعد أمان الفريق، وحوكمة تسجيل الدخول الموحد للمؤسسات.
مقارنة سير العمل وقائمة التحقق للتنفيذ
يمكن لقادة الهندسة الذين يقيّمون ميزة Cursor Build Live Apps مقارنة نطاقها ونموذج الحوكمة الخاص بها مقابل التطوير المحلي وسير عمل المعاينة الأبكر من Cursor:
| مرحلة سير العمل | بيئة التنفيذ | إعداد الاستضافة وقاعدة البيانات | المصادقة ونطاق المشاركة | ضوابط الأمان والحوكمة |
|---|---|---|---|---|
| نموذج وكيل الجهاز المحلي (Localhost) | بيئة التطوير المتكاملة المحلية / جهاز المطور | إعداد خادم محلي وقاعدة بيانات محلية يدوي | الجهاز المحلي فقط (localhost) |
بيئة محلية يدار بواسطة المطور |
| معاينة Cursor في 27 أغسطس 2026 | وكيل Cursor السحابي | معاينة المتصفح؛ تطلب النشر ربط حساب Vercel خارجي | تحددها إعدادات مشروع Vercel الخارجي | تتم إدارتها عبر حساب الاستضافة الخارجي |
| ميزة Build Live Apps (الخطة الشخصية) | وكيل Cursor السحابي (خطة مدفوعة) | استضافة معزولة مُدارة + قاعدة بيانات PostgreSQL عند الطلب | تسجيل الدخول إلى Cursor للتطبيقات الخاصة، مشاركة اختيارية برابط عام، أو رؤوس مفاتيح واجهة برمجة التطبيقات | فحوصات حتمية إلزامية + مراجعة وكيلة قبل النشر |
| ميزة Build Live Apps (الفرق / الشركات) | وكيل Cursor السحابي (خطة مدفوعة) | استضافة معزولة مُدارة + قاعدة بيانات PostgreSQL عند الطلب | وصول خاص/للفريق عبر تسجيل الدخول إلى Cursor؛ المشاركة العامة معطلة افتراضياً (قابل للتكوين بواسطة المسؤول) | فحوصات ما قبل النشر، قواعد مسؤول مخصصة، الموافقة على الإصدار، وضوابط إلغاء النشر الخاصة بالمسؤول |
قائمة التحقق للحوكمة لفرق الهندسة والأمان
يجب على المؤسسات التي تتبنى ميزة Cursor Build Live Apps للأدوات الداخلية إنشاء ممارسات تشغيلية واضحة:
- تحديد قواعد مخصصة ما قبل النشر: استخدم وحدة تحكم مسؤول الفريق لإضافة قواعد مراجعة أمان خاصة بالمؤسسة تتحقق من كشف نقاط النهاية الداخلية والامتثال لمعالجة البيانات قبل أن تصبح التطبيقات حية.
- التحقق من أاذونات مخزن البيانات الخارجي: نظراً لأن عمليات فحص ما قبل النشر الآلية تركز على ملفات التطبيق والأسرار المكشوفة، قم بفرض أدوار قاعدة بيانات الحد الأدنى من الامتثال وأمان على مستوى الصف بشكل مستقل على أي مخزن بيانات خارجي متصل بتطبيق حي.
- تدقيق سياسات مشاركة الفريق: تأكد مما إذا كان يجب أن تظل مشاركة الروابط العامة معطلة على مستوى الفرق والشركات بحيث تتطلب لوحات البيانات الداخلية والأدوات التشغيلية تسجيل الدخول إلى Cursor، وقم مراجعة التطبيقات النشطة بشكل دوري في لوحة تحكم المسؤول.
- إدارة دورات حياة مفاتيح واجهة برمجة التطبيقات: اطلب من النصوص البرمجية الآلية، ومهام تكامل المستمر (CI)، وتكاملات روبوت Grok المصادقة حصرياً عبر رؤوس طلبات HTTP باستخدام مفاتيح واجهة برمجة تطبيقات Cursor ذات النطاق المخصص، وقم بإلغاء المفاتيح عند إيقاف الأدوات الداخلية.
الأسئلة الشائعة (FAQ)
هل يمكن للمطورين استخدام ميزة Cursor Build Live Apps مع وكلاء البرمجة الذين يعملون محلياً؟
هل ينشئ كل تطبيق منشور قاعدة بيانات PostgreSQL تلقائياً؟
هل يمكن لمديري الفرق تجاوز أي فحص أمني فاشل قبل النشر؟
كيف تقوم النصوص البرمجية الآلية أو روبوت Grok بالمصادقة مع تطبيق Cursor المنشور؟
أبرز النقاط لفرق الهندسة
يُعالج إطلاق Cursor لميزة Build Live Apps عنق الزجاجة المستمر في تطوير البرمجيات المدعومة بالذكاء الاصطناعي: فبينما يجعل وكلاء البرمجة توليد منطق التطبيق سريعاً، فإن نشر هذا الكود بأمان لزملاء العمل يتوقف عادةً عند إعداد البنية التحتية. ومن خلال الجمع بين الوكلاء السحابيين وتوفير PostgreSQL عند الطلب، وتسجيل الدخول الموحد SSO لـ Cursor، وبوابات الأمان قبل النشر، والاستضافة المُدارة، تحول Cursor الموجهات المدعومة بالمستودعات إلى أدوات داخلية حية يمكن الوصول إليها عبر رابط مشترك.
بالنسبة لقادة الهندسة والأمان، فإن الانتقال من نماذج localhost الأولية إلى النشر السحابي الفوري يجعل حوكمة الإدارة أمراً بالغ الأهمية. يتيح دمج المعالجة المدمجة للأسرار وقواعد مراجعة ما قبل النشر المخصصة في Cursor مع أذونات الحد الأدنى من الامتثال الصارمة على مخازن البيانات الخارجية للفرق إمكانية طرح الأدوات الداخلية بسرعة دون فقدان الرؤية على بيانات الشركات.
المراجع
-
سجل تغييرات Cursor: ميزة Build Live Apps في Cursor — إعلان الإصدار الرسمي في 5 نوفمبر 2026 بالتفصيل عن بناء تطبيقات الوكيل السحابي، وPostgres عند الطلب، وتسجيل الدخول الموحد SSO لـ Cursor، وفحوصات الأمان قبل النشر، ومشاركة الروابط.
-
وثائق Cursor: تطبيقات الوكيل السحابي — الوثائق التقنية الرسمية التي تغطي نشر التطبيقات الحية، ومعالجة الأسرار، وقواعد مراجعة الأمان، حدود الموافقة الإدارية، وضوابط المشاركة العامة، ومصادقة رأس مفتاح واجهة برمجة التطبيقات.
-
وثائق Cursor: نظرة عامة على الوكلاء السحابيين — الدليل الرسمي الذي يوضح بيئات تنفيذ الوكلاء السحابيين البعيدين والخطط المدعومة.
-
سجل تغييرات Cursor: بدء المشاريع من الصفر في الوكلاء السحابيين — تحديث رسمي في 27 أغسطس 2026 يوثق سير عمل المعاينة الأبكر ومتطلبات نشر حساب Vercel الخارجي.
-
سجل تغييرات Cursor: استضافة أكواد Origin — ملاحظات الإصدار الرسمية في 17 أغسطس 2026 التي تقدم منصة Cursor Origin كمنصة استضافة Git مرتكزة على الوكلاء.
-
مدونة Cursor: الانضمام إلى SpaceX — إعلان رسمي في أغسطس 2026 بخصوص استحواذ SpaceX على Cursor.
-
لجنة الأوراق المالية والبورصات الأمريكية: ملف نموذج SpaceX (30 سبتمبر 2026) — ملف تنظيمي يوضح قيمة الأسهم الضمنية البالغة 60 مليار دولار واعتبار الشراء المحاسبي البالغ 42.5 مليار دولار لاستحواذ Cursor.
-
The New Stack: Cursor تتحدى Lovable وReplit من خلال نشر التطبيقات المدار بالكامل — تقرير بقلم بول سويرز يغطي سير عمل النشر المكون من أربع خطوات وبيان Vercel فيما يتعلق باستضافة Vercel for Platforms.
Share this article