كيفية تحديد أحداث داخل التطبيق المزيفة في تتبع التحويل؟ يتطلب تحديد أحداث داخل التطبيق المزيفة تدقيق خطوط الأساس للاستجابة الخاصة بكل حدث مقابل الطوابع الزمنية الخام، واستهلاك حالات مصادقة الطلبات في طبقة الأمان، وتصفية أنماط التنفيذ المشبوهة في تدفقات البيانات الواردة.
يحدث احتيال أحداث داخل التطبيق المزيفة عندما تقوم نصوص برمجية آلية، أو نسخ معدلة من التطبيقات، أو حمولات (Payloads) واجهة برمجة تطبيقات غير مصادق عليها بنقل إشارات تحويل غير صالحة أو اصطناعية إلى خوادم الإسناد. من خلال تدقيق بيانات الحدث الخام، وتحديد خطوط أساس تجريبية لزمن الوصول بين النقر والحدث (CTET)، واستهلاك نتائج مصادقة الطلب من طبقات أمان الاستيعاب المخصصة، يمكن للفرق الهندسية تصنيف وتصفية تدفقات الأحداث غير الصالحة قبل وصولها إلى أدوات القياس أو التحسين اللاحقة.
| المصطلح | التعريف | الكيان ذو الصلة | دور نية البحث |
|---|---|---|---|
| تتبع التحويل | تسجيل ومعالجة مراحل نمو المستخدم بعد التثبيت بشكل منهجي. | تدفق البيانات الخام | معلوماتي / تقني |
| زمن الوصول بين النقر والحدث (CTET) | مقياس مشتق يحدد زمن الوصول بين نقطة التفاعل ووقت استقبال الحدث. | محرك شذوذ الأحداث | تقني / معلوماتي |
| احتيال الإعلانات | التلاعب المتعمد بمقاييس الأداء باستخدام حركة مرور غير بشرية أو حمولات مزيفة. | انتحال أحداث داخل التطبيق | معلوماتي / أمني |
تشريح احتيال الأحداث المزيفة داخل التطبيق في خطوط أنابيب تتبع التحويل
الحافز التجاري: دفعات أحداث CPA مقابل مراجحة تثبيت CPI
تعتمد حملات الأداء التسويقي عبر الهاتف المحمول بشكل متكرر على إطارات التكلفة مقابل الإجراء (CPA)، حيث لا يحصل الناشرون على إيرادات إلا عندما يصل المستخدم المكتسب إلى مراحل محددة. هذه المراحل التي تلي التثبيت - مثل إكمال تسجيل الحساب، أو إتمام سلسلة إعداد المستخدم، أو بدء تجربة اشتراك، أو إتمام أول عملية شراء داخل التطبيق - تحمل معدلات دفع أعلى بكثير من مجرد تثبيت التطبيق.
يخلق هذا الهيكل المالي حوافز اقتصادية قوية للجهات الضارة لمحاكاة المشاركة بعد التثبيت. فبدلاً من توليد كميات كبيرة من تنزيلات التطبيقات منخفضة القيمة، تقوم نصوص برمجية آلية بمحاكاة مراحل تحويل محددة عالية القيمة لاستخراج عمولات CPA. إذا قبل خط استقبال الأحداث هذه الأحداث المزيفة دون تحقق هيكلي، فإن المعلنين يدفعون عمولات مقابل نشاط تجاري غير موجود مع المبالغة في تقدير مصادر الزيارات غير الفعالة.
ناقلات التهديد: طلبات S2S API غير مصادق عليها، وعملاء معدلون، وأتمتة برمجية
تصل أحداث داخل التطبيق الاحتيالية إلى خطوط أنابيب تتبع التحويل بشكل أساسي من خلال ثلاثة ناقلات تقنية:
- انتحال استقبال API المباشر: يقوم المهاجمون بفحص حركة مرور شبكة تطبيقات الهاتف المحمول باستخدام أدوات بروكسي محلية لتحديد نقاط استقبال الأحداث، ومتطلبات ترويسة HTTP، ومعلمات حمولة JSON. في عمليات التكامل الضعيفة المصادقة، ترسل نصوص برمجية آلية من جانب الخادم طلبات أحداث اصطناعية مباشرة إلى نقاط الاستقبال دون تشغيل عملية التطبيق أو تنفيذ كود من جانب العميل.
- ثنائيات تطبيقات العميل المعدلة: يقوم المهاجمون بفك تجميع حزم تطبيقات العميل وتعديلها وإعادة تغليفها لتجاوز الضوابط الداخلية أو حقن حلقات إرسال أحداث آلية. تعمل هذه العملاء المعدلة على أجهزة فعلية أو بيئات افتراضية، مما يولد بيانات قياس نظام تشغيل صالحة أثناء تنفيذ مكالمات الأحداث الآلية.
- أتمتة المحاكي والجهاز عبر النصوص البرمجية: تعمل بيئات الأجهزة المحمولة الافتراضية على تشغيل حالات آلية يتم التحكم فيها بواسطة أطر عمل برمجة واجهة المستخدم. وبينما يتم تنفيذ كود التطبيق ضمن عملية نظام تشغيل فعلية، فإن تسلسلات تفاعل المستخدم وسرعة الإدخال وزمن الوصول تعكس نصوص برمجة آلية بدلاً من التفاعل البشري.

حد نموذج التهديد: لماذا لا يمكن للأسرار المتماثلة المحفوظة في العميل ضمان شرعية الطلب
يتمثل أحد القيود الأمنية الحرجة في تتبع تحويل الهاتف المحمول في افتراض أن تضمين مفتاح متماثل مشترك (مثل سر HMAC) داخل ثنائي عميل الهاتف يضمن أصالة الحمولة. في نماذج التهديد القياسية للهاتف المحمول، تعمل ثنائيات العميل ضمن بيئة غير موثوقة. يمكن للمهاجمين استخراج المفاتيح المتماثلة المحفوظة لدى العميل من خلال الهندسة العكسية الثابتة، أو فحص الذاكرة الديناميكي، أو أطر ربط وقت التشغيل.
كما تم تسليط الضوء عليه في دليل اختبار أمان تطبيقات الهاتف المحمول (MASTG) من OWASP، يمكن اختراق مفاتيح التشفير المتماثلة المخزنة داخل تطبيقات العميل، مما يسمح للمهاجم بإنشاء رموز مصادقة رسائل (MACs) صالحة لحمولات مزورة بشكل تعسفي. ونتيجة لذلك، توفر المفاتيح المحفوظة لدى العميل دفاعاً في العمق فقط ضد العبث العرضي؛ فهي لا تعمل كجذر ثقة مطلق ضد انتحال SDK المتطور.
لتحقيق مدخلات شرعية الطلب القوية، تعتمد البنى الحديثة على آليات إثبات على مستوى المنصة:
- Google Play Integrity: تعيد الطلبات القياسية رموز سلامة صادرة عن المنصة يمكن ربطها تشفيرياً ببيانات طلب التطبيق من خلال
requestHash، مع فرض حماية إعادة التشغيل التلقائية المدارة من Google أثناء التحقق من الرمز. - Apple App Attest: تستفيد من زوج مفاتيح تم إثباته ومولّد من الجهاز، وتحديات لمرة واحدة صادرة عن الخادم، وتوكيدات عميل موقعة يتم تقييمها مقابل عدادات التوكيد لربط الطلبات الحساسة بمثيل تطبيق تم التحقق منه.
بشكل حاسم، بينما توفر هذه الخدمات أدلة صادرة عن المنصة فيما يتعلق بسلامة ثنائي التطبيق، أو حالة الجهاز، أو ربط الطلب، فإن أياً من الآليتين لا يثبت أن التحويل التجاري الأساسي تم تنفيذه جسدياً بواسطة مستخدم بشري حقيقي.
التلوث اللاحق: كيف تؤدي ردود الأحداث غير الصالحة إلى اختلال شبكة عروض أسعار تحسين الإعلانات
إلى جانب مدفوعات الناشرين غير المستحقة، يؤدي انتحال الأحداث غير المتحقق منه إلى تدهور تحسين حملة الإعلانات البرمجية. تستخدم منصات الإعلانات البرمجية ردود التحويل في الوقت الفعلي لتدريب خوارزميات تقديم العطاءات الآلية، مثل تحسين حدث التطبيق (AEO) أو التكلفة المستهدفة لكل إجراء (tCPA).
يمكن أن تؤدي إشارات التحويل غير الصالحة إلى تدهور جودة مدخلات التحسين حيث تستهلك أنظمة تقديم العطاءات الشريكة تلك التحويلات؛ تغطي المقالة رقم 68 آليات ردود فعل تقديم العطاءات التفصيلية وديناميكيات تخصيص الميزانية. إن تصفية أو حجب إشارات الأحداث غير المؤهلة للسياسة يقلل من تعرض أنظمة التحسين اللاحقة للإشارات الإيجابية غير الصالحة.
تعريف زمن الوصول بين النقر والحدث كمقياس زمن وصول مشتق خاص بالحدث
تعريف دلتا التوقيت المشتقة: CTET يساوي وقت استقبال الحدث مطروحاً منه وقت تسجيل النقر
في هذه المقالة، يتم تعريف زمن الوصول بين النقر والحدث (CTET) تشغيلياً باستخدام حدود استقبال الخادم، مما يمثل زمن وصول النقر إلى استقبال الحدث بدلاً من كونه قياساً معصوماً عن الخطأ للحظة التنفيذ المادية للمستخدم. رياضياً، CTET لحدث
حيث يمثل
التمييز بين الطوابع الزمنية الموثوقة للخادم وساعات الحدث المبلغ عنها من العميل
يتطلب تقييم زمن الوصول الدقيق فصلاً تقنياً صارماً بين الطوابع الزمنية المبلغ عنها من العميل (
الاعتماد الحصري على الطوابع الزمنية المبلغ عنها من العميل يسمح لنصوص الانتحال البرمجية بحقن طوابع زمنية تاريخية تعسفية، مما يجعل الحدث الآلي يبدو وكأنه حدث بعد ساعات أو أيام من النقر على الإعلان. يجب أن تخصص بوابات الاستقبال طابعاً زمنياً ثابتاً للخادم (
التعامل مع طابور الأحداث في وضع عدم الاتصال: التمييز بين دفعات الشبكة المؤجلة وشذوذ الوقت الفعلي
تضع التطبيقات المصممة للاتصال المتقطع أحداث ما بعد التثبيت في قائمة انتظار محلياً عندما لا يكون الوصول إلى الشبكة متاحاً. بمجرد إعادة إنشاء اتصال نشط، يقوم العميل بتحميل البيانات المجمعة في دفعة واحدة.
إذا قام محرك الإسناد بتقييم الأحداث التي تم تحميلها بدفعات بشكل صارم مقابل طابع زمني استقبال الخادم (
تقييم نطاق زمن الوصول: مشاركات تثبيت الاستحواذ مقابل سياقات نقرات إعادة المشاركة
يعتمد النطاق التحليلي لـ CTET بالكامل على سياق الإسناد. بالنسبة لاستحواذ المستخدم الجديد، يعكس
لأن إعادة الاستهداف تتجاوز تنزيلات المتجر وعمليات تثبيت نظام التشغيل، فإن زمن الوصول الأساسي لإجراءات داخل التطبيق بعد النقر أقصر بكثير مما هو عليه في سير عمل الاستحواذ. يجب أن تقوم محركات شذوذ زمن الوصول بتعديل نماذج الأساس ديناميكياً بناءً على نوع الحملة لمنع التصنيف الخاطئ لعمليات تحويل إعادة الاستهداف المشروعة كشذوذ.
إطار تقني لتدقيق خط أساس زمن وصول CTET التجريبي
استيعاب تدفقات البيانات غير المعالجة لمعايرة الخط الأساسي
يتطلب بناء إطار تقييم شذوذ CTET فعال استيعاب بيانات غير مجمعة. ترسل SDKs الخاصة بالعميل مشغلات الأحداث جنباً إلى جنب مع سياق الجلسة إلى بوابات الاستيعاب الطرفية.
يمكن للفرق الرجوع إلى وثائق OpoInstall الحالية لمعرفة قدرات الإسناد وتكامل SDK المتاحة؛ تمثل خطوط أنابيب استيعاب الأحداث والهياكل المكونة من 5 طبقات الموضحة في هذه المقالة بنى مرجعية وأنماط تنفيذ موصى بها بدلاً من عقود API للإنتاج الموثقة.
تأسيس توزيعات زمن وصول خاصة بالحدث ومعايرة حسب الحملة
ينتج التفاعل البشري مع تطبيقات الهاتف المحمول أنماط زمن وصول متغيرة اعتماداً على مرحلة الحدث المحددة. يتطلب تسجيل الحساب عادةً وقتاً أقل من إكمال سير عمل التحقق من الهوية أو الوصول إلى مرحلة عالية في تطبيق الهاتف المحمول.
بدلاً من فرض حدود زمن وصول تعسفية وشاملة عبر جميع الأحداث، يجب على الفرق الهندسية إنشاء خطوط أساس تجريبية لزمن الوصول لكل نوع حدث محدد. يتم حساب هذه الخطوط الأساسية من خلال تحليل توزيعات التحويل التاريخية عبر مجموعات تاريخية منخفضة المخاطر ومتحقق منها ضمن أنواع حملات ومناطق جغرافية محددة.
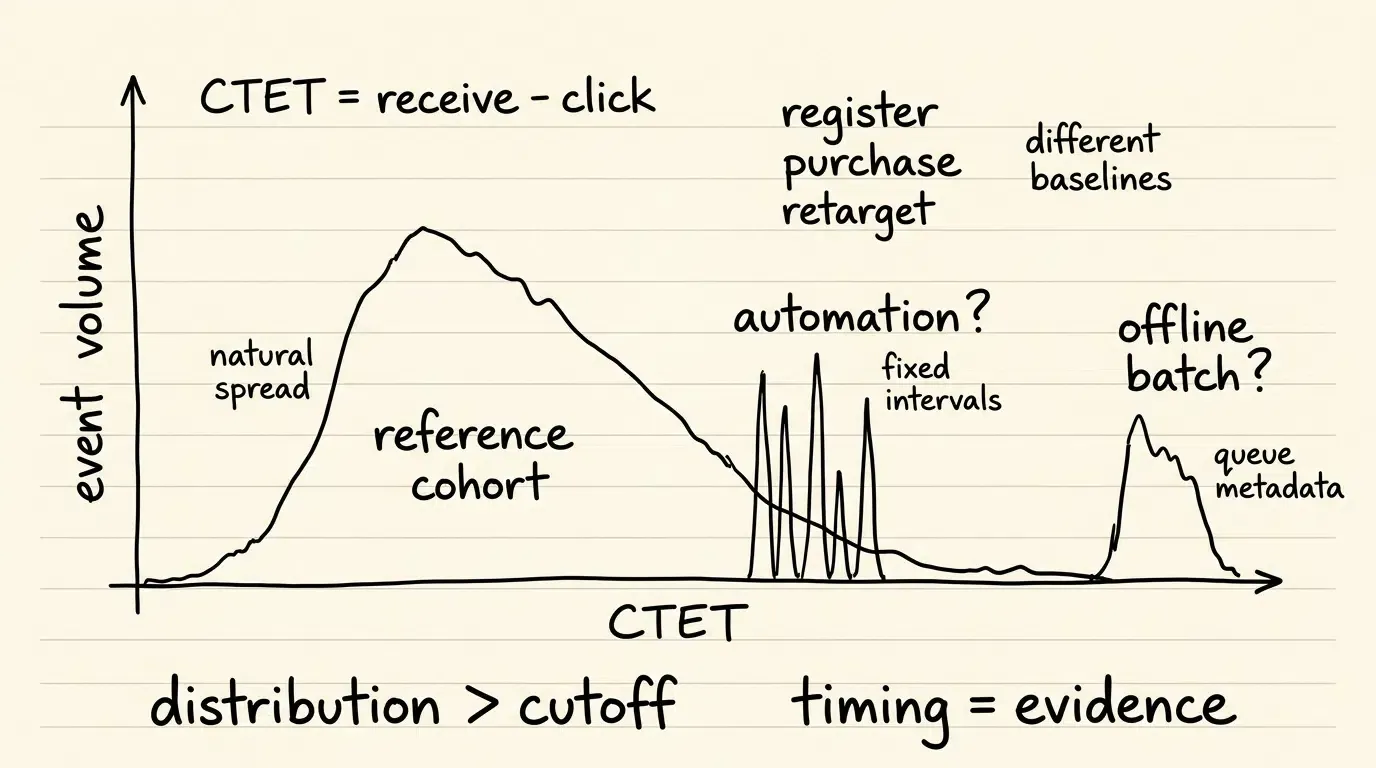
نموذج معايرة خط أساس زمن الوصول التجريبي:

توزيع CTET لمجموعة مرجعية مؤهلة للسياسة (انتشار زمن وصول غير متجانس):
الحجم |        /\
       |       /  \
       |      /    \________  (توزيع كمي تجريبي)
       +-----------------------------------> الوقت المنقضي

تجمع زمن الوصول غير الطبيعي (مؤشر أتمتة محتمل):
الحجم |   |      |      |
       |   |      |      |
       |   |      |      |    (ارتفاعات الفاصل الزمني الثابت: تم وضع علامة للتدقيق)
       +-----------------------------------> فواصل زمنية ثابتة
معاملة انحرافات زمن الوصول كأدلة تشخيصية بدلاً من كونها حدوداً قاطعة
الحدث الذي يقع في شريحة مبكرة غير عادية أو ذيل احتمالية منخفضة لتوزيع الخط الأساسي المعاير يستحق التحقيق. بدلاً من افتراض التوزيعات الغاوسية أو معاملة القيم الأقل من متوسط الخط الأساسي كشذوذ - وهو ما يفسر بشكل طبيعي جزءاً كبيراً من حركة المرور المشروعة - تقوم أنظمة الإنتاج بتقييم الشرائح الدنيا التجريبية أو البقايا المعيارية القوية.
إن الحظر التلقائي الصارم القائم فقط على حدود زمنية ثابتة يخاطر بإسقاط مستخدمين شرعيين يتحولون بسرعة، مثل المستخدمين على اتصالات عالية السرعة أو أولئك الذين يكملون مصادقة الحساب بلمسة واحدة. يجب أن تعمل نتائج زمن الوصول كعامل تشخيصي مرجح واحد ضمن محرك تصرف متعدد المقاييس بدلاً من كونها دليلاً قاطعاً على الاحتيال.
تصور خط أنابيب الاستيعاب والتحقق والتصرف
يوضح مخطط سير العمل أدناه كيف تتحرك بيانات الحدث الخام عبر استيعاب الحافة، وتتفاعل مع مدخلات التحقق الأمني، وتقيم زمن الوصول مقابل خطوط الأساس التجريبية، وتنفذ تصرف السياسة:
[تم تسجيل نقرة تفاعل الإعلان (T_click)] ──> [حدث داخل التطبيق للهاتف المحمول]
             │                                            │
             ▼                                            ▼
  الطابع الزمني المسجل في الخادم                   العميل يرسل طلب الحدث
             │                                            │
             └──────────────────────┬─────────────────────┘
                                    │
                                    ▼
                       [بوابة استيعاب الحافة]
                                    │
                                    ├─► نتيجة أمان الاستيعاب (المقالة #65)
                                    │   (حالة المصادقة، App Attest / Play Integrity)
                                    │
                                    ├─► محرك تدقيق زمن الوصول (المقالة #69)
                                    │   (حساب دلتا CTET مقابل خط الأساس المعاير)
                                    │
                                    ▼
               [نموذج مرجعي لتصرف الأحداث من 5 طبقات]
                                    │
                  ┌─────────────────┴─────────────────┐
                  ▼                                   ▼
  [تصرف الحدث المؤهل للسياسة]     [تصرف الحدث الشاذ]
  (مسجل ومؤهل للرد)          (مُعلم، محجوب، أو مُسقط)
دمج التحققات الأمنية المشتركة ومدخلات مقاومة الإعادة
استهلاك نتائج مصادقة الطلب من طبقات أمان الاستيعاب المخصصة
يجب تنفيذ ضوابط مصادقة الطلب ومقاومة الإعادة بواسطة طبقة أمان الاستيعاب المشتركة الموضحة في المقالة #65. تستهلك هذه المقالة حالة التحقق الناتجة كمدخل واحد لمخاطر الحدث.
بدلاً من محاولة تكرار التحقق التشفيري، أو تخزين النونس (nonce)، أو حماية الإعادة داخل محرك زمن الوصول، تقوم خطوط أنابيب التحويل باستيعاب علامات الأمان الأولية. يضمن هذا الفصل الهيكلي بقاء أمان النقل وسلامة التشفير منفصلين عن معالجة أحداث الأعمال الوظيفية.
معالجة حدود تخزين المفاتيح من جانب العميل: الاعتماد على توكيدات سلامة المنصة
بالنظر إلى أن المفاتيح المتماثلة المحفوظة لدى العميل لا يمكنها ضمان الحصانة من الهندسة العكسية، تعتمد بنى الهاتف المحمول الحديثة على أطر عمل إثبات مستوى المنصة.
توفر طلبات Google Play Integrity القياسية رموز سلامة صادرة عن المنصة يمكن ربطها ببيانات الطلب من خلال requestHash، بينما يستخدم Apple App Attest مفاتيح مثيل التطبيق المثبتة، وتحديات الخادم، والتوكيدات الموقعة. توفر كلتا الآليتين أدلة أمنية صادرة عن المنصة، ولكن أياً منهما لا يثبت أن التحويل التجاري الأساسي تم إنشاؤه بواسطة إنسان. التفيذ التفصيلي لتوقيع الحمولة، وإدارة دورة حياة المفاتيح، وبروتوكولات الدفاع عن الإعادة مغطى في المقالة #65.
للحصول على إصدارات SDK للعميل التي تتميز بضوابط قياس قياسية، يمكن للفرق الهندسية استشارة موارد تكامل SDK.
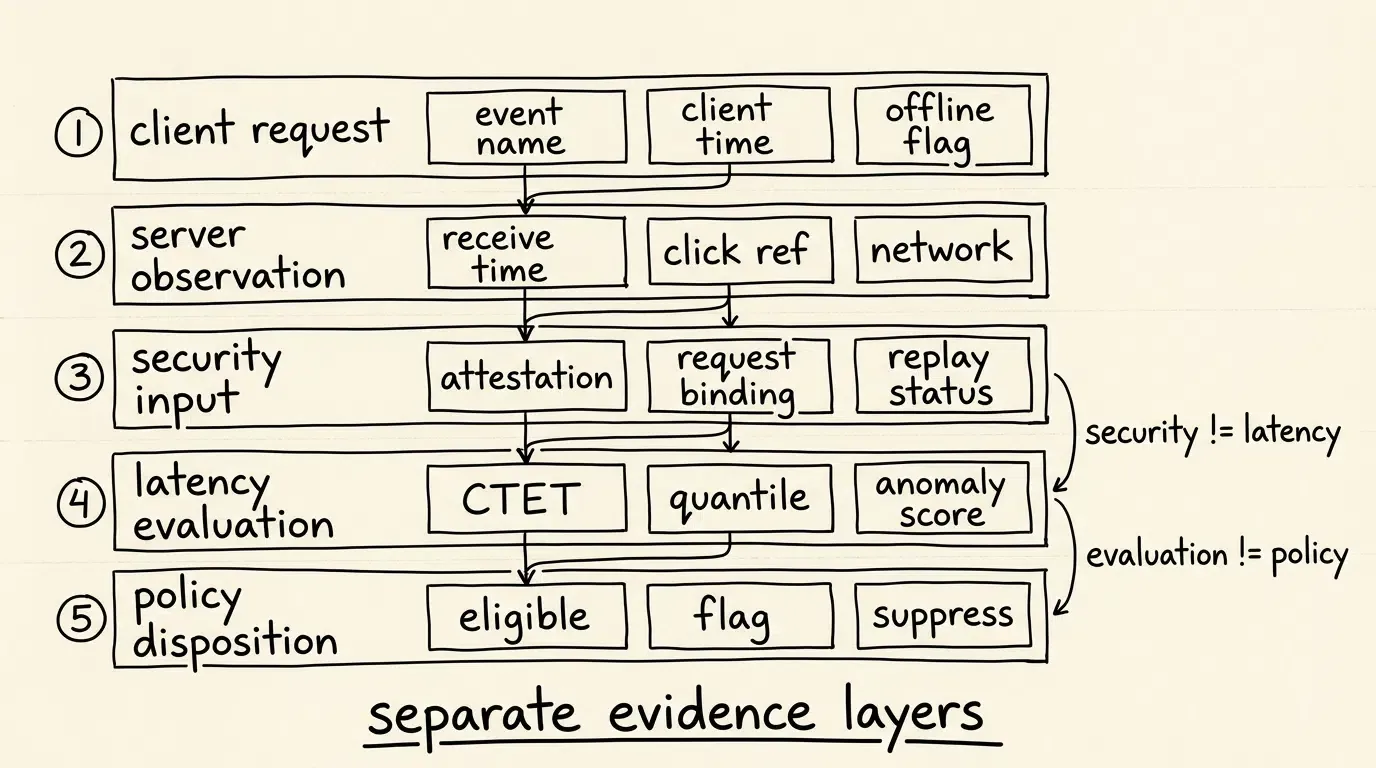
هيكلة مخطط تصرف الحدث من 5 طبقات
لضمان قابلية التدقيق والحفاظ على فصل تقني واضح بين البيانات المرسلة من العميل، وملاحظات الخادم، ومدخلات الأمان، وتقييمات زمن الوصول، ونتائج السياسة، يجب أن تلتزم سجلات الأحداث بمخطط مرجعي منظم من 5 طبقات.
يوضح العنصر النائب للمخطط أدناه سجل تحقق من الحدث حيث يتم عزل كل مرحلة من مراحل خط أنابيب التحليل بشكل نظيف لهدف منصة واحد:
{
  "reference_architecture": true,
  "event_disposition_record": {
    "layer_1_client_request": {
      "platform": "Android",
      "app_id": "com.example.application",
      "client_event_id": "evt_checkout_99812",
      "event_name": "checkout_completed",
      "event_value_cents": 1999,
      "currency": "USD",
      "client_reported_timestamp_ms": 1785985965120,
      "session_token": "sess_8832a10c-58cc-4372-a567-0e02b2c3d479",
      "offline_queued_flag": false
    },
    "layer_2_server_observation": {
      "server_authoritative_timestamp_utc": "2026-08-06T03:12:45.120Z",
      "ingestion_edge_node_id": "edge_us_east_04",
      "click_reference_timestamp_utc": "2026-08-06T03:10:00.000Z",
      "network_asn": "AS7018",
      "request_ip_classification": "residential_isp"
    },
    "layer_3_security_layer_input": {
      "security_layer_article_reference": "Article #65",
      "platform_integrity_evaluation_status": "verified_platform_integrity",
      "attestation_provider": "google_play_integrity",
      "attestation_verdict": "MEETS_DEVICE_INTEGRITY",
      "request_binding_status": "matched_request_hash",
      "replay_protection_mode": "play_integrity_standard_managed",
      "derived_replay_risk_status": "low_risk"
    },
    "layer_4_latency_evaluation": {
      "baseline_model_type": "empirical_quantile_model",
      "calculated_ctet_seconds": 165.12,
      "empirical_quantile_rank": 0.42,
      "illustrative_baseline_mean_seconds": 180.0,
      "illustrative_baseline_stddev_seconds": 45.0,
      "latency_anomaly_score": 0.08,
      "latency_evaluation_verdict": "within_expected_distribution_range"
    },
    "layer_5_policy_disposition": {
      "attribution_decision_source": "upstream_attribution_engine",
      "disposition_state": "policy_eligible_and_processed",
      "attribution_status": "attributed_to_click",
      "ad_network_postback_eligible": true,
      "reason_codes": [
        "PLATFORM_INTEGRITY_CHECK_PASSED",
        "CTET_LATENCY_NORMAL"
      ]
    }
  }
}
تنفيذ سياسات التصرف عند الحافة: الإسقاط الصامت، وضع علامة التدقيق، والردود المحجوبة اختيارياً
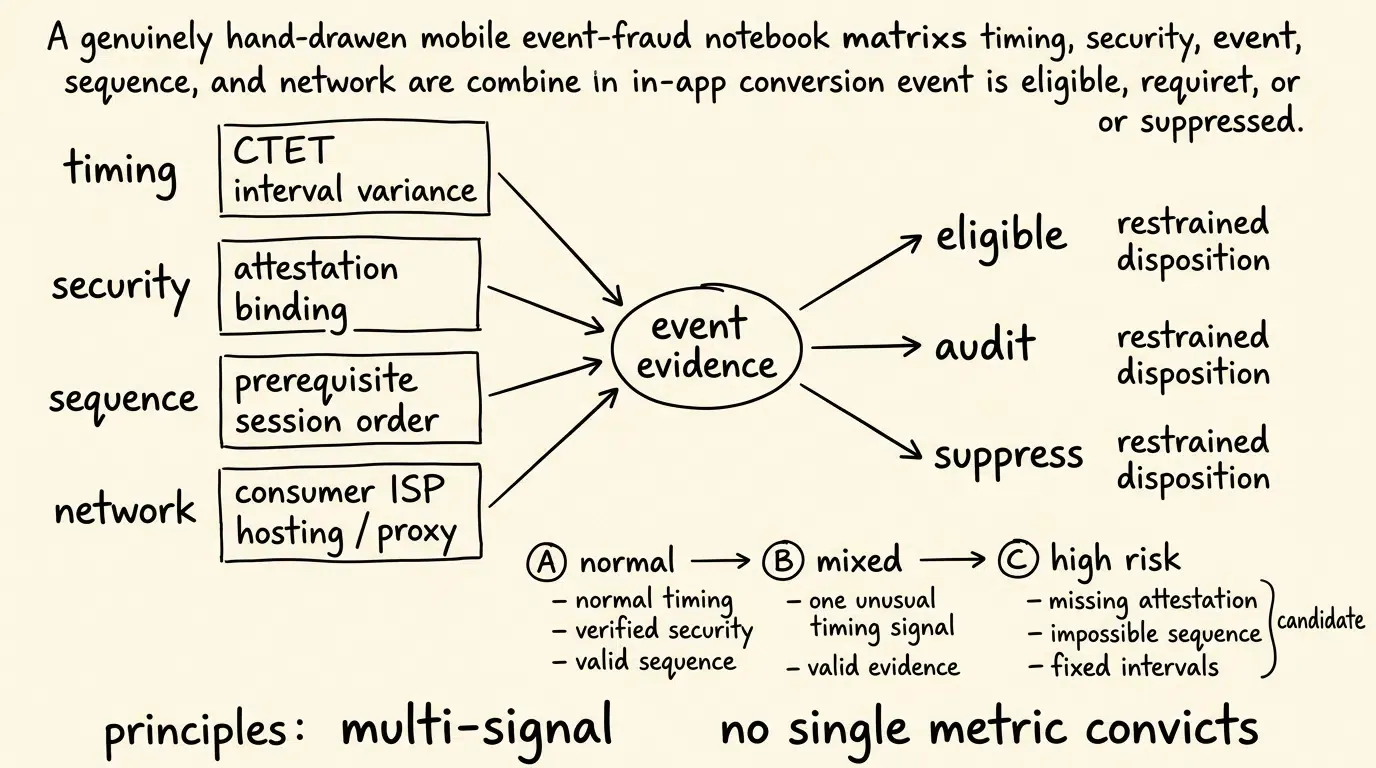
بمجرد تقييم حمولة الحدث من خلال محرك التصرف، يطبق النظام واحدة من ثلاث سياسات إنفاذ رئيسية:
- مؤهل للسياسة ومعالج: يستوفي الحدث معايير خط أساس زمن الوصول ويحمل حالة مصادقة أمنية تم التحقق منها. يتم تسجيل الحدث في قواعد بيانات التقارير ويصبح مؤهلاً للتقارير اللاحقة المكونة أو معالجة الرد من الشريك.
- مُعلم للتدقيق: يُظهر الحدث انحرافات زمنية طفيفة أو سياق شبكة غير عادي ولكنه يحمل حالة أمنية صالحة. يتم تسجيل الحدث في لوحات معلومات التقارير مع علامة شذوذ للمراجعة، بينما يمكن حجب ردود شبكة الإعلانات شرطياً بناءً على تكوين الشريك.
- محجوب أو مُسقط: يفشل الحدث في عمليات التحقق من مصادقة المنصة أو يُظهر شذوذ متعدد الإشارات عالي الثقة أو حالات تسلسل أحداث مستحيلة. يتم إسقاط الطلب عند الحافة لمنع تلوث قاعدة البيانات.
مؤشرات شذوذ الأحداث ومصفوفة التقييم التجريبي
بيانات متعددة الأبعاد: تقييم زمن الوصول، سياق الشبكة، وإشارات الأمان
يعتمد الكشف الدقيق عن الشذوذ على تقييم أبعاد بيانات متعددة في وقت واحد. إن الجمع بين دلتا زمن الوصول وخصائص البنية التحتية للشبكة ونتائج أمان المنصة يقلل من النتائج الإيجابية الخاطئة مع تحديد محاولات الانتحال الآلية المتطورة.
تكوين المؤشرات التشخيصية للتحقيق في الشذوذ
توضح المصفوفة أدناه مؤشرات البيانات الرئيسية، وإشارات الشذوذ المحتملة، وإجراءات التقييم التشخيصي لخطوط أنابيب تتبع التحويل:
| بعد البيانات | إشارة الخط الأساسي المتوقعة | مؤشر الشذوذ المحتمل | إجراء التقييم التشخيصي |
|---|---|---|---|
| دلتا زمن وصول CTET | ضمن الشرائح التجريبية الدنيا/العليا | يقع زمن الوصول المرصود ضمن منطقة الذيل السفلي الشاذة | وضع علامة لتدقيق شذوذ CTET؛ التحقق المتقاطع من حالة الدفعة غير المتصلة |
| حالة المصادقة | تم التحقق منها عبر إثبات المنصة / مفتاح S2S | توقيع غير متحقق منه أو توكيد مفقود | وضع علامة كطلب غير مصادق عليه؛ رفضه إذا كانت السياسة تتطلب ذلك |
| تباين الفاصل الزمني | تشتت طبيعي عبر جلسات المستخدم | تجمع ارتفاعات غير طبيعي بفواصل زمنية دقيقة | فحص وجود أتمتة حلقة مؤقت آلية |
| سياق الشبكة | موزع عبر مزودي خدمات الإنترنت للمستهلكين | بنية استضافة أو بروكسي مركزة | التحقق المتقاطع مع إشارات ذكاء الشبكة |
| منطق التسلسل | مسبوق بمتطلبات منطقية (مثل التثبيت) | حدث تحويل بدون جلسة سابقة | وضع علامة كحمولة حدث يتيمة؛ فحص سلسلة الإسناد |
متى يتم تطبيق تصفية الأحداث التلقائية وسياسات التصرف
ظروف مناسبة لتصفية الأحداث التلقائية
تقدم قواعد تصفية الأحداث التلقائية قيمة حماية قصوى في ظروف تشغيلية محددة:
- حملات التكلفة لكل إجراء (CPA) النشطة: البرامج التسويقية التي تقدم مدفوعات نقدية لمراحل ما بعد التثبيت، والتي تجذب نصوص انتحال برمجية مستهدفة.
- خطوط أنابيب تحسين شبكة الإعلانات البرمجية: الحملات التي تغذي إشارات الأحداث مرة أخرى إلى مزايدي شبكة الإعلانات الآليين، حيث يمكن للإشارات غير الصالحة تشويه خوارزميات تقديم العطاءات.
- بنى استيعاب عالية الحجم: البيئات التي تعالج أحجام أحداث كبيرة حيث يكون التدقيق اليدوي غير مجدٍ.
ظروف غير مناسبة للحظر الصارم العدواني
يمكن أن يسبب تطبيق حظر صارم آلي عدواني دون معايرة تجريبية مشاكل تشغيلية في سياقات محددة:
- التطبيقات أو الميزات المنشورة حديثاً: التطبيقات التي تفتقر إلى بيانات خط أساس تاريخي، حيث قد تصنف قواعد زمن الوصول الصارمة مشاركة المستخدم المبكرة المشروعة بشكل خاطئ.
- بيئات التطبيقات التي تعتمد على عدم الاتصال أولاً: التطبيقات التي تضع أحداث المستخدم المشروعة في قائمة انتظار محلياً أثناء الاستخدام دون اتصال وتحملها في دفعات عند إعادة الاتصال.
المزالق الشائعة في إدارة شذوذ التحويل
- المأزق 1: الاعتماد على حد زمن وصول عالمي واحد: يؤدي تطبيق حد زمني ثابت عبر جميع الحملات إلى نتائج إيجابية خاطئة عبر بيئات المستخدم المتنوعة وحملات إعادة الاستهداف. يجب معايرة خطوط أساس زمن الوصول لكل نوع حدث وسياق حملة.
- المأزق 2: افتراض أن المفاتيح المتماثلة المحفوظة لدى العميل تضمن أصالة الطلب: تخزين مفتاح سر HMAC داخل ثنائي العميل لا يمنع انتحال SDK، حيث يمكن للمهاجمين استخراج مفاتيح العميل باستخدام أدوات الهندسة العكسية. يتطلب التحقق عالي التأمين توكيدات سلامة المنصة والتحقق من جانب الخادم.
الأسئلة الشائعة (FAQ)
كيف تتجاوز أحداث داخل التطبيق المنتحلة تتبع التحويل الأساسي من جانب العميل؟
لماذا يجب إنشاء عتبات زمن وصول الأحداث تجريبياً بدلاً من استخدام حدود ثابتة؟
كيف تحمي تصفية الشذوذ على مستوى الحدث إشارات مزايدة شبكة الإعلانات اللاحقة؟
الملخص وإطار القرار
يتطلب تحديد وتصفية أحداث داخل التطبيق المزيفة إطاراً تشخيصياً تجريبياً ومتعدد الطبقات بدلاً من الاعتماد على أسرار جانب العميل أو حدود زمن الوصول الثابتة. يعتمد حماية خطوط أنابيب بيانات التحويل على فصل حمولات طلب العميل عن الطوابع الزمنية الموثوقة للخادم، واستهلاك نتائج مصادقة الطلب القوية من طبقات أمان مخصصة، وتدقيق زمن وصول الحدث مقابل خطوط أساس معايرة تجريبياً.
مع تطور أنظمة الهاتف المحمول، يجب على الفرق الهندسية نشر بنى استيعاب تتحقق من توكيدات سلامة المنصة مع الحفاظ على فصل نظيف بين الأمان، وتقييم التوقيت، وإنفاذ السياسة. إن دمج عمليات التحقق من الخط الأساسي التجريبي مع قواعد تصرف منظمة يُمكّن تطبيقات الهاتف المحمول من الحفاظ على مجموعات بيانات تحويل نظيفة وتحسين الثقة في قياس عائد الإنفاق الإعلاني (ROAS).
لتقييم كيف يمكن لتدقيق الأحداث الخام وتقييم الشذوذ تأمين بنية تتبع التحويل الخاصة بك، راجع وثائق تتبع تحويل الهاتف المحمول، أو استشر مرجع تنفيذ إسناد الهاتف المحمول، أو سجل الدخول إلى وحدة تحكم مطوري OpoInstall لمراجعة ضوابط مراقبة الغش والإبلاغ عن الشذوذ المتاحة.
المواد ذات الصلة
-
المفاهيم: زمن الوصول بين النقر والحدث، مقاييس زمن الوصول المشتقة، انتحال أحداث داخل التطبيق، سياسة تصرف الحدث
-
التقنيات: استيعاب البيانات الخام، واجهات برمجة تطبيقات سلامة المنصة، مخططات الأحداث ذات الـ 5 طبقات، محرك الشذوذ
-
المعايير: مواصفات RFC 2104 HMAC وحدود السر المشترك، توجيهات اختبار التشفير OWASP MASTG
-
واجهات برمجة التطبيقات: واجهات استيعاب الأحداث (بنية مرجعية)، طلبات Google Play Integrity القياسية، Apple App Attest API
-
الوثائق والمراجع الرسمية:
Share this article