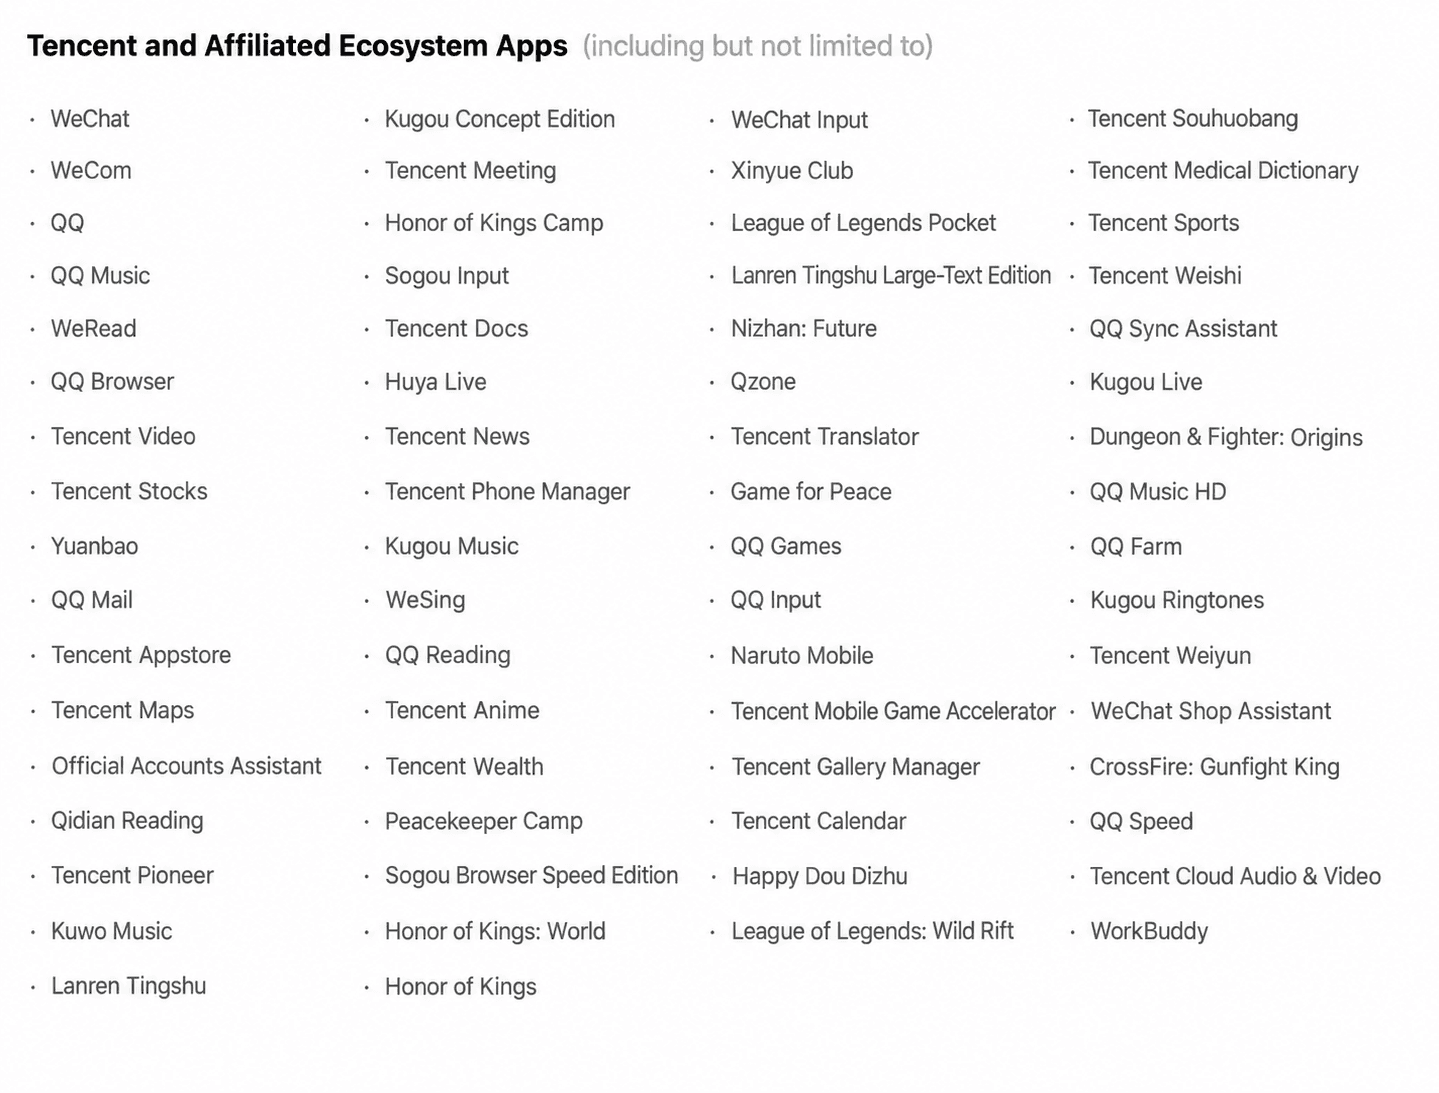
دوباو تتيح أتمتة الشاشة؟ اختتم مساعد هاتف دوباو (Doubao Phone Assistant) التابع لشركات بايت دانس فترة الاستشارة العامة التي استمرت ثلاثين يوماً لبروتوكول تنفيذ أتمتة الشاشة (SAEP) في 14 أكتوبر 2026، معلناً عن سياسة إلغاء الاشتراك تلقائياً افتراضياً، والتي تتيح لوكلاء الذكاء الاصطناعي أتمتة إجراءات الشاشة عبر تطبيقات الطرف الثالث على نظام أندرويد التي لم ترفض ذلك. ومع ذلك، سجلت قائمة أولية تضم 151 تطبيقاً - والتي تم تحديثها بسرعة في 14 أكتوبر لتصل إلى 153 تطبيقاً - رفضها رسمياً للسماح بعمليات الواجهة الرسومية المؤتمتة. وبقيادة 65 تطبيقاً من تينسنت و23 تطبيقاً من علي بابا، تشكل هذه التطبيقات ما يقرب من 57.5 بالمائة من سجل الرفض المحدث. ومع انتقال الذكاء الاصطناعي المستقل من واجهات المحادثة السحابية إلى التنفيذ على مستوى الأجهزة، تسلط هذه المواقف الضوء على التحديات التقنية والتنظيمية المعقدة المتمثلة في الموازنة بين أتمتة المهام التي يوجهها المستخدم وحدود أمن التطبيقات والنموذج التجاري وحمايتها من الروبوتات.
الجدول الزمني والتطور الخلفي: طرح بروتوكول SAEP وإلغاء اشتراك التطبيقات
لمحة سريعة
- اختتم مساعد هاتف دوباو فترة إشعار بروتوكول SAEP التي استمرت 30 يوماً في 14 أكتوبر 2026، منتقلاً إلى طرح مرحلي لأتمتة واجهة المستخدم الرسومية لتطبيقات الطرف الثالث على نظام أندرويد والتي لم تعلن عن رفضها.
- توسع سجل الرفض من 151 تطبيقاً أولياً إلى 153 تطبيقاً في 14 أكتوبر، حيث مثلت البرمجيات التابعة لشركتي تينسنت وعلي بابا 88 إدخالاً، أو ما يقرب من 57.5 بالمائة من القائمة.
- يحكم البروتوكول أتمتة الرسومات عبر الهواتف الذكية المدعومة بالوكلاء، مما ينشئ آليات إعلان وتدقيق للمهام عبر التطبيقات المختلفة.
لقد تقدم تطور الذكاء الاصطناعي على الجهاز بسرعة من المساعدة النصية التفاكرية نحو أتمتة واجهة المستخدم الرسومية (GUI). فبدلاً من انتظار خدمات الطرف الثالث لكشف نقاط النهاية المخصصة لواجهة برمجة التطبيقات (API)، يفسر وكلاء واجهة المستخدم العناصر المرئية على الشاشة باستخدام رؤية الكمبيوتر، وتحليل عناصر التحكم التفاعلية وتنفيذ مدخلات اللمس ولوحة المفاتيح الاصطناعية. من الناحية النظرية، تتيح هذه القدرة الاحتياطية للمساعدين إكمال سير العمل عبر التطبيقات نيابة عن المستخدمين عبر التطبيقات القديمة أو غير المدمجة.
ولوضع تنظيم لهذه التفاعلات المؤتمتة، قدمت بايت دانس بروتوكول تنفيذ أتمتة الشاشة (SAEP) كإطار إعلان لوكلاء واجهة المستخدم الرسومية للهواتف المحولة، كما هو موضح بالتفصيل في وثائق مطوري دوباو SAEP الرسمية. في ظل هذا الإطار، يمكن للمطورين تحديد ما إذا كان الوكلاء الخارجيون قد يتفاعلون مع التطبيق على مستوى الحزمة، أو مستوى النشاط المحدد، أو مستوى النية الوظيفية، مما يؤسس حدوداً حول التفاعلات الحساسة مثل شاشات المصادقة أو عمليات الدفع المالي.
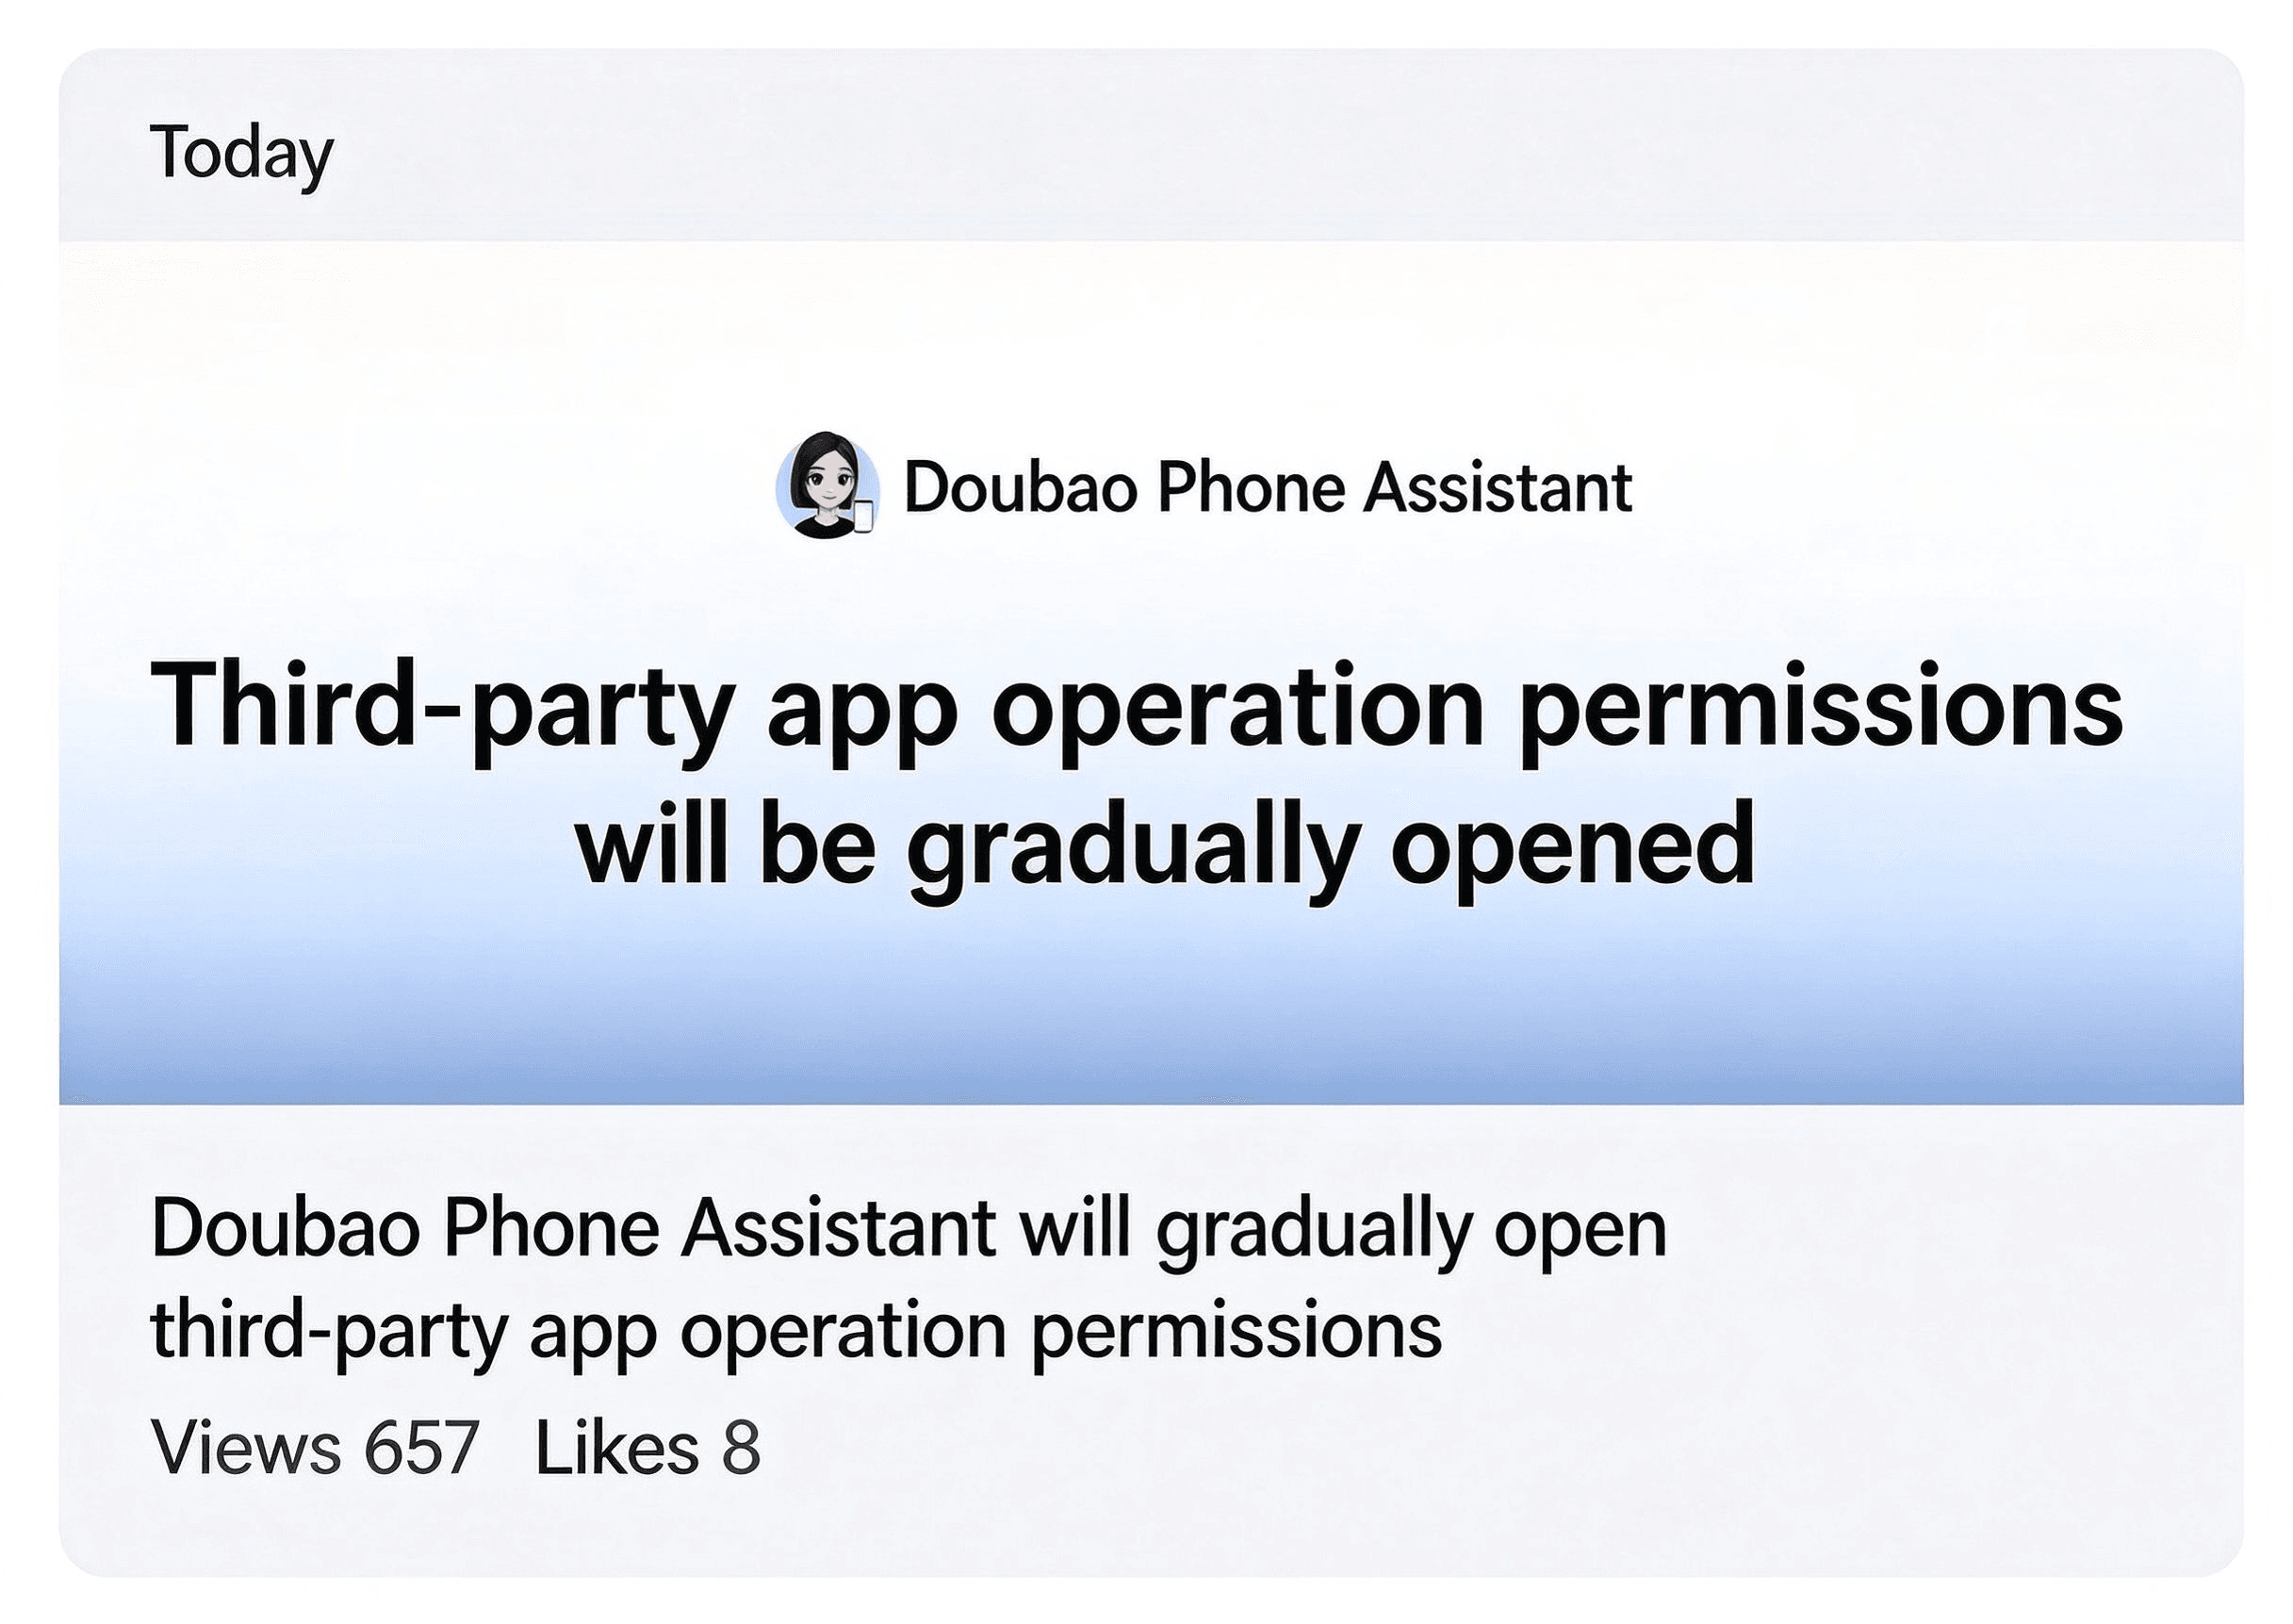
خلال نافذة الإشعار التي استمرت ثلاثين يوماً والتي بدأت في 14 سبتمبر 2026، عمل المساعد حصرياً على أدوات النظام والتطبيقات التي اشتركت صراحةً. وعندما انتهت تلك الفترة في 14 أكتوبر، انتقل الإطار إلى نموذج إلغاء الاشتراك: حيث دخلت التطبيقات التي لم تسجل رفضها رسمياً في خط أنابيب أهلية مرحلي لتنفيذ واجهة المستخدم الرسومية المؤتمتة.
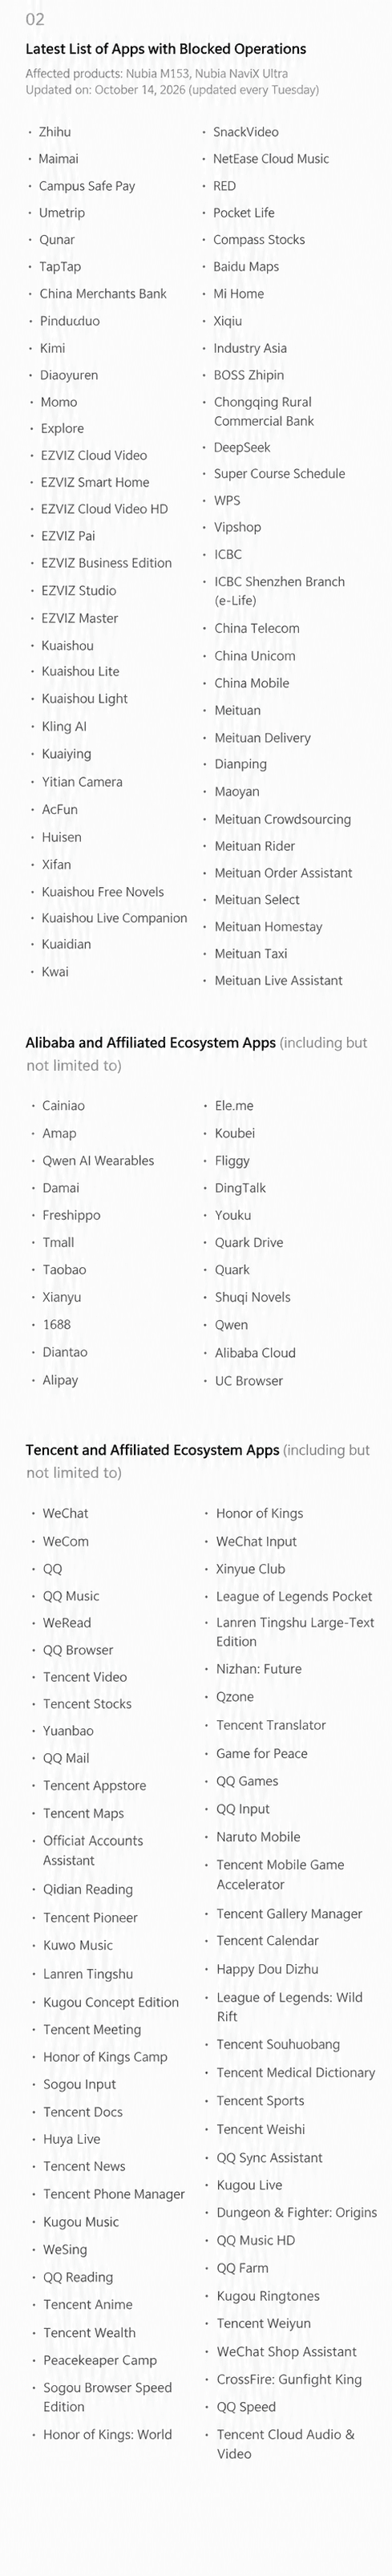
وفي الوقت نفسه، نشرت بايت دانس سجلها الأولي المكون من 151 تطبيقاً غير مشارك، وهو رقم تم تحديثه في وقت لاحق من ذلك اليوم إلى 153 تطبيقاً، كما أفادت تغطية صحيفة نانفانغ اليومية لإصدار بروتوكول SAEP. يمتد السجل عبر خدمات المستهلكين البارزة، بما في ذلك WeChat وQQ وTaobao وAlipay وMeituan وPinduoduo وXiaohongshu وDidi، وتطبيقات الخدمات المصرفية الرئيسية مثل بنك الصناعة والتجارة الصيني وبنك تجار الصين. كما قدمت تطبيقات الذكاء الاصطناعي المنافسة، بما في ذلك Kimi من Moonshot AI وDeepSeek، إعلانات رسمية برفض الاشتراك، كما هو موضح في تقارير صحيفة بكين نيوز حول سجل الرفض.
يعكس هذا الاحتكاك الحساسيات التقنية المحيطة بتنفيذ الأجهزة المؤتمتة. ففي أنظمة تشغيل الهواتف المحولة الحديثة، غالباً ما تراقب التطبيقات التي تتعامل مع المعاملات المالية الحساسة أو الألعاب التنافسية بيئة التشغيل بحثاً عن أحداث اللمس الاصطناعية، أو خطافات إمكانية الوصول في الخلفية، أو برامج تشغيل المدخلات غير المتحقق منها. وعندما يتفاعل وكيل برمجي خارجي مع واجهات العميل برمجياً، قد تحدد محركات الأمان من جانب العميل الجلسة على أنها بيئة تشغيل غير معتادة، مما يتطلب معايير واضحة على مستوى البروتوكول للفصل بين مساعدة المستخدم المصرح بها والأتمتة غير المتحقق منها.
البنية التقنية: حوكمة بروتوكول SAEP حدود أتمتة واجهة المستخدم الرسومية
على مستوى نظام التشغيل، توضح المقارنة المثارة حول مساعد هاتف دوباو المفاضلات الهندسية بين تكامل واجهة برمجة التطبيقات المنظمة وأتمتة الرسومات المحاكاة.
لقد نظمت بايت دانس استراتيجيتها لأتمتة التطبيقات المتبادلة حول مستويين متميزين:
- بروتوكولات الوكلاء المنظمة (MCP وA2A): يعتمد مستوى التكامل المفضل على أطر الاتصال المنظمة، بما في ذلك بروتوكول سياق النموذج ومعايير الوكيل إلى الوكيل. في هذا النموذج، يعرض التطبيق طواعية نقاط نهاية مصادق عليها بمخططات محددة. وفي حين توفر البروتوكولات المنظمة تبادلاً للبيانات قابلاً للتدقيق، فإن أمنها في العالم الواقعي يعتمد على تنفيذ التحقق من الرموز المميزة، والنقل المشفر، ونطاقات موافقة المستخدم الصريحة، مع تقدم اعتماد الأطراف الثالثة بشكل تدريجي.
- الاحتياطي لواجهة المستخدم الرسومية (GUI Fallback): عندما تكون واجهات برمجة التطبيقات المنظمة غير متوفرة، يتراجع المساعد إلى أتمتة واجهة المستخدم الرسومية. يستخدم هذا المسار مخازن العرض المؤقتة، والتعرف الضوئي على الحروف (OCR)، وحقن اللمس البرمجي للتنقل عبر الواجهات تماماً كما يفعل المستخدم البشري.
ولمنع كشط الشاشة غير المُدار، يحدد مواصفات بروتوكول SAEP خط أنابيب تقييم سياسات صريحاً. يوضح الرسم البياني أدناه بنية صنع القرار المفاهيمية الموضحة في الوثائق التقنية الرسمية:
[ User-Authorized Agent Task ]
              │
              ▼
[ Agent Identity & Trust Verification ]
              │
              ▼
[ SAEP Policy Evaluation ]
(System Baseline + App Policy + User Authorization + Task Context)
              │
    ┌─────────┼─────────┐
    ▼         ▼         ▼
[ ALLOW ]  [ BLOCK ]  [ CALL_USER ]
    │         │         │
    ▼         ▼         ▼
[ Controlled  [ Operation [ User Takeover
  Execution ]   Blocked ]   Required ]
              │
              ▼
[ Decision & Execution Audit Logging ]
يؤسس التصميم المنشور لبروتوكول SAEP أساساً أمنياً للنظام لا يمكن لسياسات التطبيق إضعافه. قد تتطلب الأنشطة عالية المخاطر، بما في ذلك التحويلات المالية، ومصادقة الحساب، ونشر المحتوى، والحذف، وتغييرات الأذونات، تأكيداً إضافياً للمستخدم، أو تولي المستخدم للمهمة، أو حظر التنفيذ، اعتماداً على السياسة الفعالة وإصدار النظام المدعوم. يجب التحقق من اكتمال الإنفاذ على مستوى النية على الإصدارات المستهدفة. علاوة على ذلك, تتضمن البنية تسجيلاً منظماً، مما يتيح للمطورين تدقيق ما طلبه الوكيل والإجراءات التي حدثت.
على الرغم من هذه الضوابط الموثقة، فإن الرفض الرسمي لـ 153 تطبيقاً ينبع من مخاوف أمنية وتشغيلية أساسية:
- التمييز بين أتمتة واجهة المستخدم الاحتيال الضار: إن حقن اللمس المؤتمت والتنقل البرمجي في واجهة المستخدم يختلفان عن حقن نقرات الإعلانات الضارة أو حشو بيانات الاعتماد. ومع ذلك، غالباً ما تُصنف محركات المخاطر من جانب العميل أنماط اللمس السريعة وغير البشرية واستخدام خطافات إمكانية الوصول كسلوك غير طبيعي. وتستخدم التطبيقات المالية وتطبيقات الألعاب إرشادات استدلالية حساسة لمكافحة الروبوتات مصممة لحماية سلامة الحسابات، مما يجعلها بطبيعتها حذرة من أدوات أتمتة الطرف الثالث.
- السياق الحساس وحماية البيانات: يمثل التقاط مخازن الشاشة المؤقتة لمعالجة التعرف الضوئي على الحروف مخاطر تعرض محتملة للنصوص السرية على الشاشة، مثل الارصدة المالية أو الرسائل الخاصة، مما يتطلب تحققاً صارماً من التقسيم على الجهاز.
- اعتبارات التجارة ورحلة المستخدم: تعتمد التطبيقات المصممة حول خلاصات الاكتشاف المدعومة، وشاشات البدء، والعروض الترويجية داخل التطبيق على التفاعل البشري المباشر. ويلاحظ محللو الصناعة أن مسارات التنفيذ المؤتمتة التي تتجاوز نقاط اللمس المرئية الوسيطة تغير مقاييس المشاركة القياسية والنماذج التجارية للمنصة.
المفاضلات المعمارية: مقارنة نماذج التكامل والحفاظ على الحالة
توضح عمليات إلغاء اشتراك المطورين على نطاق واسع في إطار عمل SAEP أن أتمتة الرسومات غير المُدارة تواجه حدوداً عملية صارمة عبر النظم البيئية الحساسة للأمان. يجب على فرق برمجيات الجوال تقييم أنماط معمارية مختلفة للموازنة بين أتمتة المستخدم وسلامة التطبيقات.
يقارن الجدول أدناه نهج الصناعة القياسية لتمكين سير عمل التطبيقات المتبادلة واستمرارية الجلسة:
| نمط الهندسة المعمارية | النطاق التقني الأساسي | حدود التنفيذ | آلية الحوكمة والتدقيق |
|---|---|---|---|
| أتمتة واجهة المستخدم الرسومية المعلنة (SAEP) | تحليل الشاشة المرئية والاحتياطي للادخال المحاكى | يعمل عبر عناصر واجهة المستخدم المرئية عبر عناصر تحكم النظام | ملفات سياسات التطبيق التوضيحية وسجلات تدقيق التنفيذ على مستوى النظام |
| بروتوكولات الوكلاء المنظمة (MCP / A2A) | استدعاء أداة وظائف مباشرة عبر RPC المنظم | مقيد بنقاط نهاية المخطط المكشوفة صراحةً | الرموز المميزة الخاصة بالبروتوكول، ونطاقات التفويض، وأذونات التطبيق |
| الروابط العميقة على مستوى نظام التشغيل (الروابط الشاملة) | توجيه المحتوى القياسي إلى تطبيقات الجوال الأصلية | وضع الحماية لتطبيق الأصلي وتسلسل العرض | ملفات ارتباط المجال المتحقق منها ومخططات عناوين URL المسجلة للنظام |
| إحالة الجوال واسترداد المعلمات | قياس اكتساب المستخدم واستمرارية الإعداد | نقاط نهاية الخادم إلى الخادم ومصافحة حزم SDK للجوال | إشارات الإحالة المدعومة من المنصة، وتكامل SDK، وارتباط المعلمات المسموح به، وفحوصات الاحتيال الخاصة بالمنتج |
في بيئات قياس الهواتف المحولة واكتساب المستخدمين، تواجه الفرق الهندسية مجموعة منفصلة من التحديات التي تشمل إحالة الحملات، وإشارات التثبيت، واستعادة المعلمات بعد التثبيت. تعمل منصات إحالة الهواتف المحولة مثل Adjust وAppsFlyer وOpoInstall ضمن مسارات تسويق الجوال وتكامل مجموعة تطوير البرمجيات (SDK) المدعومة بدلاً من التحكم في أتمتة واجهة المستخدم الرسومية لأطراف ثالثة.
على سبيل المثال، تصف OpoInstall علناً إحالة الهواتف المحولة، والروابط العميقة المؤجلة، وتمرير معلمات الحملات، وقدرات مراقبة الاحتيال. قد تساعد هذه الوظائف الناشرين في تقييم أداء الاستحواذ واستعادة سياق الإعداد المؤهل على مسارات أندرويد وiOS المدعومة، رهناً بإشارات الإحالة المتاحة، وتكوين SDK، وأذونات المنصة، ومتطلبات الخصوصية المعمول بها. وهي لا تحدد ما إذا كان التفاعل قد تم بواسطة مساعد هاتف دوباو، ولا تحل محل ضوابط وصول SAEP، ولا تضمن بشكل مستقل إمكانية تمييز جميع السلوكيات المؤتمتة عن النشاط البشري.
قائمة التحقق الهندسية: تنفيذ وتدقيق سياسات أتمتة الوكلاء
مع توسيع مساعدي الذكاء الاصطناعي على الأجهزة لقدراتهم الوظيفية، يجب على فرق تطوير وتطوير الهواتف المحولة والأمان تدقيق كيفية تفاعل تطبيقاتهم مع أطر عمل الوكلاء المؤتمتة بشكل استباقي.
قائمة تحقق تنفيذ المطور
- مراجعة مواصفات SAEP ودعم النظام: افحص وثائق بروتوكول SAEP الرسمية لتقييم التوافق مع إصدارات أندرويد المستهدفة، والتحقق مما إذا كانت البرامج الثابتة الأساسية للنظام تدعم نقاط نهاية السياسة المعلنة.
- تكوين إعلانات SAEP عبر المخططات الموثقة: قم بتكوين إعلانات سياسة SAEP باستخدام مخطط JSON الموثق المشار إليه من
AndroidManifest.xml. تحقق من توفر SAEP وقدرات الإنفاذ المحددة على إصدار النظام المدعوم المستهدف قبل الاعتماد على السياسة. - حماية خطوات المعاملات الحساسة: تأكد من أن عمليات الدفع المالي، وحقول إدخال بيانات الاعتماد، وتدفقات تعديل الحساب تفرض حواجز مصادقة مناسبة، والتحقق من أن المسارات الحرجة تؤدي إلى تولي المستخدم أو حظر التنفيذ.
- تدقيق سلوك تولي النظام: اختبار سلوك التطبيق تحت تفاعلات الوكيل المحاكية للتحقق من أن النظام يوقف التنفيذ بشكل صحيح عند مواجهة عتبات تولي المستخدم.
- فحص سجلات التدقيق التشغيلي: قم بانتظام بتقييم سجلات تدقيق القرار والتفيذ حيثما كان ذلك مدعوماً، وتدقيق الإجراءات التي طلبتها الوكلاء المسجلين ومراجعة سياسات التسجيل مقابل تصميمات النظام المحلي.
قائمة تحقق المنتج والحوكمة
- تقييم نية المستخدم مقابل حدود الأمان: تقييم ما إذا كانت الأتمتة الموجهة للمستخدم توفر راحة ملموسة للروتين مع الحفاظ على احتكاك صارم على الإجراءات التي لا رجعة فيها.
- تقييم تأثير نقاط الاتصال التجارية: تحليل ما إذا كان إنجاز المهام المؤتمتة يؤثر على مرات الظهور الإعلانية المطلوبة، أو تدفقات الإعداد، أو الإفصاحات القانونية.
- مراقبة سجلات الرفض الرسمية: بالنسبة للفرق التي تختار إلغاء الاشتراك، تحقق من تقديم إعلانات الرفض الرسمية وانعكاسها في تحديثات سجل المنصة خلال نافذة الثلاثة أيام عمل الموثقة.
الأسئلة الشائعة (FAQ)
ما هو بروتوكول تنفيذ أتمتة الشاشة (SAEP)؟
لماذا رفضت 153 تطبيقاً رسمياً أتمتة شاشة دوباو؟
ما هو الفرق التقني بين بروتوكول MCP وأتمتة واجهة المستخدم الرسومية؟
كيف تعمل آلية إلغاء الاشتراك في بروتوكول SAEP بعد فترة الإشعار العام؟
الآثار العملية والنظرة المستقبلية
تسلط استجابة الصناعة لطرح شركة بايت دانس لبروتوكول SAEP لمساعد هاتف دوباو الضوء على تحدٍ حاسم للحوسبة المحيطة: أتمتة المهام الموجهة للمستخدم لا يمكنها تجاوز الأمان والهندسة التجارية لنظام التطبيقات الحديث. وفي حين تستطيع النماذج متعددة الوسائط تفسير الواجهات الرسومية العشوائية والتفاعل معها تقنياً، تتطلب برمجيات المؤسسات موافقة صريحة، وهوية قابلة للتحقق، و حدود مسؤولية واضحة قبل منح إمكانية الوصول للتنفيذ.
بالنسبة لمطوري الهواتف المحولة ومهندسي الأمان، تكمن الخطوة التالية في التعاون المنظم على مستوى البروتوكول بدلاً من المحاكاة المرئية غير المُدارة. وفي حين توفر أتمتة واجهة المستخدم الرسومية حلاً احتياطياً مؤقتاً لمهام المرافق البسيطة، فإن عمليات التكامل المؤسسية المستدامة ستتركز بشكل متزايد على بروتوكولات الوكلاء المصادق عليها، ونطاقات الأذونات الصريحة، والحفاظ القوي على حالة الخادم. ستكون المنظمات الهندسية التي تؤسس إعلانات نوايا واضحة اليوم في وضع أفضل لموازنة راحة الأتمتة مع حماية البيانات الصارمة في اقتصاد الوكلاء الناشئ.
المراجع
-
منصة دوباو من بايت دانس. مواصفات بروتوكول تنفيذ أتمتة الشاشة (SAEP).
-
صحيفة نانفانغ اليومية. أكثر من 150 تطبيق جوال يرفض أتمتة شاشة مساعد هاتف دوباو.
-
صحيفة بكين نيوز. هاتف دوباو المدعوم بالذكاء الاصطناعي ينشر سجل رفض التطبيقات بعد مراجعة SAEP.
-
أنثروبيك. مواصفات وهندسة بروتوكول سياق النموذج.
Share this article



