Google تحدّد يناير 2027 موعداً للتحقق من مطوري أندرويد؟ أكدت Google أنها ستدفع بتطبيق متطلبات التحقق من مطوري أندرويد (Android Developer Verification) على مستوى العالم في يناير 2027، بدءاً من سبعة موزعين رئيسيين للتطبيقات قبل التوسع تدريجياً ليشمل بلدانًا إضافية وجميع مصادر التثبيت على أجهزة أندرويد المعتمدة خلال الأشهر التالية. وقد أُعلن عن ذلك في 19 نوفمبر 2026 بواسطة ماثيو فورسايث (Matthew Forsythe)، مدير إدارة المنتجات لأمان تطبيقات أندرويد، على مدونة مطوري أندرويد (Android Developers Blog)، حيث يرتكز هذا الإطلاق على حماية إقليمية دخلت حيز التنفيذ في 30 سبتمبر 2026 عبر المتاجر المشاركة في كل من البرازيل وإندونيسيا وسنغافورة وتايلاند. وبموجب هذه السياسة، يتعين على المطورين الذين يقومون بالتوزيع خارج Google Play — بما في ذلك عبر متاجر شركات تصنيع الأجهزة الأصلية (OEM)، ومستودعات المصادر المفتوحة، وتنزيلات ملفات APK المباشرة — التحقق من هويتهم وتسجيل أسماء الحزم ومفاتيح التوقيع الخاصة بهم للحفاظ على سلوك التثبيت القياسي.
جدول طرح التحقق من مطوري أندرويد ونطاق الموزعين
لمحة سريعة
- يبدأ الإطلاق العالمي في يناير 2027 مع سبعة موزعين مشاركين — وهي Google Play، وSamsung Galaxy Store، وHonor، وOppo، وXiaomi، وTranssion، وVivo — بينما تؤكد Google أن الحماية ستتوسع عبر متاجر وبلدان ومصادر تثبيت إضافية خلال الأشهر التالية؛ ويحدد دليل الموزعين الصادر عن Google تاريخ 1 مارس 2027 كمعلم استجداء مستهدف لتطبيق أوسع نطاقاً للمتاجر.
- تشير تقارير Google إلى تسجيل ملايين التطبيقات منذ مارس 2026، لتغطي أكثر من 99% من عمليات تثبيت تطبيقات أندرويد عالمياً، في حين ستواجه الحزم غير المسجلة خارج متجر Play حظراً في التثبيت ما لم يقم المستخدمون بتفعيل مسار تجاوز مخفي مدته 24 ساعة.
- استجابةً لملاحظات المطورين، رفعت Google سقف المشاركة لفئتها المجانية المحدودة التوزيع إلى 50 جهازاً مصرحاً به وأصدرت واجهتي برمجة تطبيقات (APIs) للأتمتة إلى جانب أدلة رسمية لسجلات المصدر المفتوح ومتاجر التطبيقات الخارجية.
قدمت Google لأول مرة مبادرة التحقق من مطوري أندرويد في أغسطس 2025، معتبرة تسجيل الهوية طبقة مساءلة تهدف إلى جعل الأمر أكثر صعوبة على الجهات الضارة لتوزيع الحزم الضارة مراراً وتكراراً بعد إزالتها. وفي حين خضع مطورو Google Play بالفعل لسير عمل التحقق من الهوية، يمدد الإطار الجديد التسجيل على مستوى الحزمة ليشمل قنوات التوزيع خارج متجر Play على أجهزة أندرويد المعتمدة.
وفقاً لما ورد في موقع Ars Technica، فقد تم نشر خدمة التحقق الخاصة بنظام التشغيل الأساسي بالفعل على الأجهزة الحاصلة على شهادة Google والتي تعمل بنظام Android 8 Oreo أو الإصدارات الأحدث — مغطية الغالبية العظمى من الهواتف المعتمدة حول العالم، مع ترك الأجهزة غير المعتمدة دون تأثر. وفي 30 سبتمبر 2026، دخلت حماية المستخدمين حيز التنفيذ عبر واجهات المتاجر المشاركة في البرازيل وإندونيسيا وسنغافورة وتايلاند. ومع بدء التنفيذ الإقليمي الأولي الآن، أكدت Google أن التطبيق العالمي سيتم على مراحل تبدأ في يناير 2027.

تحدد موارد Google لموزعي التطبيقات تاريخ 1 مارس 2027 كمعلم استجداء مستهدف لمتاجر التطبيقات التابعة لجهات خارجية المشاركة لتعكس أن التحقق ساري المفعول. وفي الوقت نفسه، يوضح إعلان طرح المنصة في 19 نوفمبر أن الحماية ستستمر في التوسع تدريجياً عبر البلدان المتبقية وجميع مصادر التثبيت على الأجهزة المعتمدة على مدار عدة أشهر بعد إطلاق يناير 2027.
| معلم الطرح | النطاق المُتحقَّق منه | التوقيت الفعّال |
|---|---|---|
| إعلان البرنامج | تقديم سياسة التحقق من الهوية وتسجيل الحزم | أغسطس 2025 |
| فتح تسجيل المطورين | إتاحة التسجيل عالمياً لجميع المطورين | مارس 2026 |
| إطلاق التوزيع المحدود والتجاوز | إطلاق الفئة المجانية للطلاب والهواة ومسار التدفق المتقدم (24 ساعة) | أغسطس 2026 |
| تفعيل الطرح الإقليمي | تفعيل المتاجر المشاركة في البرازيل، إندونيسيا، سنغافورة، وتايلاند | 30 سبتمبر 2026 |
| الإطلاق العالمي للموزعين السبعة | بدء الطرح عبر Google Play، متجر Galaxy، Honor، Oppo، Xiaomi، Transsion، وVivo | يناير 2027 |
| جاهزية المتاجر الأوسع | معلم الجاهزية المستهدف لموزعي تطبيقات الجهات الخارجية المشاركين | 1 مارس 2027 (مستهدف) |
| جميع مصادر التثبيت | التوسع التدريجي عبر البلدان المتبقية وجميع مصادر التثبيت على الأجهزة المعتمدة | الأشهر اللاحقة (2027) |
آليات التسجيل التقنية وتناقضات الهوية
على المستوى التقني، توضح توثيق تسجيل تطبيقات المصدر المفتوح وأدلة الموزعين الخاصة بـ Google أن تسجيل أي تطبيق يربط اسم حزمة فريد وبصمة شهادة SHA-256 لمفتاح التوقيع الخاص به بحساب تم التحقق منه على وحدة تحكم مطوري أندرويد (Android Developer Console) أو وحدة تحكم Google Play. وتصرح Google بأن تسجيل تطبيق فردي يستغرق أقل من عشر دقائق وأن الشركة تتحقق من هوية المطور بدلاً من مراجعة محتوى الملفات الثنائية خارج متجر Play.
بالنسبة للتوزيع التجاري والعام، أفاد موقع Ars Technica أن التحقق الكامل يتطلب بطاقة هوية صادر عن الحكومة ورسوم تسجيل بقيمة $25. ويشير الموقع أيضاً إلى أنه في حال كانت معرفات التطبيقات الشائعة مخبأة مباشرة على الأجهزة للفحص دون اتصال بالإنترنت، فإن تحميل حزم أقل شيوعاً قد يتطلب اتصالاً نشطاً بالشبكة بخوادم Google لتأكيد حالة التسجيل قبل المضي قدماً في التثبيت.
وفيما يتعلق بالاستثناءات القضائية، تشير الأسئلة الشائعة حول التحقق من Google إلى أنه على الرغم من أن المطورين الموجودين في دول خاضعة لعقوبات شاملة لا يمكنهم إكمال عملية التحقق من مطوري أندرويد بسبب القيود القانونية، إلا أن عمليات التحقق لا تعمل على أجهزة أندرويد المعتمدة المتواجدة جغرافياً في تلك البلدان. ونتيجة لذلك، يمكن للمستخدمين المتواجدين فعلياً داخل السلطات القضائية الخاضعة للعقوبات الاستمرار في تثبيت التطبيقات دون الحاجة لإجراء عمليات التحقق.
فئة التوزيع المحدود والتناقض في السقف المبلغ عنه
لتجنب حظر مشاريع الفصول الدراسية والنماذج الأولية الشخصية، قدمت Google حسابات التوزيع المحدود في أغسطس 2026. هذه الحسابات مجانية ولا تتطلب التحقق من الهوية الحكومية، على الرغم من أنها لا تزال تتطلب حساب Google مع التحقق بخطوتين (2-Step Verification) وملف تعريف مدفوعات لـ Google يحمل الاسم القانوني والعنوان للمطور. وتستخدم مشاركة التطبيقات ضمن هذه الفئة عملية مصافحة لتفويض الأجهزة عبر رموز الاستجابة السريعة (QR codes) أو الروابط.
وتعكس المصادر العامة تناقضاً طفيفاً في كيفية وصف السقف الذي يسبق التوسع:
- وثائق Google الرسمية: بينما وثق دليل التوزيع المحدود المستقل الصادر عن Google والمقالات الأذرع السابقة للأسئلة الشائعة سابقاً سقفاً يبلغ 20 جهازاً، فإن إعلان الطرح في 19 نوفمبر 2026 ينص صراحة على أن حد المشاركة قد تم توسيعه "من 20 إلى 50 جهازاً مصرحاً به."
- تقارير وسائل الإعلام الثانوية: وصفت التقارير الواردة من Ars Technica التعديل على أنه زيادة من الحد الأولي البالغ "25 عملية تثبيت إجمالية إلى 50 عملية تثبيت."
ولم تنشر Google توضيحاً يفسر الأرقام الأساسية الأولية المختلفة التي ذكرتها الجهات الخارجية، على الرغم من أن كلا المصدرين يؤكدان أن الحد الأقصى المحدث يقف عند 50 جهازاً أو عملية تثبيت.
واجهات برمجة تطبيقات الأتمتة واحتكاك إعادة توقيع المتاجر
بالنسبة للمؤسسات التي تدير كتالوجات كبيرة أو خطوط أنابيب توزيع تابعة لجهات خارجية، فإن الإدخال اليدوي في وحدة التحكم يمثل احتكاكاً تشغيلياً. ولمعالجة ذلك، أصدرت Google واجهتين برمجيتين موثقتين في موارد الموزعين الخاصة بها:
- واجهة برمجة تطبيقات حالة معرف مطور أندرويد (Android Developer ID Status API): تتيح لواجهات المتاجر والموزعين تدقيق كتالوجات التطبيقات الحالية من خلال الاستعلام عما إذا كان اسم حزمة معين وبصمة شهادة توقيع SHA-256 مسجلين بالفعل أم لا.
- واجهة برمجة تطبيقات وحدة تحكم مطوري أندرويد (Android Developer Console API): تستخدم تفويض OAuth 2.0 لتمكين واجهات المتاجر المشاركة أو مستودعات المصادر المفتوحة من تسجيل أسماء الحزم ومفاتيح التوقيع المُدارة من قِبل المتجر مباشرة نيابة عن المطورين المُتحقَّق منهم.
تعتبر تفاصيل مفتاح التوقيع ذات أهمية بالغة بشكل خاص للتوزيع عبر المتاجر المختلفة ومصادر المصادر المفتوحة. وكما هو موضح في دليل تسجيل تطبيقات المصدر المفتوح التابع لـ Google، إذا قام مستودع مصدر مفتوح أو متجر تابع لجهة خارجية بإعادة توقيع ملف APK باستخدام مفتاح منصته الخاص بدلاً من مفتاح المطور الأصلي، فيجب على المطور إما استخراج وتسجيل بصمة SHA-256 الموقعة من المتجر أو الاعتماد على تكامل واجهة برمجة تطبيقات وحدة التحكم الخاصة بالمستودع. وإلا، فإن أداة التحقق من الجهاز ستعامل الحزمة المعاد توقيعها على أنها غير مسجلة.
مسارات تجاوز المستخدم، الاستثناءات، ومقايضات النظام البيئي المفتوح
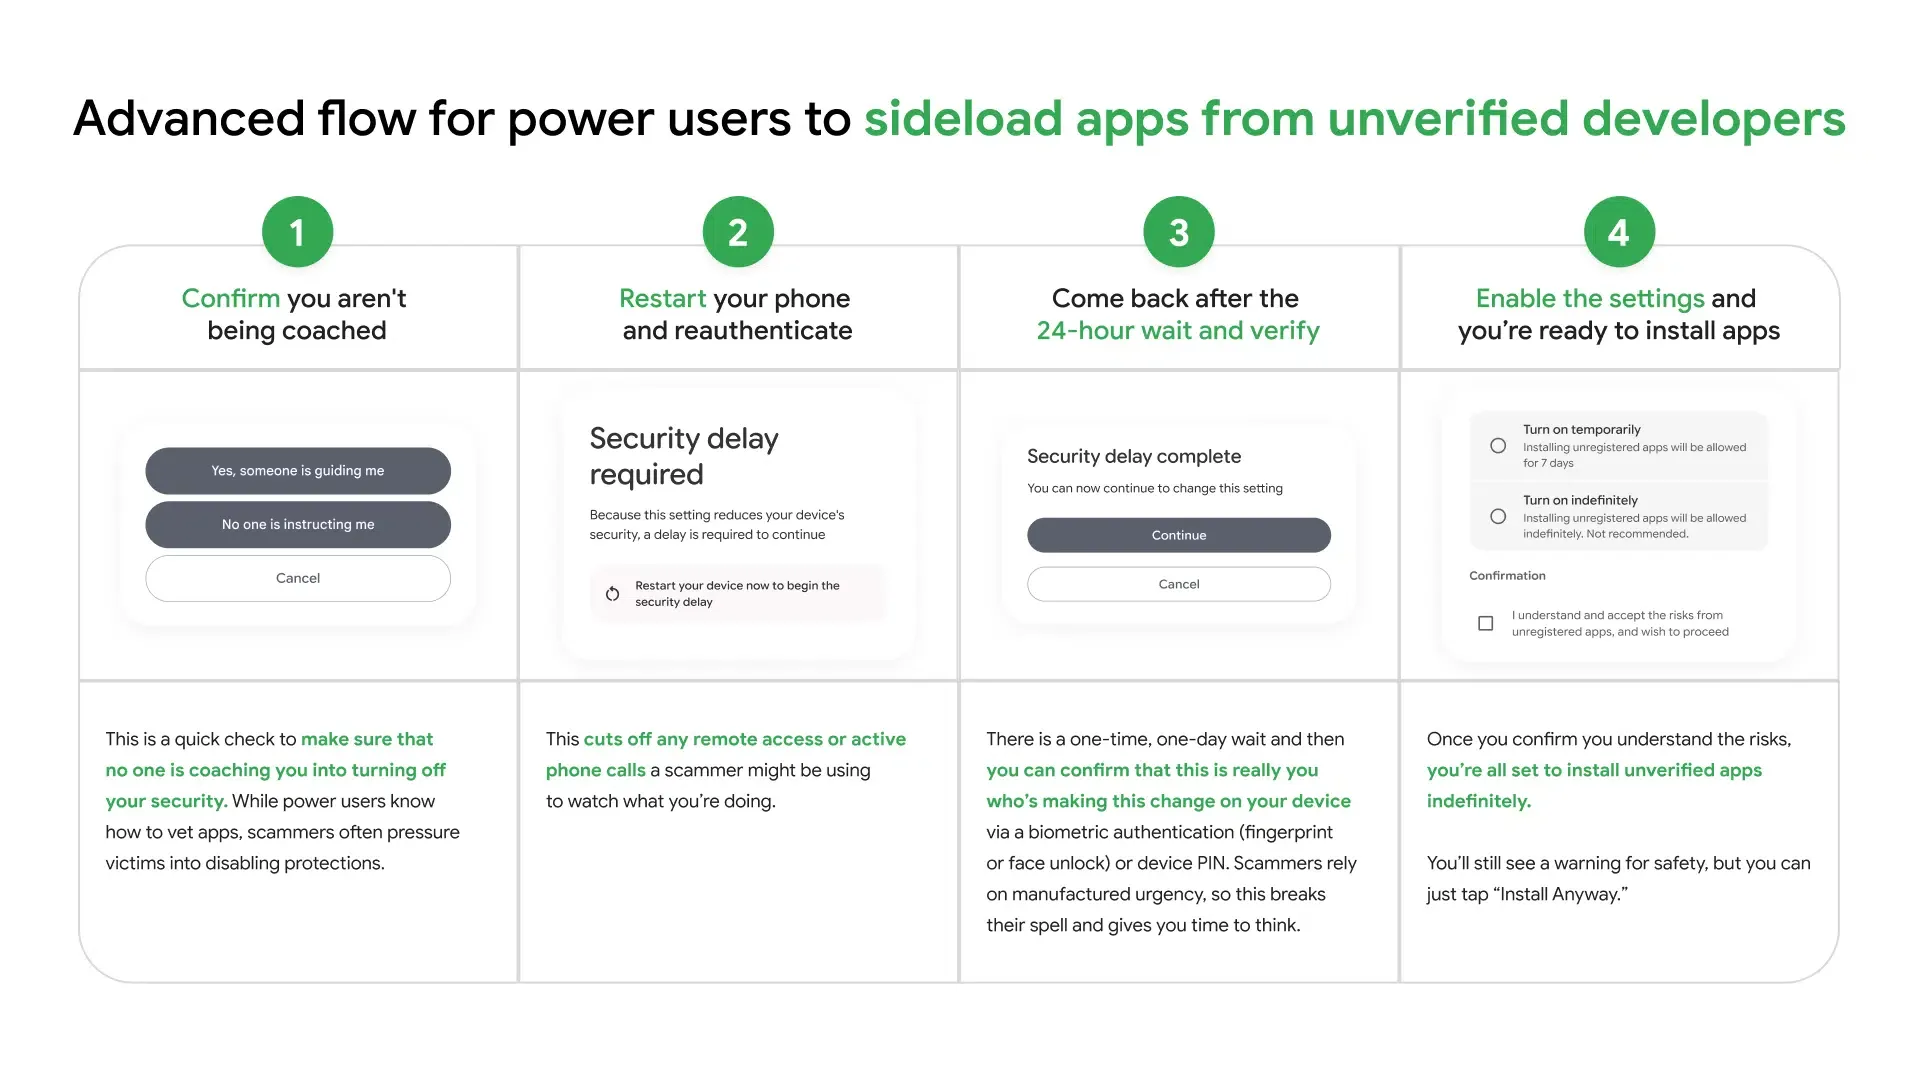
على الرغم من تقديم البرنامج كاستجابة للبرامج الضارة القائمة على الهندسة الاجتماعية، واجهت Google دفعاً عكسياً من مطوّري المصادر المفتوحة والمستخدمين المتقدمين بسبب القيود المفروضة على التحميل الجانبي (sideloading). واستجابةً لذلك، أصدرت الشركة آلية إلغاء اشتراك موثقة في مساعد أندرويد (Android Help) وفي الأسئلة الشائعة حول التحقق والمعروفة باسم الدفقة المتقدمة (Advanced Flow).
وبموجب الدفقة المتقدمة، يمكن للمستخدمين ذوي الخبرة السماح بالتثبيتات من مطورين غير مُتحقَّق منهم، إلا أن سير العمل يفرض احتكاكاً متعمداً. وفقاً لدليل Ars Technica التفصيلي وثائق دعم Google، يجب على المستخدمين إلغاء قفل خيارات المطور (Developer Options)، وتمكين زر التبديل للحزم غير المُتحقَّق منها، والتأكيد عبر رقم التعريف الشخصي (PIN) للجهاز أنهم لا يتصرفون تحت الإكراه، وإعادة تشغيل الهاتف، والانتظار طوال فترة تأخير أمني إلزامية مدتها 24 ساعة قبل اختيار عمليات التثبيت المؤقتة أو غير المحددة غير المُتحقَّق منها.
كما تؤكد الأسئلة الشائعة حول التحقق من Google على حدود النطاق الواضحة التي لا تمنع فيها عمليات التحقق التثبيت:
- جسر تصحيح أخطاء أندرويد (ADB): تظل تثبيتات المطورين التي يتم تنفيذها عبر ADB معفاة من فحوصات تسجيل الحزم على الأجهزة المعتمدة.
- أجهزة المؤسسات المُدارة: التطبيقات الخاصة المنشورة من خلال متجر الأجهزة المُدارة للمؤسسة لا تتطلب التحقق، على الرغم من أن Google توجي بتسجيلها.
- الأجهزة غير المعتمدة: تقع أجهزة أندرويد غير المعتمدة خارج نطاق أداة التحقق من النظام.
مسؤوليات التوزيع عبر قنوات متعددة بعد التحقق من مطوري أندرويد
عندما يتسع نطاق التطبيق عبر مصادر التثبيت في عام 2027، ستواجه الفرق التي توزع برمجيات أندرويد عبر Google Play ومتاجر شركات تصنيع الأجهزة الستة وصفحات هبوط الويب المباشرة إلى ملفات APK فصلاً أوضح بين أهلية التثبيت وتسليم السياق بعد التثبيت. إن اجتياز التحقق من الحزمة والمفتاح لدى Google يزيل طبقة التحقق من المطور دون إطلاق تدفق الـ 24 ساعة المتقدم، في حين قد تظل فحوصات المنصة والمتجر والتوافق الأخرى سارية.، ورغم ذلك فإن التحقق من التوزيع نفسه لا يحمل علامات الحملات التسويقية أو رموز الإحالة أو حالات الروابط العميقة للوجهة إلى داخل التطبيق الذي تم إطلاقه حديثاً.
نموذج المسؤولية المفاهيمي (هندسة غير رسمية)
ملاحظة: يقدم الرسم التخطيطي والجدول أدناه نموذج مسؤولية مفاهيمي يوضح كيف تفصل حزم توزيع أندرويد متعددة القنوات بين التحقق والتسليم وتسليم المعلمات؛ وهذا ليس هيكل تنفيذ داخلي رسمي لـ Google.
[ بناء المطورين والسجل ]
  توقيع ملف APK (مفتاح SHA-256) ──> تسجيل الحزمة + بصمة المفتاح (Play / وحدة تحكم المطورين)
                                       │
                                       ▼
[ التوزيع عبر القنوات المتعددة ]
  Google Play / 6 متاجر OEM / تطبيق ويب مباشر ──> فحص أداة التحقق من الجهاز (أندرويد 8+ معتمد)
                                       │
                                       ▼
[ طبقة سياق ما بعد التثبيت ]
  حزمة تطوير البرمجيات للمعلمات (مثل OpoInstall) ──> تسليم معلمات الويب عند الإطلاق الأول ──> الواجهة الخلفية للتطبيق يتحقق منها
تستفيد الفرق التي تقوم بالشحن عبر Google Play ومتاجر أندرويد الأخرى من تعيين مسؤوليات هندسية متميزة عبر كل طبقة بدلاً من خلط امتثال المتجر مع الإحالة:
| المكون | المسؤوليات التوضيحية | النطاق والقيود |
|---|---|---|
| وحدة تحكم مطوري أندرويد / وحدة تحكم Play | تربط هوية المطور المُتحقَّق منها بأسماء الحزم وبصمات توقيع SHA-256؛ وتوفر واجهات برمجة تطبيقات الحالة ومعرف وحدة التحكم | تؤسس لمساءلة التثبيت فقط؛ ولا تتعامل مع إحالات الإحالة أو التوجيه داخل التطبيق |
| موزعو التطبيقات (Play ومتاجر OEM الستة) | تدقيق الحزم المقدمة، وإدارة إعادة التوقيع من جانب المتجر إن أمكن، وعرض حالة القائمة | تفرض قواعد توزيع خاص بالمتجر؛ ويقتصر مرسل تثبيت Play على عمليات تثبيت Google Play |
| حزمة تطوير برمجي لتمرير المعلمات (مثل OpoInstall) | تمرير معلمات الويب الترويجية أو الدعوات أو الغرف المدعومة عبر عملية التثبيت حتى أول إطلاق للتطبيق | تعمل بدقة كإطار لتمرير معلمات التثبيت؛ ولا تتحقق من هوية المطور، أو تتجاوز التحقق من أندرويد، أو توثق المستخدمين، أو تتحقق من عمليات الشراء داخل التطبيق (IAP) |
| الواجهة الخلفية لأعمال المطورين | توثق المستخدمين، وتتحقق من الإيصالات، وتفرض قواعد مكافحة إساءة الاستخدام، وتربط المعلمات المُسردة بسجلات المستخدمين | تُعتبر المصدر الوحيد للحقيقة لحالة الحساب، والاستحقاقات، ومطابقة الحملات |
ونظراً لأن واجهة برمجة تطبيقات مرسل تثبيت Google Play الأصلية تنطبق فقط على عمليات تثبيت متجر Play، فإن الفرق التي تدير حملات الويب إلى ملفات APK أو التي توزع عبر متجر Honor وOppo وXiaomi وTranssion وVivo وSamsung Galaxy Store قد تقرن تسجيل الحزم المتوافقة بطبقة تمرير معلمات تثبيت منفصلة مثل OpoInstall استعادة دعوة أو سياق حملة عند الإطلاق الأول — بشرط أن يكون ملف APK الأساسي ومفتاح التوقيع الخاص بالقناة قد سُجلا بشكل صحيح مسبقاً بموجب قواعد التحقق الخاصة بـ Google.
قائمة التحقق الهندسية للفرق متعددة المتاجر وفرق ملفات APK المباشرة
يجب على فرق الهندسة وإصدار البرمجيات التي توزع حزم أندرويد خارج Google Play تدقيق خطوط أنابيب الإصدار الخاصة بها قبل بدء طرح يناير 2027:
- تدقيق توقيعات الحزم خارج متجر Play: بالنسبة للتطبيقات الموزعة عبر كل من Google Play ومتاجر شركات الأجهزة أو التنزيلات المباشرة من المواقع، تأكد في وحدة تحكم Play من تسجيل كل اسم حزمة نشط وكل شهادة توقيع SHA-256 — بما في ذلك أي مفاتيح معاد توقيعها من قِبل المتجر.
- دمج فحوصات حالة المعرف في التكامل المستمر والنشر المستمر (CI/CD): اربط أتمتة الإصدار واجهة برمجة تطبيقات حالة معرف مطور أندرويد لاكتشاف متغيرات البناء غير المسجلة أو مفاتيح التوقيع المتبادلة قبل التوزيع.
- مراعاة سير عمل إعادة توقيع المتاجر: في حال التوزيع من خلال متاجر تابعة لجهات خارجية أو مستودعات مصدر مفتوح تقوم بإعادة توقيع الملفات الثنائية، استخرج بصمة SHA-256 النهائية الموقعة من الموزع أو امنح تفويض OAuth 2.0 عبر واجهة برمجة تطبيقات وحدة تحكم مطوري أندرويد.
- فصل التحقق عن تسليم المعلمات: تعامل مع تسجيل الهوية كشرط مسبق لأهلية التثبيت على الأجهزة المعتمدة، مع إبقاء تسليم المعلمات، والتحقق من الإيصالات، وموثوقية المستخدمين معزولة في طبقات الواجهة الخلفية وحزم تطوير البرمجيات المخصصة.
الأسئلة الشائعة (FAQ)
هل سيقوم التحقق من مطوري أندرويد بحظر التحميل الجانبي (sideloading) لملفات APK تماماً؟
هل يحتاج مطورو Google Play إلى تسجيل أي شيء إذا كانوا ينشرون فقط على متجر Play؟
كيف تتعامل مستودعات المصادر المفتوحة ومتاجر الطرف الثالث مع إعادة توقيع ملفات APK؟
هل حساب الهواة المجاني محدد بـ 20 أو 25 أو 50 جهازاً؟
النقاط الرئيسية لفرق الهندسة
يمثل إطلاق Google العالمي للتحقق من مطوري أندرويد في يناير 2027 تحولاً هيكلياً في كيفية تعامل أندرويد مع مصدر البرمجيات عبر القنوات التي لا تنتمي لمتجر Play. ومن خلال الشراكة مع Google Play وSamsung Galaxy Store وHonor وOppo وXiaomi وTranssion وVivo عند الإطلاق — بدءاً من يناير والتوسع عبر متاجر ومصادر تثبيت إضافية على الأجهزة المعتمدة خلال الأشهر التالية — تقوم Google بربط إمكانية التثبيت الأساسية بتسجيل المفتاح التشفيري وهوية المطور المُتحقَّق منها.
بالنسبة لفرق الهندسة وإصدار تطبيقات الجوال، فإن الأولوية التشغيلية الفورية هي نظافة المفاتيح بدلاً من إعادة كتابة التعليمات البرمجية. إن تدقيق كل اسم حزمة نشط، وتتبع بصمات إعادة التوقيع المُدارة من المتجر عبر قنوات الأجهزة والمصادر المفتوحة، ودمج واجهات برمجة تطبيقات الحالة في خطوط أنابيب التكامل المستمر سيحدد ما إذا كانت قنوات التوزيع خارج متجر Play تظل سلسة مع بدء سريان التطبيق.
المراجع
-
مدونة مطوري أندرويد (Android Developers Blog). توسيع نطاق التحقق من مطوري أندرويد في عام 2027. إعلان الطرح الرسمي الأساسي (19 نوفمبر 2026).
-
مدونة مطوري أندرويد. رفع مستوى أمان أندرويد من خلال التحقق من المطورين. الإعلان الرسمي الأولي للبرنامج (أغسطس 2025).
-
مطوروا أندرويد. موارد موزي التطبيقات | التحقق من مطوري أندرويد. الوثائق التقنية الرسمية حول جاهزية المتاجر المستهدفة واجهات برمجة تطبيقات الأتمتة.
-
مطوروا أندرويد. سجل تطبيقك على مستودعات المصدر المفتوح | التحقق من مطوري أندرويد. الدليل الرسمي حول أسماء الحزم وبصمات SHA-256 وإعادة توقيع المتجر.
-
مطوروا أندرويد. التسجيل للحصول على توزيع محدود على أجهزة أندرويد. المواصفات الرسمية لحسابات التوزيع المحدود المجانية للطلاب والهواة.
-
مطوروا أندرويد. الأسئلة الشائعة | التحقق من مطوري أندرويد. وثائق السياسة الرسمية التي تغطي جسر ADB، وإعفاءات المؤسسات، والمناطق الخاضعة للعقوبات، والدفقة المتقدمة.
-
مساعد أندرويد (Android Help). السماح بتثبيت التطبيقات من مطورين غير متحقق منهم. دليل دعم المستخدم النهائي الرسمي لتجاوز الدفقة المتقدمة لمدة 24 ساعة.
-
Ars Technica. ستطلق Google متطلبات التحقق من تطبيقات أندرويد عالمياً في يناير 2027. تقارير مستقلة حول نشر أداة التحقق لنظام Android 8+، رسوم 25 دولاراً، ومحاذير التخزين المؤقت دون اتصال (20 نوفمبر 2026).
-
Ars Technica. تفاصيل Google لعملية جديدة مدتها 24 ساعة للتحميل الجانبي لتطبيقات أندرويد غير المتحقَّق منها. جولة تفصيلية مستقلة لآلية إلغاء الاشتراك في الدفقة المتقدمة لمدة 24 ساعة.
-
توثيق OpoInstall. الوثائق التقنية الرسمية لـ OpoInstall. المواصفات المرجعية لأطر تمرير معلمات التثبيت.
Share this article