هل يطلب مساعد هواوي Celia الطعام؟ أكدت هواوي التكامل الإنتاجي لوكيل Taobao للتجارة الفورية مباشرة داخل مساعد نظام Celia في 22 سبتمبر 2026. بفضل النشر المعماري لنظام HarmonyOS 7، يتيح هذا الإطلاق للمستخدمين تنفيذ سير عمل التوصيل بالكامل — بدءاً من اكتشاف التجار المحليين وتصفية قوائم الطعام وحتى التجميع التلقائي لعربة التسوق وإرسال الدفع — بالكامل من خلال توجيهات اللغة الطبيعية. وعندما يقوم مساعد هواوي Celia بطلب الطعام عبر خدمات منصة الخلفية، فإن ذلك يبرز تحولاً بنيوياً عميقاً في الحوسبة المحمولة: حيث يتجاوز اكتشاف الخدمات مشغلات التطبيقات التقليدية لصالح توجيه النوايا على مستوى النظام. وبالنسبة لمهندسي البرمجيات وفرق هندسة الأجهزة المحمولة، يوضح هذا التوافق المعماري سبب أهمية التوجيه الموثق للنظام، ونقل حالة الجلسة بمرونة، وآليات توجيه الروابط العميقة والتحقق منها للحفاظ على السياق التبادلي عبر بيئات تشغيل العميل غير المتجانسة.
التطور الزمني ومعالم النظام البيئي الذكي
تعكس المتاحية التشغيلية لطلب الوجبات الآلي داخل Celia تحولاً أوسع نطاقاً ومتعدد السنوات في مشهد الحوسبة المحمولة. طوال عصر الهواتف الذكية، التزم التفاعل الرقمي للمستهلكين بصرامة بطوبولوجيا تتمحور حول التطبيقات. كان المستخدمون يقومون بإلغاء تأمين النقاط الطرفية الفعلية، وتحديد رموز التطبيقات ذات العلامات التجارية يدويًا، وتحليل قوائم الدليل المرئي، وتأكيد متغيرات بنود السطر، وإتمام المدفوعات داخل بيئات برمجية معزولة. وعلى الرغم من عمليّة هذا النموذج القديم، إلا أنه فرض عبئًا معرفيًا وتشغيليًا كبيرًا على المستخدمين الذين يتنقلون عبر سير عمل متعدد التطبيقات وغير متصل.
لمحة سريعة
- تنفيذ الطلبات بالأوامر الصوتيّة: يتيح التكامل التجاري بين مساعد Celia في نظام HarmonyOS 7 ووكل Taobao للتجارة الفورية طلب الطعام من طرف إلى طرف عبر أوامر صوتية طبيعية دون الحاجة للتنقل اليدوي عبر متاجر التطبيقات المستقلة.
- نطاق النظام البيئي لنظام HarmonyOS: تظهر إفصاحات النظام البيئي لهواوي لعام 2026 أن الأجهزة النشطة التي تشغل HarmonyOS 6 وHarmonyOS 7 قد تجاوزت 85 مليون جهاز، بينما أكدت تحديثات المنصة السابقة وجود أكثر من 11 مليون مطور مسجل وما يزيد عن 400,000 تطبيق وخمة متاحة؛ بالإضافة إلى ذلك، أشارت تغطية المؤتمرات الصناعية إلى أكثر من 200 مليون تنزيل يومي للتطبيقات.
- البنية التحتية الموحدة للوكلاء: يعمل النشر ضمن النظام البيئي الأوسع لوكلاء HarmonyOS 7 المبني حول إطار عمل وكلاء HarmonyOS 2.0، باستخدام التخطيط الهجين على الجهاز وفي السحابة لتنسيق نوايا النظام عبر 2,100 قدرة من قدرات المنصة، و500 مهارة شريكة، وأكثر من 2,000 وكيل مخصص للنطاق.
بدأت مقدمة الوكلاء المحادثين الموحدين في معالجة هذا الاحتكاك من خلال اعتراض النية في جذر نظام التشغيل. وكما هو موثق عبر نظرة عامة على منصة HarmonyOS الرسمية، وضعت هواوي مساعدها على مستوى النظام ليس فقط كـ مستمع صوتي سلبي، بل كطبقة تنسيق مدفوعة بالنوايا. وطوال عام 2026، فصلت هواوي كيف تطورت المنصة إلى ما هو أبعد من التوافق الثنائي الأساسي إلى الإبداع المعماري المشترك التعاوني. وبالعمل عبر بصمة نشطة تتجاوز 85 مليون جهاز يعمل بنظامي HarmonyOS 6 وHarmonyOS 7، تستضيف الأساسيات الموزعة للمنصة الآن أكثر من 400,000 تطبيق متاح وخدمة منصة.
ظهر التجسيد العملي لهذه البنية التحتية من خلال الإصدار الاستهلاكي لوكيل Taobao للتجارة الفورية. فبدلاً من مطالبة المستخدمين بإطلاق برامج توصيل طعام مخصصة يدويًا، يقوم مساعد Celia بتنسيق التفاعل ديناميكيًا. إذ يؤدي قيام المستخدم ببدء موجه غامض — مثل طلب طعام حار عالي الجودة أو طلب قهوة أمريكانو مثلجة مع جرعة إضافية وثليج خفيف — إلى تحفيز حل الكيانات بشكل مستقل. ويقوم إطار عمل الوكيل بتحليل الموقع الجغرافي السياقي، واسترداد مقاييس توفر التاجر، وتطبيق التفضيلات الغذائية الخاصة بالمستخدم، وتعيين القسائم الترويجية المؤهلة تلقائيًا، وعرض بطاقة دفع تفاعلية على الشاشة.
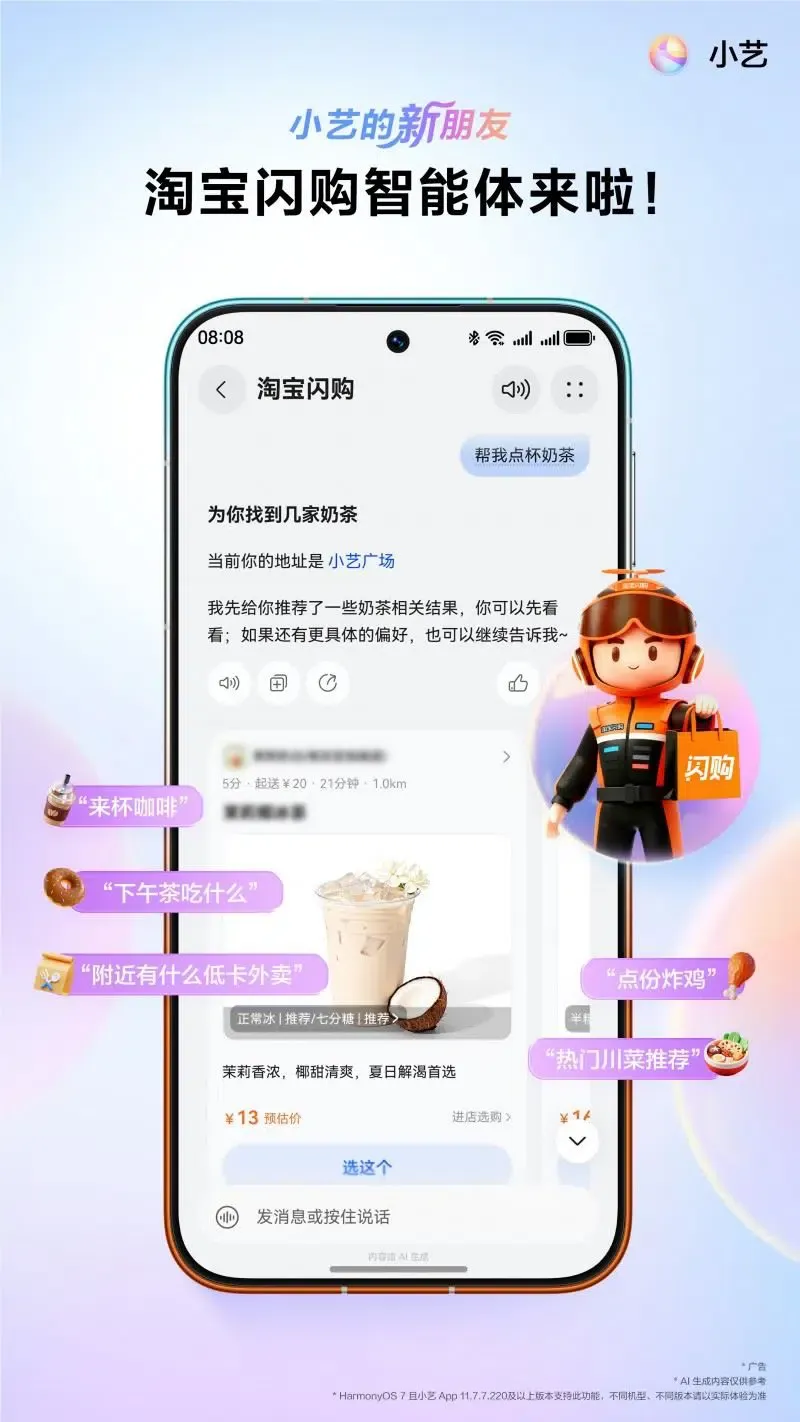
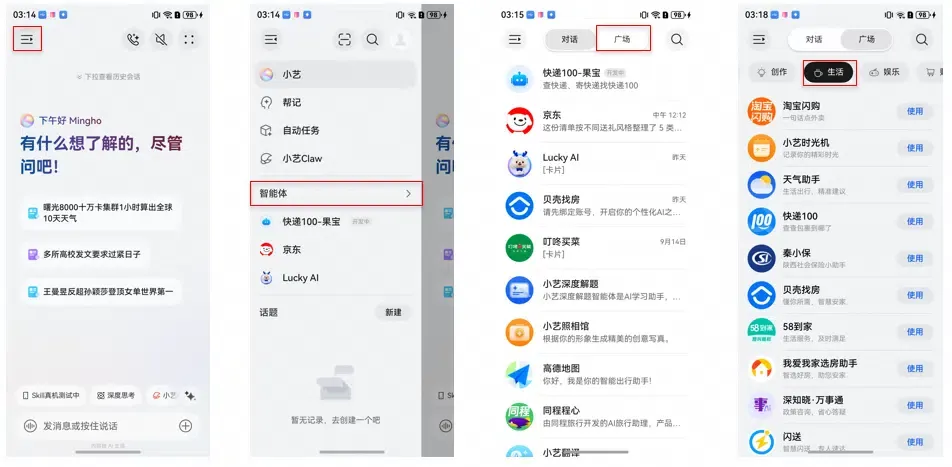
في الإصدارات الإنتاجية الحالية، يتم تنفيذ البحث عن الطعام، واختيار الأطباق، وتأكيد العنوان، والتحقق النهائي من الدفع بالكامل داخل بطاقات المحادثة الخاصة بمساعد Celia. ومع ذلك، في سير عمل النظام البيئي الأوسع، تظهر حتمًا حدود الحواف. وإذا احتج سير عمل الشريك لاحقًا إلى نقل المستخدم إلى عميل أصلي لتفاعل غير مدعوم داخل واجهة المساعد — مثل تسوية النزاعات المتقدمة، أو تفاعلات ولاء التجار المخصصة، أو تعديلات الطلبات المعقدة — يجب على التطبيق المتلقي استعادة السياق ذي الصلة بأمان. وتتحكم النزاهة الهندسية لهذا الانتقال في النجاح النهائي لرحلة المستخدم.
نظرة تقنية متعمقة واحتكاك عمليات تسليم السياق
تحت العرض المحادثي، يمثل نقل الحالة المنظمة بين مساعد نظام التشغيل وعميل تابع لجهة خارجية عقبات معمارية معقدة. تعمل مساعدات مستوى النظام بيئات تنفيذ منسقة، حيث تقيم نوايا المستخدم وتُرسل حمولات منظمة. وعلى العكس من ذلك، تعتمد برامج العملاء التجارية على بنيات مدفوعة بواجهة المستخدم ذات الحالة وتخضع لدورات حياة مكونة منفصلة.
+-----------------------------------------------------------------------------------------+
|                  SYSTEM ASSISTANT TO NATIVE APPLICATION HANDOFF SEQUENCE                |
+-----------------------------------------------------------------------------------------+
|                                                                                         |
|  [ User Voice Input ] ---> "Order an extra-shot iced Americano with light ice"          |
|                                                                                         |
|  [ OS Assistant (Celia) ]                                                               |
|         |                                                                               |
|         +---> HarmonyOS Agent Framework 2.0 (Intent Resolution)                         |
|         |                                                                               |
|         +---> Geolocation & Stored Preference Binding (Merchant Selection)              |
|         |                                                                               |
|         v                                                                               |
|  [ Partner Agent (Taobao Instant Commerce) ]                                            |
|         |                                                                               |
|         +---> Generates Opaque Ephemeral Pointer: { handoff_id: "hnd_9921_alpha" }      |
|         |     (Canonical state retained securely on backend servers)                    |
|         |                                                                               |
|         v                                                                               |
|  [ Conditional Boundary: Complex Fulfillment or Native Escalation Required ]            |
|         |                                                                               |
|         +---------------------------------------+---------------------------------------+
|         |                                       |                                       |
|         v                                       v                                       |
|  ( Custom URI Scheme )                 ( Verified App Link Protocol )                   |
|         |                                       |                                       |
|  * No domain ownership verification    * Domain ownership verified via Asset Links      |
|  * High risk of scheme collision       * Collision risk significantly mitigated         |
|  * May prompt disambiguation chooser   * Dispatches directly to Activity / UIAbility    |
|         |                                       |                                       |
|         v                                       v                                       |
|  [ Receiving Application Lifecycle: Target Scene Restoration Execution ]                |
|  * App extracts opaque handoff_id from validated HTTPS URI                              |
|  * Dispatches token asynchronously to authoritative backend validation service          |
|  * Backend verifies expiration, single-use nonce, and account binding                   |
|  * Server returns canonical merchant, SKU, and target route state                      |
|  * Client securely renders destination interface with zero client-trusted URI state     |
|                                                                                         |
+-----------------------------------------------------------------------------------------+
تسلسل النوايا ومصافحة الرموز الآمنة
عندما يقوم المساعد بتنسيق طلب ما، فإنه يعالج الطلبات عالية المستوى إلى معاملات منظمة. وإذا تطلب تدفق التفاعل الانتقال إلى تطبيق أصلي مستقل، فيجب نقل هذا السياق بأمان. يمكن لكل من مخططات عناوين الروابط المخصصة (Custom URI Schemes) وروابط التطبيقات المتحقق منها (Verified App Links) حمل معاملات المسار والاستعلام؛ ومع ذلك، فإن ضماناتها الأمنية تختلف جوهريًا.
تفتقر مخططات الروابط المخصصة إلى التحقق من ملكية النطاق. ويمكن لأي تطبيق مثبت على نظام التشغيل الإعلان عن مخطط مطابقة، مما يخلق مخاطر تصادم حيث تقوم التطبيقات غير الموثوقة باعتراض طلبات التنقل. في المقابل، تنشئ روابط التطبيقات المتحقق منها ملكية النطاق من خلال بيانات اعتماد التحقق المستضافة على الخادم.
من منظور الهندسة الدفاعية، يجب عدم وضع بيانات الاعتماد الحساسة في عناوين URL أبدًا. وفي حين أن المعرفات العامة الشائعة مثل عناصر الكتالوج أو أسماء التجار تظهر بشكل متكرر في روابط الويب، يجب على تطبيقات العملاء معاملة جميع معاملات الأعمال المقدمة عبر عنوان URL كتلميحات نقل غير موثوقة بدلاً من كونها حالة معاملة موثوقة. إن السماح للعملاء الأصليين بالثقة العمياء في قيم استعلام عنوان URL يعرض مسارات التنفيذ للتلاعب بالمعايير الهجمات المعاد إرسالها. تفضل تصميمات الأمان الحديثة تمرير معرف مرجعي غامض وقصير العمر (مثل معرف handoff_id مؤقت). وعند الإطلاق، يتبادل العميل الأصلي هذا الرمز الغامض مع خدمة الخلفية الآمنة الخاصة به عبر قناة مصادقة. ويتحقق الخادم من انتهاء الصلاحية، وهوية المتصل، وفريدة الاستخدام الفردي قبل إرجاع حالة المعاملة القانونية، مما يمنع التغيير غير الموثوق من جانب العميل.

عدم توافق دورة حياة وقت التشغيل
يجب أن يتنقل الانتقال من مساعد على مستوى النظام إلى عميل أصلي عبر دورة حياة تطبيق الأجهزة المحمولة الأساسية. في بيئات أندرويد، تتركز هذه العملية حول دورة حياة النشاط (Activity lifecycle)؛ وفي نظام HarmonyOS، تتضمن بنية UIAbility. وعندما يؤدي نية النظام إلى تشغيل مثيل تطبيق قيد التشغيل بالفعل، فإن النظام الأساسي المضيف لا يستدعي طرق التهيئة القياسية من الصفر. وبدلاً من ذلك، فإنه يوجه الطلب الوارد إلى معالجات أحداث محددة من الخلفية إلى المقدمة.
إذا قام فريق هندسي بتنفيذ منطق التوجيه حصريًا داخل خطافات دورة حياة الإدخال (مثل onCreate)، فإن أي استدعاء يحدث أثناء وجود التطبيق في حالة ذاكرة معلقة سيتجاوز إجراءات التهيئة. يقوم نظام التشغيل بجلب التطبيق إلى الأمام، ولكن يتم إسقاط نية التنقل الواردة. ونتيجة لذلك، يواجه المستخدم لوحة المعلومات الرئيسية العامة بدلاً من عرض التاجر المقصود، مما يتسبب في فقدان السياق أو يتطلب إعادة البناء اليدوي.
+-----------------------------------------------------------------------------------------+
|                    ROUTING MECHANISM COMPARISON ACROSS RUNTIME BOUNDARIES               |
+-----------------------+------------------------------+----------------------------------+
| Architectural Metric  | Custom URI Scheme            | Verified App Link                |
+-----------------------+------------------------------+----------------------------------+
| Domain Verification   | None                         | Verified via digital asset links |
| Disambiguation Prompt | May prompt system chooser    | Normally routes directly         |
| Parameter Support     | Supports full path & query   | Supports full path & query       |
| Collision Risk        | High (unrestricted naming)   | Low (bound to verified domain)   |
| Context Restoration   | Must be implemented by app   | Must be implemented by app       |
| Lifecycle Handling    | Must be implemented by app   | Must be implemented by app       |
+-----------------------+------------------------------+----------------------------------+
فجوات السياق عبر حدود تثبيت التطبيق
يتصاعد التحدي الهيكلي عندما لا يكون لدى المستهلك تطبيق الشريك الأصلي مثبتًا على جهازه الفعلي. وبينما تنفذ مساعدات النظام مثل Celia إمكانات الشركاء عبر بطاقات معروضة في السحابة، فإن حلقات التحويل الثانوية — مثل استرداد مكافآت الولاء، أو تتبع الطلبات المفصل، أو إدارة نزاعات خدمة العملاء — غالبًا ما تشجع على تثبيت التطبيق المحلي.
لا يوفر انتقال الويب إلى المتجر العام تلقائيًا حالة عنوان URL محددة بواسطة التطبيق للإطلاق الأصلي الأول للتطبيقات. وتتطلب الآليات الخاصة بالمنصة عندما يجب أن يبقى هذا السياق على قيد الحياة بعد التثبيت. على أندرويد، توفر واجهة برمجة تطبيقات (Google Play Install Referrer API) آلية لتمرير معاملات الحملة والإحالة إلى التطبيقات المثبتة حديثًا. وضمن نظام بيئة هواوي، توفر روابط التطبيقات لـ AppGallery Connect إمكانيات مؤجلة أصلية، مما يوجه المستخدمين إلى AppGallery عند عدم التثبيت واستعادة معلمات الوجهة داخل التطبيق عند الإطلاق الأول. وعند العمل عبر قنوات التوزيع غير المتجانسة للويب والمتجر المتعدد، تعتمد الفرق على بنية التوجيه المؤجل لتسوية حالة ما قبل التثبيت مع عمليات الإطلاق الباردة للتطبيق.
أفضل الممارسات ومعايير التنفيذ المرجعية
ل القضاء على قطع السياق أثناء التنفيذ عبر الأسطح، يجب على فرق هندسة الأجهزة المحمولة تنفيذ بنيات توجيه موحدة ومتحقق منها تشفيرياً. ومن خلال ربط منطق التنقل بنطاقات المنصة القابلة للتحقق وهياكل معالجات دورة حياة العميل، يمكن للتطبيقات استيعاب المعلمات الخارجية بشكل موثوق واستعادة حالة وقت التشغيل.
+-----------------------------------------------------------------------------------------+
|                  CRYPTOGRAPHIC DOMAIN VERIFICATION ARCHITECTURE                         |
+-----------------------------------------------------------------------------------------+
|                                                                                         |
|  [ Developer Web Host: https://order.example.com ]                                      |
|         |                                                                               |
|         +---> Hosts: /.well-known/assetlinks.json (Android Digital Asset Links)         |
|               - namespace: "android_app"                                                |
|               - package_name: "com.example.storeapp"                                    |
|               - sha256_cert_fingerprints: [ "14:6D:E9:DE:..." ]                         |
|                                                                                         |
|  [ Android System Verification Pipeline ]                                               |
|         |                                                                               |
|         +---> Client Manifest: <intent-filter android:autoVerify="true">               |
|         +---> System queries /.well-known/assetlinks.json over HTTPS                    |
|         +---> Verifies certificate fingerprint matches local signing key                |
|         +---> Directly routes https://order.example.com URLs to native client           |
|                                                                                         |
|  [ HarmonyOS Native App Linking Pipeline ]                                              |
|         |                                                                               |
|         +---> Client module.json5 configures skills with domainVerify: true             |
|         +---> Declares actions: ["ohos.want.action.viewData"], entities: ["browsable"]   |
|         +---> Invoked programmatically via UIAbilityContext.openLink()                  |
|                                                                                         |
+-----------------------------------------------------------------------------------------+
التحقق من النطاق المشفر عبر روابط التطبيقات القياسية
تعتمد بيئات الهواتف المحمولة الحديثة على الثقة الثنائية الاتجاه القابلة للتحقق بين نطاق الإنترنت وثنائي التطبيق لضمان التوجيه الآمن. يحقق أندرويد ذلك عبر روابط التطبيقات المدعومة بإعلانات روابط الأصول الرقمية (Digital Asset Links)، بينما يستخدم آي أو إس الروابط الشاملة (Universal Links) المرتبطة بملفات ارتباط موقع تطبيق أبل (Apple App Site Association).
أثناء دورات تثبيت الحزمة أو تحديثها على أندرويد، يفحص نظام التشغيل ارتباطات النطاق المعلن عنها. وإذا تم تكوينه باستخدام android:autoVerify="true"، يقوم نظام تشغيل الأجهزة المحمولة بالاستعلام عن النطاق المستهدف عبر اتصال HTTPS آمن:
[https://order.example.com/.well-known/assetlinks.json](https://order.example.com/.well-known/assetlinks.json)
وعندما تتطابق بصمة SHA-256 المعلن عنها في بيان روابط الأصول الرقمية البعيدة مع شهادة توقيع حزمة التطبيق المثبت، يقوم نظام التشغيل بتسجيل النطاق. وعادةً ما توجّه استدعاءات الروابط اللاحقة مباشرة إلى العميل الأصلي دون مربعات حوار توضيحية، وذلك وفقًا لإعدادات روابط نظام المستخدم.
في هندسة التطبيقات الأصلية لنظام HarmonyOS، يقوم المطورون بتكوين التحقق من النطاق داخل ملف التكوين module.json5 من خلال الإعلان عن خاصية domainVerify داخل كتلة مهارات القدرة، والتعامل مع مشغلات التنقل عبر واجهات برمجة التطبيقات openLink().
<!-- AndroidManifest.xml: Verified App Links Declaration -->
<activity
    android:name=".routing.ContextRoutingActivity"
    android:exported="true"
    android:launchMode="singleTask">

    <!-- Intent Filter for Cryptographic Domain Verification -->
    <intent-filter android:autoVerify="true">
        <action android:name="android.intent.action.VIEW" />

        <category android:name="android.intent.category.DEFAULT" />
        <category android:name="android.intent.category.BROWSABLE" />

        <!-- Authoritative developer-owned domain endpoints -->
        <data android:scheme="https" />
        <data android:host="order.example.com" />
        <data android:pathPrefix="/checkout/handoff" />
    </intent-filter>
</activity>
إدارة خطافات دورة الحياة ذات الحالة في العملاء الأصليين
بمجرد إنشاء الهوية المشفرة، يجب على التطبيق التقاط وفك تشييد وتوجيه المعلمات السياقية عبر جميع حالات وقت التشغيل. ولضمان بقاء المعلمات حية عبر الانتقالات من الخلفية إلى المقدمة، يجب على المطورين ربط منطق التوجيه بكل من معالجات الإطلاق الأساسية و ردود الفعل التفاعلية للنوايا.
في بنيات أندرويد، يتطلب ذلك معالجة النوايا داخل كل من onCreate() و onNewIntent(). وفي بنيات HarmonyOS باستخدام نموذج المرحلة (Stage model)، يقوم المهندسون بتنفيذ المعالجة المقابلة داخل خطافات onCreate() و onNewWant() الخاصة بـ UIAbility المعينة.
ولضمان الدفاع في العمق، يجب أن تخضع عناوين الروابط الواردة لتحقق صارم من المخطط، والمضيف، والمسار، والمعلمات. يجب على العميل فرض قائمة السماح للمضيفين والمسارات الموثوقة، ورفض مفاتيح الاستعلام غير المتوقعة، والتحقق من قيود التنسيق. والأهم من ذلك، يجب ألا يعامل العميل كيانات الأعمال داخل عنوان URL كحقيقة مصادق عليها؛ وبدلاً من ذلك، يمرر التطبيق المعرف المرجعي الغامض الذي تم التحقق منه فقط إلى خدمة الخلفية الخاصة به، في انتظار تفويض التشفير وحل الحالة القانونية قبل تنفيذ التنقل إلى الوجهة.
package com.example.storeapp.routing;

import android.content.Intent;
import android.net.Uri;
import android.os.Bundle;
import android.os.Handler;
import android.os.Looper;
import android.view.View;
import android.widget.ProgressBar;
import android.widget.Toast;
import androidx.annotation.NonNull;
import androidx.annotation.WorkerThread;
import androidx.appcompat.app.AppCompatActivity;
import java.io.IOException;
import java.util.Set;
import java.util.concurrent.ExecutorService;
import java.util.concurrent.Executors;
import java.util.regex.Pattern;

public class ContextRoutingActivity extends AppCompatActivity {

    private static final String ALLOWED_SCHEME = "https";
    private static final String ALLOWED_HOST = "order.example.com";
    private static final String EXACT_PATH = "/checkout/handoff";
    private static final String PATH_PREFIX = "/checkout/handoff/";

    // Unescaped regex literal: hyphen placed at class end without backslash escapes
    private static final Pattern SAFE_ID_PATTERN = Pattern.compile("^[a-zA-Z0-9_-]{1,64}$");

    private final ExecutorService backgroundExecutor = Executors.newSingleThreadExecutor();
    private final Handler mainThreadHandler = new Handler(Looper.getMainLooper());
    private ProgressBar loadingIndicator;

    @Override
    protected void onCreate(Bundle savedInstanceState) {
        super.onCreate(savedInstanceState);
        setupLoadingInterface();
        handleIncomingRoutingIntent(getIntent());
    }

    @Override
    protected void onNewIntent(Intent intent) {
        super.onNewIntent(intent);
        setIntent(intent);
        handleIncomingRoutingIntent(intent);
    }

    private void setupLoadingInterface() {
        loadingIndicator = new ProgressBar(this);
        loadingIndicator.setIndeterminate(true);
        setContentView(loadingIndicator);
    }

    private void handleIncomingRoutingIntent(Intent intent) {
        if (intent == null || !Intent.ACTION_VIEW.equals(intent.getAction())) {
            navigateToDefaultDashboard();
            return;
        }

        Uri uri = intent.getData();
        if (!isUriValidAndSafe(uri)) {
            navigateToDefaultDashboard();
            return;
        }

        // Extract exclusively the opaque handoff reference identifier
        String handoffId = uri.getQueryParameter("handoff_id");
        if (handoffId != null) {
            loadingIndicator.setVisibility(View.VISIBLE);
            initiateSecureHandoffExchange(handoffId);
        } else {
            navigateToDefaultDashboard();
        }
    }

    private boolean isUriValidAndSafe(Uri uri) {
        if (uri == null || !uri.isHierarchical()) {
            return false;
        }

        // Validate scheme, host, and path against strict allowlist
        if (!ALLOWED_SCHEME.equalsIgnoreCase(uri.getScheme())) {
            return false;
        }
        if (!ALLOWED_HOST.equalsIgnoreCase(uri.getHost())) {
            return false;
        }
        String path = uri.getPath();
        if (path == null || (!path.equals(EXACT_PATH) && !path.startsWith(PATH_PREFIX))) {
            return false;
        }

        // Enforce strict query key allowlist: only handoff_id is permitted
        Set<String> parameterNames = uri.getQueryParameterNames();
        if (parameterNames == null || parameterNames.size() != 1 || !parameterNames.contains("handoff_id")) {
            return false;
        }

        String handoffId = uri.getQueryParameter("handoff_id");
        return handoffId != null && SAFE_ID_PATTERN.matcher(handoffId).matches();
    }

    private void initiateSecureHandoffExchange(@NonNull String handoffId) {
        backgroundExecutor.execute(() -> {
            try {
                // Fail-closed authorization pattern: client dispatches opaque token to backend
                // Navigation executes exclusively upon authenticated, non-null server state
                CanonicalHandoffState canonicalState = queryBackendHandoffService(handoffId);

                mainThreadHandler.post(() -> {
                    if (!isFinishing() && !isDestroyed()) {
                        if (canonicalState != null && canonicalState.isValid()) {
                            dispatchToVerifiedCheckout(canonicalState);
                        } else {
                            handleValidationFailure("Session expired or invalid transaction state");
                        }
                    }
                });
            } catch (Exception e) {
                mainThreadHandler.post(() -> {
                    if (!isFinishing() && !isDestroyed()) {
                        handleValidationFailure("Network communication failure during authorization");
                    }
                });
            }
        });
    }

    @WorkerThread
    private CanonicalHandoffState queryBackendHandoffService(String handoffId) throws IOException {
        // Production contract: dispatch authenticated TLS request via client networking stack
        // (e.g., OkHttp / Retrofit) to exchange handoffId for canonical merchant and SKU details.
        // Sample implementation fails closed by default until wired to production API service.
        throw new UnsupportedOperationException("Production implementation requires authenticated backend exchange endpoint");
    }

    private void dispatchToVerifiedCheckout(CanonicalHandoffState state) {
        Intent checkoutIntent = new Intent(this, CheckoutActivity.class);
        checkoutIntent.putExtra("EXTRA_CANONICAL_MERCHANT_ID", state.merchantId);
        checkoutIntent.putExtra("EXTRA_CANONICAL_SKU", state.sku);
        startActivity(checkoutIntent);
        finish();
    }

    private void handleValidationFailure(String message) {
        Toast.makeText(this, message, Toast.LENGTH_SHORT).show();
        navigateToDefaultDashboard();
    }

    private void navigateToDefaultDashboard() {
        Intent homeIntent = new Intent(this, MainActivity.class);
        startActivity(homeIntent);
        finish();
    }

    @Override
    protected void onDestroy() {
        super.onDestroy();
        backgroundExecutor.shutdown();
    }

    // Immutable canonical data structure holding server-verified business state
    public static class CanonicalHandoffState {
        public final String merchantId;
        public final String sku;
        public final boolean authorized;

        public CanonicalHandoffState(String merchantId, String sku, boolean authorized) {
            this.merchantId = merchantId;
            this.sku = sku;
            this.authorized = authorized;
        }

        public boolean isValid() {
            return authorized && merchantId != null && sku != null;
        }
    }
}
من خلال تجريد تحليل عنوان URL والتحقق غير المتزامن في مفوض توجيه مفصول، يعزل التطبيق التحقق من الأمان عن عرض العرض المرئي. يقوم وحدة التحكم في التنقل بحل مرجع التسليم الغامض مقابل الخلفية المصادق عليها، والتحقق من الحالة القانونية المعادة، وبعد ذلك فقط يتم التوجيه إلى عرض الإنجاز.
حل فجوات السياق عبر حدود التثبيت
عندما ينشأ اكتشاف الخدمة داخل مساعد الذكاء الاصطناعي ويؤدي إلى تنزيل تطبيق، فإن الحفاظ على نية المستخدم عبر حاجز التثبيت يتطلب استعادة المعلمات المؤجلة. يفشل الارتباط التقليدي هنا لأن مستودعات التطبيقات العامة تعمل كحراس بوابة بدون حالة.
+-----------------------------------------------------------------------------------------+
|               DEFERRED LINKING ARCHITECTURE & RECOVERY LIFECYCLE                        |
+-----------------------------------------------------------------------------------------+
|                                                                                         |
|  1. Pre-Install Touchpoint Registration                                                 |
|     * User interacts with assistant referral link or H5 discovery card                  |
|     * Web endpoint records eligible pre-install context in server registry              |
|                                                                                         |
|  2. Platform Store Transition                                                           |
|     * Redirects to official marketplace (Google Play / Huawei AppGallery)               |
|     * Preserves context via platform services (Install Referrer / AppGallery Linking)   |
|                                                                                         |
|  3. First Launch Context Reconciliation                                                 |
|     * Application initializes for the first time on the physical endpoint               |
|     * Resolves context via platform APIs or server reconciliation mechanisms            |
|                                                                                         |
|  4. In-App Destination Restoration                                                      |
|     * Target parameters returned directly to main application controller                |
|     * Application automatically navigates to designated merchant or cart screen         |
|                                                                                         |
+-----------------------------------------------------------------------------------------+
تقوم المنظمات الهندسية بتقييم كيفية إدارة التوجيه عبر دورة الحياة هذه من خلال نهجين متميزين:
- البنية الداخلية المصممة خصيصًا: يمنح بناء البنية التحتية المخصصة للمؤسسات التحكم الكامل في إقامة البيانات، وتعريفات البروتوكولات، وسياسات الأمان. ومع ذلك، فإنه يتطلب من فرق الهندسة تحمل مسؤوليات صيانة كبيرة، بما في ذلك إدارة قواعد بيانات المعلمات عالية التزامن، والتعامل مع واجهات برمجة تطبيقات الإحالة الخاصة بالمتجر، والحفاظ على نقاط نهاية iOS AASA وروابط الأصول لأندرويد، وتحديث مكتبات توجيه العملاء مع تغير قواعد خصوصية نظام التشغيل.
- منصات التوجيه الجاهزة: توفر منصات التوجيه المُدارة تجريدات موحدة عبر روابط تطبيقات أندرويد، والروابط الشاملة لـ iOS، واجهات برمجة تطبيقات إحالة المتجر، وبدائل الويب، مما يسرع التكامل عبر قنوات التوزيع المتنوعة. ومع ذلك، يجب على الفرق موازنة هذه الفوائد مقابل تبعات برامج الجهات الخارجية، وتكاليف البنية التحتية المتكررة، واعتبارات الامتثال فيما يتعلق بكيفية جمع الحزم البرمجية الخارجية للبيانات الوصفية للجهاز ومعالجتها. أحد أمثلة الأدوات المتخصصة المصممة للتعامل مع استعادة المعلمات المؤجلة وعمليات تسليم الروابط العميقة هو Opoinstall.
+-----------------------------------------------------------------------------------------+
|                    ENGINEERING CHECKLIST: ROUTING & CONTEXT INTEGRATION                 |
+-----------------------------------------------------------------------------------------+
| [ ] Host valid assetlinks.json containing production certificate SHA-256 fingerprints   |
| [ ] Declare developer-owned web endpoints in manifest with android:autoVerify="true"   |
| [ ] Implement intent parsing inside both onCreate() and onNewIntent() / onNewWant()     |
| [ ] Enforce strict URI validation (allowlist scheme, host, pathPrefix, and query keys)  |
| [ ] Pass short-lived opaque identifiers instead of plaintext session tokens in URLs     |
| [ ] Verify backend exchange endpoint enforces authentication, expiry, and idempotency   |
| [ ] Implement fallback routing for uninstalled users using platform referrer services   |
| [ ] Validate deep linking behavior across cold-start, backgrounded, and killed states   |
+-----------------------------------------------------------------------------------------+
الأسئلة الشائعة (FAQ)
كيف يؤدي مساعد Celia طلبات طعام Taobao دون فتح التطبيق بالكامل؟
لماذا تفشل مخططات عناوين الروابط المخصصة في توفير التحقق الآمن من النطاق؟
كيف يمكن للتطبيقات الحفاظ على السياق عندما يجب على المستخدم تثبيت التطبيق أولاً؟
الآثار العملية والنظرة المستقبلية
يمثل التكامل العميق لوكيل Taobao للتجارة الفورية في مساعد Celia التابع لهواوي خطوة تطورية في بنية برمجيات الأجهزة المحمولة. ومع نضوج نماذج الذكاء الاصطناعي من أدوات محادثة سلبية إلى طبقات تنفيذ استباقية، يدخل النموذج القديم للتنقل المحمول المجزأ الذي يتركز حول الرموز في مرحلة انتقالية. تتحرك أجهزة الهواتف المحمولة نحو التنسيق المدفوع بالنوايا، حيث ت تفسر مساعدات النظام أهداف المستخدم عالية المستوى وتجمع ديناميكيًا قدرات الخدمة الأساسية.
بالنسبة لهندسة برمجيات العملاء وفرق الهندسة المعمارية، يتطلب هذا التحول في النظام البيئي إعادة تقييم أساسية لتصميم التطبيقات. لم يعد من الممكن إنشاء التطبيقات فقط كوجهات رسومية قائمة بذاتها؛ بل يجب عليها عرض واجهات وحدوية وقابلة للقراءة الآلية قادرة على الاتصال ثنائي الاتجاه مع أنظمة تشغيل المضيف. ويُعد ضمان تدفق سياق المستخدم، وحالات المصادقة، وتواريخ المعاملات بسلاسة بين مساعدين المحادثة على مستوى النظام والواجهات الأصلية الخاصة متطلبات أساسية لتقديم الخدمات الرقمية الحديثة.
وبالمضي قدماً، ستعتمد دائمية بنيات التجارة للمؤسسات على استقرار آليات النقل الأساسية الخاصة بها. فالمنظمات التي تستثمر في ارتباطات النطاق المتحقق منها تشفيرياً، ومعالجة دورة حياة الأنشطة والـ UIAbility المرنة، وبنية التحتية القوية للتوجيه المؤجل ستنجح في سد الفجوة بين الاكتشاف عبر المحادثة والإنجاز الأصلي. ومن خلال إتقان توجيه السياق عبر الأسطح، يمكن للمطورين ضمان أنه بغض النظر عن ما إذا كانت المعاملة تنشأ من خلال نقرة باللمس، أو إيماءة شاشة، أو جملة منطوقة واحدة، فإن النزاهة التشغيلية لرحلة المستخدم تبقى سليمة.
Share this article



