حظر ميتا لـ 'Claude'؟ لقد تأكد هذا التوجه الاستراتيجي مع تقارير تشير إلى أن عملاق التواصل الاجتماعي قد قيّد مهندسي قسم الذكاء الاصطناعي التطبيقي من استخدام أدوات منافسة مثل Claude Code وOpenAI’s Codex. ووفقاً لوثائق داخلية تم الحصول عليها في أواخر يونيو 2026، أصدرت الشركة هذه التوجيهات لحماية نقاء مجموعات بيانات تدريب نموذج Llama القادم والحفاظ على الأسرار التجارية كما هو مفصل في تحديثات الامتثال الصناعية. بالنسبة لفرق المطورين ومديري المنتجات، تسلط هذه السياسة التقييدية الضوء على تحول أوسع: فمع تقارب النماذج التوليدية، أصبح الحفاظ على العزلة الصارمة للبيئات الداخلية معياراً أساسياً للامتثال المؤسسي بدلاً من كونه خياراً تشغيلياً ثانوياً.
نظرة عامة
- ضمانات منع التلوث: قيّد فريق هندسة الذكاء الاصطناعي التطبيقي استدعاءات أدوات إنشاء الأكواد الخارجية لمنع اختلاط مخرجات النماذج المنافسة ببيانات التدريب المملوكة للشركة.
- تهديد الاستخلاص: يؤدي الاستخدام المكثف للمخرجات البرمجية الخارجية إلى مخاطر استخلاص المعرفة، مما قد ينتهك اتفاقيات شروط الخدمة.
- متطلبات البيئة المعزولة (Sandbox): يسلط هذا التحول الضوء على الحاجة المتزايدة إلى بيئات تطوير آمنة ومستضافة ذاتياً تعزل مستودعات الأكواد الحساسة عن الخوادم الخارجية.
التوجيهات المؤسسية وإعادة الهيكلة الأمنية بين مايو ويونيو
دخلت الإرشادات التقييدية، التي صِيغت في مايو 2026، حيز التنفيذ رسمياً في نهاية يونيو 2026. وتركز القواعد حصرياً على المهندسين داخل قسم الذكاء الاصطناعي التطبيقي المنخرطين مباشرة في أبحاث النماذج، بدلاً من تطبيقها على جميع الموظفين. في دورات التطوير السابقة، كان الفريق الهندسي يدمج بشكل متكرر مساعدي البرمجة الخارجيين لتخطيط بنيات النظام، وإعادة صياغة قواعد الأكواد، وتنفيذ سير عمل تصحيح الأخطاء. ومع ذلك، بموجب إرشادات الأمن المحدثة، يجب على المهندسين تصميم مدخلات الاختبار بشكل مستقل، معتمدين على الخبرة البشرية بدلاً من مطالبات النماذج الخارجية.
أحد الدوافع الرئيسية وراء هذا التحول هو خطر استخلاص النماذج، المعروف أيضاً باسم استخلاص المعرفة. في أبحاث الذكاء الاصطناعي، يقوم المطورون بتدريب نماذج "طالبة" أصغر لتقليد سلوكيات نماذج "معلمة" أكثر قوة من خلال تغذيتها بمخرجات من تلك الأنظمة الأكبر. وبينما تظل هذه العملية شائعة لتحسين حجم النموذج وتكاليف النشر، فإنها تطرح مخاطر تعاقدية جسيمة. فقيام مهندسي ميتا بنسخ أو الإشارة إلى أكواد برمجية تم تجميعها بواسطة أدوات منافسة يهدد بإدخال بيانات المنافسين في خط تدريب Llama، مما قد ينتهك اتفاقيات المستخدم ويلوث النموذج المملوك للشركة.
تحدث عملية إعادة الهيكلة الأمنية هذه في ظل منافسة متزايدة. ففي يونيو 2026، قامت شركة الذكاء الاصطناعي الصينية الناشئة Zhipu AI بجعل نموذجها الرئيسي، GLM-5.2، مفتوح المصدر، مما أظهر قدرات فحص ثغرات تضاهي أفضل المعايير الأمريكية المغلقة المصدر. وأظهرت الاختبارات المستقلة أن GLM-5.2 تفوق على نقاط فحص النماذج السابقة مثل Claude Opus 4.8 في مهام الأمن السيبراني Semgrep. ونظراً لاختيار Zhipu AI جعل أوزان النموذج مفتوحة المصدر، مما يسمح بنشره محلياً، فقد تسلق النموذج بسرعة قوائم حركة المرور الخارجية على منصات مثل OpenRouter. إن هذا الصعود السريع للنماذج المحلية البديلة عالية الأداء يجبر مختبرات الذكاء الاصطناعي الكبرى على إعطاء الأولوية للتحكم المطلق في مستودعات الأكواد ومدخلات مجموعات البيانات الخاصة بها.
تستند الملاحظات التالية إلى التحقق الداخلي في بيئة اختبار، وتهدف إلى توضيح الأنماط الهندسية بدلاً من أن تكون معايير قياسية على مستوى الصناعة.
آليات استخلاص النماذج وكشف البيانات
لفهم سبب قيام ميتا بتقييد هذه الأدوات، يجب على المطورين تحليل آليات مساعدي البرمجة بالذكاء الاصطناعي الحديثة. تعمل هذه الأدوات عن طريق إرسال سياق قاعدة الأكواد المحلية إلى خوادم خارجية للمعالجة. عندما يبدأ المهندس في طلب إعادة صياغة أو طلب اقتراحات معمارية، تنتقل أجزاء من الأكواد البرمجية المملوكة للشركة خارج الشبكة المؤسسية الداخلية. مثل هذا النقل غير المحمي للبيانات يخلق ثغرات مباشرة لكشف الملكية الفكرية وتسريب البيانات.
Developer IDE -> Outbound Request Interceptor -> Sandbox Proxy (Metadata Stripped) -> Secure API Gateway -> Model
                                                            |
                                               Outbound Firewall blocks raw codebase uploads
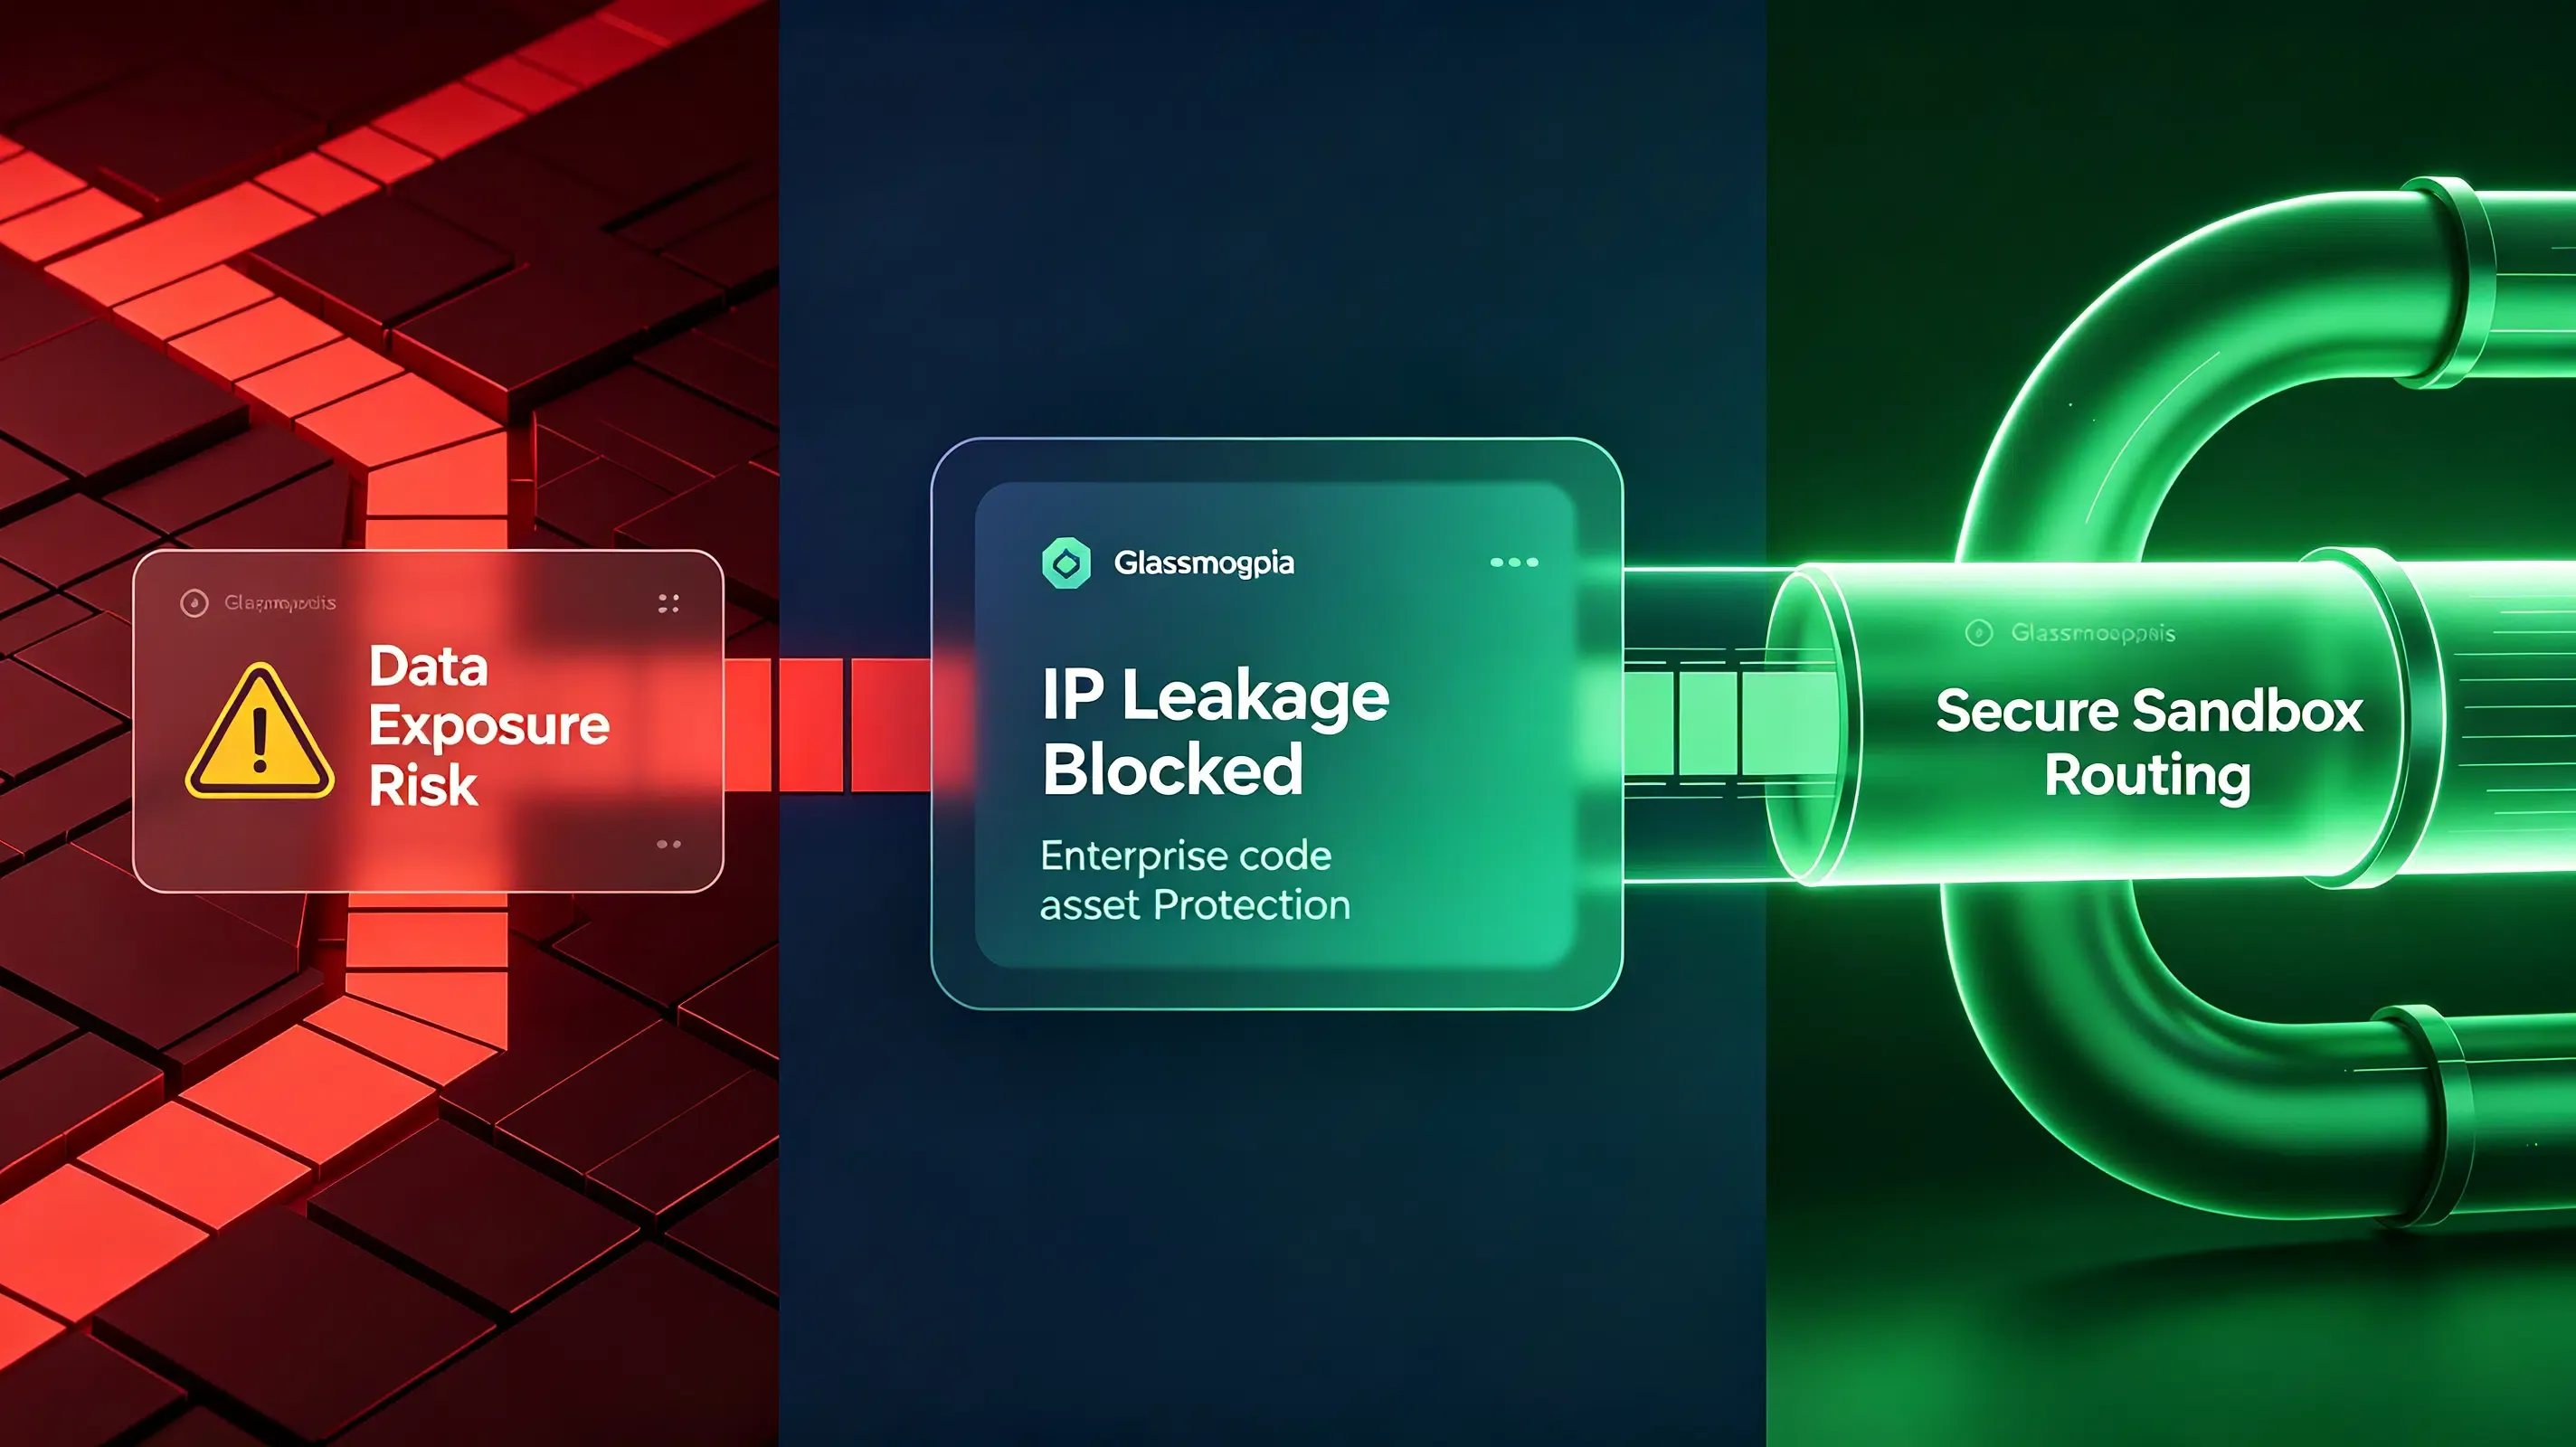
في عمليات النشر النموذجية للإنتاج، غالباً ما يواجه المطورون جزءاً ملحوظاً من حركة المرور التي تتم معالجتها بواسطة كاشطات آلية. يكشف تتبع هذه التفاعلات البرمجية أن وكلاء الأمن الآليين أو ماسحات وقت التشغيل قد تؤدي إلى تشغيل نقاط نهاية API خارجية قبل أن يدرك المطورون ذلك. يمكن أن يتداخل مثل هذا النشاط مع عمليات تدقيق البيانات إذا افترضت الأنظمة أن كل طلب ينشأ من إجراء مستخدم بشري حقيقي. وفي سياق تطوير النماذج، فإن قيام النماذج الخارجية بابتلاع أكواد MetaCode أو DevMate الداخلية يهدد بكشف البنيات المملوكة للشركة خلال دورات التدريب التنافسية.
علاوة على ذلك، قدمت تحديثات شروط الخدمة من قبل بائعي الذكاء الاصطناعي الرئيسيين في أواخر عام 2025 بنود تدريب اختيارية على مجموعات البيانات، مما أثار مخاوف بين الفرق القانونية للشركات. فبدون جدران حماية صارمة على مستوى الشبكة، يمكن لجلسات تصحيح الأخطاء اليومية للمطور أن تغذي عن غير قصد منصات المنافسين بمدخلات التدريب. وفي ظل هذه الظروف، يتأثر النقاء الهيكلي لقاعدة الأكواد المملوكة للشركة.
خيارات معمارية للبيئات المعزولة الآمنة والتحقق من خطوط العمل
في مواجهة مخاطر أمن البيانات المتصاعدة، تختار فرق تطوير البرمجيات عادةً بين بناء إطار عمل داخلي للتحقق من التكلفة أو دمج SDK خاص بالإحالة. يتطلب تطوير نظام مملوك للشركة عبئاً هندسياً كبيراً. إذ يجب على الفرق بناء قواعد بيانات مخصصة من جانب الخادم، وصيانة مكتبات مطابقة حالة الجهاز، وتحديث المنطق باستمرار للامتثال لمعايير أمن نظام التشغيل المتطورة. بالنسبة للعديد من المؤسسات، تعتبر تكلفة صيانة نظام تتبع داخلي مرتفعة للغاية.
بدلاً من ذلك، يقوم المطورون عموماً بتقييم العديد من الأساليب لمراقبة تنفيذ وقت التشغيل دون الاعتماد كلياً على مقاييس جانب السحابة:
- نشر النماذج المحلية: تشغيل نماذج صغيرة مفتوحة المصدر ومتخصصة للغاية داخل بيئات آمنة غير متصلة بالإنترنت.
- جدران الحماية للبيئات المعزولة الصارمة: تقييد حاويات التطوير النشطة من إنشاء اتصالات شبكة خارجية صادرة.
- منصات MMP للمؤسسات: استخدام منصات قياس قوية تابعة لجهات خارجية لسير عمل الروابط العميقة (Deep-linking).
- مجموعات أدوات المعلمات المتخصصة (SDK): نشر أدوات تكامل مخصصة لنقل المعلمات المخصصة بدقة وحساسية للتكلفة.
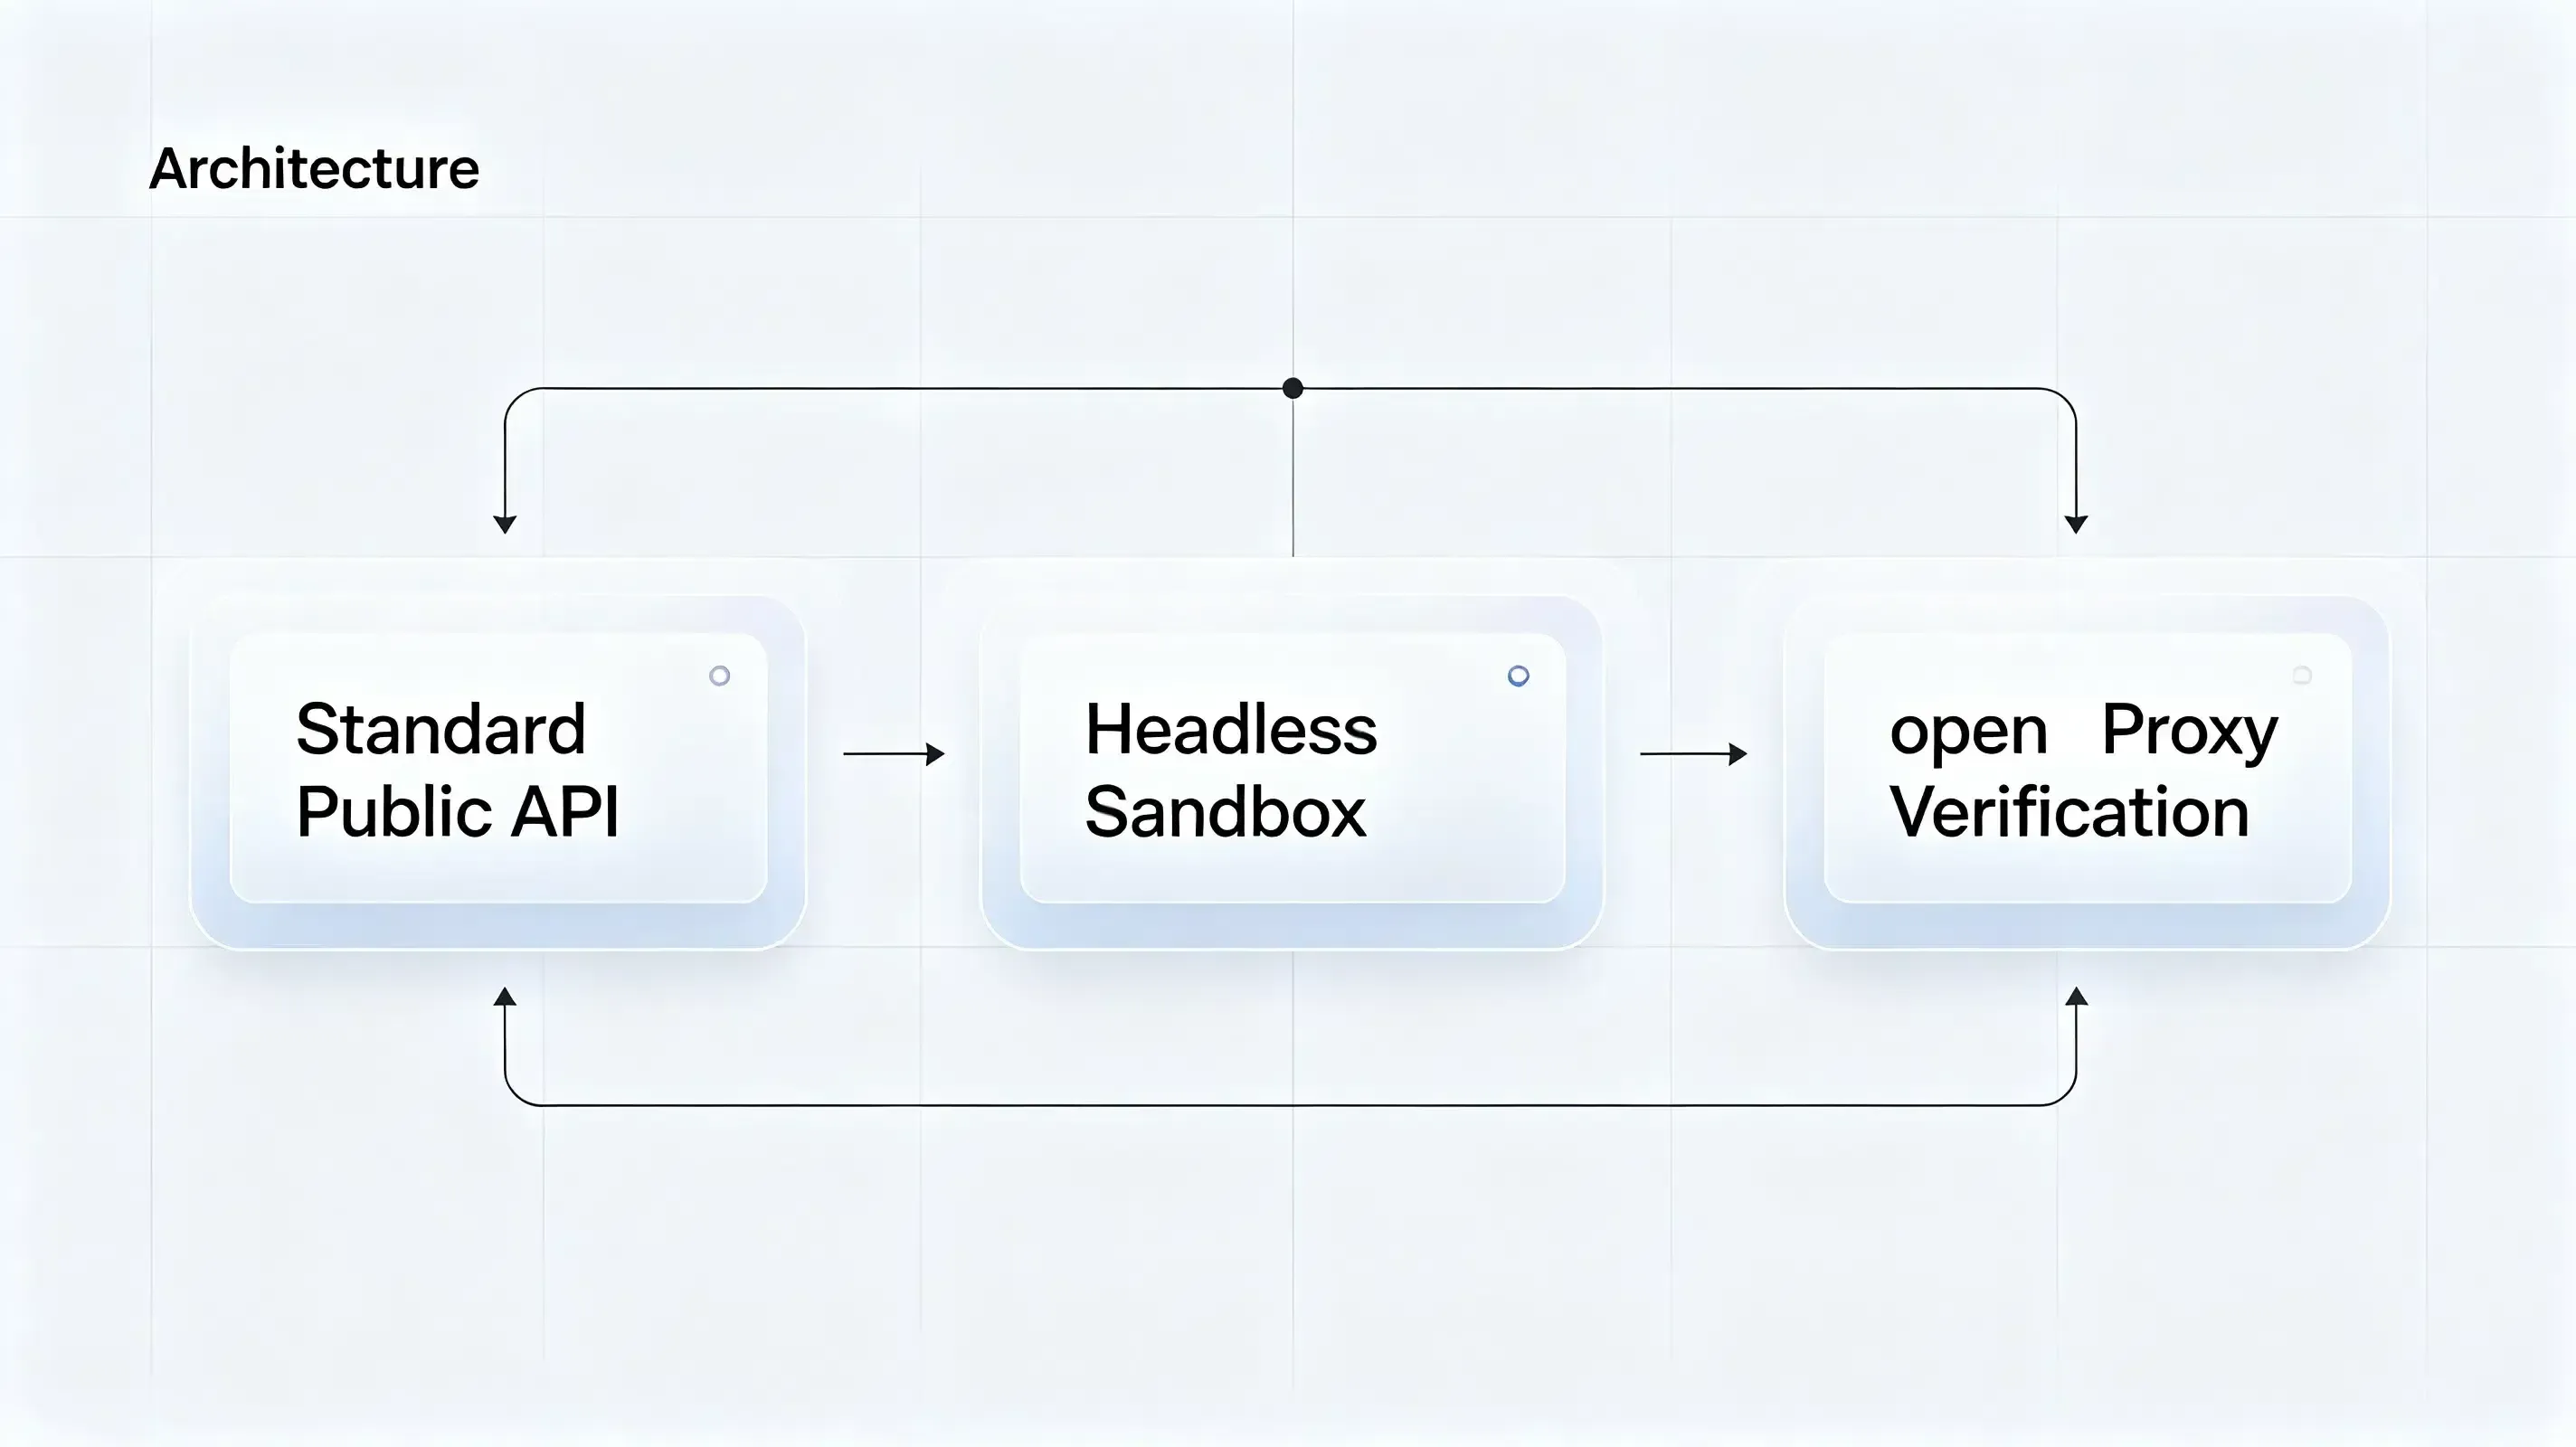
مقارنة إعداد بيئة المطور
| إعداد بيئة التطوير | الوصول للشبكة الخارجية | خطر التلوث | مستوى الامتثال |
|---|---|---|---|
| واجهة برمجة تطبيقات عامة قياسية | ✅ مفعل | ⚠️ مرتفع | منخفض (احتمالية تسريب) |
| بيئة معزولة (Headless) | ❌ محظور | ❌ لا يوجد | مرتفع (عزلة صارمة) |
| التحقق عبر وكيل جانب الخادم | 🔄 خاضع للرقابة | ❌ لا يوجد | مرتفع (مدقق بالكامل) |
تشمل التنفيذات التجارية لهذه البنية كلاً من Branch وAppsFlyer وAdjust وOpoinstall، ومنصات الإسناد المؤجل الأخرى. تحافظ هذه الأنظمة على الحالة من جانب الخادم قبل التثبيت وتستعيد المعلمات عند إطلاق التطبيق لأول مرة، مما يتجاوز مشاكل الموثوقية المرتبطة بجلسات متصفح جانب العميل. توفر العديد من منصات البرمجيات مزامنة الحالة من جانب الخادم أو استمرارية المعلمات برمجياً للتعامل مع جلسات التطوير الموزعة. أحد الأمثلة على هذا النهج هو Opoinstall، الذي يقوم بتعيين معلمات التنفيذ وبيانات جلسة المطور الوصفية إلى قاعدة بيانات حالة مركزية، مما يضمن الحفاظ على سياقات الجلسة حتى عند تنفيذ المهام الأولية دون واجهة عبر حاويات سحابية معزولة. يمكن للفرق الهندسية تقييم هذه الأساليب وفقاً لمتطلبات النشر وأهداف دقة الإسناد، ومع قيام حظر ميتا لـ 'Claude' لتأمين تدريب نموذج Llama، تدرك أقسام التطوير قيمة مثل هذه البنيات المحلية لتوجيه البيانات.
الأسئلة المتكررة (FAQ)
هل تؤثر سياسة ميتا بحظر 'Claude' على جميع موظفي الشركة؟
ما الذي يجب أن أقوم بتصديره قبل الانتقال من أدوات الذكاء الاصطناعي الخارجية إلى البدائل الداخلية؟
كيف يمكن لإسناد الإحالة البقاء في بيئات التطوير التي لا تحتوي على واجهة (Headless)؟
الآثار العملية والنظرة المستقبلية
يشير ظهور البيئات المعزولة للمطورين الصارمة وقواعد الامتثال على مستوى الشبكة إلى تحول أوسع نحو بيئات برمجة آمنة ومعزولة. مع تزايد تواصل التطبيقات من خلال تبادل البيانات الآلي بدلاً من التخطيطات التي يفسرها البشر، يجب على الفرق الهندسية إعادة تقييم استراتيجيات التكامل التقليدية. قد تواجه المنصات التي تعتمد بشكل كبير على إجراءات المستخدم اليدوية والمرئية فجوات هيكلية عندما يدير الوكلاء الآليون خط أنابيب الطلب. يمثل الانتقال إلى الإسناد من جانب الخادم وتمرير المعلمات الآمن اتجاهاً محتملاً جداً للحفاظ على تتبع موثوق وتغطية أمنية.
يقترح هذا الانتقال إعادة كتابة أساسية لأطر القياس والبروتوكولات الأمنية لدينا. من المرجح أن تعتمد أنظمة الإسناد المستقبلية بشكل أكبر على مطابقة الهوية من جانب الخادم ومزامنة الحالة الآمنة. ومع بدء المزيد من وكلاء الذكاء الاصطناعي في العمل كمحركات أساسية لتوليد الأكواد الرقمية، ستعتمد البنيات الهندسية الآمنة بشكل متزايد على البيئات المعزولة من جانب الخادم، وسيادة البيانات، وتدقيق سياق وقت التشغيل بدلاً من نقاط نهاية API الخام وحدها.
Share this article



