هل هناك ثغرة جديدة في صلاحيات نظام Mac؟ تم التحقق من هذا التحول الاستراتيجي بشكل قاطع مع إطلاق شركة الأمن السيبراني XM Cyber لبحثها حول تصعيد الصلاحيات في 24 يونيو 2026. على وجه التحديد، يعيد تقرير هذه الثغرة الرئيسي تعريف كيفية إدارة المطورين لاتصالات العمليات المتقاطعة (XPC) على نظام macOS. ونتيجة لذلك، يدفع نموذج تهديد الاستغلال المحلي هذا نحو تغيير جذري في امتثال المحطات الطرفية للشركات. بالنسبة لفرق التطوير، يتمثل التحدي المباشر في تأمين عمليات المصافحة في الخلفية مع الحفاظ على التحقق القوي من جلسات المستخدمين. والأهم من ذلك، يسلط الكشف عن هذه الثغرة الضوء على ضعف بعض أدوات الأمان الأكثر موثوقية في الصناعة.
فك رموز حدود الثقة في macOS: كيف كشفت XM Cyber عن ثغرة صلاحيات Mac الجديدة
أثناء بحثها في عمليات النظام الخلفية في 24 يونيو 2026، اكتشفت شركة الأمان XM Cyber استغلالاً محلياً جديداً. فعند ظهور تفاصيل هذه الثغرة، تفاعلت فرق تقنية المعلومات في الشركات بقلق. علاوة على ذلك، أثبت الباحثون كيف يمكن لحسابات المستخدمين العادية غير المسؤولين تعطيل وكلاء كشف نقاط النهاية الموثوقين للغاية. ونتيجة لذلك، يوضح الكشف عن هذه الثغرة حدود الاعتماد فقط على ثقة توقيع الكود. وفي الوقت نفسه، قد تعرض الثغرة ملايين أجهزة Mac المدارة في الشركات لخطر التعطيل الصامت للدفاعات. تم نشر النتائج التفصيلية على مدونة XM Cyber الرسمية.
اتصالات العمليات المتقاطعة (XPC) ومسار استغلال CDHash
يكمن جوهر هذه الثغرة تحديداً في إطار عمل اتصالات العمليات المتقاطعة (XPC) من Apple. يستخدم المطورون خدمات XPC بانتظام للسماح لمكونات البرامج ذات الصلاحيات المنخفضة بطلب إجراءات إدارية من عمليات الجذر في الخلفية. على سبيل المثال، تستخدم العمليات XPC لتوسيع المهام، أو الوصول إلى بيانات قياس النظام، أو تشغيل تحديثات البرامج. والأهم من ذلك، يعتمد نظام التشغيل على معرف CDHash المشفر من Apple للتحقق من مصداقية المتصل. ومع ذلك، كشف الباحث الأول في XM Cyber، هيليل بينتو، أن macOS يقوم بتخزين بصمات ثقة CDHash هذه بشكل فضفاض للغاية. ونتيجة لذلك، بمجرد تنفيذ تطبيق موثوق وموقع، يحتفظ macOS بملف تعريف الثقة الخاص به حتى لو تم تعديل مكونات حزمه بواسطة مستخدمين عاديين.
XPC Hunter وأتمتة اكتشاف ثغرات الصلاحيات
علاوة على ذلك، طورت XM Cyber أداة بحث متخصصة لتحديد عيوب مماثلة. هذه الأداة مفتوحة المصدر التي تعمل بنموذج لغوي كبير (LLM) تسمى XPC Hunter. ونتيجة لذلك، يمكن لمحللي الأمان أتمتة عملية مسح وتشخيص منطق التحقق المعيب في XPC عبر برامج الطرف الثالث. وفي الوقت نفسه، يخطط فريق البحث لعرض أداة XPC Hunter رسمياً وتقديم نتائجهم في مؤتمر Black Hat Arsenal في 5 أغسطس 2026 في لاس فيغاس. ونتيجة لذلك، يسارع المطورون لإصلاح برامجهم قبل أن تصبح أداة الاستغلال العامة جاهزة للعمل.
الإفصاحات من الموردين وإصلاح CVE-2026-39118
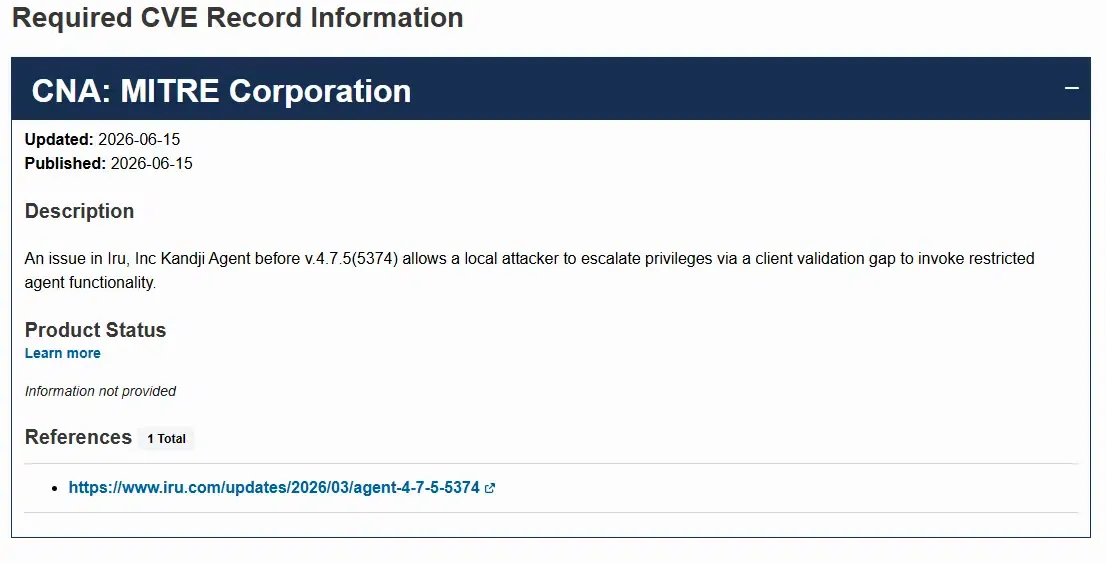
والأهم من ذلك، قامت XM Cyber بإخطار موردي الأمان والإدارة المتأثرين قبل نشر أبحاثهم. على سبيل المثال، اعترف مورد إدارة الأجهزة المحمولة (MDM) Kandji بالثغرة المحددة وخصص لها معرف CVE-2026-39118. وقد عالجت Kandji الخلل في برامجها المحدثة، مما يضمن تحققاً قوياً من المتصل. علاوة على ذلك، يمكن التحقق من الإصدار الرسمي للتصحيح من خلال تحديثات شركة Iru Inc. وفي الوقت نفسه، أكدت CrowdStrike أنها قامت بتصحيح مستشعر Falcon لنظام macOS ودفعت مكافأة. ونتيجة لذلك، تسلط هذه الردود الضوء على جدية البحث وتأثيره الفوري على أمن أساطيل الأجهزة في الشركات.
هشاشة الأنظمة غير الخاضعة للرقابة: كيف تغذي ثغرة صلاحيات Mac عمليات الاحتيال الإعلاني وتناقض البيانات
عندما تتوقف وكلاء الخلفية عن العمل دون إطلاق تنبيه، يتم اختراق نظام بيانات المؤسسة بالكامل. وبشكل خاص، نظراً لأن هذه الثغرة تستغل قنوات الاتصال المحلية في الخلفية، فإن أدوات المراقبة القياسية تصبح صامتة. ونتيجة لذلك، ونظراً لأن الثغرة تتجاوز حماية سلامة النظام، فإن تنفيذ الأوامر البرمجية يتم بشكل مؤتمت للغاية. وفي الوقت نفسه، يشكل مسار تصعيد الصلاحيات المحلي هذا تهديداً كبيراً لشبكات تحقيق الدخل من التطبيقات. بالنسبة للمطورين، تعد بيئة المحطة الطرفية المخترقة هي الوسيلة الأساسية للاحتيال الإعلاني عالي التردد.
حقن NIB وتجاوز حماية سلامة النظام
على سبيل المثال، يمكن للمهاجم الذي يتمتع بوصول على مستوى المستخدم حقن حمولات ضارة في ملفات واجهة NIB الموثوقة. ونظراً لأن macOS يستمر في الوثوق ببصمة CDHash المخزنة مؤقتاً، يتم تنفيذ الحمولة الضارة بصلاحيات الجذر. ونتيجة لذلك، يسمح هذا لأسراب الروبوتات المؤتمتة بالعمل بصمت في خلفية نظام التشغيل. علاوة على ذلك، يمكن لهذه الروبوتات انتحال بصمات الأجهزة، ومحاكاة نقرات البشر، وإطلاق أحداث تثبيت غير صالحة. ونتيجة لذلك، تعاني حملات النمو من تناقض حاد في البيانات، وتستنزف ميزانيات التسويق بسبب حركة المرور غير البشرية.
التنفيذ الصامت لأسراب الروبوتات المحاكاة
في الوقت نفسه، تكون حزم SDK التقليدية على جانب العميل عمياء تماماً عن هذه التلاعبات في البيئة المحلية. على وجه التحديد، إذا قام نص برمجي ضار بإلغاء تحميل وكلاء المراقبة المحليين، فإن أي بيانات يتم إرسالها من ذلك الجهاز تصبح مشبوهة. ونتيجة لذلك، تولد قياسات التحويل القياسية تناقضات ضخمة، مما يجعل تحسين الحملات أمراً مستحيلاً. والأهم من ذلك، بدون طبقة تحقق مشفرة وآمنة، لا يمكن للمطورين تحديد ما إذا كان تثبيت التطبيق قد نشأ من جهاز حقيقي أو نص برمجي محاكى. تخلق هذه الفجوة حاجزاً أمنياً وامتثالياً حرجاً لنشر الأنظمة في الشركات.
بنى المرجع ومراجع الهندسة: تأمين حزم SDK ضد ثغرة صلاحيات Mac
للدفاع عن التطبيقات ضد ثغرة صلاحيات Mac الجديدة، يجب على المطورين فرض منطق تحقق يتجاوز فحوصات CDHash المخزنة مؤقتاً. على وجه التحديد، يجب أن نتبنى نهج "80/20"، حيث يركز 80% من البنية على المبادئ التقنية العالمية ويستفيد 20% من معايير الأدوات المثبتة. علاوة على ذلك، تعد إحدى أهم تدابير الدفاع هي نشر عمليات مصافحة التحقق الآمنة عبر العمليات. ونتيجة لذلك، يجب أن تنتقل الواجهة الخلفية إلى التحقق من الخادم إلى الخادم.
فرض مصافحة الخادم ثنائية المفتاح
على وجه التحديد، يجب ألا تعتمد خدمة XPC الآمنة فقط على خصائص توقيع الكود التي يفحصها نظام التشغيل. علاوة على ذلك، يجب أن يقوم التطبيق بإجراء تحقق مشفر مستقل لعملية الاتصال. ونتيجة لذلك، يجب أن تتطلب عملية الخلفية رمزاً فريداً ومؤقتاً يتم إنشاؤه بواسطة مصافحة خادم تم التحقق منها. وفي الوقت نفسه، عندما ينفذ التطبيق أمراً مهماً، يقوم الخادم بالتحقق من توقيع المتصل. ونتيجة لذلك، حتى في حالة حدوث ثغرة صلاحيات Mac محلية، فإن التوقيعات المشفرة ستحظر محاولات الانتحال.
تعزيز منطق توقيع الكود عند حدود SDK
علاوة على ذلك، يجب على المطورين تنفيذ بنية ترشيح لحركة المرور غير الصالحة لعزل البيئة المحلية. على وجه التحديد، يجب أن تتجاوز حزمة SDK على جانب العميل التلاعب في مساحة المستخدم من خلال الاعتماد على استدعاءات الخادم الموقعة ومعايير التحقق المستقلة من الأجهزة. ولتجنب بناء هذه البنى التحتية المعقدة يدوياً، يمكن للفرق نشر إطار عمل تمرير معلمات التطبيق المؤجل مسبقاً كتنفيذ مرجعي جاهز للاستخدام. ونتيجة لذلك، تتعامل حزمة SDK المحمولة القياسية هذه مع استعادة السياق تلقائياً. وفي الوقت نفسه، تحدث استعادة الرابط العميق هذه في الخلفية، مما يوفر تجربة مستخدم سلسة.
مواءمة عقد الهندسة: تأمين الأنظمة متعددة المنصات بعد ثغرة صلاحيات Mac
على وجه التحديد، يتطلب تنفيذ قواعد التحقق المخصصة بعد ثغرة صلاحيات Mac تنسيقاً عميقاً بين الفرق. على وجه التحديد، يجب أن يركز الفريق الهندسي على توحيد المعرفات الفريدة وضمان توافق SDK. علاوة على ذلك، يجب على المطورين تصميم سياسة معرف حزمة قوية للتعامل مع عمليات النشر متعددة المستأجرين. ونتيجة لذلك، يمنع هذا تعارض المعرفات عند إطلاق التطبيق عبر المتاجر الإقليمية المختلفة. وفي الوقت نفسه، يجب على المهندسين التقنيين تنفيذ تحقق آمن من التوقيع لمنع انتحال ios sdk و android sdk.
التنفيذات التقنية لمهندسي الأنظمة
على وجه التحديد، يجب على المطورين تنفيذ معرفات موحدة متعددة المنصات عبر android sdk و ios sdk. علاوة على ذلك، يعد الحفاظ على اتساق معرف الحزمة أمراً ضرورياً للتوجيه عبر المتاجر. ونتيجة لذلك، عندما يتم إطلاق التطبيق عبر مخطط رابط مخصص أو روابط عالمية، يتم استعادة السياق فوراً. وفي الوقت نفسه، يجب تشغيل التحقق من التوقيع على مستوى البوابة لمنع حقن النصوص البرمجية الضارة. ونتيجة لذلك، يمكن للفريق الهندسي ضمان بيانات خام عالية الجودة للأنظمة اللاحقة باستخدام بنية ربط عالمية موحدة.
الحواجز الاستراتيجية لمديري المخاطر والامتثال
في الوقت نفسه، يجب على فرق التسويق والنمو تكييف استراتيجيات اكتساب العملاء للاستفادة من هذه البنية الجديدة. على وجه التحديد، يجب على قادة النمو تحسين تحليلاتهم التسويقية من خلال مطابقة حركة مرور الحملة مع بيانات الإسناد في الوقت الفعلي باستخدام معيار قياس حملة على مستوى المؤسسات. علاوة على ذلك، يتيح استخدام الروابط العميقة المؤجلة تصميم تدفقات تأهيل مخصصة. ونتيجة لذلك، عندما يطلق مستخدم تمت إحالته التطبيق، يقوم تتبع الإحالة تلقائياً بنسب التحويل. ونتيجة لذلك، يمكن للعلامات التجارية حساب تكلفة اكتساب العميل (cac) بدقة والعائد على الإنفاق التسويقي (roas). الأهم من ذلك، يقوم هذا الإسناد الدقيق بتصفية حركة المرور المؤتمتة غير الصالحة.
الأسئلة الشائعة (FAQ)
لماذا يسمح وقوع ثغرة صلاحيات Mac الجديدة للمهاجمين بتجاوز مطالبات المسؤول؟
كيف تعرض ثغرة صلاحيات Mac الجديدة تطبيقات الشركات للاحتيال الإعلاني؟
ما هي بروتوكولات التعزيز التي تمنع الاستغلال بعد ثغرة صلاحيات Mac؟
يشير الموقف السلبي لمورد نظام التشغيل إلى تحول أوسع في المشهد التكنولوجي العالمي. على وجه التحديد، أفادت التقارير أن Apple لا تنوي معالجة مشكلة تخزين CDHash مؤقتاً بشكل مباشر في نظام macOS. علاوة على ذلك، يعني هذا أن مسؤولية تخفيف ثغرات تصعيد الصلاحيات تقع بالكامل على عاتق مطوري الطرف الثالث. ونتيجة لذلك، يجب على المطورين تعزيز تطبيقاتهم بشكل استباقي بدلاً من انتظار تصحيح أمني على مستوى النظام. وفي الوقت نفسه، ستشهد الصناعة ارتفاعاً سريعاً في نماذج الاتصال التي يتم إنشاؤها ديناميكياً والقائمة على انعدام الثقة والمصممة لتطبيقات الشركات.
علاوة على ذلك، فإن توحيد ذكاء النموذج ضمن عدد قليل من العمالقة العالميين سيؤدي إلى رفع جدران امتثال صارمة. على وجه التحديد، ستستمر أطر خصوصية البيانات مثل SKAdNetwork و Google Privacy Sandbox في تشديد الوصول إلى البيانات. ونتيجة لذلك، يجب على المطورين إعطاء الأولوية لجمع البيانات من الطرف الأول والحتمي على التتبع الاحتمالي. وفي الوقت نفسه، سيصبح دمج معايير الإسناد الآمنة ومتعددة اللمس هو الأساس لأي بنية تقنية. ونتيجة لذلك، فإن الحقبة التي تمثلها ثغرة صلاحيات Mac الجديدة تحول عبء الأمان مباشرة، مما يشير إلى بداية حقبة تقنية جديدة تماماً. الأهم من ذلك، يجب على المنظمات إعادة بناء خطوط بياناتها اليوم لتظل قادرة على المنافسة في هذا المستقبل اللامركزي.
Share this article



