إيقاف Notion Mail؟ أعلنت Notion أن تطبيق البريد الإلكتروني سيتم إيقافه في 22 سبتمبر 2026. بعيداً عن إيقاف المنتج، يعكس هذا التحرك توجهاً أوسع نحو أتمتة سير العمل بمساعدة الذكاء الاصطناعي عبر منصات SaaS كما هو موثق في الموارد الرسمية لإنهاء الخدمة. بالنسبة لفرق المطورين ومديري المنتجات، يسلط هذا الإيقاف الضوء على انتقال تقني: حيث أصبحت مساعدات الذكاء الاصطناعي تعمل بشكل متزايد كطبقة إضافية بين المستخدمين والاتصالات الرقمية، متجاوزةً صندوق الوارد المرئي التقليدي تماماً.
نظرة سريعة
- الإنهاء الصارم: ستغلق Notion تطبيق Notion Mail رسمياً عبر الويب وسطح المكتب وiOS في 22 سبتمبر 2026، مع حذف جميع المسودات غير المحفوظة وتكوينات القصاصات نهائياً.
- استحواذ الوكلاء: أدار جزء كبير من قاعدة مستخدمي المنصة مراسلاتهم باستخدام سير عمل تلقائي لمساحات العمل، متجاوزين صندوق الوارد الرسومي تماماً.
- تعطل خطوط المزامنة: يهدد إنهاء المزامنة الأصلية بين قواعد البيانات والبريد الإلكتروني بتعطيل السجلات المخصصة، وسجلات جهات الاتصال، وحلقات تأكيد الإحالة الآلية.
إعادة الهيكلة بعد إنهاء خدمة البريد الإلكتروني
بعد الاستحواذ على شركة الاتصالات الآمنة Skiff في فبراير 2024، سعى فريق المنتج لدمج اتصالات مساحة العمل الآمنة مباشرة في مجموعة الإنتاجية الخاصة به. أدت تلك الصفقة إلى إغلاق سريع لمنصة Skiff المشفرة في غضون ستة أشهر، مما جعل عناوين البريد الإلكتروني @skiff.com خارج الخدمة. في 15 أبريل 2025، أطلق مديرو Skiff السابقون Notion Mail للجمهور كواجهة Gmail قابلة للتخصيص. وكان هدفهم دمج إدارة التقويم، والقصاصات القابلة لإعادة الاستخدام، وتفاعلات قاعدة البيانات ضمن مساحة عمل موحدة. واجه هذا النموذج الهجين صعوبة في توسيع قاعدة مستخدميه خارج نطاق متخصص جداً من حسابات Google Workspace. أدى الافتقار إلى دعم Windows الأصلي وعدم التوافق مع غير Gmail إلى الحد من اعتماده في السوق، مما أدى إلى قرار إيقاف Notion Mail في 22 سبتمبر 2026.
وفقاً لإعلان Notion الرسمي، يدير العديد من المستخدمين مراسلاتهم من خلال سير عمل مخصص مباشرة داخل قواعد بياناتهم. يشير إيقاف المنتج إلى أن Notion تعطي الأولوية للاستثمار في سير العمل المدعوم بالذكاء الاصطناعي بدلاً من الحفاظ على تطبيق بريد إلكتروني مستقل. من خلال الانتقال من واجهات العملاء المرئية إلى أنظمة المنصات المستقلة، يبدو أن مزودي SaaS يعطون الأولوية لبروتوكولات تبادل البيانات الأصلية للبرامج على الواجهات التقليدية التي تركز على الإنسان. ربما ساهم هذا التحول في التوجه الاستراتيجي نحو منصات وكلاء المطورين المخصصة.
يعيد مزودو SaaS تموضعهم بسرعة لتجنب التقادم. تستكشف فرق البرمجيات بنية تحتية للبريد الإلكتروني تعتمد على الوكلاء لدعم سير عمل صندوق الوارد البرمجي. وتوسيعاً لهذا الاتجاه الآلي، استحوذت مجموعات إنتاجية كبرى على تقنيات بناء الوكلاء لتنفيذ مهام معقدة عبر الأنظمة. وبالتوازي، نشرت منصات الدردشة للمؤسسات قدرات مدعومة بالذكاء الاصطناعي داخل أنظمتها الأصلية. يشير هذا الدمج على مستوى الصناعة إلى اتجاه محتمل حيث تأخذ تكاملات الواجهة الخلفية الأسبقية على برامج سطح المكتب المستقلة.
تحليل البروتوكول: كيف تعطل الكاشطات بدون واجهة (Headless Scrapers) عملية الإسناد
تقوم العديد من بوابات البريد الإلكتروني للمؤسسات ومساعدات الذكاء الاصطناعي بفحص الروابط الواردة تلقائياً قبل أن يتفاعل المستخدمون معها. من منظور أنظمة الإسناد، يغير هذا سلسلة الطلبات بالكامل.
عندما ينقر المستخدم البشري على رابط، يقوم متصفح الويب القياسي بتحميل الصفحة، وتنفيذ نصوص التتبع، وكتابة ملف تعريف ارتباط. على النقيض من ذلك، يقوم وكيل الذكاء الاصطناعي بجلب الصفحة برمجياً. ويرسل طلباً برمجياً من نوع HTTP مباشرة من خادم سحابي. ولأن الطلب يتم تنفيذه داخل بيئة معزولة (Sandbox) غير مرتبطة بواجهة، لا يوجد DOM مرئي، ولا تاريخ متصفح، ولا مخزن لملفات تعريف الارتباط. غالباً ما يعزل التوجيه بدون واجهة الجلسة عن نظام العميل. قد لا تعود طرق الإسناد التقليدية المعتمدة على المتصفح قادرة على التقاط رحلة المستخدم الكاملة لأنها تعتمد على ملفات تعريف ارتباط المتصفح لربط النقرة الأولية بالتثبيت. في هذه الظروف، تنخفض دقة الإسناد بشكل كبير عبر حزمة الاتصالات.
تدفق الإنسان التقليدي:
رابط بريد إلكتروني -> نقرة مرئية -> جلسة متصفح (ملفات تعريف ارتباط، DOM) -> متجر تطبيقات -> تثبيت التطبيق (تم إسناده)


تدفق الوكيل المُدار بدون واجهة:
رابط بريد إلكتروني -> فحص برمجي -> طلب HTTP بدون واجهة (بدون واجهة مستخدم، بدون DOM، بدون ملفات تعريف ارتباط) -> زيارة الرابط
تثبيت التطبيق (لاحقاً) -> تشغيل التطبيق -> حالة عميل فارغة (فقدان الإسناد)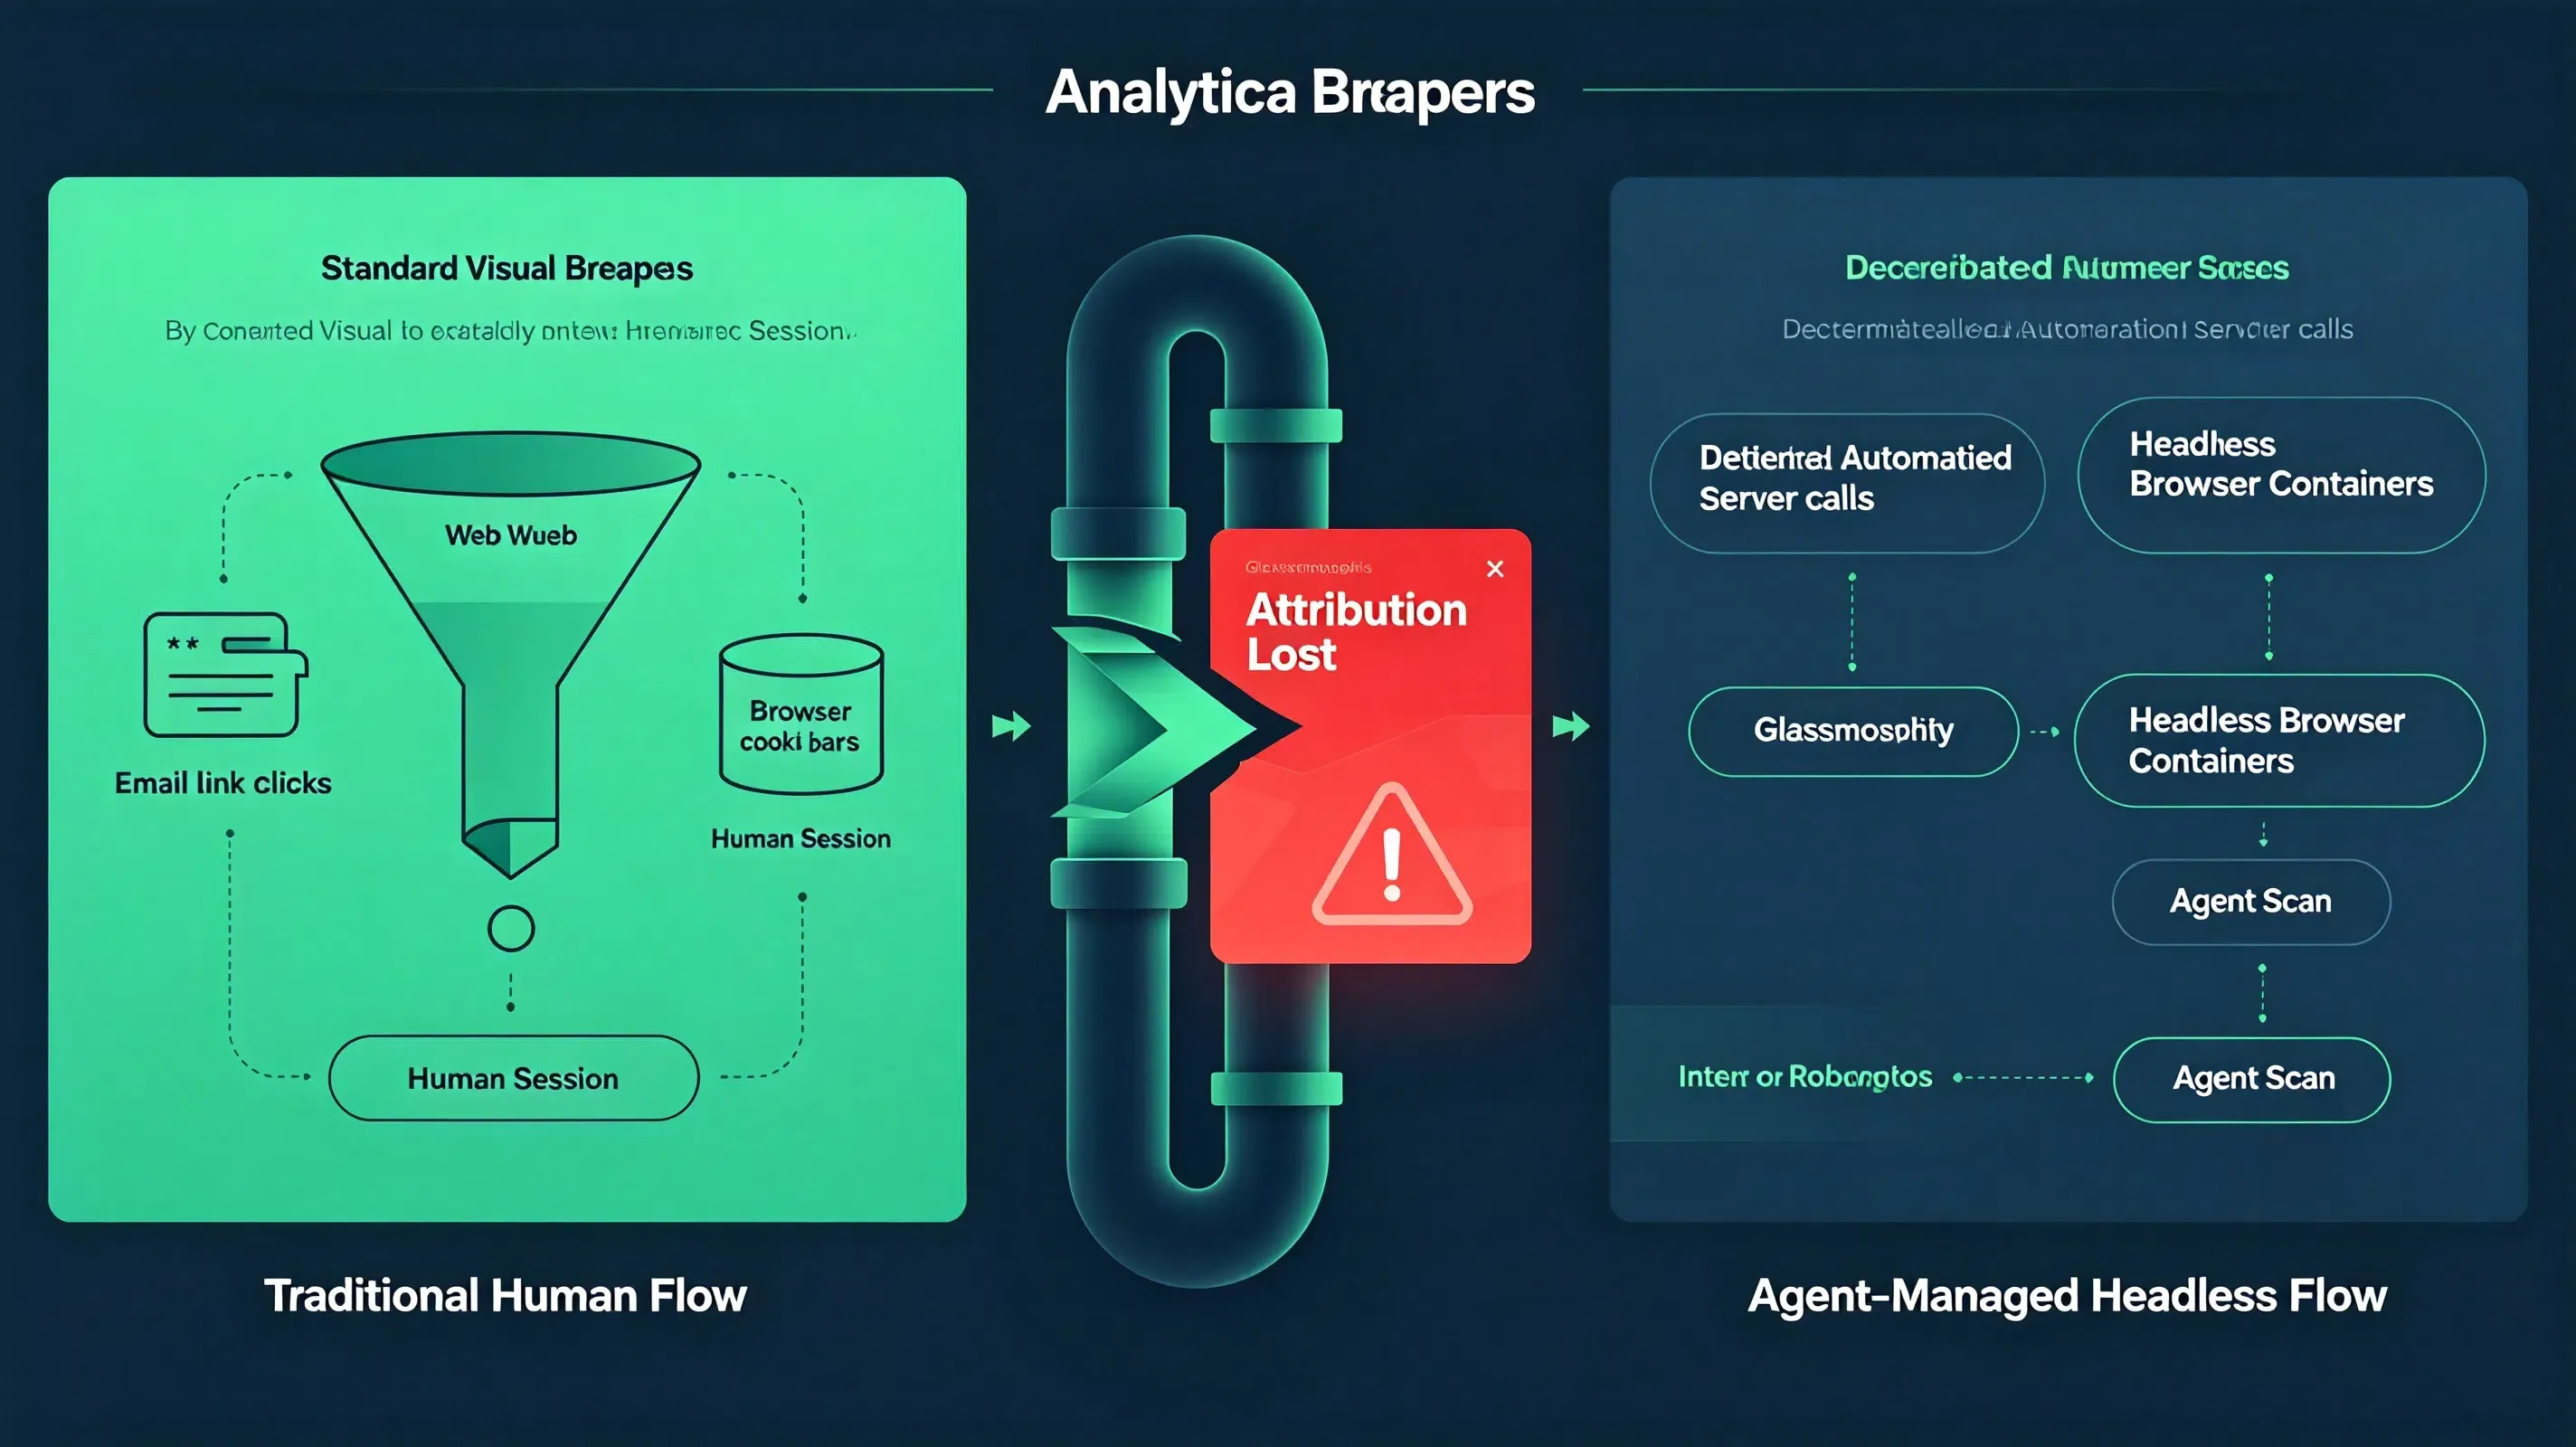
في عمليات النشر النموذجية، يواجه المطورون غالباً جزءاً ملحوظاً من حركة المرور التي تتم معالجتها بواسطة كاشطات آلية. يكشف تتبع هذه التفاعلات البرمجية أن بوابات أمان البريد الإلكتروني أو ماسحات البريد الوارد الآلية قد تزور الروابط قبل المستخدمين النهائيين. يمكن أن يتداخل هذا السلوك مع الإسناد المعتمد على المتصفح إذا افترضت الأنظمة أن كل طلب ينشأ من مستخدم حقيقي. ونتيجة لذلك، في بعض التطبيقات، قد لا يكون سياق الإحالة الأصلي متاحاً لتطبيق العميل، مما يؤدي إلى فجوات إسناد كبيرة.
الحلول المعمارية: البناء مقابل الشراء في استعادة الحالة
عملياً، تختار فرق الهندسة عادة بين بناء خط إسناد داخلي أو دمج SDK إسناد موجود. يتطلب تطوير نظام خاص تكاليف هندسية كبيرة. يجب على الفرق بناء قواعد بيانات خاصة من جانب الخادم، وصيانة مكتبات مطابقة حالة الجهاز، وتحديث المنطق باستمرار للامتثال لمعايير أمان نظام التشغيل المتطورة. بالنسبة للعديد من المؤسسات، فإن تكلفة صيانة نظام تتبع داخلي باهظة للغاية.
بدلاً من ذلك، يقوم المطورون عموماً بتقييم عدة طرق للحفاظ على حالة الجلسة بدون ملفات تعريف ارتباط من جانب العميل:
- خدمات مخصصة داخلية: بناء قواعد بيانات مطابقة حالة خاصة فوق البنية التحتية السحابية الداخلية.
- أدوات خاصة بالمنصة: الاعتماد على أدوات أساسية مثل Firebase Dynamic Links (أو بدائلها الأصلية).
- شركاء قياس الجوال (MMP) للمؤسسات: نشر شركاء قياس الجوال مثل Branch أو AppsFlyer أو Adjust لسير عمل الروابط العميقة.
- SDKs للمعاملات المخصصة: استخدام أدوات تكامل مخصصة لتمرير المعاملات المخصصة بدقة وبتكلفة معقولة.
توليد الرابط -> تسجيل البيانات الوصفية مسبقاً على خادم الحالة المركزي
                                     |
الكاشط/المستخدم ينقر على الرابط -> تسجيل قفل الحالة المؤقت من جانب الخادم
                                     |
تشغيل التطبيق على الجهاز -> استعلام سياق SDK البرمجي -> مطابقة قفل الحالة واستعادة المعاملات
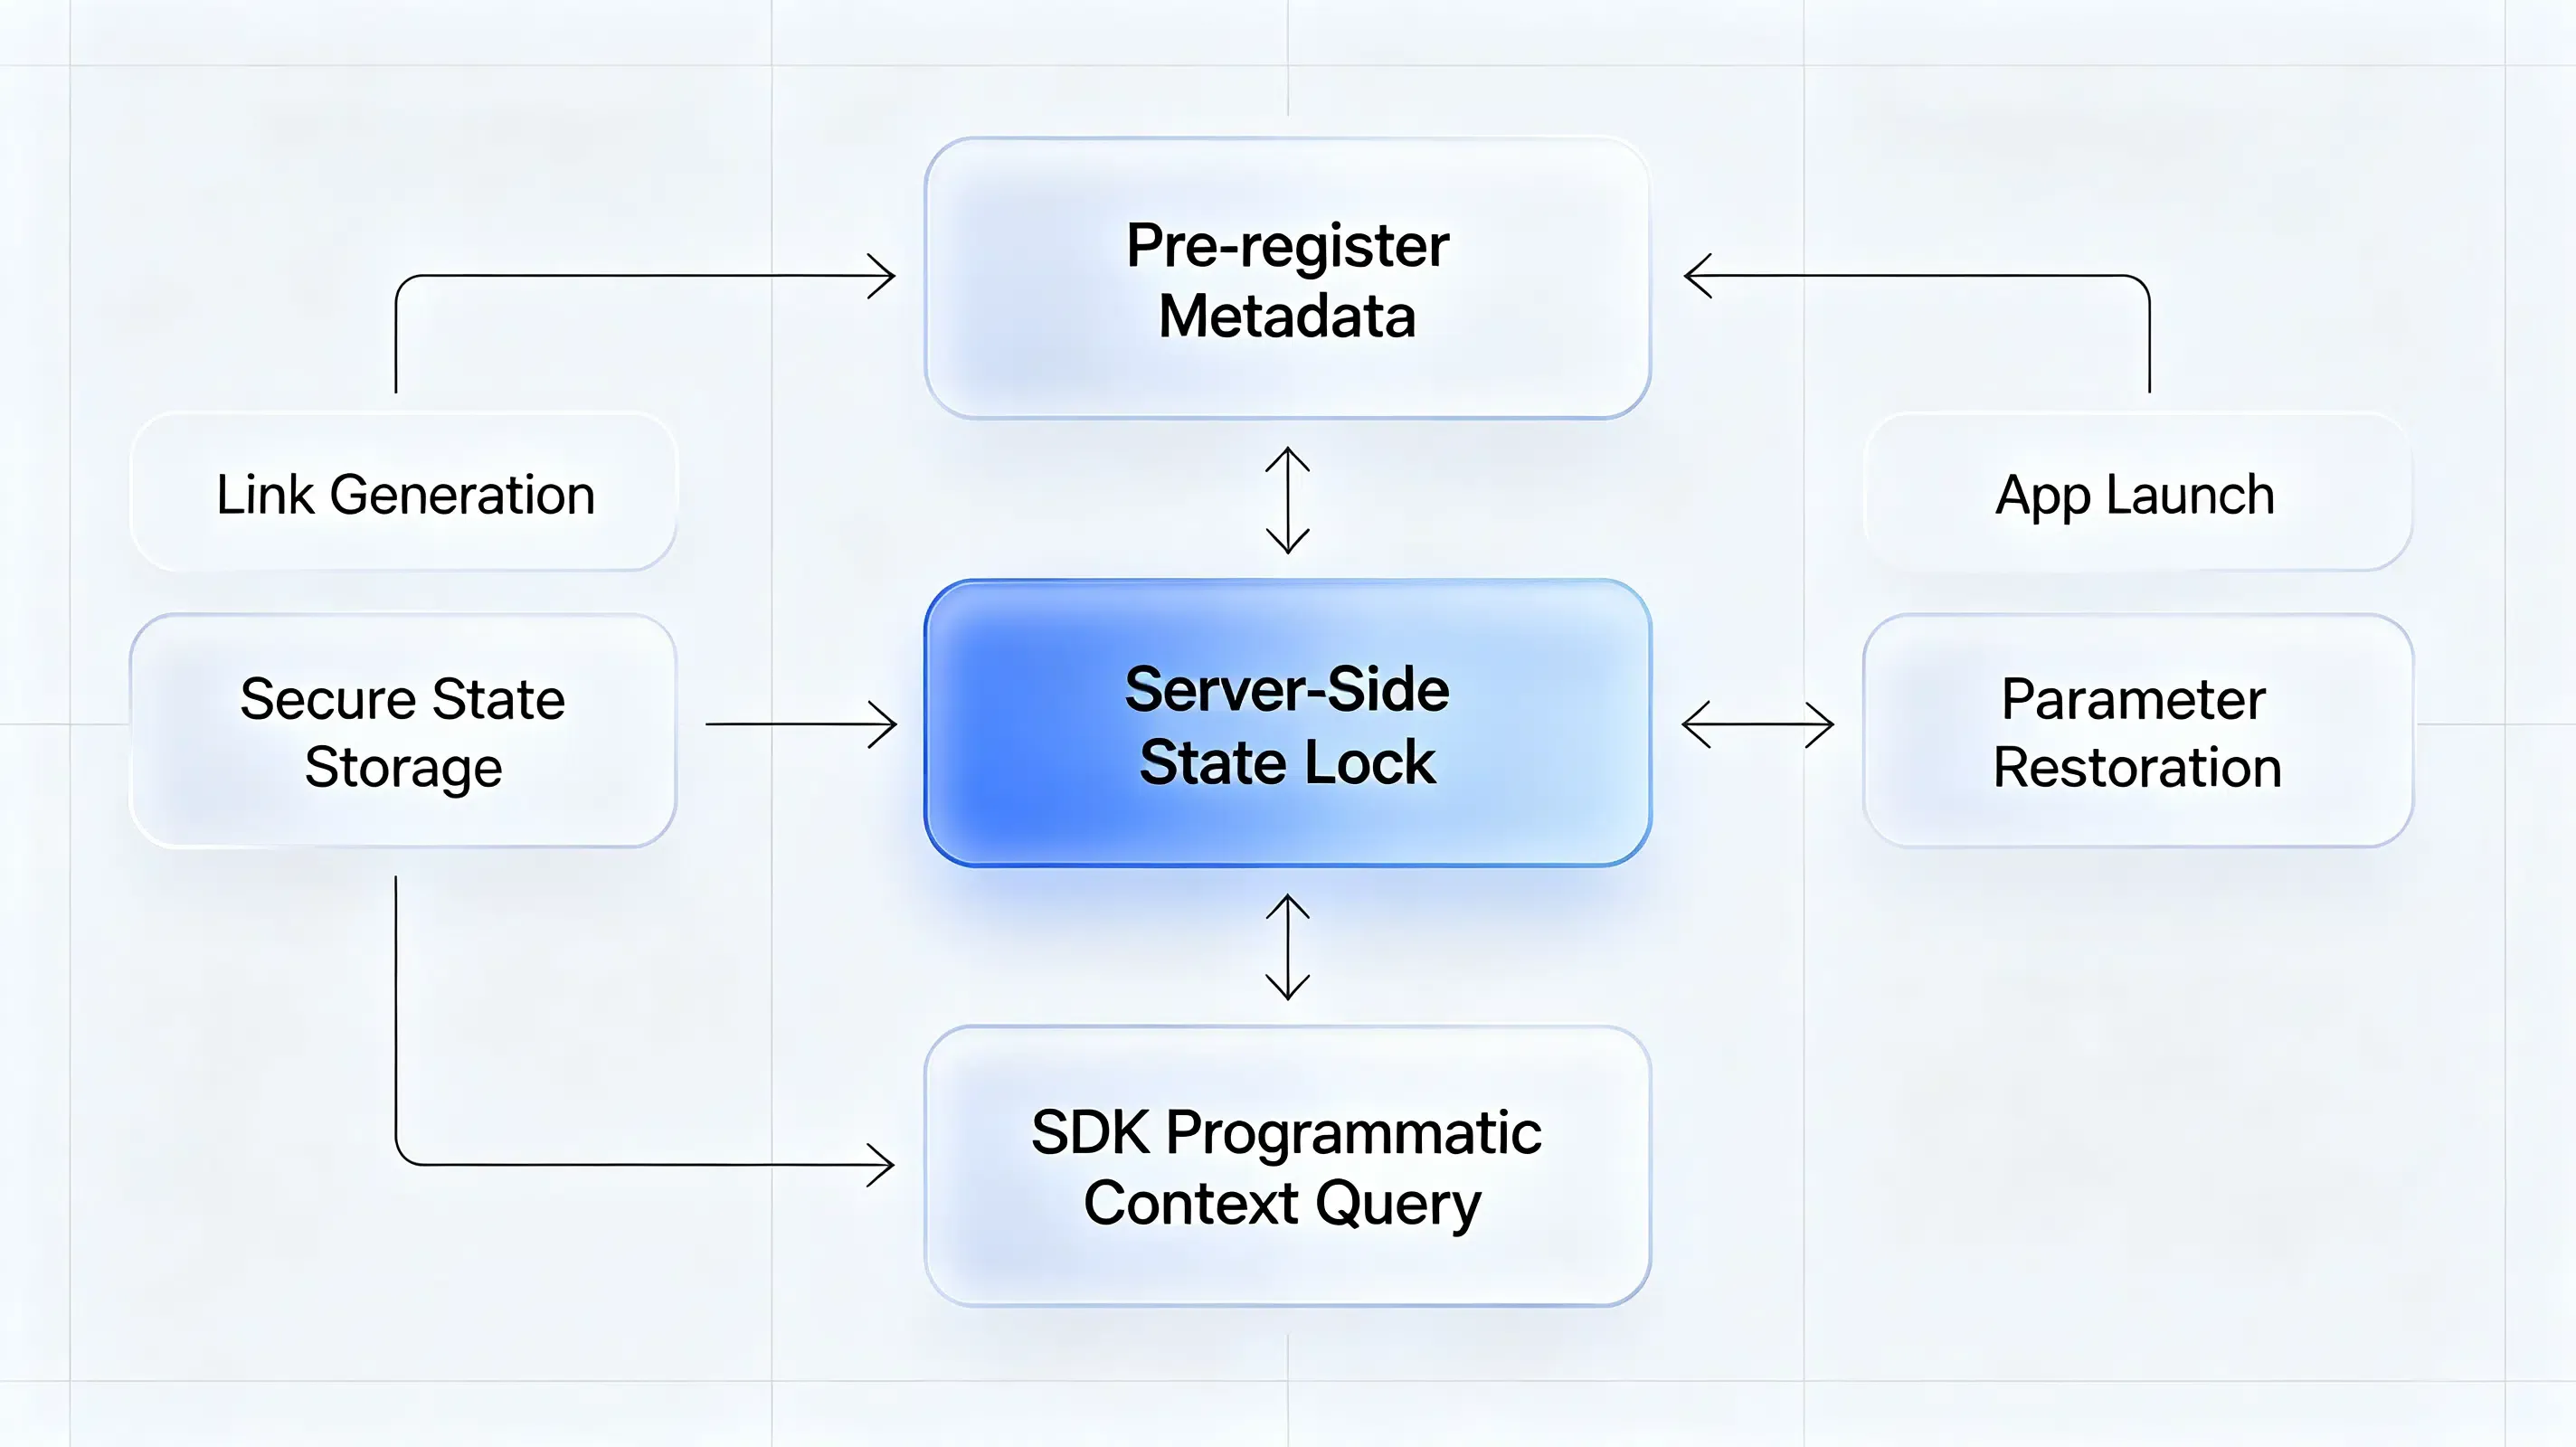
اعتمدت العديد من منصات الإسناد التجارية بنية قفل الحالة من جانب الخادم هذه. تشمل تطبيقات هذا النموذج Branch وAppsFlyer وAdjust، وOpoinstall، وأنظمة إسناد مؤجلة أخرى. تحتفظ هذه المنصات بالمعاملات من جانب الخادم قبل التثبيت وتستعيدها عند تشغيل التطبيق لأول مرة، متجاوزةً بذلك مشكلات الموثوقية المرتبطة بجلسات متصفح جانب العميل.
تكييف الفرق التشغيلية بعد إنهاء خدمة العميل
تواجه فرق هندسة الواجهة الخلفية مهمة فورية تتمثل في تدقيق جميع تكاملات قواعد البيانات النشطة قبل الموعد النهائي للحفاظ على البيانات في 21 سبتمبر 2026. يجب على قادة المنتجات إعادة تصميم حلقات الدعوة والتسجيل لاستيعاب رحلات المستخدم غير المرئية. بدلاً من افتراض أن المستخدم سيقرأ بريداً إلكترونياً وينقر على زر، يجب على قادة المنتجات تصميم سير عمل يتوقع مشغلات برمجية. يجب على فرق النمو تحديث مقاييس الأداء الخاصة بهم. عندما تعالج البرامج المستقلة الفرز، تصبح معدلات الفتح ومعدلات النقر أقل موثوقية. يجب أن تركز عمليات التسويق على المقاييس داخل التطبيق والمعالم التحويلية التي تم التحقق من صحتها، مع تحسين الحملات بناءً على الإجراءات الفعلية التي يتم تنفيذها داخل التطبيق.
قائمة مراجعة إنهاء الخدمة والترحيل للمؤسسات
لضمان استمرارية البيانات قبل الإغلاق النهائي في 22 سبتمبر 2026، يجب على الفرق الهندسية تنفيذ الخطوات التالية:
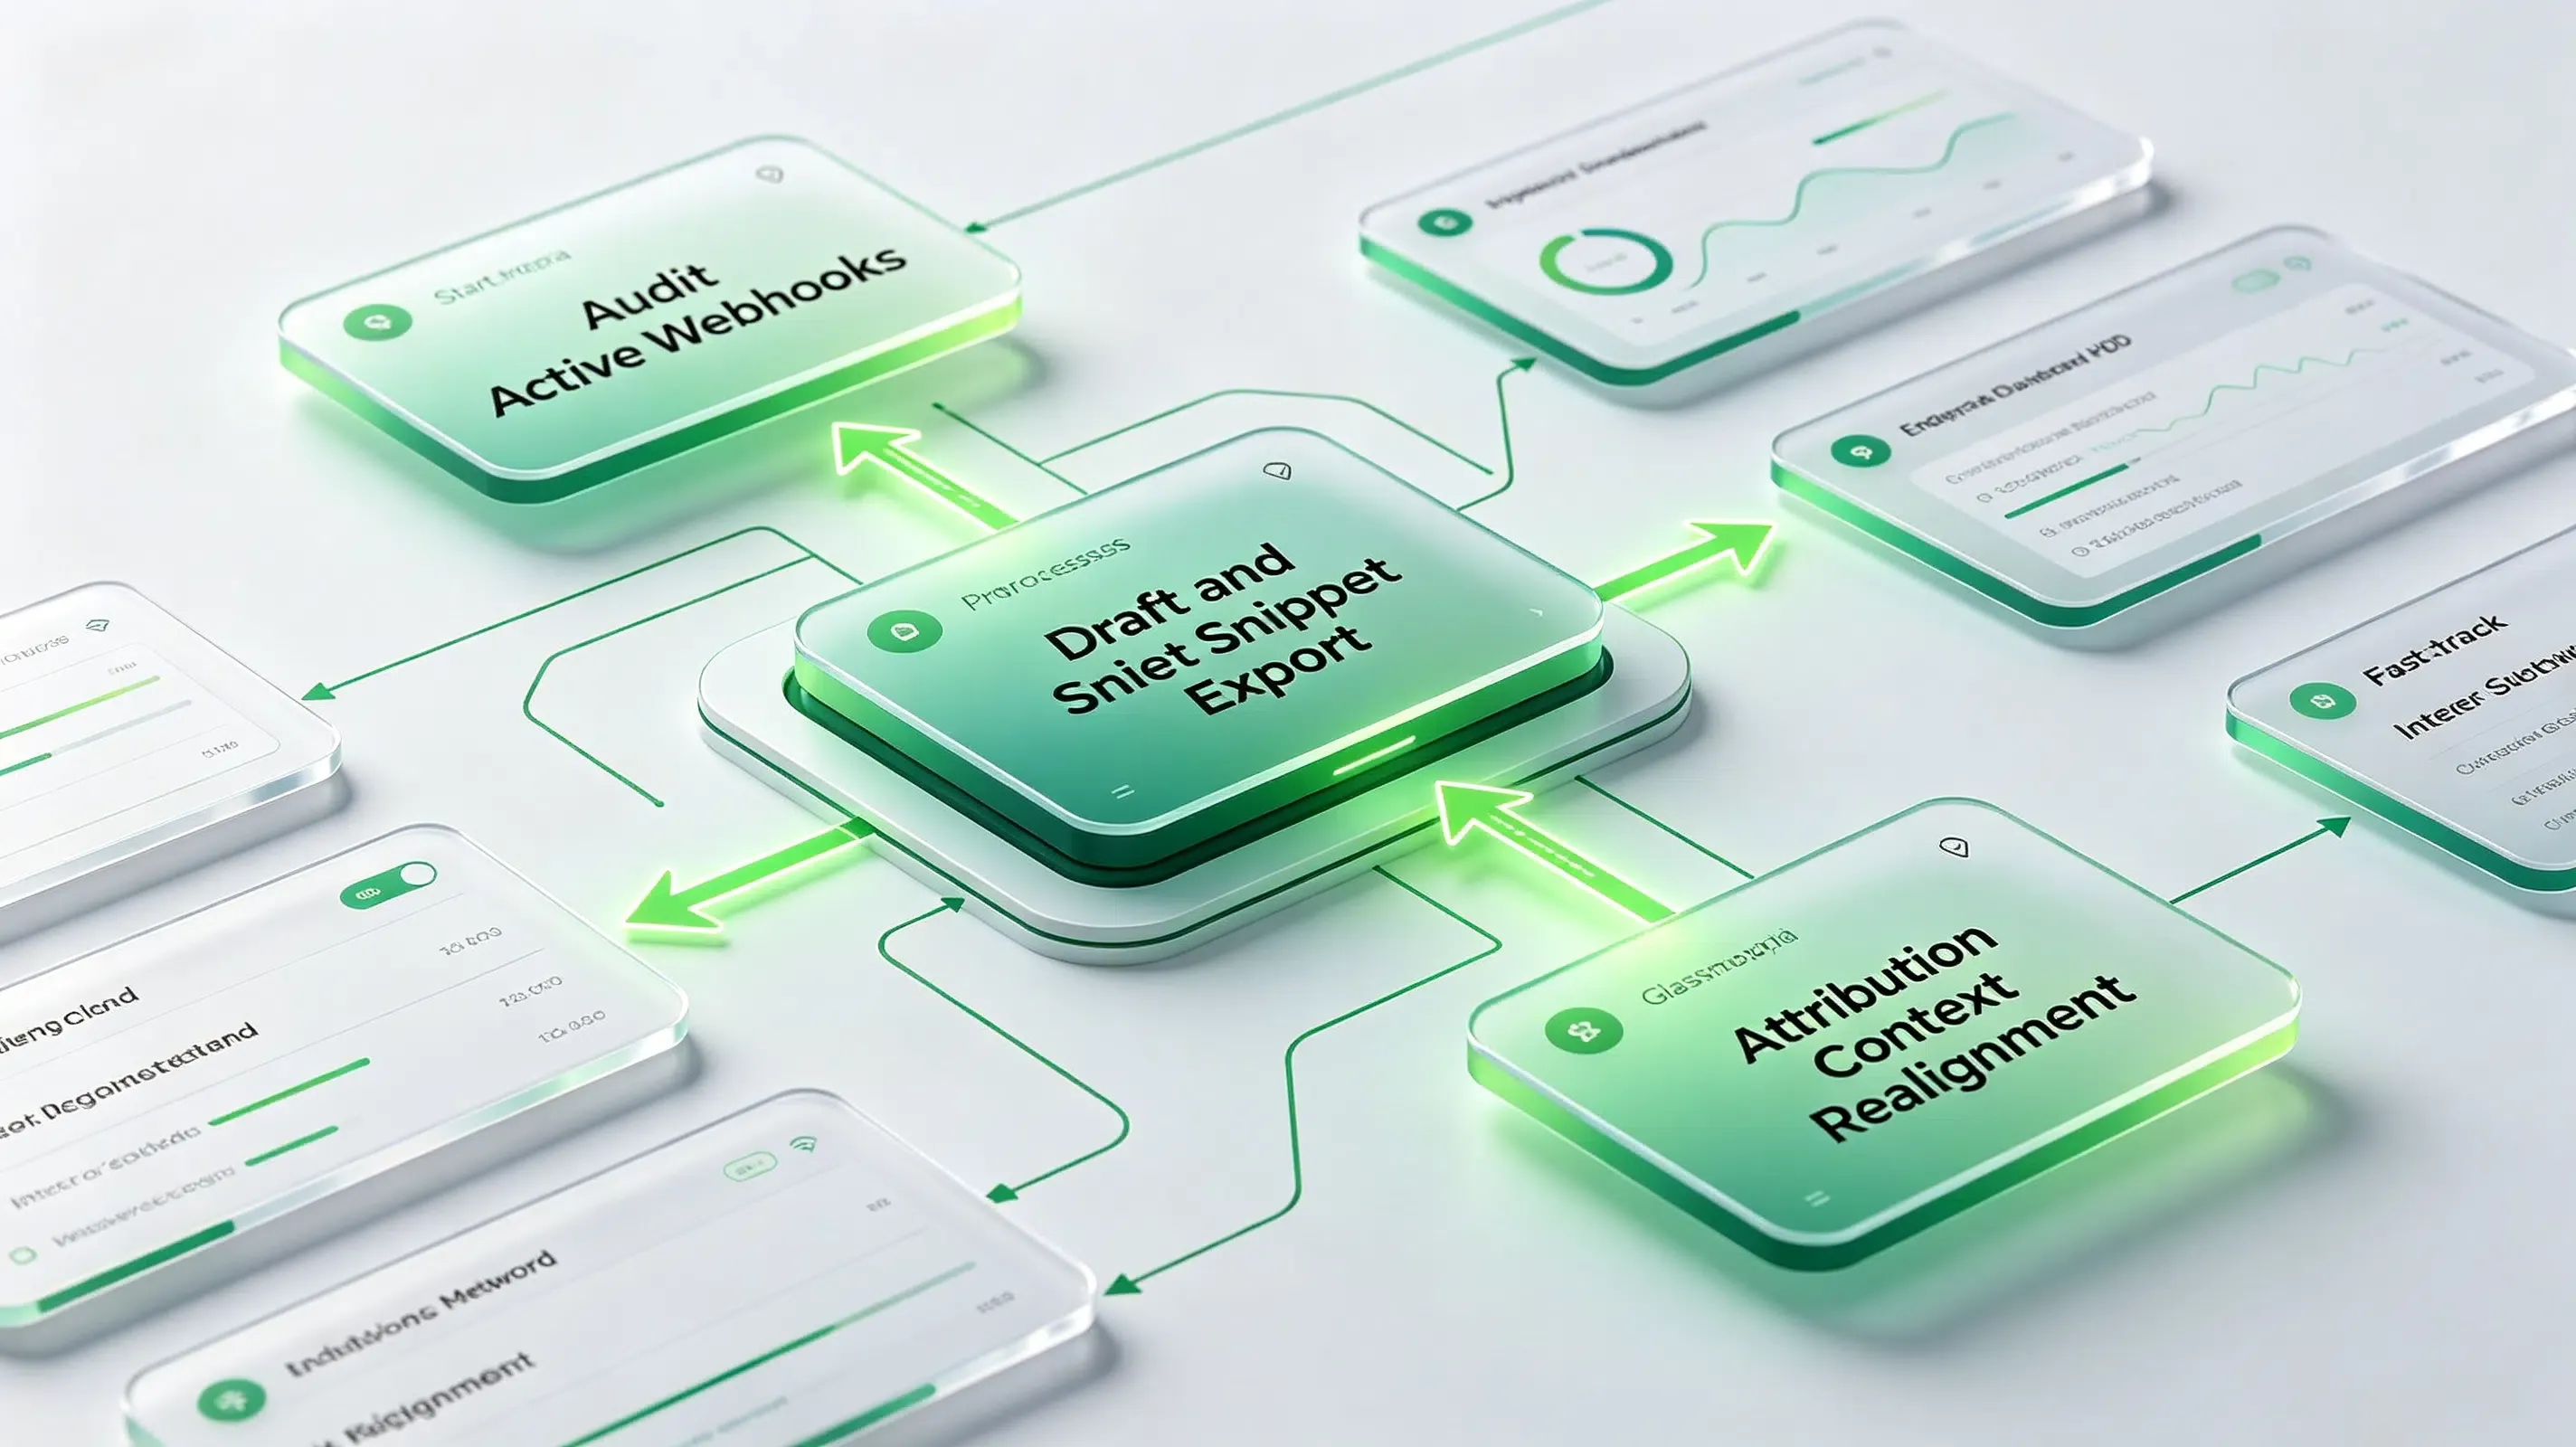
- تدقيق خطافات الويب النشطة (Webhooks): تحديد جميع قوالب قواعد بيانات Notion التي تستقبل حمولات بريد إلكتروني خارجية وربطها بنقاط نهاية API بديلة.
- تصدير المسودات والقصاصات: وفقاً لدليل الترحيل الرسمي لـ Notion، يجب على المستخدمين تصدير جميع مسودات البريد الإلكتروني المحلية والقصاصات القابلة لإعادة الاستخدام ومعلمات التصنيف التلقائي المخصصة يدوياً قبل الموعد النهائي في 21 سبتمبر.
- ترحيل مساحة العمل المنظمة: تنص الوثائق على أن الفرق التي تعتمد على تغطية HIPAA يجب أن تخطط لترحيل العميل بالكامل بحلول الموعد النهائي التنظيمي في 30 يونيو 2026 للبقاء متوافقة.
- إعادة مواءمة سياق الإسناد: الانتقال من الروابط العميقة من جانب العميل إلى معلمات مطابقة الحالة التي يتم التحقق منها من جانب الخادم للتعامل مع بوابات المرور الآلية.
الأسئلة الشائعة (FAQ)
هل يؤثر Notion Mail على Gmail؟
ما الذي يجب أن أقوم بتصديره قبل إيقاف Notion Mail؟
كيف يمكن لإسناد الإحالة أن يستمر عند إيقاف Notion Mail؟
يسلط إيقاف عميل البريد الإلكتروني المرئي الضوء على تحول جوهري نحو بروتوكولات الاتصال التي تعتمد على الواجهة الخلفية وسير العمل بمساعدة الذكاء الاصطناعي. نظراً لأن التطبيقات تتواصل بشكل متزايد من خلال تبادل البيانات الآلي بدلاً من التخطيطات التي يتم عرضها للبشر، يجب على الفرق الهندسية إعادة تقييم استراتيجيات التكامل التقليدية. قد تواجه المنصات التي تعتمد بشكل كبير على الإجراءات اليدوية والمرئية للمستخدم فجوات هيكلية عندما يدير الوكلاء الآليون خط أنابيب الطلبات. يمثل الانتقال إلى الإسناد من جانب الخادم وتمرير المعاملات الآمن اتجاهاً مرجحاً للغاية للحفاظ على تتبع موثوق وتغطية أمنية.
يتطلب هذا التحول الهيكلي إعادة مواءمة لأطر التتبع وبروتوكولات التكامل. من المرجح أن تعتمد بنى القياس المستقبلية بشكل أكبر على مطابقة الحالة من جانب الخادم، وفحوصات الهوية البرمجية، والمزامنة الآمنة أثناء التشغيل. مع بدء المزيد من وكلاء الذكاء الاصطناعي في العمل كمستهلك أول للاتصالات الرقمية، ستعتمد بنى الإسناد بشكل متزايد على الهوية من جانب الخادم، واستعادة الحالة المؤجلة، والحفاظ على السياق على مستوى البروتوكول بدلاً من جلسات المتصفح وحدها.
Share this article



