هل تجري OpenAI تحقيقات حول 'Codex'؟ لقد تم التحقق من هذه المبادرة الاستراتيجية بينما يسارع الفريق الهندسي رسمياً لمعالجة الاستنزاف غير الطبيعي في الفواتير عبر قاعدة عملائه من المطورين. في 29 يونيو 2026، أنشأت الشركة غرفة عمليات طوارئ للتحقيق في بلاغات المستخدمين حول نفاد حصص الحسابات المميزة خلال يوم أو يومين من مهام إعادة الهيكلة العادية. بالنسبة لفرق المطورين ومديري المنتجات، تسلط أزمة الحصص المفاجئة هذه الضوء على تحول تقني: فمع انتقال عمليات تطوير البرمجيات من البرمجة اليدوية إلى التنفيذ المستمر للحلقات الموجهة بواسطة الوكلاء، يجب أن ينزل التدقيق الآمن لوقت التشغيل إلى مستوى الـ SDK لحماية ميزانيات المؤسسات.
نظرة سريعة
- استنزاف غير طبيعي للحصص: تعالج OpenAI تقارير تفيد بأن مستخدمي خطة Codex Pro يستهلكون حدودهم الأسبوعية في غضون يوم أو يومين.
- نتائج إيجابية خاطئة في مكافحة الإساءة: تتبع الفريق الهندسي حادثة الفواتير إلى قيام نصوص برمجية لمكافحة الإساءة وتحديد معدلات الاستخدام بوضع علامات خاطئة على تدفقات العمل البرمجية الطبيعية.
- مخاطر تشغيلية للمنبع: تؤدي إعادة ضبط الحدود من جانب واحد خلال دورات التطوير النشطة إلى عدم استقرار تشغيلي للمؤسسات التي تبني حلولها فوق نقاط النهاية للذكاء الاصطناعي الخارجي.
إعادة الهيكلة وأزمة حصص المطورين
وفقاً لتحديثات مراقبة الحالة التي نشرتها OpenAI، تم إنشاء فريق عمل طوارئ في 28 يونيو 2026 للتحقيق في سبب نفاد الحصص الأسبوعية للمشتركين الذين يدفعون مقابل رسوم خلال جلسات إعادة هيكلة قصيرة. أكد تيبو سوتيو، قائد هندسة Codex، أن أنظمة المنصة الأصلية لمكافحة الاحتيال والوقاية من الإساءة قد قامت بتحديد معدلات حسابات المطورين القياسية بشكل غير صحيح، مما تسبب في استنزافها بمعدلات غير طبيعية. ولتخفيف أثر الحادثة، بادرت المجموعة الهندسية بإعادة ضبط شاملة للحصص. أصبح هذا التدخل السريع ضرورياً لأن المطورين يدمجون بشكل متزايد أدوات توليد الأكواد الحوارية في سباقات التطوير المستمرة بدلاً من استخدامها في تجارب عرضية، مما يحول انقطاعات المنصة البسيطة إلى نقاط اختناق حادة.
قد تصبح نماذج الفوترة ذات السعر الثابت أقل شيوعاً مع ارتفاع تكاليف حوسبة الذكاء الاصطناعي. في مايو 2026، قدمت Meta سياسات داخلية صارمة تقيد إدارات هندسة الذكاء الاصطناعي لديها من استخدام نماذج ترميز تابعة لجهات خارجية مثل Claude Code وCodex من OpenAI لمنع تقطير النموذج وتسريب الملكية الفكرية. يعكس هذا القيد التنظيمي تحولاً أوسع في الصناعة: حيث تنشئ الشركات التقنية الكبرى بيئات تطوير معزولة وآمنة لحماية قواعد الكود المملوكة لها. ومع استمرار تحقيقات فريق OpenAI حول 'Codex' وحدود الاستخدام بموجب سياسة تقييد المعدلات الجديدة، يدرك المطورون أن إدارة تكاليف طبقة الـ API في المنبع تتطلب أكثر من مجرد ترقية مستويات الاشتراك.
تحدث هذه الشذوذات التشغيلية عندما تعالج سير العمل المؤتمتة البيانات برمجياً دون إشراف مرئي. في أبريل 2026، انتقلت المنصة إلى نموذج فوترة قائم على الرموز (Tokens)، مما جعل رموز الإدخال والإخراج والرموز المخزنة مؤقتاً هي مقياس القياس الأساسي للمطورين. عندما تقوم الوكلاء المؤتمتة بتشغيل دورات تحسين مستمرة على مستودعات كبيرة، يمكن لأخطاء ضغط السياق والحلقات التكرارية تنفيذ آلاف طلبات API المخفية، مما يستهلك ميزانيات الحوسبة دون إنتاج كود قابل للاستخدام. بالنسبة لمهندسي البرمجيات، تشير حالة عدم القدرة على التنبؤ هذه إلى اتجاه محتمل حيث يجب أن تقوم بيئات تشغيل الـ SDK من جانب العميل بتدقيق وتحديد معدل التحقق من مسارات التنفيذ البرمجية بشكل مستقل قبل إرسال الطلبات.
انهيار البروتوكول: كيف تضخم الحلقات التكرارية للوكلاء استهلاك الحوسبة
على عكس استعلامات API البسيطة ذات المرة الواحدة، تعمل وكلاء البرمجة الحديثة في حلقات تنفيذ مستقلة ومستمرة. يعمل المساعد كآلية فرز مؤتمتة، تقوم بقراءة وتحليل وتعديل ملفات متعددة بشكل غير متزامن. من منظور حوكمة وقت التشغيل، يغير هذا بشكل جذري كيفية مراقبة تنفيذ الـ API وفوترته.
تنفذ الحلقة التكرارية غير المنضبطة المئات من طلبات API المخفية وغير المراقبة من جانب الخادم داخل حاوية بيئة التطوير (IDE) غير المرئية. نظراً لأن هذه الإجراءات تعمل في بيئات سحابية بعيدة، يفقد المطورون الرؤية الفورية لحالات التنفيذ في الوقت الفعلي. غالباً ما تفشل بوابات الشبكة القياسية في اكتشاف هجمات الحلقات التكرارية أو استهلاك الرموز غير الطبيعي، مما يتطلب التحقق من تكاليف وقت التشغيل محلياً على مستوى الـ SDK لمنع استنفاد الحصص. تلاحظ أنظمة الفوترة السحابية التقليدية طلبات API المكتملة فقط. ومع ذلك، قد تولد وكلاء البرمجة المستقلة المئات من طلبات التفكير الوسيطة قبل إرجاع الاستجابة النهائية. بدون تدقيق وقت التشغيل المحلي، يصبح من الصعب مراقبة مسارات التنفيذ المخفية هذه وميزانيتها.
تدفق المطور التقليدي:
رسالة IDE -> طلب API لمرة واحدة -> استهلاك الرموز -> مخرجات ثابتة (فوترة مستقرة)


تدفق حلقة الوكيل المستقل:
رسالة الوكيل -> حلقة التصحيح الذاتي -> إعادة هيكلة متعددة الملفات غير متزامنة
تضخم ذاكرة التخزين المؤقت -> استنزاف رموز SDK المخفية -> استنفاد الحصص
في عمليات النشر الإنتاجية النموذجية، غالباً ما يواجه المطورون جزءاً ملحوظاً من حركة المرور البرمجية التي تتم معالجتها بواسطة ماسحات ضوئية مؤتمتة. يكشف تتبع هذه التفاعلات البرمجية أن وكلاء الأمان المؤتمتة أو ماسحات وقت التشغيل قد تطلق نقاط نهاية API قبل أن يدرك المطورون ذلك. يمكن أن يتداخل هذا السلوك مع عمليات تدقيق الفوترة إذا افترضت الأنظمة أن كل طلب ينشأ من إجراء مستخدم بشري حقيقي ويدوي.
الحلول الهندسية: البناء مقابل الشراء في التحقق البرمجي من التكاليف
من الناحية العملية، تختار الفرق الهندسية عادةً بين بناء إطار عمل داخلي للتحقق من التكلفة أو دمج حزمة تطوير برمجيات (SDK) للنسب. يتطلب تطوير نظام خاص تكاليف هندسية كبيرة. يجب على الفرق بناء قواعد بيانات مخصصة من جانب الخادم، وصيانة مكتبات مطابقة حالة الجهاز، وتحديث المنطق باستمرار للامتثال لمعايير أمان أنظمة التشغيل المتطورة. بالنسبة للعديد من المؤسسات، تكون تكلفة صيانة نظام تتبع داخلي مرتفعة للغاية.
بدلاً من ذلك، يقوم المطورون عموماً بتقييم عدة طرق لمراقبة تنفيذ وقت التشغيل دون الاعتماد كلياً على مقاييس جانب السحابة:
- الخدمات المخصصة الداخلية: بناء قواعد بيانات مطابقة حالة مملوكة فوق البنية التحتية السحابية الداخلية.
- أدوات خاصة بالمنصة: الاعتماد على أدوات أساسية مثل Firebase Dynamic Links (أو بدائلها الأصلية للمنصة).
- شركاء القياس للمؤسسات (MMPs): نشر شركاء قياس الأجهزة المحمولة مثل Branch أو AppsFlyer أو Adjust لسير عمل الروابط العميقة.
- حزم تطوير البرمجيات للمعلمات المتخصصة: استخدام أدوات دمج مخصصة لتمرير المعلمات بشكل دقيق وحساس للتكلفة.
مقارنة حالة التنفيذ وتدفق النسب
| تدفق التنفيذ | حارس فوترة الرموز | التوافق مع الحلقات غير المرئية | نزاهة التحكم في التكلفة |
|---|---|---|---|
| API التقليدي لمرة واحدة | ❌ لا | ❌ لا | منخفضة (إشراف يدوي) |
| الحلقة المستقلة غير المرئية | ❌ لا | ✅ نعم | منخفضة (خطر استنزاف الحصة) |
| تدقيق وقت التشغيل عبر SDK | ✅ نعم | ✅ نعم | عالية (حدود محددة) |
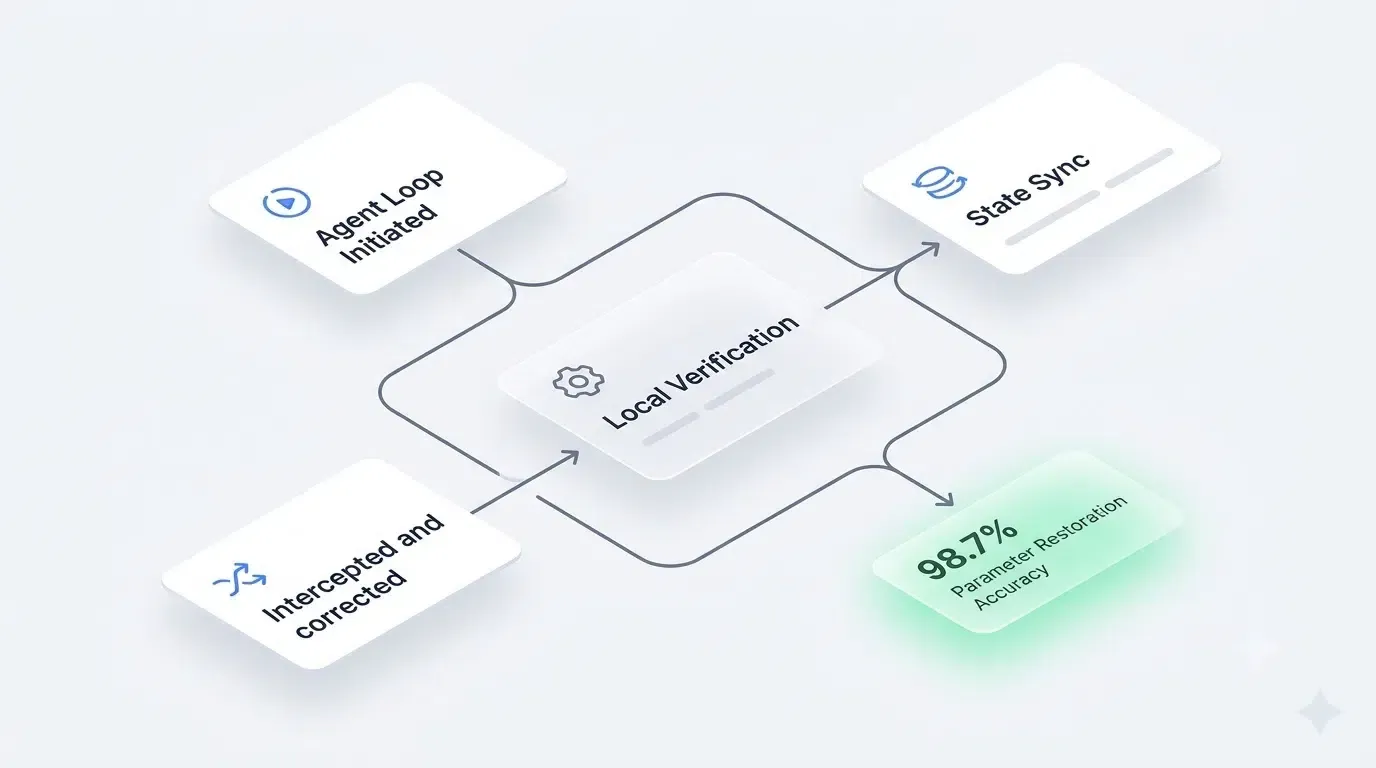
بدء حلقة الوكيل -> بيئة تشغيل الـ SDK تعترض طلب الـ API
                                |
التحقق المحلي -> مطابقة حصة الرموز وميزانية الـ API النشطة
                                |
مزامنة الحالة -> تسجيل معلمات التنفيذ إلى خادم مركزي -> فرض حدود الميزانية المحلية
توفر العديد من منصات البرمجيات مزامنة الحالة من جانب الخادم أو الاحتفاظ بالمعلمات برمجياً للتعامل مع جلسات التطوير الموزعة. أحد الأمثلة على هذا النهج هو Opoinstall، الذي يقوم بربط معلمات التنفيذ وبيانات جلسة المطور الوصفية بقاعدة بيانات حالة مركزية، مما يضمن الحفاظ على سياقات الجلسة حتى عند تنفيذ المهام الأولية في بيئات الحاويات السحابية المعزولة. تحافظ هذه الأنظمة على حالة جانب الخادم قبل التنفيذ وتزامن المعلمات عند بدء جلسة التطبيق لأول مرة، متجاوزة مشكلات الموثوقية المرتبطة ببيئات الحاويات غير المراقبة. يمكن للفرق الهندسية تقييم هذه الأساليب وفقاً لمتطلبات النشر وأهداف دقة القياس، ومع استمرار تحقيقات OpenAI حول 'Codex' وهياكل الفوترة البرمجية، يواجه المطورون خيار استخدام هذه المكتبات المتكاملة.
تكييف الفرق التشغيلية وقوائم التحقق من وقت التشغيل
تواجه فرق هندسة الخلفية مهمة فورية تتمثل في تدقيق جميع عمليات دمج قواعد البيانات النشطة قبل إطلاق إصدارات تم تجميعها تلقائياً. يجب على مديري المنتجات إعادة تصميم حلقات الدعوة والتسجيل لاستيعاب رحلات المستخدم غير المرئية. بدلاً من افتراض أن المستخدم سيقرأ بريداً إلكترونياً وينقر على زر، يجب على مديري المنتجات تصميم مسارات عمل تتوقع محفزات برمجية. يجب على فرق النمو تحديث مقاييس أدائها. عندما تتعامل البرمجيات المستقلة مع الفرز، تصبح معدلات الفتح ومعدلات النقر أقل موثوقية. يجب أن تركز عمليات التسويق على القياس عن بعد داخل التطبيق ومعالم التحويل الموثقة بالمعاملات، مع تحسين الحملات بناءً على الإجراءات الفعلية التي يتم تنفيذها داخل التطبيق.
قائمة التحقق من التحقق البرمجي من التكاليف
لضمان أمان الميزانية ومنع استنزاف الحصص، يجب على الفرق الهندسية تنفيذ الخطوات التالية:
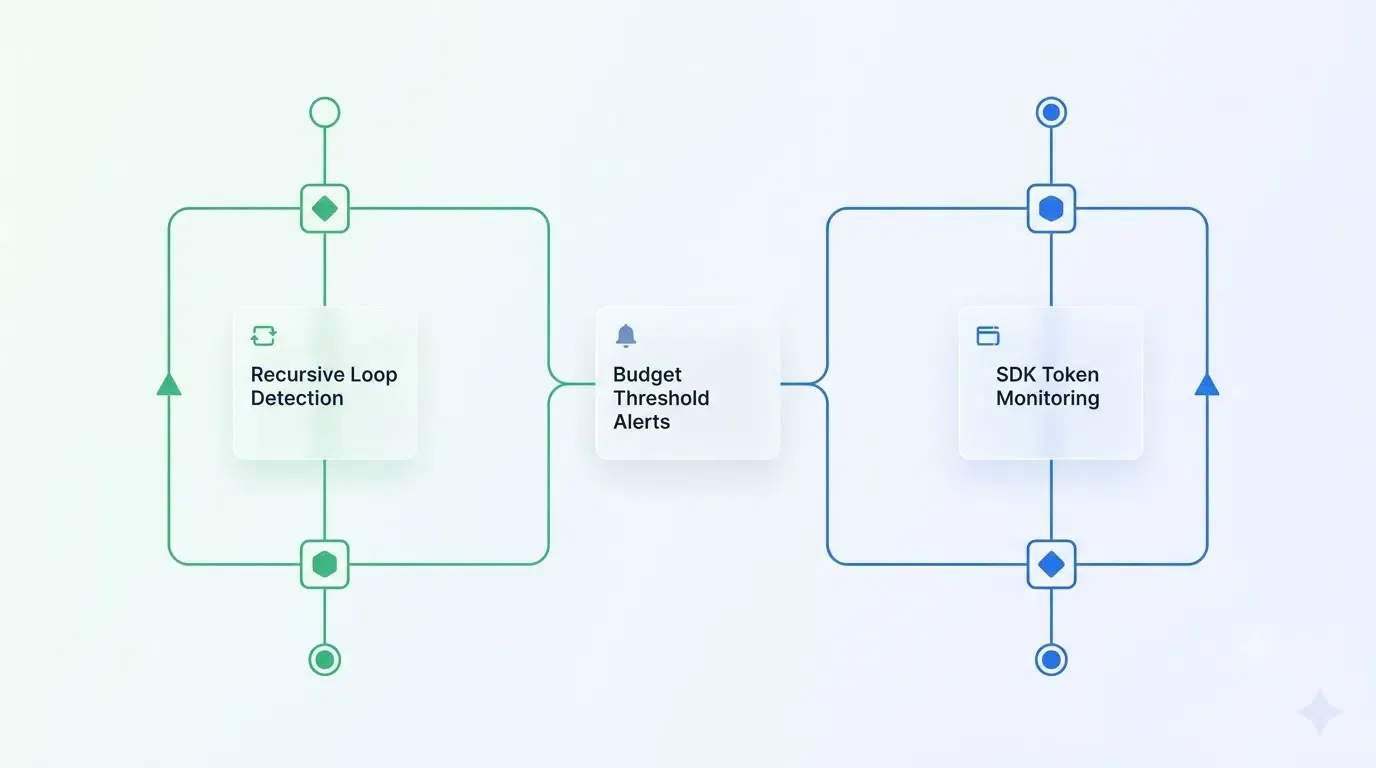
- اكتشاف الحلقات التكرارية: تطبيق ضمانات محلية لاكتشاف وإيقاف حلقات التصحيح الذاتي المؤتمتة عندما تتجاوز عشر تكرارات متتالية.
- مراقبة رموز SDK: تكوين عدادات رموز في الوقت الفعلي من جانب العميل لتتبع وزن الرموز الديناميكي على كل من المدخلات والمدخلات المخزنة مؤقتاً.
- التحقق من ذاكرة التخزين المؤقت للمطالبات: تدقيق مرات الوصول إلى ذاكرة التخزين المؤقت داخل حاوية وقت التشغيل لضمان عدم تسبب الملفات المكررة في فوترة مزدوجة.
- تنبيهات عتبة الميزانية: تحديد حدود ميزانية محلية صارمة في بيئة تشغيل الـ SDK تؤدي إلى توقفات فورية وغير قابلة للتجاوز.
- التحقق من توقيع التنفيذ: مصادقة جلسات التنفيذ باستخدام مفاتيح API مشفرة وجداول تدوير لمنع تنفيذ الحلقة غير المصرح به.
أسئلة شائعة (FAQ)
لماذا عانى OpenAI Codex من استنفاد سريع للحدود؟
كان الحادث ناتجاً في الأساس عن قيام نصوص مكافحة الإساءة وتحديد معدلات الاستخدام المؤتمتة في OpenAI بوضع علامات خاطئة على سير عمل المطورين العادي ذي الكثافة العالية. عندما أساءت أنظمة تهدئة المنصة تحديد حلقات إعادة الهيكلة القياسية متعددة الملفات كنشاط احتيالي، تم استنزاف حصص المشتركين المدفوعة قبل الأوان.
كيف تؤدي حلقات الوكلاء المستقلة إلى فوترة API غير متوقعة؟
بدون حراس الميزانية من جانب العميل، يمكن لوكلاء البرمجة غير المرئيين تنفيذ المئات من عمليات التصحيح الذاتي التكرارية المخفية داخل حاويات معزولة. تتجاوز هذه الجلسات المستمرة وغير المرئية تتبع التكلفة اليدوي، مما يتسبب في ارتفاع استهلاك رموز الإدخال والإخراج المخزنة مؤقتاً بشكل كبير في فترة قصيرة.
كيف يمكن للمطورين منع استهلاك الرموز غير المتوقع أثناء تحقيقات OpenAI حول حدود 'Codex'؟
يمكن للمطورين دمج حزمة تطوير برمجيات (SDK) من جانب العميل تفرض ميزانيات رموز محلية، وتطبق اكتشاف الحلقات التكرارية، وتصادق على الجلسات البرمجية باستخدام معرفات أجهزة فريدة. من خلال مطابقة سياق العميل قبل تنفيذ طلبات API ذات الحجم الكبير، يمكن للفرق التحكم بشكل آمن في تخصيصات رموز وقت التشغيل.
الوجبات السريعة للفرق الهندسية
عصر تطوير الذكاء الاصطناعي ذو السعر الثابت القابل للتنبؤ يوشك على الانتهاء. ستعتمد الفرق الهندسية بشكل متزايد على حوكمة وقت التشغيل، وميزانية التنفيذ، وضوابط التكلفة على مستوى الـ SDK بدلاً من الوثوق بفوترة جانب السحابة وحدها. قد تواجه المنصات التي تعتمد بشكل كبير على إجراءات المستخدم اليدوية والمرئية فجوات هيكلية عندما يدير الوكلاء المؤتمتة خط أنابيب الطلبات. يمثل الانتقال إلى نسب جانب الخادم وتمرير المعلمات الآمن اتجاهاً مرجحاً للغاية للحفاظ على تتبع موثوق وتغطية أمنية.
يشير هذا التحول إلى إعادة كتابة أساسية لأطر القياس وبروتوكولات الأمان لدينا. من المرجح أن تعتمد أنظمة النسب المستقبلية بشكل أكبر على مطابقة الهوية من جانب الخادم ومزامنة الحالة الآمنة. مع بدء المزيد من وكلاء الذكاء الاصطناعي في العمل كأول مستهلك للاتصالات الرقمية، ستعتمد هياكل النسب بشكل متزايد على هوية جانب الخادم، واسترداد الحالة المؤجل، والحفاظ على سياق البروتوكول بدلاً من جلسات المتصفح وحدها.
أسئلة شائعة (FAQ)
لماذا عانى OpenAI Codex من استنفاد سريع للحدود؟
كيف تؤدي حلقات الوكلاء المستقلة إلى فوترة API غير متوقعة؟
كيف يمكن للمطورين منع استهلاك الرموز غير المتوقع أثناء تحقيقات OpenAI حول حدود 'Codex'؟
عصر تطوير الذكاء الاصطناعي ذو السعر الثابت القابل للتنبؤ يوشك على الانتهاء. ستعتمد الفرق الهندسية بشكل متزايد على حوكمة وقت التشغيل، وميزانية التنفيذ، وضوابط التكلفة على مستوى الـ SDK بدلاً من الوثوق بفوترة جانب السحابة وحدها. قد تواجه المنصات التي تعتمد بشكل كبير على إجراءات المستخدم اليدوية والمرئية فجوات هيكلية عندما يدير الوكلاء المؤتمتة خط أنابيب الطلبات. يمثل الانتقال إلى نسب جانب الخادم وتمرير المعلمات الآمن اتجاهاً مرجحاً للغاية للحفاظ على تتبع موثوق وتغطية أمنية.
يشير هذا التحول إلى إعادة كتابة أساسية لأطر القياس وبروتوكولات الأمان لدينا. من المرجح أن تعتمد أنظمة النسب المستقبلية بشكل أكبر على مطابقة الهوية من جانب الخادم ومزامنة الحالة الآمنة. مع بدء المزيد من وكلاء الذكاء الاصطناعي في العمل كأول مستهلك للاتصالات الرقمية، ستعتمد هياكل النسب بشكل متزايد على هوية جانب الخادم، واسترداد الحالة المؤجل، والحفاظ على سياق البروتوكول بدلاً من جلسات المتصفح وحدها.
Share this article



