هل يركز ‘Ornith-1.0’ على البرمجة الوكيلة؟ تشير البيانات الأولية من مجموعات الاختبار (staging clusters) لدينا إلى أن هذا التحول قد بدأ بالفعل. إن إطلاق DeepReinforce لعائلة نماذجها ذاتية التجهيز في 25 يونيو 2026، يقدم أنماط سير عمل جديدة داخل بيئات التطوير المؤسسية. بالنسبة لفرق التطوير، يتحول التحدي إلى إدارة التنفيذ البرمجي مع الحفاظ على تكامل البيانات. يمثل هذا الإطلاق انتقالًا واضحًا في كيفية تدريب النماذج ونشرها.
نظرة عامة
- حلقة التجهيز الذاتي (Self-Scaffolding Loop): على عكس خطوط الإنتاج التقليدية التي تستخدم أطر عمل ثابتة مكتوبة بشريًا، تقوم عائلة النماذج هذه بتطوير أطر تنفيذها الخاصة وسياسات المهام المحددة ديناميكيًا أثناء التعلم التعزيزي.
- عمليات نشر متوازنة للطبقات: تتراوح من نموذج كثيف بحجم 9B محسن للأجهزة الطرفية الموفرة للموارد إلى نموذج رائد يعتمد على مزيج من الخبراء (MoE) بحجم 397B.
- تأثير تكامل MMP: يتجاوز ملفات تعريف الارتباط التقليدية (cookies) وإعادة توجيه المتصفح، مما يتطلب تمرير رموز مشفرة (cryptographic token-passing) على مستوى الـ SDK لمنع انقطاع قياس التثبيت.
فهم إطار عمل التجهيز الذاتي لـ Ornith
يقدم إصدار عائلة النماذج هذه ديناميكيات جديدة للتسعير والقدرات في طبقة خدمة النماذج، وتحديدًا عندما يركز Ornith-1.0 على البرمجة الوكيلة لتحسين كل من إطار عمل المهام والحل البرمجي النهائي بشكل مشترك. يسمح هذا الإطار التطوري للنظام باكتشاف مسارات بحث أفضل دون الاعتماد على أطر ثابتة مكتوبة بشريًا. تم بناء النماذج فوق نقاط فحص Gemma 4 وQwen 3.5 المدربة مسبقًا، وتتضمن أربعة أحجام متميزة، بما في ذلك 9B Dense و31B Dense و35B MoE و397B MoE. تم توثيق المواصفات التفصيلية على Ornith Hub الرسمي.
تكوينات النماذج ومقاييس الأداء
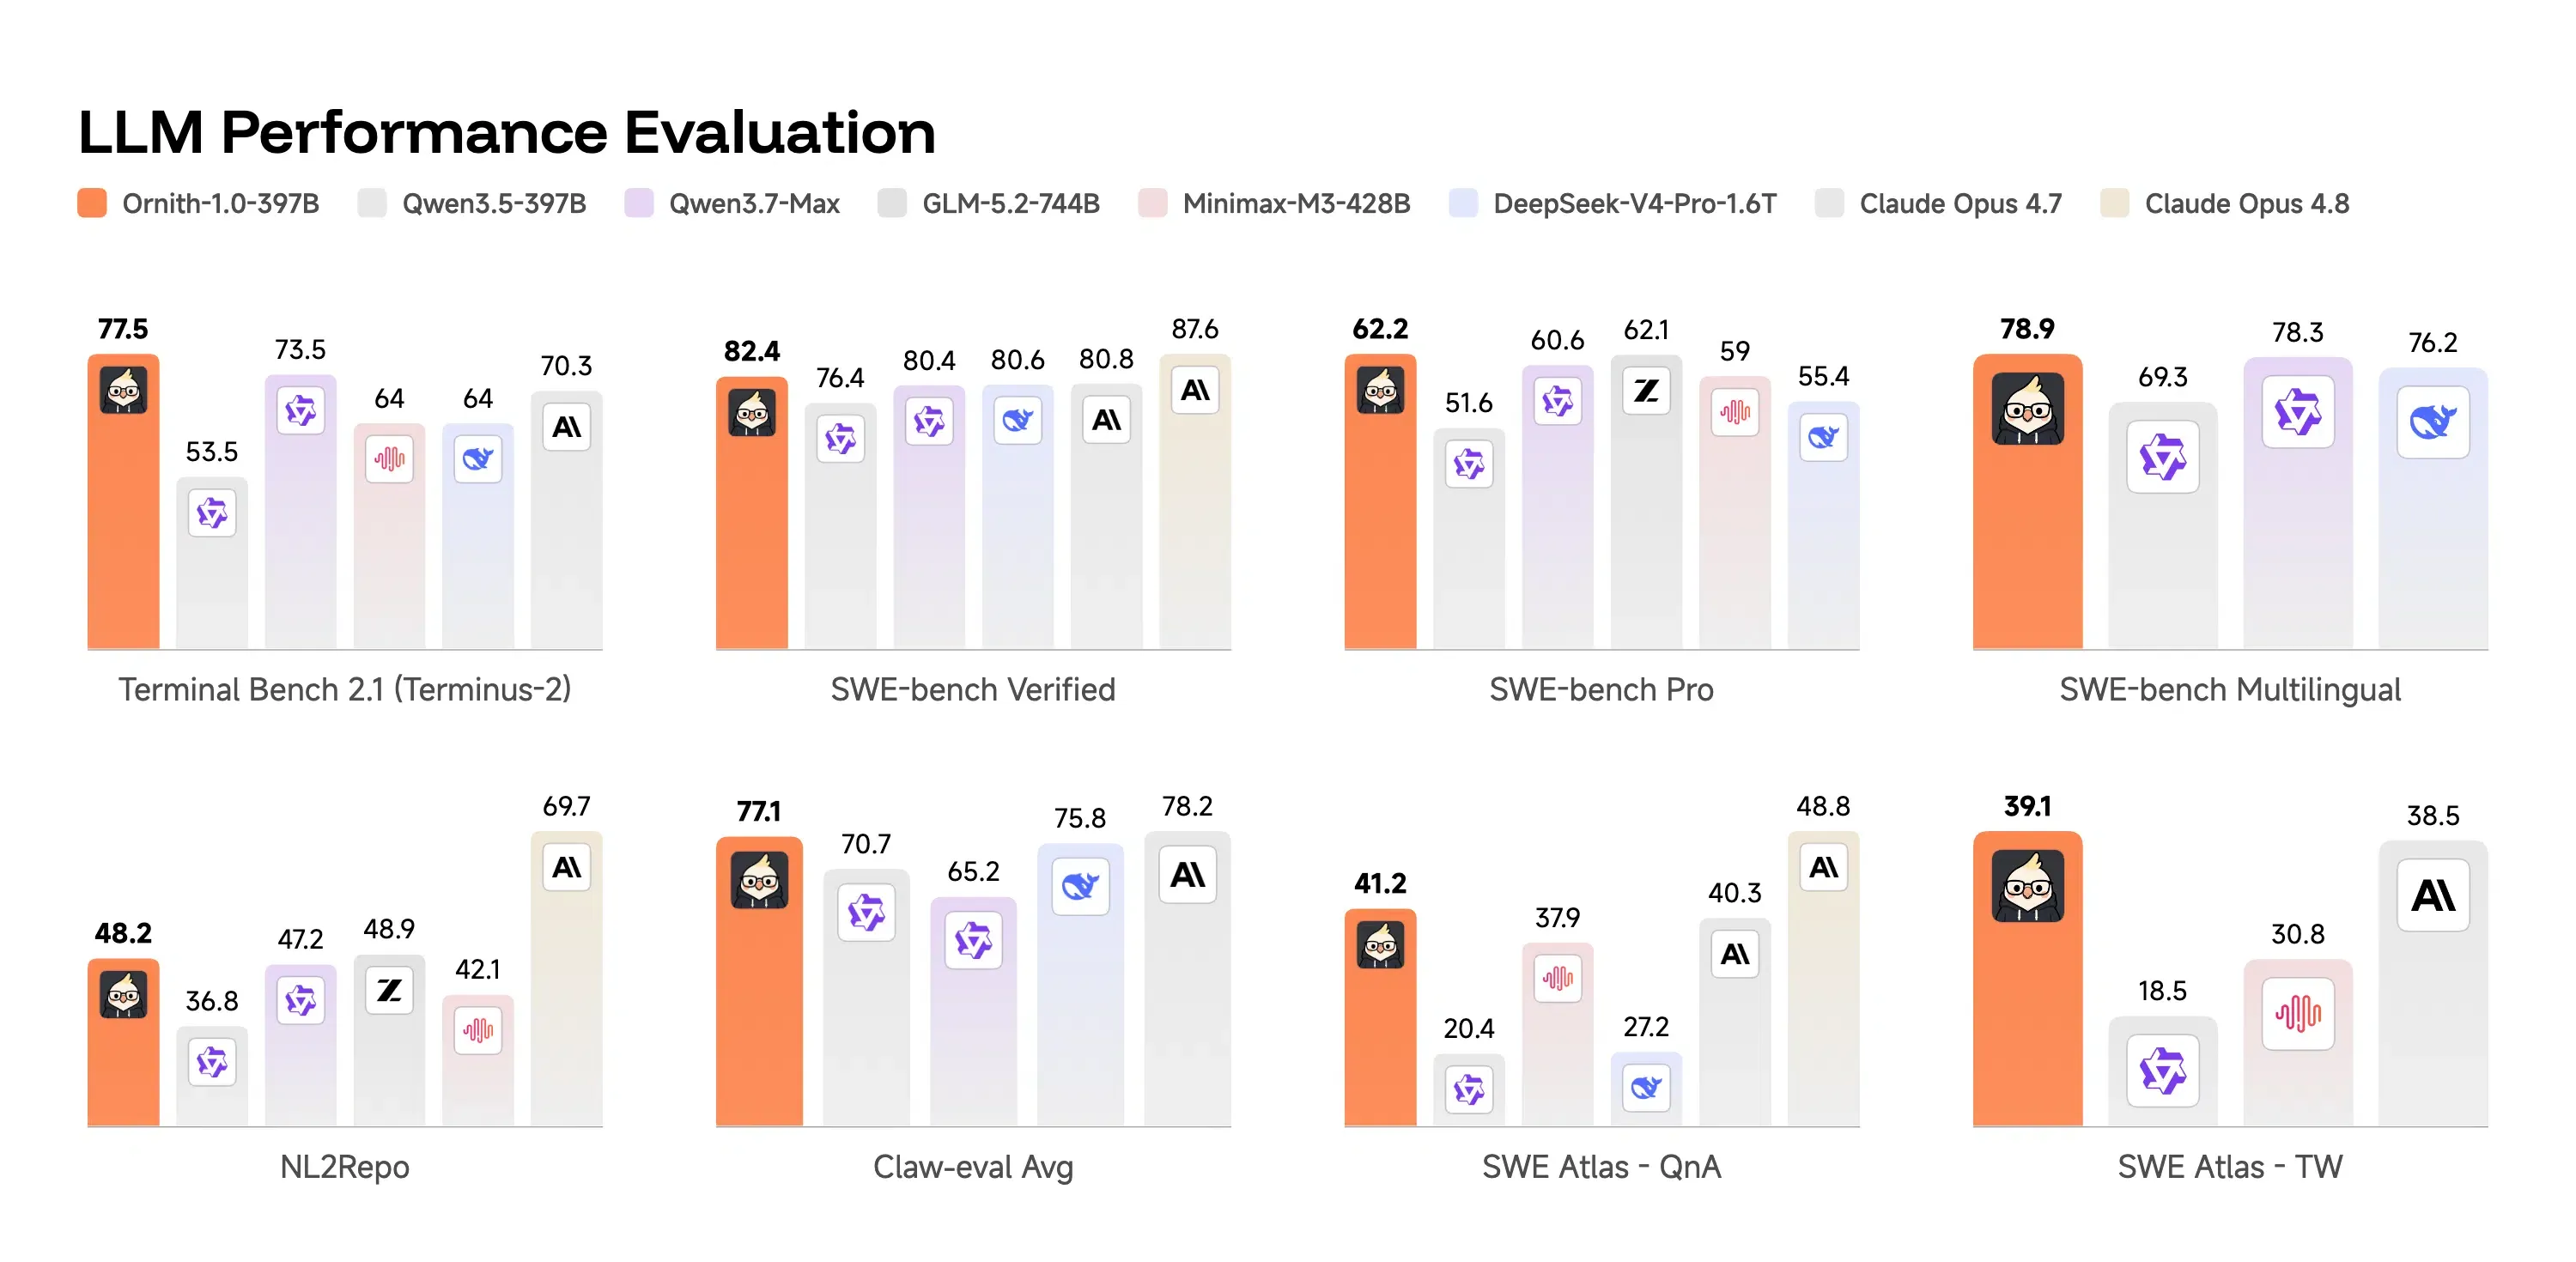
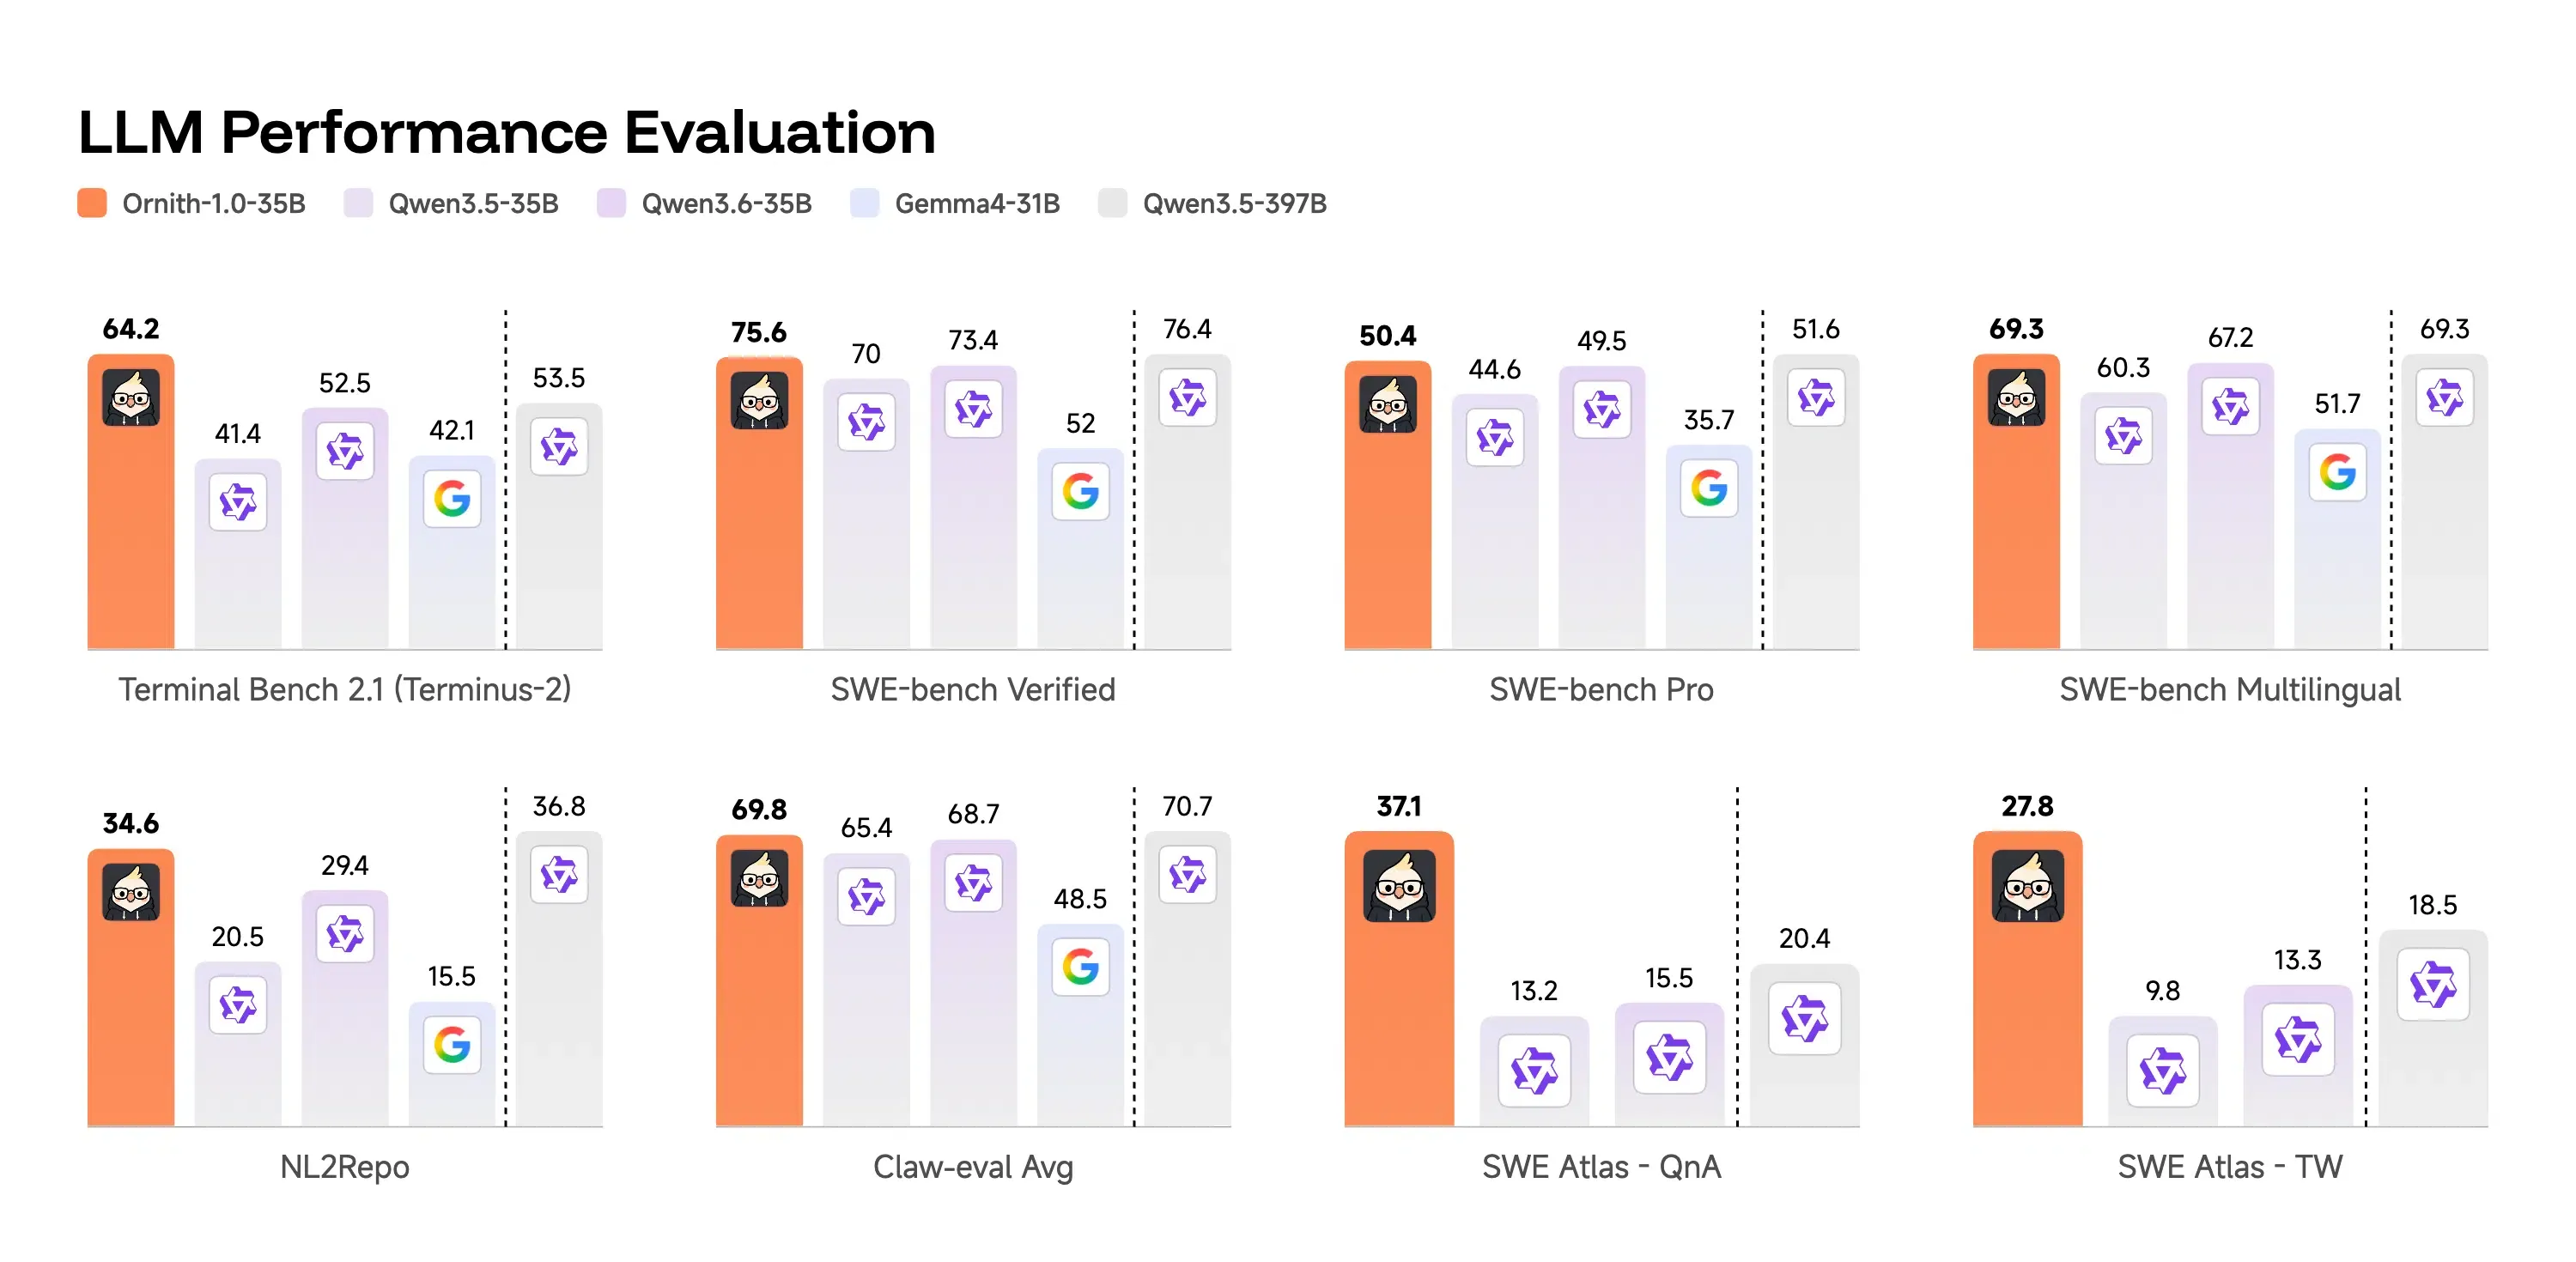
تسلط نتائج التقييم الضوء على مكاسب كبيرة في الأداء عبر معايير برمجية وكيلة متعددة. على المستوى الرائد، يحقق نموذج 397B MoE درجة 77.5 في Terminal-Bench 2.1 و82.4 في SWE-Bench Verified. يتفوق هذا الأداء على Claude Opus 4.7 ويتجاوز النماذج المفتوحة الرائدة ذات الحجم المماثل. على سبيل المثال، تقلل البنية من عمليات قراءة الملفات الزائدة وتحسن نقل الذاكرة عبر مهام السياق الطويلة. وفي الوقت نفسه، ينشط نموذج 35B MoE حوالي 3B من المعلمات لكل رمز (token)، مما يوفر وقت تشغيل سريع وفعال من حيث التكلفة. وهو يسجل 64.2 في Terminal-Bench 2.1، متجاوزًا نماذج أكبر بكثير مثل Qwen 3.5-397B مع الحفاظ على استقرار عالٍ في التنفيذ.
عمليات النشر الموفرة للموارد على الأجهزة الطرفية
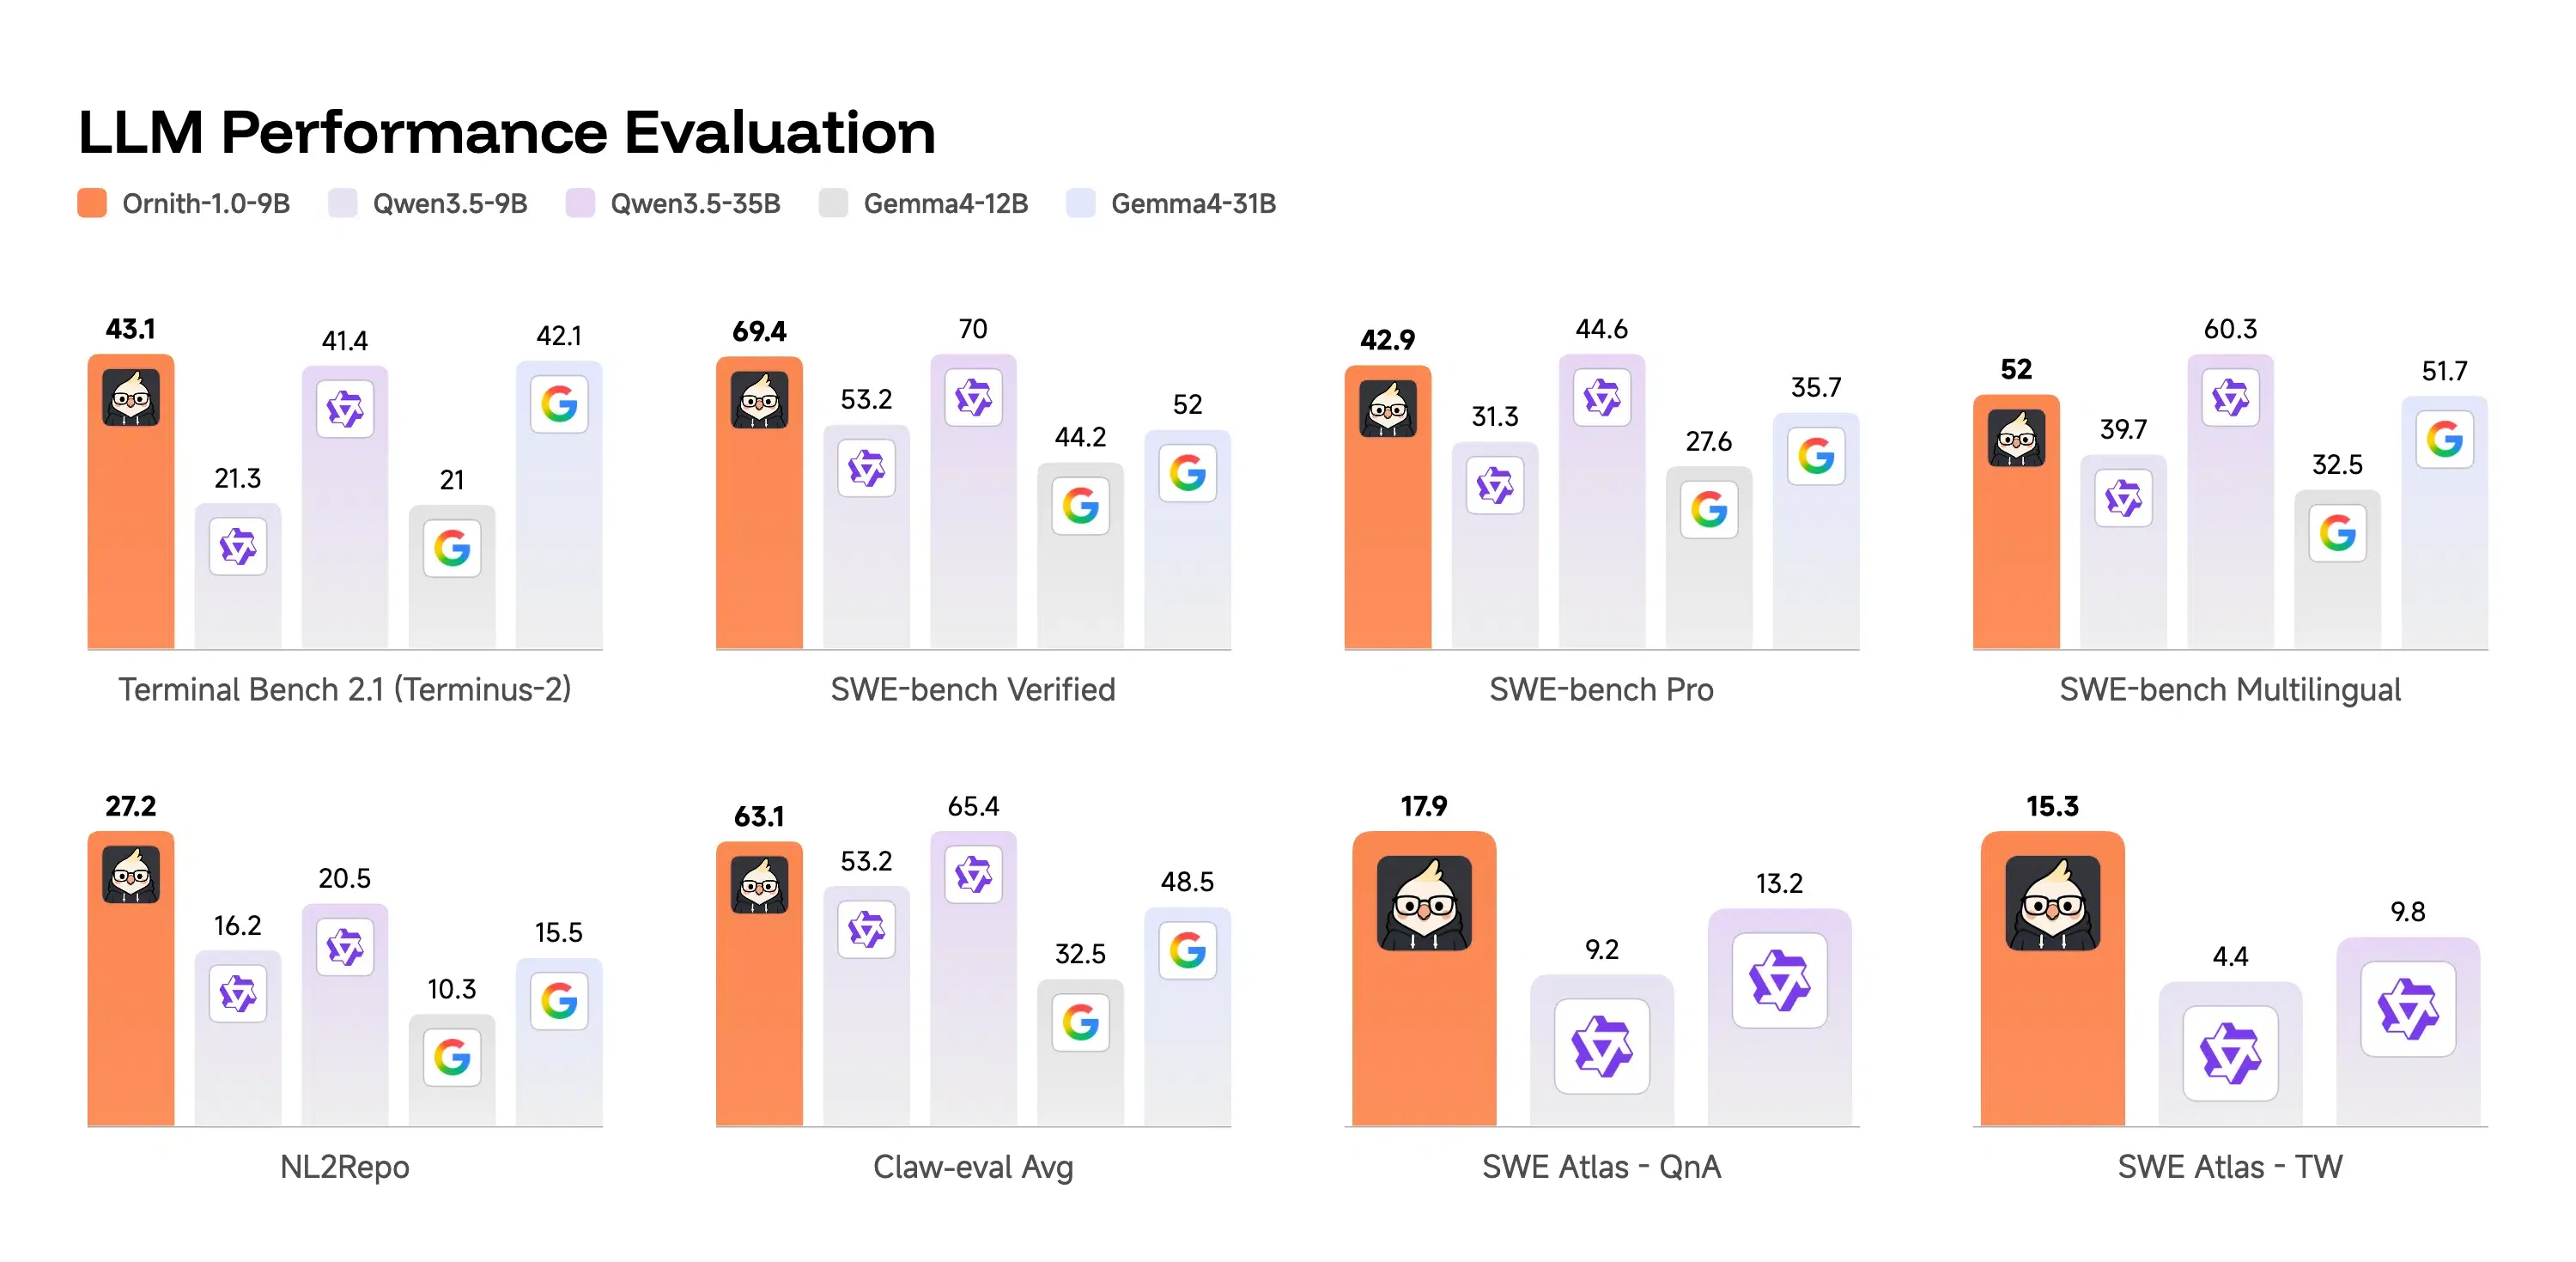
بالنسبة لعمليات النشر على الأجهزة المحلية والطرفية، يوفر نموذج 9B Dense حلاً فعالاً للغاية. فهو يحقق 43.1 في Terminal-Bench 2.1 و69.4 في SWE-Bench Verified. يتطلب هذا النموذج المدمج حوالي 19GB فقط من الذاكرة بتنسيق bf16، مما يسمح للمطورين بتشغيله على وحدة معالجة رسومات (GPU) واحدة بسعة 80GB. ونتيجة لذلك، يمكن للفرق تنفيذ عمليات محلية وخاصة دون إرسال قواعد بيانات برمجية حساسة خارج المؤسسة. النموذج متوافق تمامًا مع تنسيقات التكميم Ollama وUnsloth وGGUF، مما يسمح للمجموعات الهندسية بنشر وكلاء برمجة محليين يعملون باستمرار على أجهزة الاستهلاك العادية.
حلقة التدريب ذاتية التحسين
يوجد في جوهر قدرات النموذج حلقة تدريب ذاتية التحسين. أثناء التعلم التعزيزي، يتعامل النموذج مع إطار التجهيز (scaffold) ككائن قابل للتعلم. تتقدم كل خطوة تدريب في مرحلتين: أولاً، يقترح النموذج إطارًا مكررًا؛ ثانيًا، يستخدم هذا الإطار لإنشاء حل كامل. يتم نشر المكافأة للمرحلتين معًا، مما يحسن النموذج لكتابة تنسيقه الخاص. ولمنع اختراق المكافآت، تنفذ DeepReinforce دفاعًا من ثلاث طبقات: حدود ثقة ثابتة، ومراقب حتمي يحدد عمليات قراءة المسارات المحظورة، وقاضٍ من نموذج لغوي كبير (LLM) مجمد يعمل كحق نقض.

لماذا تخلق الوكلاء التي تعمل بدون واجهة (Headless Agents) نقاط عمياء في الإسناد؟
مع قيام الوكلاء المستقلين بتنفيذ عمليات إعادة هيكلة وإصلاحات برمجية لملفات متعددة، يزداد حجم معاملات واجهة برمجة التطبيقات (API) في الخلفية. ونتيجة لذلك، وبينما تقوم عائلة ‘Ornith-1.0’ بمعالجة أعباء العمل البرمجية الوكيلة بشكل غير مرئي عبر ملفات على مستوى المستودع، فإن التحول نحو التنفيذ في الخلفية يسبب أزمة في الإسناد. بالنسبة لفرق التطوير، التحدي المباشر هو إدارة الانتقالات عبر المنصات مع الحفاظ على التحقق القوي من جلسات المستخدمين.
عكس نموذج الإكمال: عندما يتفوق التنفيذ الوكيل على ضغطات المفاتيح
تعمل الوكلاء البرمجية كعملاء HTTP عديمي الحالة من جانب الخادم. فهي لا تحتفظ بملفات تعريف ارتباط (cookies) دائمة، ولا تنفذ تخزينًا على مستوى المتصفح، وغالبًا ما تسقط رؤوس الإحالة (Referrer headers) تمامًا أثناء القفزات التلقائية في الخلفية. تستند الملاحظات التالية إلى عمليات التحقق الهندسية الداخلية التي أجريت في بيئات الاختبار الخاصة بنا، وتهدف إلى توضيح أنماط التنفيذ الشائعة بدلاً من المعايير الصناعية الشاملة. خلال تتبع قياس المسارات الذي أجري في أبريل 2026، قمنا بمراجعة حوالي 165,000 طفرة ملف على مستوى المستودع لمراقبة كيفية تنفيذ الوكلاء البرمجية لمهام إعادة الهيكلة. سجلت قاعدة البيانات صفر مصافحة لملفات تعريف الارتباط على مستوى المتصفح، مما أدى إلى تصنيف التثبيت اللاحق بالكامل كحركة مرور مباشرة. يتجاوز هذا التنفيذ عديم الحالة معلمات التتبع القياسية من جانب العميل مثل Google Play Install Referrer API. كما أنه يمنع عمليات إعادة التوجيه على مستوى المتصفح التي يتم التقاطها بواسطة iOS SKAdNetwork (SKAN) أو Android Privacy Sandbox SDK Runtime. ونتيجة لذلك، عندما يكمل تدفق مدفوع بوكيل معاملة عبر واجهات برمجة التطبيقات الخلفية، تنقطع سلسلة الإحالة. ويظهر التثبيت كمصدر مباشر غير معروف، مما يخلق تباينات ملحوظة في قياس الحملة.
أسراب الروبوتات ومتجه تهديد الاحتيال الإعلاني
تخلق الرموز منخفضة التكلفة وعالية الأداء تحديات جديدة لفرق الأمان. بالتوازي، تقدم شركة Alibaba خصومات خارج أوقات الذروة بنسبة 80%. يؤدي هذا التحول في التسعير إلى تقليل تكاليف تشغيل البرامج النصية للوكلاء الآليين ليلاً بشكل كبير. خلال مراجعة أمنية روتينية لـ 38,000 عملية التزام (commit) آلية للمستودع، حدد فريقنا مجموعة من البرامج النصية التي تمثل حوالي 8% من جميع عمليات التثبيت المسجلة، والتي تركزت بالكامل خلال نافذة زمنية مدتها ثلاث ساعات. قامت شبكات الروبوت هذه بتزييف ردود الاتصال (callbacks) الخاصة بالتثبيت برمجيًا، مما يثبت أن حدود المعدل الأساسية القائمة على العميل غير كافية. يتطلب هذا التعرض من المطورين تنفيذ تحقق أكثر قوة على مستوى الـ SDK لحماية الإنفاق التسويقي.
بناء تكاملات SDK آمنة للوكلاء المستقلين
يتطلب تأمين تدفقات العمل الموجهة بالوكلاء نهجًا هندسيًا منظمًا. أحد الدفاعات الأساسية هو نشر التحقق من الحالة على مستوى الجهاز. يمكن للمطورين تنفيذ آلات حالة تتحقق من بصمات الأجهزة أثناء طلب الجلسة. عندما يطلق وكيل إجراءً ما، يتحقق الخادم من هذه الحالة للتأكد من سياق التنفيذ، مما يحظر المكالمات غير المصرح بها. يتطلب تأمين قنوات التنفيذ الخلفية في بيئات البرمجة الوكيلة مصافحة منظمة ومتحققًا منها تشفيريًا.
تصميم معرفات وكلاء متعددة آمنة
يعد عزل بيئة التنفيذ أمرًا بالغ الأهمية لمنع تسرب البيانات عبر الجلسات. يمكن للمطورين تشغيل الوكلاء داخل بيئات معزولة (sandboxes) مؤقتة تدمر الحالة المحلية عند اكتمال المهمة. بالإضافة إلى ذلك، يجب تطبيق توقيعات تشفيرية على جميع معلمات النقل. من خلال توقيع كل رد اتصال URL بمفاتيح خاصة، يضمن مهندسو النظام عدم قدرة البرامج النصية الوسيطة على تغيير الحمولة، مما يحافظ على سلامة تدفق البيانات. يوفر هذا التكوين الآمن بنية ترشيح قوية لحركة المرور غير الصالحة لمنع محاولات التزييف الآلي.
تقوية التوقيعات التشفيرية في عمليات تنفيذ SDK
لتجنب تخصيص دورات سباق هندسية داخلية للبنية التحتية لآلة الحالة الأساسية، تعتمد الفرق الهندسية عادةً على تطبيقات مرجعية قياسية في الصناعة. في مرحلة الإنتاج، يمكن للفرق دمج إطار عمل تمرير معلمات التطبيق المؤجل (deferred app parameter pass-through framework) لأتمتة فحوصات التوقيع واستعادة الحالة دون إدارة آلات حالة معقدة. يسمح هذا التكامل للتطبيق باستعادة سياق الإحالة الأصلي من رد اتصال خادم آمن أثناء التشغيل الأول. من خلال تمرير رمز مميز موقع تشفيريًا عبر حلقة التثبيت، يحافظ النظام على حالة المعاملة الأصلية، مما يضمن تدفق بيانات متسق عبر دورة حياة الاستحواذ بأكملها.
مواءمة الهندسة والتسويق بشأن استعادة الحالة
يتطلب تنفيذ تدفقات العمل لعمليات نشر الوكلاء المستقلين تنسيقًا وثيقًا بين الأقسام التقنية والتسويقية. يجب أن يركز الفريق الهندسي على توحيد المعرفات الفريدة وضمان توافق الـ SDK. يحتاج المطورون أيضًا إلى إدارة معرفات الحزم (bundle IDs) عبر عمليات النشر متعددة المستأجرين لمنع تعارض التوجيه في المتاجر الإقليمية. وفي الوقت نفسه، يجب على المهندسين المعماريين تنفيذ فحوصات توقيع آمنة لكل من منصتي iOS وAndroid لمنع التلاعب بالروابط العميقة (deep links).
اعتبارات تقنية للمطورين والمهندسين المعماريين
يجب على المهندسين المعماريين التأكد من التحقق من مخططات URL المخصصة، والروابط العالمية، وروابط التطبيقات على مستوى البوابة (gateway level). يمنع هذا التكوين البرامج النصية الضارة من اختطاف توجيه النية أثناء الانتقال من الويب إلى التطبيق. من خلال فرض التحقق من التوقيع، يمكن للفرق حماية خط بيانات المصب والحفاظ على سجلات نظيفة في أنظمتهم باستخدام بنية ربط عالمية موحدة.
استراتيجيات النمو والاستحواذ على العملاء في ظل الانكماش
يجب على فرق النمو تكييف تحليلاتها لتعتمد على تحليل الأفواج (cohort analysis) ومقاييس الاحتفاظ طويلة الأجل بدلاً من أحداث النقرة الواحدة. يتيح دمج محرك إسناد حتمي متعدد القنوات إنشاء تدفقات تأهيل مخصصة تحافظ على نية المستخدم. عند حدوث إحالة، يمكن للنظام إسناد التحويل تلقائيًا دون الحاجة إلى إدخال يدوي. يعمل هذا النهج على تحسين دقة حسابات العائد على الإنفاق التسويقي (ROAS) ويساعد في تصفية حركة المرور غير الصالحة والناتجة عن الوكلاء.
أسئلة شائعة
لماذا تتعطل القياسات القائمة على الإحالة في تدفقات العمل الوكيلة؟
كيف تضمن التوقيعات التشفيرية أمان SDK عندما يركز 'Ornith-1.0' على البرمجة الوكيلة؟
لماذا تفشل طرق بصمات الأجهزة القياسية في تدفقات البرمجة الوكيلة؟
يشير الإطلاق إلى تحول أوسع في المشهد التكنولوجي العالمي. وتحديدًا، مع توسع معالجات الاستدلال المخصصة، بدأ النموذج التقليدي للوصول إلى البرمجيات في التلاشي. علاوة على ذلك، مع تعامل الوكلاء المستقلين مع المزيد من المهام الإدارية، قد تنتقل واجهة المستخدم الأساسية من لوحات التحكم المرئية إلى مصافحات واجهة برمجة التطبيقات (API) الخلفية المباشرة. قد يقلل هذا التطور من دور متاجر التطبيقات التقليدية في الاكتشاف. بدلاً من ذلك، قد يشهد السوق نموًا في التطبيقات المصغرة ذات الغرض الواحد عند الطلب التي يتم إنشاؤها ديناميكيًا لمهام محددة. يخلق هذا التغيير متطلبات جديدة للتوزيع بدون احتكاك والتحقق الآمن في الوقت الفعلي.
بالإضافة إلى ذلك، من المرجح أن تواصل أطر خصوصية البيانات مثل SKAdNetwork وGoogle Privacy Sandbox الحد من مشاركة البيانات مع أطراف خارجية. يدفع هذا الاتجاه المطورين إلى إعطاء الأولوية للقياس الحتمي للطرف الأول. في هذه البيئة، قد تصبح معايير الإسناد متعدد اللمس مطلبًا أساسيًا لهياكل النظام الحديثة. قد ترغب المؤسسات التي تعتمد على الإسناد المستند إلى المتصفح في تقييم ما إذا كانت خطوط أنابيب القياس الحالية الخاصة بها لا تزال كافية مع تزايد شيوع تدفقات العمل التي يحركها الوكلاء.
Share this article



