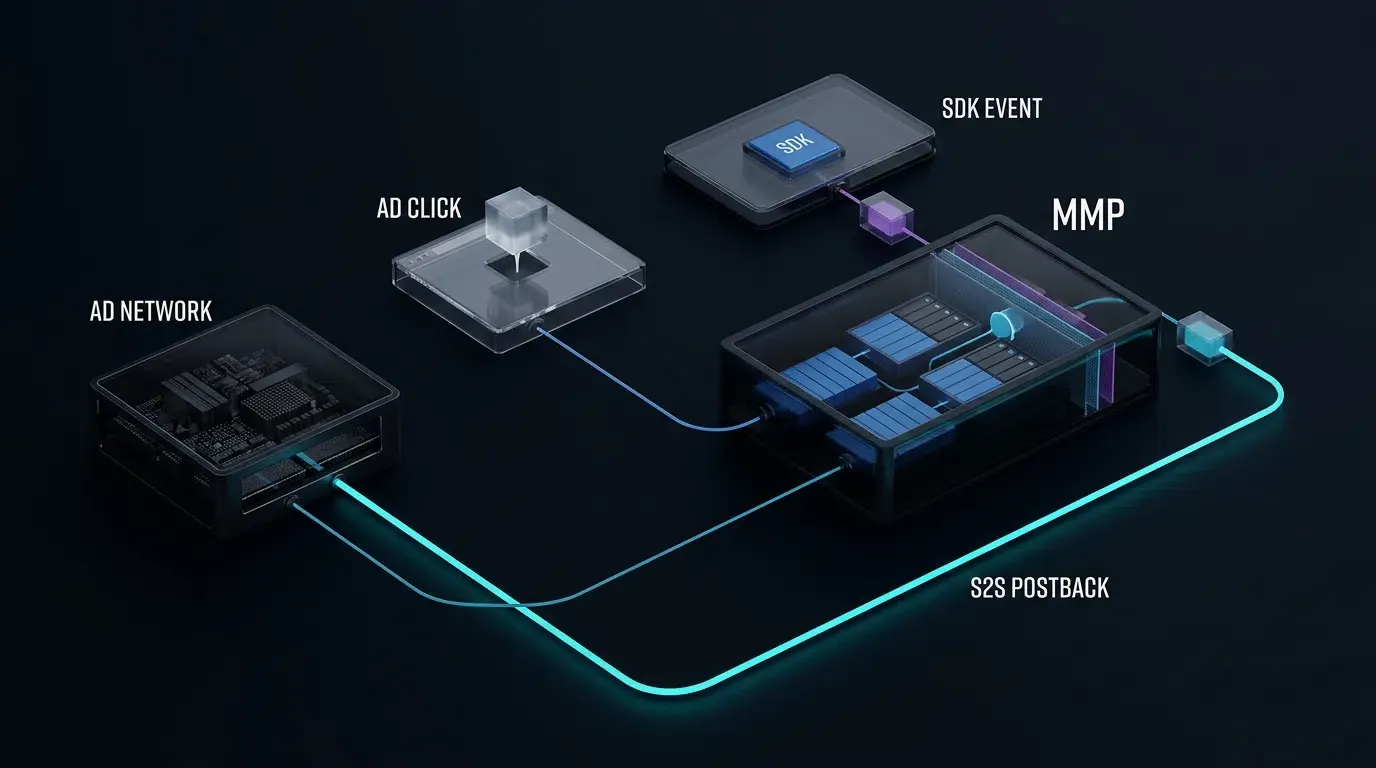
كيف يمكن منع التلاعب بحمولات الإحالة في واجهات برمجة تطبيقات الخادم إلى الخادم (S2S)؟ يمكن للمتلقي اكتشاف التعديلات غير المصرح بها على حقول الطلبات المشمولة من خلال التحقق من آلية مصادقة رسائل موثقة. يتطلب منع هجمات إعادة تشغيل الطلبات على مستوى التطبيق واعتمادات التحويل المكررة الجمع بين فحوصات حداثة الطابع الزمني، وتتبع الأرقام العشوائية الذرية (Nonces)، ومعامل عدم التأثر بالتكرار (Idempotency) المستدام على مستوى الأعمال.
واجهة برمجة التطبيقات (API) هي واجهة محددة تتبادل من خلالها مكونات البرامج البيانات أو تطلب الوظائف. في مجال إحالة الأجهزة المحمولة، تتيح واجهات برمجة التطبيقات المستندة إلى HTTP لمنصات القياس وشبكات التسويق تبادل بيانات التحويل عبر طلبات الإرسال العكسي من خادم إلى خادم (S2S). تتطلب تأمين هذه الواجهات التحقق من سلامة الرسائل، وفرض حداثة الطلبات، والحفاظ على منع تكرار المعاملات التجارية بشكل دائم.
| المصطلح | التعريف | الكيان ذو الصلة | دور نية البحث |
|---|---|---|---|
| إرسال S2S العكسي (S2S Postback) | طلب HTTP مدفوع بالأحداث ينقل بيانات التحويل بين خوادم الواجهة الخلفية. | استدعاء الويب هوك (Webhook Callback) | تقني / إعلامي |
| رمز مصادقة الرسائل (MAC) | قيمة تحقق تشفيرية يتم إنشاؤها باستخدام مفتاح سري للتحقق من سلامة البيانات وموثوقيتها. | HMAC-SHA256 | تقني / أمني |
| الدفاع ضد إعادة التشغيل (Replay Defense) | آليات تمنع إعادة معالجة الطلبات الأصلية التي تم اعتراضها بطرق احتيالية. | تتبع الأرقام العشوائية (Nonce Tracking) | تقني / أمني |
| عدم تأثر العمليات بالتكرار (Business Idempotency) | منطق معالجة يضمن ألا يؤدي إرسال نفس الحدث عدة مرات إلى احتساب أرصدة متعددة. | منع تكرار الأحداث | تقني / معماري |
متجهات التهديد الرئيسية التي تواجه نقاط نهاية إرسال الإحالة العكسي
الحافز المالي لانتحال التحويلات
في التسويق القائم على الأداء للأجهزة المحمولة، تدفع سجلات التحويل النهائية التسوية المالية مباشرة. وتحدد حملات تكلفة الاكتساب (CPA) العالية، وعمليات الإيداع داخل التطبيق، وأحداث الاشتراكات دفعات الناشرين وتغذي نماذج تحسين شبكات التسويق الآلية.
ونظراً لأن الأنظمة النهائية تؤدي إلى إطلاق الفوترة وتخصيص الائتمان بناءً على إشعارات الإرسال الواردة، فإن المهاجمين يمتلكون حافزاً للتلاعب بخصائص التحويل. وبدون التحقق من تشفير الحمولة على مستوى التطبيق، يمكن لمهاجم قادر على إرسال طلبات HTTP صالحة تغيير قيم التحويل، أو إعادة توجيه معرفات الشركاء، أو تزييف أحداث الشراء غير الموجودة.
الاعتراض والتعديل والتعرض للوسطاء
تحمي أمان طبقة النقل (TLS) البيانات أثناء نقلها بين نظار اتصال TCP المباشرين. ومع ذلك، في بنيات الحوسبة السحابية الحديثة، غالباً ما يتم إنهاء اتصال TLS عند موجهات الأحمال الطرفية، أو بوابات واجهات برمجة التطبيقات، أو الوكلاء العكسيين، أو شبكات توزع المحتوى (CDNs) قبل أن يصل الطلب إلى خدمة الواجهة الخلفية.
إذا تم اختراق وكيل وسيط أو وُجدت خدمة توجيه غير خاضعة للتدقيق بين المرسل والمتلقي، فيمكن فحص مكونات الطلب الواردة أو تعديلها:
- إعادة توجيه الإحالة: تغيير معاملات مثل
click_idأوpublisher_idلإحالة تحويل عضوي إلى حساب غير مصرح به. - تضخم الأموال: تغيير أرقام المعاملات أو رموز العملات داخل جسم الطلب للمطالبة بعمولات تسويق تابعة مضخمة.
- ترقية مستوى الأحداث: تعديل معرفات فئات الأحداث من التفاعلات الأولية في قمع التحويل إلى مراحل شراء عالية القيمة.
استغلال إعادة التشغيل مقابل عمليات تسليم الشبكة المكررة
يحدث استغلال إعادة التشغيل عندما يلتقط المهاجم إرسال إرسال عكسي أصلي ويعيد إرسال تلك الحمولة بالضبط إلى المتلقي. وبدلاً من ذلك، ونظراً لأن المعاملات والرموز التشفيرية داخل الرسالة الأصلية كانت صالحة عند إنشائها، فإن المستقبلين الساذجين الذين يتحققون فقط من توقيع الرسالة سيقومون بتقييم الطلبات المعاد إرسالها على أنها صحيحة.
يجب تمييز هذا التهديد عن عمليات إعادة المحاولة العادية في طبقة النقل. غالباً ما تتسبب مهلات الشبكة العابرة في قيام المرسل بإعادة إرسال طلب الإرسال العكسي عندما لا يتم تلقي إقرار HTTP، على الرغم من أن المتلقي قد يكون قد استوعب السجل بالفعل. يجب أن تفرق البنيات القوية بين عمليات إعادة التشغيل الاحتيالية وع عمليات إعادة الإرسال الحميدة.
جمع بيانات الاعتماد وحدود الرموز الثابتة
الاعتماد فقط على بيانات الاعتماد الثابتة—مثل مفاتيح واجهة برمجة التطبيقات المشتركة أو الرموز المميزة (Bearer Tokens) الموضوعة في رؤوس طلبات HTTP—يقوم بمصادقة هوية المتصل بافتراض أن السر يظل سرياً.
ومع ذلك، لا توفر الرموز الثابتة أي ربط تشفيري بجسم الطلب. إذا تم تسريب مفتاح ثابت من خلال سجلات الخادم، أو تكوينات المستودعات الخاطئة، أو أدوات مراقبة الشبكة، فيمكن للمهاجم الذي يحمل هذا الرموز تزييف حمولات تعسفية. يثبت الرموز الثابت يدعي الاتصال، ولكنه لا يثبت ما إذا تم تعديل البيانات المرسلة أم لا.
مصادقة الرسائل التشفيرية ونطاق الحماية
الآلية الرياضية لخوارزمية HMAC (معيار IETF RFC 2104)
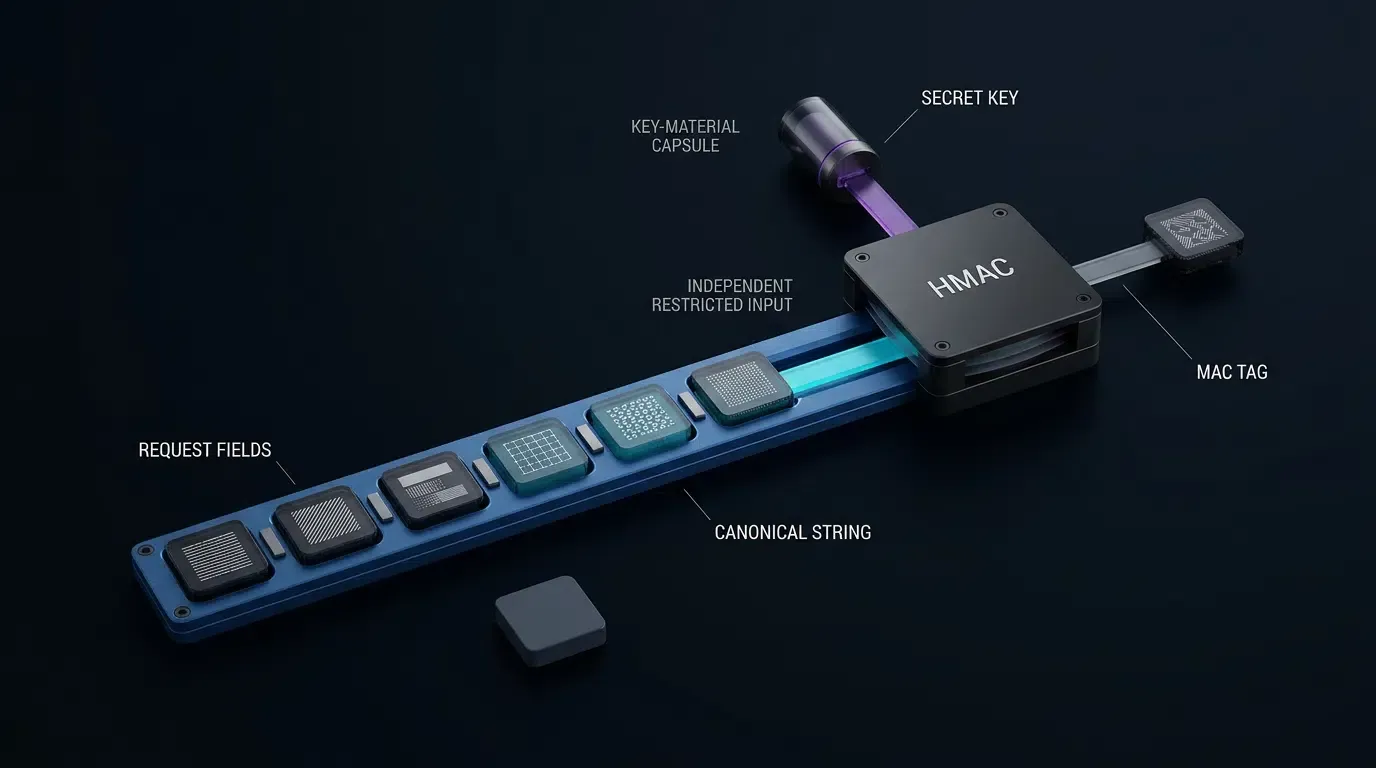
تستخدم خوارزمية رمز مصادقة الرسائل المعتمد على المفتاح (HMAC)، والمعياريّة في وثيقة IETF RFC 2104، دالة تجزئة تشفيرية (مثل SHA-256) مجتمعة مع مفتاح سري مشارك مسبقاً للتحقق من سلامة البيانات وموثوقيتها.
تعمل خوارزمية HMAC على مفتاح سري
حيث:
H هي دالة التجزئة التشفيرية الأساسية (SHA-256).B هو حجم الكتلة لدالة التجزئة (64 بايت لـ SHA-256).K' يتم استشتقاقه من المفتاح السريK : إذا كانK أطول منB ، يتم تجزئته مسبقاً باستخدامH إلى الطولL (32 بايت) وملء بالاصفار إلىB ؛ وإذا كانK أقصر منB ، يتم ملؤه بالأصفار حتى يصل إلىB .\text{opad} هي سلسلة الحشو الخارجية (0x5cمتكررةB من المرات).\text{ipad} هي سلسلة الحشو الداخلية (0x36متكررةB من المرات).\parallel تشير إلى ربط البايتات، و\oplus تشير إلى عملية أو (Exclusive-OR) على مستوى البتات.
على الرغم من أن وثائق الصناعة تشير بشكل متكرر إلى هذه الآلية باسم "توقيع الطلب"، إلا أن HMAC هو رمز مصادقة رسائل متماثل (Symmetric MAC). وهو لا يوفر توقيعات رقمية غير متماثلة أو عدم إقرار تشفيري، لأن كل من المرسل والمستقبل يتشاركان في الوصول إلى نفس المفتاح السري
نطاق وحدود مصادقة الرسائل
يؤدي وضع حدود واضحة حول التحقق التشفيري إلى منع المبالغة في تقدير النتائج الأمنية:
| حدود التحقق | القدرة التشغيلية الفعلية |
|---|---|
| ما يثبته رمز MAC صالح | 1. تطابق عناصر الرسالة المشمولة تماماً مع البايتات التي تم تجزئتها بواسطة المرسل. 2. امتلاك الجهة التي أنشأت رمز MAC للمفتاح السري المشترك النشط. |
| ما لا يثبته رمز MAC صالح | 1. حدوث عملية الشراء أو التثبيت داخل التطبيق فعلياً على جهاز حقيقي. 2. عدم قيام المرسل بتصنيع أحداث تجارية احتيالية. 3. عدم تعرض المفتاح المشترك للكشف أو المشاركة داخلياً. 4. عدم اعتراض الطلب وإعادة إرساله (إعادة التشغيل). |
يقوم رمز MAC صالح بمصادقة بيانات الطلب المشمولة تحت المفتاح المُكون. ولا يثبت حدوث التحويل المبلغ عنه؛ إذ تظل السجلات التجارية الموثوقة، والتخويل، والمطابقة، وعدم تأثر الأحداث بالتكرار عناصر تحكم منفصلة.
أمان النقل مقابل أمان التطبيق
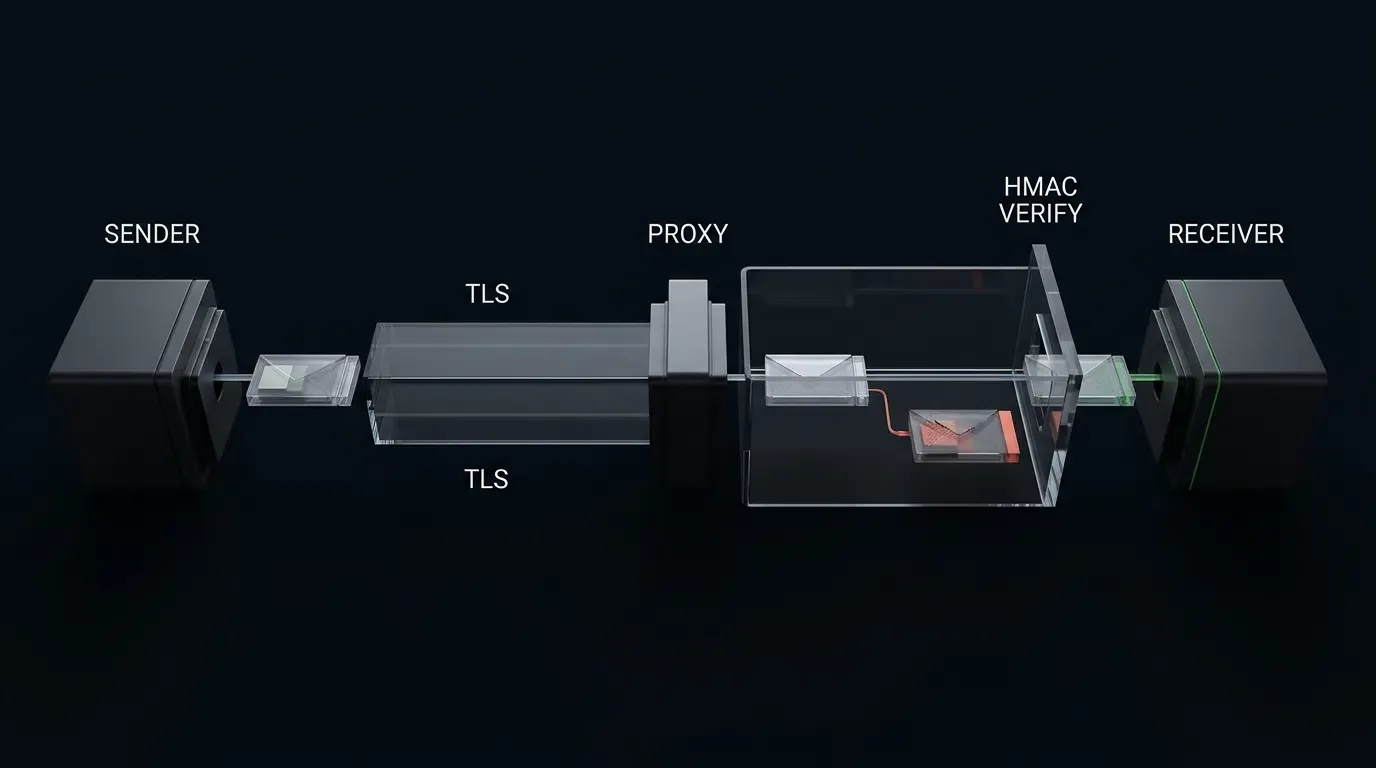
لا تحل مصادقة الرسائل على مستوى التطبيق محل أمان طبقة النقل (TLS). يحمي بروتوكول TLS العامل بين نظار TCP المباشرين بيانات الاعتماد، والرؤوس، والحمولات من التنصت السلبي على الإنترنت المفتوح. بالمقابل، تضمن مصادقة الرسائل على مستوى التطبيق أنه حتى لو تم إنهاء TLS عند وكيل عكسي وسيط أو بوابة طرفية، فإنه يمكن اكتشاف التعديلات غير المصرح بها على الحقول المشمولة ورفضها قبل الوصول إلى منطق تنفيذ التطبيق.
بناء نموذج البيانات المعياري المُوقّع
خطر حقول الطلبات غير المشمولة
يحمي رمز MAC التشفيري فقط تسلسل البايتات المحدد الذي تم إدخاله في دالة التجزئة. وكما هو موضح في معيار IETF RFC 9421 (توقيعات رسائل HTTP)، يمكن تعديل أي مكون طلب يتم حذفه من قاعدة التوقيع أو حقنه أثناء النقل دون إبطال علامة المصادقة.
في عمليات الإرسال العكسي لإحالة HTTP S2S، يسمح حذف مسار URI، أو معرف المفتاح، أو معاملات الاستعلام بالتلاعب بالمعاملات مع الحفاظ على توقيع صالح على جسم الطلب وحده:
- التلاعب بسلسلة الاستعلام: في طلب GET عكسي، أو طلب POST يحمل معاملات استعلام URL، فإن استبعاد معاملات الاستعلام من السلسلة المعيارية يسمح للمهاجم بتعديل معاملات الاستعلام تلك بحرية.
- اجتياز المسار وإعادة توجيه نقطة النهاية: يسمح حذف المسار المستهدف للمهاجم بأخذ حمولة مخصصة لنقطة نهاية اختبار (
/v1/test/conversion) وتوجيهها إلى نقطة نهاية فوترة إنتاجية (/v1/live/conversion). - استبدال معرف المفتاح: يسمح حذف معرف المفتاح للمهاجم بإعادة توجيه الطلبات إذا لم يتم ربط البحث عن المفتاح وهوية المستأجر بشكل آمن، أو إذا تم مشاركة نفس المادة السرية بشكل غير لائق عبر نطاقات المستأجرين المختلفة.
تحديد مخطّط طلب S2S توضيحي
توحيداً لعمليات التحقق، يجب أن تنشئ الأنظمة تنسيق سلسلة معياري واضح. يوضح المخطط التالي حمولة تحويل POST بتنسيق JSON مع معرفات معاملات مخصصة ومعاملات تتبع مالية اختيارية:
{
  "$schema": "https://json-schema.org/draft/2020-12/schema",
  "title": "IllustrativeConversionPostbackPayload",
  "type": "object",
  "required": [
    "event_id",
    "event_name",
    "event_timestamp"
  ],
  "properties": {
    "event_id": {
      "type": "string",
      "minLength": 1,
      "description": "معرف حدث معاملة فريد تستخدمه الأنظمة المستقبلة لمنع تكرار المعاملات على مستوى الأعمال."
    },
    "click_id": {
      "type": ["string", "null"],
      "description": "معرف إحالة بلا حالة يطابق سجل نقرة إعلانية. يقبل القيمة الفارغة للأحداث العضوية أو الإجمالية."
    },
    "campaign_id": {
      "type": ["string", "null"],
      "description": "معرف تتبع الحملة المقدم أثناء استقبال النقرات الأولية."
    },
    "event_name": {
      "type": "string",
      "minLength": 1,
      "description": "معرف حدث قياسي (مثل: تثبيت، شراء، تسجيل)."
    },
    "event_timestamp": {
      "type": "integer",
      "minimum": 0,
      "description": "طابع زمني بتوقيت يونكس بالثواني الكاملة يمثل وقت وقوع الحدث التجاري."
    },
    "conversion_value": {
      "type": "number",
      "description": "عائد مالي اختياري مقترن بالحدث."
    },
    "currency": {
      "type": "string",
      "pattern": "^[A-Z]{3}$",
      "description": "سلسلة تنسيق العملة المكونة من ثلاثة أحرف. يجب تطبيق التحقق الدلالي مقابل معيار ISO 4217 بواسطة منطق التطبيق."
    }
  },
  "dependentRequired": {
    "conversion_value": ["currency"]
  }
}
التسوية البروتوكولية المعيارية
لمنع فشل التحقق الناجم عن الاختلافات في التنسيق عبر الأنظمة المختلفة، يجب على كل من المرسل والمستقبل تجميع سلسلة UTF-8 منسقة ومحددة.
ملاحظة حول حدود البروتوكول: يحدد البناء التالي ملف تعريف MAC توضيحي ومحدد من قبل التطبيق لطلبات JSON POST التي تستهدف مساراً دقيقاً. وهو ليس المواصفات السلكية الرسمية لتوقيعات رسائل HTTP حسب معيار IETF RFC 9421 أو بروتوكول OpoInstall رسمي. يجب على المدمجين توثيق وفرض قواعد التسوية الخاصة بهم.
CanonicalString = HTTP_METHOD + "\n" +
                  REQUEST_PATH + "\n" +
                  KEY_ID + "\n" +
                  TIMESTAMP_SECONDS + "\n" +
                  NONCE + "\n" +
                  HEX_SHA256(RAW_BODY_BYTES)
قواعد تجميع كل مكون معياري في هذا الملف التعريفي:
HTTP_METHOD: يجب أن تكون بأحرف كبيرة تماماًPOST.REQUEST_PATH: مسار URI المستهدف بدقة (مثل/v1/conversions/postback). للقضاء على الغموض في تسوية الاستعلام، لا يُسمح بوجود معاملات استعلام URL على نقطة النهاية هذه.KEY_ID: معرف المفتاح المشترك مسبقاً (مثلkey_demo_2026). يتم ربطه مباشرة بالسلسلة المعيارية لمنع هجمات استبدال المفاتيح.TIMESTAMP_SECONDS: طابع زمني لإرسال الطلب منسق كعدد صحيح أساس 10 يمثل ثواني يونكس.NONCE: سلسلة ست عشرية عشوائية بتشفير آمن (بحد أدنى 32 حرفاً ست عشرياً بحروف صغيرة، يتم إنشاؤها عبر CSPRNG) فريدة لعملية إرسال طلب HTTP هذه.RAW_BODY_BYTES: تدفق بايتات جسم الطلب الفعلي. يتم حساب ملخص SHA-256 مباشرة فوق هذه البايتات.
الدفاع ضد إعادة التشغيل متعدد الطبقات وعدم تأثر العمليات بالتكرار
الؤوليات عبر خط أنابيب التحقق من الطلبات
| مرحلة المعالجة | عنصر التحكم الدفاعي | المسؤولية التشغيلية |
|---|---|---|
| 1. نقل الطلب والبنية | حدود الطريقة والمسار وحجم الجسم | التحقق من أن الطلب يطابق طريقة HTTP المسار المسموح به، وأنه لا يتجاوز حدود الذاكرة. |
| 2. التحقق من الحداثة | نافذة طابع زمني محدودة ( |
يقبل فقط الطوابع الزمنية ضمن |
| 3. الهوية وربط المفتاح | بحث في سجل المفاتيح الموثوقة | يسترد مفتاح السر المشترك من مخزن واجهة خلفية موثوق به باستخدام X-Key-Id. يرفض المفاتيح غير المعروفة قبل التقييم التشفيري. |
| 4. مصادقة الرسائل | التحقق بـ HMAC-SHA256 بوقت ثابت | يحسب رمز MAC فوق السلسلة المعيارية ويقارنه مقابل X-Signature باستخدام الدالة compare_digest. |
| 5. الحماية الذرية ضد إعادة التشغيل | ذاكرة مخ مؤقتة للأرقام العشوائية نطاقية (SET key NX EX) |
يحجز الرقم العشوائي ذرياً في التخزين المؤقت تحت نطاق مفتاح المستأجر المصادق عليه لفترة الاحتفاظ. |
| 6. منع تكرار الأحداث تجارياً | قيد قاعدة البيانات المعاملاتي الفريد | يمنع الاعتمادات المكررة عندما يتم الالتزام بمنع تكرار الأحداث وتحديثات الائتمان ذرياً ضمن حدود المستأجر. |
تفاوتات انحراف الطابع الزمني وتكوين الاحتفاظ بالأرقام العشوائية (Nonce)
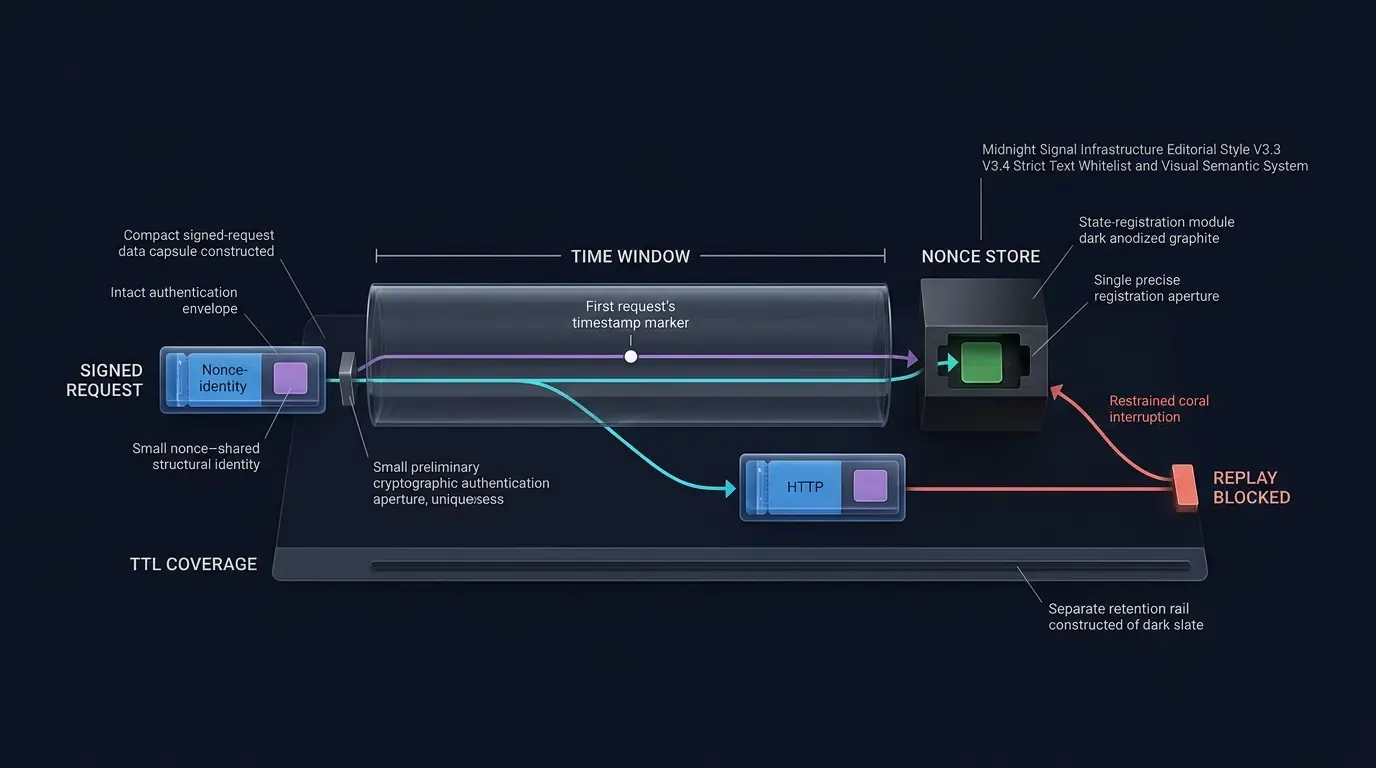
يتطلب تخفيف هجمات إعادة التشغيل تنسيق فحصين مترابطين: نافذة طابع زمني محدودة وذاكرة تخزين مؤقت للأرقام العشوائية الذرية.
ضع في اعتبارك تكاملاً مع تفاوت انحراف ساعة متماثل
إذا وصل طلب يحمل طابعاً زمنياً
لمنع هذا الاستغلال تحت نافذة متماثلة، يتبنى هذا البروتوكول التوضيحي تكوين احتفاظ متحفظ:
لنافذة تفاوت
تتبع الأرقام العشوائية الذرية وسياسات وضع الفشل
يجب أن يتم تنفيذ فحص الرقم العشوائي وحجزه كعملية ذرية. يؤدي تنفيذ استعلام قراءة منفصل يليه استعلام كتابة إلى حدوث حالة تسابق (من وقت الفحص إلى وقت الاستخدام) تسمح بهجمات إعادة التشغيل المتزامنة.
في البنيات الموزعة، يتم تنفيذ الحجز الذري باستخدام بدائل تخزين البيانات في الذاكرة، مثل أمر Redis SET key value EX ttl NX. لمنع التصادم عبر المستأجرين أو التلوث عبر المفاتيح، يجب نطاق مفتاح ذاكرة التخزين المؤقت بمفتاح المصادقة أو معرف المستأجر (مثل s2s_nonce:{key_id}:{nonce}).
يجب على مسؤولي النظام تحديد سياسات فشل صريحة عندما تعذر الوصول إلى ذاكرة التخزين المؤقت الموزعة:
- سياسة الإغلاق عند الفشل (Fail-Closed): ترفض طلبات الإرسال العكسي الواردة برمز حالة HTTP 503 إذا كان التخزين المؤقت للأرقام العشوائية غير متصل. يمنع هذا هجمات إعادة التشغيل أثناء انقسامات البنية التحتية ولكنه يوقف استيعاب التحويلات.
- سياسة الفتح عند الفشل مع التدقيق (Fail-Open): تسمح مؤقتاً بالمرور للتوقيعات المتحقق منها مع تسجيل تنبيه. يحافظ هذا على توفر الاستيعاب، ولكن يجب على المشغلين قبول انخفاض حماية إعادة التشغيل للنقل حتى تتعافى ذاكرة التخزين المؤقت.
إعادة تشغيل النقل مقابل عدم تأثر العمليات بالتكرار
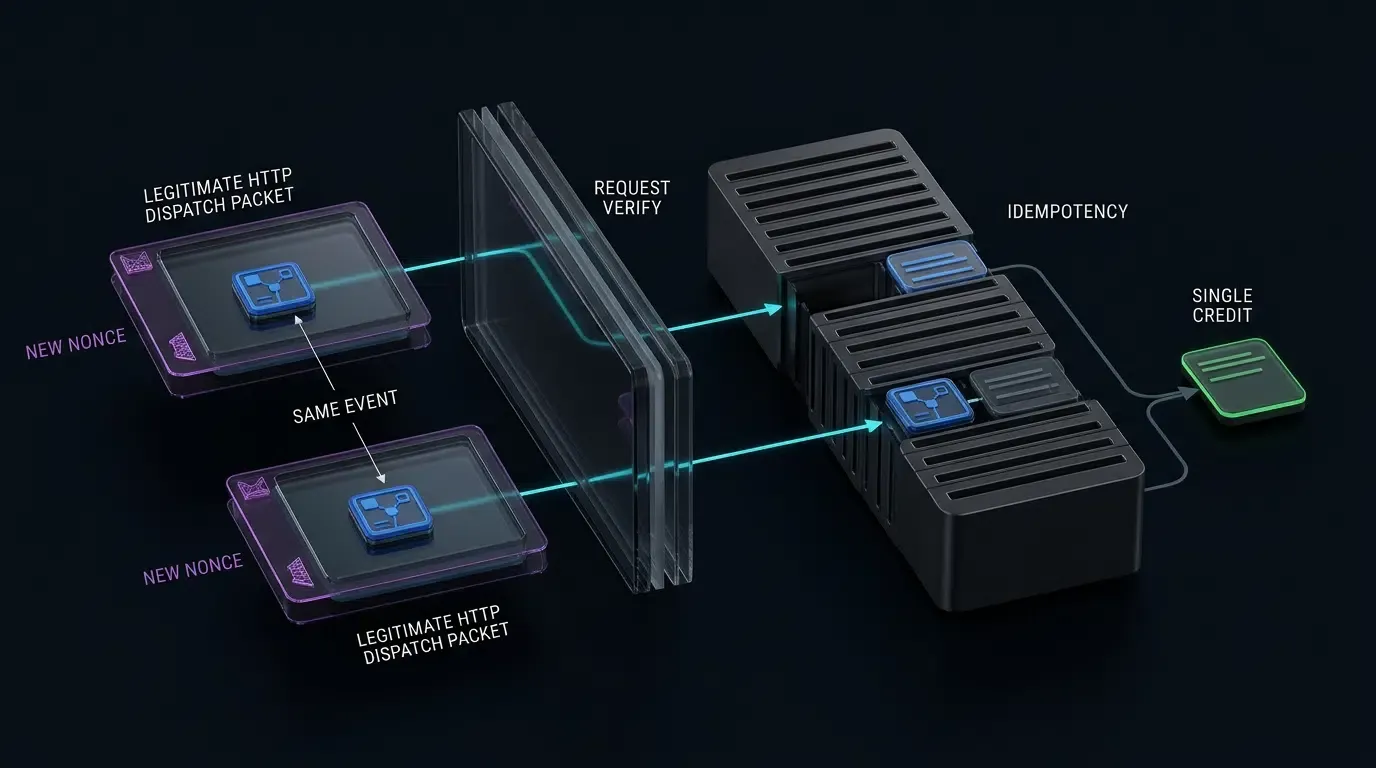
يجب أن تفصل أمان التطبيق معالجة إعادة المحاولة في طبقة النقل عن معالجة الأحداث في طبقة الأعمال:
- طبقة النقل (الرقم العشوائي والطابع الزمني): تأمن إرسال HTTP واحداً. في حالة حدوث مهل شبكة وقام المرسل بإعادة محاولة الإرسال العكسي، يجب على المرسل إنشاء طابع زمني جديد، ورقم عشوائي جديد، وإعادة حساب HMAC فوق السلسلة المعيارية المحدثة.
- طبقة الأعمال (معرف الحدث): تأمن سجل التحويل. يحتفظ جسم الحمولة بمعرف الحدث الأصلي غير القابل للتغيير
event_id. عندما تستوعب شبكة الإعلانات المستقبلة الطلب، فإنها تتحقق مما إذا كان قد تم بالفعل اعتمادevent_idداخل معاملة قاعدة بيانات مستدامة (مثل عبر قيد فريدINSERT ... ON CONFLICT DO NOTHINGمن نطاق المستأجر). إذا تم معالجتها مسبقاً، فإنها تُرجع إقراراً بدون فوترة مكررة.
التنفيذ المرجعي: مخطط رؤوس التشفير والتحقق
تمثيل الرؤوس والحمولة على مستوى الأسلاك (Wire-Level)
يوضح تبادل HTTP المتسق ذاتياً التالي طلب إرسال تحويل مصادق عليه يستخدم رؤوس تشفير مفصولة.
يستخدم الطلب مفتاح سر الاختبار b"k_demo_secret_key_32_bytes_len!"، ومعرف المفتاح X-Key-Id بقيمة key_demo_2026، والطابع الزمني 1794815760 (الموافق لـ 2026-11-16T07:56:00Z)، والرقم العشوائي 4e9a2c1b74e64f8e9b2a1c74e6f8a9b2.
بايتات جسم UTF-8 الخام (JSON مدمج، يبلغ طوله بالضبط 207 بايت) هي:
{"event_id":"evt_9876543210_abc","click_id":"click_123456789_xyz","campaign_id":"cmp_spring_acquisition","event_name":"in_app_purchase","event_timestamp":1794815758,"conversion_value":49.99,"currency":"USD"}
حساب SHA-256(raw_body_bytes) ينتج:
eda92f236690851c47e5662feb02a6d3aa144e6d7061bf41c4b41a4f43a0a9ba
تجميع السلسلة المعيارية:
POST
/v1/conversions/postback
key_demo_2026
1794815760
4e9a2c1b74e64f8e9b2a1c74e6f8a9b2
eda92f236690851c47e5662feb02a6d3aa144e6d7061bf41c4b41a4f43a0a9ba
حساب HMAC-SHA256(key, canonical_string) ينتج التوقيع الست عشري الدقيق:
a0c399934b8bde268d5deedb879b2f06ff8d9df0b51dd5957fd1014a8e1429fc
الإرسال عبر الأسلاك والإقرار الفوري:
POST /v1/conversions/postback HTTP/1.1
Host: api.adnetwork-receiver.example.com
Content-Type: application/json
X-Key-Id: key_demo_2026
X-Signature-Version: v1
X-Timestamp: 1794815760
X-Nonce: 4e9a2c1b74e64f8e9b2a1c74e6f8a9b2
X-Signature: a0c399934b8bde268d5deedb879b2f06ff8d9df0b51dd5957fd1014a8e1429fc

{"event_id":"evt_9876543210_abc","click_id":"click_123456789_xyz","campaign_id":"cmp_spring_acquisition","event_name":"in_app_purchase","event_timestamp":1794815758,"conversion_value":49.99,"currency":"USD"}
HTTP/1.1 200 OK
Content-Type: application/json
Date: Mon, 16 Nov 2026 07:56:01 GMT

{
  "status": "acknowledged",
  "event_id": "evt_9876543210_abc"
}
منطق التحقق الدفاعي بلغة بايثون (Python)
يمثل التنفيذ التالي مكوناً مرجعياً لطبقة المصادقة. لاحظ أنه يجب استخراج request_target مباشرة من سطر طلب HTTP الخام، مع الحفاظ على أي عناصر مسار واستعلام بحيث يتم رفض سلاسل الاستعلام غير المصرح بها. يجب تقييم المخاوف المتعلقة بطبقة التطبيق—مثل التحقق من Content-Type، وتخويل المستأجرين، وإلغاء تسلسل المخطط—بواسطة البرمجيات الوسيطة النهائية قبل الالتزام بالمعاملات:
import hmac
import hashlib
import time
import re
from typing import Optional, Dict

# Configuration Constants
ALLOWED_SIGNATURE_VERSIONS = {"v1"}
HEX_64_PATTERN = re.compile(r"^[0-9a-f]{64}$")
TIMESTAMP_PATTERN = re.compile(r"^\d{1,10}$")
HEX_NONCE_PATTERN = re.compile(r"^[0-9a-f]{32,64}$")

DRIFT_WINDOW_SECONDS = 300
SKEW_MARGIN_SECONDS = 60
NONCE_TTL_SECONDS = (DRIFT_WINDOW_SECONDS * 2) + SKEW_MARGIN_SECONDS
MAX_BODY_SIZE_BYTES = 1024 * 64  # 64 KB limit
EXPECTED_REQUEST_PATH = "/v1/conversions/postback"

# Mock Trusted Key Registry (In production, load securely from Vault / KMS)
TRUSTED_KEY_REGISTRY: Dict[str, bytes] = {
    "key_demo_2026": b"k_demo_secret_key_32_bytes_len!"
}

class VerificationResult:
    def __init__(self, valid: bool, status_code: int, error_code: str):
        self.valid = valid
        self.status_code = status_code
        self.error_code = error_code

def verify_s2s_postback_authentication(
    headers: dict,
    http_method: str,
    request_target: str,
    raw_body_bytes: bytes,
    redis_client
) -> VerificationResult:
    """
    Reference authentication-layer verifier for S2S postback requests.
    Enforces strict method/path rules, validates headers, checks freshness,
    verifies HMAC-SHA256, and atomically reserves the scoped nonce in Redis.
    """
    # 1. Payload Size Guard
    if len(raw_body_bytes) > MAX_BODY_SIZE_BYTES:
        return VerificationResult(False, 413, "PAYLOAD_TOO_LARGE")

    # 2. Strict Method and Target Path Enforcement (No query strings allowed)
    if http_method.upper().strip() != "POST":
        return VerificationResult(False, 405, "METHOD_NOT_ALLOWED")

    normalized_target = request_target.strip()
    if normalized_target != EXPECTED_REQUEST_PATH:
        return VerificationResult(False, 404, "INVALID_REQUEST_PATH")

    # 3. Header Extraction and Syntax Validation
    sig_version = headers.get("X-Signature-Version", "")
    if sig_version not in ALLOWED_SIGNATURE_VERSIONS:
        return VerificationResult(False, 400, "UNSUPPORTED_SIGNATURE_VERSION")

    key_id = headers.get("X-Key-Id", "").strip()
    if not key_id or len(key_id) > 64 or not key_id.isascii():
        return VerificationResult(False, 400, "INVALID_KEY_ID_FORMAT")

    # 4. Resolve Trusted Secret Key from Authenticated Registry
    secret_key = TRUSTED_KEY_REGISTRY.get(key_id)
    if not secret_key:
        return VerificationResult(False, 401, "UNKNOWN_OR_INACTIVE_KEY")

    received_sig = headers.get("X-Signature", "").strip().lower()
    if not received_sig.isascii() or not HEX_64_PATTERN.match(received_sig):
        return VerificationResult(False, 400, "MALFORMED_SIGNATURE_HEADER")

    timestamp_str = headers.get("X-Timestamp", "").strip()
    if not timestamp_str.isascii() or not TIMESTAMP_PATTERN.match(timestamp_str):
        return VerificationResult(False, 400, "MALFORMED_TIMESTAMP_HEADER")

    nonce = headers.get("X-Nonce", "").strip().lower()
    if not nonce.isascii() or not HEX_NONCE_PATTERN.match(nonce):
        return VerificationResult(False, 400, "INVALID_NONCE_FORMAT")

    # 5. Time-Drift Freshness Check
    req_timestamp = int(timestamp_str)
    current_time = int(time.time())
    if abs(current_time - req_timestamp) > DRIFT_WINDOW_SECONDS:
        return VerificationResult(False, 401, "EXPIRED_OR_PREDATED_TIMESTAMP")

    # 6. Canonical String Construction (Explicitly binding Method, Path, Key ID, Timestamp, Nonce, Body)
    body_digest = hashlib.sha256(raw_body_bytes).hexdigest()
    canonical_string = (
        f"POST\n"
        f"{EXPECTED_REQUEST_PATH}\n"
        f"{key_id}\n"
        f"{timestamp_str}\n"
        f"{nonce}\n"
        f"{body_digest}"
    )

    # 7. Cryptographic MAC Calculation (RFC 2104 / SHA-256)
    computed_mac = hmac.new(
        secret_key,
        canonical_string.encode("utf-8"),
        hashlib.sha256
    ).hexdigest()

    # Constant-time comparison to mitigate timing attacks
    if not hmac.compare_digest(received_sig, computed_mac):
        return VerificationResult(False, 401, "SIGNATURE_VERIFICATION_FAILED")

    # 8. Scoped Atomic Nonce Registration (Bound to Key ID; executed AFTER signature check)
    scoped_nonce_key = f"s2s_nonce:{key_id}:{nonce}"
    try:
        is_unique = redis_client.set(
            scoped_nonce_key,
            "1",
            ex=NONCE_TTL_SECONDS,
            nx=True
        )
        if not is_unique:
            return VerificationResult(False, 401, "REPLAYED_TRANSACTION_NONCE")
    except Exception:
        # Fail-closed policy: reject request when nonce storage is unavailable
        return VerificationResult(False, 503, "NONCE_STORAGE_UNAVAILABLE")

    return VerificationResult(True, 200, "SUCCESS")
دلالات رموز حالة HTTP لفشل التحقق الأمني
يتيح توحيد استجابات حالة HTTP إجراء تدقيق تشخيصي مع الالتزام بمعايير البروتوكول:
400 Bad Request: يشير إلى وجود تشوهات نحوية أو بنيوية في إرسال الطلب. يُعاد عندما تكون رؤوس الأمان الإلزامية غائبة، أو تخالف ترميز السلسلة قواعد ASCII، أو تخالف القيم الست عشرية أنماط التنسيق.401 Unauthorized: يشير إلى فشل المصادقة أو التشفير. يُعاد عندما يكون معرف المفتاح غير معروف، أو لا تطابق حسابات HMAC التوقيع الوارد، أو يخالف الطابع الزمني حدود الانحراف، أو يتم تحديد الرقم العشوائي على أنه مكرر. عند إنشاء استجابة 401، يجب أن تتضمن طبقة محول HTTP رأس تحديWWW-Authenticateقابل للتطبيق ومتوافق مع معيار IETF RFC 9110.403 Forbidden: يشير إلى أنه على الرغم من التحقق من التوقيع التشفيري والطابع الزمني بنجاح تحت المفتاح، إلا أن المستأجر المصادق عليه يفتقر إلى الصلاحيات لحملة معينة أو موارد الناشرين المحددة في الجسم.405 Method Not Allowed: يُعاد عندما يستخدم الطلب فعل HTTP غير مدعوم (مثلGETأوPUTعلى نقطة نهاية مكونة حصرياً لطلباتPOSTالموقعة). يجب أن تتضمن طبقة محول HTTP رأسAllow: POSTفي الاستجابة.413 Payload Too Large: يُعاد عندما يتجاوز جسم الطلب الحد الأقصى المكوّن للبايتات (مثل 64 كيلوبايت).422 Unprocessable Content: يشير إلى أنه على الرغم من التحقق من رؤوس التشفير بنجاح، إلا أن جسم حمولة JSON يخالف القواعد الدلالية (على سبيل المثال، افتقاد رمز عملة ISO مطلوب عند تمرير قيمة عائد الحدث).
التقييم المقارن لضوابط أمان S2S
تتطلب إمكانية اختيار آليات الأمان المناسبة تقييم طبقات الدفاع مقابل حدود تشغيلية محددة:
| عنصر التحكم | أمان اتصال TLS | سلامة حمولة التطبيق | الدفاع ضد إعادة تشغيل طلبات التطبيق | منع تكرار الأحداث تجارياً |
|---|---|---|---|---|
| رمز حامل ثابت عبر HTTPS | مُفر من قِبل TLS بين النظار المباشرين | لا شيء؛ الحمولة غير محمية عبر الوكلاء الوسطاء | لا شيء؛ الرموز قابلة لإعادة التشغيل ضمن فترة الصلاحية | يتطلب قيد فريد منفصل في قاعدة البيانات |
| القائمة البيضاء لعناوين IP | لا شيء؛ التحكم في توجيه الشبكة فقط | لا شيء؛ الحزم غير مصادق عليها على مستوى التطبيق | لا شيء؛ الطلبات قابلة لإعادة التشغيل من عناوين IP المصرح بها | يتطلب قيد فريد منفصل في قاعدة البيانات |
| HMAC-SHA256 على مستوى التطبيق | لا شيء؛ يعمل على مستوى التطبيق | يقوم بمصادقة العناصر المعيارية المشمولة تحت المفتاح | يعتمد على الطابع الزمني الخارجي وآليات الأرقام العشوائية | يتطلب قيد فريد منفصل في قاعدة البيانات |
| TLS المتبادل (mTLS) | مصادقة النظار والنقل التشفيرية | على مستوى النفق؛ لا يحمي ضد عمليات إعادة التشغيل على مستوى التطبيق | لا شيء؛ الطلبات قابلة لإعادة التشغيل على مستوى التطبيق | يتطلب قيد فريد منفصل في قاعدة البيانات |
| البنية الطبقية (mTLS + HMAC + رقم عشوائي + مفتاح قاعدة بيانات فريد) | مصادقة النظار التشفيرية عبر الشبكة | سلامة الحمولة من البداية إلى النهاية عبر الوسطاء | مُطبّقة عبر حدود الطابع الزمني وذاكرة الأرقام العشوائية الذرية | مُطبّقة عبر قيود قاعدة البيانات المعاملاتية |
الأسئلة الشائعة (FAQ)
ما الفرق بين مفتاح واجهة برمجة التطبيقات (API Key) وتوقيع HMAC في أمان S2S؟
كيف تتعامل الأنظمة المستقبلة مع انحراف الساعة المشروع أثناء التحقق من الإرسال العكسي؟
لماذا تعتبر القائمة البيضاء لعناوين IP غير كافية كعنصر تحكم أمني مستقل لواجهات برمجة تطبيقات الإحالة؟
الملخص وإطار اتخاذ القرار
يتطلب منع التلاعب بحمولات الإحالة في واجهات برمجة تطبيقات الخادم إلى الخادم الانتقال إلى ما وراء بيانات الاعتماد الثابتة وخطافات الويب غير المصادق عليها. من خلال تنفيذ بنية تشفيرية على مستوى التطبيق تجمع بين تسوية السلاسل المعيارية، وتجزئة HMAC-SHA256، وفحوصات الطابع الزمني المحدودة، وحجز الأرقام العشوائية الذري، تنشئ أنظمة القياس بيانات قابلة للتحقق وتخفف من هجمات إعادة التشغيل.
تؤكد المصادقة التشفيرية أن بيانات التحويل الواردة تطابق بدقة الحمولة التي أنشأها المرسل الذي يحتفظ بالسر المشترك. ومع ذلك، لا تتحقق مصادقة الرسائل من شرعية التحويل الأساسية في العالم الحقيقي. يجب أن تربط بنيات الإحالة للمؤسسات توقيع الطلبات بعدم تأثر العمليات بالتكرار على مستوى الأعمال، وتدقيق قيم التحويل، والمطابقة من جانب الخادم للحفاظ على أنظمة إحالة مرنة.
يمكن للفرق التي تستعد لتكوين عمليات تكامل تتبع الحملات ومراجعة مواصفات واجهات برمجة التطبيقات استشارة مركز توثيق OpoInstall، أو إدارة معرفات التطبيقات على وحدة تحكم مطوري OpoInstall، أو فحص مرجع تنفيذ إحالة الأجهزة المحمولة الأوسع للحصول على إرشادات معمارية.
المواد ذات الصلة
-
المفاهيم: تعريف واجهة برمجة التطبيقات، HMAC-SHA256، الدفاع ضد هجمات إعادة التشغيل، الرقم العشوائي التشفيري (Nonce)، الطلب المعياري، عدم تأثر العمليات بالتكرار (Idempotency)
-
التقنيات: خدمات الويب RESTful، بروتوكول HTTPS عبر TLS، مصادقة رسائل تجزئة المفتاح، التخزين المؤقت الموزع في الذاكرة
-
المعايير: معيار HMAC لـ IETF RFC 2104، دلالات HTTP لـ IETF RFC 9110، توقيعات رسائل HTTP لـ IETF RFC 9421، مسودة مخطط JSON 2020-12
-
واجهات برمجة التطبيقات: مصادقة واجهة برمجة تطبيقات تحويلات ميتا (Meta Conversions API)، بروتوكولات أمان التحويل دون اتصال لإعلانات جوجل، واجهات التحقق من HMAC لخطافات الويب (Webhooks)
-
الوثائق والمراجع الرسمية:
Share this article