كيف تؤمن معلمات التتبع ضد التلاعب في استدعاءات الـ Postback؟ تتطلب حماية معلمات التتبع في استدعاءات الخادم (S2S) بناء حمولات طلب قانونية (Canonical Request Payloads)، وحساب رموز مصادقة الرسائل باستخدام HMAC-SHA256 مع مفاتيح خادم آمنة، وفرض نوافذ زمنية صارمة مع آلية منع التكرار الذري للـ Nonce.
يحدث التلاعب بمعلمات التتبع في استدعاءات الخادم (S2S) عندما يقوم فاعلون ضارون بتغيير قيم الاستعلام النصية أو إعادة إرسال حمولات الأحداث التي تم اعتراضها عبر قنوات النقل للمطالبة بعمولات غير مستحقة أو تضخيم قيم التحويل. من خلال إنشاء تسلسل قانوني للحمولة، وربط الـ nonces بالطلب، وحساب رموز مصادقة الرسائل (HMAC-SHA256)، تضمن فرق الهندسة أن تظل معلمات تتبع التحويل قابلة للتحقق ومحصنة ضد التلاعب بين الخوادم.
| المصطلح | التعريف | الكيان ذو الصلة | دور نية البحث |
|---|---|---|---|
| معلمات التتبع (Tracking Parameters) | أزواج المفتاح والقيمة التي تحدد القناة والحملة وسياق التحويل. | S2S Postback | تقني / معلوماتي |
| HMAC | بنية تشفير تحسب رمز مصادقة الرسالة عبر مفتاح مشترك. | سلامة الرسالة | أمني / معلوماتي |
| الاحتيال الإعلاني | الاستغلال المتعمد لخطوط أنابيب الإسناد لاستنزاف ميزانية التسويق. | التلاعب بالمعلمات | معلوماتي / تجاري |
ثغرة معلمات التتبع غير الموقعة في استدعاءات S2S Postback
بنية إسناد الخادم إلى الخادم: كيف تنقل خطوط الـ Webhook إشارات التحويل
يعتمد أداء الإعلانات عبر الهاتف المحمول الحديث بشكل كبير على webhooks من نوع (S2S) لتوصيل إشارات التحويل. في بنية الـ postback القياسية، تقوم منصة إسناد الهاتف المحمول أو شريك قياس الهاتف المحمول (MMP) باستيعاب إشارات التثبيت وأحداث التطبيق من تطبيقات العميل. بمجرد أن تحدد منطق الإسناد مصدر الوسائط الفائز، يرسل خادم الإسناد طلب HTTP POST أو GET آلي إلى الطرف الخلفي للمعلن، أو نقطة نهاية شبكة الإعلانات، أو بوابة تتبع التابعة.
تحمل استدعاءات S2S هذه معلمات تتبع سياقية مهيكلة كأجسام JSON أو معلمات استعلام URL. تنقل الحمولات النموذجية معرفات المعاملات، ومعرفات الحملات، ورموز شركاء الناشرين، وسمات الجهاز، وقيم الأحداث المالية. ونظرًا لأن إخطارات جانب الخادم هذه تؤدي إلى معاملات مالية—مثل دفعات التكلفة مقابل الإجراء (CPA)، وفواتير التابعة، ومطابقات الإيرادات—فإن القياسات عن بُعد الأساسية تمثل أهدافًا تجارية عالية القيمة للتلاعب.
مخاطر أزواج المفتاح-القيمة بالنص الواضح: الاعتراض، التعديل، والمراجحة عبر الوكيل
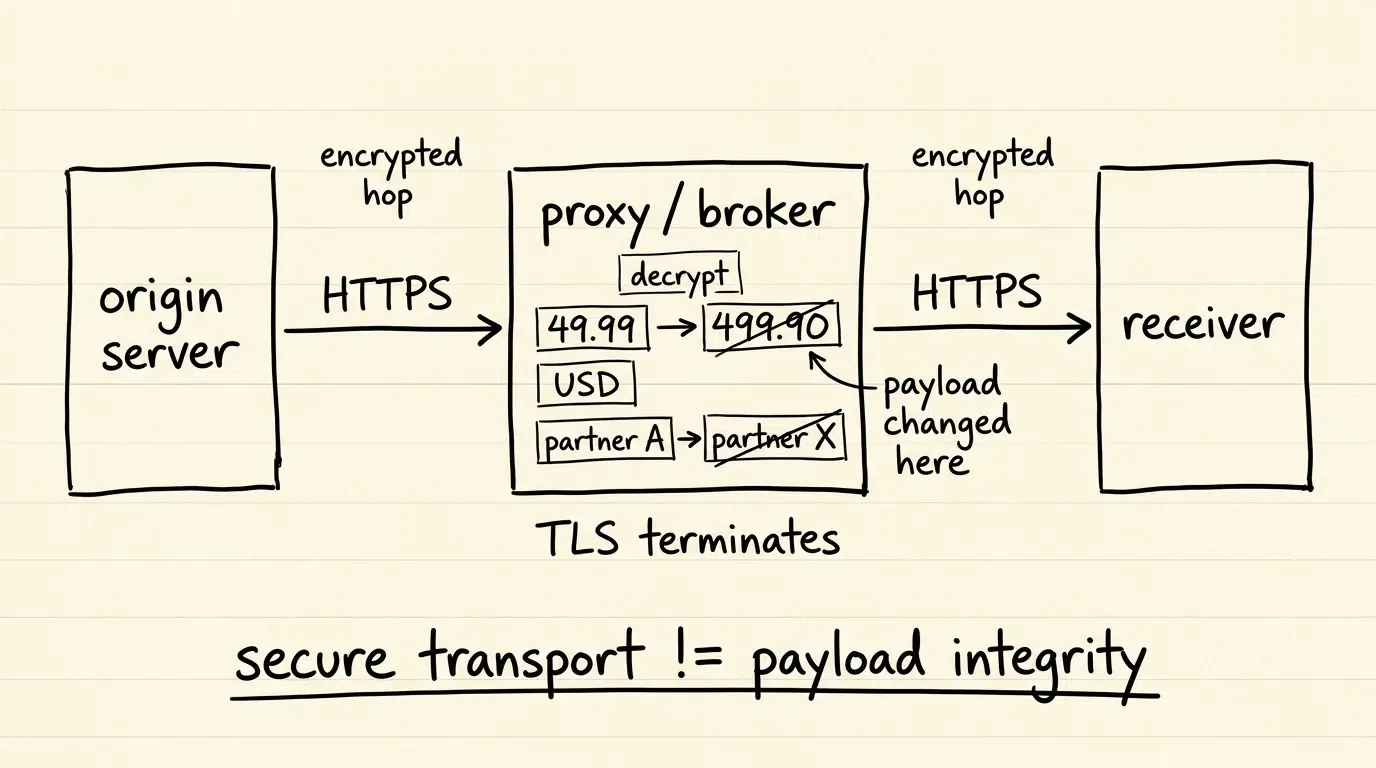
نقل معلمات التتبع دون مصادقة تشفير على مستوى التطبيق يعرض قنوات البيانات للتلاعب. بينما يحمي أمن طبقة النقل (TLS/HTTPS) البيانات أثناء النقل بين نقاط نهاية النقل المصادق عليها، فإنه يعمل بدقة على أساس القفزات بين اتصالات الشبكة المستقلة. في ظل التشغيل العادي، لا يمكن للمتطفل على المسار تعديل حركة مرور TLS المصادق عليها بشكل صحيح. ومع ذلك، في بنيات الإعلانات متعددة المستويات، تمر webhooks التتبع بشكل متكرر عبر عقد وسيطة—مثل الوكلاء العكسيين، وشبكات توصيل المحتوى (CDNs)، وموازنات التحميل، ووسطاء التوجيه من جهات خارجية—التي تنهي اتصالات TLS بشكل شرعي قبل إنشاء اتصالات صادرة جديدة للمستلم النهائي.
إذا تم اختراق أي نظام وسيط ينهي TLS، أو تم تكوينه بشكل خاطئ، أو تشغيله بواسطة كيان غير موثوق به، يمكن تعديل الحمولة النصية في الذاكرة قبل إعادة توجيهها إلى الوجهة التالية. على سبيل المثال، يمكن للوسيط تغيير معلمة عملة الدفع، أو تضخيم مبالغ التحويل، أو إعادة كتابة علامات تحديد الهوية التابعة، مما يؤدي فعليًا إلى تحويل الإيرادات مع الحفاظ على تشفير نقل صالح في القفزة التالية.
لماذا تفشل رموز API الثابتة في حماية سلامة المعلمات أثناء النقل
إحدى الثغرات الواسعة في عمليات تكامل الـ webhook الأساسية هي الاعتماد على مفاتيح API ثابتة مشاركة مسبقًا يتم نقلها ضمن رؤوس HTTP (مثل Authorization: Bearer <TOKEN>) أو مضمنة مباشرة في سلاسل الاستعلام. بينما يتحقق الرمز الثابت من أن المرسل يمتلك بيانات الاعتماد المشتركة مسبقًا، فإنه لا يوفر أي ربط تشفيري بمحتويات الحمولة.
إذا اعترض وسيط webhook يحمل رمز API ثابتًا، يمكن إعادة استخدام هذا الرمز للمصادقة على معلمات مختلفة تمامًا تم التلاعب بها. يفحص الخادم المتلقي الرمز الثابت، ويتحقق من وجوده في قاعدة بيانات، ويقبل المعلمات المعدلة كأصلية. لحماية معلمات التتبع بفعالية، يجب أن تربط آلية التحقق بيانات اعتماد المصادقة مباشرة بتسلسل البايت الدقيق للبيانات المنقولة.
كيف يشوه التلاعب بالمعلمات قيمة التحويل وإسناد الشركاء
متجهات استغلال المعلمات المستهدفة: تعديل قيم الأحداث، العملات، ومعرفات الشركاء
يستهدف المهاجمون معلمات تتبع محددة داخل حمولات التحويل لتعظيم العائد المالي مع تقليل الاكتشاف:
- قيم الأحداث المالية: في حملات CPA القائمة على النسبة المئوية أو مشاركة الإيرادات، يقوم الوسطاء الضارون بتغيير مبالغ المعاملات المبلغ عنها. يمكن إعادة كتابة عملية شراء حقيقية بقيمة 49.99 دولارًا لتصبح 499.90 دولارًا، مما يؤدي إلى دفع عمولات غير مستحقة تفوق بمرتبة مقدار المعاملة التجارية الفعلية.
- معرفات العملات: من خلال تغيير معلمة العملة من فئة ذات قيمة أقل إلى عملة ذات قيمة أعلى (مثل تحويل الين الياباني إلى الدولار الأمريكي) دون تعديل المبلغ الرقمي، يضاعف المهاجمون دفعات العمولات مع التهرب من مرشحات التحقق من التنسيق الأساسية.
- علامات توجيه الناشرين والشركاء: يقوم الفاعلون الاحتياليون الذين يعملون داخل شبكات التابعة بتبديل معلمات تحديد هوية الشركاء لإعادة توجيه إسناد التحويل بعيدًا عن مصادر الوسائط الشرعية نحو حسابات تابعة تحت سيطرتهم.
- معرفات النقر: يسمح تعديل رموز الإسناد للمهاجمين بربط التحويلات بأحداث نقر تخمينية تم إنشاؤها مسبقًا، مما يؤدي إلى سرقة الإسناد في سجلات التحويل على جانب الخادم.
سرقة الإسناد عبر تبديل معرف المعاملة
تعمل معرفات المعاملات كمرتكزات لمنع التكرار في تتبع التحويل. عندما يفتقر webhook التحويل إلى سلامة الحمولة التشفيرية، يمكن للمهاجمين تنفيذ تبديل معرف المعاملة.
من خلال استبدال معرف المعاملة الأصلي بمعرف يطابق جلسة معلقة أو غير مكتملة من قناة أخرى، يجبر المهاجم بوابة الإسناد المتلقية على إسناد الفضل لحملة أخرى. عند دمجه مع مراجحة التوقيت، يعيد هذا التلاعب ترتيب سلسلة نقاط اللمس التاريخية، مما يسمح للقنوات منخفضة الأداء بسرقة فضل الإسناد من الاكتشاف العضوي أو حملات البحث المدفوعة.
الأثر التجاري: دفعات عمولات مضخمة وتقارير مالية تالفة
تؤدي العواقب اللاحقة للتلاعب بالمعلمات إلى إفساد مؤشرات الأعمال الأساسية واستنزاف ميزانيات التسويق:
- استنزاف رأس المال المباشر: يدفع المعلنون عمولات تابعة مضخمة أو ملفقة بالكامل ورسوم وكالات بناءً على قيم تحويل مزيفة.
- فساد حسابات ROAS و CAC: عندما يتم تضخيم قيم التحويل بشكل مصطنع أو إسنادها إلى قنوات خاطئة، تصبح مقاييس العائد على الإنفاق الإعلاني (ROAS) وتكلفة اكتساب العميل (CAC) غير موثوقة، مما يقود فرق النمو إلى تخصيص الميزانيات نحو قنوات مخترقة.
- تناقضات المحاسبة: تظهر حالات فشل المطابقة بين بوابات الدفع المالية ولوحات تقارير التسويق، مما يخلق أعباء إدارية ونزاعات تعاقدية بين مشتري الوسائط والناشرين.
التمييز بين أخطاء الترميز العرضية والتعديلات الاحتيالية المتعمدة
يجب على فرق الهندسة التمييز بين التلاعب المتعمد بالمعلمات وأخطاء النقل الحميدة. غالبًا ما تقوم خوادم الويب والوكلاء الوسطاء بتغيير الحمولات دون قصد من خلال فك تشفير URL المكون بشكل خاطئ، أو تحويلات مجموعة الأحرف (مثل تحويل UTF-8 إلى ISO-8859-1)، أو إعادة ترتيب مفاتيح قاموس JSON.
تظهر أخطاء الترميز العرضية عادةً كسلاسل مشوهة، أو تلف في أحرف الهروب (مثل تحويل %20 إلى +)، أو معلمات مقطوعة، مما يؤدي إلى فشل تحليل الحمولة بالكامل. في المقابل، يحافظ التلاعب المتعمد بالمعلمات على البنية الصحيحة وتوافق المخطط مع تعديل قيم منطق الأعمال المحددة. تحل المصادقة التشفيرية كلتا المشكلتين من خلال رفض أي طلب ينحرف تدفق البايت فيه عن مخرجات المرسل الأصلية.
الإطار الفني لبناء الحمولة القانونية وتوقيع HMAC
متطلب التوحيد القياسي الحتمي عبر حزم الخلفية المتنوعة
للتحقق من سلامة الرسالة تشفيريًا، يجب على كل من الخادم المرسل (مثل منصة الإسناد) والخادم المتلقي (مثل خلفية المعلن) إنشاء تجزئات تشفير متطابقة من نفس بيانات الإدخال. ومع ذلك، يمكن تسلسل مجموعات البيانات المتطابقة في تمثيلات نصية متنوعة عبر لغات البرمجة وخوادم الويب المختلفة.
على سبيل المثال، ترتيب مفاتيح JSON غير حتمي بطبيعته؛ حيث تقوم مفسرات JSON في Python وGo وJava وNode.js بترتيب مفاتيح الكائن بشكل مختلف. وبالمثل، يمكن وضع معلمات استعلام HTTP في تسلسل تعسفي. لتجنب فشل التحقق من التوقيع في الطلبات الشرعية، يجب على فرق الهندسة إنشاء مواصفات توحيد حتمية تحول بيانات الطلب التعسفية إلى تدفق بايت متطابق قبل التجزئة.
التسلسل خطوة بخطوة: الفرز الأبجدي للمعلمات، ترميز URI، والتحكم في المحددات
لضمان تغطية تشفيرية كاملة عبر كل من معلمات استعلام HTTP وأجسام الطلبات، يجب على فرق الهندسة إنشاء قاعدة توقيع حتمية.
مستلهمًا من مبدأ ملخص المحتوى في حقول ملخص RFC 9530 ومبادئ ربط مكونات الرسالة الموحدة في توقيعات رسائل HTTP RFC 9421، يقوم ملف التعريف المرجعي هذا بتجزئة بايتات جسم HTTP الخام مباشرة بدلاً من الاعتماد على إعادة تسلسل JSON الهشة:
إذا كان طلب HTTP لا يحتوي على جسم (مثل postback GET قياسي)، يتم حساب BodyDigest على سلسلة بايت فارغة (SHA-256("")).
بالنسبة للطلبات التي تحتوي على معلمات استعلام URL، يجب تطبيع المعلمات إلى سلسلة استعلام قانونية (CanonicalQuery):
- استخراج المعلمات الدلالية: تعمل عملية التوحيد على أزواج المفتاح والقيمة الدلالية التي تم تحليلها بعد تمريرة واحدة محددة جيدًا لفك تشفير النسبة المئوية. لا تقم بفك تشفير القيم بشكل متكرر. يتم التعامل مع
+الحرفي كعلامة زائد حرفية، وليس كمسافة؛ لا يجب تطبيق فك تشفير form-urlencoded (تحويل+إلى مسافة) في هذا الملف الشخصي. - تحديد ترميز الأحرف: تعامل مع جميع مفاتيح وقيم المعلمات بدقة كسلسلة بايت UTF-8.
- الترميز الصارم للنسبة المئوية (RFC 3986): طبق ترميز النسبة المئوية RFC 3986 على جميع المفاتيح والقيم. عند إعادة الترميز، اترك فقط الأحرف غير المحجوزة وفق RFC 3986 (
ALPHA / DIGIT / "-" / "." / "_" / "~") بدون هروب. تأكد من ترميز المسافات كـ%20(وليس كـ+أبدًا)، واستخدام أحرف الهروب الست عشرية بأحرف كبيرة (مثل%2A). - الفرز المعجمي حسب البايت: افرز جميع أزواج المعلمات المشفرة بترتيب أبجدي تصاعدي حسب بايتات مفاتيحها المشفرة الخام. إذا كانت المفاتيح متطابقة، افرز حسب بايتات قيمها المشفرة.
- الانضمام الحتمي: اربط كل مفتاح وقيمة بعلامة يساوي (
=)، واربط الأزواج المتجاورة بعلامة و (&). إذا لم تكن هناك معلمات استعلام، يتم تقييمCanonicalQueryإلى سلسلة فارغة ("").
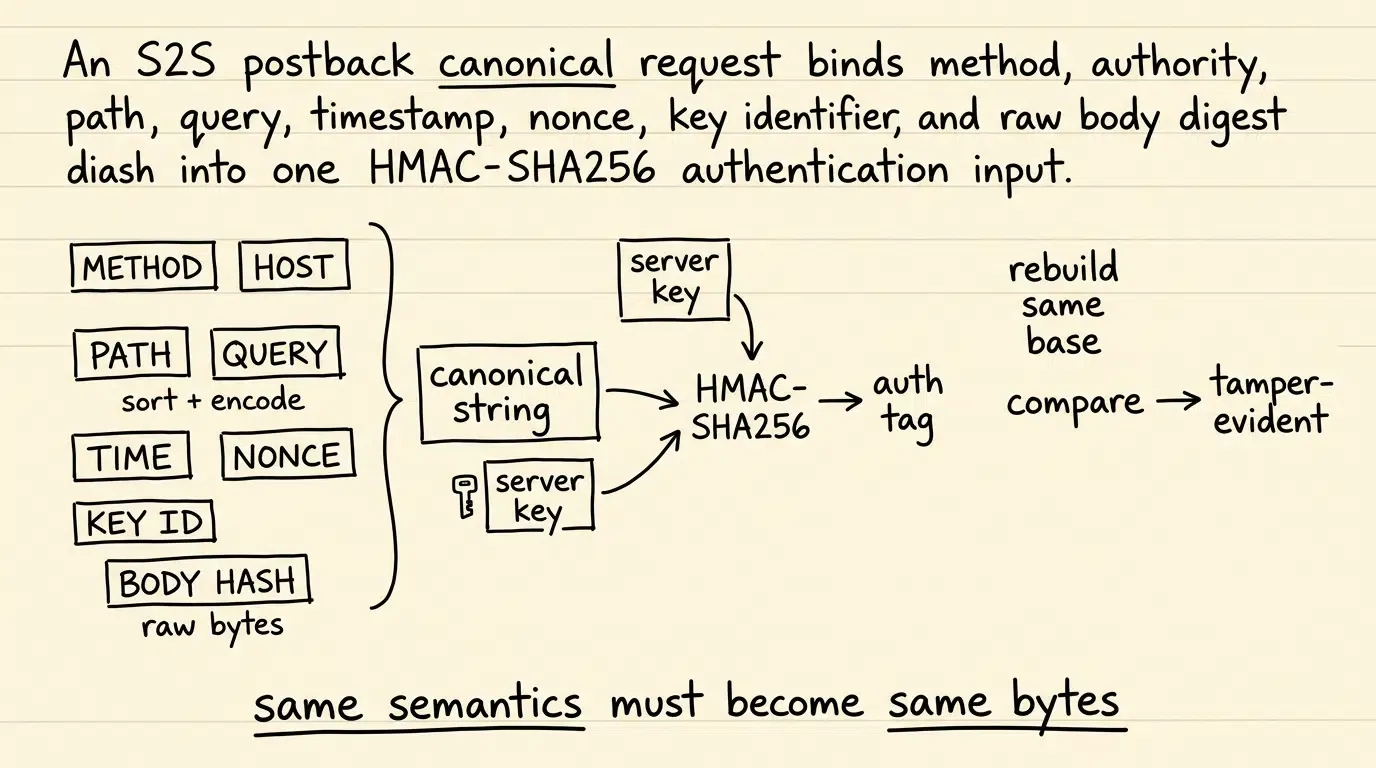
حساب رمز مصادقة HMAC-SHA256: حوكمة المفتاح السري ورؤوس النقل الآمنة
بمجرد تطبيع المكونات الفردية، ينشئ المرسل قاعدة التوقيع القانونية الكاملة. لمنع حذف المعلمات، وارتباك السلطة، وإعادة التشغيل عبر الخدمة، تربط قاعدة التوقيع صراحةً طريقة HTTP، والسلطة المستهدفة (المضيف)، والمسار الموحد، وسلسلة الاستعلام القانونية، والطابع الزمني للطلب، وNonce الطلب، ومعرف المفتاح، وملخص الجسم في سلسلة موحدة مفصولة بمحددات الأسطر الجديدة (\n):
لضمان التوافق عبر المنصات:
- تطبيع السلطة: اجعل اسم المضيف المسجل بأحرف صغيرة وطبق سياسة منفذ واحدة موثقة (على سبيل المثال، احذف منفذ HTTPS الافتراضي 443 ولكن احتفظ بالمنافذ غير الافتراضية). يجب على الموقع والمتحقق تطبيق قاعدة متطابقة.
- تطبيع المسار: حدد مسار الطلب كمسار الهدف الموحد الدقيق الذي تعرضه طبقة البوابة المتفق عليها، مع تطبيق تطبيع مقطع النقطة RFC 3986 وحظر إعادة كتابة المسار بعد التوقيع. يجب أن تتبع الثمانيات غير المحجوزة المشفرة بالنسبة المئوية في المسار نفس سياسة التوحيد المعتمدة على الإصدار في كل من الموقع والمتحقق.
يحسب الخادم المرسل رمز مصادقة الرسالة (HMAC) باستخدام SHA-256 والمفتاح السري المشترك (
في ملف التعريف المرجعي هذا، يتم ترميز رمز المصادقة المكون من 32 بايت كسلسلة ست عشرية من 64 حرفًا بأحرف صغيرة ويتم إرساله في رؤوس مخصصة:
POST /api/v1/attribution/postback HTTP/1.1
Host: attribution.advertiser.com
X-Signature-Timestamp: 1788942598000
X-Signature-Nonce: c3d9a10b-58cc-4372-a567-0e02b2c3d479
X-Signature-Key-Id: key_partner_live_v2
X-Signature-Tag: 9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b2c
Content-Type: application/json

{"currency":"USD","event_name":"purchase","event_value":49.99,"order_id":"ord_99812","partner_id":"net_alpha"}
لمنع حدوث ارتباك في تفسير المحتوى والتلاعب ببيانات التعريف التمثيلية (كما حذرت RFC 9530)، تثبت نقطة النهاية المتلقية Content-Type بدقة على application/json. يتم رفض الطلبات التي تحدد أي نوع وسائط آخر عند الحافة قبل التقييم القانوني. علاوة على ذلك، تكمل مصادقة HMAC على مستوى التطبيق تشفير النقل بدلاً من استبداله؛ يجب أن تظل استدعاءات S2S postback منقولة عبر HTTPS مصادق عليه لضمان سرية الحمولة.
لمنع خوارزميات التخفيض وثغرات الاستبدال (كما حذرت RFC 9421)، تقوم البوابة المتلقية بتثبيت خوارزمية التشفير المتوقعة (HMAC-SHA256) على جانب الخادم بدلاً من تحليل رؤوس الخوارزمية غير المصادق عليها ديناميكيًا. يجب إنشاء المفاتيح السرية تشفيريًا بـ 128 بت على الأقل من العشوائية (باستخدام مفاتيح 256 بت لملفات التعريف المرجعية القياسية) وتخزينها في خدمات إدارة المفاتيح (KMS) الآمنة في الخلفية. يجب أن تفشل معرفات المفاتيح غير المعروفة من خلال بحث ذاكرة التخزين المؤقت المحلي المحدود وإرجاع مسار فشل مصادقة عام بدلاً من إثارة عمليات بحث عن بُعد غير محدودة.
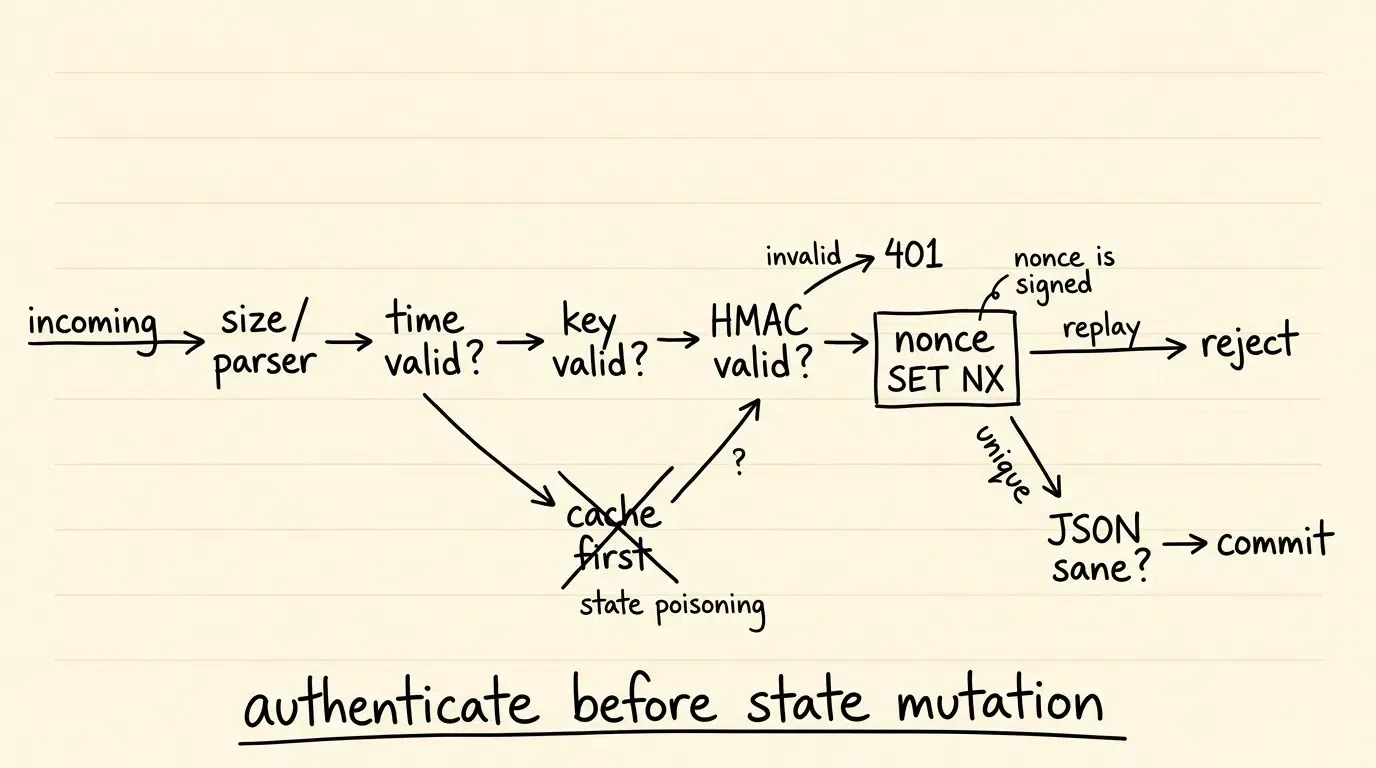
تصور خط أنابيب استيعاب معلمات S2S، التحقق من التوقيع، والالتزام بالحالة
يوضح مخطط التسلسل أدناه تدفق التحقق الشامل بين منصة الإسناد الأصلية وبوابة المعلن المتلقية:
[الخادم الأصلي (MMP / الشريك)]                 [خادم الاستيعاب (OpoInstall / المعلن)]
               │                                                             │
  1. تجميع معلمات التتبع والجسم                                     │
  2. بناء القاعدة القانونية (الطريقة، المضيف، المسار، الاستعلام، الوقت، Nonce، المفتاح، BodyDigest)
  3. حساب علامة HMAC-SHA256 باستخدام المفتاح السري                                │
  4. نقل HTTP POST + رؤوس التوقيع ───────────────────────────────► │
                                                                             │
                                                           5. فرض حدود المفسر والحجم
                                                                             │
                                                           6. التحقق من نافذة الطابع الزمني (|t_server - t_req| <= 300s)
                                                                             │
                                                           7. إعادة بناء السلسلة القانونية وحساب MAC المتوقع
                                                                             │
                                                           8. مقارنة العلامة في وقت ثابت (HMAC متساو؟)
                                                              ├─► فشل: إنهاء وتسجيل محاولة التلاعب (401)
                                                              └─► نجاح: الانتقال إلى الدفاع ضد الإعادة
                                                                             │
                                                           9. التحقق الذري من Nonce (تحقق وتخزين في ذاكرة التخزين المؤقت)
                                                              ├─► مكرر: رفض هجوم الإعادة (409)
                                                              └─► فريد: الالتزام بالحدث في قاعدة البيانات و Postback (200)
كيفية منع هجمات الإعادة دون تعريض بوابات الاستيعاب لتسمم الحالة
تهديد هجمات الإعادة: تكرار الحمولات المشروعة لاستنزاف ميزانيات التسويق
إحدى الثغرات الحرجة في بنيات الـ webhook هي هجوم الإعادة (Replay Attack). في سيناريو الإعادة، لا يقوم المهاجم بتغيير معلمات التتبع أو كسر تجزئة التشفير؛ بل يقوم باعتراض طلب postback موقع صالح ونقل نفس تسلسل البايت بشكل متكرر إلى نقطة نهاية الاستيعاب.
نظرًا لأن الحمولة وعلامة المصادقة متطابقتان، فإن نظام التحقق الذي يقيم فقط صحة HMAC سيقبل كل طلب مُعاد كطلب أصلي. هذا يسمح للمهاجمين بتكرار تحويل CPA واحد صالح بقيمة 50 دولارًا آلاف المرات، مما يؤدي إلى استنزاف ميزانيات التسويق من خلال دفعات عمولات مكررة.
سلسلة التحقق الحرجة: فرض المصادقة قبل إبطال الـ Nonce
يتطلب منع الإعادة دمج نوافذ صلاحية الطابع الزمني القصيرة مع معرفات nonce فريدة. ومع ذلك، فإن ربط nonce المعاملة مباشرة في قاعدة التوقيع المصادق عليها هو شرط أساسي مطلق. إذا تم حذف الـ nonce من مدخل HMAC القانوني، يمكن للمهاجم ببساطة إنشاء nonces عشوائية جديدة أثناء إعادة تشغيل الحمولة الأصلية وعلامة المصادقة، متجاوزًا منع التكرار تمامًا.
علاوة على ذلك، فإن التسلسل المعماري الذي يتم فيه تنفيذ عمليات التحقق أمر حيوي لاستقرار التشغيل. يحدث عيب أمني خطير عندما تسجل بوابة الاستيعاب nonce في ذاكرة التخزين المؤقت الخاصة بها قبل التحقق من علامة المصادقة التشفيرية. في هذا التسلسل المعيب، يمكن لمهاجم غير مصادق عليه إغراق نقطة نهاية الاستيعاب بطلبات غير مصادق عليها تحتوي على nonces عشوائية، مما يستنزف سعة ذاكرة التخزين المؤقت، ويثير ضغط الإخلاء، ويؤدي إلى تدهور أداء الاستيعاب.
لمنع تسمم الحالة، يجب على خوادم الاستيعاب فرض ترتيب تحقق صارم:
- التحقق النحوي ومن الطابع الزمني: تحقق من أن طابع الطلب الزمني (
) يقع ضمن نافذة تاريخية مقبولة بالنسبة لوقت الخادم الموثوق ( ):
2. التحقق من علامة التشفير: استرجع المفتاح السري المطابق لـ X-Signature-Key-Id، وأعد بناء سلسلة الطلب القانونية، واحسب علامة HMAC-SHA256 المتوقعة، وقم بإجراء مقارنة في وقت ثابت مقابل علامة الرأس الواردة. إذا كانت العلامة غير صالحة، قم بإنهاء الطلب فورًا بحالة HTTP 401 Unauthorized.
3. إبطال الـ Nonce الذري: فقط بعد اجتياز الطلب لمصادقة HMAC، تحقق من الـ nonce الفريد وقم بتخزينه في ذاكرة تخزين مؤقت ذرية في الذاكرة (على سبيل المثال، Redis SET key value NX EX 720). يجب أن يتجاوز عمر ذاكرة التخزين المؤقت (TTL) إجمالي نافذة الإعادة المحتملة (على سبيل المثال، مدة نافذة 600 ثانية بالإضافة إلى هامش أمان، بإجمالي 720 ثانية) لضمان أن اختلافات ساعة الحافة لا يمكن أن تسبب انتهاء صلاحية مبكر للـ nonce. إذا كان الـ nonce موجودًا بالفعل في ذاكرة التخزين المؤقت، فارفض الطلب كـ HTTP 409 Conflict.
4. تقسية JSON الدلالية: بعد المصادقة التشفيرية، ارفض حمولات JSON التي تحتوي على أسماء أعضاء كائنات مكررة أو غموض في المخطط قبل معالجة الأعمال.
تخفيف هجمات التوقيت وتسمم ذاكرة التخزين المؤقت
يضمن فرض مصادقة HMAC قبل طفرة ذاكرة تخزين مؤقت للـ nonce أن الطلبات الموقعة فقط بمفتاح سري مصرح به هي التي يمكنها استهلاك موارد الذاكرة في ذاكرة منع التكرار. يتم رفض محاولات الانتحال غير المصادق عليها وفيضانات الـ nonce العشوائية عند الحافة قبل حدوث أي تغيير في حالة الخلفية.
علاوة على ذلك، يجب استخدام خوارزميات مقارنة في وقت ثابت للتحقق من HMAC. ليست هناك ضمانات بأن معاملات مقارنة السلاسل القياسية (== أو ===) توفر مقارنة مقاومة للتوقيت وقد تسرب سلوك توقيت يعتمد على البيانات في بيئات تشغيل محددة. يجب أن يقوم منطق التحقق بفك تشفير العلامة الست عشرية أو Base64 إلى بايتات خام، والتحقق من الطول المتوقع، وتنفيذ بديل مقارنة مقاوم للتوقيت (مثل crypto.timingSafeEqual في Node.js أو MessageDigest.isEqual في Java).
هيكلة مخطط التحقق من S2S Postback الآمن
للحفاظ على الفصل المعماري بين معلمات التتبع، ورؤوس النقل، ونتائج التحقق، يجب على فرق الهندسة تسجيل عمليات تدقيق الـ postback وفقًا لمخطط مرجعي مهيكل.
يوضح مخطط العنصر النائب أدناه حمولة تحقق postback S2S حيث يتم فصل المعلمات الواردة، وبيانات التعريف الأمنية، وقرارات البوابة بشكل نظيف:
```json
{
  "reference_architecture": true,
  "s2s_postback_verification_record": {
    "audit_metadata": {
      "audit_id": "aud_s2s_sig_2026_0909_8812",
      "timestamp_utc": "2026-09-09T08:30:00.125Z",
      "ingestion_gateway": "edge_gateway_us_east",
      "evaluation_engine": "OpoInstall Postback Security Reference Engine"
    },
    "transport_security_headers": {
      "signature_algorithm_pinned": "HMAC-SHA256",
      "request_timestamp_ms": 1788942598000,
      "request_nonce": "c3d9a10b-58cc-4372-a567-0e02b2c3d479",
      "key_identifier": "key_partner_live_v2"
    },
    "canonical_request_context": {
      "http_method": "POST",
      "authority": "attribution.advertiser.com",
      "uri_path": "/api/v1/attribution/postback",
      "canonical_query_string": "",
      "canonical_string_components": [
        "POST",
        "attribution.advertiser.com",
        "/api/v1/attribution/postback",
        "",
        "1788942598000",
        "c3d9a10b-58cc-4372-a567-0e02b2c3d479",
        "key_partner_live_v2",
        "8f9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b"
      ],
      "body_digest_algorithm": "SHA-256",
      "raw_body_bytes_digest": "8f9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b",
      "canonical_hash_input_length_bytes": "<computed>"
    },
    "cryptographic_verification": {
      "timestamp_delta_seconds": 2.125,
      "timestamp_window_valid": true,
      "auth_tag_verification": "match_verified",
      "constant_time_comparison_result": "match_verified",
      "tamper_detected": false
    },
    "replay_defense_state": {
      "verification_precedence_enforced": true,
      "nonce_cache_lookup": "unique_entry",
      "atomic_cache_mutation": "persisted_ttl_720s",
      "replay_attack_detected": false
    },
    "postback_disposition": {
      "http_response_code": 200,
      "disposition_state": "payload_verified_and_committed",
      "verified_payload_content": {
        "currency": "USD",
        "event_name": "purchase",
        "event_value": 49.99,
        "order_id": "ord_99812",
        "partner_id": "net_alpha"
      },
      "reason_codes": [
        "HMAC_AUTH_TAG_VERIFIED",
        "TIMESTAMP_WITHIN_WINDOW",
        "NONCE_ATOMICALLY_CONSUMED"
      ]
    }
  }
}
تحليل مقارن لآليات أمن الـ Postback
تقييم بروتوكولات حماية الـ Postback عبر النفقات الحسابية ومستويات الضمان
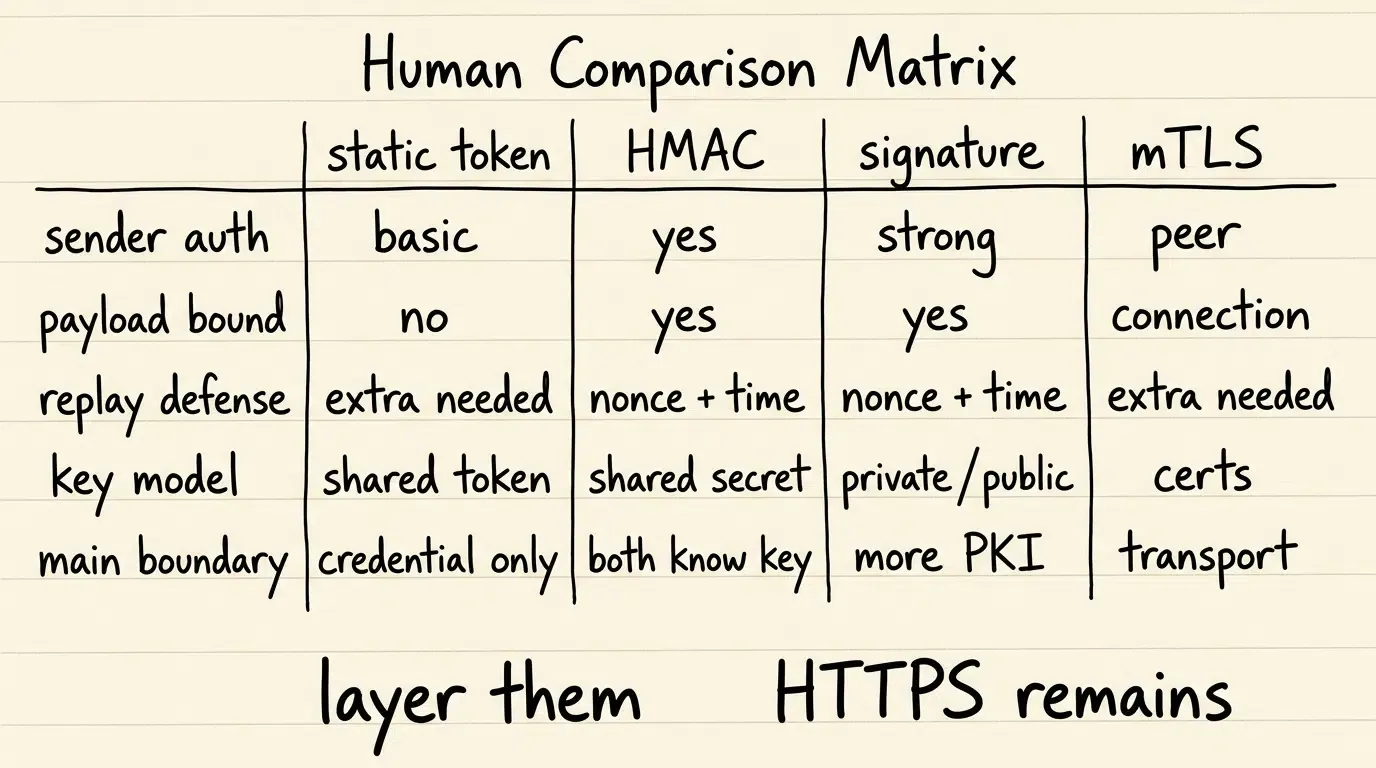
تقوم فرق الهندسة بتقييم آليات أمنية متنوعة لحماية معلمات التتبع. يوازن الاختيار الأمثل بين تعقيد التنفيذ، والأداء التشفيري، وضمانات الأمن.
يقارن الجدول أدناه بروتوكولات أمن الـ postback القياسية:
| آلية الأمن | الأساس التشفيري | القوة الأساسية | المقايضة التشغيلية |
|---|---|---|---|
| رمز مشترك ثابت | مفتاح API مشترك مسبقًا في رأس HTTP | نفقات حسابية منخفضة؛ إعداد بسيط | لا تصادق بشكل مستقل على محتويات الحمولة |
| HMAC-SHA256 المتماثل | رمز مصادقة الرسالة (RFC 2104) | يكتشف التعديلات غير المصرح بها؛ إنتاجية عالية | يتطلب تخزينًا سريًا آمنًا على جانب الخادم ودورة حياة مفتاح مشترك |
| التوقيعات الرقمية غير المتماثلة | زوج مفاتيح عام/خاص (مثل Ed25519 / RSA) | إسناد أقوى للموقع؛ لا يتم مشاركة المفتاح الخاص أبدًا | نفقات تشفيرية أعلى؛ تتطلب بنية تحتية للمفتاح العام |
| TLS المتبادل (mTLS) | مصافحة شهادة X.509 لطبقة النقل | التحقق التشفيري من النظير في طبقة الاتصال | إدارة شهادات معقدة؛ يحمي النقل وليس حالة الحمولة |
المقايضات المعمارية في بيئات الإنتاج
بينما يؤسس mTLS مصادقة النظراء في طبقة النقل، فإنه لا يوفر دليلًا على التلاعب على مستوى التطبيق بمجرد إنهاء الطلب في وكيل عكسي وسيط. على العكس من ذلك، توفر التوقيعات غير المتماثلة (مثل Ed25519 أو ECDSA) إسنادًا أقوى للموقع—مما يمنع المتلقي من إنشاء توقيعات صالحة—ولكن عدم الإنكار التشغيلي لا يزال يعتمد على حفظ المفتاح الخاص وضوابط ربط الهوية الصارمة.
يعد HMAC-SHA256 غير مكلف حسابيًا لحمولات webhook النموذجية وهو مناسب بشكل عام لمصادقة الخادم إلى الخادم ذات الإنتاجية العالية، مما يوفر اكتشافًا قويًا للتلاعب وإدارة مفاتيح مباشرة بين الخلفيات المؤسسية الموثوقة.
متى يجب أن يكون توقيع S2S Postback مطلوبًا لتطبيقات الهاتف المحمول
ظروف عالية المخاطر حيث يجب أن يكون توقيع الـ Postback المصادق عليه مطلوبًا
يوصى بشدة بالتوقيع التشفيري لمعلمات التتبع في ظروف مخاطر محددة:
- دفعات تكلفة مقابل إجراء (CPA) عالية القيمة: برامج التسويق حيث تؤدي أحداث التحويل الفردية إلى تعويض مالي حقيقي، أو عمولات تابعة، أو ائتمان مالي.
- شبكات التابعة الخارجية ومتعددة المستويات: الحملات التي تعبر فيها الـ postbacks وسطاء الإعلانات، أو شبكات التابعة الفرعية، أو وسطاء التوجيه الخارجيين.
- مشاركة الإيرادات وفواتير القيمة الديناميكية: نماذج الأعمال حيث يتم حساب رسوم الإعلان كنسبة مئوية من معلمة
event_valueالديناميكية المنقولة في الـ postback. - الامتثال للتدقيق التنظيمي والمالي: المؤسسات التي تخضع لتدقيق سلامة البيانات التي تتطلب سجلات محاسبية قابلة للتحقق من التلاعب أو مراقبة السلامة لنفقات التسويق.
ظروف غير مناسبة لتوقيع Postback المعقد
قد يؤدي تنفيذ التوقيع التشفيري لكل طلب إلى نفقات تشغيلية غير ضرورية في بنيات محددة:
- الخدمات المصغرة الخاصة في السحابة الخاصة: اتصالات الخدمة إلى الخدمة الداخلية التي تعمل بالكامل داخل سحابة خاصة افتراضية (VPC) محمية بواسطة مصادقة شبكة الخدمة الداخلية.
- القياس عن بعد عالي الحجم منخفض المخاطر: إشارات عالية التردد حيث تكون قيم معاملات الحدث صفرًا ويكفي أمن مستوى النقل البديل أو التجميع المصادق عليه للتخفيف من المخاطر.
مفاهيم خاطئة شائعة في أمن S2S Postback
- مفهوم خاطئ 1: HTTPS يجعل توقيع المعلمة زائدًا: يشفر HTTPS حركة المرور فقط بين نقاط نهاية النقل المباشرة. لا يمنع الوسيط المصرح له من تغيير المعلمات قبل إعادة التوجيه، كما لا يمنع هجمات الإعادة ضد بوابة الوجهة.
- مفهوم خاطئ 2: HMAC يعادل التوقيع الرقمي العام: يعتمد HMAC على مفتاح متماثل مشترك معروف لكل من المرسل والمتلقي. بينما يضمن أن كيانًا يمتلك المفتاح قد أنشأ العلامة، فإنه لا يوفر عدم إنكار رياضي ضد حامل المفتاح الآخر، على عكس التشفير بالمفتاح العام غير المتماثل.
الأسئلة الشائعة (FAQ)
ما هو التلاعب بمعلمات التتبع في استدعاءات إعلانات الهاتف المحمول؟
لماذا يعتبر HMAC رمز مصادقة رسالة وليس توقيعًا رقميًا؟
لماذا يجب أن يحدث التحقق التشفيري قبل استهلاك معرفات nonce للمعاملات؟
الملخص وإطار اتخاذ القرار
تعد حماية معلمات التتبع ضد التلاعب في الـ postback ضرورية لحماية استثمارات التسويق بالأداء والحفاظ على سلامة الإسناد. يتطلب القضاء على الثغرات الأمنية في تعديل المعلمات تجاوز الرموز الثابتة نحو نماذج مصادقة تشفيرية تجمع بين إنشاء طلب قانوني حتمي، وعلامات مصادقة رسائل HMAC-SHA256، والدفاع الذري ضد الإعادة.
يجب على فرق الهندسة تنفيذ بوابات تحقق صارمة بين الخوادم تتحقق من سلامة الطلب قبل تغيير الحالة الداخلية أو تسجيل قيمة التحويل. من خلال ربط nonces المعاملات، وسلاسل الاستعلام، وسياق المضيف مباشرة في قاعدة التوقيع، والحفاظ على معايير دورة حياة المفتاح المتماثل، وفرض مقارنة التوقيع في وقت ثابت، يمكن لتطبيقات الهاتف المحمول ضمان أن الـ postbacks المقبولة مصادق عليها، ومقاومة للإعادة، ومحمية ضد التلاعب بعد التوقيع.
لمراجعة واجهات البيانات المتاحة ومواصفات تكامل الأمان، راجع مرجع تنفيذ إسناد الهاتف المحمول.
مواد ذات صلة
-
المفاهيم: معلمات التتبع، التلاعب بالـ Postback، التسلسل القانوني، رمز مصادقة الرسالة، الدفاع ضد هجوم الإعادة
-
التقنيات: استدعاء الخادم إلى الخادم (S2S)، HMAC-SHA256، بوابات الاستيعاب، ذاكرة التخزين المؤقت للـ Idempotency
-
المعايير: RFC 2104 HMAC Keyed-Hashing for Message Authentication, RFC 9110 HTTP Semantics, RFC 9421 HTTP Message Signatures, RFC 9530 Digest Fields, RFC 3986 URI Generic Syntax, OWASP API Security Top 10
-
واجهات برمجة التطبيقات: واجهات استيعاب الأحداث (بنية مرجعية)، محرك webhook لـ S2S Postback
-
الوثائق والمراجع الرسمية:
Share this article