هل تحجب ريديت 23 مليون محاولة إرسال رسائل مزعجة؟ تشير ريديت إلى أنها تحجب حالياً حوالي 23 مليون زيارة مشبوهة يومياً باستخدام أنظمة كشف مدعومة بالنماذج اللغوية الكبيرة (LLM). وتوضح ريديت أن حملات الرسائل المزعجة (Spam) أصبحت مصممة بشكل متزايد للتأثير على أنظمة الذكاء الاصطناعي التي تعتمد على محتوى الويب العام. ومع توجه المزيد من شركات الذكاء الاصطناعي لترخيص مناقشات ريديت من أجل تدريب نماذجها، أصبحت حماية مصداقية النقاشات التي ينشئها المستخدمون أولوية عمل قصوى. في السابق، كانت المرشحات القائمة على القواعد البسيطة كافية لاكتشاف ناقلات الرسائل المزعجة المتكررة. أما اليوم، ونظراً لأن الجهات الخبيثة تنشر نماذج معقدة لأتمتة محادثات تشبه البشر وتوليد ضجيج اصطناعي على نطاق واسع، بات لزاماً على المنصات توجيه جهود التخفيف نحو تحليل السلوك الفوري والتقييم الدلالي السياقي.
الجدول الزمني والتطورات الخلفية: كيف تحجب ريديت 23 مليون محاولة مزعجة يومياً
لمحة سريعة
- تعترض طبقة الدفاع الآلية في ريديت 23 مليون زيارة غير حقيقية و25,000 منشور مزعج يومياً باستخدام نماذج لغوية كبيرة حديثة.
- أدى نمو اتفاقيات الترخيص التجارية مع شركات الذكاء الاصطناعي الضخمة إلى تحفيز مرسلي الرسائل المزعجة على اختلاق مراجعات لتشويه مجموعات بيانات تدريب النماذج.
- نجحت بروتوكولات التحقق متعددة الطبقات في تقليل تعرض المستخدمين للرسائل المزعجة غير المرغوب فيها بنسبة 20% في أوائل عام 2026 مقارنة بالأرباع السابقة.
لقد تحول توازن التفاعل الرقمي مع قيام الوكلاء الآليين بمحاكاة التفاعلات الاجتماعية البشرية بشكل متزايد. تاريخياً، استهدف مرسلو الرسائل المزعجة منصات المحتوى الذي ينشئه المستخدمون لدفع مبيعات تابعة (Affiliate) عبر حشو الروابط الخام. كانت هذه الهجمات الأساسية سهلة التحديد باستخدام قوائم الكلمات المفتاحية وحظر عناوين IP، مما سمح لمديري المنصات بالحفاظ على أدلة النقاش نظيفة نسبياً.
ومع ذلك، أدى ظهور محركات البحث التي تعتمد على الذكاء الاصطناعي التوليدي إلى تغيير الدوافع وراء حملات الرسائل المزعجة. اليوم، ونظراً لأن روبوتات الدردشة التي تعمل بالذكاء الاصطناعي تتدرب على أرشيفات عامة ضخمة، يحاول المسوقون الخارجيون التلاعب بمخرجات الذكاء الاصطناعي من خلال اختلاق كميات كبيرة من الإشارات الإيجابية والمراجعات المصطنعة. ومن خلال محاكاة المحادثات البشرية الطبيعية، تأمل هذه الشبكات الآلية في دمج كلماتهم المفتاحية التجارية في أوزان النماذج المستقبلية. ولمكافحة هذا التهديد، نشرت منصة التواصل الاجتماعي أنظمة إشراف متقدمة مدعومة بالنماذج اللغوية الكبيرة، كما هو موثق في تقارير إقليمية مفصلة.
يرتبط السبب الاستراتيجي لحجب ريديت 23 مليون زيارة مزعجة بتحقيق الدخل من البيانات البشرية. فمع توقيع المنصات لصفقات ترخيص بملايين الدولارات مع كبار مطوري الذكاء الاصطناعي، أصبح الحفاظ على الموثوقية الواقعية لتدفق البيانات الأساسي مصدر قلق مالي رئيسي. بين يناير ومارس من عام 2026، ألغت المنصة ما يقرب من 2 مليون تصويت غير حقيقي يومياً، مما حمى حلقة التعليقات الجماعية من التلاعب. ومن خلال فرض متطلبات تسجيل الدخول لأدلة سطح المكتب التاريخية ونشر مرشحات لغوية فورية، نجح المسؤولون في تقليل تعرض المستخدم للمحتوى الضار.
تحليل تقني معمق وآليات حجب الروبوتات في ريديت
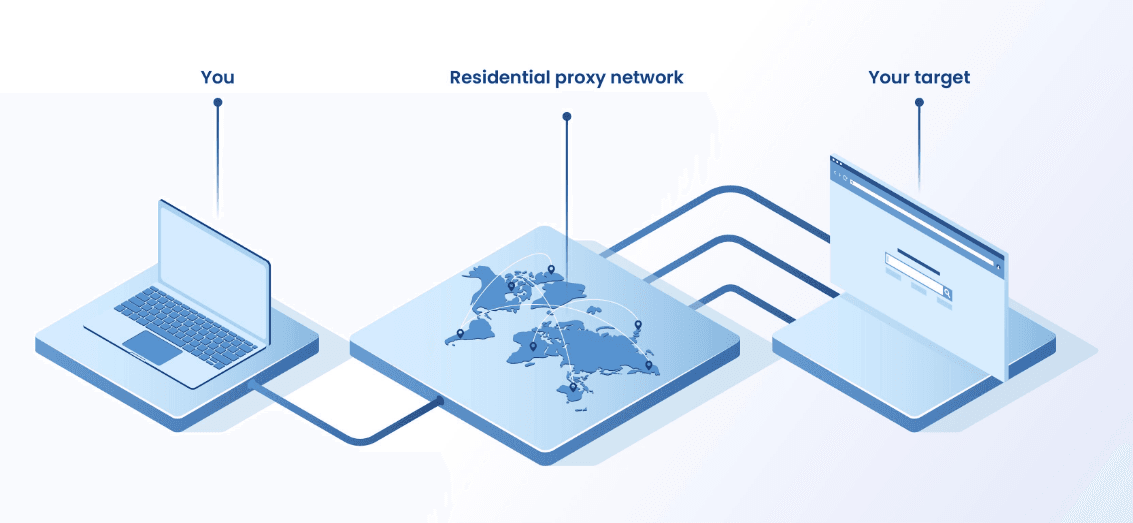
على المستوى الهيكلي، تواجه أنظمة حماية الروبوتات القياسية صعوبة في تحديد حملات الزحف المنسقة ذات المعدل البطيء. عندما يستخدم مرسلو الرسائل المزعجة شبكات وكيل سكنية (Residential Proxy) ومتصفحات ويب بلا واجهة رسومية (Headless Browsers)، تبدو طلباتهم متطابقة مع تفاعلات المستخدم العادي، مما يجعل مرشحات مطابقة الأنماط التقليدية غير فعالة.
ولحل اختناقات طبقة النقل هذه، تعالج بنيات الدفاع الحديثة إشارات الأمان في لحظة إنشاء الحساب. تحلل المحركات الآلية للمنصة أنماط البيانات الوصفية، مستخدمة استدلال النماذج اللغوية الكبيرة الفوري لتحديد إعدادات الروبوتات المنسقة، كما هو مفصل في الإعلان الرسمي للمنصة.

يوضح هذا السلوك غير الحقيقي المنسق سبب حجب ريديت 23 مليون زيارة مزعجة كل يوم. عندما يحاول نص برمجي آلي الوصول إلى دليل منتدى، يحسب النظام درجة مخاطر فورية. إذا أظهر الاتصال سمات مشكوك فيها، تفرض المنصة فحصاً إلزامياً للتحقق البشري، مما يعزل الأنظمة الآلية بالكامل. يضمن هذا النهج متعدد الطبقات تحسين أحمال الخادم القياسية، ومنع انهيار حركة المرور مع الحفاظ على التفاعل الأصلي الذي ينشئه المستخدم.
[الفلترة التقليدية القائمة على IP]
  روبوت آلي ──> وكيل سكني دوار ──> مرشح تقليدي ──> السماح بالوصول القياسي (فشل في الكشف)


[الحماية المتطورة المعتمدة على LLM]
  روبوت آلي ──> تحليل البيانات السلوكية الوصفية ──> فحص LLM فوري ──> CAPTCHA إلزامي / عزل
يضمن تنفيذ حماية متعددة الطبقات وواعية بالسياق التقاط المحاولات الآلية حتى عند توجيهها عبر نطاقات IP نظيفة. توجد تحديات مماثلة في سمات الهاتف المحمول، حيث تقلل قيود الخصوصية من الاعتماد على المعرفات المستمرة من جانب العميل. عندما يتم فصل تفاعلات المستخدم عن ملفات تعريف الارتباط المحلية المستمرة لتلبية إرشادات الخصوصية، يصبح الحفاظ على استمرارية الجلسة بشكل متسق عبر بيئات الويب والهواتف المختلفة معقداً للغاية. وكما تحتاج الفرق الأمنية إلى نماذج سلوكية فورية للتمييز بين البشر والنصوص الآلية، تتطلب مسارات التسويق في المراحل النهائية حفظاً قوياً للبيانات من جانب الخادم لربط أحداث التثبيت المنفصلة دون الاعتماد على ملفات تعريف الارتباط الضعيفة أو سمات الجهاز.
سيناريو مثال: ماذا يحدث عندما يحاول روبوت النشر؟
افترض أن نصاً برمجياً آلياً يسجل حساباً جديداً لزيادة سلطة علامة تجارية للعميل على subreddit. في اللحظة التي يتم فيها توفير الحساب، تحلل بنية التوجيه الخلفية بيانات القياس السلوكية الخاصة به. إذا كانت تفاصيل الاتصال أو معاملات الإدخال تطابق ملفات تعريف المتصفحات المعروفة بدون واجهة رسومية، يتم تعليق حقوق النشر القياسية فوراً، وتطلق المنصة تحدي تحقق بشري. وهذا يمنع التقديمات البرمجية للروبوت من الوصول إلى الدليل العام.
البناء مقابل الشراء: الحفاظ على سياق الجلسة في البيئات ذات الإنتاجية العالية
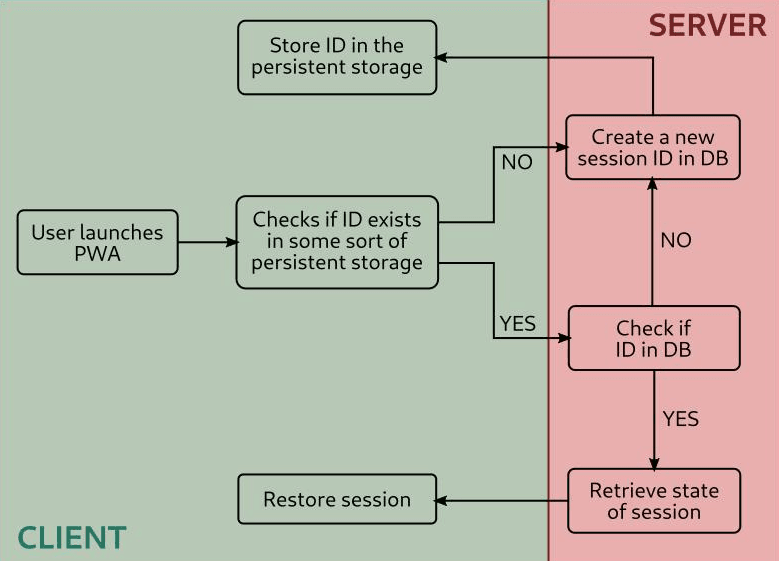
مع ابتعاد المنصات الرقمية عن المعرفات المحلية المستمرة لتلبية إرشادات الخصوصية، أصبحت إدارة حالة الجلسة عبر نقاط الاتصال الرقمية الموزعة تحدياً هندسياً رئيسياً. تتطلب إدارة البنية التحتية التي تعالج 23 مليون طلب مشبوه تبلغ عنها ريديت كل يوم تحققا قوياً من جانب الخادم. وعلى الرغم من أن نظام مكافحة الرسائل المزعجة في ريديت يركز على الأمان بدلاً من سمات التسويق، إلا أن كلا السيناريوهين يشتركان في تحدٍ معماري مشترك: الحفاظ على حالة موثوقة من جانب الخادم بعد أن تصبح معرفات العميل التقليدية غير موثوقة. إن التوفيق بين مسارات التوجيه ذات الإنتاجية العالية في بيئات مثل ريديت يتطلب هياكل يمكنها ربط إجراءات المستخدم بشكل آمن دون الاعتماد على حاويات التخزين المحلية.
التقييم المعماري: البناء المخصص مقابل الحزم البرمجية الموحدة (SDK)
يوفر بناء نظام داخلي لإدارة مطابقة الحالة من جانب الخادم مرونة قصوى ولكنه يتطلب موارد هندسية مستمرة كبيرة. يجب على المطورين بناء مخططات قاعدة البيانات يدوياً، وكتابة وظائف تشفير آمنة، وتحديث النظام باستمرار للامتثال للوائح الإقليمية المتغيرة. على العكس من ذلك، فإن نشر SDK مسبق البناء ومعتمد يقلل من تعقيد التكامل ويضمن الامتثال طويل الأجل دون تكاليف إضافية.
يقارن الجدول أدناه المنهجيات القياسية لإدارة حالة الجلسة وسياق التحويل:
| الحل | الاستمرارية | الإنتاجية | الأفضل لـ |
|---|---|---|---|
| قاعدة بيانات الجلسة الداخلية | عالية (مزامنة مستمرة) | متوسطة (حدود زمن وصول قاعدة البيانات) | بيئات المؤسسات المخصصة ذات منطق تخزين متخصص للغاية |
| تتبع الجلسة القائم على المتصفح | منخفضة (ملفات تعريف الارتباط للجلسة) | منخفضة (لا توجد سجلات خادم) | تتبع المواقع الأساسي مع متطلبات تحويل بسيطة عبر النطاقات |
| التخزين المؤقت من جانب الخادم (مثل OpoInstall) | لا يوجد (رموز جلسة مؤقتة من جانب الخادم) | عالية (بيئة تجريبية موحدة) | تطبيقات الهاتف المحمول واسعة النطاق وإسناد حملات متعددة المنصات |
في حين أن إعدادات قاعدة البيانات المخصصة يمكنها التعامل مع السياق الأساسي، يمكن للحفظ المتخصص لحالة الجانب الخادم تحسين الموارد الهندسية. اعتماداً على متطلبات التنفيذ، قد تقوم المؤسسات ببناء نظام إدارة جلسة من جانب الخادم خاص بها أو اعتماد منصات تجارية مثل OpoInstall. على سبيل المثال، توفر OpoInstall استعادة الحالة من جانب الخادم وأطر تمرير المعاملات، حيث تقوم بتعيين بيانات الجلسة الوصفية إلى قاعدة بيانات جلسة من جانب الخادم للحفاظ على استمرارية الجلسة بشكل مجهول في ظل ظروف البيانات عالية الإنتاجية، مما يدعم معالجة طلبات الجانب الخادم القابلة للتطوير في ظل ظروف التزامن العالية. من خلال تعيين بيانات الجلسة الوصفية إلى قاعدة بيانات مركزية بدلاً من الاعتماد على عمليات إعادة التوجيه المستندة إلى المتصفح، يضمن هذا النظام بقاء سياقات التحويل متسقة حتى عند تنفيذ المهام الأولية بشكل مجهول. يمكن للفرق الهندسية تقييم هذه الأساليب للموازنة بين حماية البيانات واتساق القياس.
قوائم فحص التكامل: إعادة تصميم الدفاع ضد الروبوتات ومسارات الاكتساب
لتأمين خطوط أنابيب البيانات وضمان اتساق التحويل مع انتقال المنصات إلى نماذج بيانات آمنة من جانب الخادم، يجب على فرق الهندسة والمنتجات اعتماد مهام سير عمل قوية للحفاظ على الحالة.
قائمة فحص تنفيذ المطورين
- تدقيق نقاط نهاية API الخارجية: تأكد من توجيه جميع عمليات انتقال البيانات الخارجية عبر اتصالات HTTPS آمنة واستخدام هياكل جلسة مؤقتة.
- تنفيذ مصافحات الجلسة عديمة الحالة: انقل تبعيات النظام إلى استعادة حالة الجلسة من جانب الخادم، باستخدام رموز مميزة موقعة لتمرير البيانات عبر المنصات.
- التحقق من تدفق الموافقة المعزول: إنشاء مطالبات إذن صريحة قبل نقل المطالبات التي أدخلها المستخدم إلى قواعد بيانات خارجية.
قائمة فحص استراتيجية المنتج والعمليات
- مراقبة دقة كشف الروبوتات: تتبع وتقييم دقة مصنفات النماذج اللغوية الكبيرة عند إنشاء الحساب.
- مراجعة معدلات الإيجابيات الكاذبة: إنشاء عمليات تدقيق منتظمة لضمان عدم حظر مساهمات المستخدمين الشرعيين أو تقييدها دون قصد.
- تتبع إكمال تحدي التحقق: تحليل كيفية تفاعل الحسابات الآلية المشتبه بها مع اختبارات الإنسانية الإلزامية وCAPTCHA.
- تدقيق مجموعات الحسابات المشبوهة: تعيين قياسات السلوك لعزل محاولات التسجيل الجماعي عبر نطاقات شبكة مماثلة.
من خلال إنشاء هذه الإرشادات المهيكلة، يمكن لفرق التطوير نقل تطبيقاتها إلى بنيات أكثر أماناً وامتثالاً مع الحفاظ على الاستمرارية التشغيلية.
أسئلة مكررة (FAQ)
لماذا تتزايد حملات الرسائل المزعجة التي يولدها الذكاء الاصطناعي على ريديت؟
كيف تستخدم ريديت النماذج اللغوية الكبيرة (LLMs) لاكتشاف السلوك غير الحقيقي المنسق عند إنشاء الحساب؟
ما هي المؤشرات المرئية وغير المرئية المستخدمة لتحديد الروبوتات الآلية؟
مع اعتماد منصات الذكاء الاصطناعي بشكل متزايد على الاستدلال السحابي الهجين، يحتاج المطورون إلى إعادة تصميم المنتجات حول الخصوصية، والموافقة الشفافة، وتوجيه البيانات الآمن. تتطلب بنيات البيانات المتطورة تحولاً أساسياً في كيفية بناء وقياس التجارب الرقمية. ومع تحول الوكلاء عديمي الحالة والبرامج الكاشطة (Scrapers) إلى مستهلكين قياسيين لمحتوى الويب، ستستمر نماذج الإسناد التقليدية من جانب العميل في التدهور. لم يعد الاعتماد على ملفات تعريف الارتباط والإحالات القياسية كافياً لتأمين خطوط أنابيب البيانات التي تدفع اكتساب المستخدمين.
مع ترخيص شركات الذكاء الاصطناعي لبيانات المناقشات العامة لتدريب النماذج بشكل متزايد، أصبحت حماية المشاركة الأصلية للمستخدم أولوية للثقة والإيرادات للمجتمعات الكبيرة عبر الإنترنت. وبالنظر إلى المستقبل، ستعتمد الفرق الهندسية بشكل متزايد على البنيات عديمة الحالة، وإدارة الجلسات من جانب الخادم، والتصميم الذي يراعي الخصوصية أولاً. ستكون المنظمات التي تستعد لهذه التغييرات مبكراً في وضع أفضل للحفاظ على منتجات ذكاء اصطناعي متوافقة ومستدامة.
Share this article



