هل أصدرت لجنة التجارة الفيدرالية تحذيراً بشأن رموز QR الضارة؟ في 3 سبتمبر 2026، نشرت لجنة التجارة الفيدرالية (FTC) تنبيهاً للمستهلكين يحذر السائقين من أن المحتالين يقومون بلصق ملصقات رموز QR احتيالية فوق الرموز الأصلية على عدادات مواقف السيارات لإعادة توجيههم إلى بوابات دفع وهمية. بالنسبة لمهندسي أمن المؤسسات، ومهندسي النمو، وقادة التسويق الرقمي، أصبحت حقيقة «تتبع الإحالات الآمن خارج الإنترنت» أولوية معمارية فورية. في حين أن المصطلح الصناعي الشائع "quishing" (التصيد الاحتيالي عبر رموز QR) يصف عادةً عمليات خداع الدفع الموجهة للمستهلكين، فإن آلية الهجوم المادي الأساسية تؤثر بشكل مباشر على توزيع البرمجيات في العالم الحقيقي. عندما تتعرض الأصول المادية—مثل شاشات نقاط البيع بالتجزئة، ولافتات الفعاليات، ومنشورات الإحالة الخاصة بالشركاء—لاستبدال الملصقات أو التلاعب بالاستعلام، ينهار مسار البيانات الذي يربط اكتشاف المستخدم خارج الإنترنت بالإسناد الرقمي. ولحماية استثمارات التسويق والحفاظ على ثقة العملاء، يجب على فرق الهندسة إعادة تقييم بنيات الإحالة خارج الإنترنت، وفصل أمن الملصقات المادية عن التحقق من حمولة البيانات المشفرة وتوجيه التثبيت اللاحق.

تحذير لجنة التجارة الفيدرالية (FTC) ومتجهات الهجوم المادي
يحدد تنبيه المستهلكين الصادر عن لجنة التجارة الفيدرالية، والذي يحمل عنوان "هل رأيت رمز QR مركوناً في مكان ما؟ لا تمسحه ضوئياً... حتى الآن!"، ثغرة متزايدة في التفاعلات المادية اللاتلامسية. وفقاً للتقارير التي استشهدت بها الوكالة، يقوم المحتالون بلصق ملصقات رموز QR مزيفة مباشرة فوق الرموز الشريطية المشروعة على عدادات مواقف السيارات البلدية، ومحطات الدفع، واللافتات العامة. عندما يقوم السائق بمسح الرمز الذي تم التلاعب به متوقعاً دفع رسوم الوقوف، يفتح الجهاز موقعاً إلكترونياً مزيفاً مصمماً لجمع تفاصيل بطاقات الدفع، وبيانات اعتماد المستخدم، والمعلومات الشخصية المحددة للهوية.
نظرة سريعة
- استبدال الملصقات المادية: يقوم الخصوم بلصق ملصقات رموز QR مزيفة فوق الرموز الشريطية العامة المشروعة، مستغلين حقيقة أن العين البشرية لا تستطيع فك تشفير أو مصادقة رموز المصفوفة قبل المسح الضوئي.
- سرقة بيانات الاعتماد والدفع: يواجه الضحايا بوابات مزيفة تلتقط بيانات الدفع والحساب الحساسة، مما يترك السائقين في وضع مالي صعب بينما تسجل سلطات المواقف الرسمية انتهاكاً غير مدفوع.
- أوجه التشابه في التهديدات في اكتساب المستخدمين خارج الإنترنت: توضح آليات الاستبدال المادي التي سلط عليها ضوء تحذير لجنة التجارة الفيدرالية خطراً أوسع على برامج إحالة المؤسسات خارج الإنترنت وحملات التجزئة التي تعتمد على رموز QR الثابتة غير المحمية.
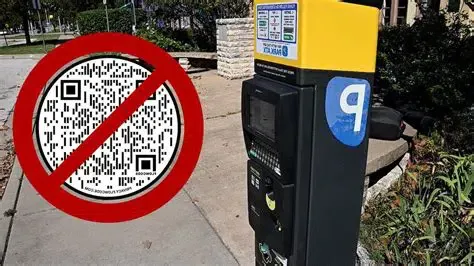
وفقاً للتقارير الاستقصائية من WUSA9، تستغل عمليات الاحتيال عبر رموز QR الراحة من خلال إخفاء الخادم الوجهة حتى بعد حدوث التعرف الضوئي. في حين أن واجهات كاميرات الهواتف المحمولة تعرض عادةً معاينات لعنوان URL الوجهة، فإن التلاعب بنطاقات homoglyph (مثل استبدال أحرف Unicode متشابهة) ومطالبات الشاشة المقتضبة غالباً ما تفلت من تدقيق المستخدمين الذين يمسحون الرموز في البيئات العامة السريعة.
يمتد خطر الاحتيال المادي ليشمل العديد من الأماكن التجارية. وفي تحليل لأنماط الاحتيال الأوسع بواسطة Associated Press، أشار خبراء الأمن السيبراني إلى أن التلاعب بملصقات رموز QR يظهر في بيئات الضيافة، بما في ذلك المطاعم والمقاهي حيث يتم استبدال رموز الدفع الموجودة على الطاولات بملصقات مزيفة. علاوة على ذلك، تشير إحصائيات الاحتيال الصادرة عن لجنة التجارة الفيدرالية إلى أن المستهلكين أبلغوا عن خسارة مليارات الدولارات في عمليات احتيال عبر قنوات اتصال مختلفة، مما يؤكد كيف يمكن لنقاط الاتصال الخادعة أن تقوض ثقة المستخدم.
+-------------------------------------------------------------------------+
|                  ناقل هجوم لجنة التجارة الفيدرالية على عدادات المواقف                |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ أصل مادي مشروع: عداد مواقف / لافتة دفع بلدية ]                         |
|         |                                                               |
|         |-- (قيام الخصم بلصق ملصق QR مزيف فوق السطح)                    |
|         v                                                               |
|  [ سطح مادي تم التلاعب به معروض للجمهور ]                                 |
|         |                                                               |
|         |-- (السائق يمسح الملصق عبر الكاميرا)                           |
|         v                                                               |
|  [ متصفح الهاتف يفتح رابط URL يتحكم فيه الخصم ]                          |
|         |                                                               |
|         v                                                               |
|  [ بوابة دفع مزيفة للمواقف ]                                              |
|         |                                                               |
|         +---------------------------------------+                       |
|         |                                       |                       |
|         v                                       v                       |
|  [ سرقة بيانات البطاقة والاعتمادات ]  [ جلسة المواقف غير مدفوعة ]       |
|         |                                       |                       |
|         v                                       v                       |
|  [ سرقة مالية / انتحال هوية ]         [ إصدار مخالفة بلدية ]           |
|                                                                         |
+-------------------------------------------------------------------------+
يوضح نمط الهجوم هذا حداً تشغيلياً: أسطح رموز QR المطبوعة العادية لا تصادق بشكل طبيعي على الملصق المادي أو مصدره. ونظراً لأن الورق والأكريليك والأسطح المعدنية لا يمكنها التحقق من سلامتها الهيكلية، فإن تأمين عمليات التسليم الرقمية في العالم الحقيقي يتطلب ضوابط دفاعية متميزة عبر طبقات الفيزياء والنقل والتطبيقات.
الخطر المماثل: تتبع الإحالات خارج الإنترنت والتلاعب بالإسناد
بينما تركز عمليات الاحتيال في مواقف السيارات البلدية على سرقة بيانات اعتماد الدفع، فإن نفس آلية الاستبدال المادي يمكن أن تؤثر أيضاً على مواد التسويق خارج الإنترنت وبرامج إحالة الشركاء. تضع العلامات التجارية للمؤسسات ملايين رموز QR المادية عبر عدادات متاجر التجزئة، والعبوات الترويجية، وشاشات المؤتمرات، والملصقات الخارجية لدفع اكتساب العملاء.
في حملات النمو التقليدية، يقوم رمز الإحالة خارج الإنترنت غالباً بتشفير رابط تتبع نصي ثابت:
https://promo.example.com/join?channel_id=store_108&promoter_id=rep_4401
عندما يعتمد تتبع الإحالة خارج الإنترنت على سلاسل نصية ثابتة غير محمية، تواجه أنظمة النمو تحديين أمنيين متميزين:
- استبدال الملصقات المادية: يمكن لطرف غير مصرح له وضع ملصق لاصق مادياً فوق لافتة متجر أو ملصق شريك. إذا كان الرمز البديل يشير إلى حساب تابع منافس أو موقع مزيف، فإن العملاء المحتملين يمسحون الرمز الضار، مما يحول ائتمان العمولة أو يعرض المستخدمين للتصيد.
- التلاعب بمعاملات الاستعلام: إذا قام المستخدم بمسح رمز مطبوع مشروع يفتح وسيط ويب غير محقق، يمكن تجريد سلاسل الاستعلام غير المحمية أو إعادة كتابتها أو إلحاقها بواسطة إضافات متصفح غير موثوقة أو نصوص إعادة توجيه وسيطة، مما يقوض حسابات الإحالة.
+-------------------------------------------------------------------------+
|                تصنيف تهديدات الإحالة خارج الإنترنت                         |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ أصل ترويجي مادي (مثال: ملصق شريك داخل المتجر) ]                       |
|         |                                                               |
|         +---------------------------------------+                       |
|         |                                       |                       |
|         v                                       v                       |
|  (هجوم 1: الاستبدال المادي)            (هجوم 2: التلاعب بالمعاملات)      |
|  الخصم يلصق ملصقاً بديلاً              تعديل سلسلة استعلام النص العادي  |
|  فوق الملصق الأصلي في المتجر           أثناء إعادة التوجيه من جهة العميل |
|         |                                       |                       |
|         v                                       v                       |
|  [ يشير إلى نطاق / قناة مخادعة ]       [ إعادة كتابة معرف المروج ]      |
|         |                                       |                       |
|         v                                       v                       |
|  [ سرقة / ضياع ائتمان الإحالة ]        [ دفع عمولة لقناة مضللة ]        |
|                                                                         |
+-------------------------------------------------------------------------+
للحفاظ على سياق إحالة قابل للتحقق، يجب على مهندسي الأمن تصنيف التهديدات المادية والرقمية بشكل صحيح:
| متجه الهجوم | الآلية الأساسية | التأثير التجاري الأساسي | الإجراء الوقائي المعماري |
|---|---|---|---|
| تغطية الملصق المادي | لصق ملصق مزيف فوق رمز QR الأصلي | توجيه حركة المرور إلى نطاق المهاجم أو منافس | مواد مضادة للتلاعب، تدقيق روتيني، روابط تطبيق موثقة |
| التلاعب بالمعاملات | تعديل promoter_id أو channel_id النصي |
دفع عمولات غير دقيق وتحليلات قناة خاطئة | توقيع الرمز المشفر من جانب الخادم (HMAC-SHA256) |
| استخراج الرموز وإعادة التشغيل | نسخ رموز الحملة الثابتة ونشرها في منتديات القسائم | مطالبات رقمية غير تزايدية خارج المنطقة | إدارة دورة حياة الرمز، منع إعادة التشغيل، قواعد من جانب الخادم |
| تدفق النقر الآلي | روبوتات برمجية تطلق نقاط نهاية إعادة توجيه الويب | مقاييس تحويل غير دقيقة في أعلى القمع | تحديد معدل طبقة الويب وقياس الشذوذ |
بنية ثلاثية الطبقات: الدفاع المادي، والنقل، والحمولة
هناك اعتقاد خاطئ شائع في هندسة الجوال وهو أن توقيعات URL المشفرة يمكن أن تمنع استبدال رموز QR مادياً. في الواقع، إذا قام المهاجم بلصق ملصق مزيف يشير إلى نطاق يتحكم فيه، فإن جهاز الضحية لا يستعلم أبداً عن البنية التحتية للعلامة التجارية المشروعة. ونتيجة لذلك، يتطلب الدفاع الشامل ثلاث طبقات منسقة:
+-------------------------------------------------------------------------+
|                   الدفاع ثلاثي الطبقات للإحالة خارج الإنترنت               |
+-------------------------------------------------------------------------+
|                                                                         |
|  الطبقة 1: السلامة المادية                                               |
|  - ركائز مضادة للتلاعب (فينيل قابل للتلف، أشرطة كشف التلاعب)           |
|  - حاويات محمية (إطارات أكريليك، شاشات خلف الزجاج)                      |
|  - بروتوكولات التفتيش المادي الروتيني للأصول العامة                      |
|         |                                                               |
|         v                                                               |
|  الطبقة 2: ربط النطاق بالتطبيق وثقة التوجيه                             |
|  - علامة تجارية واضحة مرئية للمستخدم تعرض نطاق HTTPS الرسمي            |
|  - روابط Apple Universal / Android App Links الموثقة                  |
|  - تضمن عدم قدرة النطاقات الخارجية المتلاعب بها على استدعاء التطبيق الأصلي |
|         |                                                               |
|         v                                                               |
|  الطبقة 3: سلامة الحمولة والرمز                                         |
|  - رموز مشفرة تم إنشاؤها بواسطة الخادم (توقيع HMAC-SHA256)             |
|  - التحقق من التوقيع والطابع الزمني من جانب الخادم عند الاستيعاب        |
|  - ضوابط دورة حياة الحملة التي تمنع إعادة استخدام الرموز غير المصرح بها   |
|                                                                         |
+-------------------------------------------------------------------------+
الطبقة 1: السلامة المادية والتفتيش
تخفف الضوابط المادية من هجمات تغطية الملصقات. يجب أن تستخدم أصول التجزئة عالية القيمة مواد مضادة للتلاعب—مثل ملصقات الفينيل القابلة للتلف التي تتفتت عند محاولة الإزالة—أو عرض الرموز الشريطية خلف زجاج واقٍ وشاشات عرض رقمية. يجب على موظفي المتجر إجراء عمليات تفتيش مرئية دورية للتحقق من أن العروض الترويجية تظل غير مغيره.
الطبقة 2: ربط النطاق بالتطبيق وثقة التوجيه عبر روابط التطبيقات الموثقة
عندما يمسح المستخدم رمزاً شريطياً مادياً أصلياً، تعمل آليات ربط التطبيقات الموثقة—مثل Apple Universal Links و Android App Links—على إنشاء توجيه موثق من النطاق إلى التطبيق. من خلال التحقق من ارتباطات النطاق عبر ملفات الارتباط الموثقة من نظام التشغيل والتي يتم تقديمها عبر HTTPS من نطاقات موثقة (apple-app-site-association و assetlinks.json)، يوجه نظام التشغيل المستخدمين الذين لديهم التطبيق المثبت مباشرة إلى التطبيق الأصلي المخصص دون المرور عبر عمليات إعادة توجيه متصفح وسيطة غير موثقة. إذا تم مسح ملصق احتيالي يوجه إلى نطاق طرف ثالث غير موثق، فلن يعترض التطبيق الأصلي للتاجر الرابط، مما يسمح للمستخدمين الواعين أمنياً بالتعرف على عدم تطابق النطاق في شريط عنوان المتصفح.
الطبقة 3: سلامة الحمولة عبر التحقق من التوقيع من جانب الخادم
لمنع الوسطاء من تعديل معاملات الاستعلام، يجب أن تقوم روابط الإحالة بتشفير رموز مميزة (Tokens) بدلاً من سلاسل النص العادي. تقوم خدمة إسناد آمنة بإنشاء توقيع HMAC-SHA256 يربط معرف القناة، ومعاملات الحملة، وطابعاً زمنياً للإصدار باستخدام مفتاح سري من جانب الخادم:
عند فتح الرابط، يتحقق خادم الويب المستقبل من التوقيع باستخدام المفتاح السري من جانب الخادم. إذا قام خصم بتعديل pid=rep_4401 لاستبدال حساب تابع مختلف، يفشل التوقيع ويتم رفض ائتمان الإسناد. بالنسبة لشاشات العرض الديناميكية، يمكن أن تتضمن الرموز وقتاً قصيراً للعيش (TTL)؛ أما بالنسبة للمواد المطبوعة الثابتة (مثل ملصقات المتاجر الدائمة)، تفرض الخوادم نوافذ صلاحية على مستوى الحملة وفحوصات للحالة.
// تنفيذ توضيحي من جانب الخادم للتحقق من رموز الإحالة الموقعة مشفراً.
// في بيئة الإنتاج، يتم تنفيذ هذا المنطق على خدمة خلفية موثقة أو بوابة استيعاب
// للحفاظ على سرية مفتاح التماثل ومنع تسربه داخل الملفات الثنائية للعميل.

import Foundation
import CryptoKit

struct SignedReferralPayload {
    let channelId: String
    let promoterId: String
    let timestamp: TimeInterval
    let signatureHex: String
}

enum TokenValidationError: Error {
    case invalidURLStructure
    case missingRequiredClaims
    case tokenExpired(age: TimeInterval)
    case signatureInvalid
}

final class ReferralTokenVerifier {
    private let serverSecretKey: SymmetricKey

    /// تهيئة المتحقق بمفتاح رئيسي مخزن بأمان من جانب الخادم
    init(secretKeyData: Data) {
        self.serverSecretKey = SymmetricKey(data: secretKeyData)
    }

    /// التحقق من توقيع HMAC-SHA256 ونافذة صلاحية طلب الإحالة الوارد
    func verifyToken(from url: URL, maxAgeSeconds: TimeInterval = 86400) throws -> SignedReferralPayload {
        guard let components = URLComponents(url: url, resolvingAgainstBaseURL: true),
              let queryItems = components.queryItems else {
            throw TokenValidationError.invalidURLStructure
        }

        // استخراج مطالبات الإسناد الأساسية
        guard let channelId = queryItems.first(where: { $0.name == "cid" })?.value,
              let promoterId = queryItems.first(where: { $0.name == "pid" })?.value,
              let timestampStr = queryItems.first(where: { $0.name == "ts" })?.value,
              let timestamp = TimeInterval(timestampStr),
              let providedSignatureHex = queryItems.first(where: { $0.name == "sig" })?.value else {
            throw TokenValidationError.missingRequiredClaims
        }

        // 1. التحقق من حداثة الرمز إذا تم تكوين نافذة انتهاء صلاحية
        let currentTimestamp = Date().timeIntervalSince1970
        let tokenAge = currentTimestamp - timestamp
        if tokenAge > maxAgeSeconds || tokenAge < -60 { // يرفض الرموز منتهية الصلاحية أو المستقبلية
            throw TokenValidationError.tokenExpired(age: tokenAge)
        }

        // 2. إعادة بناء سلسلة الرسائل الأساسية: "cid={cid}&pid={pid}&ts={ts}"
        let canonicalMessage = "cid=\(channelId)&pid=\(promoterId)&ts=\(timestampStr)"
        guard let messageData = canonicalMessage.data(using: .utf8),
              let providedSignatureData = Data(hexString: providedSignatureHex) else {
            throw TokenValidationError.invalidURLStructure
        }

        // 3. التحقق المشفر في وقت ثابت باستخدام CryptoKit
        guard HMAC<SHA256>.isValidAuthenticationCode(providedSignatureData,
                                                     authenticating: messageData,
                                                     using: self.serverSecretKey) else {
            throw TokenValidationError.signatureInvalid
        }

        return SignedReferralPayload(
            channelId: channelId,
            promoterId: promoterId,
            timestamp: timestamp,
            signatureHex: providedSignatureHex
        )
    }
}

private extension Data {
    /// مساعد لتحويل التمثيل الست عشري إلى بايتات بيانات خام
    init?(hexString: String) {
        let len = hexString.count / 2
        var data = Data(capacity: len)
        var index = hexString.startIndex
        for _ in 0..<len {
            let nextIndex = hexString.index(index, offsetBy: 2)
            if let byte = UInt8(hexString[index..<nextIndex], radix: 16) {
                data.append(byte)
            } else {
                return nil
            }
            index = nextIndex
        }
        self = data
    }
}
اكتساب الجوال اللاحق وسياق حدود التثبيت
بينما يعمل توقيع المعاملات من جانب الخادم على التحقق من سلامة رابط الإحالة الوارد، يقدم اكتساب مستخدمي الجوال تحدياً معمارياً منفصلاً: إدارة الإسناد خارج الإنترنت عندما لا يكون لدى العميل المحتمل التطبيق المثبت.
في قمع الاكتساب خارج الإنترنت، يكون العميل الذي يصادف ملصقاً ترويجياً داخل المتجر زائراً لأول مرة غالباً. إذا قام المستخدم بمسح رمز QR إحالة موثق دون تثبيت التطبيق، يوجه نظام التشغيل الطلب إلى بديل ويب للجوال.
+-------------------------------------------------------------------------+
|              رحلة تثبيت الاكتساب المنفصلة خارج الإنترنت                  |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ نقطة اتصال التجزئة المادية: رمز QR أصلي داخل المتجر ]                 |
|         |                                                               |
|         |-- (العميل يمسح الرمز بكاميرا الجوال)                           |
|         v                                                               |
|  [ صفحة هبوط ويب HTTPS مشروعة ]                                           |
|         |                                                               |
|         |-- (استيعاب الخادم يتحقق من توقيع الرمز وحالته)                  |
|         v                                                               |
|  [ المستخدم يتجه إلى متجر التطبيقات / Google Play عبر CTA التنزيل ]        |
|         |                                                               |
|         v                                                               |
|  [ حاجز تثبيت المتجر: تدفق المتجر القياسي لا يعيد تلقائياً               |
|    بناء سياق ويب عشوائي عند الإطلاق الأول ]                              |
|         |                                                               |
|         v                                                               |
|  [ الإقلاع البارد للتطبيق: تنفيذ الإطلاق الأول ]                          |
|         |                                                               |
|         v                                                               |
|  [ محرك الروابط العميقة المؤجلة: مطابقة الإشارات بمساعدة الخادم ]          |
|         |                                                               |
|         v                                                               |
|  [ استعادة السياق المؤهل: التطبيق يطبق منطق الإسناد والتوجيه ]             |
|                                                                         |
+-------------------------------------------------------------------------+
عندما ينتقل المستخدم من صفحة هبوط الويب على الجوال إلى متجر تطبيقات Apple أو Google Play، لا تقوم تدفقات تثبيت المتجر القياسية تلقائياً بإعادة إنشاء رابط URL الويب الأصلي الكامل وسياق الحملة التعسفي عند الإطلاق الأول؛ قد تكشف آليات الإحالة الخاصة بالمنصة عن بيانات وصفية محدودة للتثبيت.
لجسر حاجز التثبيت هذا دون إجبار العملاء على كتابة رموز القسائم المادية يدوياً (免填邀请码)، تنشر فرق الهندسة بنيات الروابط العميقة المؤجلة (DDL). تقوم منصات مثل Branch، أو AppsFlyer، أو Adjust، أو Opoinstall بمطابقة البيانات الوصفية لنقرات الويب قبل التثبيت مع ملفات تعريف التطبيق عند الإطلاق الأول باستخدام مطابقة بمساعدة الخادم.
اعتماداً على المزود، يمكن أن تشمل بنيات الإسناد خارج الإنترنت ما يلي:
- التحقق من القناة والمصدر: تستوعب منصات الإسناد معاملات ترويجية موثقة على طبقة الويب، مع تخزين بيانات الحملة الوصفية مؤقتاً قبل إعادة التوجيه إلى المتجر.
- استعادة المعاملات عند الإطلاق البارد: عند الإطلاق الأول، يستعلم عميل الجوال SDK عن خلفية الإسناد لاسترداد حمولة الإحالة المخزنة مؤقتاً، مما يسمح للتطبيق بنسب الفضل لقناة المتجر الفعلي وعرض العروض الترويجية ذات الصلة.
- قياس الشذوذ الخاص بالمزود: توفر بعض منصات الإسناد والقياس مراقبة متخصصة لاكتشاف أنماط حركة المرور غير الطبيعية أو تباينات التوقيت، مع قواعد اكتشاف محددة تعتمد على تنفيذ البائع.
وفقاً لوثائق المنصة على الصفحة الرئيسية لـ Opoinstall، يمكن لإطار عمل استعادة المعاملات المؤجل هذا ربط البيانات الوصفية للنقرة قبل التثبيت بالإقلاعات الباردة الأولية في ما يصل إلى 98% من الحالات المؤهلة، مما يوفر بديلاً آلياً لرموز الترويج اليدوية.
من خلال الجمع بين احتياطات العرض المادي والتحقق من توقيع URL من جانب الخادم واستعادة المعاملات المؤجلة الموثوقة، يمكن للمؤسسات مساعدة اكتشاف العالم المادي على الاتصال بشكل أكثر موثوقية وأماناً بدورات حياة التطبيقات الرقمية.
الأسئلة الشائعة (FAQ)
ما هو التهديد الذي سلطت لجنة التجارة الفيدرالية الضوء عليه بخصوص رموز QR؟
هل يمكن للتوقيعات المشفرة منع استبدال رموز QR مادياً؟
كيف تحافظ تطبيقات الجوال على سياق الإحالة عبر تثبيت متجر التطبيقات؟
أبرز النقاط لمهندسي الأمن والنمو
يؤكد تحذير لجنة التجارة الفيدرالية بشأن رموز QR المزيفة لعدادات مواقف السيارات حقيقة أمنية أساسية: الأسطح العامة المادية هي بيئات غير موثوقة. ومع توسيع المؤسسات لحملات التسويق والإحالة خارج الإنترنت عبر أماكن التجزئة والفعاليات العامة، تقدم الروابط الثابتة غير المحققة ثغرات أمنية.
بالنسبة لمهندسي البرمجيات وقادة النمو، يتطلب تأمين الإسناد خارج الإنترنت استراتيجية متكاملة ومتعددة الطبقات. يجب أن تتضمن الأصول المادية تصميمات مضادة للتلاعب، ويجب أن تستفيد روابط الجوال من بروتوكولات ربط التطبيقات الموثقة للحفاظ على ثقة النطاق، ويجب حماية سلامة المعاملات باستخدام توقيعات مشفرة من جانب الخادم. من خلال ربط هذه الحماية بالروابط العميقة المؤجلة القوية ومراقبة حركة المرور، يمكن لفرق الهندسة بناء قنوات اكتساب عملاء مرنة خارج الإنترنت تتحمل تهديدات العالم الحقيقي.
المراجع
-
لجنة التجارة الفيدرالية. (2026). تنبيه للمستهلكين: هل رأيت رمز QR مركوناً في مكان ما؟ لا تمسحه ضوئياً... حتى الآن!. نصائح المستهلكين من FTC. https://consumer.ftc.gov/consumer-alerts/2026/09/see-qr-code-parked-somewhere-dont-scan-ityet
-
WUSA9. (2026). عمليات الاحتيال عبر رموز QR تعود. إليك كيفية البقاء آمناً. https://www.wusa9.com/article/money/wheres-the-money/qr-code-scam-quishing-warning/65-e546dc12-65f8-4ffd-a6f2-3658d2e437a0
-
Associated Press. (2026). أصبحت عمليات الاحتيال في السفر أصعب في الاكتشاف. إليك كيفية البقاء آمناً. https://apnews.com/article/travel-scams-financial-wellness-safety-1d69aaa34876cf4bd0821da6aeb0f9d6
-
Apple Developer. (2026). دعم الروابط العالمية (Universal Links) في تطبيقك. وثائق Apple. https://developer.apple.com/documentation/xcode/supporting-universal-links-in-your-app
-
Android Developers. (2026). التحقق من روابط تطبيقات Android. وثائق Android. https://developer.android.com/training/app-links/verify-applinks
-
Opoinstall. (2026). نظرة عامة على الروابط العميقة المؤجلة وتثبيت التطبيقات عبر المعاملات. https://www.opoinstall.com/
Share this article