كيف تُعد قائمة تحقق تقنية لإطلاق تطبيق جوال؟ يتطلب إعداد قائمة تحقق تقنية لإطلاق تطبيق جوال التحقق من ارتباطات النطاقات في Universal Links وApp Links، وتدقيق ملفات AASA وassetlinks.json، والتحقق من تهيئة حزمة تطوير البرامج (SDK)، واختبار التوجيه عبر المعلمات (parametric routing) على أجهزة نظيفة قبل إرسال التطبيق إلى المتاجر.
قائمة تحقق إطلاق التطبيق هي بروتوكول تدقيق تقني شامل قبل الإرسال، مصمم للتحقق من البنية التحتية الحيوية للجوال—بما في ذلك نطاقات الربط العميق، ودورات حياة حزم تطوير برامج القياس، وخطوط أنابيب استعادة المعلمات—قبل الإصدار التجاري. يساعد إجراء اختبارات ما قبل الإطلاق المنهجية فرق الهندسة على تحديد مخاطر التنقل بعد الإصدار، وعيوب دمج القياس، ومشكلات الجاهزية قبل النشر التجاري.
| المصطلح | التعريف | الكيان ذو الصلة | دور نية البحث |
|---|---|---|---|
| إطلاق التطبيق | النشر التشغيلي والتقني لتطبيق جوال على متاجر التطبيقات العامة. | إدارة إصدارات الجوال | معلوماتي / تجاري |
| ملف AASA | ملف JSON مستضاف على خادم يحدد ارتباطاً موثقاً بين تطبيق Apple وموقع ويب. | Universal Links | تقني / معلوماتي |
| Digital Asset Links | بروتوكول يثبت ملكية موثقة بين تطبيق Android ونطاق HTTPS. | Android App Links | تقني / معلوماتي |
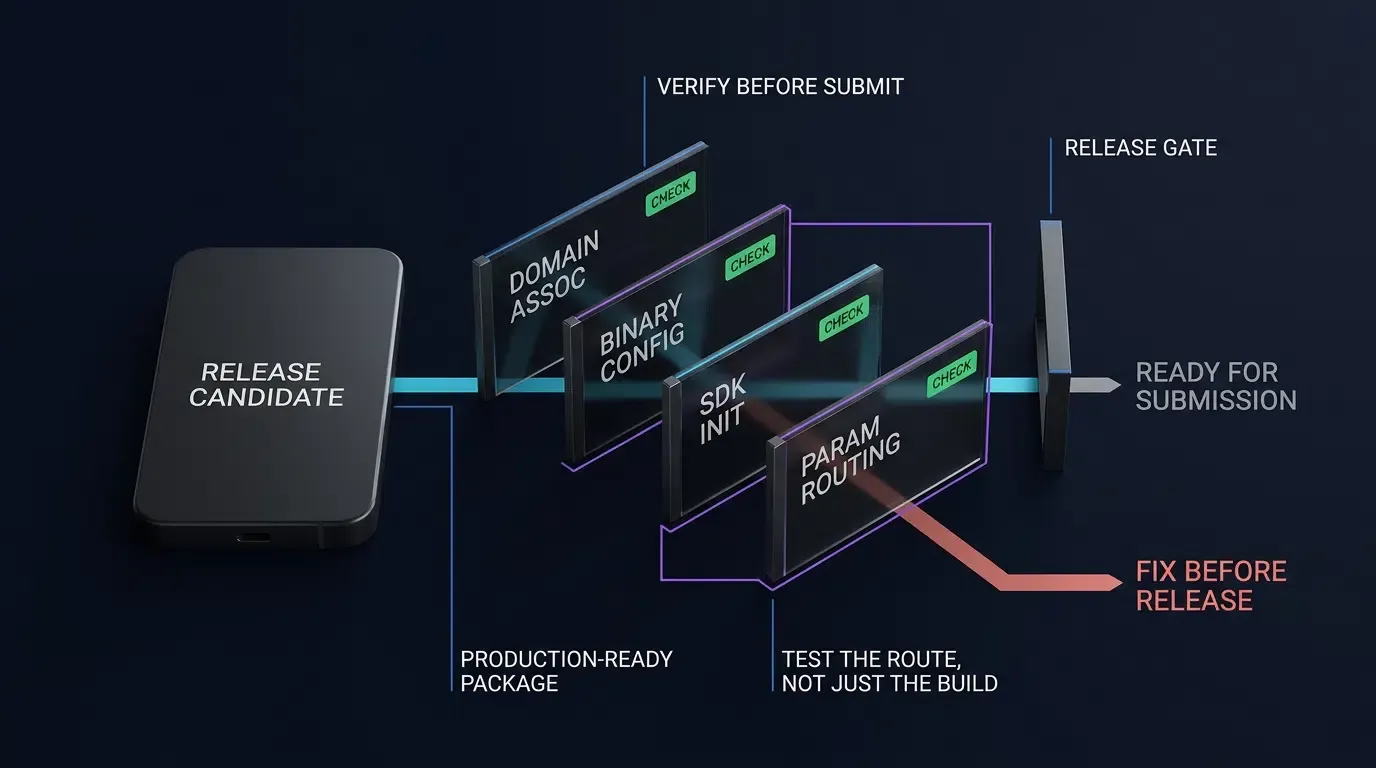
لماذا يحمي التحقق من الروابط العميقة قبل الإطلاق عائد الاستثمار الخاص بتطبيقك؟
التكلفة التجارية لفشل إصدار المتجر: لماذا تضر إعادة العمل بعد الموافقة بنمو التطبيق؟
يعد إطلاق التطبيق العام مرحلة حاسمة في تسليم البرمجيات. بمجرد اجتياز الملف الثنائي لمراجعة متجر التطبيقات أو فحوصات الأمان المؤتمتة في Google Play والوصول إلى مرحلة الإنتاج، فإن أي إهمال تقني في البنية التحتية للربط العميق أو القياس يؤدي إلى اختناقات تجارية حادة. إذا بدأت الحملات التسويقية في توزيع روابط التتبع بينما يكون ارتباط النطاق الأساسي معطلاً، فسيواجه المستخدمون شاشات بديلة عامة أو أخطاء 404 بدلاً من المسارات الترويجية المستهدفة.
يمكن أن تتطلب عيوب التكوين الأساسية—مثل إدخال Associated Domains غير صحيح أو إعلان حزمة خاطئ في الملف الثنائي—إعادة تجميع الملف الثنائي، وزيادة أرقام الإصدار، وإعادة الإرسال إلى خطوط مراجعة متجر التطبيقات. تتطلب هذه الدورة غالباً عدة أيام عمل، مما يؤدي إلى هدر ميزانية الوسائط المدفوعة وتثبيط وتيرة اكتساب المستخدمين خلال نافذة الإطلاق الحرجة. على النقيض من ذلك، يمكن تصحيح عيوب الارتباط من جانب الخادم، مثل بصمة شهادة توقيع SHA-256 غير صحيحة في ملف assetlinks.json أو مكونات مسار AASA التي تم تكوينها بشكل خاطئ، مباشرة على خادم الاستضافة دون إعادة بناء التطبيق، متبوعاً بإعادة التحقق من النطاق.
معمارية ما قبل الإطلاق: فصل توقيع رمز الملف الثنائي عن التحقق من النطاق
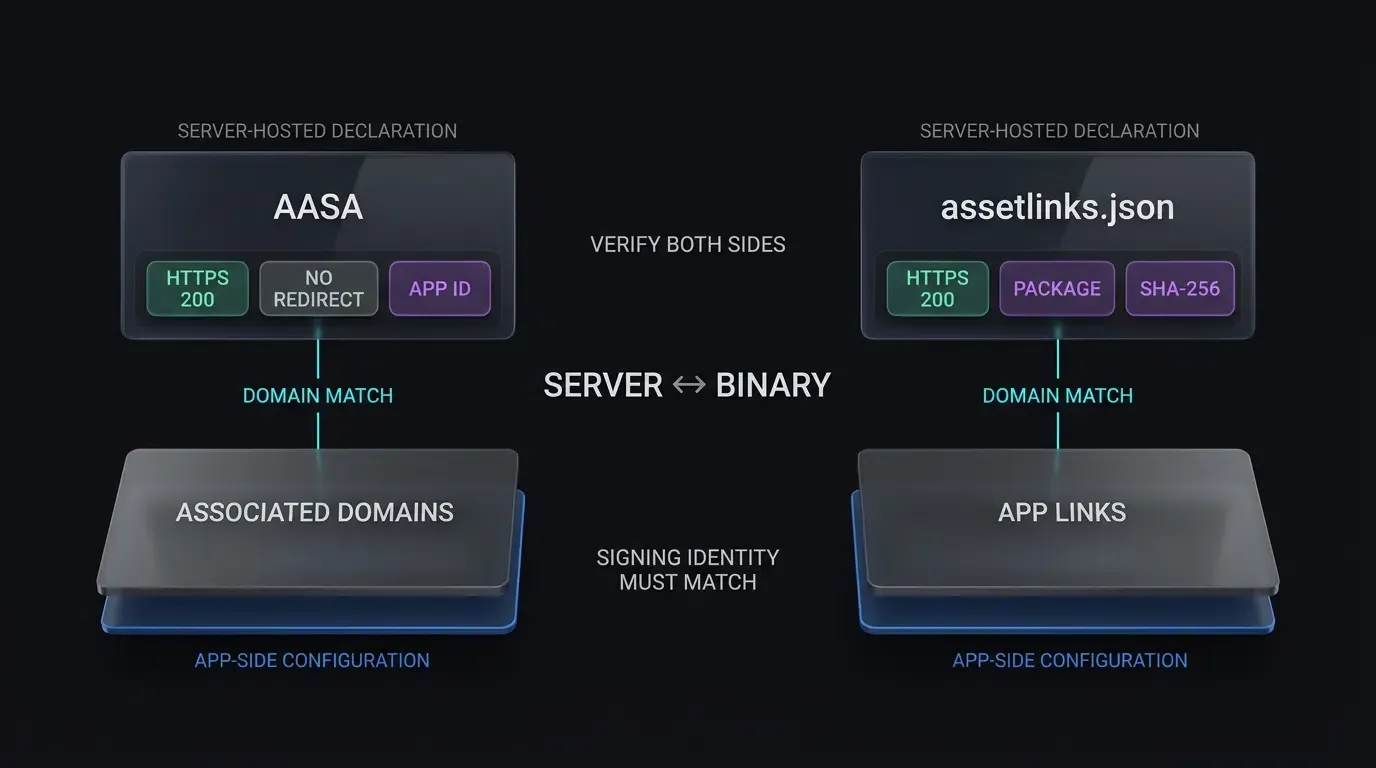
تعتمد استراتيجية التحقق المرنة قبل الإطلاق على فصل تجميع الملف الثنائي من جانب العميل عن التحقق من النطاق من جانب الخادم. بينما يُنشئ التجميع منطق التوجيه الأساسي وخطافات SDK، تؤكد أنظمة التشغيل سلطة الوجهة من خلال استرداد إعلانات JSON الخارجية المستضافة على نطاقات HTTPS محددة.
إن التحقق من مطابقة ملفات الإعلان المستضافة على الخادم لتكوينات الملف الثنائي المحلي قبل تحميل النسخ النهائية إلى وحدات تحكم المتجر يضمن نجاح التحقق من التطبيق إلى الموقع عند التثبيت. توفر Openinstall، وهي منصة قياس جوال مستقلة، سير عمل اختبارية تسمح لفرق الإصدار بالتحقق من نقل المعلمات وتعيينات النطاق في بيئات الاختبار قبل الإطلاق العام.
تحديد بوابات الإصدار للنمو الأولي (Soft Launch) ومراحل الإنتاج
تتطلب أطر هندسة الإصدار بوابات جودة حتمية قبل ترويج الكود. تعتمد عمليات إطلاق التطبيقات التي تدعم الروابط العميقة على Universal Links وApp Links الموثقة عندما يكون توجيه الويب إلى التطبيق في النطاق المطلوب. يجب على الفرق التي تنفذ عمليات طرح تدريجي أو إطلاق جغرافي أولي فرض معايير صارمة عبر إصدارات الاختبار:
- بوابة التحقق من النطاق: التحقق الآلي من نقاط نهاية ارتباط نطاق الإنتاج والاختبار عبر أوامر السطر البرمجي.
- بوابة استعادة التشغيل البارد (Cold-Start): استعادة معلمات موثقة عبر أجهزة اختبار فيزيائية نظيفة بعد محاكاة مسار إعادة التوجيه للمتجر.
- بوابة أمان التراجع (Fallback): تأكيد التدهور الرشيق إلى عرض الصفحة الرئيسية للتطبيق أو صفحة الويب المقصودة عند تقديم سلاسل توجيه تالفة أو منتهية الصلاحية أو تم التلاعب بها.
كيفية تدقيق iOS Universal Links واستضافة AASA قبل إرسال التطبيق
التحقق من تنسيق apple-app-site-association ورؤوس HTTPS
تتطلب Universal Links في نظام iOS ملف apple-app-site-association (AASA) بصيغة JSON مستضافاً بشكل آمن على النطاق المستهدف. تستعلم أنظمة التشغيل عن هذا الملف لتحديد مسارات URL التي يجب أن تؤدي إلى تنفيذ التطبيق الأساسي بدلاً من جلسات تصفح Safari الافتراضية.
يجب أن يقع ملف AASA في إما https://<domain>/.well-known/apple-app-site-association أو https://<domain>/apple-app-site-association. يجب أن يتحقق تدقيق ما قبل الإطلاق من كل من رؤوس استجابة HTTP وصحة هيكل JSON:
curl -I https://app.example.com/.well-known/apple-app-site-association
curl -fsS https://app.example.com/.well-known/apple-app-site-association | jq .
يجب أن يعيد الأمر الأول رمز حالة HTTP 200 OK دون متابعة عمليات إعادة التوجيه (تتسبب عمليات إعادة التوجيه HTTP 301 أو 302 في فشل التحقق من ارتباط iOS). يجب أن يخدم الخادم الحمولة عبر اتصال HTTPS صالح، باستخدام رأس Content-Type: application/json.
يجب أن تلتزم حمولة JSON بصرامة بمواصفات مخطط Apple الحديثة دون تغليف المصفوفات بشكل غير صحيح:
{
  "applinks": {
    "apps": [],
    "details": [
      {
        "appIDs": [ "TEAMID1234.com.example.app" ],
        "components": [
          {
            "/": "/open/*",
            "?": { "promo": "?*" },
            "comment": "يطابق مسارات الحملة الترويجية"
          },
          {
            "/": "/help",
            "exclude": true,
            "comment": "يحافظ على توجيه الويب لوثائق المساعدة"
          }
        ]
      }
    ]
  }
}
تجاوز تأخيرات التخزين المؤقت لشبكة CDN الخاصة بـ Apple عبر ميزات وضع المطور
في iOS 14 والإصدارات الأحدث، تقوم شبكة CDN الخاصة بـ Apple باسترداد ملف AASA وتخزينه مؤقتاً. لا تنشر Apple ضماناً ثابتاً للانتشار لمدة 48 ساعة، ولا توجد وسيلة مباشرة للتحكم في إلغاء صلاحية CDN. تتحقق الأجهزة من التحديثات بشكل دوري؛ وفقاً لتوجيهات Apple التقنية، تتحقق الأجهزة المثبت عليها التطبيق مرة واحدة تقريباً في الأسبوع، بينما يمكن أن تؤدي إعادة تثبيت التطبيق إلى استرداد سجلات الارتباط المحدثة.
لاختبارات التطوير فقط، يمكن للفرق إلحاق ?mode=developer باستحقاق النطاقات المرتبطة (Associated Domains)، وتمكين وضع المطور (Developer Mode) والنطاقات المرتبطة للتطوير في إعدادات الجهاز، وتشغيل إصدار موقع بملف تعريف توفير التطوير:
<key>com.apple.developer.associated-domains</key>
<array>
    <string>applinks:app.example.com?mode=developer</string>
</array>
نظراً لأن هذا الوضع البديل يتطلب توقيع تطوير، فإنه يعمل كأداة تشخيص للتطوير بدلاً من مسار التحقق في TestFlight أو الإنتاج.
تدقيق استحقاقات الملف الثنائي باستخدام أدوات سطر أوامر macOS
قبل تحميل أرشيف إلى TestFlight أو App Store Connect، تحقق من أن Xcode قام بتضمين استحقاق النطاقات المرتبطة المقصود بشكل صحيح أثناء تجميع الملف الثنائي:
codesign -d --entitlements :- /path/to/Payload/YourApp.app
افحص مخرجات XML لتأكيد وجود مفتاح com.apple.developer.associated-domains، وأنه لا يحتوي على أخطاء في التنسيق أو مسافات زائدة، وأنه يتضمن سلاسل مضيف الإنتاج المتوقعة.
التحقق من انتشار AASA عبر CDN باستخدام استعلامات التحقق من Apple CDN
قبل ترويج إصدار إلى الإنتاج العام، استعلم عن ذاكرة التخزين المؤقت العامة لـ Apple للتحقق من أن شبكة CDN قد قامت بمسح سجل AASA من جانب الخادم والتحقق منه:
curl -v https://app-site-association.cdn-apple.com/a/v1/app.example.com
تعد استجابة CDN المطابقة إشارة تشخيصية مفيدة، ولكن لا ينبغي اعتبارها ضماناً لسلوك Universal Link على مستوى كل جهاز. أكد حالة الارتباط من جانب الجهاز عند تشخيص جاهزية الإصدار.
كيفية التحقق من Android App Links وارتباطات النطاق عبر CLI
هيكلة assetlinks.json مع بصمات مخزن مفاتيح إصدار الإنتاج
تتطلب روابط تطبيقات Android ملف إعلان روابط الأصول الرقمية المستضاف في https://<domain>/.well-known/assetlinks.json. يخبر هذا الإعلان نظام تشغيل Android بأن حزمة الجوال المعينة تمتلك سلطة موثقة لفتح روابط ويب محددة.
يجب أن يحتوي ملف assetlinks.json على بصمة شهادة SHA-256 الدقيقة لمخزن المفاتيح المستخدم لتوقيع الملف الثنائي المستهدف:
[
  {
    "relation": ["delegate_permission/common.handle_all_urls"],
    "target": {
      "namespace": "android_app",
      "package_name": "com.example.app",
      "sha256_cert_fingerprints": [
        "14:6D:E9:DE:0F:70:FF:E5:43:7E:0E:36:4F:18:28:4F:73:EC:82:E6:31:43:18:B3:3E:E6:2B:6A:BD:EF:94:3E"
      ]
    }
  }
]
لاستخراج بصمة الإنتاج من مخزن مفاتيح إصدار موجود، نفذ أداة keytool في Java:
keytool -list -v -keystore /path/to/release.keystore -alias release_key
إذا كنت تنشر عبر Google Play App Signing، تأكد من أن البصمة المعلنة في assetlinks.json تطابق شهادة مفتاح توقيع التطبيق المدرجة في وحدة تحكم Google Play، بدلاً من مفتاح التحميل المحلي.
تكوين فلاتر النية (Intent Filters): عزل روابط تطبيقات HTTPS الموثقة عن مخططات مخصصة
وفقاً لـ دليل مطوري Android حول إضافة فلاتر النية لروابط التطبيقات، يجب أن تعزل ملفات البيان فلاتر روابط التطبيقات الموثقة عن بدائل المخططات المخصصة. يؤدي خلط إعلانات المخطط المخصص داخل كتلة فلتر autoVerify="true" إلى مخاطرة بكسر التحقق من المضيف عبر إصدارات Android.
<!-- AndroidManifest.xml: فلتر نية رابط التطبيق الموثق -->
<intent-filter android:autoVerify="true">
    <action android:name="android.intent.action.VIEW" />
    <category android:name="android.intent.category.DEFAULT" />
    <category android:name="android.intent.category.BROWSABLE" />
    <data android:scheme="http" />
    <data android:scheme="https" />
    <data android:host="app.example.com" />
</intent-filter>

<!-- فلتر نية منفصل لمخطط بديل مخصص -->
<intent-filter>
    <action android:name="android.intent.action.VIEW" />
    <category android:name="android.intent.category.DEFAULT" />
    <category android:name="android.intent.category.BROWSABLE" />
    <data android:scheme="yourapp" />
</intent-filter>
تنفيذ تشخيصات التحقق الآلي من النطاق عبر Android Debug Bridge (ADB)
بعد التثبيت المحلي لإصدار مرشح، قم بتشغيل التحقق اليدوي من النطاق عبر Android Debug Bridge (ADB) للتحقق من الموافقة على النطاق:
adb shell pm set-app-links --package com.example.app 0 all
adb shell pm verify-app-links --re-verify com.example.app
اسمح للمتحقق بوقت كافٍ لإنهاء طلبات الشبكة، ثم استعلم عن حالة النظام الفرعي للتحقق لتأكيد الموافقة على النطاق:
adb shell pm get-app-links com.example.app
يجب أن تشير مخرجات الجهاز إلى حالة موثقة:
com.example.app:
    ID: 01234567-89ab-cdef-0123-456789abcdef
    Signatures: [14:6D:E9:DE:0F:70:FF:E5:43:7E:0E:36...]
    حالة التحقق من النطاق:
      app.example.com: موثق
التعامل مع حالات التحقق من النطاق المحدثة على Android 12 والإصدارات الأحدث
في Android 12 والإصدارات الأحدث، يتم تقييم المضيفين المعلن عنهم بشكل مستقل. إذا تم التحقق من نطاق واحد بنجاح، فيمكن للتطبيق العمل كمعالج افتراضي للروابط من ذلك المضيف الموثق حتى في حالة فشل التحقق من مضيف معلن عنه آخر. في المقابل، في Android 11 والإصدارات الأقدم، يكون التحقق من النطاق "الكل أو لا شيء": إذا فشل أي مضيف معلن عنه في التحقق، فقد يفشل التحقق الآلي من الارتباط لجميع المضيفين في كتلة الفلتر تلك. مراجعة دليل مطوري Android حول استكشاف أخطاء روابط التطبيقات تساعد في تحديد عدم تطابق التوقيع، أو حلقات إعادة التوجيه، أو عوائق الوصول إلى الشبكة.
بروتوكولات الاختبار الشاملة لتمرير المعلمات واستعادة المشاهد
الفرق الجوهري بين تنبيهات الروابط العميقة الدافئة واستعادة المعلمات المؤجلة
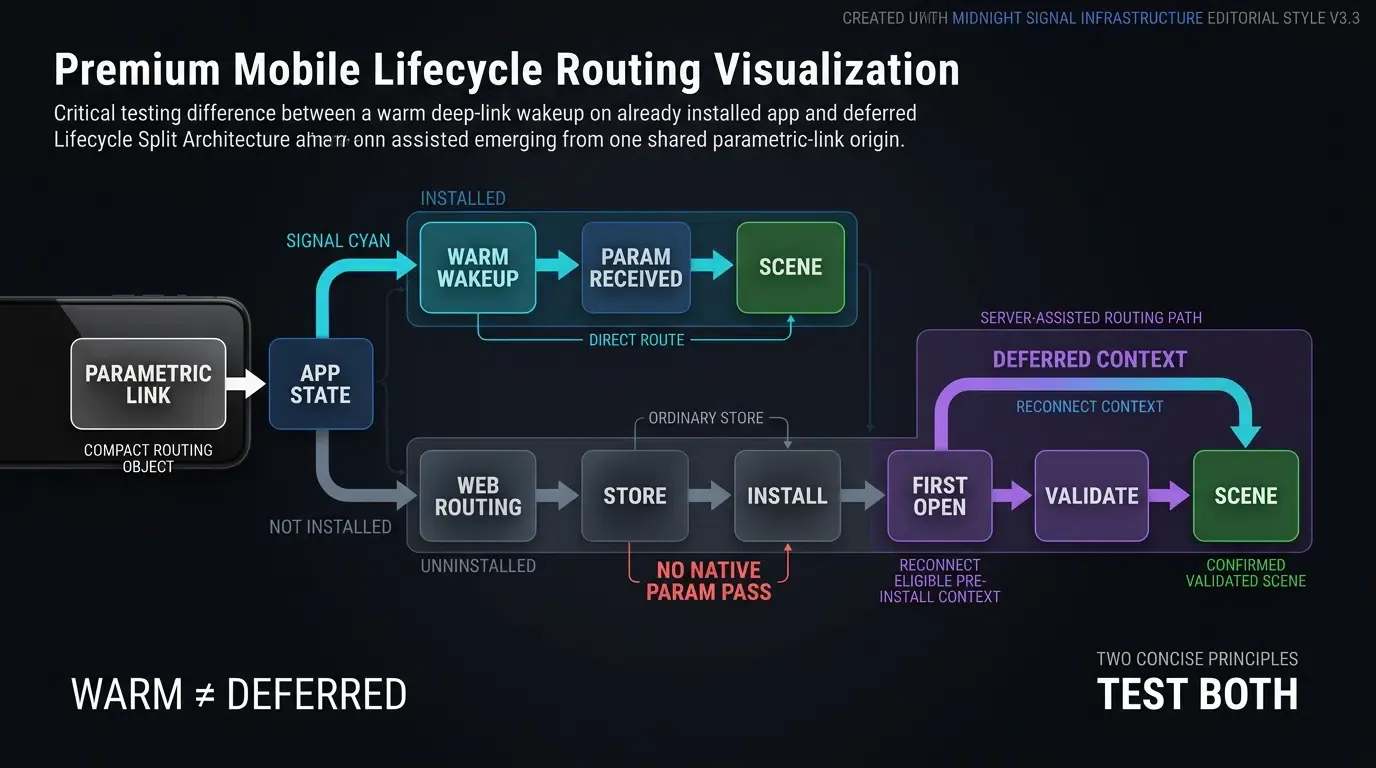
يجب أن يميز التحقق قبل الإطلاق بين حالتي دورة حياة الرابط العميق الأساسيتين:
- التنبيه المباشر (الإطلاق الدافئ): التطبيق مثبت بالفعل على جهاز الاختبار. يؤدي النقر على Universal Link أو App Link إلى تشغيل التطبيق أو استئنافه مباشرة، مع تمرير معلمات الاستعلام من خلال نية أصلية أو مندوبي نشاط المستخدم.
- استعادة المعلمات المؤجلة (الإطلاق البارد بعد التثبيت): التطبيق غير مثبت على جهاز الاختبار. يؤدي النقر على الرابط إلى فتح صفحة توجيه ويب، والحفاظ على السياق، وإعادة توجيه المستخدم إلى المتجر، واستعادة المعلمات الديناميكية عند الإطلاق الأول للتطبيق.
التحقق من تهيئة SDK المبكرة دون حظر خيط المعالجة الرئيسي
يجب تهيئة حزم SDK للقياس والربط العميق في وقت مبكر من دورة حياة التطبيق لتسجيل خطافات النية الواردة. في بنى Android، يجب أن تحدث التهيئة ضمن رد اتصال Application.onCreate()، مع الحماية ضد إعادة التهيئة متعددة العمليات. في بيئات iOS، ينتمي التكوين إلى application(_:didFinishLaunchingWithOptions:).
بينما يتم تنفيذ خطافات التسجيل الأولية عند بدء تشغيل التطبيق، يجب أن يظل الحساب المكثف وإدخال/إخراج الشبكة المحظور خارج خيط واجهة المستخدم الرئيسي لـ Android لمنع تحذيرات "التطبيق لا يستجيب" (ANR).
يوضح التنفيذ التقني التالي منطق التحقق المنهجي لما قبل الإطلاق عبر بنى Android (Kotlin) وiOS (Swift) الأصلية. يمكن للمطورين مراجعة وثائق دمج SDK للحصول على مواصفات دورة الحياة الخاصة بالإطار.
// Android: MainActivity.kt - تشخيصات تسجيل وتوجيه نية ما قبل الإطلاق
package com.example.app

import android.content.Intent
import android.net.Uri
import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.listener.AppWakeUpAdapter
import com.opoinstall.api.model.AppData
import org.json.JSONObject

class MainActivity : AppCompatActivity() {

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // تدقيق نية الإطلاق البارد الواردة
        auditLaunchIntent(intent, "onCreate")
        processDeepLink(intent)
    }

    override fun onNewIntent(intent: Intent) {
        super.onNewIntent(intent)
        setIntent(intent)

        // تدقيق نية الاستئناف الدافئ
        auditLaunchIntent(intent, "onNewIntent")
        processDeepLink(intent)
    }

    private fun processDeepLink(intent: Intent?) {
        if (intent == null) return

        OpoInstall.getInstance().getWakeUp(intent, object : AppWakeUpAdapter() {
            override fun onWakeUp(appData: AppData?) {
                if (appData == null) {
                    Log.d(TAG, "لم يتم حل معلمات الرابط العميق.")
                    return
                }

                val channel = appData.channelCode ?: "عضوي"
                val customData = appData.data ?: "{}"

                Log.i(TAG, "مسار ما قبل الإطلاق موثق - القناة: $channel, الحمولة: $customData")

                // الخطوة 1: تنقية المدخلات، قيود النوع، والتحقق من المسار
                val validatedRoute = validateRoutePayload(customData)
                if (validatedRoute != null) {
                    // الخطوة 2: تفويض التخويل لخدمة الواجهة الخلفية باستخدام جلسة التطبيق الموثقة
                    authorizeRoute(validatedRoute) { isAuthorized ->
                        runOnUiThread {
                            if (isAuthorized) {
                                executeTargetNavigation(validatedRoute)
                            } else {
                                executeLobbyFallback("المسار غير مصرح به، أو منتهي الصلاحية، أو غير متاح.")
                            }
                        }
                    }
                } else {
                    runOnUiThread {
                        executeLobbyFallback("حمولة مسار تالفة أو غير موثقة.")
                    }
                }
            }
        })
    }

    private fun validateRoutePayload(rawJson: String): ValidatedRoute? {
        return try {
            val json = JSONObject(rawJson)
            val scene = json.optString("scene", "")
            val targetId = json.optString("target_id", "")

            // التحقق من المشهد مقابل قائمة السماح الصارمة
            val allowedScenes = setOf("event_hub", "promo_detail", "guild_hall")
            if (!allowedScenes.contains(scene)) {
                return null
            }

            // فرض قيود الطول ومجموعة الأحرف على معرف الهدف
            if (targetId.isBlank() || targetId.length > 128 || !targetId.matches(Regex("^[A-Za-z0-9_-]+$"))) {
                return null
            }

            ValidatedRoute(scene, targetId)
        } catch (e: Exception) {
            Log.e(TAG, "فشل التحقق من حمولة JSON", e)
            null
        }
    }

    private fun authorizeRoute(route: ValidatedRoute, callback: (Boolean) -> Unit) {
        // يتم توفير الجلسة الموثقة بواسطة حالة جلسة التطبيق؛ ويوفر URL سياق المسار
        BackendRouteAuthorizer.verifyRouteAuthorization(route.scene, route.targetId) { result ->
            callback(result.isAuthorized && result.isResourceAvailable)
        }
    }

    private fun executeTargetNavigation(route: ValidatedRoute) {
        Log.i(TAG, "التنقل إلى المشهد الموثق: ${route.scene}, المعرف: ${route.targetId}")
        // تنفيذ موجه التنقل الداخلي إلى مشهد الوجهة
    }

    private fun executeLobbyFallback(reason: String) {
        Log.w(TAG, "تنفيذ تراجع آمن إلى الردهة: $reason")
        // التنقل بأمان إلى الردهة الرئيسية الافتراضية
    }

    private fun auditLaunchIntent(intent: Intent?, lifecycleStage: String) {
        val action = intent?.action
        val data: Uri? = intent?.data
        Log.d(TAG, "[$lifecycleStage] الإجراء: $action, بيانات URI: $data")
    }

    data class ValidatedRoute(val scene: String, val targetId: String)

    companion object {
        private const val TAG = "PreFlightAudit"
    }
}
// iOS: AppDelegate.swift - تدقيق وتسجيل Universal Link لما قبل الإطلاق
import UIKit
import libOpoInstallSDK

@main
class AppDelegate: UIResponder, UIApplicationDelegate, OpoInstallDelegate {

    var window: UIWindow?

    func application(
        _ application: UIApplication,
        didFinishLaunchingWithOptions launchOptions: [UIApplication.LaunchOptionsKey: Any]?
    ) -> Bool {
        // تهيئة OpoInstall SDK في وقت مبكر دون حظر الخيط الرئيسي
        OpoInstallSDK.initWith(self)
        return true
    }

    // معالجة الروابط العالمية الواردة
    func application(
        _ application: UIApplication,
        continue userActivity: NSUserActivity,
        restorationHandler: @escaping ([UIUserActivityRestoring]?) -> Void
    ) -> Bool {
        if userActivity.activityType == NSUserActivityTypeBrowsingWeb, let webpageURL = userActivity.webpageURL {
            NSLog("[PreFlightAudit] عنوان URL للرابط العالمي الوارد: %@", webpageURL.absoluteString)
        }

        // تفويض التحليل إلى OpoInstall SDK
        OpoInstallSDK.continue(userActivity)
        return true
    }

    // معالجة رد الاتصال عند الاستيقاظ
    func getWakeUpParams(_ appData: OpoInstallData?) {
        guard let data = appData else {
            NSLog("[PreFlightAudit] لم يتم استعادة معلمات ديناميكية.")
            return
        }

        let channel = data.channelCode ?? "عضوي"
        let payload = data.data ?? "{}"

        NSLog("[PreFlightAudit] الرابط العالمي موثق - القناة: %@, الحمولة: %@", channel, payload)

        // الخطوة 1: تنقية المدخلات، فحوصات الطول، والتحقق من قائمة السماح
        if let validatedRoute = validateRoutePayload(payload) {
            // الخطوة 2: تفويض التخويل لخدمة الواجهة الخلفية باستخدام جلسة التطبيق الموثقة
            authorizeRoute(route: validatedRoute) { isAuthorized in
                DispatchQueue.main.async {
                    if isAuthorized {
                        self.navigateToScene(route: validatedRoute)
                    } else {
                        self.navigateToLobbyFallback(reason: "المسار غير مصرح به، أو منتهي الصلاحية، أو غير متاح.")
                    }
                }
            }
        } else {
            DispatchQueue.main.async {
                self.navigateToLobbyFallback(reason: "فشل التحقق من الحمولة أو انتهت صلاحية الهدف")
            }
        }
    }

    private func validateRoutePayload(_ rawJson: String) -> (scene: String, targetId: String)? {
        guard let data = rawJson.data(using: .utf8) else { return nil }

        do {
            if let json = try JSONSerialization.jsonObject(with: data, options: []) as? [String: Any] {
                let scene = json["scene"] as? String ?? ""
                let targetId = json["target_id"] as? String ?? ""

                // التحقق من المشهد مقابل قائمة السماح الصارمة
                let allowedScenes = ["event_hub", "promo_detail", "guild_hall"]
                guard allowedScenes.contains(scene) else { return nil }

                // فرض قيود الطول ومجموعة الأحرف على معرف الهدف
                let validCharacters = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789-_")
                guard !targetId.isEmpty,
                      targetId.count <= 128,
                      targetId.rangeOfCharacter(from: validCharacters.inverted) == nil else {
                    return nil
                }

                return (scene: scene, targetId: targetId)
            }
        } catch {
            NSLog("[PreFlightAudit] فشل في إلغاء تسلسل حمولة مسار JSON: %@", error.localizedDescription)
        }
        return nil
    }

    private func authorizeRoute(route: (scene: String, targetId: String), completion: @escaping (Bool) -> Void) {
        // يتم توفير الجلسة الموثقة بواسطة حالة جلسة التطبيق؛ ويوفر URL سياق المسار
        BackendRouteAuthorizer.shared.verifyRouteAuthorization(scene: route.scene, targetId: route.targetId) { result in
            completion(result.isAuthorized && result.isResourceAvailable)
        }
    }

    private func navigateToScene(route: (scene: String, targetId: String)) {
        NSLog("[PreFlightAudit] التنقل إلى المشهد الموثق: %@, المعرف: %@", route.scene, route.targetId)
        // تنفيذ موجه التنقل الداخلي إلى مشهد الوجهة
    }

    private func navigateToLobbyFallback(reason: String) {
        NSLog("[PreFlightAudit] التنقل إلى تراجع آمن إلى الردهة: %@", reason)
        // التنقل بأمان إلى الردهة الرئيسية الافتراضية
    }
}
التحقق من تنقية المدخلات والتراجعات (Fallbacks) لمعلمات المسار التالفة أو منتهية الصلاحية
نظراً لأن سلاسل استعلام URL وحمولات الروابط العميقة تنشأ من بيئات ويب خارجية، يجب على التطبيقات التعامل مع الحمولات الواردة كمدخلات غير موثوقة. يجب أن تؤكد مجموعات التحقق من أن:
- سلاسل الاستعلام المفقودة أو الفارغة لا تنتج استثناءات مؤشر فارغ أو أعطال في التطبيق أثناء التهيئة.
- تفرض معلمات المسار تحليل نوع البيانات الصارم، وفلاتر القائمة البيضاء للأحرف، وحدود الطول.
- تتحقق تخويلات الخادم من حالة المورد المستهدف وأهلية الجلسة قبل تنفيذ المشهد، مما يؤدي إلى تراجع آمن إذا انتهت الصلاحية أو كان غير مصرح به.
أتمتة فحوصات ما قبل الإصدار عبر أجهزة فيزيائية نظيفة
لماذا يجب تكملة اختبار المحاكي بالتحقق على الأجهزة الفيزيائية
إن اختبار الربط العميق واستعادة المعلمات حصرياً على محاكيات البرمجيات يقدم مخاطر إيجابية كاذبة كبيرة. تتشارك المحاكيات في حافظات نظام التشغيل المضيف الأساسية، وتفتقر إلى تحديد سرعة الشبكة الخاصة بشركة الاتصالات، وتفشل في محاكاة خدمات تحسين البطارية الخاصة بالمصنع والتي قد تؤخر مهام خلفية SDK.
يجب إجراء التحقق قبل الإطلاق على أجهزة فيزيائية تغطي إصدارات أنظمة تشغيل متعددة عبر بيئات الشركات المصنعة الأصلية (OEM) المختلفة.
اختبار تدفقات التنزيل المرحلية: استخدام رموز QR ذات المعلمات للتحقق الداخلي
للتحقق من الربط العميق المؤجل، تنشر فرق الإصدار إطار عمل للتحقق من مرحلتين يختبر كلاً من الآليات المحلية ومسارات توزيع المتجر:
- محاكاة التثبيت المحلي: قم بتحميل إصدار تطوير أو إصدار مخصص (ad-hoc) موقع مباشرة على جهاز فيزيائي نظيف للتحقق من ردود اتصال SDK، والمتطلبات المسبقة الموثقة للمطابقة المؤجلة، واستعادة المعلمات دون عبء المتجر.
- التحقق من توزيع المتجر: انشر إصدارات مرشحة إلى مسارات ما قبل الإصدار الرسمية—TestFlight لـ iOS، وGoogle Play للاختبار الداخلي أو المغلق لـ Android. امسح رمز QR اختبارياً (
https://app.example.com/join?channelCode=QA_PreRelease&inviteCode=TEST_USER_99)، وتابع مسار تنزيل المتجر، وتحقق من أن التطبيق المثبت يسترد المعلمات بدقة عند الإطلاق الأول.
محاكاة عمليات الإطلاق البارد للتطبيق، وإعادة تشغيل العمليات، وحالات الاستئناف في الخلفية
يتطلب التحقق الكامل التحقق من استعادة الحالة تحت ظروف عمليات مختلفة:
- التشغيل البارد: إطلاق التطبيق عبر Universal Link عندما تم إنهاء العملية تماماً من ذاكرة الجهاز.
- الاستئناف الدافئ: إطلاق التطبيق عبر رابط عندما تكون العملية معلقة في الخلفية، مما يؤكد أن
onNewIntentأوcontinueUserActivityتلتقط الحدث. - الإخلاء بسبب ضغط الذاكرة: تعليق التطبيق، ومحاكاة ضغط ذاكرة النظام عبر خيارات المطور لقتل عملية الخلفية، والتحقق من أن الحالة المرتبطة بعمق تستعيد نفسها بشكل متوقع عند إعادة تشغيل التطبيق.
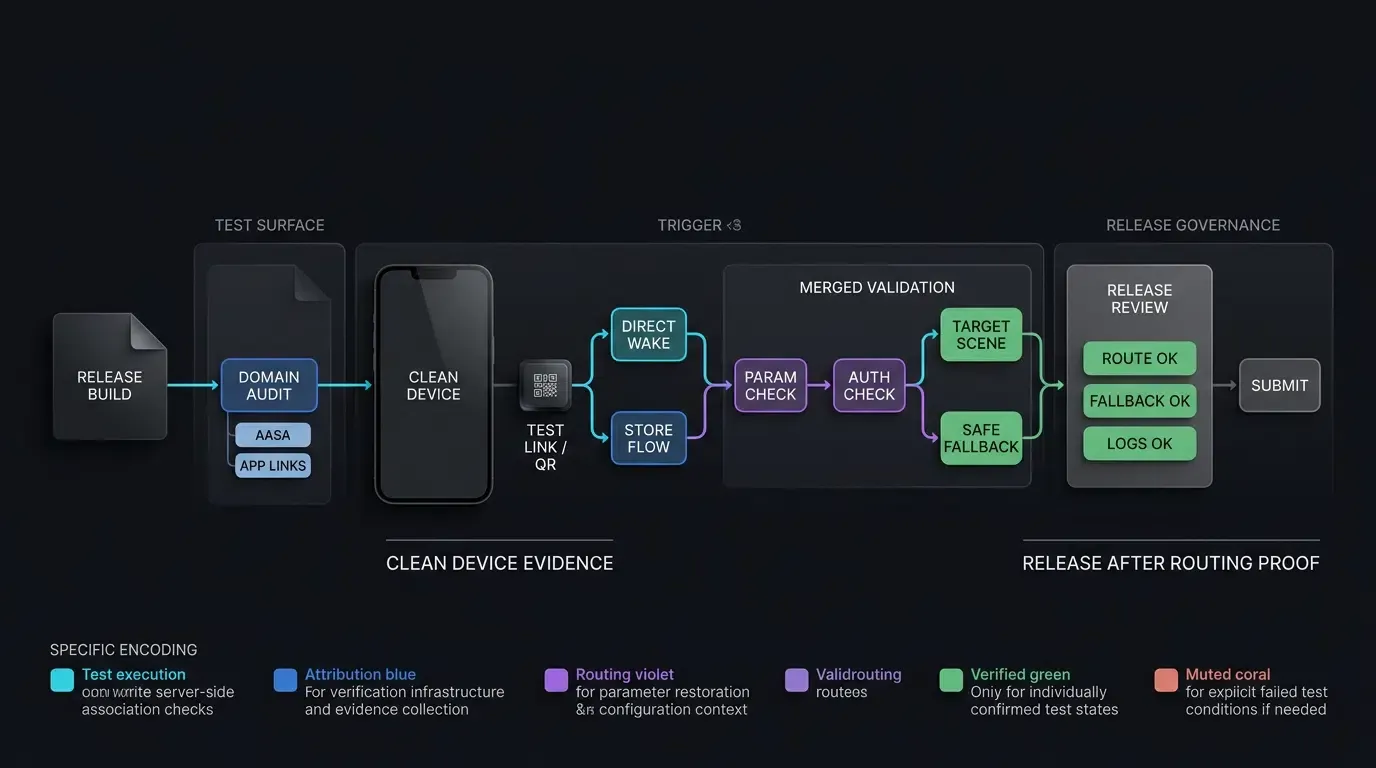
[تم تكوين إصدار ما قبل الإصدار]
              │
              ▼
[تدقيق ارتباط المنصة]
   ┌──────────┴──────────┐
   ▼                     ▼
[فحص iOS AASA]     [فحص Android DAL]
   │                     │
   ▼                     ▼
[استعلام Apple CDN] [فحص ADB App-Link]
   │                     │
   └──────────┬──────────┘
              ▼
[تثبيت بيئة الجهاز النظيفة]
              │
              ▼
[مسح رابط المعلمات وQR]
              │
              ▼
[استرداد والتحقق من معلمات SDK]
   ┌──────────┴──────────┐
   ▼                     ▼
[تحميل المشهد المستهدف] [تفعيل تراجع آمن]
              │
              ▼
[تمت الموافقة على إصدار الإنتاج]
مصفوفة التحقق التقني لما قبل الإطلاق وتخفيف حدة الفشل
قائمة التحقق التقني الشاملة لما قبل الإطلاق
تلخص المصفوفة التالية نقاط التحقق الأساسية من البنية التحتية، وتشخيصات سطر الأوامر المرتبطة، وبروتوكولات المعالجة التكتيكية:
| فئة نقطة التحقق | اختبار التحقق | أداة أو أمر التشخيص | النتيجة المتوقعة | تخفيف حدة الفشل |
|---|---|---|---|---|
| iOS Universal Links | صحة AASA JSON واستجابة HTTPS | curl -v https://domain/.well-known/apple-app-site-association |
HTTP 200، JSON صالح، رأس application/json |
تصحيح MIME الخاص بالخادم وإزالة عمليات إعادة التوجيه |
| انتشار Apple CDN | استيعاب ذاكرة التخزين المؤقت لـ Edge CDN | curl https://app-site-association.cdn-apple.com/a/v1/domain |
JSON مخزن مؤقتاً صالح يطابق الملف الشخصي المحلي | إعادة فحص حالة ارتباط CDN/الجهاز، إعادة تثبيت تطبيق الاختبار عند الاقتضاء، أو استخدام وضع المطور المؤهل لتشخيصات التطوير |
| Android App Links | فحص التحقق التلقائي للمضيف | adb shell pm get-app-links com.package.name |
حالة التحقق من النطاق: verified (موثق) |
تعامل مع الحالات الرقمية >= 1024 كأخطاء؛ تحقق من البصمة في assetlinks.json |
| استرداد المعلمات | استعادة الرابط العميق المؤجل | مسح QR للاختبار عبر الإنترنت من OpoInstall | تسليم المعلمات عند الإطلاق البارد الأولي | تحقق من تهيئة SDK المبكرة غير المحظورة وأذونات المنصة المطلوبة |
| التنقل في المحرك | استعادة المشهد والتخويل | حقن نية الرابط العميق | عرض المشهد المستهدف دون خروج من القائمة الرئيسية | تنفيذ بوابة تخويل الخادم وتراجع الردهة |
أسئلة مكررة (FAQ)
كيف يمكن للمطورين اختبار Universal Links قبل تحميل IPA إلى متجر التطبيقات؟
لماذا تنجح Android App Links في إصدارات التصحيح (debug) ولكنها تفشل في إصدارات الإنتاج؟
كيف يتحقق المطورون من أن الربط العميق المؤجل يحافظ على المعلمات عبر تنزيل فعلي من المتجر؟
إطار العمل الملخص والقرار
يعتمد إطلاق تطبيق الجوال الناجح على التنفيذ التقني المنهجي لما قبل الإطلاق. إن التغاضي عن تكوينات التحقق من النطاق أو سير عمل استعادة المعلمات يهدد بكسر الحملات التسويقية وتدهور تجربة المستخدم الأولية.
من خلال تنفيذ تشخيصات سطر الأوامر بشكل منهجي، وتدقيق انتشار Apple CDN، والتحقق من تدفقات المعلمات المؤجلة على الأجهزة الفيزيائية، تقلل فرق الهندسة من النقاط العمياء في يوم الإطلاق. يساعد دمج الأدوات التي تم اختبارها بواسطة المطورين على التحقق من أن خطوط الربط العميق والقياس تتصرف بشكل متوقع قبل الإصدار العام.
لمعرفة كيفية تكوين والتحقق من سير عمل الربط العميق لما قبل الإطلاق، راجع وثائق دمج SDK، واستكشف مركز تنزيل OpoInstall SDK، وافحص أمثلة المصادر المفتوحة على GitHub، أو قم بتكوين تطبيق الاختبار الخاص بك على وحدة تحكم مطوري OpoInstall.
مواد ذات صلة
-
المفاهيم: قائمة تحقق إطلاق التطبيق، التحقق قبل الإطلاق، استعادة المشهد، إلغاء صلاحية Apple CDN، روابط الأصول الرقمية
-
التقنيات: Universal Links، Android App Links، الربط العميق المؤجل، النطاقات المرتبطة
-
المعايير: معرف المورد الموحد IETF RFC 3986، مواصفات استحقاق النطاقات المرتبطة لـ Apple، بروتوكول روابط الأصول الرقمية لـ Android، دليل اختبار أمان تطبيقات الجوال (MASTG) لـ OWASP
-
APIs: API تهيئة OpoInstall SDK، API التحقق من فلتر نية Android، واجهة توجيه NSUserActivity لـ iOS
-
التوثيق الرسمي والمراجع:
Share this article



