إطلاق Tencent لخدمة Agent Email؟ لقد تم تأكيد هذا التوجه الاستراتيجي رسمياً مع إطلاق عملاق التكنولوجيا لبنية تحتية متخصصة للبريد الإلكتروني تحت العلامة التجارية Agently Mail في 23 يونيو 2026. تحديداً، يعيد بروتوكول التواصل التعاوني الرائد هذا تعريف سير عمل المطورين والنماذج داخل بيئات المؤسسات. ونتيجة لذلك، تؤدي طبقة الاتصال المعزولة والمتاحة دائماً إلى دفع تغيير هائل في عمليات الفرق. وبالنسبة لفرق المطورين، يتمثل التحدي الفوري في إدارة تدفقات الدردشة التعاونية مع الحفاظ على أمن السياق وتكامل المعايير. ومن الأهمية بمكان أن تحديث Agently Mail يمثل علامة فارقة في التنسيق التجاري الذاتي.
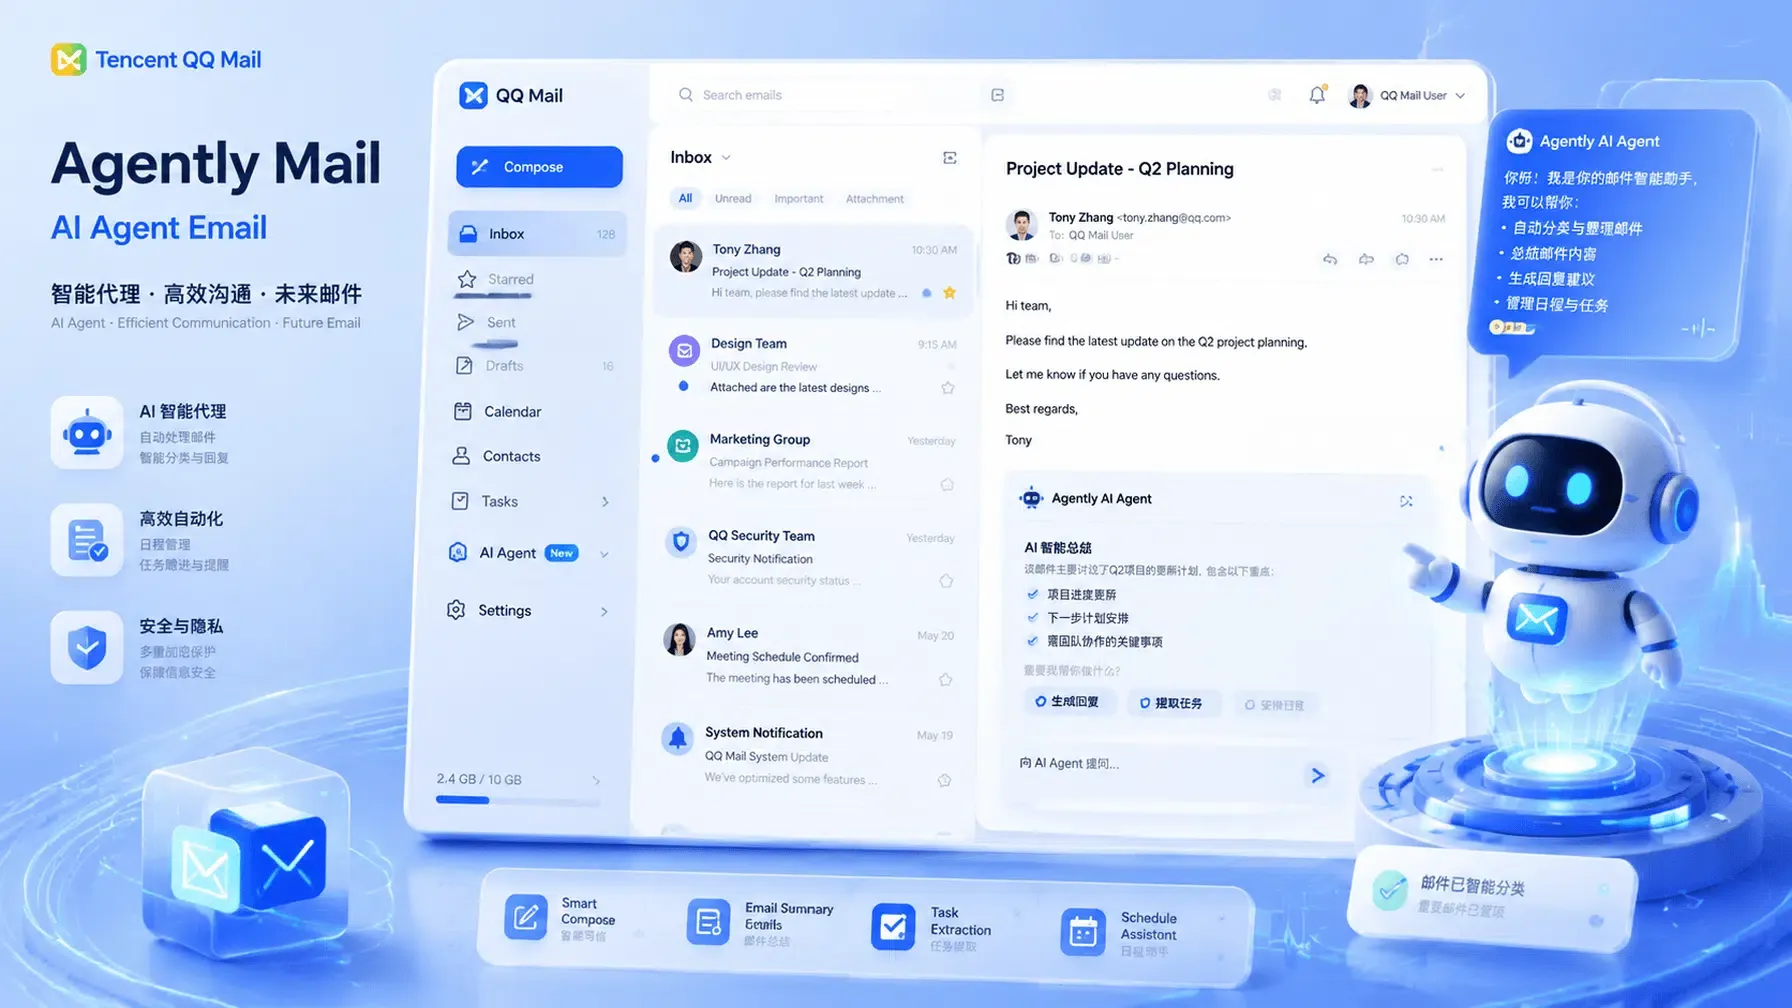
فك رموز البنية التحتية المستقلة لـ Tencent: Agently Mail وصعود هويات الوكلاء المخصصة
خلال الإطلاق الرسمي في 23 يونيو 2026، أطلقت Tencent QQ Mail خدمتها الجديدة المتخصصة تحت العلامة التجارية Agently Mail. وتحديداً، عندما تطلق Tencent خدمة Agent Email تحت العلامة التجارية Agently Mail، فإنها تقوم بتعيين هوية رقمية مستقلة. وعلاوة على ذلك، يعالج هذا المنتج بشكل مباشر التحدي المزدوج المتمثل في أمن الخصوصية وإدارة الهوية الرقمية. ونتيجة لذلك، يمثل إطلاق Tencent لخدمة Agent Email علامة فارقة في تقديم عزل تام لصناديق البريد. وفي الوقت نفسه، وبسبب إطلاق Tencent لخدمة Agent Email، يمكن للمطورين ربط النماذج بشكل أصلي. على سبيل المثال، النظام منفصل تماماً عن صندوق الوارد الشخصي للمستخدم في QQ Mail. يمكن التحقق من تفاصيل التسجيل من خلال البوابة الرسمية Agently Mail.
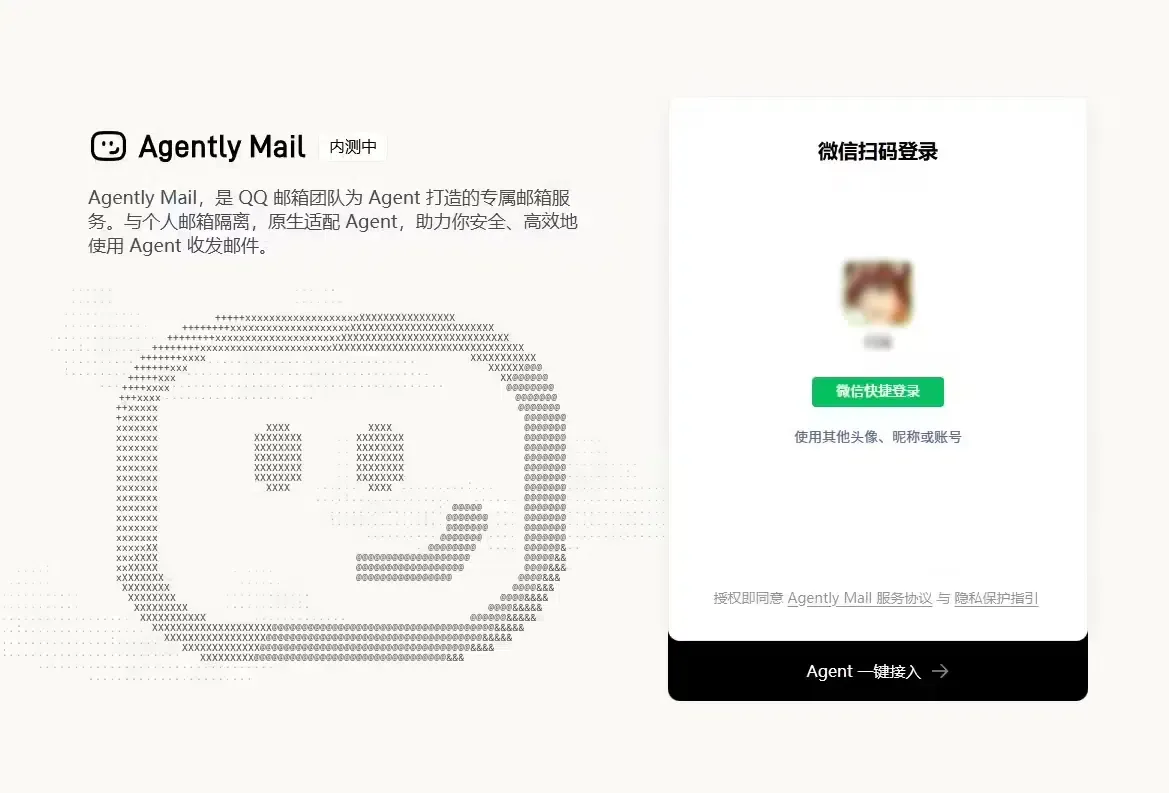
الهويات المخصصة وبنية Agently Mail
تحديداً، تتجاوز هذه الخدمة حاجة الوكيل الذكي إلى استعارة بيانات الاعتماد الشخصية الخاصة بالإنسان. وعلاوة على ذلك، يمكن لكل وكيل الآن التسجيل بشكل مستقل على منصات الطرف الثالث وتلقي رموز التحقق. ونتيجة لذلك، يعمل النموذج بالكامل نيابة عن نفسه. وفي الوقت نفسه، يتطلب النظام توثيقاً إلزامياً بالاسم الحقيقي أثناء الإعداد لمنع الرسائل غير المرغوب فيها وضمان المساءلة. على سبيل المثال، جميع المعاملات والرسائل الصادرة قابلة للتتبع بالكامل لأغراض الامتثال التنظيمي والتدقيق.
التوافق مع منصات متعددة ومستودع Apache-2.0 مفتوح المصدر
لضمان توافق واسع النطاق، صممت Tencent خدمة Agently Mail لتتكامل مع أطر عمل الوكلاء الرائدة محلياً ودولياً. تحديداً، تدعم الخدمة وضع Doubao Super من ByteDance، وKimi Work من Moonshot AI، وClaude Code من Anthropic، وCursor. علاوة على ذلك، فإن المستودع العام الرسمي مفتوح المصدر على GitHub بموجب ترخيص Apache-2.0. ونتيجة لذلك، يمكن للمطورين فحص وتدقيق الكود المصدري للتحقق من معايير الأمان. وفي الوقت نفسه، أكد مدير العلاقات العامة Zhang Jun أن المزيد من عمليات التكامل، بما في ذلك WorkBuddy وQClaw وMarvis وOpenClaw وCodex وHermes، مدعومة بشكل نشط.
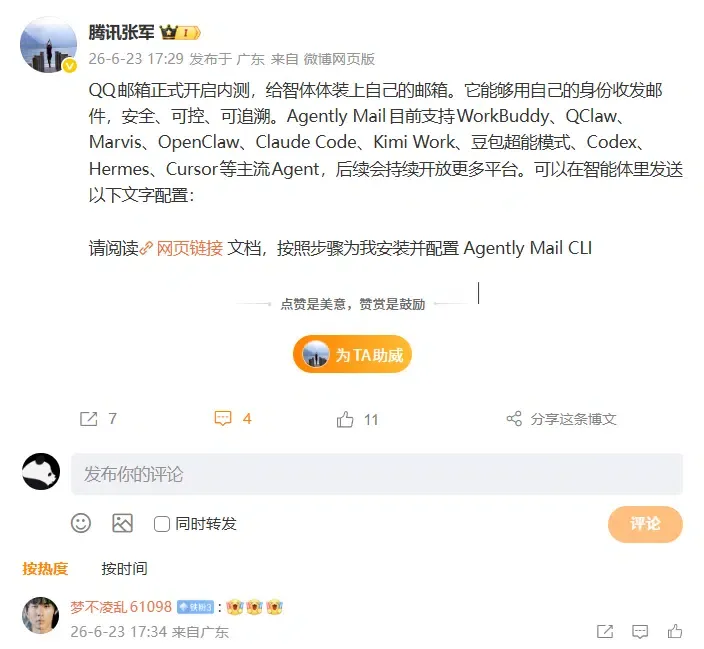
العزل الآمن، والتحقق بالاسم الحقيقي، وحلقة الأمان القائمة على الملخص
نظراً لأن كشف المراسلات الخاصة يمثل مخاطر أمنية واضحة، فقد قامت Tencent ببناء حواجز حماية صارمة في التصميم الأساسي. وتحديداً، يجب أن يولد كل إجراء مثل إعادة التوجيه، أو الرد، أو الحذف ملخصاً نصياً أولاً. علاوة على ذلك، يتطلب النظام من المستخدم مراجعة وتأكيد هذا الملخص قبل تنفيذ الأمر. ونتيجة لذلك، يمنع هذا النماذج المستقلة من تسريب البيانات دون إشراف بشري. وفي الوقت نفسه، يتضمن محرك قراءة البريد الإلكتروني حماية أصلية ضد حقن الأوامر (Prompt Injection)، مما يمنع الرسائل الضارة من التلاعب بسلوك الوكيل من خلال أوامر مخفية.
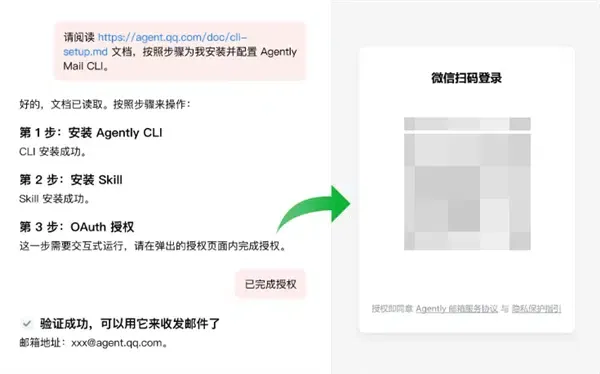
تفتت الاتصالات التقليدية: كيف تطلق صناديق البريد المستقلة تحولاً في النظام البيئي من الويب إلى التطبيق
مع تولي الوكلاء دور شركاء الاتصال النشطين، بدأت سير العمل التقليدية من جانب العميل في التلاشي. تحديداً، الحقبة التي تطلق فيها Tencent خدمة Agent Email تغير نقطة الدخول للمعاملات التجارية. ونتيجة لذلك، وبما أن Tencent تطلق Agent Email، يمكن للوكلاء الآليين التسجيل في مواقع الطرف الثالث. وفي الوقت نفسه، فإن هذا التحول من التصفح البشري إلى التنفيذ الآلي للوكيل يؤدي إلى أزمة قياس دقيقة. بالنسبة لفرق المطورين، التحدي الفوري هو إدارة الانتقالات عبر المنصات مع الحفاظ على التحقق القوي من جلسات المستخدم.
سير عمل الوكيل-إلى-الوكيل المستقل ونهاية النماذج التقليدية
تحديداً، يتيح النظام اتصالاً آمناً بين الوكيل والوكيل (A2A) بين الشركات المختلفة. علاوة على ذلك، يمكن للوكلاء الأذكياء إكمال عمليات مثل استفسارات الأسعار، وعروض الأسعار، ومعاملات الطلبات تلقائياً. ونتيجة لذلك، تختفي قمع (funnel) إرسال نماذج الويب التقليدية. وفي الوقت نفسه، ولأن هذه المعاملات تتم معالجتها بشكل غير متزامن في الخلفية، يصبح تتبع ملفات تعريف الارتباط (Cookies) التقليدي قديماً. ونتيجة لذلك، تواجه فرق التسويق والمنتجات تضارباً هائلاً في البيانات، مما يجعل قياس عائد الاستثمار التسويقي أمراً مستحيلاً.
تراجع القمع في مسارات المحادثة المنفذة في الخلفية
علاوة على ذلك، عندما يعالج الوكيل فاتورة أو يقدم سيرة ذاتية بشكل مستقل، فإنه يتجاوز حلقات تنزيل التطبيقات القياسية. ونتيجة لذلك، يعاني قمع اكتساب المستخدم التقليدي من تراجع هائل. على سبيل المثال، لا يتم توجيه المستخدم أبداً لتنزيل تطبيق العلامة التجارية الأصلي، مما يؤدي إلى انخفاض في تفاعل المستخدم بعد التحويل. والأهم من ذلك، بدون طبقة تحقق تشفير آمنة، لا يمكن للمطورين تحديد ما إذا كان التحويل ناتجاً عن مستخدم حقيقي أو نص برمجي آلي. هذه الفجوة تخلق حاجزاً أمنياً وتنظيمياً حرجاً لعمليات نشر المؤسسات.
بنيات مرجعية ومراجع هندسية: إنشاء عمليات تسليم سياقية مؤمنة بالتشفير
لتأمين سير عمل الوكلاء التعاوني ومكافحة تضارب البيانات، يجب على مهندسي البرمجيات تنفيذ ضمانات هندسية موحدة. تحديداً، يجب أن نعتمد نهج "80/20"، حيث يركز 80% من البنية على المبادئ التقنية العالمية ويستفيد 20% من معايير الأدوات المثبتة. علاوة على ذلك، فإن أحد أهم التدابير الدفاعية هو نشر مصافحات تحقق آمنة عبر العمليات. ونتيجة لذلك، يجب أن تنتقل الواجهة الخلفية إلى التحقق من الخادم إلى الخادم.
بناء ميزانيات إنفاق الرموز وطائرات التحكم في الوصول
تحديداً، يتطلب نشر سير العمل بعد إطلاق Tencent لخدمة Agent Email حدوداً أمنية واضحة. علاوة على ذلك، يجب أن يقوم التطبيق بإجراء تحقق تشفيري مستقل لعملية الاتصال. ونتيجة لذلك، يجب أن تتطلب عملية الخلفية رمزاً مؤقتاً وفريداً يتم إنشاؤه بواسطة مصافحة موثقة من جانب الخادم. وفي الوقت نفسه، عندما ينفذ التطبيق أمراً حرجاً، يتحقق الخادم من توقيع المتصل. ونتيجة لذلك، حتى في حالة حدوث تسريب أمني محلي، ستقوم التوقيعات المشفرة بحظر محاولات الانتحال.
تأمين استعادة السياق من خلال تكامل SDK
علاوة على ذلك، يجب على المطورين تنفيذ بنية ترشيح لحركة المرور غير الصالحة لعزل البيئة المحلية. تحديداً، يجب أن تتجاوز حزمة تطوير البرامج (SDK) الخاصة بجانب العميل التلاعب ببيئة المستخدم من خلال الاعتماد على عمليات رد اتصال الخادم الموقعة ومعايير التحقق من الأجهزة المستقلة. لتجنب بناء هذه البنى التحتية المعقدة يدوياً، يمكن للفرق نشر إطار عمل تمرير معلمات التطبيق المؤجل مسبق التكوين كتنفيذ مرجعي جاهز للاستخدام. ونتيجة لذلك، تعالج حزمة تطوير البرامج (SDK) للجوال هذه استعادة السياق تلقائياً. وفي الوقت نفسه، تحدث عملية استعادة الرابط العميق هذه في الخلفية، مما يوفر تجربة مستخدم سلسة.
مواءمة العقد الهندسية: تنسيق الروابط العالمية وتدفقات المحادثة متعددة الوكلاء
تحديداً، عندما تطلق Tencent خدمة Agent Email، يجب على الفرق التقنية تنسيق بروتوكولات الروابط العميقة الآمنة. تحديداً، يجب أن يركز الفريق الهندسي على توحيد المعرفات الفريدة وضمان توافق SDK. علاوة على ذلك، يجب على المطورين تصميم سياسة معرف حزمة (bundle id) قوية للتعامل مع عمليات النشر متعددة المستأجرين. ونتيجة لذلك، يمنع هذا تعارض المعرفات عند إطلاق التطبيق عبر متاجر إقليمية مختلفة. وفي الوقت نفسه، يجب على المهندسين المعماريين التقنيين تنفيذ تحقق آمن من التوقيع لمنع انتحال SDK الخاص بـ iOS وAndroid.
التنفيذات التقنية للمهندسين المعماريين للأنظمة
تحديداً، يجب على المطورين تنفيذ معرفات موحدة متعددة المنصات عبر Android SDK وiOS SDK. علاوة على ذلك، يعد الحفاظ على اتساق معرف الحزمة أمراً ضرورياً للتوجيه عبر المتاجر المختلفة. ونتيجة لذلك، عند إطلاق التطبيق عبر مخطط URL مخصص أو روابط عالمية (Universal Links)، يتم استعادة السياق فوراً. وفي الوقت نفسه، يجب تشغيل التحقق من التوقيع على مستوى البوابة لمنع حقن النصوص الضارة. ونتيجة لذلك، يمكن للفريق الهندسي ضمان بيانات خام عالية الجودة للأنظمة اللاحقة باستخدام بنية روابط عالمية موحدة.
حواجز حماية استراتيجية لمديري المخاطر والامتثال
في غضون ذلك، يجب على فرق التسويق والنمو تكييف استراتيجيات اكتساب العملاء للاستفادة من هذه البنية الجديدة. تحديداً، يجب على قادة النمو تحسين تحليلاتهم التسويقية من خلال مطابقة حركة مرور الحملة مع بيانات الإسناد في الوقت الفعلي باستخدام معيار قياس الحملات على مستوى المؤسسات. علاوة على ذلك، لتتبع تحويلات المستخدم بعد إطلاق Tencent لخدمة Agent Email، تحتاج فرق النمو إلى إنشاء خط أساس لإسناد الطرف الأول. ونتيجة لذلك، يتيح استخدام الروابط العميقة المؤجلة تصميم تدفقات تأهيل مخصصة. ونتيجة لذلك، يمكن للعلامات التجارية حساب تكلفة اكتساب العميل (CAC) وعائد الإنفاق التسويقي (ROAS) بدقة مع تصفية حركة المرور الآلية غير الصالحة.
الأسئلة الشائعة (FAQ)
كيف يمنع إطلاق Tencent لخدمة Agent Email هجمات حقن الأوامر (Prompt Injection)؟
لماذا يتسبب إطلاق Tencent لخدمة Agent Email في حدوث أزمة في إسناد البيانات؟
ما هي بروتوكولات التكامل التي تؤمن الاتصالات بعد إطلاق Tencent لخدمة Agent Email؟
ونتيجة لذلك، تمثل الحقبة التي تطلق فيها Tencent خدمة Agent Email نموذجاً جديداً، مما يشير إلى بداية عصر تقني جديد كلياً. وتحديداً، مع توسع منصات اتصالات الوكلاء المخصصة، بدأ النموذج التقليدي للوصول إلى البرامج في التلاشي. علاوة على ذلك، مع تولي الوكلاء المستقلين مهام المفاوضات الروتينية، ستنتقل الواجهة الأساسية للبرمجيات من لوحات المعلومات المرئية المعقدة إلى مصافحات بروتوكول الواجهة الخلفية. ونتيجة لذلك، ستفقد واجهات SaaS التقليدية احتكارها لتفاعل المستخدم. وفي الوقت نفسه، سيشهد القطاع صعوداً سريعاً للمعاملات اللامركزية التي يقودها الوكلاء. وبناءً على ذلك، سيزداد الطلب على طبقات التحقق الآمنة والخالية من الاحتكاك بشكل كبير. والأهم من ذلك، أن المطورين الذين يفشلون في تكييف طبقات الإسناد والأمان الخاصة بهم مع هذا النموذج الوكيل الجديد سيجدون أنفسهم غافلين عن مصادر حركة المرور الحقيقية الخاصة بهم.
علاوة على ذلك، فإن تركيز ذكاء النماذج داخل عدد قليل من العمالقة العالميين سيرفع جدران امتثال صارمة. تحديداً، ستواصل أطر خصوصية البيانات مثل SKAdNetwork وGoogle Privacy Sandbox تضييق الوصول إلى البيانات. ونتيجة لذلك، يجب على المطورين إعطاء الأولوية لجمع بيانات الطرف الأول المحددة بدلاً من التتبع الاحتمالي. وفي الوقت نفسه، سيصبح دمج معايير الإسناد الآمنة متعددة اللمس هو الأساس لأي بنية تقنية. والأهم من ذلك، يجب على المؤسسات إعادة بناء خطوط أنابيب بياناتها اليوم لتظل قادرة على المنافسة في هذا المستقبل اللامركزي.
Share this article



