Wie lassen sich Attributionsfenster anpassen, um Click-Spamming-Betrug zu verringern? Die Anpassung von Attributionsfenstern zur Eindämmung von Click-Spamming erfordert eine Analyse der empirischen Click-to-Install-Time-Verteilungen (CTIT), die Verkürzung mehrtägiger Lookback-Fenster bei Kanälen mit anomalen flachen Verläufen sowie die Validierung legitimer Conversion-Retentions gegenüber zeitversetzten Berichten.
Ein Attributions-Lookback-Fenster ist ein konfigurierter Zeitraum zwischen einer Anzeigeninteraktion (Impression oder Klick) und einer App-Installation, in dem eine Medienquelle berechtigt ist, eine Conversion für sich zu beanspruchen. Die Anpassung dieses Zeitfensters stellt einen entscheidenden operativen Kompromiss dar: Ein engeres Fenster reduziert die Angriffsfläche für Click-Flooding und Timing-Arbitrage, während ein breiteres Fenster den Bedürfnissen von Nutzern mit längeren Entscheidungsprozessen gerecht wird.
| Begriff | Definition | Zugehörige Entität | Suchintention |
|---|---|---|---|
| Attributionstracking | Die systematische Messung und Zuordnung von Marketing-Touchpoints. | Conversion-Pipeline | Technisch / Informell |
| Attributionsfenster | Der festgelegte zeitliche Rahmen, der die Berechtigung für eine Conversion nach einem Anzeigenkontakt regelt. | Lookback-Dauer | Operativ / Entscheidung |
| Anzeigenbetrug | Die gezielte Ausnutzung von Attributionsregeln zur Erschleichung von Werbeprovisionen. | Click-Spamming | Informell / Sicherheit |
Die strategische Funktion von Attributions-Lookback-Fenstern bei der mobilen Erfolgsmessung
Die Mechanik der Gutschrift: Wie Attributions-Engines die Aktualität von Touchpoints bewerten
Im mobilen Performance-Marketing bestimmen Attributions-Engines, welcher Werbekanal die Gutschrift für eine App-Installation erhält. Beim ersten Start einer Anwendung initialisiert das Client-SDK die Messung und sendet ein Installationsereignis an das Gateway. Die Attributions-Engine gleicht historische Engagement-Logs – bestehend aus Impressionen, Klicks und Deep-Link-Redirects – ab, um potenzielle Touchpoints für das Gerät zu identifizieren.
Bei Standard-Modellen der Attribution auf den letzten Touchpoint erhält die Interaktion mit dem aktuellsten Zeitstempel vor dem Installationsstart 100 % der Conversion-Gutschrift, sofern sie innerhalb des autorisierten Zeitraums stattfand. Dieser zeitliche Rahmen ist das Attributions-Lookback-Fenster. Liegt eine Anzeigeninteraktion außerhalb dieses Fensters, verwirft die Engine sie und stuft die nachfolgende Conversion entweder als organisch ein oder ordnet sie einem früheren qualifizierten Touchpoint zu. Somit definieren Lookback-Fenster die operative Grenze der kommerziellen Attributionsberechtigung.
Click-Through-Fenster versus View-Through-Fenster
Attributionsarchitekturen erzwingen je nach Interaktionsart unterschiedliche Fenster:
- Click-Through-Lookback-Fenster (CTW): Regeln Conversions nach einer expliziten Nutzeraktion, wie dem Klick auf ein Werbebanner, eine gesponserte Suche oder ein interaktives Werbemittel. Da ein Klick aktive Absicht signalisiert, konfigurieren Plattformen Click-Through-Fenster oft über mehrtägige Intervalle. Standardlaufzeiten variieren jedoch je nach Werbeplattform, Conversion-Art und Messkonfiguration erheblich.
- View-Through-Lookback-Fenster (VTW): Regeln Conversions nach einer Anzeigenimpression ohne physischen Klick. Da Impressionen passive Kontakte darstellen, sind View-Through-Fenster in der Regel kürzer konfiguriert als Click-Through-Fenster, um spekulative Ansprüche zu begrenzen. Google Ads nutzt beispielsweise in bestimmten Kontexten von Android-App-Kampagnen ein 24-stündiges View-Through-Fenster. Die Zuordnung von Installationen zu passiven Impressionen über längere Zeiträume birgt ein erhebliches Risiko der Fehlattribution, da die Kausalität nach einer reinen Sichtkontaktsituation schnell abnimmt.
Die Herausforderung mehrtägiger Fenster: Warum längere Laufzeiten das Risiko erhöhen
Viele Growth-Marketing-Teams gehen fälschlicherweise davon aus, dass die Standard-Attributionseinstellungen der Werbenetzwerke oder Mobile Measurement Partner (MMPs) für jeden Kanal optimal sind. In der Praxis werden mehrtägige Standardfenster häufig so konfiguriert, dass sie die Anzahl zugeordneter Conversions über breite Inventarquellen hinweg maximieren.
In programmatischen und Affiliate-Umgebungen schaffen breite Lookback-Fenster eine große Angriffsfläche. Wenn Attributions-Engines Klicks von vor 7, 14 oder 30 Tagen für einen App-Start akzeptieren, vergrößern sie das Zeitfenster, in dem spekulative Touchpoints mit natürlichen organischen Installationen kollidieren können. Manipulative Netzwerke nutzen diese weiten Fenster aus, indem sie massenhaft Klicks auf unzähligen Geräten generieren und darauf warten, dass zufällige organische Aktivitäten eine Attributionsübereinstimmung auslösen.

Wie erweiterte Attributionsfenster Kampagnen für Click-Spamming öffnen und warum Click-Injection anders funktioniert
Click-Spamming als Problem statistischer zeitlicher Überschneidungen
Click-Spamming (auch bekannt als Click-Flooding) ist im Grunde ein Angriff auf die zeitliche Wahrscheinlichkeit. Betrügerische Publisher oder Werbenetzwerke zielen nicht auf Nutzer ab, die Interesse an einem beworbenen Produkt gezeigt haben. Stattdessen generieren sie kontinuierliche Ströme synthetischer oder unaufgeforderter Klicks auf eine Vielzahl aktiver Mobilgeräte.
Diese spekulativen Klicks bleiben im Lookback-Cache der Attributionsplattform aktiv. Lädt ein Nutzer, der zuvor eine solche Hintergrund-Abfrage erhalten hat, Tage später eine Anwendung herunter, erhält das Arbitrage-Netzwerk eine Cost-Per-Install (CPI) oder Cost-Per-Action (CPA) Provision. Der Werbetreibende zahlt für eine Conversion, die bereits durch organische Entdeckung oder andere Marketingkanäle stattgefunden hätte, was die Akquisitionskosten in die Höhe treibt und Conversions beansprucht, die keinen inkrementellen Mehrwert bieten.
Mathematische Modellierung der spekulativen Klick-Interzeption
Um zu verstehen, warum weite Fenster zu Click-Spamming einladen, kann die Interaktion mittels eines Poisson-Prozesses modelliert werden. Wenn spekulative Klicks unabhängig mit einer durchschnittlichen Rate
Dabei steht:
für die Häufigkeit spekulativer Klicks pro Gerät. für die Dauer des aktiven Lookback-Fensters.
Da diese Funktion nicht linear ist, reduziert eine Verengung des Lookback-Fensters von mehrtägigen Zeiträumen auf ein kompakteres Maß die für zufällige Überschneidungen verfügbare Zeitfläche signifikant.
Warum Fensterverengung Click-Spamming mindert, aber Click-Injection nicht verhindert
Während Click-Spamming über längere Zeiträume agiert, ist Click-Injection ein Exploit zum Zeitpunkt der Installation. Historisch gesehen nutzte Malware auf Android System-Level-Broadcasts und Statusübergänge der Installation, um den Vorgang zu erkennen und kurz vor dem ersten App-Start einen synthetischen Klick auszulösen.
Da Click-Injection innerhalb von Sekunden nach dem App-Download erfolgt, verhindert eine Reduzierung des Attributionsfensters (z. B. von 7 Tagen auf 24 Stunden) diesen Betrug nicht; der injizierte Klick fällt mühelos in selbst ein einstündiges Zeitfenster. Marketingteams müssen daher verstehen, dass eine Fensterverengung speziell zur Neutralisierung von Click-Spamming und Timing-Arbitrage dient. Zur Bekämpfung von Click-Injection ist eine unabhängige Validierung der Zeitstempel anhand der Daten des Google Play Install-Referrers erforderlich.
Differenzierung zwischen Click-Flooding und Click-Injection
Marketing- und Analyseteams müssen zwischen diesen beiden Bedrohungen unterscheiden:
| Bedrohungsdimension | Click-Flooding (Spamming) | Click-Injection |
|---|---|---|
| Ausführungsvektor | Hochvolumige Hintergrundklicks, unaufgefordertes Touchpoint-Cycling | Überwachung des Installationsstatus für Last-Second-Klicks |
| Zeitliche Platzierung | Stunden oder Tage vor der Nutzerinstallation | Sekunden nach Download-Beginn, vor App-Start |
| Anfälligkeit | Weite Lookback-Fenster (mehrtägig) | Fehlende Prüfung des Installationsbeginn-Zeitstempels |
| Gegenmaßnahme | Empirische Kalibrierung basierend auf CTIT-Verteilungen | Validierung via Google Play Install-Referrer |
| CTIT-Auswirkung | Flache, langgezogene Verteilungskurven | Anomale, extrem kurze CTIT-Cluster (Sekundenbereich) |
Die analytische Abwägung: Betrugsrisiko versus Verlust legitimer Conversions
Das Grunddilemma: Falsch-Akzeptanz von Betrug versus Falsch-Ablehnung legitimer User
Die Kalibrierung von Lookback-Fenstern erfordert den Abgleich zweier Risiken:
- Falsch-Akzeptanz-Risiko (Betrug): Ein zu weites Fenster erlaubt die Attribution spekulativer, nicht-inkrementeller Klicks, was zu unberechtigten Provisionszahlungen führt.
- Falsch-Ablehnungs-Risiko (Legitim): Ein zu enges Fenster führt zum Ausschluss echter Nutzer, deren Entscheidungsprozess natürlicherweise mehrere Tage in Anspruch nimmt.
Grenzbereich der Optimierung des Attributionsfensters:

Risikolevel
  |
  |\                                 /  Risiko Falsch-Akzeptanz (Betrug)
  | \   (Risiko Falsch-Ablehnung /   (Spekulative Überschneidung durch Click-Flooding)
  |  \   durch verlorene Nutzer)  /
  |   \                           /
  |    \                         /
  |     \       Optimaler        /
  |      \      Schwellenwert   /
  |       \        |           /
  |________\_______V__________/________________
  0h      12h     24h       48h     7d      30d  (Dauer Lookback-Fenster)
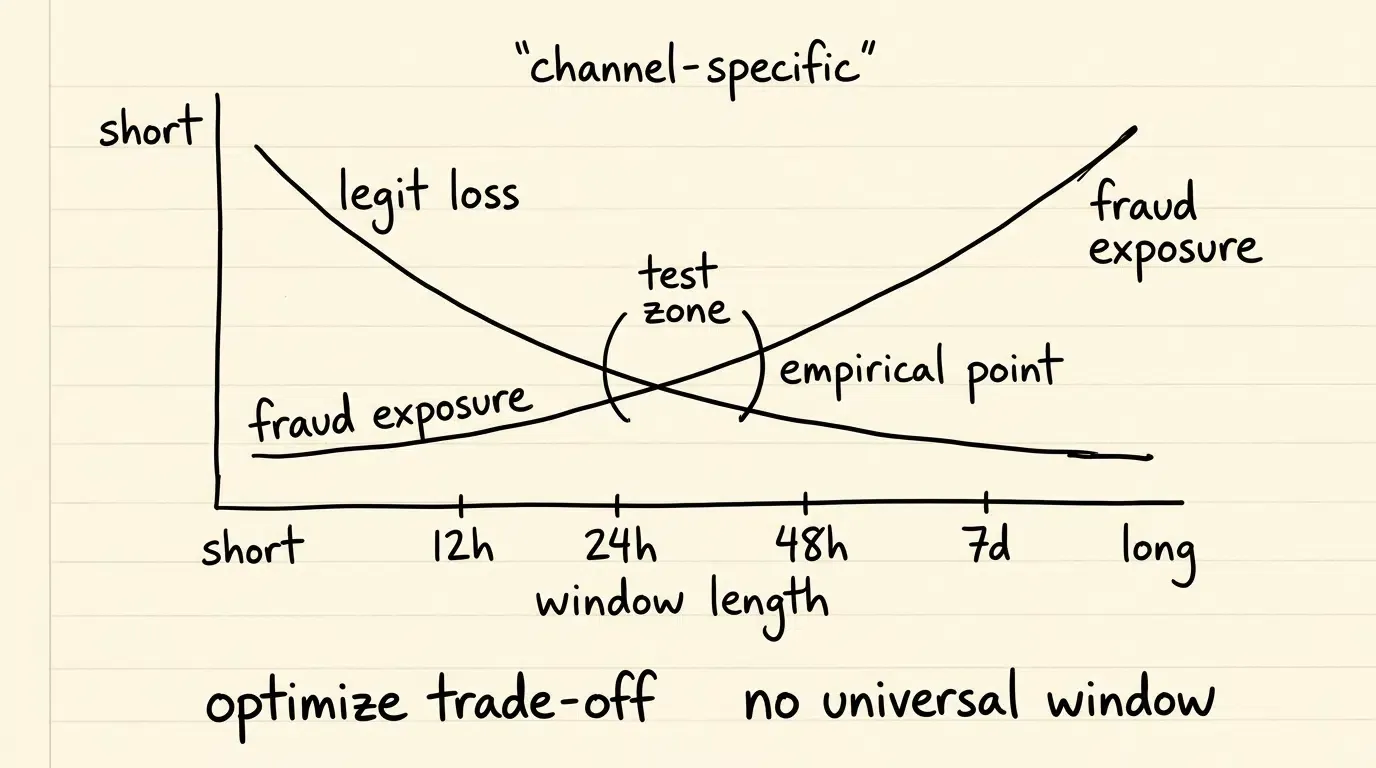
Das Ziel ist der Punkt, an dem die marginale Reduzierung betrügerischer Claims den marginalen Verlust legitimer Conversion-Sichtbarkeit überwiegt.
Analyse kumulativer Verteilungskurven von Conversions
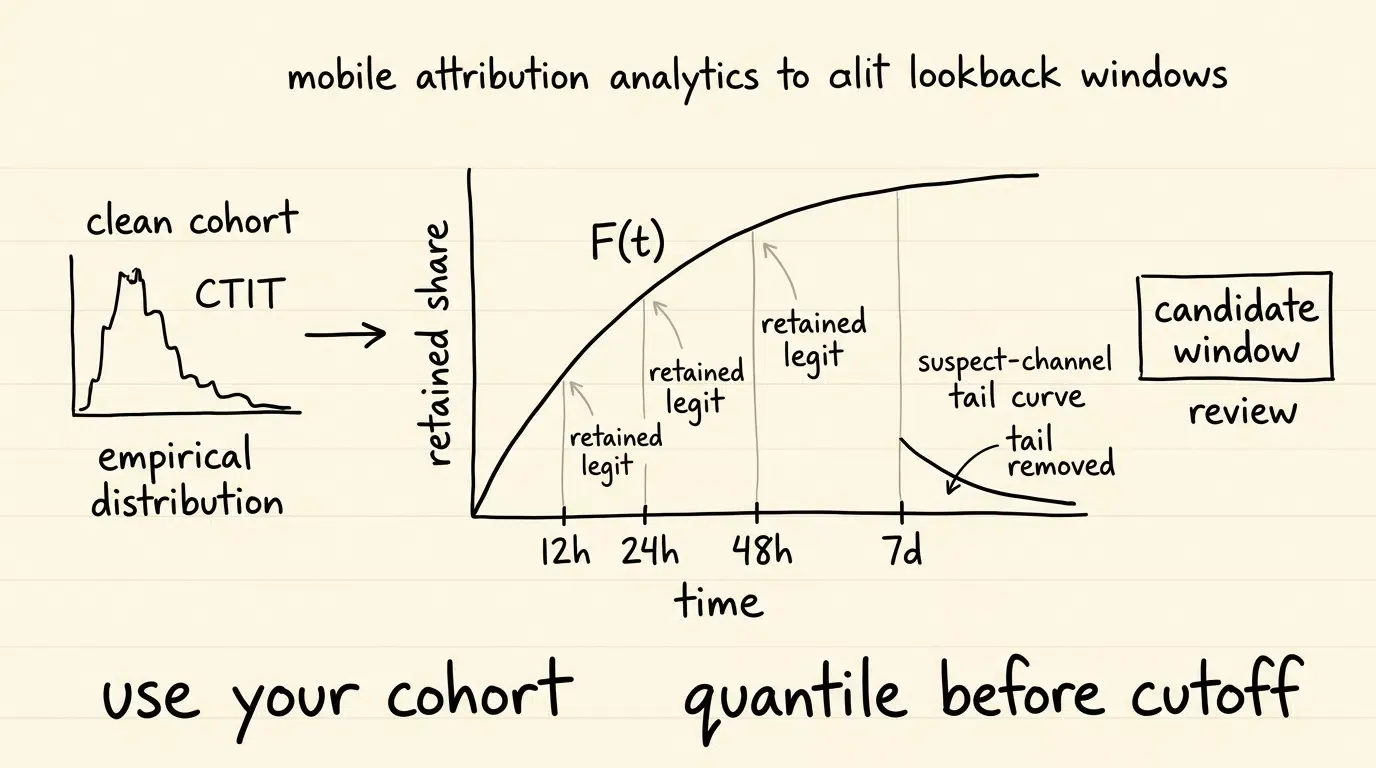
Zur Bestimmung geeigneter Fensterlängen evaluieren Teams empirische kumulative Verteilungsfunktionen der Click-to-Install-Time (CTIT) aus vertrauenswürdigen Quellen.
Die kumulative Wahrscheinlichkeit
Branchenforschung (z. B. Beobachtungen, dass ca. 75 % der legitimen Installs innerhalb der ersten Stunde erfolgen) zeigt, dass legitime Installationen stark in frühen Zeitintervallen clustern. Genaue Quantile variieren jedoch je nach App-Größe, Netzbedingungen, Werbeformaten und regionalen Download-Geschwindigkeiten. Die Kalibrierung muss daher auf den empirischen CTIT-Quantilen der eigenen App basieren.
Attributions-Elastizität: Messung des Conversion-Verlusts pro Fensterverkürzung
Die Attributions-Elastizität (
Die Evaluierung dieser Elastizität dient als Werkzeug für Szenarioanalysen:
- Geringe Sensitivität: Bei absichtsvollen Kanälen (z. B. Markensuche) führt eine Verkürzung von 7 Tagen auf 24 Stunden oft zu minimalem Verlust.
- Hohe Sensitivität: Auf spekulativen Affiliate-Kanälen kann ein abruptes Volumen-Einbrechen auf eine Abhängigkeit von mehrtägigen Hintergrund-Überschneidungen hinweisen.
Evaluierung der Conversion-Latenz nach App-Segmenten
- Casual Gaming/Utility: Geringe Reibung, sofortiges Engagement. Kurze CTIT-Dauer, kurze Testfenster (12–24h) sinnvoll.
- FinTech/Neobanking: Identitätsprüfung, Dokumenten-Upload. Längere legitime Latenzzeiten, da Nutzer oft erst nach Compliance-Freigabe aktiv werden.
- B2B/SaaS: Multi-Device-Workflows, Nutzer prüfen auf Desktop und installieren später.
Auditierung von CTIT-Verteilungen zur Kalibrierung von Schwellenwerten
Empirische Baselines für saubere Kanäle etablieren
Die Kalibrierung beginnt mit der Auditierung der CTIT-Verteilungen über vergleichsweise vertrauenswürdige Kohorten (eigene Medien, organische Social-Links, verifizierte Suchkampagnen).
Daten-Ingenieure extrahieren Zeitstempel für Klicks und Installs zur Berechnung individueller Latenzen. Eine gesunde Baseline zeigt einen steilen Peak innerhalb der ersten Stunden, gefolgt von einem raschen Abfall.
Identifikation betrügerischer Anomalien auf der CTIT-Kurve
Bei Drittanbieter-Werbenetzwerken suchen Analyseteams nach Abweichungen vom Baseline-Muster. Click-Flooding erzeugt eine flachere Kurve mit signifikant schwächerem Early-Install-Peak.
Diagnostische Profilierung der CTIT:

Install-
Volumen
  |      /\
  |     /  \    Legitime Kohorte (Schneller Abfall zur Baseline)
  |    /    \
  |   /      \___________________
  |  /                           \
  | /      ======================= Bereich betrügerisches Click-Flooding
  |/                               (Flacher, langer Verlauf über Tage)
  +------------------------------------------------------------>
  0h    2h    12h    24h    48h    72h    5d    7d  (Verstrichene Zeit)
                     |
                     ▲
            Beispiel Schwellenwert-Cutoff
Nutzung von Install-Referrer-Signalen gegen Click-Injection
Da Click-Injection unmittelbar vor dem Start erfolgt, ist eine Verkürzung der Fenster wirkungslos. Stattdessen sollten Signale wie `referrer_click_timestamp_seconds` und `install_begin_timestamp_seconds` verglichen werden. Ein Klick, der erst nach Installationsbeginn registriert wurde, ist ein starkes Signal für Click-Injection.
Visualisierung der Angriffsflächenreduktion
Mehrtägiges Standard-Fenster (Große Angriffsfläche):
[Ad Click] ─────────────────────────────────────────────────────────────► [Tag 7]
|◄───────────── Breite temporale Angriffsfläche für Click-Flooding ──────────►|

Kompaktes Test-Fenster (Reduzierte Angriffsfläche):
[Ad Click] ──────────────► [Tag 1]
|◄── Fokus Intent ────►| (Mehrtägige spekulative Überschneidung ausgeschlossen)

Click-Injection-Abwehr (via Referrer-Zeitstempel):
[Download Start] ──► [Betrügerischer Click injiziert] ──► [Install beendet & App offen]
        │                        │                               │
        └──────── Zeitstempel-Prüfung disqualifiziert Klick ───────────┘
                  (install_begin_timestamp_seconds < referrer_click_timestamp_seconds)
Technischer Rahmen für die Konfiguration
Kanal- und formatbasierte Laufzeitkonfiguration
Architekturen sollten starre, kontoweite Fenstereinstellungen vermeiden und stattdessen granulare Richtlinien anwenden. Wichtige Überlegungen:
- Format-Differenzierung: Engere Fenster für Display-Inventar.
- Governance für Partner: Neue, nicht verifizierte Partner mit kurzen Fenstern testen.
- View-Through deaktivieren: Bei mangelnder Sichtbarkeitsmessung VTA komplett unterbinden.
Konfigurationsschema für Richtlinien
Das nachfolgende Schema illustriert einen Richtliniendatensatz zur Definition spezifischer Laufzeiten, Validierungsregeln und Evaluierungszustände:
{
  "reference_architecture": true,
  "attribution_window_policy_record": {
    "window_configuration": {
      "click_through_window_hours": 24,
      "view_through_window_hours": 0,
      "view_through_attribution_enabled": false
    },
    "install_referrer_enforcement": {
      "require_install_referrer_validation": true,
      "reject_if_click_postdates_install_begin": true
    }
  }
}
Vergleichsanalyse der Richtlinien nach Werbeformat
| Platzierung / Format | Typisches Intent-Profil | Beispiel-Klickfenster | Beispiel-Viewfenster | Abgewehrte Risiken |
|---|---|---|---|---|
| Paid Search (High Intent) | Sofortige aktive Absicht | 12-24 Stunden | Deaktiviert | Click-Flooding, Kannibalisierung |
| In-App Rewarded Video | Hohes Engagement | 12-24 Stunden | 1-6 Stunden | Impression-basierte Overlap |
Wann sollten Attributionsfenster dynamisch verkürzt werden?
- Flache CTIT-Verteilungen: Wenn über 2-7 Tage ein gleichmäßiges Installationsvolumen ohne frühen Peak auftritt.
- Inverse Korrelationen: Wenn steigende Paid-Ausgaben bei einem Partner mit unerklärlichem Einbruch bei organischen Baselines korrelieren.
- Hohe Klick-Installations-Verhältnisse: Expotentiell steigende Klicks bei sinkenden Conversion-Rates deuten auf automatisierte Hintergrundaktivitäten hin.
Häufig gestellte Fragen (FAQ)
Was ist ein Attributions-Lookback-Fenster?
Wie reduziert eine Fensterverkürzung Click-Spamming ohne legitime Kampagnen zu schaden?
Warum sind Zeitstempel des Install-Referrers effektiver als Fensteranpassungen gegen Click-Injection?
Zusammenfassung und Entscheidungsrahmen
Die Optimierung von Attributions-Lookback-Fenstern ist ein grundlegendes Verteidigungsmittel gegen Betrug in der mobilen Attribution. Ein effektives Management erfordert den Abschied von starren Standardwerten hin zu format-spezifischen, empirischen Konfigurationen, die das Betrugsrisiko gegen legitime verzögerte Conversions abwägen.
Durch die Kombination aus kalibrierten Fenstern für Click-Spamming und der Validierung von Install-Referrer-Zeitstempeln gegen Click-Injection schützen Marketing-Organisationen ihre Werbebudgets, stellen die Transparenz ihrer organischen Basis wieder her und stellen sicher, dass Marketingausgaben ausschließlich für echtes, inkrementelles Wachstum belohnt werden.
Um zu erfahren, wie maßgeschneiderte Attributionsfenster und Regeln zur Betrugserkennung in Ihren Akquisitionskampagnen implementiert werden können, konsultieren Sie die Referenz zur mobilen Attributionsimplementierung.
Zugehörige Materialien
-
Konzepte: Attributions-Lookback-Fenster, Click-Flooding, Click-Injection, View-Through-Attribution, Click-Through-Attribution
-
Technologien: Mobile Measurement Partner, Install Referrer API, Real-Time Fraud Engine, Dynamic Window Policy
-
Offizielle Dokumentation:
Share this article