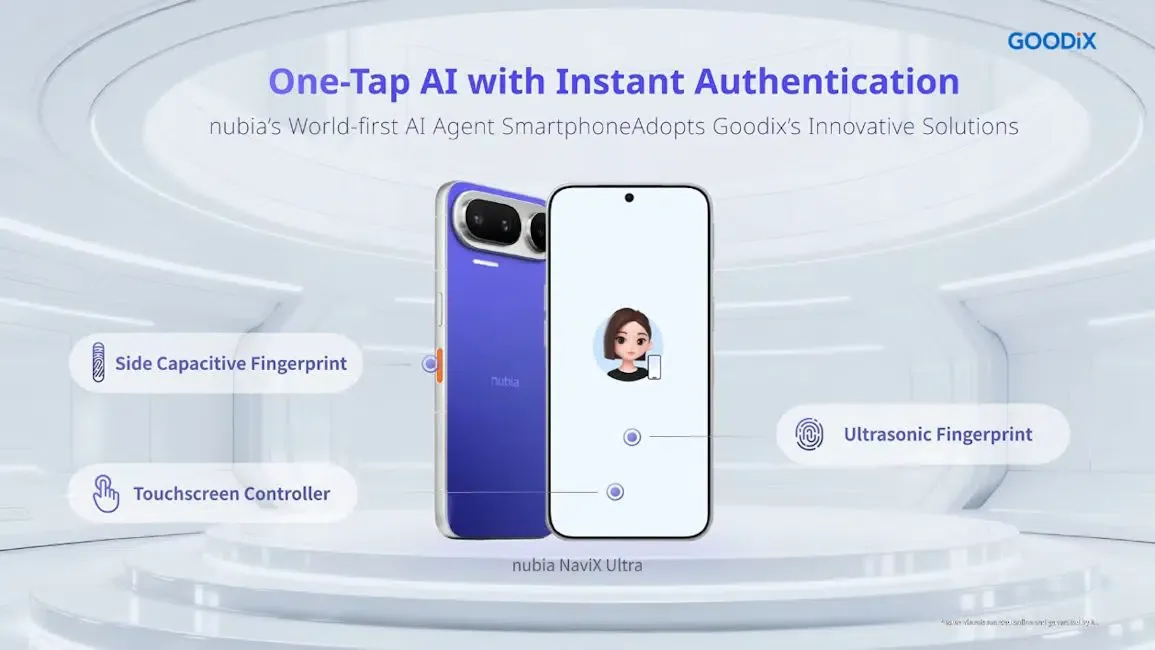
Schränkt Doubao GUI-Aktionen ein? Am 16. September 2026 kam das Nubia NaviX Ultra Smartphone offiziell auf den Markt, das mit der Konsumentenversion des Doubao Phone Assistant ausgestattet ist. Praxistests auf dem Gerät zeigten jedoch, dass automatisierte GUI-Aktionen (Graphical User Interface) bei wichtigen Drittanbieter-Plattformen wie WeChat, Taobao, Meituan und JD.com blockiert wurden. Bereits zwei Tage zuvor, am 14. September, veröffentlichte Doubao das Screen Automation Execution Protocol (SAEP), ein formelles Verhandlungssystem, das regelt, wie externe KI-Agenten mit der Benutzeroberfläche von Android-Anwendungen interagieren. Für Betriebssystem-Architekten, mobile Sicherheitsteams und Plattform-Entwickler offenbart dieser Engpass einen grundlegenden strukturellen Konflikt: Multimodale System-Agenten streben eine reibungslose Navigation durch Anwendungen an, während unabhängige App-Umgebungen ihre Sicherheitsperimeter und Transaktionsintegrität verteidigen, was zu kommerziellen Spannungen hinsichtlich der Kontrolle über Traffic und Transaktionen führt.
Die kommerzielle Realität mobiler Agenten: Der Start des NaviX Ultra und der GUI-Stillstand
Die Einführung des Nubia NaviX Ultra—in chinesischen Medien oft als „Doubao Phone Gen 2“ bezeichnet—war mit hohen Erwartungen verbunden. Mit einem Startpreis von 5.999 Yuan (5.499 Yuan nach staatlichen Zuschüssen) liegt das Gerät deutlich über dem ursprünglichen M153-Prototyp, der im Dezember 2025 für 3.499 Yuan an Entwickler verteilt wurde. Nach dem Verkaufsstart gab Nubia bekannt, dass der Umsatz bereits eine Sekunde nach Öffnung der Bestellungen die 100-Millionen-Yuan-Marke überschritt.
Trotz offensiven Hardware-Marketings, das einen nahtlosen intelligenten Agenten-Workflow versprach, zeigten erste Tests durch Medien und unabhängige Ingenieure eine operative Sackgasse. Während der integrierte Doubao Phone Assistant bei Sprachbefehlen zwar bestimmte App-Pakete starten konnte, waren automatisierte In-App-Navigation, simulierte Klicks und mehrstufige Kaufprozesse aufgrund der aktuellen SAEP-Richtlinien und Einschränkungen der Drittanbieter nicht verfügbar. Befehle, Updates in WeChat Moments zu posten, Produktspezifikationen auf Taobao zu vergleichen, Käufe auf JD.com abzuschließen oder Essenslieferungen bei Meituan zu finalisieren, wurden nicht ausgeführt. In der Praxis wurden automatisierte GUI-Aktionen nur bei Systemanwendungen, ZTE-Kern-Utilities, dem internen ByteDance-Portfolio (wie Douyin, Feishu und Qishui Music) sowie bei einer begrenzten Anzahl explizit integrierter Partner wie Caocao Mobility unterstützt, während allgemeine Drittanbieter-Workflows in einem manuellen Zustand verblieben.
Auf einen Blick
- Sofortiger funktionaler Engpass: Während das Gerät Drittanbieter-Anwendungen per Sprachbefehl startet, bleiben automatisierte In-App-Navigation, simulierte Klicks und Hintergrund-Käufe über große digitale Ökosysteme hinweg eingeschränkt.
- Einführung des SAEP-Protokolls: Am 14. September 2026 stellte Doubao das Screen Automation Execution Protocol (SAEP) vor und initiierte eine 30-tägige öffentliche Prüfungsphase (bis zum 15. Oktober 2026), während der Drittanbieter-Apps standardmäßig vor automatisierten GUI-Interaktionen geschützt sind.
- Systemberechtigungen vs. Geschäftsmodelle: Trotz über 382 Millionen monatlich aktiven App-Nutzern im Juni 2026 kann die schiere Reichweite nicht über Sicherheits-Sandboxes auf App-Ebene oder kommerzielle Richtlinien zur Traffic-Steuerung hinwegsetzen.
- Evolution der Architektur: Die mobile Entwicklung bewegt sich zunehmend weg von ungenehmigtem Screen-Scraping hin zu deklarierten Agent-to-Agent (A2A)-Schnittstellen, feingranularen Berechtigungsmanifesten und gegenseitigen Plattformvereinbarungen.

Diese reale Einschränkung spiegelt die technische Historie der ersten Preview-Generation wider. Als der Nubia M153-Prototyp am 1. Dezember 2025 erschien, demonstrierte er automatisierte GUI-Operationen durch privilegierte Eingriffsmöglichkeiten auf Systemebene, einschließlich der Berechtigung INJECT_EVENTS. Innerhalb von 48 Stunden berichteten Nutzer von Sicherheitsanomalien bei Konten und abnormalen Sitzungsabbrüchen in WeChat. Bis zum 3. Dezember zog Doubao die automatisierten WeChat-Ausführungsfunktionen komplett zurück. Am 5. Dezember schränkte das Team den operativen Bereich des Assistenten formal ein und untersagte die Automatisierung in Spieleumgebungen, beim Sammeln von Belohnungspunkten und in Finanzinstituten. Der Übergang vom M153-Prototyp zum serienreifen NaviX Ultra zeigt, dass eine reine visuelle Bildschirmerfassung durch Sprachmodelle (VLM) eine strukturelle, bilaterale Plattform-Autorisierung nicht ersetzen kann.
Governance der Architektur: Dekonstruktion der SAEP-Regeln und der Mitteilungsfrist
Der Start des Doubao SAEP-Protokolls am 14. September 2026 markiert einen industriellen Versuch, zu standardisieren, wie Betriebssystem-Agenten eine Bildschirmautomatisierung deklarieren, anfordern und ausführen. Anstatt App-Hierarchien als passive visuelle Ziele zu betrachten, führt SAEP einen expliziten Einwilligungs-Lebenszyklus für automatisierte Interaktionen ein. Am 17. September 2026 veröffentlichte der Doubao Phone Assistant ein offizielles Statement dazu, warum gängige Drittanbieter-Apps derzeit nicht per GUI bedient werden können, und detaillierte die 30-tägige Mitteilungsfrist sowie den Rahmen für die App-Selbstbestimmung.
Die Governance erfolgt in zwei Phasen. Während des ersten 30-tägigen öffentlichen Zeitfensters (14. September bis 15. Oktober 2026) erzwingt die Ausführungsebene einen standardmäßigen „Fail-Closed“-Zustand auf allen unterstützten Geräten. Sofern ein App-Entwickler nicht explizit seine Zustimmung gibt, führt der Doubao Phone Assistant keine synthetischen Eingaben oder automatisierten Aufgaben innerhalb der UI-Hierarchie dieser App aus. Nach Ablauf dieser Frist geht das Protokoll in ein risikobasiertes Modell über: Apps, die ihren Widerspruch registriert haben, bleiben weiterhin ausgeschlossen, während Apps ohne explizite Stellungnahme nach Risikoklassen bewertet werden. Entwickler behalten jederzeit das Recht, ihre Zustimmung zu verweigern, was die Beendigung automatisierter Aktionen durch den Assistenten auslöst.
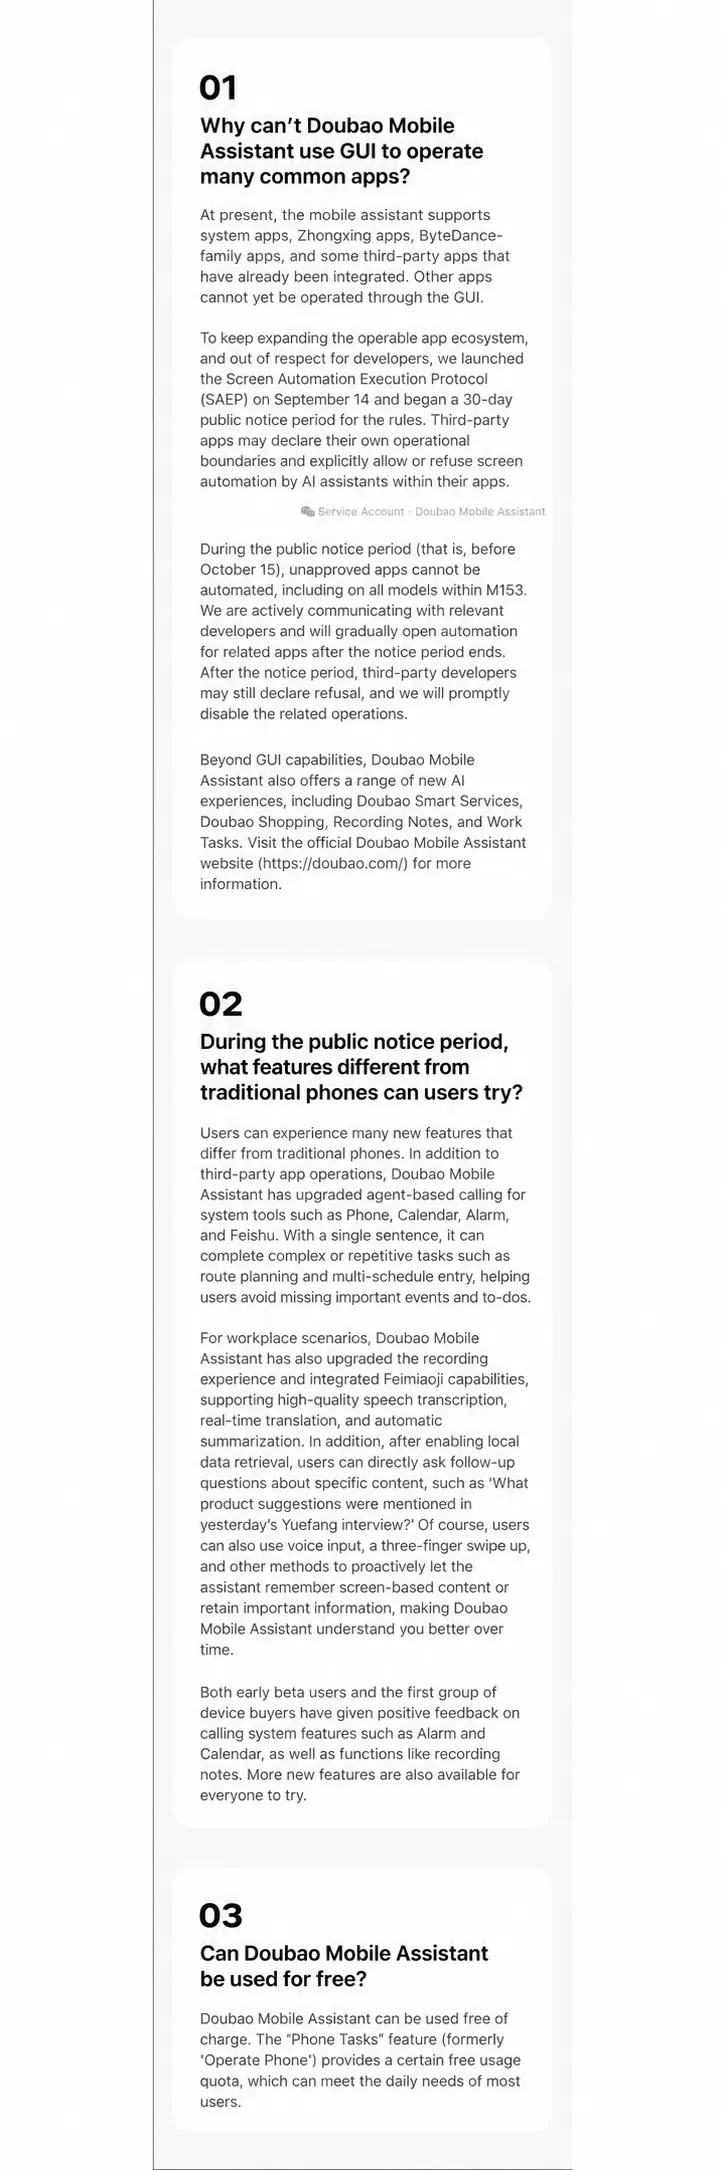
Unter dem SAEP-Rahmen können App-Entwickler spezifische operative Grenzen für verschiedene Funktionen festlegen:
- Allgemeine Bildschirmautomatisierung: Festlegung, ob die App es einem externen Agenten erlaubt, automatisierte Workflows innerhalb ihrer Fenster zu initiieren.
- Bildschirmerfassung und Inspektion: Kontrolle darüber, ob der Assistent autorisiert ist, Screenshots zu machen oder Ansichtsinhalte während der Aufgabenausführung zu prüfen.
- Simulierte Benutzereingabe: Regelung, ob der Agent synthetische Touch-Koordinaten, Gesten oder automatisierte Textzeichenfolgen in native Ansichten einspeisen darf.
- Inhaltsänderung: Definition, ob der Assistent Text, Formularfelder oder vom Nutzer erstellte Entwürfe innerhalb der App-Struktur ändern, bearbeiten oder löschen darf.
Dieses formale Protokoll adressiert die harten operativen Realitäten, die durch empirische Tests aufgedeckt wurden. Im Mai 2026 bewertete das AndroidDaily-Forschungsbenchmark führende multimodale Modelle anhand von 350 Standard-Mobilaufgaben in 94 Produktions-Apps. Unter strikten Testbedingungen erreichte der fähigste multimodale Agent eine Erfolgsquote von lediglich 62,0 Prozent bei End-to-End-Aufgaben.
+--------------------------------------------------------------------------+
|            ANDROIDDAILY BENCHMARK: MEHRSTUFIGER AGENT-AUSFALL             |
+--------------------------------------------------------------------------+
|                                                                          |
|  Evaluierte Aufgaben: 350 realistische mehrstufige Workflows             |
|  Evaluierte Umgebung: 94 Android-Produktions-Apps                        |
|                                                                          |
|  Erfolgsquote führender multimodaler Agenten: 62,0%                      |
|  [====================================>                          ]       |
|                                                                          |
|  Identifizierte Ausfallursachen im Benchmark:                            |
|  1. Latenzbedingte UI-Fehlausrichtungen                                  |
|  2. Speicherbedingte Endlosschleifen bei Aktionen                        |
|  3. Protokollbedingte Funktionsdegradierung                              |
|                                                                          |
|  Beispiele für Reibungsverluste in der Praxis:                           |
|  - Asynchrone UI-Updates & Pop-ups während der Inferenz-Latenz          |
|  - Redundante Koordinaten-Zyklen bei mehrdeutigen visuellen Zuständen    |
|  - Dynamische Validierungsregeln & regionale Service-Grenzen            |
|                                                                          |
+--------------------------------------------------------------------------+
Die Diskrepanz zwischen dem Erkennen einer UI-Komponente und der erfolgreichen Ausführung resultiert aus nicht-deterministischen App-Umgebungen. Produktions-Apps ändern häufig Layout-Hierarchien durch dynamische, servergesteuerte UI-Frameworks, blenden kurzzeitige Werbe-Pop-ups ein, erzwingen Anti-Scraping-Token-Prüfungen und erfordern bedingte Entscheidungen bei fehlenden Lagerbeständen. Wenn ein Assistent versucht, diese Zustände rein über visuelle Koordinaten zu parsen, ohne direktes Feedback der App, brechen Ausführungspipelines zusammen.
Entkoppelte Systeme und Threat Modeling: Sicherheits-Sandboxes und Entscheidungshoheit
Die Zurückhaltung von Drittanbietern gegenüber GUI-Automatisierung begründet sich durch grundlegende Sicherheitstechnik und den Schutz kommerzieller Plattformen. Den Konflikt nur als wettbewerbsfeindlich zu sehen, ignoriert die operativen und rechtlichen Schwachstellen, die entstehen, wenn externe Prozesse Nutzerinteraktionen innerhalb authentifizierter Grenzen simulieren.
Aus Sicht der App-Sicherheit operiert kopflose GUI-Automatisierung über App-Grenzen hinweg. In Android-Architekturen liegen Apps in isolierten Linux-UID-Prozess-Sandboxes, die über verifizierte Binder-IPC und explizite Intents kommunizieren. Wenn ein KI-Assistent AccessibilityService-Hooks oder Display-Injektionsebenen nutzt, interagiert er von außen mit der Benutzeroberfläche, ohne den Prozess-Sandbox zu brechen. Dies erzeugt jedoch erhebliche Reibungsverluste.
+--------------------------------------------------------------------------+
|               POTENZIELLE RISIKEN: AGENT VS. RUNTIME                     |
+--------------------------------------------------------------------------+
|                                                                          |
|  PRIVILEGIERTE EBENE DES BETRIEBSSYSTEMS                                 |
|  +--------------------------------------------------------------------+  |
|  | Multi-Agent-Assistent (Doubao Phone Assistant / System VLM Engine) |  |
|  +--------------------------------------------------------------------+  |
|         |                                                      |         |
|   (Privilegierte Eingabe-Injektion /                  (Display-Frame-Buffer /  |
|    Synthetische Event-Dispatching)                     Visuelle Layout-Analyse)  |
|         v                                                      v         |
|  +--------------------------------------------------------------------+  |
|  | HOST-APP FENSTER & VIEW-HIERARCHIE                                 |  |
|  |                                                                    |  |
|  |  [ Potenzielle Bedrohungs- & Stabilitätsvektoren ]                 |  |
|  |  * Offenlegung sensibler Daten: Erfassung von Kontoständen/SMS     |  |
|  |  * Verzerrung von Anti-Betrugs-Signalen: Automatisierung ändert Verhalten |  |
|  |  * Nicht-deterministische Eingabe: Unbeabsichtigtes Auslösen von Buttons |  |
|  |  * Unklare Autorisierung: Wer haftet bei automatisierten Schritten?  |  |
|  +--------------------------------------------------------------------+  |
|                                                                          |
+--------------------------------------------------------------------------+
Dieses Interaktionsmodell schafft mehrere Risikooberflächen:
- Invalidierung von Anti-Betrugs-Telemetrie: Einige Betrugserkennungssysteme bewerten Interaktions-Timing, Gestenmuster und Geräte-Signale, um menschliche Präsenz zu bestätigen. Synthetische Klick-Injektionen verändern diese Verhaltenssignaturen, was dazu führt, dass Plattformen Konten als verdächtig markieren oder eine Re-Authentifizierung erzwingen.
- Preisgabe sensibler Ansichten: Ein Agent, der Bildschirm-Buffer ausliest, kann versehentlich sensible Textfelder, Transaktionslisten oder persönliche Dokumente erfassen und diese in lokalen Kontext-Buffer integrieren oder über Remote-Inferenz-Verbindungen übertragen.
- Unklarheit bei Transaktions-Autorisierung: Wenn ein Assistent operative Zustandsänderungen auslöst – wie eine Bestellung – basierend auf einer probabilistischen Sprachinterpretation, ist die Haftungsfrage für unbeabsichtigte Folgen bei mangelnder Bestätigung durch den Nutzer schwer zu klären.
Jenseits technischer Aspekte spielt der Schutz der Plattform eine entscheidende Rolle. Am 12. August 2026 berichtete Reuters, dass Tencent einen Umsatzanstieg von 11 Prozent im zweiten Quartal erzielte, getrieben durch ein Wachstum von 22 Prozent im Bereich Marketing-Dienstleistungen durch KI-optimierte Werbeeffizienz im Weixin-Ökosystem. Wenn ein externer Assistent den Pfad der visuellen Entdeckung umgeht, kann er die Werbe- und Cross-Selling-Möglichkeiten der Plattform mindern. Drittanbieter suchen verständlicherweise nach Souveränität über die Konsumentenbindung und Transaktionssteuerung.
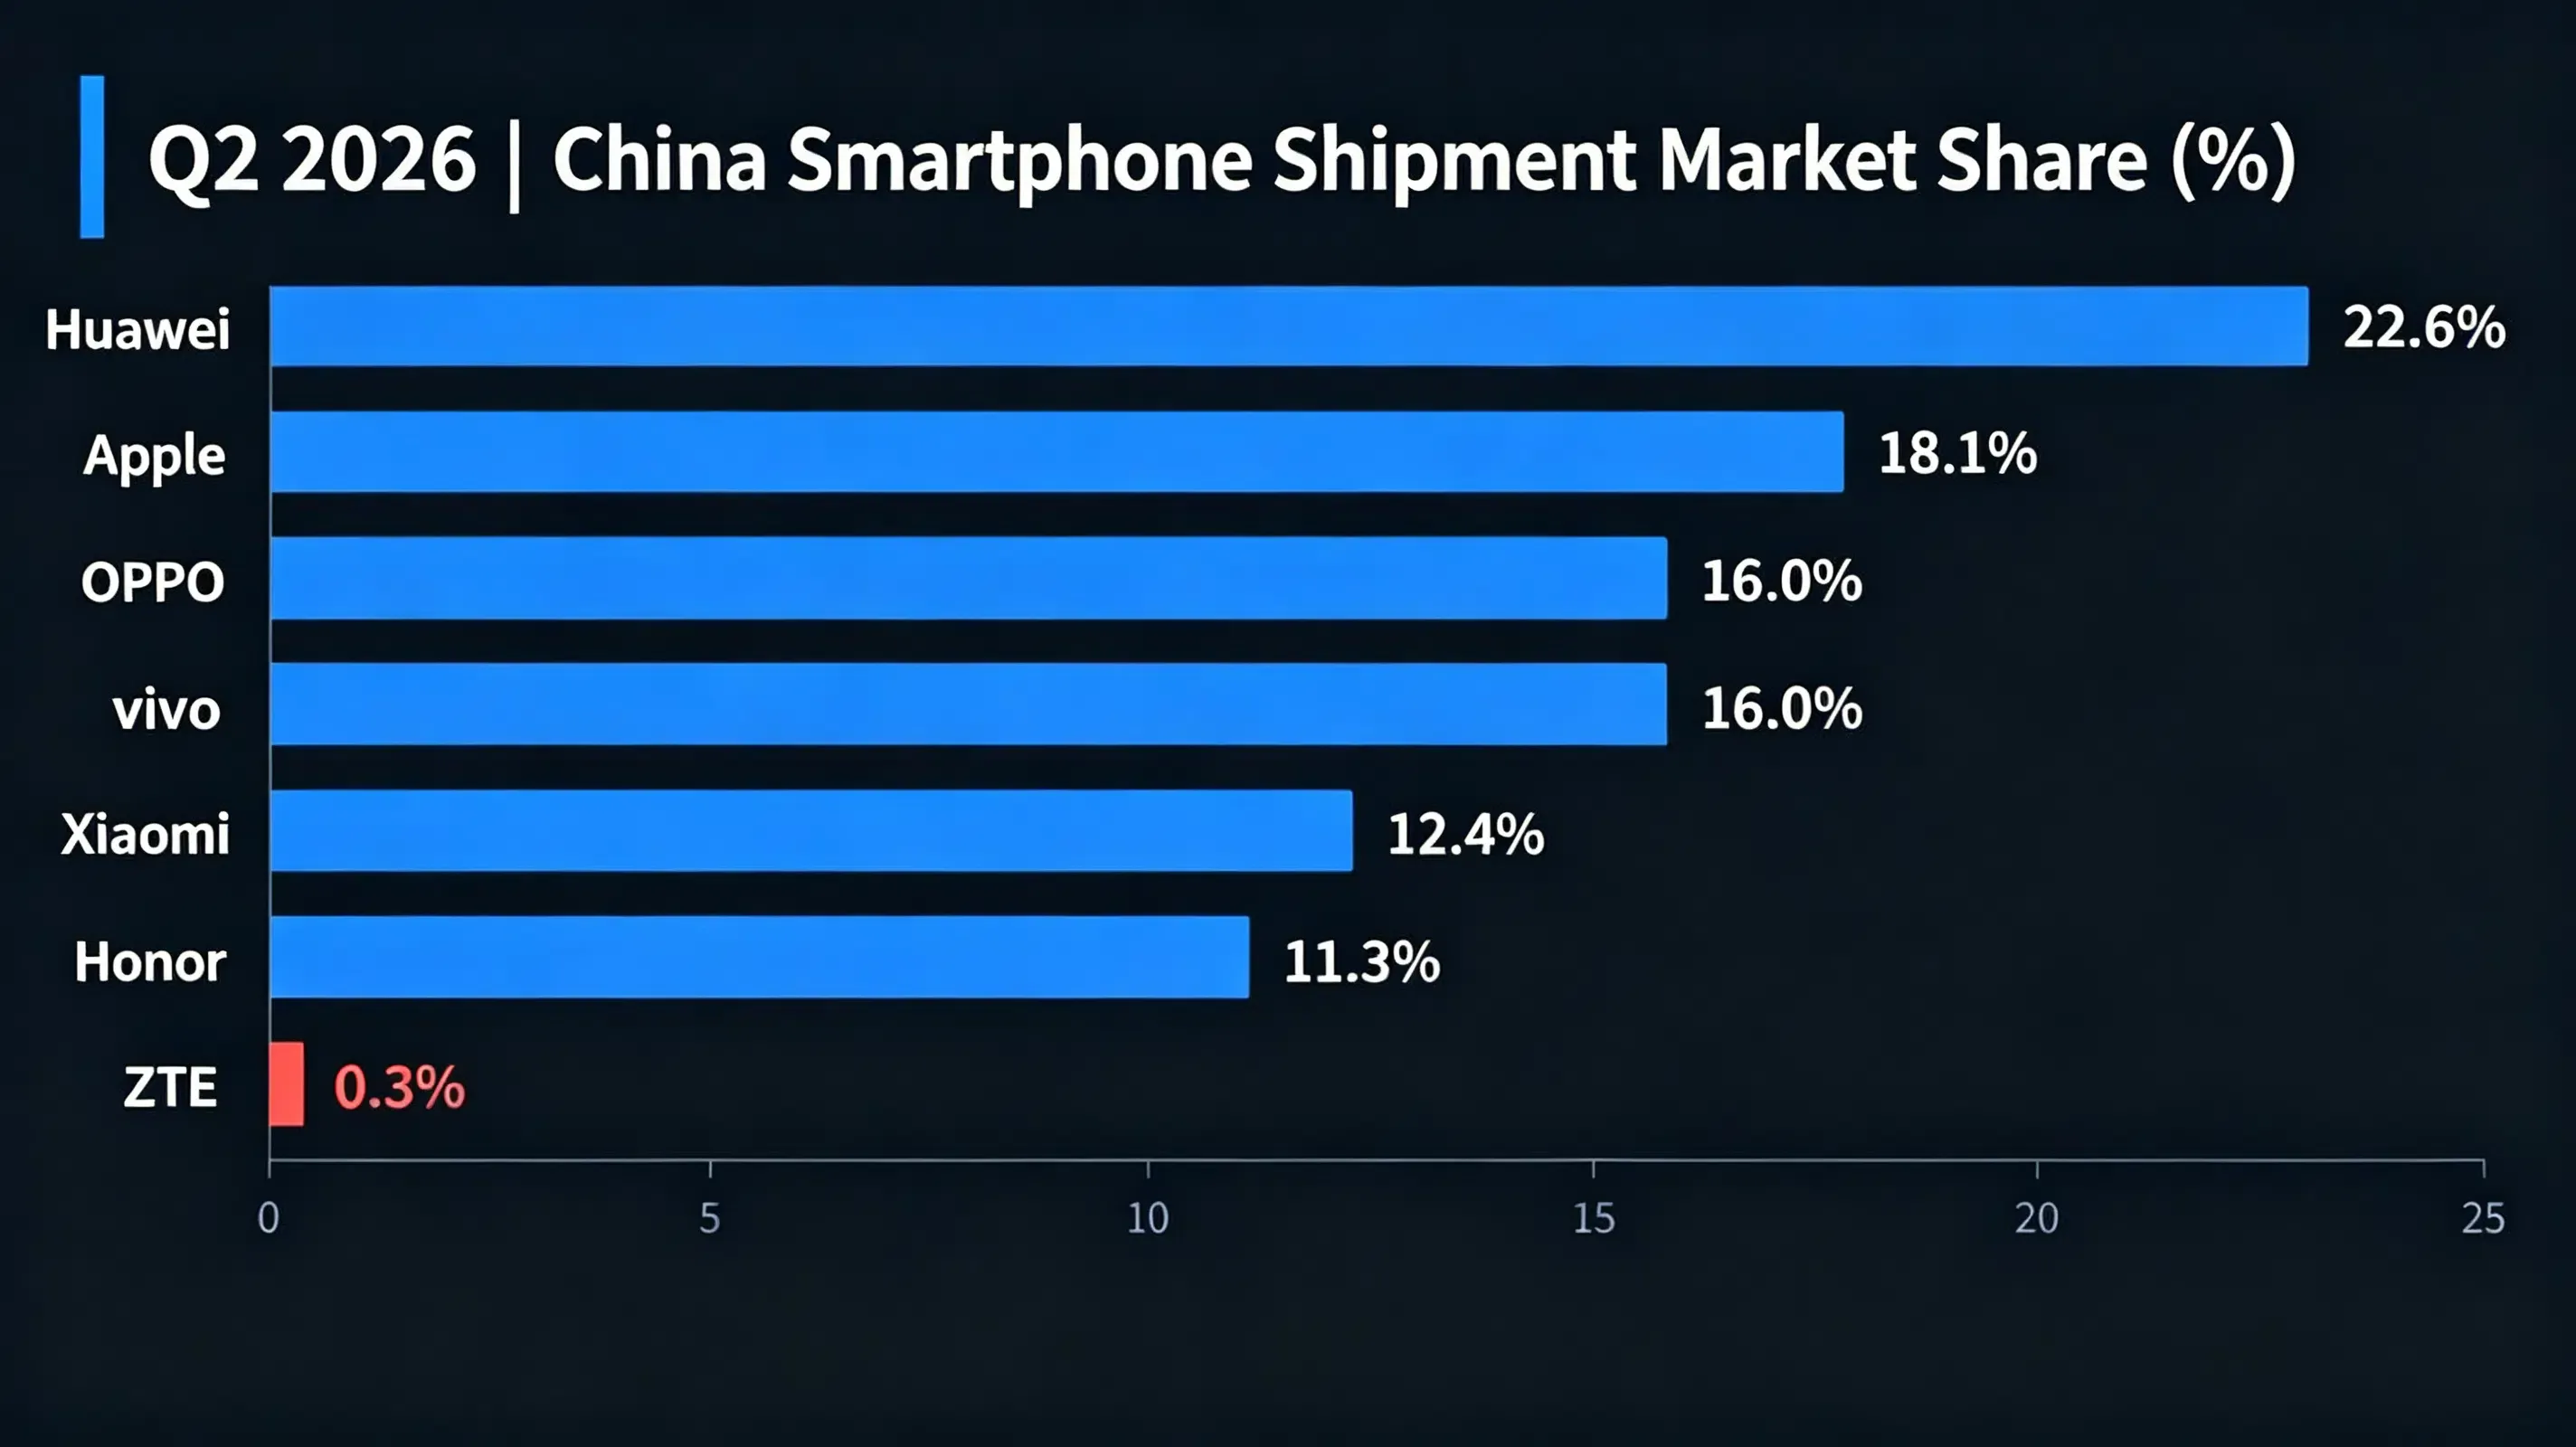
Dies erklärt, warum reine App-Reichweite nicht automatisch Hebelwirkung auf Betriebssystemebene garantiert. Laut QuestMobile erreichte Doubao im Juni 2026 382 Millionen monatlich aktive Nutzer, vor Wettbewerbern wie Alibabas Qwen (167 Mio. MAU). App-Popularität operiert jedoch nachgelagert zur Hardware-Kontrolle. Da führende Gerätehersteller eigene Assistenten-Ökosysteme entwickeln, stoßen plattformübergreifende Agenten bei Versuchen, systemweite operative Dominanz auszuüben, auf harte Grenzen.
Von kopflosem Scraping zu gesteuerten Schnittstellen: Der Weg zur strukturierten Integration
Die Reibung rund um das NaviX Ultra und die Einführung von SAEP unterstreichen, dass unstrukturiertes visuelles Scraping eine Übergangsphase in der KI-Assistenz darstellt. Die Steuerung beliebiger Software durch visuelle Simulation birgt hohe Wartungskosten, hohe Ausfallraten und unvermeidbaren Widerstand der Plattformen.
Die Mobilfunkbranche orientiert sich zunehmend an ausgehandelten, strukturierten Ausführungsframeworks, die sich durch Agent-to-Agent (A2A)-Schnittstellen und formelle Vereinbarungen zur gemeinsamen Nutzung von Funktionen auszeichnen. In diesem Paradigma legen Anwendungen ihre visuellen Schnittstellen nicht ungeschützt offen; stattdessen stellen sie verifizierte, parametrisierte funktionale Endpunkte direkt der Laufzeitumgebung des Betriebssystems zur Verfügung.
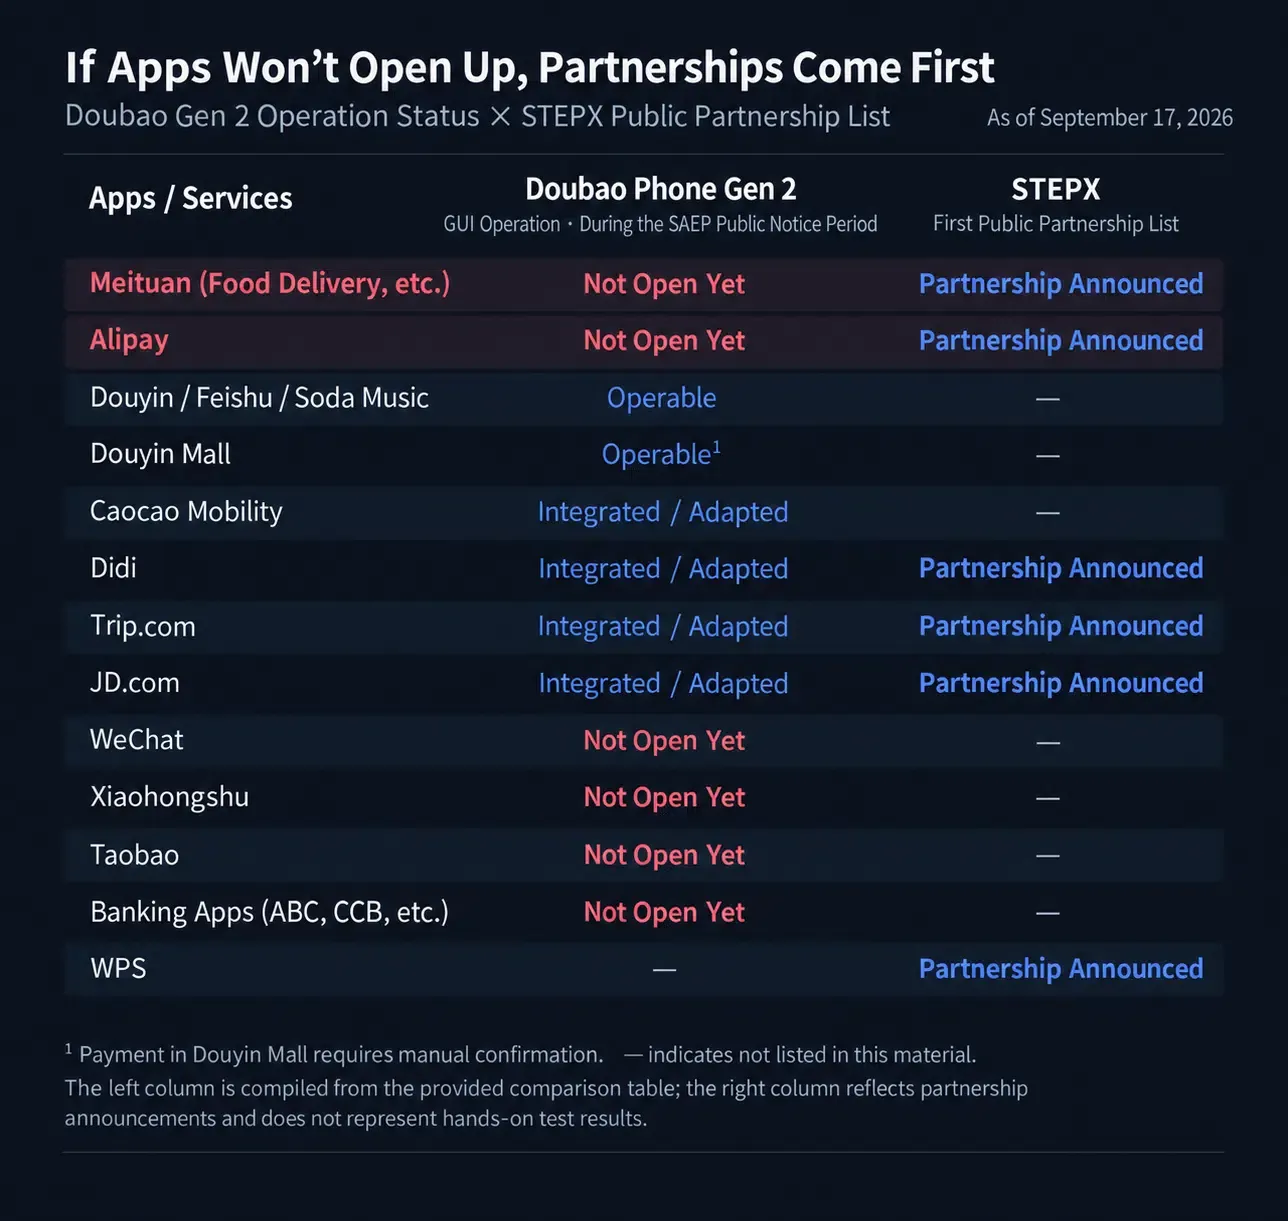
Aktuelle Implementierungen verdeutlichen diesen Trend:
- Strukturierte Terminal-Ökosysteme: Am 13. Juli 2026 startete StepFun (阶跃星辰) seine Marke STEPX sowie das STEPX Neo-Gerät mitsamt der Step AOS-Plattform. Wie Caixin berichtete, kündigte StepFun Ökosystem-Partnerschaften mit Anbietern wie Alipay, Baidu, Meituan, JD.com, Didi, Ctrip und Amap an, die auf vorab ausgehandelten Protokoll-Schnittstellen statt auf unkontrollierter GUI-Manipulation basieren.
- Bilaterale A2A-Kooperation: Mitte 2026 etablierte Tencent autorisierte A2A-Partnerschaften mit großen Hardware-Herstellern wie Huawei, Honor, Xiaomi, OPPO und vivo. Dies ermöglicht systemweiten Assistenten – wie Honors YOYO oder OPPOS Xiaobu – Sprach- und Videoanrufe in WeChat zu initiieren oder Nachrichten über verifizierte bilaterale Autorisierungsprozesse zu versenden, ohne uneingeschränkten Zugriff auf private Chats zu benötigen.
+--------------------------------------------------------------------------+
|            MOBILE AGENTEN-INTERAKTION: ARCHITEKTUR-WANDEL                |
+--------------------------------------------------------------------------+
|                                                                          |
|  [ Sprachbefehl des Nutzers: "Bestelle einen Eiskaffee vom Café nebenan" ]|
|                                |                                         |
|                                v                                         |
|  [ System-Agenten-Orchestrator: Semantische Absicht & Parameter-Extraktion ] |
|                                |                                         |
|         +----------------------+----------------------+                  |
|         |                                             |                  |
|         v                                             v                  |
|  [ Ungeregelter visueller Pfad ]             [ Gesteuerter Kapazitäts-Pfad ] |
|  - Bildschirmanalyse via VLM                 - Abfrage der SAEP-Richtlinie |
|  - Injektion synthetischer Klicks            - A2A-Dispatch-Struktur     |
|  - Hohe Ausfallrate bei dynamischer UI       - Programmgesteuerte Prüfung |
|  - Blockiert durch Sicherheitsregeln         - App-kontrollierte Autorisierung |
|         |                                             |                  |
|         v                                             v                  |
|  [ Abbruch / Fehler ]                        [ Verifizierte Ausführung ] |
|                                                                          |
+--------------------------------------------------------------------------+
Für Software-Entwicklungsteams bedeutet dieser Wandel eine Neuausrichtung der Mobil-Architektur. Anstatt App-Sicherheit nur als Abwehr gegen Bots zu betrachten, müssen Entwickler evaluieren, wie ihre Plattformen adressierbare Funktionen bereitstellen, maschinenlesbare Berechtigungsgrenzen etablieren und sensible Transaktionszustände schützen, während Betriebssysteme zunehmend agieren.
Häufig gestellte Fragen (FAQ)
Was passiert, wenn die 30-tägige SAEP-Mitteilungsfrist am 15. Oktober 2026 abläuft?
Warum schränken Bank- und Zahlungs-Apps automatisierte GUI-Agenten-Aktionen ein?
Wie unterscheidet sich SAEP von den Standard-Android AccessibilityService-Berechtigungen?
Strategische Empfehlungen für Mobile-Entwicklungsteams
Um das Aufkommen von KI-Assistenten auf Systemebene und sich entwickelnde Automatisierungsprotokolle erfolgreich zu bewältigen, sollten mobile Entwicklungs- und Sicherheitsteams folgende Praktiken in Betracht ziehen:
- Entwicklung App-spezifischer Agenten-Zugriffsrichtlinien: Evaluieren Sie, wie sich automatisierte GUI-Interaktionen auf Nutzersicherheit, Plattform-AGB und Geschäftsprozesse auswirken. Entwicklungsteams sollten entscheiden, ob sie an Governance-Frameworks wie SAEP teilnehmen, explizite Opt-out-Erklärungen registrieren oder bilaterale Integrationspfade verfolgen.
- Implementierung von Step-Up-Verifizierung bei Transaktionen: Stellen Sie sicher, dass sensible Vorgänge – wie Bestellabschluss, Auszahlungen, Profiländerungen oder Anmeldedaten-Updates – eine explizite menschliche Bestätigung erfordern. Der Einsatz von biometrischen Prompts, Zwei-Faktor-Herausforderungen oder kryptografischer Attestierung verhindert Risiken, bei denen eine unabhängige Nutzerpräsenz zwingend erforderlich ist.
- Überwachung von synthetischen Eingaben: Integrieren Sie Verhaltens-Telemetrie und Eingabevalidierung in Ihre Sicherheitsüberwachung, um anormales Interaktions-Timing, wiederholte Koordinatenmuster, automatisierungsspezifische Event-Sequenzen und andere Risiko-Signale kritischer Workflows zu erkennen.
- Vorbereitung modularer Headless-Endpunkte: Entkoppeln Sie Kern-Dienste von starren, tief verschachtelten visuellen Navigationspfaden. Die Gestaltung von adressierbaren, schema-validierten API-Schnittstellen ermöglicht es Apps, sicher mit strukturierten Agenten-Frameworks (wie A2A-Protokollen) zu integrieren, ohne visuelle Hierarchien ungeschützt dem Scraping auszusetzen.
Referenzen
- 36Kr. (2026). Doubao Smartphone? Nur ein Traum. 36Kr Technologie-Berichterstattung.
- IT Home. (2026). Warum können viele Apps nicht per GUI bedient werden? Doubao Phone Assistant antwortet. IT Home Mobile Ecosystem Desk.
- The Economic Observer. (2026). Doubao Phone Assistant startet GUI-Kooperationsprotokoll SAEP. EEO Technology Desk.
- Yicai. (2026). Praxistest des Nubia Doubao KI-Phones: Zahlungsübergabe an Nutzer. Yicai Financial & Tech News.
- QuestMobile. (2026). China Mobile Internet 2026 – Halbjahresbericht. QuestMobile Industry Insights.
- Zhang, C., et al. (2026). AndroidDaily: Ein verifizierbares Benchmark für mobile GUI-Agenten auf Closed-Source-Apps. arXiv Computer Science Repository.
- International Data Corporation. (2026). Warum Huawei und Apple wuchsen, während der Smartphone-Markt in China im Q2 2026 erneut fiel. IDC Research.
- Reuters. (2026). Tencent meldet 11% Umsatzanstieg im zweiten Quartal. Reuters Technology News.
- Caixin. (2026). StepFun startet Step AOS und präsentiert das erste KI-Phone STEPX Neo. Caixin Technology Desk.
- IT Home. (2026). OPPO ColorOS Xiaobu Assistant integriert WeChat via A2A. IT Home Mobile Intelligence Reporting.
Share this article