Was ist die Web-zu-App-Weiterleitung und wie implementiert man sie? Die Web-zu-App-Weiterleitung leitet Besucher mobiler Websites mithilfe von Universal Links, App Links oder Fallback-Schemata an native Anwendungen weiter. Dabei wird durch den Nutzer ausgelöstes JavaScript ausgeführt, um installierte Apps zu starten oder nicht installierte Nutzer an die App-Stores weiterzuleiten.
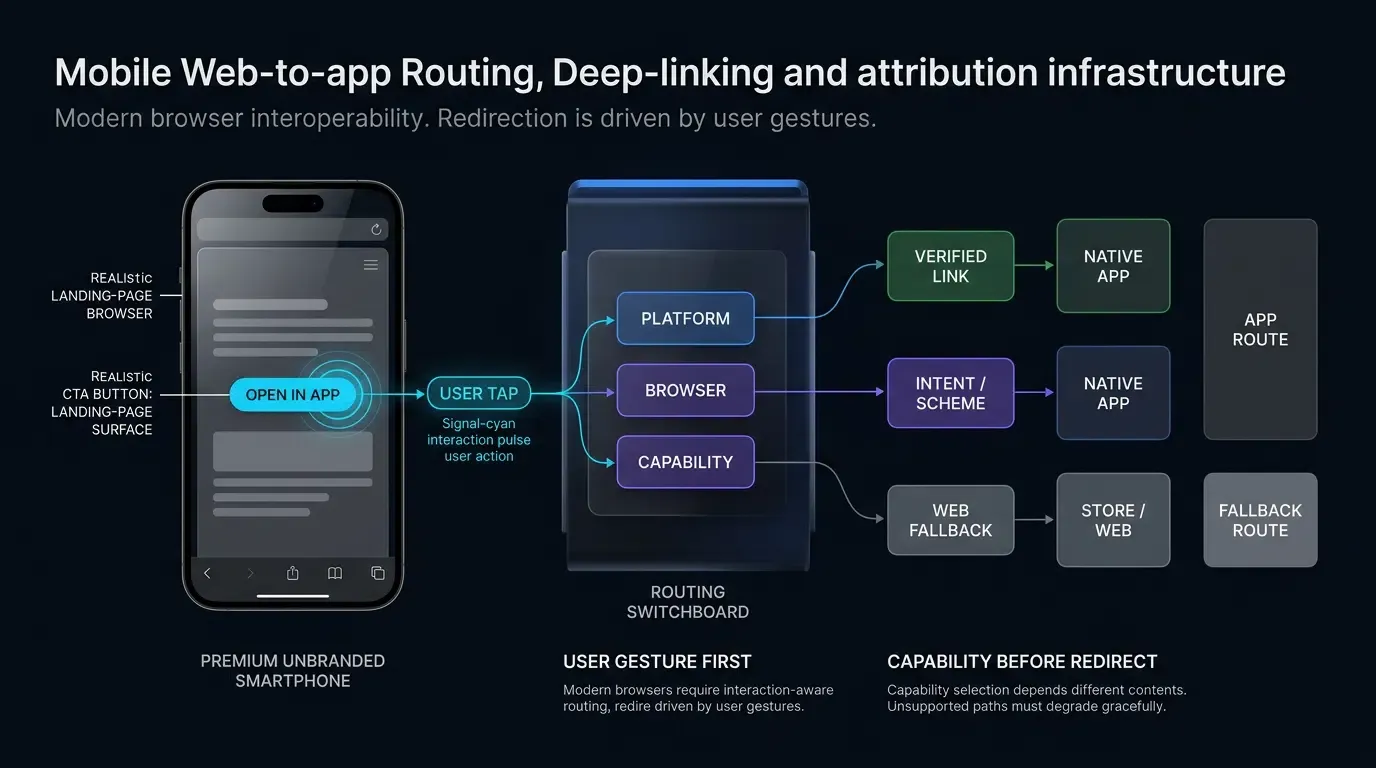
Die Web-zu-App-Weiterleitung ist ein automatisierter Routing-Mechanismus, der mobile Webbesucher von Landingpages in dedizierte native mobile App-Ansichten überführt. Durch die Auswertung von Geräteplattformen, Browserfunktionen und Heuristiken zum Startvorgang führen dynamische Weiterleitungs-Frameworks für bestehende Nutzer Deep-Link-Aufrufe aus, während sie nicht installierte Nutzer an die App-Stores weiterleiten – sofern das eingesetzte Attributionssystem dies unterstützt und entsprechende kontextbezogene Parameter übergibt.
| Begriff | Definition | Verwandte Entität | Suchintention |
|---|---|---|---|
| Web zu App | Der architektonische Prozess, Webbesucher in native mobile Apps zu leiten. | Mobile Deep Linking | Informationell / Kommerziell |
| Apple Smart App Banner | Ein Safari-natives Werbebanner, das über das Meta-Tag "apple-itunes-app" konfiguriert wird. | Safari-Webnavigation | Informationell |
| Benutzerdefiniertes Web-zu-App-Banner | Eine browserübergreifende HTML- und JavaScript-Komponente für dynamische App-Start- oder Download-CTAs. | Web-zu-App-Weiterleitung | Informationell |
| Benutzerdefiniertes URL-Schema | Ein proprietäres URI-Protokoll, mit dem externe Webseiten native Anwendungen starten können. | Deep-Link-Routing | Technisch / Informationell |
Warum die Web-zu-App-Weiterleitung für die Conversion im Mobile Funnel entscheidend ist
Die Conversion-Lücke: Vergleich von Absprungraten im mobilen Web vs. LTV in native Apps
Mobile Websites sind ein wichtiger Akquisekanal für Traffic aus bezahlter Suche, Social Discovery, Display-Anzeigen und organischen Empfehlungen. Mobile Webbesucher weisen jedoch im Vergleich zu Nutzern nativer Apps häufiger niedrigere Konversionsraten, kürzere Sitzungsdauern und höhere Absprungraten auf. Im Gegensatz dazu bieten native mobile Anwendungen optimierte Benutzeroberflächen, lokale Sitzungspersistenz, hardwarebeschleunigtes Rendering und Unterstützung für Push-Benachrichtigungen, was ein höheres langfristiges Engagement und einen höheren Lifetime Value (LTV) fördert.
Das primäre betriebliche Ziel der Web-zu-App-Weiterleitung ist die Überbrückung dieser Lücke. Indem mobile Webbesucher direkt in native App-Erlebnisse geleitet werden, nutzen Growth-Teams die Kaufabsicht der Nutzer, bevor Reibungspunkte zum Abbruch führen. Wenn ein mobiler Besucher auf dem Browser ein Angebot erkundet, sorgt die direkte Weiterleitung zum entsprechenden In-App-Produkt für den Erhalt der Dynamik und macht redundante Authentifizierungs- oder Navigationsschritte überflüssig.
Das technische Dilemma: Warum statische Links keine einheitliche User Journey bieten
Die Verwendung grundlegender statischer Hyperlinks führt zu systematischen Reibungsverlusten in modernen Betriebssystemen. Ein statischer Link, der ausschließlich auf einen App-Store-Eintrag verweist, erzeugt unnötige Hürden für bestehende Nutzer, da sie beim Tippen auf den Link lediglich den Store-Eintrag statt der bereits installierten App öffnen. Andererseits funktioniert ein statisches benutzerdefiniertes URI-Schema (wie myapp://promo) nur, wenn die App installiert ist. Ist dies nicht der Fall, zeigen Desktop- und mobile Browser irritierende Fehlermeldungen an, wie z.B. Safaris Modal-Hinweis „Seite kann nicht geöffnet werden, da die Adresse ungültig ist“ oder Protokollfehler in eingebetteten Containern.
Darüber hinaus bewahren statische reine Store-Links das App-Routing nach der Installation in der Regel nicht, sofern kein Deferred-Routing-System vorhanden ist. Wird ein Nutzer ohne App direkt in den Store geleitet, ohne kontextuelle Parameter zu übermitteln, landet er nach der Installation auf dem Standard-Startbildschirm. Der Nutzer muss dann manuell nach der Kampagne oder dem Artikel suchen, der den Download ausgelöst hat. Dieser Kontextverlust erhöht die Abbruchraten beim Onboarding und reduziert die Effizienz des Marketing-Budgets.
Die Rolle der kontextuellen Parameterübergabe bei der Erhaltung der Werbeabsicht
Automatisierte Web-zu-App-Frameworks überwinden die Grenzen statischer Links durch die Implementierung einer dynamischen Parameterübertragung. Wenn ein Nutzer mit einem Call-to-Action (CTA) auf einer Landingpage interagiert, erfassen clientseitige Routing-Skripte kontextbezogene Parameter – darunter Kampagnen-Tags, Empfehlungs-Tokens, Coupon-IDs und Ziel-Routen innerhalb der App.
OpoInstall, eine Plattform für mobiles Attributions- und Deep-Linking, ermöglicht es Frontend-Entwicklern, dynamische Abfrageparameter an clientseitige Weiterleitungsfunktionen zu binden. Ist die App bereits installiert, leitet das System den Nutzer zur nativen App und übermittelt die Daten über Betriebssystem-Delegates. Fehlt die App, erfasst die Routing-Ebene die kontextuellen Parameter auf dem Attributionsserver, leitet den Nutzer zum entsprechenden App-Store und stellt die ursprünglichen Parameter nach der Erstinstallation bereit, sofern das System für Deferred Deep Linking dies unterstützt und die Datenschutzrichtlinien der Plattform dies erlauben.
Wie moderne Browser-Navigation die Web-zu-App-Weiterleitung beeinflusst
Das Gebot der Nutzergeste: Warum moderne Browser programmgesteuerte Auto-Redirects blockieren
Früher versuchten mobile Webseiten, native Apps automatisch durch programmgesteuerte Weiterleitungen beim Laden der Seite aufzuwecken, etwa durch das Einfügen dynamischer Iframe-Elemente mit benutzerdefinierten URI-Schemata oder window.location.href = "myapp://" in automatisierten Timerschleifen. Moderne mobile Browser – einschließlich Apple Safari, Google Chrome und Mozilla Firefox – schränken unaufgeforderte programmgesteuerte Navigation aktiv ein.
Browsersicherheitsrichtlinien erzwingen je nach Routing-Mechanismus spezifische Anforderungen an die Nutzeraktivierung: Chrome Intent-URIs: Google Chrome erfordert eine direkte Nutzergeste (wie ein explizites Tippen oder Klicken), um die intent://-Protokollverarbeitung auszulösen; automatisierte Skripte ohne vorherige Nutzerinteraktion werden ignoriert.
- Popups und externe Schema-Modals: Safari und Firefox unterdrücken modale Bestätigungen oder Protokollübergaben ohne direkte Nutzerinteraktion, um missbräuchliche Weiterleitungen und Clickjacking zu verhindern.
- Verifizierte HTTPS-Links: Obwohl Universal Links und App Links auf systemebener URL-Auflösung basieren, führt ihr Aufruf per automatisiertem Skript oft dazu, dass der Browser zur Standard-Webnavigation zurückkehrt.
Safari Same-Domain-Einschränkungen: Navigation über Universal Link-Domänengrenzen hinweg
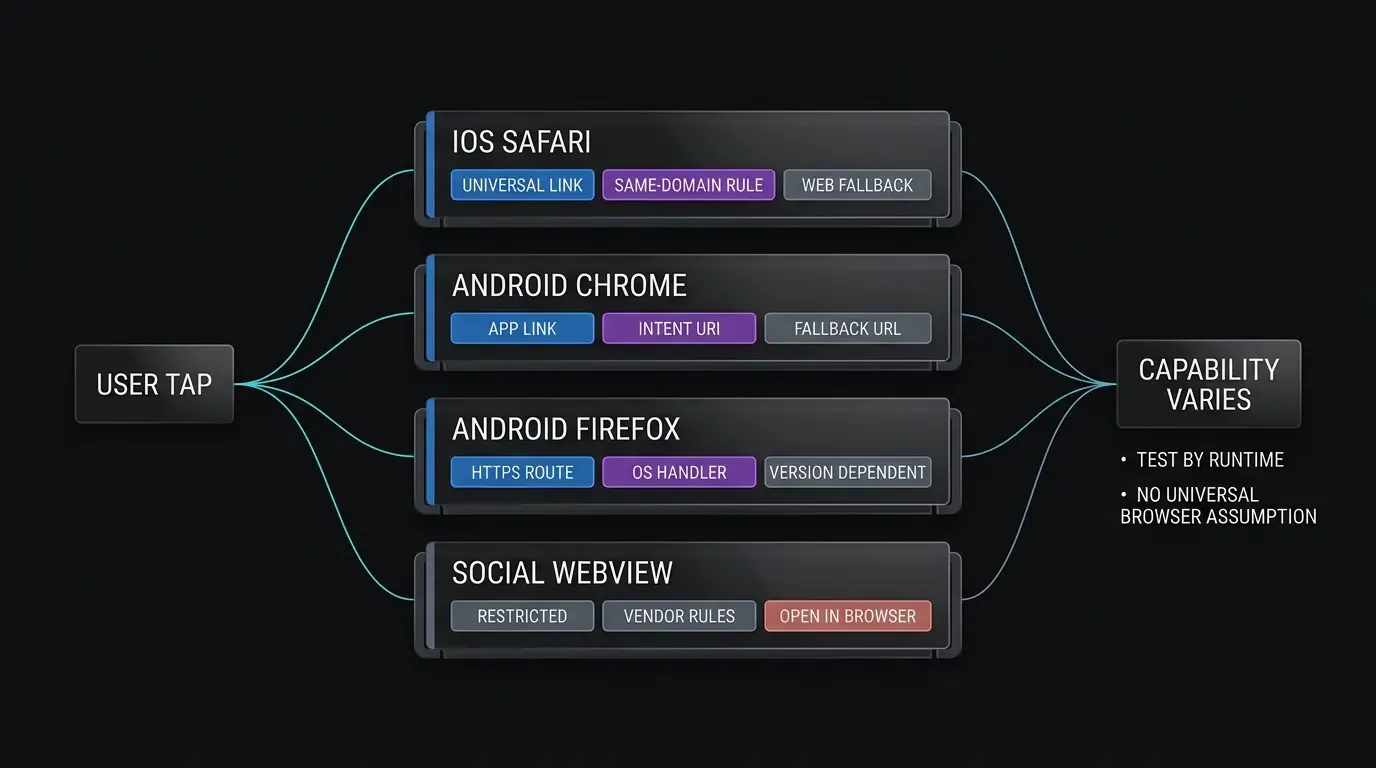
Apples Universal Links bieten eine kryptografische Domänenverifizierung für iOS-Apps. Safari erzwingt jedoch eine strenge Same-Domain-Navigationsbeschränkung, wie in der Apple-Entwicklerdokumentation zur Verlinkung von Inhalten beschrieben. Wenn ein Nutzer eine Webseite unter https://example.com/promo besucht und auf einen Universal Link klickt, der auf die exakt gleiche Domäne verweist (https://example.com/app/open), nimmt Safari an, dass der Nutzer auf der Webseite verweilen möchte, und führt eine Standard-Webnavigation durch, statt die App zu starten.
Wenn das gewünschte Safari-Verhalten darin besteht, die aktuelle Webseite zu verlassen und die App zu öffnen, ist die Verwendung einer zugehörigen Subdomäne ein bewährtes Apple-Muster. Die Landingpage sollte sich auf einer separaten Domäne oder Subdomäne befinden (wie https://www.example.com oder https://link.example.com), während der Universal Link Associated Domain über einen separaten Zielhost läuft (wie https://app.example.com). Das Klicken auf einen Link über Subdomänengrenzen hinweg erfüllt Safaris Navigationsheuristiken und löst den Start der App aus.
Google Chrome Intent-URIs: Strukturierung von Fallback-Paketen auf Android
Auf Android-Geräten können Webentwickler mit Google Chrome Android Intent-URIs nutzen, um native Apps aufzuwecken und automatisierte Browser-Fallbacks in einer einzigen URI-Zeichenfolge festzulegen. Eine Android Intent-URI verwendet die Syntax intent://, die das Ziel, den Namen des App-Pakets und eine Browser-Fallback-URL enthält:
intent://product/detail/1024#Intent;scheme=myapp;package=com.example.app;S.browser_fallback_url=https%3A%2F%2Fplay.google.com%2Fstore%2Fapps%2Fdetails%3Fid%3Dcom.example.app;end
Wenn ein Nutzer in Chrome auf eine Intent-URI tippt:
- Aktivitätsauflösung: Chrome versucht, die Intent-Anfrage einer geeigneten durchsuchbaren Aktivität zuzuordnen, die mit dem Paketnamen und dem Schema übereinstimmt.
- Nativer Start: Ist eine entsprechende Aktivität vorhanden, startet das Betriebssystem die App und übergibt die Daten.
- Fallback-Ausführung: Ist keine passende Anwendung installiert, erkennt Chrome den Fehler und navigiert zur URL in
S.browser_fallback_url, wodurch der Nutzer direkt zu Google Play oder einer Landingpage geleitet wird, ohne Fehlermeldungen anzuzeigen.
Erkennung von App-Starts über die W3C Page Visibility API (document.hidden)
Bei der Verwendung von benutzerdefinierten URL-Schemata oder Universal Links prüfen Webseiten, ob ein App-Start stattgefunden hat, um Fallback-Timer zu stoppen. Da Browser-JavaScript nicht direkt auf Systemprozess-Tabellen zugreifen kann, um den App-Status zu prüfen, verlassen sich Frontend-Architekturen auf die W3C Page Visibility Level 2 Spezifikation.
Wenn ein Browser die Ausführung an eine externe Anwendung übergibt, wechselt der Tab in den Hintergrund, wodurch sich der Sichtbarkeitsstatus ändert. Clientseitige Skripte lauschen auf das Ereignis visibilitychange und prüfen die Eigenschaft document.hidden:
document.addEventListener("visibilitychange", function() {
    if (document.hidden) {
        // Browser hat den Fokus verloren; ausstehenden Store-Fallback-Timer löschen
        clearTimeout(fallbackTimer);
    }
});
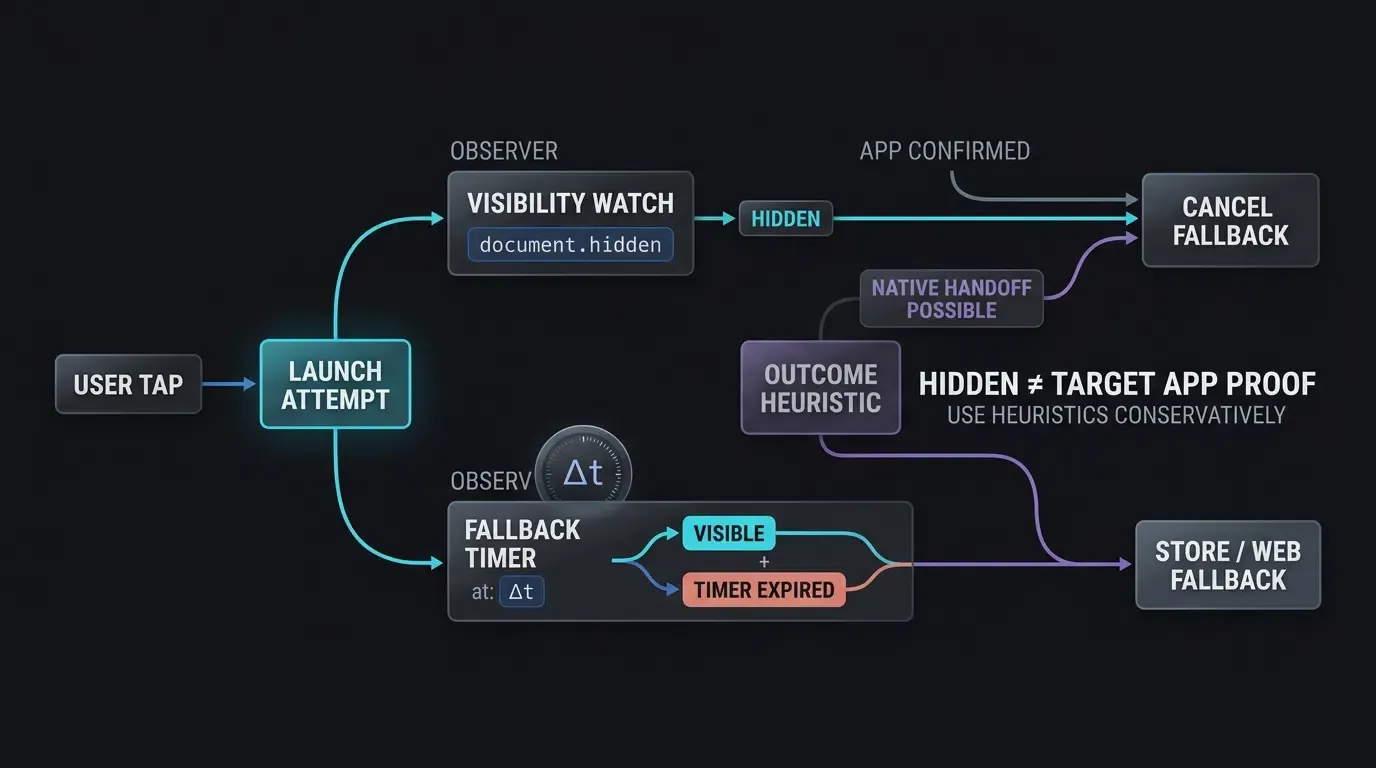
Die Verwendung von visibilitychange dient als Signal dafür, dass der Browser nach einem Startversuch den Fokus verloren hat. Dies beweist zwar nicht, dass die App erfolgreich gestartet wurde, dient aber als nützliches Signal, um unerwünschte Store-Weiterleitungen zu unterdrücken, während sich der Nutzer nicht mehr im Browser befindet.
Technische Mechanismen für direkte Aufrufe und verzögerte Store-Fallbacks
Die mehrstufige Weiterleitungskaskade: Universal Links, benutzerdefinierte Schemata und Store-Fallbacks
Professionelle Web-zu-App-Architekturen implementieren eine mehrstufige Weiterleitungskaskade, die über verschiedene Betriebssysteme, Browser und Installationszustände hinweg nahtlos funktioniert:
- Stufe 1: Betriebssystem-verifizierte Deep Links (Universal Links und App Links): Das primäre Routing erfolgt über HTTPS-domänenverifizierte Links. Unter iOS 9+ und Android 6.0+ ermöglichen diese Links den direkten App-Start ohne Dialog und führen bei fehlender App zum Web-Fallback.
- Stufe 2: Benutzerdefinierte URI-Schemata und Intent-Protokolle: Wenn verifizierte Links nicht verfügbar sind oder ältere Browserversionen genutzt werden, greift die Routing-Engine auf benutzerdefinierte URI-Schemata (
myapp://) oder Android Intent-URIs zurück, die durch explizite Nutzerklicks ausgelöst werden. - Stufe 3: Kontextbezogene Store-Weiterleitung: Wenn keines der nativen Protokolle eine App-Sitzung einleitet, leitet die Fallback-Ebene den Browser an den Apple App Store, Google Play Store oder einen dedizierten Download-Endpunkt weiter, wobei – wo unterstützt – Attributionsparameter an das Backend übermittelt werden.
Verzicht auf Legacy-Iframe-Probing in modernen Browsern
Ein historischer Workaround für benutzerdefinierte Schemata war das Einbetten versteckter iframe-Elemente in das DOM, um zu prüfen, ob eine App installiert ist, ohne die Seite zu verlassen. In modernen Browsern ist dieser Ansatz veraltet und kontraproduktiv:
- Moderne Safari- und Chrome-Versionen blockieren aktiv Schema-Aufrufe aus dynamisch eingefügten Iframes.
- In Safari kann der Versuch, ein nicht installiertes Schema über einen Iframe zu laden, immer noch Warnmeldungen zu „ungültigen Adressen“ auslösen.
- Verstecktes Iframe-Probing umgeht die Nachverfolgung von Nutzergesten und löst Sicherheitswarnungen aus.
Anstatt auf dieses Probing zu setzen, nutzen moderne Architekturen verifizierte Universal Links und App Links. Wenn Fallbacks für benutzerdefinierte Schemata erforderlich sind, sollten diese direkt über klickgesteuerte Handler ausgelöst werden.
Timing-Strategien für Fallbacks basierend auf Timer und Sichtbarkeit
Um Nutzer ohne App in den Store zu leiten, ohne den Start nativer Apps zu stören, nutzen Skripte eine Kombination aus Sichtbarkeitsprüfung und Timern. Wenn ein Nutzer auf einen Web-zu-App-CTA klickt:
- Startversuch: Das Skript versucht, die App via Universal Link oder Schema aufzurufen.
- Timer-Aktivierung: Ein JavaScript-Timeout wird gesetzt (typischerweise zwischen 1500 ms und 2500 ms).
- Heartbeat-Berechnung: Das Skript zeichnet den Zeitstempel auf. Wenn ein App-Start erfolgte, verzögert das Betriebssystem die Timer-Ausführung; kehrt der Nutzer zurück, ist die verstrichene Zeit deutlich größer als das Intervall (
), sodass die Store-Weiterleitung abgebrochen wird. - Fallback-Umleitung: Bleibt
document.hiddenfalse und liegt die Zeit im Bereich des Intervalls (), erfolgte kein App-Start, und das Skript führt die Store-Weiterleitung aus.
[Nutzer klickt Web-CTA-Button]
             │
             ▼
[Browser- & Betriebssystem-Erkennung]
   ┌─────────┴─────────┐
   ▼                                      ▼
[iOS Safari]                    [Android Chrome / Firefox]
   │                                      │
   ▼                                      ▼
[Universal Link]               [Verifizierter App Link / Intent]
   │                                      │
┌──┴─────────┐         ┌──┴─────────┐
▼                        ▼         ▼                        ▼
Installiert              Web       Installiert              Web
│                        │         │                        │
▼                        ▼         ▼                        ▼
[App startet]            [Web]     [App startet]            [Web]
             │                                  │
             ▼                                  ▼
     [Sichtbarkeits-Check]              [Intent-Fallback]
             │                                  │
             ▼                                  ▼
     [App Store Redirect]              [Play Store Redirect]
Implementierung der Web-zu-App-Weiterleitung mit JavaScript SDKs
Initialisierung der clientseitigen Weiterleitung über das OpoInstall Web JS SDK
Das OpoInstall Web JS SDK bietet browserübergreifendes Routing und abstrahiert die Komplexität von User-Agent-Parsing, Universal-Link-Routing und Fallback-Timing. Entwickler initialisieren das SDK auf ihren Landingpages und konfigurieren ihre eindeutige App-ID sowie Routing-Parameter.
Das Skript sollte asynchron geladen und während der ersten DOM-Konstruktion initialisiert werden. Überprüfen Sie die Web SDK-Integrationsdokumentation für vollständige Parameter und API-Spezifikationen.
Bindung von Nutzerklicks an die Methode m.wakeupOrInstall()
Um modernen Anforderungen an Nutzergesten gerecht zu werden, muss die Weiterleitung direkt an Klickereignisse gebunden sein. Das OpoInstall SDK stellt die Methode wakeupOrInstall() bereit, die die Weiterleitungskaskade orchestriert:
- Sie prüft den Gerätetyp (iOS, Android, Desktop).
- Sie generiert Universal Links oder Chrome Intent-URIs.
- Sie fügt kontextuelle Parameter zum Aufruf hinzu.
- Sie verwaltet Sichtbarkeits-Listener und Fallback-Timer automatisch.
Übertragung dynamischer Parameter bei Web-zu-App-Übergängen
Dynamische Parameter bei der Weiterleitung können Promo-Codes, Inviter-Tokens, Marketing-Channel-IDs oder App-Ziele umfassen. Das Frontend-Skript erfasst diese aus der URL, bereinigt die Eingaben gemäß strenger Kriterien und bindet sie an das Payload.
Das Beispiel unten zeigt die Konfiguration des OpoInstall Web JS SDKs auf einer H5-Landingpage:
// Web: H5 Landingpage-Implementierung mit OpoInstall Web JS SDK
(function() {
    var script = document.createElement("script");
    script.type = "text/javascript";
    script.src = "https://web.cdn.opoinstallcloud.com/openinstall.js";
    script.onload = function() {
        var openInstall = new OpenInstall({
            appKey: "YOUR_OPOINSTALL_APPKEY",
            onready: function() {
                var m = this;
                var openAppButton = document.getElementById("openAppBtn");

                openAppButton.addEventListener("click", function() {
                    var urlParams = new URLSearchParams(window.location.search);

                    // Eingabebereinigung und Validierung
                    var rawTarget = urlParams.get("target") || "product_detail";
                    var rawId = urlParams.get("id") || "";

                    var allowedScenes = ["product_detail", "promo_hub", "category_view"];
                    var targetScene = allowedScenes.indexOf(rawTarget) !== -1 ? rawTarget : "product_detail";

                    var idRegex = /^[A-Za-z0-9_-]{1,64}$/;
                    var targetId = idRegex.test(rawId) ? rawId : "DEFAULT_ID";

                    var dynamicPayload = {
                        targetScene: targetScene,
                        targetId: targetId
                    };

                    m.wakeupOrInstall({
                        data: dynamicPayload
                    });
                });
            }
        }, document.getElementById("openAppBtn"));
    };
    document.head.appendChild(script);
})();
// Android: Custom WebViewClient mit strikter Routensicherung
package com.example.app.webview

import android.content.Context
import android.content.Intent
import android.net.Uri
import android.webkit.WebResourceRequest
import android.webkit.WebView
import android.webkit.WebViewClient

class CustomWebViewClient(
    private val context: Context
) : WebViewClient() {

    override fun shouldOverrideUrlLoading(view: WebView?, request: WebResourceRequest?): Boolean {
        val url = request?.url.toString()
        if (request?.isForMainFrame == true) {
            // Validierung und Dispatch-Logik hier implementieren
        }
        return false
    }
}
// iOS: WKNavigationDelegate für Universal Links
import WebKit

class CustomWebViewController: UIViewController, WKNavigationDelegate {

    func webView(_ webView: WKWebView, decidePolicyFor navigationAction: WKNavigationAction, decisionHandler: @escaping (WKNavigationActionPolicy) -> Void) {
        // Implementierung der Navigationsentscheidung
        decisionHandler(.allow)
    }
}
Überwindung von WebView- und In-App-Browser-Sandboxes
Die Herausforderung: Restriktive WebViews in sozialen Apps
Ein Großteil des mobilen Traffics stammt aus Links innerhalb von Social-Media-Apps (WeChat, Instagram, etc.). Wenn ein Nutzer dort auf einen Link tippt, wird die Seite im eingebetteten In-App-Browser gerendert, was die Möglichkeiten einschränken kann.
- Einige Umgebungen unterdrücken benutzerdefinierte URI-Schemata komplett.
- Universal Links können eingeschränkt sein, sodass Nutzer in der App gefangen bleiben.
Anstatt eine universelle Automatisierung zu erzwingen, sollten Architekturen diese Runtimes erkennen und den Nutzer anleiten, den Link im Standard-Browser des Systems zu öffnen.
Android WebView-Handhabung: shouldOverrideUrlLoading mit Allowlisting
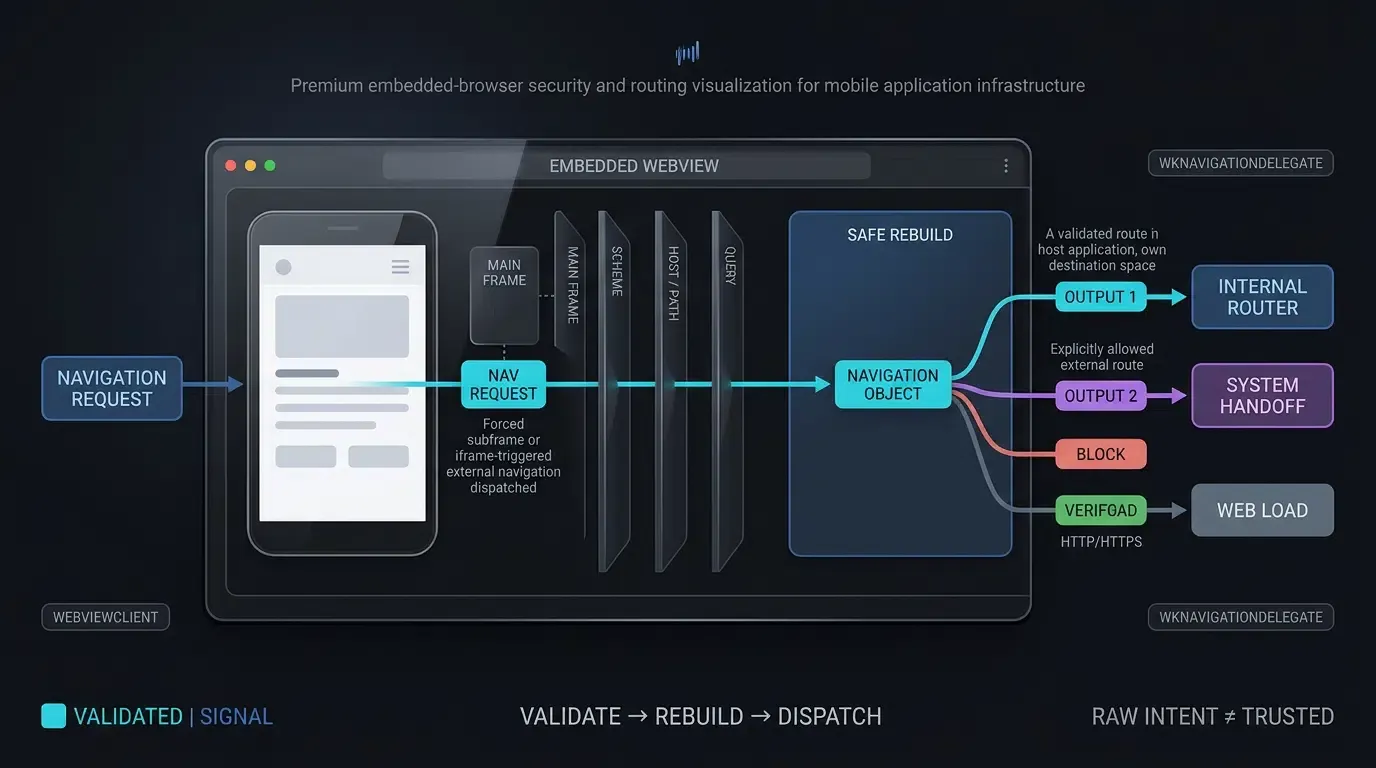
Androids WebView erkennt standardmäßig nur http:// und https://. Versuche, benutzerdefinierte Schemata aufzurufen, führen zu net::ERR_UNKNOWN_URL_SCHEME. Entwickler müssen WebViewClient erweitern, um Schemata gegen eine strikte Allowlist zu prüfen und nur für Hauptframes (request.isForMainFrame) auszuführen, um Missbrauch durch Iframes zu vermeiden.
iOS WKWebView-Handhabung: Navigation und Domänengrenzen
iOS-Apps müssen mit WKNavigationDelegate Navigationsrichtlinien verwalten. Wenn ein Universal Link auf die eigene Domäne verweist, muss die App den WebView-Load abbrechen, den Pfad validieren und den internen Router direkt aufrufen.
Apple Smart App Banners vs. Custom Banners
- Apple Smart App Banners: Native Safari-Funktion, erfordert kein JavaScript, nur für iOS.
- Custom Web-to-App Banners: JavaScript-basierte HTML-Komponenten, die über Browser hinweg funktionieren. Sie können mit
m.wakeupOrInstall()Laufzeitparameter in die App übergeben. SDKs sind im OpoInstall-Download-Center verfügbar.
Kompatibilitätsmatrix für Web-zu-App-Weiterleitungen
Browser-Funktionen und Einschränkungen
| Browser / Umgebung | Primäres Protokoll | Nutzergesten-Anforderungen | App-Start-Verhalten | Fallback-Mechanismus |
|---|---|---|---|---|
| iOS Safari | Universal Links | Geste nötig für Schemata | Direkt, wenn verifiziert | Web URL |
| Android Chrome | App Links / Intent URIs | Direkte Geste erforderlich | Umgeht Dialog | Fallback-URL oder Play Store |
Häufig gestellte Fragen (FAQ)
Wie geht die Web-zu-App-Weiterleitung mit Nutzern um, die die App nicht installiert haben?
Warum scheitern programmgesteuerte Weiterleitungen ohne Klick-Ereignis?
Wie verhindere ich net::ERR_UNKNOWN_URL_SCHEME Fehler in Android WebViews?
Zusammenfassung
Die Automatisierung der Web-zu-App-Weiterleitung erfordert das Überbrücken der Lücke zwischen Browser-Sandboxes und Betriebssystemen. Ein mehrstufiger Ansatz mit verifizierten Links, nutzerinitiiertem JavaScript und Fallbacks reduziert Abbruchraten signifikant.
Durch die Kombination clientseitiger SDKs mit resilienten WebView-Delegates sichern Teams eine reibungslose User Journey. Detaillierte Anleitungen finden Sie in der Web SDK-Dokumentation, im SDK-Download-Center oder im OpoInstall-Entwicklerportal.
Weiterführende Materialien
- Konzepte: Web to App Redirection, Universal Links, Android App Links, Custom URL Scheme, Apple Smart App Banner
- Technologien: W3C Page Visibility API, Android WebViewClient, iOS WKNavigationDelegate
- Standards: IETF RFC 3986, Android Digital Asset Links, OWASP MASTG
Share this article



