Cursor führt „Build Live Apps“ ein? Am 5. November 2026 hat Cursor offiziell die Funktion „Cursor Build Live Apps“ veröffentlicht. Sie ermöglicht Benutzern mit kostenpflichtigen Tarifen und aktivierten Cloud-Agenten, interaktive Webanwendungen direkt aus natürlichen Sprachbefehlen zu erstellen, zu hosten und zu teilen. Während KI-Programmierassistenten die Kosten für die Softwareentwicklung gesenkt haben, wies Cursor darauf hin, dass die meisten benutzergenerierten Tools niemals über localhost hinausgehen, da die Konfiguration von Hosting, Datenbanken, Authentifizierung und Sicherheit nach wie vor eine manuelle Hürde darstellt. Durch dieses Update erstellt ein Cloud-Agent die Webanwendung, stellt bei Bedarf eine PostgreSQL-Datenbank bereit, konfiguriert die Single-Sign-On-Authentifizierung (SSO), führt plattformseitige Sicherheitsprüfungen vor der Veröffentlichung durch und stellt das Projekt unter einer teilbaren URL bereit, ohne dass eine manuelle Infrastruktureinrichtung erforderlich ist.
Von Localhost zur Produktion: Was Cursor Build Live Apps bietet
Auf einen Blick
- Veröffentlichungsumfang: Gestartet am 5. November 2026 für alle kostenpflichtigen Cursor-Tarife mit aktivierten Cloud-Agenten; das Feature erfordert Cloud-Ausführung und läuft nicht auf lokalen Agenten.
- Managed Stack: Erstellt automatisch Webanwendungen, stellt bei Bedarf PostgreSQL-Datenbanken bereit, konfiguriert die Cursor-SSO-Authentifizierung und übernimmt das Deployment auf das verwaltete Cloud-Hosting.
- Governance & Freigabe: Führt obligatorische Basisprüfungen sowie konfigurierbare agentenbasierte Sicherheitsüberprüfungen vor der Veröffentlichung durch, erfordert eine Cursor-Anmeldung für private und teamfokussierte Apps, deaktiviert die öffentliche Freigabe bei Teams- und Enterprise-Tarifen standardmäßig (sofern nicht von einem Administrator aktiviert) und unterstützt Header-authentifizierte Cursor-API-Schlüssel für automatisierte Skripte oder den Grok Bot.
Das Verschieben eines internen Hilfsprogramms vom lokalen Rechner eines Entwicklers in eine Live-Umgebung erfordert typischerweise die Bereitstellung von Cloud-Konten, Datenbankinstanzen, Identitätsanbietern und Deployment-Pipelines. Dem Changelog zu Cursor Build Live Apps zufolge automatisiert die Plattform diese Schritte, sodass Mitarbeitende aus Vertrieb, Betrieb, Recht, Finanzen und Engineering funktionierende Web-Tools über einen direkten Link erstellen und teilen können.
Innerhalb von Cursors eigener Organisation haben Teams den Arbeitsablauf genutzt, um verschiedene Kategorien interner Software bereitzustellen:
- Interterne Betriebstools für die Veranstaltungsregistrierung, Kundenkontenzuweisung und Schreibtischplanung.
- Kundenorientierte Multimedia-Präsentationen, die Folien, Videos und interaktive Produktdemos kombinieren.
- Onboarding-, Enablement- und Schulungsportale für neue Mitarbeitende.
- Echtzeit-Vertriebs-Dashboards zur Nachverfolgung von Pipeline-Metriken und Geschäftschancen.
- Portale für das Engineering Service Management.
Wie im Bericht von The New Stack zum Deployment-Workflow von Cursor veranschaulicht, durchläuft die Überführung einer Anwendung von einer ersten Idee zu einem Live-Link vier Phasen innerhalb der Cloud-Agent-Schnittstelle:
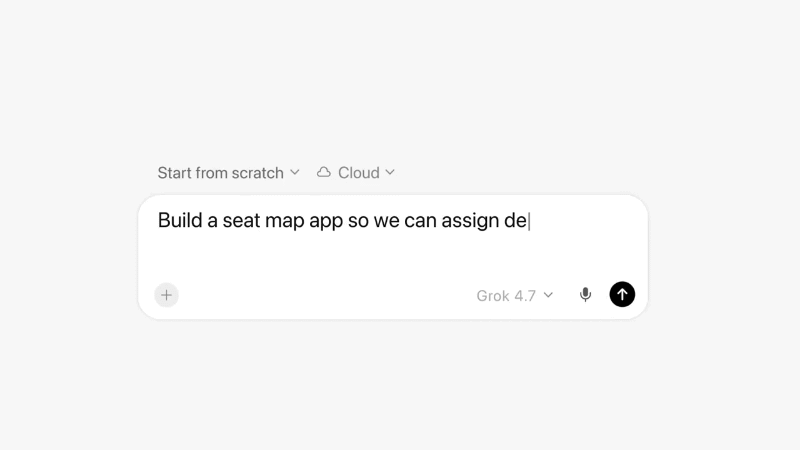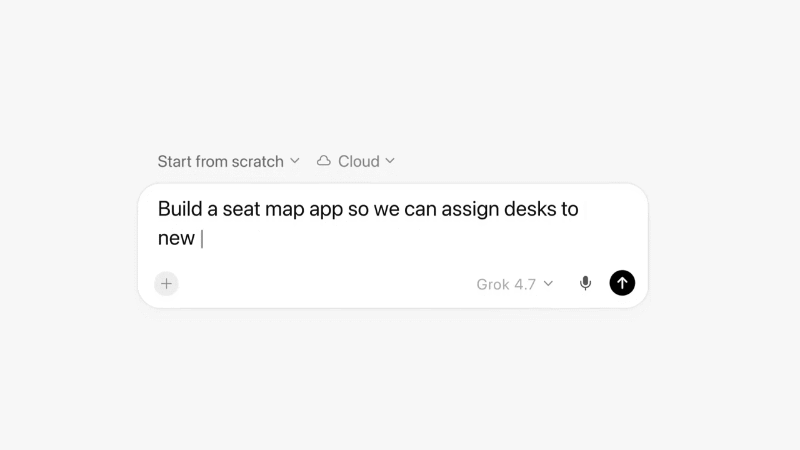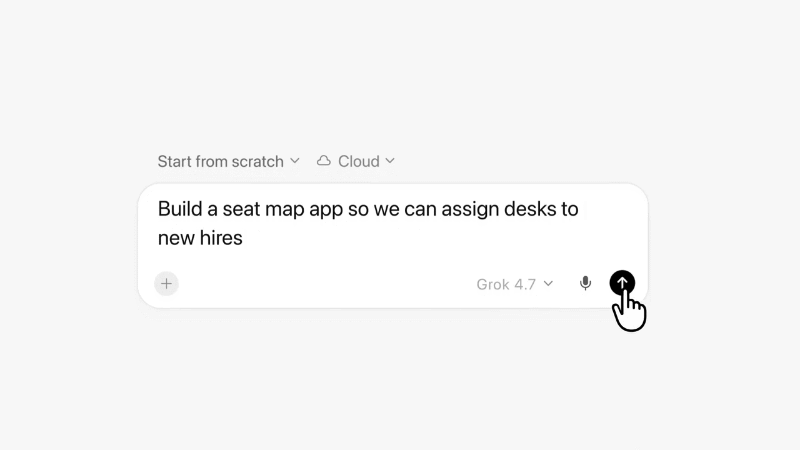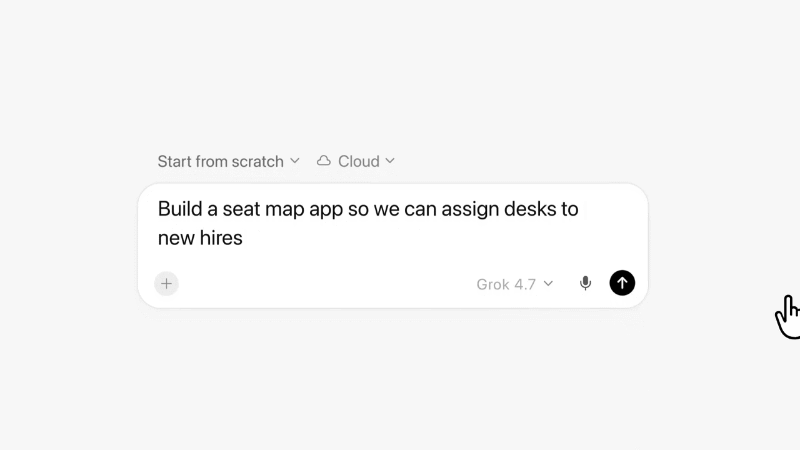
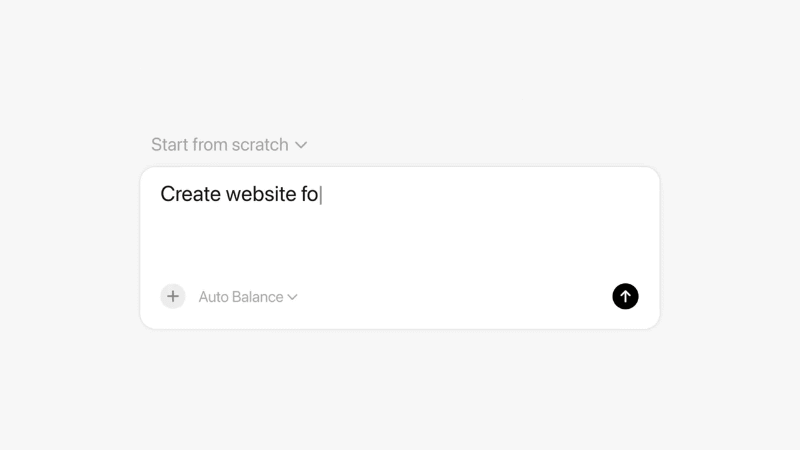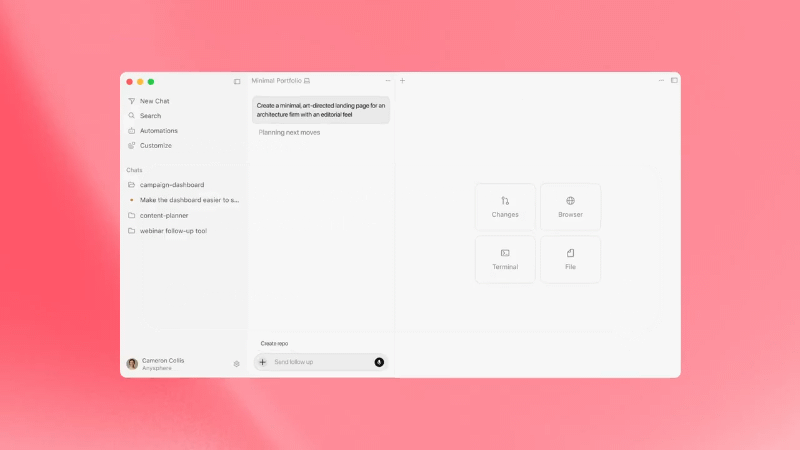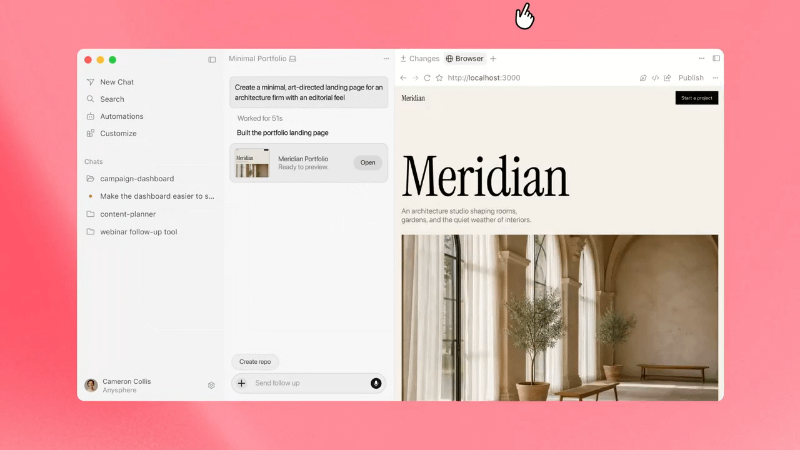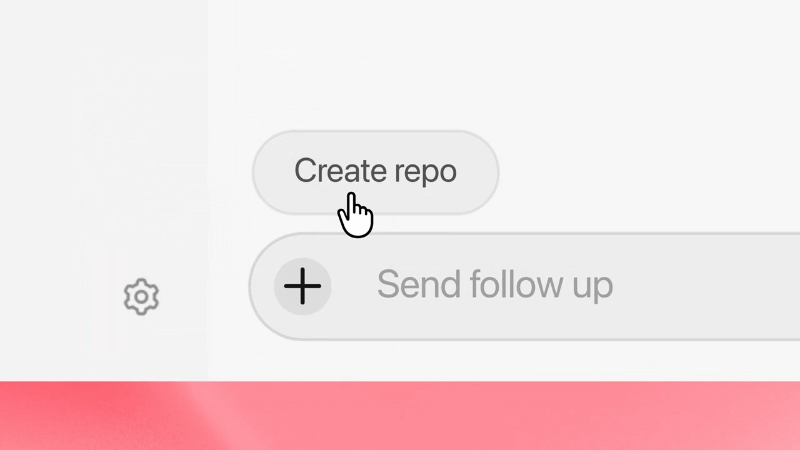
Erstens startet der Benutzer einen Cloud-Agenten und beschreibt die gewünschte Webanwendung in Klartext. Zweitens generiert der Cloud-Agent die Anwendung, stellt erforderliche Backend-Komponenten wie eine Datenbank und Authentifizierung bereit, bereitet die Hosting-Umgebung vor und führt automatisierte Prüfungen aus.
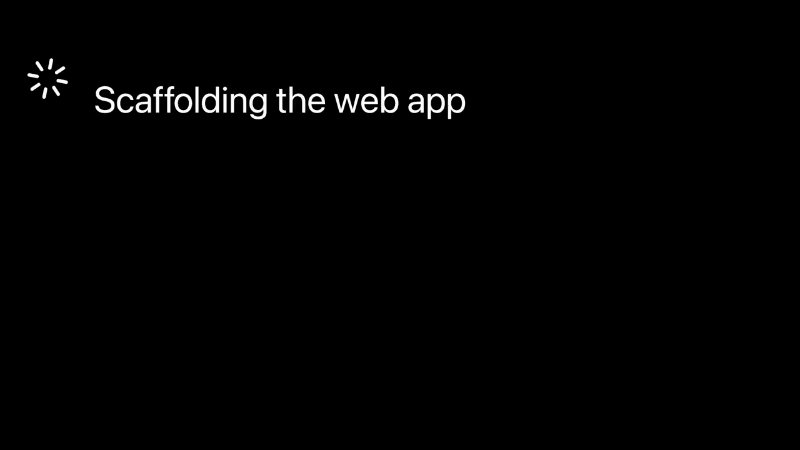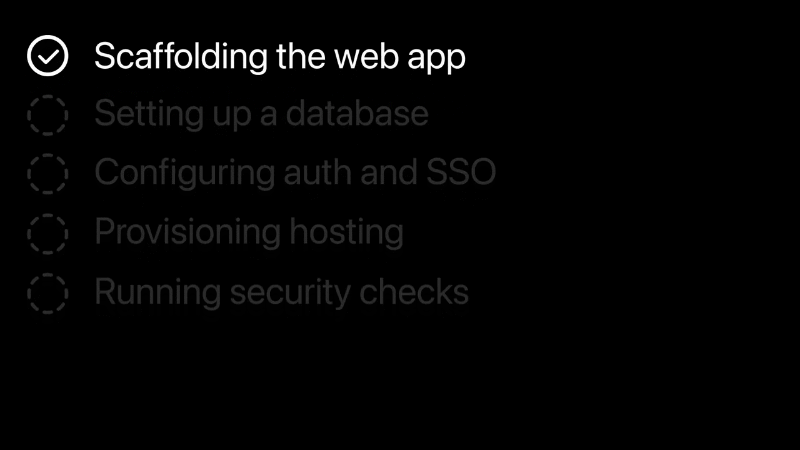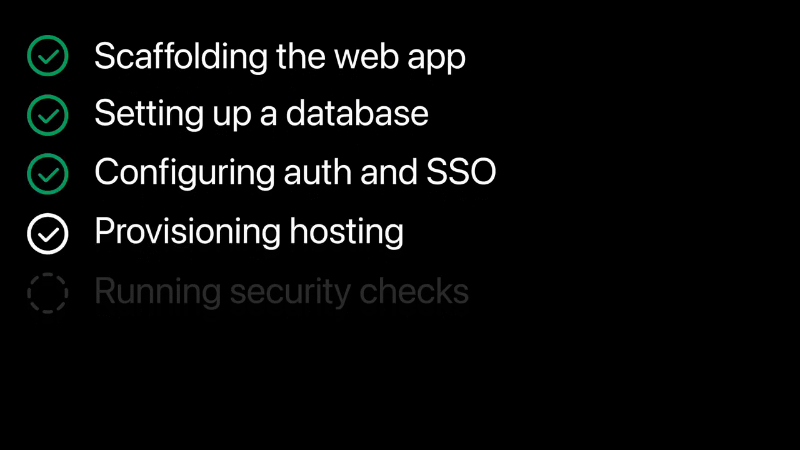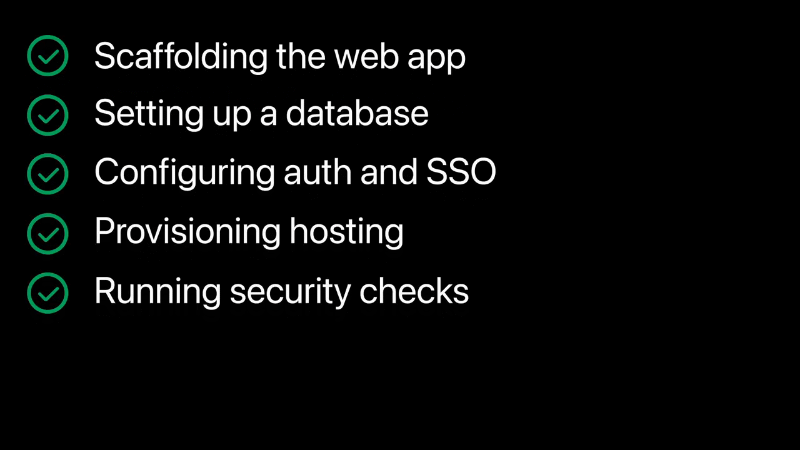 Drittens kann der Benutzer nach Abschluss des Build-Vorgangs die interaktive Anwendung im Arbeitsbereich in einer Vorschau anzeigen, den Veröffentlichungsdialog öffnen, eine eindeutige Domain auswählen und die Zugriffsumfangseinstellungen konfigurieren, bevor das Tool anderen zugänglich gemacht wird.
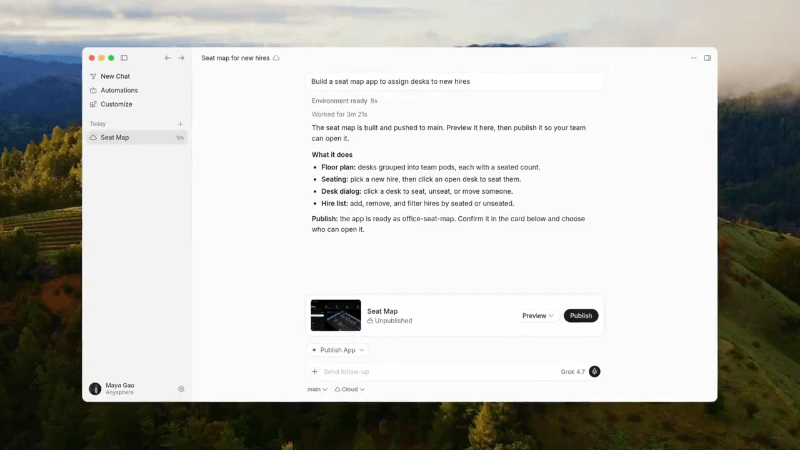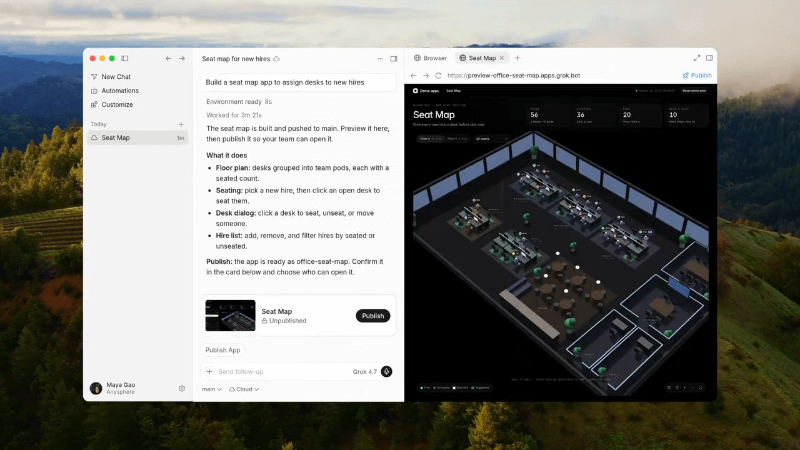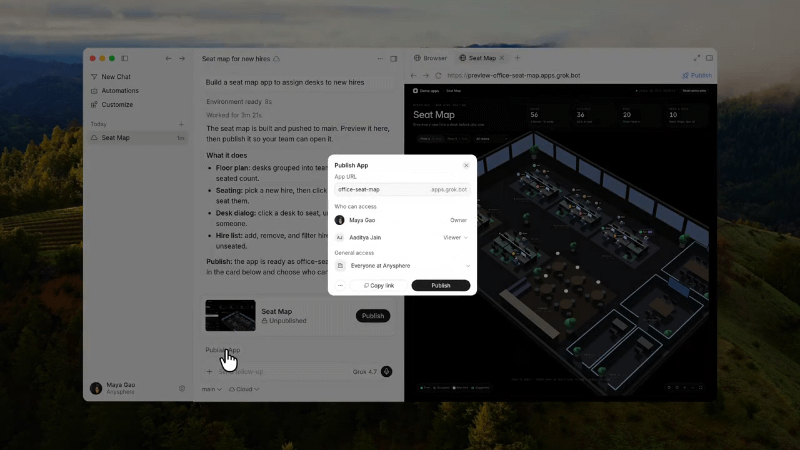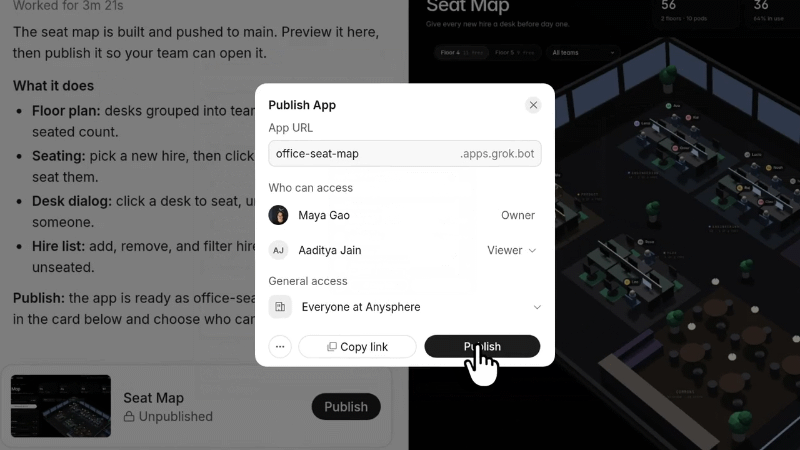
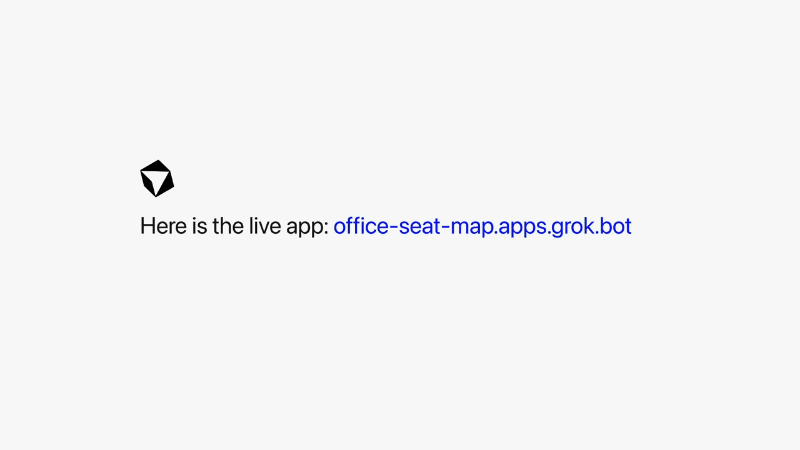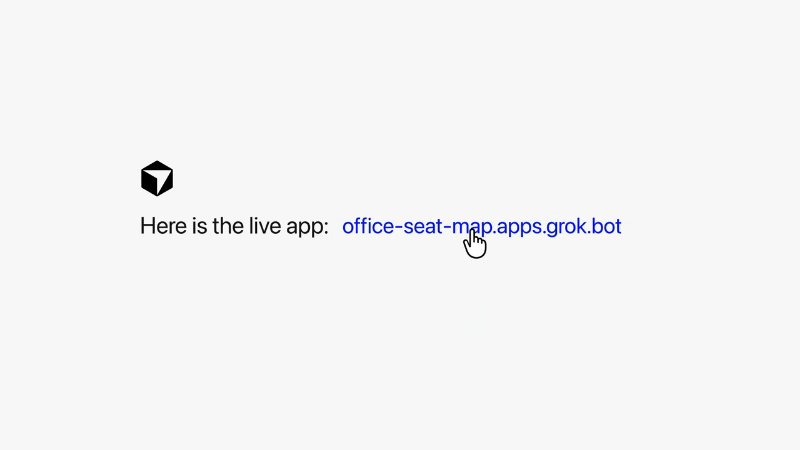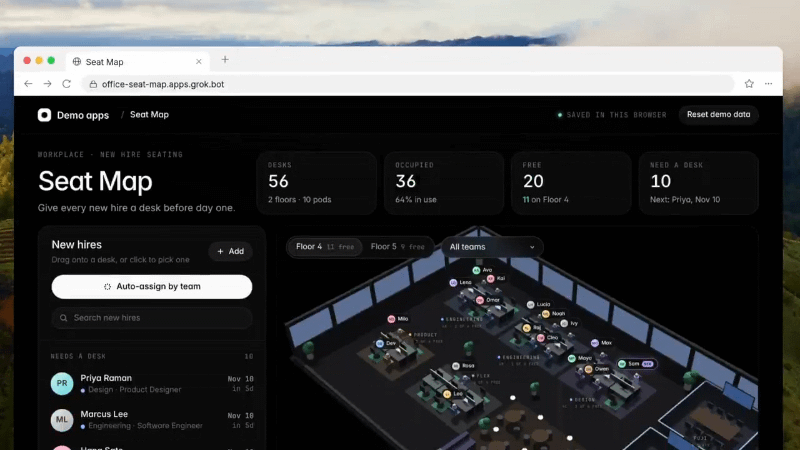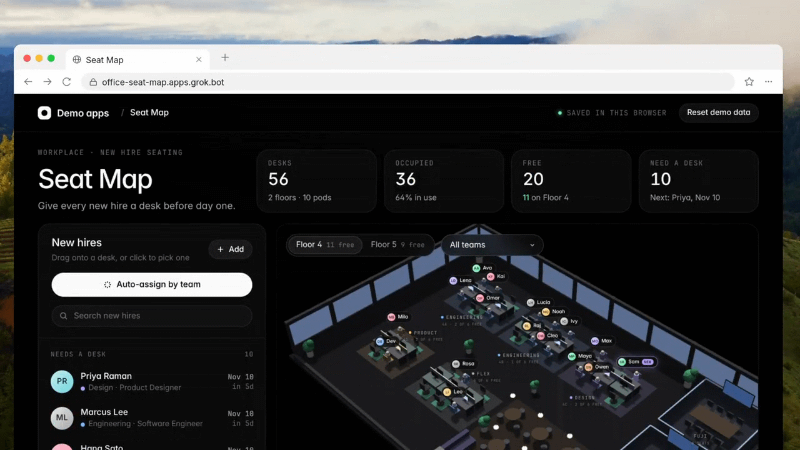
Schließlich gibt Cursor nach erfolgreichem Bestehen der Sicherheitsprüfungen vor der Veröffentlichung und der Veröffentlichungsbestätigung durch den Benutzer einen Live-Link zurück, der die bereitgestellte Anwendung – wie etwa ein interaktives Büro-Sitzplan-Tool – direkt im Browser öffnet.
Unter der Haube: Cloud-Agenten, Managed Hosting und Repository-Quellen
Die technische Grundlage von Cursor Build Live Apps basiert auf Cursor Cloud Agents, die es Benutzern ermöglichen, asynchrone Programmieragenten in Remote-Umgebungen auszuführen, ohne dass ihre lokalen Laptops eingeschaltet bleiben müssen. Da die Deployment-Pipeline Cloud-Datenbanken, Identitätsdienste und verwaltetes Hosting bereitstellt, funktioniert diese Funktion ausschließlich über Cloud-Agenten und kann nicht mit lokal ausgeführten Agenten verwendet werden.
Cursor hat die Kluft zwischen Codegenerierung und Live-Deployment am 27. August 2026 verkleinert, als ein erster Workflow zur Erstellung von Projekten von Grund auf und deren Vorschau über eine Live-URL eingeführt wurde. In dieser früheren Version erforderte die Veröffentlichung unter einer Live-URL jedoch, dass Benutzer ihre eigenen externen Vercel-Konten verknüpften.
Das Update vom 5. November macht das Verknüpfen oder Verwalten eines separaten Hosting-Kontos überflüssig. Obwohl das Changelog von Cursor seinen zugrunde liegenden Cloud-Anbieter nicht nennt, berichtete The New Stack – unter Berufung auf ein Statement von Vercel auf X – dass die Managed-Hosting-Schicht auf Vercel for Platforms aufbaut, wobei Cursor automatisch ein dediziertes, isoliertes Hosting-Konto für jedes Team oder jeden einzelnen Abonnenten erstellt.
Der End-to-End-Bereitstellungs-, Sicherheitsprüfungs- und Deployment-Ablauf ist wie folgt strukturiert:
[Source Input: Natural Language Prompt / Cursor Origin / GitHub Repo]
                                 │
                                 ▼
              [Cursor Cloud Agent Execution Environment]
              ├── Scaffolds Web App Codebase
              ├── Provisions PostgreSQL Database (When Needed)
              ├── Configures Cursor SSO Authentication
              └── Prompts for External Secrets (Managed So Agent Never Sees Raw Values)
                                 │
                                 ▼
         [Pre-Publish Gate: Deterministic + Agentic Security Reviews]
              ├── Runs Mandatory Baseline Checks (e.g., Exposed Secrets)
              └── Evaluates Agentic & Custom Team Admin Security Rules
                                 │
        (Meets Mandatory Checks & Applicable Approval Rules)
                                 │
                                 ▼
      [Managed Deployment to User-Selected Domain & Isolated Hosting]
              ├── Private & Team Access (Requires Cursor Sign-In; Public Off by Default on Teams/Enterprise)
              ├── Public Access (Available on Personal Plans or When Enabled by Team Admins)
              └── Programmatic Access (Cursor API Key via Request Headers)
Entwickler können Deployments von zwei Repository-Quellen aus initiieren:
- Neue oder bestehende Cursor-Origin-Repositories: Benutzer, die von Null anfangen, erstellen automatisch ein Repository auf Cursor Origin, der agentenzentrierten Git-Hosting-Plattform, die Cursor am 17. August 2026 gestartet hat.
- Bestehende GitHub-Repositories: Engineers mit bestehenden Projekten auf GitHub können einen Cloud-Agenten verwenden, um die Anwendung vorzubereiten und zu veröffentlichen, ohne ihr Repository zu Origin migrieren zu müssen. Laut Cursor ist die Unterstützung für GitLab und andere Git-Anbieter in kommenden Updates geplant.
Sicherheitsprüfungen vor der Veröffentlichung und Zugriffskontrolle
Die Ermöglichung einer schnellen Web-Bereitstellung in einer Organisation erfordert Leitplanken für den Umgang mit Anmeldedaten, die Verifizierung vor der Veröffentlichung und den Zugriffsumfang, die Cursor in seiner Dokumentation zu Cloud Agent Apps beschreibt.
Geheimnis-Isolierung und Prüfungs-Hierarchie vor der Veröffentlichung
Wenn eine Anwendung eine Verbindung zu einer externen Infrastruktur herstellen muss – etwa zu einem Unternehmens-Data-Warehouse oder einer API von Drittanbietern –, fordert Cursor den Benutzer zur Eingabe der erforderlichen Schlüssel auf. Laut Cursor werden diese Geheimnisse so verwaltet, dass der Agent die rohen Geheimniswerte niemals sieht.
Bevor eine Anwendung live geht, muss der Benutzer sie explizit veröffentlichen, wodurch zwei Arten von Plattformprüfungen ausgelöst werden:
- Deterministische Prüfungen: Regelbasierte Basis-Scans laufen immer, um häufige Probleme wie hartcodierte Geheimnisse, Token oder offengelegte Anmeldedaten in Anwendungsdateien zu erkennen.
- Agentenbasierte Sicherheitsüberprüfungen: KIgesteuerte Überprüfungen untersuchen das Projekt auf umfassendere Sicherheitsprobleme und weisen den Benutzer an, was zu beheben ist, falls eine Prüfung fehlschlägt.
Teamadministratoren haben Einblick in alle bereitgestellten Team-Anwendungen und gespeicherten Geheimnisse. Administratoren können benutzerdefinierte Sicherheitsprüfungsregeln hinzufügen, jede Live-Anwendung die Veröffentlichung entziehen und bestimmte Releases genehmigen, die von Sicherheitsüberprüfungen markiert wurden. Die administrative Freigabe ist jedoch kein bedingungsloser Bypass für jede Prüfung: obligatorische Basisschutzmaßnahmen bleiben durchgesetzt, und das Bestehen von Scans vor der Veröffentlichung soll das Risiko gängiger Lecks bei Anmeldedaten reduzieren, anstatt zu garantieren, dass benutzerdefinierte Anwendungslogik oder externe Datenbankberechtigungen frei von Schwachstellen sind.
Zugriffsumfänge und header-basierte API-Schlüssel
Sobald eine Anwendung die erforderlichen Prüfungen bestanden hat und auf ihrer ausgewählten URL bereitgestellt wurde, wird die Zugriffskontrolle durch den Tariftyp und die Authentifizierungsmethode geregelt:
- Team- und Enterprise-Zugriff: Anwendungen können für bestimmte Einzelpersonen, Benutzergruppen oder die gesamte Organisation freigegeben werden. Private und für das Team sichtbare Anwendungen erfordern eine Cursor-Anmeldung. Die öffentliche Freigabe ist bei Teams- und Enterprise-Tarifen standardmäßig deaktiviert, aber Administratoren können sie aktivieren; öffentlich geteilte Anwendungen können von jedem mit dem Link geöffnet werden.
- Öffentliche Freigabe im Personal-Tarif: Abonnenten von Personal-Tarifen können Anwendungen mit öffentlichem Zugriff veröffentlichen, sodass jeder mit der URL die Web-App öffnen kann.
- Programmatischer Zugriff über API-Schlüssel: Damit automatisierte Skripte, CI-Aufgaben (Continuous Integration) oder externe Agenten wie der Grok Bot mit einer bereitgestellten Anwendung interagieren können, können Benutzer einen Cursor-API-Schlüssel konfigurieren. Anstatt Anmeldedaten in teilbaren URLs offenzulegen, authentifizieren sich programmatische Clients, indem sie den Cursor-API-Schlüssel in HTTP-Anforderungsheadern übergeben, wobei die Schlüssel separat auf persönlicher oder Teamebene verwaltet werden.
Wettbewerbsumfeld: Herausforderung für Lovable, Replit und Grok Build
Durch die direkte Integration von Managed Hosting, On-Demand-PostgreSQL-Bereitstellung und SSO-Authentifizierung in seinen Cloud-Agent-Workflow tritt Cursor in direkte Konkurrenz zu prompt-gesteuerten App-Plattformen wie Lovable und Replit. In Bezug auf die Marktpositionierung haben Lovable und Replit historisch gesehen Konsumentenschöpfer und Solo-Builder angezogen, während Cursors Ankündigung den Schwerpunkt auf interne Unternehmenssoftware legt – und Fachexperten dabei hilft, Betriebstools zu erstellen, ohne auf eine dedizierte Infrastruktur-Entwicklung warten zu müssen –, während gleichzeitig das öffentliche Web-Publishing für einzelne Abonnenten unterstützt wird.
Das Feature reiht sich zudem neben Produkte in Elon Musks breiterem Technologieökosystem ein, nachdem Cursor von SpaceX übernommen wurde im August 2026 – eine Transaktion, die im SEC-Filing von SpaceX zu einem impliziten Eigenkapitalwert von 60 Milliarden US-Dollar (42,5 Milliarden US-Dollar buchhalterischer Kaufpreis) offengelegt wurde. Das mit SpaceX verbundene xAI hatte zuvor den Grok Build Mode gestartet, um Benutzern das Erstellen leichter Apps und Spiele in Grok-Chats und das Teilen über grok.me-Links zu ermöglichen. Während sich Grok Build auf die konversationelle Erstellung konzentriert, verankert sich Cursor Build Live Apps in einer repository-gestützten Entwicklung (Cursor Origin und GitHub), Team-Sicherheitsregeln und Enterprise-SSO-Governance.
Workflow-Vergleich und Implementierungs-Checkliste
Engineering-Führungskräfte, die Cursor Build Live Apps evaluieren, können dessen Umfang und Governance-Modell mit der lokalen Entwicklung und dem früheren Vorschau-Workflow von Cursor vergleichen:
| Workflow-Stufe | Ausführungsumgebung | Hosting- & Datenbank-Setup | Authentifizierungs- & Freigabeumfang | Sicherheits- & Governance-Kontrollen |
|---|---|---|---|---|
| Localhost-Agent-Prototyp | Lokale IDE / Entwicklermaschine | Manuelle lokale Server- und lokale DB-Konfiguration | Nur lokale Maschine (localhost) |
Vom Entwickler verwaltete lokale Umgebung |
| Cursor Vorschau (27. Aug. 2026) | Cursor Cloud Agent | Browser-Vorschau; Veröffentlichung erforderte die Verknüpfung eines externen Vercel-Kontos | Bestimmt durch externe Vercel-Projekteinstellungen | Verwaltet über ein externes Hosting-Konto |
| Build Live Apps (Personal-Tarif) | Cursor Cloud Agent (kostenpflichtiger Tarif) | Verwaltetes isoliertes Hosting + On-Demand-PostgreSQL | Cursor-Anmeldung für private Apps, optionale öffentliche URL-Freigabe oder API-Schlüssel-Header | Obligatorische deterministische Prüfungen + agentenbasierte Prüfung vor der Veröffentlichung |
| Build Live Apps (Teams / Enterprise) | Cursor Cloud Agent (kostenpflichtiger Tarif) | Verwaltetes isoliertes Hosting + On-Demand-PostgreSQL | Privater/Team-Zugriff über Cursor-Anmeldung; öffentliche Freigabe standardmäßig aus (durch Admin konfigurierbar) | Prüfungen vor der Veröffentlichung, benutzerdefinierte Admin-Regeln, Release-Freigabe und Admin-Steuerelemente zum Aufheben der Veröffentlichung |
Governance-Checkliste für Engineering- und Sicherheitsteams
Organisationen, die Cursor Build Live Apps für interne Tools einsetzen, sollten klare betriebliche Abläufe etablieren:
- Benutzerdefinierte Regeln vor der Veröffentlichung definieren: Nutzen Sie die Team-Admin-Konsole, um organisationsspezifische Sicherheitsprüfungsregeln hinzuzufügen, die vor dem Live-Schalten von Apps auf die Offenlegung interner Endpunkte und die Einhaltung des Datenumgangs prüfen.
- Berechtigungen externer Data Warehouses verifizieren: Da automatisierte Scans vor der Veröffentlichung den Fokus auf Anwendungsdateien und offengelegte Geheimnisse richten, sollten Sie für jedes externe Data Warehouse, das mit einer Live-App verbunden ist, eigenständig rollenbasierte Zugriffsrechte nach dem Prinzip der geringsten Privilegien und Zeilenebenensicherheit durchsetzen.
- Team-Freigaberichtlinien auditieren: Bestätigen Sie, ob die Freigabe öffentlicher Links auf Teams- und Enterprise-Ebene deaktiviert bleiben soll, damit interne Dashboards und Betriebstools eine Cursor-Anmeldung erfordern, und überprüfen Sie regelmäßig aktive Anwendungen im Admin-Dashboard.
- Lebenszyklen von API-Schlüsseln verwalten: Verlangen Sie von automatisierten Skripten, CI-Workflows und Grok-Bot-Integrationen, sich strikt über HTTP-Anforderungsheader unter Verwendung begrenzter Cursor-API-Schlüssel zu authentifizieren, und entziehen Sie die Schlüssel, wenn interne Tools außer Dienst gestellt werden.
Häufig gestellte Fragen (FAQ)
Können Entwickler Cursor Build Live Apps mit lokal laufenden Programmieragenten verwenden?
Erstellt jede bereitgestellte Anwendung automatisch eine PostgreSQL-Datenbank?
Können Teamadministratoren fehlgeschlagene Sicherheitsprüfungen vor der Veröffentlichung überschreiben?
Wie authentifizieren sich automatisierte Skripte oder der Grok Bot bei einer bereitgestellten Cursor-Anwendung?
Wichtige Erkenntnisse für Engineering-Teams
Cursors Veröffentlichung von Build Live Apps adressiert einen anhaltenden Engpass in der KI-unterstützten Softwareentwicklung: Während Programmieragenten die Generierung von Anwendungslogik beschleunigen, scheitert das sichere Bereitstellen dieses Codes für Kollegen meist an der Einrichtung der Infrastruktur. Durch die Kombination von Cloud-Agenten mit On-Demand-PostgreSQL-Bereitstellung, Cursor-SSO, Sicherheitsprüfungen vor der Veröffentlichung und Managed Hosting verwandelt Cursor repository-gestützte Prompts in interaktive interne Tools, die über eine geteilte URL erreichbar sind.
Für Engineering- und Sicherheitsverantwortliche macht der Wechsel von localhost-Prototypen zum sofortigen Cloud-Deployment eine administrative Governance unerlässlich. Die Kombination von Cursors integrierter Geheimnisverwaltung und benutzerdefinierten Überprüfungsregeln vor der Veröffentlichung mit strengen Berechtigungen nach dem Prinzip der geringsten Privilegien für externe Datenspeicher ermöglicht es Teams, interne Tools rasch auszuliefern, ohne die Übersicht über Unternehmensdaten zu verlieren.
Referenzen
-
Cursor Changelog: Build Live Apps in Cursor – Offizielle Ankündigung zur Veröffentlichung am 5. November 2026 mit Details zu Cloud-Agent-App-Erstellung, On-Demand-Postgres, Cursor-SSO, Sicherheitsprüfungen vor der Veröffentlichung und Link-Sharing.
-
Cursor-Dokumentation: Cloud Agent Apps – Offizielle technische Dokumentation zu Live-App-Deployments, Geheimnisverwaltung, Sicherheitsprüfungsregeln, administrativen Freigabegrenzen, öffentlichen Freigabesteuerelementen und API-Schlüssel-Header-Authentifizierung.
-
Cursor-Dokumentation: Übersicht über Cloud-Agenten – Offizieller Leitfaden zu Remote-Cloud-Agent-Ausführungsumgebungen und unterstützten Tarifen.
-
Cursor Changelog: Start Projects from Scratch in Cloud Agents – Offizielles Update vom 27. August 2026 zur Dokumentation des früheren Vorschau-Workflows und der Anforderung zur Veröffentlichung über ein externens Vercel-Konto.
-
Cursor Changelog: Origin Code Hosting – Offizielle Versionshinweise vom 17. August 2026, die Cursor Origin als agentenzentrierte Git-Hosting-Plattform vorstellen.
-
Cursor Blog: Joining SpaceX – Offizielle Ankündigung vom August 2026 bezüglich der Übernahme von Cursor durch SpaceX.
-
U.S. Securities and Exchange Commission: SpaceX Form Filing (30. September 2026) – Regulatorische Einreichung mit Details zum impliziten Eigenkapitalwert von 60 Milliarden US-Dollar und dem buchhalterischen Kaufpreis von 42,5 Milliarden US-Dollar für die Cursor-Übernahme.
-
The New Stack: Cursor Takes on Lovable and Replit with Fully Managed App Deployment – Bericht von Paul Sawers über den vierstufigen Deployment-Workflow und die Erklärung von Vercel bezüglich des Hostings auf Vercel for Platforms.
Share this article