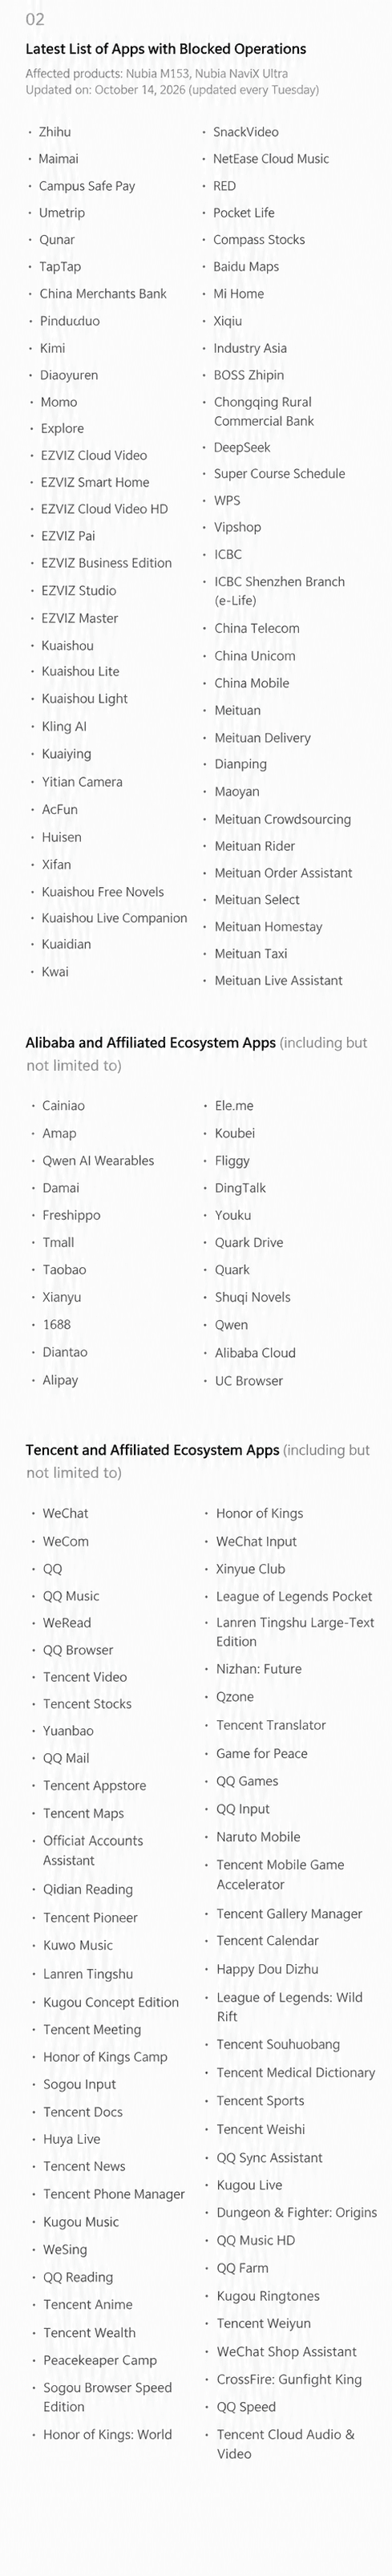
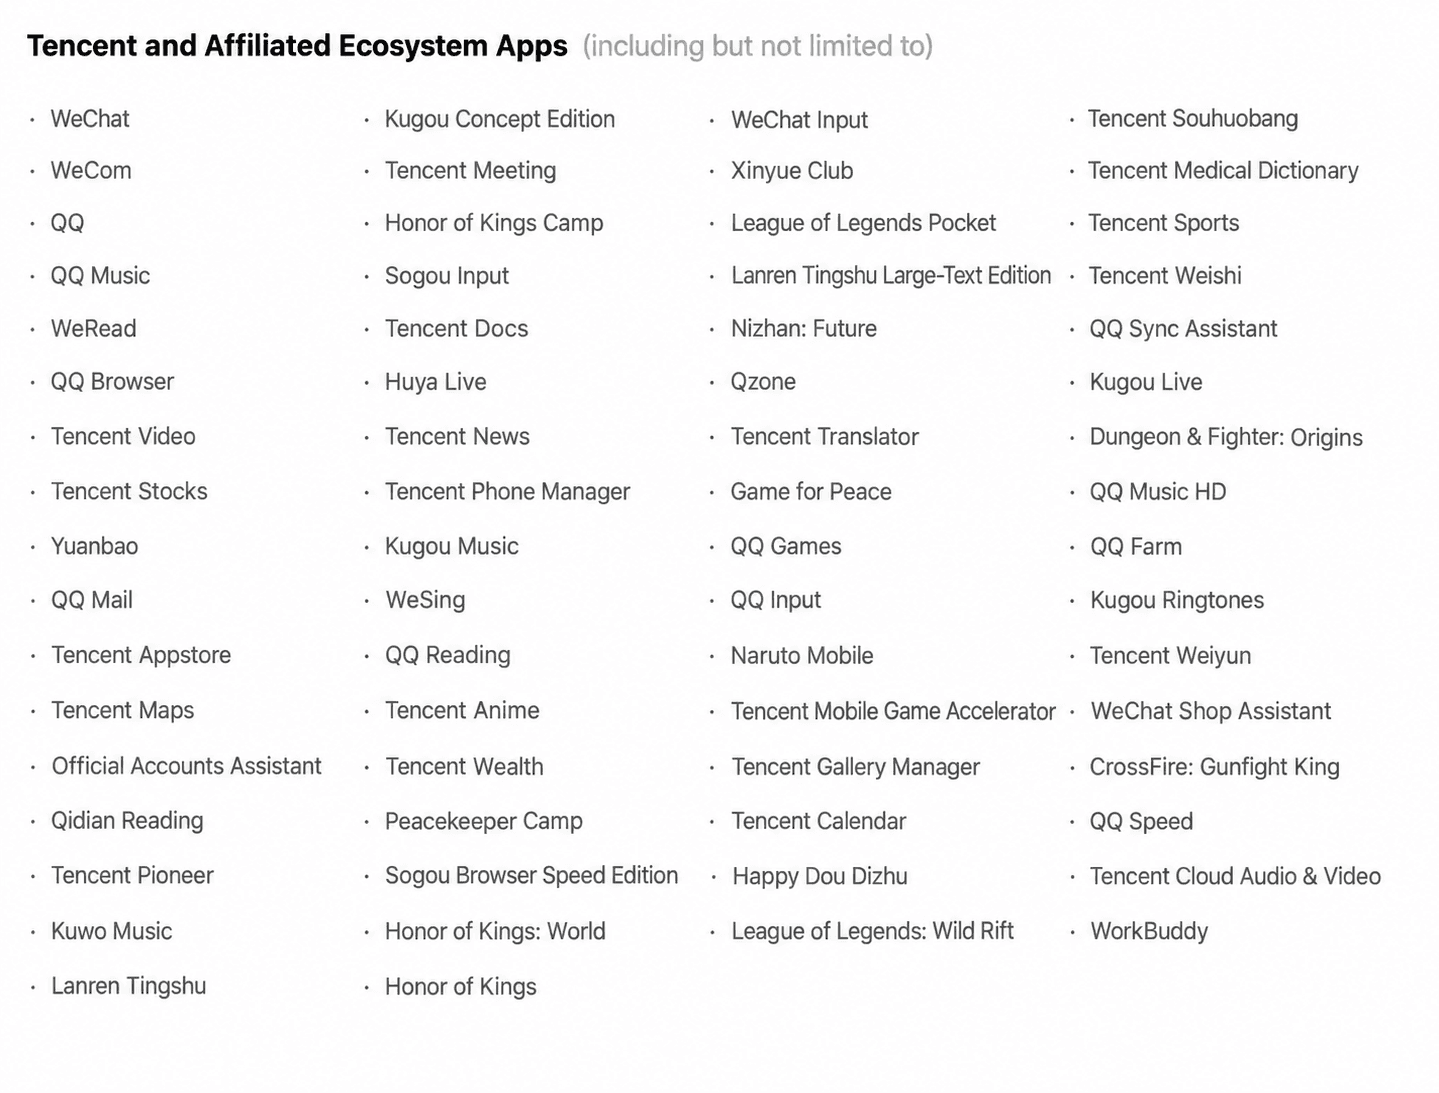
Ermöglicht Doubao Bildschirm-Automatisierung? Der Doubao Phone Assistant von ByteDance hat am 14. Oktober 2026 die dreißigtägige öffentliche Konsultationsphase für sein Screen Automation Execution Protocol (SAEP) abgeschlossen und damit eine Opt-out-Richtlinie eingeführt. Diese erlaubt es KI-Agenten, Bildschirmaktionen in nicht verweigernden Android-Apps von Drittanbietern automatisiert durchzuführen. Eine initiale Liste von 151 Anwendungen – die am 14. Oktober rasch auf 153 Apps aktualisiert wurde – hat jedoch formell registriert, dass sie automatisierte grafische Operationen ablehnen. Angeführt von 65 Anwendungen von Tencent und 23 von Alibaba machen diese Einträge etwa 57,5 Prozent des aktualisierten Verweigerungsregisters aus. Da autonome künstliche Intelligenz von Cloud-Chat-Schnittstellen zu gerätebasierten Ausführungen übergeht, verdeutlicht diese Auseinandersetzung die komplexen technischen und regulatorischen Herausforderungen, benutzergesteuerte Aufgabenautomatisierung mit den Sicherheitsgrenzen von Anwendungen, Geschäftsmodellen und Bot-Schutzmechanismen in Einklang zu bringen.
Chronologischer Zeitplan & Hintergrundentwicklung: Die SAEP-Einführung und Anwendungs-Opt-outs
Auf einen Blick
- Der Doubao Phone Assistant schloss seine 30-jährige SAEP-Notifikationsphase am 14. Oktober 2026 ab und leitete eine schrittweise Einführung der GUI-Automatisierung für Android-Apps von Drittanbietern ein, die keine Verweigerung erklärt haben.
- Das Verweigerungsregister wuchs von anfangs 151 Anwendungen am 14. Oktober auf 153 an, wobei Software mit Bezug zu Tencent und Alibaba 88 Einträge bzw. rund 57,5 Prozent der Liste ausmacht.
- Das Protokoll regelt die grafische Automatisierung auf unterstützten, agentenfähigen Smartphones und etabliert Deklarations- und Audit-Mechanismen für anwendungsübergreifende Aufgaben.
Die Entwicklung der geräteinternen künstlichen Intelligenz hat sich rasant von der konversationellen Textunterstützung hin zur Automatisierung grafischer Benutzeroberflächen (GUI) vollzogen. Anstatt darauf zu warten, dass Drittanbieter maßgeschneiderte API-Endpunkte bereitstellen, interpretieren GUI-Agenten visuelle Elemente auf dem Bildschirm mithilfe von Computer Vision, analysieren interaktive Steuerelemente und führen synthetische Berührungs- und Tastatureingaben aus. Theoretisch ermöglicht diese Fallback-Funktion Assistenten, anwendungsübergreifende Arbeitsabläufe im Namen der Benutzer in älteren oder nicht integrierten Anwendungen abzuschließen.
Um eine Governance für diese automatisierten Interaktionen zu etablieren, hat ByteDance das Screen Automation Execution Protocol (SAEP) als Deklarations-Framework für mobile GUI-Agenten eingeführt, wie in der offiziellen Doubao SAEP-Entwicklerdokumentation dargelegt wird. In diesem Rahmen können Entwickler auf Paketebene, auf Ebene spezifischer Aktivitäten (Activities) oder auf Ebene funktionaler Intents definieren, ob ein externer Agent mit einer Anwendung interagieren darf, wodurch Grenzen für sensible Interaktionen wie Authentifizierungsbildschirme oder Finanz-Checkouts gezogen werden.
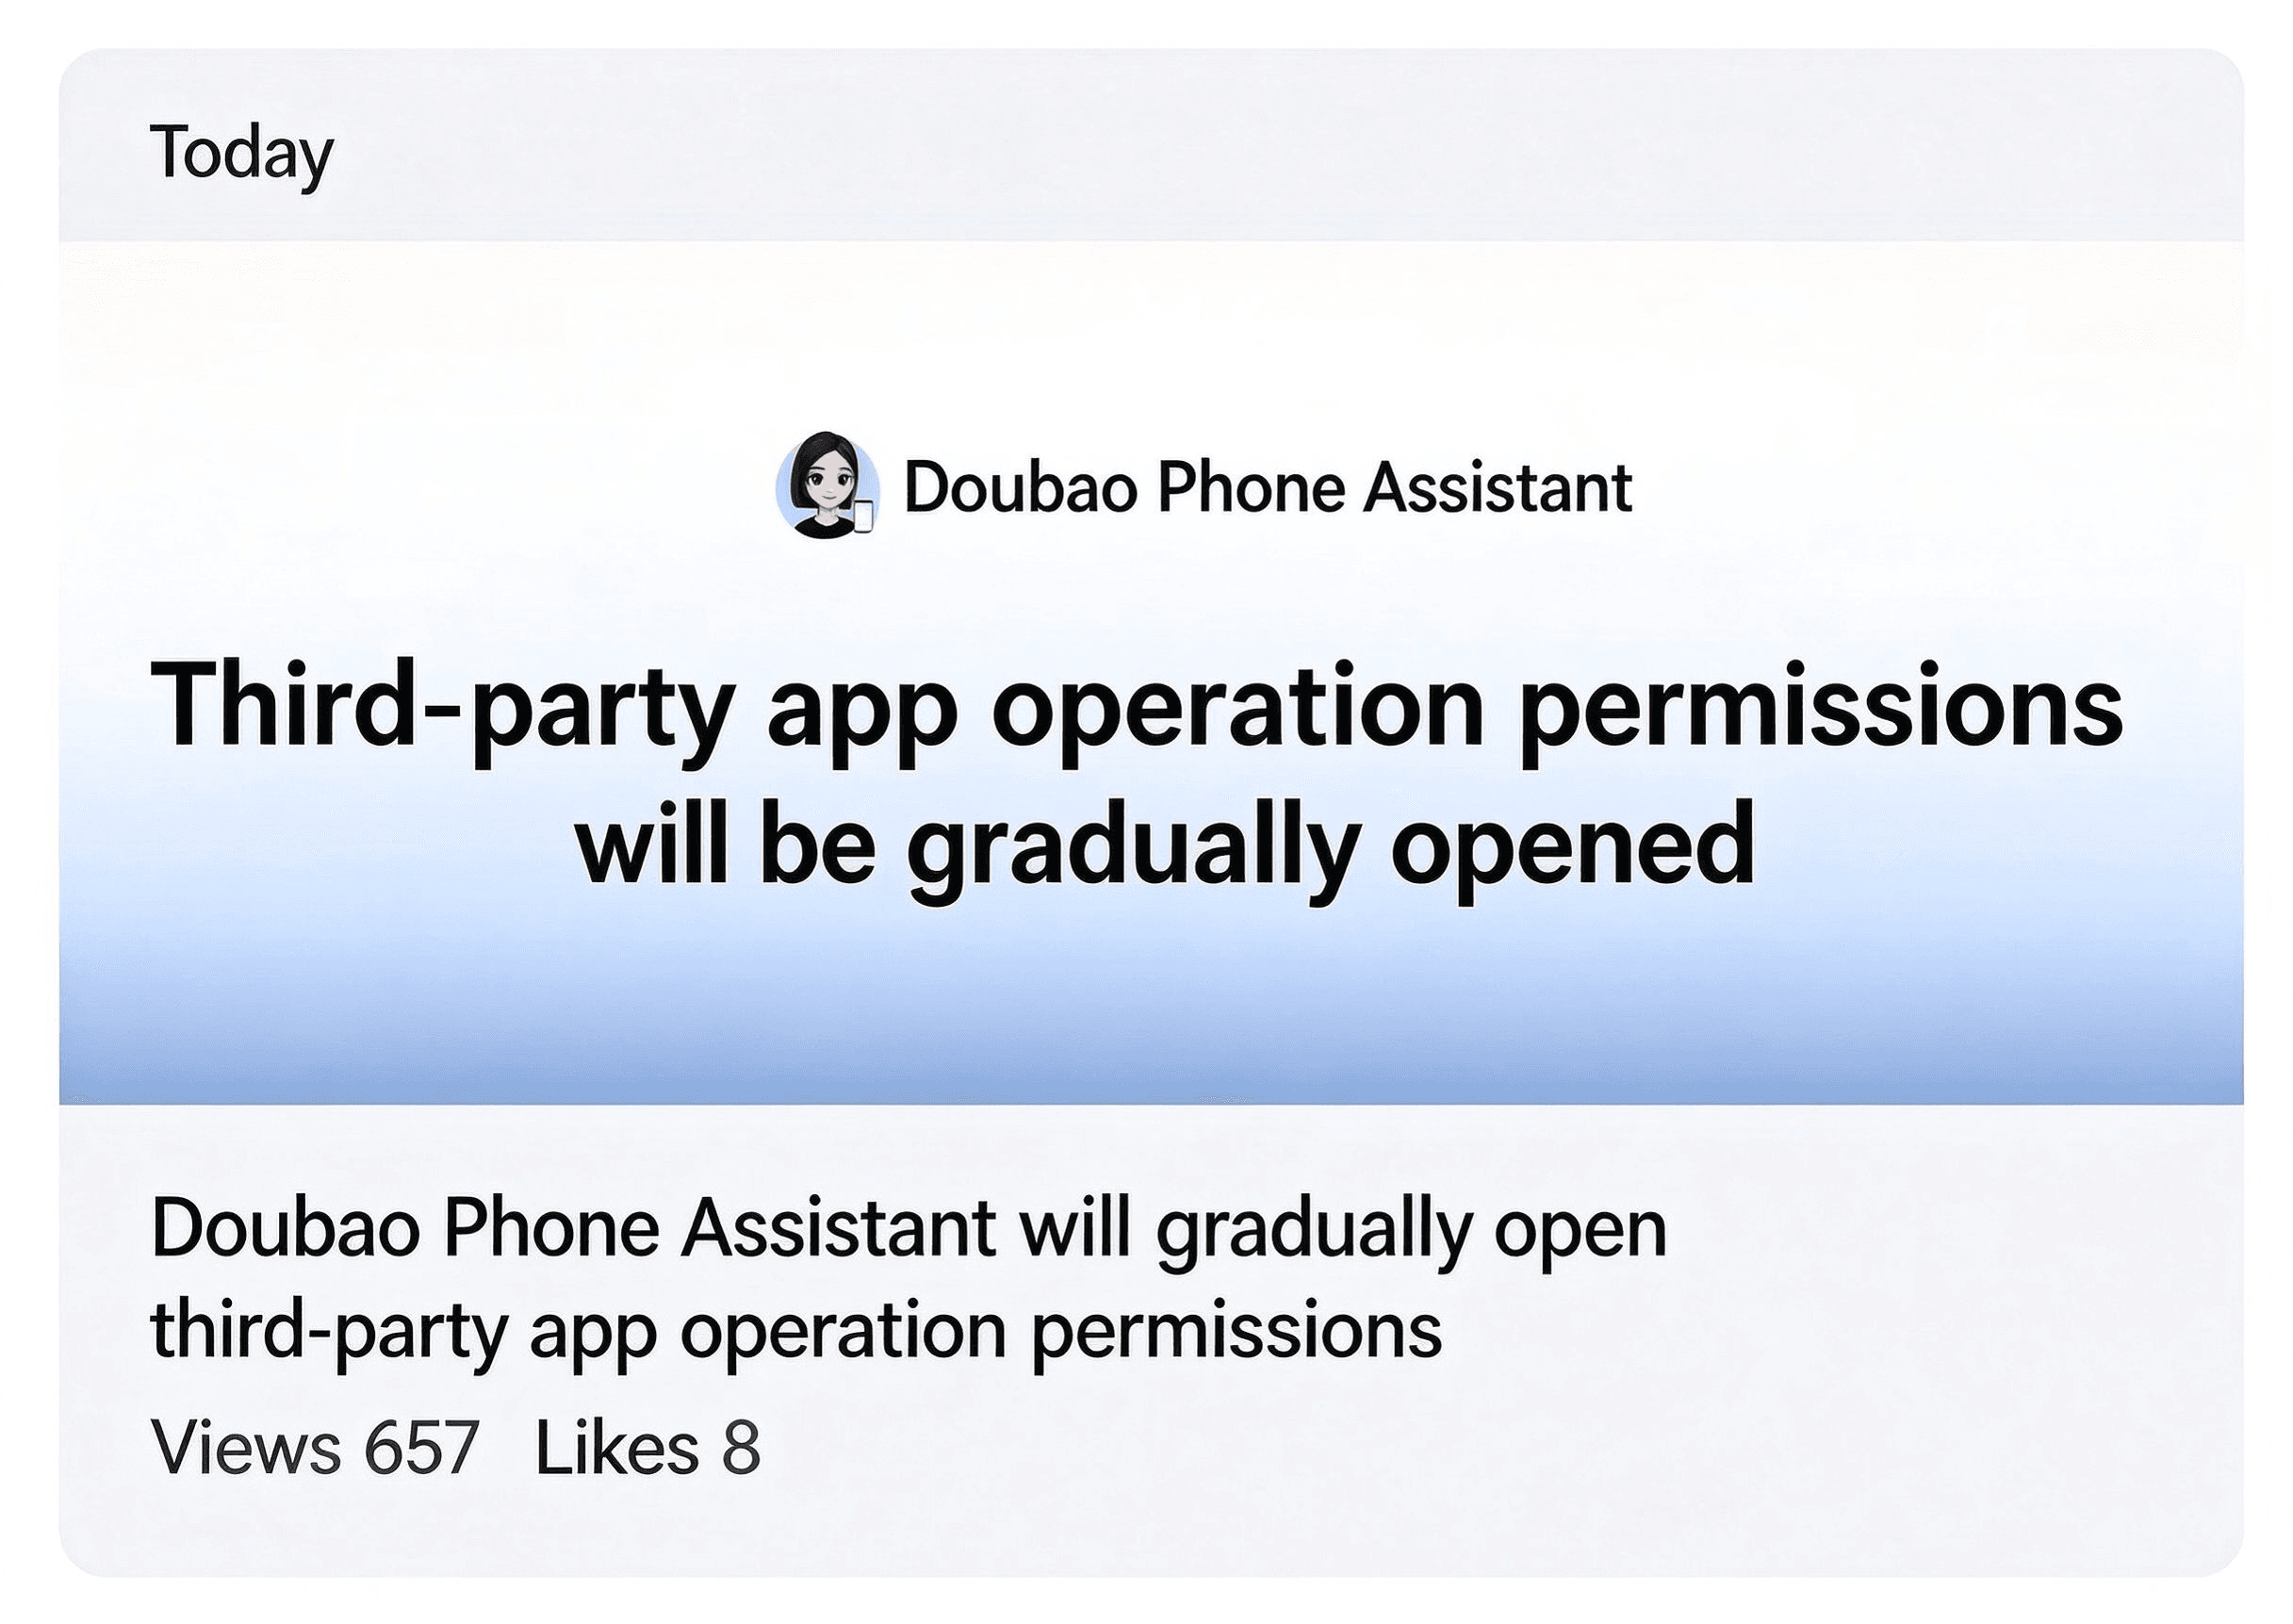
Während des dreißigtägigen Meldefensters, das am 14. September 2026 begann, arbeitete der Assistent ausschließlich mit Systemdienstprogrammen und Anwendungen, die sich ausdrücklich dafür entschieden hatten (Opt-in). Nach Ablauf dieses Zeitraums am 14. Oktober wechselte das Framework zu einem Opt-out-Modell: Anwendungen, die nicht formell eine Verweigerung registriert hatten, gelangten in eine phasenweise Berechtigungspipeline für die automatisierte GUI-Ausführung.
Gleichzeitig veröffentlichte ByteDance sein initiales Register von 151 nicht teilnehmenden Anwendungen – eine Zahl, die laut Berichten von Nanfang Daily über die SAEP-Veröffentlichung noch am selben Tag auf 153 aktualisiert wurde. Das Register umfasst prominente Verbraucherdienste wie WeChat, QQ, Taobao, Alipay, Meituan, Pinduoduo, Xiaohongshu, Didi sowie große Bankanwendungen wie die ICBC und die China Merchants Bank. Konkurrierende KI-Anwendungen, darunter Kimi von Moonshot AI und DeepSeek, reichten ebenfalls formelle Opt-out-Erklärungen ein, wie Berichte der Beijing News über das Verweigerungsregister zeigen.
Diese Reibung spiegelt technische Empfindlichkeiten im Zusammenhang mit der automatisierten Geräteausführung wider. In modernen mobilen Betriebssystemen überwachen Anwendungen, die sensible Finanztransaktionen oder wettbewerbsorientierte Spiele abwickeln, häufig die Laufzeitumgebung auf synthetische Berührungsereignisse, Hintergrund-Zugriffshilfen (Accessibility Hooks) oder unverifizierte Eingabetreiber. Wenn ein externer Softwareagent programmatisch mit Kundenschnittstellen interagiert, können clientseitige Sicherheits-Engines die Sitzung als untypische Ausführungsumgebung einstufen, was klare Standards auf Protokollebene erfordert, um autorisierte Benutzerunterstützung von unverifizierter Automatisierung zu trennen.
Technische Architektur: SAEP-Governance und die Grenzen der GUI-Automatisierung
Auf der Ebene des Betriebssystems veranschaulicht die Kontroverse um den Doubao Phone Assistant die technischen Kompromisse zwischen strukturierten API-Integrationen und simulierter grafischer Automatisierung.
ByteDance hat seine anwendungsübergreifende Automatisierungsstrategie um zwei verschiedene Ebenen strukturiert:
- Strukturierte Agenten-Protokolle (MCP & A2A): Die bevorzugte Integrationsstufe stützt sich auf strukturierte Kommunikations-Frameworks, einschließlich des Model Context Protocol und von Agent-to-Agent-Standards. In diesem Modell stellt eine Anwendung freiwillig authentifizierte Endpunkte mit definierten Schemas bereit. Während strukturierte Protokolle einen prüfbaren Datenaustausch ermöglichen, hängt ihre reale Sicherheit von der Implementierung der Token-Verifizierung, des kryptografischen Transports und expliziten Benutzerzustimmungsumfängen ab, wobei die Einführung durch Drittanbieter schrittweise voranschreitet.
- GUI-Fallback (Grafische Benutzeroberfläche): Wenn keine strukturierten APIs verfügbar sind, greift der Assistent auf die GUI-Automatisierung zurück. Dieser Weg nutzt Anzeigepuffer, optische Zeichenerkennung (OCR) und programmatische Berührungsinjektionen, um durch Benutzeroberflächen zu navigieren, wie es ein menschlicher Benutzer tun würde.
Um unkontrolliertes Screen Scraping zu verhindern, definiert die SAEP-Spezifikation eine explizite Richtlinien-Auswertungspipeline. Das folgende Diagramm veranschaulicht die in der offiziellen technischen Dokumentation skizzierte konzeptionelle Entscheidungsarchitektur:
[ Benutzerautorisierte Agentenaufgabe ]
              │
              ▼
[ Agentenidentität & Vertrauensverifizierung ]
              │
              ▼
[ SAEP-Richtlinienauswertung ]
(System-Baseline + App-Richtlinie + Benutzerautorisierung + Aufgabenkontext)
              │
    ┌─────────┼─────────┐
    ▼         ▼         ▼
[ ERLAUBEN ] [ SPERREN ] [ BENUTZER_ANRUFEN ]
    │         │         │
    ▼         ▼         ▼
[ Kontrollierte [ Vorgang [ Benutzerübernahme
  Ausführung ]   gesperrt ]   erforderlich ]
              │
              ▼
[ Entscheidungs- & Ausführungs-Audit-Protokollierung ]
Das veröffentlichte Design von SAEP etabliert eine Systemsicherheits-Baseline, die von Anwendungsrichtlinien nicht abgeschwächt werden kann. Aktivitäten mit hohem Risiko – darunter Finanztransaktionen, Kontoauthentifizierung, Veröffentlichung von Inhalten, Löschvorgänge und Berechtigungsänderungen – erfordern je nach geltender Richtlinie und unterstützter Systemversion möglicherweise zusätzliche Benutzerbestätigungen, eine Benutzerübernahme oder eine Ausführungssperre. Die Vollständigkeit der Durchsetzung auf Intent-Ebene muss bei Ziel-Builds überprüft werden. Darüber hinaus umfasst die Architektur eine strukturierte Protokollierung, die es Entwicklern ermöglicht, zu überprüfen, was ein Agent angefordert hat und welche Aktionen stattgefunden haben.
Trotz dieser dokumentierten Kontrollen resultiert die formelle Verweigerung von 153 Anwendungen aus grundlegenden Sicherheits- und Betriebsbedenken:
- Unterscheidung zwischen UI-Automatisierung und betrügerischen Aktivitäten: Automatisierte Berührungsinjektionen und programmatische UI-Navigation unterscheiden sich von böswilliger Werbeklick-Injektion (Ad Click Injection) oder Credential Stuffing. Clientseitige Risikofolgen-Engines kennzeichnen jedoch schnelle, nicht-menschliche Berührungsmuster und die Nutzung von Bedienungshilfen oft als anomales Verhalten. Finanz- und Gaming-Anwendungen setzen sensible Anti-Bot-Heuristiken ein, um die Integrität von Konten zu schützen, weshalb sie Automatisierungswerkzeugen von Drittanbietern von Natur aus skeptisch gegenüberstehen.
- Schutz sensibler Kontexte und Daten: Das Erfassen von Bildschirmputzern (Screen Buffers) für die OCR-Verarbeitung birgt potenzielle Risiken hinsichtlich der Offenlegung vertraulicher Bildschirminhalte wie Finanzsalden oder privater Nachrichten, was eine strenge Überprüfung der geräteinternen Abschottung erfordert.
- Überlegungen zu kommerziellen Faktoren und der User Journey: Anwendungen, die um gesponserte Entdeckungs-Feeds, Splash-Screens und In-App-Werbung herum aufgebaut sind, basieren auf direktem menschlichem Engagement. Branchenanalysten beobachten, dass automatisierte Ausführungswege, die visuelle Zwischenschritte umgehen, herkömmliche Engagement-Metriken und kommerzielle Plattformmodelle verändern.
Architektonische Kompromisse: Vergleich von Integrations- und Status-Erhaltungsmodellen
Die weitverbreiteten Entwickler-Opt-outs im Rahmen des SAEP-Frameworks zeigen, dass eine unkontrollierte grafische Automatisierung in sicherheitssensiblen Ökosystemen an strenge praktische Grenzen stößt. Teams für mobile Software müssen verschiedene architektonische Muster bewerten, um die Benutzerautomatisierung mit der Anwendungssicherheit in Einklang zu bringen.
Die folgende Matrix vergleicht branchenübliche Ansätze zur Ermöglichung anwendungsübergreifender Workflows und Sitzungskontinuität:
| Architekturmuster | Primärer technischer Anwendungsbereich | Ausführungsgrenze | Governance- & Audit-Mechanismus |
|---|---|---|---|
| Deklarierte GUI-Automatisierung (SAEP) | Visuelle Bildschirmanalyse und simulierter Eingabe-Fallback | Agiert über sichtbare UI-Elemente mittels Systemsteuerelementen | Deklarative App-Richtliniendateien und systemweite Ausführungs-Audit-Protokolle |
| Strukturierte Agenten-Protokolle (MCP / A2A) | Direkter funktionaler Werkzeugaufruf über strukturiertes RPC | Beschränkt auf explizit offengelegte Schema-Endpunkte | Protokollspezifische Tokens, Autorisierungsumfänge und Anwendungsberechtigungen |
| Deep Linking auf OS-Ebene (Universal Links) | Standardisiertes Content-Routing in native mobile Apps | Native Anwendungs-Sandbox und Ansichtshierarchie | Verifizierte Domain-Zuordnungsdateien und registrierte System-URL-Schemata |
| Mobile Attribution & Parameter-Wiederherstellung | Messung der Nutzergewinnung und Onboarding-Kontinuität | Server-zu-Server-Endpunkte und mobile SDK-Handshakes | Plattformunterstützte Attributionssignale, SDK-Integration, zulässige Parameterzuordnung und produktspezifische Betrugsprüfungen |
In Umgebungen für Mobile Measurement und User Acquisition stehen Entwicklungsteams vor einer separaten Reihe von Herausforderungen in Bezug auf Kampagnenattribution, Installationssignale und die Wiederherstellung von Parametern nach der Installation. Mobile Attributionsplattformen wie Adjust, AppsFlyer und OpoInstall agieren innerhalb unterstützter Pfade für mobiles Marketing und SDK-Integrationen, anstatt die GUI-Automatisierung von Drittanbietern zu steuern.
Beispielsweise beschreibt OpoInstall öffentlich Funktionen zur mobilen Attribution, zum Deferred Deep Linking, zur Übergabe von Kampagnenparametern und zur Betrugsüberwachung. Diese Funktionen können Herausgeber dabei unterstützen, die Akquisitionsleistung zu bewerten und berechtigte Onboarding-Kontexte auf unterstützten Android- und iOS-Pfaden wiederherzustellen, vorbehaltlich verfügbarer Attributionssignale, der SDK-Konfiguration, Plattformberechtigungen und anwendbarer Datenschutzanforderungen. Sie stellen weder fest, ob eine Interaktion vom Doubao Phone Assistant durchgeführt wurde, noch ersetzen sie SAEP-Zugriffskontrollen oder garantieren unabhängig voneinander, dass das gesamte automatisierte Verhalten von menschlichen Aktivitäten unterschieden werden kann.
Engineering-Checkliste: Implementierung und Prüfung von Agenten-Automatisierungsrichtlinien
Da geräteinterne KI-Assistenten ihre funktionellen Fähigkeiten erweitern, sollten Teams für mobile Entwicklung und Sicherheit proaktiv prüfen, wie ihre Anwendungen mit automatisierten Agenten-Frameworks interagieren.
Checkliste für Entwickler bei der Implementierung
- SAEP-Spezifikation und Systemunterstützung überprüfen: Untersuchen Sie die offizielle SAEP-Protokolldokumentation, um die Kompatibilität mit den Android-Zielversionen zu bewerten, und prüfen Sie, ob die zugrundeliegende System-Firmware die deklarierten Richtlinienendpunkte unterstützt.
- SAEP-Deklarationen über dokumentierte Schemas konfigurieren: Konfigurieren Sie SAEP-Richtliniendeklarationen mithilfe des dokumentierten JSON-Schemas, auf das von
AndroidManifest.xmlverwiesen wird. Überprüfen Sie die SAEP-Verfügbarkeit und spezifische Durchsetzungsfunktionen auf der unterstützten Zielsystemversion, bevor Sie sich auf die Richtlinie verlassen. - Sensible Transaktionsschritte schützen: Stellen Sie sicher, dass Finanz-Checkouts, Anmeldefelder für Zugangsdaten und Abläufe zur Kontoänderung angemessene Authentifizierungsbarrieren erzwingen und validieren, dass kritische Pfade eine Benutzerübernahme oder Ausführungssperren auslösen.
- System-Übernahmeverhalten testen: Testen Sie das Anwendungsverhalten unter simulierten Agenteninteraktionen, um zu verifizieren, dass das System die Ausführung beim Erreichen von Schwellenwerten für die Benutzerübernahme ordnungsgemäß unterbricht.
- Betriebs-Audit-Protokolle inspizieren: Evaluieren Sie regelmäßig Entscheidungs- und Ausführungs-Audit-Protokolle, sofern unterstützt, überprüfen Sie die von registrierten Agenten angeforderten Aktionen und gleichen Sie die Protokollierungsrichtlinien mit lokalen System-Builds ab.
Produkt- & Governance-Checkliste
- Benutzerabsicht vs. Sicherheitsgrenzen bewerten: Beurteilen Sie, ob eine benutzergesteuerte Automatisierung praktischen Komfort für Routineaufgaben bietet und gleichzeitig strenge Einschränkungen bei irreversiblen Aktionen beibehält.
- Auswirkungen auf kommerzielle Touchpoints bewerten: Analysieren Sie, ob eine automatisierte Aufgabenabwicklung erforderliche Werbeeinblendungen, Onboarding-Abläufe oder rechtliche Hinweise beeinträchtigt.
- Offizielle Verweigerungsregister überwachen: Für Teams, die sich für ein Opt-out entscheiden, ist sicherzustellen, dass formelle Verweigerungserklärungen innerhalb des dokumentierten Dreitagefensters eingereicht und in den Aktualisierungen des Plattformregisters berücksichtigt werden.
Häufig gestellte Fragen (FAQ)
Was ist das Screen Automation Execution Protocol (SAEP)?
Warum haben 153 Anwendungen die Bildschirm-Automatisierung von Doubao formell abgelehnt?
Worin besteht der technische Unterschied zwischen MCP und GUI-Automatisierung?
Wie funktioniert der SAEP-Opt-out-Mechanismus nach der öffentlichen Notifikationsphase?
Praktische Auswirkungen & Zukunftsaussichten
Die Branchenreaktion auf die Einführung von SAEP durch den Doubao Phone Assistant verdeutlicht eine entscheidende Herausforderung für das Ambient Computing: Eine benutzergesteuerte Aufgabenautomatisierung kann die Sicherheits- und Geschäftsarchitekturen des modernen Anwendungsökosystems nicht umgehen. Während multimodale Modelle beliebte grafische Benutzeroberflächen technisch interpretieren und bedienen können, erfordert Unternehmenssoftware explizite Zustimmung, verifizierbare Identitäten und klare Haftungsgrenzen, bevor Ausführungszugriffe gewährt werden.
Für mobile Entwickler und Sicherheitsarchitekten liegt der Weg nach vorn in einer strukturierten Zusammenarbeit auf Protokollebene anstelle einer unkontrollierten visuellen Simulation. Während die GUI-Automatisierung einen Übergangs-Fallback für einfache Hilfsaufgaben bietet, werden dauerhafte Unternehmensintegrationen zunehmend auf authentifizierte Agenten-Protokolle, explizite Berechtigungsumfänge und eine robuste serverseitige Status-Erhaltung ausgerichtet sein. Engineering-Organisationen, die heute klare Absichtserklärungen (Intents) etablieren, sind am besten positioniert, um Automatisierungskomfort und rigorosen Datenschutz in der aufstrebenden Agentenwirtschaft in Einklang zu bringen.
Referenzen
-
ByteDance Doubao Platform. Screen Automation Execution Protocol (SAEP) Specification.
-
Nanfang Daily. Über 150 mobile Apps lehnen die Bildschirm-Automatisierung des Doubao Phone Assistant ab.
-
Beijing News. Doubao AI Phone veröffentlicht nach SAEP-Überprüfung Register für App-Verweigerungen.
-
Anthropic. Model Context Protocol Specification and Architecture.
Share this article



