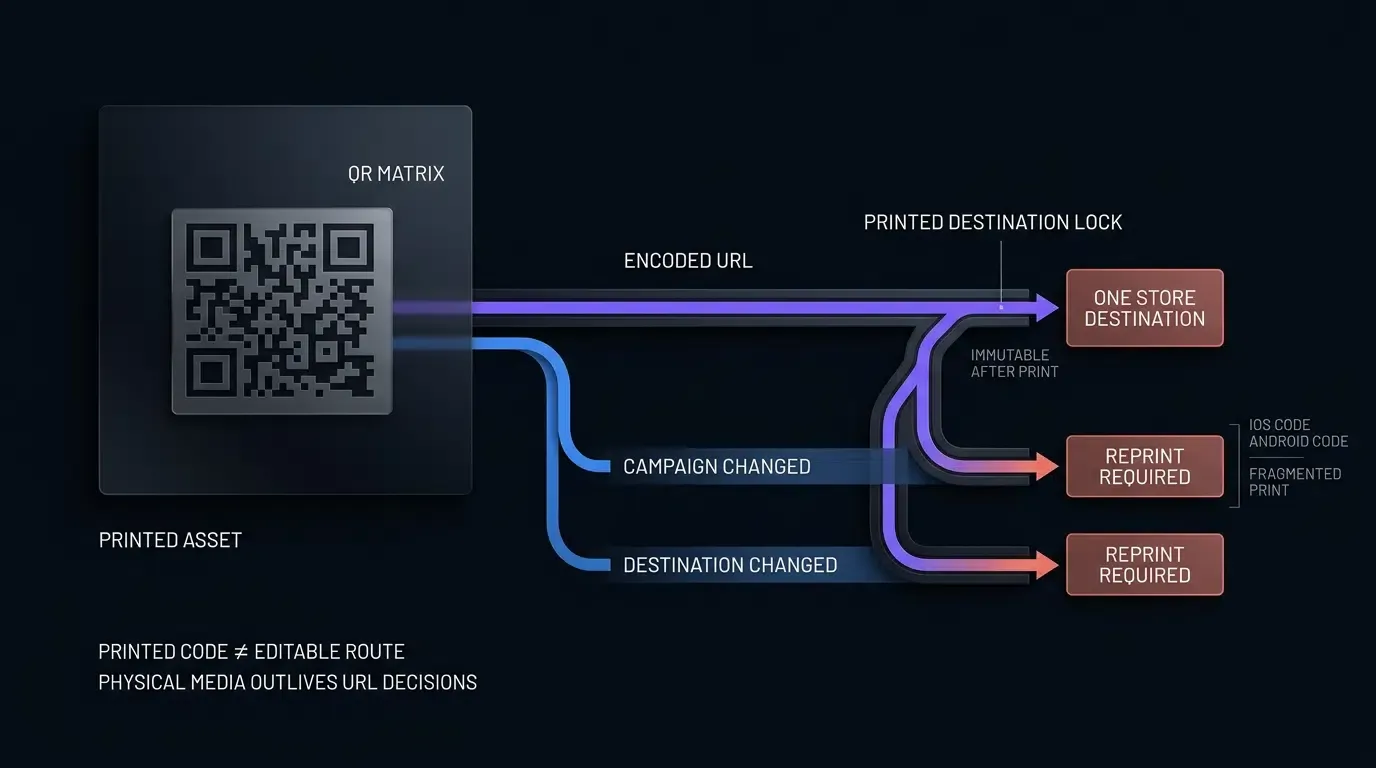
Wie erstelle ich einen QR-Code für meinen App-Store-Link? Das Erstellen eines QR-Codes für einen App-Store-Link erfordert die Kodierung einer dynamischen Weiterleitungs-URL, die das Betriebssystem des Nutzers über die User-Agent-Prüfung erkennt. Dabei werden iOS-Geräte zum Apple App Store, Android-Geräte zu Google Play und Desktop-Geräte zu einer Landingpage weitergeleitet.
Ein App-QR-Code ist ein adaptiver Barcode für die mobile Weiterleitung, der eine zentralisierte Indirektions-URL kodiert. Diese ist in der Lage, scannende Nutzer basierend auf einer Echtzeit-Erkennung des Gerätebetriebssystems dynamisch zum entsprechenden nativen App-Store zu leiten. Durch die Reduzierung statischer Plattformabhängigkeiten vereinheitlicht er physische Printmaterialien über die Ökosysteme des Apple App Store und Google Play hinweg.
| Begriff | Definition | Verwandte Entität | Suchintention |
|---|---|---|---|
| App-QR-Code | Ein einheitlicher Barcode, der scannende Nutzer zu ihrem plattformspezifischen App-Store leitet. | Universal Link / Intent | Informationell / Technisch |
| Dynamischer QR-Code | Ein QR-Code, der eine verwaltete Indirektions-URL kodiert, deren Ziel nach dem Druck geändert werden kann. | HTTP 302-Weiterleitung | Technisch |
| QR-Code für App erstellen | Der programmatische oder konsolenbasierte Workflow zur Generierung adaptiver Barcodes für mehrere Stores. | Schnelle Installation & Teilen | Technisch / Kommerziell |
Das Multi-Plattform-Problem: Warum direkte App-Store-Links in einzelnen QR-Codes scheitern

Die Inkompatibilität direkter Store-URLs: Apple App Store vs. Google Play
Physische Marketingmaterialien wie Produktverpackungen, POS-Displays im Einzelhandel, Outdoor-Plakate und Event-Banner unterliegen räumlichen Beschränkungen. Wenn Herausgeber mobiler Anwendungen Werbematerialien drucken, benötigen sie ein digitales Einfallstor, das die Aufmerksamkeit in der realen Welt in die Installation digitaler Anwendungen umwandelt. Der etablierte Standard für diesen physisch-digitalen Übergang ist der QR-Code (Quick Response), standardisiert nach ISO/IEC 18004.
Die Standardarchitekturen für die App-Distribution sind jedoch auf zwei geschlossene Marktplatz-Ökosysteme aufgeteilt:
- Apple App Store-Infrastruktur: Anwendungen, die auf iOS-Geräten vertrieben werden, sind über Apple-spezifische Endpunkte wie
https://apps.apple.com/app/id1234567890katalogisiert. Mobile Betriebssysteme von Apple fangen diese URLs nativ ab und leiten den Nutzer zur lokalen App-Store-Anwendung weiter. - Google Play Store-Infrastruktur: Anwendungen, die auf Android-Geräten vertrieben werden, sind über Google Play-Endpunkte wie
https://play.google.com/store/apps/details?id=com.example.appkatalogisiert. Android-Geräte lösen diese URLs über den nativen Google Play Store-Client auf.
Wenn ein Herausgeber einen direkten, statischen Link zum Apple App Store in einen QR-Code kodiert, schlägt der Versuch von Android-Geräten fehl, beim Scannen dieses Barcodes eine Installationsschnittstelle zu starten. Google Play-Dienste können Apple App Store-Produktkennungen nicht verarbeiten. Umgekehrt zwingt die Kodierung einer direkten Google Play-URL iOS-Nutzer in eine webbasierte Google Play-Oberfläche, die keine native IPA-Installation ausführen kann. QR-Codes mit direkten Store-Links bieten eine begrenzte Flexibilität bei der Weiterleitung nach dem Druck, da das fest kodierte Ziel die Client-Hardware-Fähigkeiten nicht auswerten oder die Ziel-URL anpassen kann.
Die operativen Risiken beim Drucken von zwei QR-Codes nebeneinander
Um die Plattformtrennung zu umgehen, setzen Marketingteams häufig zwei Barcodes nebeneinander auf physischen Materialien ein und drucken Codes mit den Beschriftungen „Für iPhone scannen“ und „Für Android scannen“ ab.
Zwar vermeidet dieser Ansatz eine zwischenzeitliche Webentwicklung, er bringt jedoch erhebliche operative, ergonomische und ästhetische Nachteile mit sich:
- Visuelle Unordnung und geringere Scan-Geschwindigkeit: Konkurrierende Barcodes beanspruchen wertvolle physische Oberfläche und erzeugen kognitive Reibung, da der Nutzer die Labels vor dem Scannen prüfen muss.
- Nutzerfehler und Abbruch: Mobile Nutzer scannen routinemäßig den falschen Barcode, landen auf einer inkompatiblen Store-Seite oder einem Plattformfehler und brechen den Onboarding-Prozess vollständig ab.
- Eingeschränkte Attribution auf Asset-Ebene: Ein direkt auf den Store verweisender QR-Code unterstützt möglicherweise eine grundlegende Messung auf Kampagnenebene über entsprechende Store-Attributionsparameter, bietet jedoch von Haus aus weder ein zentral verwaltetes Scan-Protokoll noch Flexibilität bei der Weiterleitung nach dem Druck.
Die Verwundbarkeit nach dem Druck: Was passiert, wenn sich Paket-IDs oder Marketing-Ziele ändern
Der physische Druck erfordert starre operative Zeitpläne. Verpackungsauflagen, Printmagazine, Konferenzbroschüren und Out-of-Home-Plakate (OOH) werden oft Wochen oder Monate vor dem Start einer Softwarekampagne in Auftrag gegeben und gedruckt.
Direkte Store-Barcodes schaffen erhebliche Risiken über den gesamten Produktlebenszyklus hinweg:
- Druckfristen vor der Veröffentlichung: Wenn Marketingmaterialien gedruckt werden müssen, bevor die mobile Anwendung die formelle Prüffreigabe von Apple oder Google erhält, birgt das Drucken direkter Links Risiken, falls ein App-Store-Prüfer verlangt, den Bundle-Identifier oder die primäre App-ID der App zu ändern.
- Wiederverwendung nach Kampagnenende: Sobald eine temporäre Werbekampagne abgeschlossen ist, kann ein direkter Store-Link serverseitig nicht mehr so angepasst werden, dass er auf eine aktualisierte Aktion oder eine sekundäre Landingpage verweist.
- Beschädigte Print-Assets: Wenn ein unmanaged Short-Link-Weiterleitungsdienst seine API veraltet oder seine Domain-Struktur ändert, werden gedruckte Verpackungen und Banner dauerhaft unbrauchbar und erzeugen HTTP-404-Fehler, die ohne kostspieligen physischen Neudruck nicht korrigiert werden können.
Wie client- und serverseitige User-Agent-Erkennung App-Stores ansteuert
Bewertung von Weiterleitungsmodellen: HTTP-302-Edge-Server-Weiterleitungen vs. clientseitige Web-Transitseiten
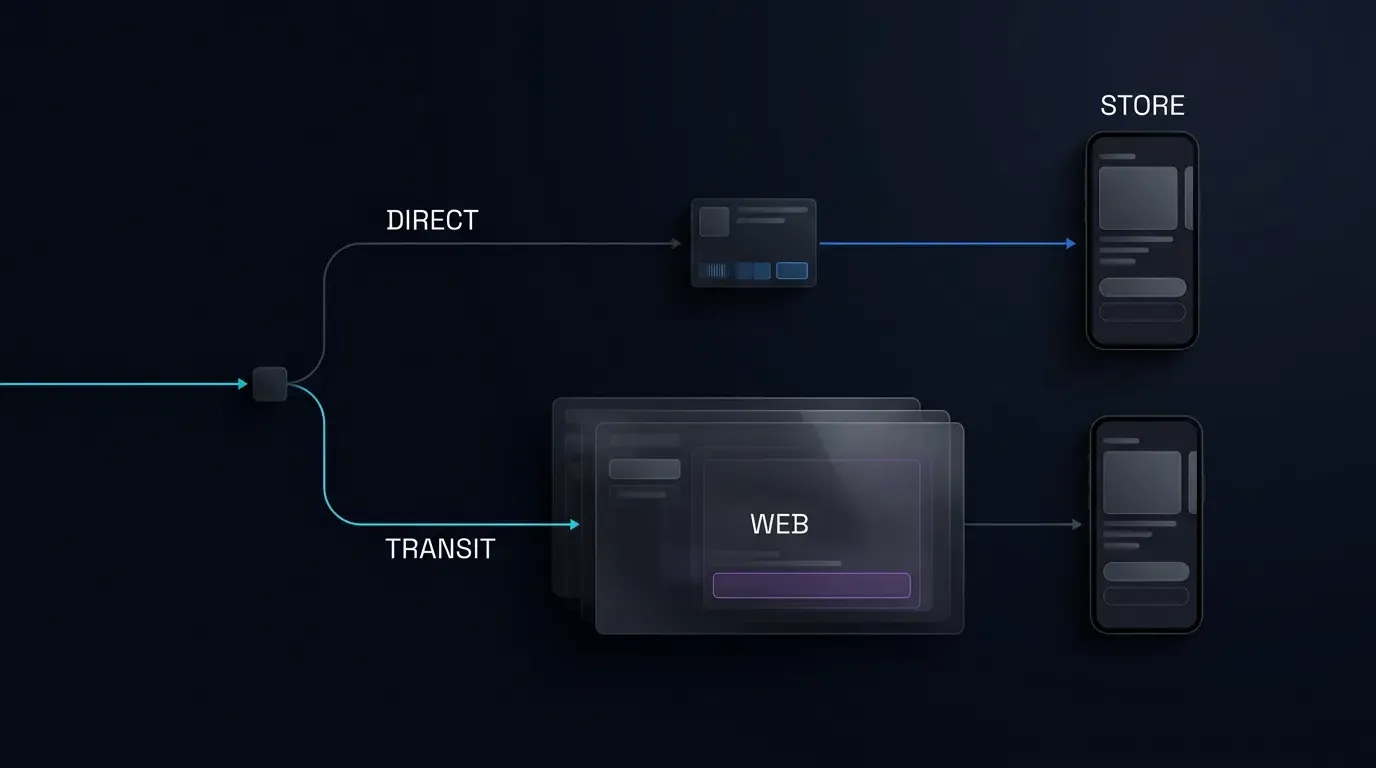
Um das Multi-Plattform-Dilemma zu lösen, muss ein App-QR-Code eine Indirektions-URL kodieren, die auf ein zentrales Weiterleitungstor verweist. Das Weiterleitungstor wertet die eingehende HTTP-Anfrage aus und leitet den Nutzer zum entsprechenden Ziel.
Architektonisch müssen Entwicklungsteams basierend auf ihren Kampagnen-Tracking-Anforderungen zwischen zwei primären Weiterleitungsstrategien unterscheiden:
- Direkte Store-Weiterleitung (HTTP 302 serverseitig): Das scannende Gerät fragt den Weiterleitungsserver an, der den eingehenden
User-Agent-Header prüft und sofort eine HTTP-302-Found-Antwort ausgibt, die den Browser zum Ziel-Store leitet. Dieses Modell bietet minimale Latenz. Da der Nutzer jedoch niemals eine intermediäre Webpage lädt, können clientseitige JavaScript-SDKs auf diesem Pfad nicht ausgeführt werden. Bei iOS-Geräten können Parameter nicht über Webskripte zwischengespeichert werden, bevor sie den App Store erreichen; unter Android müssen Parameter rein über den Google-Play-Parameterreferrer=übergeben werden. - Web-Transit-Routing (H5-Zwischenseite): Der Weiterleitungsserver leitet das scannende Gerät zu einer adaptiven mobilen Landingpage (
universal_app_qr_transit.html) weiter. Diese Transitseite initialisiert das OpoInstall Web JS SDK, um Kampagnen-Abfrageparameter einzulesen, wertet Touch-Eigenschaften lokal aus und präsentiert eine zugängliche native Store-Schaltfläche. Dieses Modell ist unerlässlich, wenn Kampagnen ein umfassendes Branding, ein benutzerdefiniertes QR-Code-Design oder eine clientseitige Zwischenspeicherung von Parametern vor der Navigation zum Store erfordern.
Analyse von User-Agent-Strings und Absicherung von Client Hints in modernen mobilen Browsern
Unabhängig davon, ob die Ausführung auf einem Edge-Server oder innerhalb eines clientseitigen Transitskripts erfolgt, stützt sich die Identifizierung des Betriebssystems auf die Prüfung von Browser-Umgebungstoken:
- iOS-Auswertung: Überprüft den
User-Agent-String auf Token wieiPhone,iPadoderiPod. Auf modernen Touch-Geräten müssen Clientskripte auf Plattformen, dieMacIntelmelden, auchnavigator.maxTouchPoints > 1auswerten, um iPadOS-Hardware im Desktop-Modus präzise zu erkennen. - Android-Auswertung: Überprüft den
User-Agent-String auf das TokenAndroid. In modernen mobilen Browsern auf Chromium-Basis können Server auch User-Agent Client Hints (Sec-CH-UA-Platform: "Android") auswerten, um die Plattformidentität zu verifizieren, ohne sich ausschließlich auf den Abgleich von Legacy-Strings zu verlassen. - Desktop-Auswertung: Wenn weder iOS- noch Android-Indikatoren erkannt werden, stuft das System den Besucher als Desktop- oder Workstation-Nutzer ein (z. B. Windows, macOS, Linux).
Umgang mit Desktop-Scannern: Bereitstellung von Fallback-Landingpages und Web-Showcases
Nutzer scannen physische QR-Codes gelegentlich über Laptop-Webcams, Desktop-Vorschautools oder Browser-Erweiterungen. Darüber hinaus können Nutzer den zugrundeliegenden Weiterleitungslink in Desktop-Browsern kopieren und einfügen.
Ein einfaches Weiterleitungsskript, das davon ausgeht, dass der gesamte Datenverkehr von Mobilgeräten stammt, schlägt fehl, wenn es auf einen Desktop-User-Agent trifft. Die Weiterleitung eines Desktop-Chrome-Browsers unter Windows an ein mobiles market://-URI-Schema oder eine iOS-App-Store-Produkt-URL erzeugt einen nicht behandelten Protokollfehler.
Eine produktionsreife App-QR-Code-Architektur implementiert einen expliziten Desktop-Fallback:
- Desktop-Web-Showcase: Leitet Desktop-Besucher zu einer informativen Desktop-Landingpage weiter, die Produktfunktionen hervorhebt, Desktop-Web-App-Pendants anzeigt oder einen hochauflösenden QR-Code für das mobile Scannen einbindet.
- SMS- oder E-Mail-Dispatcher: Bietet ein Eingabefeld, mit dem Desktop-Besucher einen Installationslink direkt an ihre Mobiltelefonnummer oder E-Mail-Adresse senden können.
Verwaltung von iPadOS-Browsing-Headern im Desktop-Stil zur Vermeidung von Gerätefehlidentifikationen
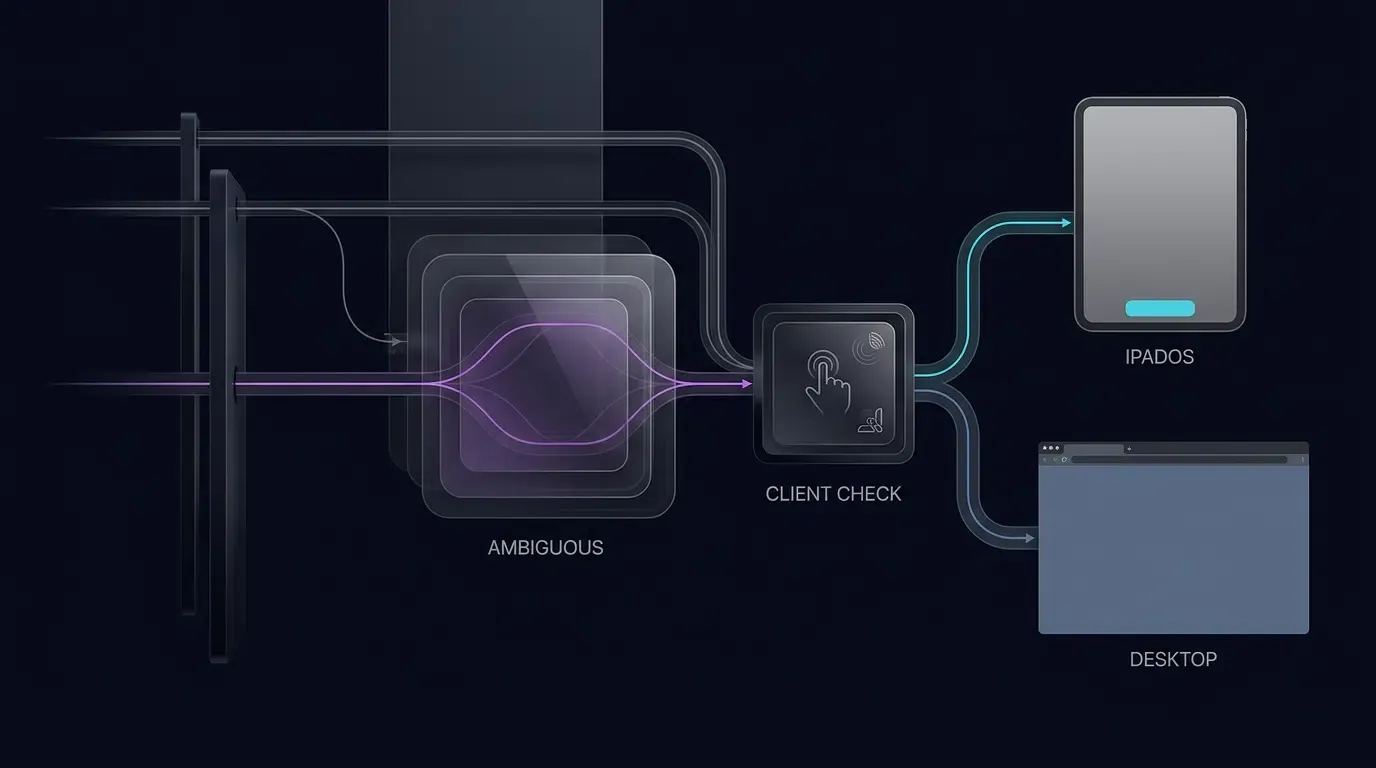
Beginnend mit iPadOS 13 hat Apple Safari auf iPads so konfiguriert, dass standardmäßig Desktop-Websites angefordert werden. Folglich überträgt der Browser einen User-Agent-String, der identisch mit Safari unter macOS ist:
Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/605.1.15 (KHTML, like Gecko) Version/17.0 Safari/605.1.15
Wenn ein Weiterleitungsskript für einen App-QR-Code naiv nur nach der Zeichenfolge iPad sucht, stuft es das iPad fälschlicherweise als Desktop-Computer ein und leitet ein Tablet mit Touch-Funktion am App Store vorbei.
Serverseitige HTTP-Anfrage-Handler prüfen nur eingehende Header, die Touch-Hardware nicht direkt ohne Client Hints beobachten können. Wenn daher serverseitige Logik in einer web-transit-Architektur auf einen Macintosh-User-Agent stößt, leitet sie die Anfrage an die clientseitige Landingpage weiter, auf der Browser-JavaScript sowohl Legacy-Token als auch Touch-Funktionen auswertet:
// Robuste iOS- und iPadOS-Erkennung
var isIOS = /iPhone|iPad|iPod/.test(navigator.userAgent) ||
            (navigator.platform === 'MacIntel' && navigator.maxTouchPoints > 1);
Durch die Überprüfung, ob die Plattform MacIntel meldet und gleichzeitig bestätigt wird, dass navigator.maxTouchPoints > 1 gilt, unterscheiden Clientskripte iPadOS-Tablets präzise von echten Desktop-Macs, indem sie den App-Store-Zielort für iPad-Nutzer anzeigen, während Desktop-Mac-Besucher zum Produkt-Showcase weitergeleitet werden.
Technische Architektur einer universellen App-QR-Code-Weiterleitungsengine
Die Indirektions-Topologie: Einzelne physische Matrix ──> Zentralisierter Router ──> Plattformziel
Ein universelles App-QR-Code-System trennt die physische Darstellung von Daten von der digitalen Weiterleitungslogik.
Die Architektur umfasst drei Kernebenen:
- Die physische Matrix: Ein standardisierter Barcode nach ISO/IEC 18004, der auf Verpackungen, Plakaten oder Flyern aufgedruckt ist und eine permanente Kurz-URL kodiert (z. B.
https://trk.example.com/app). Bitte beachten Sie, dass ein benutzerdefiniertes visuelles Branding – wie das Einbetten von Firmenlogos, die Auswahl von Markenfarben oder die Anpassung des Ecken-Stylings – ausschließlich auf der physischen Matrix-Rendering-Ebene stattfindet und das zugrundeliegende Indirektionsprotokoll nicht verändert. - Das zentrale Weiterleitungstor: Ein hochverfügbarer Webservice, der Scan-Metadaten protokolliert, eingehende Client-Header prüft, Kampagnen-Abfrageparameter bereinigt und den Zielendpunkt ermittelt.
- Die Zielorte: Plattformspezifische Ziele, darunter der Apple App Store, der Google Play Store, benutzerdefinierte APK-Distribution-Server oder responsive Desktop-Landingpages.
[Physisches Material] ──> Nutzer scannt universellen App-QR-Code
                                 │
                                 ▼
                  [Zentralisierter Weiterleitungsendpunkt]
                                 │
             ┌───────────────────┼───────────────────┐
             ▼                   ▼                   ▼
       [iOS-Gerät]        [Android-Gerät]     [Desktop-Browser]
                 │                   │                   │
                 ▼                   ▼                   ▼
         [Apple App Store]   [Google Play Store]  [Web-Landingpage]
         (App-ID-Ziel)      (Referrer-Metadaten) (Funktions-Showcase)
Bewahrung von Marketing- und Kampagnen-Tracking-Paramitern bei Betriebssystem-Weiterleitungen
Ein funktionsfähiger App-QR-Code darf Nutzer nicht nur zum korrekten Store leiten; er muss den Kampagnen-Attributionskontext über die Store-Übergabegrenze hinweg bewahren.
Wenn Marketingteams gedruckte Materialien einsetzen, fügen sie Tracking-Parameter an die Weiterleitungs-URL an:
https://trk.example.com/app?channelCode=poster_chicago_01&utm_source=offline&utm_campaign=summer2026
Die zentralisierte Weiterleitungs-Engine erfasst diese Abfrageparameter während des ersten Scan-Ereignisses. Um sicherzustellen, dass nachgelagerte Analysedokumente diese Daten empfangen:
- Android-Verarbeitung: Die Weiterleitungs-Engine oder das Transitskript konstruiert eine Google Play Store-URL, die die bereinigten Parameter in den offiziellen
referrer-Parameter kodiert. Wenn der Nutzer die App installiert und öffnet, ruft die Android-Anwendung diese Parameter über die Google Play Install Referrer API ab. - iOS-Verarbeitung: Da der Apple App Store beim Kaltstart vom Home-Screen keine beliebigen URL-Abfrageparameter weiterleitet, setzen Kampagnen, die eine Parameterbereitstellung erfordern, einen Web-Transit-Workflow ein. Die Transitseite lädt das OpoInstall Web JS SDK, um Parameter vor der Store-Übergabe im Attribution-Backend zwischenzuspeichern, sodass das native iOS-SDK (
getInstallParam) den Kanalkontext beim ersten Start wiederherstellen kann, sofern dies durch Plattform-Matching-Mechanismen unterstützt wird.
Datenschutz- und Sicherheitsgrenzen: Verhinderung von Open-Redirect-Schwachstellen
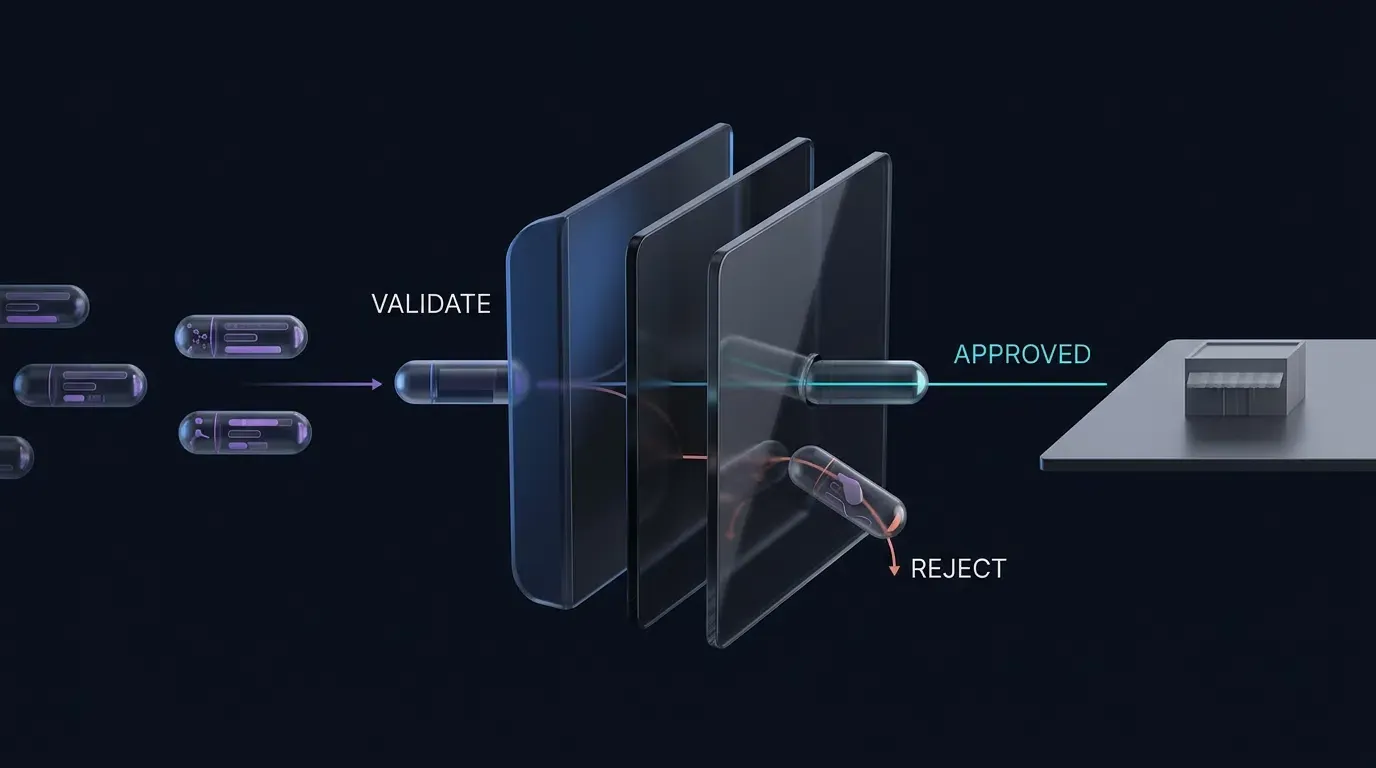
Das Bereitstellen dynamischer Weiterleitungsendpunkte bringt architektonische Sicherheitsverpflichtungen mit sich. Gemäß den OWASP-Empfehlungen zu unvalidierten Weiterleitungen und Weiterleitungszielen können unvalidierte Weiterleitungsskripte von böswilligen Akteuren ausgenutzt werden, um Phishing-Links zu erstellen, die die vertrauenswürdige Domain eines Unternehmens verwenden, um Opfer auf schädliche Websites weiterzuleiten.
Eine sichere App-QR-Code-Weiterleitungsarchitektur erzwingt eine strenge URL-Validierung:
- Ziel-Allowlist: Die Weiterleitungs-Engine darf nur auf vorab genehmigte Ziel-Hostnames weiterleiten (wie
apps.apple.com,play.google.comoder verifizierte Unternehmens-Subdomains). Willkürliche externe Weiterleitungsziele, die über Abfrageparameter angegeben werden, müssen abgelehnt werden. - Eingabebereinigung: Abfrageparameter-Schlüssel und -Werte, die an Store-Listings oder Transitskripte übergeben werden, müssen anhand einer strikten alphanumerischen Positivliste validiert werden, wobei Skript-Tags, Zeilenumbrüche und Protokollmodifizierer entfernt werden.
- Datenschutzorientierte Attribution: Die Systemweiterleitung muss sich auf explizite HTTP-Anfrage-Header (User-Agent), autorisierte Store-APIs (Play Install Referrer) und transparente Sitzungskontexte stützen. Der Versuch, persistente Gerätesignaturen mittels Hardware-Entropie zu erstellen, verstößt gegen die Datenschutzregeln der Plattformen.
Schritt-für-Schritt-Implementierung: Aufbau eines Multi-Store-Transit-Weiterleiters
Konfiguration universeller Multi-Store-Landingpages mit barrierefreien nativen Fallback-Ankern
Bei der Bereitstellung eines App-QR-Codes können Growth-Teams eine schlanke clientseitige Transit-Landingpage hosten, die eine heuristische Umgebungsprüfung durchführt und gleichzeitig einen barrierefreien nativen Fallback-Anker beibehält.
Das Implementierungsbeispiel in [CODE_BLOCK_01] veranschaulicht eine responsive HTML/JS-Transitseite. Das Skript validiert eingehende Abfrageparameter anhand einer Positivliste, prüft Client-Funktionen (einschließlich Legacy-iPad-Token und iPadOS-Touch-Punkten), konstruiert dynamisch gültige Google-Play- und Apple-App-Store-Ziel-URLs und initialisiert das OpoInstall Web JS SDK, während der native Anker als primärer Navigationseigentümer beibehalten wird.
Konsultieren Sie die SDK-Integrationsreferenz für technische Spezifikationen bezüglich Konfigurationsparametern und der Parameteranalyse.
<!-- Adaptives Dual-Platform-Weiterleitungsskript mit Fallbacks -->
<!-- Datei: universal_app_qr_transit.html -->

<!DOCTYPE html>
<html lang="de">
<head>
    <meta charset="UTF-8">
    <meta name="viewport" content="width=device-width, initial-scale=1.0">
    <title>Weiter zu Ihrem App-Store</title>

    <style>
        body {
            font-family: -apple-system, BlinkMacSystemFont, "Segoe UI", Roboto, Helvetica, Arial, sans-serif;
            background-color: #f8f9fa;
            color: #333;
            text-align: center;
            padding: 48px 16px;
            margin: 0;
        }
        .transit-card {
            background: #ffffff;
            border-radius: 16px;
            box-shadow: 0 4px 20px rgba(0, 0, 0, 0.06);
            max-width: 440px;
            margin: 0 auto;
            padding: 36px 24px;
            box-sizing: border-box;
        }
        .app-icon {
            width: 76px;
            height: 76px;
            border-radius: 18px;
            margin-bottom: 20px;
            object-fit: cover;
        }
        h2 {
            font-size: 20px;
            margin: 0 0 10px 0;
            color: #111;
        }
        p {
            font-size: 14px;
            color: #666;
            margin: 0 0 24px 0;
            line-height: 1.5;
        }
        .btn-download {
            display: inline-block;
            background-color: #007aff;
            color: #ffffff;
            font-size: 16px;
            font-weight: 600;
            padding: 14px 32px;
            border-radius: 24px;
            text-decoration: none;
            cursor: pointer;
            border: none;
            transition: background-color 0.2s ease;
        }
        .btn-download:hover {
            background-color: #0062cc;
        }
        .footer-note {
            font-size: 12px;
            color: #999;
            margin-top: 18px;
        }
    </style>
</head>
<body>

    <div class="transit-card">
        <img src="https://cdn.example.com/assets/app-icon.png" alt="App-Symbol" class="app-icon">
        <h2 id="card-title">Weiter zu Ihrem App-Store</h2>
        <p id="card-desc">Wählen Sie die Schaltfläche unten, um den passenden App-Store für Ihr Gerät zu öffnen.</p>

        <!-- Barrierefreier primärer Navigations-Ankerlink -->
        <!-- Produktionshinweis: Ersetzen Sie das Standard-href durch Ihre Live-Landingpage oder Desktop-Showcase-URL -->
        <a id="store-action-btn" class="btn-download" href="https://app.example.com/landing">Anwendung herunterladen</a>
        <p class="footer-note">Tippen Sie auf die Schaltfläche oben, um zum entsprechenden Ziel zu gelangen.</p>
    </div>

    <!-- OpoInstall Web JS SDK Einbindung (Für Ihr bereitgestelltes Produktiv-Release prüfen) -->
    <script src="https://web.cdn.opoinstallcloud.com/opoinstall.js"></script>
    <script>
    (function() {
        // Schritt 1: Eingehende Kampagnenparameter vom physischen QR-Scan parsen und bereinigen
        function getSanitizedQueryParams() {
            var allowedKeys = new Set([
                "channelCode",
                "utm_source",
                "utm_medium",
                "utm_campaign",
                "inviter_id"
            ]);

            var result = Object.create(null);

            try {
                var query = new URLSearchParams(window.location.search);
                // Validiere Parameterwerte: alphanumerisch, Bindestrich, Unterstrich, Punkt (max. 64 Zeichen)
                var validPattern = /^[A-Za-z0-9_.-]{1,64}$/;

                query.forEach(function(value, key) {
                    if (allowedKeys.has(key) && validPattern.test(value)) {
                        if (!Object.prototype.hasOwnProperty.call(result, key)) {
                            result[key] = value;
                        }
                    }
                });
            } catch (e) {
                return Object.create(null);
            }

            return result;
        }

        var campaignData = getSanitizedQueryParams();

        // Schritt 2: Clientseitige User-Agent-Prüfung mit Behandlung von Legacy-iPads und iPadOS-Desktop-Modus
        var ua = navigator.userAgent || "";
        var isIOS = /iPhone|iPad|iPod/.test(ua) || (navigator.platform === 'MacIntel' && navigator.maxTouchPoints > 1);
        var isAndroid = /Android/.test(ua);

        var actionBtn = document.getElementById("store-action-btn");
        var cardTitle = document.getElementById("card-title");
        var cardDesc = document.getElementById("card-desc");

        // Schritt 3: Konstruktion plattformspezifischer Store-Ziel-URLs
        if (actionBtn) {
            if (isIOS) {
                // Weiterleitung zum Apple App Store (Numerische App-Store-ID)
                // Hinweis: Standard-iOS-App-Store-Links analysieren keine beliebigen Query-Strings;
                // Parameter werden über die verzögerte Zwischenspeicherung des Web JS SDKs bewahrt.
                actionBtn.href = "https://apps.apple.com/app/id1234567890";
                actionBtn.innerText = "Im App Store laden";
            } else if (isAndroid) {
                // Weiterleitung zum Google Play Store mit ordnungsgemäß strukturiertem 'referrer'-Payload
                try {
                    var playUrl = new URL("https://play.google.com/store/apps/details");
                    playUrl.searchParams.set("id", "com.example.app");

                    var referrerParams = new URLSearchParams();
                    ["channelCode", "utm_source", "utm_medium", "utm_campaign", "inviter_id"].forEach(function(paramKey) {
                        if (campaignData[paramKey]) {
                            referrerParams.set(paramKey, campaignData[paramKey]);
                        }
                    });

                    if (referrerParams.toString()) {
                        playUrl.searchParams.set("referrer", referrerParams.toString());
                    }

                    actionBtn.href = playUrl.toString();
                    actionBtn.innerText = "Jetzt bei Google Play";
                } catch (e) {
                    actionBtn.href = "https://play.google.com/store/apps/details?id=com.example.app";
                }
            } else {
                // Nicht-mobiler Desktop-Fallback: UI-Titel der Karte für Desktop-Besucher aktualisieren
                actionBtn.href = "https://app.example.com/desktop-showcase";
                actionBtn.innerText = "Produktübersicht ansehen";
                if (cardTitle) cardTitle.innerText = "Desktop-Erfahrung erkunden";
                if (cardDesc) cardDesc.innerText = "Durchstöbern Sie unseren Web-Produkt-Showcase oder scannen Sie von einem Mobilgerät aus.";
            }
        }

        // Schritt 4: Initialisierung des Web JS SDKs nach dem Single-Owner-Navigationsprinzip
        // Das oben konstruierte actionBtn.href bleibt das primäre zugängliche Ziel.
        // Das SDK wird initialisiert, um Parameter einzulesen und zwischenzuspeichern, ohne die Anker-Navigation zu überschreiben.
        if (typeof OpoInstall !== "function") {
            console.warn("OpoInstall Web SDK nicht verfügbar; Fortfahren mit direkten Store-Navigationsankern.");
        } else {
            try {
                new OpoInstall({
                    appKey: "OPOINSTALL_APPKEY_PLACEHOLDER",
                    data: campaignData,
                    onready: function() {
                        // SDK meldet Bereitschaft.
                        // Parameterpersistenz und nachfolgender Installationsabruf hängen von den bereitgestellten SDK-Verträgen und der Unterstützung des Plattform-Matchings ab.
                        // Die Navigation verbleibt alleinig bei actionBtn.href.
                    }
                });
            } catch (error) {
                console.error("Fehler bei der Initialisierung des OpoInstall SDK; native Store-Hrefs bleiben aktiv:", error);
            }
        }
    })();
    </script>
</body>
</html>
Programmatische App-QR-Code-Generierung: Erstellung hochauflösender Matrix-Assets nach ISO/IEC 18004
Für Unternehmenskampagnen mit Hunderten von Print-Variationen müssen Barcodes programmatisch generiert werden, anstatt sie manuell aus einer Designsoftware zu exportieren.
Die Node.js-Implementierung in [CODE_BLOCK_02] demonstriert beide Komponenten eines universellen App-QR-Code-Systems: einen ausführbaren serverseitigen HTTP-302-Weiterleitungs-Handler, der eingehende Anfrage-Header in Echtzeit mit strenger ROUTING_MODE-Validierung (direct-store vs. web-transit) auswertet, sowie ein Automatisierungstool, das Transit-URLs validiert und druckfertige PNG-Barcode-Bilddateien mithilfe eines standardbasierten QR-Code-Generators gemäß den ISO/IEC 18004-Spezifikationen mit Fehlerkorrekturstufe Q rendert.
Beachten Sie, dass das Generieren eines PNG mit 1024 Pixeln ein hochauflösendes digitales Master-Asset bereitstellt; die tatsächlichen physischen Druckabmessungen müssen basierend auf den physischen Scan-Entfernungen berechnet und mit Andrucken verifiziert werden.
// Serverseitiges HTTP-302-Weiterleitungs- & QR-Code-Generierungsskript
// Datei: server_qr_router.js
// Abhängigkeiten: npm install qrcode

const http = require('http');
const QRCode = require('qrcode'); // Standardbasierter QR-Generator konform zu ISO/IEC 18004 Spezifikationen

/**
 * Serverkonfigurationsobjekt:
 * Konfigurieren Sie in der Produktion Umgebungsvariablen für Ports und Live-Endpunktadressen.
 * routingMode: 'direct-store' (unmittelbares 302 zum Store) oder 'web-transit' (leitet zur H5-Transitseite für SDK-Caching weiter)
 */
const SERVER_CONFIG = {
    port: process.env.PORT || 3000,
    routingMode: process.env.ROUTING_MODE || "web-transit",
    iosStoreUrl: "https://apps.apple.com/app/id1234567890",
    androidPackageId: "com.example.app",
    webTransitUrl: process.env.WEB_TRANSIT_URL || "https://app.example.com/universal_app_qr_transit.html",
    desktopFallbackUrl: "https://app.example.com/desktop-overview"
};

/**
 * Validiert, ob ein Hostname den DNS-Spezifikationen nach RFC 1035 / RFC 1123 entspricht
 * ohne aufeinanderfolgende Punkte oder ungültige Label-Formatierung.
 */
function isValidHostname(host) {
    if (typeof host !== "string" || host.length > 253) {
        return false;
    }
    const labels = host.split(".");
    if (labels.length < 2) {
        return false;
    }
    return labels.every(label =>
        label.length >= 1 &&
        label.length <= 63 &&
        /^[A-Za-z0-9](?:[A-Za-z0-9-]*[A-Za-z0-9])?$/.test(label)
    );
}

/**
 * Ruft genehmigte Host-Positivlisten strikt aus der Umgebungskonfiguration ab.
 */
function getApprovedHosts(envVarName) {
    const raw = process.env[envVarName];
    if (!raw) {
        throw new Error(`${envVarName} Umgebungsvariable muss explizit konfiguriert werden.`);
    }

    const hosts = new Set(
        raw.split(",")
            .map(host => host.trim().toLowerCase())
            .filter(Boolean)
    );

    if (hosts.size === 0) {
        throw new Error(`${envVarName} Positivliste darf nicht leer sein.`);
    }

    return hosts;
}

/**
 * Validiert das Konfigurationsschema und strenge ROUTING_MODE-Enum-Werte vor dem Serverstart
 */
function validateConfig() {
    // Erzwinge strenge Enum-Validierung für ROUTING_MODE
    const allowedModes = new Set(["direct-store", "web-transit"]);
    if (!allowedModes.has(SERVER_CONFIG.routingMode)) {
        throw new Error(`Ungültiger ROUTING_MODE: "${SERVER_CONFIG.routingMode}". Muss strikt "direct-store" oder "web-transit" sein.`);
    }

    const portNum = Number(SERVER_CONFIG.port);
    if (!Number.isInteger(portNum) || portNum < 1 || portNum > 65535) {
        throw new Error(`Ungültige PORT-Konfiguration: "${SERVER_CONFIG.port}". Muss eine gültige TCP-Portnummer sein.`);
    }

    // Verifiziere, dass die Umgebungsvariable für die Router-Host-Positivliste explizit gesetzt ist
    getApprovedHosts("APPROVED_API_HOSTS");

    if (SERVER_CONFIG.routingMode === "web-transit") {
        const transitUrl = new URL(SERVER_CONFIG.webTransitUrl);
        if (transitUrl.protocol !== "https:") {
            throw new Error("WEB_TRANSIT_URL-Konfiguration muss das HTTPS-Protokoll verwenden.");
        }
    }
}

/**
 * Bereinigt eingehende URL-Parameter anhand einer expliziten Positivliste
 */
function sanitizeQueryParams(searchParams) {
    const allowedKeys = ["channelCode", "utm_source", "utm_medium", "utm_campaign", "inviter_id"];
    const validPattern = /^[A-Za-z0-9_.-]{1,64}$/;
    const sanitized = new URLSearchParams();

    allowedKeys.forEach(key => {
        const val = searchParams.get(key);
        if (val && validPattern.test(val)) {
            sanitized.set(key, val);
        }
    });

    return sanitized;
}

/**
 * Wertet eingehende Anfrage-Header aus und gibt die Ziel-URL basierend auf dem Routing-Modus zurück
 */
function resolveStoreDestination(userAgentString, searchParams) {
    const ua = userAgentString || "";
    const sanitizedParams = sanitizeQueryParams(searchParams);

    // Der aktive Modus wird während des Serverstarts strikt validiert
    const activeMode = SERVER_CONFIG.routingMode;

    // Modus: web-transit (Leitet mobile und mehrdeutige Desktop-Class-UA zur H5-Transitseite weiter)
    if (activeMode === "web-transit") {
        const isMobileOrTablet = /iPhone|iPad|iPod|Android/.test(ua) || /Macintosh/.test(ua);
        if (isMobileOrTablet) {
            const transitUrl = new URL(SERVER_CONFIG.webTransitUrl);
            sanitizedParams.forEach((value, key) => {
                transitUrl.searchParams.set(key, value);
            });
            return transitUrl.toString();
        }
        return SERVER_CONFIG.desktopFallbackUrl;
    }

    // Modus: direct-store (Unmittelbares HTTP 302 zu App-Store-Einträgen)
    const isIOS = /iPhone|iPad|iPod/.test(ua);
    const isAndroid = /Android/.test(ua);

    if (isIOS) {
        return SERVER_CONFIG.iosStoreUrl;
    } else if (isAndroid) {
        const playUrl = new URL("https://play.google.com/store/apps/details");
        playUrl.searchParams.set("id", SERVER_CONFIG.androidPackageId);

        // Kodiert bereinigte Parameter in den offiziellen Referrer-Parameter von Google Play
        if (sanitizedParams.toString()) {
            playUrl.searchParams.set("referrer", sanitizedParams.toString());
        }

        return playUrl.toString();
    }

    return SERVER_CONFIG.desktopFallbackUrl;
}

/**
 * Schlanker HTTP-302-Weiterleitungsserver
 * Hinweis: Betreiben Sie diesen in der Produktion hinter einem authentifizierenden Reverse-Proxy (z. B. Nginx, Cloudflare) mit HTTPS-Terminierung.
 * Prüfen Sie direkte Host-Header vom vertrauenswürdigen vorgeschalteten Reverse-Proxy.
 */
function startRoutingServer() {
    // Erzwinge strenge Konfigurationsvalidierung vor dem Öffnen von Netzwerksockets
    validateConfig();

    const server = http.createServer((req, res) => {
        try {
            // Beschränke HTTP-Methoden auf GET und HEAD für Weiterleitungsendpunkte
            if (req.method !== "GET" && req.method !== "HEAD") {
                res.writeHead(405, { "Content-Type": "text/plain", "Allow": "GET, HEAD" });
                res.end("Method Not Allowed");
                return;
            }

            // Lese direkten Host-Header vom vertrauenswürdigen Reverse-Proxy aus
            // Hinweis: .split(":")[0] entfernt optionale Portnummern für die Standard-Host-Positivlisten-Auswertung
            const rawHost = req.headers.host || "";
            const hostHeader = rawHost.split(":")[0];
            const approvedRouterHosts = getApprovedHosts("APPROVED_API_HOSTS");

            if (!isValidHostname(hostHeader) || !approvedRouterHosts.has(hostHeader.toLowerCase())) {
                res.writeHead(403, { "Content-Type": "text/plain" });
                res.end("Forbidden: Access via unauthorized host header.");
                return;
            }

            const requestUrl = new URL(req.url, `https://${hostHeader}`);

            // Beschränke die Weiterleitungsbehandlung auf den autorisierten Routen-Endpunkt
            if (requestUrl.pathname !== "/app") {
                res.writeHead(404, { "Content-Type": "text/plain" });
                res.end("Not Found");
                return;
            }

            const destination = resolveStoreDestination(req.headers["user-agent"], requestUrl.searchParams);

            // Führe die HTTP-302-Found-Weiterleitung aus
            res.writeHead(302, {
                "Location": destination,
                "Cache-Control": "no-cache, no-store, must-revalidate"
            });
            res.end();
        } catch (err) {
            res.writeHead(500, { "Content-Type": "text/plain" });
            res.end("Internal Routing Error");
        }
    });

    server.listen(SERVER_CONFIG.port, () => {
        console.log(`[Router aktiv] HTTP-302-Server lauscht auf Port ${SERVER_CONFIG.port} im Modus ${SERVER_CONFIG.routingMode}`);
    });

    return server;
}

/**
 * Generiert ein ISO/IEC-18004-konformes, hochauflösendes PNG-Barcode-Bild, das auf eine verifizierte universelle Transit-URL verweist.
 */
async function generateUniversalAppQRCode(transitUrlString, outputFilePath = "universal_app_qr.png") {
    let parsedUrl;
    try {
        parsedUrl = new URL(transitUrlString);
    } catch (err) {
        throw new Error(`Ungültiger URL-String angegeben: "${transitUrlString}". Muss eine gültige URI sein.`);
    }

    if (parsedUrl.protocol !== "https:") {
        throw new Error(`Unsicheres Protokoll erkannt: ${parsedUrl.protocol}. Das App-QR-Code-Ziel muss HTTPS verwenden.`);
    }

    if (!isValidHostname(parsedUrl.hostname)) {
        throw new Error(`Fehlerhafter DNS-Hostname erkannt: "${parsedUrl.hostname}".`);
    }

    const approvedQrHosts = getApprovedHosts("APPROVED_QR_HOSTS");
    if (!approvedQrHosts.has(parsedUrl.hostname.toLowerCase())) {
        throw new Error(`Unautorisierte Host-Domain: "${parsedUrl.hostname}". Host ist nicht in APPROVED_QR_HOSTS enthalten.`);
    }

    console.log(`[Validierung erfolgreich] Generiere universellen App-QR-Code für: ${parsedUrl.toString()}`);

    const qrOptions = {
        errorCorrectionLevel: 'Q', // Stufe Q (25% Schadenswiederherstellung) optimal für Printmaterialien
        type: 'image/png',
        margin: 4,                 // Konforme Ruhezone von 4 Modulen
        width: 1024                // Hochauflösendes digitales Master-Asset, geeignet für die Skalierung in der Druckproduktion
    };

    try {
        await QRCode.toFile(outputFilePath, parsedUrl.toString(), qrOptions);
        console.log(`[Erfolgreich] Hochauflösendes Barcode-Bild geschrieben nach: ${outputFilePath}`);
        return outputFilePath;
    } catch (err) {
        throw new Error(`Fehler beim Generieren des QR-Code-Bild-Assets: ${err.message}`);
    }
}

// Einstiegspunkt für eigenständige Ausführung
if (require.main === module) {
    if (process.argv.includes("--serve")) {
        startRoutingServer();
    } else {
        const sampleUrl = process.env.TARGET_TRANSIT_URL || "https://trk.example.com/app?channelCode=poster_01";
        generateUniversalAppQRCode(sampleUrl, "app_store_qr.png")
            .then((file) => console.log(`Build abgeschlossen: ${file}`))
            .catch((err) => {
                console.error(`Build fehlgeschlagen: ${err.message}`);
                process.exit(1);
            });
    }
}

module.exports = { startRoutingServer, generateUniversalAppQRCode, resolveStoreDestination };
Vergleichende Analyse von Multi-Store-App-QR-Code-Strategien
Vergleich von einzelnen Direktlinks, doppelten Print-Codes, statischen Web-Weiterleitern und dynamischen App-QR-Codes
Die Auswahl der optimalen QR-Bereitstellungsstrategie erfordert die Abwägung von Nutzerreibung, technischer Komplexität, plattformübergreifender Reichweite und Wartungsrisiken nach dem Druck.
Die folgende Vergleichsmatrix zeigt die operativen Kompromisse gängiger Implementierungsmodelle auf:
| Bereitstellungsmethode | Plattformübergreifende Unterstützung | Nach dem Druck bearbeitbar | Nutzer-Scan-Reibung | Wartungsrisiko |
|---|---|---|---|---|
| Direkter App-Store-Link | Nur eine Plattform | Nein (Fester Link) | Hoch für ausgeschlossene OS | Hoch (Druckmaterialien werden obsolet, wenn sich die URL ändert) |
| Doppel-Codes nebeneinander | Manuelle Nutzerauswahl | Nein (Feste Links) | Hoch (Scan-Fehler und visuelle Unordnung) | Hoch (Verschwendeter Druckraum und Risiko defekter Links) |
| Generische statische HTML-Seite | Skriptabhängig | Teilweise (Nur auf Domain-Ebene) | Mäßig (Erfordert Klicks auf Zwischenseiten) | Mäßig (Manueller Website-Hosting-Aufwand) |
| Dynamischer universeller App-QR-Code | Automatisierte OS-Weiterleitung | Ja (Konsolen- / API-gesteuert) | Minimal (Automatisiertes Store-Routing) | Variabel (Abhängig von Weiterleitungsdomain und Verfügbarkeit des Indirektionsdienstes) |
Bewertung von Wartungsaufwand, Scan-Reibung und plattformübergreifender Kompatibilität
Direkte Marktplatz-Links stellen einen veralteten Ansatz für physische Medien dar. Das Hardcodieren eines App-Store-Links kann die Installation auf der nicht unterstützten Plattform verhindern, während zwei nebeneinander gedruckte Codes die Ästhetik des physischen Materials beeinträchtigen und zu Scan-Fehlern beim Nutzer führen.
Die Bereitstellung eines dynamischen, universellen App-QR-Codes behebt diese Einschränkungen. Ein verwalteter QR-Link kann iOS- und Android-Besucher zu plattformgerechten Zielen leiten und physische Platzierungskennungen mit der Scan-Aktivität verknüpfen. Die Installationsattribution unterliegt nach wie vor unterstützten SDK- oder Store-Mechanismen und einem erfolgreichen Matching. Wenn das Marketingteam beschließt, das Ziel von einem direkten Store-Eintrag auf eine interaktive Feiertags-Gewinnspiel-Landingpage zu ändern, aktualisiert es einfach die Ziel-URL in der zentralen Verwaltungskonsole – ohne dass ein Neudruck erforderlich ist.
Fehlerbehebung bei plattformübergreifenden Scan- und Weiterleitungsfehlern
Behebung von Einschränkungen sozialer In-App-Browser bei Store-URLs
Ein erheblicher Teil der Offline-Nutzer scannt QR-Codes über die integrierten Kameras von Social-Messaging-Anwendungen (wie WeChat, Line oder WhatsApp) anstelle ihrer nativen mobilen Kamera-Apps.
Wie in Studien zu mobilen Containern dargelegt, erzwingen Social-Webviews restriktive Sandboxes:
- Schema-Unterdrückung: In-App-Webviews fangen benutzerdefinierte Protokollschemata (
market://,itms-apps://) häufig ab und blockieren sie, während sie direkte Paket-Downloads unterdrücken. - Ausführung der Transit-Übergabe: Um Sackgassen zu vermeiden, muss die Transitseite Social-Container über die User-Agent-Prüfung erkennen und eine barrierefreie HTTPS-Fallback-Schaltfläche oder klare visuelle Anweisungen bereitstellen, die den Nutzer anleiten, das Ziel im Systembrowser zu öffnen.
Diagnose des Entfernens von Parametern bei App-Store- und Play-Store-Handshakes
Wenn eine Anwendung nach der Installation ohne ihre zugehörigen Kampagnenparameter (channelCode bleibt leer) gestartet wird, sollten Entwicklungsteams die folgenden Übergabepunkte überprüfen:
- Google-Play-Referrer-Formatierung: Stellen Sie sicher, dass Android-Store-URLs Parameter korrekt in einem einzigen
referrer=-Abfrageparameter kodieren. Das direkte Anhängen loser Parameter an die Play-Store-URL, ohne diese in den Referrer-Payload einzubetten, hindert Google Play daran, die Metadaten aufzuzeichnen. - Verzögertes iOS-Caching: Stellen Sie sicher, dass das Web JS SDK Parameter-Payloads erfolgreich an das Attribution-Backend überträgt, bevor die Store-Weiterleitung stattfindet. Da der Apple App Store externe Abfrage-Strings entfernt, stützt sich die native Parameterwiederherstellung vollständig auf den backendseitigen Kontextabgleich.
- Limits des Rückblickfensters (Lookback Window): Wenn der Nutzer die App außerhalb des konfigurierten Attributionsfensters installiert oder startet, kann der entsprechende Kampagnenkontext eventuell nicht mehr zugeordnet werden. Überprüfen Sie das anwendbare Zeitfenster anhand des bereitgestellten SDKs und der Plattformkonfiguration.
Umgang mit dem iPad-Desktop-Modus: Unterscheidung zwischen Mac-Desktops und Tablets mit Touch-Funktion
Wenn Tests zeigen, dass iPad-Nutzer, die Ihren App-QR-Code scannen, anstelle des App-Stores zu Desktop-Landingpages weitergeleitet werden, sollten Sie Ihre User-Agent-Auswertungslogik überprüfen.
Vergewissern Sie sich, dass Ihr Weiterleitungsskript sich nicht ausschließlich auf die Zeichenfolge iPad stützt. Stellen Sie sicher, dass die Client-Logik navigator.maxTouchPoints > 1 auf Plattformen auswertet, die MacIntel melden, um iPadOS-Hardware im Browsing-Modus für Desktop-Geräte präzise zu erkennen.
Prüfpunkte für den physischen Druck: Empirische Abstands-Größen-Verhältnisse und Validierung der Ruhezone
Viele Scan-Fehler haben ihren Ursprung in der physischen Grafikproduktion und nicht in der Software-Weiterleitungslogik:
- Empirisches Abstands-Größen-Verhältnis: Um einen zuverlässigen Kamerafokus zu garantieren, befolgen Sie die empirische Größenheuristik:
. Ein Plakat, das aus 2 Metern Entfernung gescannt werden soll, erfordert eine QR-Matrix von mindestens 20 Zentimetern. Führen Sie vor der Freigabe der Druckproduktion stets physische Testscans unter realen Lichtverhältnissen durch. - Wahrung der Ruhezone: Barcodes müssen einen unbedruckten Rand („Ruhezone“) von mindestens 4 Modulbreiten an allen vier Außenkanten einhalten. Grafische Ränder, Typografie oder Hintergrundstrukturen, die diesen Rand überlappen, verhindern, dass Algorithmen zur Kantenerkennung durch die Kamera die Matrixbegrenzungen identifizieren können.
- Anpassung der Fehlerkorrektur: Printmaterialien, die Witterungseinflüssen im Freien, mechanischer Beanspruchung oder gekrümmten Verpackungsoberflächen ausgesetzt sind, sollten unter Verwendung der Fehlerkorrektur Stufe M (15% Wiederherstellung) oder Stufe Q (25% Wiederherstellung) gemäß ISO/IEC 18004 Standards generiert werden.
Plattformübergreifende Verifizierungsmatrix für die Praxis (Modell M2)
Bevor ein App-QR-Code für die physische Druckproduktion freigegeben wird, müssen Entwicklungsteams die Verifizierung in den Ziel-Testumgebungen durchführen und dabei den gewählten Routing-Modus berücksichtigen:
| Testgerät / Container | Routing-Modus: direct-store | Routing-Modus: web-transit | Kritischer Prüfpunkt |
|---|---|---|---|
| iPhone Safari | Unmittelbares 302 zum App Store | Lädt H5-Transitseite ──> Store-Anker | Bestätigt die Auflösung der numerischen app-id |
| iPad Safari (Legacy UA) | Unmittelbares 302 zum App Store | Lädt H5-Transitseite ──> Store-Anker | Bestätigt die Auswertung des iPad-Tokens |
| iPadOS (Desktop-Modus) | 302 zum Desktop-Fallback (UA-Einschränkung) | Wertet Touch aus ──> Leitet zum App Store weiter | Bestätigt den MacIntel + maxTouchPoints > 1-Zweig |
| macOS Desktop Safari | 302 zum Desktop-Fallback | Lädt H5 ──> Wertet 0 Touch aus ──> Desktop-CTA | Präsentiert das Desktop-Showcase sauber |
| Android Chrome | 302 zum Play Store (referrer= angehängt) |
Lädt H5-Transitseite ──> Play-Anker | Verifiziert referrer=-Kodierung und Paket-id |
| Desktop-Workstation | 302 zum Desktop-Web-Showcase | Lädt Desktop-Layout / Web-Showcase | Verhindert unbehandelte mobile Protokollfehler |
| Social WebView (WeChat/Line) | Containerabhängig (Kann 302 blockieren) | Lädt H5-Transitseite mit Anleitung | Validiert die Aufforderung zur manuellen Browser-Übergabe |
| Physisches Druckmuster | Unmittelbare Weiterleitung beim Kamerascan | Löst Transit-URL beim Kamerascan auf | Verifiziert Ruhezonenrand und Wiederherstellung nach Stufe Q |
Häufig gestellte Fragen (FAQ)
Kann ein einzelner QR-Code iOS- und Android-Geräte automatisch erkennen?
Was passiert, wenn ein Desktop-Nutzer einen App-QR-Code scannet oder anklickt?
Wie übergebe ich Kampagnen-Tracking-Parameter über einen App-QR-Code?
Zusammenfassung und Entscheidungsrahmen für die Implementierung
Die Konsolidierung von Downloads mobiler Anwendungen in einem einzigen, universellen App-QR-Code löst die grundlegende Multi-Plattform-Einschränkung physischer Printmedien. Das Hardcodieren direkter Marktplatz-Links fragmentiert Werbematerialien, erhöht die Druckkosten und garantiert Konversionsausfälle für Nutzer des jeweils ausgeschlossenen Betriebssystems.
Entwicklungs- und Marketingteams sollten zentralisierte, dynamische App-QR-Codes einrichten, die durch responsives Transit-Routing unterstützt werden. Durch die Kombination aus automatisierter User-Agent-Erkennung, barrierefreien nativen Fallback-Ankern und der Bewahrung von Parametern über OpoInstall stellen Teams sicher, dass physische Werbe-Assets ein plattformgerechtes Routing mit reduzierter Reibung auf allen mobilen Plattformen unterstützen.
Um universelle Multi-Store-QR-Codes zu erstellen und eine automatisierte mobile Weiterleitung zu konfigurieren, richten Sie Ihre Anwendungsendpunkte in der OpoInstall-Entwicklerkonsole ein oder lesen Sie die SDK-Integrationsreferenz. Für den Download von Client-SDKs besuchen Sie OpoInstall-SDK herunterladen oder erkunden Sie breitere Mechanismen des mobilen Routings in der Referenz zur mobilen Attribution.
Verwandte Materialien
-
Konzepte: App-QR-Code, Dynamischer QR-Code, User-Agent-Erkennung, Web-zu-App-Weiterleitung
-
Technologien: ISO/IEC 18004 Barcode-Standard, HTTP-302-Weiterleitung, Apple App Store, Google Play Store
-
Standards: IETF RFC 3986 Uniform Resource Identifier Syntax, ISO/IEC 18004:2024 Informationstechnik
-
APIs: Google Play Install Referrer API, OpoInstall Web JS SDK
-
Offizielle Dokumentation & Referenzen:
Share this article