Huawei Celia bestellt Essen? Huawei hat am 22. September 2026 die produktive Integration des Taobao Instant Commerce-Agenten direkt in den Celia-Systemassistenten bestätigt. Ermöglicht durch die architektonische Einführung von HarmonyOS 7, erlaubt diese Implementierung Benutzern, vollständige Lieferabläufe – von der lokalen Händlersuche und Menüfilterung bis hin zur automatisierten Warenkorbzusammenstellung und Checkout-Abwicklung – vollständig über sprachbasierte Eingaben auszuführen. Wenn Huawei Celia über Hintergrundplattformdienste Essen bestellt, unterstreicht dies einen tiefgreifenden strukturellen Wandel im mobilen Computing: Die Dienstsuche umgeht traditionelle App-Launcher zugunsten einer systemweiten Intend-Verteilung. Für Software-Architekten und Mobile-Engineering-Teams zeigt diese architektonische Neuausrichtung, warum verifizierte System-Routings, robuste Sitzungsübergaben (Session State Handoffs) und überprüfte Deep-Link-Mechanismen unerlässlich sind, um den Transaktionskontext über heterogene Client-Laufzeiten hinweg zu bewahren.
Chronologische Evolution und intelligente Ökosystem-Meilensteine
Die operative Verfügbarkeit der automatisierten Essensbestellung in Celia spiegelt einen umfassenderen, mehrjährigen Paradigmenwechsel in der mobilen Computing-Landschaft wider. Während der gesamten Smartphone-Ära folgte die digitale Nutzerinteraktion strikt einer App-zentrierten Topologie. Benutzer entsperrten physische Endgeräte, suchten manuell nach Marken-App-Icons, analysierten visuelle Verzeichnismenüs, bestätigten Positionen und schlossen Zahlungen innerhalb isolierter Software-Sandboxen ab. Obwohl funktional, erzeugte dieses herkömmliche Modell einen erheblichen kognitiven und operativen Aufwand für Anwender, die fragmentierte Multi-App-Workflows navigieren mussten.
Auf einen Blick
- Sprachgesteuerte Auftragsausführung: Die kommerzielle Integration zwischen dem Celia-Assistenten von HarmonyOS 7 und dem Taobao Instant Commerce-Agenten von Alibaba ermöglicht eine durchgehende Essensbestellung über natürliche Sprachbefehle ohne manuelle Navigation durch eigenständige App-Stores.
- HarmonyOS-Ökosystem-Skalierung: Huaweis Ökosystem-Offenlegungen für 2026 zeigen, dass aktive Geräte mit HarmonyOS 6 und HarmonyOS 7 die Marke von 85 Millionen überschritten haben, während frühere Plattform-Updates über 11 Millionen registrierte Entwickler und mehr als 400.000 verfügbare Anwendungen und Dienste bestätigten; Branchenkonferenzen verwiesen zudem auf über 200 Millionen tägliche App-Downloads.
- Einheitliche Agenten-Infrastruktur: Die Bereitstellung erfolgt im Rahmen des umfassenderen HarmonyOS 7-Agentenökosystems, das auf dem HarmonyOS Agent Framework 2.0 aufbaut und eine hybride On-Device- und Cloud-Planung nutzt, um System-Intents über 2.000 Plattformfunktionen, 500 Partner-Skills und über 2.000 domänenspezifische Agenten zu koordinieren.
Die Einführung einheitlicher Konversationsagenten begann diese Reibungsverluste zu reduzieren, indem Absichten direkt an der Wurzel des Betriebssystems abgefangen wurden. Wie in der offiziellen HarmonyOS-Plattformübersicht dokumentiert, positionierte Huawei seinen Systemassistenten nicht nur als passiven Sprachlistener, sondern als intent-gesteuerte Koordinationsschicht. Im Laufe des Jahres 2026 erläuterte Huawei, wie sich die Plattform über die grundlegende Binärkompatibilität hinaus zu einer kollaborativen, architektonischen Co-Creation entwickelt hat. Die verteilte Basis der Plattform operiert in einer aktiven Umgebung von über 85 Millionen HarmonyOS 6- und HarmonyOS 7-Geräten und beherbergt nun mehr als 400.000 verfügbare Anwendungen und Plattformdienste.
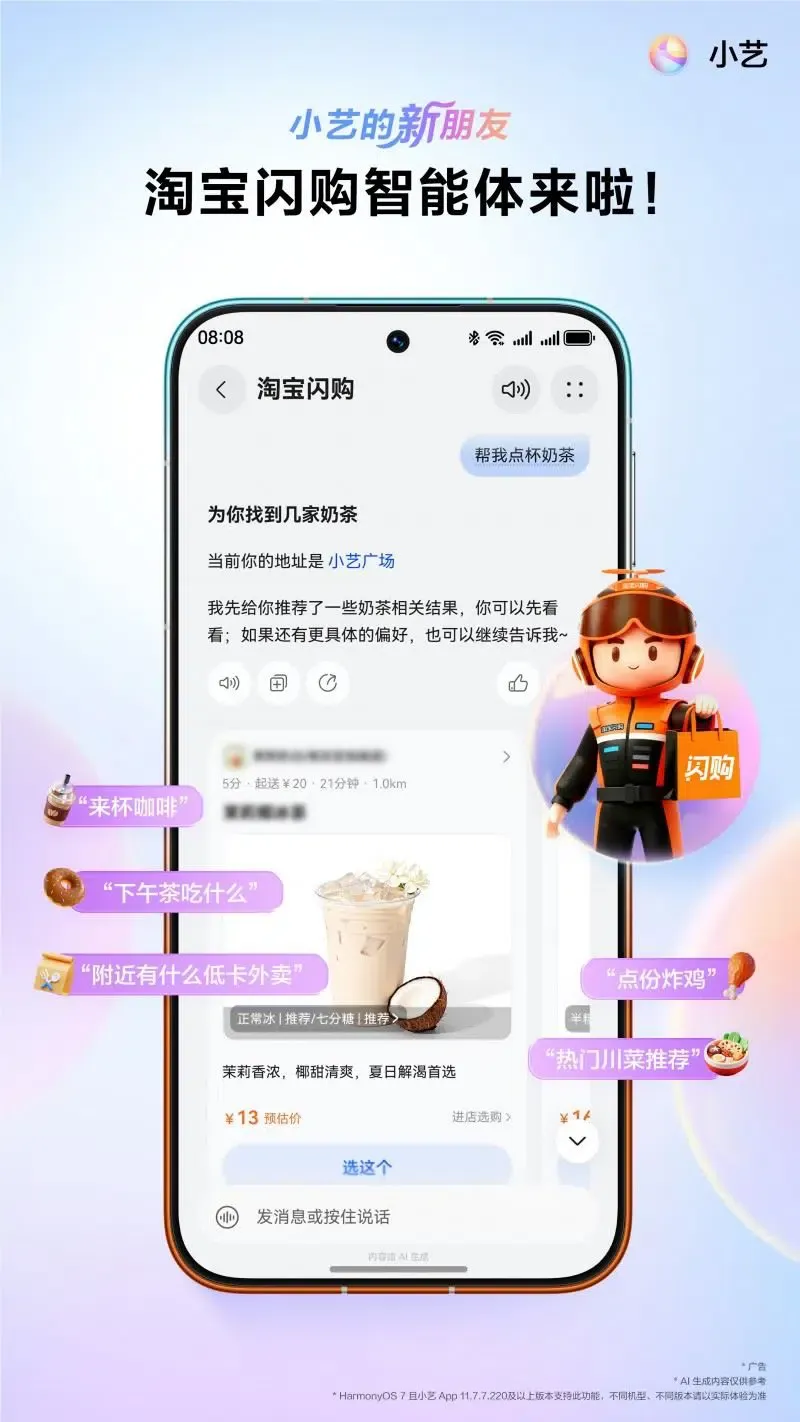
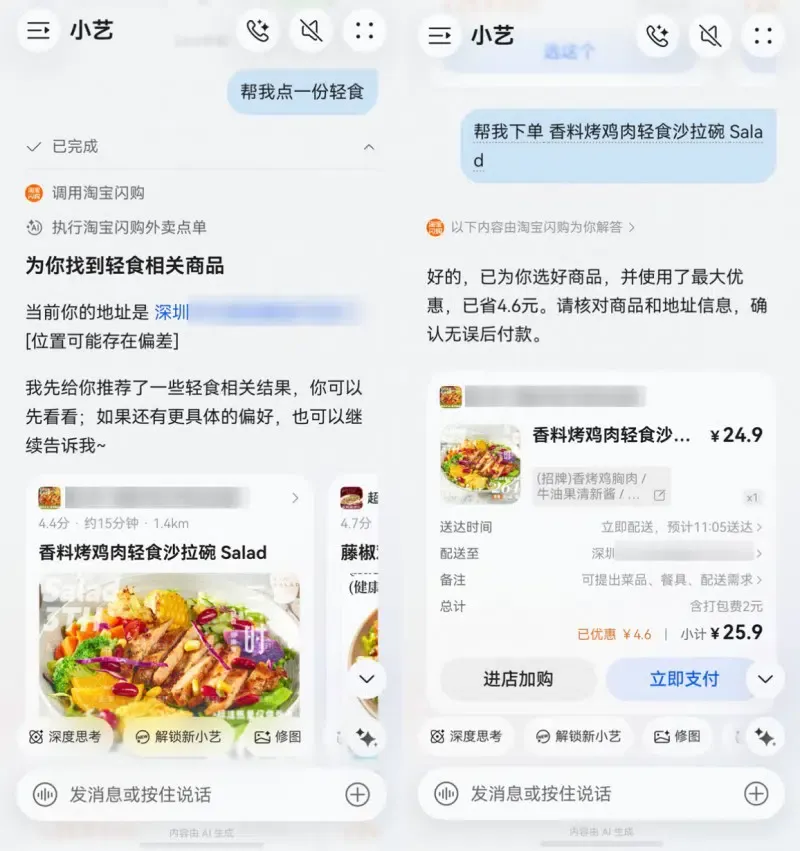
Die praktische Manifestation dieser Infrastruktur zeigte sich durch die kommerzielle Freigabe des Taobao Instant Commerce-Agenten. Anstatt dass Benutzer dedizierte Essensliefer-Software manuell öffnen müssen, orchestriert Celia die Interaktion dynamisch. Ein Benutzer, der eine vage Anfrage stellt – wie etwa die Suche nach scharfem Essen oder die Bestellung eines doppelten Iced Americano mit wenig Eis –, löst eine autonome Entitätsauflösung aus. Das Agenten-Framework analysiert den geografischen Kontext, ruft Metriken zur Händlerverfügbarkeit ab, wendet benutzerspezifische Ernährungspräferenzen an, ordnet automatisch gültige Gutscheine zu und zeigt eine interaktive Checkout-Karte auf dem Bildschirm an.
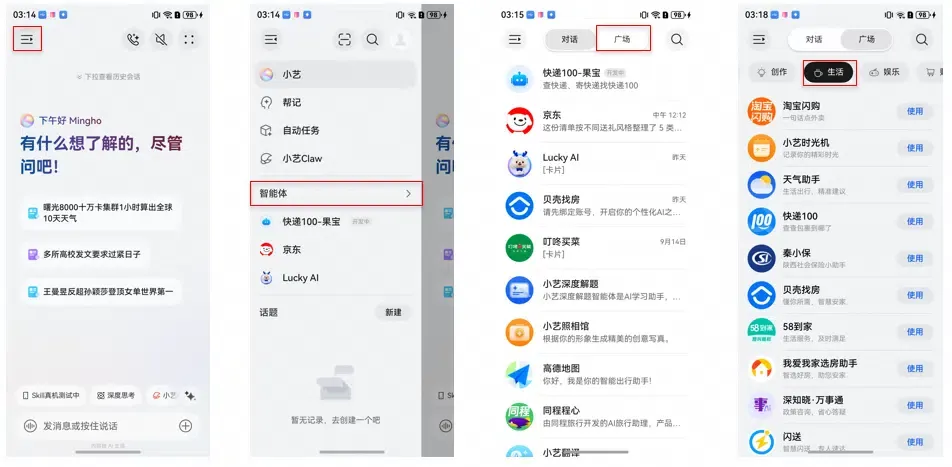
In aktuellen Produktionsversionen erfolgen Essenssuche, Gerichtauswahl, Adressbestätigung und die finale Zahlungsbestätigung vollständig innerhalb von Celias Konversationskarten. In breiteren Ökosystem-Workflows entstehen jedoch unvermeidlich Schnittstellengrenzen. Wenn ein Partner-Workflow den Benutzer später für eine Interaktion, die innerhalb der Assistentenoberfläche nicht unterstützt wird – wie etwa erweiterte Streitbeilegung, kundenspezifische Händler-Treueprogramme oder komplexe Auftragsanpassungen –, in einen nativen Client überführen muss, muss die empfangende App den relevanten Kontext sicher wiederherstellen. Die technische Integrität dieses Übergangs entscheidet über den ultimativen Erfolg der User Journey.
Technischer Tiefenblick und die Hürden bei der Kontextübergabe
Hinter der konversationalen Präsentation stellt die Übertragung strukturierter Zustände (State) zwischen einem Betriebssystemassistenten und einem nativen Drittanbieter-Client komplexe architektonische Herausforderungen dar. Systemassistenten fungieren als koordinierte Ausführungsumgebungen, die Benutzerabsichten auswerten und strukturierte Payloads versenden. Im Gegensatz dazu hängen kommerzielle Client-Softwarelösungen von zustandsbasierten, UI-gesteuerten Architekturen ab, die durch diskrete Komponenten-Lifecycles geregelt werden.
+-----------------------------------------------------------------------------------------+
|                  SYSTEM ASSISTANT TO NATIVE APPLICATION HANDOFF SEQUENCE                |
+-----------------------------------------------------------------------------------------+
|                                                                                         |
|  [ User Voice Input ] ---> "Order an extra-shot iced Americano with light ice"          |
|                                                                                         |
|  [ OS Assistant (Celia) ]                                                               |
|         |                                                                               |
|         +---> HarmonyOS Agent Framework 2.0 (Intent Resolution)                         |
|         |                                                                               |
|         +---> Geolocation & Stored Preference Binding (Merchant Selection)              |
|         |                                                                               |
|         v                                                                               |
|  [ Partner Agent (Taobao Instant Commerce) ]                                            |
|         |                                                                               |
|         +---> Generates Opaque Ephemeral Pointer: { handoff_id: "hnd_9921_alpha" }      |
|         |     (Canonical state retained securely on backend servers)                    |
|         |                                                                               |
|         v                                                                               |
|  [ Conditional Boundary: Complex Fulfillment or Native Escalation Required ]            |
|         |                                                                               |
|         +---------------------------------------+---------------------------------------+
|         |                                       |                                       |
|         v                                       v                                       |
|  ( Custom URI Scheme )                 ( Verified App Link Protocol )                   |
|         |                                       |                                       |
|  * No domain ownership verification    * Domain ownership verified via Asset Links      |
|  * High risk of scheme collision       * Collision risk significantly mitigated         |
|  * May prompt disambiguation chooser   * Dispatches directly to Activity / UIAbility    |
|         |                                       |                                       |
|         v                                       v                                       |
|  [ Receiving Application Lifecycle: Target Scene Restoration Execution ]                |
|  * App extracts opaque handoff_id from validated HTTPS URI                              |
|  * Dispatches token asynchronously to authoritative backend validation service          |
|  * Backend verifies expiration, single-use nonce, and account binding                   |
|  * Server returns canonical merchant, SKU, and target route state                      |
|  * Client securely renders destination interface with zero client-trusted URI state     |
|                                                                                         |
+-----------------------------------------------------------------------------------------+
Intent-Serialisierung und sicherer Token-Handshake
Wenn ein Assistent eine Bestellung koordiniert, verarbeitet er hochstufige Anforderungen in strukturierte Parameter. Erfordert ein Interaktionsfluss den Übergang zu einer eigenständigen nativen Anwendung, muss dieser Kontext sicher übertragen werden. Sowohl benutzerdefinierte URI-Schemata (Custom URI Schemes) als auch verifizierte App Links können Pfad- und Abfrageparameter übertragen; ihre Sicherheitsgarantien unterscheiden sich jedoch grundlegend.
Benutzerdefinierte URI-Schemata verfügen über keine Verifizierung der Domain-Inhaberschaft. Jede auf dem Betriebssystem installierte Anwendung kann ein identisches Schema deklarieren, wodurch Kollisionsrisiken entstehen, bei denen nicht vertrauenswürdige Apps Navigationsanfragen abfangen. Im Gegensatz dazu etablieren verifizierte App Links die Domain-Inhaberschaft über servergespeicherte Verifizierungsmanifeste.
Aus Sicht einer defensiven Architektur dürfen sensible Anmeldeinformationen niemals in URLs eingebunden werden. Während allgemeine öffentliche Bezeichner wie Katalogelemente oder Händlernamen häufig in Weblinks auftauchen, sollten Client-Anwendungen alle per URL gelieferten Geschäftsparameter als nicht vertrauenswürdige Transport-Hinweise und nicht als maßgeblichen Transaktionszustand behandeln. Wenn native Clients URI-Abfragewerte blind vertrauen, setzt dies den Checkout-Funnel Parametermanipulationen und Replay-Angriffen aus. Moderne Sicherheitskonzepte bevorzugen die Übergabe einer kurzlebigen, opaken Referenzkennung (wie einer ephemeren handoff_id). Beim Start tauscht der native Client diesen opaken Token über einen authentifizierten Kanal mit seinem sicheren Backend-Dienst aus. Der Server validiert vor der Rückgabe des kanonischen Transaktionszustands Ablaufzeit, Absenderidentität und einmalige Idempotenz, wodurch nicht vertrauenswürdigeclientseitige Änderungen verhindert werden.
Laufzeit-Lifecycle-Mismatches
Der Übergang von einem Systemassistenten zu einem nativen Client muss den zugrunde liegenden App-Lifecycle berücksichtigen. In Android-Umgebungen konzentriert sich dieser Prozess auf den Activity-Lifecycle; in HarmonyOS betrifft er die UIAbility-Architektur. Löst ein System-Intent eine bereits laufende Anwendungsinstanz aus, ruft die Host-Plattform Standard-Initialisierungsmethoden nicht von Grund auf neu auf. Stattdessen leitet sie die eingehende Anfrage an spezielle Hintergrund-zu-Vordergrund-Event-Handler weiter.
Implementiert ein Engineering-Team die Routing-Logik ausschließlich innerhalb von Entry-Lifecycle-Hooks (wie onCreate), wird jeder Aufruf, der stattfindet, während sich die Anwendung in einem angehaltenen Speicherzustand befindet, die Initialisierungsroutinen umgehen. Das Betriebssystem bringt die App in den Vordergrund, aber der eingehende Navigationsintent geht verloren. Infolgedessen sieht der Benutzer das allgemeine Home-Dashboard anstelle der gewünschten Händleransicht, wodurch der Kontext verloren geht oder eine manuelle Rekonstruktion erforderlich wird.
+-----------------------------------------------------------------------------------------+
|                    ROUTING MECHANISM COMPARISON ACROSS RUNTIME BOUNDARIES               |
+-----------------------+------------------------------+----------------------------------+
| Architectural Metric  | Custom URI Scheme            | Verified App Link                |
+-----------------------+------------------------------+----------------------------------+
| Domain Verification   | None                         | Verified via digital asset links |
| Disambiguation Prompt | May prompt system chooser    | Normally routes directly         |
| Parameter Support     | Supports full path & query   | Supports full path & query       |
| Collision Risk        | High (unrestricted naming)   | Low (bound to verified domain)   |
| Context Restoration   | Must be implemented by app   | Must be implemented by app       |
| Lifecycle Handling    | Must be implemented by app   | Must be implemented by app       |
+-----------------------+------------------------------+----------------------------------+
Kontextlücken an der App-Installationsgrenze
Die strukturelle Herausforderung verschärft sich, wenn der Verbraucher die native Partneranwendung nicht auf seiner physischen Hardware installiert hat. Während Systemassistenten wie Celia Partnerfunktionen über cloudgerenderte Karten ausführen, erfordern sekundäre Konversionsschleifen – wie das Einlösen von Treueprämien, detaillierte Sendungsverfolgung oder Kundendienst-Streitbeilegung – häufig die Installation der lokalen App.
Ein generischer Web-to-Store-Übergang übergibt nicht automatisch einen beliebigen, von der Anwendung definierten URL-Zustand an den ersten nativen Start der App. Wenn dieser Kontext eine Installation überstehen muss, sind plasmaspezifische Mechanismen erforderlich. Unter Android bietet die Google Play Install Referrer API einen Mechanismus, um Kampagnen- und Empfehlungsparameter an neu installierte Apps zu übergeben. Innerhalb des Huawei-Ökosystems stellt AppGallery Connect App Linking native Deferred-Funktionen bereit, die Benutzer bei nicht installierten Apps zur AppGallery leiten und Zielparameter beim ersten Start in der App wiederherstellen. Bei der Arbeit über heterogene Web- und Multi-Store-Distributionskanäle hinweg verlassen sich Teams auf eine Deferred-Routing-Infrastruktur, um Vorinstallationszustände mit Kaltstarts der App abzugleichen.
Best Practices und Referenzimplementierungsstandards
Um Kontextverluste bei der übergreifenden Ausführung zu beseitigen, müssen Mobile-Engineering-Teams standardisierte, kryptografisch verifizierte Routing-Architekturen implementieren. Durch die Verknüpfung der Navigationslogik mit verifizierbaren Plattformdomains und die Strukturierung von Client-Lifecycle-Handlern können Apps externe Parameter zuverlässig einlesen und den Laufzeitzustand wiederherstellen.
+-----------------------------------------------------------------------------------------+
|                  CRYPTOGRAPHIC DOMAIN VERIFICATION ARCHITECTURE                         |
+-----------------------------------------------------------------------------------------+
|                                                                                         |
|  [ Developer Web Host: https://order.example.com ]                                      |
|         |                                                                               |
|         +---> Hosts: /.well-known/assetlinks.json (Android Digital Asset Links)         |
|               - namespace: "android_app"                                                |
|               - package_name: "com.example.storeapp"                                    |
|               - sha256_cert_fingerprints: [ "14:6D:E9:DE:..." ]                         |
|                                                                                         |
|  [ Android System Verification Pipeline ]                                               |
|         |                                                                               |
|         +---> Client Manifest: <intent-filter android:autoVerify="true">               |
|         +---> System queries /.well-known/assetlinks.json over HTTPS                    |
|         +---> Verifies certificate fingerprint matches local signing key                |
|         +---> Directly routes https://order.example.com URLs to native client           |
|                                                                                         |
|  [ HarmonyOS Native App Linking Pipeline ]                                              |
|         |                                                                               |
|         +---> Client module.json5 configures skills with domainVerify: true             |
|         +---> Declares actions: ["ohos.want.action.viewData"], entities: ["browsable"]   |
|         +---> Invoked programmatically via UIAbilityContext.openLink()                  |
|                                                                                         |
+-----------------------------------------------------------------------------------------+
Kryptografische Domain-Verifizierung über standardisierte App Links
Moderne mobile Umgebungen setzen auf verifizierbares bidirektionales Vertrauen zwischen einer Internet-Domain und einer App-Binärdatei, um ein sicheres Routing zu gewährleisten. Android erreicht dies über App Links, die durch Digital Asset Links-Deklarationen abgesichert sind, während iOS Universal Links verwendet, die an Apple App Site Association-Dateien gekoppelt sind.
Während der Paketinstallation oder von Update-Zyklen unter Android überprüft das Betriebssystem deklarierte Domain-Zuordnungen. Ist die Option android:autoVerify="true" konfiguriert, fragt das mobile Betriebssystem die Zieldomain über eine sichere HTTPS-Verbindung ab:
[https://order.example.com/.well-known/assetlinks.json](https://order.example.com/.well-known/assetlinks.json)
Wenn der im Remote-Digital Asset Links-Statement deklarierte SHA-256-Fingerabdruck mit dem Signaturzertifikat des installierten App-Pakets übereinstimmt, registriert das Betriebssystem die Domain. Nachfolgende Link-Aufrufe leiten – vorbehaltlich der Link-Einstellungen des Benutzers – normalerweise direkt und ohne Auswahl-Dialoge in den nativen Client weiter.
In der nativen App-Entwicklung für HarmonyOS konfigurieren Entwickler die Domain-Verifizierung in der Konfigurationsdatei module.json5, indem sie die Eigenschaft domainVerify im Skills-Block der Ability deklarieren und Navigations-Trigger über openLink()-APIs handhaben.
<!-- AndroidManifest.xml: Verified App Links Declaration -->
<activity
    android:name=".routing.ContextRoutingActivity"
    android:exported="true"
    android:launchMode="singleTask">

    <!-- Intent Filter for Cryptographic Domain Verification -->
    <intent-filter android:autoVerify="true">
        <action android:name="android.intent.action.VIEW" />

        <category android:name="android.intent.category.DEFAULT" />
        <category android:name="android.intent.category.BROWSABLE" />

        <!-- Authoritative developer-owned domain endpoints -->
        <data android:scheme="https" />
        <data android:host="order.example.com" />
        <data android:pathPrefix="/checkout/handoff" />
    </intent-filter>
</activity>
Verwaltung zustandsbasierter Lifecycle-Hooks in nativen Clients
Sobald die kryptografische Identität etabliert ist, muss die Anwendung kontextbezogene Parameter über alle Laufzeitzustände hinweg erfassen, deserialisieren und weiterleiten. Um sicherzustellen, dass Parameter Übergänge vom Hintergrund in den Vordergrund überstehen, müssen Entwickler die Routing-Logik sowohl an primäre Launch-Handler als auch an reaktive Intent-Callbacks binden.
In Android-Architekturen erfordert dies die Verarbeitung von Intents sowohl in onCreate() als auch in onNewIntent(). In HarmonyOS-Architekturen, die das Stage-Modell verwenden, implementieren Entwickler die entsprechende Handhabung in den Hooks onCreate() und onNewWant() der designierten UIAbility.
Für eine umfassende Absicherung (Defense-in-Depth) müssen eingehende URIs einer strengen Schema-, Host-, Pfad- und Parametervalidierung unterzogen werden. Der Client muss eine Allowlist für vertrauenswürdige Hosts und Pfade durchsetzen, unerwartete Abfrageschlüssel ablehnen und Formatbeschränkungen validieren. Entscheidend ist, dass der Client Geschäftseinheiten innerhalb einer URL niemals als authentifizierte Wahrheit betrachtet; stattdessen übergibt die App nur die validierte opake Referenzkennung an ihren Backend-Dienst und wartet auf die kryptografische Autorisierung und kanonische Zustandsauflösung, bevor sie die Zielnavigation ausführt.
package com.example.storeapp.routing;

import android.content.Intent;
import android.net.Uri;
import android.os.Bundle;
import android.os.Handler;
import android.os.Looper;
import android.view.View;
import android.widget.ProgressBar;
import android.widget.Toast;
import androidx.annotation.NonNull;
import androidx.annotation.WorkerThread;
import androidx.appcompat.app.AppCompatActivity;
import java.io.IOException;
import java.util.Set;
import java.util.concurrent.ExecutorService;
import java.util.concurrent.Executors;
import java.util.regex.Pattern;

public class ContextRoutingActivity extends AppCompatActivity {

    private static final String ALLOWED_SCHEME = "https";
    private static final String ALLOWED_HOST = "order.example.com";
    private static final String EXACT_PATH = "/checkout/handoff";
    private static final String PATH_PREFIX = "/checkout/handoff/";

    // Unescaped regex literal: hyphen placed at class end without backslash escapes
    private static final Pattern SAFE_ID_PATTERN = Pattern.compile("^[a-zA-Z0-9_-]{1,64}$");

    private final ExecutorService backgroundExecutor = Executors.newSingleThreadExecutor();
    private final Handler mainThreadHandler = new Handler(Looper.getMainLooper());
    private ProgressBar loadingIndicator;

    @Override
    protected void onCreate(Bundle savedInstanceState) {
        super.onCreate(savedInstanceState);
        setupLoadingInterface();
        handleIncomingRoutingIntent(getIntent());
    }

    @Override
    protected void onNewIntent(Intent intent) {
        super.onNewIntent(intent);
        setIntent(intent);
        handleIncomingRoutingIntent(intent);
    }

    private void setupLoadingInterface() {
        loadingIndicator = new ProgressBar(this);
        loadingIndicator.setIndeterminate(true);
        setContentView(loadingIndicator);
    }

    private void handleIncomingRoutingIntent(Intent intent) {
        if (intent == null || !Intent.ACTION_VIEW.equals(intent.getAction())) {
            navigateToDefaultDashboard();
            return;
        }

        Uri uri = intent.getData();
        if (!isUriValidAndSafe(uri)) {
            navigateToDefaultDashboard();
            return;
        }

        // Extract exclusively the opaque handoff reference identifier
        String handoffId = uri.getQueryParameter("handoff_id");
        if (handoffId != null) {
            loadingIndicator.setVisibility(View.VISIBLE);
            initiateSecureHandoffExchange(handoffId);
        } else {
            navigateToDefaultDashboard();
        }
    }

    private boolean isUriValidAndSafe(Uri uri) {
        if (uri == null || !uri.isHierarchical()) {
            return false;
        }

        // Validate scheme, host, and path against strict allowlist
        if (!ALLOWED_SCHEME.equalsIgnoreCase(uri.getScheme())) {
            return false;
        }
        if (!ALLOWED_HOST.equalsIgnoreCase(uri.getHost())) {
            return false;
        }
        String path = uri.getPath();
        if (path == null || (!path.equals(EXACT_PATH) && !path.startsWith(PATH_PREFIX))) {
            return false;
        }

        // Enforce strict query key allowlist: only handoff_id is permitted
        Set<String> parameterNames = uri.getQueryParameterNames();
        if (parameterNames == null || parameterNames.size() != 1 || !parameterNames.contains("handoff_id")) {
            return false;
        }

        String handoffId = uri.getQueryParameter("handoff_id");
        return handoffId != null && SAFE_ID_PATTERN.matcher(handoffId).matches();
    }

    private void initiateSecureHandoffExchange(@NonNull String handoffId) {
        backgroundExecutor.execute(() -> {
            try {
                // Fail-closed authorization pattern: client dispatches opaque token to backend
                // Navigation executes exclusively upon authenticated, non-null server state
                CanonicalHandoffState canonicalState = queryBackendHandoffService(handoffId);

                mainThreadHandler.post(() -> {
                    if (!isFinishing() && !isDestroyed()) {
                        if (canonicalState != null && canonicalState.isValid()) {
                            dispatchToVerifiedCheckout(canonicalState);
                        } else {
                            handleValidationFailure("Session expired or invalid transaction state");
                        }
                    }
                });
            } catch (Exception e) {
                mainThreadHandler.post(() -> {
                    if (!isFinishing() && !isDestroyed()) {
                        handleValidationFailure("Network communication failure during authorization");
                    }
                });
            }
        });
    }

    @WorkerThread
    private CanonicalHandoffState queryBackendHandoffService(String handoffId) throws IOException {
        // Production contract: dispatch authenticated TLS request via client networking stack
        // (e.g., OkHttp / Retrofit) to exchange handoffId for canonical merchant and SKU details.
        // Sample implementation fails closed by default until wired to production API service.
        throw new UnsupportedOperationException("Production implementation requires authenticated backend exchange endpoint");
    }

    private void dispatchToVerifiedCheckout(CanonicalHandoffState state) {
        Intent checkoutIntent = new Intent(this, CheckoutActivity.class);
        checkoutIntent.putExtra("EXTRA_CANONICAL_MERCHANT_ID", state.merchantId);
        checkoutIntent.putExtra("EXTRA_CANONICAL_SKU", state.sku);
        startActivity(checkoutIntent);
        finish();
    }

    private void handleValidationFailure(String message) {
        Toast.makeText(this, message, Toast.LENGTH_SHORT).show();
        navigateToDefaultDashboard();
    }

    private void navigateToDefaultDashboard() {
        Intent homeIntent = new Intent(this, MainActivity.class);
        startActivity(homeIntent);
        finish();
    }

    @Override
    protected void onDestroy() {
        super.onDestroy();
        backgroundExecutor.shutdown();
    }

    // Immutable canonical data structure holding server-verified business state
    public static class CanonicalHandoffState {
        public final String merchantId;
        public final String sku;
        public final boolean authorized;

        public CanonicalHandoffState(String merchantId, String sku, boolean authorized) {
            this.merchantId = merchantId;
            this.sku = sku;
            this.authorized = authorized;
        }

        public boolean isValid() {
            return authorized && merchantId != null && sku != null;
        }
    }
}
Durch die Auslagerung von URI-Parsing und asynchroner Validierung in einen entkoppelten Routing-Delegaten trennt die App die Sicherheitsprüfung vom visuellen Rendern der Ansichten. Der Navigationscontroller gleicht die opake Handoff-Referenz mit dem authentifizierten Backend ab, validiert den zurückgegebenen kanonischen Zustand und leitet erst danach zur Erfüllungsansicht (Fulfillment View) weiter.
Behebung von Kontextlücken über die Installationsgrenze hinweg
Entsteht die Dienstsuche innerhalb eines KI-Assistenten und führt zu einem App-Download, erfordert die Wahrung der Nutzerabsicht über die Installationshürde hinweg eine verzögerte Parameterwiederherstellung (Deferred Parameter Restoration). Herkömmliche Verknüpfungen versagen hier, da öffentliche Anwendungs-Repositories als zustandslose Gatekeeper fungieren.
+-----------------------------------------------------------------------------------------+
|               DEFERRED LINKING ARCHITECTURE & RECOVERY LIFECYCLE                        |
+-----------------------------------------------------------------------------------------+
|                                                                                         |
|  1. Pre-Install Touchpoint Registration                                                 |
|     * User interacts with assistant referral link or H5 discovery card                  |
|     * Web endpoint records eligible pre-install context in server registry              |
|                                                                                         |
|  2. Platform Store Transition                                                           |
|     * Redirects to official marketplace (Google Play / Huawei AppGallery)               |
|     * Preserves context via platform services (Install Referrer / AppGallery Linking)   |
|                                                                                         |
|  3. First Launch Context Reconciliation                                                 |
|     * Application initializes for the first time on the physical endpoint               |
|     * Resolves context via platform APIs or server reconciliation mechanisms            |
|                                                                                         |
|  4. In-App Destination Restoration                                                      |
|     * Target parameters returned directly to main application controller                |
|     * Application automatically navigates to designated merchant or cart screen         |
|                                                                                         |
+-----------------------------------------------------------------------------------------+
Engineering-Organisationen bewerten die Verwaltung des Routings über diesen Lifecycle hinweg anhand zweier unterschiedlicher Ansätze:
- Maßgeschneiderte interne Architektur: Die Entwicklung einer eigenen Infrastruktur gibt Unternehmen die volle Kontrolle über Datenresidenz, Protokolldefinitionen und Sicherheitsrichtlinien. Sie erfordert jedoch von den Teams einen erheblichen Wartungsaufwand, einschließlich der Verwaltung von Hochleistungs-Parameter-Datenbanken, der Handhabung systemspezifischer Referrer-APIs, der Pflege von iOS-AASA- und Android-Asset-Link-Endpunkten sowie der Aktualisierung von Client-Routing-Bibliotheken bei Änderungen der Datenschutzbestimmungen des Betriebssystems.
- Schlüsselfertige Routing-Plattformen: Managed Routing-Plattformen bieten standardisierte Abstraktionen über Android App Links, iOS Universal Links, Store-Referrer-APIs und Web-Fallbacks hinweg und beschleunigen die Integration über diverse Distributionskanäle. Teams müssen diese Vorteile jedoch gegen Softwareabhängigkeiten von Drittanbietern, wiederkehrende Infrastrukturkosten und Compliance-Überlegungen bezüglich der Erfassung und Verarbeitung von Gerätemetadaten durch externe SDKs abwägen. Ein Beispiel für spezialisierte Tools zur Bewältigung der verzögerten Parameterwiederherstellung und von Deep-Linking-Handoffs ist Opoinstall.
+-----------------------------------------------------------------------------------------+
|                    ENGINEERING CHECKLIST: ROUTING & CONTEXT INTEGRATION                 |
+-----------------------------------------------------------------------------------------+
| [ ] Host valid assetlinks.json containing production certificate SHA-256 fingerprints   |
| [ ] Declare developer-owned web endpoints in manifest with android:autoVerify="true"   |
| [ ] Implement intent parsing inside both onCreate() and onNewIntent() / onNewWant()     |
| [ ] Enforce strict URI validation (allowlist scheme, host, pathPrefix, and query keys)  |
| [ ] Pass short-lived opaque identifiers instead of plaintext session tokens in URLs     |
| [ ] Verify backend exchange endpoint enforces authentication, expiry, and idempotency   |
| [ ] Implement fallback routing for uninstalled users using platform referrer services   |
| [ ] Validate deep linking behavior across cold-start, backgrounded, and killed states   |
+-----------------------------------------------------------------------------------------+
Häufig gestellte Fragen (FAQ)
Wie löst Celia Taobao-Essensbestellungen aus, ohne die vollständige App zu öffnen?
Warum bieten benutzerdefinierte URL-Schemata keine sichere Domain-Verifizierung?
Wie können Apps den Kontext bewahren, wenn der Benutzer die App erst installieren muss?
Praktische Auswirkungen & Ausblick
Die tiefgehende Integration des Taobao Instant Commerce-Agenten in Huaweis Celia-Assistenten markiert einen evolutionären Schritt in der mobilen Softwarearchitektur. Da sich Modelle der künstlichen Intelligenz von passiven Konversationswerkzeugen zu proaktiven Ausführungsschichten wandeln, tritt das langjährige Modell einer fragmentierten, icon-zentrierten mobilen Navigation in eine Übergangsphase ein. Mobile Geräte verlagern sich hin zu einer intent-gesteuerten Koordination, bei der Systemassistenten übergeordnete Benutzerziele interpretieren und zugrundeliegende Dienstfunktionen dynamisch zusammenstellen.
Für Client-Software-Engineering- und Architekturteams erfordert dieser Ökosystemwechsel eine grundlegende Neubewertung des App-Designs. Anwendungen können nicht länger ausschließlich als in sich geschlossene grafische Ziele konstruiert werden; sie müssen modulare, maschinenlesbare Schnittstellen bereitstellen, die eine bidirektionale Kommunikation mit den Host-Betriebssystemen ermöglichen. Die Gewährleistung, dass Benutzerkontext, Authentifizierungszustände und Transaktionshistorien reibungslos zwischen konversationalen Systemagenten und proprietären nativen Schnittstellen fließen, stellt eine grundlegende Anforderung für die moderne Bereitstellung digitaler Dienste dar.
In Zukunft hängt die Beständigkeit von Enterprise-Commerce-Architekturen von der Stabilität ihrer zugrundeliegenden Transportmechanismen ab. Organisationen, die in kryptografisch validierte Domain-Zuordnungen, eine belastbare Handhabung von Activity- und UIAbility-Lifecycles sowie eine robuste Deferred-Routing-Infrastruktur investieren, werden die Kluft zwischen konversationaler Entdeckung und nativer Erfüllung erfolgreich überbrücken. Durch die Beherrschung des cross-surface Kontextroutings können Entwickler sicherstellen, dass unabhängig davon, ob eine Transaktion über einen Touch-Tipp, eine Bildschirmgeste oder einen einzelnen gesprochenen Satz ausgelöst wird, die operative Integrität der User Journey gewahrt bleibt.
Share this article



