Wie hilft die IP-Verteilungsanalyse bei der Identifizierung von Proxy-Betrug? Die IP-Verteilungsanalyse hilft dabei, mutmaßlichen Proxy-Betrug zu identifizieren, indem sie eine ungewöhnliche Subnetz-Konzentration, die Netzwerk-/ASN-Klassifizierung und konsistente Geografie-Signale mit kampagnenspezifischen Baselines vergleicht.
Die IP-Verteilungsanalyse ist die systematische Bewertung der geografischen, netzwerktechnischen und Routing-Eigenschaften, die mit eingehenden Werbe-Klicks und App-Installationsereignissen verknüpft sind. Im Performance-Mobile-Marketing ermöglicht das Audit von IP-Verteilungsdaten es Daten- und Sicherheitsteams, Proxy-Werbebetrug aufzudecken, kommerzielle Rechenzentrums-Servercluster zu identifizieren, Geolocation-Fehlanpassungen aufzudecken und verdächtigen Netzwerkverkehr für eine Überprüfung oder die Durchsetzung konfigurierter Richtlinien vor der nachgelagerten Attributionsabrechnung zu markieren.
| Begriff | Definition | Zugehörige Entität | Suchintention |
|---|---|---|---|
| IP-Verteilung | Die geografische und netzwerkbasierte Verteilung von IP-Adressen über Kampagnen-Traffic hinweg. | Mobile Marketing | Informationell / Kommerziell |
| Proxy-Betrug | Das Routing von synthetischem Werbe-Traffic über Zwischenserver zur Verschleierung des Ursprungs. | Werbebetrug | Technisch / Informationell |
| Datacenter ASN | Ein Netzwerk oder ein geroutetes Präfix, das von einer IP-Intelligence-Quelle als Cloud-, Hosting- oder Rechenzentrumsinfrastruktur klassifiziert wurde und häufig mit einer Hosting-Provider-ASN verbunden ist. | Tracking-Parameter | Technisch / Informationell |
Warum die IP-Verteilungsanalyse für die Sicherheit im Mobile Marketing entscheidend ist
Geolocation-Arbitrage: Warum Betrüger den Traffic-Ursprung verschleiern
Im digitalen Performance-Marketing sind Werbeauszahlungen oft nach geografischem Markt gestaffelt. Medienkampagnen, die auf Regionen mit hoher Auszahlung ausgerichtet sind, erzielen deutlich höhere Cost-Per-Install (CPI)- und Cost-Per-Action (CPA)-Raten als aufstrebende Märkte. Dieses wirtschaftliche Gefälle schafft einen Anreiz für Arbitrage durch Betreiber betrügerischen Traffics.
Betrüger nutzen automatisierte Botnets, Skript-Farmen oder incentivierte Pools in kostengünstigeren Regionen und leiten den Traffic über Proxy-Server und VPNs in den Zielländern um. Durch die Verschleierung ihrer wahren IP-Herkunft versuchen betrügerische Quellen, erstklassige Akquisitions-Auszahlungen zu erhalten, während sie nicht-lokalen, synthetischen oder nicht-inkrementellen Traffic liefern. Das Auditieren von IP-Verteilungsdaten ermöglicht es Analyseteams, Netzwerk-Routing-Metadaten zu bewerten und verdächtige geografische Muster zu erkennen.
Das Problem der Subnetz-Konzentration: Bewertung von Netzwerk-Clustering
Legitimer mobiler Nutzertraffic weist eine breite geografische und netzwerktechnische Streuung auf. In Standard-Akquisitionskampagnen stammen Installationen von Millionen unterschiedlicher IP-Adressen, die dynamisch von Mobilfunknetzbetreibern (MNOs) und Internetdienstanbietern (ISPs) zugewiesen werden.
Betrügerische Operationen hingegen sind oft durch ihre Server-Hosting-Infrastruktur eingeschränkt. Während Residential Proxies und verteilte Botnets eine breitere Streuung erreichen können, weisen einige zentralisierte Betrugsoperationen eine starke Konzentration durch schmale IPv4-Subnetze (z. B. /24-CIDR-Blöcke) oder kommerzielle Hosting-Einrichtungen auf. Die Analyse der IP-Verteilungsdichte deckt diese unnatürlichen Clustermuster auf und markiert Subnetze, in denen die Installationsgeschwindigkeit die normale Bevölkerungsdichte drastisch übersteigt.
Wie Proxy-Betrug regionale Attributionsabrechnungen und Mediengebote verzerrt
Wenn Proxy-Traffic Attributionsabwehrsysteme umgeht, werden regionale Marketing-Analysen korrumpiert. Growth-Teams beobachten scheinbar starke Akquisitionszahlen in Zielmärkten, was automatisierte programmatische DSPs und manuelle Medieneinkäufer dazu veranlasst, mehr Budget für diese Kampagnen bereitzustellen.
Die nachgelagerte finanzielle Abstimmung zeigt jedoch die Verzerrung: Die attribuierten Nutzer generieren nicht die erwarteten lokalen In-App-Käufe, zeigen kein lokalisiertes Werbe-Engagement und weisen eine anormale Kohortenabwanderung auf. Zudem werden lokalisierte Marketingbemühungen (wie regionale Aktionen oder Onboarding in der Landessprache) an nicht-menschlichen Traffic verschwendet. Die Einrichtung eines robusten IP-Verteilungsfilters am Attributions-Gateway stellt sicher, dass regionale Akquisitionsausgaben auf authentische lokale Zielgruppen ausgerichtet werden.
Entwickler, die nach leichtgewichtiger Client-Telemetrie und Attributions-SDKs suchen, können Pakete über das Mobile Analytics SDK-Paket erkunden.
Wie Proxy-Werbebetrug Geräte-Geolocation und IP-Ursprünge verschleiert
Datacenter Proxies vs. Residential Proxy-Netzwerke: Das Spektrum der Bedrohungsvektoren
Proxy-Betrug operiert über ein Spektrum technischer Komplexität, das von einfachen Cloud-Servern bis hin zu verteilten Residential-Netzwerken reicht:
- Datacenter Proxies: Synthetischer Traffic wird auf Cloud-Servern generiert (z. B. bei kommerziellen VPS-Anbietern) und direkt an Attributions-Endpunkte geleitet. Diese Proxies besitzen eindeutige Autonomous System Numbers (ASNs), die eher Hosting-Einrichtungen als Consumer-ISPs zugewiesen sind, wodurch sie durch Netzwerkintegritätsdatenbanken identifizierbar sind.
- Residential Proxy-Netzwerke: Betrüger leiten synthetische Anfragen über Endverbrauchergeräte, Heim-Router oder in SDKs eingebettete Proxy-Netzwerke. Da die IP-Adressen zu Consumer-ISPs gehören, imitieren sie legitimen WLAN-Traffic von Haushalten, was Verhaltens-, Subnetz-Dichte- und zeitliche Querverweise zur Erkennung erfordert.
[Generator für synthetischen Traffic]
              │
              ├─► [Route A: Datacenter Proxy] ──► ASN: Hosting-Provider ──► [Markiert via ASN-Datenbank]
              │
              └─► [Route B: Residential Proxy] ──► ASN: Consumer ISP    ──► [Erfordert Multi-Signal-Telemetrie]
                                                                                (Subnetz-Dichte + Standort-Audit)

Die Mechanik von VPN-Tunneln und Anonymisierungs-Relays bei Klick-Operationen
Kommerzielle VPN-Dienste und Anonymisierungs-Netzwerke ermöglichen es automatisierten Skripten, programmgesteuert durch geografische Ausgangsknoten zu rotieren. Ein Skript in einer Gerätefarm kann einen VPN-Tunnel zu einem bestimmten regionalen Ausgangsknoten aufbauen, einen Werbe-Klick senden, die Verbindung trennen, sich wieder mit einem anderen Knoten verbinden und Minuten später ein zweites Installationsereignis auslösen.
Während kommerzielle VPNs von Verbrauchern weitgehend für den Datenschutz genutzt werden, unterscheidet sich ihr operativer Fingerabdruck im Performance-Marketing vom authentischen mobilen Verhalten: Sie präsentieren häufig Hosting-Provider-ASNs, unterhalten eine hohe Anzahl an gleichzeitigen Verbindungen und zeigen Netzwerk-Latenzprofile, die sich von lokalen physischen Mobilfunkmasten unterscheiden.
Umgehung grundlegender Geofencing-Methoden: Warum einfaches GeoIP nicht ausreicht
Grundlegende Geofencing-Regeln bewerten nur den zwei-buchstabigen ISO-Ländercode, der von einer einzelnen GeoIP-Abfrage zurückgegeben wird. Betrüger umgehen diese oberflächlichen Prüfungen leicht, indem sie Proxy-Endpunkte genau in den Zielgebieten leasen, die vom Kampagnen-Briefing gefordert werden.
Sich ausschließlich auf GeoIP-Validierung auf Länderebene zu verlassen, vermittelt ein falsches Sicherheitsgefühl. Umfassende Betrugsprävention erfordert eine mehrdimensionale Netzwerküberprüfung: das Kreuzverweisen von IP-Routing-Typen, die Bewertung von ASN-Eigentümerschaften, das Verfolgen von Subnetz-Konzentrationsverhältnissen und die Überprüfung der Telemetrie der Gerätekonfiguration.
Technische Mechanik der Datacenter-ASN- und Subnetz-Cluster-Identifizierung
Unterscheidung zwischen Consumer-ISPs und Cloud-Infrastruktur-ASNs
Jedes Netzwerk, das mit der globalen Internet-Routing-Tabelle verbunden ist, erhält eine Autonomous System Number (ASN), die von regionalen Internet-Registries verwaltet wird. ASNs werden nach Organisationstyp kategorisiert:
- Consumer-ISPs und MNOs: Organisationen (z. B. Mobilfunkanbieter und Breitbandanbieter), die Endverbrauchern direkten Netzwerkzugang für mobile Geräte und Heimnetzwerke bieten.
- Kommerzielle Cloud- und Hosting-Infrastruktur: Organisationen (z. B. kommerzielle Cloud-Hosting-Provider und Rechenzentren), die Server-Hosting und Server-Bandbreite bereitstellen.
Legitime Installationen mobiler Anwendungen erfolgen hauptsächlich über Consumer-ISPs, Mobilfunkbetreiber und öffentliche WLAN-Zugangspunkte. Traffic von Hosting- oder Cloud-zugehörigen Netzwerken kann ein nützliches Risikosignal sein, aber die ASN- und Netzwerkklassifizierung allein reicht nicht aus, um eine Installation ohne unterstützende Verhaltensnachweise als betrügerisch einzustufen.
Formulierung von Metriken zur Subnetz-Cluster-Dichte
Um die unnatürliche Netzwerkkonzentration über Akquisitionskanäle hinweg zu quantifizieren, berechnen Analyse-Engines das IP-Subnetz-Dichteverhältnis über konfigurierbare Präfix-Aggregationen (wie /24 IPv4-Subnetze):
Wenn ein Akquisitionskanal einen hohen Konzentrationsindex aufweist – etwa wenn ein einzelnes /24-Subnetz einen anomalen Anteil an täglichen Installationen bei gleichzeitig hoher Pseudonym-Geräterotationsrate ausmacht –, deutet die Telemetrie auf eine automatisierte Gerätebank hin, die auf einem lokalen Subnetzpool operiert:
Kartierung der Proxy-Inspektions-Pipeline
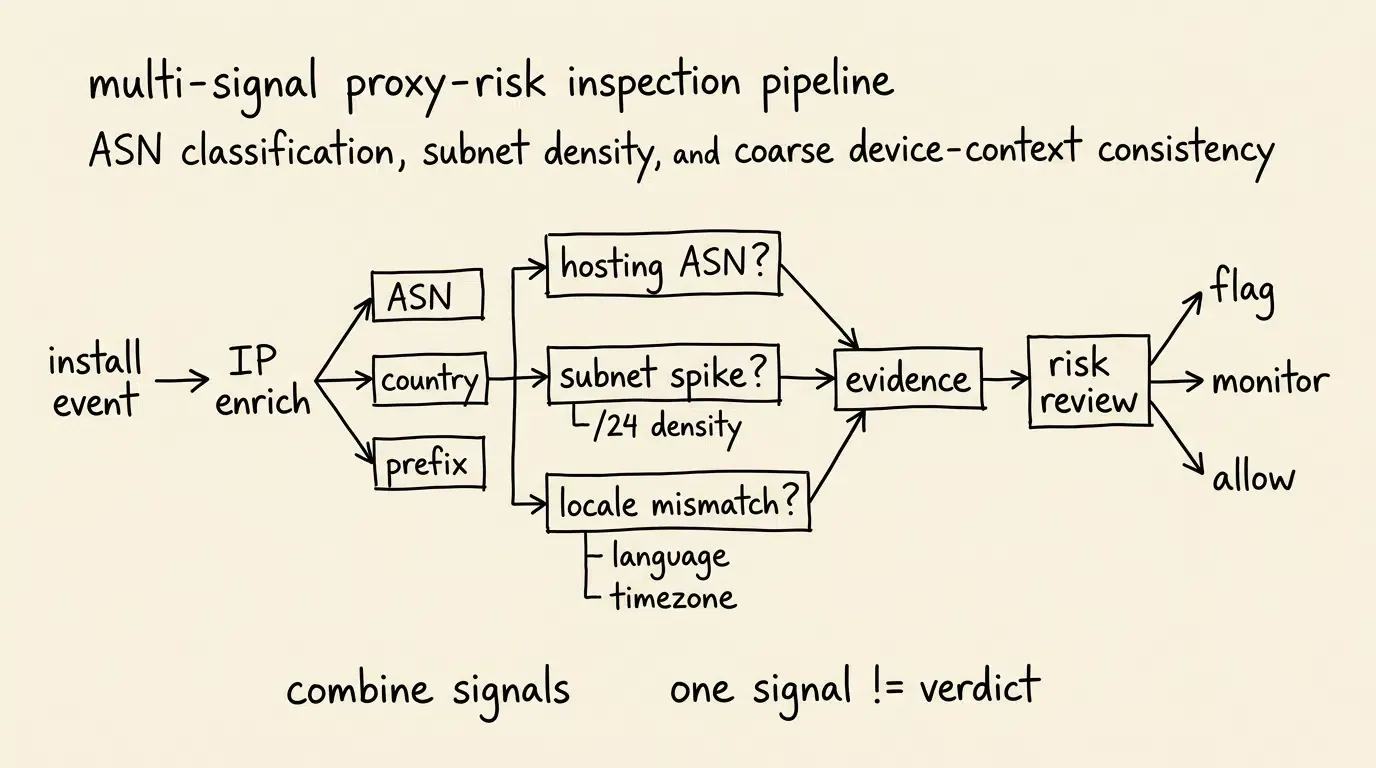
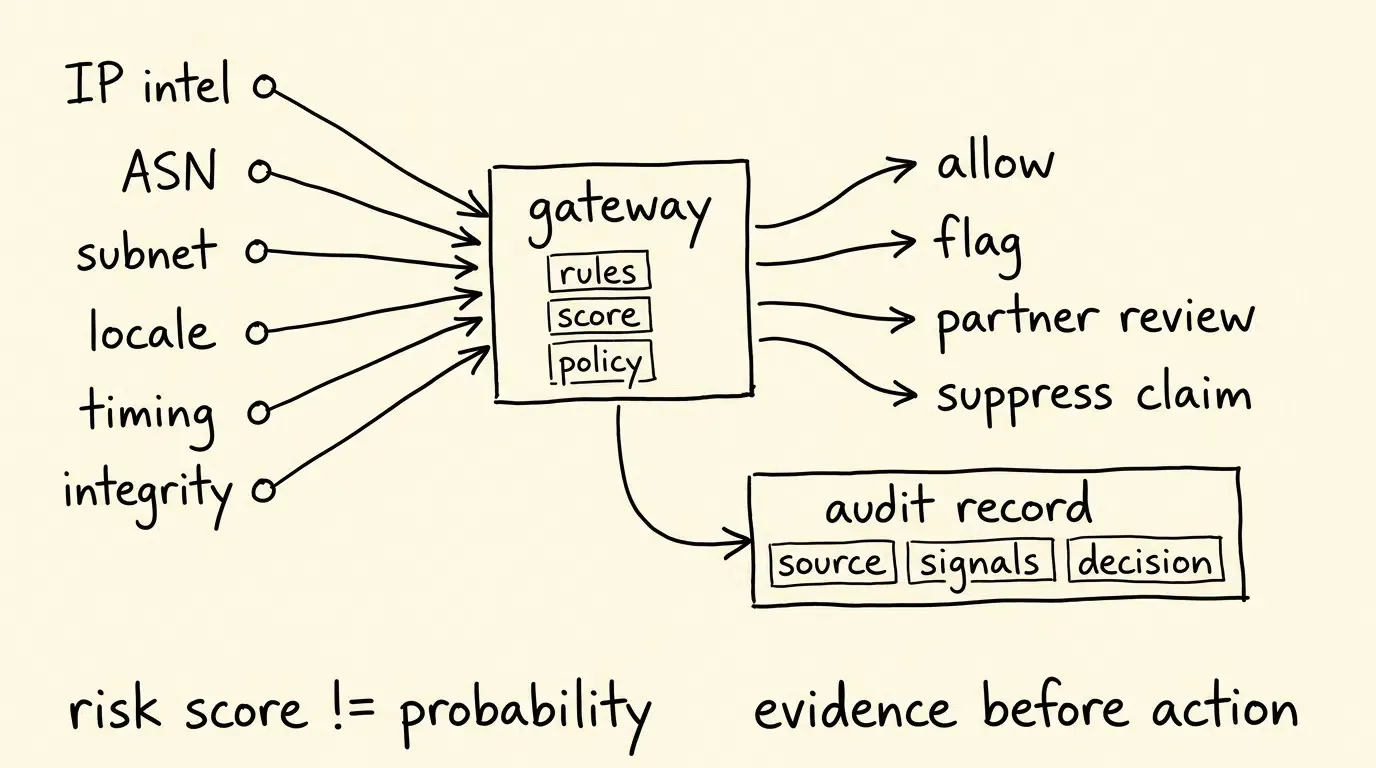
Das nachstehende Diagramm veranschaulicht die mehrstufige Inspektions-Pipeline, die am Attributions-Gateway beim Empfang eines Installationsereignisses ausgeführt wird:
[Eingehendes Installationsereignis] ──► [IP-Intelligence-Extraktion]
             │                           │
             ▼                           ▼
   Client-IP: 203.0.113.45     ASN-Suche: AS_HOSTING_PROVIDER_PLACEHOLDER
             │                           │
             ▼                           ▼
[Check 1: Datacenter ASN] ──► Markiert potenzielle Cloud-Server-Anomalie
             │
             ▼
[Check 2: Subnetz-Dichte] ──► Bewertet Installationsvolumen auf 203.0.113.0/24
             │
             ▼
[Check 3: Locale-Check]   ──► Vergleicht IP-Land vs. Geräte-Sprache (z. B. US vs. DE)
             │
             ▼
[Attributions-Gateway-Richtlinie]──► Wendet konfigurierte Betrugs-Disposition an (Markieren / Überprüfen)
Wie Geolocation-Diskrepanzen zwischen IP-Telemetrie und Geräteeinstellungen auditiert werden
Grobe Konsistenzprüfungen: Vergleich von IP-Geolocation, Gerätesprache und System-Zeitzone
Präzises GPS-Tracking erfordert explizite Laufzeit-Standortberechtigungen. Da die Performance-Attribution hauptsächlich ohne intrusive Standortaufforderungen erfolgt, stützen sich Sicherheitsarchitekturen auf grobe, datenschutzkonforme Konsistenzprüfungen zwischen Netzwerktelemetrie und Systemkonfiguration:
- IP-Land vs. System-Sprache des Geräts: Analyse auf Populationsebene, die bewertet, ob ein anomales Cluster von Installationen aus einem bestimmten Land einheitlich nicht übereinstimmende Systemsprachen oder Standard-Emulator-Gebietsschemata aufweist.
- IP-Zeitzone vs. Systemuhr des Geräts: Statistische Bewertung, die regionale IP-Zeitzonen mit den Versätzen der Systemuhr des Geräts vergleicht.
- Konsistenz der Netzbetreiber-Konfiguration: Kreuzverweise der vom Plattformanbieter bereitgestellten Netzbetreiber-Ländermetadaten (sofern von Plattform-APIs legitim offengelegt) mit Netzwerk-IP-Länderdaten. Beachten Sie, dass unter iOS Netzbetreiber-Metadaten-APIs (wie
CTCarrier) als veraltet gelten und nicht als zuverlässiges Signal verwendet werden sollten.
Während einzelne Diskrepanzen legitim auftreten können (z. B. bei internationalen Reisenden oder mehrsprachigen Nutzern), stützt ein statistisches Cluster von Lokalisierungs-Fehlanpassungen über eine einzelne Publisher-Sub-ID eine Proxy-Routing-Hypothese.
Gutartige Netzwerkausnahmen: Berücksichtigung von Carrier-NAT, Unternehmens-VPNs und Apple iCloud Private Relay
Anti-Betrugs-Architekturen müssen bösartige Proxy-Farmen von legitimen Netzwerktechnologien unterscheiden, die auf natürliche Weise IP-Adressen aggregieren oder maskieren:
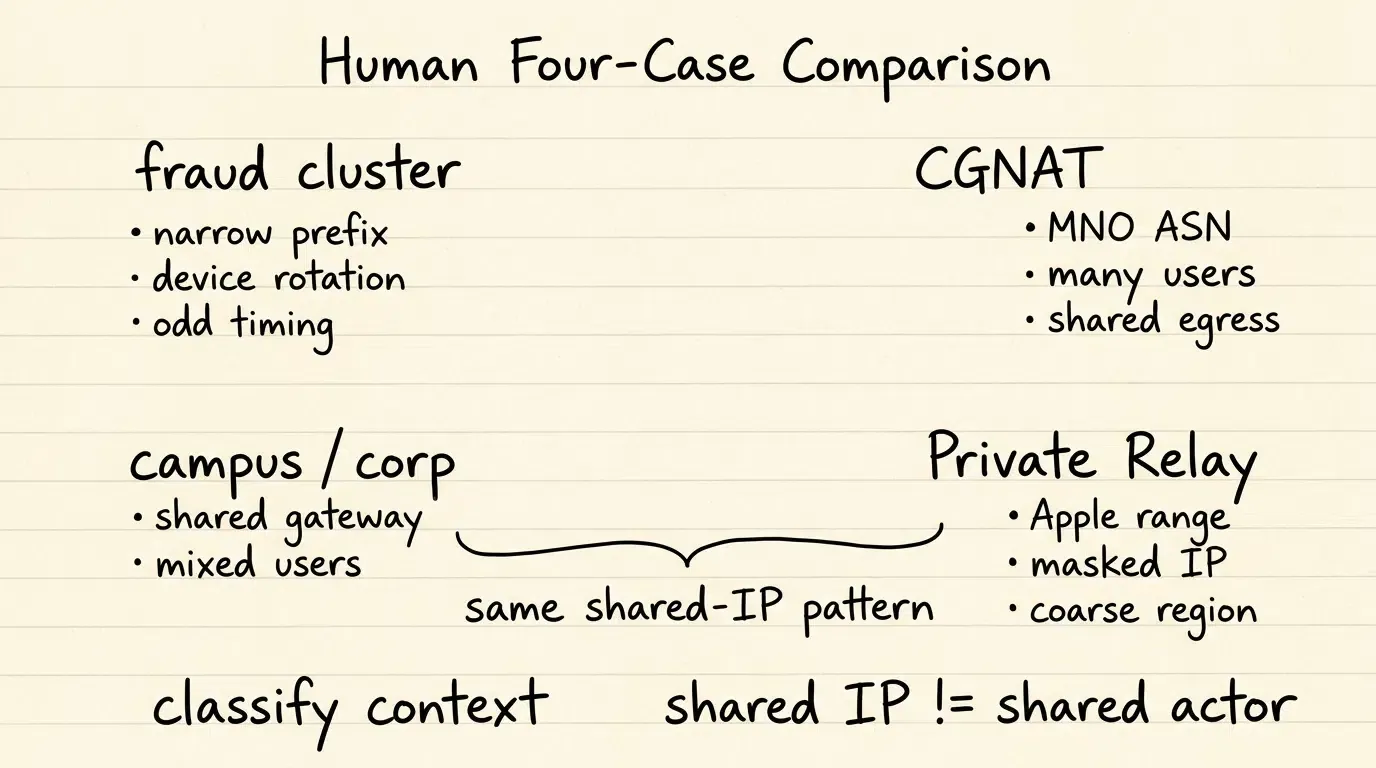
- Carrier-Grade Network Address Translation (CGNAT): Mobilfunknetzbetreiber weisen mobilen Endgeräten private IPv4-Adressen zu und multiplexen tausende authentische Nutzergeräte über ein einziges öffentliches IP-Gateway. CGNAT-Pools zeichnen sich durch MNO-ASNs der Verbraucher und natürliche Sitzungsverteilungen aus.
- Unternehmens- und Campus-WLAN-Netzwerke: Universitätscampusse, Unternehmensbüros und Flughafen-WLANs routen hunderte authentische Mitarbeiter oder Studenten über gemeinsam genutzte öffentliche IP-Gateways.
- Apple iCloud Private Relay: iOS-Nutzer mit iCloud+ leiten Safari-Web-Browsing-Traffic, DNS-Abfragen und unverschlüsselten App-Traffic über doppelt verschlüsselte, sichere Relays. Apple veröffentlicht offizielle IP-Ausgangsadressbereiche, die bestimmten geografischen Regionen zugeordnet sind. Wenn eine Anfrage als von iCloud Private Relay stammend identifiziert wird, sollten Attributionssysteme die Gewichtung der IP-Einzigartigkeit und Konzentrationsanomalien herabstufen, während Apples grobe regionale Zuordnung als gültiger Standortkontext beibehalten wird.
Strukturierung von Multi-Signal-Nachweisen: Vermeidung von Fehlalarmen durch legitime Datenschutz-Tools
Ein einzelnes Netzwerkanomalie-Signal (wie eine IP-Adresse, die zu einem kommerziellen VPN oder Cloud-Anbieter gehört) sollte nicht als automatische, binäre Verurteilung für Betrug dienen. Legitime Nutzer verwenden häufig VPNs für die persönliche Privatsphäre oder nutzen öffentliche WLANs auf Reisen.
Genaue Betrugsprävention erfordert eine Multi-Signal-Risikobewertung: Die Kombination von ASN-Kategorisierung mit Zeitkurven, In-App-Ereignisgeschwindigkeit und Integritätsattestierungen der Geräte, bevor eine Attributionsablehnung erzwungen wird.
Vergleichende Bewertung von legitimen Netzwerkverkehr vs. Proxy-Betrugssignaturen
Kontrastierung der Netzwerktelemetrie über sauberen Traffic, kommerzielle VPNs, Datacenter-Farmen und Carrier-Netzwerke
Die Identifizierung von Proxy-Betrug erfordert die Bewertung von Netzwerkeigenschaften über mehrere Infrastrukturkategorien hinweg.
Die nachstehende Matrix kontrastiert primäre Netzwerk-Telemetrie-Signaturen:
| Netzwerkdimension | Legitimer Mobilfunknutzer | Datacenter-Proxy-Farm | Residential-Proxy-Pool | Carrier-NAT (CGNAT) |
|---|---|---|---|---|
| ASN-Klassifizierung | Consumer Mobile ISP / MNO | Kommerzielle Cloud / Hosting-ASN | Residential Consumer ISP | Major Wireless Carrier ASN |
| IP-zu-Geräte-Dichte | Konsistent mit Einzelnutzer-Baseline | Ungewöhnlich konzentriert pro IP | Hohe Rotation / Geringe Persistenz | Hohes legitimes Geräte-Sharing |
| Lokalisierung / IP-Ausrichtung | Stimmt meist mit Region/Zeitzone überein | Häufige Geolocation-Fehlanpassung | Oft am Ziel-Geo ausgerichtet | Stimmt mit Carrier-Regionalbasis überein |
| Zeitliche Telemetrie | Natürliche Baseline-Verteilung | Konzentriert oder synthetisch | Variable Verteilung | Natürliche Baseline-Verteilung |
| Primäres Risikosignal | Normales Baseline-Verhalten | Hosting-ASN + Subnetz-Spike | Schnelle Rotation + Verhaltensänderung | Normaler hoher Ausgangsverkehr |
Konfiguration von Anti-Betrugs-IP-Schwellenwerten in der OpoInstall Betrugsüberwachung
Strukturierung diagnostischer Telemetrie-Payloads für IP-Anomalie-Audits
Die Bereinigung von Netzwerkdiskrepanzen und die Identifizierung von Proxy-Farmen erfordert die Aufnahme strukturierter Anomalie-Telemetrie am Attributions-Gateway. Wenn ein eingehendes Ereignis Netzwerk-Risikoregeln auslöst, protokolliert das System einen diagnostischen Datensatz, der Netzwerkrouting-Eigenschaften, ASN-Klassifizierung und Anomaliebewertungen erfasst.
Das untenstehende Payload demonstriert einen illustrativen, produktionsorientierten Telemetriedatensatz für eine IP-Anomalie-Inspektion:
```json
{
  "schema_version": "1.2.0",
  "event_id": "evt_ip_anomaly_8f7e6d5c-4b3a-2109-8765-4a3b2c1d0e9f",
  "event_name": "ip_distribution_anomaly_detected",
  "evaluation_timestamp_utc": "2026-08-30T22:10:00.120Z",
  "server_received_timestamp_utc": "2026-08-30T22:10:00.850Z",
  "data_governance": {
    "retention_class": "fraud_investigation_ephemeral",
    "purpose": "attribution_security_audit"
  },
  "ip_intelligence_provenance": {
    "provider_name": "commercial_ip_intel_feed",
    "feed_version": "2026.08.r3",
    "lookup_timestamp_utc": "2026-08-30T22:10:00.140Z",
    "classification_confidence": "high"
  },
  "attribution_context": {
    "channel_code": "affiliate_network_gamma",
    "campaign_id": "cmp_q3_us_tier1_scale",
    "target_country_code": "US",
    "reported_ip_prefix": "203.0.113.0/24"
  },
  "ip_telemetry": {
    "ip_routing_type": "datacenter_hosting",
    "asn_identifier": "AS_HOSTING_PROVIDER_PLACEHOLDER",
    "asn_organization": "Commercial Cloud Hosting Provider",
    "asn_classification_source": "commercial_ip_intel_feed",
    "ip_country_code": "US",
    "subnet_daily_install_count": 1420,
    "subnet_ip_density_ratio": 0.48
  },
  "device_telemetry": {
    "platform": "Android",
    "os_version": "16.0",
    "app_version": "3.2.0",
    "sdk_version": "<installed_sdk_version>",
    "device_risk_key_pseudonymous": "dev_risk_anon_11223344",
    "device_system_language": "ru_RU",
    "device_system_timezone": "Europe/Moscow"
  },
  "anomaly_evaluation": {
    "fraud_vector_classification": "suspected_datacenter_proxy_arbitrage",
    "signals_evaluated": [
      "datacenter_asn_match",
      "high_density_subnet_clustering",
      "coarse_context_inconsistency"
    ],
    "risk_score": 0.92,
    "risk_score_scale": "0.0_to_1.0_normalized",
    "risk_score_semantics": "illustrative_policy_score_not_calibrated_probability",
    "risk_model_version": "v1.4.2_ruleset",
    "decision_basis": "configured_ip_threshold_policy",
    "policy_action": "attribution_flagged_for_partner_review",
    "review_status": "pending_manual_reconciliation"
  }
}
Konfiguration von OpoInstall-Betrugsüberwachungsregeln für die Netzwerk-Anomalieabwehr
Die in verwandten Produktmaterialien dokumentierten repräsentativen Überwachungskontrollen umfassen die folgenden Schwellenwertregeln; exakte Regelnamen und Verhalten sollten vor der Implementierung mit der aktuellen OpoInstall-Konsole und -Dokumentation abgeglichen werden:
- Klick-IP-Anomalie-Schwellenwert: Begrenzt die maximal zulässige Anzahl von Klicks, die innerhalb eines 24-Stunden-Fensters von einer einzelnen IP-Adresse stammen. Übermäßige Klicks von automatisierten Proxy-Skripten werden als anormale IP-Klicks markiert und in der Ausnahmestatistik aufgezeichnet.
- Installations-IP-Anomalie-Schwellenwert: Begrenzt das erwartete Volumen an Installationsdatensätzen, die einer einzelnen IP-Adresse pro Tag zugeordnet sind. Ein übermäßiges Installationsvolumen markiert überschüssige Datensätze als anomal für eine Betrugsuntersuchung, wodurch Proxy-Server und lokalisierte Gerätebanken identifiziert werden.
- Installations-Geräte-Anomalie-Schwellenwert: Überwacht die Häufigkeit von Installationsdatensätzen, die mit einzelnen internen Geräte-Anomalie-Identifikatoren verknüpft sind, und erfasst potenzielle Anomalien durch repetitive Geräte.
- Zusätzliche Zeit-Regeln: Spezielle Klick-Hijacking-Zeitregeln und MTTI-Schwellenwerte arbeiten zusammen mit IP-Regeln, um die Installations-Pipeline zu schützen (siehe Artikel #62 zur Zeitmechanik).
Auditierung der Ausnahmestatistik: Einblicke in die Ausnahme-IP-Liste zur Isolierung risikoreicher Sub-Publisher
Wenn Anti-Betrugs-Schwellenwerte ausgelöst werden, stellt die Überwachungskonsole auditive Beweise in dedizierten Ausnahme-Ansichten zusammen:
- Ausnahme-IP-Liste: Zeigt spezifische IP-Adressen an, die Klick- oder Installations-Schwellenwerte ausgelöst haben, wobei das gesamte Klickvolumen, Installationsvolumen, aktive Tage und zugehörige Quellkanäle (nach Deduplizierung) nachverfolgt werden. Ein Klick auf „Quelle“ zeigt die spezifischen Publisher-Kanäle, die Traffic über diese IP routen.
- Ausnahme-Geräteliste: Details zu internen Geräte-Anomalie-Identifikatoren, Hardwaremodellen, Betriebssystemen (iOS/Android) und Quellkanälen für Geräte, die repetitive Installationen ausführen.
- Kanal-Datenberichte: Vergleicht Brutto-Klicks und Installationen mit anomalen IP-Klicks und Installationen pro Akquisitionskanal und liefert klare Daten für die Partner-Abstimmung.
Wann sind erweiterte IP-Verteilungs-Audits für Marketing-Analysen erforderlich
Geeignete Bedingungen für dedizierte IP-Geolocation-Audits
Der Einsatz dedizierter IP-Verteilungsanalysen und Anomalieerkennung bietet bei spezifischen Kampagnenbedingungen einen hohen operativen Mehrwert:
- Geografisch differenzierte Kampagnen: Marketingprogramme, die auf Tier-1-Märkte abzielen, in denen hohe Auszahlungsprämien Proxy-Arbitrage aus kostengünstigeren Regionen anreizen.
- Offene Affiliate- und programmatische DSP-Netzwerke: Medieneinkauf über nicht-transparente Werbenetzwerke, bei denen Traffic über nicht verifizierte Dritt-Publisher sub-syndiziert wird.
- Unerklärliche geografische Umsatzdiskrepanzen: Anwendungen, bei denen eine spezifische Länderkohorte ein hohes Installationsvolumen generiert, aber materiell schwächeres lokalisiertes Engagement oder Monetarisierung aufweist als erwartet.
- Qualitätsprüfungen von Partnern: Teams, die eine transparente Telemetrie auf Netzwerkebene benötigen, um vertragliche Überprüfungen zu unterstützen und Publisher-Sub-IDs geringer Qualität gemäß Richtlinien zu bewerten oder zu unterdrücken.
Ungeeignete Bedingungen für komplexe IP-Inspektionen
Die Implementierung einer hochkomplexen IP-Filterinfrastruktur kann in den folgenden Szenarien zu unnötigem operativen Overhead führen:
- Direkt verkaufte Carrier-Platzierungen: Marketingkampagnen, die ausschließlich auf verifiziertem, direkt verkauftem Inventar von Mobilfunknetzbetreibern laufen.
- Single-Region Organic Discovery: Anwendungen, die sich ausschließlich auf ununterstützte organische App-Store-Suche ohne bezahlte Nutzerakquise stützen.
- Frühe Prototypen-Explorationen: Frühphasige, nicht-kommerzielle Anwendungen, die in geschlossenen Entwickler-Testumgebungen operieren.
Häufige Missverständnisse bei der IP-Anomalie-Erkennung
- Missverständnis 1: Alle gemeinsam genutzten IP-Adressen stellen Betrug dar: Legitime mobile Nutzer teilen sich häufig öffentliche IP-Adressen aufgrund von Carrier-Grade NAT (CGNAT) in Mobilfunknetzen sowie in Unternehmens-WLANs und auf Universitätscampussen.
- Missverständnis 2: Statische IP-Blacklists stoppen Proxy-Betrug dauerhaft: Sich ausschließlich auf statische IP-Blacklists zu verlassen, ist gegen moderne Botnets ineffektiv, die dynamisch über Residential-Proxy-Knoten und Cloud-Instanzen rotieren.
Häufig gestellte Fragen (FAQ)
Wie identifiziert die IP-Verteilungsanalyse Proxy- und VPN-Werbebetrug?
Was ist der Unterschied zwischen einem Residential Proxy und einer Datacenter-IP bei mobilem Betrug?
Warum können sich legitime Nutzer in mobilen Marketingberichten dieselbe IP-Adresse teilen?
Zusammenfassung und Entscheidungsrahmen
Das Auditieren von IP-Verteilungsdaten ist ein wesentlicher Bestandteil einer umfassenden Architektur zur Prävention von mobilem Betrug. Durch das Routing von synthetischem Traffic über Datacenter-Proxies, kommerzielle VPNs und rotierende Residential-Netzwerke versuchen Betrüger, Marketing-Budgets mit hohen Auszahlungen auszubeuten, ohne authentisches lokales Engagement zu erzeugen.
Der Aufbau einer effektiven Netzwerkabwehr erfordert die Kombination von ASN-Klassifizierung, IP-Subnetz-Konzentrationsmetriken und Lokalisierungskonsistenzprüfungen mit regelbasierten Anomalieschwellenwerten. Durch die Kopplung unabhängiger Attributionsmessung mit Echtzeit-Betrugsüberwachung bieten Plattformen wie OpoInstall die erforderliche Infrastruktur, um verdächtige Netzwerkcluster zu untersuchen, Netzwerk-Attributionsrisiken zu reduzieren und die Sicherheit in die Qualität des geografischen Traffics zu verbessern.
Um zu bewerten, wie eine einheitliche Attributions- und Betrugsüberwachungsinfrastruktur die Risikobewertung bei der Geolocation von Kampagnen verbessern kann, erkunden Sie die Mobile Attribution Implementierungsreferenz oder konfigurieren Sie Ihre Anwendung in der OpoInstall-Entwicklerkonsole.
Weiterführende Materialien
-
Konzepte: IP-Verteilungs-Telemetrie, Proxy-Werbebetrug, Datacenter-ASN-Erkennung, Subnetz-Cluster-Dichte, Geolocation-Arbitrage
-
Technologien: Betrugsüberwachungs-Engine, IP-Intelligence-Anreicherung, S2S-Webhooks, Attributions-Datenschnittstellen
-
APIs & Datenschnittstellen: OpoInstall Betrugsüberwachungs-Konfigurations-Schnittstellen, Attributions-Reporting-APIs, Export der Ausnahmestatistiken
-
Offizielle Dokumentation & Referenzen:
Share this article