Wie lässt sich der Download von Apps mit QR-Codes tracken? Das Tracking von App-Downloads mittels QR-Codes erfordert die Generierung parameterintegrierter dynamischer QR-Codes, die Nutzer auf eine adaptive mobile Landingpage leiten, die Aufzeichnung des relevanten Kampagnenkontexts über das Web-SDK sowie die Weiterleitung der Besucher an den entsprechenden App-Store bei gleichzeitiger Aktivierung der unterstützten Installationsattribution, sofern verfügbar.
QR-Code-Tracking für mobile Anwendungen ist eine Messmethodik, die eindeutige Kampagnenkennungen in dynamische Barcodes einbettet, um physische Marketing-Berührungspunkte mit digitalen App-Installationen zu verknüpfen. Durch das Weiterleiten scannender Geräte über parameterbewusste Endpunkte identifiziert diese Architektur die spezifische Offline-Quelle – wie etwa eine Plakatwand, einen Werbeflyer oder einen Event-Ausweis – und misst die Ende-zu-Ende-Conversion.
| Begriff | Definition | Zugehörige Entität | Rolle der Suchintention |
|---|---|---|---|
| QR-Code-Tracking | Die systematische Messung von App-Downloads, die über physische QR-Codes initiiert wurden. | Kanalstatistiken & Tracking | Informativ / Technisch |
| Dynamischer QR-Code | Ein QR-Code, der eine verwaltete Umleitungs-URL codiert, deren serverseitiges Ziel und Routing-Regeln nach dem Drucken aktualisiert werden können. | HTTP-302-Weiterleitung | Technisch |
| App-QR-Code | Ein einheitlicher Barcode, der scannende Nutzer zum entsprechenden mobilen App-Store leitet. | Universal Link / Intent | Technisch / Kommerziell |
Der Offline-Blinder Fleck: Warum statische QR-Codes bei der Messung von App-Installationen versagen
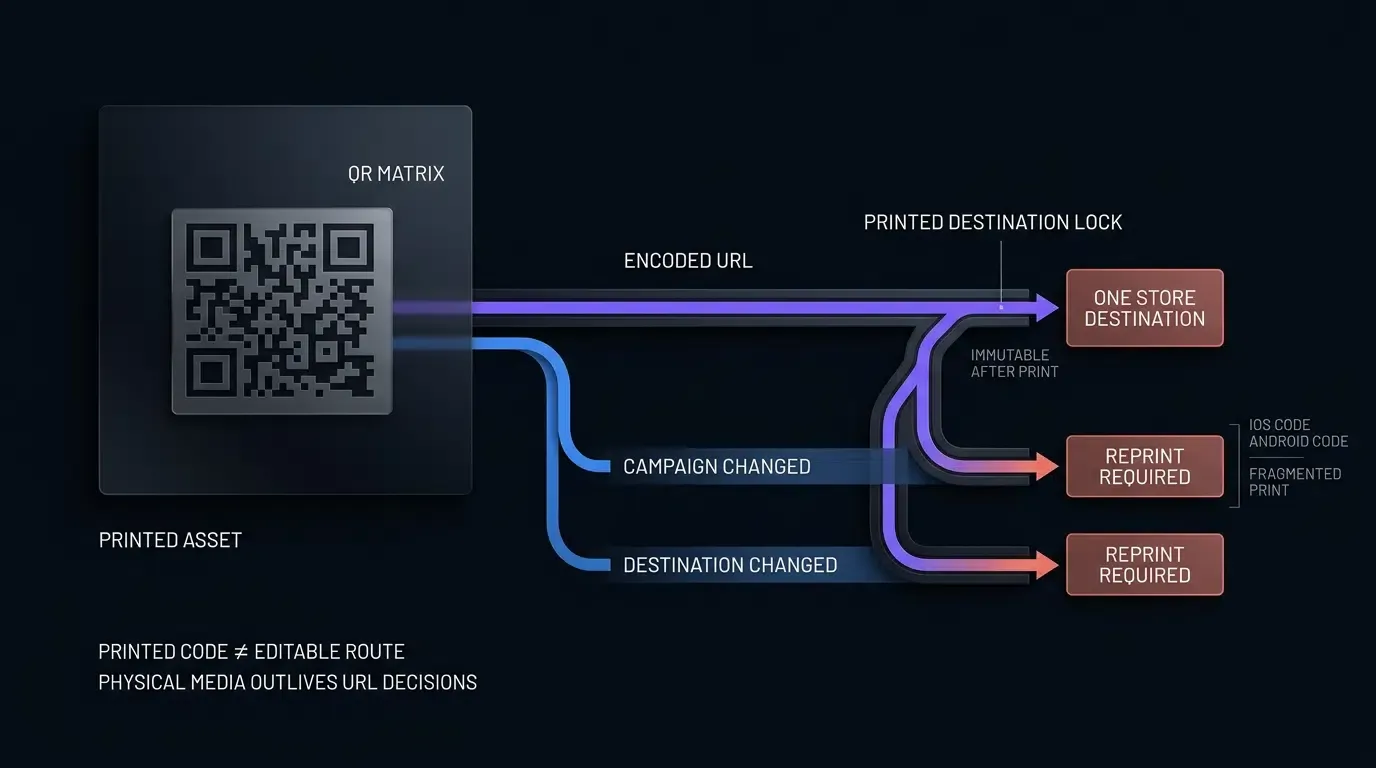
Die technischen Einschränkungen von Direct-Store-QR-Codes: Unveränderliche Ziele und begrenzte Attributionsflexibilität
Physische Printmedien waren für Mobile-Growth-Teams historisch gesehen eine Attributionsherausforderung. Wenn ein Marketingteam gedruckte Werbemittel wie Plakate an Bahnhöfen, Produktverpackungen, Postwurfsendungen oder Konferenzbanner einsetzt, benötigt es eine Brücke von der physischen zur digitalen Welt. Der intuitivste Mechanismus ist ein nach ISO/IEC 18004 konformer Quick Response (QR) Code.
Statische Direct-Store-QR-Codes weisen jedoch eine inhärente architektonische Beschränkung auf: Ihre codierten Daten sind nach dem Druck unveränderlich. Bei einem statischen QR-Code wird die alphanumerische Zeichenfolge, die die Ziel-Webadresse darstellt, während der Generierung direkt in die Schwarz-Weiß-Matrixmodule eingearbeitet. Wenn ein Unternehmen einen unmanaged, direkten Link zum Apple App Store codiert:
https://apps.apple.com/app/id1234567890
Kann dieser Barcode scannende Geräte nur zu dieser exakten URL leiten. Während statische QR-Codes technisch gesehen statische URL-Abfrageparameter codieren können, wenn sie auf eine Zwischenwebseite verweisen, bedeutet das direkte Codieren einer Store-URL, dass das Ziel nach dem Eintritt physischer Materialien in den Vertrieb serverseitig nicht mehr geändert werden kann und ein direkter Store-Link kein bedingtes Betriebssystem-Routing ausführen kann. Direct-Store-QR-Codes bieten eine begrenzte Routing-Flexibilität nach dem Druck. Die Attribution auf Asset-Ebene hängt von unterstützten Store-Attributionsmechanismen und den vor dem Druck konfigurierten Kampagnenparametern oder Kennungen ab.
Das Multiplattform-Problem: Warum das Festcodieren eines App-Store-Links die Hälfte Ihrer Zielgruppe ausschließt
Mobile Zielgruppen sind grundlegend zwischen zwei dominanten Betriebssystemen aufgeteilt: Apple iOS und Google Android. Ein statischer QR-Code, der fest auf einen Apple App Store-Link (apps.apple.com) codiert ist, führt beim Scannen durch ein Android-Gerät zu einer sofortigen Sackgasse, da Google Play-Dienste native iOS-Store-Schemata nicht analysieren können.
Umgekehrt zwingt das Codieren einer Google Play Store-URL (play.google.com) iOS-Nutzer in eine webbasierte Google Play-Oberfläche, die keine native Software auf einem iPhone installieren kann. Um dies zu umgehen, drucken ältere Printkampagnen häufig zwei separate QR-Codes nebeneinander: einen mit der Aufschrift „Für iOS scannen“ und den anderen mit „Für Android scannen“.
Dieser Ansatz mit zwei Codes bringt erhebliche betriebliche Nachteile und Conversion-Verluste mit sich:
- Visuelles Durcheinander und geringere Scan-Geschwindigkeit: Das Drucken konkurrierender Barcodes beansprucht wertvolle physische Oberfläche und erzeugt kognitive Reibung, wodurch der Nutzer gezwungen wird, Etiketten vor dem Scannen zu prüfen.
- Bedienfehler und Abbrüche: Mobile Nutzer scannen routinemäßig den falschen Barcode, stoßen auf eine inkompatible Store-Seite oder einen Plattformfehler und brechen den Onboarding-Ablauf vollständig ab.
- Eingeschränkte Attribution auf Asset-Ebene: Ein Direct-Store-QR-Code unterstützt möglicherweise eine gewisse Messung auf Kampagnenebene durch geeignete Store-Attributionsparameter, bietet jedoch von sich aus kein zentral verwaltetes Scan-Protokoll oder eine Routing-Flexibilität nach dem Druck.
Die Anfälligkeit nach dem Druck: Was passiert, wenn sich ein Kampagnenziel nach dem Druck ändert?
Die Produktion physischer Werbemittel erfordert starre Vorlaufzeiten. Magazine, Produktverpackungen, Point-of-Sale-Displays und Out-of-Home-Plakate (OOH) werden häufig Wochen oder Monate vor dem Start einer Marketingkampagne gedruckt.
Wenn ein Engineering-Team statische Direct-Store-QR-Codes einsetzt, macht jede nachträgliche Änderung der digitalen Infrastruktur das physische Material unbrauchbar:
- Verzögerte App-Store-Freigabe: Wenn Werbematerialien mit einer voraussichtlichen App-Store-URL gedruckt werden, die App-Prüfung jedoch eine Änderung der Bundle-ID oder der primären App-Kennung erfordert, werden alle gedruckten Materialien dauerhaft obsolet.
- Anforderungen an Kampagnenumleitungen: Sobald eine Werbeveranstaltung endet, können statische QR-Codes, die direkt auf Store-Einträge verweisen, nicht mehr auf eine neue saisonale Landingpage umgeleitet werden und liefern stattdessen weiterhin abgelaufene Angebote oder 404-Fehlerseiten.
- Domain-Deprecations und defekte Endpunkte: Wenn ein nicht verwalteter Kurzlink-Dienst abgeschaltet wird oder sein URL-Format ändert, können die gedruckten Assets nicht aktualisiert werden, was zu verschwendetem Werbebudget führt.
Wie überbrückt das dynamische QR-Code-Routing Printkampagnen und App-Stores?
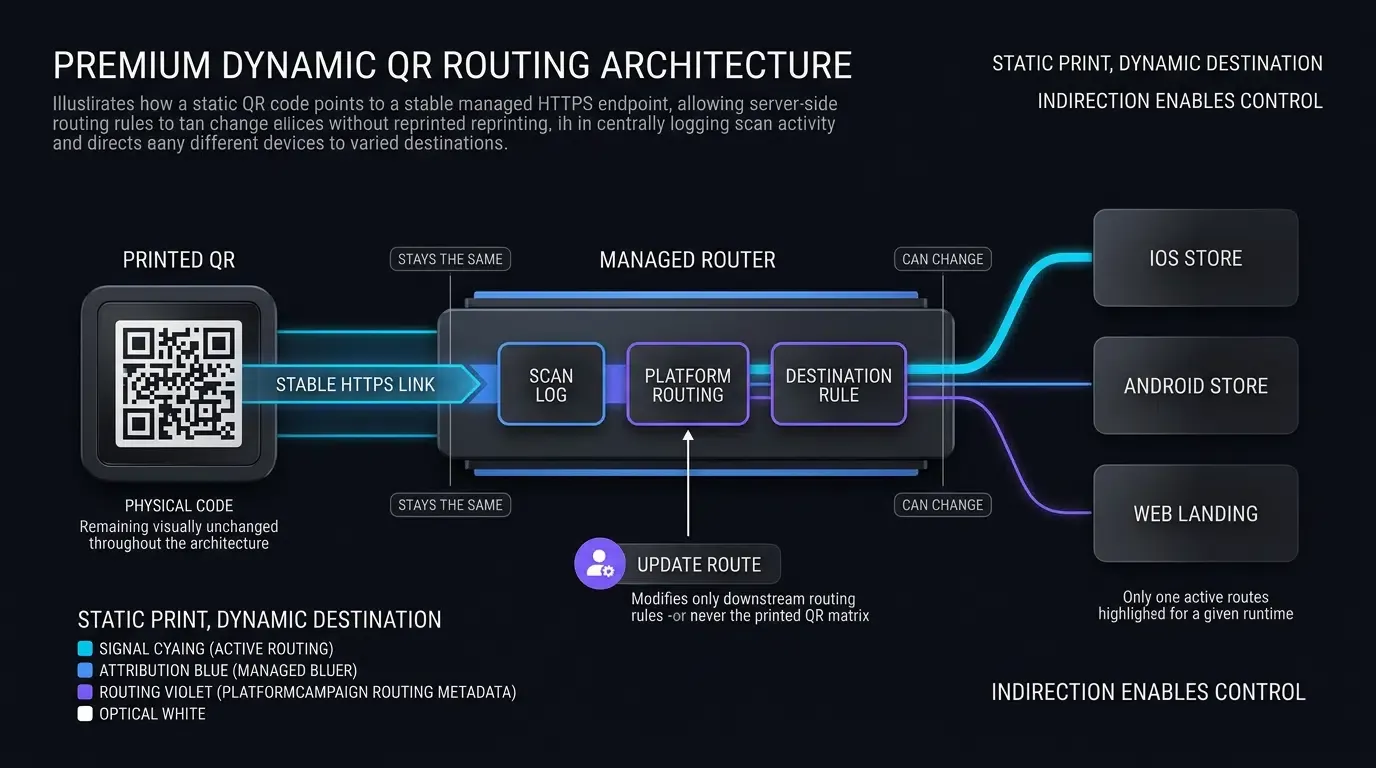
Die entkoppelte Architektur: Kurze URLs als Indirektionsebenen
Dynamische QR-Codes lösen die Einschränkungen physischer Printmedien, indem sie eine entkoppelte Indirektionsebene zwischen dem physischen Barcode und dem digitalen Ziel einführen.
Anstatt eine finale App-Store-URL in die Matrixmodule fest einzucodieren, codiert ein dynamischer QR-Code einen leichtgewichtigen, zentralisierten Routing-Endpunkt (wie etwa einen illustrativen Dokumentationsendpunkt wie https://trk.example.com/c/poster_station_a, der niemals direkt in Produktions-Print-Assets verwendet werden darf).
QR-Codes selbst führen keine Software-Logik aus; vielmehr befindet sich die dynamische Fähigkeit vollständig auf dem Webserver, der die Indirektions-URL hostet. Da die Zeichenfolge in einem dynamischen QR-Code kurz und einheitlich bleiben kann, erfordert der physische Barcode im Allgemeinen weniger Datenmodule im Vergleich zur Codierung komplexer Ziel-URLs mit mehreren Parametern. Dies führt zu einer geringeren Moduldsichte, wodurch der Code bei kleineren physischen Abmessungen gedruckt werden kann, während gleichzeitig eine hervorragende Scan-Toleranz und hohe Fehlerkorrekturstufen gemäß den ISO/IEC 18004-Standards gewahrt bleiben.
Wenn eine Smartphone-Kamera den dynamischen Barcode scannt, initiiert das Gerät eine HTTP-GET-Anfrage an den Routing-Endpunkt. Der verwaltete Tracking-Endpunkt kann eine HTTP-302-Weiterleitung verwenden, um eine adaptive Transitseite bereitzustellen. Die beispielhafte Transitseite überprüft daraufhin clientseitige Umgebungsindikatoren und bietet einen vom Nutzer initiierten Store-Navigationslink an.
Überprüfung von Client-User-Agent-Headern zur Erkennung von iOS-, Android- und Desktop-Geräten
Wenn das scannende Gerät den dynamischen Routing-Endpunkt abfragt, überträgt sein Browser-Netzwerk-Stack standardmäßige HTTP-Anfrageheader, insbesondere den User-Agent-String.
Die Routing-Engine analysiert diesen String in Echtzeit mithilfe heuristischer Mustererkennung, um das Betriebssystem des Geräts zu isolieren:
- iOS-Erkennung: Gleicht Muster wie
iPhone,iPadoderiPodab, was anzeigt, dass der Nutzer zum Apple App Store oder einer zugehörigen Universal-Link-Landingpage geleitet werden muss. - Android-Erkennung: Gleicht Muster ab, die
Androidenthalten, was anzeigt, dass die Anfrage zum Google Play Store oder einer APK-Verteilungs-Landingpage geleitet werden muss. - Desktop- / Workstation-Erkennung: Gleicht Desktop-Plattform-Token ab und leitet den Besucher zu einer hochauflösenden Desktop-Webübersicht oder Sekundärpromotion weiter.
- Mobiler iOS-Traffic: Leitet zur eindeutigen App-Store-Produktseite der Anwendung oder einer zugehörigen Landingpage weiter, die Universal Links hostet.
- Mobiler Android-Traffic: Leitet direkt zum Google Play Store-Client mit ordnungsgemäß codierten Install-Referrer-Metadaten weiter oder stellt eine optimierte mobile Webpage für direkte APK-Downloads bereit.
- Desktop-Traffic: Stellt eine für den Desktop optimierte Web-Landingpage mit vollständigen Funktionsübersichten bereit oder fordert den Besucher auf, eine Mobiltelefonnummer einzugeben, um einen direkten SMS-Download-Link zu erhalten.
- Stufe 1 (Web-JS-Inklusion): Der dynamische QR-Code leitet den Nutzer zu einer leichtgewichtigen mobilen Transitseite weiter, auf der das Web-JS-SDK gehostet wird. Das SDK extrahiert Abfrage-String-Parameter (
channelCode,utm_campaign), meldet diese gemäß seiner Bereitstellungskonfiguration und bereitet den Übergabekontext vor. - Stufe 2 (Store-Übergabe): Die Transitseite leitet den Nutzer zum Ziel-App-Store weiter. Für Android-Nutzer, die den Google Play Store besuchen, kann die Webpage bereinigte Parameter in die offizielle Google Play Install Referrer-URL einbetten.
- Stufe 3 (Abruf von Parametern über das native SDK): Sobald der Nutzer die App herunterlädt und zum ersten Mal öffnet, initialisiert sich das native mobile SDK und ruft
getInstallParam()auf. Berechtigte Kampagnenparameter können nach der Installation über unterstützte Plattform- oder SDK-Mechanismen wiederhergestellt werden. Eine erfolgreiche Attribution hängt vom Installationspfad, der SDK-Konfiguration, verfügbaren Signalen und den Datenschutzanforderungen der Plattform ab. - Aufgezeichnete Transitbesuche (
): Die Gesamtzahl gültiger, deduplizierter HTTP-Anfragen, die beim Scannen von QR-Codes vom dynamischen Transitserver protokolliert und über das definierte Beobachtungsfenster für Transitbesuche hinweg normalisiert wurden. - Deduplizierte Store-Übergabeversuche (
): Die Anzahl gültiger Transitbesuche, die mindestens eine Store-Übergabeaktion eingeleitet haben, bewertet unter denselben Beobachtungsfenstern und Deduplizierungskriterien wie . Beachten Sie, dass die Übergabemetrik ( ) durch ein bestätigtes Weiterleitungsereignis oder eine separat instrumentierte Store-Link-Aktivierung erfasst werden muss; das alleinige Konstruieren eines href-Attributs zeichnet keinen Übergabeversuch auf. - Store-Übergaberate (
): Definiert als . Ein niedrigeres Verhältnis kann das Ergebnis von Netzwerkfehlern, Einschränkungen auf Clientseite, Nutzerabbrüchen oder Unterschieden in der Datenerfassung sein. - Zugeordnete Erststarts (
): Die Anzahl deduplizierter erstmaliger Anwendungsstarts, die erfolgreich dem Kanal über das nachfolgende Attributions-Reifefenster hinweg zugeordnet wurden. - Zugeordnete Erststart-Rate (
): Definiert als . Diese Metrik bewertet das beobachtete Verhältnis von zugeordnetem Erststart zu Besuch pro physischem Asset im Zeitverlauf. - Überlegungen zu unbeobachtbaren Pipeline-Abbrüchen: Store-Seitenabbrüche, unvollständige Installationen, verzögerte Erststarts und nicht zugeordnete Attributionsereignisse können nicht allein anhand von Weiterleitungsprotokollen quantifiziert werden. Diese Phasen sollten als unbemerkt ausgewiesen werden, es sei denn, es stehen unterstützte Store- oder SDK-Telemetriedaten zur Verfügung.
- Bereichsbezogene Kampagnen-IDs: Ordnet Kampagnenquellen mithilfe deterministischer URL-Abfrageparameter, offizieller Google Play Install Referrer APIs und transienter serverseitiger Sitzungstokens zu, anstatt hardwarespezifische Kennungen über nicht verknüpfte Apps hinweg zu verfolgen.
- Datenminimierung: Gescannte Parameter stellen Kampagnenmetadaten dar (z. B. Plakat-IDs, Standort-Token). Entwickler müssen jedoch erkennen, dass die Netzwerkübertragung inhärent IP-Adressen und Anfrageheader verarbeitet und benutzerdefinierte Token wie
inviter_idunter Datenschutzbestimmungen identifizierbare Nutzerkonten darstellen können. - Isolierung der Client-Autorisierung: Vom Client wiederhergestellte Parameter dienen als Attributionshinweise. Nachgeschaltete Backend-Dienste validieren die Weiterleitungslogik und Kampagnenberechtigung mithilfe authentifizierter Nutzerkonten, wodurch unbestätigte clientseitige Berechtigungsvergaben vermieden werden.
- Anwendungs-Assets registrieren: Greifen Sie auf die Attributions-Management-Console zu, konfigurieren Sie Ihre Anwendungskennungen (AppKey, Android-Paketname, iOS-Bundle-Identifizierer) und laden Sie Testinstallationspakete hoch.
- Primäre Kanäle definieren: Erstellen Sie unter der Verwaltung der Kanalstatistiken primäre Gruppierungen (z. B.
Offline_OOH,Retail_Packaging,Event_Conference). - Parametrisierte Subkanäle instanziieren: Generieren Sie eindeutige Subkanäle, die jedem physischen Standort entsprechen. Das System weist jedem Standort einen eindeutigen
channelCode(z. B.ooh_chicago_01,pkg_retail_box_v2) zu. - Transit-Landingpages konfigurieren: Wählen Sie eine standardmäßige mobile Landingpage-Vorlage aus oder integrieren Sie das Web-JS-SDK in Ihre eigene benutzerdefinierte H5-Seite. Die Landingpage fungiert als Transit-Router zwischen dem Scan-Ereignis und dem App-Store.
- Netzwerklatenz-Abbrüche: Wenn die physische Umgebung eine schlechte Mobilfunkabdeckung aufweist (wie U-Bahnhöfe oder überfüllte Kongresszentren), schließen Nutzer möglicherweise ihren Browser, bevor die HTTP-302-Weiterleitung oder das Web-JS-SDK geladen ist.
- Abbrüche bei der Store-Ansicht: Nutzer überprüfen häufig einen App-Store-Eintrag, werten Dateigröße oder Nutzerbewertungen aus und lehnen die Initiierung des Downloads ab.
- Verzögerter Erststart: Nutzer mit mobilen Daten tippen möglicherweise auf „Herunterladen“, schieben das Öffnen der Anwendung jedoch auf, bis eine Verbindung zu WLAN besteht. Da Attributions-Callbacks beim ersten Start der Anwendung ausgeführt werden, hängen Installationen den Scan-Zeitstempeln um Stunden oder Tage hinterher.
- Schema-Interzeption: Wenn ein Social-Scanner eine URL lädt, die versucht, benutzerdefinierte Schemata aufzurufen (
market://oder direkte benutzerdefinierte URLs), blockiert der In-App-Container das Protokoll. - Download-Unterdrückung: Social-Webviews schränken direkte APK-Binär-Downloads unter Android routinemäßig ein.
- Auflösungsprotokoll: Eine Transitseite kann unterstützte Übergabeoptionen oder klare Anweisungen zum Öffnen des Ziels in einem externen Browser bereitstellen. Das tatsächliche Verhalten hängt von den Navigationsrichtlinien der Host-Anwendung ab; stellen Sie eine barrierefreie HTTPS-Alternative bereit, wenn keine direkte App- oder Store-Übergabe verfügbar ist.
- SDK-Initialisierungsumfang: Stellen Sie sicher, dass die SDK-Initialisierung im primären Anwendungsprozess gemäß der nativen SDK-Plattformdokumentation korrekt konfiguriert ist.
- Überschriebene Installationen: Das Testen auf Geräten, auf denen die Anwendung bereits zuvor installiert war, kann neue Parameter-Callbacks je nach SDK-Caching- und Deduplizierungsregeln unterdrücken. Deinstallieren Sie die Anwendung immer vollständig oder testen Sie sie mit frischen physischen Testgeräten.
- Ablauf des Installationsfensters (Time-to-Install): Wenn ein Nutzer ein physisches Plakat scannt, aber das Herunterladen und Öffnen der App über das Lookback-Fenster der Plattform hinaus verzögert, läuft das berechtigte Attributionsfenster möglicherweise ab, was zu einer Installation führt, die je nach Reporting-Regeln nicht zugeordnet oder anderweitig zugeschrieben bleibt.
- Empirische physische Größe: Die scanbare Matrix sollte der empirischen Heuristik für Distanz zu Größe folgen:
. Bei einem Plakat, das aus 1,5 Metern Entfernung betrachtet wird, sollte die QR-Matrix mindestens 15 Zentimeter breit sein. Die Größe muss durch physische Testdrucke unter verschiedenen Lichtverhältnissen verifiziert werden. - Wahrung der Schutzzone (Quiet Zone): Der Barcode muss eine unbedruckte „Schutzzone“ von mindestens 4 Modulbreiten um alle vier äußeren Ränder herum einhalten. Das Drucken grafischer Ränder, von Text oder künstlerischen Texturen direkt an die Modulmatrix beeinträchtigt die Kantenerkennungsalgorithmen der Kamera.
- Fehlerkorrektur-Tuning: Printmedien, die physischem Verschleiß, schlechter Beleuchtung oder teilweisen Verdeckungen ausgesetzt sind (wie Outdoor-Banner oder Kartonverpackungen), sollten mit der Fehlerkorrektur Stufe M (15 % Wiederherstellung) oder Stufe Q (25 % Wiederherstellung) gemäß den ISO/IEC 18004:2024-Standards generiert werden, was erfolgreiche Dekodierungen auch dann ermöglicht, wenn der Code geringfügige Oberflächenschrammen aufweist.
-
Konzepte: QR-Code-Tracking, Dynamischer QR-Code, App-QR-Code, Scan-to-Install-Funnel
-
Technologien: ISO/IEC 18004 Barcode-Standard, HTTP-302-Weiterleitung, User-Agent-Sniffing, Web-JS-SDK
-
Standards: IETF RFC 3986 Uniform Resource Identifier Syntax, ISO/IEC 18004:2024 Informationstechnologie
-
APIs: OpoInstall Kanal-Management-API, OpoInstall
getInstallParamNative API -
Offizielle Dokumentation & Referenzen:
Dynamisches Weiterleiten von Nutzern an den Apple App Store, Google Play Store oder Web-Landingpages
Durch die Auswertung der Funktionen des Client-Geräts zum Zeitpunkt des Scannens führt die dynamische Routing-Engine eine bedingte Verzweigungslogik aus:
Eliminierung fragmentierter Materialkosten durch die Bereitstellung eines einzigen, einheitlichen App-QR-Codes
Die Bereitstellung einer dynamischen Indirektion ermöglicht die Erstellung eines einzigen, universellen „App-QR-Codes“. Marketing- und Designteams müssen keine Layout-Fläche mehr für konkurrierende Betriebssystem-Badges reservieren.
Ein einzelner, gebrandeter QR-Code mit der Aufschrift „Zum Download scannen“ bedient beide großen mobilen Ökosysteme. Das Routing-Backend trennt den Traffic transparent basierend auf den Fähigkeiten des Betriebssystems, optimiert das Design physischer Materialien, minimiert Druckfehler und stellt sicher, dass Scan-Interaktionen kompatible Software-Gateways erreichen.
Welche technische Architektur ermöglicht eine parametrisierte Scan-zu-Installations-Attribution?
Codierung von Kanal-Kennungen und Kampagnenmetadaten in Abfrage-Strings
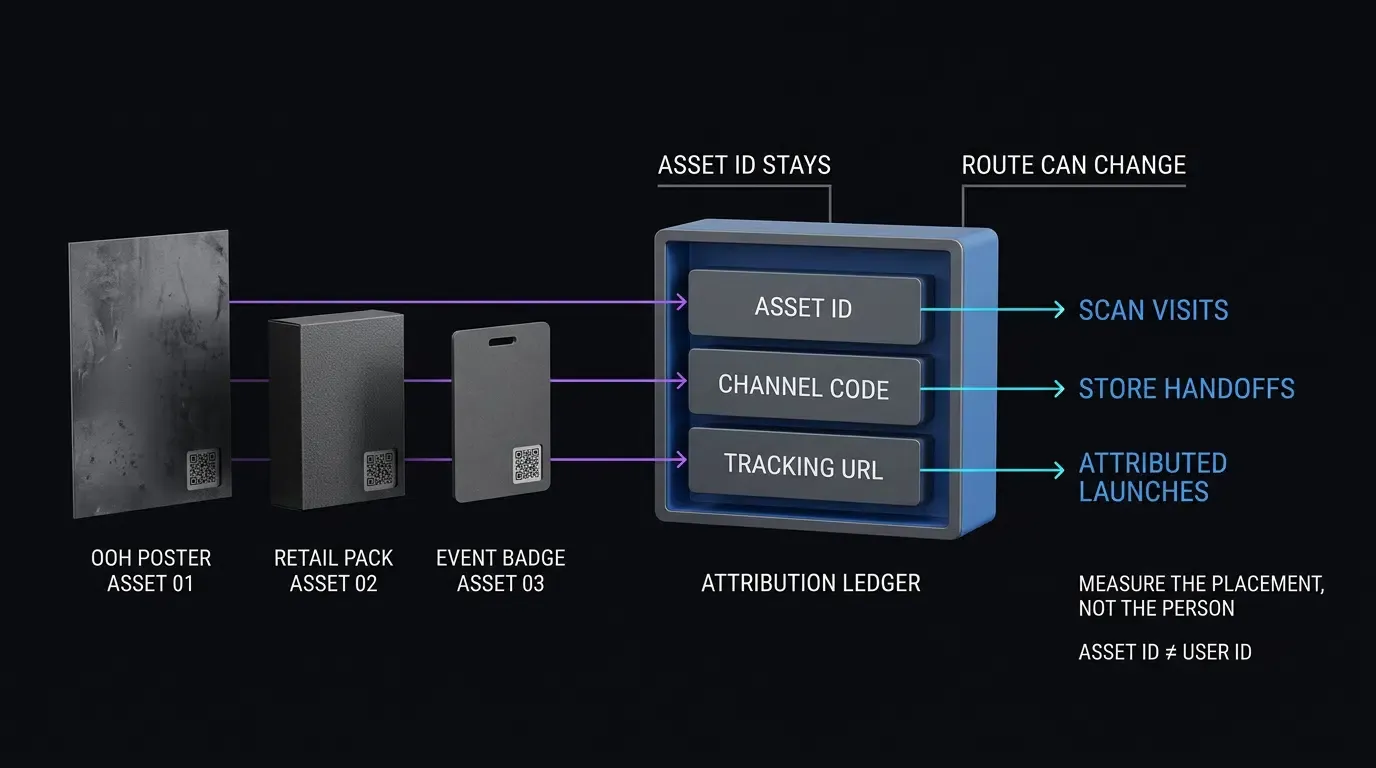
Um eine granulare Attribution zu erreichen, müssen dynamische QR-Codes strukturierte Tracking-Parameter innerhalb ihrer Weiterleitungsrouten codieren. Das Growth-Marketing erfordert die Gewissheit, nicht nur dass eine Installation stattgefunden hat, sondern genau welches physische Asset diese hervorgebracht hat.
Attributionsplattformen erreichen dies, indem sie eindeutige Subkanäle für jeden physischen Einsatz generieren. Jedem Kanal wird eine explizite Parameter-Zeichenfolge zugewiesen:
?channelCode=subway_billboard_04&utm_source=offline&utm_medium=print_ooh&utm_campaign=spring2026
Beim Erstellen dynamischer QR-Codes in großen Mengen verknüpft die Plattform diese Abfrageparameter mit der eindeutigen Kurz-URL, die jedem physischen Standort zugeordnet ist. Die Kurz-URL fungiert als Indexschlüssel in der Attributionsdatenbank und verknüpft physische Koordinaten direkt mit digitalen Attributionsdatensätzen.
Wahrung des Kontexts bei Store-Übergängen: Kombination von Web-JS-Erfassung und nativer SDK-Abfrage
Wenn ein Offline-Nutzer einen dynamischen QR-Code scannt und zu einem App-Store weitergeleitet wird, können Standard-Web-Abfrageparameter die Marktplatzgrenze nicht automatisch in die Anwendungs-Laufzeitumgebung passieren.
Um diese Grenze zu überbrücken, setzt die dynamische Transitarchitektur ein mehrstufiges Übergabeprotokoll ein:
Analyse der Offline-zu-Online-Attributions-Pipeline
Der folgende Architekturverlauf veranschaulicht die Datenpipeline vom physischen Scan bis zur Wiederherstellung nativer Parameter:
[Physisches Poster / Display] ──> Nutzer scannt dynamischen QR-Code mit der Kamera
             │
             ▼
[Dynamischer Transit-Endpunkt] ──> Überprüft User-Agent & extrahiert ?channelCode=poster_01
             │
             ├──> [iOS-Nutzer] ──> Leitet Kontext weiter ──> Apple App Store-Eintrag
             │                                             │
             └──> [Android-Nutzer] ──> Leitet Referrer weiter ──> Google Play Store-Eintrag
                                                           │
                                                           ▼
[Erster App-Start] ──> Natives SDK versucht Kanalabruf ──> Zugeordneter Kanal / Andere Quelle / Unbekannt ──> Analyse-Dashboard
Messung des Scan-to-Install-Conversion-Funnels (Modul-M4-Modell)
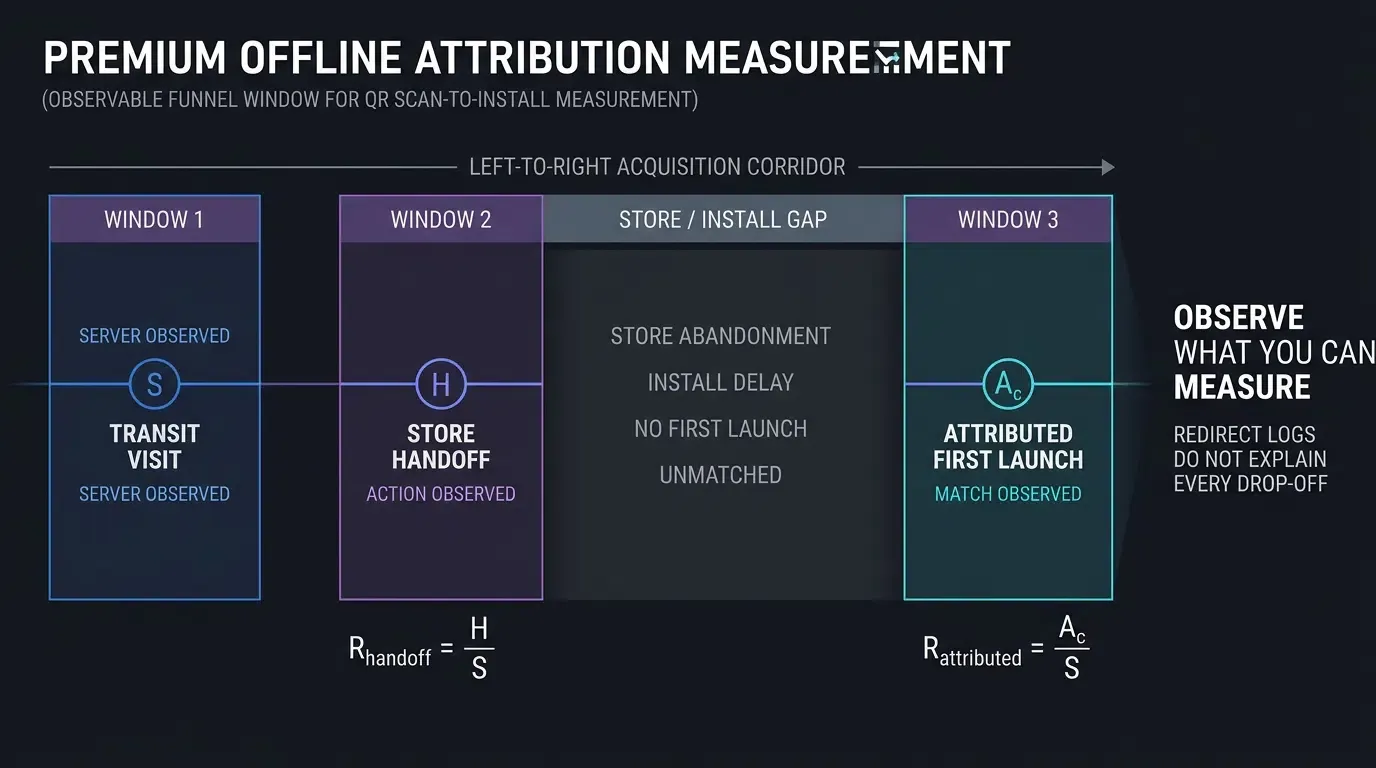
Die Messung von Offline-Kampagnen erfordert die Definition klarer mathematischer Conversion-Verhältnisse über verschiedene Pipeline-Meilensteine hinweg. Marketingteams müssen beobachtbare Ereignisse von plattformbeschränkten Übergängen trennen und Indikatoren bewerten, die über identische Kanäle, Beobachtungsfenster und Deduplizierungsregeln hinweg normalisiert sind:
Datenschutzgrenzen: Plattform-Datenschutzregeln und Überprüfung von Anbieterdaten
Moderne mobile Attributionsarchitekturen müssen die Datenschutz-Frameworks der Betriebssysteme strikt einhalten. Apples Richtlinien zur App-Tracking-Transparenz (ATT) und die Plattform-Sicherheitsrichtlinien untersagen ausdrücklich das Device-Fingerprinting – definiert als das Erfassen von Kombinationen aus IP-Adressen, User-Agent-Strings, Bildschirmauflösungen und Systemkonfigurationen, um persistente oder probabilistische Gerätesignaturen zu erstellen.
Das dynamische QR-Routing zeichnet Besuche auf Kampagnenebene auf und unterstützt möglicherweise die Installationsattribution durch berechtigte Plattformmechanismen, wie etwa die Google Play Install Referrer API. Bevorzugen Sie bereichsbezogene Kampagnenkennungen und unterstützte Plattform-Attributionskanäle. Gehen Sie nicht davon aus, dass das gewählte SDK eines Drittanbieters Fingerprinting vermeidet; überprüfen Sie dessen tatsächliche Matching-Methoden und Datenverarbeitungspraktiken vor der Bereitstellung. URL-Parameter allein begründen keine datenschutzkonforme iOS-Installationsübereinstimmung, und Entwickler müssen unabhängig prüfen, ob die Matching-Mechanismen des eingesetzten SDKs mit Apples Verbot des Device-Fingerprintings konform sind:
Schritt-für-Schritt-Implementierung: Generierung und Tracking dynamischer App-QR-Codes
Konfiguration von Kanal-Kennungen und Landingpage-Vorlagen in der Entwicklerkonsole
Bevor physische Barcodes generiert werden, müssen Growth-Teams ihre Kanalhierarchie im Attributions-Dashboard einrichten:
Implementierung der webseitigen dynamischen Weiterleitung und Parametererhaltung
Beim Hosten einer benutzerdefinierten Web-Landingpage zur Bedienung dynamischer QR-Code-Scans müssen Entwickler eingehende Parameter bereinigen, legitime Store-Ziel-URLs erstellen und Deep-Linking oder Store-Routing aufrufen.
Das Implementierungsbeispiel in [CODE_BLOCK_01] zeigt eine HTML/JS-Transitseite, die Abfrage-Strings anhand einer Whitelist validiert, gültige Google Play-URLs mit ordnungsgemäß codierten referrer-Parametern erstellt und das Web-JS-SDK initialisiert, während der native Store-Anker als einzelner Navigationseigentümer beibehalten wird.
Konsultieren Sie die SDK-Integrationsreferenz für technische Spezifikationen bezüglich Konfigurationsparametern und Parameterparsing.
<!-- HTML / JS Dynamische QR-Code-Weiterleitung und Parameterbehandlung -->
<!-- Datei: qr_transit_page.html -->

<!DOCTYPE html>
<html lang="de">
<head>
    <meta charset="UTF-8">
    <meta name="viewport" content="width=device-width, initial-scale=1.0">
    <title>Weiterleitung zum App Store...</title>

    <style>
        body {
            font-family: -apple-system, BlinkMacSystemFont, "Segoe UI", Roboto, sans-serif;
            background-color: #fafafa;
            color: #333;
            text-align: center;
            padding: 40px 16px;
            margin: 0;
        }
        .transit-card {
            background: #ffffff;
            border-radius: 14px;
            box-shadow: 0 4px 16px rgba(0,0,0,0.06);
            max-width: 420px;
            margin: 0 auto;
            padding: 32px 24px;
            box-sizing: border-box;
        }
        .app-badge {
            width: 72px;
            height: 72px;
            border-radius: 16px;
            margin-bottom: 16px;
        }
        .btn-action {
            display: inline-block;
            background-color: #007aff;
            color: #ffffff;
            font-size: 15px;
            font-weight: 600;
            padding: 12px 28px;
            border-radius: 22px;
            text-decoration: none;
            margin-top: 20px;
            border: none;
            cursor: pointer;
        }
        .status-msg {
            font-size: 13px;
            color: #777;
            margin-top: 14px;
        }
    </style>
</head>
<body>

    <div class="transit-card">
        <img src="https://cdn.example.com/assets/app-icon.png" alt="App-Symbol" class="app-badge">
        <h2 id="card-title">Weiter zu Ihrem App Store</h2>
        <p id="card-desc">Wählen Sie die Schaltfläche unten, um den entsprechenden App Store zu öffnen.</p>

        <!-- Barrierefreier nativer Fallback-Anchor-Link -->
        <!-- Produktionshinweis: Ersetzen Sie https://app.example.com/default-store durch Ihre verifizierte Produktions-Landing-URL -->
        <a id="fallback-store-btn" class="btn-action" href="https://app.example.com/default-store">Weiter zum Download</a>
        <p class="status-msg">Tippen Sie auf die obige Schaltfläche, um zu Ihrem App Store fortzufahren.</p>
    </div>

    <!-- OpoInstall Web JS SDK Inklusion (Für Ihr bereitgestelltes Produktions-Release verifizieren) -->
    <script src="https://web.cdn.opoinstallcloud.com/opoinstall.js"></script>
    <script>
    (function() {
        // Schritt 1: Eingehende Tracking-Parameter vom physischen QR-Scan analysieren und bereinigen
        function getSanitizedTrackingParams() {
            var allowedKeys = new Set([
                "channelCode",
                "utm_source",
                "utm_medium",
                "utm_campaign",
                "inviter_id"
            ]);

            var result = Object.create(null);

            try {
                var query = new URLSearchParams(window.location.search);
                // Validiert Parameterwerte: alphanumerisch, Bindestrich, Unterstrich, Punkt (max. 64 Zeichen)
                var validPattern = /^[A-Za-z0-9_.-]{1,64}$/;

                query.forEach(function(value, key) {
                    if (allowedKeys.has(key) && validPattern.test(value)) {
                        if (!Object.prototype.hasOwnProperty.call(result, key)) {
                            result[key] = value;
                        }
                    }
                });
            } catch (e) {
                return Object.create(null);
            }

            return result;
        }

        var campaignData = getSanitizedTrackingParams();

        // Schritt 2: Clientseitige User-Agent-Prüfung für das Plattform-Routing
        var ua = navigator.userAgent || "";
        var isIOS = /iPhone|iPad|iPod/.test(ua) || (navigator.platform === 'MacIntel' && navigator.maxTouchPoints > 1);
        var isAndroid = /Android/.test(ua);

        var fallbackBtn = document.getElementById("fallback-store-btn");

        // Schritt 3: Plattformspezifische Store-URLs mit bereinigten Parametern erstellen
        if (fallbackBtn) {
            if (isIOS) {
                // Apple App Store Direkt-Listing-URL (Hinweis: Der iOS App Store analysiert keine beliebigen Abfrage-Strings)
                fallbackBtn.href = "https://apps.apple.com/app/id1234567890";
            } else if (isAndroid) {
                // Google Play Store URL mit korrekt codiertem 'referrer'-Parameter erstellen
                try {
                    var playUrl = new URL("https://play.google.com/store/apps/details");
                    playUrl.searchParams.set("id", "com.example.app");

                    var referrerParams = new URLSearchParams();
                    ["channelCode", "utm_source", "utm_medium", "utm_campaign", "inviter_id"].forEach(function(paramKey) {
                        if (campaignData[paramKey]) {
                            referrerParams.set(paramKey, campaignData[paramKey]);
                        }
                    });

                    if (referrerParams.toString()) {
                        playUrl.searchParams.set("referrer", referrerParams.toString());
                    }

                    fallbackBtn.href = playUrl.toString();
                } catch (e) {
                    fallbackBtn.href = "https://play.google.com/store/apps/details?id=com.example.app";
                }
            }
        }

        // Schritt 4: Web JS SDK mit Single-Owner-Navigationsprinzip initialisieren
        // Der oben konstruierte fallbackBtn.href bleibt das primäre erreichbare Ziel.
        // Das SDK wird initialisiert, um Parameter zu erfassen und zu melden, ohne die Ankernavigation zu überschreiben.
        if (typeof OpoInstall !== "function") {
            console.error("OpoInstall Web SDK nicht verfügbar; Attributionserfassung wurde nicht bestätigt.");
        } else {
            try {
                new OpoInstall({
                    appKey: "OPOINSTALL_APPKEY_PLACEHOLDER",
                    data: campaignData,
                    onready: function() {
                        // SDK meldet Bereitschaft.
                        // Parameterpersistenz und nachfolgender Installationsabruf hängen von den eingesetzten SDK-Verträgen und der Plattform-Matching-Unterstützung ab.
                        // Die Navigation verbleibt alleinig beim fallbackBtn.href Anker.
                    }
                });
            } catch (error) {
                console.error("Fehler bei der OpoInstall SDK-Initialisierung; native Store-hrefs bleiben aktiv:", error);
            }
        }
    })();
    </script>
</body>
</html>
Automatisierung der Erstellung dynamischer QR-Codes über serverseitige REST-APIs
Das manuelle Generieren von Barcodes über ein Web-Dashboard ist für Enterprise-Kampagnen, die Tausende physischer SKUs oder lokalisierte Werbeflyer einsetzen, ineffizient.
Der folgende illustrative Node.js-Workflows veranschaulicht die Kanalregistrierung, die Validierung von Tracking-URLs und die Generierung von QR-Bildern. Konfigurieren Sie den API-Endpunkt, das Authentifizierungsschema, die Anfragefelder und das Antwort-Mapping gemäß dem bereitgestellten OpoInstall-API-Vertrag vor der Ausführung.
Das Skript in [CODE_BLOCK_02] veranschaulicht, wie Backendserver einen autorisierten Anfrage-Workflow ausführen, zurückgegebene URL-Strukturen anhand genehmigter API- und Tracking-Domain-Whitelists validieren und verifizierte HTTPS-Endpunkte an einen normbasierten QR-Code-Generator übergeben, der den ISO/IEC 18004-Spezifikationen entspricht, um hochauflösende PNG-Barcode-Bilddateien zu erzeugen.
// Node.js-Skript für die programmatische Kanalerstellung und dynamische QR-Code-Generierung
// Datei: generate_channel_qr.js
// Abhängigkeiten: npm install qrcode

const https = require('https');
const QRCode = require('qrcode'); // Normbasierter QR-Generator gemäß ISO/IEC 18004-Spezifikationen

/**
 * Konfigurationsobjekt:
 * Illustrativer Automatisierungsworkflow, der die Kanalregistrierung, Tracking-URL-Validierung
 * und QR-Bildgenerierung demonstriert. Konfigurieren Sie API-Endpunkt, Authentifizierungsschema,
 * Anforderungsfelder und Antwort-Mapping gemäß dem bereitgestellten OpoInstall-API-Vertrag vor der Ausführung.
 */
const CONFIG = {
    apiKey: process.env.OPOINSTALL_API_KEY,
    apiHost: process.env.OPOINSTALL_API_HOST,
    channelAddEndpoint: process.env.OPOINSTALL_CHANNEL_ADD_PATH,
    channelGetEndpoint: process.env.OPOINSTALL_CHANNEL_GET_PATH
};

/**
 * Validiert, dass ein Hostname den RFC 1035 / RFC 1123 DNS-Spezifikationen entspricht,
 * ohne aufeinanderfolgende Punkte oder ungültige Label-Formate.
 */
function isValidHostname(host) {
    if (typeof host !== "string" || host.length > 253) {
        return false;
    }
    const labels = host.split(".");
    if (labels.length < 2) {
        return false;
    }
    return labels.every(label =>
        label.length >= 1 &&
        label.length <= 63 &&
        /^[A-Za-z0-9](?:[A-Za-z0-9-]*[A-Za-z0-9])?$/.test(label)
    );
}

/**
 * Abrufen genehmigter Host-Whitelists streng aus der Umgebungskonfiguration.
 * Vermeiden Sie hartcodierte Produktionsstandards, um sicherzustellen, dass die Validierung mit verifizierten Bereitstellungsdomains übereinstimmt.
 */
function getApprovedHosts(envVarName) {
    const raw = process.env[envVarName];
    if (!raw) {
        throw new Error(`${envVarName}-Umgebungsvariable muss explizit konfiguriert werden.`);
    }

    const hosts = new Set(
        raw.split(",")
            .map(host => host.trim().toLowerCase())
            .filter(Boolean)
    );

    if (hosts.size === 0) {
        throw new Error(`${envVarName}-Whitelist darf nicht leer sein.`);
    }

    return hosts;
}

/**
 * Validiert Konfigurationspräsenz, Syntax und die Mitgliedschaft in autorisierten API-Host-Whitelists
 */
function validateConfig() {
    if (!CONFIG.apiKey || CONFIG.apiKey === "OPOINSTALL_API_KEY_PLACEHOLDER") {
        throw new Error("Erforderliche Umgebungsvariable OPOINSTALL_API_KEY fehlt. Ausführung wird angehalten.");
    }

    // Strenge DNS-Label-Validierung auf apiHost erzwingen
    if (!CONFIG.apiHost || !isValidHostname(CONFIG.apiHost)) {
        throw new Error(`Ungültiger oder fehlerhafter OPOINSTALL_API_HOST: "${CONFIG.apiHost}". Muss ein gültiger DNS-Hostname sein.`);
    }

    // apiHost gegen die dedizierte Whitelist genehmigter API-Hosts prüfen
    const approvedApiHosts = getApprovedHosts("APPROVED_API_HOSTS");
    if (!approvedApiHosts.has(CONFIG.apiHost.toLowerCase())) {
        throw new Error(`Unautorisierter API-Host: "${CONFIG.apiHost}". Host ist nicht in APPROVED_API_HOSTS enthalten.`);
    }

    // Endpunktpfadstruktur beginnend mit führendem Slash erzwingen
    const pathPattern = /^\/[a-zA-Z0-9/_-]+$/;
    if (!CONFIG.channelAddEndpoint || !pathPattern.test(CONFIG.channelAddEndpoint)) {
        throw new Error(`Ungültiges oder fehlendes OPOINSTALL_CHANNEL_ADD_PATH: "${CONFIG.channelAddEndpoint}". Muss mit "/" beginnen.`);
    }

    if (!CONFIG.channelGetEndpoint || !pathPattern.test(CONFIG.channelGetEndpoint)) {
        throw new Error(`Ungültiges oder fehlendes OPOINSTALL_CHANNEL_GET_PATH: "${CONFIG.channelGetEndpoint}". Muss mit "/" beginnen.`);
    }
}

/**
 * Hilfsfunktion zum Ausführen einer HTTPS-GET-Anfrage, die geparstes JSON mit Zeitüberschreitungs- und Größenschutz zurückgibt
 */
function httpsGetJson(url) {
    return new Promise((resolve, reject) => {
        const req = https.get(url, (res) => {
            if (res.statusCode < 200 || res.statusCode >= 300) {
                reject(new Error(`HTTP-Anfrage fehlgeschlagen mit Statuscode: ${res.statusCode}`));
                res.resume();
                return;
            }

            let rawData = '';
            let bytes = 0;
            const maxBytes = 1024 * 1024; // 1 MB Nutzdaten-Schutzlimit

            res.on('data', (chunk) => {
                bytes += chunk.length;
                if (bytes > maxBytes) {
                    req.destroy();
                    reject(new Error("API-Antwortnutzdaten haben das 1-MB-Limit überschritten."));
                    return;
                }
                rawData += chunk;
            });

            res.on('end', () => {
                try {
                    const parsed = JSON.parse(rawData);
                    resolve(parsed);
                } catch (err) {
                    reject(new Error(`Fehler beim Parsen der JSON-Antwort: ${err.message}`));
                }
            });

            res.on('error', (err) => {
                reject(new Error(`Antwort-Stream-Fehler: ${err.message}`));
            });
        });

        req.on('error', (err) => {
            reject(new Error(`Netzwerkanfrage-Fehler: ${err.message}`));
        });

        req.setTimeout(8000, () => {
            req.destroy();
            reject(new Error("Netzwerkanfrage nach 8000 msタイムアウト (zeitlich überschritten)"));
        });
    });
}

/**
 * Erstellt einen Offline-Tracking-Kanal und rendert ein nach ISO/IEC 18004 konformes QR-Code-Bild.
 *
 * @param {string} channelCode - Eindeutige Kennung des physischen Assets (z. B. 'poster_station_01')
 * @param {string} channelName - Beschreibendes Label für das Attributions-Dashboard-Reporting
 * @param {string} groupName   - Kanalgruppierungskategorie (z. B. 'Offline_OOH')
 * @param {string} outputFilePath - Zieldateipfad für das generierte QR-PNG
 */
async function generateOfflineTrackingQRCode(channelCode, channelName, groupName = "Offline_OOH", outputFilePath = "channel_qr.png") {
    // Validierung von Konfiguration, DNS-Syntax und autorisiertem API-Host vor Netzwerkanfragen
    validateConfig();

    // Schritt 1: Kanalmetadaten über den konfigurierten channelAddEndpoint registrieren oder aktualisieren
    const addParams = new URLSearchParams({
        apiKey: CONFIG.apiKey,
        channelCode: channelCode,
        channelName: channelName,
        groupName: groupName
    });
    const addUrl = `https://${CONFIG.apiHost}${CONFIG.channelAddEndpoint}?${addParams.toString()}`;

    console.log(`[OpoInstall API] Registriere Kanal: ${channelCode} (${channelName})...`);
    const addResponse = await httpsGetJson(addUrl);

    if (addResponse.code !== 0) {
        throw new Error(`API hat Kanalerstellung abgelehnt. Code: ${addResponse.code}, Fehler: ${addResponse.error}`);
    }
    console.log(`[OpoInstall API] Kanal erfolgreich registriert. Code: ${channelCode}`);

    // Schritt 2: Verifizierten Kanal-Tracking-Link über channelGetEndpoint abrufen, falls im Erstellungskörper nicht vorhanden
    let verifiedRawUrl = addResponse.body?.linkUrl || addResponse.body?.channelUrl;

    if (!verifiedRawUrl) {
        const getParams = new URLSearchParams({
            apiKey: CONFIG.apiKey,
            channelCode: channelCode
        });
        const getUrl = `https://${CONFIG.apiHost}${CONFIG.channelGetEndpoint}?${getParams.toString()}`;

        console.log(`[OpoInstall API] Abfragen von Kanaldetails für: ${channelCode}...`);
        const getResponse = await httpsGetJson(getUrl);

        if (getResponse.code !== 0 || !getResponse.body) {
            throw new Error(`API konnte Kanaldetails nicht abrufen. Code: ${getResponse.code}, Fehler: ${getResponse.error}`);
        }

        verifiedRawUrl = getResponse.body.linkUrl || getResponse.body.channelUrl;
    }

    if (!verifiedRawUrl) {
        throw new Error(`Keine vom Server zurückgegebene Tracking-Link-URL für Kanal: ${channelCode}`);
    }

    // Schritt 3: Validierung von Protokoll und vertrauenswürdiger Domain-Autorität gegen die Whitelist genehmigter QR-Tracking-Hosts
    const trackingUrl = new URL(verifiedRawUrl);
    if (trackingUrl.protocol !== "https:") {
        throw new Error(`Unsicheres Protokoll erkannt: ${trackingUrl.protocol}. Tracking-URL muss HTTPS sein.`);
    }

    const approvedQrHosts = getApprovedHosts("APPROVED_QR_HOSTS");
    if (!approvedQrHosts.has(trackingUrl.hostname.toLowerCase())) {
        throw new Error(`Nicht vertrauenswürdige Host-Domain: ${trackingUrl.hostname}. Host ist nicht in APPROVED_QR_HOSTS enthalten.`);
    }

    console.log(`[Erfolg] Verifizierte Tracking-URL: ${trackingUrl.toString()}`);

    // Schritt 4: QR-Code-Matrix rendern unter Einhaltung der ISO/IEC 18004-Standards
    const qrOptions = {
        errorCorrectionLevel: 'Q', // Bis zu 25 % Schadenswiederherstellung für Printmedien
        type: 'image/png',
        margin: 4, // Konforme 4-Modul-Schutzzone (Quiet Zone)
        width: 1024 // Hochauflösende Ausgabe für die Druckproduktion
    };

    await QRCode.toFile(outputFilePath, trackingUrl.toString(), qrOptions);
    console.log(`[Generiert] Barcode-Bild erfolgreich gespeichert unter: ${outputFilePath}`);
    return outputFilePath;
}

// Beispielausführung zum Generieren lokalisierter Printwerbemittel-Assets
// Verwendung: node generate_channel_qr.js
if (require.main === module) {
    generateOfflineTrackingQRCode("ooh_broadway_01", "NYC Broadway Billboard #1", "Q3_Outdoor", "broadway_billboard_qr.png")
        .then((file) => console.log(`Ausführung abgeschlossen: ${file}`))
        .catch((err) => {
            console.error(`Ausführung fehlgeschlagen: ${err.message}`);
            process.exit(1);
        });
}

module.exports = { generateOfflineTrackingQRCode };
Vergleichsmatrix von Offline-App-Tracking-Technologien
Bewertung traditioneller Print-Codes, statischer Store-Links und dynamischer parametrisierter QR-Codes
Die Auswahl des optimalen QR-Tracking-Ansatzes umfasst die Bewertung der Flexibilität nach dem Druck, der Plattform-Routing-Fähigkeiten, der Attributionsstiefe und des Betriebsrisikos.
Die folgende Vergleichsmatrix skizziert die grundlegenden technischen Unterscheidungen zwischen Offline-Tracking-Modellen:
| Messstrategie | Plattform-Routing-Fähigkeit | Attributionsgranularität | Ziel nach Druck bearbeitbar | Betriebsrisiko |
|---|---|---|---|---|
| Statischer Direct-Store-QR-Code | Nur einzelnes OS (iOS oder Android) | Eingeschränkt (Messung auf Asset-Ebene hängt von Store-Mechanismen und vorkonfigurierten Parametern ab) | Nein (Festcodierte Ziel-URL) | Hoch (Defekte Links erfordern physischen Neudruck) |
| Dual Direct-Store-QR-Codes (Nebeneinander) | Manuelle Nuterauswahl erforderlich | Eingeschränkt (Erfordert separate hartcodierte Kanal-URLs) | Nein (Festcodierte Ziel-URL) | Hoch (Verschwendeter Druckplatz und Scanfehler durch Nutzer) |
| Statischer verwalteter Webpage-QR-Code | Skriptbasiertes oder manuelles Routing | Mäßig (Misst Webbesuche; App-Attribution hängt vom Web-Funnel ab) | Bedingt (Serverseitige Weiterleitung bearbeitbar) | Mäßig (Nutzerabbruch auf Zwischenwebseite) |
| Dynamischer parametrisierter App-QR-Code | Automatisierte User-Agent-Zuweisung | Granular (Eindeutige Kanalmetriken pro physischem Asset) | Ja (Aktualisiert über Management-Konsole oder API) | Variabel (Abhängig von Routing-Domain und Verfügbarkeit des Indirektionsdienstes) |
Bewertung von Wartungsaufwand, Analysegranularität und Flexibilität nach dem Druck
Statische Direct-Store-Implementierungen bergen enorme betriebliche Haftungsrisiken. Wenn ein Unternehmen 50.000 Produktverpackungen mit einem statischen App-Store-Link druckt, macht jede zukünftige URL-Änderung die Verpackung dauerhaft unbrauchbar. Darüber hinaus können Marketingteams nicht erkennen, ob eine Produktverpackung 10 oder 10.000 Installationen generiert hat, es sei denn, für jede Kampagne werden separate Websites erstellt.
Dynamische parametrisierte QR-Codes mindern diese Einschränkungen. Ein verwalteter QR-Link kann iOS- und Android-Besucher zu plattformgerechten Zielen leiten und physische Platzierungskennungen mit Scan-Aktivitäten verknüpfen. Die Installationsattribution unterliegt unterstützten SDK- oder Store-Mechanismen und einem erfolgreichen Matching. Wenn das Marketingteam beschließt, das Ziel von einem direkten Store-Listing zu einer interaktiven Feiertags-Gewinnspiel-Landingpage zu ändern, aktualisiert es einfach die Ziel-URL in der zentralen Management-Konsole – ganz ohne Neudruck.
Fehlerbehebung bei Scanfehlern und Offline-Datenabweichungen
Umgang mit Scan-Abbrüchen: Wenn Nutzer scannen, aber vor der Store-Weiterleitung abbrechen
In Offline-Marketing-Funnels übertreffen Transitbesuche häufig die zugeordneten Erststarts, vorbehaltlich der Ereignisdefinitionen. Ein Scan-Ereignis registriert sich in dem Moment, in dem ein physischer Barcode von einer Smartphone-Kamera erfasst und die Transit-URL geladen wird.
Abweichungen zwischen Scan-Metriken und App-Installationen ergeben sich aus mehreren realen Nutzerverhaltensweisen:
Behebung von In-App-Social-Scanner-Sperren bei reinen Store-URLs
Ein erheblicher Teil der Offline-Nutzer scannt QR-Codes über die integrierten Kameras von Social-Messaging-Anwendungen (wie WeChat, Line oder WhatsApp) anstelle ihrer nativen Systemkamera-Apps.
Wie in Studien zu mobilen Containerumgebungen untersucht wurde, erzwingen In-App-Browser von Social-Media-Plattformen restriktive Sandboxes:
Diagnose von Parameterverlusten über nicht verwaltete App-Download-Workflows
Wenn eine Anwendung beim ersten Start keine Parameter abrufen kann (getInstallParam gibt leere Daten zurück), sollten Engineering-Teams die folgenden Integrationsprüfpunkte überprüfen:
Physische Verifizierungsprotokolle: Größe, Schutzzonen und Fehlerkorrektur
Die Durchführbarkeit der Offline-Attribution hängt stark von der physischen Ausführung des Barcodes ab:
Häufig gestellte Fragen (FAQ)
Was ist der Unterschied zwischen einem statischen und einem dynamischen QR-Code für App-Downloads?
Kann ein einzelner QR-Code sowohl iOS- als auch Android-Nutzer zu ihren jeweiligen Stores leiten?
Wie verhindern dynamische QR-Codes Datenverluste, wenn Poster vor der App-Veröffentlichung gedruckt werden?
Zusammenfassung und Entscheidungsrahmen für die Implementierung
Die Bereitstellung von QR-Code-Tracking verwandelt Offline-Werbung von einem nicht messbaren Kostenfaktor in einen quantifizierbaren Nutzerakquisitionskanal. Die Verlassung auf statische Direct-Store-Links erzeugt Reibungsverluste, schließt Plattformen aus und birgt das Risiko eines Totalausfalls von Links, sobald Materialien gedruckt sind.
Engineering- und Growth-Teams sollten auf dynamische, parametrisierte App-QR-Codes standardisieren. Durch die Kombination zentralisierter Weiterleitungsindirektion mit clientseitiger Umgebungsdetektion und SDK-Parameterwiederherstellung überbrücken Plattformen die Kluft zwischen physischer und digitaler Welt mit messbaren Kampagnenaktivitäten und unterstützter Installationsattribution.
Um Ihre physischen Kampagnenkanäle zu konfigurieren und dynamische Tracking-Codes zu generieren, richten Sie Ihre Parameter in der OpoInstall-Entwicklerkonsole ein oder konsultieren Sie die SDK-Integrationsreferenz. Details zur Client-SDK-Integration finden Sie unter OpoInstall-SDK herunterladen, oder erkunden Sie breitere Multichannel-Analysen in der Implementierungsreferenz für mobile Attribution.
Verwandte Materialien
Share this article
Keep Discovering

Xiaomi rollt HyperOS 4 aus? Was sich für Android-Apps ändert
Xiaomi rollt den stabilen Build von HyperOS 4 in ganz China aus. Erfahren Sie, was das neue Update für Android-App-Lebenszyklen, App Links und die geräteübergreifende Übergabe bedeutet.

So leiten Sie iOS- und Android-Nutzer mit einem einzigen App-QR-Code
Erfahren Sie, wie Sie einen universellen App-QR-Code erstellen, um iOS- und Android-Nutzer mithilfe dynamischer User-Agent-Erkennung und Deep Links automatisch zu ihren App-Stores zu leiten.

DeepSeek kompensiert API-Ausfall? So funktionieren Token-Guthaben
DeepSeek kompensiert den API-Ausfall mit Token-Guthaben für sieben Tage. Erfahren Sie, was die fünfstündige Störung für Entwickler-SLAs und Multi-Provider-Failover bedeutet.
